
SharePoint-Governance: Richtlinien, Berechtigungen und Kontrollen
Sep 26, 2026
Die SharePoint-Governance sollte Berechtigungsabweichungen und Site-Ausbreitung kontrollieren, bevor übermäßig geteilte Inhalte Microsoft 365 Copilot-Antworten erreichen. Gebrochene Vererbung schafft unabhängige Bereiche, die den Prüfungsaufwand erhöhen und die Audit-Bereitschaft schwächen. Klare Eigentümerschaft, Lebenszyklusrichtlinien, gruppenbasierte Zugriffskontrollen, externe Freigabelimits und kontinuierliche Nachweise stärken die Sicherheitslage.
Berechtigungsabweichungen untergraben die SharePoint-Verwaltung lange bevor jemand bemerkt, dass eine Richtlinie versagt hat. Laut dem Netwrix 2026 Bericht zu Daten- und Identitätssicherheit, beginnen 75 % der datenbezogenen Vorfälle mit einer kompromittierten Identität oder falsch konfigurierten Berechtigungen. Die SharePoint-Verwaltung scheitert aus strukturellen Gründen, da das direkte Teilen einer Datei oder eines Ordners die Berechtigungsvererbung unterbrechen und einen unabhängigen Berechtigungsbereich schaffen kann, der manuell bereinigt werden muss.
Microsoft 365 Copilot erhöht die Anforderungen, da unkontrollierte Berechtigungen die Antworten beeinflussen können. Effektive Governance verbindet Eigentum, Lebenszyklusrichtlinien, Zugriffskontrollen, externes Teilen und Prüfungsnachweise mit kontinuierlicher Erkennung und Behebung im gesamten Umfeld.
Was ist SharePoint-Governance?
SharePoint-Governance umfasst Richtlinien, Rollen und technische Kontrollen, die festlegen, wie Teams Sites, Inhalte und Zugriffe erstellen, verwalten und einstellen. Praktisch deckt sie fünf Bereiche ab: Eigentum und Verantwortung, Lebenszyklus der Site, Berechtigungen, externe Freigaben und Überwachung. Ein Rahmenwerk ist durchsetzbar, wenn jede Richtlinie einen Mechanismus zur Erkennung und Korrektur von Abweichungen sowie prüfbare Nachweise enthält. Effektive Programme schließen die Lücke zwischen dokumentierter Richtlinie und Standard.
Tools zur Datenzugriffsverwaltung helfen Teams, diese Richtlinien in wiederholbare Berechtigungsprüfungen und Behebungsabläufe umzusetzen.
Warum Governance ohne Durchsetzung scheitert
Das Aufbrechen der Berechtigungsvererbung ist eine der häufigsten Ursachen für stille Governance-Fehler. Datei-, Ordner- und Elementberechtigungen können einzigartige Bereiche schaffen, und jeder gebrochene Bereich zählt gegen ein empfohlenes Leistungs-Limit von 5.000 eindeutigen Berechtigungen pro Bibliothek (50.000 unterstützt). Wenn sich diese unabhängigen Bereiche ansammeln, sollten Administratoren jeden einzeln überprüfen und pflegen. Externes Teilen entwickelt sich ähnlich, besonders wenn Benutzer öffentliche Links erstellen können, die sensible Informationen offenlegen.
Viele Teams können auf Nachfrage nicht beantworten, "wer Zugriff auf was hat", weil Zugriffsüberprüfungen zu zeitaufwendig sind, um sie regelmäßig durchzuführen. Die Konfiguration der Microsoft 365 Prüfprotokollierung liefert nützliche Beweise, aber nur, wenn Teams sie prüfen und entsprechend handeln.
Copilot macht die kontinuierliche Sichtbarkeit von Berechtigungen wichtiger. Der semantische Index ist mandantenweit, wird täglich für neue Dokumente aktualisiert und kann von Administratoren nicht deaktiviert werden. Copilot respektiert bestehende Berechtigungen, was bedeutet, dass Benutzer jede vorbestehende Überfreigabebedingung in natürlicher Sprache abfragen können.
Lücken in der Governance, einschließlich überberechtigter Sites, vererbtem Zugriff oder fehlendem Schutz durch Sensitivitätskennzeichnungen, werden verstärkt, sobald Copilot involviert ist. Der Netwrix Data and Identity Security Report 2026 zeigt, dass 64 % der Organisationen ihre Datenzugriffs-Governance als hinter der KI-Einführung liegend ansehen.
Netwrix Access Analyzer ermittelt den effektiven SharePoint-Zugriff statt roher ACL-Listen, sodass das Governance-Team genau sieht, wer was erreicht, bevor Copilot es tut. Fordern Sie eine Demo an.
Die Kernpfeiler eines SharePoint-Governance-Rahmens
Ein durchsetzbarer Rahmen verbindet jede Governance-Säule mit einem Mechanismus zur Erkennung von Abweichungen und zur Unterstützung der Behebung.
Rollen und Eigentum
Bestimmen Sie einen Governance-Leiter, der den Rahmen verwaltet, zwei Site-Owner für jede aktive Site sowie einen Compliance- oder Rechtsbeauftragten, der Aufbewahrungs- und Audit-Anforderungen genehmigt. Ein bereichsübergreifendes Governance-Team sollte Führungskräfte, Geschäftsbereichsleiter, IT und Compliance umfassen.
Besitzerlose Websites verdienen besondere Aufmerksamkeit, da Microsofts native Lösung die Mandantenadministratoren nach der besitzerlosen Gruppenrichtlinie wöchentlich Einladungen sendet und dann stoppt. Die Website-Eigentümer-Richtlinie von SharePoint Advanced Management (SAM) kann eine Mindestanzahl von Besitzern verlangen und läuft monatlich im aktiven Modus, wobei harte Durchsetzungsmaßnahmen nur für besitzerlose Websites gelten. Behandeln Sie Ein-Besitzer-Websites, die in den Berichten als dauerhafte Behebungswarteschlange markiert sind.
Richtlinien zum Lebenszyklus von Website und Inhalten
Wenden Sie Kontrollen in jeder Phase des Website- und Inhaltslebenszyklus an:
- Gate-Provisioning, einheitliche Benennung und Definition, was Archivierung und Stilllegung auslöst. Eingeschränkte Website-Erstellung begrenzt, wer Websites erstellen darf, und die Entra ID-Benennungsrichtlinie erzwingt Konventionen bei der Erstellung.
- Bei Inaktivität benachrichtigt SAMs Richtlinie für inaktive Sites die Besitzer monatlich drei Monate lang und kann Sites nach einer konfigurierbaren Nur-Lese-Phase von 3, 6, 9 oder 12 Monaten auf Nur-Lesen setzen oder über Microsoft 365 Archive archivieren.
- Für die Aufbewahrung beachten Sie die Unterscheidung von Microsoft zwischen den beiden Mechanismen. Aufbewahrungsrichtlinien gelten auf Site- oder Postfachcontainer-Ebene und begleiten den Inhalt nicht, während Aufbewahrungskennzeichnungen auf Elementebene gelten und dem Dokument innerhalb des Mandanten folgen.
Verwenden Sie Richtlinien für eine einheitliche Aufbewahrung auf der gesamten Website und Bezeichnungen für einzelne Dokumente mit regulatorischen Verpflichtungen oder die eine ereignisbasierte Überprüfung erfordern (eine E5-Funktion). Planen Sie die Stilllegung unter Berücksichtigung von zwei festen Grenzen. SharePoint bewahrt eine gelöschte Website für 93 Tage, während Microsoft Entra ID eine gelöschte Microsoft 365-Gruppe nur 30 Tage aufbewahrt.
Zugriffs- und Berechtigungskontrollen
Gewähren Sie Zugriff über SharePoint-Gruppen, die Entra ID-Sicherheitsgruppen gemäß den Prinzipien der rollenbasierten Zugriffskontrolle, und beschränken Sie jede Berechtigung auf das geringste Privileg. Einzelne Berechtigungen erschweren Governance im großen Maßstab. 10.000 Dateien einzeln zu teilen erfordert 10.000 Berechtigungsbereiche, doppelt so viel wie empfohlen, während das Teilen eines Ordners nur einen Bereich benötigt.
Jeder eindeutige Bereich hat seine eigene Zugriffskontrollliste (ACL), die Administratoren separat prüfen sollten. Website-Sammlungsadministratoren behalten umfassenden Verwaltungszugriff gemäß dem SharePoint-Berechtigungsmodell, auch für Elemente mit unterbrochener Vererbung. Um geringste Rechte nachzuweisen, muss der effektive Zugriff sichtbar sein, nicht nur die rohen ACLs.
Rohe ACL-Einträge benennen Container wie Gruppen, Links und vererbte Bereiche. Effektiver Zugriff zeigt, welche Personen Inhalte lesen, schreiben oder verwalten können, nachdem verschachtelte Gruppenmitgliedschaften, geteilte Links und einzigartige Bereiche aufgelöst wurden. Der Netwrix Data- und Identity-Security-Bericht 2026 ergab, dass 74 % der Organisationen keine einheitliche Übersicht über sensible Daten und deren Zugriffsberechtigungen haben.
Externe Freigabesteuerung
Die Mandantenkonfiguration sollte das externe Teilen aktiv einschränken, da es standardmäßig aktiviert ist in der gesamten SharePoint- und OneDrive-Umgebung.
- Blockieren Sie standardmäßig Anyone-Links auf Mandantenebene.
- Wo das Unternehmen Links für alle benötigt, wenden Sie Link-Ablaufkontrollen an und beschränken Sie die Links auf die Ansicht.
- Konfigurieren Sie den Gastzugang so, dass er automatisch nach 30 bis 730 Tagen auf Mieter-Ebene abläuft.
Steuern Sie standortspezifische Einschränkungen über Sensitivitätskennzeichnungen für Container. Diese Kennzeichnungen können das externe Freigabeniveau einer Website begrenzen, bedingten Zugriff anfügen und den Zugriff von nicht verwalteten Geräten einschränken. Elemente in einem gekennzeichneten Container erben die Kennzeichnung nicht, daher benötigt der Schutz auf Elementebene eine eigene Kennzeichnung.
Zwei wichtige Termine für die Planung der Entra-Gaständerungen. Ab Mai 2026 aktiviert Microsoft die Entra Business-to-Business (B2B) Integration für alle Mandanten, unabhängig von vorherigen Einstellungen. Ab Juli 2026 erhalten Gäste ohne Entra B2B-Gastkonto Zugriff verweigert.
Überwachung, Prüfung und Compliance-Kontrollen
Die native Prüfungsaufbewahrung erfüllt nicht die Anforderungen der Compliance-Rahmenwerke:
- Microsoft Purview Audit (Standard) speichert Protokolle für 180 Tage.
- Audit (Premium) speichert standardmäßig SharePoint-, Exchange- und Entra-Daten ein Jahr lang und erfordert E5.
- Vergleichen Sie diese Zeiträume mit der geltenden Dokumentation und den Aufbewahrungspflichten gemäß dem Health Insurance Portability and Accountability Act (HIPAA), dem Public Company Accounting Oversight Board (PCAOB) und der Cybersecurity Maturity Model Certification (CMMC), basierend auf den erfassten Unterlagen und Kontrollen. Die 10-jährige Aufbewahrungsverlängerung gilt nur für die Zukunft.
Die nativen Sichtfenster bleiben eng, da die Aktivitätsberichte von Microsoft Data Access Governance (DAG) nur die letzten 28 Tage abdecken und Schnappschussberichte Daten nur ab dem Erstellungsdatum zeigen.
Prüfer benötigen in der Regel Nachweise über Berechtigungen zu einem bestimmten Zeitpunkt, bestätigte Zugriffsprüfungen mit Prüfer und Datum sowie Aufbewahrung der Prüfpfade über den Aufbewahrungszeitraum des Frameworks.
Schrittweise eine SharePoint-Governance-Richtlinie erstellen
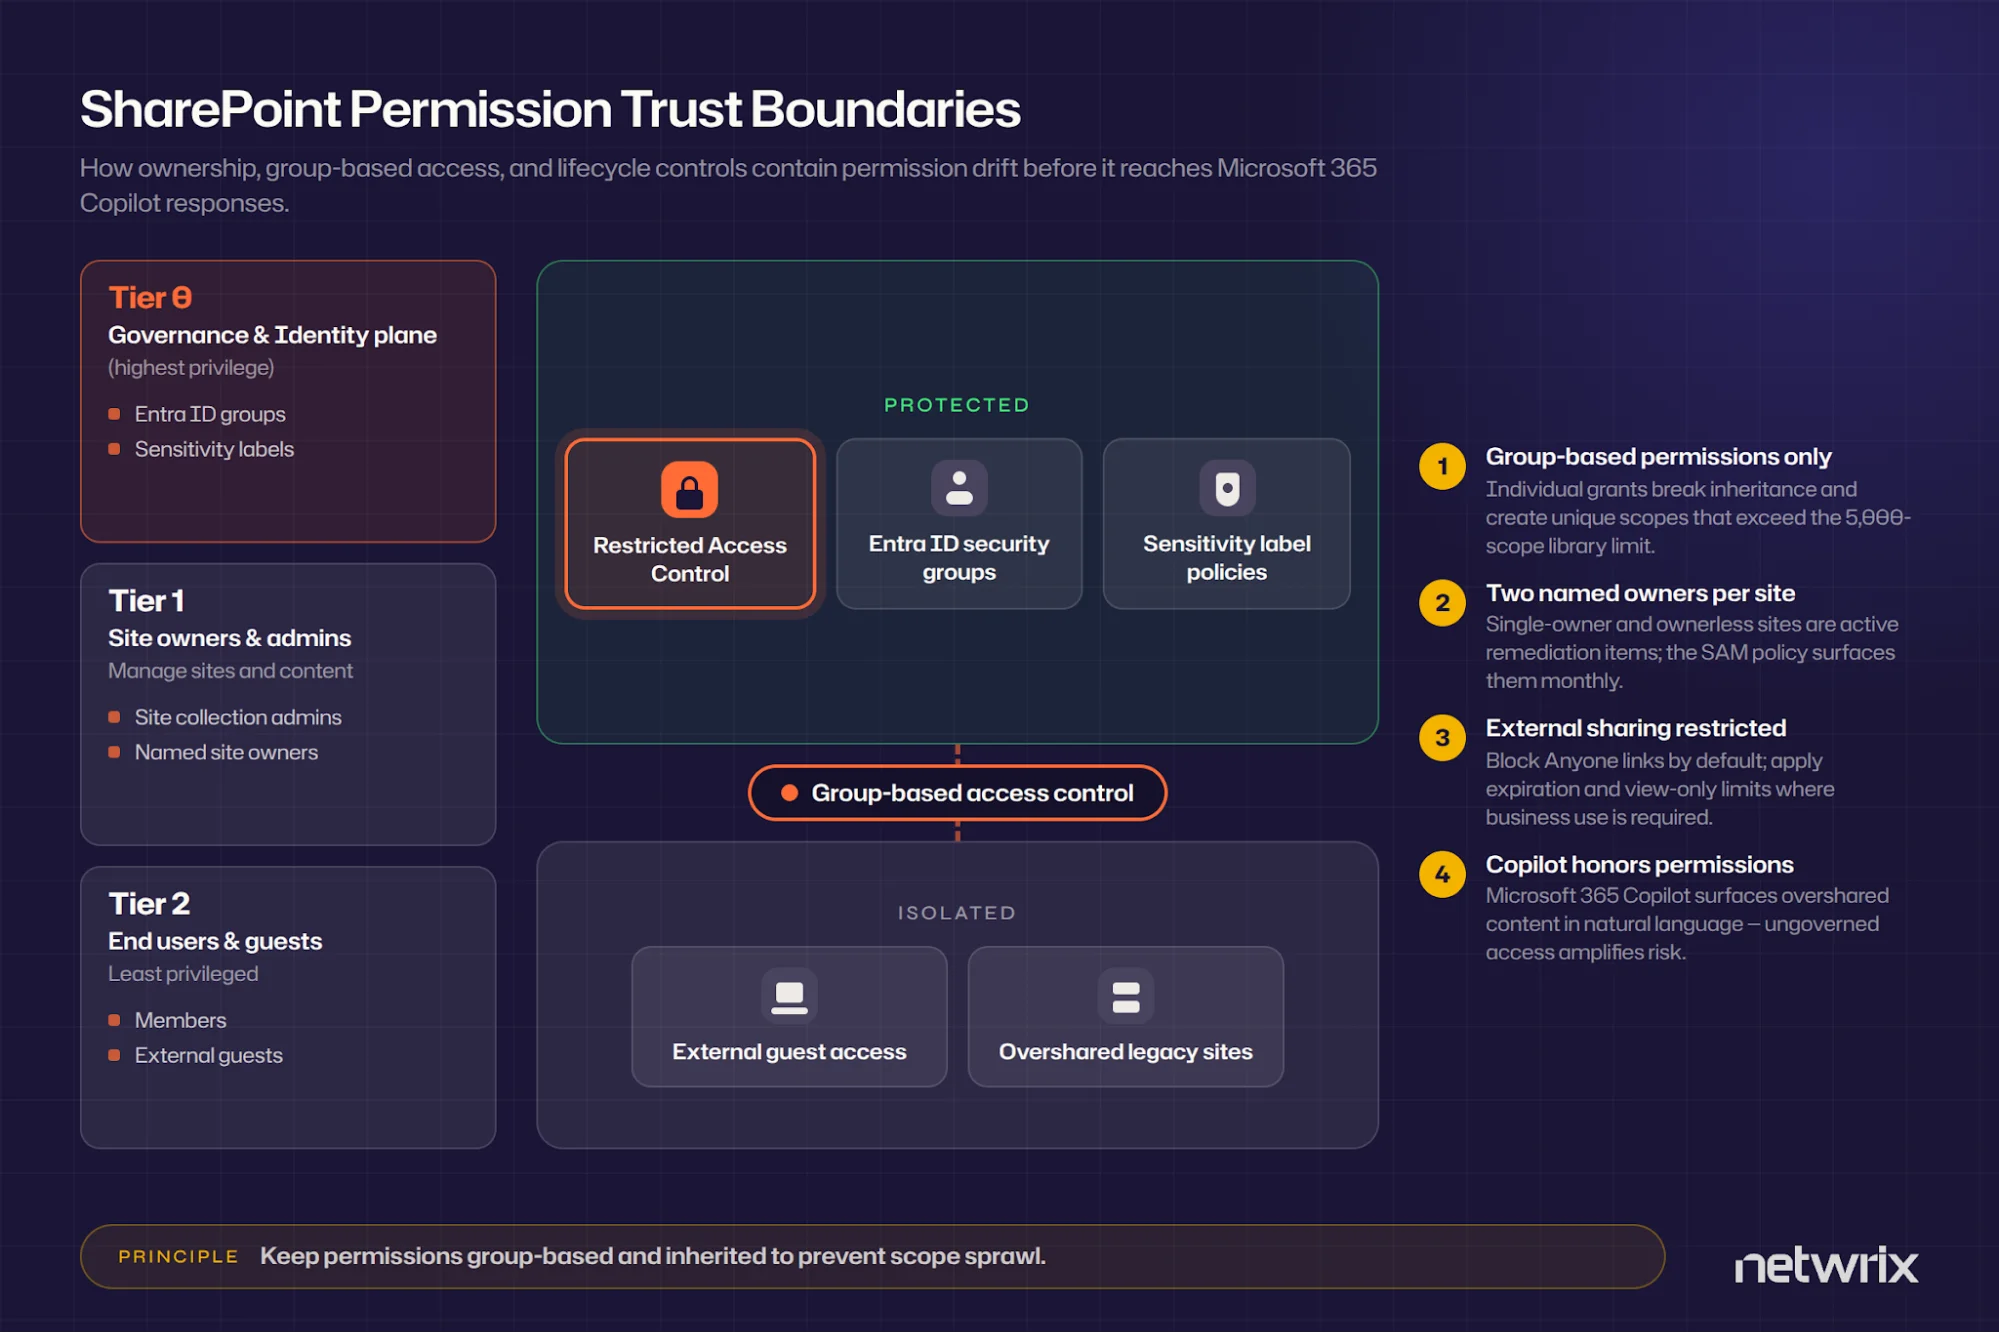
![Infografik mit dem Titel „SharePoint Governance Access Tiers“, die gestufte Kontrollen für regulierte Inhalte, Site-Lifecycle-Management, Überwachung, geschützten Zugriff, isolierte Freigaberisiken, Prüfverfahren und Richtlinienbarrieren zeigt, um Berechtigungsabweichungen und übermäßiges Teilen durch KI zu begrenzen.][image2]
Die Säulen definieren, was kontrolliert werden soll; die folgende Abfolge verwandelt sie in eine funktionierende Richtlinie.
1. Umfang und Risikostufen festlegen
Inventarisieren Sie Ihre Websites und klassifizieren Sie, welche regulierte oder geschäftskritische Inhalte enthalten, und wenden Sie dann die strengsten Kontrollen auf die oberste Ebene an. Eingeschränkte Zugriffskontrolle erfordert sowohl Inhaltsberechtigung als auch Mitgliedschaft in einer bestimmten Gruppe, und Microsoft 365 Copilot beachtet dies. Fügen Sie Download-Sperr-Richtlinien und Authentifizierungskontexte für bedingten Zugriff für Hochrisikoseiten hinzu und wenden Sie sonst standardmäßige gruppenbasierte Berechtigungen und Lebenszyklus-Richtlinien an.
2. Eigentum zuweisen
Bestimmen Sie die Governance-Leitung, benennen Sie pro Standort zwei Eigentümer und binden Sie den Compliance-Verantwortlichen vor der Regelsetzung ein, da Aufbewahrungs- und Prüfanforderungen alles beeinflussen. Aktivieren Sie die Richtlinie zur Standortverantwortung im aktiven Modus, damit Eigentümerlücken monatlich und nicht erst bei der Prüfung sichtbar werden.
3. Berechtigungs- und Freigaberegeln festlegen
Gewähren Sie Zugriff über Gruppen, die Entra ID zugeordnet sind, verbieten Sie individuelle Zugriffe und erhalten Sie die Vererbung. Verwenden Sie die Freigabeeinstellungen auf Mandantenebene als Obergrenze, die die Freigabelimits der Website nur verschärfen, aber nie lockern können, und verknüpfen Sie Sensitivitätskennzeichnungen mit Freigabebeschränkungen, sodass die Klassifizierung die Durchsetzung automatisch steuert.
4. Lebenszyklus-Auslöser festlegen
Definieren Sie den Genehmigungsweg für die Bereitstellung, die Inaktivitätsschwelle, die die Benachrichtigungsuhr startet, die Nur-Lese-Phase vor dem Archiv und den Stilllegungsprozess. Dokumentieren Sie, wer entscheidet, wenn Anforderungen an das Records Management das Löschen verbieten.
5. Legen Sie einen Audit- und Überprüfungsrhythmus fest
Führen Sie vierteljährlich Berichte über Berechtigungs-Snapshots der Website durch und teilen Sie monatliche Aktivitätsberichte. Der Payment Card Industry Data Security Standard (PCI DSS) v4.0 verlangt mindestens alle sechs Monate, eine klare Mindestzahl, daher kombinieren Sie diesen Rhythmus mit einem dokumentierten Richtlinienüberprüfungsplan.
Häufige Fehler bei der SharePoint-Verwaltung
Diese Fehlerarten machen den Großteil der Abweichungen aus, die ein Governance-Rahmen erfassen sollte.
Eine Richtlinie ohne Durchsetzungsmechanismus verfassen
Das britische Informationskommissariat (ICO) zeigte die Kosten in einer Rüge vom Dezember 2025 von Post Office Limited auf. Ein Kommunikationsteam ohne Zugriff auf den SharePoint-Ordner des Freedom of Information (FOI)-Teams speicherte stattdessen Kopien von Dokumenten auf ihrem eigenen OneDrive, und die daraus resultierende Offenlegung enthüllte persönliche Daten von 502 Postmeistern. Das ICO erklärte, eine Geldstrafe von bis zu 1,094 Millionen Pfund wäre angemessen gewesen, wenn die Ausnahmeregelung für den öffentlichen Sektor nicht gegolten hätte.
Berechtigungen für Einzelpersonen statt Gruppen vergeben
Dies ist die stille Version desselben Fehlers. Berechtigungen überschreiten Leistungsgrenzen, und langjährige Nutzer sammeln mit Rollenwechseln Privilegien an, was die Auswirkungen von Missbrauch durch Insider oder Kontoübernahmen erhöht. Das Auslassen regelmäßiger Überprüfungen kann unkontrollierte Berechtigungsänderungen zwischen den Prüfungen zulassen.
Festlegen einer Freigaberichtlinie ohne Berücksichtigung des Indexierungsumfangs von Copilot
Eingeschränkte Inhaltsentdeckung blendet risikoreiche Sites vor Copilot aus, ändert aber keine Berechtigungen und entfernt nichts aus dem Index, und Eingeschränkte SharePoint-Suche blockiert neue Aktivierungen ab dem 31. Juli 2026. Die Entdeckungsunterdrückung verschafft Zeit zur Behebung, aber die Berechtigungsbehebung bringt die dauerhafte Verbesserung und sollte zuerst erfolgen.
Wie Netwrix die Nachweisbarkeit der SharePoint-Governance unterstützt
Netwrix Access Analyzer unterstützt die Nachweisführung, auf die ein Governance-Rahmenwerk angewiesen ist. Sein SharePoint-Bericht ermittelt effektive Zugriffsrechte in der Umgebung und zeigt, welche Berechtigungen tatsächlich gelten, statt nur rohe ACLs aufzulisten. Es markiert veraltete Benutzer und nicht aufgelöste Sicherheitskennungen (SIDs) zur Überprüfung, und berechnet den wahrscheinlichen Besitzer von Ressourcen, die niemand beansprucht hat.
Netwrix Auditor erweitert diese Beweiskette auf die Audit-Seite der SharePoint-Governance. First National Bank and Trust von Beloit, eine familiengeführte Bank mit 17 Filialen, verwandelte die Vorbereitung auf die Prüfung durch das Office of the Comptroller of the Currency (OCC) von einem wiederkehrenden Chaos in einen wiederholbaren, beleggestützten Prozess.
Netwrix Auditor verfolgt Änderungen in Active Directory, Exchange, SQL Server und SharePoint für die Bank, verkürzt die Vorbereitungszeit von einer Woche auf eine Stunde und reduziert die tägliche Überprüfung auf 15 Minuten.
CoastHills Credit Union nutzte Netwrix Auditor einheitlich in seiner SharePoint-Umgebung, ersetzte manuelle Protokollprüfungen durch sofortige Warnungen, die die Ursache von Sicherheitsverstößen erkennen, und sparte so 10 Stunden monatlich bei der Prüfung.
Governance-Nachweise in eine prüfbereite Gewohnheit verwandeln
Ein Governance-Rahmen beweist sich erst, wenn jemand Belege verlangt, sei es ein Prüfer, ein Regulierer oder Copilot, der etwas Unzulässiges aufdeckt. Führen Sie das Site-Inventar durch, stellen Sie sicher, dass jede Berechtigung auf eine Gruppe und nicht auf eine Einzelperson zurückgeht, und planen Sie die vierteljährliche Berechtigungsprüfung, bevor Abweichungen entstehen, die bei einer Prüfung nicht mehr erfasst werden können.
Fordern Sie eine Demo an und sehen Sie, wie Netwrix Access Analyzer und Netwrix Auditor SharePoint-Berechtigungen und -Aktivitäten in Nachweise verwandeln, die Sie einem Prüfer ohne eine Woche manueller Prüfung übergeben können.
Häufig gestellte Fragen zur SharePoint-Governance
Teilen auf
Erfahren Sie mehr
Über den Autor
Netwrix Team
Erfahren Sie mehr zu diesem Thema
KI-Governance im Gesundheitswesen: Compliance und Sicherheit
NIST CSF 2.0: Was ist neu im Cybersecurity Framework
Datenschutzgesetze der Bundesstaaten: Unterschiedliche Ansätze zum Datenschutz
Beispiel für Risikoanalyse: Wie man Risiken bewertet
Was ist elektronisches Records Management?