
Tipi comuni di dispositivi di rete e le loro funzioni
Sep 5, 2026
I dispositivi di rete, inclusi router, switch, firewall e altri, costituiscono l'infrastruttura che determina come i dati si muovono nella rete e dove si applicano i controlli di sicurezza. Ogni tipo ha una funzione e un rischio specifici, dai ripetitori e switch che gestiscono il traffico ai firewall e dispositivi IDPS che lo proteggono. Comprendere correttamente il livello OSI e le implicazioni di sicurezza di ciascun dispositivo è la base per una rete difendibile.
L'infrastruttura IT moderna è composta da vari componenti di rete interconnessi che rendono possibile la comunicazione e la condivisione delle risorse in tutta l'organizzazione. Che si tratti di proteggere dati sensibili, facilitare la collaborazione o semplicemente garantire un accesso ininterrotto, una rete di dispositivi è in gioco, e gli elementi di questi dispositivi sono critici per il successo operativo di un'azienda.
Di seguito, esploriamo la definizione, i tipi, le funzioni e l'importanza dei network device nel mantenere l'efficienza, la sicurezza e l'affidabilità aziendale.
Definizione del dispositivo di rete
Un dispositivo di rete è un componente hardware o software fondamentale per la comunicazione tra un computer e una rete internet. I dispositivi di rete comuni sono:
- Router
- Switch
- Hub
- Modem
- Firewall
- Punti di accesso
I dispositivi di rete gestiscono il flusso del traffico e indirizzano i pacchetti di dati, forniscono sicurezza e consentono la connettività tra segmenti di rete o Internet. Ogni dispositivo serve uno scopo specifico che permette un flusso di informazioni e connettività senza interruzioni nell'ecosistema IT di un'organizzazione.
Importanza dei dispositivi di rete
I dispositivi di rete svolgono due ruoli chiave:
- Il primo passo è stabilire una connessione di rete, come fa un router o un modem.
- Il secondo consiste nel mantenere, proteggere e migliorare quella connessione, come con un hub, ripetitore, switch o gateway
I dispositivi di rete sono fondamentali per stabilire e gestire le reti. Lo scopo di una rete informatica è condividere risorse come file, stampanti e connessioni internet tra gli utenti e i dispositivi di un'organizzazione. Assicurano che i dati siano instradati e protetti correttamente, supportando il funzionamento efficace e affidabile dei servizi di rete e delle applicazioni. Senza dispositivi di rete, l'infrastruttura IT mancherebbe della capacità di gestire il traffico dati, portando a inefficienze, perdita di dati e vulnerabilità di sicurezza. I dispositivi di rete consentono anche la scalabilità per le imprese, permettendo alle reti di adattarsi alle mutevoli esigenze aziendali, il che è essenziale per mantenere prestazioni ottimali e proteggersi dalle minacce informatiche.
Funzioni dei dispositivi di rete
I dispositivi di rete servono ai seguenti scopi generali:
- Facilitare la trasmissione dei dati e la comunicazione tra dispositivi
- Abilita una connettività di rete efficiente e sicura
- Migliora le prestazioni della rete e ottimizza il flusso del traffico
- Fornire sicurezza della rete applicando il controllo degli accessi e la prevenzione delle minacce
- Semplifica la gestione e la configurazione della rete
- Estendere la copertura della rete e superare le limitazioni del segnale
Proteggi la tua rete con Netwrix Auditor for Network Devices
Scopri come monitorare, verificare e proteggere con facilità i tuoi dispositivi di rete
Tipi di dispositivi di rete
Comprendere i diversi tipi di dispositivi di rete è importante per ottimizzare e proteggere l'infrastruttura di rete della vostra organizzazione. Di seguito, forniamo un elenco di esempi di dispositivi di rete che costituiscono la base di una gestione e comunicazione di rete efficace:
- Ripetitore
- Hub
- Bridge
- Cambia
- Router
- Gateway
- Brouter
- Scheda di interfaccia di rete
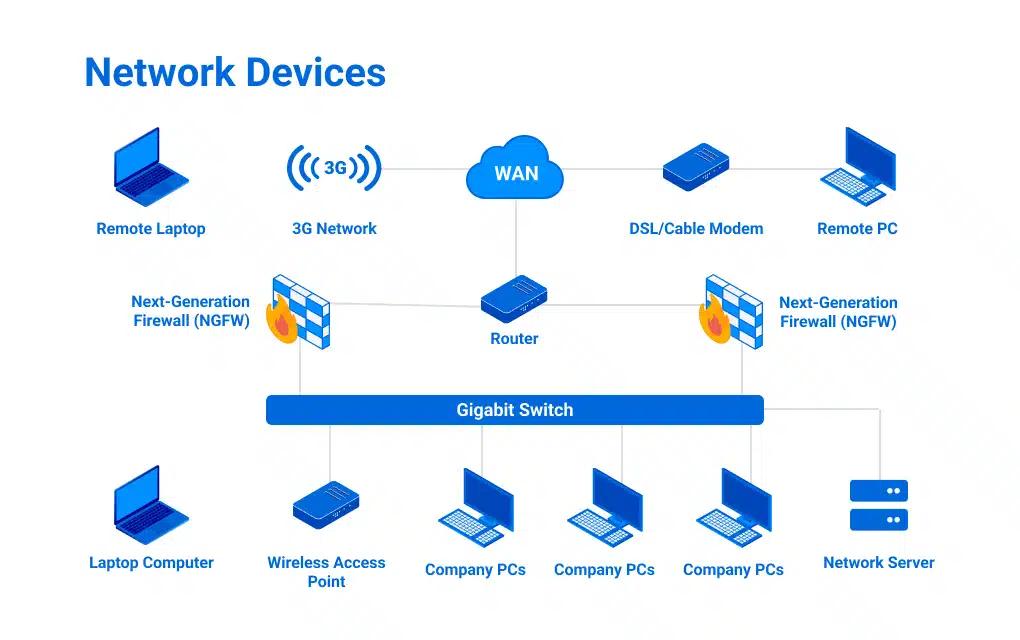
Analizziamo ciascuno di questi tipi e sottotipi di dispositivi di rete.
Ripetitore
Un segnale digitale può viaggiare solo fino a un certo punto lungo un cavo prima di degradarsi. Questo indebolimento graduale è noto come tasso di attenuazione. Un ripetitore che opera al livello fisico (Livello 1) del modello OSI è un dispositivo alimentato che rigenera il segnale per consentirgli di viaggiare più lontano. Oggi l'uso di ripetitori dedicati è raro, poiché hub alimentati, switch e router svolgono la funzione di un ripetitore. Tuttavia, i ripetitori sono occasionalmente utilizzati per estendere la portata di punti di accesso wireless remoti.
Hub
Un hub di rete è un dispositivo multiporta essenziale che collega più dispositivi Ethernet in un unico segmento di rete di trasmissione, rendendoli inclini alla congestione del traffico. Esistono tre tipi di Hub:
- Hub passivo
- Hub attivo
- Hub intelligente
Vediamo ciascuno di questi:
- Hub passivo: Non è necessaria una fonte di alimentazione per collegare dispositivi senza amplificazione.
- Hub attivo: Questo hub amplifica i segnali in entrata prima di trasmetterli e richiede alimentazione esterna. Pertanto, funge da ripetitore.
- Hub intelligente: Include gestione della rete, monitoraggio e funzionalità diagnostiche.
Una volta diffusi, gli hub sono ora raramente utilizzati poiché sono stati sostituiti dagli switch. Come i ripetitori, gli hub operano allo strato fisico (Livello 1) del modello OSI.
Ponte
Mentre un hub collega più dispositivi, un ponte di rete collega due o più segmenti di rete e filtra il traffico tra di loro. Il loro ruolo è quello di isolare il traffico del segmento locale e ridurre la congestione del traffico per migliorare le prestazioni della rete. Un ponte locale collega due o più segmenti di rete all'interno della stessa posizione fisica o LAN. Al contrario, un ponte remoto collega segmenti di rete che sono geograficamente separati, spesso tramite un collegamento WAN.
Tipi di ponti
Ci sono due tipi di ponti:
- Ponti trasparenti
- Ponte sorgente
Esaminiamo ciascuno di questi:
- I ponti trasparenti costruiscono e mantengono una tabella degli indirizzi MAC esaminando gli indirizzi sorgente dei frame in entrata e prendendo decisioni di inoltro confrontando l'indirizzo MAC di destinazione con questa tabella.
- I bridge sorgente utilizzavano un approccio diverso ed erano comunemente usati con le reti ad anello di token, che oggi sono praticamente obsolete. I bridge operano al livello di collegamento dati del modello OSI (Livello 2). È molto improbabile che tu debba lavorare con entrambi i tipi di bridge al giorno d'oggi.
Cambia
Ci sono molti tipi diversi di switch disponibili oggi, come:
- Switch non gestiti
- Switch gestiti
- Interruttore intelligente
- Switch di livello 2
- Switch di livello 3
- Switch PoE
- Switch Gigabit
- Switch montato su rack
- Cambio desktop
- Interruttore modulare
Tipi di switch | Funzioni degli Switch |
|---|---|
|
Switch non gestiti |
Gli switch non gestiti sono dispositivi plug-and-play con una configurazione fissa che non può essere modificata o ottimizzata. Offrono funzionalità limitate e non consentono l'accesso o il monitoraggio remoto. Questi switch sono progettati per reti di piccole dimensioni o per uso domestico. |
|
Switch gestiti |
Gli switch gestiti sono completamente configurabili e possono essere gestiti o monitorati tramite un'interfaccia web, interfaccia a riga di comando o sessione SNMP. |
|
Interruttori intelligenti |
Gli smart switch bilanciano gli switch non gestiti e completamente gestiti. Fornisce essenzialmente le funzioni di base, con un'interfaccia web che consente di accedere alle funzionalità di gestione. |
|
Switch di livello 2 |
Lo switch di livello 2 opera al livello collegamento dati del modello OSI (Livello 2) e utilizza gli indirizzi MAC per inoltrare i dati all'interno di una LAN. Collega dispositivi locali all'interno dello stesso segmento di rete e utilizza gli indirizzi MAC per gestire il loro traffico. Questi switch migliorano l'efficienza della rete riducendo le collisioni e segmentando il traffico in domini di collisione separati. |
|
Switch di livello 3 |
Combina le funzionalità di uno switch di Livello 2 e di un router. Sono spesso utilizzati in siti con più LAN virtuali (VLAN). Lo switching dei pacchetti si basa sugli indirizzi MAC come uno switch tradizionale, ma questo dispositivo incorpora anche capacità di routing utilizzando gli indirizzi IP, permettendo loro di instradare il traffico tra diverse VLAN e sottoreti. |
|
Switch PoE |
Questo fornisce dati ed energia elettrica ai dispositivi di rete tramite un unico cavo Ethernet, eliminando la necessità di alimentatori separati. Poiché i dispositivi PoE connessi non hanno cavi di alimentazione, semplifica l'installazione e riduce il cablaggio. Esempi di dispositivi PoE includono telecamere, telefoni VoIP e punti di accesso wireless. |
|
Switch Gigabit |
Questo switch ad alta velocità supporta tassi di trasferimento dati di 1 gigabit al secondo (Gbps) o superiori. |
|
Switch montato su rack |
Uno switch montato su rack è uno switch di rete progettato per adattarsi a un rack server standard da 19 pollici. |
|
Cambio desktop |
Questo tipo di switch è comunemente utilizzato per un piccolo ufficio o un ambiente domestico ed è tipicamente posizionato su una scrivania o un tavolo. |
|
Interruttore modulare |
Uno switch di rete flessibile che consente l'aggiunta di vari moduli o schede di espansione per la personalizzazione e la scalabilità future |
Router
Il compito principale di un router è dirigere il traffico. I router trasferiscono i pacchetti alle loro destinazioni tracciando un percorso attraverso dispositivi di rete interconnessi utilizzando diverse topologie di rete. Sono dispositivi intelligenti che memorizzano informazioni sulle reti a cui sono connessi. I router comunemente utilizzano liste di controllo di accesso (ACL) per filtrare il traffico; alcuni possono addirittura fungere da firewall per il filtraggio dei pacchetti.
I router dividono anche le reti interne in due o più sottoreti e possono essere collegati internamente ad altri router, creando zone che operano in modo indipendente. I router stabiliscono la comunicazione mantenendo tabelle sulle destinazioni e le connessioni locali. Un router contiene anche informazioni sui router a cui è connesso e utilizza queste informazioni per inoltrare pacchetti verso qualsiasi destinazione che non conosce. I router operano al livello di rete del modello OSI (Livello 3). Esistono due tipi di router:
- Router statico
- Router dinamico
Diamo un'occhiata a ciascuno di essi.
Router statico
Un static router utilizza percorsi configurati manualmente per dirigere il traffico di rete al fine di garantire percorsi di pacchetti di dati predefiniti e consistenti senza adeguarsi automaticamente ai cambiamenti della rete. Sono ideali per reti di dimensioni ridotte.
Router dinamico
Un router dinamico comunica automaticamente con altri router dinamici per modificare la propria tabella di routing in base alle condizioni di rete in tempo reale. Utilizza protocolli di routing dinamico come OSPF, RIP o BGP per scambiare informazioni sulla topologia della rete e sullo stato dei collegamenti con altri router. Questi protocolli consentono ai router di scoprire i percorsi ottimali, adattarsi ai cambiamenti della rete e reindirizzare il traffico in modo efficiente. I router dinamici aggiornano costantemente le proprie tabelle di routing, permettendo il failover automatico e il bilanciamento del carico. Sono in grado di reagire rapidamente a guasti di rete o congestioni, trovando percorsi alternativi. Questa flessibilità li rende ideali per reti ampie e complesse, dove una configurazione manuale sarebbe poco pratica.
Gateway
Un dispositivo di rete comune utilizzato per connettere reti è un gateway. Un gateway collega reti diverse e consente la comunicazione tra di esse. Pensalo come un traduttore che converte i dati da un protocollo o formato all'altro. Questo aiuta a garantire la compatibilità tra ambienti di rete diversi. Un gateway è essenziale per la comunicazione che deve attraversare diverse architetture di rete.
Esempio di Gateway
Un esempio tipico di dispositivo di rete Gateway è una LAN che si collega a una rete di vasta area (WAN) o a Internet. Questi dispositivi di solito lavorano ai livelli Trasporto e Sessione del modello OSI (Livello 5 e 6). I Gateway possono anche fornire funzionalità di sicurezza, come firewall, e offrire funzionalità di ottimizzazione delle prestazioni di rete.
Brouter
Un brouter è un termine abbreviato per “bridge router” e combina le funzioni di entrambi, un bridge e un router. Per questo motivo, opera nel livello di collegamento dati (Livello 2) e nel livello di rete (Livello 3) del modello OSI. Un brouter inoltra pacchetti di dati basandosi su indirizzi MAC (come un bridge) e indirizzi IP (come un router). Oggi i brouter non sono più utilizzati, poiché la maggior parte delle reti usa router e switch specializzati.
Scheda di interfaccia di rete
Qualsiasi dispositivo connesso alla rete include una scheda di interfaccia di rete (NIC). Questa scheda fornisce una connessione dedicata tra un computer e una rete e gestisce la trasmissione e la ricezione dei dati. Viene chiamata scheda perché originariamente progettata come una scheda di espansione inserita in uno slot sulla scheda madre. La maggior parte delle NIC oggi sono integrate direttamente nella scheda madre. Esistono vari tipi, tra cui:
- Cablate (ad esempio, Ethernet)
- Wireless (ad esempio, Wi-Fi)
- Fibra ottica
Le NIC sono generalmente composte da diversi componenti chiave:
- Un controller per l'elaborazione dei dati
- Una porta per la connessione di cavi o trasmettitori
- Un'interfaccia bus per collegarsi al computer
- Un indirizzo MAC univoco per l'identificazione sulla rete
Dispositivi di rete virtuali
Il cloud computing ha dato vita a una variazione di tutti i tipi di dispositivi di rete. Gestire un'infrastruttura virtualizzata (IaaS) include i tipi di dispositivi di rete discussi, come router, switch, firewall e schede di interfaccia. Possono esistere come una propria macchina virtuale gestita dall'organizzazione o essere parte dell'ambiente fornito dal servizio cloud in uso.
Componenti Aggiuntivi di Rete
I seguenti sono componenti aggiuntivi della rete:
- Modem
- Cavi di rete
- Firewall
- Punti di accesso wireless (WAP)
- Sistemi di rilevamento e prevenzione delle intrusioni (IDPS)
- Apparecchiature per Virtual Private Network (VPN)
Modem
Un modem (abbreviazione di modulatore-demodulatore) è un dispositivo che converte segnali digitali in segnali analogici di diverse frequenze e li trasmette a un modem nella località di ricezione. Questi segnali dal modem possono essere trasmessi tramite linee telefoniche, sistemi via cavo o altri mezzi di comunicazione. Un modem lavora anche per convertire i segnali analogici in arrivo nuovamente in dati digitali. Sono comunemente utilizzati per facilitare l'accesso a Internet da parte dei clienti di un Internet Service Provider (ISP).
Tipi di modem
Ci sono quattro tipi principali di modem:
- Modem DSL: Utilizza cavi telefonici ed è considerata la connessione più lenta.
- Modem via cavo: Trasmette informazioni attraverso le linee TV più velocemente del DSL.
- Modem wireless: Collega i dispositivi utilizzando reti Wi-Fi e si basa sui segnali Wi-Fi nelle vicinanze.
- Modem cellulare: Consente a un dispositivo di connettersi a Internet utilizzando una rete cellulare anziché connessioni Wi-Fi o fisse.
Cavi di rete
Un cavo di rete è un mezzo fisico per collegare dispositivi in una rete informatica. I tipi comuni includono:
- Cavi Ethernet (ad esempio, Cat5e, Cat6)
- Cavi coassiali
- Cavi in fibra ottica.
Questi cavi differiscono in velocità, larghezza di banda e capacità di distanza di trasmissione. Un cavo Ethernet è comunemente utilizzato per collegare dispositivi come un computer o una telecamera a uno switch di rete. Al contrario, un cavo in fibra ottica collega i router a una conduttura per trasportare carichi di traffico elevati. Indipendentemente dal tipo, i cavi sono tipicamente costituiti da conduttori isolati, schermatura e connettori ad ogni estremità per facilitare i collegamenti dei dispositivi. Tutti i cavi di rete hanno una lunghezza di attenuazione, il che significa che possono trasportare segnali digitali solo per un certo tempo prima che una fonte di alimentazione debba energizzarli. Questa lunghezza varia a seconda del tipo di cavo, della qualità e della frequenza del segnale trasmesso.
Firewall
Un firewall è un dispositivo di sicurezza di rete che stabilisce una barriera tra reti interne fidate e reti esterne non fidate. Un firewall collega più aree denominate zone, come:
- LAN
- WAN
- DMZ
Utilizzando le politiche di sicurezza assegnate, filtrano il traffico esaminando i pacchetti di dati che fluiscono tra le diverse zone. Internet è, ovviamente, la rete più inaffidabile di tutte. I firewall possono anche essere posizionati all'interno della rete interna per isolare i dipartimenti interni che ospitano dati sensibili, come le Risorse Umane o la Finanza. I firewall possono essere basati su hardware, su software o su una combinazione di entrambi.
I firewall possono applicare blocklist (noti anche come deny list) che consentono tutto il traffico tranne alcuni tipi. Per una sicurezza più restrittiva, puoi implementare una allowlist (anche chiamata allow list) che blocca tutto il traffico tranne quello specificato. Esistono diversi tipi di firewall e quello giusto per te dipende dalla tua operatività. Alcuni dei tipi di firewall più comuni includono:
- Filtraggio dei pacchetti
- Stateful Inspection
- Firewall di nuova generazione (NGFW)
Approfondiamo ciascuno dei tre tipi di firewall.
Filtraggio dei pacchetti
Funziona come un punto di controllo del livello di rete, analizzando i pacchetti di dati per indirizzo IP, tipo di pacchetto, numero di porta o protocolli di rete
Ispezione dello stato
Analizza i dati a livello di rete e trasporto, ispezionando l'IP sorgente, l'IP destinazione, la porta sorgente e la porta destinazione.
Firewall di nuova generazione (NGFW)
Questo dispositivo avanzato di sicurezza di rete va oltre le capacità tradizionali dei firewall e vanta molteplici funzionalità di sicurezza integrate nel prodotto. Alcuni esempi includono l'ispezione approfondita dei pacchetti, i sistemi di prevenzione delle intrusioni (IPS), la consapevolezza e il controllo delle applicazioni e il rilevamento avanzato delle minacce. Gli NGFW possono anche utilizzare l'IA per combattere minacce sofisticate esaminando il contenuto dei pacchetti e identificando applicazioni e potenziali minacce all'interno del traffico.
Punti di Accesso Wireless (WAP)
Un punto di accesso wireless (WAP) è un dispositivo di rete dotato di antenna integrata, trasmettitore e adattatore. I WAP utilizzano la modalità di rete infrastrutturale wireless per fornire un punto di connessione tra WLAN e una LAN Ethernet cablata. Una WLAN funge essenzialmente da punto di interconnessione tra la WLAN e una rete cablata fissa.
Un nome identificativo del servizio (SSID) è necessario per connettersi a una rete wireless. L'SID è utilizzato per identificare tutti i sistemi appartenenti alla stessa rete e le stazioni client devono essere configurate con l'SSID per essere autenticate al WAP. Il WAP potrebbe trasmettere l'SSID, permettendo a tutti i client wireless nell'area di vedere l'SSID del WAP. Tuttavia, per motivi di sicurezza, gli AP possono essere configurati per non trasmettere l'SSID, il che significa che un amministratore deve fornire l'SSID ai sistemi client invece di consentire che venga scoperto automaticamente. I dispositivi wireless sono forniti con SSID predefiniti, impostazioni di sicurezza, canali, password e nomi utente. Per motivi di sicurezza, si raccomanda vivamente di cambiare queste impostazioni predefinite il prima possibile, poiché molti siti internet elencano le impostazioni predefinite utilizzate dai produttori.
A seconda delle dimensioni della rete, potrebbe essere necessario uno o più WAP per garantire una copertura completa. WAP aggiuntivi consentono l'accesso a più client wireless e ampliano la portata della rete wireless. Ogni WAP è limitato dal suo raggio di trasmissione — la distanza alla quale un client può trovarsi da un WAP e comunque ottenere un segnale ragionevole e una velocità di elaborazione dei dati. La distanza dipende dallo standard wireless, dagli ostacoli e dalle condizioni ambientali tra il client e il WAP. I WAP di fascia alta hanno antenne ad alta potenza, che permettono di estendere la portata del segnale wireless.
Ci sono molti tipi di WAPs, come:
- Punti di Accesso Autonomi:
- Access Point basati su Controller
- Punti di Accesso Gestiti dal Cloud:
- Punti di accesso USB
Punti di Accesso Autonomi
Questi dispositivi indipendenti forniscono connettività wireless ai clienti. Queste unità sono adatte per piccole imprese o reti domestiche che necessitano di un numero limitato di punti di accesso.
Access Point basati su controller
Questi WAP sono gestiti da un controller LAN wireless centrale per semplificare l'amministrazione di più punti di accesso. Sono ideali per reti più estese, dove la gestione centralizzata è fondamentale per un funzionamento efficiente e la scalabilità.
Access Point gestiti dal Cloud
Questi sono gestiti tramite una piattaforma basata su cloud e offrono capacità di gestione e monitoraggio remoto. Sono particolarmente adatti per reti distribuite e imprese con più sedi, dove la gestione centralizzata tramite cloud assicura una supervisione e un controllo efficienti su più località.
Punti di accesso USB
I punti di accesso USB sono piccoli dispositivi portatili che si collegano a una porta USB per creare un hotspot wireless. Sono utili per configurazioni temporanee, viaggi o per estendere una piccola rete domestica.
Sistemi di rilevamento e prevenzione delle intrusioni (IDPS)
Un Intrusion Detection and Prevention System (IDPS) è uno strumento di sicurezza di rete che monitora, rileva e previene attività malevole e minacce alla sicurezza nelle reti informatiche.
Le sue funzioni principali sono monitorare il traffico di rete per attività sospette, rilevare potenziali minacce e intervenire per prevenire o mitigare possibili attacchi. I componenti critici di un IDPS includono il Sistema di Rilevamento delle Intrusioni (IDS), che monitora e crea allarmi per attività sospette, e il Sistema di Prevenzione delle Intrusioni (IPS), che blocca attivamente o previene le minacce identificate.
Unified Threat Management (UTM)
Un dispositivo UTM è un'apparecchiatura di sicurezza che combina più funzioni di sicurezza in una singola soluzione hardware o software. Un IDPS è comunemente incluso in un dispositivo di Unified Threat Management (UTM) come un NGFW.
Apparecchiature per Virtual Private Network (VPN)
Una rete privata virtuale (VPN) tradizionale è un metodo di connessione sicuro che gli utenti remoti utilizzano per collegarsi a una rete aziendale. Una connessione VPN comprende due componenti principali:
- Server VPN (un firewall o un dispositivo VPN dedicato)
- Applicazione client VPN installata sul dispositivo di connessione
La connessione crea un tunnel crittografato attraverso internet che cifra tutti i dati in transito tra il dispositivo client VPN e la rete aziendale. Esistono anche abbonamenti a servizi VPN di terze parti che possono aiutare gli utenti a proteggere informazioni sensibili, aggirare restrizioni geografiche e proteggere la loro identità.
Componenti dell'architettura di rete
I seguenti sono i componenti aggiuntivi dell'architettura di rete:
- Mezzi di trasmissione
- Protocolli
- Topologia
Mezzi di trasmissione
Il mezzo di trasmissione si riferisce ai percorsi fisici che fungono da “sistema stradale” della rete attraverso cui transitano i dati. Esempi comuni includono cavi Ethernet, fibre ottiche e segnali wireless. La scelta del mezzo di trasmissione influisce direttamente su velocità, distanza e affidabilità della trasmissione dei dati.
Protocolli
I protocolli sono insiemi di regole e convenzioni che regolano lo scambio di dati tra dispositivi di rete. Stabilire uno standard comune garantisce l’interoperabilità tra prodotti di fornitori diversi. Tra i protocolli più comuni appartenenti alla famiglia IP-based, utilizzati per la gestione dei dispositivi di rete, troviamo:
- TCP
- UDP
- (S)HTTP
- SSL/TLS
- DHCP (Dynamic Host Configuration Protocol)
Per quanto riguarda il routing nelle reti geografiche (WAN), i protocolli principali sono: BGP, Network Address Translation (NAT), Port Address Translation (PAT) e le loro combinazioni, oltre a meccanismi di commutazione come fast forward o store and forward.
Topologia
La topologia descrive la disposizione e la struttura della rete, illustrando come diversi nodi e dispositivi sono interconnessi. Le topologie più comuni includono:
- Stella (star)
- Bus
- Anello (ring)
- Maglia (mesh)
In una topologia a stella, tutti i componenti di rete sono collegati a un nodo centrale. Un esempio classico è un gruppo di computer desktop connessi a uno switch centralizzato — la topologia più diffusa oggi. Ogni topologia presenta vantaggi e svantaggi che possono influire su prestazioni, scalabilità e tolleranza ai guasti della rete.
Sfide comuni nella gestione dei dispositivi di rete
Oggi, una rete moderna comprende molti componenti interconnessi e dinamici, e diversi elementi possono malfunzionare. Con la complessità crescente dei dispositivi e dei protocolli, la gestione della rete è diventata una sfida articolata e multidimensionale. I professionisti IT devono affrontare un panorama in cui possono verificarsi guasti hardware, problemi software, limitazioni di banda e errori umani in qualsiasi momento. Le sfide più comuni che i team di supporto devono affrontare nella gestione dei dispositivi di rete includono:
- Problemi di connettività fisica
- Malfunzionamento dei dispositivi hardware
- Problemi DNS
- Problemi di temperatura e ventilazione
- Sovraccarico di capacità
- Fluttuazioni di alimentazione
- Uso eccessivo della batteria
Esaminiamo ora ognuna di queste sfide nella gestione dei dispositivi di rete nei sistemi informatici.
Problemi di connettività fisica
Un problema di connettività si verifica quando il traffico non può fluire tra due punti. Ciò può essere causato da cavi danneggiati, connettori difettosi o hardware malfunzionante, portando a interruzioni di rete, connessioni intermittenti, lentezza nel trasferimento dei dati e tempi di inattività prolungati. Sebbene questi problemi possano compromettere seriamente le operazioni, sono spesso tra i più facili da diagnosticare e risolvere.
Dispositivi hardware malfunzionanti
Quando i dispositivi di rete non funzionano correttamente o operano al di sotto delle prestazioni ottimali, si possono verificare ridotte velocità di trasferimento, latenza elevata, perdita di pacchetti e persino interruzioni complete della rete. La perdita di un singolo componente di rete centrale può compromettere gravemente le operazioni aziendali e ridurre la produttività, motivo per cui la resilienza integrata è oggi fondamentale.
Problemi DNS
DNS (Domain Name System) è un sistema di denominazione gerarchico e distribuito per computer, servizi e risorse connesse a Internet o a una rete privata. I problemi DNS possono influenzare notevolmente la funzionalità della rete, interrompendo il processo di risoluzione dei nomi. Senza un server DNS disponibile, non è possibile navigare in Internet, controllare la posta elettronica o persino accedere a un dominio Windows.
Problemi di temperatura e ventilazione
Server e dispositivi di rete contengono processori che generano molto calore. Il surriscaldamento può danneggiare un dispositivo di rete, ridurne la durata o causarne l’arresto improvviso. Per questo motivo, i locali che ospitano l’attrezzatura di rete devono disporre di adeguato raffreddamento e ventilazione. È essenziale monitorare costantemente la temperatura del data center o dell’armadio di rete per prevenire aumenti critici di calore.
Sovraccarico di capacità
La sovrautilizzazione della rete è paragonabile a un’autostrada congestionata nelle ore di punta. Quando il traffico di rete supera la capacità progettata, si verifica un blocco digitale che comporta tempi di risposta lenti, latenza elevata e perdita di pacchetti. Gli utenti possono riscontrare problemi come buffering nei video, caduta di chiamate VoIP o prestazioni lente delle applicazioni web.
Fluttuazioni di alimentazione
La rete aziendale dipende dall’alimentazione elettrica. Le fluttuazioni di corrente possono causare problemi di connettività intermittente, perdita di pacchetti e aumento della latenza. Variazioni di tensione frequenti riducono anche la durata dell’attrezzatura di rete, aumentando i costi operativi. Per ridurre tali rischi è fondamentale utilizzare UPS (gruppi di continuità), protezioni contro le sovratensioni e una manutenzione elettrica adeguata.
Eccessivo consumo della batteria
Le batterie che si scaricano rapidamente costringono i dispositivi a ridurre le prestazioni e, nel tempo, compromettono la reattività e la stabilità della connessione. Questo ciclo di disconnessione e riconnessione frequente aumenta il carico di segnalazione e l’uso dei dati, contribuendo alla congestione della rete.
Buone pratiche per la sicurezza dei dispositivi di rete
Conoscere i diversi tipi di dispositivi di rete disponibili è solo il primo passo per costruire una rete affidabile. È altrettanto importante garantire che la rete sia sicura, efficiente e protetta nel tempo. Ecco alcune migliori pratiche per evitare problemi di connessione e vulnerabilità:
- Optare per il supporto multi-vendor
- Dare priorità agli avvisi critici
- Monitorare e risolvere i problemi in modo proattivo
- Ottenere una visibilità più approfondita
- Automatizzare le attività di base
- Chiarire le dipendenze hardware e i processi
- Risolvere i problemi di connettività dei cavi
- Gestire le porte difettose
- Verificare i sovraccarichi di traffico
- Eseguire regolarmente aggiornamenti di firmware e software
- Rinforzare tutti i dispositivi di rete
- Implementare una solida gestione utenti e controllo degli accessi
- Utilizzare la segmentazione di rete e le VLAN
- Monitorare l’attività anomala
- Eseguire valutazioni periodiche della sicurezza
Optare per il supporto multi-vendor
Diversificare i fornitori è una strategia vincente per ottenere soluzioni IT ottimali. Evitando il lock-in con un unico vendor, le aziende possono selezionare i prodotti migliori per le proprie esigenze e beneficiare delle innovazioni di diversi fornitori. Ciò consente anche di negoziare prezzi più competitivi, migliorare i contratti di assistenza e mantenere la flessibilità tecnologica.
Dare priorità agli avvisi critici
I dispositivi di rete generano numerosi avvisi e log. I team IT devono disporre di un sistema per filtrare queste informazioni e individuare gli eventi rilevanti. Dare priorità agli avvisi più critici garantisce una risposta tempestiva e una riduzione dei tempi di diagnosi e risoluzione.
Monitorare e risolvere in modo proattivo
Un approccio proattivo permette di prevenire i problemi di rete invece di reagire a guasti già avvenuti. Prevedendo i potenziali rischi, si evitano interruzioni, colli di bottiglia e incidenti di sicurezza, ottimizzando le risorse e migliorando la resilienza della rete.
Ottenere una visibilità più approfondita
Nelle reti moderne, molto avviene “sotto il cofano”. Una maggiore visibilità consente di individuare rapidamente anomalie e minacce. Non si può proteggere ciò che non si vede: la visibilità consente di rilevare attività sospette in anticipo, riducendo il tempo medio di risposta (MTTR) e migliorando la pianificazione della capacità di rete.
Automatizzare le attività di base
L’automazione assicura che le procedure standard vengano eseguite in modo coerente. Riduce gli errori umani e libera tempo prezioso per il personale IT, che può così concentrarsi su attività più strategiche. Nel lungo periodo, comporta anche notevoli risparmi economici.
Chiarire le dipendenze hardware e i processi
Poiché la rete si basa su molti componenti interconnessi, un guasto può avere effetti a cascata. Comprendere le dipendenze tra applicazioni e carichi di lavoro consente di individuare e risolvere rapidamente i problemi prima che diventino gravi.
Risolvere i problemi di connettività dei cavi
Cavi difettosi possono causare connessioni intermittenti, lentezza o interruzioni complete. Identificare e sostituire tempestivamente i cavi danneggiati è spesso una soluzione semplice ed efficace.
Gestire le porte difettose
Per verificare se una porta è difettosa, basta collegare il cavo a un’altra porta. Se il problema persiste, si controllano le configurazioni di VLAN o hardware tramite l’interfaccia di gestione dello switch. In caso di guasto fisico, può essere necessario sostituire il componente.
Verificare i sovraccarichi di traffico
Quando una parte della rete è sovraccarica, gli utenti segnalano rallentamenti. Gli amministratori devono identificare i colli di bottiglia e utilizzare strumenti di monitoraggio della rete per rilevare picchi anomali di traffico. Un utilizzo costantemente elevato può indicare la necessità di aumentare la larghezza di banda.
Eseguire aggiornamenti regolari di firmware e software
Gli aggiornamenti eliminano bug e garantiscono un funzionamento corretto dei dispositivi. Poiché gli hacker sviluppano costantemente nuovi metodi di attacco, mantenere il firmware aggiornato è essenziale per una rete sicura e performante.
Rinforzare tutti i dispositivi di rete
Le configurazioni predefinite sono spesso troppo permissive. Occorre disattivare servizi e porte non necessari, imporre password complesse e seguire le linee guida di sicurezza per ridurre il rischio di intrusione.
Gestione utenti e controllo degli accessi
Applicare il principio del minimo privilegio, limitando i diritti di accesso solo a ciò che è necessario. Ciò riduce il rischio di azioni non autorizzate o violazioni dei dati. Preferire sistemi di accesso just-in-time per gli account con privilegi elevati.
Segmentazione di rete e VLAN
La segmentazione crea sotto-reti indipendenti all’interno della rete principale per proteggere i dati sensibili e limitare l’impatto di eventuali attacchi. L’uso di VLAN consente di restringere ulteriormente l’accesso ai dispositivi autorizzati.
Monitoraggio delle attività anomale
Le attività anomale possono essere segnali di minacce imminenti. Monitorare costantemente il traffico di rete e stabilire una baseline comportamentale aiuta a identificare deviazioni sospette e intervenire tempestivamente.
Valutazioni periodiche della sicurezza
Non bisogna mai presumere che la rete sia completamente sicura. Eseguire audit regolari, interni o esterni, permette di verificare la conformità e individuare vulnerabilità. Queste valutazioni sono spesso richieste da normative come HIPAA o GDPR.
Come può aiutare Netwrix
Netwrix Auditor for Network Devices offre una visibilità completa sui dispositivi di rete. Automatizza il controllo delle modifiche di configurazione, traccia gli accessi da remoto e da indirizzi IP sospetti, e rileva minacce o malfunzionamenti da una piattaforma unificata. Con Netwrix Auditor, puoi migliorare la continuità operativa e rafforzare la sicurezza di rete con facilità.
Conclusione
Dai router agli switch, fino ai firewall e agli access point, ogni dispositivo della rete svolge un ruolo essenziale. Gestirli correttamente consente di ottimizzare le prestazioni e risolvere rapidamente i problemi. Una conoscenza approfondita della rete facilita l’evoluzione dell’infrastruttura insieme alle esigenze aziendali.
I team IT devono impegnarsi a seguire le migliori pratiche di gestione e sicurezza, assicurando che le reti restino resilienti, reattive e pronte alle sfide del mondo interconnesso di oggi.
La rete aziendale moderna è una raccolta di dozzine di dispositivi fisici e virtuali, ciascuno con un compito specifico. I router dirigono il traffico tra le reti. Gli switch collegano i dispositivi al loro interno. I firewall decidono cosa passa e cosa no. I sistemi di prevenzione delle intrusioni monitorano le minacce in tempo reale.
Quanto segue copre i tipi più comuni di dispositivi di rete, come sono classificati e le implicazioni di sicurezza rilevanti per ciascuno.
Cos'è un dispositivo di rete?
Ognuno di questi dispositivi è anche un potenziale bersaglio: il 28% delle organizzazioni ha subito un attacco mirato alla propria infrastruttura on-premises nel 2025, secondo il Netwrix Cybersecurity Trends Report 2025.
I dispositivi di rete gestiscono il flusso del traffico, indirizzano i pacchetti dati, applicano le politiche di sicurezza e consentono la connettività tra segmenti di rete o con internet. Comprendere cosa fa ogni dispositivo e dove può essere sfruttato è fondamentale per qualsiasi team IT o di sicurezza che gestisce un ambiente moderno.
Perché i dispositivi di rete sono importanti
Definiscono la tua superficie di attacco
I dispositivi di rete comuni includono router, switch, firewall, hub, modem e punti di accesso wireless. Alcuni dispositivi, come switch e router, trasferiscono dati. Altri, come firewall e sistemi di rilevamento delle intrusioni, controllano il traffico consentito e segnalano il traffico sospetto. La maggior parte delle reti moderne si basa sulla collaborazione di entrambe le categorie.
Un dispositivo di rete è un componente hardware o software essenziale per la comunicazione tra computer e altri sistemi connessi. Questi dispositivi gestiscono il flusso del traffico, indirizzano i pacchetti di dati, forniscono sicurezza e abilitano la connettività tra segmenti di rete o Internet. Ogni dispositivo ha uno scopo specifico, permettendo il flusso di informazioni all’interno dell’ecosistema IT di un’organizzazione.
I dispositivi di rete non sono solo l'impianto del tuo ambiente IT. Sono l'infrastruttura che determina la tua postura di sicurezza, la tua esposizione agli attacchi e quanto può estendersi il danno quando qualcosa va storto.
Consentono o impediscono il movimento laterale
Sono un obiettivo primario per attori esterni di minacce
Tipi di dispositivi di rete
Ogni dispositivo di rete esposto a internet o configurato in modo errato rappresenta un potenziale punto di ingresso per gli attaccanti. Porte aperte su un router, una regola firewall troppo permissiva o un punto di accesso wireless con credenziali predefinite sono tutte lacune nel tuo perimetro. Il Netwrix Cybersecurity Trends Report 2025 ha inoltre rilevato che il 51% delle organizzazioni ha subito un incidente di sicurezza negli ultimi 12 mesi abbastanza grave da richiedere una risposta dedicata dal loro team di sicurezza, e i dispositivi di rete rivolti al perimetro sono spesso il punto di partenza di tale risposta.
Ripetitore
I dispositivi di rete eseguono software, e quel software presenta vulnerabilità. Cisco, Fortinet, Ivanti e Palo Alto Networks hanno rilasciato CVE critici a livello di dispositivo nel 2024 e 2025. Gli aggressori spesso li sfruttano prima che vengano applicate le patch, e in molte organizzazioni i cicli di aggiornamento del firmware sono molto indietro rispetto alla minaccia. Conoscere quali dispositivi usi e quali CVE si applicano a essi è una parte fondamentale per mantenere la tua postura di sicurezza.
Comprendere i diversi tipi di dispositivi di rete ti aiuta a ottimizzare e proteggere l'infrastruttura di rete della tua organizzazione. La tabella sottostante associa ogni dispositivo al suo livello OSI e alla funzione principale, seguita da una descrizione dettagliata di ogni tipo.
Una volta che un attaccante ottiene un punto d’appoggio all’interno di una rete, si muove lateralmente, saltando da dispositivo a dispositivo per raggiungere sistemi sensibili. Le reti correttamente segmentate, applicate tramite switch gestiti e firewall, limitano fino a dove può arrivare questo movimento. Un attaccante che compromette una workstation in una rete piatta può raggiungere ogni server nell’ambiente, ma un attaccante in una rete correttamente segmentata incontra un confine. Comprendere lateral movement e come i dispositivi di rete lo abilitano o lo limitano è centrale nella progettazione della sicurezza di rete.
Hub
Un hub di rete collega più dispositivi Ethernet in un unico segmento di rete. Ci sono tre tipi:
Dal punto di vista della sicurezza, i ripetitori non offrono ispezione o filtraggio del traffico. Amplificano tutto, incluso il traffico dannoso. Se un ripetitore si trova nel percorso della tua rete, non aggiunge protezione a ciò che lo attraversa.
Un segnale digitale si degrada con la distanza, un processo chiamato attenuazione. Un ripetitore, che opera al livello fisico (Livello 1) del modello OSI, rigenera il segnale in modo che possa viaggiare più lontano senza perdita. I ripetitori dedicati sono rari nelle reti moderne, poiché switch e router gestiscono questa funzione come parte della loro operazione standard. Si trovano ancora in ambienti industriali e in configurazioni wireless a lunga distanza dove è necessario estendere il segnale senza aggiungere complessità di routing.
- Hub passivo: Connette dispositivi senza amplificazione e non richiede alimentazione.
Ponte
- Hub attivo: Amplifica i segnali in ingresso prima di ritrasmetterli e richiede alimentazione esterna, agendo efficacemente come un ripetitore.
- Hub intelligente: Aggiunge funzionalità base di gestione, monitoraggio e diagnostica della rete.
Gli hub sono obsoleti. Lo standard IEEE 802.3 ha formalmente deprecato gli hub nel 2011, e gli switch gestiti li hanno sostituiti in quasi tutte le reti moderne. Il motivo è semplice: un hub trasmette i dati in arrivo a tutte le porte connesse indipendentemente dalla destinazione prevista. Qualsiasi dispositivo su quell’hub può intercettare tutto il traffico, rendendo banale la cattura dei pacchetti. Se la tua rete usa ancora hub, sostituirli con switch gestiti dovrebbe essere una priorità.
Un bridge di rete collega due o più segmenti di rete e filtra il traffico tra di essi. Mentre un hub trasmette a tutti i dispositivi connessi, un bridge esamina l'indirizzo MAC sorgente dei frame in arrivo e prende decisioni di inoltro basate su una tabella degli indirizzi MAC che mantiene, riducendo il traffico non necessario e migliorando le prestazioni della rete. Ci sono due tipi:
- Bridge sorgente: Si basa su un diverso metodo di inoltro, comune nelle reti token ring ormai praticamente obsolete.
Il bridging wireless, che collega due segmenti di rete tramite un collegamento wireless, è il caso d'uso moderno più comune per dispositivi bridge dedicati. Nella maggior parte degli ambienti moderni, gli switch gestiti gestiscono il bridging come parte della loro operazione principale.
- Bridge trasparente: Costruisce e mantiene automaticamente una tabella degli indirizzi MAC esaminando gli indirizzi di origine dei frame in arrivo. Il tipo standard in uso oggi.
Interruttore
- Non gestito: Dispositivi plug-and-play con configurazione fissa. Nessun accesso remoto, nessun monitoraggio. Adatto solo per reti piccole o domestiche.
- Smart: Una via di mezzo tra non gestito e completamente gestito, che offre funzionalità di gestione web di base.
Uno switch è uno dei dispositivi più importanti in qualsiasi rete. Collega più dispositivi su una LAN e indirizza i dati in arrivo alla porta di destinazione, invece di trasmetterli a tutte le porte come un hub. Gli switch si distinguono in diversi tipi, in base alla capacità di gestione, al livello OSI e al fattore di forma:
- Gestito: Completamente configurabile tramite interfaccia web, CLI o SNMP. Supporta VLAN, sicurezza delle porte, autenticazione 802.1X e monitoraggio del traffico.
- Livello 2: Opera al livello di collegamento dati e inoltra il traffico all'interno di una LAN utilizzando indirizzi MAC, riducendo le collisioni segmentando il traffico in domini di collisione separati.
- Gigabit: Supporta velocità di trasferimento dati di 1 Gbps o superiori.
- Livello 3: Combina switching e routing, consentendo il routing del traffico tra VLAN e subnet utilizzando indirizzi IP.
- PoE (Power over Ethernet): Fornisce dati e alimentazione tramite un unico cavo Ethernet, comunemente usato per telecamere, telefoni VoIP e punti di accesso wireless.
- Montato su rack: Progettato per adattarsi a un rack server standard da 19 pollici, comune nei data center e nelle sale server.
- Desktop: Switch compatti adatti per piccoli uffici o ambienti domestici.
Router
- Modulare: Supporta moduli aggiuntivi o schede di espansione per scalabilità futura.
- Router statici: Usano rotte configurate manualmente. Affidabili e prevedibili. Ideali per reti piccole e stabili.
Gli switch gestiti, comprese le varianti Layer 2, Layer 3 e PoE, sono la base della segmentazione della rete. Creando VLAN separate per diversi gruppi di utenti, server, dispositivi IoT e ospiti, limiti la possibilità di movimento di un attaccante se compromette un singolo endpoint. La sicurezza delle porte controlla quali indirizzi MAC possono connettersi a ogni porta, e 802.1X richiede l'autenticazione del dispositivo prima di concedere l'accesso alla rete.
Il compito principale di un router è dirigere il traffico tra le reti. I router trasferiscono pacchetti di dati alle loro destinazioni tracciando percorsi attraverso dispositivi interconnessi utilizzando indirizzi IP. Mantengono tabelle di routing che mappano le reti di destinazione al percorso migliore disponibile e le aggiornano automaticamente quando utilizzano protocolli di routing dinamico come OSPF, RIP o BGP. Ci sono due modalità di routing:
Gateway
- Router dinamici: Comunicano automaticamente con altri router per aggiornare le tabelle di routing in tempo reale. Supportano failover e bilanciamento del carico in reti complesse e su larga scala.
Scheda di interfaccia di rete (NIC)
I router moderni integrano sempre più funzionalità aggiuntive, tra cui funzionalità firewall, endpoint VPN e, negli ambienti aziendali, supporto SD-WAN. Dal punto di vista della sicurezza, i router sono un obiettivo esterno primario. Credenziali predefinite, liste di controllo accessi (ACL) troppo permissive e firmware non aggiornato sono le vie più comunemente sfruttate. I router dividono anche le reti in subnet, rendendoli centrali in qualsiasi strategia di segmentazione.
Un gateway collega reti che utilizzano protocolli o architetture diverse e traduce tra di esse. Mentre un router collega reti che usano lo stesso protocollo (IP), un gateway consente la comunicazione tra sistemi fondamentalmente diversi. Un esempio classico è una LAN che si collega a internet tramite un ISP: il gateway traduce tra la tua rete interna e l'infrastruttura internet più ampia.
- Ethernet cablato: Usa connettori RJ45 per una connessione via cavo fisico.
I gateway operano tipicamente ai livelli di trasporto e sessione (livelli 4 e 5), anche se i gateway a livello applicativo, inclusi i gateway per applicazioni web e API, operano al livello 7. La maggior parte dei router moderni per uso domestico e PMI combina funzioni di routing e gateway in un unico dispositivo. Negli ambienti aziendali, i gateway appaiono sempre più come servizi erogati dal cloud, in particolare per la connettività ibrida e multi-cloud.
Una scheda di interfaccia di rete (NIC), chiamata anche scheda Ethernet o adattatore di rete, collega un dispositivo a una rete e gestisce la trasmissione e la ricezione dei dati. Ogni dispositivo connesso in rete, inclusi server, workstation, stampanti e access point, contiene una NIC, sia come scheda di espansione fisica sia come componente integrato direttamente nella scheda madre. I tipi comuni di NIC includono:
- Wireless: Si connette tramite Wi-Fi usando un’antenna integrata o esterna.
Modem
- Fibra ottica: Utilizza connettori ottici per connessioni ad alta velocità e a lunga distanza.
- Modem via cavo: Trasmette dati tramite infrastruttura TV, più veloce del DSL.
- Modem DSL: Usa linee telefoniche. Il più lento tra i tipi comuni di modem.
Le NIC si identificano sulla rete utilizzando un indirizzo MAC (Media Access Control) univoco. Dal punto di vista della sicurezza, gli attacchi al firmware delle NIC sono una preoccupazione emergente. Gli aggressori che compromettono il firmware delle NIC possono persistere al di sotto del livello del sistema operativo, sopravvivendo ai riavvii e persino alla reinstallazione del sistema operativo.
Un modem (abbreviazione di modulatore-demodulatore) converte i dati digitali dalla tua rete in un formato adatto alla trasmissione su mezzi analogici, come linee telefoniche, sistemi via cavo o reti cellulari, e converte i segnali in arrivo nuovamente in dati digitali. È il punto in cui la tua rete interna si collega al tuo provider di servizi internet (ISP). Ci sono quattro tipi principali:
- Modem wireless: Connette dispositivi utilizzando segnali Wi-Fi nelle vicinanze.
- Modem cellulare: Si connette a internet tramite una rete cellulare anziché Wi-Fi o linea fissa.
Dispositivi di sicurezza di rete
Firewall
Modificare i nomi utente e le password predefiniti, disabilitare la gestione remota dove non necessaria e mantenere il firmware aggiornato sono le misure di sicurezza minime per qualsiasi modem in un ambiente di produzione.
In molte installazioni moderne, gli edifici connessi in fibra utilizzano un terminale di rete ottica (ONT) invece di un modem tradizionale. I modem di consumo con credenziali predefinite rappresentano un vettore di attacco persistente e frequentemente sfruttato.
I dispositivi di connettività trasferiscono i dati. I dispositivi di sicurezza li controllano. I dispositivi in questa sezione costituiscono lo strato di difesa attiva della tua rete: monitorano il traffico, applicano le policy, rilevano le minacce e proteggono l'accesso remoto. In qualsiasi ambiente che gestisca dati sensibili, questi dispositivi determinano se un attacco ha successo o viene fermato.
Un firewall monitora e controlla il traffico di rete in entrata e in uscita basandosi su regole di sicurezza predefinite, creando una barriera tra reti interne affidabili e reti esterne non affidabili. Connette più zone, tra cui LAN, WAN e DMZ, e applica politiche di sicurezza al traffico che si muove tra di esse. I firewall si sono evoluti attraverso tre generazioni:
- Ispezione stateful: Monitora lo stato delle connessioni attive, distinguendo il traffico di ritorno legittimo dai pacchetti in ingresso non richiesti.
Punto di accesso wireless (WAP)
- Filtraggio dei pacchetti: Esamina i singoli pacchetti per indirizzo IP, numero di porta e protocollo. Veloce ma senza stato. Non può tracciare se un pacchetto appartiene a una connessione legittima in corso.
I firewall possono anche essere distribuiti come servizi cloud (Firewall-as-a-Service), un modello sempre più comune negli ambienti distribuiti. I firewall configurati in modo errato, comprese regole troppo permissive, porte inutilizzate aperte e interfacce di gestione esposte a internet, sono tra le cause più comuni di esposizione dei dati.
- Firewall di nuova generazione (NGFW): Va oltre il filtraggio del traffico includendo l'ispezione profonda dei pacchetti, la prevenzione integrata delle intrusioni, la consapevolezza delle applicazioni e il rilevamento delle minacce assistito dall'IA. Gli NGFW identificano le applicazioni in base al comportamento anziché al numero di porta, cosa importante quando gli attaccanti usano porte comuni per mascherare il traffico dannoso.
Un punto di accesso wireless (WAP) fornisce un punto di connessione tra dispositivi wireless e una rete cablata utilizzando un’antenna e un trasmettitore integrati. I WAP si presentano in tre principali modelli di distribuzione:
- Basato su controller: Un controller centrale per LAN wireless gestisce più WAP, consentendo politiche centralizzate, supporto al roaming e monitoraggio unificato. Standard per ambienti aziendali.
- Autonomo (standalone): Ogni WAP è configurato e gestito indipendentemente. Adatto per reti piccole con un numero limitato di punti di accesso.
I WAP comportano implicazioni significative per la sicurezza. I rischi principali sono SSID e password predefiniti non modificati, crittografia debole (WPA2 vs. WPA3) e punti di accesso non autorizzati installati da dipendenti o attaccanti.
- Gestito nel cloud: La configurazione e il monitoraggio avvengono tramite una piattaforma cloud. Adatto per organizzazioni distribuite che gestiscono punti di accesso in più sedi.
Gli WAP aziendali supportano l'autenticazione 802.1X, richiedendo ai dispositivi connessi di autenticarsi su un server RADIUS prima di ottenere l'accesso. I WAP di livello consumer raramente supportano questo, rendendoli inadatti agli ambienti che gestiscono dati sensibili.
Sistema di rilevamento e prevenzione delle intrusioni (IDPS)
I due componenti lavorano insieme: il sistema di rilevamento delle intrusioni (IDS) identifica e segnala il traffico sospetto, mentre il sistema di prevenzione delle intrusioni (IPS) elimina attivamente i pacchetti dannosi o termina le sessioni prima che si verifichino danni. Le soluzioni IDPS moderne si basano su due metodi di rilevamento:
- Analisi comportamentale: Segnala il traffico che devia dalle baseline stabilite, spesso utilizzando l'IA per catturare firme di minacce che sfuggono.
Apparecchiature VPN
Un sistema di rilevamento e prevenzione delle intrusioni (IDPS) monitora il traffico di rete per attività sospette, rileva potenziali minacce e interviene per bloccarle o contenerle.
- Rilevamento basato su firme: Confronta il traffico con un database di modelli di attacco noti.
- VPN site-to-site: Connette intere reti, ad esempio collegando una filiale alla sede centrale tramite un tunnel crittografato.
- VPN di accesso remoto: Consente agli utenti individuali di connettersi in modo sicuro dall’esterno della rete. Il modello standard per i lavoratori da remoto.
La funzionalità IDPS è comunemente integrata in NGFW e dispositivi Unified Threat Management (UTM), offrendo una vista consolidata delle minacce attraverso la rete. L'integrazione con una piattaforma SIEM consente agli avvisi IDPS di alimentare la registrazione centralizzata e i flussi di lavoro di risposta agli incidenti, e il monitoraggio continuo dei dispositivi di rete rende efficace quel ciclo di risposta.
Un dispositivo VPN crea un tunnel crittografato su una rete pubblica, consentendo agli utenti remoti o alle filiali di connettersi in modo sicuro a una rete aziendale. La connessione consiste in un server VPN, spesso un dispositivo dedicato o un firewall con funzionalità VPN, e un'applicazione client VPN sul dispositivo che si connette. I dispositivi VPN supportano due modelli principali di distribuzione:
Le vulnerabilità del firmware VPN sono diventate una delle categorie di attacco più sfruttate negli ultimi anni. Gli aggressori sfruttano attivamente CVE critici nei prodotti VPN di Ivanti, Pulse Secure, Cisco e Palo Alto Networks, spesso entro pochi giorni dalla divulgazione. Mantenere il firmware VPN aggiornato e monitorare i log di autenticazione per tentativi di accesso anomali sono pratiche imprescindibili.
Deriva di configurazione e errate configurazioni
Sfide comuni nella gestione dei dispositivi di rete
Per la sicurezza dell'accesso remoto in ambienti che si orientano verso Zero Trust, Zero Trust Network Access (ZTNA) è il successore emergente. Mentre la VPN concede un ampio accesso alla rete dopo l'autenticazione, ZTNA concede accesso solo alle risorse specifiche a cui un utente è autorizzato, riducendo significativamente l'impatto di un account compromesso.
Le reti moderne comprendono decine o centinaia di dispositivi interconnessi, e diversi fattori possono compromettere la loro sicurezza. Le sfide seguenti non sono guasti hardware o problemi di ventilazione. Sono le lacune rilevanti per la sicurezza che consentono attacchi reali.
Firmware obsoleto e vulnerabilità non corrette
I dispositivi di rete vengono forniti con configurazioni predefinite che privilegiano la facilità di configurazione rispetto alla sicurezza. Credenziali predefinite, interfacce di gestione aperte e regole firewall troppo permissive sono punti di partenza comuni e, se i team non rafforzano attivamente i dispositivi prima della distribuzione, tali impostazioni spesso rimangono invariate. Nel tempo, modifiche incrementali si accumulano sui dispositivi e lo stato reale della rete si discosta da qualsiasi baseline documentata. Questa è la deriva della configurazione.
Accesso non autorizzato e uso improprio dei privilegi
Il Rapporto sulle Tendenze della Cybersecurity di Netwrix 2025 ha rilevato che il 54% delle organizzazioni assicurate deve mantenere controlli di gestione delle patch come condizione per la copertura. Stabilire una cadenza di aggiornamento del firmware, monitorare le CVE per ogni modello di dispositivo nel tuo ambiente e applicare la stessa disciplina di patching ai dispositivi di rete come a server ed endpoint riduce significativamente la tua esposizione.
Una singola regola del firewall configurata in modo errato può esporre i sistemi interni a internet. Uno switch con credenziali predefinite concede a un attaccante il controllo amministrativo sulla segmentazione della rete. Lasciare protocolli di servizio come SMB accessibili tra segmenti di rete estende ulteriormente questa esposizione. Il monitoraggio continuo e l'audit automatico della configurazione sono le difese più efficaci. Non puoi correggere ciò che non puoi rilevare.
Il firmware dei dispositivi di rete contiene vulnerabilità e gli aggressori monitorano attentamente le divulgazioni CVE. Il divario tra la pubblicazione di una vulnerabilità e l'applicazione della patch da parte delle organizzazioni è una finestra attiva per lo sfruttamento. Gli apparecchi VPN, i router e i firewall sono tra le categorie di dispositivi più prese di mira per lo sfruttamento del firmware. Molte violazioni di rete significative nel 2024 e 2025 sono iniziate con un dispositivo perimetrale non aggiornato.
Best practice per la sicurezza dei dispositivi di rete
Rafforza tutte le configurazioni dei dispositivi prima della distribuzione
I dispositivi di rete sono gestiti tramite account privilegiati, che sono obiettivi di alto valore. Le credenziali amministrative condivise, gli account mai ruotati e le interfacce di gestione accessibili dalla rete più ampia aumentano il rischio di accessi non autorizzati. Un attaccante che ottiene accesso amministrativo a uno switch o router centrale può riconfigurare la segmentazione della rete, intercettare il traffico o disabilitare completamente i controlli di sicurezza.
Comprendere i diversi tipi di dispositivi di rete è fondamentale. Proteggerli determina se la tua rete resiste agli attacchi reali. Le seguenti pratiche si applicano a tutti i tipi di dispositivi e costituiscono la base per qualsiasi infrastruttura di rete difendibile.
Gli stessi principi che si applicano agli account utente si applicano alla gestione dei dispositivi: minimo privilegio, nessuna condivisione delle credenziali e MFA su tutte le interfacce di gestione. TACACS+ e RADIUS forniscono l'autenticazione centralizzata per l'amministrazione dei dispositivi di rete, garantendo che ogni sessione di gestione venga registrata e collegata a un account individuale. L'uso non autorizzato dei privilegi sui dispositivi di rete è uno dei principali percorsi che consentono il movimento laterale all'interno di un ambiente.
Segmenta la tua rete con VLAN
Mantieni il firmware aggiornato
Le configurazioni predefinite sui dispositivi di rete privilegiano la facilità d'uso rispetto alla sicurezza. Prima che un dispositivo entri in produzione, modifica le credenziali predefinite, disabilita servizi e porte inutilizzati e passa dai protocolli di gestione insicuri (Telnet, HTTP) a quelli crittografati (SSH, HTTPS). Applica le linee guida di hardening CIS Benchmark per il modello specifico del dispositivo. La maggior parte dei principali fornitori le offre gratuitamente. Un dispositivo distribuito con la configurazione predefinita è una responsabilità fin dal primo giorno.
Applicare l'accesso amministrativo con privilegi minimi
Monitora continuamente l'attività del dispositivo
Eseguire valutazioni di sicurezza regolari
La segmentazione della rete limita quanto un attaccante può spostarsi dopo aver ottenuto un punto d'appoggio. Usa switch gestiti per creare VLAN separate per diversi ambienti: postazioni di lavoro degli utenti, server, dispositivi IoT e accesso ospite dovrebbero esistere ciascuno nel proprio segmento, con regole definite che governano cosa può comunicare attraverso i confini. La guida alle migliori pratiche di sicurezza di rete copre in dettaglio l’implementazione della segmentazione. La segmentazione è il controllo singolo più efficace per limitare il raggio d’azione di una violazione.
Tratta il firmware dei dispositivi di rete allo stesso modo dei patch del sistema operativo del server: un ciclo di aggiornamento critico per la sicurezza con reali conseguenze in caso di mancata applicazione. Iscriviti agli avvisi di sicurezza del fornitore per ogni modello di dispositivo nel tuo ambiente e stabilisci un SLA di patch che rifletta la gravità di ogni CVE. Le vulnerabilità critiche sui dispositivi esposti a Internet, inclusi router, firewall e appliance VPN, richiedono patch di emergenza. I dispositivi che non ricevono più aggiornamenti firmware dai loro fornitori rappresentano un rischio non mitigabile e dovrebbero essere sostituiti.
Ogni dispositivo di rete dovrebbe avere account amministrativi individuali e appropriati al ruolo. Non fare affidamento su credenziali condivise. Il principio del minimo privilegio si applica direttamente qui: ogni account dovrebbe avere solo i permessi richiesti dal suo ruolo, niente di più. Usa TACACS+ o RADIUS per l'autenticazione centralizzata, assicurandoti che ogni sessione di gestione sia registrata e collegata a un utente specifico. Applica MFA alle interfacce di gestione, in particolare per dispositivi accessibili da internet. Per operazioni ad alto privilegio su infrastrutture critiche, i modelli di accesso just-in-time limitano la finestra durante la quale le credenziali possono essere usate impropriamente.
Come Netwrix Auditor for Network Devices ti aiuta a proteggere i tuoi dispositivi di rete
Le modifiche alla configurazione, gli eventi di autenticazione e le anomalie di traffico sui dispositivi di rete devono essere tutti inviati a un sistema di registrazione centralizzato. Una modifica non autorizzata alle regole del firewall, un tentativo di accesso fallito sull'interfaccia di gestione del router o un picco nel traffico in uscita da uno switch sono tutti segnali che richiedono un'indagine. Un monitoraggio della rete efficace trasforma i log dei dispositivi in intelligence di sicurezza utilizzabile e riduce il tempo tra la compromissione e la rilevazione.
Audit automatizzato delle modifiche di configurazione
Monitoraggio degli accessi remoti e sospetti
Sapere cosa fare riguardo alla deriva di configurazione, accessi non autorizzati e firmware non aggiornati è un problema. Farlo in modo coerente su ogni router, switch e firewall nel tuo ambiente è un altro. Netwrix Auditor for Network Devices colma questa lacuna fornendo una singola fonte di visibilità su dispositivi Cisco, Fortinet, Palo Alto, SonicWall, Juniper, Cisco Meraki, HPE Aruba e Pulse Connect Secure.
Non dare per scontato che i tuoi dispositivi di rete siano sicuri. Le verifiche di configurazione programmate, che confrontano la configurazione attiva di ogni dispositivo con la baseline approvata, individuano le deviazioni prima che diventino una violazione. I test di penetrazione che mirano specificamente all'infrastruttura di rete rivelano come la segmentazione, le regole di filtraggio e i controlli di accesso resistano in condizioni di attacco realistiche. CIS Control 13 fornisce un quadro dettagliato per il monitoraggio e la difesa della rete che si mappa direttamente ai controlli di sicurezza dei dispositivi in questa guida.
Una piattaforma per Cisco, Fortinet, HP, Juniper e SonicWALL
Segnala accessi e tentativi di accesso da account, posizioni o orari inattesi. Se qualcuno accede a uno switch core da un indirizzo IP sconosciuto alle 2 di notte, o un account senza diritti amministrativi si autentica all’interfaccia di gestione di un router, lo scopri immediatamente invece che durante la risposta agli incidenti a posteriori.
Ogni modifica di configurazione su un dispositivo monitorato viene automaticamente registrata e collegata all’account che l’ha effettuata. Invece di scoprire una regola firewall modificata durante un audit programmato settimane dopo, ricevi un avviso quando avviene la modifica, con un chiaro registro di chi l’ha fatta, quando e cosa è cambiato. Questo trasforma la deriva di configurazione da un’attività periodica di pulizia in qualcosa che puoi rilevare in tempo reale.
Gli ambienti multi-vendor di solito significano più console, ognuna con il proprio formato di log e particolarità di allerta. Consolidare l'attività di tutti e otto i fornitori in un'unica piattaforma significa che il tuo team non deve assemblare log da otto posti diversi solo per capire cosa è cambiato e chi lo ha fatto.
Richiedi una demo per vedere come Netwrix può aiutarti a controllare le configurazioni dei dispositivi di rete, rilevare modifiche non autorizzate e mantenere una visibilità continua su tutta la tua infrastruttura di rete.
Domande frequenti sui dispositivi di rete
Condividi su
Scopri di più
Informazioni sull'autore

Dirk Schrader
VP della Ricerca sulla Sicurezza
Dirk Schrader è un Resident CISO (EMEA) e VP of Security Research presso Netwrix. Con 25 anni di esperienza nella sicurezza informatica e certificazioni come CISSP (ISC²) e CISM (ISACA), lavora per promuovere la cyber resilience come approccio moderno per affrontare le minacce informatiche. Dirk ha lavorato a progetti di cybersecurity in tutto il mondo, iniziando con ruoli tecnici e di supporto all'inizio della sua carriera per poi passare a posizioni di vendita, marketing e gestione prodotti sia in grandi multinazionali che in piccole startup. Ha pubblicato numerosi articoli sull'esigenza di affrontare la gestione dei cambiamenti e delle vulnerabilità per raggiungere la cyber resilience.
Scopri di più su questo argomento
La tua politica AI è solo carta senza applicazione sull'endpoint
Gestione della configurazione per il controllo sicuro degli endpoint
Come creare, modificare e testare le password utilizzando PowerShell
Come creare, eliminare, rinominare, disabilitare e unire computer in AD utilizzando PowerShell
Come disabilitare gli account utente inattivi utilizzando PowerShell