
Governance di SharePoint: Politiche, permessi e controlli
Sep 26, 2026
La governance di SharePoint dovrebbe controllare la deriva dei permessi e la proliferazione dei siti prima che i contenuti condivisi in eccesso raggiungano le risposte di Microsoft 365 Copilot. L’eredità interrotta crea ambiti indipendenti che aumentano lo sforzo di revisione e indeboliscono la preparazione all’audit. Proprietà chiara, politiche di ciclo di vita, controlli di accesso basati su gruppi, limiti di condivisione esterna e prove continue rafforzano la postura di sicurezza.
La deriva delle autorizzazioni compromette la governance di SharePoint molto prima che qualcuno noti un errore di policy. Secondo il Rapporto Netwrix 2026 su dati e sicurezza dell'identità, il 75% delle esposizioni di dati basate su incidenti inizia con un'identità compromessa o permessi configurati male. La governance di SharePoint si rompe per una ragione strutturale, poiché la condivisione diretta di un file o cartella può interrompere l'ereditarietà delle autorizzazioni e creare un ambito di autorizzazioni indipendente che SharePoint richiede di correggere manualmente.
Microsoft 365 Copilot alza la posta perché i permessi non regolati possono influenzare le risposte fornite. Una governance efficace collega proprietà, politiche di ciclo di vita, controlli di accesso, condivisione esterna e prove di audit a una rilevazione e correzione continue nell’intero ambiente.
Cos'è la governance di SharePoint?
La governance di SharePoint è l'insieme di politiche, ruoli e controlli tecnici che definiscono come i team creano, gestiscono e dismettono siti, contenuti e accessi. In pratica, copre cinque aree: proprietà e responsabilità, ciclo di vita del sito, permessi, condivisione esterna e monitoraggio. Un framework è applicabile quando ogni politica include un meccanismo per rilevare e correggere deviazioni, oltre a prove che un revisore può esaminare. I programmi efficaci colmano il divario tra la politica documentata e quello standard.
Gli strumenti di governance dell'accesso ai dati aiutano i team a trasformare queste politiche in revisioni di permessi ripetibili e flussi di lavoro di correzione.
Perché la governance fallisce senza applicazione
Interrompere l'ereditarietà delle autorizzazioni è uno dei modi più comuni in cui la governance fallisce silenziosamente. Le concessioni a livello di file, cartella e elemento possono creare ambiti unici, e ogni ambito interrotto conta contro un limite di prestazioni consigliato di 5.000 autorizzazioni uniche per libreria (supportate fino a 50.000). Con l'accumularsi di questi ambiti indipendenti, gli amministratori devono esaminarli e gestirli singolarmente. La condivisione esterna segue lo stesso andamento, soprattutto quando gli utenti possono creare link pubblici che espongono informazioni sensibili.
Molti team non riescono a rispondere "chi ha accesso a cosa" su richiesta perché le revisioni degli accessi richiedono troppo tempo per essere eseguite regolarmente. Configurare la registrazione degli audit di Microsoft 365 fornisce prove utili, ma solo se i team le esaminano e agiscono sui risultati.
Copilot rende più importante la visibilità continua delle autorizzazioni. L'indice semantico è a livello di tenant, si aggiorna quotidianamente per i nuovi documenti e gli amministratori non possono disattivarlo. Copilot rispetta le autorizzazioni esistenti, quindi gli utenti possono interrogare in linguaggio naturale ogni condizione di condivisione eccessiva preesistente.
Le lacune nella governance, inclusi siti con permessi eccessivi, accessi ereditati o mancanza di protezioni con etichette di sensibilità, si amplificano una volta che Copilot entra in gioco. Il Rapporto Netwrix 2026 su dati e sicurezza dell'identità ha rilevato che il 64% delle organizzazioni afferma che la governance degli accessi ai dati è indietro rispetto all'adozione dell'IA.
Netwrix Access Analyzer determina l'accesso effettivo a SharePoint invece di elencare le ACL grezze, così il team di governance può vedere esattamente chi accede a cosa prima di Copilot. Richiedi una demo.
I pilastri fondamentali di un framework di governance SharePoint
Un quadro applicabile abbina ogni pilastro di governance a un meccanismo per rilevare deviazioni e supportare la correzione.
Ruoli e proprietà
Nomina un responsabile della governance che gestisca il framework, due responsabili per ogni sito attivo e un referente legale o di conformità che approvi i requisiti di conservazione e audit. Il team di governance deve includere stakeholder esecutivi, leader di divisioni aziendali, IT e conformità.
I siti senza proprietario meritano attenzione specifica perché la soluzione nativa di Microsoft lascia agli amministratori del tenant il compito di trovare e assegnare i proprietari singolarmente dopo la policy di gruppo senza proprietario che invia inviti settimanali e poi si ferma. La policy di proprietà del sito di SharePoint Advanced Management (SAM) può richiedere un numero minimo di proprietari e funziona mensilmente in modalità attiva, anche se le sue azioni di enforcement rigorose si applicano solo ai siti senza proprietari. Gestire i siti con un solo proprietario segnalati dai suoi report come coda di rimedio permanente.
Politiche sul ciclo di vita del sito e dei contenuti
Applica controlli in ogni fase del ciclo di vita del sito e dei contenuti:
- Provisioning controllato, denominazione coerente e definizione di cosa attiva l’archiviazione e la dismissione. Creazione siti limitata limita chi può creare siti, e la policy di denominazione Entra ID applica le convenzioni al momento della creazione.
- Per inattività, la politica per siti inattivi avvisa i proprietari mensilmente per tre mesi e poi può impostare i siti in sola lettura o archiviarli tramite Microsoft 365 Archive dopo un periodo configurabile di sola lettura di 3, 6, 9 o 12 mesi.
- Per la conservazione, seguite la distinzione di Microsoft tra i due meccanismi. Le politiche di conservazione si applicano a livello di sito o contenitore della cassetta postale e non seguono il contenuto, mentre le etichette di conservazione si applicano a livello di elemento e seguono il documento all'interno del tenant.
Usa le policy per una conservazione uniforme a livello di sito e le etichette per documenti singoli con obblighi normativi o che richiedono revisione basata su eventi (funzionalità E5). Pianifica la dismissione considerando due limiti rigidi. SharePoint conserva un sito eliminato per 93 giorni, mentre Microsoft Entra ID conserva un gruppo Microsoft 365 eliminato solo per 30 giorni.
Controlli di accesso e permessi
Concedi l'accesso tramite gruppi SharePoint mappati ai gruppi di sicurezza Entra ID secondo i principi di controllo accessi basato sui ruoli, mantenendo ogni concessione al privilegio minimo. Le autorizzazioni individuali compromettono la governance su larga scala. Condividere 10.000 file uno per uno richiede 10.000 ambiti di autorizzazione, il doppio del limite consigliato per la libreria, mentre condividere una cartella ne richiede solo uno.
Ogni ambito unico ha la propria lista di controllo accessi (ACL), che gli amministratori devono esaminare separatamente. Gli amministratori della raccolta siti mantengono un ampio accesso amministrativo secondo il modello di autorizzazioni di SharePoint, anche per elementi con ereditarietà interrotta. Dimostrare il minimo privilegio richiede di vedere l'accesso effettivo e non solo le ACL grezze.
Le voci ACL grezze indicano contenitori come gruppi, link e ambiti ereditati. L'accesso effettivo mostra quali persone possono leggere, scrivere o gestire contenuti dopo aver risolto l'appartenenza a gruppi nidificati, link condivisi e ambiti unici. Il Rapporto Netwrix 2026 su dati e sicurezza dell'identità ha rilevato che il 74% delle organizzazioni non ha una vista unificata di dove si trovano i dati sensibili e chi può accedervi.
Controlli di condivisione esterna
La configurazione a livello di tenant dovrebbe limitare attivamente la condivisione esterna, poiché è abilitata per impostazione predefinita in tutto l'ambiente SharePoint e OneDrive.
- Blocca i link Anyone di default a livello tenant.
- Dove l'azienda necessita di link per chiunque, applica controlli di scadenza del link e limita i link alla sola visualizzazione.
- Configura l'accesso ospite per scadere automaticamente da 30 a 730 giorni a livello di tenant.
Applica restrizioni per sito tramite etichette di sensibilità per i contenitori. Queste etichette possono limitare il livello di condivisione esterna di un sito, aggiungere Accesso Condizionale e limitare l'accesso da dispositivi non gestiti. Gli elementi all'interno di un contenitore etichettato non ereditano l'etichetta, quindi la protezione a livello di elemento richiede una propria etichettatura.
Due date importanti per pianificare i cambiamenti degli ospiti Entra. Da maggio 2026, Microsoft abilita l'integrazione business-to-business (B2B) di Entra per tutti gli tenant indipendentemente dalle impostazioni precedenti. Da luglio 2026, gli ospiti senza un account ospite Entra B2B vedranno accesso negato.
Monitoraggio, verifica e controlli di conformità
La conservazione nativa delle audit non soddisfa i requisiti dei framework di conformità:
- Microsoft Purview Audit (Standard) conserva i log per 180 giorni.
- Audit (Premium) conserva per impostazione predefinita i record di SharePoint, Exchange ed Entra per un anno e richiede E5.
- Confronta quei periodi con la documentazione applicabile e i requisiti di conservazione dei documenti secondo la Legge sulla Portabilità e Responsabilità dell'Assicurazione Sanitaria (HIPAA), il Consiglio di Vigilanza Contabile delle Società Pubbliche (PCAOB) e la Certificazione del Modello di Maturità per la Cybersecurity (CMMC), in base ai registri e ai controlli coinvolti. L'estensione di conservazione di 10 anni è solo prospettica.
Le finestre di visibilità native restano limitate, poiché i rapporti di attività di Microsoft Data Access Governance (DAG) coprono solo gli ultimi 28 giorni e i rapporti snapshot mostrano dati solo dalla data di generazione.
Gli auditor solitamente necessitano di prove di autorizzazioni a un dato momento, revisioni di accesso certificate con revisore e data, e conservazione della traccia di controllo che copre il periodo di conservazione previsto dal framework.
Creare una policy di governance SharePoint passo dopo passo
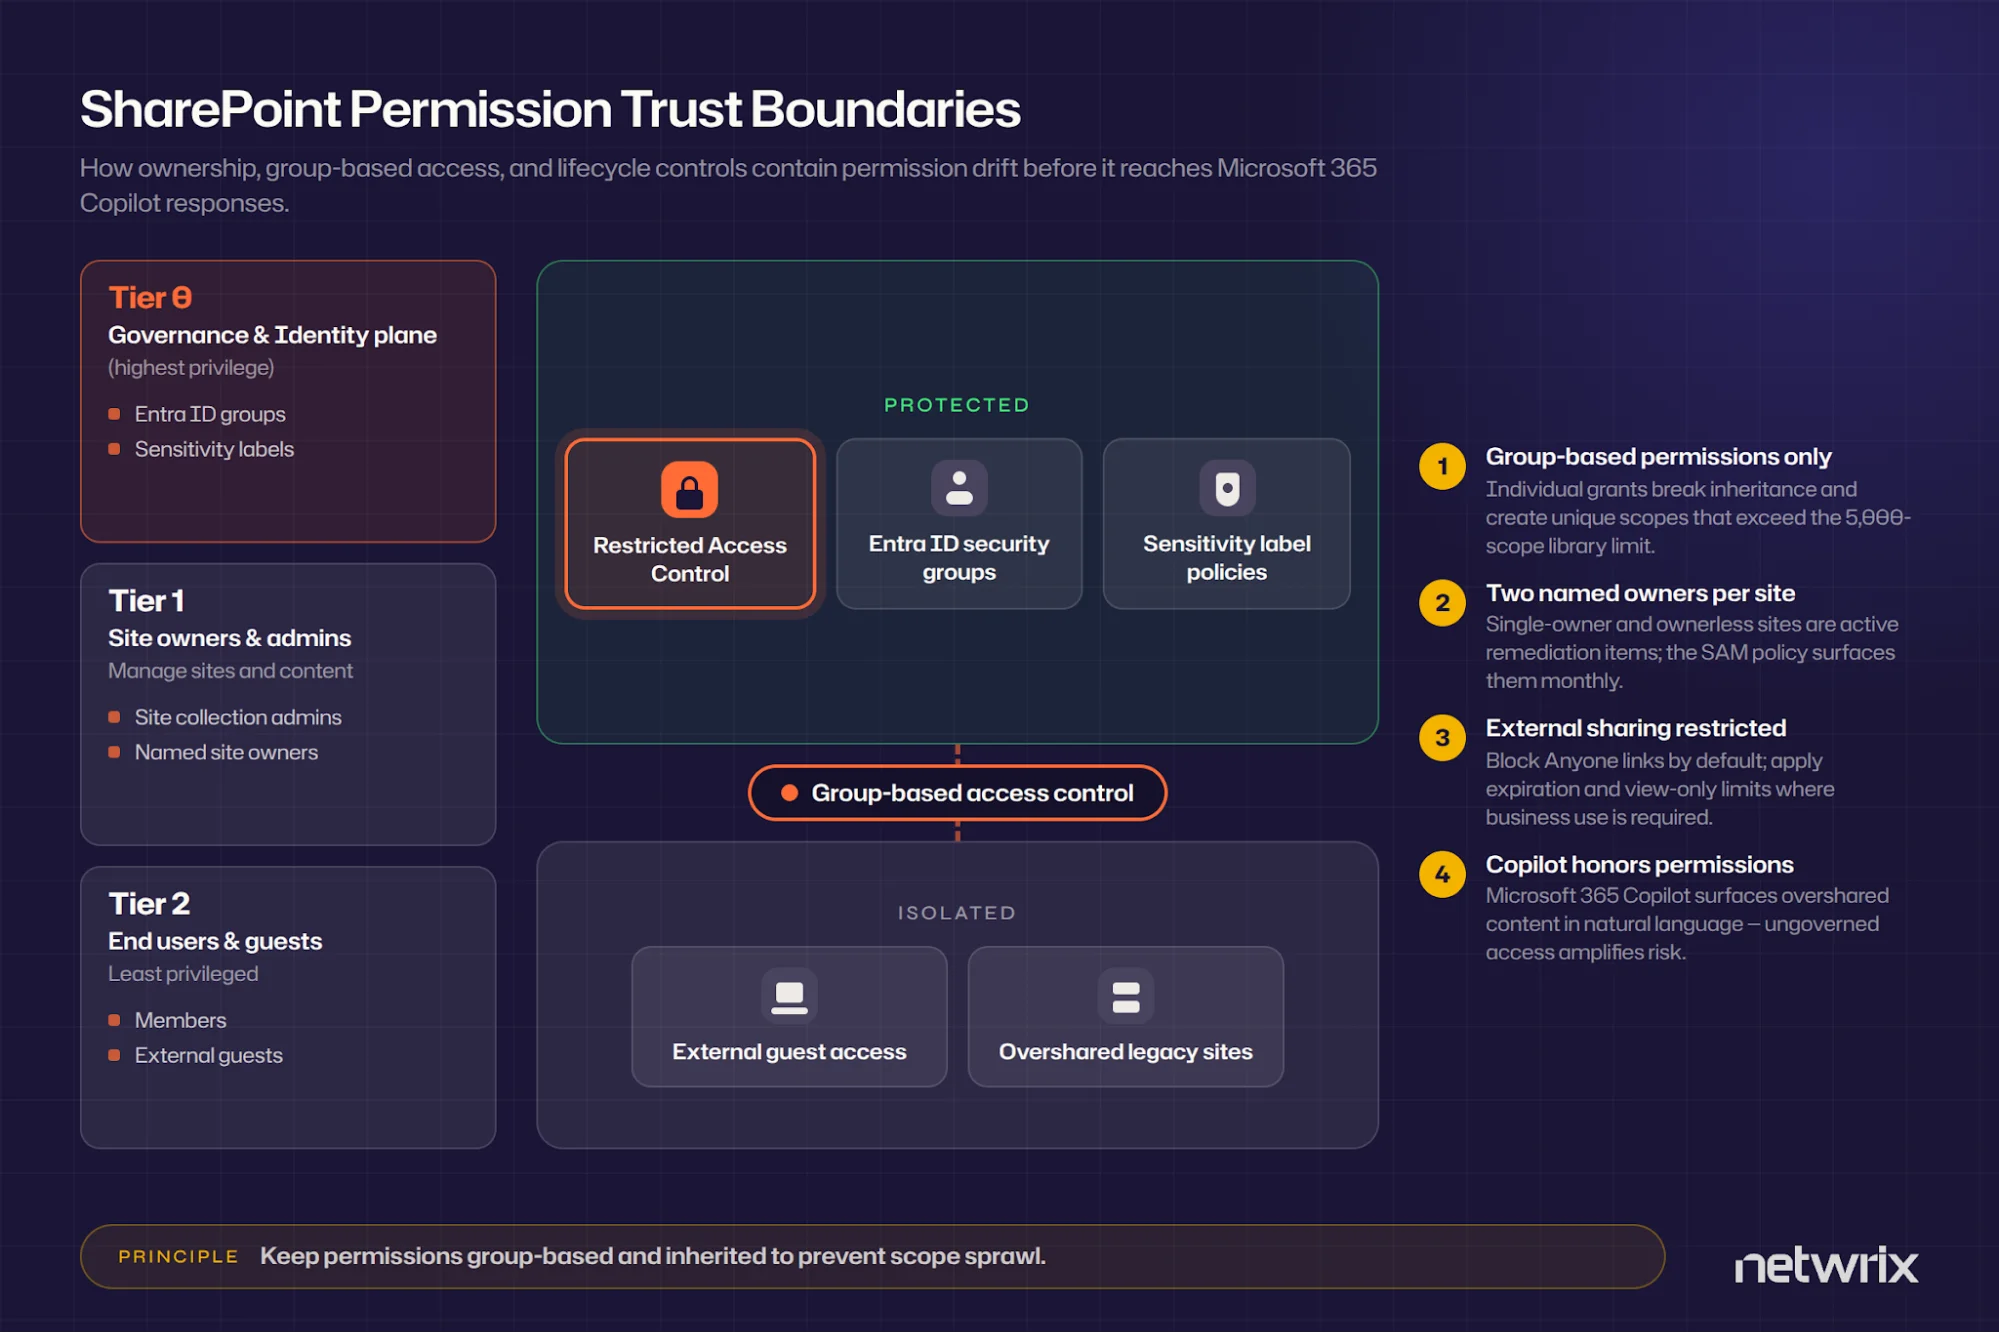
![Infografica intitolata "Livelli di Accesso alla Governance di SharePoint" che mostra controlli a livelli per contenuti regolamentati, gestione del ciclo di vita del sito, monitoraggio, accesso protetto, rischi di condivisione isolata, pratiche di audit e barriere politiche per limitare la deriva dei permessi e la condivisione eccessiva da parte dell'IA.][image2]
I pilastri definiscono cosa controllare; la sequenza seguente li trasforma in una politica operativa.
1. Definire ambito e livelli di rischio
Fai l'inventario dei tuoi siti e classifica quelli con contenuti regolamentati o critici per il business, quindi applica i controlli più severi al livello più alto. Controllo Accesso Restrittivo richiede sia il permesso sul contenuto sia l'appartenenza a un gruppo specifico, e Microsoft 365 Copilot lo rispetta. Aggiungi politiche di blocco download e contesti di autenticazione di Accesso Condizionale per siti ad alto rischio, e applica permessi standard basati su gruppi e politiche di ciclo di vita altrove.
2. Assegna la proprietà
Nomina il responsabile della governance, richiedi due proprietari nominati per sito e coinvolgi il referente per la conformità prima di scrivere le regole, poiché i requisiti di conservazione e audit influenzano tutto il processo. Attiva la policy di proprietà del sito in modalità attiva affinché le lacune emergano mensilmente, non solo durante l’audit.
3. Codificare le regole di permesso e condivisione
Concedi l'accesso tramite gruppi associati a Entra ID, vieta concessioni individuali e mantieni l'ereditarietà. Usa le impostazioni di condivisione a livello di tenant come limite massimo che i limiti di condivisione del sito possono solo restringere, e collega le etichette di sensibilità alle restrizioni di condivisione affinché la classificazione ne guidi automaticamente l'applicazione.
4. Imposta i trigger del ciclo di vita
Definisci il percorso di approvazione della fornitura, la soglia di inattività che avvia il timer di notifica, il periodo di sola lettura prima dell’archiviazione e il processo di dismissione. Documenta chi decide quando i requisiti di gestione dei documenti vietano la cancellazione.
5. Stabilisci una cadenza per audit e revisioni
Esegui rapporti trimestrali sugli snapshot delle autorizzazioni del sito e condividi rapporti mensili sulle attività. Lo standard PCI DSS v4.0 richiede revisioni degli accessi almeno ogni sei mesi, un minimo numerico esplicito, quindi abbina questa cadenza a un programma documentato di revisione delle policy.
Errori comuni nella governance di SharePoint
Questi schemi di errore rappresentano la maggior parte delle deviazioni che un quadro di governance dovrebbe rilevare.
Redigere una politica senza un meccanismo di applicazione
L'Ufficio del Commissario per l'Informazione del Regno Unito (ICO) ha dimostrato il costo in una rimprovero di dicembre 2025 a Post Office Limited. Un team di comunicazione senza accesso alla cartella SharePoint del team Freedom of Information (FOI) ha conservato copie dei documenti sul proprio OneDrive, e la divulgazione risultante ha esposto dati personali appartenenti a 502 postini. L'ICO ha dichiarato che una sanzione pecuniaria fino a £1,094 milioni sarebbe stata appropriata se l'esenzione del settore pubblico non si fosse applicata.
Concedere permessi a singoli individui anziché a gruppi
Questa è la versione silenziosa dello stesso errore. Gli ambiti superano i limiti di prestazione e gli utenti a lungo termine accumulano privilegi con il cambio dei ruoli, aumentando l'impatto di abusi interni o di acquisizione dell'account. Saltare una revisione ricorrente può lasciare modifiche ai permessi non controllate tra una revisione e l'altra.
Impostare una politica di condivisione senza considerare l'ambito di indicizzazione di Copilot
Scoperta di contenuti limitata nasconde i siti ad alto rischio da Copilot ma non modifica i permessi né rimuove nulla dall'indice, e Ricerca SharePoint limitata blocca le nuove abilitazioni a partire dal 31 luglio 2026. La soppressione della scoperta concede tempo per la correzione, ma la correzione dei permessi offre un miglioramento duraturo e deve essere prioritaria.
Come Netwrix aiuta a rendere la governance di SharePoint dimostrabile
Netwrix Access Analyzer supporta il lavoro di evidenza su cui si basa un framework di governance. Il suo reporting SharePoint risolve l'accesso effettivo nell'ambiente, mostrando quali permessi si applicano realmente invece di elencare solo ACL grezze. Segnala utenti inattivi e identificatori di sicurezza (SID) non risolti per la revisione delle correzioni, e calcola il probabile proprietario delle risorse non reclamate.
Netwrix Auditor estende quella traccia di prove al lato di audit della governance di SharePoint. First National Bank and Trust di Beloit, una banca a conduzione familiare con 17 sedi, ha trasformato la preparazione all’audit dell’Ufficio del Controllore della Moneta (OCC) da una corsa ricorrente a un processo ripetibile e supportato da prove.
Netwrix Auditor monitora le modifiche in Active Directory, Exchange, SQL Server e SharePoint per la banca, riducendo il tempo di preparazione da una settimana a un’ora e la revisione quotidiana a 15 minuti.
CoastHills Credit Union ha utilizzato Netwrix Auditor allo stesso modo in tutto l’ambiente SharePoint, sostituendo la revisione manuale dei log con avvisi immediati che identificano la causa principale di una violazione della sicurezza, riducendo di 10 ore al mese il carico di lavoro di auditing.
Trasformare le prove di governance in un'abitudine pronta per l'audit
Un quadro di governance si dimostra valido solo quando qualcuno richiede prove, che sia un revisore, un regolatore o Copilot che segnala qualcosa di anomalo. Esegui l'inventario del sito, verifica che ogni autorizzazione sia collegata a un gruppo e non a un individuo, e programma la revisione trimestrale dei permessi prima che le discrepanze superino ciò che può essere rilevato in una sola verifica.
Richiedi una demo per scoprire come Netwrix Access Analyzer e Netwrix Auditor trasformano permessi e attività di SharePoint in prove da consegnare a un revisore senza una settimana di revisione manuale.
Domande frequenti sulla governance di SharePoint
Condividi su
Scopri di più
Informazioni sull'autore
Netwrix Team
Scopri di più su questo argomento
Governance dell'IA nella sanità: Conformità e sicurezza
NIST CSF 2.0: Novità nel Cybersecurity Framework
Leggi sulla Privacy dei Dati per Stato: Diversi Approcci alla Protezione della Privacy
Esempio di Analisi del Rischio: Come Valutare i Rischi
Cos'è la gestione dei documenti elettronici?