
10 Netzwerküberwachungstools für Mittelstands-Teams im Jahr 2026
Jun 24, 2025
Netzwerküberwachungstools zeigen Ihnen, dass eine Verbindung um 2 Uhr morgens ausgelastet ist. Viel weniger zeigen Ihnen, wer sich in die Firewall eingeloggt und die Regel geändert hat, die dies verursacht hat. Diese Liste umfasst zehn Tools: neun, die Leistung, Verfügbarkeit und Infrastrukturzustand überwachen, und eines, das Konfigurationsänderungen und Anmeldungen mit dem dahinterstehenden Konto prüft. Die meisten Mittelstands-Teams benötigen beide Aufgaben, bevor ein Vorfall die zweite Frage stellt.
Firewalls, VPN-Gateways und andere Edge-Geräte befinden sich zwischen dem Internet und allem anderen. Im Verizon 2026 Data Breach Investigations Report, hatten Opfer von Ransomware-Angriffen bei Organisationen mit weniger als 1.000 Mitarbeitern in 29 % der Fälle ungepatchte Schwachstellen an Edge-Geräten und in 38 % kompromittierte Zugangsdaten.
Sobald ein solches Gerät kompromittiert ist, drehen sich die Fragen um Änderungen und Zugriffe, nicht um Bandbreite
Die meisten Netzwerküberwachungstools beantworten die Leistungsfrage gut. Sie fragen Geräte ab, zeichnen die Schnittstellenauslastung auf und alarmieren, wenn etwas nicht mehr reagiert. Viel weniger protokollieren die Konfigurationsänderungen, fehlgeschlagenen Anmeldungen und Firmware-Updates, die erklären, warum die Umgebung heute Morgen anders aussieht als gestern Abend.
Die zehn unten aufgeführten Tools fallen in zwei Gruppen. Neun überwachen Leistung, Verfügbarkeit und Infrastrukturzustand, und eines prüft, wer ein Gerät geändert hat und welche Änderung vorgenommen wurde.
Was ist ein Netzwerküberwachungstool?
Ein Netzwerküberwachungstool ist eine Software, die Netzwerkgeräte und -verkehr kontinuierlich überwacht, Leistungs- und Verfügbarkeitsdaten sammelt und Administratoren alarmiert, wenn definierte Schwellenwerte überschritten werden.
Es fragt typischerweise Router, Switches, Firewalls, Server und Endpoints über Standardprotokolle ab und stellt die Ergebnisse als Dashboards, Berichte und Warnungen dar.
Die Kategorie teilt sich entlang einer Linie, die früh benannt werden sollte. Die Leistungsüberwachung beantwortet die Frage, ob das Netzwerk funktioniert, und umfasst die Erreichbarkeit von Geräten, Link-Sättigung und steigende Latenz.
Sicherheits- und Konfigurationsüberwachung beantwortet, wer es geändert hat, wie der Wert vorher war und ob die Änderung autorisiert war. Die meisten Produkte konzentrieren sich stark auf Ersteres. Die Reaktion auf Vorfälle und Prüfungen hängen vom Zweiten ab.
Netzwerküberwachungstools auf einen Blick
Die folgende Tabelle ordnet jedes Tool seiner Hauptaufgabe, Bereitstellung, Verfügbarkeit einer kostenlosen Stufe über die Testphase hinaus und der am besten geeigneten Umgebung zu.
Tool | Hauptaufgabe | Bereitstellung | Kostenlose Stufe | Am besten geeignet für |
|---|---|---|---|---|
|
Netwrix Auditor for Network Devices |
Konfigurationsänderungs- und Login-Auditing |
On-Premises |
Testversion |
Teams, die Prüfungsnachweise für Netzwerkgeräte benötigen |
|
SolarWinds Network Performance Monitor |
Leistungs- und Fehlerüberwachung |
On-Premises |
Testversion |
Große geroutete Umgebungen mit umfangreichen SNMP-Anforderungen |
|
Paessler PRTG Network Monitor |
All-in-One sensorbasierte Überwachung |
On-Premises |
Ja, begrenzte Sensoren |
Gemischte Umgebungen, die ein Tool wünschen |
|
ManageEngine OpManager |
Leistungs- und Fehlerüberwachung |
On-Premises |
Nur Testversion |
Kostenbewusste Teams, die nach Geräteanzahl überwachen |
|
Zabbix |
Open-Source-Infrastrukturüberwachung |
Selbst gehostet |
Ja, vollständig Open Source |
Teams mit Entwicklungszeit zur Investition |
|
Nagios XI |
Infrastrukturüberwachung mit Plugins |
Selbst gehostet |
Nagios Core ist kostenlos |
Umgebungen, die bereits Nagios Core nutzen |
|
Datadog Network Performance Monitoring |
Cloud- und Hybrid-Flussüberwachung |
SaaS |
Testversion |
Cloud-native und containerisierte Workloads |
|
Auvik Network Management |
Automatisierte Kartierung und Konfigurationssicherung |
SaaS |
Testversion |
Schlanke Teams und Managed Service Provider |
|
LM Envision by LogicMonitor |
Agentenlose hybride Beobachtbarkeit |
SaaS |
Testversion |
Hybride Umgebungen mit minimalem Wartungsbedarf |
|
Progress WhatsUp Gold |
Leistungs- und Verfügbarkeitsüberwachung |
On-Premises |
Kostenlose Tools verfügbar |
Windows-zentrierte Mid-Market-Netzwerke |
Arten von Netzwerküberwachungstools
Werkzeuge in diesem Bereich sammeln Daten auf grundlegend unterschiedliche Weise, und die Erfassungsmethode bestimmt, welche Fragen das Werkzeug beantworten kann. Die meisten Teams verwenden zwei oder drei Kategorien zusammen.
SNMP-basierte Überwachung
Das Simple Network Management Protocol (SNMP) Polling bildet die Grundlage der traditionellen Netzwerküberwachung. Das Tool fragt Geräte in Intervallen nach Zählern wie Schnittstellendurchsatz, Fehlerquoten, CPU und Speicher ab und erstellt dann Diagramme und Warnungen basierend auf den Ergebnissen. Fast jeder Router, Switch und jede Firewall unterstützt es, was SNMP zur am weitesten verbreiteten Option macht.
Die Einschränkung besteht darin, dass das Abfragen den Zustand zeigt, nicht die Ereignisse. Ein alle fünf Minuten abgefragtes Gerät kann zwischen den Abtastungen eine Konfigurationsänderung, einen Neustart und eine Rücksetzung aufnehmen, ohne dass etwas anderes als eine kleine Lücke im Diagramm aufgezeichnet wird.
Flussbasierte Überwachung
Die Flussüberwachung verwendet NetFlow, sFlow oder Internet Protocol Flow Information Export (IPFIX), um Metadaten über Gespräche im Netzwerk zu sammeln, einschließlich Quelle, Ziel, Port, Protokoll und Volumen. Dies beantwortet Fragen, die SNMP nicht beantworten kann, wie z. B. welcher Host die Bandbreite verbraucht hat und welche Anwendung den Anstieg verursacht hat.
Flussdaten beschreiben den Verkehr, ohne Inhalte zu erfassen, was die Speicherung überschaubar hält. Sie sagen nicht, was in der Sitzung enthalten war.
Paket-Erfassung und Deep Packet Inspection
Die Paketaufzeichnung erfasst den Datenverkehr selbst, und die Deep Packet Inspection (DPI) analysiert ihn, um Anwendungen und Payload-Eigenschaften zu identifizieren. Sicherheitsprodukte nutzen DPI auch, um bösartigen Datenverkehr durch Korrelation von Paketen zu Angriffen zu erkennen. Dies ist die Option mit der höchsten Genauigkeit und den höchsten Kosten für Speicherung und Verarbeitung, daher setzen Teams sie typischerweise an Engstellen ein statt überall. Die unten genannten Tools konzentrieren sich nicht auf DPI-basierte Bedrohungserkennung, die zu Intrusion Detection und Network Detection and Response Produkten gehört.
Synthetische und aktive Überwachung
Das synthetische Monitoring erzeugt planmäßig Testverkehr, misst Erreichbarkeit, Latenz und Antwortzeit entlang bestimmter Pfade. Es erkennt Probleme, bevor Nutzer sie melden, und validiert die Leistung über Verbindungen, die Sie nicht besitzen, einschließlich Internet- und Anbieterpfade.
Agentenbasierte Infrastrukturüberwachung
Auf Servern und Endpunkten installierte Agenten melden Metriken, die das Netzwerk selbst nicht sehen kann, einschließlich der ressourcennutzung auf Prozessebene und der Anwendungszustände. Moderne Observability-Plattformen setzen auf dieses Modell und betrachten die Netzwerk-Telemetrie als einen von mehreren Eingaben.
Konfigurations- und Protokolländerungsprüfung
Diese Kategorie überwacht Geräte, nicht den Datenverkehr. Sie protokolliert Konfigurationsänderungen mit Vorher-Nachher-Werten, erfolgreiche und fehlgeschlagene administrative Anmeldungen sowie Firmware-Updates und ordnet jede Aktion einem bestimmten Benutzerkonto zu.
Das ist wichtig, weil die anderen fünf Kategorien es größtenteils übersehen. Ein Performance-Tool bemerkt, dass eine Firewall den Datenverkehr anders zu blockieren begann. Nur die Änderungsprüfung zeigt, dass ein Administrator um 02:14 eine Zugriffsregel geändert hat und was die Regel zuvor besagte.
Wenn ein Auditor fragt, wer ein Gerät geändert hat, oder eine Untersuchung klären muss, ob eine Eindringung legitime Anmeldedaten verwendet hat, ist dies die einzige Kategorie, die antwortet.
Netwrix geht von hier aus an die Netzwerküberwachung heran, weshalb die beiden Funktionen meist nebeneinander stehen, statt zu konkurrieren.Native Netzwerkgeräteprüfung deckt die Lücke selten allein ab.
Worauf Sie bei Netzwerküberwachungstools achten sollten
Sechs Kriterien trennen Werkzeuge, die einen Proof of Concept bestehen, von solchen, die nur in einer Demo gut aussehen.
- Protokoll- und Geräteabdeckung: Bestätigen Sie die Unterstützung für die spezifische Hardware in Ihrer Umgebung, nicht nur die Namen der Anbieter. Cisco IOS, Cisco ASA, Fortinet FortiGate, Palo Alto, SonicWall, Juniper und Cisco Meraki liefern jeweils unterschiedliche Daten, und die Abdeckung eines Modells bedeutet selten die Abdeckung der gesamten Produktlinie. Verschiedene Arten von Netzwerkgeräten liefern völlig unterschiedliche Zähler, weshalb eine auf Anbieterlogos basierende Auswahlliste bei Tests oft scheitert.
- Lizenzmodell: Hier platzen die Budgets. Anbieter berechnen pro Gerät, pro Sensor, pro Schnittstelle, pro Host oder nach Log-Volumen, und dasselbe Netzwerk kann je nach Abrechnungsmethode sehr unterschiedliche Kosten verursachen. Die Preisgestaltung nach Sensoren bestraft Umgebungen mit vielen überwachten Elementen pro Gerät, und die Preisgestaltung nach Log-Volumen bestraft gesprächige Firewalls.
- Alarmenabstimmung: Ein Tool, das bei allem Alarm schlägt, bringt das Team dazu, es zu ignorieren. Prüfen Sie, wie Schwellenwerte gesetzt werden, ob Alarme von Eltern-Kind-Gerätebeziehungen abhängen können und ob Wartungsfenster automatisch Störungen unterdrücken.
- Aufbewahrung und Beweisqualität: Leistungsdaten werden normalerweise über die Zeit zusammengefasst und gemittelt, was für die Kapazitätsplanung geeignet, aber für eine Untersuchung sechs Monate später nutzlos ist. Wenn die Daten für eine Prüfung dienen sollen, bestätigen Sie, was in voller Genauigkeit und wie lange aufbewahrt wird. Audit log management Praktiken gelten hier ebenso wie für Server, und event log monitoring deckt dasselbe Gebiet für die dahinterliegenden Systeme ab.
- Änderungszuordnung: Fragen Sie, ob das Tool aufzeichnet, wer eine Änderung vorgenommen hat, und nicht nur, dass etwas geändert wurde. Viele Performance-Produkte erkennen Konfigurationsabweichungen und melden die Differenz ohne angehängten Benutzernamen, was eine Untersuchung genau im falschen Moment stoppt.
- Integration in Sicherheits-Workflows: Netzwerk-Telemetrie gewinnt an Wert, wenn sie die Werkzeuge erreicht, die die Reaktion steuern. Prüfen Sie die native Unterstützung für Ihr SIEM, da SIEM and firewall integration entscheidet, ob Geräteereignisse geparst und durchsuchbar ankommen oder als roher Syslog-Text, den niemand abfragt.
Netwrix Auditor for Network Devices protokolliert Konfigurationsänderungen, Anmeldeversuche und Firmware-Updates auf Routern, Switches und Firewalls mit dem jeweiligen Benutzerkonto. Starten Sie eine kostenlose Testversion.
Netzwerküberwachungstools für Mittelstands-Teams
Jeder Eintrag unten beschreibt, was das Tool tut, wo es stark ist, wo es Schwächen hat und in welche Umgebung es passt.
1. Netwrix Auditor for Network Devices
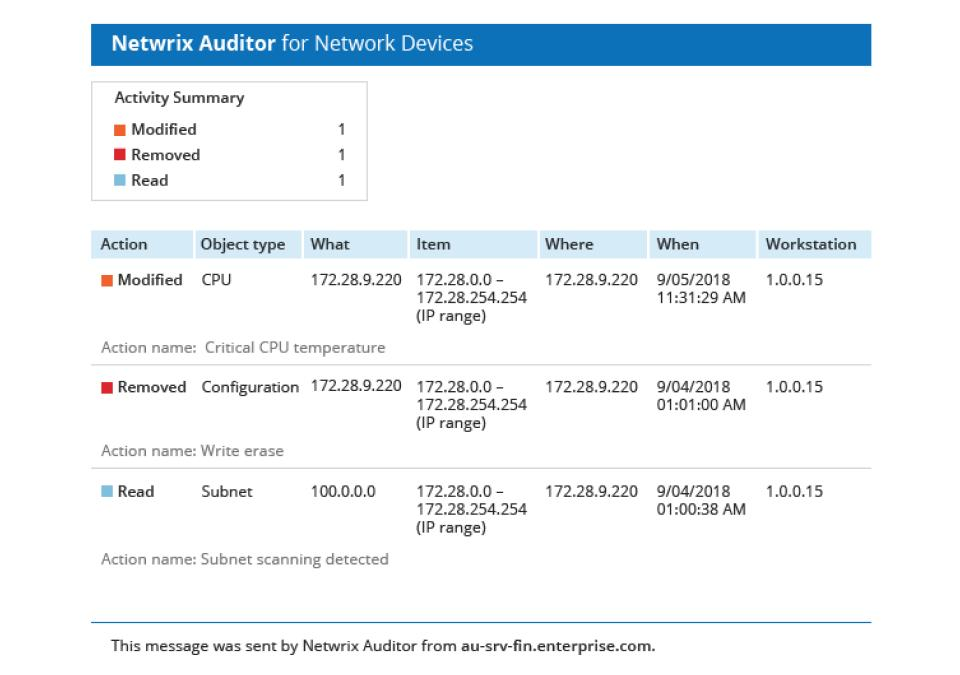
Netwrix Auditor for Network Devices prüft Konfigurationsänderungen, Anmeldeaktivitäten und sicherheitsrelevante Ereignisse auf Routern, Switches, Firewalls und VPN-Geräten. Es beantwortet, wer sich angemeldet hat, welche Konfiguration geändert wurde und ob das Gerät innerhalb der genehmigten Parameter arbeitet, nicht nur, ob es ein- oder ausgeschaltet ist.
Was auffällt:
- Konfigurationsänderungsprüfung mit Zuordnung: Zeichnet Konfigurationsänderungen auf, wer sie wann vorgenommen hat, unter Verwendung nativer Protokolle und Syslog. Unterstützte Plattformen sind Cisco ASA und IOS, Cisco Firepower Threat Defense (FTD), Fortinet FortiGate, Palo Alto, SonicWall, Juniper, Cisco Meraki, HPE Aruba und Pulse Connect Secure.
- VPN- und Direktanmeldeüberwachung: Erfasst Anmeldeversuche und administrative Aktivitäten auf Netzwerkgeräten. Bei Pulse Connect Secure umfassen geprüfte Ereignisse Anmeldung und Abmeldung, VPN-Tunneling, Administratoranmeldungen und Administratoränderungen.
- Scan-Sichtbarkeit und Hardware-Fehlfunktion-Warnung: Erkennt Port-Scan-Aktivitäten, Stromversorgungsfehler und kritische CPU-Temperaturereignisse und kombiniert Verhaltenssichtbarkeit mit Hardwarezustand, bevor sich eines davon verschlimmert.
- Vorgefertigte Compliance-Berichte: Liefert Berichte, die nach PCI DSS, HIPAA, SOX und GDPR gruppiert sind, mit dokumentierter Abdeckung bis zu NIST SP 800-53 und ISO/IEC 27001, sodass Gerätebelege in der von Prüfern erwarteten Struktur ankommen.
- Planbare Lizenzierung: Abrechnung pro Active Directory-Benutzer statt pro Protokollquelle oder Geräteanzahl, was die Kosten stabil hält, wenn die Anzahl der überwachten Geräte steigt.
Was zu beachten ist:
- Deckt Protokoll- und Konfigurationsprüfungen ab, nicht jedoch die SNMP-Leistungsüberwachung. Kombinieren Sie es daher mit einem dedizierten Performance-Tool für Bandbreite und Verfügbarkeit.
- Die Abdeckung ist herstellerspezifisch. Überprüfen Sie die Liste der unterstützten Plattformen und Versionen anhand Ihres eigenen Netzwerk-Stacks vor der Bereitstellung.
- Die Bereitstellung erfolgt vor Ort, was für regulierte und hybride Umgebungen geeignet ist, jedoch Teams ausschließt, die vollständig cloudbasierte Tools bevorzugen.
Am besten geeignet für: Sicherheits- und Compliance-Teams in mittelständischen Unternehmen, die prüfungsbereite Nachweise über Anmeldeaktivitäten und Konfigurationsänderungen an Netzwerkgeräten für PCI DSS-, HIPAA-, SOX- oder GDPR-Programme benötigen.
Flughafen Christchurch, der zweitverkehrsreichste Flughafen Neuseelands, schloss diese Lücke und erhielt eine detaillierte Prüfspur über Router, Firewalls und Switches für PCI DSS, während er etwa fünf Stunden pro Woche einsparte, die zuvor für manuelle Prüfungen aufgewendet wurden.
2. SolarWinds Network Performance Monitor
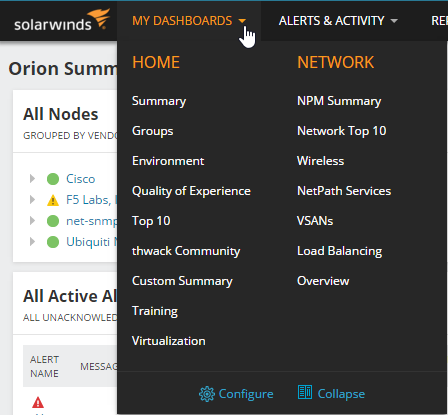
SolarWinds Network Performance Monitor (NPM) ist eine etablierte Plattform zur Fehler-, Verfügbarkeits- und Leistungsüberwachung in gerouteten und geschalteten Umgebungen, basierend auf SNMP-Abfragen mit Topologiekartierung und Pfadanalyse.
Quelle: documentation.solarwinds.com
Was auffällt:
- Die Hop-by-Hop-Analyse von NetPath verfolgt die Leistung über Netzwerke, die Sie nicht kontrollieren, einschließlich Internet- und Anbieterpfaden.
- Umfassende Multi-Vendor-Geräteunterstützung mit einer großen Vorlagenbibliothek, die Hardware abdeckt, die die meisten Tools übersehen.
- Ausgereifte Benachrichtigungen mit Abhängigkeitsbewusstsein, sodass ein Fehler stromaufwärts nicht für jedes dahinterliegende Gerät Alarm auslöst.
Was zu beachten ist:
- Die vollständige Orion-Plattform ist schwer zu implementieren und zu warten und benötigt in der Regel einen dedizierten Verantwortlichen.
- Die Lizenzierung richtet sich nach den überwachten Elementen und steigt in großen Umgebungen schnell an.
- Funktionalität kommt durch separate Module, daher wird das Thema Berechtigungen kompliziert.
Am besten geeignet für: Große geroutete Umgebungen mit Personal zur Verwaltung einer voll ausgestatteten On-Premises-Plattform.
3. Paessler PRTG Network Monitor
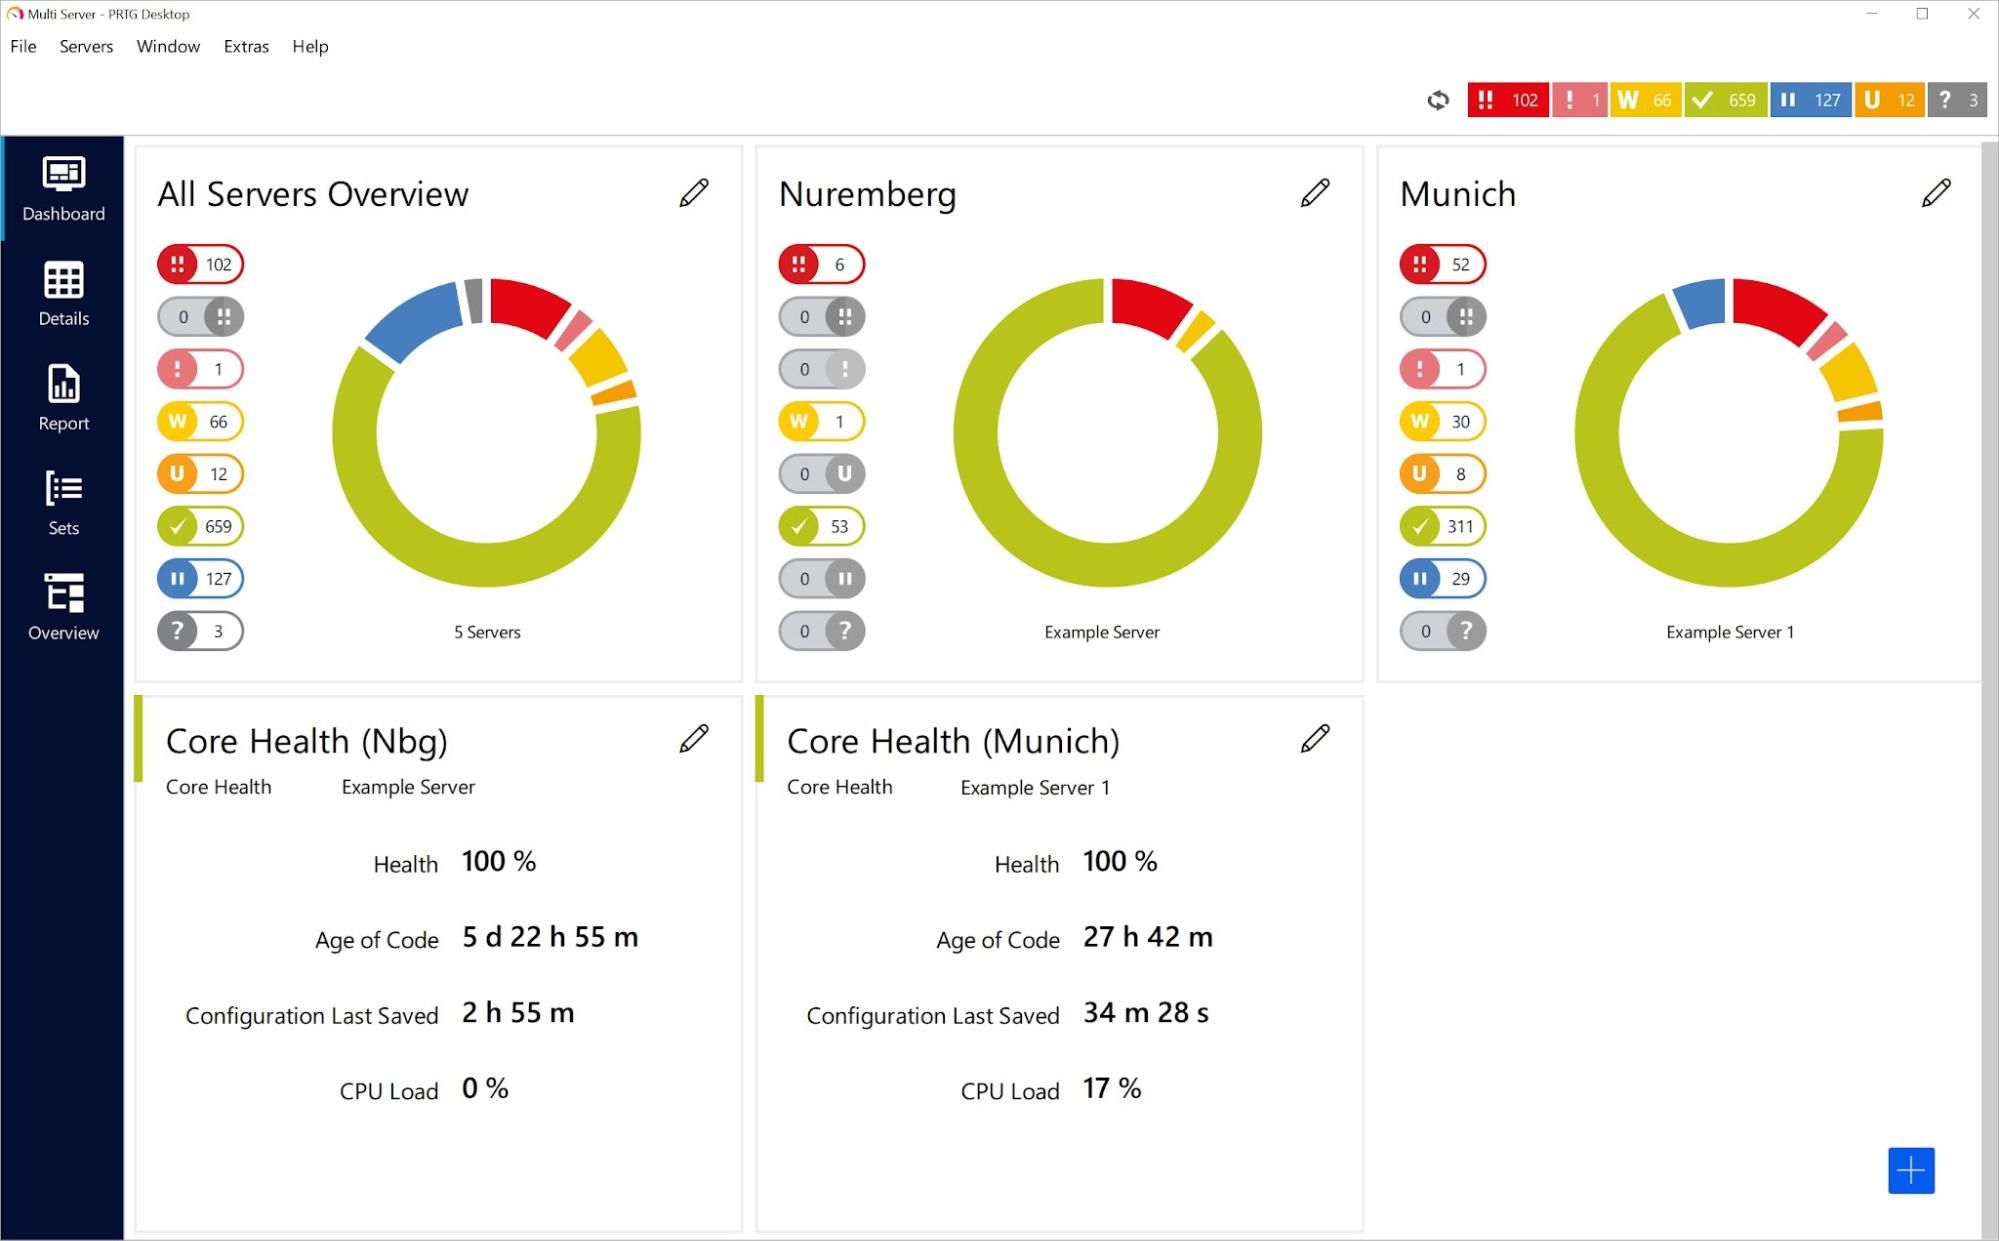
PRTG überwacht Netzwerke über konfigurierbare Sensoren, die jeweils eine Metrik auf einem Gerät erfassen. Die Abdeckung umfasst SNMP, Flow-Protokolle, Paket-Sniffing, Windows Management Instrumentation und HTTP-Checks in einem Produkt.
Quelle: paessler.com
Was auffällt:
- Ein Produkt deckt mehrere Überwachungskategorien ab, was für Teams geeignet ist, die Werkzeuge nicht zusammenfügen möchten.
- Die automatische Erkennung erstellt schnell ein erstes Geräteinventar und verkürzt die Einrichtung.
- Es gibt eine dauerhaft kostenlose Stufe unterhalb eines Sensorschwellenwerts, sodass kleine Umgebungen sie unbegrenzt nutzen können.
Was zu beachten ist:
- Modellieren Sie die sensorbasierte Lizenzierung sorgfältig. Ein einzelner Switch kann dutzende Sensoren verbrauchen, und die Kosten steigen schneller als die Geräteanzahl vermuten lässt.
- Die Tiefe der Sicherheits- und Änderungsprüfung ist im Vergleich zu dedizierten Tools begrenzt.
- Die Oberfläche hat viel Geschichte und benötigt Zeit, um sich bequem zurechtzufinden.
Am besten geeignet für: Kleine und mittelgroße gemischte Umgebungen, die eine umfassende Abdeckung mit einem einzigen Tool wünschen.
4. ManageEngine OpManager
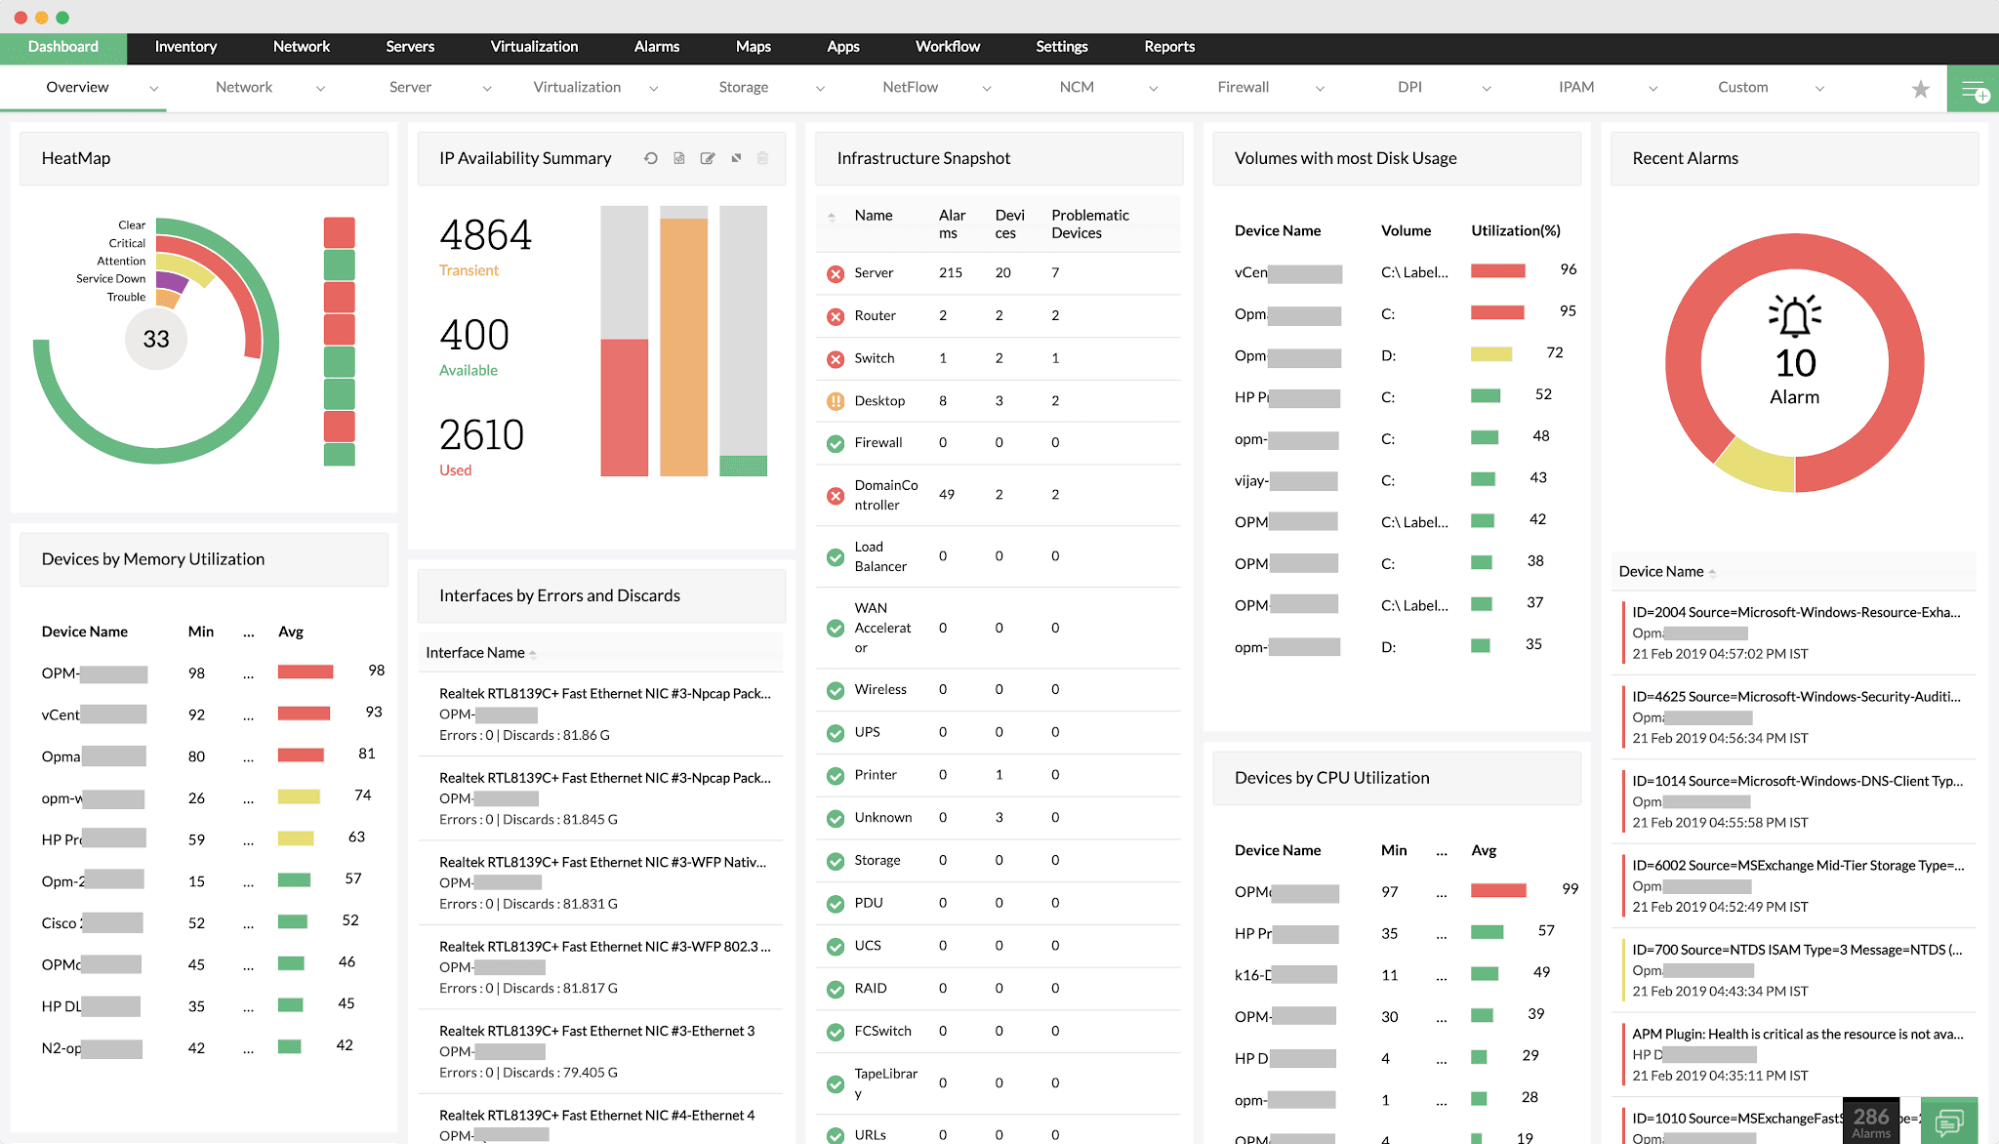
ManageEngine OpManager bietet Leistungs- und Fehlerüberwachung für Netzwerke, Server und virtuelle Infrastruktur mit gerätebasierter Lizenzierung und einer großen Vorlagenbibliothek.
Quelle: manageengine.com
Was auffällt:
- Transparente gerätebasierte Preisgestaltung, ab 245 $ für 25 Geräte in der Standard-Edition und 345 $ für 25 Geräte in Professional, mit Enterprise für 4.595 $ bei 250 Geräten.
- Starke Virtualisierungsabdeckung für VMware, Hyper-V und Nutanix sowie Netzwerkgeräte.
- Workflow-Automatisierung kann Korrekturmaßnahmen ausführen, wenn definierte Bedingungen ausgelöst werden.
Was zu beachten ist:
- Keine dauerhaft kostenlose Version. Die Bewertung erfolgt mit einer 30-tägigen Testversion.
- Die volle Funktionalität erfordert Add-ons wie NetFlow Analyzer und Network Configuration Manager, sodass der angegebene Gerätepreis selten die endgültigen Kosten widerspiegelt.
- Die Änderungsüberwachung im gesamten Microsoft-Umfeld verwendet eine Lizenzierung pro Protokollquelle, ein anderes Kostenmodell als die nutzerbasierte Preisgestaltung von Active Directory.
Am besten geeignet für: Kostenbewusste Teams, die eine überschaubare Anzahl von Geräten überwachen.
5. Zabbix
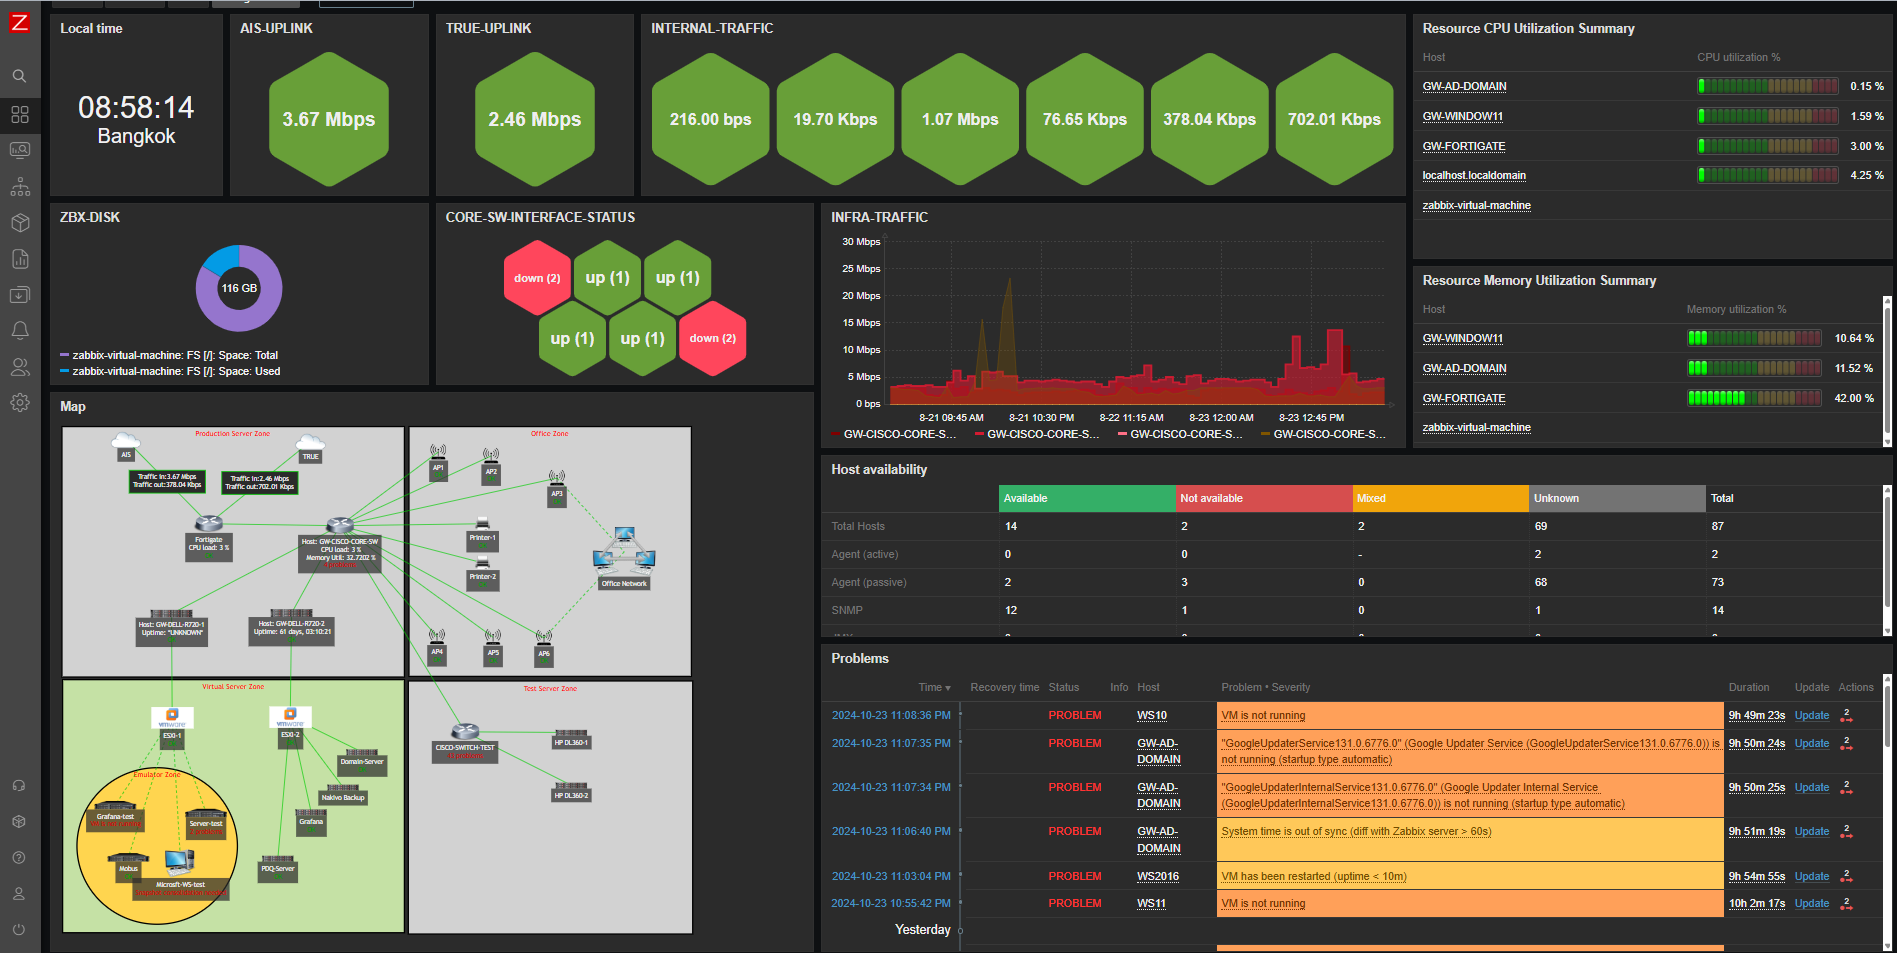
Zabbix ist eine vollständig Open-Source-Überwachungsplattform, die Netzwerke, Server, Cloud-Dienste und Anwendungen abdeckt, ohne Lizenzkosten in jeglichem Umfang.
Quelle: blog.zabbix.com
Was auffällt:
- Echt kostenlos ohne Begrenzung von Geräten, Sensoren oder Hosts, was es zum günstigsten Weg für eine breite Abdeckung macht.
- Hochgradig anpassbare Vorlagen, Trigger und Dashboards für Teams, die bauen wollen.
- Eine große Community und ausgereifter kommerzieller Support für Organisationen, die ihn benötigen.
Was zu beachten ist:
- Ingenieurszeit ersetzt Lizenzkosten. Die Erstkonfiguration und laufende Feinabstimmung erfordern erheblichen Aufwand.
- Vorlagen für weniger verbreitete Hardware müssen oft manuell erstellt oder angepasst werden.
- Sicherheitsorientierte Änderungsprüfungen sind nicht sein Zweck, also kombinieren Sie es entsprechend.
Am besten geeignet für: Teams mit interner Engineering-Kapazität, die lieber Zeit als Budget investieren.
6. Nagios XI
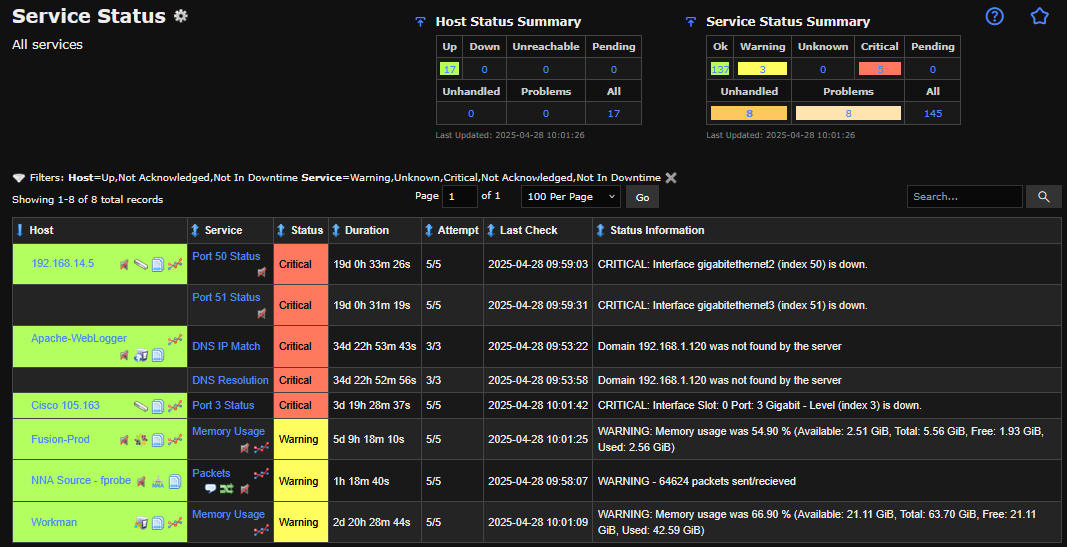
Nagios XI ist die kommerzielle Edition des langjährigen Nagios-Projekts und ergänzt die kostenlose Nagios Core-Engine um eine Weboberfläche, Konfigurationsassistenten, Berichte und Support.
Quelle: assets.nagios.com
Was auffällt:
- Ein riesiges Plugin-Ökosystem, das über zwei Jahrzehnte aufgebaut wurde, deckt fast jedes Gerät oder jeden Dienst ab.
- Nagios Core bleibt kostenlos, was einen kostenfreien Start und einen späteren Upgrade-Pfad ermöglicht.
- Konfigurationsassistenten und Dashboards entfernen einen Großteil der Dateibearbeitung, die Core benötigt.
Was zu beachten ist:
- Die Architektur zeigt im Vergleich zu neueren Plattformen ihr Alter, und die Benutzeroberfläche spiegelt das wider.
- Die Qualität der Plugins variiert, da ein großer Teil des Ökosystems von der Community gepflegt wird.
- Die Skalierung auf große Umgebungen erfordert sorgfältiges Design und oft zusätzliche Komponenten.
Am besten geeignet für: Umgebungen, die bereits in Nagios Core investiert sind und unterstützte Werkzeuge dafür wünschen.
7. Datadog Netzwerk-Leistungsüberwachung
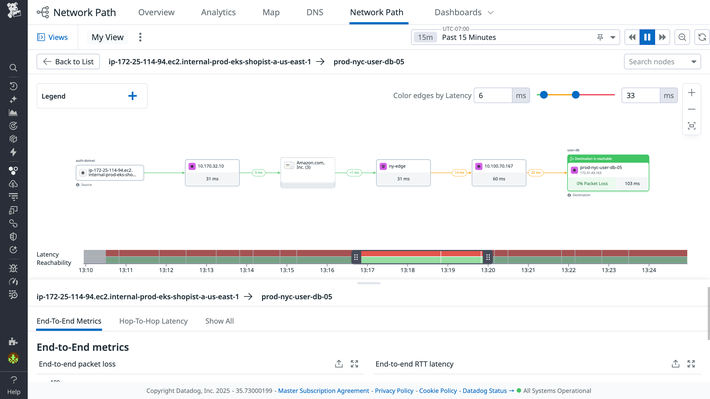
Datadog Network Performance Monitoring analysiert den Datenfluss zwischen Services, Containern, Verfügbarkeitszonen und lokalen Hosts und ist Teil der umfassenderen Datadog Observability-Plattform.
Was auffällt:
- Netzwerk-Telemetrie korreliert direkt mit der Überwachung der Anwendungsleistung, Protokollen und Infrastrukturmetriken an einem Ort.
- Starke Abdeckung von cloud-nativen und containerisierten Umgebungen, die mit traditionellem SNMP-Polling nicht erreichbar sind.
- Abhängigkeitskarten zwischen Diensten werden automatisch erzeugt und nicht konfiguriert.
Was zu beachten ist:
- Verbrauchsbasierte Preisgestaltung über mehrere Produktlinien erschwert die Prognose und die Kosten können steigen.
- Die Abdeckung traditioneller Netzwerkausrüstung ist geringer als bei dedizierten Netzwerküberwachungstools.
- Das agentenbasierte Modell erfordert eine Bereitstellung im gesamten Bestand.
Am besten geeignet für: Cloud-native und hybride Organisationen, die bereits auf Datadog standardisiert sind.
8. Auvik Netzwerkverwaltung
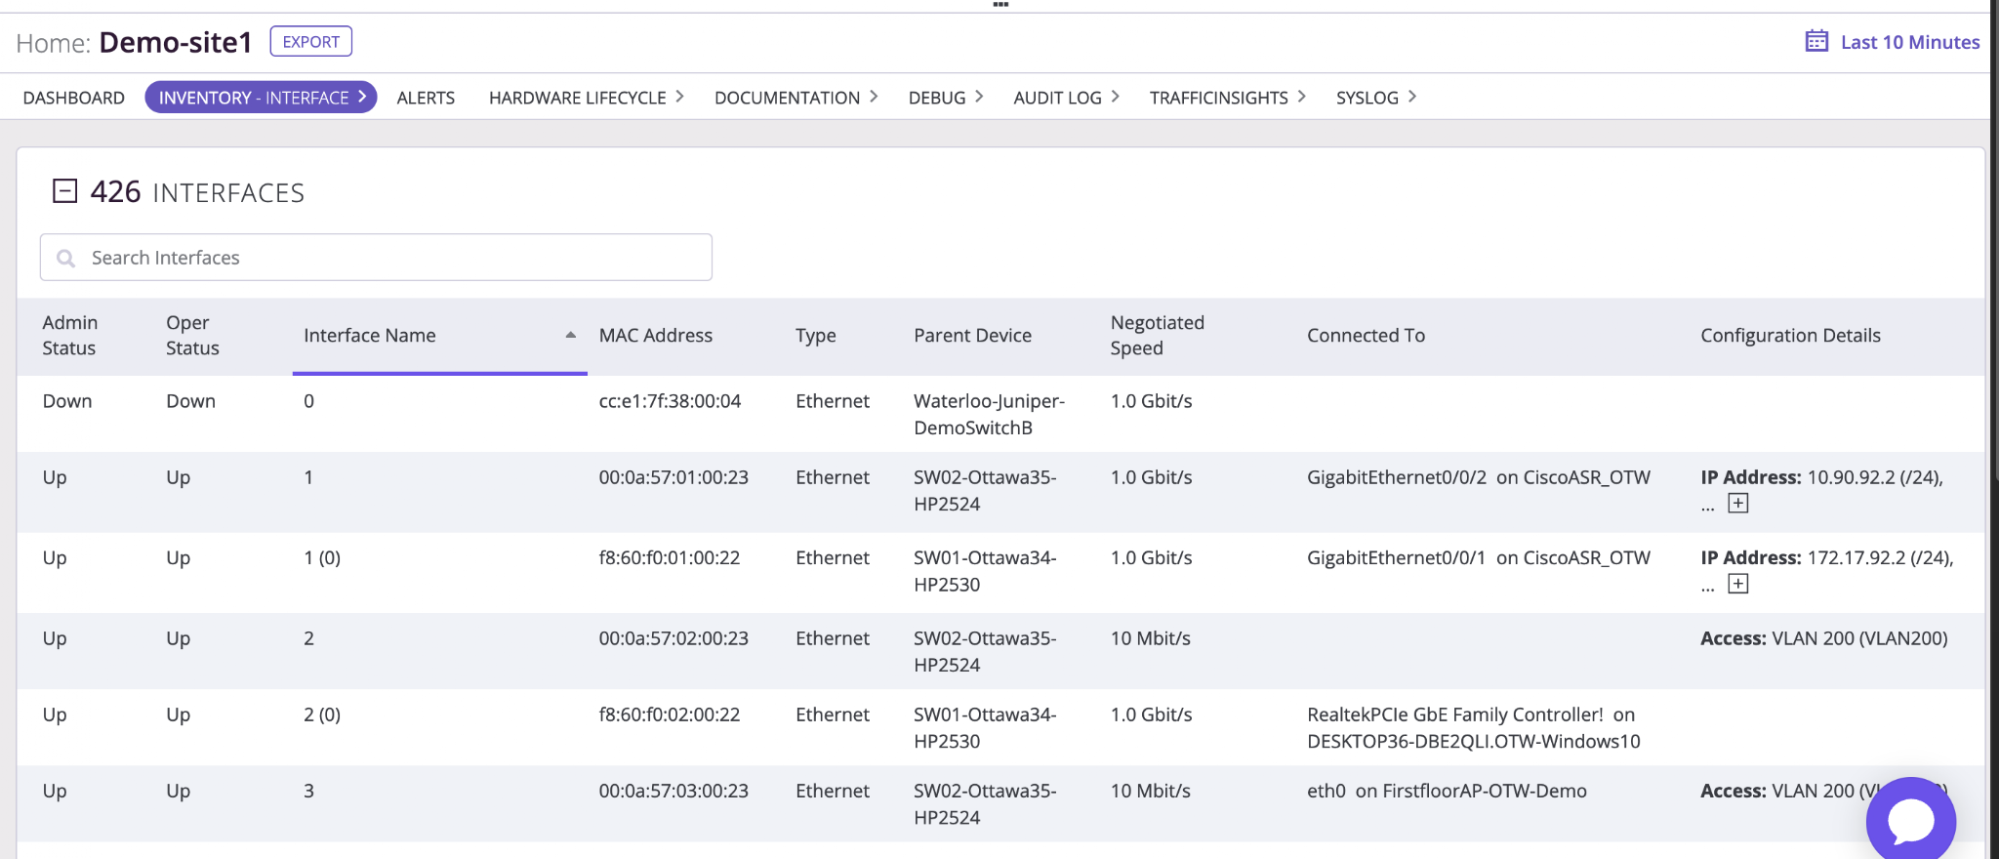
Auvik ist eine cloudbasierte Netzwerkmanagement-Plattform, die sich auf automatisierte Topologiekarten, Konfigurationssicherung und Fernwartung konzentriert und für Managed Service Provider sowie schlanke IT-Teams entwickelt wurde.
Quelle: support.auvik.com
Was auffällt:
- Automatisierte Netzwerkkartierung und Inventar bleiben ohne manuelle Wartung aktuell.
- Automatische Konfigurationssicherung mit Änderungserkennung, einschließlich der Möglichkeit, frühere Versionen zu vergleichen und wiederherzustellen.
- Multi-Site- und Multi-Tenant-Verwaltung eignet sich für verteilte Organisationen und Dienstleister.
Was zu beachten ist:
- Die Abrechnung pro Gerät gilt für Netzwerk-Infrastrukturgeräte, sodass das Kostenmodell eine geringe Geräteanzahl belohnt.
- Die tiefgehende Leistungsanalyse ist leichter als bei dedizierten On-Premises-Plattformen.
- Eine reine Cloud-Bereitstellung erfüllt möglicherweise nicht die Anforderungen von Umgebungen mit Datenresidenzvorgaben.
Am besten für: Managed Service Provider und kleine Teams, die mehrere Standorte verwalten.
9. LM Envision von LogicMonitor
LM Envision ist eine SaaS-Observability-Plattform, die Netzwerke, Server, Cloud und Anwendungen über Collector überwacht, die agentenlos Daten von überwachten Systemen sammeln.
Quelle: logicmonitor.com
Was auffällt:
- Automatisierte Erkennung und vorgefertigte Überwachungsvorlagen verkürzen die Zeit bis zur Abdeckung erheblich.
- Agentenlose Erfassung reduziert die Bereitstellungsbelastung in großen Umgebungen.
- Die hybride Abdeckung umfasst On-Premises-Infrastruktur und Cloud-Dienste in einer Ansicht.
Was zu beachten ist:
- Die Preise liegen im höheren Bereich und richten sich nach der Anzahl der überwachten Ressourcen.
- Tiefgehende Anpassungen sind stärker eingeschränkt als bei Open-Source-Alternativen.
- Die Änderungsprüfung konzentriert sich auf operative Abweichungen statt auf Sicherheitsnachweise.
Am besten geeignet für: Hybride Umgebungen, die eine breite Abdeckung mit minimalem Plattformwartungsaufwand wünschen.
10. Progress WhatsUp Gold
Progress WhatsUp Gold überwacht Netzwerkgeräte, Server, virtuelle Maschinen und Anwendungen mit einer visuellen Mapping-Oberfläche und einem Lizenzmodell, das auf überwachten Geräten basiert.
Quelle: progress.com
Was auffällt:
- Eine klare visuelle Topologiekarte macht Abhängigkeitsbeziehungen während des Triagings leicht lesbar.
- Kostenlose eigenständige Dienstprogramme sind separat für einzelne Aufgaben verfügbar.
- Die gerätebasierte Lizenzierung lässt sich einfach anhand eines Inventars modellieren.
Was zu beachten ist:
- Funktionen wie Konfigurationsmanagement und Flussüberwachung sind separate Zusatzmodule.
- Die Abdeckung von Nicht-Windows-Umgebungen ist schwächer als die Windows-zentrierte Überwachung.
- Die Berichtstiefe bleibt hinter den größeren Unternehmensplattformen zurück.
Am besten geeignet für: Windows-zentrierte Mittelstandsnetzwerke, die eine einfache visuelle Überwachung wünschen.
Wählen Sie die richtigen Netzwerküberwachungstools für Ihre Umgebung
Die meisten Umgebungen benötigen zwei Dinge, die selten in einem Produkt vereint sind. Die Leistungsüberwachung hält das Netzwerk am Laufen, und die Änderungsprüfung erklärt, was passiert ist. Teams, die nur das erste kaufen, entdecken die Lücke oft erst bei einem Vorfall oder Audit, wenn sich die Frage von der Netzwerkleistung auf die Frage verschiebt, wer wann Änderungen vorgenommen hat.
Ein praktischer Ansatz ist es, das Leistungswerkzeug auszuwählen, das zu Ihrer Hardware und Ihrem Lizenzmodell passt, und dann separat zu bestätigen, dass Geräte-Konfigurationsänderungen und administrative Anmeldungen mit Zuordnung protokolliert werden. Das Überspringen dieses zweiten Schritts ist der Grund, warum monitoring network devices immer wieder in Nachuntersuchungen auftaucht und warum es in jeder seriösen Liste von network security best practices.
Netwrix Auditor deckt die Änderungsprüfung bei Netzwerkgeräten und der gesamten Microsoft-Umgebung über eine Konsole ab. Fordern Sie eine Demo an um die Konfigurationsänderungen und Anmeldungen in Ihrer eigenen Umgebung zu sehen.
Häufig gestellte Fragen zu den besten Netzwerküberwachungstools
Teilen auf
Erfahren Sie mehr
Über den Autor

Dirk Schrader
VP of Security Research
Dirk Schrader ist Resident CISO (EMEA) und VP of Security Research bei Netwrix. Als 25-jähriger Veteran in der IT-Sicherheit mit Zertifizierungen als CISSP (ISC²) und CISM (ISACA) arbeitet er daran, die Cyber-Resilienz als modernen Ansatz zur Bekämpfung von Cyber-Bedrohungen voranzutreiben. Dirk hat an Cybersecurity-Projekten auf der ganzen Welt gearbeitet, beginnend in technischen und Support-Rollen zu Beginn seiner Karriere und dann übergehend in Vertriebs-, Marketing- und Produktmanagementpositionen sowohl bei großen multinationalen Konzernen als auch bei kleinen Startups. Er hat zahlreiche Artikel über die Notwendigkeit veröffentlicht, Änderungs- und Schwachstellenmanagement anzugehen, um Cyber-Resilienz zu erreichen.
Erfahren Sie mehr zu diesem Thema
Endpoint DLP als Compliance-Reaktion: Was Regulierungsbehörden verlangen
Aufdeckung indirekter Angriffswege zu virtualisierten Domänencontrollern in Azure
Data Classification und DLP: Verhindern Sie Datenverlust, weisen Sie Compliance nach
CMMC-Compliance und die entscheidende Rolle der MDM-Stil USB-Kontrolle beim Schutz von CUI
Datenschutzgesetze der Bundesstaaten: Unterschiedliche Ansätze zum Datenschutz