
Slopsquatting verwandelt von KI halluzinierte Pakete in Angriffe auf die Lieferkette
Slopsquatting verwandelt von KI halluzinierte Pakete in Angriffe auf die Lieferkette
Oct 26, 2026
Slopsquatting ist ein Angriff auf die Software-Lieferkette, der auf Paketnamen basiert, die von AI-Coding-Assistenten erfunden werden. Forscher fanden heraus, dass fast eines von fünf Paketen, die über 16 Modelle vorgeschlagen wurden, nicht existierte, und viele dieser gefälschten Namen tauchten bei wiederholten Durchläufen immer wieder auf. Angreifer können diese Namen registrieren, mit Malware beladen und darauf warten, dass Entwickler sie installieren. Ein einziger kopierter Installationsbefehl kann einem Angreifer Zugangsdaten und Quellcode liefern, mit einem Weg ins dahinterliegende Netzwerk.
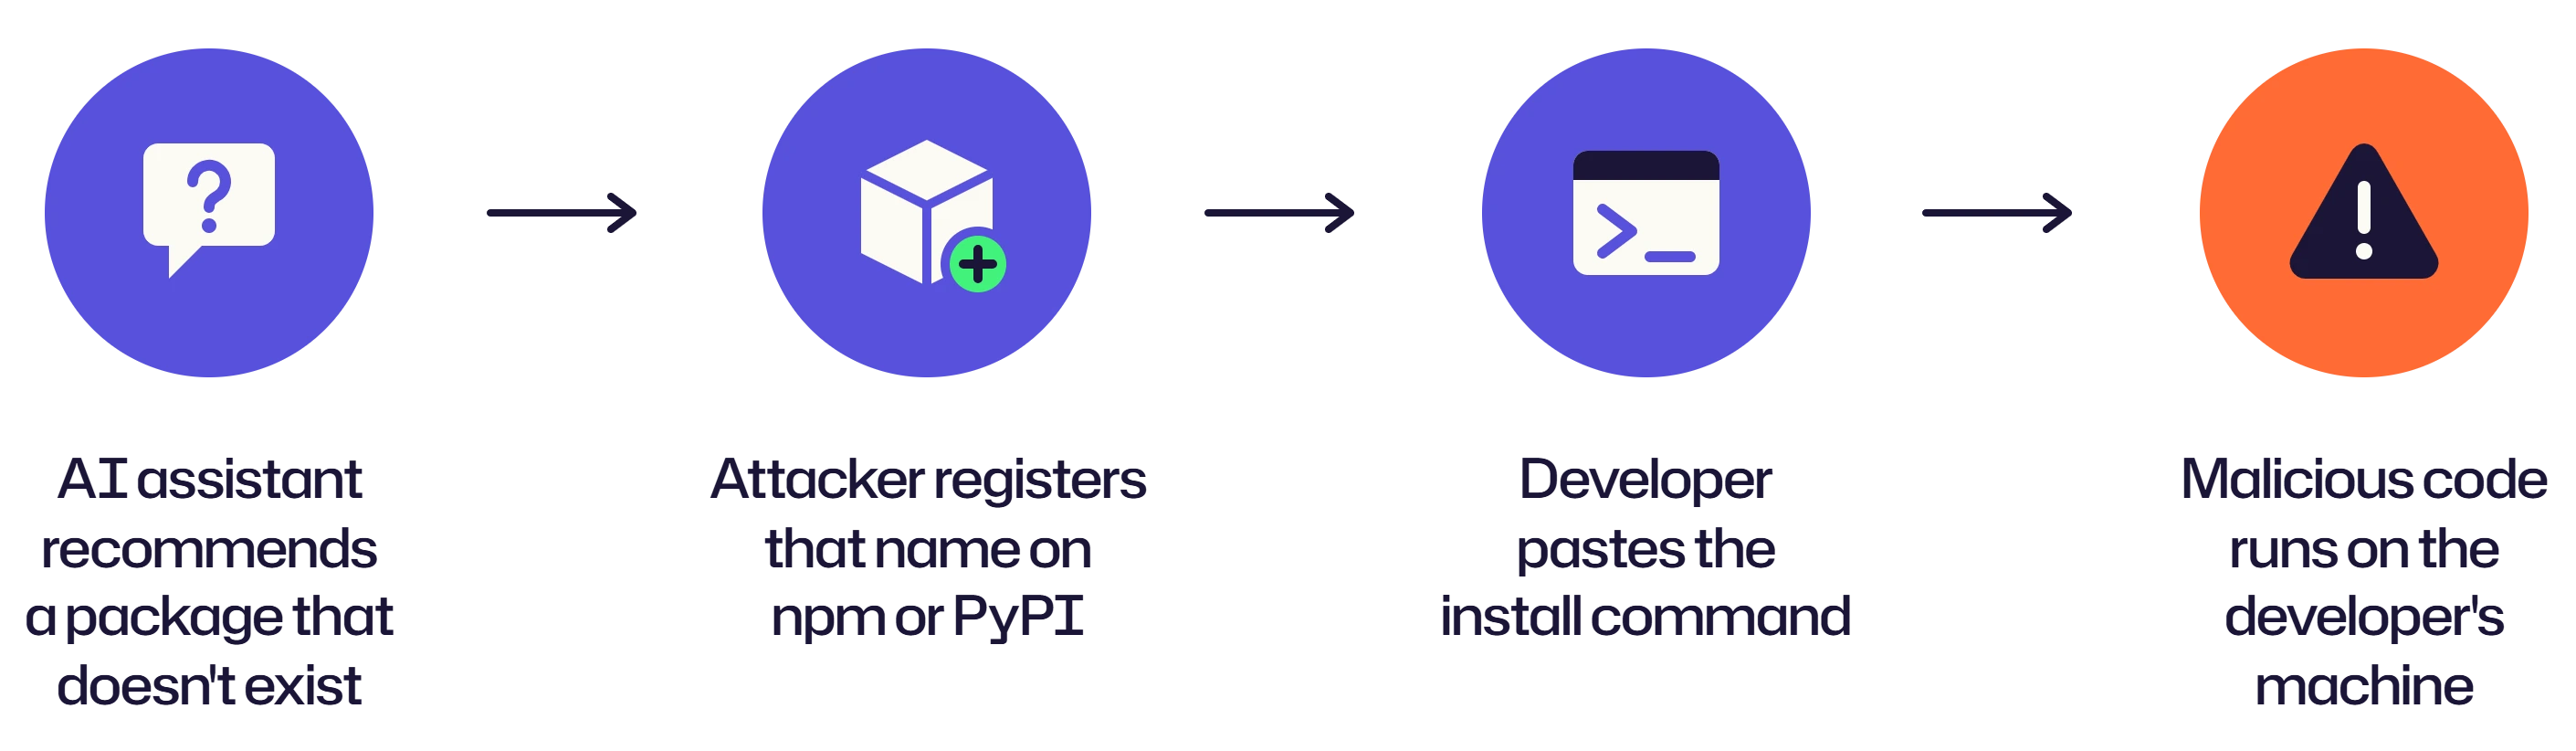
Slopsquatting passiert, wenn ein Angreifer einen Paketnamen registriert, den ein KI-Codierungstool erfunden hat, und darunter Malware bereitstellt. Der Entwickler bittet einen Assistenten um Code, der Assistent empfiehlt eine nicht existierende Bibliothek, und der Entwickler führt den Installationsbefehl aus. Wenn der Angreifer den Namen zuerst hatte, befindet sich dessen Code jetzt auf dem Rechner des Entwicklers.
Der Name verbindet „slop“, den Slang für minderwertige KI-Ausgaben, mit „squatting“, der alten Gewohnheit, Namen zu beanspruchen, die man nicht besitzt. Sicherheitsteams erkennen das Muster vom Typosquatting, bei dem Angreifer Tippfehler populärer Pakete registrieren. Slopsquatting verwendet Namen, die es nie gab, bis ein Modell sie erfand. Beide sind Angriffe auf die Software-Lieferkette und fügen schädlichen Code in einen Build ein.
KI-Modelle erfinden Paketnamen, und die Namen wiederholen sich
Forscher der University of Texas at San Antonio, der University of Oklahoma und Virginia Tech erzeugten 576.000 Python- und JavaScript-Codebeispiele über 16 Sprachmodelle, und 19,7 % der von diesen Beispielen empfohlenen Pakete existierten nicht. Kommerzielle Modelle hatten im Durchschnitt mindestens 5,2 % erfundene Pakete, Open-Source-Modelle durchschnittlich 21,7 %. Insgesamt verzeichnete die Studie 205.474 einzigartige erfundene Namen.Die Studie wurde auf der USENIX Security 2025 vorgestellt. Getestet wurden Modelle, die Anfang 2024 verfügbar waren, und die Autoren weisen darauf hin, dass neuere Modelle sich anders verhalten könnten.
Die gleichen erfundenen Namen tauchen immer wieder auf. Als die Forscher 500 Aufforderungen, die eine Halluzination erzeugt hatten, erneut ausführten, erschienen 43 % der erfundenen Pakete in allen 10 Wiederholungen, und 58 % erschienen mehr als einmal. Das gibt einem Angreifer eine kurze, vorhersehbare Liste von Namen, die es wert sind, registriert zu werden.
Wenige der erfundenen Namen ähneln echten. Unter den Python-Halluzinationen lagen nur 13,4 % ein oder zwei Zeichen von einem echten Paket entfernt, und 48,6 % waren sehr unterschiedlich zu jedem echten Namen.
Die Überprüfung eines vorgeschlagenen Namens anhand einer Liste bekannter Pakete löst das Problem nicht. Ein Angreifer könnte bereits Malware unter diesem Namen veröffentlicht haben, sodass das Paket existiert zu scheinen scheint.
Angreifer registrieren die Namen und warten
Ein Angreifer stellt beliebten Modellen häufige Programmierfragen und notiert jeden Paketnamen, der nicht existiert. Er registriert diese Namen in öffentlichen Registern wie npm oder PyPI und veröffentlicht dann ein Paket, das ungefähr das tut, was ein Entwickler erwarten würde, mit einer versteckten Schadlast.
Schließlich erhält ein Entwickler dieselbe Empfehlung und fügt den Installationsbefehl ein. Die Installation eines Open-Source-Python- oder JavaScript-Pakets kann dessen Autor erlauben, beliebigen Code auf dem Rechner auszuführen, sodass die Nutzlast während der Installation ausgelöst werden kann, bevor jemand eine Zeile des Paketcodes liest.
Ein Entwickler-Laptop enthält Cloud-Schlüssel, API-Token, SSH-Schlüssel, Quellcode und VPN-Zugang. Wird einer kompromittiert, hat der Angreifer einen Fuß in der Build-Pipeline und einen Weg in die Produktion.
Vibe-Codierung entfernt den letzten Kontrollpunkt
Vibe-Coding bedeutet, KI-generierten Code mit wenig Überprüfung zu akzeptieren, und die Überprüfung ist der einzige Schritt, der einen schlechten Paketnamen erkennen könnte. Der Angriff beruht auf einem Benutzer, der empfohlene Pakete ohne ausreichende Prüfung installiert und darauf vertraut, dass das Modell nur echte Namen nennt. Niemand liest die Abhängigkeitsliste, sodass eine unbekannte Bibliothek ohne zweite Prüfung installiert wird. Personen, die interne Tools mit einem Assistenten erstellen, wissen möglicherweise nicht, wie eine legitime Bibliothek aussieht, weshalb sie es noch weniger bemerken. Überprüfungen, die nur den generierten Code lesen, sehen die Abhängigkeit nie – eine blinde Stelle in der KI-Code-Sicherheit.
Entwicklerendpunkte benötigen eigene Grenzen
Pipeline-Kontrollen verringern das Eindringen schädlicher Pakete. Sie können kein Null garantieren, und ein durchkommendes Paket läuft auf dem Endpoint eines Entwicklers.
Netwrix PolicyPak wendet Endpunktkontrollen über Group Policy, MDM oder seinen Cloud-Dienst an. PolicyPak entfernt lokale Administratorrechte und verwendet sichere Erhöhungsregeln, sodass Entwickler nur den Zugriff erhalten, den genehmigte Aufgaben benötigen. Die Allowlisting, basierend auf Dateibesitz, blockiert nicht vertrauenswürdige Anwendungen und Skripte, was einschränkt, was ein bösartiges Paket auf einem Gerät tun kann.
Fordern Sie eine PolicyPak-Demo an, um Least Privilege und Allowlisting auf Entwickler-Endpunkten zu sehen.
Mehr erfahrenSlopsquatting FAQs
Teilen auf
Erfahren Sie mehr
Über den Autor
Dirk Schrader
VP of Security Research
Dirk Schrader ist Resident CISO (EMEA) und VP of Security Research bei Netwrix. Als 25-jähriger Veteran in der IT-Sicherheit mit Zertifizierungen als CISSP (ISC²) und CISM (ISACA) arbeitet er daran, die Cyber-Resilienz als modernen Ansatz zur Bekämpfung von Cyber-Bedrohungen voranzutreiben. Dirk hat an Cybersecurity-Projekten auf der ganzen Welt gearbeitet, beginnend in technischen und Support-Rollen zu Beginn seiner Karriere und dann übergehend in Vertriebs-, Marketing- und Produktmanagementpositionen sowohl bei großen multinationalen Konzernen als auch bei kleinen Startups. Er hat zahlreiche Artikel über die Notwendigkeit veröffentlicht, Änderungs- und Schwachstellenmanagement anzugehen, um Cyber-Resilienz zu erreichen.