
Was sind unverwaltete Datenspeicher und wie man sie sichert
Oct 7, 2026
Unverwaltete Datenspeicher lassen Berechtigungen entgleiten, während sich sensible Daten unbemerkt ansammeln. Es sind Speicher, die eine Organisation nicht aktiv verwaltet, ohne Besitzer, ohne regelmäßige Zugriffsüberprüfung oder Aufbewahrungsrichtlinie. Sie zu sichern bedeutet, Eigentümer zuzuweisen, Zugriffe zu korrigieren und kontinuierliche Governance sowie Sichtbarkeit zu gewährleisten.
Im Netwrix 2026 Bericht zur Daten- und Identitätssicherheit, entfernen 76 % der Organisationen nicht sofort und automatisch den Zugriff auf sensible Daten, wenn Nutzer diesen nicht mehr benötigen, und 71 % können nicht sofort feststellen, welche Identitäten Zugang zu bestimmten sensiblen Daten haben. Selbst wenn eine Liste unverwalteter Datenspeicher existiert, zeigt sie nicht, wem diese gehören oder wann der Zugriff zuletzt überprüft wurde.
Ein unverwalteter Datenspeicher ist der Ort, an dem Daten-Governance versagt. Ein Repository, das jeder kennt, aber niemand ist für dessen Inhalt verantwortlich. Dieses fehlende Eigentum schwächt die Zugriffsübersicht, Audit-Bereitschaft und Datensicherheit in lokalen, Cloud- und SaaS-Umgebungen. Die Lösung erfordert dauerhafte Eigentümerschaft und Kontrollmechanismen, die auch bei System- und Personalwechsel wirksam bleiben.
Was einen Datenspeicher unverwaltet macht
Ein nicht verwalteter Datenspeicher erscheint im Inventar, hat jedoch keine aktive Governance: keinen benannten Eigentümer, der für den Inhalt verantwortlich ist, keine geplante Zugriffsüberprüfung und keine Aufbewahrungs- oder Löschrichtlinie. Er unterscheidet sich von einem unbekannten Datenbestand, der vollständig im Inventar fehlt; ein nicht verwalteter Speicher ist sichtbar und unbesessen.
Stellen Sie sich eine Abteilungsfreigabe vor, die jeder Administrator in der Konfigurationsmanagement-Datenbank (CMDB) findet. Die IT sichert sie jede Nacht, aber die Zugriffssteuerungsliste (ACL) enthält noch einen Domain Users-Eintrag aus einer Migration, und der eingetragene Besitzer ist vor drei Jahren gegangen. Niemand entscheidet, wer Zugriff hat oder was gelöscht werden soll.
Der Cybersecurity-Rahmen des National Institute of Standards and Technology (NIST CSF) 2.0 verlangt Inventare von Daten und zugehörigen Metadaten, während das Center for Internet Security (CIS) Controls v8 einen dokumentierten Datenverwaltungsprozess zur Bestimmung des Dateninhabers fordert; dieser Anteil erfüllt die Inventaranforderung, nicht jedoch die des Eigentümers.
Warum Datenspeicher unverwaltet bleiben, obwohl die IT von ihrer Existenz weiß
Ein Repository einmal zu benennen, sichert keine Verwaltung. Eigentum verfällt aus bestimmten, wiederkehrenden Gründen, und jedes Mal bleibt ein Speicher, den die IT sieht, aber niemand verwaltet.
- Eigentümerwechsel: Die Person, die einen Anteil erstellt oder verwaltet hat, verlässt das Unternehmen oder wechselt die Rolle, und der Store besteht ohne formelle Übergabe weiter. Das Löschen eines Eigentümerkontos in Microsoft 365 hinterlässt das verbundene Team oder die Gruppe besitzlos, ohne automatische Neuvergabe.
- Schulden aus Fusionen und Umstrukturierungen: Erworbene Systeme und konsolidierte Abteilungen hinterlassen Repositorien, die niemand im aktuellen Organigramm besitzt. AIIM beschreibt unstrukturierte Daten als " eine kritische Schwachstelle" bei der Integration von Fusionen und Übernahmen (M&A), wobei Dateien verschoben werden, ohne dass jemand für deren Verwaltung zuständig ist.
- Gebündelte Bereitstellung: Die IT stellt Speicher als Teil einer größeren Einführung bereit, ohne bei der Erstellung einen benannten Eigentümer zuzuweisen, sodass keine Governance beginnt. Microsoft erkennt an, dass Administratoren mit steigender Anzahl von Sites Schwierigkeiten haben, inaktive und besitzlose Sites oder Sites, die nicht mehr den Geschäftsanforderungen entsprechen, zu identifizieren.
- Überprüfungs-Müdigkeit: Zugriffsprüfprogramme existieren nur auf dem Papier und werden in der Praxis nach dem ersten Auditzyklus eingestellt. Eine akademische Studie von 2024 zeigte, dass Prüfer übermäßige Berechtigungen erwarteten, aber nur wenige der überprüften Berechtigungen widerriefen.
Diese Muster machen die Eigentümerprüfung zu einer Lebenszyklus-Kontrolle, nicht zu einer einmaligen Inventuraufgabe.
Netwrix Access Analyzer erkennt wahrscheinliche Eigentümer anhand tatsächlicher Nutzungsmuster und markiert Speicher ohne verifizierten Eigentümer, sodass Eigentumslücken vor Zugriffsabweichungen sichtbar werden. Fordern Sie eine Demo an
Das Risiko, das ein unverwalteter Datenspeicher schafft, unterscheidet sich von einem unbekannten
Ein unbekannter Vermögenswert birgt Risiken, da keine Kontrolle ihn erreicht. Ein unverwalteter Speicher birgt Risiken, weil Kontrollen ihn einmal erreichten und dann stoppten, wodurch eine sichtbare Lücke in der Datensicherheitslage und Audit-Bereitschaft entsteht.
Berechtigungen driftet weiter, je länger niemand den Laden verwaltet
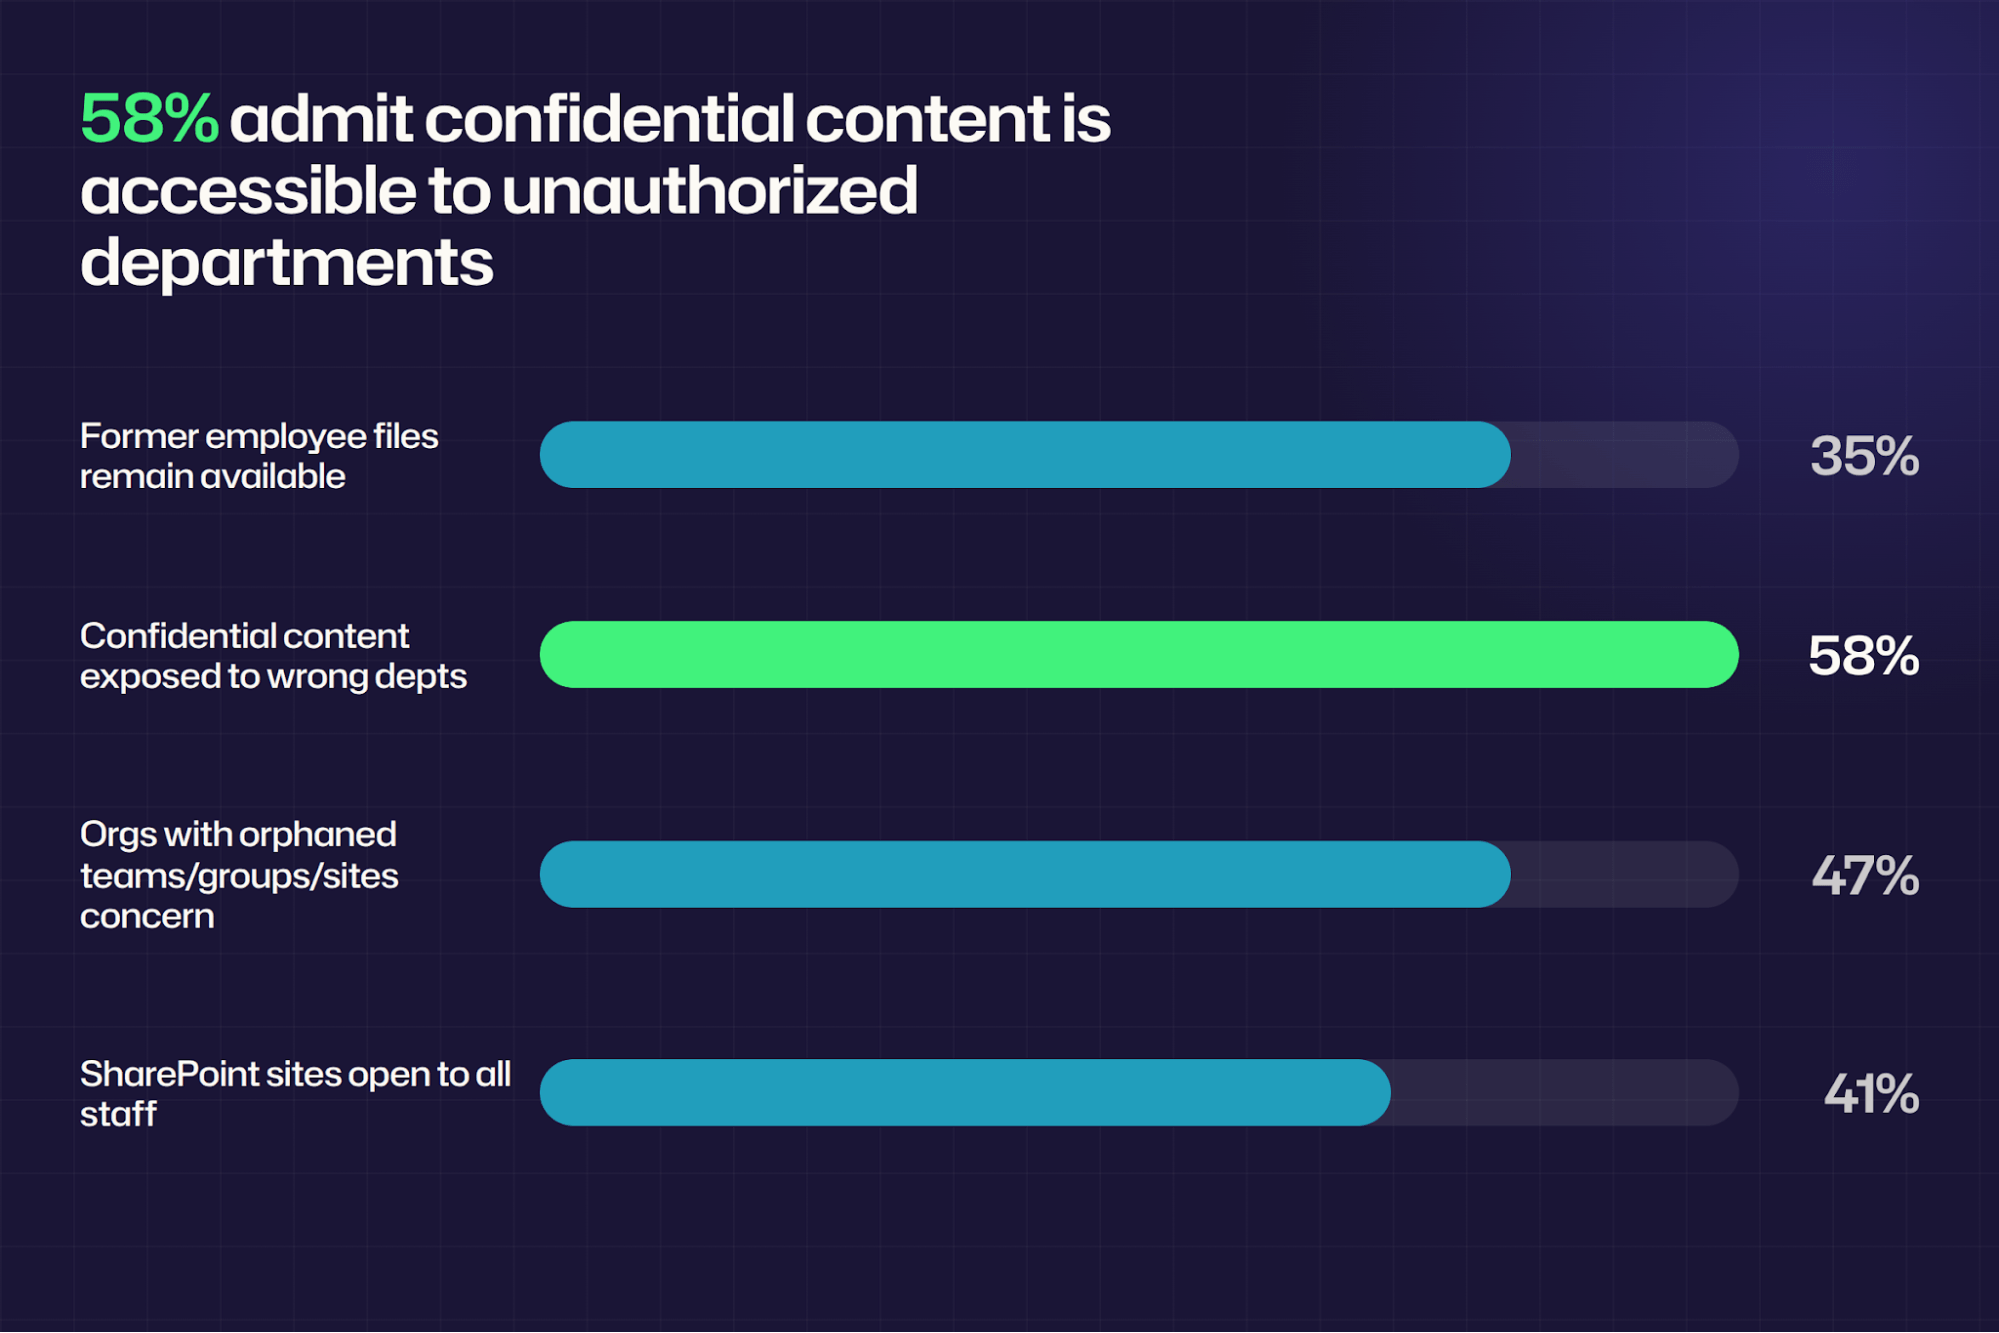
Ohne einen Verantwortlichen, der Zugriffe beschränkt, können Gruppenmitgliedschaften und Berechtigungen sich ansammeln. Der kommerzielle Syskit State of M365 Governance Report 2026 zeigte, dass 58 % der Sicherheitsentscheider zugeben, dass vertrauliche Inhalte für Abteilungen zugänglich sind, die sie nicht sehen sollten.
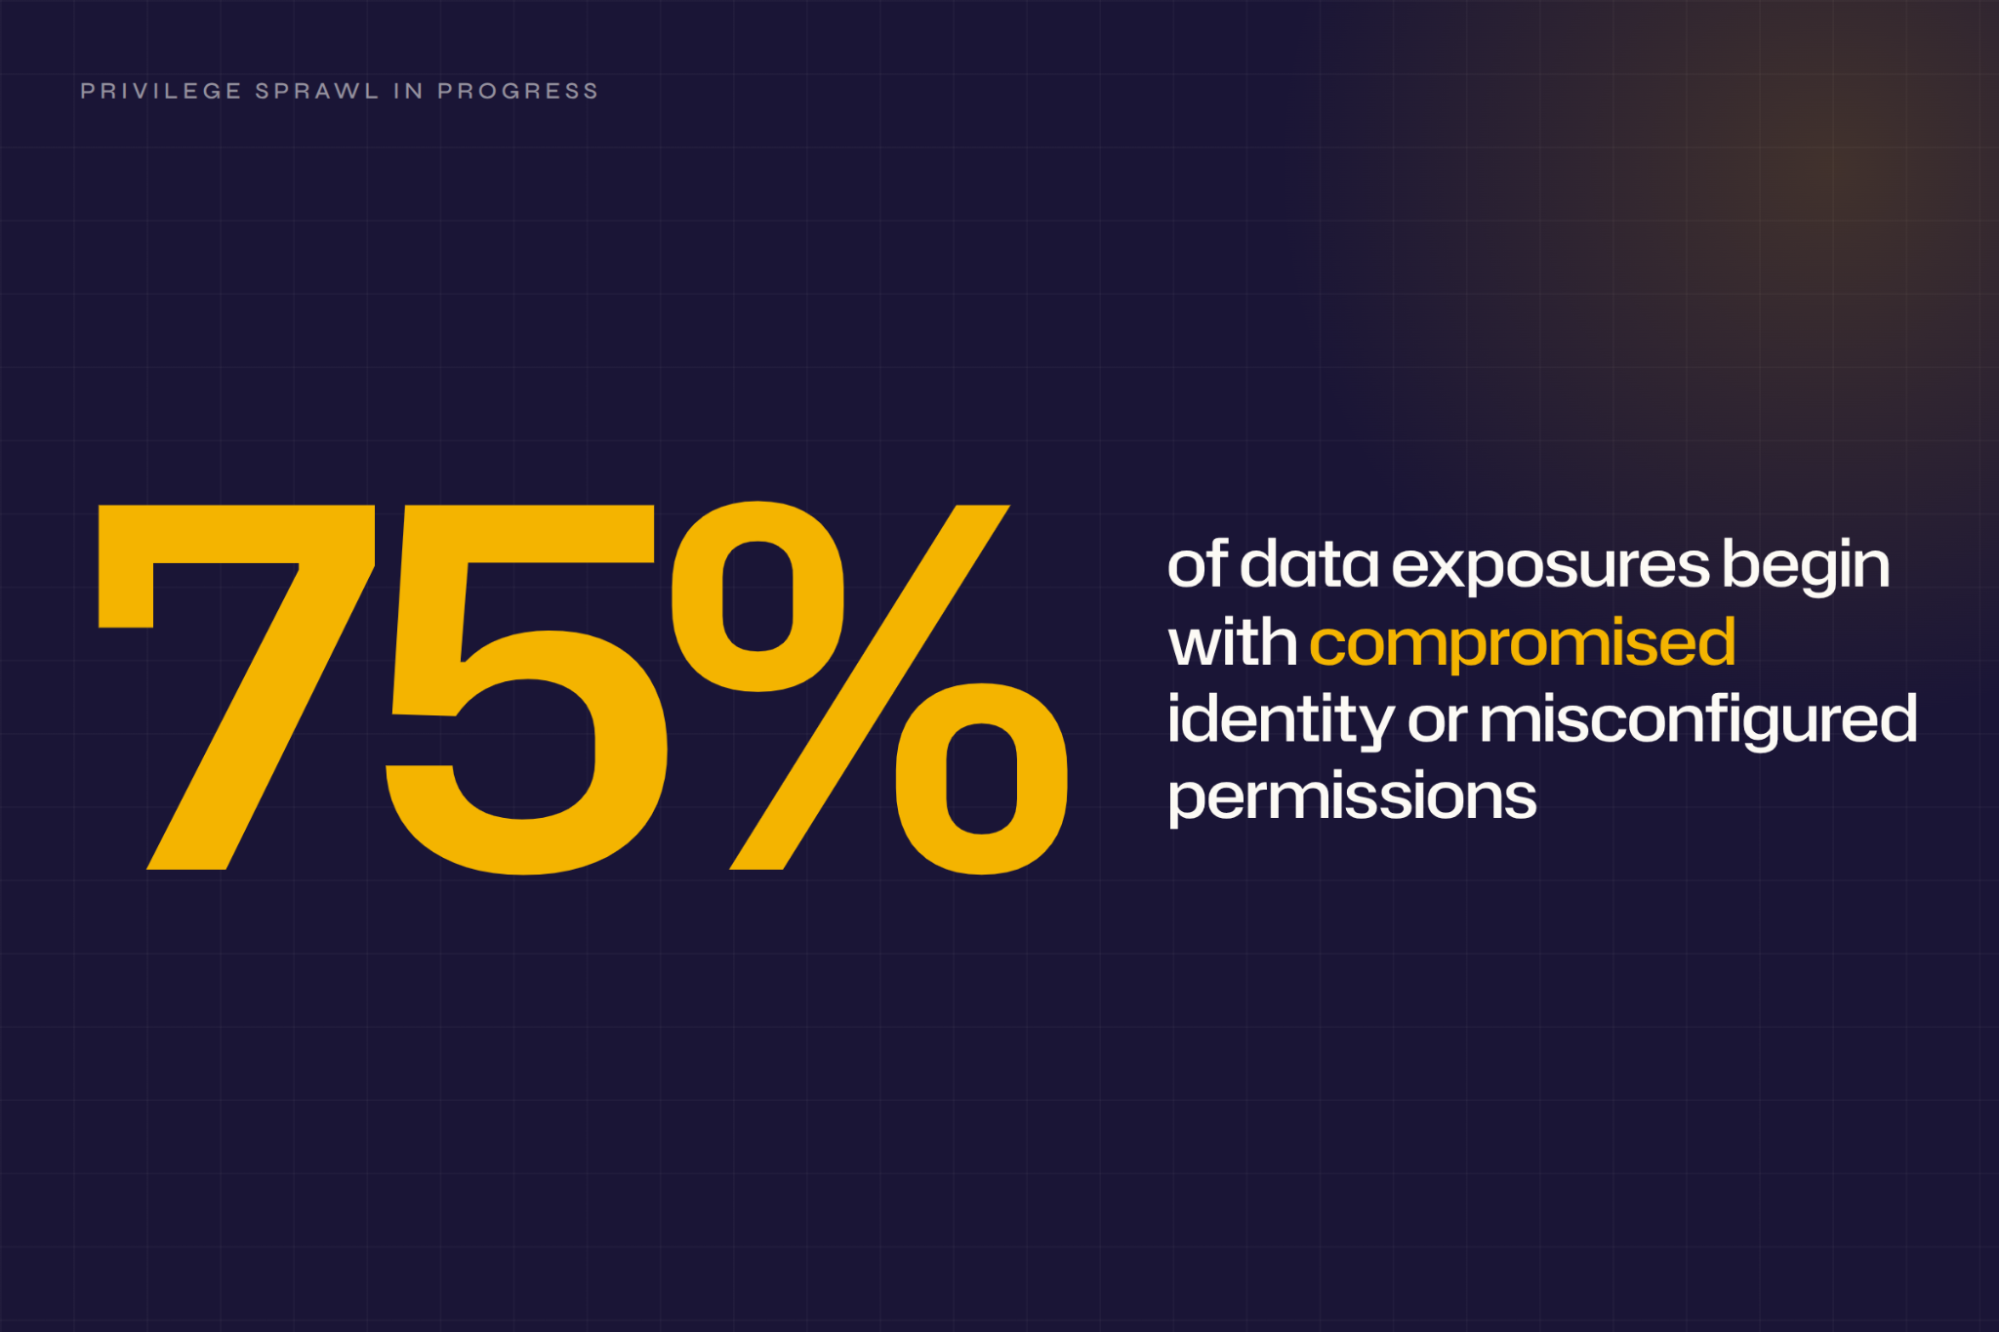
Der Netwrix Daten- und Identitätssicherheitsbericht 2026 zeigt, dass 75 % der datenbezogenen Vorfälle mit einer kompromittierten Identität oder falsch konfigurierten Berechtigungen beginnen, und der Verizon Bericht 2026 zu Datenverletzungen berichtet, dass die Behebung der Hälfte der Schwachstellen bei Passwörtern und Berechtigungen fast acht Monate dauert. Kontinuierliche Zugriffsübersicht hilft Teams, diese Abweichungen zu beheben, bevor sie zu einer Prüfungsausnahme oder einer dauerhaften Sicherheitslücke werden.
Protokollpfade umgehen die Kontrollen an der genehmigten Eingangstür
Ein Speicher kann einen gesteuerten Zugang und mehrere Nobody-Listen haben. Ein Bildarchivierungs- und Kommunikationssystem (PACS) kann beispielsweise seinen Webviewer mit einem Passwort schützen, während sein DICOM-Dienst (Digital Imaging and Communications in Medicine) weiterhin am Protokollport antwortet.
Trends Forschung vom Mai 2026 fand 3.627 DICOM-Bildserver, die aus dem Internet erreichbar sind, wobei 99,56 % Verbindungen ohne Prüfung des Application Entity (AE) Titels akzeptierten.
Die gleiche Aufteilung zeigt sich bei Dateifreigaben, die über Server Message Block (SMB) sowie über ein Webportal erreichbar sind, und bei Datenbanken und Speicher-Buckets mit direktem Port- oder API-Zugriff. Besitz und Überprüfung beziehen sich nur auf die Pfade, die jemand kennt und auflisten kann.
Compliance- und Prüfungsbefunde landen zuerst in nicht verwalteten Shops
Ein Anlagenverzeichnis ohne zugewiesene Eigentümer erfüllt nicht NIST CM-8(4), da die Kontrolle die Identifikation verantwortlicher Personen verlangt. Bei einer System and Organization Controls (SOC) 2 Typ 2 Prüfung testen Prüfer periodische Zugriffsüberprüfungen gemäß CC6.3. Fehlende Nachweise erscheinen im Abschnitt Tests der Kontrollen als Ausnahmen, die in das Prüfungsurteil einfließen.
Deer Oaks Behavioral Health hat eine Einigung erzielt, nachdem ein eingestelltes Patientenportal elektronische geschützte Gesundheitsinformationen (ePHI) öffentlich zugänglich ließ. Das Amt für Bürgerrechte (OCR) führte an, dass „nicht erkannt wurde, wo sich ePHI in der Organisation befand“ und „keine regelmäßige Überprüfung der Informationssystemaktivitäten erfolgte“.
Die Durchsetzungsmaßnahme zeigt, wie schwache Bestands- und Prüfkontrollen sensible Systeme offenlassen können. Klare Zuständigkeit und Prüfungsnachweise verringern den Auditvorbereitungsaufwand und machen die Verantwortlichkeit nachvollziehbar.
Eine wiederholbare Methode zur Steuerung unverwalteter Datenspeicher
Jeder folgende Schritt gilt für einen Store, den die IT bereits kennt, daher beginnt die Arbeit mit dem Eigentum.
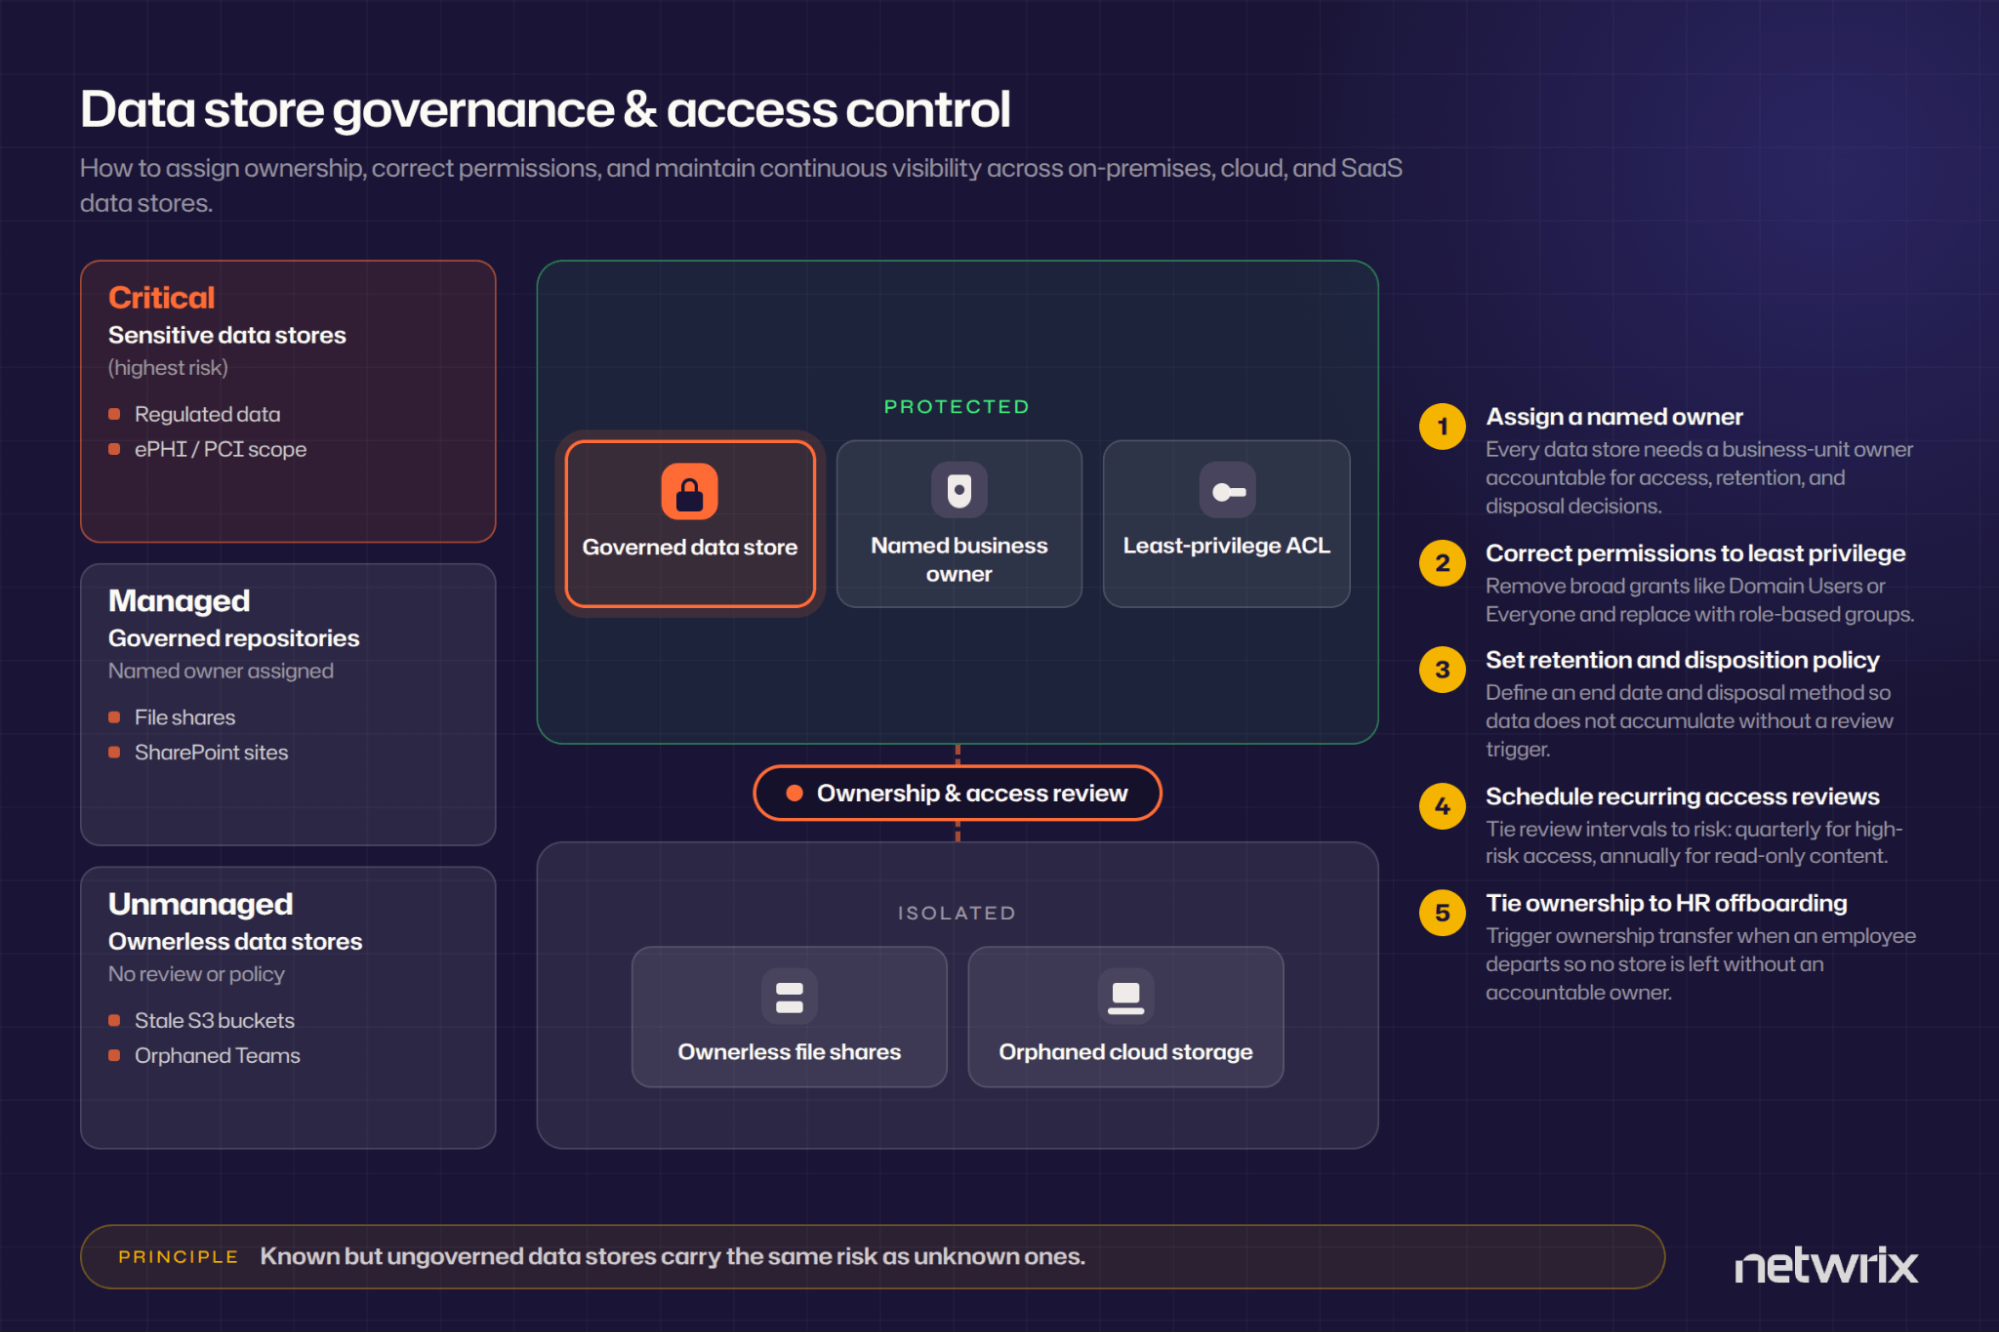
1. Erfassen Sie jeden bekannten Datenspeicher und kennzeichnen Sie alle ohne aktuell zugewiesenen, benannten Eigentümer
Datensatzinhaber, Verwalter, Klassifizierung, Standort, Aufbewahrungsregeln und Datum der letzten Überprüfung für jeden Eintrag; CIS Controls v8 verlangt einen dokumentierten Datenverwaltungsprozess, der Datensensibilität, Dateninhaber, Handhabung, Aufbewahrungsgrenzen und Entsorgungsanforderungen behandelt. Behandle ein Besitzerfeld, das auf ein deaktiviertes Konto oder eine generische IT-Gruppe verweist, als leer.
2. Weisen Sie einen verantwortlichen Eigentümer aus der Geschäftseinheit zu, die den Shop nutzt
ISACA sagt es klar: „Die IT-Funktion kann Daten verarbeiten, speichern, sichern und andere Dienste erbringen, besitzt die Daten jedoch nicht.“ Der Eigentümer entscheidet, wer auf die Daten zugreifen darf und genehmigt deren Löschung; die IT behält die Rolle des Verwalters. Halten Sie die beiden Rollen getrennt, damit Verantwortung und Zuständigkeit nicht bei einer Person liegen.
3. Führen Sie eine Zugriffsprüfung für jeden Shop durch und passen Sie die Berechtigungen auf das Minimum an
Eine Datenzugriffsprüfung muss verschachtelte Gruppenmitgliedschaften klären, bevor etwas entfernt wird, da der effektive Zugriff eines Nutzers oft über eine Kette von Gruppen erfolgt.
Microsoft dokumentiert, dass verschachtelte Mitgliedschaften nach den Microsoft Entra ID-Zugriffsüberprüfungen bestehen bleiben, sodass der Benutzer Zugriff auf die geprüfte Ressource behält. Bei Windows-Freigaben, entfernen Sie die Gruppe „Everyone“ und ersetzen Sie sie durch rollenbasierte Gruppen. Bei SharePoint Online, entfernen Sie die Freigabe „Everyone except external users“ und löschen Sie „Anyone“-Links, da Microsoft den gewährten Zugriff nicht prüfen kann.
Bevor Sie die Überprüfung abschließen, listen Sie alle Zugangswege zum Speicher auf, wie Webportal, SMB, NFS, FTP, einen Datenbankport, eine Storage-API oder einen Freigabelink, und wenden Sie dieselben Zugriffsregeln auf jeden an. Eine Kontrolle im Web-Frontend deckt keinen Protokollpfad ab, der daran vorbeigeht.
4. Legen Sie eine Aufbewahrungs- und Löschrichtlinie mit festem Enddatum fest
NIST SP 800-53 Version 5 deckt den gesamten Informationslebenszyklus ab und verlangt organisationsdefinierte Entsorgungstechniken nach der Aufbewahrungsfrist. Für Microsoft 365-Inhalte verwenden Sie Aufbewahrungskennzeichnungen, wenn eine Überprüfung der Vernichtung erforderlich ist, da Aufbewahrungsrichtlinien die Überprüfung der Vernichtung einschränken. Microsoft Purview-Aufbewahrungsrichtlinien schließen Dateifreigaben aus, daher benötigen ältere Freigaben einen separaten Mechanismus. Prüfen Sie rechtliche Sperren vor jeder Löschung.
5. Legen Sie für jeden Laden einen wiederkehrenden Überprüfungsrhythmus fest
Verknüpfen Sie das Intervall mit dem Risiko: PCI DSS v4.0 Anforderung 7.2.4 schreibt vor, alle Konten mindestens alle sechs Monate zu überprüfen, und ISACA empfiehlt eine risikobasierte Frequenz mit „vierteljährlichem Zugriff bei hohem Risiko und jährlichem Nur-Lese-Zugriff“. Notieren Sie das nächste Überprüfungsdatum im Asset-Register, damit die Frequenz unabhängig vom Ersteller erhalten bleibt.
Diese Schritte liefern wiederholbare Nachweise für Prüfer, verringern manuelle Zugriffsanalysen und stärken Ihre Datensicherheit.
Wo sich unverwaltete Datenspeicher am schnellsten ansammeln
Häufige Sammelpunkte vereinen veraltete Inhalte, dauerhaften Zugriff und schwache Eigentumsnachweise.
- Alte Dateifreigaben, die mit aufgelösten Teams verbunden sind: Komprise schätzt, dass 60–70 % der Daten in den meisten Unternehmen seit einem Jahr oder länger nicht genutzt wurden, sodass veraltete Daten ohne automatische Aufforderung zur Überprüfung verbleiben.
- Für einmalige Projekte erstellte SharePoint-Websites: Der kommerzielle Syskit State of M365 Governance Report 2026 fand heraus, dass 47 % der Organisationen verwaiste Teams, Gruppen und Websites als Hauptproblem ansehen und 41 % SharePoint-Websites für alle Mitarbeitenden uneingeschränkt zugänglich lassen. Microsofts Richtlinie für inaktive Websites kann diese erkennen, erfordert jedoch das SharePoint-Site-Management-Add-on oder eine Microsoft 365 Copilot-Lizenz.
- Cloud-Speicher, der nach abgeschlossener Migration zurückblieb: Verwaister Speicher bleibt erreichbar: watchTowr fand verlassene Amazon S3 Buckets die weiterhin Anfragen erhalten von Behörden, Banken und großen Unternehmen.
- Freigegebene Postfächer und Teams-Kanäle, die nach Projektende aktiv bleiben: Microsoft erklärt, dass ein freigegebener Kanal ohne verbleibende Organisationsmitglieder „besitzlos bleibt“, und ein Teams-Administrator muss manuell einen Kanalbesitzer zuweisen. Freigegebene Postfächer verursachen eine größere Sichtbarkeitslücke: der Postfachnutzungsbericht „zeigt nur die Anzahl freigegebener Postfächer“ an, da diese keine eigenständige Aktivität neben einem Benutzerpostfach haben.
Diese Umgebungen benötigen Eigentumsprüfungen, die an Lebenszyklusereignisse gebunden sind, da Inaktivität allein keinen Zugriff entfernt oder Verantwortlichkeit schafft.
Wie man verhindert, dass ein verwalteter Datenspeicher wieder unkontrolliert wird
Lebenszyklus-Steuerungen erhalten das Eigentum, wenn sich Personen, Rollen und Geschäftsanforderungen ändern.
Benennen Sie bei der Bereitstellung einen Geschäftsinhaber als verbindliche Voraussetzung
ISACA empfiehlt Eigentum bei der Bereitstellung: „Die Dokumentation des Eigentums an gesammelten oder erzeugten Daten sollte in der Planungsphase erfolgen, um eine nachträgliche Bearbeitung zu vermeiden.“ In SharePoint Online kann die Site-Eigentümer-Richtlinie eine Mindestanzahl von Eigentümern festlegen; die Festlegung des Minimums auf 2 markiert Ein-Eigentümer-Sites zur Behebung, bevor sie auf null fallen.
Verknüpfen Sie Datenbesitzaufzeichnungen mit dem Offboarding der Personalabteilung (HR)
NIST SP 800-53 AC-2 verlangt eine Abmeldungsbenachrichtigung: „Benachrichtigen Sie Kontoverwalter … innerhalb des [von der Organisation festgelegten Zeitraums], wenn Benutzer gekündigt oder versetzt werden.“
Microsoft Entra ID Governance Lifecycle Workflows werden durch das Attribut employeeLeaveDateTime ausgelöst. Das Attribut stammt von Workday oder SAP SuccessFactors. Die vordefinierten Aufgaben für ausscheidende Mitarbeiter entfernen Gruppen- und Teams-Mitgliedschaften. Kombinieren Sie den Workflow mit einem Eigentumsübertragungsschritt, der das Anlagenverzeichnis für jeden Laden abfragt, den die ausscheidende Person besitzt.
Führen Sie Zugriffsüberprüfungen nach festem Kalender durch und fügen Sie Ereignisauslöser hinzu
ISACA empfiehlt außerdem ereignisgesteuerte Zertifizierungen, wenn das Identitätssystem Rollen- oder Berechtigungsänderungen erkennt, sowie feste Intervalle für Zertifizierungen bei unveränderten Elementen. Achten Sie auf die Ergebnisse und Termine: Viele Überprüfungsanfragen können zu Ermüdung und systematischem Abnicken führen.
Behandle zwei aufeinanderfolgende fehlgeschlagene Prüfungen als Auslöser für die Stilllegung
Ein Shop, dem wiederholt ein autorisierter Prüfer fehlt, hat möglicherweise keine nachvollziehbare geschäftliche Rechtfertigung mehr. Microsofts Richtlinie für inaktive Seiten sieht vor: drei monatliche Benachrichtigungen, dann schreibgeschützter Modus für 3, 6, 9 oder 12 Monate je nach eingestellter Dauer, anschließend Archivierung.
Diese Kontrollen verwandeln Eigentum in einen dauerhaften Betriebsprozess, verringern wiederholte Nachbesserungen und stärken die Cyberresilienz durch kontinuierliche Governance.
Wie Netwrix Access Analyzer Datenbestände unter aktiver Eigentümerschaft hält
Datenzugriffs-Governance verbindet Repository-Eigentum, effektive Berechtigungen und wiederkehrende Zertifizierungen in einem Workflow. Netwrix Access Analyzer ist ein Unternehmensprodukt zur Datenzugriffs-Governance, das wahrscheinliches Eigentum und effektiven Zugriff auf unterstützte Datenquellen analysiert. Es unterstützt direkt die drei oben genannten Schritte.
Alle Geschäfte ohne zugewiesenen Besitzer anzeigen
Einen Besitzer für eine Legacy-Freigabe zu finden, bedeutet oft, anhand von Aktivitätsprotokollen zu raten. Access Analyzer ersetzt das Raten durch eine nach Nutzungsmustern sortierte Kandidatenliste.
- Rangiert wahrscheinliche Eigentümer von Windows- und NAS-Freigaben anhand eines gewichteten Scores aus Inhaltsbesitz, Verwaltungsaktivität und Zugriffsfrequenz
- Füllt die Karte des Wahrscheinlichen Besitzers im Share-Audit-Bericht mit Netwrix Activity Monitor-Ereignissen
- Meldet den wahrscheinlichsten Besitzer einer SharePoint-Ressource über den SP_ProbableOwner-Job
- Zeigt Eigentümerkandidaten für bekannte Anteile, damit Teams Filialen priorisieren können, die möglicherweise keinen aktuellen Eigentümer haben
Für Windows- und NAS-Dateisysteme kann Schritt eins der Methode auf diesem bestehenden Bericht basieren, um Eigentümer zu benennen, ohne jeden Aktivitätseintrag manuell zu verfolgen.
Korrekter Zugriff auf das, was ein Nutzer tatsächlich besitzt
Rohe ACLs zeigen selten, wer tatsächlich auf eine Datei zugreifen kann, da verschachtelte Gruppenmitgliedschaften den tatsächlichen Zugriffsweg verbergen. Access Analyzer klärt diese Kette, sodass die Behebung auf effektive Berechtigungen abzielt.
- Zählt einen Ordner als offen, wenn Jeder oder Domänenbenutzer direkt oder über eine verschachtelte Gruppe darauf zugreifen können
- Erweitert Microsoft Entra ID-Gruppenmitgliedschaften während der Berechnung effektiver Berechtigungen, wenn eine abgeschlossene Identitätssynchronisierung für den Mandanten vorliegt
- Zeigt den tatsächlichen Zugriff eines Benutzers, nicht die rohen ACL-Einträge
- Bietet Geschäftsinhabern belastbare Beweise für Entscheidungen mit minimalen Rechten
Der dritte Schritt der Methode basiert auf effektivem Zugriff statt auf einer Berechtigungsliste und ersetzt die manuelle Prüfung jeder Berechtigung durch ein klareres Ziel für die Behebung.
Bewahren Sie den Überprüfungsrhythmus
Ein Prüfprogramm funktioniert nur, wenn Geschäftsinhaber ohne Kampf mit einer Admin-Konsole handeln können. Access Analyzer leitet Entscheidungen an die Datenverantwortlichen weiter und dokumentiert das Ergebnis.
- Leitet Prüfaufgaben an die Daten- und Anwendungsbesitzer weiter, die jeden Laden kennen
- Administratoren überprüfen, akzeptieren, lehnen ab oder verschieben empfohlene Änderungen über das Zugriffs-Informationszentrum
- Unterstützt geplante automatisierte Zugriffsprüfkampagnen, die Benutzer- und Gruppenrechte genehmigen oder widerrufen
- Bewahrt eine Entscheidungsdokumentation, die die Auditvorbereitung verkürzt
Diese Kontrollen verhindern, dass der Rhythmus zwischen den Audits verloren geht, und liefern die Nachweise, die Auditoren gemäß Frameworks wie SOC 2 CC6.3 und PCI DSS Anforderung 7.2.4 verlangen.
Beginnen Sie mit den Geschäften, die niemand beansprucht
Priorisieren Sie Speicher ohne verifizierten Eigentümer, da die Zugriffsabweichung anhält, bis jemand Verantwortung übernimmt. Bewerten Sie sie nach Datensensitivität, Umfang des effektiven Zugriffs, Inaktivität und regulatorischem Rahmen und verlangen Sie vor weiteren Investitionen eine Eigentumsentscheidung. Für hybride Umgebungen mit Amazon S3 und Azure Blob Storage erweitert Netwrix DSPM die Abdeckung des Daten-Sicherheitsstatusmanagements (DSPM) für unterstützte lokale und Cloud-Quellen.
Fordern Sie eine Demo an und sehen Sie, wie Netwrix Access Analyzer unbeanspruchte Speicher findet, sie nach Sensitivität und effektivem Zugriff bewertet und Eigentums- sowie Zugriffsprüfungen aktuell hält.
Häufig gestellte Fragen zu nicht verwalteten Datenspeichern
Teilen auf
Erfahren Sie mehr
Über den Autor

Netwrix Team
Erfahren Sie mehr zu diesem Thema
Insider-Risiko beginnt damit, wer die Daten lesen kann
NIST CSF 2.0: Was ist neu im Cybersecurity Framework
Vom Lärm zur Aktion: Datenrisiken in messbare Ergebnisse umwandeln
Datenschutzgesetze der Bundesstaaten: Unterschiedliche Ansätze zum Datenschutz
Was ist elektronisches Records Management?