
Was ist ein DCSync-Angriff: Erkennung und Prävention
Dec 13, 2024
Eine delegierte Berechtigung reicht aus, damit ein DCSync-Angriff alle Passwort-Hashes in der Domäne abruft, einschließlich des Schlüssels, der jedes Kerberos-Ticket signiert. Replikationsrechte sind die gesamte Voraussetzung und sammeln sich stillschweigend durch Migrationen und Integrationen an. Es gibt keinen Patch, da der Angriff dieselbe Schnittstelle verwendet, die Domänencontroller zur Synchronisierung nutzen. Die Gefährdung hängt davon ab, wer diese Rechte besitzt und wer anomale Replikationen bemerkt.
DCSync ist ein Angriff, der es einem Angreifer ermöglicht, das Verhalten eines Domain-Controllers (DC) zu simulieren und Passwortdaten über die Domänenreplikation abzurufen. Der klassische Einsatz von DCSync ist als Vorstufe zu einem Golden Ticket-Angriff, da es verwendet werden kann, um den KRBTGT-Hash abzurufen.
Insbesondere ist DCSync ein Befehl im Open-Source-Tool Mimikatz. Es verwendet Befehle im Directory Replication Service Remote Protocol (MS-DRSR), um das Verhalten eines Domain-Controllers zu simulieren und andere Domain-Controller dazu aufzufordern, Informationen zu replizieren — und nutzt dabei gültige und notwendige Funktionen von Active Directory, die nicht abgeschaltet oder deaktiviert werden können.
Ausgewählte verwandte Inhalte:
Der Angriffsprozess
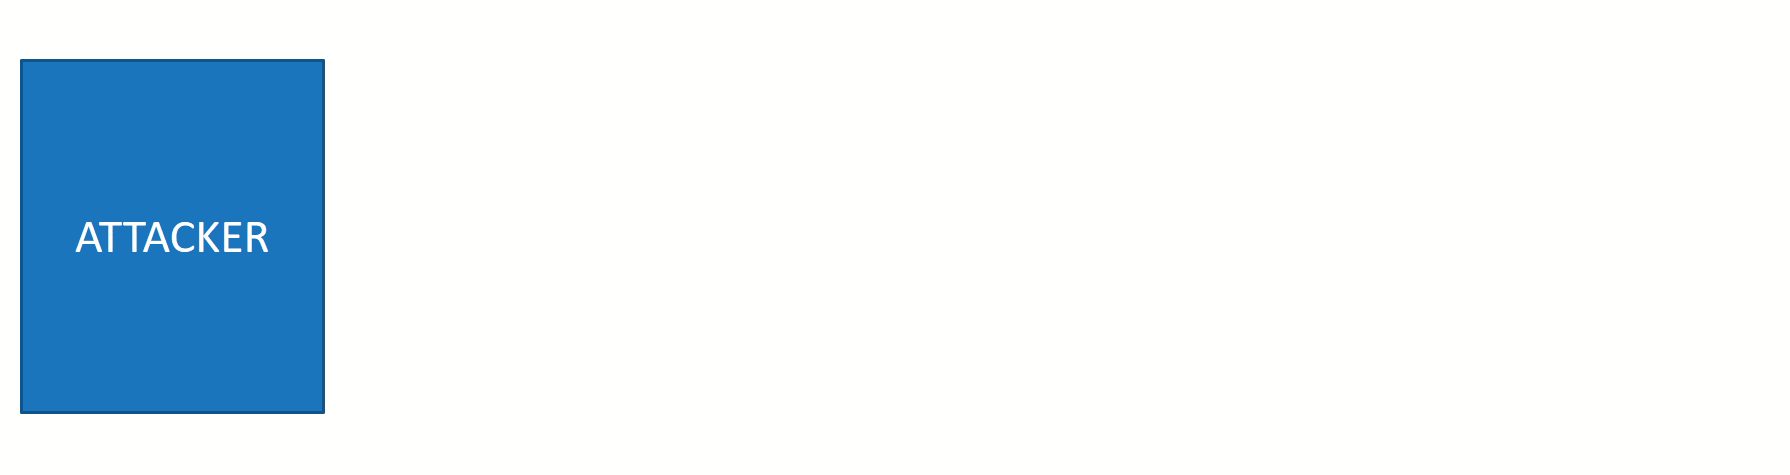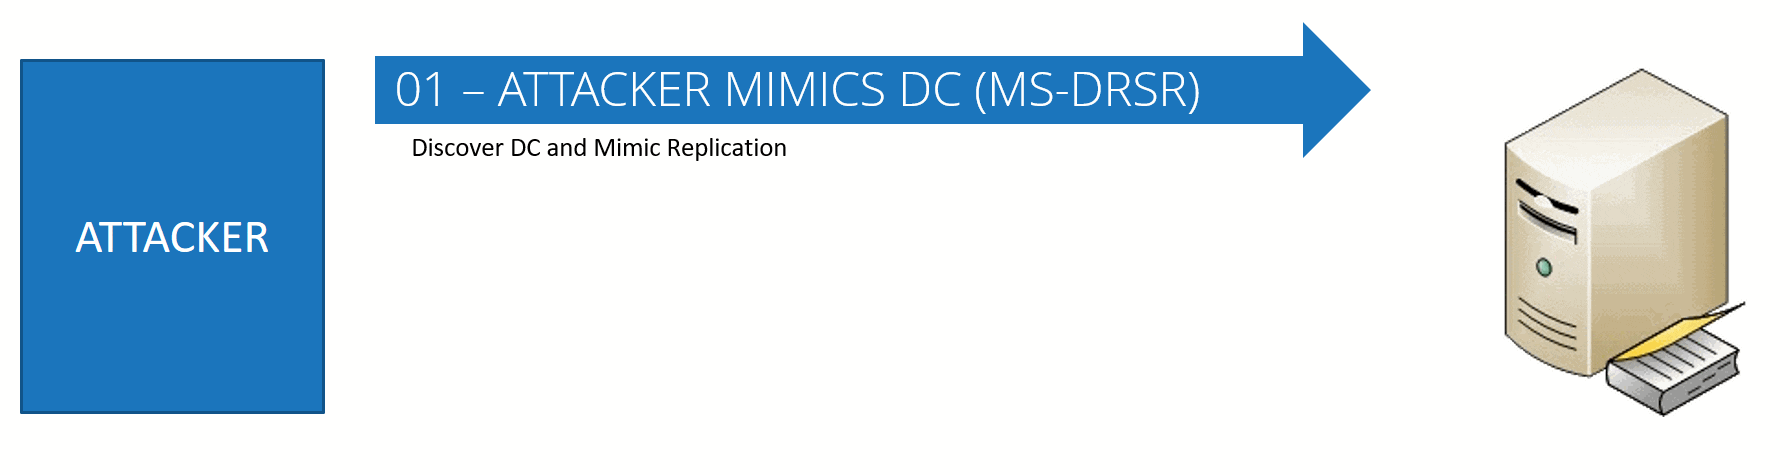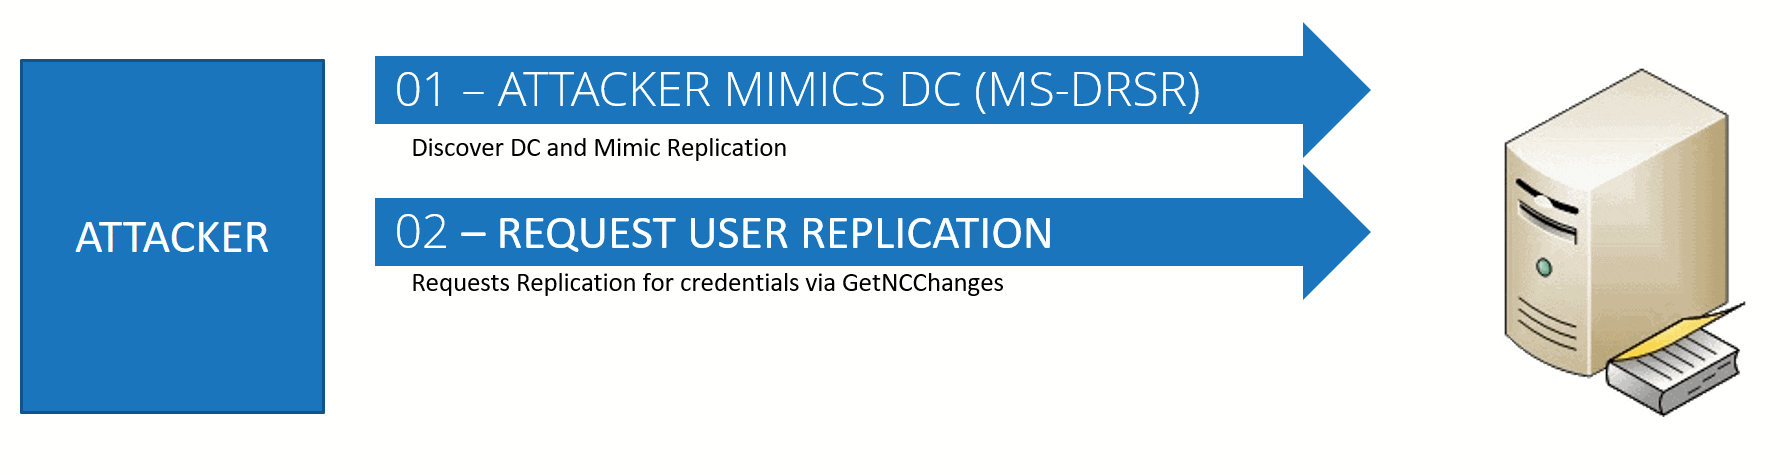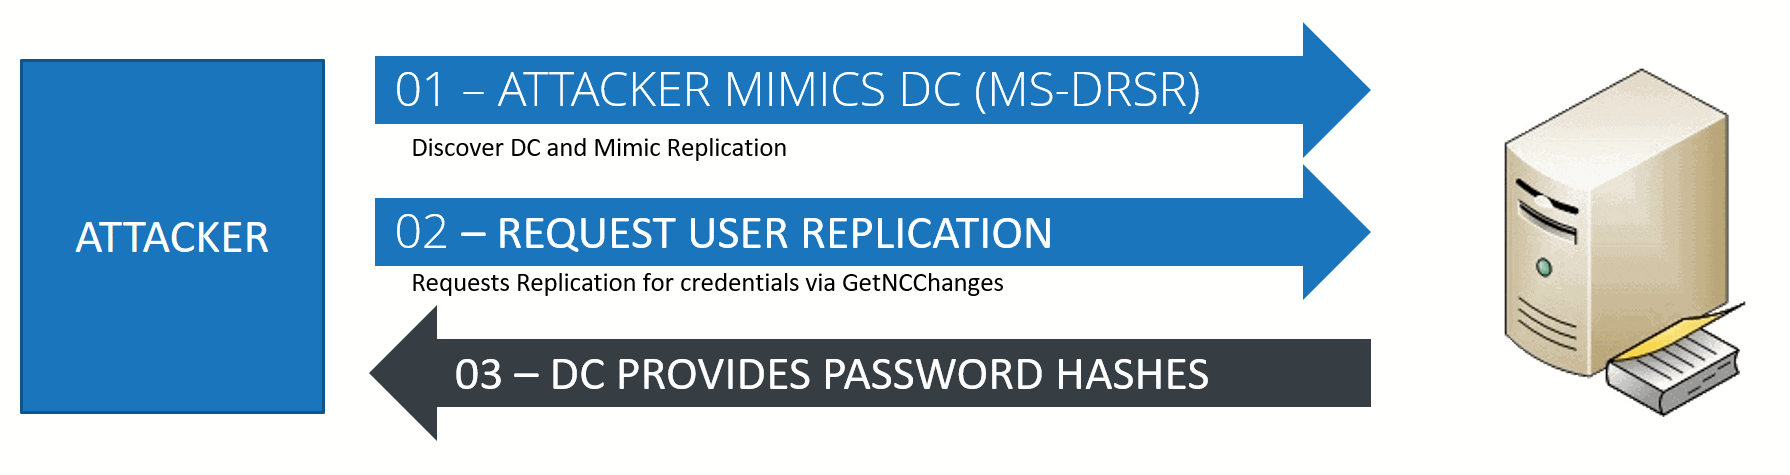
Der DCSYNC-Angriff funktioniert wie folgt:
- Der Angreifer entdeckt einen Domain-Controller, um Replikation anzufordern.
- Der Angreifer fordert eine Benutzerreplikation an mit GetNCChanges
- Der DC gibt Replikationsdaten an den Anforderer zurück, einschließlich Passwort-Hashes.
Erforderliche Berechtigungen
Einige sehr privilegierte Rechte sind erforderlich, um einen DCSync-Angriff auszuführen. Da es für einen Angreifer normalerweise etwas Zeit braucht, um diese Berechtigungen zu erlangen, wird dieser Angriff als ein Angriff in einem späten Stadium der Kill Chain klassifiziert.
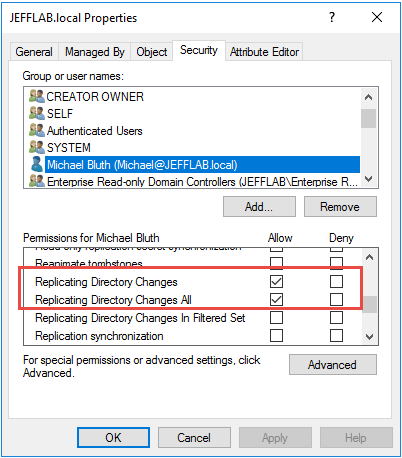
Generell haben Administratoren, Domain Admins und Enterprise Admins die erforderlichen Rechte, um einen DCSync-Angriff auszuführen. Speziell sind die folgenden Rechte erforderlich:
- Replizieren von Directory Changes
- Replikation von Directory Changes All
Replizieren von Directory Changes In Filtered Set
Wie Netwrix Solutions Ihnen helfen kann, DCSync-Angriffe zu erkennen und zu vereiteln
Detection
Netwrix Threat Manager überwacht den gesamten Domänenreplikationsverkehr auf Anzeichen von DCSync. Es stützt sich nicht auf Ereignisprotokolle oder Netzwerkpaketerfassung. Die primäre Erkennungsmethode besteht darin, Verhaltensmuster zu finden, die mit DCSync übereinstimmen, einschließlich Replikationsaktivitäten zwischen einem Domänencontroller und einer Maschine, die kein Domänencontroller ist.
Die Lösung bietet eine klare Zusammenfassung der verdächtigen Aktivitäten sowie eine Visualisierung, die zeigt, welcher Benutzer den Angriff verübt hat, das Ziel-Domain und Benutzer sowie unterstützende Beweise des Angriffs. Wenn derselbe Benutzer mehrere DCSync-Angriffe ausführt, werden auch diese kritischen Informationen enthalten sein.
Antwort
Um DCSync auszuführen, benötigt ein Angreifer erweiterte Privilegien, daher ist der Schlüssel zur Abwehr eines Angriffs, eine Privilege Escalation sofort zu blockieren. Die standardmäßige Vorgehensweise, das Benutzerkonto zu deaktivieren, ist möglicherweise nicht ausreichend, da der Angreifer zum Zeitpunkt der Entdeckung des Angriffs wahrscheinlich bereits über eine Vielzahl anderer Ressourcen und Optionen verfügt.
Netwrix Threat Prevention bietet Blockierrichtlinien, die verhindern können, dass ein Konto oder eine Arbeitsstation zusätzliche Replikationen ausführt, was einen Angriff verlangsamen und den Reaktionskräften mehr Zeit geben kann, die Bedrohung vollständig zu beseitigen.
Netwrix Threat Manager unterstützt diese Reaktionsschritte, indem er Details über den Täter des DCSync-Angriffs, Quellen, Ziele und abgefragte Objekte bereitstellt.
Sehen Sie Netwrix Threat Manager in Aktion
Was ist ein DCSync-Angriff?
Angreifer gelangen häufiger über diese Art von Rest-Delegation dorthin als über ein kompromittiertes Administratorkonto, da Replikationsrechte während Migrationen und Integrationen an Dienstkonten vergeben und anschließend nie widerrufen werden.
DCSync selbst hat jedoch keinen Patch, da es dieselbe Replikationsschnittstelle verwendet, die Domänencontroller zur Synchronisation nutzen, und eine Blockierung würde Active Directory zerstören. Der resultierende Datenverkehr sieht für jeden, der Protokolle kurz durchsieht, wie gewöhnliche Replikation aus.
Wie ein DCSync-Angriff funktioniert
Nur 26 % der Organisationen sind sich sicher, dass ihr Active Directory frei von Fehlkonfigurationen ist, die eine Privilegieneskalation ermöglichen, laut dem Netwrix 2026 Data and Identity Security Report. Diese Unsicherheit ist berechtigt, da DCSync nur eine delegierte Berechtigung für ein vergessenes Dienstkonto benötigt, um alle Passwort-Hashes der Domäne zu übergeben.
Die Sequenz wird in Sekunden abgeschlossen und erfordert keine Codeausführung auf dem Domänencontroller.
1. Der Angreifer zielt auf jeden domain controller in der Domäne ab
Ein DCSync-Angriff ist eine Eindringtechnik, bei der ein Angreifer einen Domain Controller (DC) simuliert und Passwortdaten über die Domänenreplikation abruft. Er geht normalerweise einem Golden Ticket-Angriff.
3. Der angegriffene Domänencontroller gibt Passwort-Hashes zurück
Es ist kein vorheriger Zugriff auf diese bestimmte Maschine erforderlich, da die Anfrage wie jeder andere Replikationsverkehr über das Netzwerk läuft. Jeder Domänencontroller wird darauf antworten.
2. Der Angreifer gibt sich als Domänencontroller aus, um eine Replikation anzufordern
DCSync ist auch der Name eines Befehls im Open-Source-Tool Mimikatz. Der Befehl verwendet das Directory Replication Service Remote Protocol (MS-DRSR), um einen Domänencontroller zu imitieren und echte Domänencontroller aufzufordern, Verzeichnisinformationen zu replizieren, wobei AD-Replikation genau wie vorgesehen funktioniert. MITRE führt es als T1003.006 unter OS Credential Dumping, und es gibt keine zugrundeliegende Schwachstelle zu beheben.
Der Angreifer ruft IDL_DRSGetNCChanges in der MS-DRSR-Replikationsschnittstelle auf, auch bekannt als DRSUAPI, und fordert Benutzerdaten zur Replikation an, während er sich als Domänencontroller ausgibt. Der Aufruf ist eine legitime Nutzung der Replikations-API, keine fehlerhafte oder ungewöhnliche Anfrage, daher löst er keine Protokollebene-Abwehrmechanismen aus.
Der Domänencontroller antwortet mit Replikationsdaten, einschließlich Passwort-Hashes, da die Schnittstelle keinen legitimen Domänencontroller von einem Konto mit den richtigen Berechtigungen unterscheiden kann.
4. Bestehende Tools führen die Anfrage aus
Netwrix Threat Prevention blockiert DCSync- und Pass-the-Hash-Versuche in Active Directory in Echtzeit und kennzeichnet Kerberoasting-Exposition zur Behebung. Fordern Sie eine Demo an.
Welche Rechte ein DCSync-Angriff benötigt
Administrators, Domain Admins und Enterprise Admins besitzen standardmäßig die notwendigen Rechte. Da diese Privilegien Zeit benötigen, um erlangt zu werden, erscheint DCSync meist spät in der Kill Chain. Die spezifischen Berechtigungen sind:
- Directory-Änderungen replizieren (
DS-Replication-Get-Changes)
Das DSInternals PowerShell-Modul stellt es über Get-ADReplAccount. Das Extrahieren von Benutzerpasswortdaten mit Mimikatz DCSync umfasst die vollständige Befehlssequenz.
Das lsadump::dcsync-Modul von Mimikatz bleibt die bekannteste Implementierung, und andere Tools führen dieselbe Replikationsanfrage aus. Impackets secretsdump.py führt es über das Netzwerk aus, und das DSInternals PowerShell-Modul stellt es über Get-ADReplAccount.
- Directory Changes All replizieren (
DS-Replication-Get-Changes-All) - Replikation von Directory-Änderungen im gefilterten Satz (nur in einigen Umgebungen erforderlich)
Zwei weitere Berechtigungen öffnen dieselbe Tür und tauchen selten bei der Überprüfung der Mitgliedschaft in privilegierten Gruppen auf. Ein Konto mit GenericAll (Vollzugriff) oder AllExtendedRights auf Domänenebene kann DCSync ausführen, ohne einer privilegierten Gruppe anzugehören.
Was Angreifer mit den Hashes machen
Jedes Konto mit diesen Rechten, die im Domänennamenskontext delegiert sind, kann replizieren. Entra Connect-Dienstkonten, die typischerweise mit dem Präfix MSOL_ benannt sind, besitzen diese Rechte rechtmäßig, ebenso wie Konten, die sie von einer Migration oder einer längst vergessenen Integration geerbt haben.
Die Replikationsrechte, die DCSync ermöglichen, sind Berechtigungen; die zurückgegebenen Hashes sind es nicht. Ein Hash ist Anmeldeinformationenmaterial, die kryptografische Darstellung eines Passworts, und das Besitzen eines Hashes ermöglicht es einem Angreifer, sich als derjenige auszugeben, dem er gehört, ohne das tatsächliche Passwort dieser Person zu kennen. Was ein Angreifer als Nächstes tut, hängt davon ab, von welchem Konto er den Hash gezogen hat.
KRBTGT-Hash: Tickets für jedes Konto in der Domäne erstellen
Die Aufzählung, wer heute die Rechte besitzt, ist die günstigste verfügbare Expositionsprüfung, da die Delegation in Zugriffskontrolllisten (ACLs) lebt, die ein Verzeichnisbewertungstool direkt ausliest, und Angriffsweg-Analyse zeigt, wie diese Rechte miteinander verknüpft sind.
Angreifer erlangen diese Rechte durch privilege escalation, daher benötigt jedes Konto, das sie besitzt, dieselbe privileged account management Disziplin wie ein Domain Admin, kein dauerhafter Zugriff, der nie überprüft wird.
Reguläre Konto-Hashes: Seitliche Bewegungen ohne Entschlüsselung
Ein DCSync-Lauf, der das KRBTGT-Konto erreicht, verwandelt den Diebstahl von Anmeldeinformationen in eine Kompromittierung der Domäne. Der KRBTGT-Hash signiert jedes Kerberos-Ticket in der Domäne. Ein Angreifer, der ihn besitzt, kann Ticket Granting Tickets (TGTs) für jedes Konto fälschen, ohne die Anmeldeinformationen dieses Kontos zu berühren, und dieser gefälschte Zugriff überlebt eine normale Passwortzurücksetzung des impersonierten Kontos. Nur ein KRBTGT-Reset macht die gefälschten Tickets ungültig.
Schwächere Anmeldeinformationen: Offline-Knacken eines Klartext-Passworts
Wie man einen DCSync-Angriff erkennt
NT LAN Manager (NTLM)-Hashes für reguläre und privilegierte Konten speisen direkt Pass-the-Hash Bewegungen. Ein Angreifer authentifiziert sich als dieses Konto, indem er den Hash selbst wiedergibt, sodass nichts geknackt werden muss, bevor die Anmeldeinformationen anderswo in der Domäne verwendet werden können.
Drei Orte können eine DCSync-Anfrage erfassen, und jeder erfasst etwas anderes: das Ereignisprotokoll des Domänencontrollers, das Netzwerk selbst und das Verhalten der Identität, die die Anfrage stellt.
Kerberos-Schlüssel und gespeicherte Passwortverläufe, die in derselben Replikationsantwort wiederhergestellt werden, werden offline geknackt, wenn der Hash-Typ schwach genug ist, um dies praktikabel zu machen. Klartextpasswörter erscheinen direkt nur für Konten, die mit reversibler Verschlüsselung konfiguriert sind, eine Einstellung, die genau aus diesem Grund überprüft werden sollte.
Aktivieren Sie das Directory Service-Auditing und Warnungen für die Replikations-GUIDs
1131f6aa-9c07-11d1-f79f-00c04fc2dcd2 für DS-Replication-Get-Changes1131f6ad-9c07-11d1-f79f-00c04fc2dcd2 für DS-Replication-Get-Changes-All
Überwachen Sie den Datenverkehr für die Replikation von einem Nicht-DC-Host
Grundlegendes Identitätsverhalten, um zu erfassen, was ein einzelnes Ereignis nicht kann
Aktivieren Sie zuerst die Advanced Audit Policy für Directory Service Access, da Windows diese standardmäßig deaktiviert und das Ereignis-ID 4662 ohne sie nicht ausgelöst wird. Sobald sie aktiviert ist, achten Sie speziell auf diese Replikationseigenschaft-GUIDs, die durch global eindeutige Bezeichner (GUID) und nicht durch freundliche Namen identifiziert werden:
Alarmieren Sie, wenn diese GUIDs bei einem Konto erscheinen, das kein Domain Controller oder bekanntes Replikationsdienstkonto ist, und filtern Sie, bevor Sie alarmieren, da ein ungefiltertes 4662-Volumen auf einem stark genutzten Domain Controller Rauschen erzeugt, das niemand liest. Behandeln Sie dieses Signal als Rückhalt und nicht als primäre Kontrolle, da ein Angreifer, der einen Domain Controller erreicht, auch die Protokolle löschen oder verzögern kann, auf die eine reine 4662-Strategie angewiesen ist.
Wie man DCSync-Angriffe verhindert
Steuern Sie neue Replikationsrechte beim Provisioning, nicht nur bei der nächsten Überprüfung
Auf Protokollebene gibt es keine Kontrollmechanismen, die DCSync blockieren, daher besteht die Prävention darin, zu steuern, wer die Replikation auslösen kann, und die Pfade zu diesen Rechten zu verkürzen.
Überwachen Sie eine DRSUAPI-Bindung mit IDL_DRSGetNCChanges von jedem Host, der kein Domain Controller ist, da legitime Replikationen nur zwischen Domain Controllern stattfinden und es keine harmlose Version dieses Verkehrs zum Filtern gibt. Priorisieren Sie dieses Signal gegenüber der Ereignisprotokollerkennung, da die Netzwerküberwachung die Anfrage erfasst, unabhängig davon, ob der Domain Controller sie protokolliert hat, wodurch das Signal auch nach Manipulationen der Endpunktprotokollierung durch einen Angreifer verfügbar bleibt.
Speisen Sie Replikationsereignisse in eine Identity Threat Detection-Plattform ein, die eine Basislinie für das normale Verhalten jedes Kontos erstellt, da ein einzelnes 4662-Ereignis oder eine DRSUAPI-Bindung isoliert betrachtet legitim erscheinen kann, aber im Vergleich zur spezifischen Historie dieses Kontos abnormal ist. Dieses Layer erkennt das Muster eines Kontos, das zuvor noch nie eine Replikationsanforderung gestellt hat und dies nun einmal tut – ein Muster, das eine statische Allowlist oder eine einmalige Regel vollständig übersehen kann.
Rechte, die während einer Migration oder Integration vergeben wurden, bleiben oft lange nach Projektende bestehen, da es schwieriger ist, Zugriffe zu entfernen, an deren Vergabe sich niemand erinnert, als sie ursprünglich zu gewähren.
Überprüfen und entfernen Sie Replikationsrechte, die niemand rechtfertigen kann
Replikations-RPC auf bekannte Domänencontroller-Adressen beschränken
Überprüfen Sie jedes Konto mit den drei Replikationsberechtigungen sowie GenericAll und AllExtendedRights im Domänennamenskontext und entfernen Sie, was niemand rechtfertigen kann. Wiederholen Sie die Überprüfung nach einem Zeitplan, da neue Integrationen die Rechte erneut einführen.
Schließen Sie die Pfade, die Angreifer nutzen, um Replikationsrechte zu erlangen
Wo es die Topologie erlaubt, erlauben Sie die Replikation von Remote Procedure Calls (RPC) nur zwischen bekannten Domain-Controller-Adressen. Dies verhindert nicht, dass ein Angreifer mit gültigen Replikationsrechten agiert, blockiert jedoch Anfragen von Hosts ohne legitimen Grund.
Wie man auf einen vermuteten DCSync-Angriff reagiert
Ermitteln Sie, was der Angreifer tatsächlich abgefragt hat
Enterprise Key Admins ist das wiederkehrende Beispiel, da adprep /domainprep unter Windows Server 2016 dieser Gruppe die volle Kontrolle über den Domain Naming Context und seine untergeordneten Objekte gewährte. Microsoft bezeichnete es als Fehler und nicht als Schwachstelle und schloss es für neue Domänenvorbereitungen ab dem Update 1709, aber Domänen, die vor dieser Korrektur vorbereitet wurden, benötigen ein separates Behebungsskript; domänenweite Schema-Updates allein werden das nicht beheben.
Gehen Sie davon aus, dass die Hashes bereits weg sind, da die Daten die Domäne verlassen haben, bevor der Alarm ausgelöst wurde. Was Sie als Nächstes tun, entscheidet, wie lange dieser Zugriff für den Angreifer lohnend bleibt.
Erfordern Sie eine dokumentierte Begründung und einen benannten Verantwortlichen, bevor eine neue Integration oder Migration DS-Replication-Get-Changes, DS-Replication-Get-Changes-All, GenericAll, oder AllExtendedRights, anstatt das Recht zuerst zu gewähren und es beim nächsten Auditzyklus zu überprüfen.
Überprüfen Sie die Ereignis-ID 4662, Directory Service und Sysmon-Protokolle, um festzustellen, welche Objekte der Angreifer abgefragt hat, bevor Sie entscheiden, wie weit Eindämmung und Behebung reichen müssen. Das Ergebnis hier bestimmt, ob die Reaktion bei einem Konto stoppt oder auf eine domänenweite Zurücksetzung der Anmeldeinformationen ausgeweitet wird.
Stellen Sie sicher, dass Zerologon (CVE-2020-1472) behoben ist, da Schwachstellen, die Domain-Privilegien gewähren, die gesamte Angriffsfolge direkt abkürzen. Betrachten Sie Credential-Harvesting-Methoden wie Kerberoasting als den Weg, wie Angreifer ursprünglich Replikationsrechte erlangen, und nicht als ein separates Problem, das später gelöst werden muss. Beide Behebungen sind Teil der umfassenderen Sicherheitsbest Practices für Active Directory, die die anderen privilegierten Pfade der Domain kontrollieren.
Setzen Sie KRBTGT zweimal zurück, wenn es unter den Hashes war
Begrenzen Sie die Quelle, nicht nur das betroffene Konto
Das Deaktivieren des betroffenen Kontos ist der Reflex, bringt aber allein wenig, da der Angreifer nun über Anmeldeinformationen verfügt, die unabhängig von diesem Konto funktionieren. Widerrufen Sie stattdessen die Replikationsrechte und Mitgliedschaften in privilegierten Gruppen und isolieren Sie den Quellhost.
Wie Netwrix Ihnen hilft, DCSync-Angriffe zu erkennen und zu blockieren
Finden Sie alle Konten mit Replikationsrechten
Bewertung, Erkennung und Prävention erfolgen hier über verschiedene Produkte, die zusammenarbeiten.
Wenn KRBTGT darunter war, setzen Sie das KRBTGT-Passwort zweimal zurück und lassen Sie zwischen den beiden Zurücksetzungen eine Lücke, die länger ist als die maximale Ticketlebensdauer (standardmäßig 10 Stunden) und ein vollständiger Replikationszyklus. Eine einzelne Zurücksetzung lässt den vorherigen Schlüssel gültig, sodass gefälschte Tickets weiterhin funktionieren. Wenn die Protokolle den Umfang nicht feststellen können, wählen Sie standardmäßig eine domänenweite Zurücksetzung der Anmeldeinformationen anstelle einer Vermutung.
Erkennen einer Replikationsanforderung von einem Nicht-DC-Host
Blockieren Sie die Replikationsanforderung, bevor sie abgeschlossen ist
Netwrix PingCastle bewertet Active Directory anhand seiner MITRE ATT&CK-abgebildeten Prüfungen, einschließlich Konten mit Replikationsrechten außerhalb der Standardgruppen, und macht die oben genannte Delegationsprüfung zu einer wiederholbaren Kontrolle.
Seine Warnmeldungen zeigen das Konto hinter der Anfrage, die Ziel-Domäne und das Konto sowie die abgefragten Objekte an – das sind die Details, die ein Analyst benötigt, um den Ablauf einzugrenzen, anstatt nur zu bestätigen, dass er stattgefunden hat.
Die DCSync-Erkennung stammt aus einer Netwrix Threat Prevention AD Replication Monitoring-Richtlinie, sodass die beiden Produkte zusammenarbeiten.
Netwrix Threat Manager erkennt Techniken zum Diebstahl von Anmeldeinformationen gegen Active Directory, einschließlich einer Replikationsanforderung, die von einem Computer ausgeht, der kein Domänencontroller ist, und warnt darüber.
Netwrix Threat Prevention wendet Sperrregeln an, die verhindern, dass ein bestimmtes Konto oder ein Arbeitsplatz weitere Replikationen ausführt. Beide gehören zum Bereich identity threat detection and response, wobei Threat Manager die Erkennung auf Entra ID ausweitet und Threat Prevention auf der lokalen Active Directory-Ebene durchsetzt.
Wo man bei der DCSync-Exposition anfangen sollte
[BILDPLATZHALTER: Produkt, Anfrage an PMM. Benötigt einen Produkt-Screenshot von Netwrix Threat Manager (jede aktuelle Ansicht, die ein erkanntes DCSync-Ereignis mit Quellhost, Zielkonto und abgefragten Objekten zeigt)]
Replikationsrechte tragen hier den größten Teil der Verteidigungslast, und eine Delegationsliste, die seit der letzten Migration niemand überprüft hat, ist der realistische Angriffsweg. Das Auflisten kostet einen Nachmittag.
Fordern Sie eine Demo an und sehen Sie, wie Netwrix Replikationsrechte findet, einen aktiven DCSync-Versuch erkennt und den nächsten in Ihrer eigenen Active Directory-Umgebung blockiert.
Die Alarmierung bei Replikationen von Hosts, die keine Domänencontroller sind, erkennt den Versuch selbst, und dieses Signal bleibt bestehen, unabhängig davon, ob das Directory Service-Auditing jemals aktiviert wurde. Ein dokumentiertes KRBTGT-Reset-Verfahren entscheidet dann, wie lange ein erfolgreicher Durchlauf den Angreifer weiterhin begünstigt.
Häufig gestellte Fragen zu DCSync-Angriffen
Teilen auf
Erfahren Sie mehr
Über den Autor
Kevin Joyce
Direktor für Product Management
Director of Product Management bei Netwrix. Kevin hat eine Leidenschaft für Cybersicherheit, insbesondere das Verständnis der Taktiken und Techniken, die Angreifer nutzen, um Umgebungen von Organisationen auszunutzen. Mit acht Jahren Erfahrung im Produktmanagement, mit Schwerpunkt auf Active Directory und Windows-Sicherheit, hat er diese Leidenschaft genutzt, um Lösungen für Organisationen zu entwickeln, die ihre Identitäten, Infrastruktur und Daten schützen helfen.
Erfahren Sie mehr zu diesem Thema
Aufdeckung indirekter Angriffswege zu virtualisierten Domänencontrollern in Azure
Was ist DLL-Hijacking und warum Ihr neues KI-Plugin der einfachste Einstieg sein könnte
Automatisierung der Entra ID-Mandantenzerstörung mit KI
Datenschutzgesetze der Bundesstaaten: Unterschiedliche Ansätze zum Datenschutz
Was ist elektronisches Records Management?