
So überprüfen Sie SharePoint-Berechtigungen
Access Drift erschwert es, nachzuweisen, wer auf eine SharePoint-Site, -Bibliothek oder ein Element zugreifen kann. Um SharePoint-Berechtigungen zu prüfen, verfolgen Sie SharePoint-Berechtigungsstufen, Gruppenmitgliedschaften, direkte Zuweisungen, Freigabelinks und unterbrochene Vererbung. Periodische Exporte zeigen, wo der Zugriff vom Prinzip der minimalen Rechte abgewichen ist, liefern Nachweise für die Auditvorbereitung und decken übermäßigen Zugriff schneller auf als manuelle Prüfungen.
Netwrix Auditor für SharePoint
- Starten Sie Netwrix Auditor → Navigieren Sie zu „Berichte“ → Erweitern Sie den Abschnitt „SharePoint“ → Gehen Sie zu „SharePoint – Zustand zu einem bestimmten Zeitpunkt“ → Wählen Sie „Kontoberechtigungen in SharePoint“ → Klicken Sie auf „Anzeigen“.
- Standardmäßig sehen Sie Vollzugriffsberechtigungen für alle Objekte innerhalb der angegebenen Websitesammlung. Sie können jedoch Filter verwenden, um den Bericht auf bestimmte Berechtigungstypen und jedes sicherbare Objekt, wie Liste, Bibliothek oder bestimmtes Element, innerhalb der Websitesammlung zu beschränken.
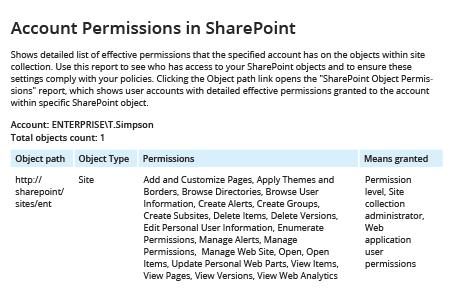
- Um den Bericht in CSV oder einem anderen Format zu exportieren, klicken Sie auf die Schaltfläche „Exportieren“ → Wählen Sie ein Format aus dem Dropdown-Menü → Klicken Sie auf "Speichern"
Erfahren Sie mehr über Netwrix Auditor for SharePoint
Native Auditing
- Öffnen Sie Ihre SharePoint-Websiteeinstellungen → Klicken Sie auf „Websiteberechtigungen“.
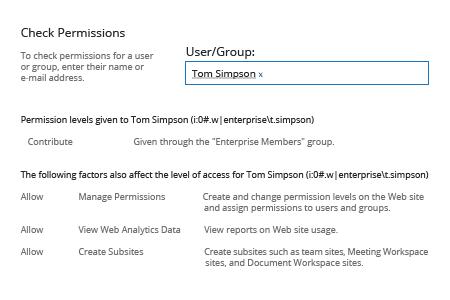
- Klicken Sie auf „Berechtigungen prüfen“ → Geben Sie den Benutzernamen des Benutzers ein, dessen Berechtigungen Sie überprüfen möchten -> Klicken Sie auf „Jetzt prüfen“.
- Überprüfen Sie die Ergebnisse:
Vereinfachen Sie die regelmäßige Überprüfung der Berechtigungen für beliebige Benutzerkonten
Das Überprüfen von SharePoint-Berechtigungen ist entscheidend für den Schutz von Inhalten auf Ihren SharePoint-Websites. Gehackte oder versehentlich erteilte Berechtigungen ermöglichen es Benutzern, Informationen hinzuzufügen, anzusehen, zu kopieren, zu bearbeiten oder zu löschen, zu denen sie keinen Zugang haben sollten. Daher ist eine regelmäßige Überprüfung der Benutzerberechtigungen, einschließlich einzigartiger Berechtigungen, entscheidend, um das Risiko von Dokumentenlecks und Verstößen gegen die Compliance zu minimieren. Sie können die aktuellen Berechtigungen für Ihre SharePoint-Site-Sammlungen über die SharePoint-Site-Einstellungen überprüfen, aber die Ausgabe ist nicht benutzerfreundlich und kann nicht leicht gefiltert oder exportiert werden. Es gibt einen besseren Weg, Berechtigungen auf einer SharePoint-Site zu überprüfen.
Netwrix Auditor for SharePoint berichtet über den Zustand der SharePoint-Berechtigungen; listet Objekte mit unterbrochener Vererbung auf; und überwacht Änderungen an Berechtigungen, Berechtigungsstufen, Berechtigungsvererbung, Gruppenmitgliedschaft und Sicherheitsrichtlinien. Es bietet alle Details, die IT-Administratoren benötigen, einschließlich wer jede Änderung vorgenommen hat, wann und wo sie gemacht wurde, welche SharePoint-Gruppe oder welcher Benutzer betroffen war und die Werte vor und nach der Änderung. Netwrix Auditor for SharePoint bietet auch vollständige Transparenz über Änderungen an der Konfiguration Ihrer SharePoint-Farm sowie Versuche, Daten auf Ihrem Microsoft SharePoint-Server zu ändern oder zu lesen. Sie können jeden Bericht automatisch per E-Mail erhalten, um eine regelmäßige Überprüfung zu erleichtern und sicherzustellen, dass Zugriffsrechte korrekt zugewiesen werden, einschließlich eingeschränktem Zugriff. Zusätzlich können Sie vordefinierte und benutzerdefinierte Warnungen nutzen, um sofort über kritische Änderungen oder verdächtige Zugriffsversuche informiert zu werden.
Berechtigungsstufen bündeln einzelne Berechtigungen für Benutzer und Gruppen, während Vererbung diese Zuweisungen über Websites, Bibliotheken, Ordner und Elemente weitergibt.
Falsche Berechtigungen, unterbrochene Vererbung und geteilte Links können es Benutzern ermöglichen, Informationen hinzuzufügen, anzusehen, zu kopieren, zu bearbeiten oder zu löschen, auf die sie niemals Zugriff haben sollten. Eine solche Ausbreitung kann mit einer einzigen unterbrochenen Vererbungskette oder einem geteilten Link beginnen.
Standardmäßige SharePoint-Berechtigungsstufen und deren jeweilige Rechte
Die Startseite einer Website zeigt die darauf befindlichen Gruppen, nicht die Freigabelinks, unterbrochene Vererbung oder die Verschachtelung von Sicherheitsgruppen, die ebenfalls entscheiden, wer tatsächlich Zugriff hat. Übermäßige Berechtigungen und mangelnde Sichtbarkeit darüber, wer Zugriff hat, sind laut der Umfrage hinter dem Netwrix 2026 Data and Identity Security Report die beiden Hauptursachen für die Offenlegung sensibler Daten, mit 35 % bzw. 37 %. Eine zuverlässige Überprüfung der SharePoint-Berechtigungen bedeutet, jeden Pfad über die Startseite hinaus zu verfolgen.
Automatisch
Zugriff beschränkt auf eine bestimmte Liste, Bibliothek, Ordner oder ein Element sowie die gemeinsam genutzten Ressourcen, von denen es abhängt. SharePoint weist dies automatisch zu, wenn jemand Zugriff auf ein untergeordnetes Objekt, aber nicht auf dessen übergeordnetes Objekt erhält.
Veröffentlichungsseiten fügen Genehmigen hinzu (Seiten, Listenelemente und Dokumente bearbeiten und genehmigen) und Hierarchie verwalten (Sites erstellen und Seiten, Listenelemente und Dokumente bearbeiten).
Die Standardberechtigungsstufen auf einer Standard-Teamwebsite von SharePoint sind Full Control, Design, Edit, Contribute, Read, View Only und Limited Access, und bei Veröffentlichungswebsites kommen weitere hinzu. Jede Stufe ist eine feste Gruppe einzelner Berechtigungen, und die Stufen reichen vom höchsten bis zum geringsten Zugriff.
Contribute und Edit sind leicht zu verwechseln, und die Grenze zwischen ihnen ist strukturell. Ein Contribute-Benutzer kann Dokumente in einer Bibliothek hochladen, bearbeiten und löschen, aber keine Spalte hinzufügen, eine Ansicht ändern oder eine neue Liste erstellen.
Lesen verdient dieselbe Aufmerksamkeit, da es das Herunterladen einschließt. Jeder mit Leserechten für eine Bibliothek kann eine Kopie jeder Datei darin herunterladen, weshalb Nur-Anzeigen für Inhalte existiert, die Benutzer nur im Browser ansehen sollen.
Website-, Listen- und persönliche Berechtigungen auf jeder Ebene
Die Website-Berechtigungen steuern die Website selbst:
Sie können die meisten Standardstufen auf der Seite Permission Levels ändern, außer Full Control und Limited Access. Das Bearbeiten einer integrierten Stufe ändert jedoch deren Bedeutung überall, wo sie verwendet wird. Kopieren Sie die nächstgelegene Stufe und bearbeiten Sie stattdessen die Kopie.
- Berechtigungen verwalten
SharePoint stellt jede Berechtigungsstufe aus einzelnen Berechtigungen zusammen, die in Site-, Listen- und persönliche Kategorien sortiert sind. Wenn Sie die Bearbeitungsseite einer Berechtigungsstufe öffnen, sehen Sie diese Kontrollkästchen
- Website verwalten
- Unterwebsites erstellen
- Seiten anzeigen
- Berechtigungen auflisten
Listenberechtigungen steuern den Inhalt:
Berechtigungen verwalten und Berechtigungen auflisten sind die beiden, auf die man bei jedem benutzerdefinierten Level achten muss, da sie zusammen einem Benutzer erlauben, zu sehen und zu ändern, wer Zugriff hat.
- Listenverhalten überschreiben
- Listen verwalten
- Elemente bearbeiten
- Elemente hinzufügen
- Elemente löschen
- Elemente genehmigen
- Elemente anzeigen
- Versionen anzeigen
- Offene Elemente
- Versionen löschen
- Warnungen erstellen
- Anwendungsseiten anzeigen
Abhängige Berechtigungen
Sperrmodus
Override List Behaviors umfasst das Verwerfen oder Einchecken von Dokumenten, die ein anderer Benutzer ausgecheckt hat. Separate genehmigungsbezogene Berechtigungen regeln die Inhaltsgenehmigung. Persönliche Berechtigungen steuern die Ansicht eines Benutzers auf einer Seite, einschließlich der Verwaltung persönlicher Ansichten sowie dem Hinzufügen, Entfernen oder Aktualisieren persönlicher Webparts. Sie ändern nur, was die einzelne Person sieht, und beeinflussen daher selten die Governance.
SharePoint-Gruppen und deren Zuordnung zu Berechtigungsstufen
Schalten Sie es ein, und anonyme Benutzer sowie Benutzer mit Limited Access können keine Formulare und Anwendungsseiten öffnen. Das lohnt sich auf jeder veröffentlichten Seite, auf der Sie nicht möchten, dass zufällige Besucher Liststrukturen durchsuchen.
Benutzer mit eingeschränktem Zugriff können normalerweise Anwendungsseiten wie Listenformulare erreichen, da diese Stufe ihnen erlaubt, das eine Element zu öffnen, das ihnen ein Besitzer gewährt hat. Microsoft bietet dafür eine Funktion für Websitesammlungen an: den Berechtigungssperrmodus für Benutzer mit eingeschränktem Zugriff.
- Mitglieder haben die Berechtigung Bearbeiten, die das Erstellen und Löschen von Listen sowie Änderungen auf Elementebene umfasst.
Der Großteil des Zugriffs erfolgt über gruppenbasierte Zuweisungen statt direkte Zuweisungen an Einzelpersonen. SharePoint-Gruppen enthalten Benutzer und Active Directory or Microsoft Entra ID security groups, und die Berechtigungsstufe ist an die SharePoint-Gruppe gebunden.
Eine Abhängigkeitstabelle regelt, wie benutzerdefinierte Berechtigungen interagieren. Manage Lists hängt von den Berechtigungen ab, die einem Benutzer erlauben, Listeninhalte zu sehen und zu öffnen. Wird es auf der Bearbeitungsseite aktiviert, werden diese ebenfalls aktiviert. Das Löschen einer Abhängigkeit entfernt die darauf basierenden Berechtigungen. Das bestimmt jedes benutzerdefinierte Level, das Sie erstellen. Sie können kein Berechtigungsset „Löschen, aber nicht Anzeigen“ erstellen, und ein Level, das auf dem Papier minimal erscheint, kann nach Auflösung der Abhängigkeiten mehr umfassen als beabsichtigt.
Für die tägliche Arbeit beim Erstellen, Bearbeiten und Prüfen dieser Gruppen siehe wie man SharePoint-Berechtigungsgruppen verwaltet. Owners, Members und Visitors sind bei jeder Teamwebsite enthalten, jeweils mit einer Ebene.
Netwrix Access Analyzer löst verschachtelte AD-Gruppen und SharePoint-Vererbung, um überbelichtete sensible Daten sichtbar zu machen. Laden Sie eine kostenlose Testversion herunter
- Besucher haben Leserechte.
Benutzerdefinierte Gruppen oder benutzerdefinierte Berechtigungsstufen?
Auf einer Team-Website, die mit einer Microsoft 365-Gruppe verbunden ist, stammen die Gruppen Owners und Members aus der Mitgliedschaft dieser Gruppe. Wenn jemand zum Teams-Team oder zur Gruppe in Microsoft Entra ID hinzugefügt wird, wird diese Person in die SharePoint Members-Gruppe mit Bearbeitungsrechten aufgenommen.
Entscheiden Sie die Gruppenfrage und die Ebenenfrage separat. Erstellen Sie eine benutzerdefinierte Gruppe, wenn dieselbe Personengruppe konsistenten Zugriff auf mehrere Standorte benötigt oder wenn eine Geschäftsrolle (Projektmanager, Prüfer, Auftragnehmerpool) nicht mit Owners, Members oder Visitors übereinstimmt.
Wie die Vererbung von Berechtigungen funktioniert und wie man sie unterbricht oder wiederherstellt
Erstellen Sie eine benutzerdefinierte Berechtigungsebene, wenn keine Standardebene passt, zum Beispiel eine „Beitragen ohne Löschen“-Ebene für eine Dokumentbibliothek oder eine Lesestufe, die auch das Erstellen von Benachrichtigungen erlaubt. Erstellen Sie die benutzerdefinierte Ebene, indem Sie die nächstgelegene Standardebene kopieren und anpassen, damit Abhängigkeiten erhalten bleiben und die Standardebenen unverändert bleiben.
Um einer Bibliothek, einem Ordner oder Element eine eigene Zugriffsliste zu geben, müssen Sie die Vererbung vom übergeordneten Objekt aufheben, bevor Sie eindeutige Berechtigungen vergeben können. Das Objekt startet mit einer Kopie der Berechtigungen des übergeordneten Objekts und geht dann seinen eigenen Weg.
Eine neue Liste, Bibliothek, Ordner oder ein Element erbt Berechtigungen von seinem übergeordneten Element, und die Website erbt von der Stammseite der Website-Sammlung. Ändern Sie die Gruppe Members oben, und die Änderung wird auf alle darunter vererbenden Objekte angewendet.
- Spätere Änderungen am übergeordneten Element erreichen das Objekt nicht mehr. Entfernen Sie einen ausgeschiedenen Auftragnehmer aus der Mitgliedergruppe der Website, und Sie müssen dennoch alle Bibliotheken überprüfen, die die Vererbung aufgehoben haben, da Änderungen der Berechtigungen auf übergeordneter Ebene Bibliotheken mit eindeutigen Berechtigungen nicht beeinflussen.
- Gewähren Sie jemandem Zugriff unterhalb der Schwelle, und für ihn erscheinen Einträge mit Eingeschränktem Zugriff auf jedem übergeordneten Element bis zur Website-Wurzel, weshalb sich diese Einträge im Laufe der Zeit auf der Berechtigungsseite einer Website ansammeln.
Das Teilen eines einzelnen Dokuments mit einem Kollegen verleiht diesem Element einen eigenen Berechtigungsbereich, sodass eine Bibliothek, in der Benutzer frei teilen, Hunderte von einzigartigen Berechtigungsbereichen haben kann, ohne dass jemand die Berechtigungsoberfläche öffnet. Das Wiederherstellen der Vererbung macht all dies rückgängig.
Wählen Sie auf der Berechtigungsseite des Objekts Delete unique permissions und das Objekt erbt wieder vom übergeordneten Element und verwirft alle eindeutigen Zuweisungen unterhalb der Unterbrechung. Das ist die schnellste Bereinigung für eine Bibliothek, die abgewichen ist, solange die Berechtigungen des übergeordneten Elements Ihren Wünschen entsprechen.
Planung einer belastbaren SharePoint-Berechtigungsstrategie
Eine Berechtigungsstrategie funktioniert nur, wenn diese Entscheidungen bewusst getroffen werden und nicht dem Standardverhalten überlassen werden, während sich Sites und Inhalte ansammeln:
Die Regel, die den Kontakt mit einem echten Tenant übersteht, ist enger gefasst als Microsofts eigene Planungsempfehlungen für Berechtigungsstufen und Gruppen. Weisen Sie die geringstmögliche Berechtigungsstufe zu, die es den Personen erlaubt, ihre Arbeit zu erledigen, weisen Sie sie einer Gruppe statt einer Person zu und ordnen Sie sie auf der höchsten Ebene der Hierarchie zu, die noch zur Zielgruppe passt.
- Reservieren Sie Vollzugriff für eine kleine, bekannte Gruppe von Besitzern. Vollzugriff beinhaltet Manage Permissions, sodass jeder Besitzer jedem alles gewähren kann. Überprüfen Sie die Owners-Gruppe in jeder Website-Sammlung während Ihres Zugriffsüberprüfungszyklus.
- Gestalten Sie die Seitenhierarchie anhand der Berechtigungen, bevor Sie sie erstellen. Inhalte für unterschiedliche Zielgruppen gehören auf verschiedene Sites oder zumindest in unterschiedliche Bibliotheken, damit die Vererbung die Arbeit übernimmt. Das nachträgliche Anbringen einzigartiger Berechtigungen an Ordnern in einer gemeinsamen Bibliothek kann eine Berechtigungsflut verursachen.
- Vermeiden Sie weit verbreitete Berechtigungen auf Elementebene. Die Fragmentierung auf Elementebene verstärkt sich unbemerkt, da niemand zurückkehrt, um sie zu bereinigen. Wenn eine geschäftliche Anforderung einzigartige Berechtigungen erzwingt, stellen Sie die Vererbung wieder her, sobald die Anforderung entfällt.
So zeigen Sie SharePoint-Berechtigungsstufen in der modernen Benutzeroberfläche an und ändern sie
1. Öffnen Sie die Seite Berechtigungen
- Verwalten Sie externes Teilen und Zugriffsanfragen auf Site-Ebene. Die Einstellungen für externes Teilen legen fest, ob Benutzer mit Gästen teilen können, und die Einstellungen für Zugriffsanfragen bestimmen, wer eine Besucheranfrage auf Sites mit regulierten Daten genehmigt und Zugriffsanfragen an einen benannten Eigentümer weiterleitet, da eine genehmigte Zugriffsanfrage dieselbe Berechtigungsstufe wie eine manuelle Zuweisung gewährt.
Jede Liste und Bibliothek hat eine eigene Berechtigungsseite, auf der Sie den Zugriff anzeigen, ändern oder entfernen können. Dieselben Steuerungen gibt es auch auf Site-Ebene unter Site-Berechtigungen. Welche Seite Sie öffnen, bestimmt den Umfang jeder dort vorgenommenen Änderung.
2. Ändern Sie die Berechtigungsstufe eines Benutzers oder einer Gruppe
3. Benutzerberechtigungen entfernen
- Überprüfen Sie Berechtigungen nach Zeitplan. Gruppenmitgliedschaften, Freigabelinks und unterbrochene Vererbungen können sich zwischen den Überprüfungen ändern. Der Netwrix 2026 Data and Identity Security Report stellte fest, dass 76 % der Organisationen den Zugriff auf sensible Daten nicht sofort und automatisch entfernen, wenn dieser nicht mehr benötigt wird. Verknüpfen Sie die Überprüfung mit Ihrem bestehenden Zugriffszertifizierungszyklus, wobei ein vierteljährlicher Durchlauf als praktischer Startzeitpunkt für regulierte Umgebungen dient.
4. Erstellen Sie eine benutzerdefinierte Berechtigungsstufe
Wählen Sie den Benutzer oder die Gruppe aus, dann Benutzerberechtigungen entfernen. Dies entfernt nur deren direkten Eintrag für dieses Objekt. Wenn der Benutzer auch über eine SharePoint-Gruppe oder einen Freigabelink auf das Objekt zugreift, bleibt dieser Pfad offen. Deshalb sollten Sie nach jeder Entfernung eine Berechtigungsprüfung durchführen.
Aktivieren Sie das Kontrollkästchen neben dem Benutzer oder der Gruppe, wählen Sie Benutzerberechtigungen bearbeiten im Menüband, markieren Sie die neue Stufe und heben Sie die alte auf. Wenn das Objekt weiterhin erbt, zeigt das Menüband Vererbung von Berechtigungen beenden stattdessen an; wählen Sie es zuerst aus, bestätigen Sie, und die Bearbeitungssteuerungen erscheinen.
1. Öffnen Sie Berechtigungen prüfen
So überprüfen Sie SharePoint-Berechtigungen für einen bestimmten Benutzer
Öffnen Sie die SharePoint-Websiteneinstellungen und wählen Sie Websiteberechtigungen aus, dann öffnen Sie die vollständige Seite für Berechtigungseinstellungen.
Wählen Sie für eine Website das Zahnradsymbol, dann Site permissions und öffnen Sie die vollständige Seite mit den Berechtigungseinstellungen. Für eine Liste oder Bibliothek öffnen Sie die Einstellungen und wählen Permissions for this list oder Permissions for this document library. Die Seite zeigt alle Benutzer und Gruppen mit Zugriff, deren Berechtigungsstufe und ein Banner, das angibt, ob das Objekt von seinem übergeordneten Element erbt.
Das native Tool Check Permissions beantwortet die Frage „Was kann diese Person hier tun?“ für einen Benutzer oder eine Gruppe auf einer Website. Es gibt eine Berechtigungsstufe zurück (Read, Contribute, Full Control oder eine andere Stufe) und wie diese gewährt wurde.
2. Führen Sie die Prüfung aus
3. Überprüfen Sie die Ergebnisse
Von Site permissions im Stamm der Website-Sammlung wählen Sie Permission Levels im Menüband und dann Add a Permission Level, benennen Sie es und wählen Sie die einzelnen Berechtigungen aus, die es enthalten soll. Das Kopieren eines vorhandenen Levels von seiner Bearbeitungsseite und das Anpassen der Kopie ist schneller und belässt die Standardlevels unverändert.
Wählen Sie im Menüband Berechtigungen prüfen, geben Sie den Namen des Benutzers oder der Gruppe ein, dessen Zugriff Sie überprüfen möchten, und klicken Sie auf Jetzt prüfen.
Der Dialog listet jede Berechtigungsstufe auf, die der Benutzer besitzt, sowie die Gruppe oder direkte Zuweisung, die diese gewährt, zum Beispiel „Bearbeiten, vergeben über die Gruppe Marketing Members“ oder „Volle Kontrolle, direkt vergeben.“
Check Permissions arbeitet jeweils mit einem Principal pro Site, sodass ein Benutzer mit Zugriff auf Dutzende von Sites für jede Site eine Prüfung benötigt. Der Dialog zeigt die Ergebnisse nur auf dem Bildschirm an, sodass das Erstellen einer Zugriffsüberprüfung daraus bedeutet, diese neu einzugeben.
Warum Teams einen SharePoint-Berechtigungsbericht erstellen
PowerShell, ein Zustandsberichtstool, oder eine manuelle Durchsicht der Berechtigungsseiten erzeugen es. Das Ergebnis ist ein flaches Exportfile aller Principal-, Berechtigungsstufen und Bereiche auf den von Ihnen angegebenen Sites, das Sie filtern, sortieren und für den nächsten Überprüfungszyklus aufbewahren können.
Check Permissions beantwortet Anfragen für eine Person auf einer Website; sobald die Frage eine ganze Bibliothek oder einen gesamten Tenant betrifft, ist ein Export erforderlich. Teams ziehen vor einem Audit oder nach einem Freigabevorfall einen Export, wenn jemand schriftlich nachweisen muss, wer auf eine bestimmte Bibliothek zugreifen kann.
Es wird auch nur der Bereich der Website gemeldet; ein Dokument, das jemand mit dem Benutzer drei Ordner tief geteilt hat, erscheint nicht, es sei denn, Sie führen dieselbe Prüfung von der Berechtigungsseite dieses Objekts aus. Für eine einmalige Frage wie „Hat dieser Auftragnehmer noch Zugriff auf die Finanzseite?“ ist Check Permissions das richtige Werkzeug. Für alles Größere wird ein Skript oder Bericht benötigt.
Berechtigungen für Copilot und SharePoint
Die Ergebnisse von Copilot hängen vom Inhalt ab, auf den der Benutzer zugreifen kann. Jede zu weit gefasste Leseberechtigung und jeder vergessene Freigabelink können daher den Umfang dessen erweitern, was eine Eingabe zurückgeben kann. In der Praxis wird eine Datei, die niemand beim Durchsuchen finden würde, abrufbar, wenn jemand danach fragt.
So prüfen Sie SharePoint-Berechtigungen mit Netwrix Auditor
Das Erstellen dieses Exports und das Verstehen der Bedeutung jedes Feldes ist ein eigener Prozess. Siehe wie man einen SharePoint Online-Berechtigungsbericht erhält für die PowerShell-Skripte sowohl für SharePoint Online als auch für lokale Farmen, den nativen Admin-Center-Weg und was jede exportierte Spalte bedeutet.
Der Netwrix 2026 Data and Identity Security Report ergab, dass 79 % der Organisationen keine vollständige Sichtbarkeit auf sensible Daten haben, die in KI-Tools, Modellen oder Copiloten verwendet werden.
1. Öffnen Sie den Bericht Kontoberechtigungen in SharePoint
Stellen Sie sich eine HR-Seite vor, bei der "Everyone except external users" in der Besuchergruppe ist. Das war ein latentes Problem vor Copilot, und nach Copilot könnte eine Aufforderung zu Gehaltsbändern es aufdecken. Die Überprüfung, welche Gruppen auf Seiten mit sensiblen Inhalten Leserechte haben und welche Bibliotheken einzigartige Berechtigungen mit breitem Zugriff besitzen, ist die Vorbereitungsarbeit, die bestimmt, was Copilot erreichen kann.
Die SharePoint-Berechtigungsberichterstattung umfasst den aktuellen Zugriff, Berechtigungsänderungen und die erforderlichen Nachweise für wiederholbare Prüfungen. Netwrix Auditor liefert SharePoint-Berichte zum Zeitpunkt, Berechtigungsänderungsprüfungen, Änderungsverlauf und Compliance-Nachweise über eine Site-Sammlung hinweg. Es beantwortet dieselbe Zugriffsfrage, die die nativen Tools jeweils für einen Benutzer beantworten.
2. Geben Sie die Website-Sammlung ein und filtern Sie
Indem Nachweise für bereichsübergreifende Berechtigungen filterbar, exportierbar und planbar gemacht werden, schließt es die Lücke im Microsoft-nativen Reporting zwischen einer Bildschirmprüfung für einen Principal und einer wiederholbaren Zugriffsüberprüfung über eine Site-Sammlung hinweg. Im Berichtsbaum werden SharePoint und SharePoint Online als separate Berichtsorte angezeigt, und der Navigationspfad darunter unterscheidet sich.
3. Ergebnisse exportieren
Planen Sie den Versand von Bericht-Abonnements per E-Mail, damit die Quartalsüberprüfung automatisch erfolgt, ohne dass sich jemand daran erinnern muss.
Klicken Sie auf Exportieren → Wählen Sie ein Format aus dem Dropdown-Menü → Klicken Sie auf Speichern.
Geben Sie im Filterbereich des Berichts die Websitekollektion im Feld Object Path an, und klicken Sie dann auf Bericht anzeigen. Standardmäßig sehen Sie Vollzugriffsberechtigungen für alle Objekte innerhalb der angegebenen Websitekollektion. Verwenden Sie die Filter, um den Bericht auf bestimmte Berechtigungsstufen und sicherbare Objekte wie eine Liste, Bibliothek oder ein bestimmtes Element innerhalb der Websitekollektion einzuschränken.
Über den aktuellen Zustand hinaus listet Auditor Objekte mit unterbrochener Vererbung auf und prüft Änderungen an Berechtigungen, Berechtigungsstufen, Berechtigungsvererbung, Gruppenmitgliedschaften und Sicherheitsrichtlinien. Es zeichnet auf, wer jede Änderung vorgenommen hat, wann und wo sie stattfand, welche SharePoint-Gruppe oder welcher Benutzer betroffen war und die Werte davor und danach. Auditor verfolgt auch Konfigurationsänderungen sowie Versuche, Daten zu lesen oder zu ändern.
Sie können auch vordefinierte oder benutzerdefinierte Warnungen für kritische Berechtigungsänderungen verwenden, wie z. B. eine neue Full Control-Vergabe oder eine unterbrochene Vererbungskette, auf den von Ihnen markierten Sites. Das Entfernen verstreuter eindeutiger Berechtigungsbereiche und das Aufbewahren eines datierten Snapshots verkürzt die Beweissammlung bei der Auditvorbereitung.
Öffnen Sie Netwrix Auditor und gehen Sie zu Berichte, erweitern Sie SharePoint (oder SharePoint Online für einen Microsoft 365-Mandanten), öffnen Sie State-in-Time, wählen Sie Account Permissions in SharePoint und klicken Sie auf Anzeigen.
SharePoint-Zugriffsberechtigungen in allen Umgebungen sichtbar halten
First National Bank and Trust of Beloit, eine familiengeführte Bank mit 17 Standorten, nutzte die vollständige Suite von Netwrix Auditor, einschließlich der SharePoint-Abdeckung, um die Vorbereitung der Prüfung durch das Office of the Comptroller of the Currency (OCC) von einer Woche auf eine Stunde zu verkürzen.
Berechtigungsstufen, Gruppen und Vererbung beschreiben, wie der Zugriff auf SharePoint funktionieren sollte. Die Lücke zwischen diesem Design und dem, was Benutzer tatsächlich erreichen können, wächst mit jedem Freigabelink, jeder Gruppenänderung und jeder Bibliothek, die in SharePoint Online keine Vererbung mehr erhält, file servers und SharePoint Server-Farmen.
Netwrix Auditor deckt SharePoint-Zustandsberichte, Berechtigungsänderungsprüfungen und Compliance-Nachweise ab. Netwrix Access Analyzer unterstützt eine umfassendere Analyse der Datenzugriffsverwaltung, indem verschachtelte Gruppenmitgliedschaften aufgelöst und effektive Zugriffe angezeigt werden, also wer tatsächlich was auf Dateiservern und Active Directory erreichen kann.
Mehr als 40 Datenerfassungsmodule unterstützen die unternehmensweite Datenerkennung, Klassifizierung und Zugriffsverwaltung. Gemeinsam verbinden diese beiden Produkte SharePoint-Berechtigungsnachweise mit den Identitätspfaden hinter dem Zugriff.
Fordern Sie eine Demo an und sehen Sie, wie Netwrix Auditor und Netwrix Access Analyzer SharePoint-Berechtigungsdaten in geplante Berichte und Auditnachweise umwandeln.
- Eigentümer haben die volle Kontrolle und verwalten die Website, deren Berechtigungen und Gruppen.
Häufig gestellte Fragen zur Überprüfung von SharePoint-Berechtigungen
Teilen auf