
CMMC-Compliance-Lösung
CMMC-Compliance-Lösungen mit Nachweis
Die CMMC-Compliance-Lösungen von Netwrix geben Ihnen laufend Einblick, wer auf Controlled Unclassified Information (CUI) zugreifen kann, setzen Least Privilege durch und erzeugen die datierten, zugeordneten Nachweise, die ein C3PAO verlangt.
Die meiste Compliance-Software kann nicht sagen, wer tatsächlich Zugriff auf CUI hat, und es auch nicht gegenüber einem Prüfer belegen.
Was man nicht sieht, lässt sich nicht abgrenzen
55 % der Organisationen führen kein kontinuierliches Inventar sensibler Daten, und der CMMC-Geltungsbereich beginnt mit der Frage, wo CUI liegt (2026 Data and Identity Security Report).
Zugriff überdauert den Bedarf
76 % der Organisationen können dauerhaften Zugriff nicht sofort entziehen, wenn er nicht mehr nötig ist, und CMMC verlangt Least Privilege, auch für privilegierte Konten (gleicher Bericht).
Risikobewertungen bleiben oberflächlich
Nur 36 % der Organisationen haben in den letzten 12 Monaten eine umfassende Sicherheitsbewertung von Active Directory durchgeführt, und nur 26 % sind sich völlig sicher, dass ihr Active Directory frei von Fehlkonfigurationen ist, die eine Rechteausweitung ermöglichen (gleicher Bericht).
CMMC-Compliance-Lösungen von Netwrix: was CMMC 2.0 Level 2 verlangt und wie wir helfen
Netwrix Auditor ist in 30 Minuten eingerichtet, die ersten Berichte liegen nach wenigen Stunden vor.
Anforderung
Was CMMC verlangt
Netwrix
NIST SP 800-171 3.1.3, Zugriffskontrolle
Den Fluss von CUI gemäß den genehmigten Autorisierungen kontrollieren.
Data Classification klassifiziert CUI nach Schweregrad auf Servern, in Datenbanken und Ordnern und erlaubt zusammen mit Auditor nur autorisierten Benutzern den Zugriff.
NIST SP 800-171 3.1.5, Zugriffskontrolle
Das Prinzip der geringsten Rechte anwenden, auch für bestimmte Sicherheitsfunktionen und privilegierte Konten.
Privilege Secure entfernt dauerhaft privilegierte Konten und gewährt Just-in-Time-Zugriff mit nur den Rechten, die die Sitzung braucht, und zeichnet die Sitzung anschließend auf.
NIST SP 800-171 3.3.2, Audit und Rechenschaftspflicht
Sicherstellen, dass die Aktionen einzelner Systembenutzer eindeutig auf diese zurückgeführt werden können, damit sie dafür zur Rechenschaft gezogen werden können.
Auditor zeigt, welcher Benutzer was, wann und wo getan hat, in Active Directory, Entra ID, Dateiservern und anderen Systemen mit CUI, und führt ein Profil für jeden registrierten Benutzer.
NIST SP 800-171 3.4.1, 3.4.2, Konfigurationsmanagement
Basiskonfigurationen der Systeme der Organisation festlegen und pflegen sowie Sicherheitskonfigurationseinstellungen festlegen und durchsetzen.
Change Tracker definiert Baselines für Software und Konfiguration, erkennt Systeme, die davon abweichen, und erstellt zertifizierte Härtungsberichte nach CIS und DISA STIG.
NIST SP 800-171 3.11.1, Risikobewertung
Das Risiko für Betrieb, Werte und Personen der Organisation durch Systeme, die CUI verarbeiten, speichern oder übertragen, regelmäßig bewerten.
PingCastle erstellt Active-Directory-Gesundheitsprüfungen, Risikobewertungen und Maßnahmenpläne und verfolgt den Fortschritt der Behebung.
NIST SP 800-171 3.11.2, Risikobewertung
Systeme und Anwendungen der Organisation regelmäßig und bei neu bekannt gewordenen Schwachstellen auf Schwachstellen prüfen.
Access Analyzer zeigt Risiken für sensible Daten, etwa offenen Zugriff oder zu viele Benutzer mit privilegiertem Zugriff, und hilft, sie im großen Maßstab durch das Bereinigen veralteter Objekte zu beheben.
NIST SP 800-171 3.8.7, Schutz von Datenträgern
Die Nutzung von Wechselmedien auf Systemkomponenten kontrollieren.
Endpoint Protector steuert, welche Wechseldatenträger angeschlossen werden dürfen, verschlüsselt Dateien, die auf freigegebene USB-Speicher kopiert werden, und meldet versuchte und blockierte Übertragungen.
Das vollständige Mapping von CMMC auf das Portfolio ansehen
In Aktion sehen
Jede Anmeldung an Systemen mit CUI nachverfolgen
Sehen Sie, wer sich wann, wo und an welchem Computer angemeldet hat, damit ungewöhnliche Anmeldeaktivitäten auf Systemen mit CUI schnell erkannt und gemeldet werden können.
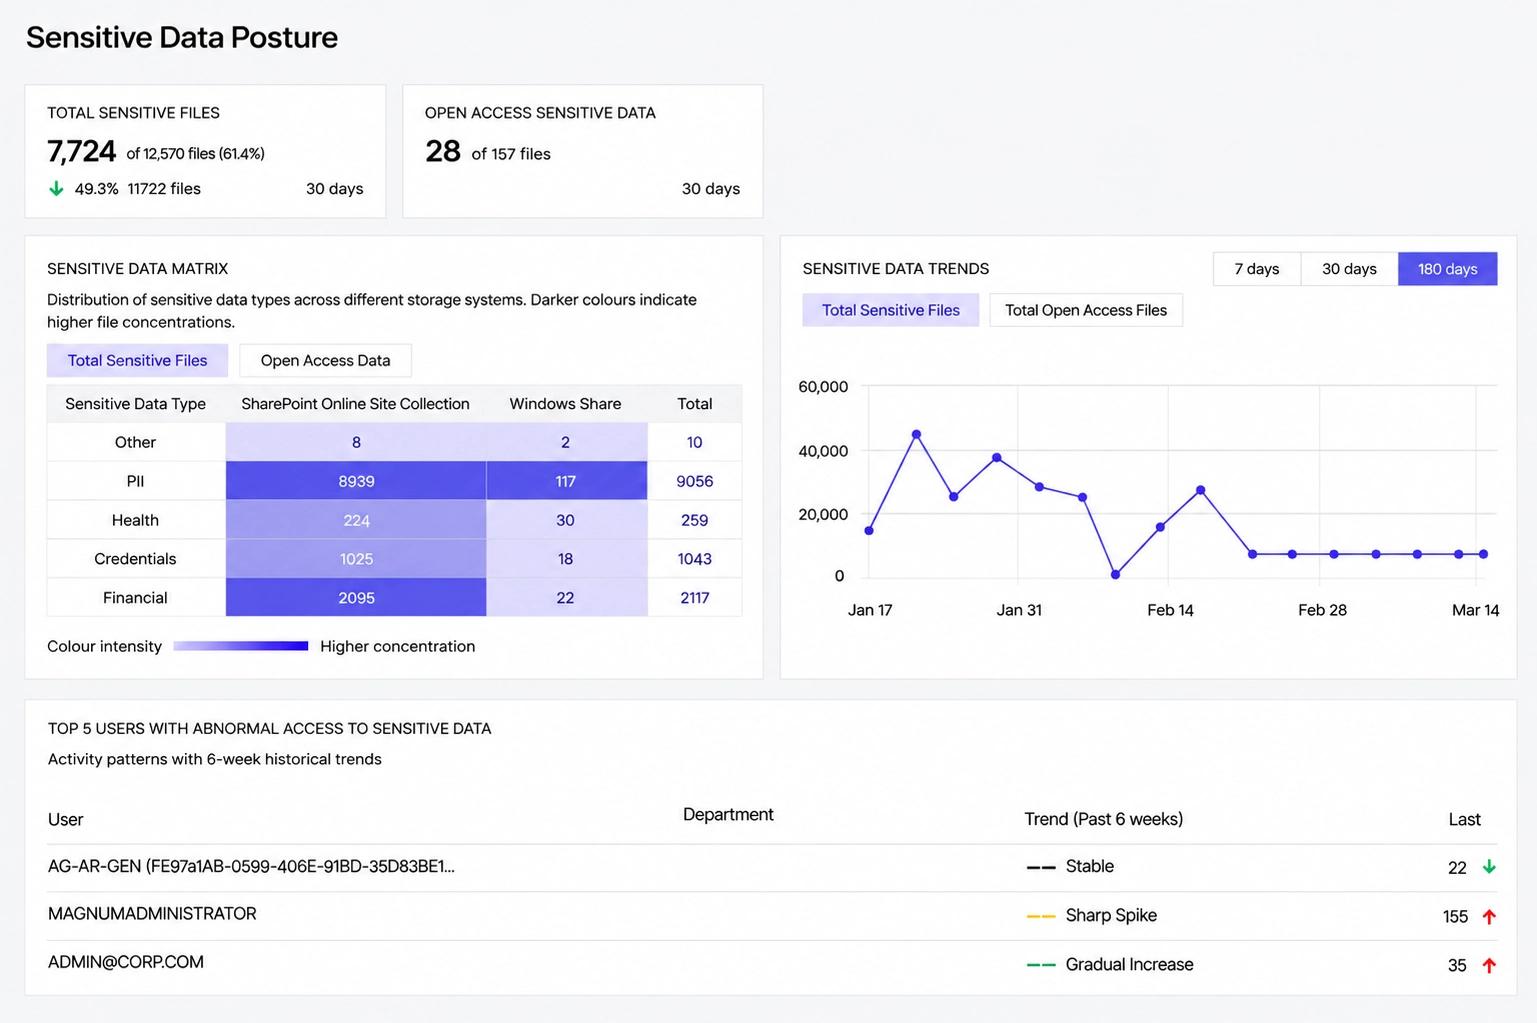
Datenverantwortliche prüfen lassen, wer auf CUI zugreifen kann
Berechtigungsprüfungen legen Zugriffsentscheidungen in die Hände der Datenverantwortlichen, sodass jedes Recht auf CUI geprüft, genehmigt und dokumentiert wird.
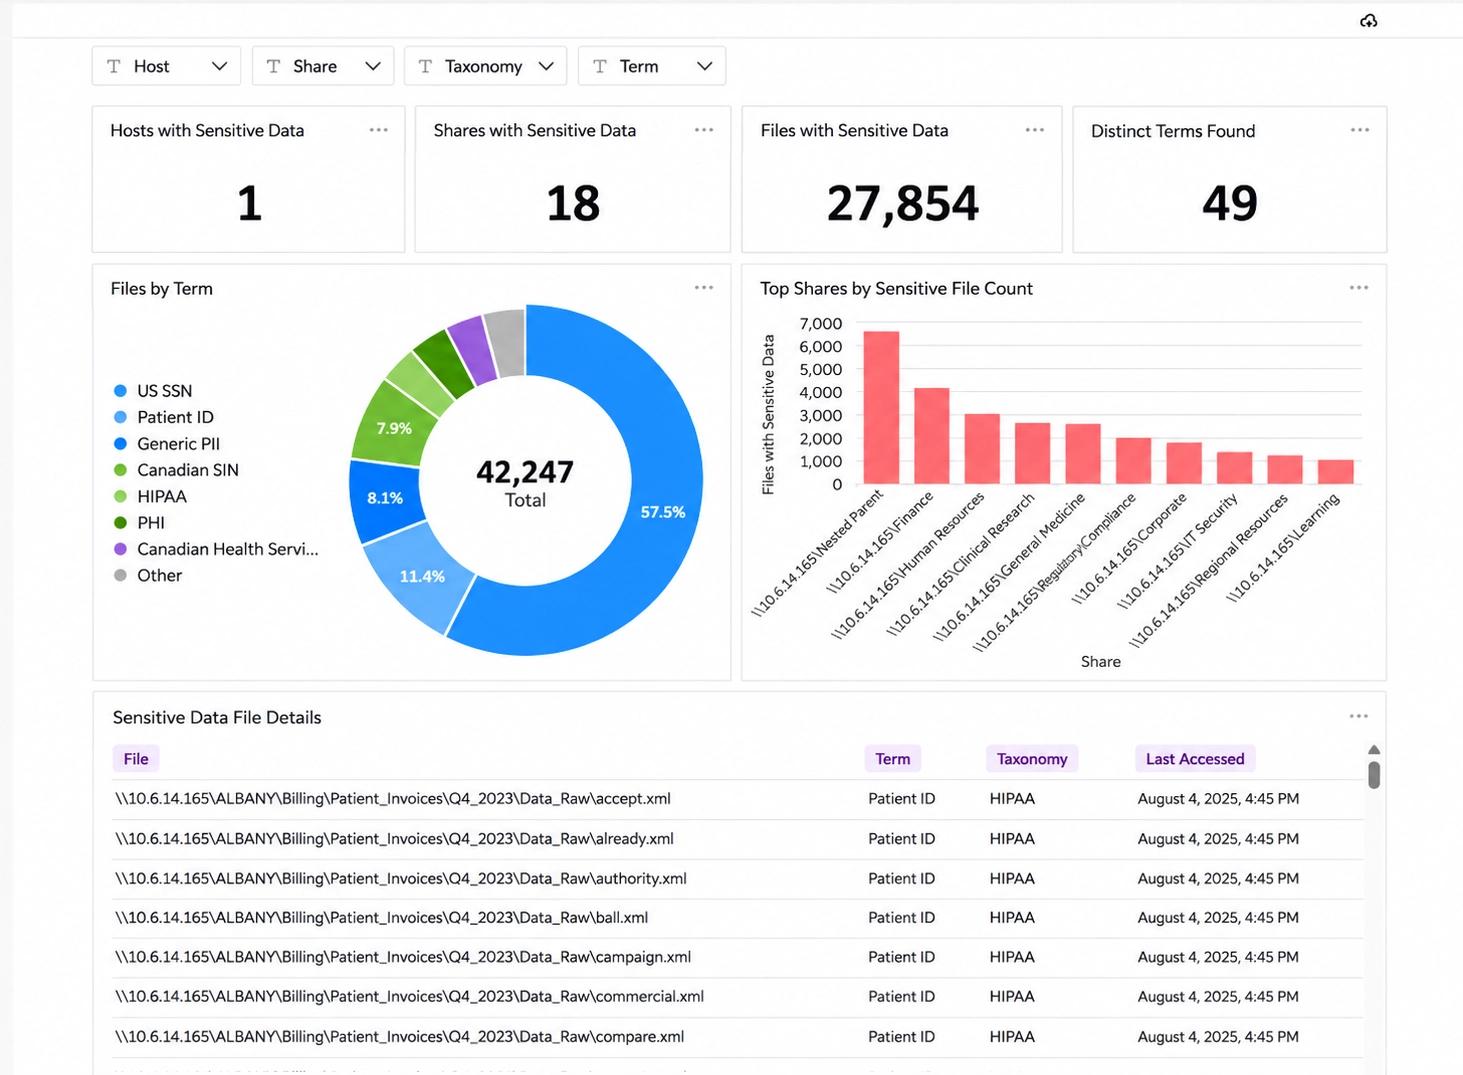
Genau sehen, was sich geändert hat, vorher und nachher
Vergleichen Sie die Werte vor und nach der Änderung jedes geänderten Objekts nebeneinander, damit unzulässige oder nicht autorisierte Änderungen an Systemen mit CUI leicht zu erkennen sind.
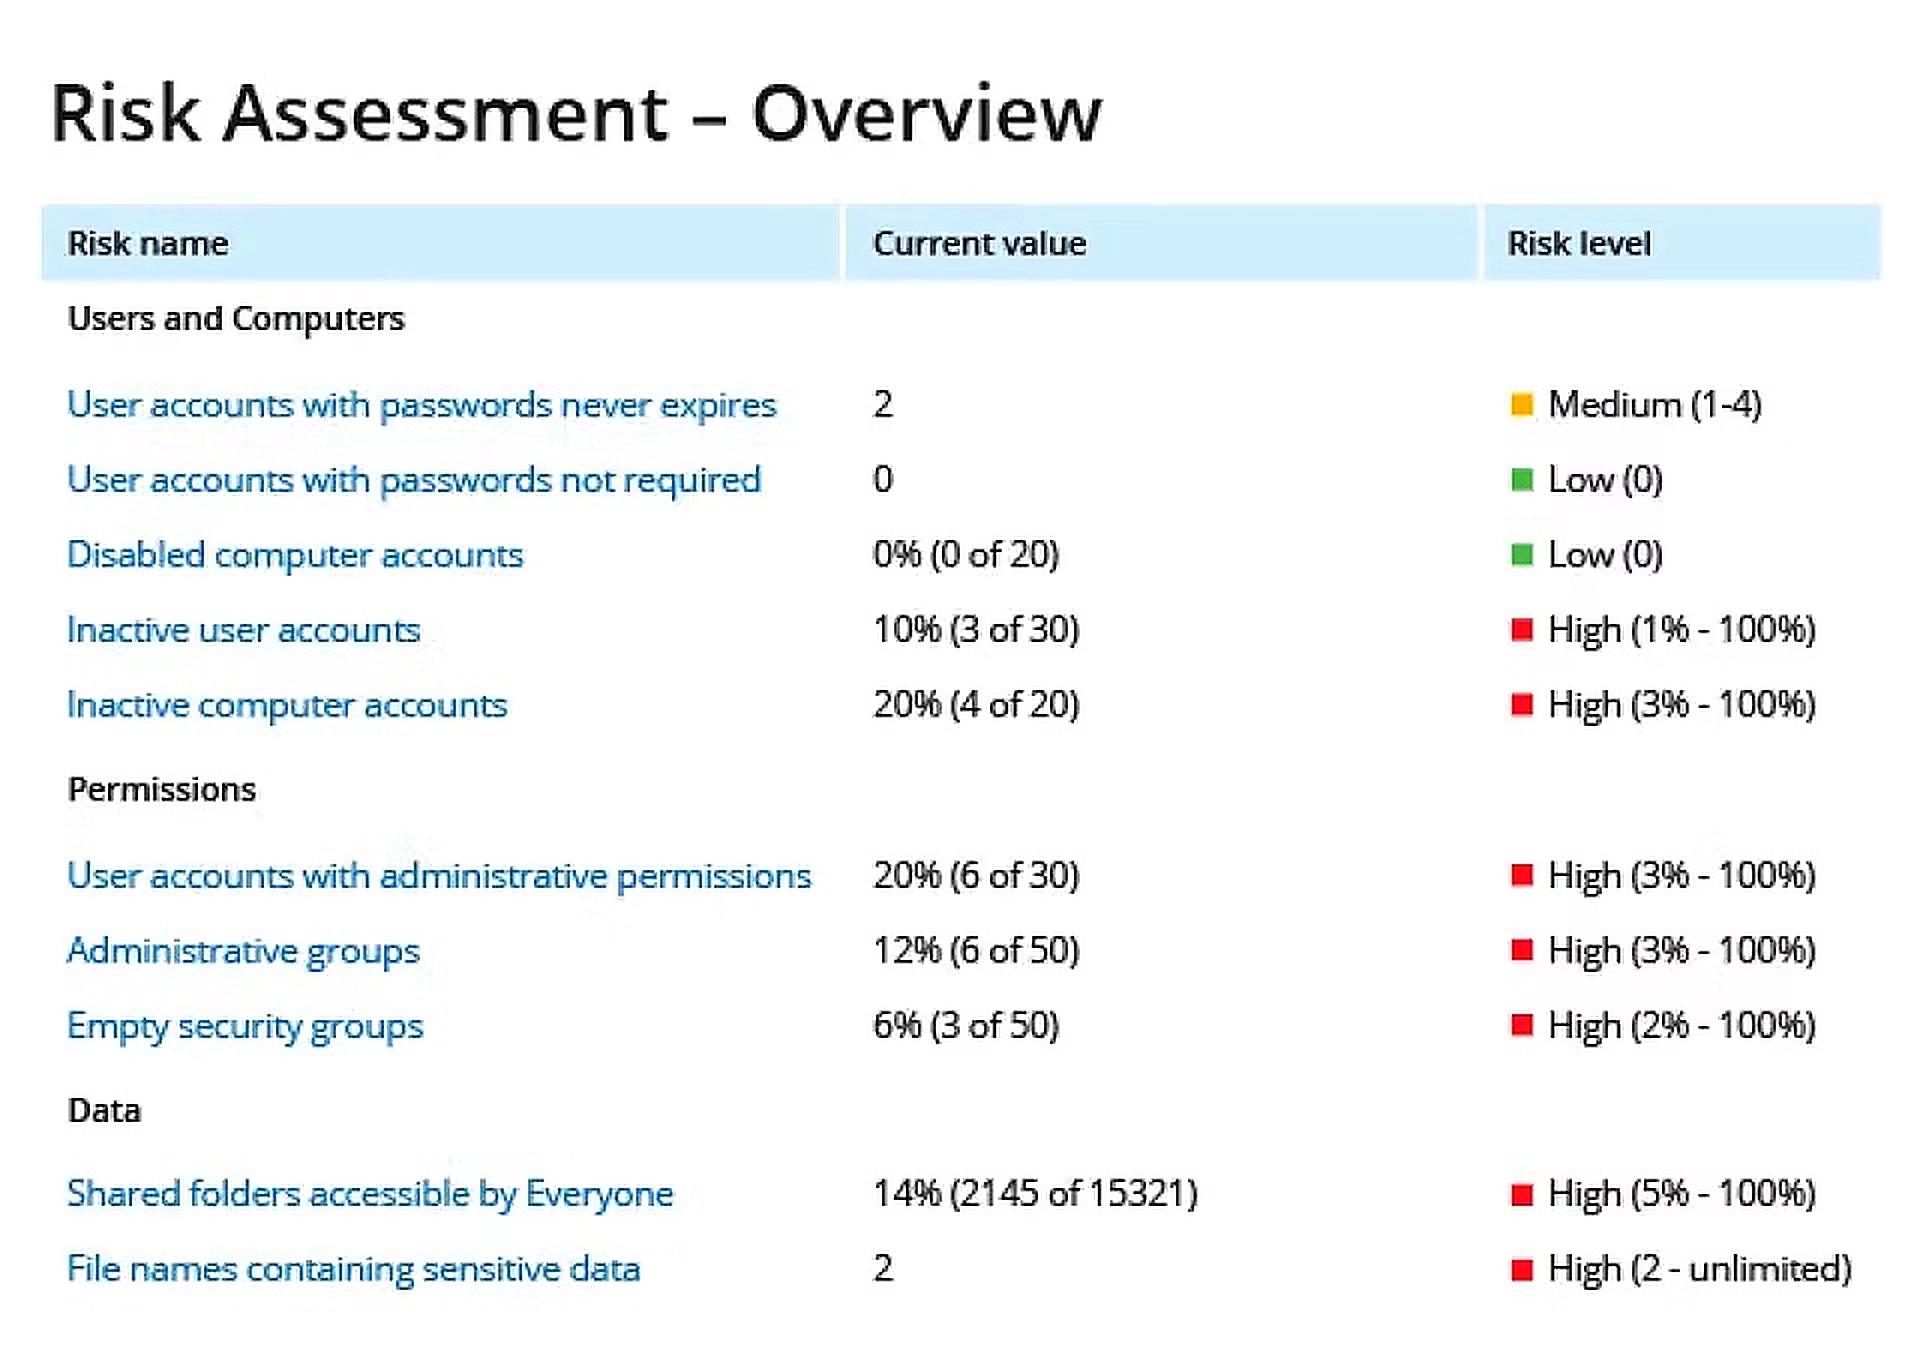
Steuern, welche Geräte sich mit Ihren Endpunkten verbinden dürfen
Legen Sie Sperr-, Zulassungs- oder Nur-Lese-Rechte für USB-Speicher, Drucker, Bluetooth und andere Geräte fest, damit CUI nur zu den Personen und Geräten gelangt, die Sie freigegeben haben.
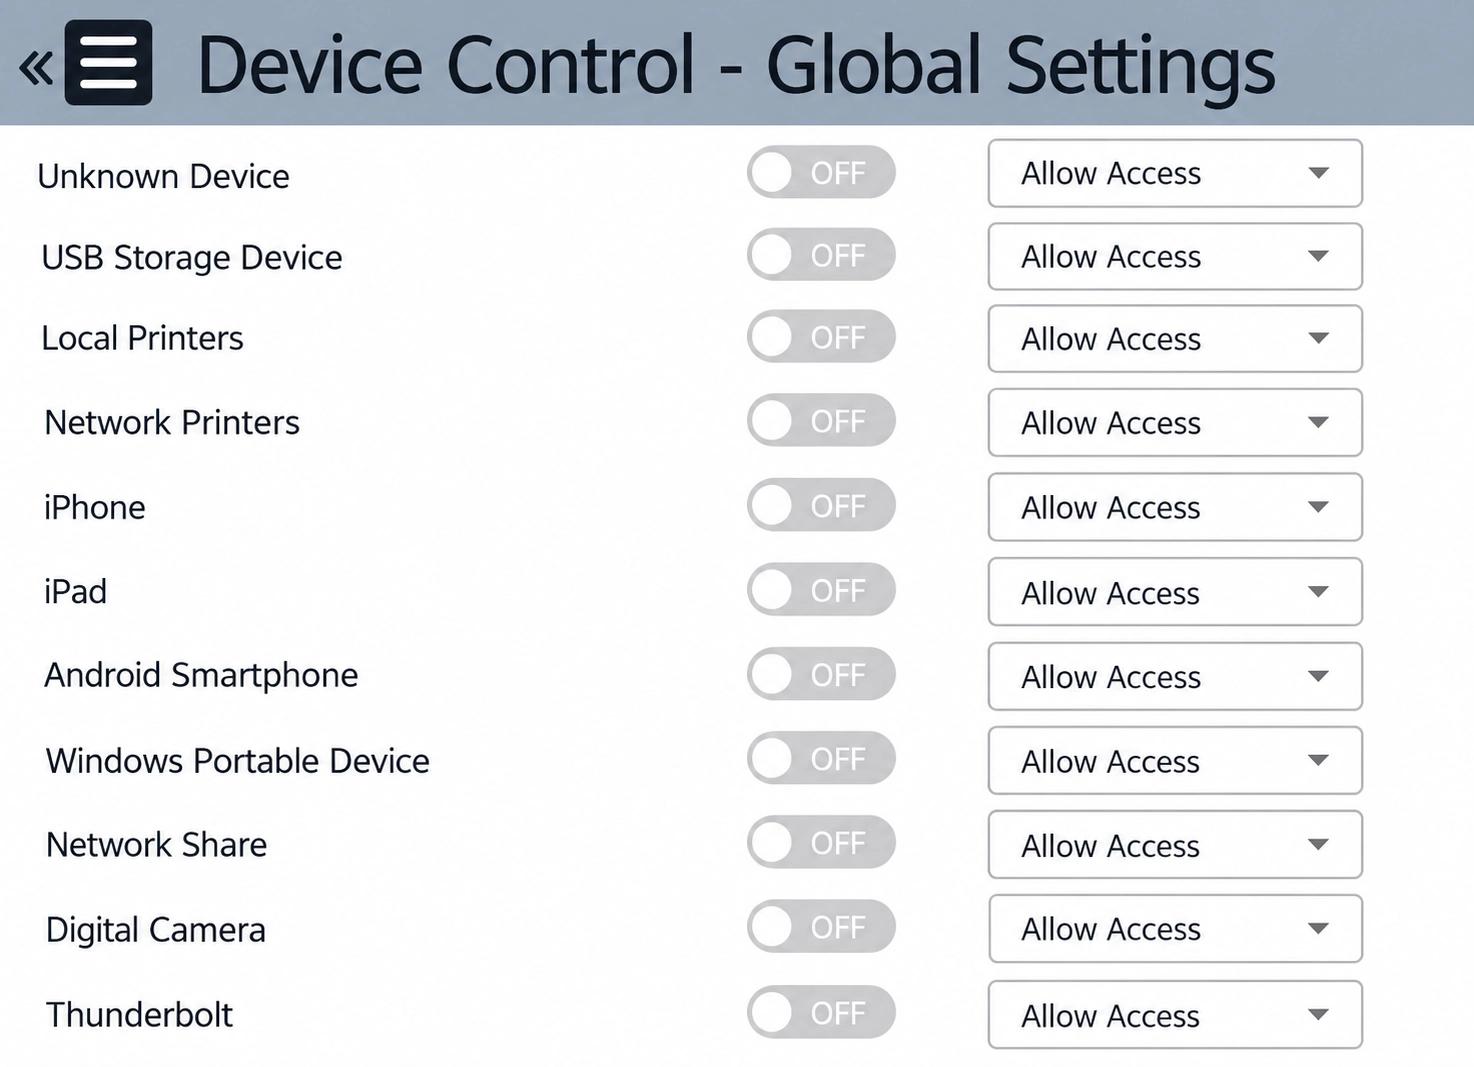
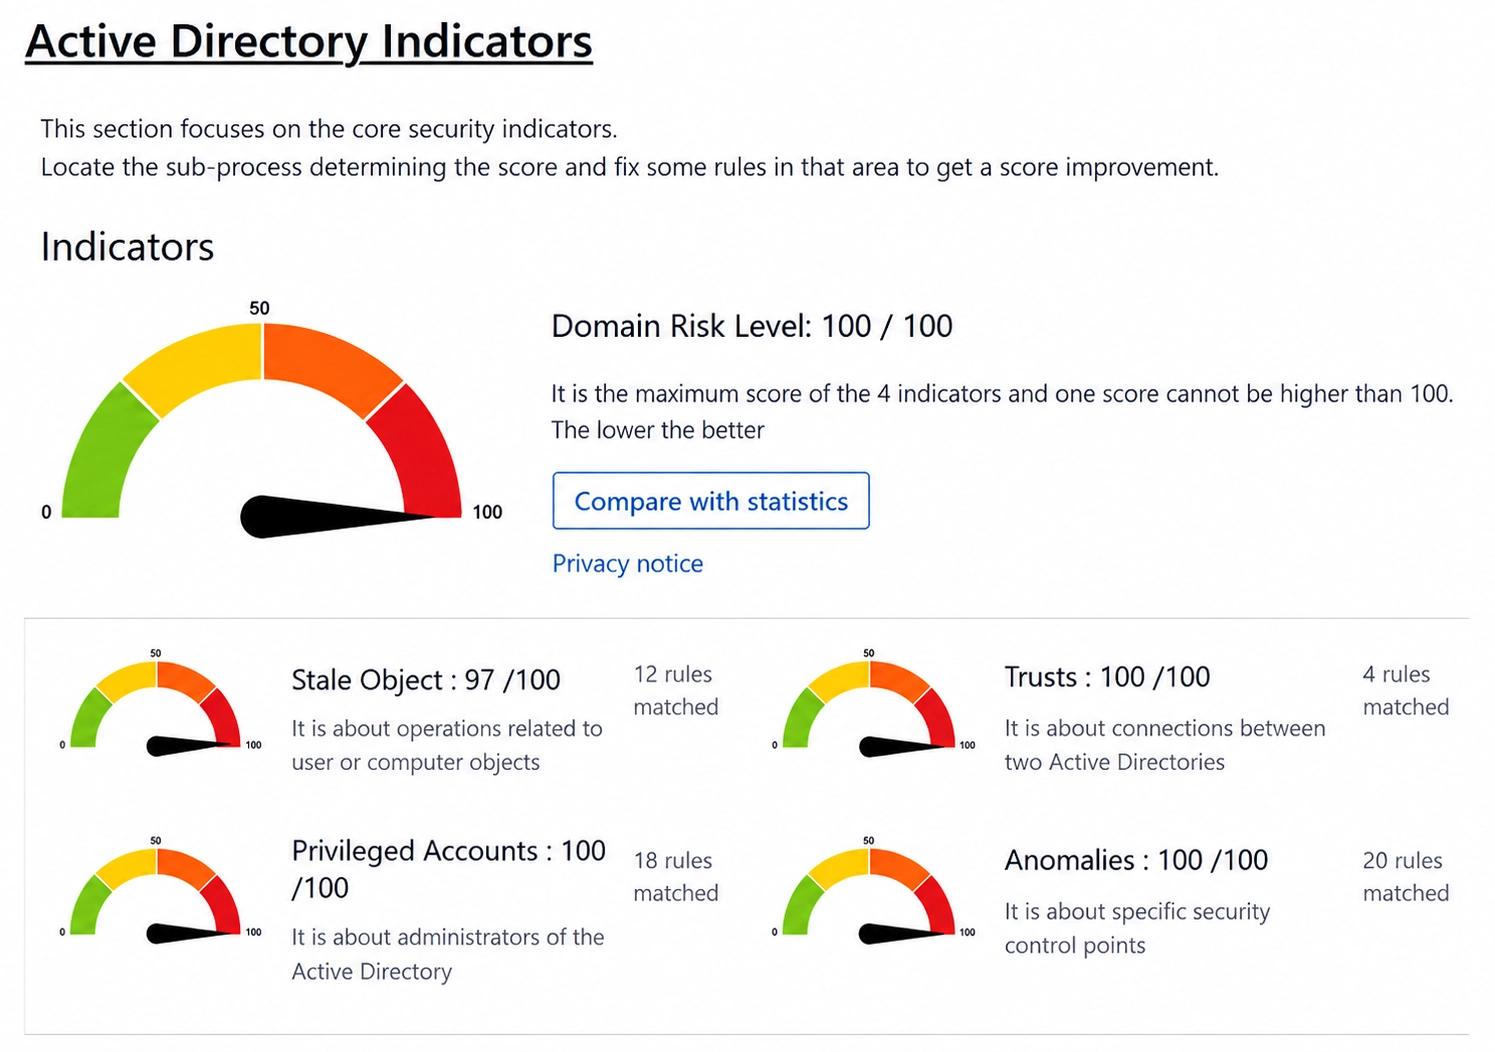
Das Risiko von Active Directory und Entra ID bewerten
Ein Gesundheitsbericht prüft Active Directory und Entra ID anhand von mehr als 170 Sicherheitsprüfungen und bewertet die gefundenen Risiken, was die CMMC-Anforderungen an regelmäßige Risikobewertungen unterstützt.
Direkt zu einer Funktion springen
Mehr zur CMMC-Compliance
Webinare, Leitfäden und Artikel zum Identifizieren und Schützen von CUI.