PCI DSS v4.0.1 Compliance
PCI-Software, die zeigt, wo Karteninhaberdaten liegen, wer zugreifen kann und was sich änderte
Die PCI-Compliance-Software von Netwrix findet Karteninhaberdaten, steuert, wer darauf zugreifen darf, und protokolliert jede Änderung in On-Premises- und Cloud-Umgebungen, damit Sie PCI-DSS-Lücken schließen und Ihrem Assessor die benötigten Nachweise liefern können.
Die meiste Compliance-Software kann Ihnen nicht sagen, wo Karteninhaberdaten tatsächlich liegen oder wer darauf zugreifen kann.
Karteninhaberdaten verbreiten sich über die CDE hinaus
Nur 43 % der Organisationen führen ein laufend aktualisiertes Inventar darüber, wo sensible Daten liegen (2026 Data and Identity Security Report).
Zugriffe wachsen über den Bedarf hinaus
51 % der Organisationen berichten von rollenbasierten Zugriffen mit gewisser Überberechtigung, und 13 % geben an, dass viele Benutzer weitreichendere Zugriffe haben als nötig (derselbe Bericht).
Zugriffsfragen zu beantworten dauert Stunden
Nur 29 % der Organisationen können sofort feststellen, welche Identitäten auf bestimmte sensible Daten zugreifen können (derselbe Bericht).
PCI-DSS-Compliance-Software von Netwrix: Was PCI DSS v4.0.1 verlangt und wie wir helfen
Anforderung
Was PCI DSS verlangt
Netwrix
PCI DSS v4.0.1 3.2.1, Schutz gespeicherter Kontodaten
Die Speicherung von Kontodaten durch Aufbewahrungs- und Löschrichtlinien auf ein Minimum beschränken.
Data Classification findet Karteninhaberdaten mit vordefinierten PCI-DSS-Taxonomien, schwärzt Kartennummern in Dokumenten außerhalb Ihrer primären Karteninhaberdaten-Speicher und verschiebt veraltete oder redundante Daten in eine sichere Quarantäne.
PCI DSS v4.0.1 7.2.4, Zugriffüberprüfungen
Alle Benutzerkonten und zugehörigen Zugriffsrechte mindestens alle sechs Monate überprüfen.
Access Analyzer zeigt, wer auf welche sensiblen Daten in welchem Umfang zugreifen kann, und lässt Dateneigentümer nicht benötigte Rechte prüfen und entziehen.
PCI DSS v4.0.1 7.2.2, Minimale Rechtevergabe
Zugriff nach Stellenklassifizierung und Funktion vergeben, mit den jeweils geringstmöglichen Rechten.
Privilege Secure ersetzt dauerhafte Administratorrechte durch aufgabenbezogenen Just-in-Time-Zugriff und zeichnet jede Sitzung auf.
PCI DSS v4.0.1 10.2.1, 10.4.1, Alle Zugriffe protokollieren und überwachen
Audit-Protokolle aktivieren, die den Zugriff einzelner Benutzer auf Karteninhaberdaten und alle Aktionen administrativer Konten erfassen, und sie regelmäßig prüfen.
Auditor erfasst Änderungen, Konfigurationen und Zugriffe in der Hybrid-IT, mit Warnungen und Berichten, die die tägliche Protokollprüfung unterstützen.
PCI DSS v4.0.1 10.2.1.5, Änderungen erfassen
Audit-Protokolle müssen Änderungen an Identifikations- und Authentifizierungsdaten erfassen, einschließlich der Erstellung neuer Konten, der Rechteerweiterung und von Änderungen an Konten mit administrativem Zugriff.
1Secure berichtet über die Erstellung von Konten, Rollen- und Kennwortänderungen sowie Änderungen der Gruppenmitgliedschaft in Active Directory und Entra ID, einschließlich Änderungen an Konten mit administrativem Zugriff.
PCI DSS v4.0.1 11.5.2, Änderungserkennung
Einen Mechanismus zur Änderungserkennung einsetzen, der bei unautorisierten Änderungen an kritischen Dateien warnt, und kritische Dateien mindestens wöchentlich vergleichen.
Change Tracker bietet Dateiintegritätsüberwachung über alle Systeme hinweg und meldet ungeplante Änderungen gegenüber freigegebenen Baselines.
PCI DSS v4.0.1 11.5.1, Angriffserkennung
Intrusion-Detection- oder Intrusion-Prevention-Verfahren am Perimeter und an kritischen Punkten der CDE einsetzen und das Personal bei Verdacht auf eine Kompromittierung alarmieren.
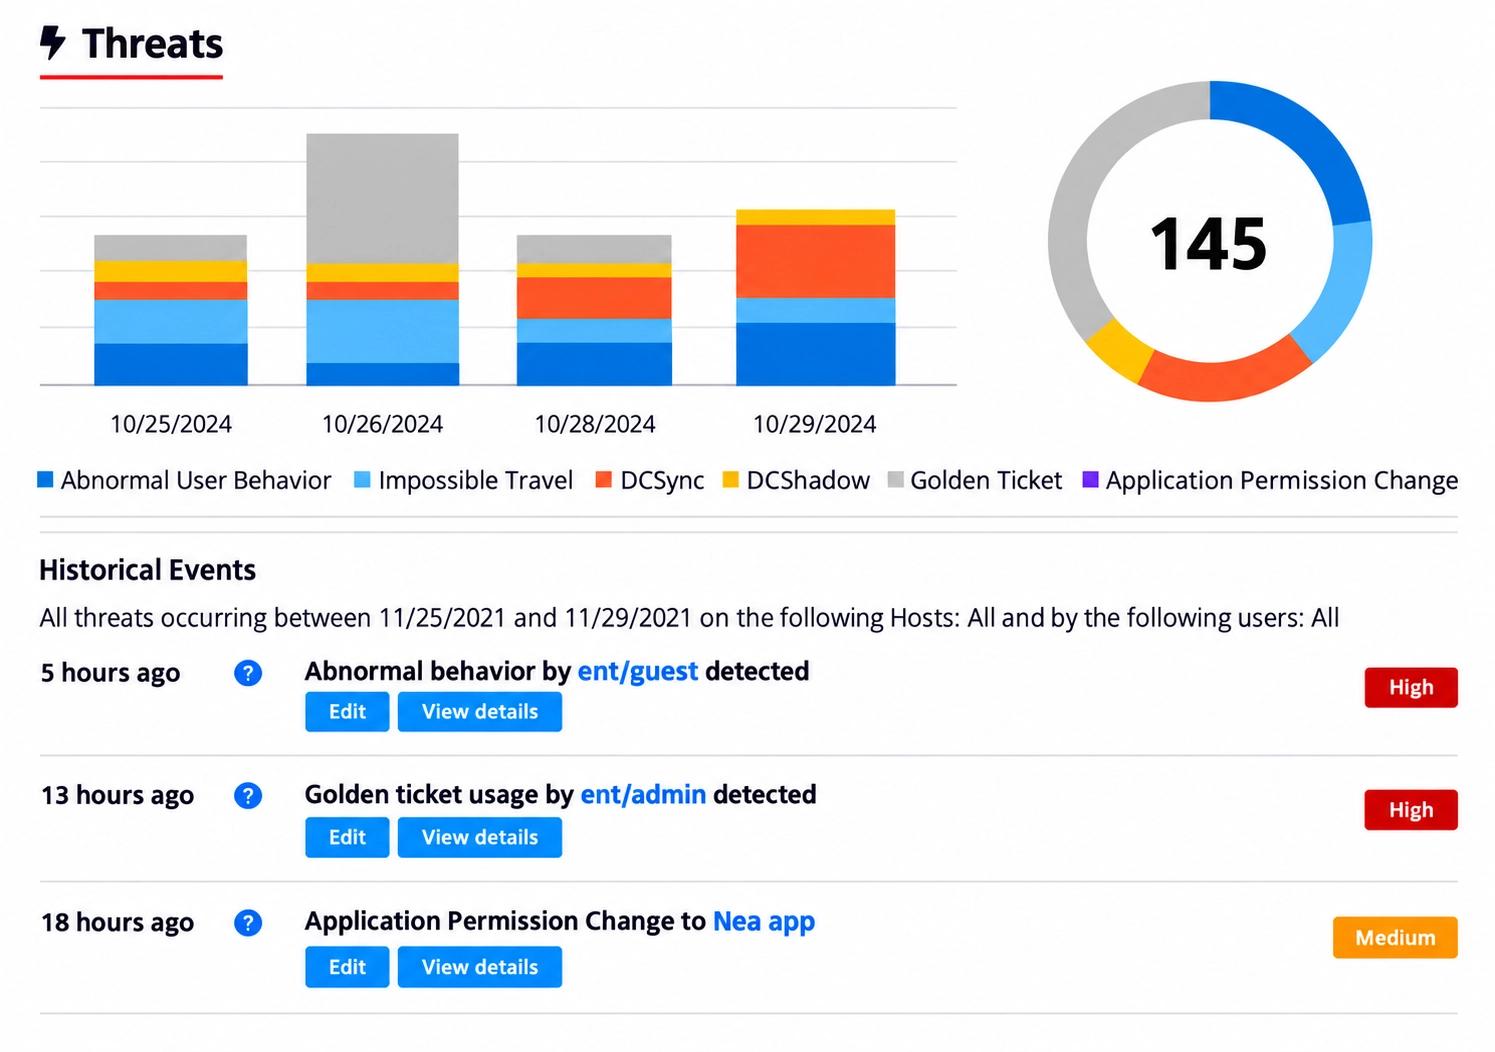
Threat Manager erkennt Angriffstechniken wie DCSync, DCShadow und Golden Ticket gegen Active Directory und Entra ID sowie abnormale Dateiaktivität und alarmiert das Personal oder löst automatisierte Reaktions-Playbooks aus.
Das vollständige Mapping von PCI DSS auf das Portfolio ansehen
In Aktion sehen
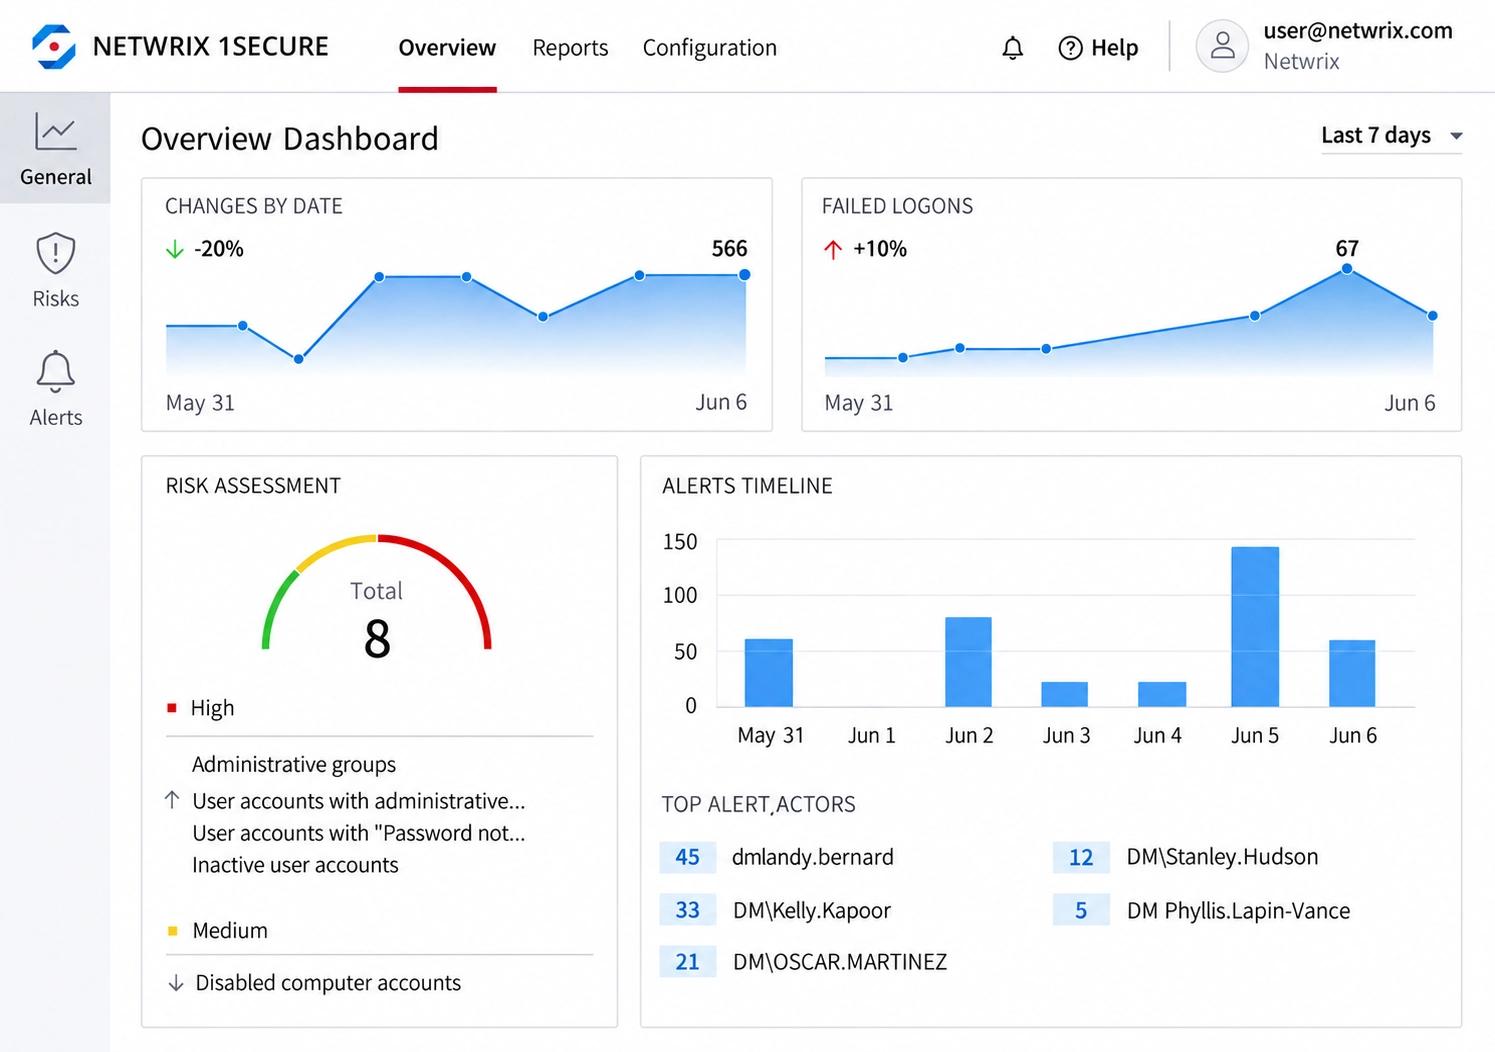
Änderungen, fehlgeschlagene Anmeldungen und Risiko in einem Dashboard
Die 1Secure-Übersicht erfasst Änderungen, fehlgeschlagene Anmeldungen, Warnungen und einen Gesamtrisikowert in Ihrer Umgebung, sodass Aktivitäten in und um die CDE früh sichtbar werden.
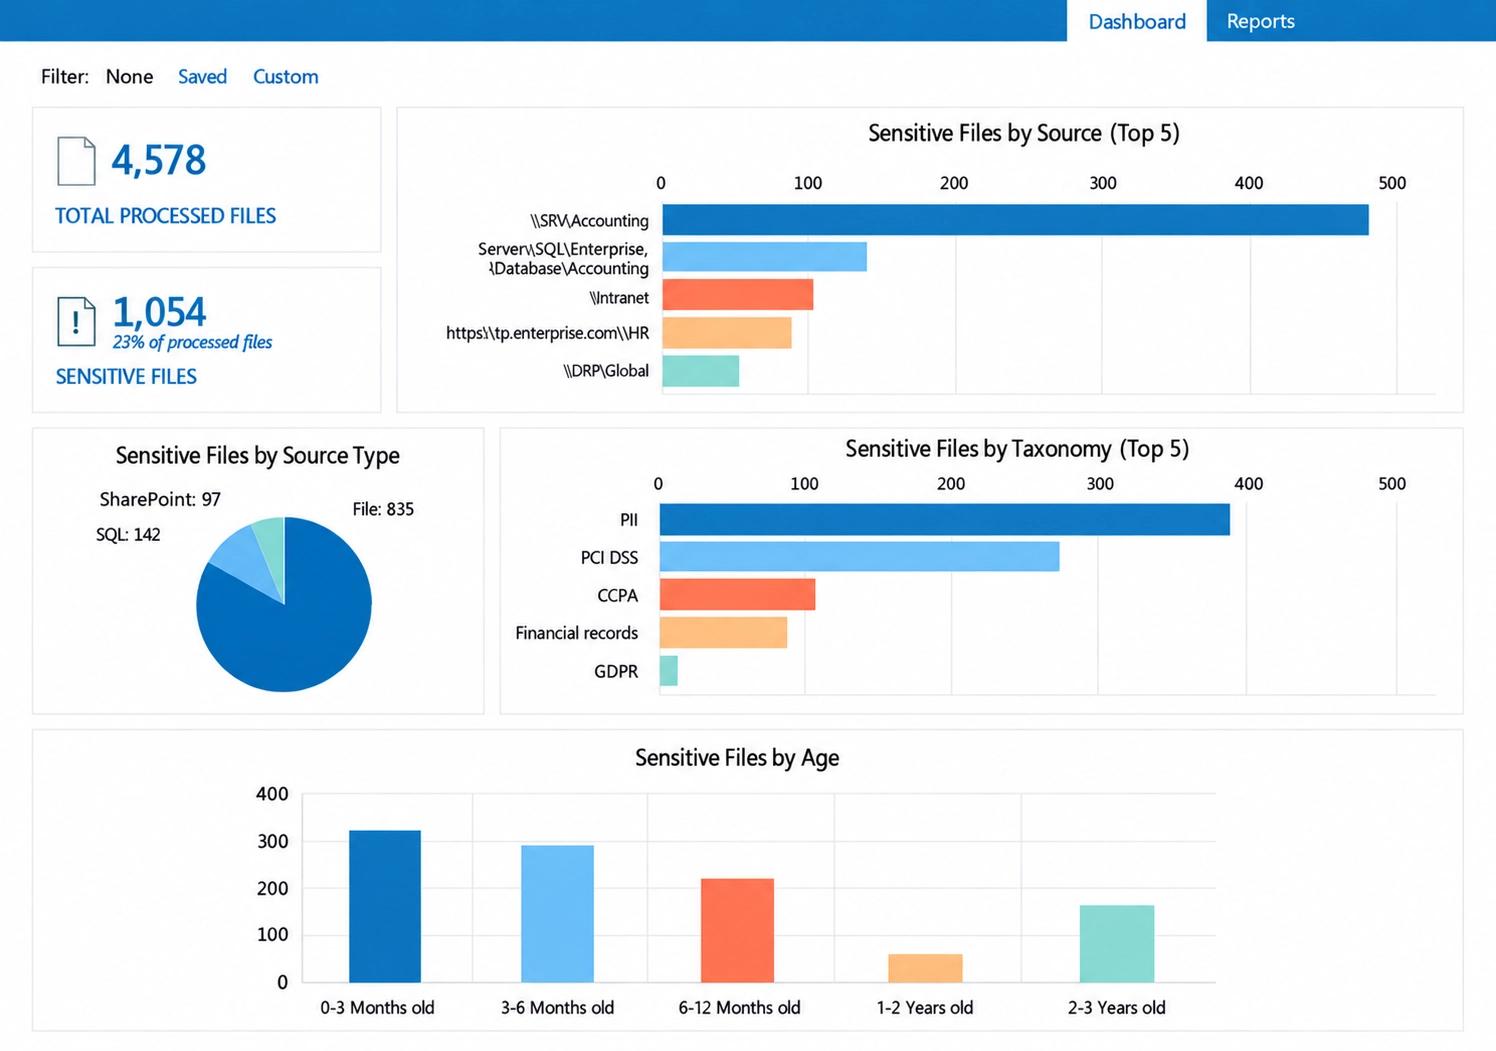
Karteninhaberdaten finden, wo immer sie gespeichert sind
Sensible Dateien werden nach Quelle, Taxonomie (einschließlich PCI DSS) und Alter aufgeschlüsselt, sodass Sie Kartendaten außerhalb der CDE finden und Ihre Aufbewahrungsregeln anwenden können.
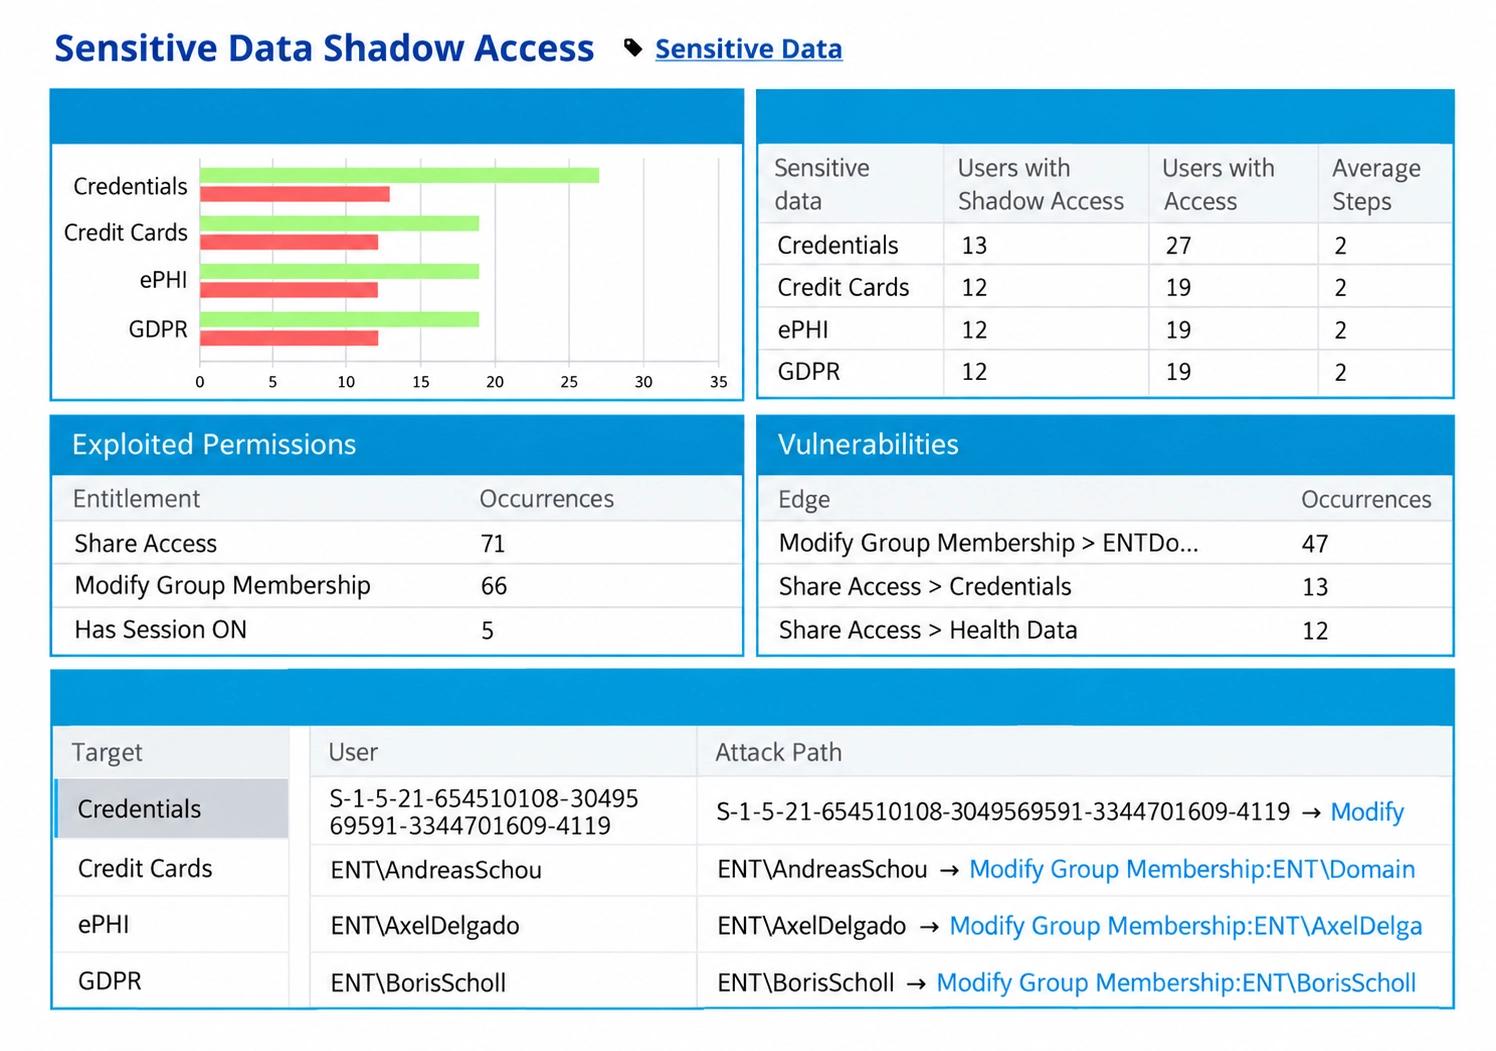
Sehen, wer auf Kreditkartendaten zugreifen kann und wie
Die Analyse verdeckter Zugriffe zeigt, welche Benutzer Kreditkartendaten erreichen können, auf welche Berechtigungen sie sich stützen und welcher Angriffspfad besteht, sodass Zugriffüberprüfungen von der tatsächlichen Gefährdung ausgehen.
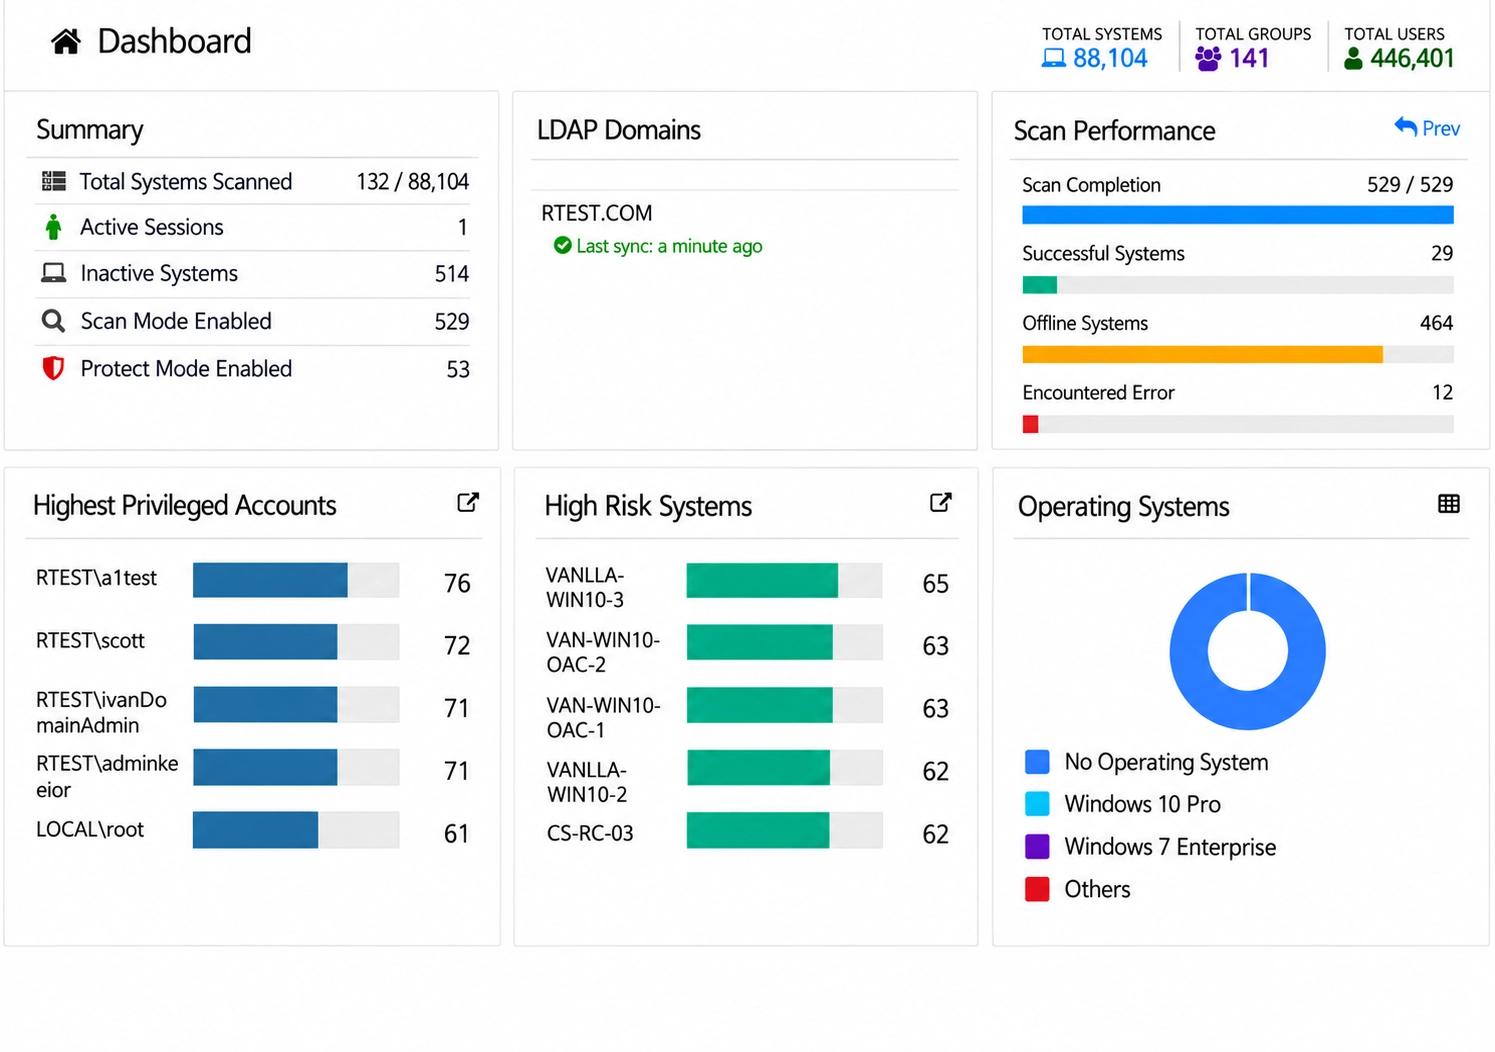
Die privilegiertesten Konten und riskantesten Systeme finden
Privilege Secure scannt Ihre Systeme, ordnet die privilegiertesten Konten und Hochrisikosysteme und zeigt, wo dauerhafter Administratorzugriff auf die CDE entfernt werden sollte.
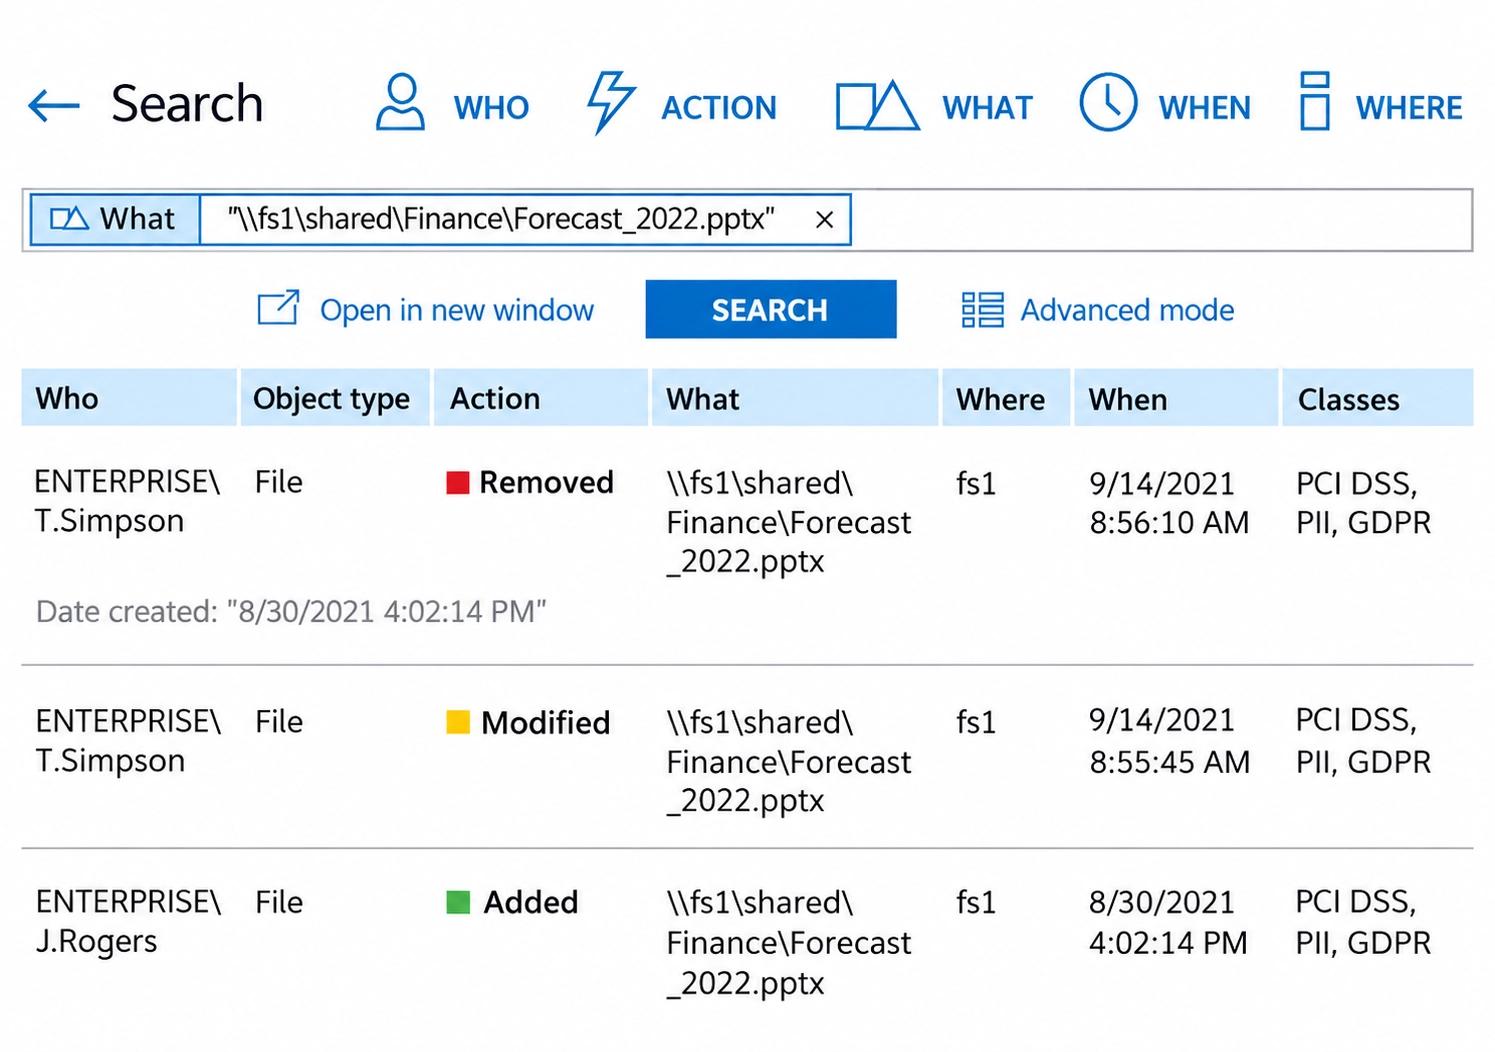
In Sekunden beantworten, wer eine Datei mit Karteninhaberdaten angefasst hat
Die Suche zeigt, wer eine Datei gelöscht, geändert oder hinzugefügt hat, wo und wann, mit der PCI-DSS-Klassifizierung der Datei neben jedem Ereignis. Genau diesen Nachweis verlangt Anforderung 10.
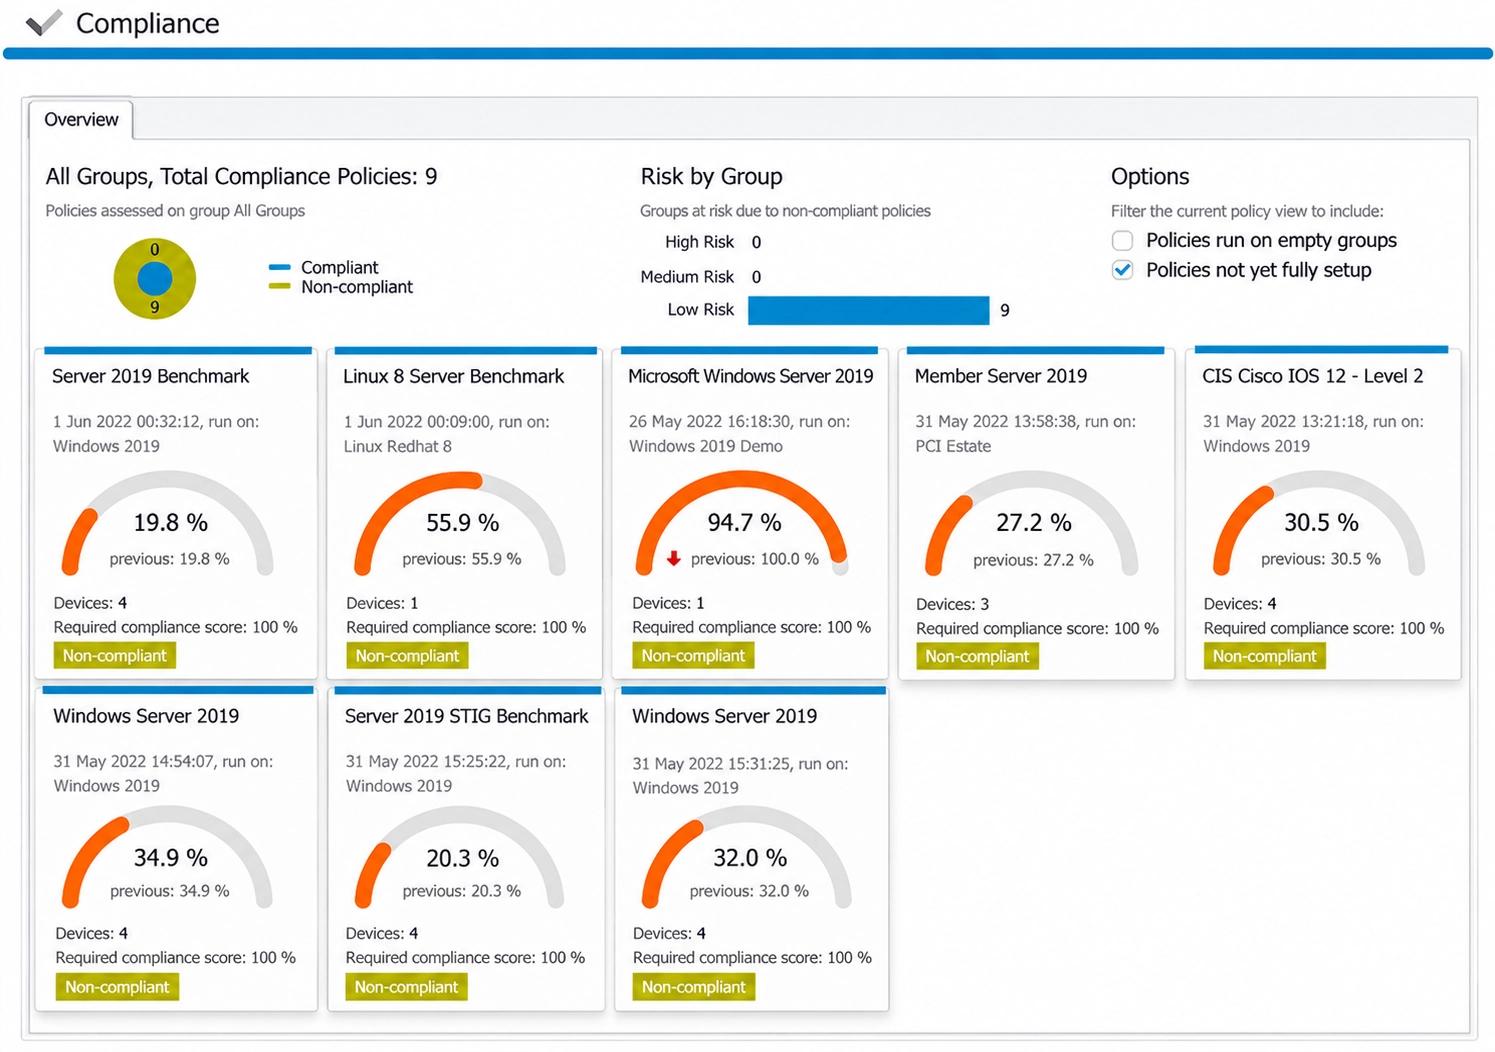
Nachweisen, dass Konfigurationen Ihren Härtungs-Baselines entsprechen
Compliance-Werte gegenüber CIS, STIG und Server-Benchmarks zeigen, welche Systeme von den freigegebenen Konfigurationen abgewichen sind, und unterstützen sichere Konfiguration und Änderungserkennung nach PCI DSS.
Angriffe wie DCSync und Golden Ticket erkennen, während sie passieren
Threat Manager meldet abnormales Verhalten, unmögliche Reisen sowie DCSync- und Golden-Ticket-Aktivität nach Schweregrad, sodass Sicherheitswarnungen direkt in Ihre Incident Response einfließen.