
Le 7 migliori soluzioni di Privileged Access Management nel 2026
Sep 4, 2026
Nel 2026 le soluzioni PAM devono coprire le identità non umane, applicare il principio dello zero standing privilege ed essere implementate in giorni, non in trimestri. Gli strumenti tradizionali incentrati sul vault lasciano account permanenti tra una rotazione e l'altra, offrendo agli aggressori bersagli persistenti tra account di servizio e carichi di lavoro delle macchine. Valutare un PAM moderno richiede di testare la profondità dell'accesso JIT, l'integrazione con AD/Entra ID e le tempistiche di implementazione reali nel tuo ambiente ibrido.
Le identità non umane (NHI), inclusi service accounts, chiavi API e carichi di lavoro delle macchine, superano in numero gli utenti umani nella maggior parte degli ambienti aziendali. Gli aggressori lo sanno. Gli operatori di ransomware raccolgono le credenziali dei service accounts con la stessa facilità delle password amministrative.
Tuttavia, la maggior parte delle soluzioni di Privileged Access Management (PAM) tratta ancora l'accesso privilegiato come un problema di gestione umana, lasciando account non umani con privilegi elevati tra le rotazioni delle password. Il Netwrix 2026 Data and Identity Security Report ha rilevato che il 76% delle organizzazioni non può revocare immediatamente l'accesso permanente quando non è più necessario.
I nuovi strumenti di Privileged Access Management adottano un approccio diverso. Invece di gestire account permanenti, li rimuovono completamente, creano credenziali temporanee limitate a un compito specifico e le revocano al termine della sessione. Questo passaggio dalla rotazione delle password a zero privilegi permanenti è il cambiamento più grande nel modo in cui funzionano oggi le soluzioni di Privileged Access Management.
Che tu stia scegliendo la tua prima soluzione di Privileged Access Management o sostituendone una che non è più adatta, i seguenti criteri di valutazione, un confronto affiancato e i profili di sette soluzioni sono pensati per team di medie imprese e aziende.
Come abbiamo valutato le migliori soluzioni di Privileged Access Management
Abbiamo valutato ogni soluzione in base a criteri allineati con le reali preoccupazioni degli acquirenti, tra cui:
- Copertura di Identity e sistema: Amministratori umani, account di servizio, identità API e carichi di lavoro macchina su on-prem, cloud e SaaS. Abbiamo dato peso alla copertura soprattutto sulle identità non umane, poiché è lì che si manifestano la maggior parte delle lacune.
- Profondità dei controlli privilegiati: Vaulting, rotazione, elevazione JIT, gestione dell’elevazione dei privilegi e della delega (PEDM), e applicazione del zero standing privilege. La domanda chiave: lo strumento rimuove l’accesso persistente o si limita a registrarlo e ruotarlo?
- Visibilità della sessione: Registrazione, supervisione in tempo reale, politiche a livello di comando e terminazione della sessione, con particolare attenzione alla ricercabilità e alla terminazione live.
- Integrazione dello stack di Identity e sicurezza: Connettori nativi per AD, Entra ID, SSO/MFA, SIEM/SOAR, ITSM e strumenti cloud/DevOps. Meno lacune di integrazione significano meno attriti nel deployment.
- Adattamento a implementazione e operatività: SaaS vs. on-prem, agent vs. agentless e tempistiche realistiche di rollout dall’installazione alla prima applicazione della policy.
- Conformità e preparazione per le verifiche: Report predefiniti mappati su framework specifici (NIST, PCI-DSS, HIPAA, SOX) anziché esportazioni generiche di log.
Netwrix Privilege Secure sostituisce gli account amministrativi permanenti con sessioni privilegiate just-in-time che si revocano automaticamente. Scarica una prova gratuita
Le migliori soluzioni di Privileged Access Management a colpo d'occhio
Questi fornitori affrontano lo stesso problema dei privilegi permanenti da punti di partenza diversi, alcuni costruiti attorno a una cassaforte centrale, altri eliminando completamente il ruolo della cassaforte.
La tabella seguente mostra dove si colloca ciascuno in base al focus e al modello di distribuzione, prima che le analisi complete spieghino come e quanto bene ciascuno lo realizza.
Fornitore | Focus principale | Distribuzione | Ideale per |
|---|---|---|---|
|
Mid-market, incentrato sull'identità |
On-prem, ibrido, DB cloud |
Ambienti ibridi Microsoft mid-market |
|
|
CyberArk |
Privileged Access Management enterprise |
SaaS, on-prem, ibrido |
Grandi aziende con team di sicurezza dedicati |
|
BeyondTrust |
Privileged Access Management convergente |
SaaS (Azure), on-prem, ibrido |
Organizzazioni che consolidano l'accesso remoto e i privilegi endpoint |
|
Delinea |
Usabilità per il mid-market |
SaaS, on-prem, ibrido |
Team che privilegiano usabilità e distribuzione rapida |
|
ManageEngine PAM360 |
Integrato con l'IT ops |
On-prem, cloud |
Clienti dell'ecosistema ManageEngine |
|
WALLIX Bastion |
PASM certificato in Europa |
On-prem, ibrido, SaaS |
Organizzazioni europee regolamentate |
|
Microsoft Entra PIM |
Controlli nativi Microsoft |
Cloud (Entra ID) |
Ambienti esclusivamente Microsoft o complemento a una soluzione PAM dedicata |
I profili seguenti spiegano come ciascuno gestisce l'elevazione JIT, la copertura delle identità non umane e l'entità del progetto di implementazione a cui ti stai iscrivendo.
1. Netwrix Privilege Secure
Netwrix Privilege Secure è una piattaforma PAM che elimina gli account privilegiati persistenti creando credenziali temporanee, specifiche per attività, invece di conservare quelle permanenti. Gli account di accesso Activity Token generano credenziali effimere su richiesta, limitate all’attività specifica, e le revocano automaticamente al termine della sessione, integrandosi nativamente con AD, Entra ID, PIM, LAPS e Intune tramite scoperta senza agenti.
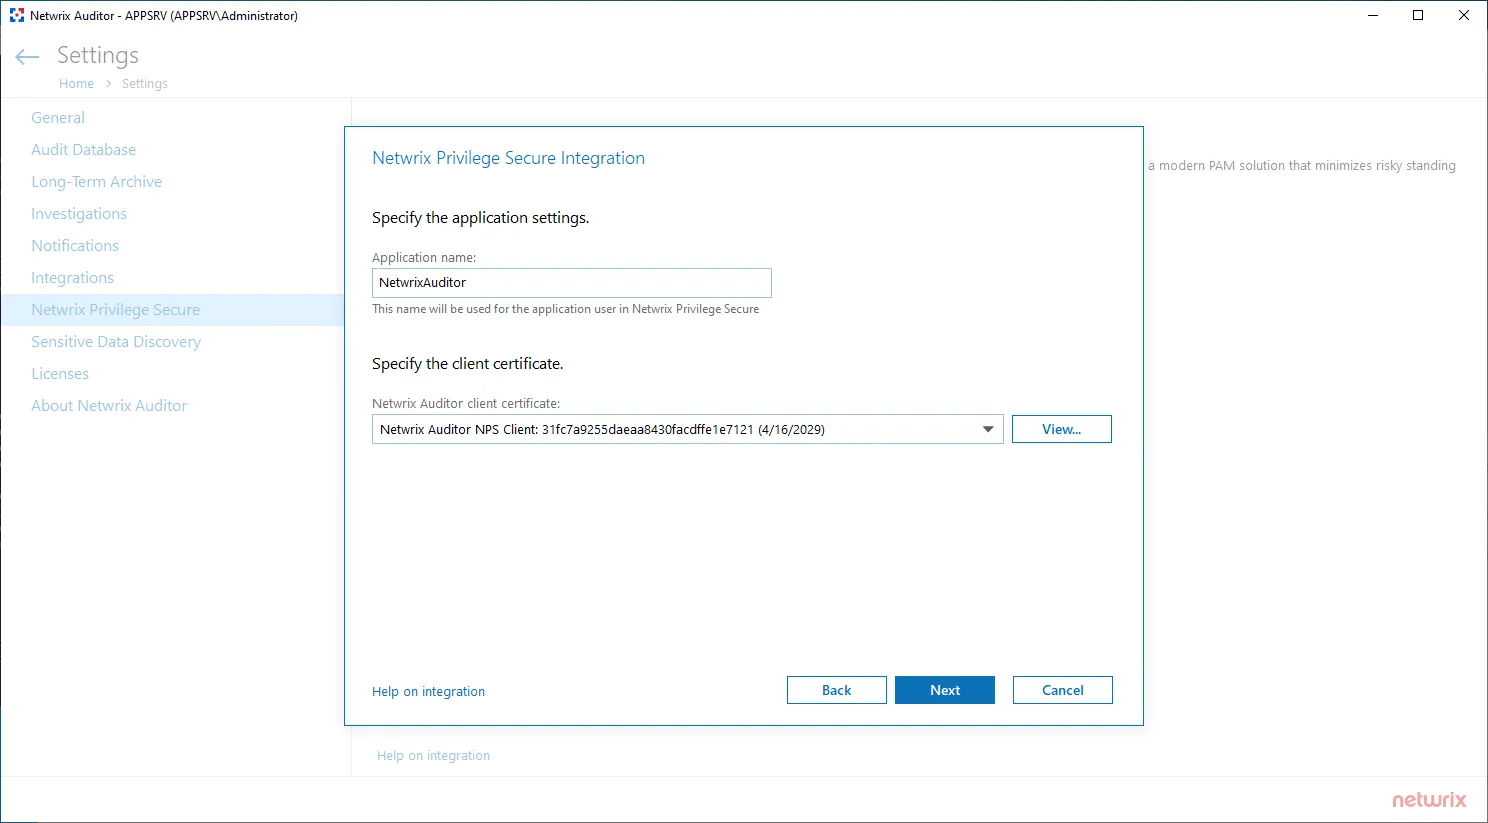
Fonte: docs.netwrix.com
Caratteristiche principali:
- Privilegi permanenti zero tramite generazione di account effimeri e revoca automatica dei diritti.
- Flussi di lavoro di accesso JIT con politiche di approvazione granulari e elevazione temporanea.
- Registrazione delle sessioni con ricerca per battute tramite Netwrix Auditor integrazione.
- Flessibilità Bring-your-own-vault e integrazione nativa Microsoft tramite PowerShell remoting.
- Implementazione segnalata dal fornitore in giorni con rilevamento senza agenti.
- Prezzi competitivi rispetto ai fornitori aziendali incentrati su vault.
- Applicazione automatica della membership autorizzata nei gruppi locali ed eliminazione dell'esposizione permanente degli amministratori di dominio.
- Accesso privilegiato sicuro senza VPN per dipendenti e terze parti con controllo sessione isolato basato su proxy.
Cosa da considerare:
- La copertura è più profonda negli ambienti ibridi incentrati su Microsoft, quindi i team fortemente nativi AWS o GCP dovrebbero verificare la profondità del connettore durante la valutazione.
- La flessibilità Bring-your-own-vault significa che i team che mantengono un vault esistente devono confermare la profondità dell'integrazione con il loro specifico fornitore di vault durante una prova di concetto.
In pratica, la differenza si nota subito. Eastern Carver County Schools, un distretto che protegge i dati di 9.300 studenti, ha eliminato completamente i privilegi permanenti dopo che i penetration tester hanno sfruttato ripetutamente account amministrativi sovradimensionati.
Hanno implementato Netwrix Privilege Secure in giorni, non mesi, sostituendo i privilegi permanenti con accesso just-in-time revocato automaticamente dopo ogni sessione.
Ideale per: Organizzazioni regolamentate di medie dimensioni (100-5.000 dipendenti) con infrastruttura ibrida Microsoft-centrica che desiderano PAM incentrato sull’identità con bassa frizione nel passaggio da vault esistenti.
2. CyberArk
CyberArk è una piattaforma aziendale PAM incentrata su vault che copre la scoperta delle credenziali, la rotazione, l'isolamento delle sessioni e la gestione dei privilegi degli endpoint in ambienti on-prem e multi-cloud. Palo Alto Networks ha acquisito CyberArk a febbraio 2026, e CyberArk rimane la scelta predefinita per le aziende che cercano la sicurezza di un marchio consolidato, anche a costo di un rollout più lungo.
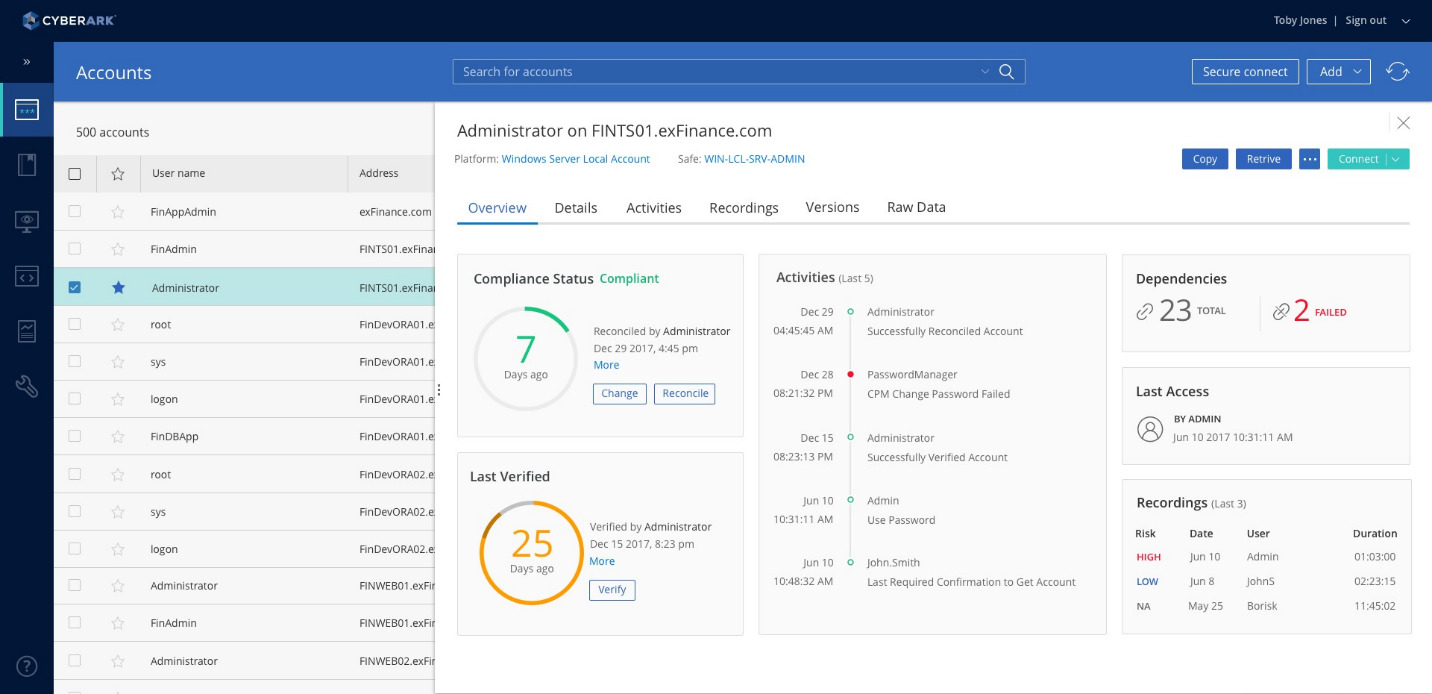
Fonte: cybersecurity-excellence-awards.com
Caratteristiche principali:
- Enterprise Digital Vault con crittografia AES-256, scoperta e rotazione automatica.
- Monitoraggio delle sessioni con isolamento, registrazione e riproduzione.
- Privilegi permanenti zero con JIT su on-prem e multi-cloud (AWS, Azure, GCP).
- Endpoint Privilege Manager rimuove i diritti di amministratore locale su Windows, Mac e Windows Server.
Cosa da considerare:
- Le implementazioni complete in azienda di solito richiedono da 12 a 18 mesi prima di fornire valore.
- L'architettura complessa richiede personale dedicato per configurare, mantenere e scalare.
- Ora parte del più ampio portfolio di Palo Alto Networks, che aggiunge considerazioni sul lock-in della piattaforma per gli acquirenti che valutano un acquisto standalone di Privileged Access Management.
Ideale per: Grandi aziende con team di sicurezza dedicati e un budget per servizi professionali disposti ad accettare implementazioni più lunghe e un TCO più elevato.
3. BeyondTrust
BeyondTrust è una piattaforma PAM integrata per organizzazioni che cercano di consolidare l'accesso remoto, Endpoint Privilege Manager (EPM) e il vault delle credenziali sotto un unico fornitore. Il portfolio comprende Password Safe, Privilege Management e Privileged Remote Access, unificati tramite una piattaforma Pathfinder guidata dall'IA.
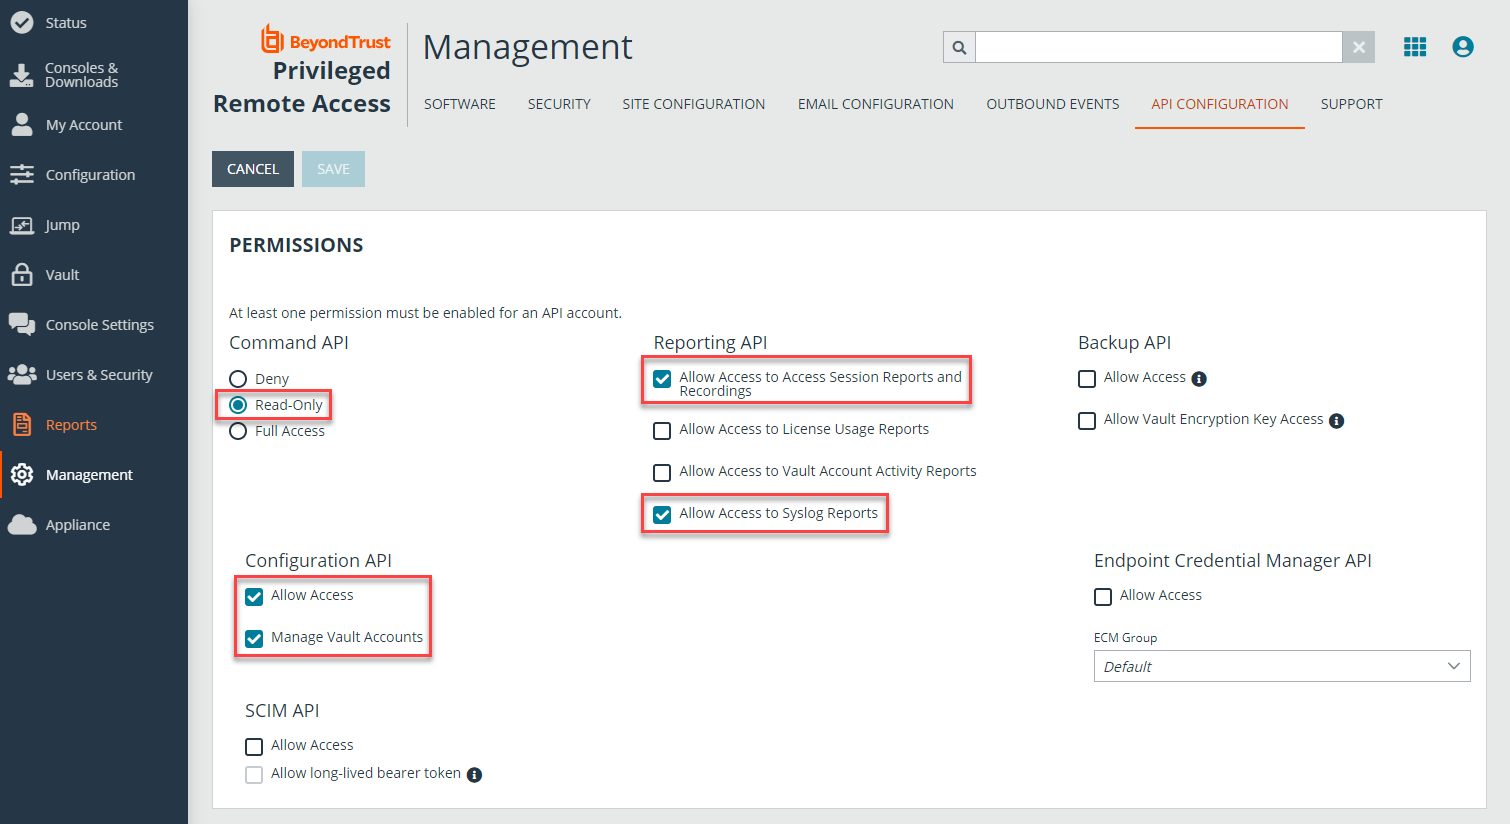
Fonte: beyondtrust.com
Caratteristiche principali:
- Password Safe con scoperta automatica, iniezione delle credenziali e gestione dei segreti.
- Endpoint Privilege Manager rimuove i diritti di amministratore locale su Windows, Mac e Linux.
- Accesso remoto privilegiato con accesso senza VPN e registrazione delle sessioni.
- True Privilege Graph che mappa le relazioni di privilegi nascosti.
Cosa da considerare:
- La configurazione di EPM richiede servizi professionali e competenze tecniche.
Ideale per: Organizzazioni che consolidano l'accesso remoto, Endpoint Privilege e la gestione delle credenziali sotto un unico fornitore, in particolare quelle che danno priorità alla profondità della gestione delle sessioni.
4. Delinea
Delinea è una piattaforma PAM per il mercato medio costruita attorno all’usabilità e alla velocità per team che vogliono controlli di accesso privilegiato senza la complessità di livello enterprise. L’architettura sottostante rimane in gran parte centrata sul vault, gestendo account privilegiati permanenti piuttosto che rimuoverli, anche se l’acquisizione di StrongDM da parte di Delinea nel marzo 2026 sta iniziando a cambiare questo.
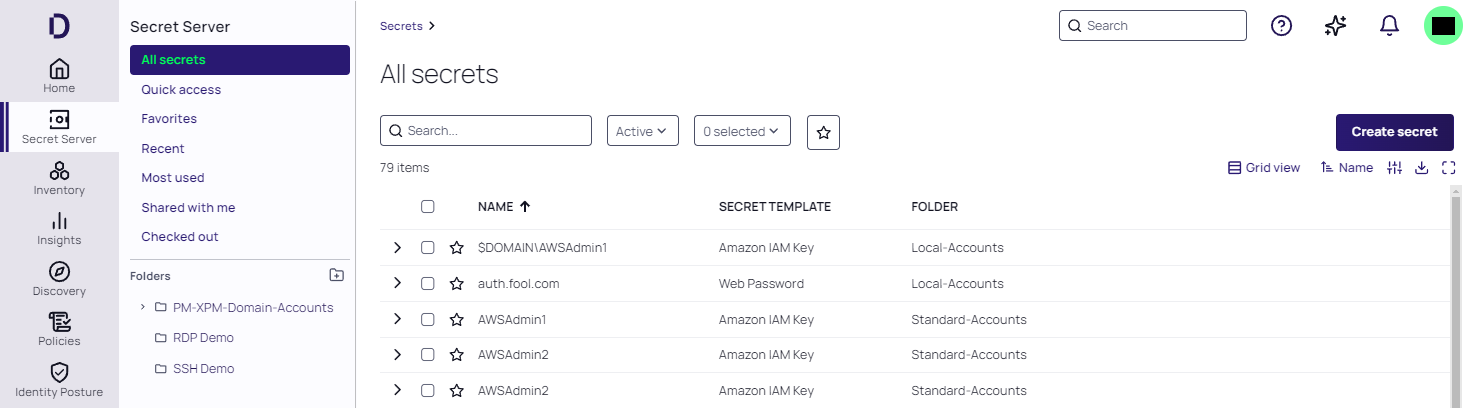
Fonte: docs.delinea.com
Caratteristiche principali:
- Secret Server gestisce account privilegiati tra identità umane, macchine e servizi con crittografia AES-256.
- Privilege Manager rimuove i diritti di amministratore locale su Windows e macOS con l'applicazione di MFA.
- Server PAM con JIT e elevazione dei privilegi just-enough per Windows, Linux e Unix.
- Mediazione multi-directory tra AD, OpenLDAP, Ping Identity e Entra ID.
Cosa da considerare:
- L'architettura centrale incentrata sul vault gestisce ancora i privilegi permanenti nella maggior parte dei moduli anziché rimuoverli per impostazione predefinita.
- L'autorizzazione runtime JIT basata su Cedar di StrongDM si applica attualmente a moduli specifici e non all'intera linea di prodotti, quindi gli acquirenti che valutano zero standing privilege dovrebbero confermare esattamente quali moduli lo includono oggi.
- Attrito nell'integrazione, in particolare durante la migrazione da Secret Server a Delinea Platform.
- Problemi tecnici complessi possono superare le capacità del team di supporto.
- La configurazione iniziale del connettore AD richiede competenze specializzate.
Ideale per: Team che danno priorità all'usabilità e all'adozione rapida, in particolare organizzazioni di medie dimensioni che privilegiano la rotazione gestita delle credenziali rispetto al privilegio permanente zero.
5. ManageEngine PAM360
ManageEngine PAM360 è una piattaforma PAM creata per i team IT che già utilizzano l’ecosistema ManageEngine. Fornisce archiviazione sicura delle credenziali, monitoraggio delle sessioni e report di conformità con integrazione nativa nell’ampio set di strumenti per le operazioni IT di ManageEngine.
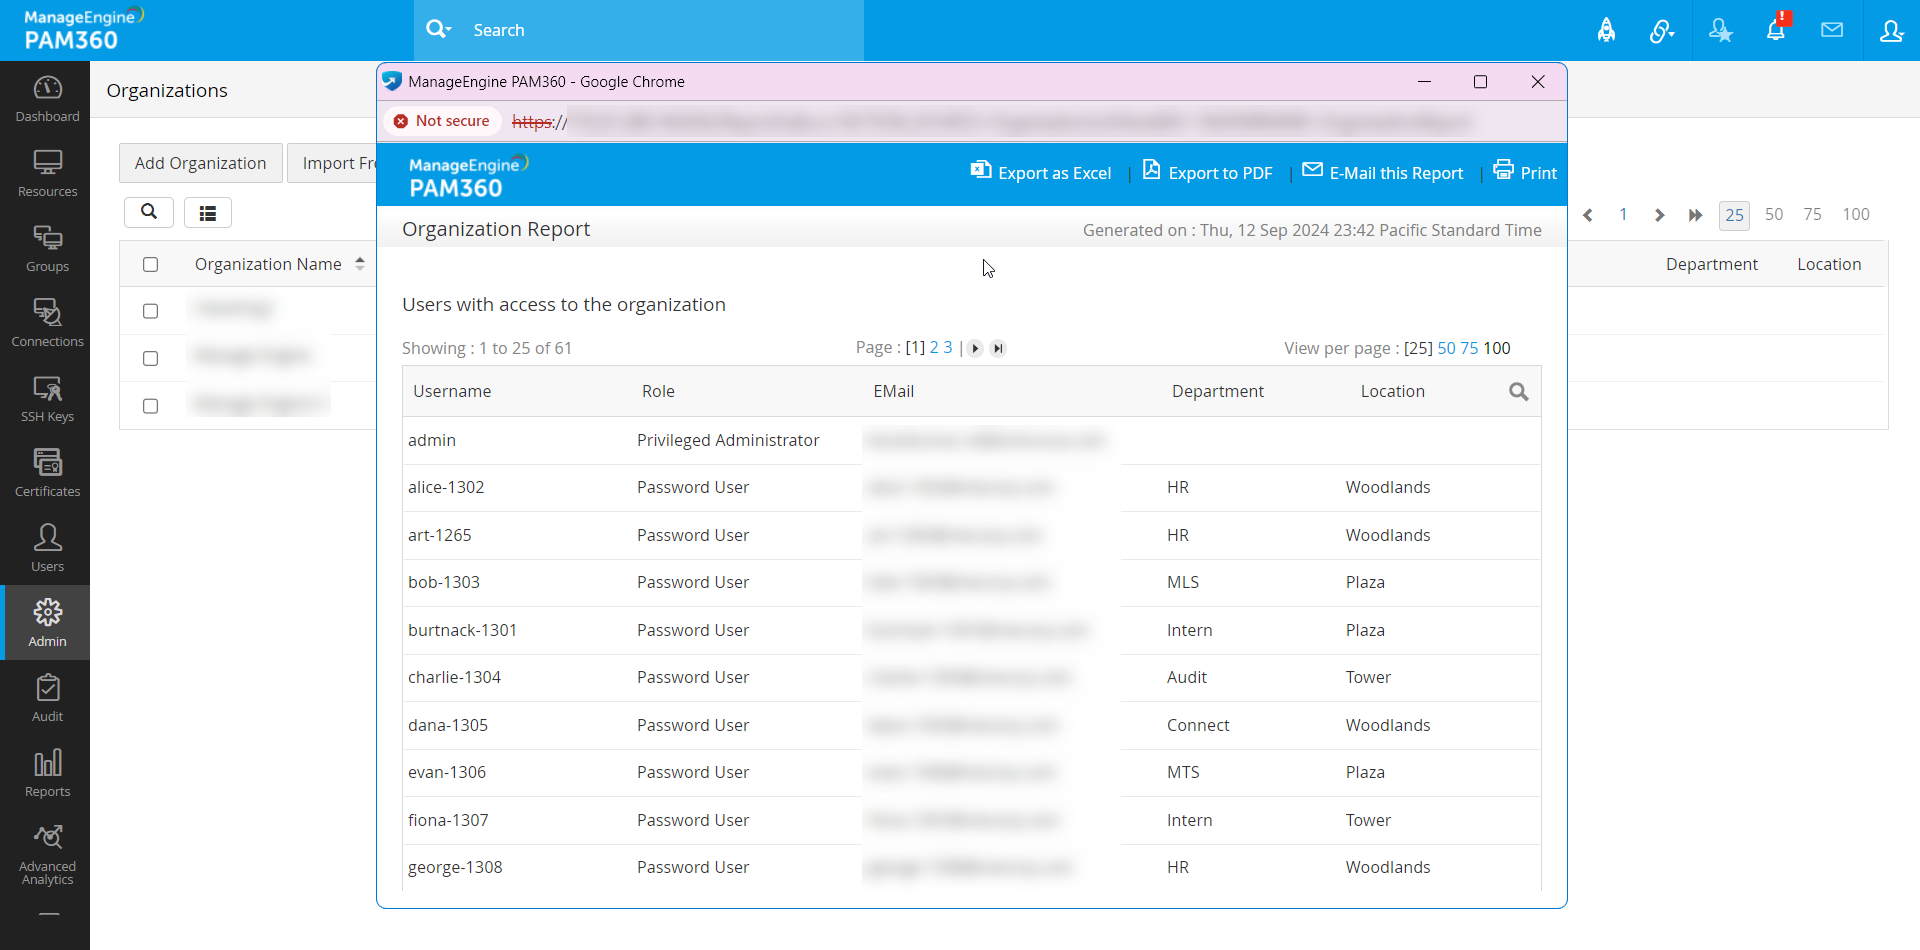
Fonte: manageengine.com
Caratteristiche principali:
- Archiviazione delle credenziali con rotazione e scoperta automatica delle password.
- Registrazione delle sessioni e monitoraggio in tempo reale per privileged access.
- Elevazione dei privilegi JIT con flussi di lavoro di approvazione.
- Integrazione nativa con l'ecosistema ManageEngine più oltre 800 connettori di app tramite Zoho Flow.
- Reportistica di conformità per PCI-DSS, HIPAA e SOX.
Cosa da considerare:
- Supporto nativo MFA limitato, che potrebbe richiedere integrazione esterna per alcuni casi d’uso.
- Problemi documentati di integrazione Linux e problemi di sincronizzazione delle password di Windows.
- Progettato per l'ecosistema ManageEngine; meno flessibile al di fuori di esso.
Ideale per: team IT standardizzati su ManageEngine che cercano un PAM conveniente all'interno del loro ecosistema esistente.
6. WALLIX Bastion
WALLIX Bastion è una piattaforma PAM focalizzata sull'Europa con doppie certificazioni dal Bundesamt für Sicherheit in der Informationstechnik (BSI) e dall'Agence nationale de la sécurité des systèmes d'information (ANSSI). È costruita attorno ai requisiti regionali di conformità e sovranità dei dati, in particolare GDPR, la Direttiva sulla sicurezza delle reti e dell'informazione (NIS2) e il Digital Operational Resilience Act (DORA), con una portata più limitata al di fuori di EMEA.
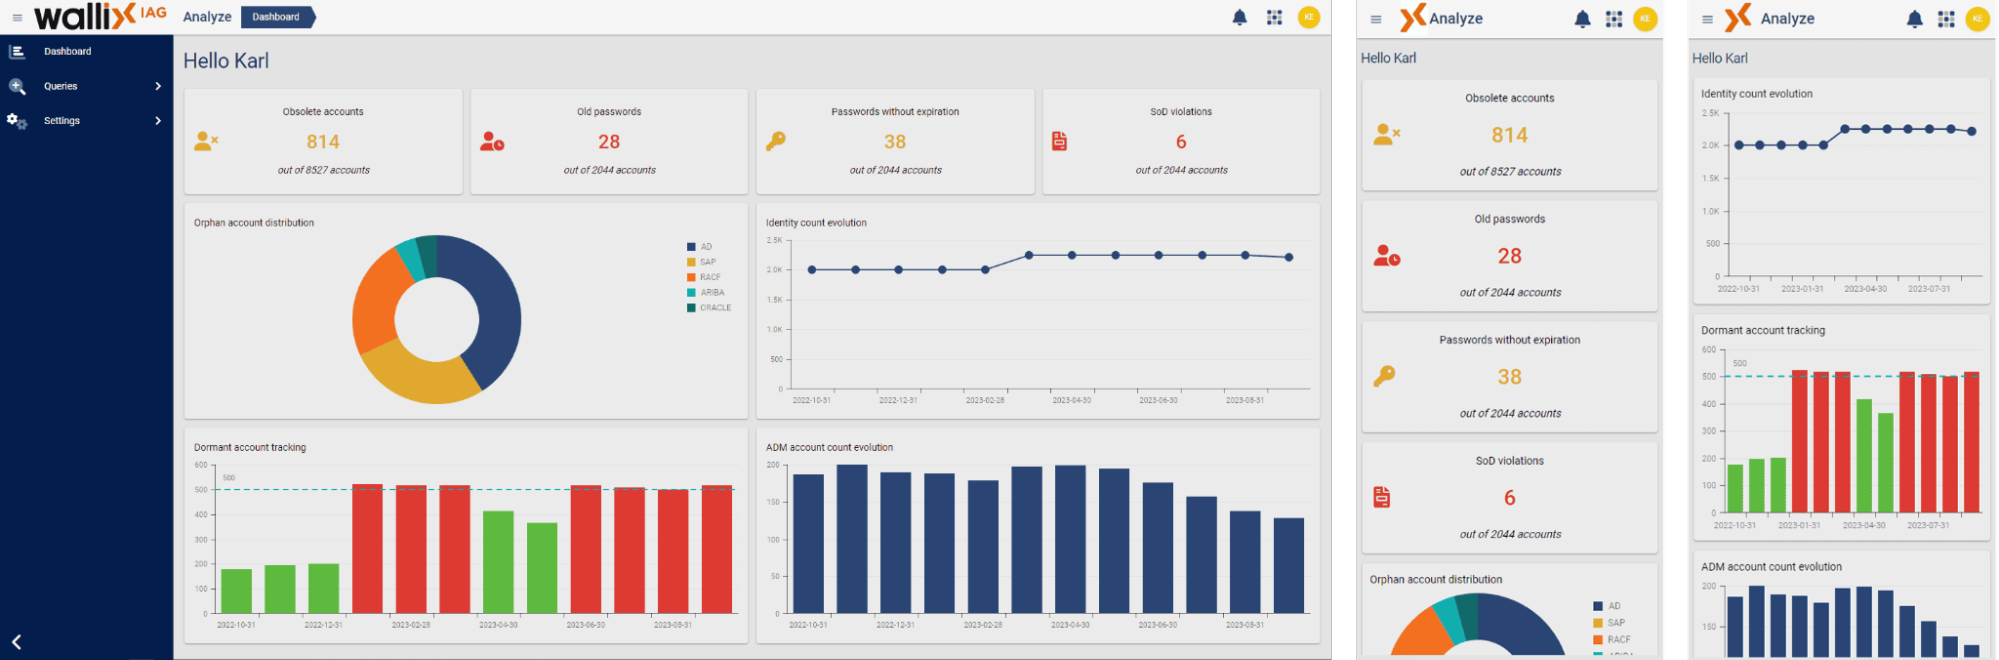
Fonte: wallix.com
Caratteristiche principali:
- Archiviazione e rotazione delle credenziali con crittografia AES-256, SHA2 e ECC.
- Gestione delle sessioni con monitoraggio in tempo reale e audit trail ricercabili con OCR.
- Gestione delle sessioni basata sul web senza agenti e senza installazione su endpoint.
- Supporto nativo per i protocolli RDP, SSH, HTTP, HTTPS, VNC, Telnet e SFTP.
Cosa da considerare:
- Analisi comportamentale limitata per implementazioni on-premises.
- Ecosistema di partner e integrazioni più piccolo rispetto ai fornitori globali.
Ideale per: Organizzazioni europee che necessitano di conformità regionale (GDPR, NIS2, DORA) e sovranità dei dati.
7. Microsoft Entra PIM
Microsoft Entra PIM è una funzionalità nativa di Microsoft PAM che offre accesso JIT, flussi di approvazione e revisioni degli accessi per i ruoli delle risorse Azure, i ruoli amministrativi di Microsoft 365 e i permessi di Entra ID. È inclusa con Entra ID P2, Entra ID Governance o licenze Microsoft 365 E5 senza costi aggiuntivi, ma la copertura si limita agli ambienti Microsoft e non si estende ad AD on-prem, server Linux o database.
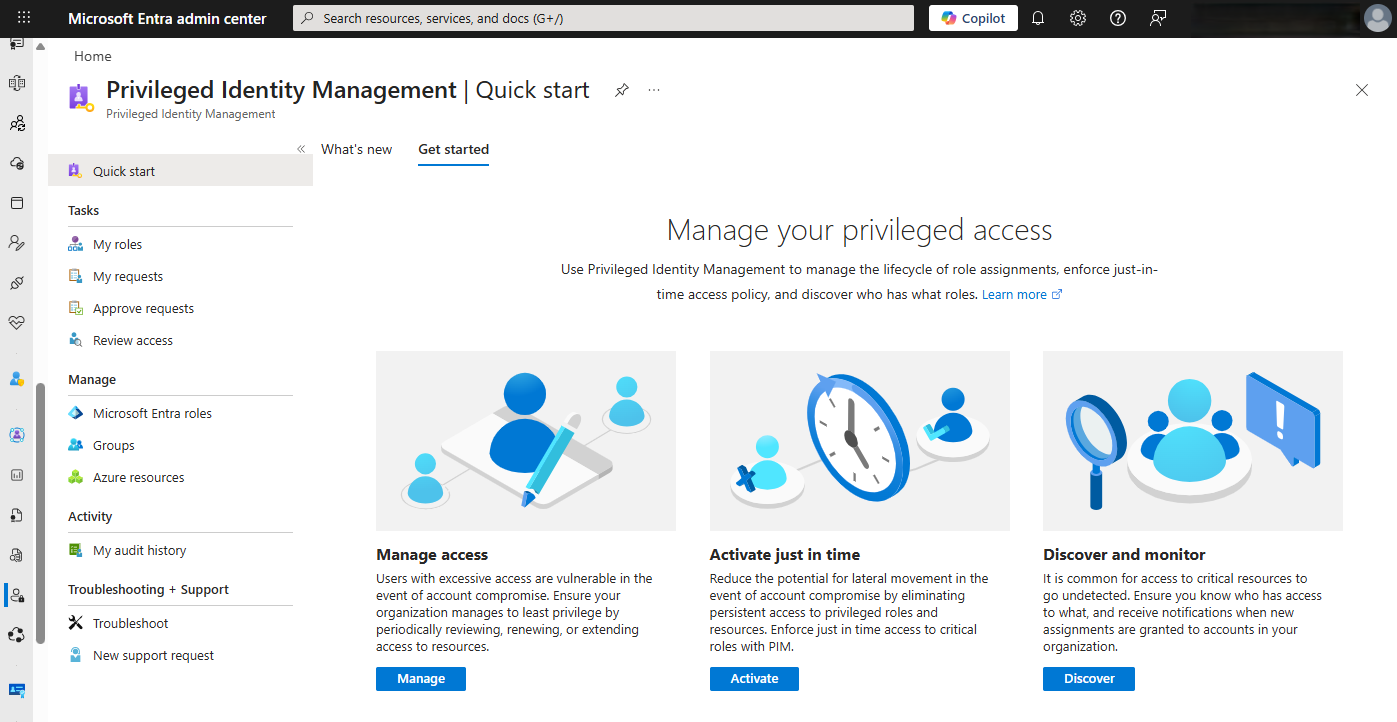
Fonte: learn.microsoft.com
Caratteristiche principali:
- Assegnazioni di ruoli idonei a tempo limitato che richiedono un'attivazione esplicita con MFA obbligatoria.
- Flussi di approvazione configurabili con giustificazione aziendale e registrazione completa degli audit.
- Revisioni degli accessi con pianificazione periodica e correzione automatica.
- Copertura di oltre 120 ruoli integrati di Entra ID, ruoli delle risorse di Azure e ruoli di Microsoft 365.
Cosa da considerare:
- Nessuna copertura per infrastrutture non Microsoft (AWS, GCP, server Linux, database, dispositivi di rete).
- Nessuna capacità di registrazione della sessione o di registrazione dei tasti.
- Nessun vault per le credenziali o rotazione automatica per gli account di servizio.
- I limiti di dismissione di Entra Permissions Management limitano le funzionalità di assegnazione in cloud.
Ideale per: ambienti esclusivamente Microsoft o come complemento a una soluzione dedicata di Privileged Access Management per una copertura ibrida più ampia. Entra PIM gestisce i ruoli di Azure e Microsoft 365, mentre uno strumento dedicato copre on-premise, database e sistemi non Microsoft.
Come scegliere la soluzione PAM giusta nel 2026
Il mercato di Privileged Access Management si sta spostando dalla rotazione delle credenziali centrata sul vault verso architetture che eliminano completamente gli account permanenti.
Questo cambiamento modifica la valutazione: la domanda prioritaria diventa quale strumento rimuove l’accesso persistente preso di mira dagli attaccanti, piuttosto che quale gestisce meglio le password.
Esamina questo prima di impegnarti con un fornitore:
- Verifica i privilegi permanenti prima di confrontare le funzionalità: Una valutazione della superficie di attacco degli account privilegiati del tuo ambiente ti indica quali account, umani e non umani, hanno attualmente accesso elevato sempre attivo. Questo inventario, non la lista delle funzionalità di un fornitore, dovrebbe guidare la tua valutazione.
- Verifica se lo strumento rimuove l'accesso permanente o lo ruota semplicemente: Esegui una prova di concetto e conferma che non rimanga alcun account amministratore persistente che un attaccante possa scoprire tra i cambi di password. Questa è la vera linea di demarcazione tra il PAM legacy centrato sul vault e le architetture a privilegi zero che stanno guadagnando terreno.
- Conferma il percorso di migrazione del vault: Se stai già utilizzando un credential vault, verifica se la nuova piattaforma richiede un rip-and-replace o supporta il bring-your-own-vault, poiché questa decisione influisce sia sui costi di cambio che sui tempi di rollout.
- Verifica la visibilità della sessione rispetto al tuo framework di conformità: Conferma che la traccia di controllo della piattaforma collega le sessioni bloccate o elevate alle identità dietro di esse e le mappa al framework specifico (NIST, PCI-DSS, HIPAA, SOX) richiesto dai tuoi revisori.
- Valuta una piattaforma convergente rispetto alla capacità del tuo team: Uno strumento autonomo che opera isolato dalla governance dell'identità può aggiungere più oneri di quanti ne elimini per team già sotto pressione. Un privileged access management best practices framework aiuta a distinguere i controlli indispensabili da quelli opzionali.
Per i team che necessitano di controlli di accesso privilegiato che rimuovono gli account permanenti invece di archiviarli, Netwrix Privilege Secure si installa in pochi giorni, offre monitoraggio delle sessioni incentrato sull’attività e supporta ambienti ibridi su sistemi Microsoft e non Microsoft.
Fa parte della più ampia piattaforma Netwrix 1Secure™, che combina Privileged Access Management, Data Security Posture Management, Identity Threat Detection & Response e report di conformità in un unico fornitore.
Netwrix Privilege Secure colma le lacune lasciate da PAM per account permanenti e dagli strumenti nativi Microsoft, senza richiedere un team PAM dedicato.
Richiedi una demo per vedere come eliminare i privilegi permanenti si confronta con il loro deposito nel tuo ambiente.
Disclaimer: Le informazioni in questo articolo sono aggiornate ad agosto 2026; verificare i dettagli con ciascun fornitore per gli aggiornamenti più recenti.
Domande frequenti sulle soluzioni PAM
Condividi su
Scopri di più
Informazioni sull'autore

Netwrix Team
Scopri di più su questo argomento
Nessuno chiede se hai ancora bisogno di quell'accesso
Microsoft RAMP si ferma al confine della tua autorità di certificazione
Il gioco dell'acchiappa la talpa sugli accessi non finisce mai. C'è un motivo
Governa l'agente IA come l'identità che è
Convergenza di ITDR, PAM e IGA. Quale dei tre è presente quando arriva l'attacco?