
12 rischi critici di sicurezza dell'IA ombra che la tua organizzazione deve monitorare
12 rischi critici di sicurezza dell'IA ombra che la tua organizzazione deve monitorare
Feb 13, 2026
I dipendenti adottano gli strumenti di IA più rapidamente di quanto i team di sicurezza possano valutarli, e gran parte di questa adozione avviene al di fuori dei canali approvati. Il risultato è l'IA ombra: lavoro autorizzato che passa attraverso modelli non autorizzati, con dati sensibili che finiscono su server non controllati dall'organizzazione.
La portata della discrepanza è misurabile. Il Netwrix 2026 Data and Identity Security Report ha rilevato che le organizzazioni in cui l'IA ha ampliato significativamente il numero di identità che accedono ai dati hanno riportato un tasso di violazione del 43% nell'anno precedente, rispetto all'11% per le organizzazioni in cui l'IA non aveva modificato i modelli di accesso. Questo divario di quattro volte è dove prospera la shadow AI.
L'IA al lavoro genera reali aumenti di produttività. Il rischio deriva dall'utilizzo al di fuori dei canali regolamentati. Quando i dipendenti adottano strumenti senza supervisione, l'esposizione si moltiplica: perdite di dati tramite modelli non verificati, lacune di conformità che emergono durante le verifiche e percorsi che i team di sicurezza non possono monitorare.
Questa guida spiega cosa sono i rischi di sicurezza dell'AI shadow, dettaglia i 12 rischi da monitorare e illustra come valutarli e prioritizzarli.
Quali sono i rischi per la sicurezza della shadow AI?
Shadow AI è un sottoinsieme di shadow IT che si riferisce specificamente all'uso di strumenti o piattaforme di IA senza l'approvazione o la supervisione del reparto IT. Un rischio di sicurezza Shadow AI si verifica ogni volta che i dati aziendali passano attraverso strumenti e canali di IA che l'IT non può vedere o controllare.
Shadow AI si verifica generalmente perché i dipendenti vogliono sfruttare i sistemi esistenti per velocizzare il loro lavoro. Ma quando un rappresentante di vendita incolla una lista di clienti con nomi e email in ChatGPT per creare messaggi di contatto personalizzati, quei dati ora risiedono su server al di fuori del tuo perimetro di sicurezza. Questo introduce rischi che i team di sicurezza non possono monitorare o mitigare.
Secondo il IBM 2025 Cost of a Data Breach Report, le violazioni che coinvolgono alti livelli di shadow AI costano in media 4,63 milioni di dollari, 670.000 dollari in più rispetto alle violazioni con poco o nessun shadow AI.
Ecco cosa rende difficile gestire la shadow AI:
- Si nasconde in bella vista: La Shadow AI spesso vive all'interno di estensioni del browser, plugin o funzionalità AI in strumenti SaaS già approvati, il che la rende invisibile ai metodi tradizionali di scoperta.
- Elabora i dati tramite prompt: A differenza del software tradizionale, gli strumenti di IA acquisiscono dati sensibili tramite input in linguaggio naturale, quindi li elaborano e talvolta li memorizzano su server di terze parti.
- I framework tradizionali non lo considerano: I framework di cybersecurity consolidati come NIST CSF, ISO 27001 e CIS Controls rimangono essenziali, ma sono antecedenti ai flussi di dati specifici per l’IA, quindi i metodi di rilevamento e i requisiti di governance differiscono da quelli per la shadow IT tradizionale.
- Gli agenti autonomi aggiungono complessità: Shadow AI può includere agenti che prendono decisioni e compiono azioni ben oltre il semplice accesso ai dati, creando un'esposizione imprevedibile.
Shadow AI in numeri
Tre risultati dello stesso Netwrix 2026 Data and Identity Security Report mostrano quanto si è ampliato il divario:
- Solo il 20% delle organizzazioni monitora o governa completamente l'uso di shadow AI da parte dei dipendenti.
- Il 76% non governa o monitora completamente le identità non umane, inclusi gli agenti AI e gli account di servizio.
- Solo l'11% si considera completamente pronto per l'IA, con politiche applicate e monitoraggio continuo in atto.
L'impatto crescente dell'IA nella cybersecurity significa che queste lacune si allargano ogni trimestre in cui la governance resta ferma.
Netwrix Endpoint Protector blocca il caricamento di dati sensibili verso strumenti di IA su endpoint e sessioni del browser. Richiedi una demo
I 12 rischi critici di sicurezza dell'IA ombra
I rischi di sicurezza di Shadow AI possono esistere indipendentemente, ma nella pratica si sommano. Un dipendente che utilizza un account personale di AI per elaborare dati regolamentati tramite uno strumento senza registrazione di audit crea un'esposizione alla conformità maggiore di qualsiasi singolo rischio.
1. Esposizione non autorizzata dei dati a modelli di IA di terze parti
Ogni prompt inviato a un modello di IA di terze parti è un dato che lascia l'ambiente. A meno che l'organizzazione non abbia valutato e approvato lo strumento, non ha alcun controllo su come il modello memorizza, conserva o si allena su tali dati.
Le informazioni sensibili fluiscono verso server al di fuori del perimetro di sicurezza senza alcuna barriera. La maggior parte delle organizzazioni non riesce a vedere dove vanno questi dati. Nella stessa indagine di Netwrix, solo il 21% ha piena visibilità su quali dati sensibili fluiscono verso strumenti di IA, modelli e copiloti, e solo il 31% può impedire completamente che vengano inviati a strumenti di IA esterni o account personali.
Un singolo prompt può contenere codice proprietario, proiezioni finanziarie o customer PII in un modello che il team di sicurezza non ha mai esaminato. Se quel modello utilizza input dei clienti per l’addestramento, i dati possono poi emergere nelle risposte fornite a utenti completamente non correlati.
2. Utilizzo di account personali che bypassano i controlli aziendali
I dipendenti spesso non distinguono tra i loro account personali e di lavoro per l'IA. Quando utilizzano un account personale di chatbot per compiti lavorativi, l'organizzazione perde visibilità, tracce di audit e la capacità di applicare le politiche di gestione dei dati. L'attività avviene completamente al di fuori dei controlli che l'IT ha in atto. Quando segue un'indagine su una violazione, l'organizzazione non ha registri per definire l'entità dell'esposizione e nessun ricorso contrattuale contro il fornitore dell'account personale.
3. Lacune nel framework di governance
L’adozione degli strumenti di IA supera costantemente la governance destinata a gestirla. Un dipendente può iscriversi a un nuovo servizio di IA in pochi minuti, mentre il processo di approvazione richiede settimane. Gli strumenti non approvati entrano nei flussi di lavoro molto prima che inizi qualsiasi revisione.
I team di sicurezza non possono applicare politiche su strumenti di cui non sono a conoscenza, e i team legali non possono esaminare i termini di gestione dei dati per servizi che nessuno ha segnalato di aver adottato. Questa lacuna emerge quando una violazione o un'indagine regolatoria richiede un inventario che l'organizzazione non ha mai creato.
4. Integrazioni non autorizzate di AI agentiva e strumenti
Una categoria emergente di shadow AI copre modelli, strumenti e agenti autonomi non autorizzati integrati nei flussi di lavoro aziendali. Ciò include plugin, server Model Context Protocol e framework di orchestrazione che possono raggiungere dati di produzione oltre la vista del team di sicurezza.
L'IA agentica è già in produzione: il 41% delle organizzazioni utilizza IA agentica che accede ai dati per conto degli esseri umani, ma il 76% non governa completamente le identità non umane dietro di essa. A differenza della tradizionale shadow IT, questi agenti prendono decisioni autonome, concatenano azioni tra sistemi e possono aumentare i propri privilegi a seconda di come sono configurati. Un prompt studiato può reindirizzare un agente con accesso in scrittura a un sistema di produzione per modificare record, estrarre dati o creare nuovi percorsi di accesso che l'operatore non aveva mai previsto.
5. Attacchi di iniezione di prompt
L'iniezione di prompt sfrutta una caratteristica fondamentale del design dei grandi modelli linguistici: essi elaborano l'input dell'utente e le istruzioni di sistema come lo stesso tipo di dati. Un attaccante che crea l'input giusto può estrarre informazioni sensibili, manipolare output o attivare azioni non autorizzate tramite un'interfaccia conversazionale non progettata per un uso avversario. Un'istruzione dannosa incorporata in un documento che l'IA riassume può eseguirsi silenziosamente, reindirizzando l'output del modello senza che l'utente o il team di sicurezza vedano il payload.
6. Perdita del prompt di sistema che espone le credenziali
Quando i team configurano strumenti di IA con chiavi API, credenziali di database o altri segreti nelle loro richieste di sistema, gli attacchi di prompt engineering possono estrarre questi segreti. Un'interfaccia conversazionale diventa un vettore di attacco quando l'input corretto induce il modello a rivelare informazioni che dovrebbero rimanere nascoste. Una volta estratte, tali credenziali aprono l'accesso diretto a ogni API, database o servizio dietro lo strumento di IA.
7. Avvelenamento della catena di approvvigionamento dell'IA
La catena di approvvigionamento dell'IA introduce nuove vie di rischio attraverso dipendenze dannose in modelli pre-addestrati, set di dati e framework di machine learning. Queste prendono di mira specificamente gli sviluppatori di IA e le integrazioni LLM, e sfuggono all'analisi standard della composizione del software.
Gli strumenti Shadow AI saltano completamente il processo di verifica, quindi il team di sicurezza non valuta mai la provenienza di un modello o dei suoi dati di addestramento prima che i dipendenti inseriscano input sensibili. Un modello o framework compromesso può esfiltrare prompt, manipolare output o eseguire codice dannoso sul sistema host, tutto prima che l'organizzazione sappia che lo strumento è in uso.
8. Applicazioni ad alto rischio con controlli di sicurezza inadeguati
Le applicazioni Shadow AI adottate senza la verifica IT spesso mancano di controlli fondamentali, inclusi crittografia, autenticazione a più fattori, registrazione di audit e garanzie sulla residenza dei dati. Senza questi controlli, i dati sensibili elaborati tramite lo strumento non sono protetti né a riposo né in transito. Un attaccante che intercetta una sessione non crittografata o raggiunge un server condiviso recupera quei dati senza una barriera di autenticazione e senza una voce di registro che registri l'accesso.
9. Lacune nelle evidenze di conformità per i controlli specifici dell’IA
Un programma di conformità di solito genera prove per i controlli di accesso, la gestione delle modifiche e la gestione dei dati. Quando gli auditor chiedono come l'organizzazione governa l'uso degli strumenti di IA, quali dati inviano i dipendenti tramite i prompt o come monitora il comportamento degli agenti, la maggior parte dei team non ha nulla da mostrare.
Solo pochi team possono produrre oggi quelle prove. Nello stesso sondaggio di Netwrix, solo il 21% si sente molto sicuro di poter dimostrare la conformità alle normative emergenti sull’IA come il EU AI Act, e solo il 19% ha assegnato un responsabile dedicato al rischio IA. Il divario emerge nel momento in cui un revisore lo richiede, e a quel punto la constatazione è già scritta.
10. Registrazione e visibilità inadeguate
Senza la registrazione delle interazioni con l'IA, i team non possono rilevare comportamenti anomali né condurre un'indagine efficace sugli incidenti. Una registrazione di audit inadeguata viola anche il Requisito 10 di PCI DSS, il requisito dei controlli di audit HIPAA al 45 CFR 164.312(b) e SOC 2 CC7.2.
Quel punto cieco è dove il movimento di dati non monitorato si trasforma in un incidente non rilevato. Un attaccante che sposta dati attraverso canali AI non lascia registri di attività per attivare un allarme o supportare un'indagine sull'incidente.
11. Agenti AI, plugin ed estensioni del browser
Gli agenti AI, le estensioni del browser e i plugin introducono rischi a livello di integrazione. Ognuno funziona con i propri permessi, si connette a sistemi esterni e elabora dati in modi difficili da monitorare su larga scala. Un'estensione che richiede permessi ampi può leggere i token di sessione, acquisire il contenuto della pagina e trasmettere tali dati a un server esterno tramite richieste in background che il monitoraggio di rete standard raramente segnala. La maggior parte delle organizzazioni non ha alcun registro delle estensioni installate dai dipendenti.
12. Contaminazione della proprietà intellettuale e bias algoritmico
L'uso di Shadow AI crea un rischio di proprietà intellettuale quando i dati proprietari vengono utilizzati per addestrare modelli commerciali al di fuori del controllo organizzativo. Quando i dipendenti incollano codice sorgente, roadmap di prodotto o dati dei clienti in strumenti non approvati, il modello può assorbire tali informazioni nell'addestramento ed esporle ad altri utenti.
Le organizzazioni affrontano anche la responsabilità per pregiudizi algoritmici quando i dipendenti utilizzano strumenti di IA non autorizzati per decisioni occupazionali o interazioni con i clienti. I regolatori possono ritenere l'organizzazione responsabile per risultati discriminatori, indipendentemente dall'approvazione dello strumento da parte della leadership, trasformando l'IA non autorizzata in un'esposizione legale ben oltre la sicurezza dei dati.
Come valutare e dare priorità ai rischi di shadow AI
Se la tua organizzazione non ha ancora un processo formale di valutazione del rischio IT, inizia da lì. Ma l'AI ombra introduce rischi che i framework tradizionali non sono stati progettati per rilevare, quindi avrai bisogno di un livello specifico per l'AI.
Il NIST AI Risk Management Framework fornisce questa struttura attraverso quattro funzioni: Governare, Mappare, Misurare e Gestire. Inizia classificando gli strumenti scoperti in base al rischio di gestione dei dati:
- Rischio critico: Strumenti che elaborano dati regolamentati (PCI, PHI, PII). Richiedono azione immediata.
- Alto rischio: Strumenti con accesso a dati aziendali proprietari. Richiedono valutazione e controlli.
- Rischio medio: Strumenti che elaborano dati interni ma non sensibili. Richiedono copertura politica.
- Basso rischio: Strumenti senza accesso a dati sensibili. Richiedono solo monitoraggio.
Una volta classificato ogni strumento in base al rischio di gestione dei dati, il passo successivo è mappare tali classificazioni rispetto ai requisiti specifici di conformità a cui è soggetta la tua organizzazione.
È qui che la shadow AI crea l'esposizione di audit più netta: uno strumento classificato come "rischio critico" che elabora dati dei titolari di carta, ad esempio, attiva specifici obblighi di registrazione e controllo degli accessi che non puoi soddisfare se non sai che esiste.
Per i settori regolamentati, la mappa ha scoperto strumenti di shadow AI rispetto a requisiti specifici di conformità:
- Requisito 10 PCI DSS richiede la registrazione degli accessi agli ambienti dei dati del titolare della carta
- Controlli di audit HIPAA (45 CFR §164.312(b)) richiedono il tracciamento dell'accesso a PHI
- SOC 2 CC7.2 richiede il monitoraggio dei componenti del sistema per anomalie
- Articolo 28 del GDPR richiede accordi documentati sul trattamento dei dati con qualsiasi responsabile del trattamento che gestisca dati personali
Un modello di governance basato sulla visibilità offre la sequenza più pratica: rilevare ogni strumento AI in uso, classificarlo in base al rischio di gestione dei dati, limitare gli strumenti ad alto rischio e fornire alternative sicure e approvate.
Il report Netwrix 2026 mappa le organizzazioni attraverso cinque fasi di maturità, da Reactive, dove il lavoro sulla sicurezza segue gli incidenti, a Optimized, dove identity, data e AI operano come un'unica disciplina con la remediation automatizzata. La maggior parte delle organizzazioni si trova ancora in una delle prime tre fasi.
Una valutazione gratuita della maturità della sicurezza Netwrix valuta la visibilità dei tuoi dati, la governance degli accessi e la prontezza all'AI rispetto a queste fasi, così puoi vedere dove ti trovi e cosa correggere prima.
Proteggere agenti shadow AI, plugin e integrazioni
Gli agenti autonomi ampliano il raggio d’azione dell’attacco perché agiscono sui sistemi invece di limitarsi a leggerli. Con la moltiplicazione delle identità da parte dell’AI, il 58% delle organizzazioni segnala che più identità hanno accesso ai dati aziendali, espandendo la superficie di attacco che ogni agente può raggiungere.
Lo strato di integrazione è dove hai il massimo controllo. Inizia con questi controlli:
- Applica un'architettura a privilegi minimi per gli agenti AI: Limita ogni agente ai sistemi e ai dati specifici richiesti dal suo compito. Un agente del servizio clienti dovrebbe avere accesso solo ai dati dei ticket e alle knowledge base, senza alcun accesso ai sistemi finanziari o HR. Documenta ogni concessione di permessi e imposta accessi a tempo limitato che scadono automaticamente.
- Verifica i plugin e le estensioni prima del deployment: Prima di approvare qualsiasi plugin AI o estensione del browser, valuta le pratiche di sicurezza del vendor, le politiche di gestione dei dati e i requisiti di autorizzazione. Fai attenzione alle estensioni che richiedono permessi ampi oltre la loro funzione dichiarata, hanno termini di conservazione dati poco chiari o provengono da vendor senza certificazioni di sicurezza documentate.
- Applica controlli per le estensioni del browser: Consenti solo le estensioni approvate tramite Group Policy o Endpoint Management. Monitora le installazioni non autorizzate e genera avvisi quando nuove estensioni correlate all’AI compaiono sui dispositivi gestiti.
- Proteggi i server Secure Model Context Protocol e i framework di orchestrazione: Questi punti di integrazione possono accedere a dati di produzione oltre la tua visibilità di sicurezza. Registra ogni azione dell'agente, monitora l'accesso ai dati che devia dal comportamento previsto e richiedi una revisione di sicurezza prima di collegare qualsiasi nuova integrazione ai sistemi aziendali.
- Registra in modo completo le azioni degli agenti: Molti team non riescono a tracciare l'uso dei dati da parte degli agenti AI, quindi acquisisci registri dettagliati su quali dati ogni agente accede, quali azioni compie e a quali sistemi esterni si connette. Questo registro supporta sia il monitoraggio della sicurezza sia le prove di conformità.
Eseguire tutto questo manualmente in un ambiente ibrido è dove la maggior parte dei team si blocca. I controlli sono chiari, ma richiedono un continuo shadow AI detection e un approccio basato sui dati e consapevole dell'esposizione che collega la portata di ogni agente ai dati sensibili sottostanti.
Come Netwrix supporta la sicurezza shadow AI
La governance di Shadow AI fallisce quando i team possono vedere i propri dati senza sapere chi vi accede, o tracciare le identità senza sapere quali dati sensibili queste identità accedono. Colmare questo divario richiede entrambe le visuali contemporaneamente, ed è questo il problema che Netwrix risolve.
La piattaforma Netwrix offre la Data Security Posture Management (DSPM) tramite Netwrix 1Secure™ e la scoperta e classificazione dei dati tramite Netwrix Access Analyzer.
Insieme, coprono i dati sensibili in ambienti ibridi, incluse le fonti a cui gli strumenti Microsoft-native non accedono, come gli array di storage NetApp e i bucket Amazon S3, tramite i più di 40 moduli di raccolta dati di Access Analyzer.
Per lo shadow AI in particolare, Netwrix 1Secure segnala quali dati sensibili Microsoft Copilot può accedere e fornisce valutazioni del rischio che supportano decisioni informate sul rollout dell’AI.
Dal lato dell'identità, Netwrix identity threat detection and response (ITDR) evidenzia picchi insoliti di accesso ai dati, modifiche delle autorizzazioni e modelli di autenticazione falliti che possono segnalare l'uso di strumenti AI shadow.
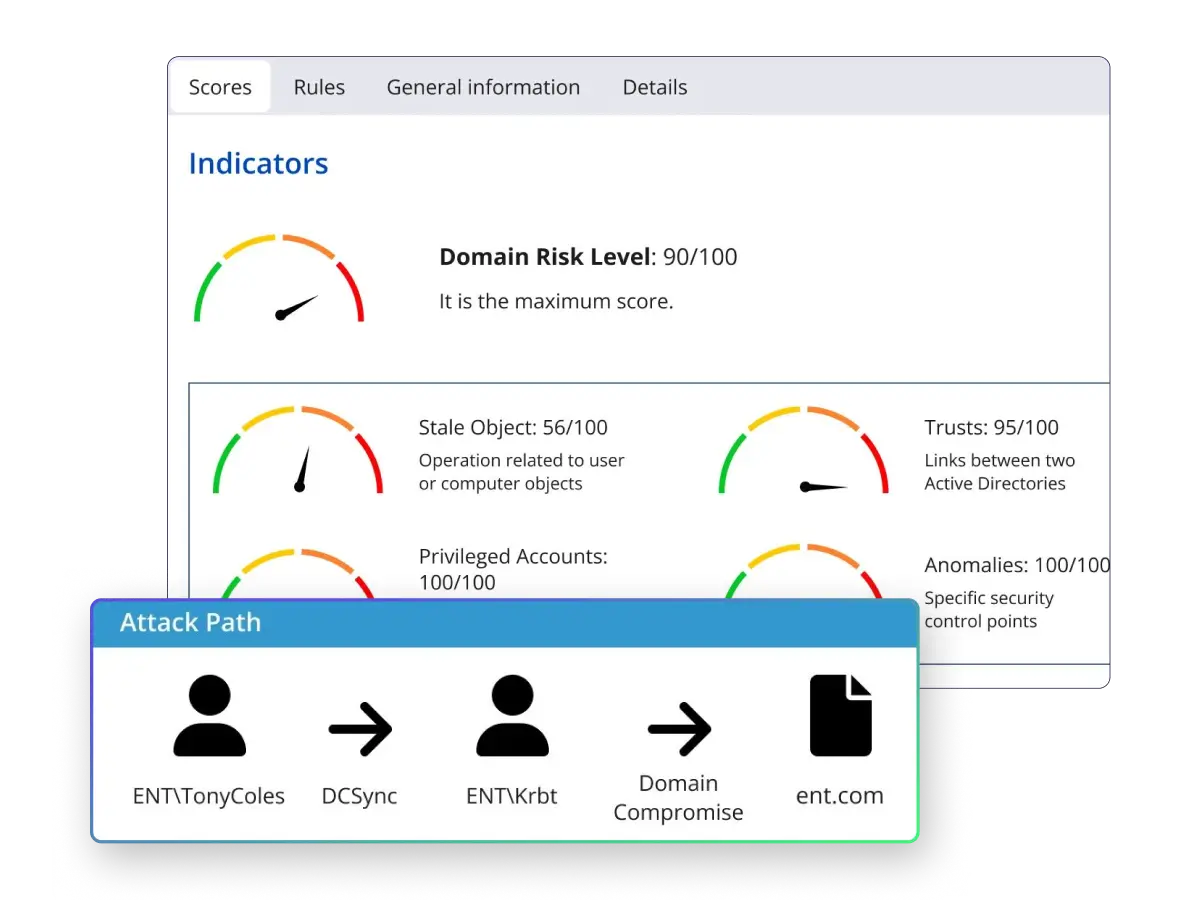
I cruscotti di valutazione del rischio evidenziano i problemi di igiene dell’identità che rendono la shadow AI più pericolosa, inclusi account inattivi, privilegi eccessivi e lacune di sincronizzazione tra Active Directory on-premises e Entra ID.
Netwrix è progettato per un rapido time-to-value. Netwrix 1Secure offre risultati ad alto impatto fin dal primo giorno senza implementazioni complesse, mentre Netwrix Auditor fornisce report pronti da leggere, comprensibili, che rispondono alle domande di audit sull'accesso ai dati relativi all'IA in minuti anziché ore.
La reportistica di conformità si mappa direttamente su PCI DSS, HIPAA, SOC 2, GDPR e CMMC, quindi le prove richieste da un revisore sono un estratto del rapporto piuttosto che un esercizio manuale di raccolta dati.
Se il tuo team ha bisogno di visibilità sul rischio di shadow AI ma non può aspettare un progetto di implementazione di sei mesi, hai bisogno di una piattaforma che inizi a fornire risposte dal primo giorno. Richiedi una demo di Netwrix per iniziare.
Domande frequenti sui rischi di sicurezza della shadow AI
Condividi su
Scopri di più
Informazioni sull'autore

Netwrix Team
Scopri di più su questo argomento
Scoprire percorsi di attacco indiretti ai controller di dominio virtualizzati in Azure
Leggi sulla Privacy dei Dati per Stato: Diversi Approcci alla Protezione della Privacy
Cos'è la gestione dei documenti elettronici?
Espressioni regolari per principianti: Come iniziare a scoprire dati sensibili
Condivisione esterna in SharePoint: Consigli per un'implementazione oculata