
Lo slopsquatting trasforma pacchetti allucinati dall'IA in attacchi alla catena di approvvigionamento
Lo slopsquatting trasforma pacchetti allucinati dall'IA in attacchi alla catena di approvvigionamento
Oct 26, 2026
Slopsquatting è un attacco alla catena di fornitura software basato su nomi di pacchetti inventati dagli assistenti di codifica AI. I ricercatori hanno scoperto che quasi uno su cinque pacchetti suggeriti in 16 modelli non esisteva, e molti di quei nomi falsi ricomparivano in esecuzioni ripetute. Gli aggressori possono registrare quei nomi, caricarli con malware e aspettare che gli sviluppatori li installino. Un singolo comando di installazione copiato può fornire all’attaccante credenziali e codice sorgente, con un accesso alla rete dietro di essi.
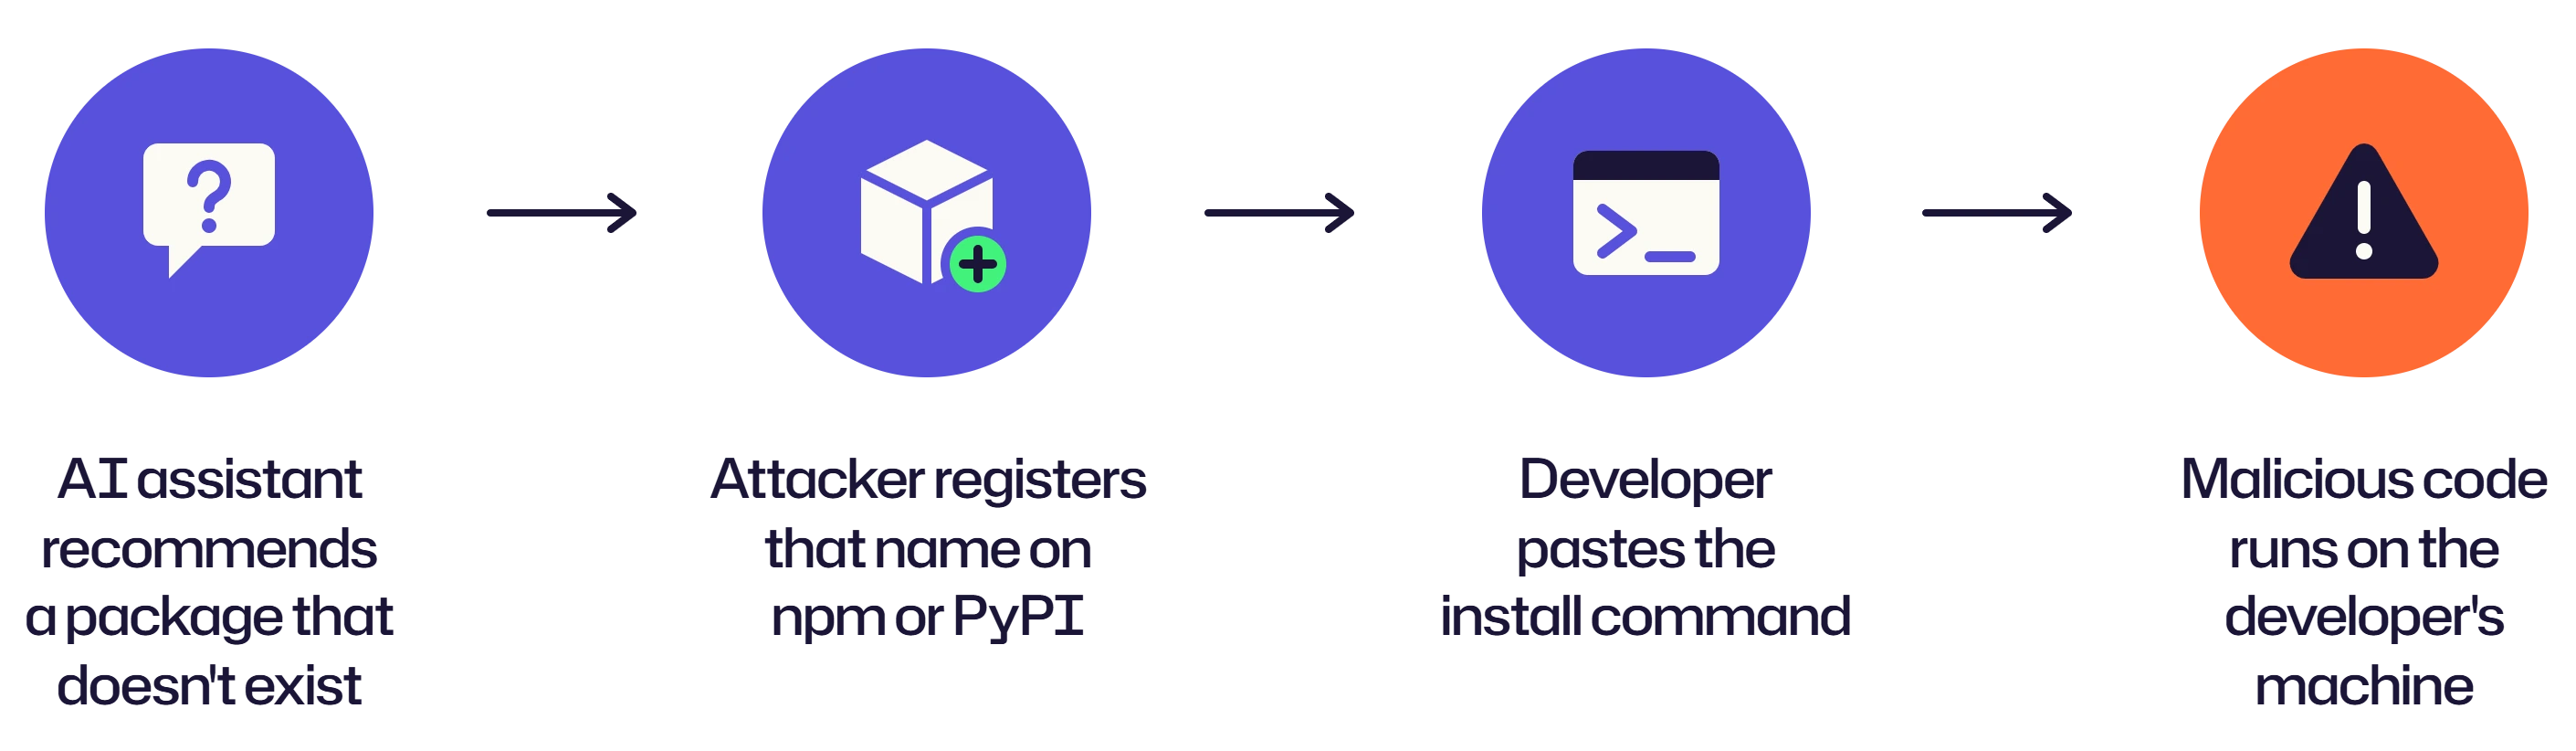
Lo slopsquatting accade quando un attaccante registra un nome di pacchetto inventato da uno strumento di codifica AI, quindi distribuisce malware sotto di esso. Lo sviluppatore chiede codice a un assistente, l’assistente consiglia una libreria inesistente, e lo sviluppatore esegue il comando di installazione. Se l’attaccante ha ottenuto quel nome per primo, il suo codice è ora sulla macchina dello sviluppatore.
Il nome unisce “slop”, lo slang per output di IA di bassa qualità, con “squatting”, la vecchia abitudine di rivendicare nomi che non possiedi. I team di sicurezza riconosceranno il modello dal typosquatting, dove gli attaccanti registrano errori di ortografia di pacchetti popolari. Slopsquatting usa nomi che non sono mai esistiti finché un modello non li ha inventati. Entrambi sono attacchi alla catena di fornitura del software e inseriscono codice dannoso in una build.
I modelli di IA inventano nomi di pacchetti, e i nomi si ripetono
I ricercatori della University of Texas at San Antonio, della University of Oklahoma e di Virginia Tech hanno generato 576.000 campioni di codice Python e JavaScript su 16 modelli linguistici, e il 19,7% dei pacchetti raccomandati da quei campioni non esisteva. I modelli commerciali hanno registrato in media almeno il 5,2% di pacchetti immaginari e i modelli open source il 21,7%. In tutti i modelli, lo studio ha registrato 205.474 nomi unici inventati.Lo studio è stato presentato a USENIX Security 2025. Ha testato modelli disponibili all’inizio del 2024 e gli autori osservano che i modelli più recenti potrebbero comportarsi diversamente.
Gli stessi nomi falsi ricompaiono. Quando i ricercatori hanno rieseguito 500 prompt che avevano prodotto un’allucinazione, il 43% dei pacchetti inventati è apparso in tutte e 10 le esecuzioni ripetute, e il 58% è apparso più di una volta. Questo fornisce a un attaccante una lista breve e prevedibile di nomi da registrare.
Pochi dei nomi inventati somigliano a quelli reali. Tra le allucinazioni di Python, solo il 13,4% era a uno o due caratteri da un pacchetto reale, e il 48,6% era molto diverso da qualsiasi nome reale.
Verificare un nome suggerito rispetto a una lista di pacchetti noti non risolve il problema. Un attaccante potrebbe aver già pubblicato malware con quel nome, quindi il pacchetto sembrerà esistere.
Gli aggressori registrano i nomi e aspettano
Un attaccante sottopone modelli popolari a domande comuni di programmazione e annota ogni nome di pacchetto inesistente. Registra questi nomi in registri pubblici come npm o PyPI, quindi pubblica un pacchetto che fa più o meno ciò che uno sviluppatore si aspetterebbe, con un payload nascosto aggiunto.
Alla fine uno sviluppatore riceve la stessa raccomandazione e incolla il comando di installazione. Installare un pacchetto open source Python o JavaScript può permettere all’autore di eseguire codice arbitrario sulla macchina, quindi il payload può attivarsi durante l’installazione, prima che qualcuno legga una riga del codice del pacchetto.
Un laptop per sviluppatori contiene chiavi cloud, token API, chiavi SSH, codice sorgente e accesso VPN. Compromettendo uno, l’attaccante ottiene un punto d’appoggio nella pipeline di build, con una via verso la produzione.
La codifica Vibe rimuove l'ultimo checkpoint
Il coding Vibe significa accettare codice generato dall’IA con poca revisione, e la revisione è l’unico passaggio che potrebbe individuare un nome di pacchetto errato. L’attacco dipende da un utente che installa pacchetti consigliati senza una verifica sufficiente, fidandosi che il modello nomini solo quelli reali. Nessuno legge la lista delle dipendenze, quindi una libreria sconosciuta viene inserita senza un secondo controllo. Chi crea strumenti interni con un assistente potrebbe non sapere come appare una libreria legittima, quindi è ancora meno probabile che se ne accorga. Le revisioni che leggono solo il codice generato non vedono la dipendenza, un punto cieco nella sicurezza del codice IA.
Gli endpoint degli sviluppatori necessitano di limiti propri
I controlli della pipeline riducono l’ingresso di pacchetti dannosi. Non possono garantire zero, e un pacchetto che passa viene eseguito sull’endpoint di uno sviluppatore.
Netwrix PolicyPak applica controlli endpoint tramite Group Policy, MDM o il suo servizio cloud. PolicyPak rimuove i diritti di amministratore locale e utilizza regole di elevazione sicure, così gli sviluppatori ottengono solo l’accesso necessario per i compiti approvati. La sua allowlisting, basata sulla proprietà dei file, blocca applicazioni e script non affidabili, limitando ciò che un pacchetto dannoso può fare una volta arrivato su una macchina.
Richiedi una demo di PolicyPak per vedere il principio del minimo privilegio e l’allowlisting sugli endpoint degli sviluppatori.
Per saperne di piùDomande frequenti su Slopsquatting
Condividi su
Scopri di più
Informazioni sull'autore

Dirk Schrader
VP della Ricerca sulla Sicurezza
Dirk Schrader è un Resident CISO (EMEA) e VP of Security Research presso Netwrix. Con 25 anni di esperienza nella sicurezza informatica e certificazioni come CISSP (ISC²) e CISM (ISACA), lavora per promuovere la cyber resilience come approccio moderno per affrontare le minacce informatiche. Dirk ha lavorato a progetti di cybersecurity in tutto il mondo, iniziando con ruoli tecnici e di supporto all'inizio della sua carriera per poi passare a posizioni di vendita, marketing e gestione prodotti sia in grandi multinazionali che in piccole startup. Ha pubblicato numerosi articoli sull'esigenza di affrontare la gestione dei cambiamenti e delle vulnerabilità per raggiungere la cyber resilience.