
Cosa sono gli archivi dati non gestiti e come proteggerli
Oct 7, 2026
Gli archivi dati non gestiti lasciano che i permessi si disperdano mentre i dati sensibili si accumulano inosservati. Sono repository che un'organizzazione non governa attivamente, lasciandoli senza un proprietario, senza una cadenza di revisione degli accessi o una politica di conservazione. Proteggerli significa assegnare la proprietà, correggere gli accessi e mantenere una governance e visibilità continue.
Nel Rapporto sulla Sicurezza dei Dati e delle Identità 2026 di Netwrix, il 76% delle organizzazioni non rimuove immediatamente e automaticamente l'accesso ai dati sensibili quando gli utenti non ne hanno più bisogno, e il 71% non riesce a determinare subito quali identità hanno accesso a dati sensibili specifici. Anche se esiste un elenco di archivi dati non gestiti, non indica chi ne è il proprietario né quando è stato l’ultimo controllo degli accessi.
Un archivio dati non gestito è dove la governance dei dati si interrompe. Un repository che probabilmente tutti conoscono, senza nessuno responsabile di ciò che accade. Questa mancanza di proprietà indebolisce la visibilità degli accessi, la preparazione alle verifiche e la sicurezza dei dati in ambienti on-premise, cloud e SaaS. Risolvere il problema richiede una proprietà duratura e controlli di revisione efficaci anche con il cambiamento di sistemi e personale.
Cosa rende un archivio dati non gestito
Un archivio dati non gestito appare nell'inventario ma non ha una governance attiva: nessun proprietario nominato responsabile del contenuto, nessuna revisione programmata degli accessi e nessuna politica di conservazione o smaltimento. Si differenzia da un asset dati sconosciuto, che è completamente assente dall'inventario; un archivio non gestito è visibile e senza proprietario.
Immagina una condivisione di file dipartimentale che ogni amministratore può trovare nel database di gestione della configurazione (CMDB). L’IT la esegue il backup ogni notte, ma la lista di controllo accessi (ACL) contiene ancora una voce Domain Users da una migrazione, e il proprietario indicato se n’è andato tre anni fa. Nessuno decide chi dovrebbe avere accesso o cosa eliminare.
Il Framework per la Cybersecurity del National Institute of Standards and Technology (NIST CSF) 2.0 richiede inventari di dati e metadati corrispondenti, mentre il Center for Internet Security (CIS) Controls v8 richiede un processo documentato di gestione dei dati per identificare il proprietario; quella quota soddisfa il requisito dell'inventario ma non quello del proprietario.
Perché gli archivi dati restano non gestiti anche se l’IT sa che esistono
Dare un nome a un repository una volta non ne garantisce la gestione. La proprietà decade per motivi specifici e ricorrenti, lasciando dietro un archivio visibile a IT ma senza amministrazione.
- Cambio di proprietà: La persona che ha creato o gestito una quota se ne va o cambia ruolo, e il negozio continua a esistere senza un passaggio formale. Eliminare l'account di un proprietario in Microsoft 365 lascia il team o gruppo collegato senza proprietario, senza riassegnazione automatica.
- Debito da fusioni e riorganizzazioni: Sistemi acquisiti e reparti consolidati lasciano dietro repository che nessuno nell'organigramma attuale possiede. AIIM descrive i dati non strutturati come " un punto cieco critico" nell'integrazione di fusioni e acquisizioni (M&A), con file spostati senza che nessuno sia incaricato di gestirli.
- Provisioning raggruppato: L'IT fornisce lo storage come parte di un rollout più ampio senza assegnare un proprietario nominato alla creazione, quindi la governance non inizia mai. Microsoft riconosce che, con l'aumento dei siti, gli amministratori faticano a identificare siti inattivi e senza proprietario o siti che non soddisfano più i requisiti aziendali.
- Affaticamento da revisione: I programmi di revisione degli accessi esistono solo sulla carta e decadono nella pratica una volta terminato il primo ciclo di audit. Uno studio accademico del 2024 ha rilevato che i revisori si aspettavano autorizzazioni eccessive ma hanno revocato poche di quelle esaminate.
Questi modelli rendono la convalida del proprietario un controllo del ciclo di vita, non un compito di inventario una tantum.
Netwrix Access Analyzer identifica i probabili proprietari dai modelli di utilizzo reali e segnala gli archivi senza proprietario verificato, così le lacune di proprietà emergono prima della deriva degli accessi. Richiedi una demo
Il rischio creato da un archivio dati non gestito è diverso da uno sconosciuto
Un asset sconosciuto comporta rischi perché nessun controllo lo raggiunge. Un archivio non gestito comporta rischi perché i controlli lo hanno raggiunto una volta e poi si sono fermati, lasciando una lacuna visibile nella postura di sicurezza dei dati e nella preparazione all’audit.
I permessi si allontanano sempre di più più a lungo nessuno gestisce il negozio
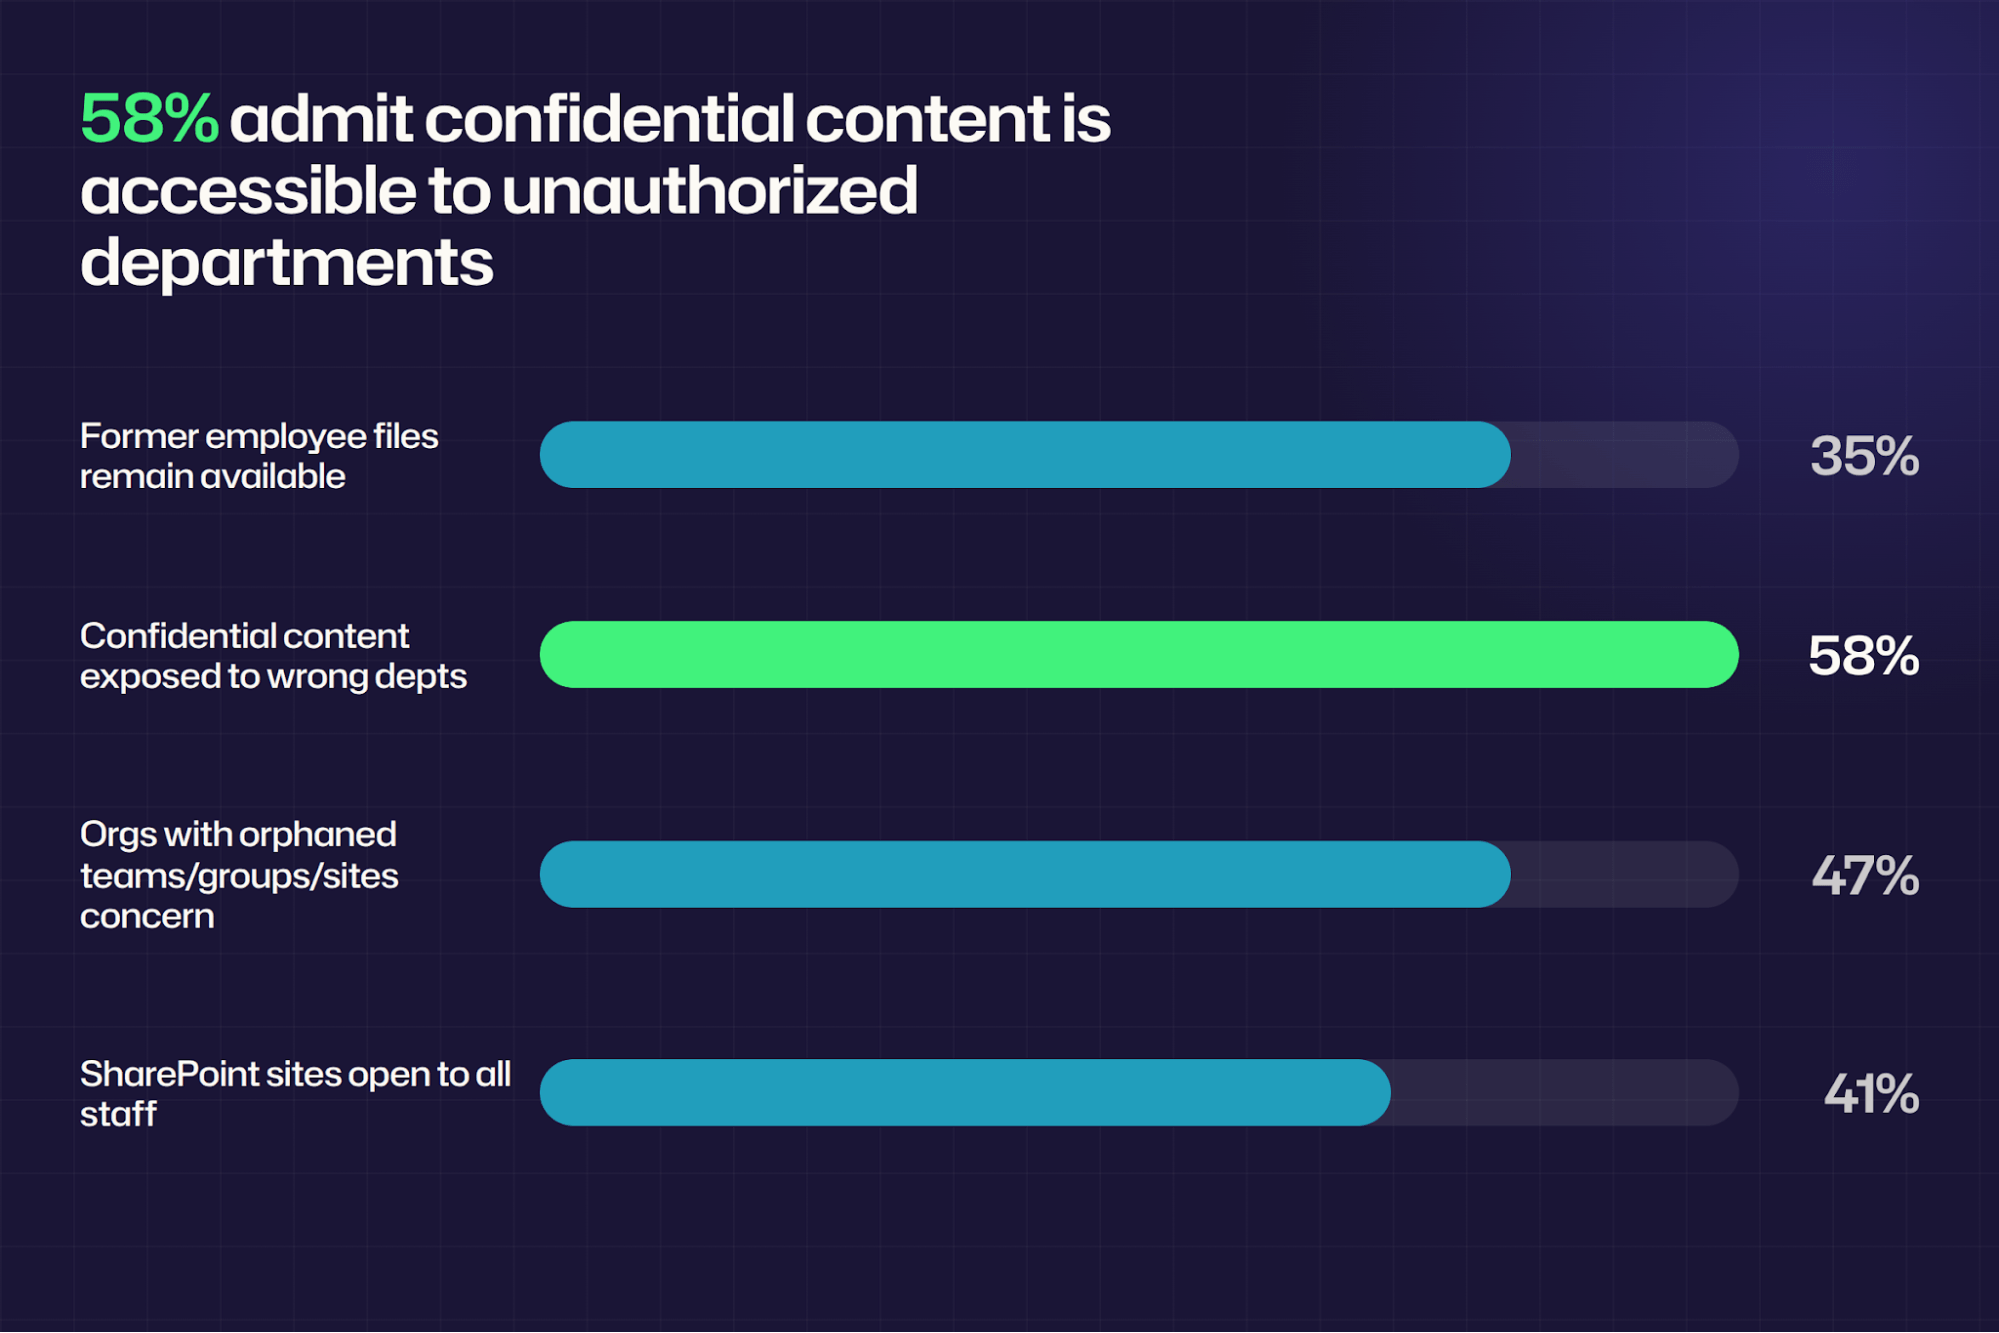
Senza un responsabile che limiti gli accessi, l’appartenenza ai gruppi e i permessi possono accumularsi. Il rapporto commerciale Syskit State of M365 Governance Report 2026 ha rilevato che il 58% dei responsabili della sicurezza ammette che contenuti riservati sono accessibili a reparti che non dovrebbero vederli.
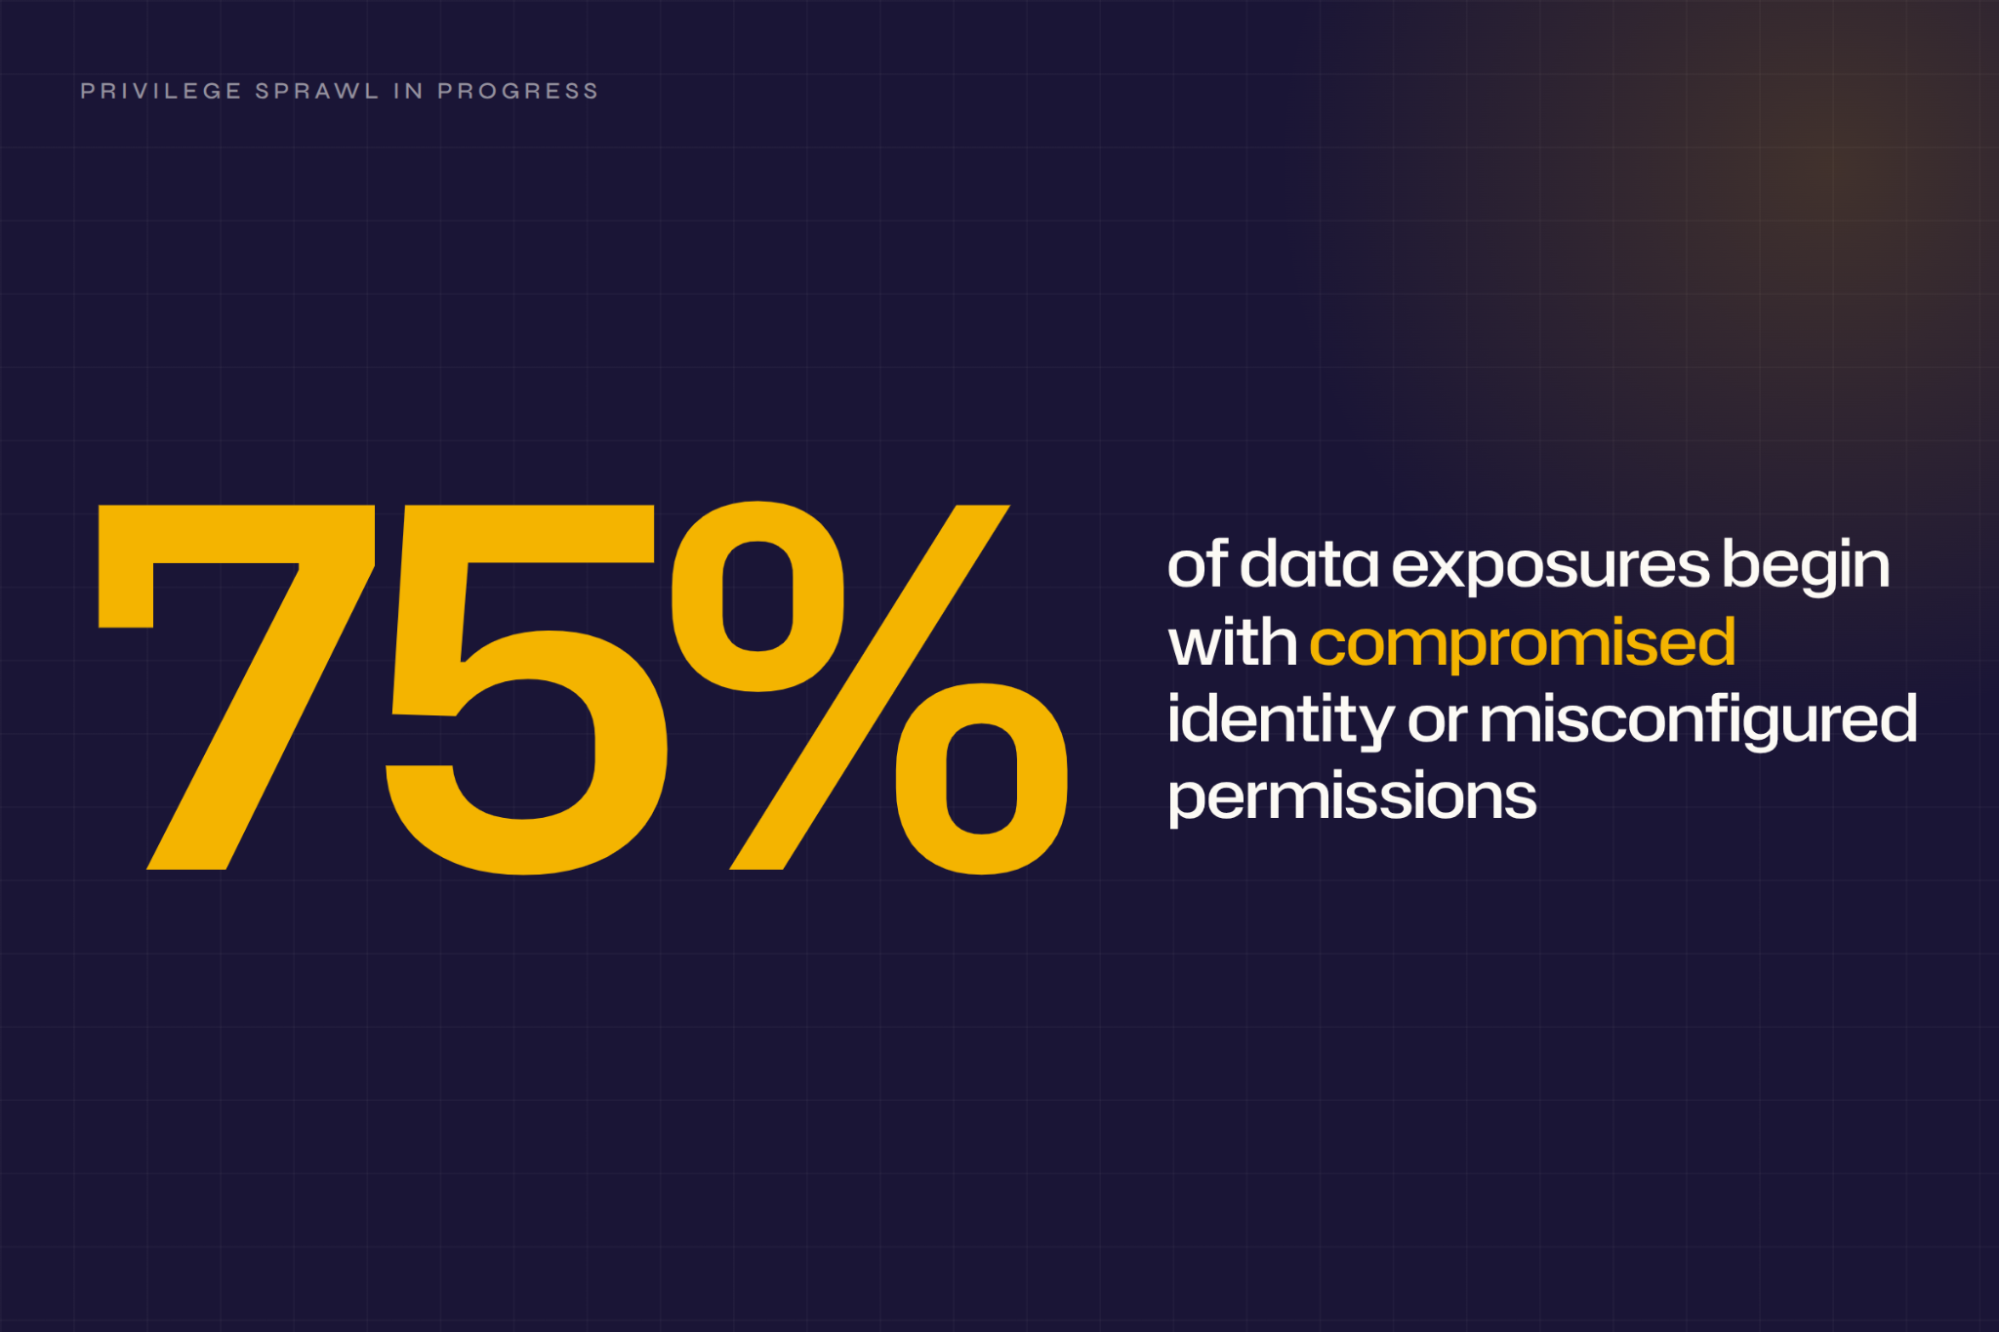
Il Rapporto sulla Sicurezza dei Dati e dell'Identità Netwrix 2026 rileva che il 75% delle esposizioni di dati basate su incidenti inizia con un'identità compromessa o permessi configurati in modo errato, e il Rapporto sulle Indagini sulle Violazioni dei Dati Verizon 2026 segnala che risolvere metà dei problemi di password deboli e configurazioni errate dei permessi richiede quasi otto mesi. La visibilità continua degli accessi aiuta i team a correggere queste deviazioni prima che diventino eccezioni di audit o lacune persistenti nella postura di sicurezza.
I percorsi del protocollo bypassano i controlli sulla porta principale autorizzata
Un archivio può avere un solo accesso regolato e diverse liste di nessuno. Un sistema di archiviazione e comunicazione di immagini (PACS), per esempio, può proteggere con password il suo visualizzatore web mentre il servizio DICOM (Digital Imaging and Communications in Medicine) risponde ancora sulla porta del protocollo.
La ricerca di Trend di maggio 2026 ha trovato 3.627 server di imaging DICOM raggiungibili da internet, e il 99,56% ha accettato connessioni senza la convalida del titolo Application Entity (AE).
La stessa divisione si presenta nelle condivisioni file accessibili tramite Server Message Block (SMB) e in un portale web, così come nei database e nei bucket di archiviazione con accesso diretto tramite porta o API. Proprietà e revisione coprono solo i percorsi che qualcuno sa elencare.
I risultati di conformità e audit arrivano prima nei negozi non gestiti
Un registro degli asset senza proprietari assegnati non soddisfa NIST CM-8(4) perché il controllo richiede l'identificazione di persone responsabili e accountable. In un esame System and Organization Controls (SOC) 2 Tipo 2, i revisori testano revisioni periodiche degli accessi secondo CC6.3. Le prove mancanti compaiono nella sezione test dei controlli come eccezioni che influenzano l'opinione del revisore.
Deer Oaks Behavioral Health ha raggiunto un accordo dopo che un portale pazienti dismesso ha lasciato informazioni sanitarie elettroniche protette (ePHI) accessibili pubblicamente, con l'Ufficio per i Diritti Civili (OCR) che ha citato "mancata identificazione della posizione dell'ePHI nell'organizzazione" e "mancata revisione regolare delle attività del sistema informativo."
L'azione di applicazione dimostra come controlli deboli su inventario e revisioni possano lasciare esposti sistemi sensibili. Una chiara proprietà e prove di revisione riducono lo sforzo di preparazione all'audit e rendono la responsabilità difendibile.
Un metodo ripetibile per mettere sotto controllo gli archivi dati non gestiti
Ogni passaggio seguente si applica a un negozio già noto all’IT, quindi il lavoro inizia dalla proprietà.
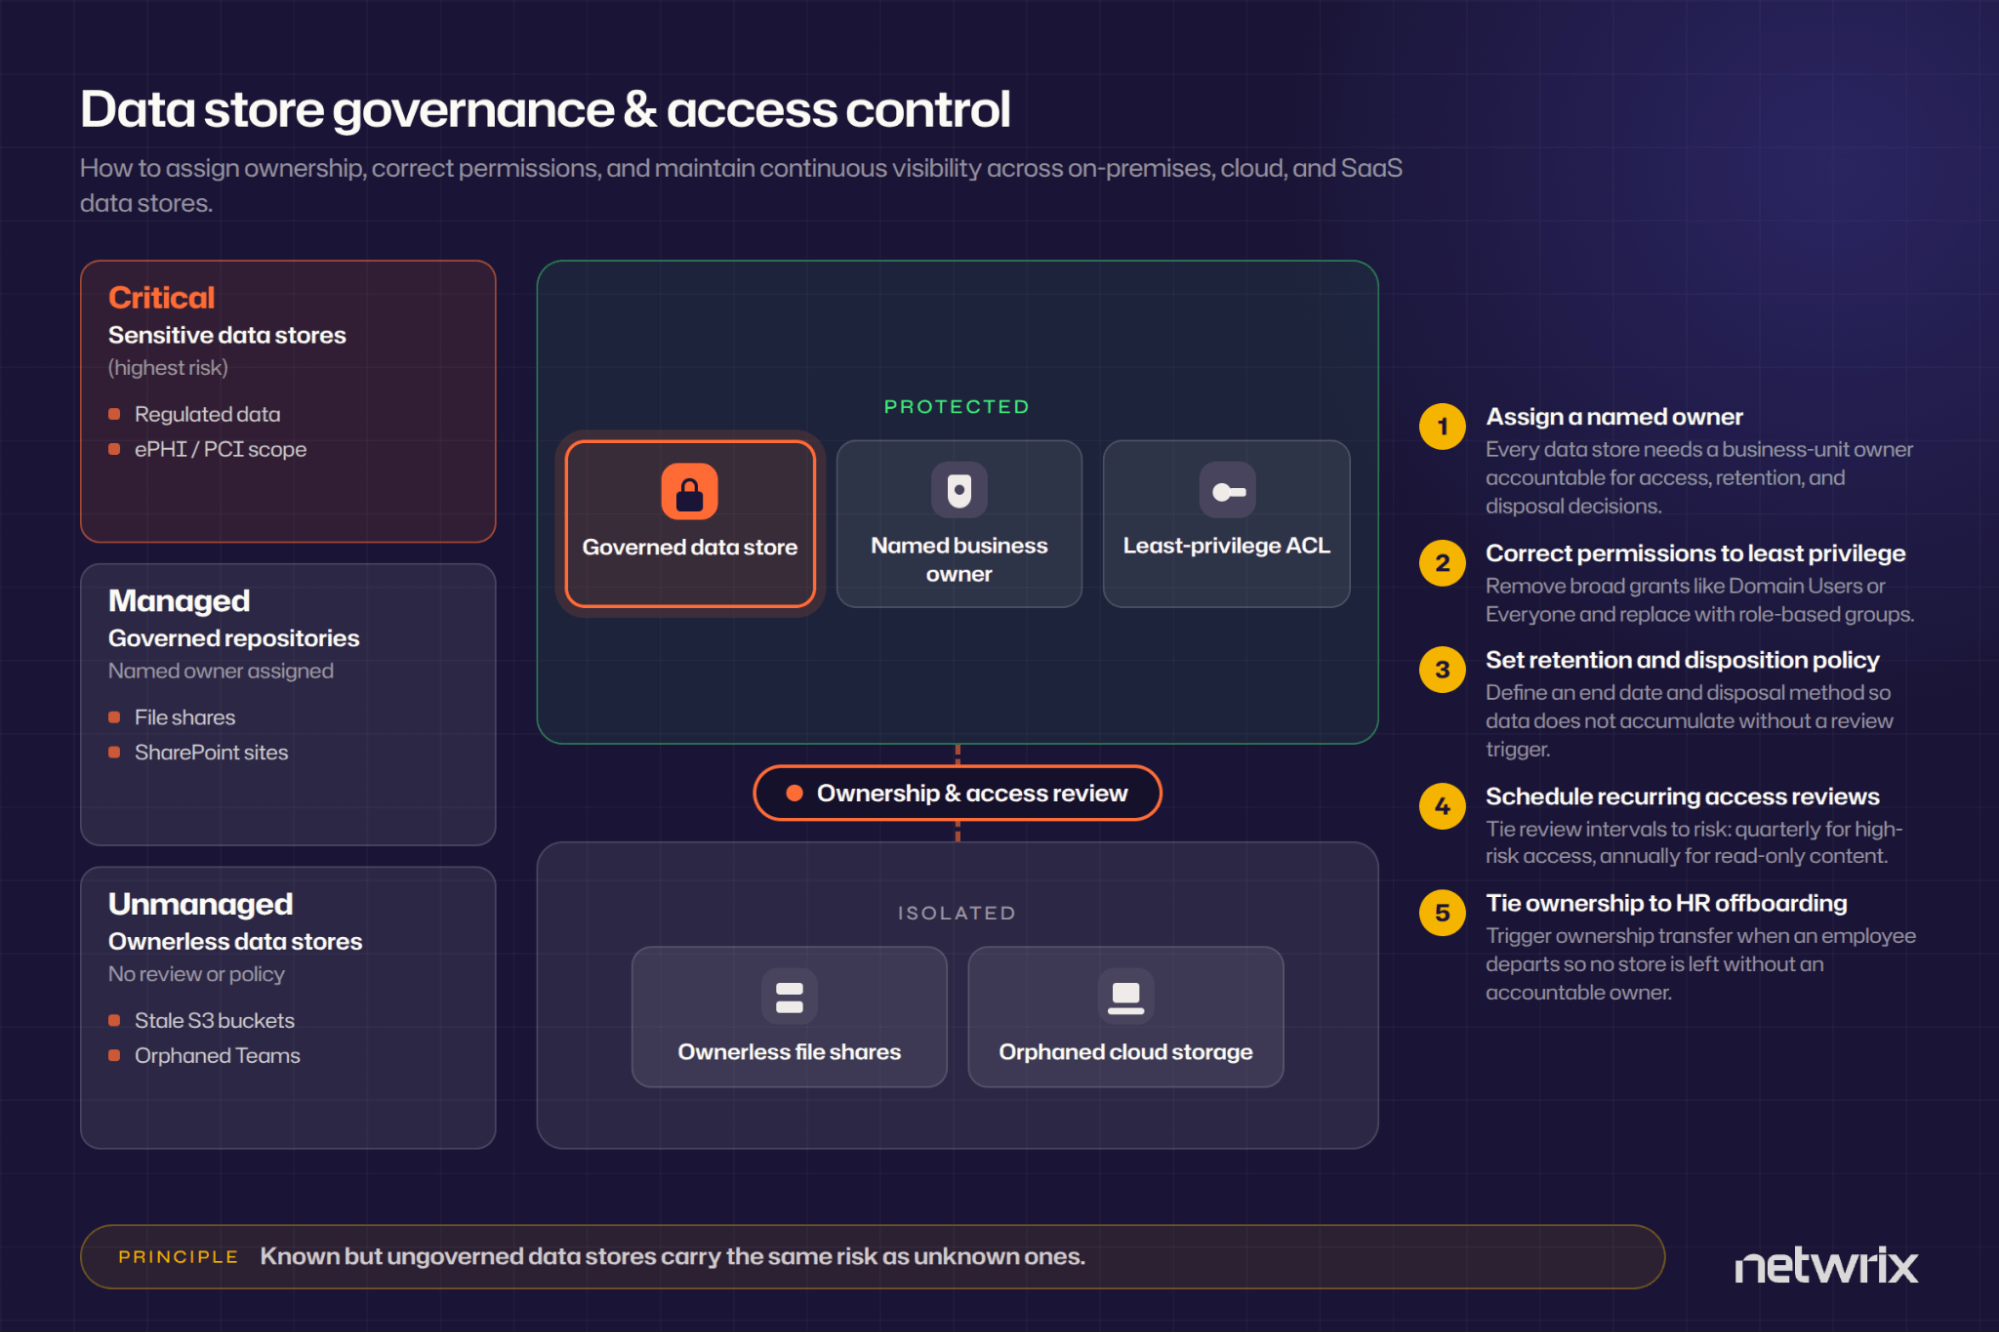
1. Inventariare ogni archivio dati noto e segnalare quelli senza un proprietario assegnato e nominato
Proprietario del record, custode, classificazione, posizione, regole di conservazione e data dell’ultima revisione per ogni voce; CIS Controls v8 richiede un processo documentato di gestione dei dati che affronti sensibilità, proprietario, gestione, limiti di conservazione e requisiti di smaltimento. Considera vuoto un campo proprietario che corrisponde a un account disabilitato o a un gruppo IT generico.
2. Assegna un responsabile della business unit che utilizza il negozio
ISACA lo afferma chiaramente: "La funzione IT può elaborare dati, archiviarli, eseguire backup e altri servizi, ma non è proprietaria dei dati." Il proprietario decide chi può accedere ai dati e autorizza la loro eliminazione; l’IT mantiene il ruolo di custode. Mantieni separati i due ruoli affinché responsabilità e rendicontazione non ricadano su una sola persona.
3. Eseguire una revisione degli accessi per ogni negozio e correggere i permessi al minimo indispensabile
Una revisione dell'accesso ai dati deve risolvere l'appartenenza a gruppi annidati prima di rimuovere qualsiasi cosa, perché l'accesso effettivo di un utente spesso deriva da una catena di gruppi.
Microsoft documenta che le appartenenze nidificate rimangono dopo le revisioni di accesso di Microsoft Entra ID, quindi l'utente mantiene l'accesso alla risorsa revisionata. Su condivisioni Windows, rimuovi il gruppo Everyone e sostituiscilo con gruppi basati sui ruoli. Su SharePoint Online, rimuovi l'esposizione "Everyone except external users" ed elimina i link Anyone, perché Microsoft non può controllare l'accesso che concedono.
Prima di chiudere la revisione, elenca tutti i modi di accedere allo store, come il portale web, SMB, NFS, FTP, una porta database, un’API di archiviazione o un link di condivisione, e applica le stesse regole di accesso a ciascuno. Un controllo sul front-end web non copre un percorso di protocollo che lo bypassa.
4. Definisci una politica di conservazione e smaltimento con una data di fine definita
NIST SP 800-53 La Rev. 5 copre l’intero ciclo di vita delle informazioni e richiede tecniche di smaltimento definite dall’organizzazione dopo il periodo di conservazione. Per i contenuti di Microsoft 365, utilizzare le etichette di conservazione quando è richiesta la revisione della disposizione, poiché le politiche di conservazione limitano la revisione della disposizione. Le politiche di conservazione di Microsoft Purview escludono le condivisioni di file, quindi le condivisioni legacy necessitano di un meccanismo separato. Verificare le trattenute legali prima di qualsiasi eliminazione.
5. Pianifica una cadenza di revisioni ricorrenti per ogni negozio
Collega l'intervallo al rischio: il requisito 7.2.4 di PCI DSS v4.0 impone di rivedere tutti gli account almeno ogni sei mesi, e ISACA raccomanda una cadenza basata sul rischio con "accesso transazionale ad alto rischio trimestrale e accesso in sola lettura annuale." Inserisci la prossima data di revisione nel registro degli asset affinché la cadenza persista indipendentemente da chi l'ha impostata.
Questi passaggi creano prove ripetibili per gli auditor, riducono l'analisi manuale degli accessi e rafforzano la sicurezza dei dati.
Dove si accumulano più velocemente gli archivi dati non gestiti
I punti comuni di accumulo combinano contenuti obsoleti, accesso persistente e registri di proprietà deboli.
- Condivisioni di file legacy legate a team dismessi: Komprise stima che il 60–70% dei dati nella maggior parte delle aziende non è stato accesso per un anno o più, quindi i dati obsoleti invecchiano senza alcun avviso automatico per la revisione.
- Siti SharePoint creati per progetti una tantum: Il rapporto commerciale Syskit State of M365 Governance 2026 ha rilevato che il 47% delle organizzazioni considera team, gruppi e siti orfani come una preoccupazione principale e il 41% lascia i siti SharePoint accessibili a tutto il personale senza restrizioni. La policy di siti inattivi di Microsoft può individuarli, ma richiede il componente aggiuntivo per la gestione dei siti SharePoint o una licenza Microsoft 365 Copilot.
- Spazio cloud lasciato dopo una migrazione completata: Lo spazio abbandonato rimane accessibile: watchTowr ha trovato bucket Amazon S3 abbandonati che ricevono ancora richieste da enti governativi, banche e grandi aziende.
- Caselle di posta condivise e canali Teams rimasti attivi dopo la fine di un progetto: Microsoft afferma che un canale condiviso senza membri organizzativi rimasti "rimane senza proprietario", e un amministratore di Teams deve assegnare manualmente un proprietario al canale. Le caselle condivise creano una maggiore lacuna di visibilità: il rapporto sull'uso della casella "mostra solo il conteggio delle caselle condivise" perché non hanno attività indipendente da una casella utente.
Questi ambienti necessitano di controlli di proprietà legati agli eventi del ciclo di vita, perché l'inattività da sola non rimuove l'accesso né stabilisce responsabilità.
Come evitare che un archivio dati gestito torni fuori controllo
I controlli del ciclo di vita preservano la proprietà mentre cambiano persone, ruoli e requisiti aziendali.
Richiedere un titolare aziendale nominato alla fornitura come requisito obbligatorio
ISACA raccomanda la proprietà durante la fornitura: “la documentazione della proprietà dei dati raccolti o generati deve essere affrontata nelle fasi di pianificazione per evitare di doverlo fare retroattivamente.” In SharePoint Online, la politica di proprietà del sito può impostare un numero minimo di proprietari; impostare il minimo a 2 segnala i siti con un solo proprietario per la correzione prima che arrivino a zero.
Collega i record di proprietà dei dati all'uscita delle risorse umane (HR)
NIST SP 800-53 AC-2 richiede notifica di offboarding: "Avvisare i responsabili degli account … entro il [periodo definito dall'organizzazione] quando gli utenti vengono terminati o trasferiti."
I flussi di lavoro del ciclo di vita di Microsoft Entra ID Governance si attivano sull'attributo employeeLeaveDateTime. L'attributo proviene da Workday o SAP SuccessFactors. Le attività predefinite per i dipendenti in uscita rimuovono l'appartenenza a gruppi e Teams. Abbina il flusso a un passaggio di trasferimento di proprietà che interroga il registro degli asset per ogni negozio di cui la persona uscente è proprietaria.
Esegui revisioni di accesso su un calendario fisso e aggiungi trigger di eventi
ISACA raccomanda inoltre certificazioni attivate da eventi quando il sistema di identità rileva cambiamenti di ruolo o autorizzazioni, insieme a certificazioni a intervalli fissi per ciò che resta invariato. Controlla i risultati e le date: un alto numero di richieste di revisione può causare affaticamento e approvazioni automatiche sistematiche.
Considera due revisioni consecutive fallite come un trigger per la dismissione
Un negozio che manca ripetutamente di un revisore autorizzato potrebbe non avere più una giustificazione commerciale valida. La politica di Microsoft per siti inattivi prevede: tre notifiche mensili, poi modalità sola lettura per 3, 6, 9 o 12 mesi a seconda del periodo configurato, quindi archiviazione.
Questi controlli trasformano la proprietà in un processo operativo duraturo, riducono il lavoro di correzione ripetuto e rafforzano la resilienza informatica tramite una governance continua.
Come Netwrix Access Analyzer mantiene gli archivi dati sotto proprietà attiva
La governance dell’accesso ai dati collega la proprietà del repository, i permessi effettivi e la certificazione ricorrente in un unico flusso di lavoro. Netwrix Access Analyzer è un prodotto aziendale per la governance dell’accesso ai dati che analizza la probabile proprietà e l’accesso effettivo attraverso le fonti dati supportate. Supporta direttamente i tre passaggi sopra indicati.
Mostra ogni negozio senza proprietario assegnato
Trovare un proprietario per una quota legacy spesso significa indovinare dai registri di attività. Access Analyzer sostituisce le ipotesi con una lista di candidati ordinata basata su modelli di utilizzo reali.
- Classifica i probabili proprietari di condivisioni Windows e NAS tramite un punteggio ponderato di proprietà dei contenuti, attività di gestione e frequenza di accesso
- Compila la scheda del Proprietario Probabile nel rapporto di Audit Condivisione dagli eventi di Netwrix Activity Monitor
- Segnala il probabile proprietario di una risorsa SharePoint tramite il job SP_ProbableOwner
- Evidenzia i candidati alla proprietà per azioni note, così i team possono dare priorità ai negozi che potrebbero non avere un proprietario attuale
Per i file system Windows e NAS, il primo passo del metodo può basarsi su questo rapporto permanente per nominare i proprietari senza tracciare manualmente ogni record di attività.
Accesso corretto a ciò che un utente possiede realmente
Gli ACL grezzi raramente riflettono chi può effettivamente raggiungere un file, perché l’appartenenza a gruppi annidati nasconde il percorso reale di accesso. Access Analyzer risolve questa catena affinché la correzione miri ai permessi effettivi.
- Considera una cartella aperta quando Tutti o Utenti di Dominio vi possono accedere direttamente o tramite un gruppo annidato
- Espande le appartenenze ai gruppi di Microsoft Entra ID durante il calcolo dei permessi effettivi quando è presente una sincronizzazione identità completata per il tenant
- Mostra l'accesso effettivo che un utente possiede, non le voci ACL grezze
- Fornisce ai titolari di attività prove valide per decisioni di minimo privilegio
Il terzo passo del metodo parte dall'accesso effettivo anziché da una lista di permessi, sostituendo la revisione manuale permesso per permesso con un obiettivo di correzione più chiaro.
Mantieni la cadenza delle revisioni
Un programma di revisione funziona solo se i proprietari possono agire senza dover gestire una console amministrativa. Access Analyzer indirizza le decisioni a chi è più vicino ai dati e registra l’esito.
- Assegna i compiti di revisione ai responsabili dei dati e delle applicazioni che conoscono ogni negozio
- Gli amministratori esaminano, accettano, rifiutano o rinviano le modifiche consigliate tramite il Centro Informazioni Accesso
- Supporta campagne programmate di revisione automatica degli accessi che approvano o revocano l'accesso di utenti e gruppi
- Conserva una traccia decisionale che riduce i tempi di preparazione per l’audit
Questi controlli evitano che la cadenza si interrompa tra le verifiche e producono le prove richieste dagli auditor secondo framework come SOC 2 CC6.3 e PCI DSS Requisito 7.2.4.
Inizia con i negozi che nessuno reclama
Dai priorità agli archivi senza proprietario verificato perché la deriva degli accessi continua finché qualcuno non si assume la responsabilità. Classificali per sensibilità dei dati, ampiezza dell'accesso effettivo, inattività e ambito normativo, quindi richiedi una decisione sulla proprietà prima di ulteriori investimenti. Per ambienti ibridi che includono Amazon S3 e Azure Blob Storage, Netwrix DSPM estende la copertura della gestione della postura di sicurezza dei dati (DSPM) su fonti on-premises e cloud supportate.
Richiedi una demo per vedere come Netwrix Access Analyzer individua gli archivi senza proprietari, li classifica per sensibilità e accesso effettivo, e mantiene aggiornate le revisioni di proprietà e accesso.
Domande frequenti sui data store non gestiti
Condividi su
Scopri di più
Informazioni sull'autore

Netwrix Team
Scopri di più su questo argomento
Come condurre una valutazione del rischio dei dati che stimoli l'azione
Il rischio interno inizia da chi può leggere i dati
NIST CSF 2.0: Novità nel Cybersecurity Framework
Dal rumore all'azione: trasformare il rischio dei dati in risultati misurabili
Leggi sulla Privacy dei Dati per Stato: Diversi Approcci alla Protezione della Privacy