
Soluzione di conformità CMMC
Soluzioni di conformità CMMC con prove a supporto
Le soluzioni di conformità CMMC di Netwrix offrono visibilità continua su chi può accedere alle informazioni non classificate controllate (CUI), applicano il privilegio minimo e producono le evidenze datate e attribuite che un C3PAO richiede.
La maggior parte dei software di conformità non sa dirti chi ha davvero accesso alla CUI, né dimostrarlo a un valutatore.
Non puoi definire l'ambito di ciò che non vedi
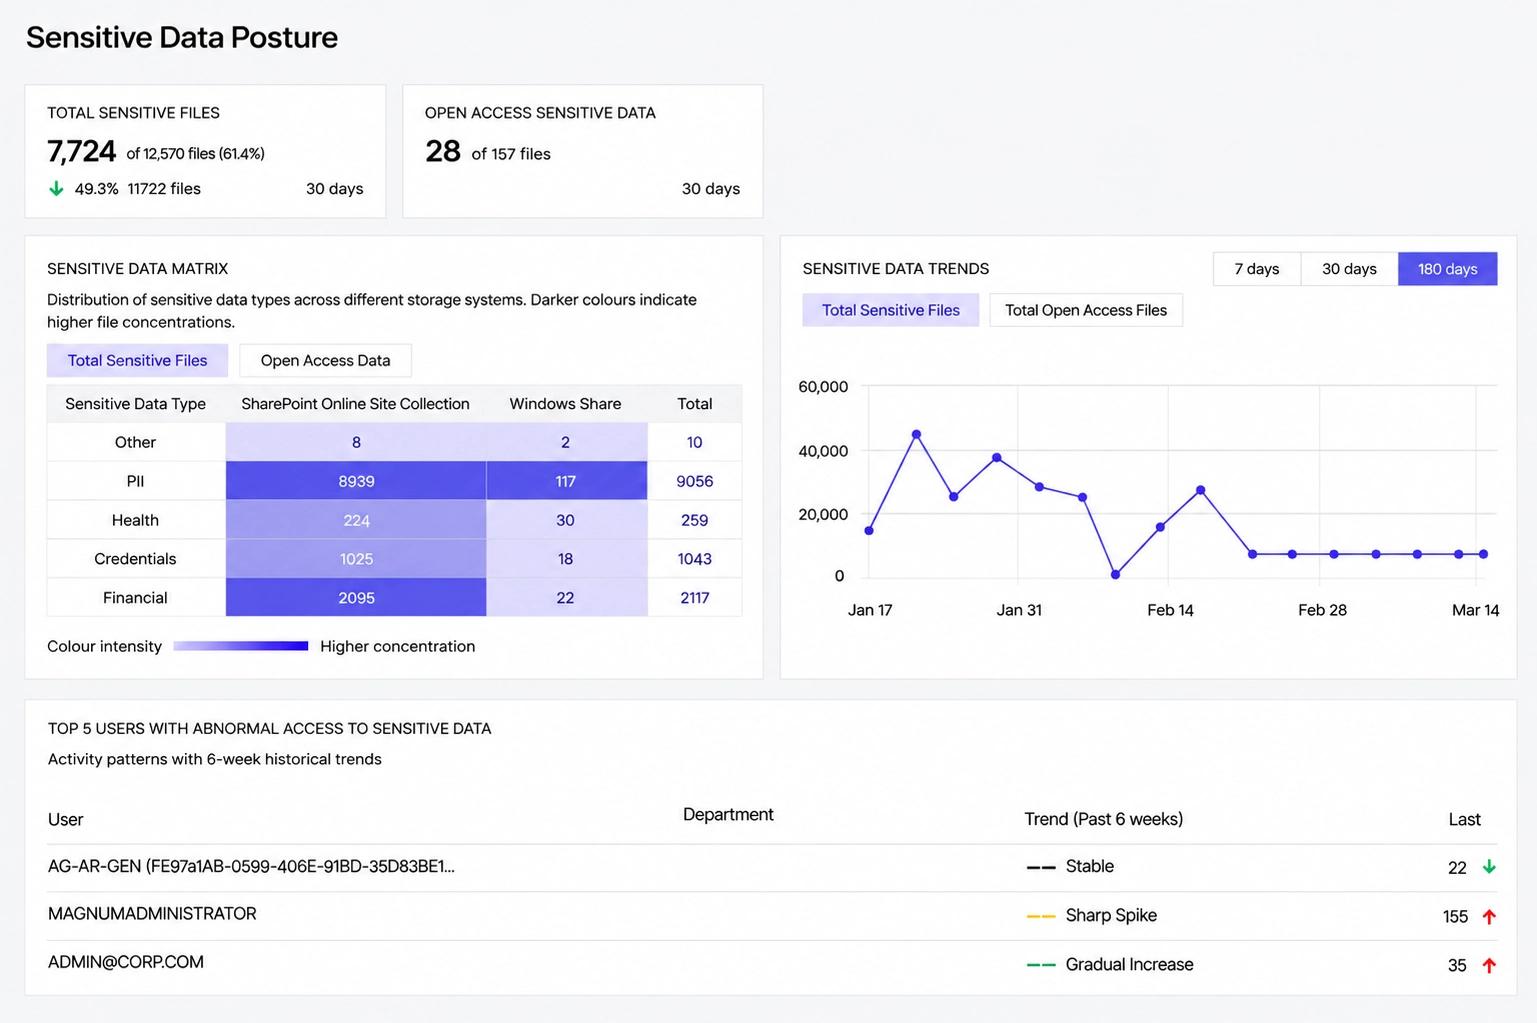
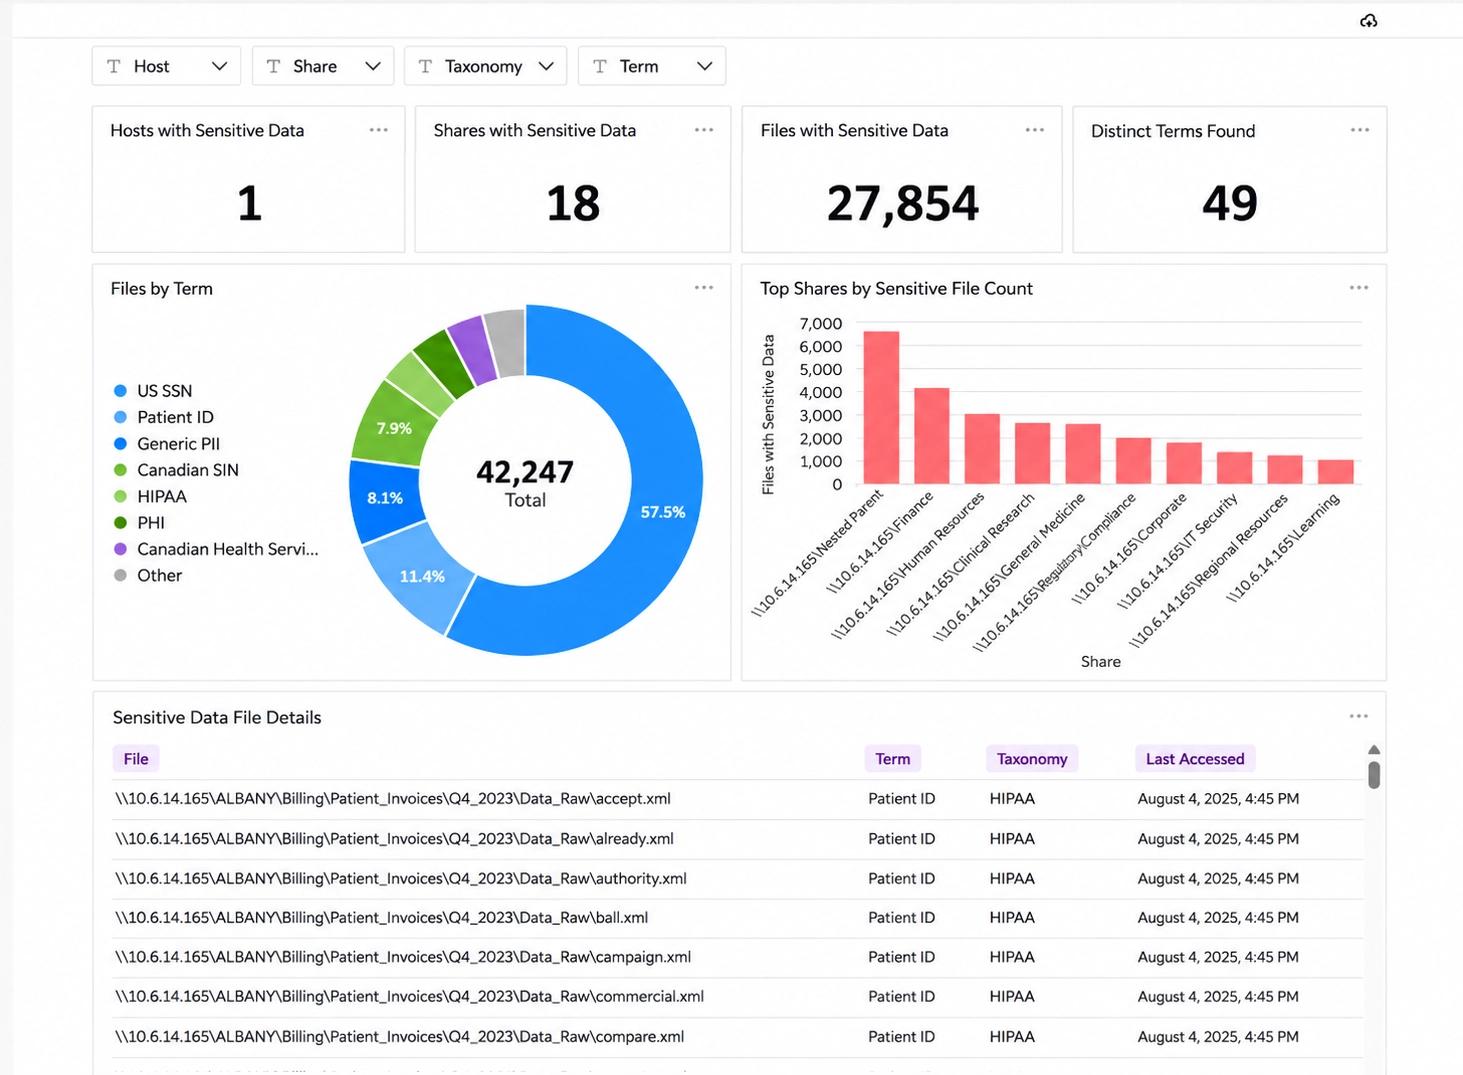
Il 55% delle organizzazioni non mantiene in modo continuo un inventario dei dati sensibili, e l'ambito CMMC parte dal sapere dove si trova la CUI (2026 Data and Identity Security Report).
L'accesso dura più del bisogno
Il 76% delle organizzazioni non riesce a revocare subito un accesso permanente quando non serve più, e il CMMC richiede il privilegio minimo, anche per gli account privilegiati (stesso report).
Le valutazioni del rischio restano superficiali
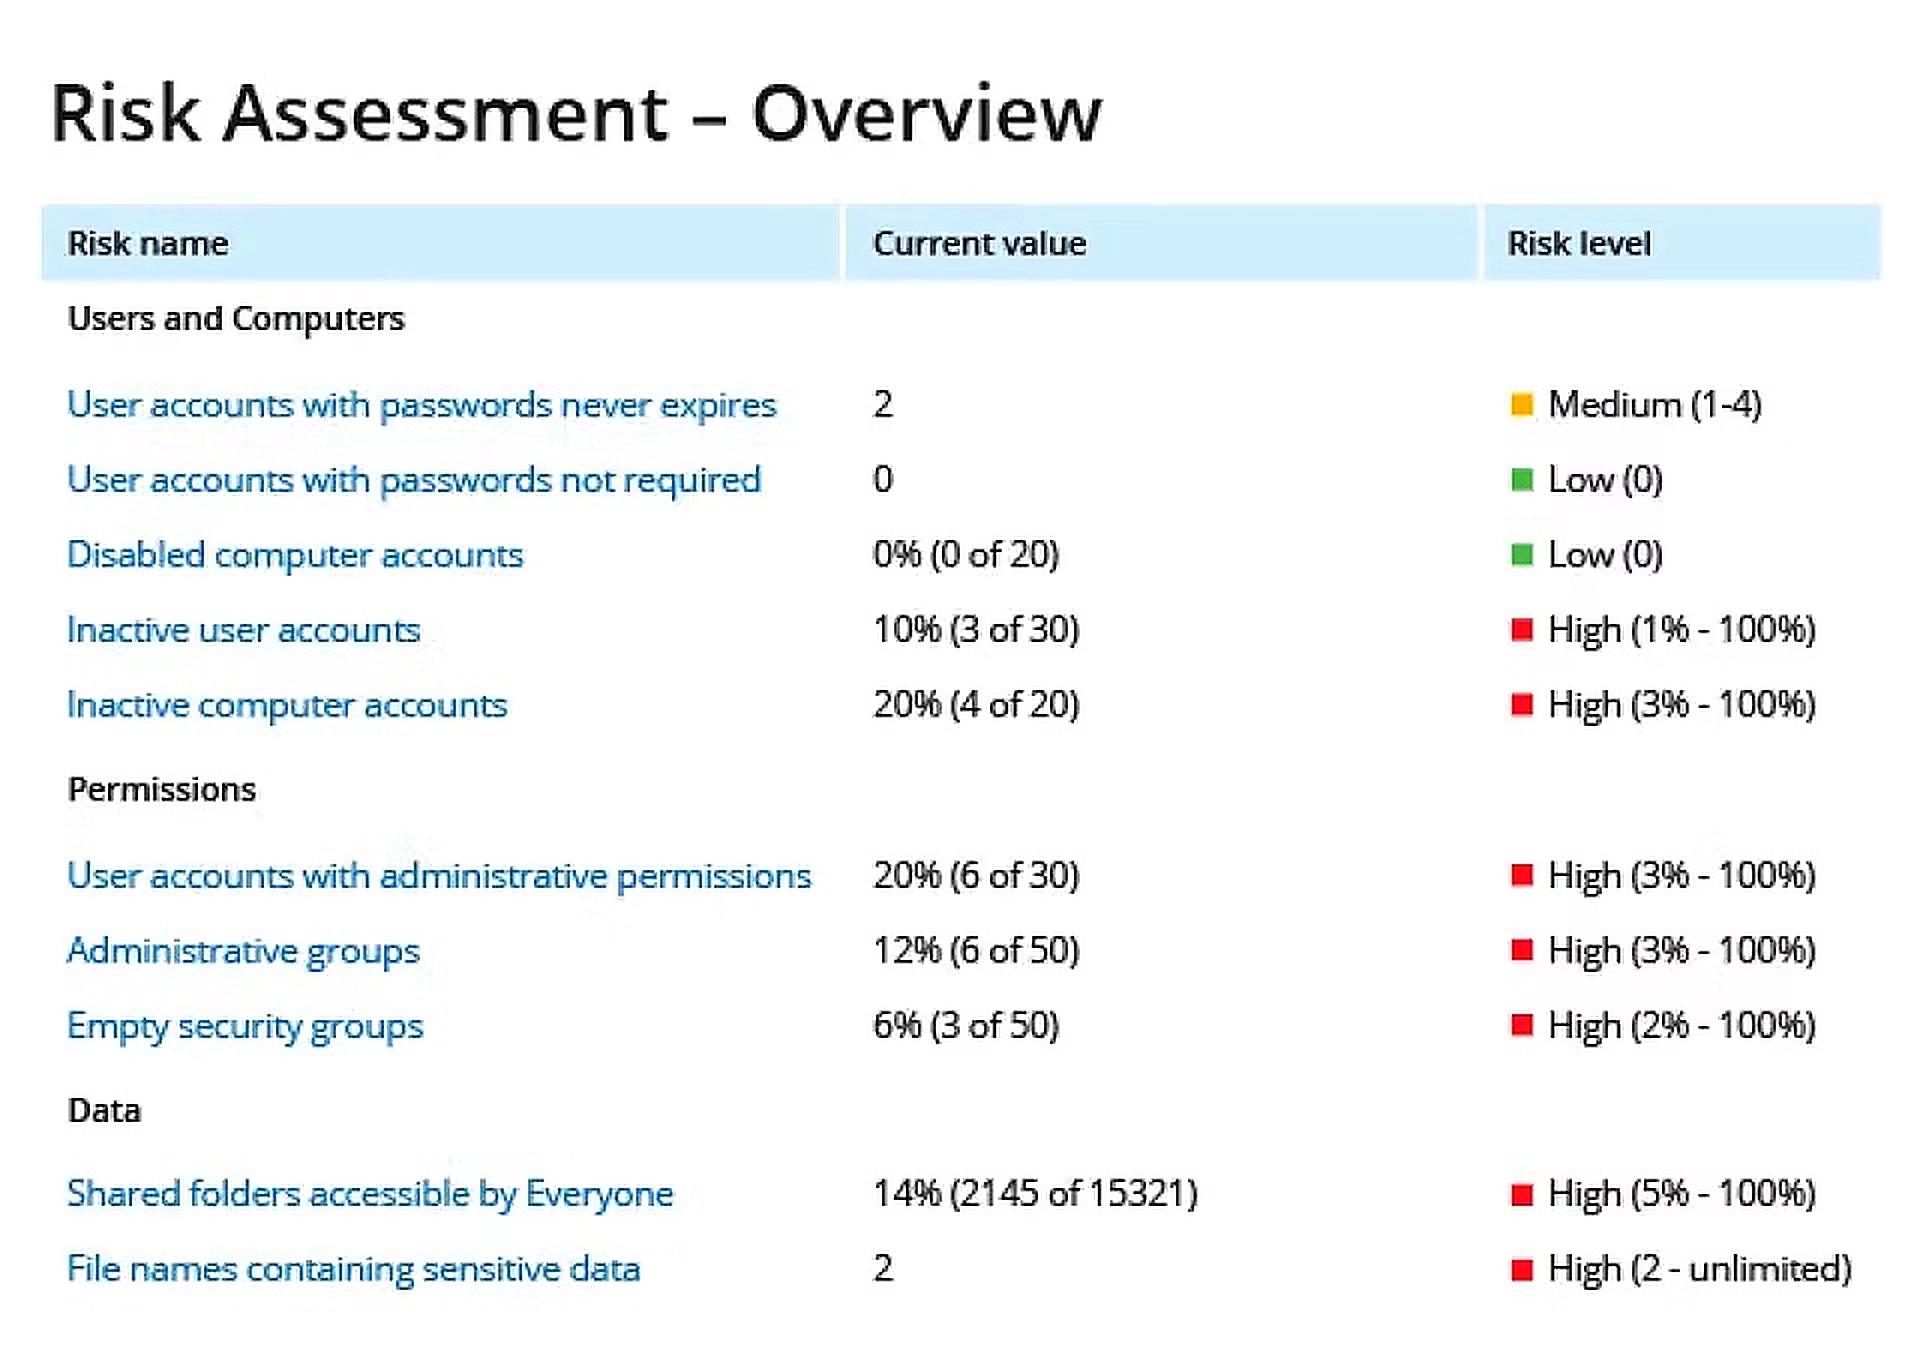
Solo il 36% delle organizzazioni ha condotto una valutazione di sicurezza completa di Active Directory negli ultimi 12 mesi, e solo il 26% è pienamente sicuro che la propria Active Directory sia priva di errori di configurazione che permettono l'escalation dei privilegi (stesso report).
Soluzioni di conformità CMMC di Netwrix: cosa richiede il CMMC 2.0 livello 2 e come aiutiamo
Netwrix Auditor si installa in 30 minuti, con i primi report in poche ore.
Requisito
Cosa richiede il CMMC
Netwrix
NIST SP 800-171 3.1.3, Controllo degli accessi
Controllare il flusso della CUI in conformità alle autorizzazioni approvate.
Data Classification classifica la CUI per gravità su server, database e cartelle e, insieme ad Auditor, consente l'accesso solo agli utenti autorizzati.
NIST SP 800-171 3.1.5, Controllo degli accessi
Applicare il principio del privilegio minimo, anche per specifiche funzioni di sicurezza e per gli account privilegiati.
Privilege Secure elimina gli account privilegiati permanenti e concede accesso just-in-time con i soli privilegi necessari alla sessione, poi registra la sessione.
NIST SP 800-171 3.3.2, Audit e responsabilità
Garantire che le azioni dei singoli utenti del sistema siano riconducibili in modo univoco a ciascuno, così che ne rispondano.
Auditor mostra quale utente ha fatto cosa, quando e dove in Active Directory, Entra ID, file server e altri sistemi che contengono CUI, e mantiene un profilo per ogni utente registrato.
NIST SP 800-171 3.4.1, 3.4.2, Gestione della configurazione
Stabilire e mantenere configurazioni di base dei sistemi dell'organizzazione e stabilire e applicare le impostazioni di configurazione della sicurezza.
Change Tracker definisce baseline per software e configurazione, rileva i sistemi che se ne discostano e produce report di hardening CIS e DISA STIG certificati.
NIST SP 800-171 3.11.1, Valutazione del rischio
Valutare periodicamente il rischio per le attività, i beni e le persone dell'organizzazione derivante dai sistemi che elaborano, archiviano o trasmettono CUI.
PingCastle genera controlli di integrità di Active Directory, punteggi di rischio e piani d'azione, e tiene traccia dell'avanzamento della correzione.
NIST SP 800-171 3.11.2, Valutazione del rischio
Eseguire la scansione delle vulnerabilità dei sistemi e delle applicazioni dell'organizzazione periodicamente e quando ne vengono identificate di nuove.
Access Analyzer evidenzia i rischi per i dati sensibili, come l'accesso aperto o troppi utenti con privilegi, e aiuta a correggerli su larga scala eliminando gli oggetti obsoleti.
NIST SP 800-171 3.8.7, Protezione dei supporti
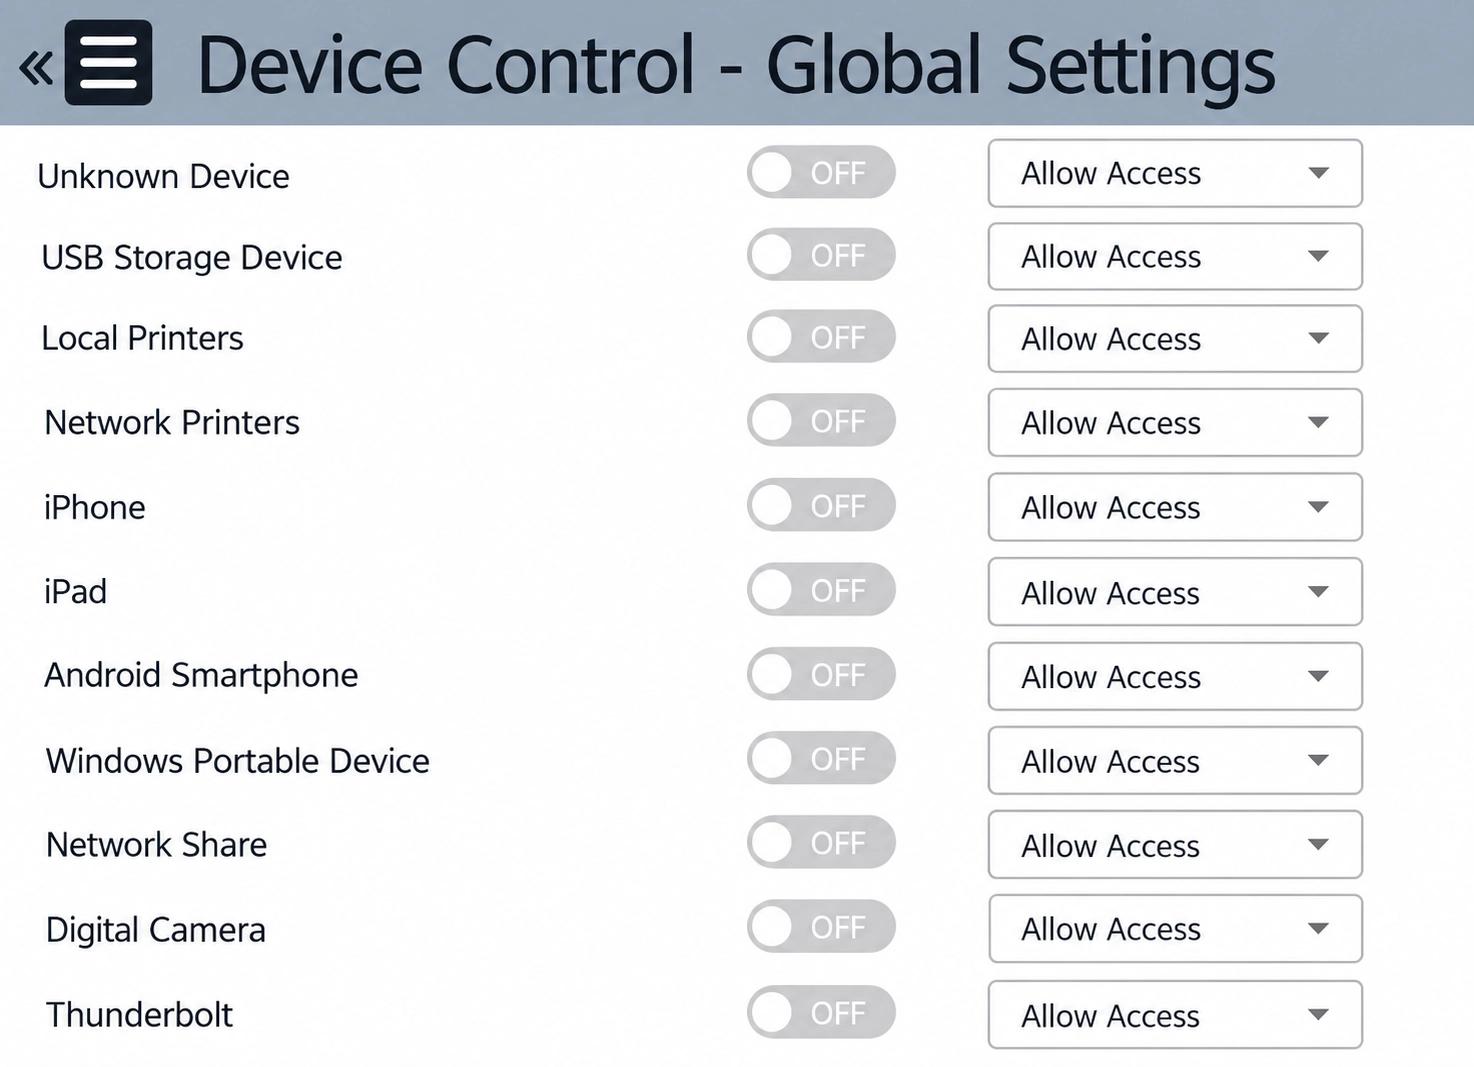
Controllare l'uso dei supporti rimovibili sui componenti del sistema.
Endpoint Protector controlla quali dispositivi rimovibili possono connettersi, cifra i file copiati su archivi USB approvati e segnala i trasferimenti tentati e bloccati.
Consulta la mappatura completa tra CMMC e portfolio
Guardalo in azione
Traccia ogni accesso ai sistemi che contengono CUI
Scopri chi ha effettuato l'accesso, quando, da dove e su quale computer, per individuare e segnalare rapidamente attività di accesso insolite sui sistemi che contengono CUI.
Fai verificare ai proprietari dei dati chi può accedere alla CUI
Le revisioni dei diritti portano le decisioni di accesso davanti a chi possiede i dati, così ogni diritto sulla CUI viene verificato, approvato e documentato.
Vedi esattamente cosa è cambiato, prima e dopo
Confronta fianco a fianco i valori prima e dopo di ogni oggetto modificato, così le modifiche improprie o non autorizzate sui sistemi che contengono CUI sono facili da individuare.
Controlla quali dispositivi possono collegarsi ai tuoi endpoint
Imposta permessi di blocco, consenso o sola lettura per archivi USB, stampanti, Bluetooth e altri dispositivi, così la CUI passa solo a persone e dispositivi che hai approvato.
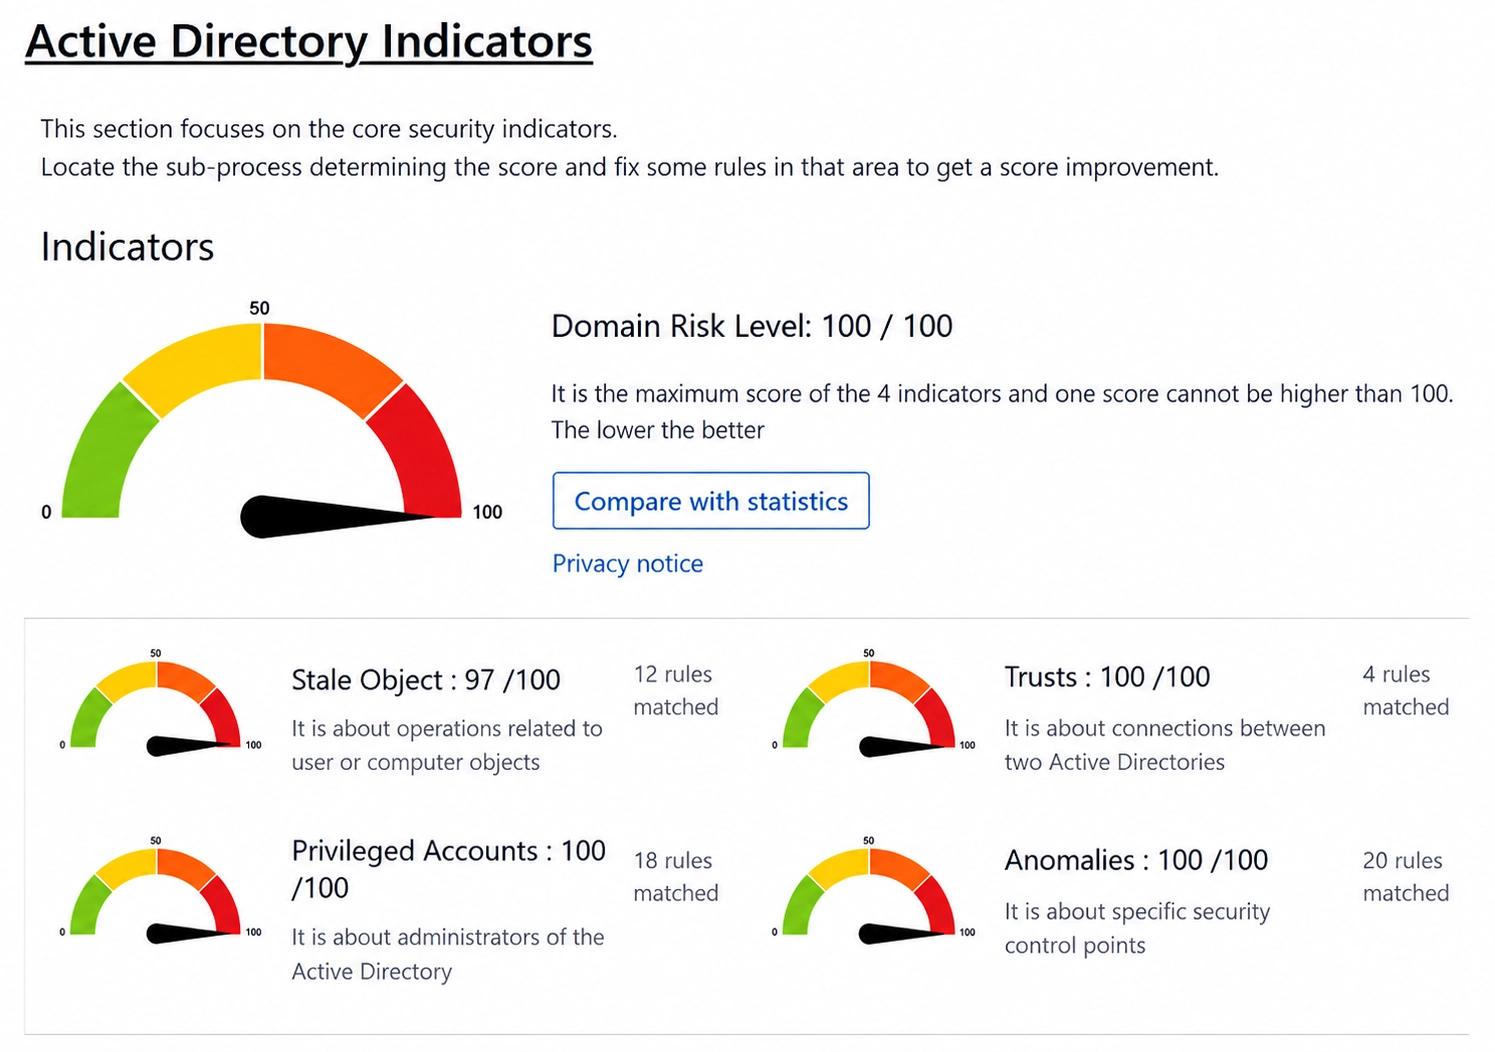
Valuta il rischio di Active Directory ed Entra ID
Un report di integrità valuta Active Directory ed Entra ID con oltre 170 controlli di sicurezza e assegna un punteggio ai rischi rilevati, a supporto dei requisiti CMMC di valutazione periodica del rischio.
Vai direttamente a una funzionalità
Approfondisci la conformità CMMC
Webinar, guide e articoli su come individuare e proteggere la CUI.