Conformità PCI DSS v4.0.1
Software PCI che mostra dove si trovano i dati dei titolari, chi vi accede e cosa è cambiato
Il software di conformità PCI di Netwrix trova i dati dei titolari di carta, controlla chi può accedervi e traccia ogni modifica negli ambienti on-premises e cloud, così puoi colmare le lacune PCI DSS e fornire al tuo valutatore le evidenze di cui ha bisogno.
La maggior parte dei software di conformità non sa dirti dove si trovino davvero i dati dei titolari di carta né chi possa accedervi.
I dati dei titolari di carta si diffondono oltre il CDE
Solo il 43% delle organizzazioni mantiene un inventario costantemente aggiornato di dove risiedono i dati sensibili (2026 Data and Identity Security Report).
Gli accessi superano il necessario
Il 51% delle organizzazioni dichiara accessi allineati ai ruoli ma con qualche eccesso di privilegi, e il 13% afferma che molti utenti hanno accessi più ampi del necessario (stesso report).
Rispondere alle domande sugli accessi richiede ore
Solo il 29% delle organizzazioni riesce a stabilire subito quali identità hanno accesso a uno specifico dato sensibile (stesso report).
Software di conformità PCI DSS di Netwrix: cosa richiede PCI DSS v4.0.1 e come aiutiamo
Requisito
Cosa richiede PCI DSS
Netwrix
PCI DSS v4.0.1 3.2.1, Protezione dei dati degli account memorizzati
Ridurre al minimo la conservazione dei dati degli account tramite policy di retention e smaltimento.
Data Classification trova i dati dei titolari di carta con tassonomie PCI DSS predefinite, oscura i numeri di carta nei documenti esterni agli archivi principali dei dati dei titolari e sposta i dati obsoleti o ridondanti in una quarantena sicura.
PCI DSS v4.0.1 7.2.4, Revisioni degli accessi
Rivedere tutti gli account utente e i relativi privilegi di accesso almeno ogni sei mesi.
Access Analyzer mostra chi può accedere a quali dati sensibili e in che misura, e consente ai proprietari dei dati di rivedere e revocare i diritti non necessari.
PCI DSS v4.0.1 7.2.2, Privilegio minimo
Assegnare l'accesso in base alla classificazione e alla funzione del ruolo, con i privilegi minimi necessari.
Privilege Secure sostituisce i diritti di amministratore permanenti con accessi privilegiati just-in-time limitati all'attività e registra ogni sessione.
PCI DSS v4.0.1 10.2.1, 10.4.1, Registrazione e monitoraggio di tutti gli accessi
Abilitare log di audit che registrino l'accesso dei singoli utenti ai dati dei titolari di carta e tutte le azioni degli account amministrativi, e rivederli regolarmente.
Auditor traccia modifiche, configurazioni e accessi nell'IT ibrida, con avvisi e report che supportano la revisione quotidiana dei log.
PCI DSS v4.0.1 10.2.1.5, Registrazione delle modifiche
I log di audit devono registrare le modifiche alle credenziali di identificazione e autenticazione, inclusi la creazione di nuovi account, l'elevazione dei privilegi e le modifiche agli account con accesso amministrativo.
1Secure segnala la creazione di account, le modifiche a ruoli e password e le modifiche all'appartenenza ai gruppi in Active Directory ed Entra ID, comprese le modifiche che riguardano account con accesso amministrativo.
PCI DSS v4.0.1 11.5.2, Rilevamento delle modifiche
Implementare un meccanismo di rilevamento delle modifiche che segnali modifiche non autorizzate ai file critici e confrontare i file critici almeno una volta a settimana.
Change Tracker offre il monitoraggio dell'integrità dei file su tutti i sistemi e segnala le modifiche non pianificate rispetto alle baseline approvate.
PCI DSS v4.0.1 11.5.1, Rilevamento delle intrusioni
Utilizzare tecniche di rilevamento o prevenzione delle intrusioni sul perimetro e nei punti critici del CDE e avvisare il personale in caso di sospetta compromissione.
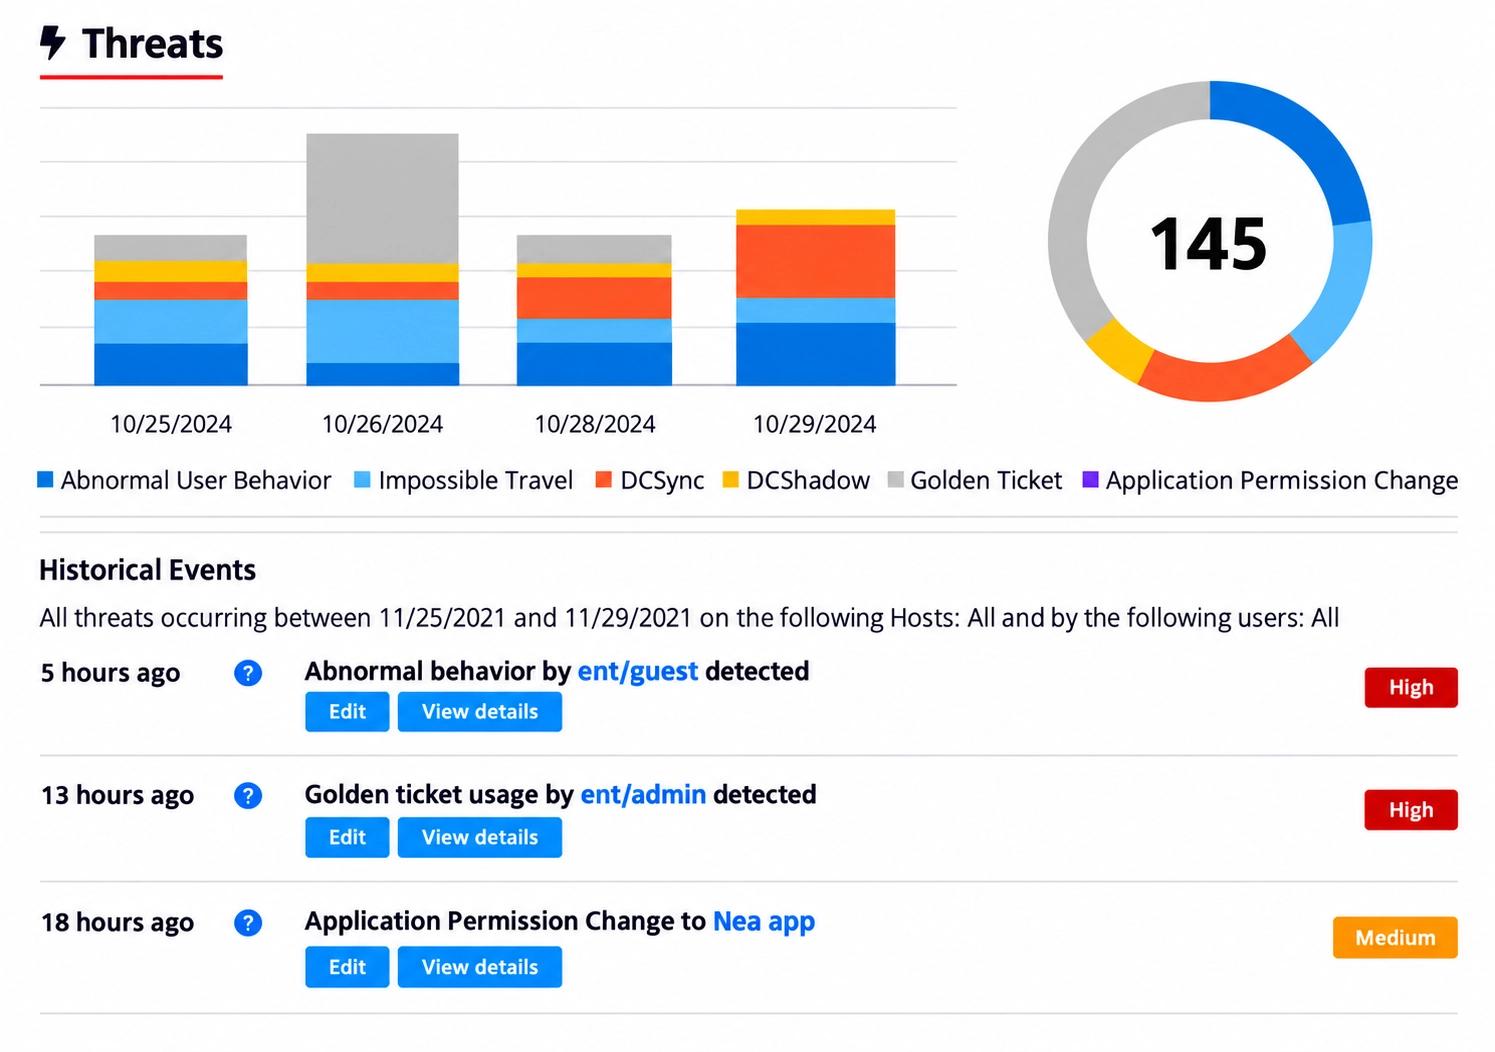
Threat Manager rileva tecniche di attacco come DCSync, DCShadow e Golden Ticket contro Active Directory ed Entra ID, oltre ad attività anomale sui file, e avvisa il personale o attiva playbook di risposta automatizzati.
Consulta la mappatura completa tra PCI DSS e portfolio
Guardalo in azione
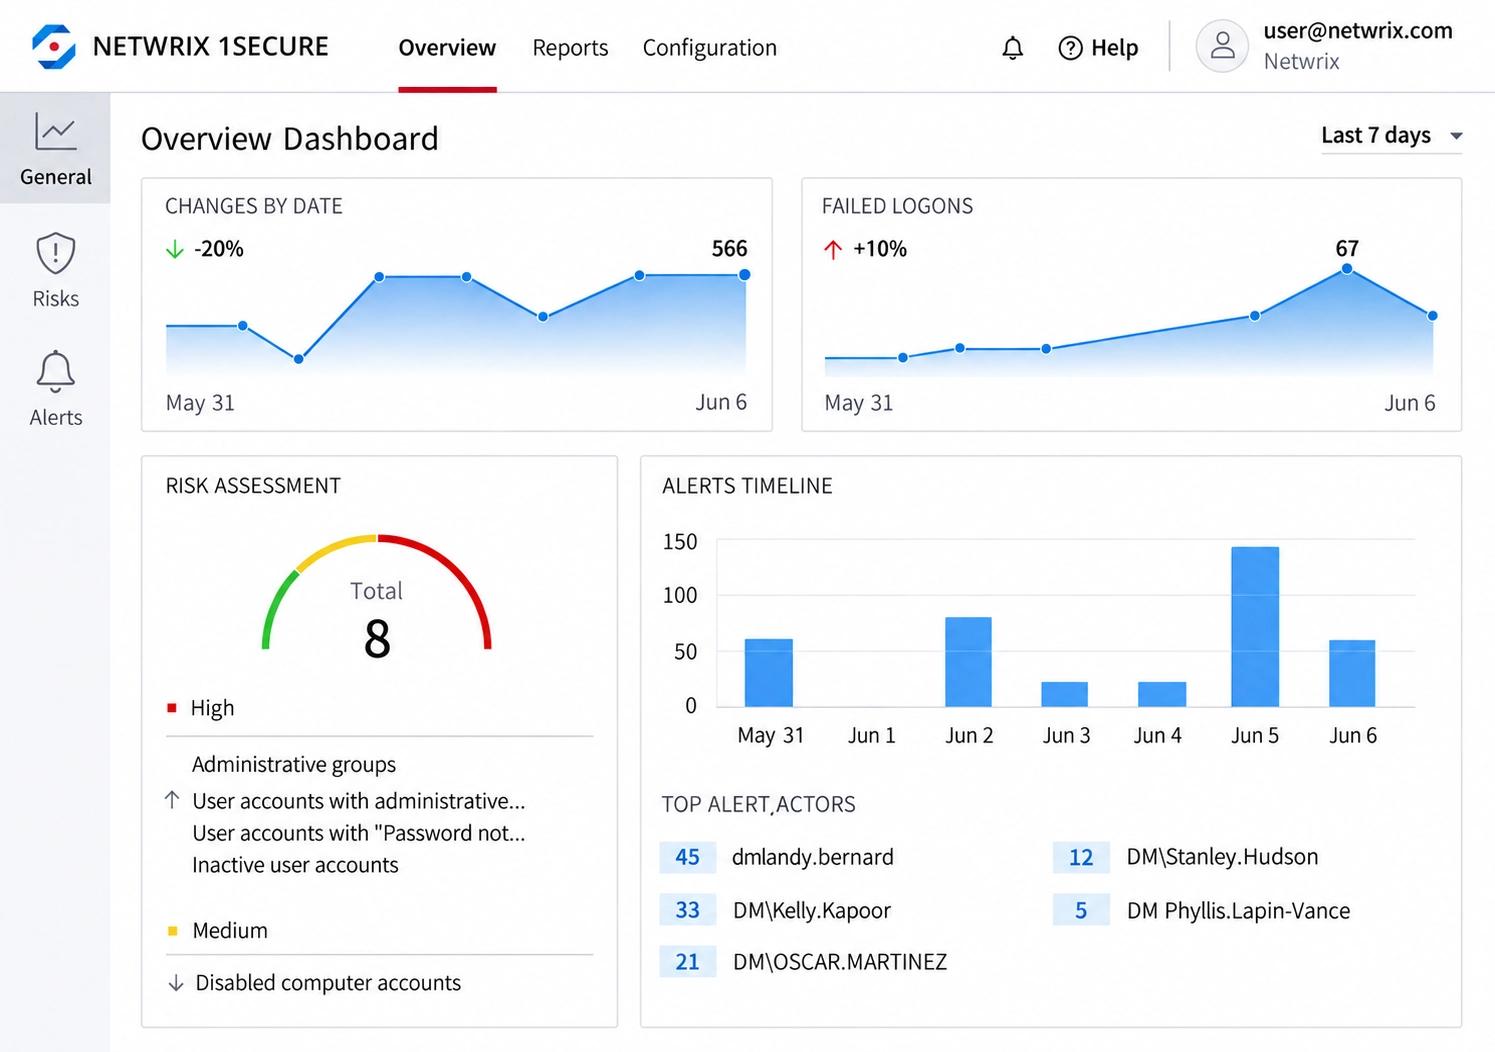
Cambiamenti, accessi non riusciti e rischio in un'unica dashboard
La panoramica di 1Secure traccia modifiche, accessi non riusciti, avvisi e un punteggio di rischio complessivo in tutto l'ambiente, così l'attività dentro e intorno al CDE emerge subito.
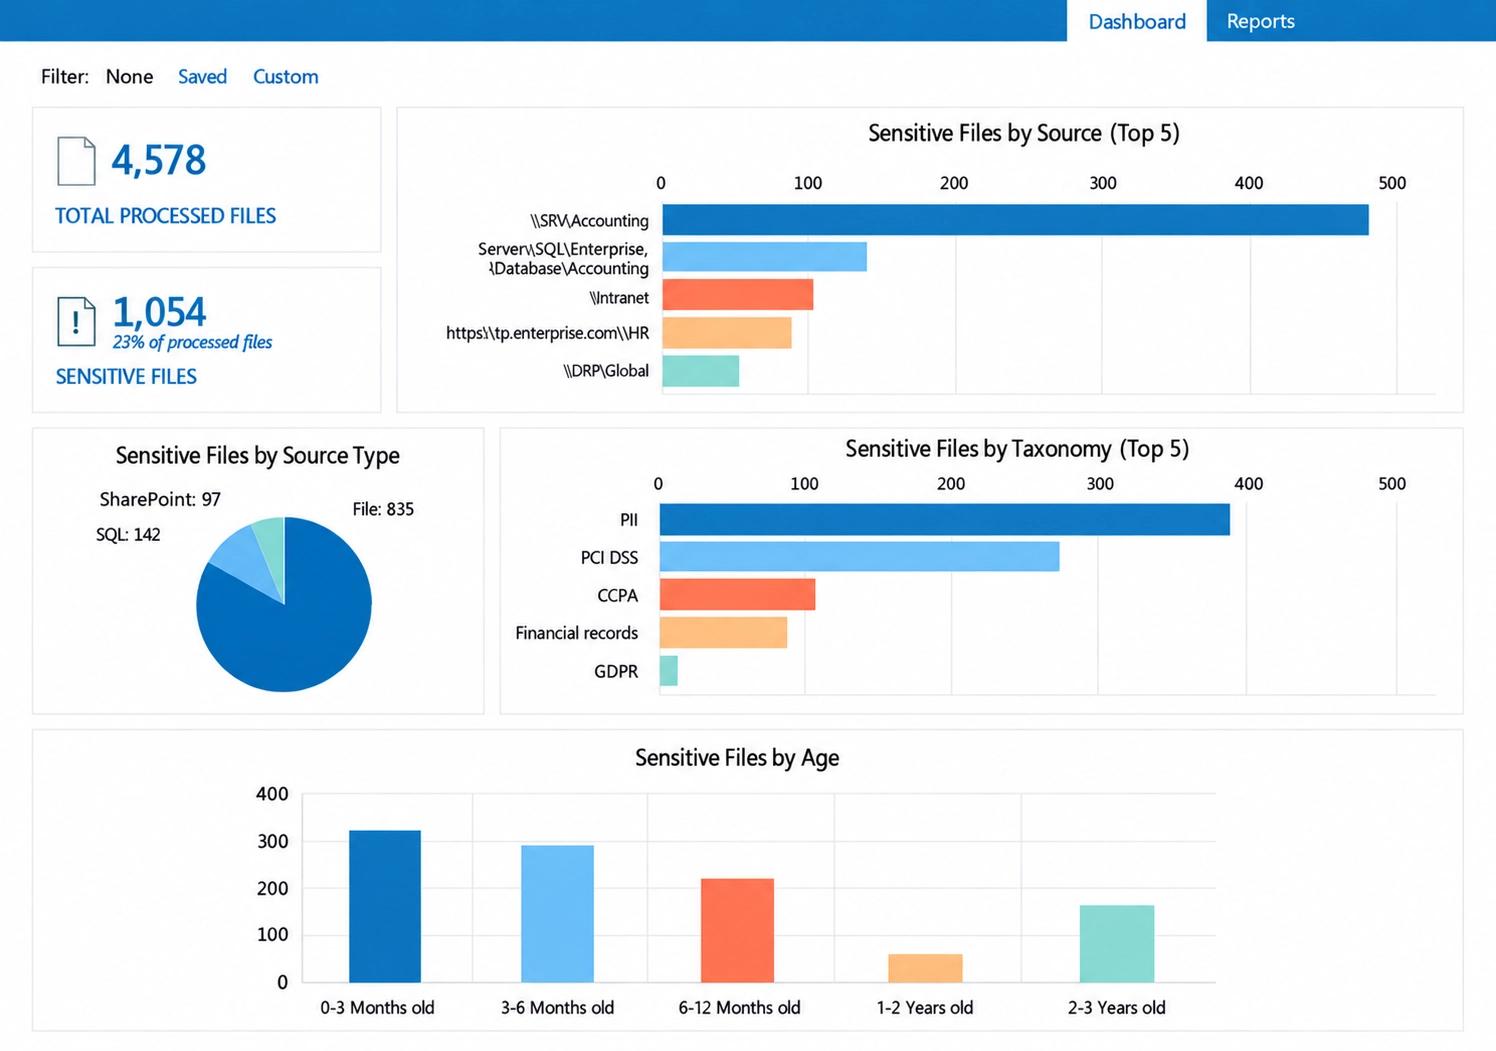
Trova i dati dei titolari di carta ovunque siano archiviati
I file sensibili sono suddivisi per origine, tassonomia (inclusa PCI DSS) ed età, così puoi trovare i dati delle carte fuori dal CDE e applicare le tue regole di retention.
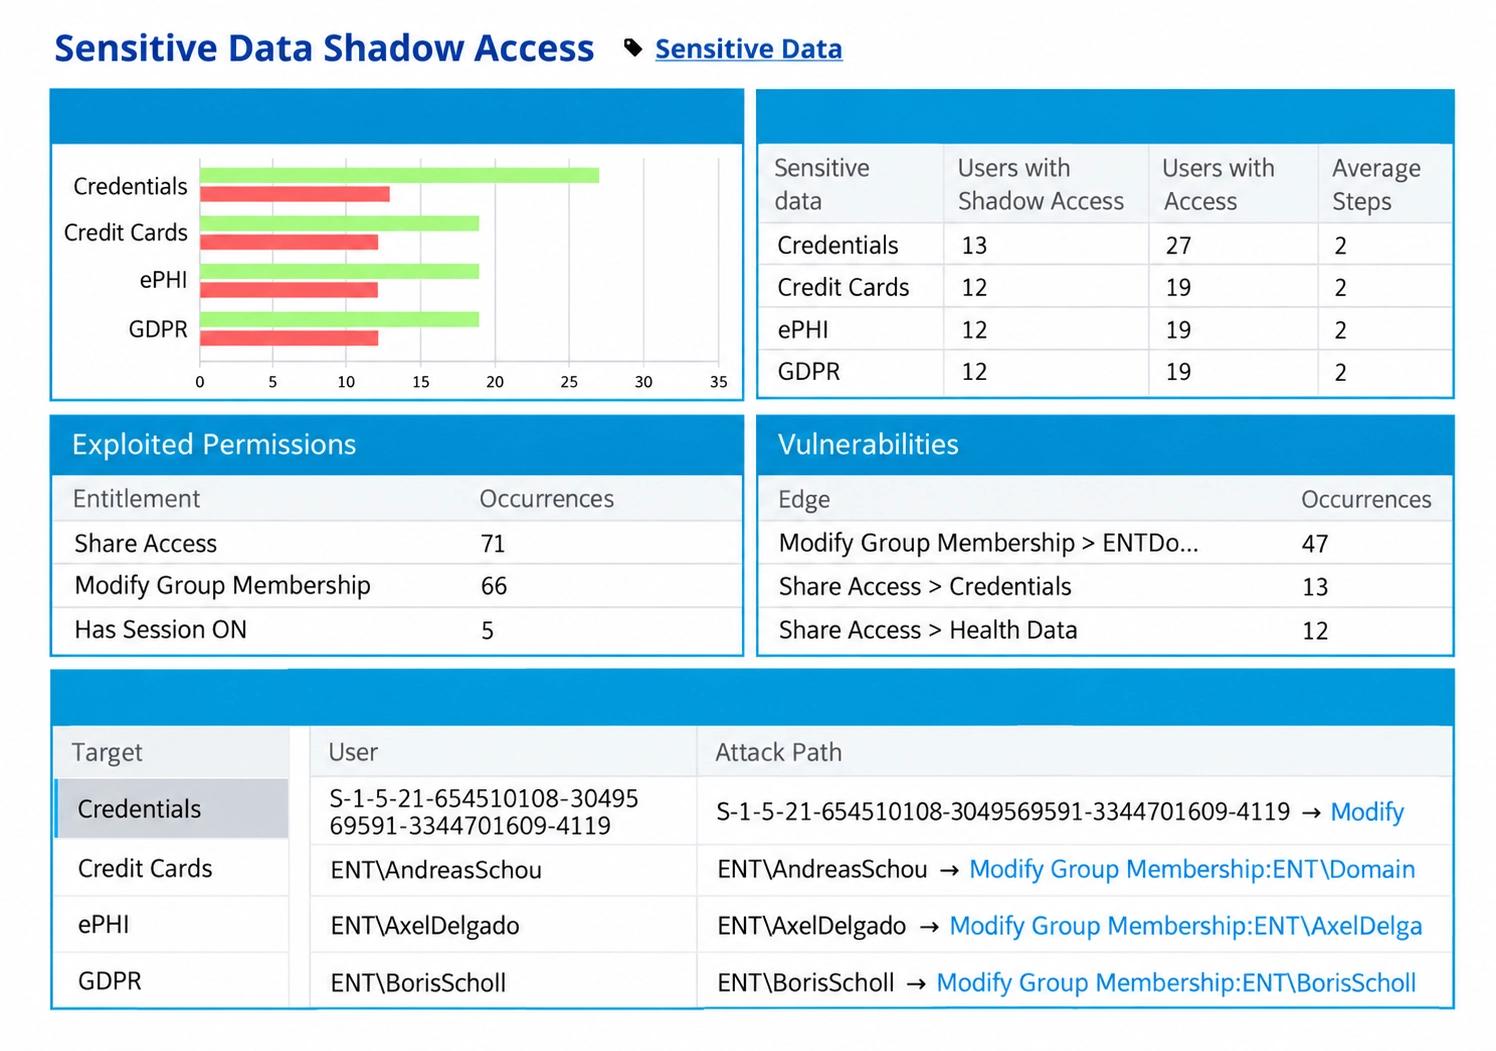
Scopri chi può raggiungere i dati delle carte di credito e come
L'analisi degli accessi nascosti mostra quali utenti possono raggiungere i dati delle carte di credito, su quali permessi si basano e il percorso di attacco esatto, così le revisioni degli accessi partono dall'esposizione reale.
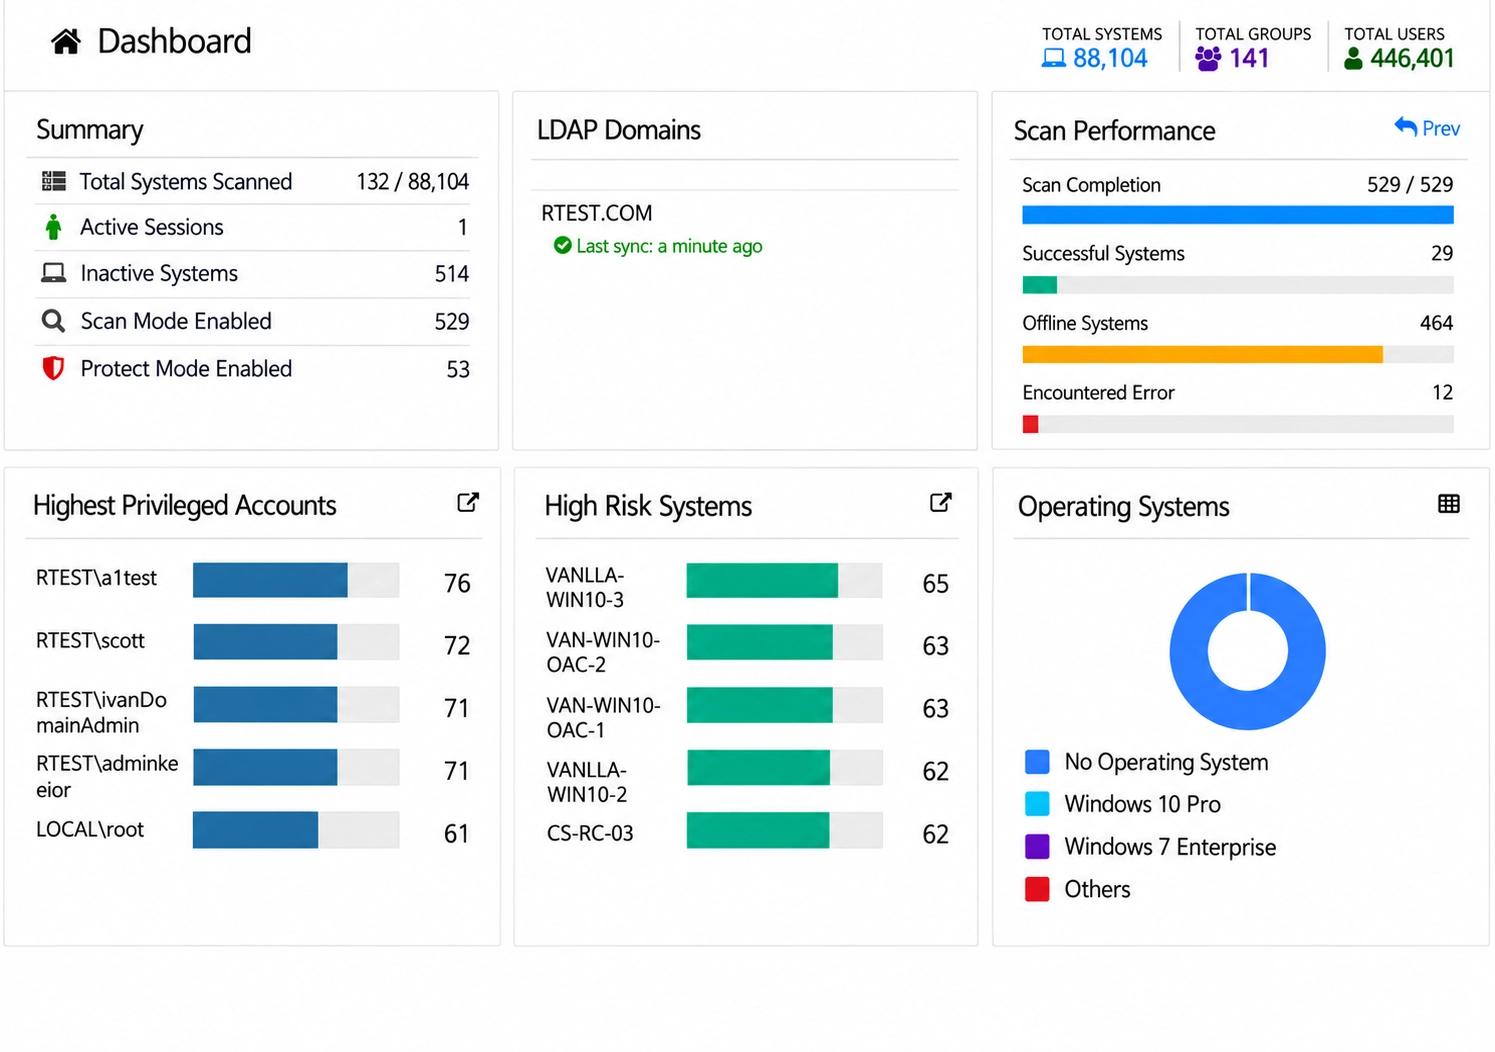
Individua gli account più privilegiati e i sistemi più a rischio
Privilege Secure analizza i sistemi, classifica gli account con più privilegi e i sistemi ad alto rischio e mostra dove eliminare gli accessi amministrativi permanenti al CDE.
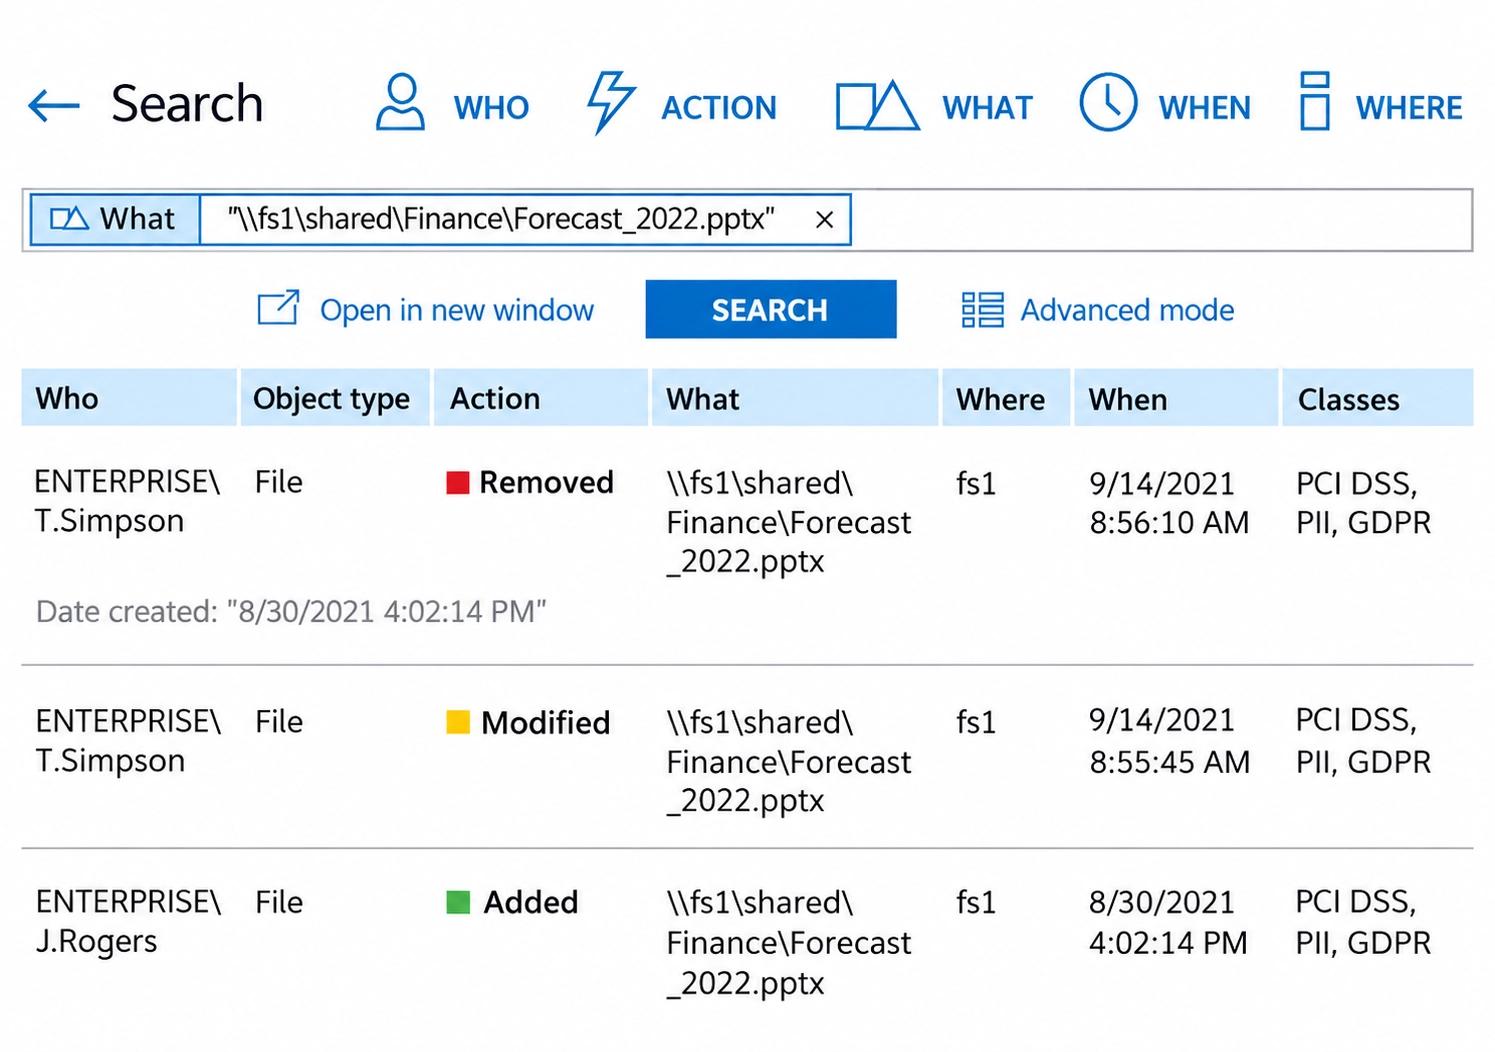
Scopri in pochi secondi chi ha toccato un file con dati dei titolari di carta
La ricerca mostra chi ha eliminato, modificato o aggiunto un file, dove e quando, con la classificazione PCI DSS del file accanto a ogni evento. È la registrazione richiesta dal Requisito 10.
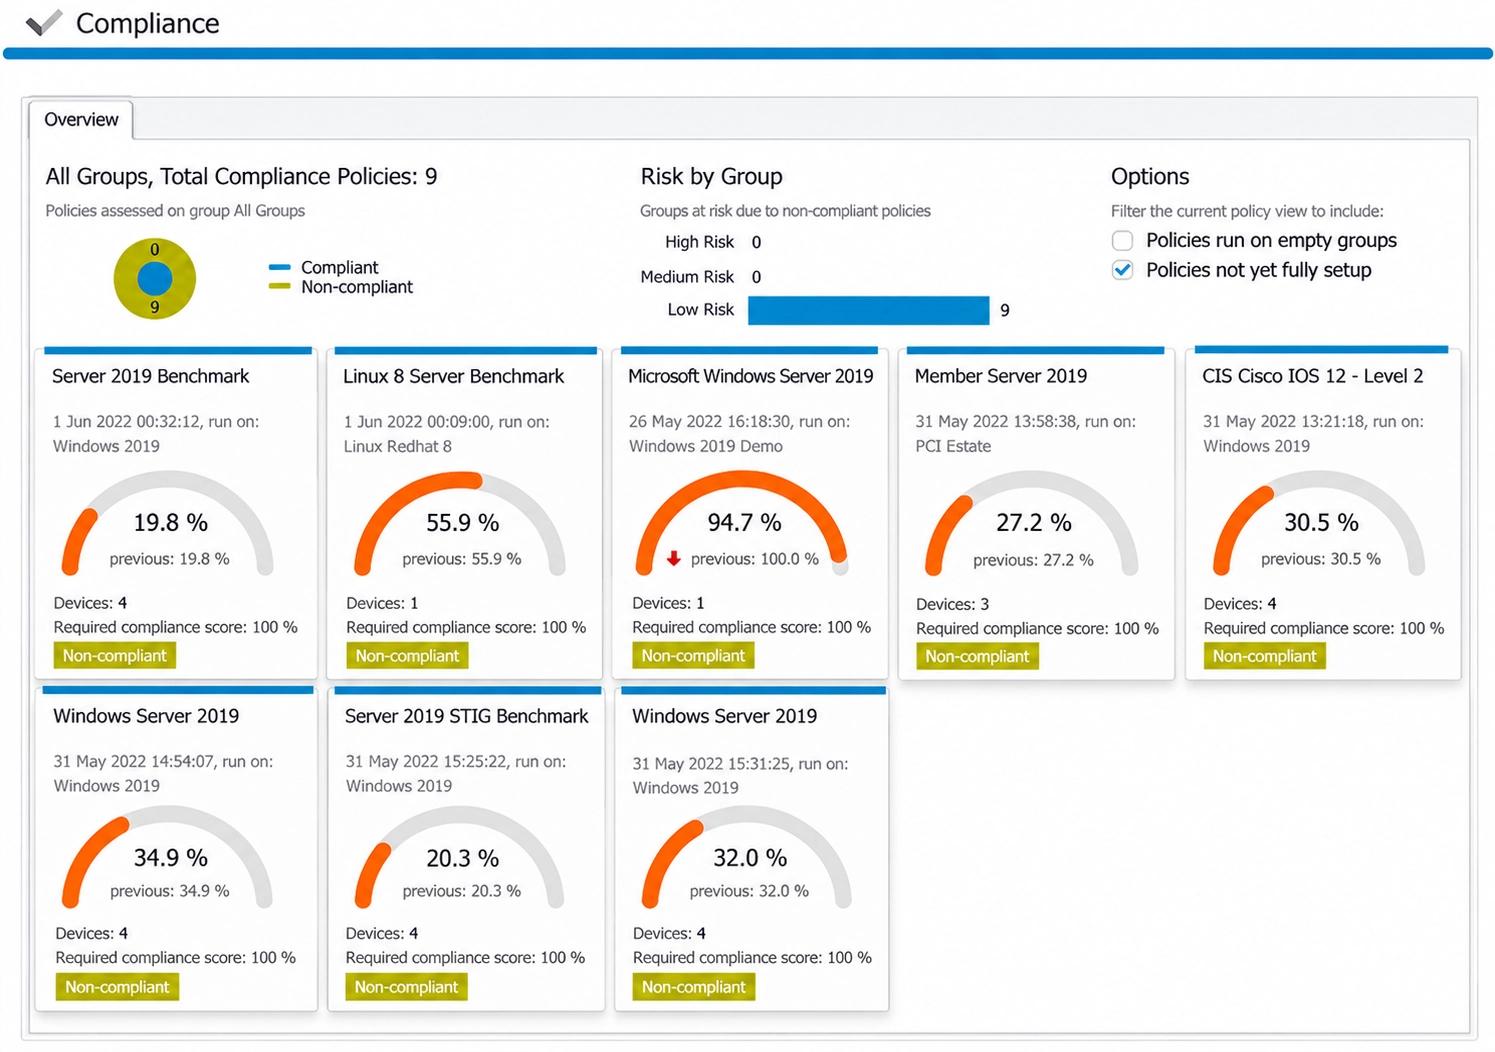
Dimostra che le configurazioni rispettano le baseline di hardening
I punteggi di conformità rispetto a CIS, STIG e benchmark dei server mostrano quali sistemi si sono discostati dalle configurazioni approvate, a supporto della configurazione sicura e del rilevamento delle modifiche PCI DSS.
Individua attacchi come DCSync e Golden Ticket mentre accadono
Threat Manager segnala per gravità comportamenti anomali, viaggi impossibili e attività DCSync e Golden Ticket, così gli avvisi di sicurezza alimentano direttamente la risposta agli incidenti.