
Leis de Privacidade de Dados por Estado: Abordagens Diferentes para a Proteção da Privacidade
Leis de Privacidade de Dados por Estado: Abordagens Diferentes para a Proteção da Privacidade
Mar 17, 2023
À medida que a privacidade de dados se tornou uma prioridade para os indivíduos, os governos em todos os níveis promulgaram uma variedade de leis de direitos de privacidade para controlar como as organizações coletam, armazenam e processam informações pessoais, como nomes, endereços, dados de saúde, registros financeiros e informações de crédito.
Saiba mais sobre as leis de privacidade de dados nos EUA, bem como quais mudanças e outros desenvolvimentos esperar para as leis existentes que regem os dados pessoais
Como a privacidade de dados é aplicada nos EUA?
A necessidade de abordar questões modernas de privacidade e proteger os direitos à privacidade dos dados é uma tendência global. Um momento decisivo ocorreu em maio de 2018, quando a UE implementou o Regulamento Geral sobre a Proteção de Dados (GDPR), uma extensa legislação que se aplica não apenas aos Estados-Membros da UE, mas a qualquer organização que recolha ou processe os dados de residentes europeus.
Simplificando, os Estados Unidos não têm equivalente ao GDPR da UE. De fato, em 2021, os EUA eram uma das únicas democracias e o único membro da Organização para a Cooperação e Desenvolvimento Econômico que não possui uma agência federal de proteção de dados, embora a senadora Kirsten Gillibrand e outros tenham proposto a criação de uma. Sem uma lei abrangente de proteção de dados em nível federal, os EUA continuam a regular a privacidade de dados por meio de uma combinação de leis aprovadas nos níveis estadual e federal.
As empresas precisam conhecer toda a legislação pertinente antes de começarem a coletar ou processar quaisquer dados que possam ser considerados “informações pessoais”. O não cumprimento das leis de privacidade de dados aplicáveis pode resultar em processos judiciais e multas.
Leis federais de privacidade nos EUA e sua aplicação
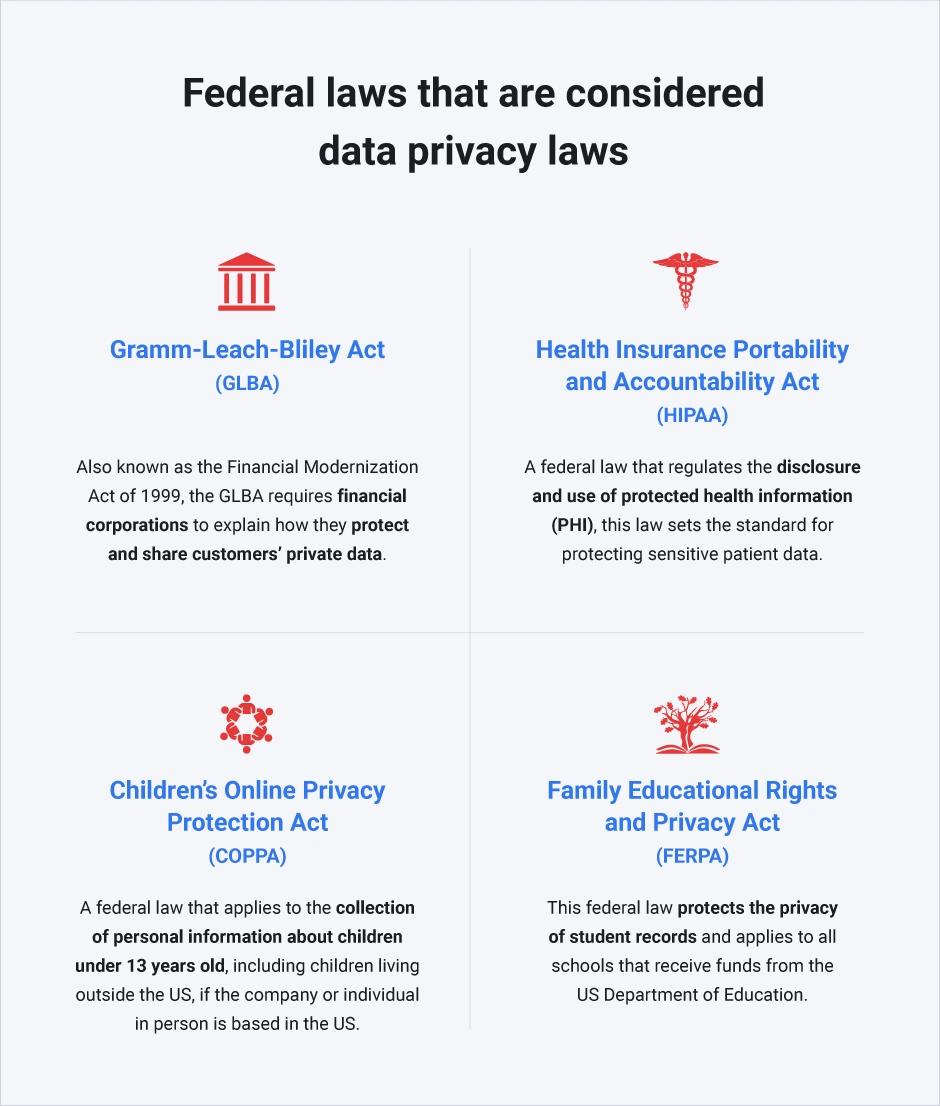
As leis federais consideradas leis de privacidade de dados incluem:
- Gramm-Leach-Bliley Act (GLBA): Também conhecida como Financial Modernization Act de 1999, a GLBA exige que as corporações financeiras expliquem como protegem e compartilham os dados sensíveis dos clientes
- Health Insurance Portability and Accountability Act (HIPAA): Esta lei federal regula a divulgação e o uso de informações de saúde protegidas (PHI).
- Children’s Online Privacy Protection Act (COPPA): Esta lei restringe a coleta de informações pessoais sobre crianças com menos de 13 anos de idade.
- Family Educational Rights and Privacy Act (FERPA): Esta lei federal protege a privacidade dos registros dos alunos e aplica-se a todas as escolas que recebem fundos do Departamento de Educação dos EUA.
- Fair Credit Reporting Act (FCRA): Rege a coleta e o uso de informações do consumidor
A nível federal, a Comissão Federal de Comércio (FTC) tem ampla jurisdição sobre entidades comerciais para evitar “práticas comerciais enganosas”, o que pode incluir questões de privacidade de dados. A FTC tem autoridade para fazer cumprir as leis de privacidade, emitir regulamentos e tomar medidas para proteger os consumidores. Em particular, a FTC pode agir contra empresas que:
- Não criar, implementar e manter medidas razoáveis de segurança de dados contra violações
- Violar os direitos de privacidade de dados dos consumidores ao coletar, processar ou compartilhar informações dos consumidores sem o seu consentimento
- Publicar e estabelecer políticas de privacidade e segurança imprecisas ou confusas para os consumidores em sites e aplicativos
- Coletar, processar, transferir ou compartilhar informações pessoais de uma forma que não esteja divulgada na política de privacidade
Leis estaduais de privacidade de dados nos EUA
Muitos estados dos EUA também têm suas próprias leis de privacidade e segurança de dados. Os gabinetes dos procuradores-gerais estaduais são responsáveis por supervisionar essas leis.
As regulamentações a nível estadual costumam ter disposições sobrepostas ou incompatíveis. Por exemplo, todos os 50 estados dos EUA adotaram leis de notificação de violação de dados, mas há diferenças na definição de dados pessoais e até no que constitui uma violação de dados. Da mesma forma, pelo menos 35 estados (e Porto Rico) promulgaram alguma forma de regulamentação sobre descarte de dados, com muitas dessas leis tratando especificamente de dados digitais.
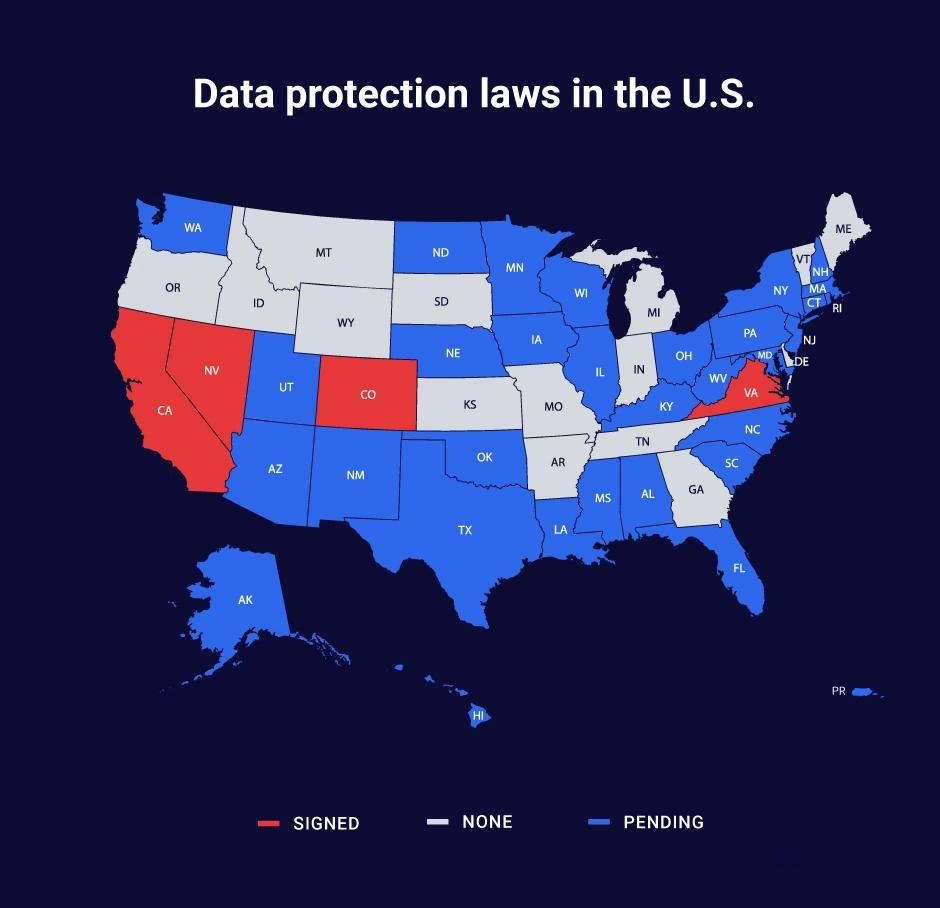
Aqui estão as principais leis de privacidade de dados por estado que foram promulgadas:
California Consumer Privacy Act
Data de vigência: 1º de janeiro de 2020
Disposições: Esta lei de privacidade de dados da Califórnia começou como uma iniciativa de votação em resposta à crescente preocupação pública com a quantidade de dados privados que as empresas digitais e de tecnologia do Vale do Silício vêm coletando e vendendo discretamente há décadas. A lei da Califórnia incorpora os princípios fundamentais dos requisitos de proteção de dados e privacidade de dados do GDPR da União Europeia.
A CCPA rege a coleta, a venda e a divulgação de informações pessoais de residentes da Califórnia. Ela se aplica à atividade de empresas, prestadores de serviços que atendem empresas e terceiros (que podem ser indivíduos ou organizações). Um dos termos fundamentais da lei é que as empresas devem responder prontamente às solicitações dos consumidores da Califórnia sobre quais dados pessoais estão sendo coletados a seu respeito e se esses dados estão sendo vendidos ou divulgados. A lei não permite discriminação contra consumidores que exerçam seus direitos; os consumidores devem receber a mesma qualidade de serviço mesmo que se oponham a uma atividade específica, como a venda de seus dados. Os prestadores de serviços podem usar os dados dos consumidores apenas sob orientação da empresa que atendem e devem excluir as informações pessoais de um consumidor de seus registros mediante solicitação.
Âmbito: A CCPA aplica-se a todas as empresas com fins lucrativos que operam na Califórnia e que cumprem determinadas condições, como um limite de receita. Tem um efeito extraterritorial, uma vez que abrange empresas de fora da Califórnia que operam no estado.
Outros fatos importantes:
- Alguns dados sensíveis estão isentos dos requisitos da CCPA, incluindo informações de saúde protegidas (PHI) já abrangidas pela Health Insurance Portability & Accountability Act (HIPAA), informações médicas já abrangidas pela California Confidentiality of Medical Information Act e algumas informações abrangidas pela Gramm-Leach-Bliley Act (GLBA).
- Atualmente, a lei exige que as empresas estendam os direitos previstos pela CCPA aos seus funcionários. No entanto, há um projeto de lei pendente que alteraria essa lei para excluir os funcionários da definição de “consumidor”.
- Quando uma empresa recebe uma solicitação sobre as informações coletadas e armazenadas acerca de um indivíduo, ela deve verificar se a pessoa que faz a solicitação é realmente quem afirma ser antes de responder.
Penalidades por violações: a lei concede às empresas 30 dias para “sanar” as violações. A falha em corrigir uma violação resulta em uma penalidade civil de até US$ 7.500 por cada violação intencional e US$ 2.500 por cada violação não intencional.
California Privacy Rights Act (CPRA)
Nome oficial: Proposição 24
Data de vigência: 1º de janeiro de 2023, mas não será aplicada até 1º de julho de 2023
Disposições: Esta lei da Califórnia concede novos direitos aos consumidores, como o direito de:
- Corrigir informações imprecisas.
- Ter as informações pessoais coletadas sujeitas a limitações de finalidade e minimização de dados.
- Receba aviso de empresas que planejam usar informações pessoais sensíveis e solicite que elas parem. Isso inclui informações biométricas, dados genéticos e qualquer informação relativa à saúde, orientação sexual ou vida sexual de um indivíduo.
Âmbito: Esta lei tem um âmbito mais amplo do que a CCPA, uma vez que oferece os seguintes direitos expandidos aos consumidores:
- O direito de processar empresas quando elas expõem senhas e nomes de usuário: A CPRA amplia a definição de “informações pessoais” da CCPA para incluir nomes de usuário e senhas.
- O direito de recusar o compartilhamento de informações com terceiros: Sob a CCPA, este era um ponto de debate porque "vender" não incluía explicitamente o compartilhamento. Com a CPRA, os consumidores agora podem recusar a venda e o compartilhamento de informações pessoais com terceiros.
- O direito de acessar mais informações: Os consumidores podem solicitar acesso a qualquer informação pessoal coletada por uma empresa, não apenas às informações coletadas no período de 12 meses anterior.
Outros fatos importantes: Esta lei também cria uma nova agência de privacidade, a California Privacy Protection Agency (CPPA), que será responsável pela sua aplicação.
Penalidades por violações: As multas podem variar de US$ 2.500 a US$ 7.500, dependendo se você é uma empresa ou um indivíduo. Há também multas automáticas de US$ 7.500 por violações de dados de menores (qualquer pessoa com menos de 16 anos).
Colorado Privacy Act (CPA)
Nome oficial: SB 21-190
Data de vigência: 1 de julho de 2023
Disposições: A CPA se aplica a “controladores” que operam no Colorado ou fornecem produtos ou serviços direcionados a residentes do Colorado que:
- Controlar ou processar os dados pessoais de 100.000 ou mais consumidores em um ano
- Obtenha receita ou descontos no preço de serviços ou bens com a venda, o processamento ou o controle de dados pessoais de 25.000 ou mais consumidores
A partir de 1º de julho de 2024, os controladores que atenderem aos requisitos acima devem respeitar as recusas para vendas e publicidade direcionadas. A CPA também concede aos residentes do Colorado o direito de acessar, corrigir e excluir seus dados pessoais, além do direito à portabilidade de dados. Os controladores terão 45 dias para responder às solicitações.
Âmbito: Ao contrário da California Consumer Privacy Act de 2018, a CPA não tem um limite monetário para a sua aplicabilidade. Isto significa que todas as empresas precisam de considerar esta lei. No entanto, ela não se aplica às seguintes instituições:
- Instituições financeiras sujeitas à GLBA
- Vários tipos de dados relacionados à saúde
- Dados regidos pela FERPA
Ao contrário das leis da Califórnia, a CPA não exclui organizações sem fins lucrativos.
Outros fatos importantes: A CPA torna necessário que os controladores celebrem acordos de processamento de dados (DPAs) com os processadores. Os controladores também precisarão realizar e registrar avaliações de proteção de dados.
Penalidades por violações: Não há direito privado de ação, portanto o Procurador-Geral do Colorado e os promotores distritais farão cumprir a CPA. Eles podem buscar indenizações financeiras ou medidas cautelares. Antes de tomar medidas, no entanto, o Procurador-Geral e os promotores distritais devem emitir um aviso de violação e conceder às empresas ou indivíduos 60 dias para sanar a suposta violação. Após janeiro de 2025, esse “direito de sanar” será substituído pelo direito do controlador de solicitar orientação ao gabinete do Procurador-Geral.
Virginia Consumer Data Protection Act (CDPA)
Nome oficial: SB-1392
Data de vigência: 1 de janeiro de 2023
Disposições: A CDPA concede aos consumidores seis direitos:
- Direito de retificação
- Direito de acesso
- Direito à portabilidade dos dados
- Direito de exclusão
- Direito de optar por não participar
- Direito de recurso
Âmbito: Esta lei aplica-se a entidades que exercem atividade na Virgínia ou que criam serviços ou produtos destinados a residentes da Virgínia que:
- Controlar ou processar os dados pessoais de mais de 100.000 consumidores durante um ano
- Controlam ou processam os dados pessoais de mais de 25.000 consumidores e obtêm pelo menos metade da sua receita bruta com a venda de dados pessoais
Assim como a CPA do Colorado, a CPDA da Virgínia não possui um limite de receita. Isso significa que empresas de todos os tamanhos precisam prestar atenção a essa lei.
A definição de "consumidor" não inclui uma pessoa agindo em um contexto profissional ou comercial. Isso a torna diferente da CPRA, que inclui dados de funcionários. Portanto, as empresas não terão que considerar os dados dos funcionários ao decidir se a CPDA se aplica a elas.
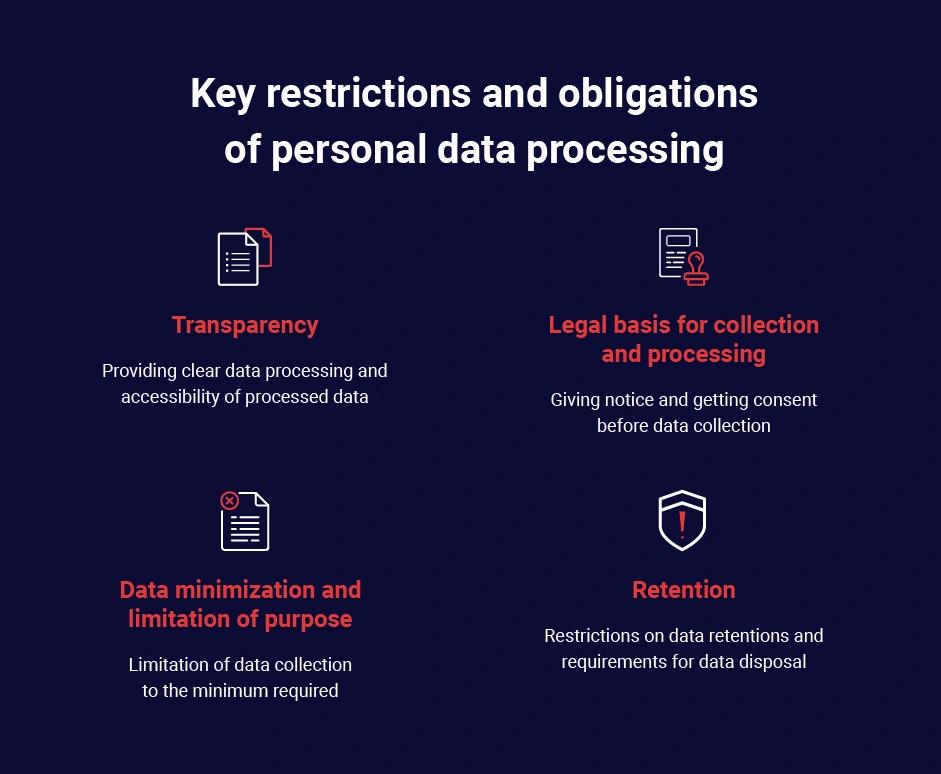
Outros fatos importantes: Assim como o GDPR da UE e o CCPA da Califórnia, a CDPA tem uma disposição que limita a coleta de dados àqueles que são “adequados, relevantes e razoavelmente necessários em relação às finalidades para as quais os dados são processados”.
Penalidades por violações: Assim como a CPA do Colorado, a CDPA da Virgínia não prevê um direito privado de ação. A fiscalização é responsabilidade do Procurador-Geral. O controlador tem 30 dias para sanar a violação após o Procurador-Geral notificá-lo de que uma ação será tomada. Se o controlador não sanar a violação dentro desse período, o Procurador-Geral poderá multá-lo em até US$ 7.500 por violação.
Projeto de Lei de Privacidade na Internet de Nevada (SB260)
Nome oficial: BDR-52-253
Data de vigência: 1 de outubro de 2021
Disposições: Esta lei concederá aos residentes de Nevada um direito mais amplo de optar por não participar da venda de suas informações pessoais. Ela também cria novos requisitos para os “corretores de dados” (data brokers), definidos como entidades cujo principal meio de negócio é vender informações sobre consumidores obtidas de operadores ou de outros corretores de dados. Os corretores de dados devem estabelecer um endereço designado por meio do qual os consumidores possam solicitar que o corretor de dados pare de vender suas informações. O corretor de dados terá que responder no prazo de 60 dias após o recebimento.
Escopo: A lei amplia o escopo do direito de exclusão (opt-out), mas o escopo das “informações cobertas” é mais restrito do que o de “informações pessoais” definido por leis semelhantes.
As “informações abrangidas” limitam-se a:
- Nome e sobrenome
- Endereços residenciais/físicos
- Endereço de e-mail
- Números de telefone
- Números de seguro social
- Identificadores que permitem que a pessoa seja contatada pessoalmente ou online
Outros factos relevantes: O projeto de lei altera os estatutos de aviso de privacidade online do Nevada, como o NRS 603A.300-360.
Penalidades por violações: O Procurador-Geral de Nevada é responsável por fazer cumprir esta lei. O tribunal emitirá uma medida cautelar temporária ou permanente ou uma penalidade civil de até US$ 5.000 por violação.
Lei de Privacidade de Dados de Massachusetts
Nome oficial: Standards for The Protection of Personal Information of Residents of the Commonwealth (201 CMR 17.00)
Data de vigência: 1 de março de 2010
Disposições: Esta lei estabelece requisitos para proteger os residentes de Massachusetts contra roubo de identidade e fraude.
Escopo: Qualquer organização que licencie, armazene ou mantenha dados pessoais sobre residentes de Massachusetts é obrigada a implementar um programa abrangente de segurança da informação.
Outros fatos importantes:
- A lei exige que as empresas tenham uma pessoa dedicada para executar um programa de segurança de dados e conduzir treinamentos regulares dos funcionários.
- A lei também exige que as empresas tomem “medidas razoáveis” para verificar se os prestadores de serviços terceirizados com acesso a informações pessoais conseguem proteger essas informações.
- A lei protege a segurança e a confidencialidade das informações pessoais tanto de consumidores quanto de funcionários, o que inclui nome, sobrenome, número de Seguro Social, número da carteira de motorista, número do documento de identidade emitido pelo estado, número de conta financeira, número de cartão de crédito ou débito e qualquer código de acesso que permita o acesso às informações financeiras de uma pessoa. No entanto, exclui as informações obtidas de fontes publicamente disponíveis.
- Massachusetts também está trabalhando em uma regulamentação de privacidade de dados semelhante à CCPA. Se aprovada, a SD.341 "An Act Relative to Consumer Data Privacy" está prevista para entrar em vigor em 1º de janeiro de 2023.
Penalidades por violações: O Office of Consumer Affairs and Business Regulation é responsável pela aplicação da lei. Cada violação intencional da lei pode incorrer em uma penalidade civil de até US$ 5.000, além dos “custos razoáveis de investigação e litígio de tal violação, incluindo honorários advocatícios razoáveis”.
Lei de Privacidade de Dados de Minnesota
Nome oficial: Minnesota Government Data Practices Act (MGDPA) (Minn. Stat. § 13)
Data de vigência: 1979
Disposições: Este estatuto de Minnesota protege o direito dos indivíduos de acessar dados governamentais e controla a coleta, o armazenamento, o uso e a divulgação de dados privados. Ele estabelece um sistema de classificação para diferenciar diferentes tipos de informações, como dados educacionais e dados de aplicação da lei. Além disso, os dados sobre indivíduos são marcados como públicos ou não públicos, enquanto os dados que não são sobre indivíduos são marcados como não públicos ou não públicos protegidos
Escopo: A lei se aplica a qualquer entidade governamental de Minnesota.
Outros fatos importantes:
- A lei exige que cada órgão estadual nomeie uma “autoridade responsável” que estabelecerá procedimentos para garantir que as solicitações de dados sejam “recebidas e atendidas de maneira apropriada e rápida”. Se uma entidade governamental quiser coletar os dados privados ou confidenciais de um indivíduo, a entidade deve fornecer a esse indivíduo um aviso de privacidade chamado “Tennessen”
- Em caso de disputa entre uma entidade governamental e uma pessoa sobre práticas de dados, a pessoa pode solicitar um parecer consultivo ao Comissário de Administração.
Penalidades por violações: As penalidades podem incluir uma ação civil por violação intencional, ou honorários advocatícios se a entidade governamental não seguir o parecer consultivo. Para violações intencionais, o tribunal também pode impor penalidades criminais aos funcionários públicos, suspendê-los sem remuneração ou demiti-los.
Leis de Privacidade de Dados Propostas por Estados dos EUA
Todas as leis de privacidade de dados acima foram promulgadas, mas há leis em discussão. Elas incluem as seguintes:
Ohio Personal Privacy Act (OPPA)
Nome oficial: House Bill 376
Descrição: Este projeto de lei é semelhante à legislação estabelecida na Califórnia, Virgínia e Colorado. Se promulgado, concederá aos cidadãos de Ohio determinados direitos digitais e imporá obrigações a qualquer empresa que colete os dados pessoais dos consumidores de Ohio.
Lei de Privacidade do Consumidor da Carolina do Norte (CPA)
Nome oficial: Senate Bill 569
Descrição: Se promulgada, esta lei concederia aos consumidores da Carolina do Norte os seguintes direitos:
- Direito de conhecimento e acesso
- Direito de retificação
- Direito à eliminação
- Direito de exclusão
- Direito de ação privada
Aplicar-se-á a todas as empresas que direcionam os seus serviços e produtos aos residentes da Carolina do Norte e que:
- Processar ou controlar os dados pessoais de 100.000 ou mais consumidores por ano
- Processam ou controlam os dados pessoais de pelo menos 25.000 consumidores e obtêm mais de metade da receita bruta com a venda desses dados pessoais.
Lei de Transparência de Dados e Proteção de Privacidade de Rhode Island
Nome oficial: HB 5959
Descrição: Este projeto de lei descreve as práticas de compartilhamento de informações e exige transparência na forma como os dados dos consumidores são coletados, obrigando determinadas empresas a fornecer divulgações de política de privacidade. Se aprovada, a lei ajudará os consumidores a identificar as informações pessoais coletadas, compartilhadas ou vendidas a terceiros por provedores de serviços on-line e sites comerciais.
Lei de Privacidade de Dados do Consumidor da Pensilvânia
Nome oficial: House Bill 1126
Descrição: Esta lei se aplicaria a empresas com fins lucrativos que atendam a todos os seguintes critérios:
- Faça negócios na Pensilvânia
- Coletar, compartilhar ou vender informações pessoais dos consumidores
- Determinar sozinho ou em conjunto com outros as finalidades e os meios de tratamento das informações pessoais dos consumidores
- Atenda a um dos seguintes requisitos:
- Obtêm metade de sua renda anual com a venda de informações pessoais dos consumidores
- Comprar, compartilhar ou vender anualmente (sozinho ou com outros) as informações pessoais de 50.000 consumidores, dispositivos ou domicílios
- Ter uma receita bruta anual de pelo menos US$ 10 milhões
Nova Jérsei — Três Projetos de Lei de Privacidade de Dados
Nomes oficiais: A5448, A3283 e A3255
Descrição:
A5448 e A3255 têm objetivos semelhantes: exigiriam que as empresas notificassem os consumidores sobre a coleta e divulgação de informações de identificação pessoal e permitissem que os consumidores optassem por não participar.
A A3283, a Lei de Divulgação e Transparência de Responsabilização de Nova Jersey (NJ DaTA), estabeleceria requisitos para a divulgação e o processamento de informações de identificação pessoal. O projeto de lei também criaria um Gabinete de Proteção de Dados e Uso Responsável na Divisão de Assuntos do Consumidor.
Massachusetts Information Privacy Act (MIPA)
Nome oficial: S.46
Descrição: Este projeto de lei é uma versão modificada da People’s Privacy Act no estado de Washington. Ele protegeria os consumidores contra a coleta, o uso e a monetização não autorizados de suas informações pessoais, incluindo dados de localização e biométricos; proibiria a discriminação com base em informações pessoais e protegeria os trabalhadores contra o monitoramento eletrônico injustificado no trabalho.
Lei de Proteção da Privacidade do Consumidor do Havaí
Nome oficial: SB 418
Descrição: Este projeto de lei proposto concederá aos consumidores o direito de acessar, excluir e optar por não participar da venda de suas informações pessoais. Assim como a CCPA, ele tem uma definição ampla de “informações pessoais”. Possui as mesmas principais proteções e direitos que a CCPA, mas não define o que é uma “empresa”, portanto não exclui empresas por porte.
New York Consumer Privacy Act (NYPA)
Nome oficial: Senate Bill S567
Descrição: Esta proposta de lei de privacidade de dados de Nova York é muito semelhante à CCPA. Ela permitiria que os indivíduos soubessem quais dados uma empresa coletou sobre eles e com quem os compartilhou, solicitassem que a empresa corrigisse ou excluísse os dados e optassem por não ter seus dados compartilhados ou vendidos a terceiros. A NYPA complementaria a atual lei de notificação de violação de dados de Nova York, ampliando a proteção das informações pessoais.
O projeto de lei proposto estabelece altos padrões de proteção da privacidade de dados, como os seguintes:
- Ela impõe deveres fiduciários a qualquer entidade jurídica que coleta, vende ou licencia dados pessoais e define esses deveres de forma ampla. As empresas devem proteger os dados pessoais dos consumidores contra qualquer risco que os afete. Além disso, afirma que a responsabilidade fiduciária sobre os dados prevalece sobre “qualquer dever para com proprietários ou acionistas”.
- É mais rigorosa do que outras leis estaduais, pois exige que as empresas coloquem a privacidade de seus clientes acima de seus próprios lucros. Essa legislação de privacidade tem uma linha muito controversa que diz que as organizações devem “agir no melhor interesse do consumidor”. No entanto, ela não explica o que as empresas devem realmente entender sobre os interesses dos nova-iorquinos e de outros clientes.
- Ela oferece um direito privado de ação — concedendo aos consumidores o direito de processar as empresas diretamente por violações de privacidade, em vez de deixar a aplicação da lei a cargo do Procurador-Geral do estado.
Conclusão
Os estados dos EUA estão promulgando suas próprias regulamentações de privacidade de dados e cibersegurança, pois, diferentemente da UE, os EUA ainda não aprovaram uma lei federal abrangente de privacidade de dados. A situação continuará a ficar mais complexa à medida que mais leis estaduais entrarem em vigor nos próximos meses e anos. Para evitar penalidades severas, processos judiciais e outras consequências de falhas de conformidade, as organizações devem revisar cuidadosamente as leis de privacidade de dados nos EUA e garantir que atendam a todos os requisitos aplicáveis.
Perguntas Frequentes
Quais leis dos EUA impõem requisitos para proteger a privacidade de dados?
Na ausência de uma legislação federal abrangente que regulamente a privacidade de dados, os EUA são regidos por leis setoriais e estaduais que controlam o compartilhamento de tipos específicos de dados pessoais. Essas leis incluem:
- Lei de Privacidade de 1974 — Protege informações pessoais mantidas por agências federais
- Health Insurance Portability and Accountability Act (HIPAA) e Health Information Technology for Economic and Clinical Health Act (HITECH) — Protege informações pessoais de saúde (PHI)
- Gramm–Leach–Bliley Act (GLBA) — Protege informações financeiras
- Children’s Online Privacy Protection Act (COPPA) — Protege a privacidade das crianças
- Family Educational Rights and Privacy Act (FERPA) — Protege as informações pessoais dos alunos
- California Consumer Privacy Act (CCPA) — Protege os direitos de privacidade dos residentes da Califórnia
- A Lei SHIELD de Nova York — Protege as informações pessoais e privadas dos residentes do estado de Nova York
Que tipos de dados são abrangidos pelas leis de privacidade dos EUA?
As informações consideradas sensíveis pelas leis dos EUA incluem:
- Informações de identificação pessoal (PII) — Informações que poderiam ser usadas para identificar, contatar ou localizar um indivíduo, ou distinguir uma pessoa de outra, como nome, endereço e número de seguro social
- Informações pessoais de saúde (PHI) — Informações sobre o estado de saúde, histórico médico, informações de seguro e outros dados privados que são coletados por prestadores de serviços de saúde e que podem ser vinculados a uma determinada pessoa
- Informações financeiras de identificação pessoal (PIFI) — Números de cartão de crédito, detalhes de contas bancárias ou outros dados relativos às finanças de uma pessoa
- Registros de alunos — As notas, históricos escolares, horários de aula, detalhes de cobrança e outros registros educacionais de um indivíduo
O que é protegido pelo Privacy Act de 1974?
A Lei de Privacidade de 1974 (Privacy Act of 1974) regula a forma como os registros do governo federal sobre indivíduos são tratados pelas agências federais e exige que essas agências sigam diversos requisitos rigorosos de manutenção de registros. Ela permite que os indivíduos acessem os registros sobre si mesmos, saibam se esses registros foram divulgados e solicitem correções ou alterações nesses registros, a menos que os registros estejam legalmente isentos.
Quantos estados dos EUA têm leis de privacidade de dados?
Pelo menos 16 estados têm leis de privacidade de dados e três deles têm leis abrangentes de privacidade de dados do consumidor. A Califórnia estabeleceu a conhecida California Consumer Privacy Act (CCPA), que motivou legislações semelhantes no Colorado e na Virgínia.
As leis de privacidade federais e estaduais dos EUA se aplicam a empresas estrangeiras?
Depende de vários fatores, incluindo o impacto sobre os indivíduos, o impacto sobre o comércio dos EUA e se a empresa possui uma subsidiária nos EUA. Empresas estrangeiras podem estar sujeitas às leis dos EUA se coletarem, processarem ou compartilharem as informações pessoais de residentes dos EUA. Por exemplo, se uma empresa estrangeira faz negócios na Califórnia e coleta as informações pessoais de residentes da Califórnia enquanto os consumidores estão na Califórnia, ela está sujeita à CCPA.
Como as leis de privacidade nos EUA diferem do GDPR da UE?
O GDPR é um mandato abrangente de privacidade de dados que se aplica a todos os estados-membros e a qualquer empresa no mundo que colete ou processe dados de residentes da UE. Os EUA não possuem nenhuma lei equivalente; em vez disso, a privacidade de dados é regida por um mosaico de leis federais específicas por setor e diversas leis estaduais.
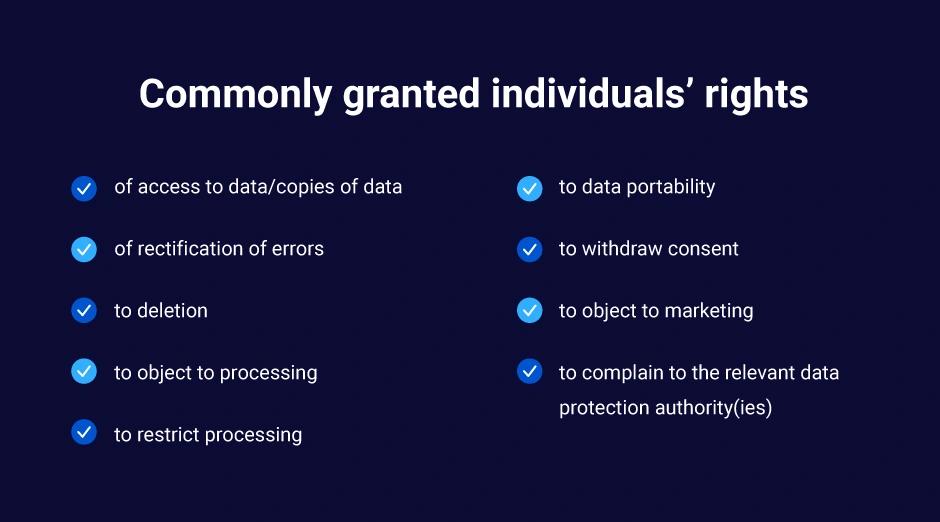
Vale a pena mencionar um direito específico protegido pelo GDPR: o direito ao esquecimento, que é o direito de solicitar que as informações pessoais de alguém sejam removidas dos registros de uma organização. Esse direito é frequentemente considerado incompatível com o direito à liberdade de expressão, consagrado na Primeira Emenda da Constituição dos Estados Unidos, porque forçar a remoção de informações pode ser visto como uma restrição à liberdade de expressão e traz o risco de censura. No entanto, várias leis nos EUA oferecem alguma forma do direito ao esquecimento. Por exemplo, a COPPA permite que os pais revisem e excluam as informações de seus filhos, e a CCPA permite que os residentes da Califórnia solicitem a exclusão de seus registros, com certas limitações.
Compartilhar em
Saiba Mais
Sobre o autor
Mike Tierney
Ex-VP de Sucesso do Cliente
Ex-VP de Sucesso do Cliente na Netwrix. Ele tem uma experiência diversificada construída ao longo de 20 anos na indústria de software, tendo ocupado os cargos de CEO, COO e VP de Gestão de Produtos em várias empresas focadas em segurança, conformidade e aumento da produtividade das equipes de TI.
Saiba mais sobre este assunto
DLP de Endpoint como resposta de conformidade: o que os reguladores exigem
O que a fiscalização inicial da NIS2 nos diz sobre trilhas de auditoria
Gestão contínua da postura versus avaliações pontuais
O custo oculto das contas de serviço com permissões excessivas
O risco interno começa com quem pode ler os dados