
Tipos comuns de dispositivos de rede e suas funções
Sep 5, 2026
Dispositivos de rede, incluindo roteadores, switches, firewalls e outros, formam a infraestrutura que determina como os dados circulam na rede e onde se aplicam os controles de segurança. Cada tipo tem sua função e risco, desde repetidores e switches que direcionam o tráfego até firewalls e dispositivos IDPS que o defendem. Entender a camada OSI e as implicações de segurança de cada dispositivo é a base para uma rede segura.
A infraestrutura de TI moderna é composta por diversos componentes de rede interconectados que possibilitam a comunicação e o compartilhamento de recursos em toda a sua organização. Seja para proteger dados sensíveis, facilitar a colaboração ou simplesmente garantir acesso ininterrupto, uma rede de dispositivos está em ação — e os elementos desses dispositivos são críticos para o sucesso operacional de um negócio.
Abaixo, exploramos a definição, tipos, funções e importância dos network devices na manutenção da eficiência, segurança e confiabilidade dos negócios.
Definição de Dispositivo de Rede
Um dispositivo de rede é um componente de hardware ou software essencial para a comunicação entre um computador e uma rede de internet. Dispositivos de rede comuns incluem:
- Roteadores
- Switches
- Hubs
- Modems
- Firewalls
- Pontos de acesso
Dispositivos de rede gerenciam o fluxo de tráfego e direcionam pacotes de dados, fornecem segurança e permitem conectividade entre segmentos de rede ou a Internet. Cada dispositivo serve a um propósito específico que permite um fluxo contínuo de informações e conectividade em todo o ecossistema de TI de uma organização.
Significância dos Dispositivos de Rede
Dispositivos de rede desempenham dois papéis-chave:
- O primeiro é estabelecer uma conexão de rede, como um roteador ou modem faz.
- O segundo é manter, proteger e aprimorar essa conexão, como com um hub, repetidor, switch ou gateway
Os dispositivos de rede são essenciais para estabelecer e gerenciar redes. O propósito de uma rede de computadores é compartilhar recursos como arquivos, impressoras e conexões de internet entre os usuários e dispositivos de uma organização. Eles garantem que os dados sejam roteados e protegidos com precisão, apoiando a operação eficaz e confiável de serviços de rede e aplicações. Sem dispositivos de rede, sua infraestrutura de TI careceria da capacidade de gerenciar o tráfego de dados, levando a ineficiências, perda de dados e vulnerabilidades de segurança. Dispositivos de rede também possibilitam a escalabilidade para negócios, permitindo que redes se adaptem às mudanças nas necessidades empresariais, o que é essencial para manter o desempenho ótimo e proteger contra ameaças cibernéticas.
Funções dos Dispositivos de Rede
Os dispositivos de rede servem aos seguintes propósitos gerais:
- Facilite a transmissão de dados e a comunicação entre dispositivos
- Habilite uma conectividade de rede eficiente e segura
- Melhore o desempenho da rede e otimize o fluxo de tráfego
- Forneça segurança de rede ao impor controle de acesso e prevenção de ameaças
- Simplifique a gestão e configuração de rede
- Amplie a cobertura de rede e supere as limitações de sinal
Proteja sua rede com Netwrix Auditor for Network Devices
Descubra como monitorar, auditar e proteger seus dispositivos de rede com facilidade
Tipos de dispositivos de rede
Compreender os diferentes tipos de dispositivos de rede é importante para otimizar e proteger a infraestrutura de rede da sua organização. Abaixo, fornecemos uma lista de exemplos de dispositivos de rede que formam a base de uma gestão e comunicação de rede eficazes:
- Repetidor
- Hub
- Bridge
- Switch
- Roteadores
- Gateway
- Brouter
- Placa de Interface de Rede
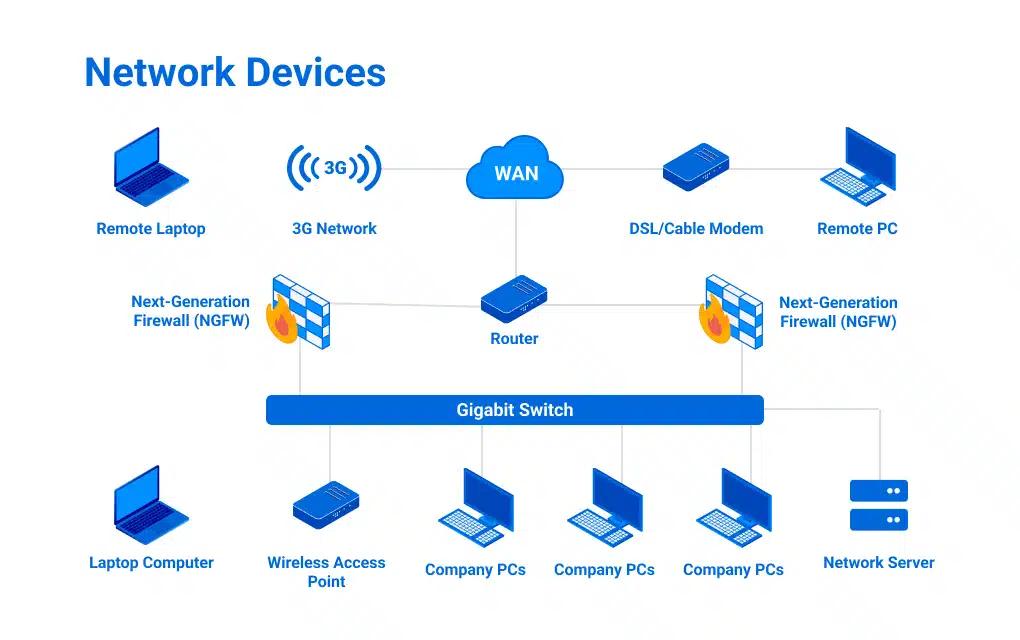
Vamos analisar cada um desses tipos e subtipos de dispositivos de rede.
Repetidor
Um sinal digital só pode viajar uma certa distância por um cabo até que se degrade. Esse enfraquecimento gradual é conhecido como taxa de atenuação. Um repetidor operando na camada física (Camada 1) do modelo OSI é um dispositivo alimentado que reenergiza o sinal para continuar viajando mais longe. Repetidores dedicados raramente são usados hoje em dia, pois hubs alimentados, switches e roteadores fazem o trabalho de um repetidor. No entanto, repetidores são ocasionalmente utilizados para estender o alcance de pontos de acesso sem fio remotos.
Hub
Um hub de rede é um dispositivo multiporta essencial que conecta vários dispositivos Ethernet em um único segmento de rede de transmissão, o que os torna propensos a congestionamentos de tráfego. Existem três tipos de Hub:
- Hub passivo
- Hub ativo
- Hub inteligente
Vamos olhar para cada um destes:
- Hub passivo: Não é necessária uma fonte de energia para conectar dispositivos sem amplificação.
- Hub ativo: Este hub amplifica os sinais de entrada antes de transmiti-los e requer energia externa. Assim, ele funciona como um repetidor.
- Hub inteligente: Inclui gerenciamento de rede, monitoramento e recursos de diagnóstico.
Antigamente comuns, os hubs são agora raramente utilizados, pois foram substituídos por switches. Assim como os repetidores, os hubs operam na camada física (Camada 1) do modelo OSI.
Bridge
Enquanto um hub conecta vários dispositivos, uma ponte de rede conecta dois ou mais segmentos de rede e filtra o tráfego entre eles. Seu papel é isolar o tráfego do segmento local e reduzir a congestão do tráfego para um melhor desempenho da rede. Uma ponte local conecta dois ou mais segmentos de rede dentro da mesma localização física ou LAN. Em contraste, uma ponte remota conecta segmentos de rede que estão geograficamente separados, muitas vezes por meio de uma ligação WAN.
Tipos de Pontes
Existem dois tipos de pontes:
- Pontes transparentes
- Pontes de origem
Vamos olhar para cada um destes:
- Pontes transparentes constroem e mantêm uma tabela de endereços MAC examinando os endereços de origem dos quadros que chegam e tomando decisões de encaminhamento ao verificar o endereço MAC de destino contra esta tabela.
- As pontes de origem utilizavam uma abordagem diferente e eram comumente usadas com redes token ring, que estão praticamente obsoletas. As pontes operam na camada de enlace de dados do modelo OSI (Camada 2). É muito provável que você nunca trabalhe com nenhum tipo de ponte hoje em dia.
Switch
Existem muitos tipos diferentes de switches disponíveis hoje, como:
- Switches não gerenciados
- Switches gerenciados
- Interruptor inteligente
- Switch de camada 2
- Switch de camada 3
- Switch PoE
- Switch Gigabit
- Switch montado em rack
- Troca de desktop
- Interruptor modular
Tipos de Switches | Funções dos Switches |
|---|---|
|
Switches não gerenciados |
Switches não gerenciados são dispositivos plug-and-play com uma configuração fixa que não pode ser modificada ou otimizada. Eles possuem funcionalidades limitadas e não oferecem meios de acesso remoto ou monitoramento. Esses switches são projetados para redes pequenas ou uso doméstico. |
|
Switches gerenciados |
Os switches gerenciáveis são totalmente configuráveis e podem ser gerenciados ou monitorados por meio de uma interface web, interface de linha de comando ou sessão SNMP. |
|
Interruptores inteligentes |
Os switches inteligentes equilibram switches não gerenciados e totalmente gerenciados. Ele essencialmente fornece o básico, com uma interface web acessando recursos de gerenciamento. |
|
Switch de camada 2 |
O switch de Camada 2 opera na camada de enlace de dados do modelo OSI (Camada 2) e utiliza endereços MAC para encaminhar dados dentro de uma LAN. Ele conecta dispositivos locais dentro do mesmo segmento de rede e usa endereços MAC para gerenciar o tráfego deles. Esses switches melhoram a eficiência da rede ao reduzir colisões e segmentar o tráfego em domínios de colisão separados. |
|
Switch de camada 3 |
Combina a funcionalidade de um switch de Camada 2 e um roteador. São frequentemente utilizados em sites com várias LANs virtuais (VLANs). A comutação de pacotes é baseada em endereços MAC como um switch tradicional, mas este dispositivo também incorpora capacidades de roteamento usando endereços IP, permitindo-lhes encaminhar tráfego entre diferentes VLANs e sub-redes. |
|
Switch PoE |
Isso fornece dados e energia elétrica para dispositivos de rede por meio de um único cabo Ethernet, eliminando a necessidade de fontes de alimentação separadas. Como os dispositivos PoE conectados não possuem cabos de energia, isso simplifica a instalação e reduz a quantidade de cabos. Exemplos de dispositivos PoE incluem câmeras, telefones VoIP e pontos de acesso sem fio. |
|
Switch Gigabit |
Este switch de alta velocidade suporta taxas de transferência de dados de 1 gigabit por segundo (Gbps) ou mais. |
|
Switch montado em rack |
Um switch montado em rack é um switch de rede projetado para se ajustar a um rack de servidor padrão de 19 polegadas. |
|
Troca de desktop |
Este tipo de switch é comumente usado para um ambiente de escritório pequeno ou doméstico e geralmente é colocado em uma mesa ou superfície plana. |
|
Chave modular |
Um switch de rede flexível que permite a adição de vários módulos ou cartões de expansão para personalização e escalabilidade futuras |
Roteadores
A principal função de um roteador é direcionar o tráfego. Roteadores transferem pacotes para seus destinos traçando um caminho através de dispositivos de rede interconectados usando diferentes topologias de rede. São dispositivos inteligentes que armazenam informações sobre suas redes conectadas. Roteadores comumente utilizam listas de controle de acesso (ACLs) para filtrar o tráfego; alguns até podem funcionar como firewalls de filtragem de pacotes.
Os roteadores também dividem redes internas em duas ou mais sub-redes e podem ser conectados internamente a outros roteadores, criando zonas que operam de forma independente. Roteadores estabelecem comunicação mantendo tabelas sobre destinos e conexões locais. Um roteador também contém informações sobre os roteadores aos quais está conectado e usa essas informações para encaminhar pacotes para qualquer destino desconhecido. Roteadores operam na camada de rede (Camada 3) do modelo OSI. Existem dois tipos de roteador:
- Roteador Estático
- Roteador Dinâmico
Vamos dar uma olhada em cada um deles.
Roteador Estático
Um static router utiliza rotas configuradas manualmente para direcionar o tráfego de rede a fim de garantir caminhos de pacotes de dados consistentes e predefinidos, sem ajustar automaticamente às mudanças na rede. São ideais para redes menores.
Roteador Dinâmico
Um roteador dinâmico comunica-se automaticamente com outros roteadores dinâmicos para modificar sua tabela de roteamento com base nas condições da rede em tempo real. Ele utiliza protocolos de roteamento dinâmico como OSPF, RIP ou BGP para trocar informações sobre a topologia da rede e o estado dos enlaces com outros roteadores. Esses protocolos permitem que os roteadores descubram caminhos ideais, se adaptem a mudanças na rede e redirecionem o tráfego de forma eficiente.
Os roteadores dinâmicos atualizam continuamente suas tabelas de roteamento, possibilitando failover automático e balanceamento de carga. Eles podem responder rapidamente a falhas ou congestionamentos na rede, encontrando rotas alternativas. Essa flexibilidade os torna ideais para redes grandes e complexas, onde a configuração manual seria impraticável.
Gateway
Um dispositivo de rede comum usado para conectar redes é um gateway. Um gateway conecta redes diferentes e possibilita a comunicação entre elas. Pense nele como um tradutor que converte dados de um protocolo ou formato para outro. Isso ajuda a garantir a compatibilidade entre ambientes de rede diversos. Um gateway é essencial para a comunicação que deve atravessar diferentes arquiteturas de rede.
Exemplo de Gateway
Um exemplo típico de dispositivo de rede Gateway é uma LAN que se conecta a uma rede de grande área (WAN) ou à internet. Esses dispositivos geralmente operam nas camadas de Transporte e Sessão do modelo OSI (Camada 5 e 6). Os Gateways também podem fornecer recursos de segurança, como firewalls, e oferecer recursos de otimização de desempenho de rede.
Brouter
Um brouter é um termo abreviado para “bridge router” e combina as funções de ambos, uma ponte e um roteador. Por isso, opera na camada de enlace de dados (Camada 2) e na camada de rede (Camada 3) do modelo OSI. Um brouter encaminha pacotes de dados com base em endereços MAC (como uma ponte) e endereços IP (como um roteador). Brouters não são mais utilizados hoje em dia, já que a maioria das redes usa roteadores e switches especializados.
Placa de Interface de Rede
Qualquer dispositivo conectado à rede inclui uma Placa de Interface de Rede (NIC). Esta placa fornece uma conexão dedicada entre um computador e uma rede e gerencia a transmissão e recepção de dados. É referida como uma placa, originalmente projetada como um cartão de expansão inserido em um slot na placa-mãe. A maioria das NICs hoje são integradas diretamente na placa-mãe. Elas vêm em vários tipos, incluindo:
- Com fio (por exemplo, Ethernet)
- Sem fio (por exemplo, Wi-Fi)
- Fibra óptica
NICs geralmente consistem em vários componentes-chave:
- Um controlador para processamento de dados
- Uma porta para conexão de cabo ou transceptor
- Uma interface de barramento para conectar ao computador
- Um endereço MAC único para identificação na rede
Dispositivos de Rede Virtual
A computação em nuvem deu origem a uma variação de todos os tipos de dispositivos de rede. Operar uma infraestrutura virtualizada (IaaS) inclui os tipos de dispositivos de rede discutidos, como roteadores, switches, firewalls e placas de interface. Eles podem existir como uma máquina virtual própria operada pela organização ou fazer parte do ambiente fornecido pelo serviço de nuvem em uso.
Componentes Adicionais de Rede
Os seguintes são componentes adicionais de rede:
- Modems
- Cabos de rede
- Firewall
- Pontos de Acesso Sem Fio (WAPs)
- Sistemas de Detecção e Prevenção de Intrusões (IDPS)
- Appliances de Virtual Private Network (VPN)
Modems
Um modem (abreviação de modulador-demodulador) é um dispositivo que converte sinais digitais em sinais analógicos de diferentes frequências e os transmite para um modem no local de recepção. Esses sinais do modem podem ser transmitidos por linhas telefônicas, sistemas de cabo ou outros meios de comunicação. Um modem também trabalha para converter sinais analógicos de entrada de volta em dados digitais. Eles são comumente usados para facilitar o acesso à internet por clientes de um Provedor de Serviço de Internet (ISP).
Tipos de Modems
Existem quatro tipos principais de modems:
- Modem DSL: Utiliza cabos telefônicos e é considerada a conexão mais lenta.
- Modem a cabo: Transmite informações pelas linhas de TV mais rápido do que DSL.
- Modem sem fio: Conecta dispositivos usando redes Wi-Fi e depende de sinais Wi-Fi próximos.
- Modem celular: Permite que um dispositivo se conecte à internet usando uma rede celular em vez de Wi-Fi ou conexões fixas.
Cabos de rede
Um cabo de rede é um meio físico para conectar dispositivos em uma rede de computadores. Os tipos comuns incluem:
- Cabos Ethernet (por exemplo, Cat5e, Cat6)
- Cabos coaxiais
- Cabos de fibra óptica.
Esses cabos diferem em velocidade, largura de banda e capacidades de distância de transmissão. Um cabo Ethernet é comumente usado para conectar dispositivos como um computador ou câmera a um switch de rede. Em contraste, um cabo de fibra óptica conecta roteadores a um pipeline para transportar grandes cargas de tráfego. Independentemente do tipo, os cabos geralmente consistem de condutores isolados, blindagem e conectores em cada extremidade para facilitar as conexões dos dispositivos. Todos os cabos de rede têm um comprimento de atenuação, o que significa que eles só podem transportar sinais digitais por um determinado tempo antes que uma fonte de energia precise energizá-los. Esse comprimento varia dependendo do tipo de cabo, qualidade e frequência do sinal transmitido.
Firewall
Um firewall é um dispositivo de segurança de rede que estabelece uma barreira entre redes internas confiáveis e redes externas não confiáveis. Um firewall conecta múltiplas áreas chamadas zonas, como:
- LAN
- WAN
- DMZ
Usando políticas de segurança atribuídas, eles filtram o tráfego examinando pacotes de dados que fluem entre as diferentes zonas. A internet é, claro, a rede mais não confiável de todas. Firewalls também podem ser colocados dentro da rede interna para isolar departamentos internos que hospedam dados sensíveis, como RH ou Finanças. Firewalls podem ser baseados em hardware, baseados em software ou uma combinação de ambos.
Os firewalls podem impor blocklists (também conhecidas como deny lists) que permitem todo o tráfego, exceto certos tipos. Para uma segurança mais restritiva, você pode implementar uma allowlist (também chamada de lista de permissões) que bloqueia todo o tráfego, exceto o que é especificado. Existem vários tipos de firewalls, e o mais adequado para você depende da sua operação. Alguns dos tipos mais comuns de firewall incluem:
- Filtragem de Pacotes
- Inspeção de Estado
- Firewall de Próxima Geração (NGFW)
Vamos detalhar cada um dos três tipos de firewalls.
Filtragem de pacotes
Atua como um ponto de controle na camada de rede, analisando pacotes de dados por endereço IP, tipo de pacote, número de porta ou protocolos de rede
Inspeção de estado
Analisa dados nas camadas de rede e transporte, inspecionando IP de origem, IP de destino, porta de origem e porta de destino.
Firewall de Próxima Geração (NGFW)
Este dispositivo avançado de segurança de rede vai além das capacidades tradicionais de firewall e possui múltiplas funcionalidades de segurança integradas ao produto. Alguns exemplos incluem inspeção profunda de pacotes, sistemas de prevenção de intrusões (IPS), consciência e controle de aplicativos e detecção avançada de ameaças. Os NGFWs também podem utilizar IA para combater ameaças sofisticadas examinando o conteúdo dos pacotes e identificando aplicações e potenciais ameaças no tráfego.
Pontos de Acesso Sem Fio (WAPs)
Um ponto de acesso sem fio (WAP) é um dispositivo de rede com uma antena integrada, transmissor e adaptador. Os WAPs utilizam o modo de rede de infraestrutura sem fio para fornecer um ponto de conexão entre WLANs e uma LAN Ethernet com fio. Uma WLAN serve essencialmente como um ponto de interconexão entre a WLAN e uma rede fixa com fio.
Um Service Set Identifier (SSID) é necessário para conectar-se a uma rede sem fio. O SSID é usado para identificar todos os sistemas que pertencem à mesma rede, e as estações clientes devem ser configuradas com o SSID para serem autenticadas no WAP (Wireless Access Point). O WAP pode transmitir o SSID, permitindo que todos os clientes sem fio na área vejam o SSID do ponto de acesso. No entanto, por razões de segurança, os pontos de acesso podem ser configurados para não transmitir o SSID, o que significa que um administrador precisa fornecer o SSID aos sistemas clientes em vez de permitir que ele seja descoberto automaticamente.
Os dispositivos sem fio são enviados com SSIDs padrão, configurações de segurança, canais, senhas e nomes de usuário pré-definidos. Por motivos de segurança, é fortemente recomendado alterar essas configurações padrão o quanto antes, pois muitos sites na internet listam as configurações padrão usadas pelos fabricantes.
Dependendo do tamanho da rede
Pode ser necessário um ou mais WAPs para fornecer cobertura total. WAPs adicionais permitem o acesso de mais clientes sem fio e expandem o alcance da rede.
Cada WAP é limitado por seu alcance de transmissão — a distância máxima na qual um cliente ainda consegue obter um sinal e uma velocidade de dados razoáveis. Essa distância depende do padrão sem fio, das obstruções e das condições ambientais entre o cliente e o WAP.
WAPs de categoria superior possuem antenas de alta potência, permitindo que o sinal sem fio alcance distâncias maiores.
Tipos de Pontos de Acesso Sem Fio (WAPs)
Standalone Access Points (Pontos de Acesso Independentes)
São dispositivos autônomos que fornecem conectividade sem fio diretamente aos clientes. São ideais para pequenas empresas ou redes domésticas que precisam de um número limitado de pontos de acesso.
Controller-Based Access Points (Pontos de Acesso Baseados em Controlador)
Esses WAPs são gerenciados por um controlador central de LAN sem fio, o que simplifica a administração de múltiplos pontos de acesso. São ideais para redes de grande porte, onde o gerenciamento centralizado é essencial para a eficiência e escalabilidade.
Cloud-Managed Access Points (Pontos de Acesso Gerenciados pela Nuvem)
Gerenciados através de uma plataforma baseada em nuvem, esses WAPs oferecem monitoramento e administração remota. São altamente adequados para redes distribuídas e empresas com múltiplas filiais, pois o gerenciamento centralizado na nuvem proporciona controle eficiente em diversos locais.
USB Access Points (Pontos de Acesso USB)
São dispositivos pequenos e portáteis que se conectam a uma porta USB para criar um hotspot sem fio. São úteis em configurações temporárias, viagens ou para estender pequenas redes domésticas.
Intrusion Detection & Prevention Systems (IDPS)
Um Sistema de Detecção e Prevenção de Intrusões (IDPS) é uma ferramenta de segurança de rede que monitora, detecta e previne atividades maliciosas e ameaças à segurança em redes de computadores.
Suas principais funções incluem monitorar o tráfego da rede, detectar ameaças potenciais e agir para prevenir ou mitigar ataques.
Os principais componentes de um IDPS são:
- IDS (Intrusion Detection System) – monitora e gera alertas sobre atividades suspeitas.
- IPS (Intrusion Prevention System) – atua ativamente para bloquear ou prevenir ameaças detectadas.
Unified Threat Management (UTM)
Um dispositivo UTM (Gerenciamento Unificado de Ameaças) é um equipamento de segurança que combina múltiplas funções de proteção em uma única solução de hardware ou software. Um IDPS é frequentemente incluído em um dispositivo UTM, como em um NGFW (Next-Generation Firewall).
Virtual Private Network (VPN) Appliances
Uma VPN (Rede Privada Virtual) tradicional é um método seguro de conexão usado por usuários remotos para acessar uma rede corporativa.
Uma conexão VPN consiste em dois componentes principais:
- Servidor VPN (geralmente um firewall ou um equipamento VPN dedicado)
- Cliente VPN (aplicativo instalado no dispositivo que se conecta)
A conexão cria um túnel criptografado pela internet, protegendo todos os dados transmitidos entre o cliente VPN e a rede corporativa.
Existem também serviços de VPN de terceiros, que ajudam usuários a proteger informações sensíveis, contornar restrições geográficas e preservar sua identidade.
Componentes da Arquitetura de Rede
Os principais componentes adicionais da arquitetura de rede incluem:
- Meios de transmissão
- Protocolos
- Topologia
Meios de Transmissão
São os caminhos físicos que funcionam como as estradas da rede, por onde os dados trafegam. Exemplos: cabos Ethernet, fibras ópticas e sinais sem fio. A escolha do meio de transmissão afeta a velocidade, distância e confiabilidade da comunicação.
Protocolos
São conjuntos de regras e convenções que regem a troca de dados entre dispositivos de rede. Eles garantem a interoperabilidade entre produtos de diferentes fabricantes. Protocolos comuns dentro da família IP incluem:
- TCP
- UDP
- (S)HTTP
- SSL/TLS
- DHCP (Dynamic Host Configuration Protocol)
Protocolos de roteamento para redes WAN incluem BGP, NAT (Network Address Translation), PAT (Port Address Translation), e métodos de comutação como fast forward ou store and forward.
Topologia
A topologia descreve o layout e a estrutura da rede, mostrando como os dispositivos e nós estão interconectados. As topologias mais comuns são: estrela (star), barramento (bus), anel (ring) e malha (mesh).
Na topologia em estrela, todos os componentes estão conectados a um nó central (como um switch). É o modelo mais popular atualmente, por sua simplicidade e eficiência. Cada topologia tem vantagens e desvantagens, que podem impactar o desempenho, escalabilidade e tolerância a falhas da rede.
Desafios Comuns no Gerenciamento de Dispositivos de Rede
As redes modernas são extremamente complexas, com muitos componentes interligados. Diversos problemas podem surgir, tornando o gerenciamento uma tarefa desafiadora. Profissionais de TI precisam lidar com falhas de hardware, erros de software, problemas de largura de banda e questões relacionadas a usuários.
Principais desafios:
- Problemas de Conectividade Física
- Falhas em Dispositivos de Hardware
- Problemas de DNS
- Questões de Temperatura e Ventilação
- Superutilização de Capacidade
- Oscilações na Fonte de Energia
- Uso excessivo de baterias
Cada um desses desafios exige monitoramento constante, resposta rápida e manutenção preventiva para garantir a estabilidade e segurança das redes de computadores.
Problemas de Conectividade Física
Um problema de conectividade ocorre quando o tráfego não consegue fluir entre dois pontos. Isso pode ser causado por cabos danificados, conectores com defeito ou hardware com mau funcionamento, resultando em quedas de rede, conectividade intermitente, transferência lenta de dados e aumento do tempo de inatividade.
Embora esses problemas possam causar grandes interrupções, eles geralmente estão entre os mais fáceis de diagnosticar e corrigir.
Dispositivos de Hardware com Mau Funcionamento
Quando os dispositivos de rede falham ou operam abaixo do ideal, podem causar baixas taxas de transferência de dados, alta latência, perda de pacotes e até paralisação total da rede.
A falha de um único componente centralizado pode afetar significativamente as operações da empresa e reduzir a produtividade — por isso, a resiliência incorporada é fundamental atualmente.
Problemas de DNS
DNS (Domain Name System) é um sistema hierárquico e distribuído de nomes para computadores, serviços e outros recursos conectados à Internet ou a redes privadas.
Problemas de DNS podem afetar seriamente a funcionalidade da rede ao interromper o processo de resolução de nomes.
Sem um servidor DNS disponível, não é possível navegar na internet, verificar e-mails ou acessar um domínio do Windows.
Problemas de Temperatura e Ventilação
Servidores e dispositivos de rede contêm processadores que geram muito calor. O superaquecimento pode danificar equipamentos, reduzir sua vida útil ou causar desligamentos inesperados.
Por isso, as salas onde os equipamentos de rede estão instalados devem ter sistemas adequados de refrigeração e ventilação.
A temperatura do data center ou armário de rede deve ser monitorada constantemente para evitar aumentos excessivos de calor.
Superutilização da Capacidade
A superutilização da rede é semelhante a um engarrafamento em uma rodovia no horário de pico.
Quando o tráfego da rede excede sua capacidade projetada, ocorre uma congestão digital.
Isso resulta em respostas lentas, maior latência e perda de pacotes.
Os usuários podem perceber buffering em vídeos, quedas em chamadas VoIP e lentidão em aplicativos web.
Flutuações na Fonte de Energia
As redes corporativas dependem diretamente de energia elétrica.
Variações ou quedas de energia podem causar problemas de conectividade intermitente, perda de pacotes e aumento da latência.
Essas variações constantes também podem reduzir a vida útil dos equipamentos de rede, aumentando os custos operacionais com substituições mais frequentes.
É essencial usar fontes de energia ininterruptas (UPS), protetores contra surtos elétricos e manter sistemas elétricos adequados para minimizar esses riscos.
Uso Excessivo de Bateria
O esgotamento rápido das baterias faz com que os dispositivos reduzam o desempenho, o que ao longo do tempo diminui a responsividade da rede e aumenta os tempos de conexão.
Esse ciclo frequente de conexão e desconexão eleva a carga de sinalização e o uso de dados, o que pode contribuir para a congestão da rede.
Boas Práticas para Segurança de Dispositivos de Rede
Compreender os diferentes tipos de dispositivos de rede disponíveis hoje é o primeiro passo para construir uma infraestrutura confiável.
Entretanto, também é essencial garantir que a rede seja segura, eficiente e resiliente ao longo do tempo.
A seguir estão boas práticas que ajudam a evitar problemas de conexão e segurança:
- Adote suporte multi-fornecedor
- Priorize alertas críticos
- Monitore e solucione problemas proativamente
- Obtenha maior visibilidade da rede
- Automatize tarefas básicas
- Entenda as dependências de hardware e processos
- Solucione problemas de conectividade de cabos
- Lide com portas defeituosas
- Verifique sobrecarga de tráfego
- Realize atualizações regulares de firmware e software
- Endureça (harden) todos os dispositivos de rede
- Implemente controle de acesso e gestão de usuários rigorosos
- Use segmentação de rede e VLANs
- Monitore atividades anômalas
- Realize avaliações de segurança periódicas
Adote suporte multi-fornecedor
Diversificar os fornecedores é uma estratégia inteligente para organizações que buscam soluções de TI otimizadas.
Ao evitar dependência de um único fabricante, as empresas podem selecionar os melhores produtos e serviços para suas necessidades.
Essa abordagem oferece maior poder de negociação, melhores acordos de suporte e maior flexibilidade para se adaptar às mudanças tecnológicas.
Priorize alertas críticos
Dispositivos de rede geram inúmeros alertas, notificações e logs.
As equipes de suporte precisam filtrar esse “ruído” e identificar os eventos realmente importantes.
Dar prioridade a alertas críticos garante que os problemas mais sérios sejam resolvidos com rapidez e eficiência, reduzindo o tempo de detecção e correção.
Monitore e solucione problemas proativamente
Uma abordagem proativa significa evitar falhas potenciais antes que ocorram.
Antecipar problemas ajuda a minimizar o tempo de inatividade, melhorar o desempenho e evitar incidentes de segurança.
Isso otimiza o uso dos recursos da rede, melhora a experiência dos usuários e aumenta a resiliência operacional.
Obtenha maior visibilidade
As redes modernas possuem muitas camadas internas, e a visibilidade total é essencial para gerenciá-las eficazmente.
Quanto mais visibilidade, melhor será a capacidade de identificar e resolver falhas.
Além disso, “não se pode proteger o que não se pode ver”.
A visibilidade permite detecção precoce de atividades suspeitas e planejamento de capacidade de rede.
Automatize tarefas básicas
A automação garante que processos repetitivos sejam executados de forma consistente e padronizada.
Isso reduz erros humanos e libera o tempo da equipe de TI para tarefas mais críticas.
Com o tempo, a automação também gera economia significativa de custos.
Entenda as dependências de hardware e processos
A rede depende de muitos componentes interligados — se um falhar, pode causar efeito dominó.
Compreender as dependências entre aplicações e cargas de trabalho permite identificar e resolver problemas menores antes que se tornem críticos.
Solucione problemas de conectividade de cabos
Cabos defeituosos podem causar conexões intermitentes, lentidão ou quedas de rede.
Identificar e substituir cabos danificados é uma solução simples e eficaz que reduz interrupções.
Lide com portas defeituosas
É fácil verificar se uma porta está com problema: basta conectar o cabo em outra porta.
Se o problema for a porta, verifique a configuração VLAN e o hardware do switch.
Se o defeito for físico, será necessário substituir o equipamento.
Verifique sobrecarga de tráfego
Quando partes da rede ficam superutilizadas, o desempenho cai perceptivelmente.
Administradores devem identificar gargalos onde o tráfego converge e excede a capacidade.
Ferramentas de monitoramento de rede ajudam a detectar picos anormais de tráfego e planejar aumento de largura de banda quando necessário.
Realize atualizações regulares de firmware e software
Todos os dispositivos precisam de atualizações regulares para corrigir falhas e evitar vulnerabilidades.
Hackers estão constantemente criando novas formas de ataque, então manter o firmware atualizado é essencial para garantir a integridade da rede.
Endureça (harden) todos os dispositivos de rede
As configurações padrão de dispositivos de rede são, em geral, muito permissivas.
Endurecer os dispositivos significa desabilitar serviços desnecessários, fechar portas não utilizadas e exigir senhas fortes.
Isso reduz significativamente a superfície de ataque.
Implemente controle de acesso e gestão de usuários rigorosos
Aplique o princípio do menor privilégio, concedendo aos usuários apenas o acesso necessário para realizar suas funções.
Mantenha listas de controle de acesso (ACLs) atualizadas e revise permissões periodicamente.
Substitua contas privilegiadas permanentes por acessos temporários (just-in-time) para aumentar a segurança.
Use segmentação de rede e VLANs
A segmentação de rede cria sub-redes dentro da rede principal, isolando dados sensíveis.
Isso limita o impacto de ataques cibernéticos e dá tempo para resposta e mitigação.
A implementação de VLANs garante que apenas dispositivos autorizados acessem determinadas partes da rede.
Monitore atividades anômalas
Atividades incomuns podem ser sinais de ataques ou falhas iminentes.
O monitoramento constante da rede permite detectar comportamentos fora do padrão.
Crie uma linha de base de comportamento normal e use logs detalhados para identificar atividades suspeitas rapidamente.
Realize avaliações de segurança periódicas
Nunca presuma que sua rede está completamente segura.
Realize auditorias regulares internas ou externas para verificar vulnerabilidades.
Essas avaliações são consideradas boas práticas e, em muitos casos, obrigatórias por normas como HIPAA ou GDPR.
Como a Netwrix Pode Ajudar
O Netwrix Auditor for Network Devices oferece visibilidade abrangente sobre seus dispositivos de rede.
Ele automatiza auditorias de mudanças de configuração, rastreia logins remotos e IPs suspeitos e detecta falhas e ameaças de segurança em uma plataforma unificada.
Com o Netwrix Auditor, é possível melhorar a continuidade dos negócios e manter o controle sobre ameaças de segurança de rede com facilidade.
Conclusão
De roteadores e switches a firewalls e pontos de acesso, cada dispositivo da rede desempenha um papel essencial.
O gerenciamento adequado desses dispositivos otimiza o desempenho e facilita a solução de problemas.
Compreender profundamente a infraestrutura de rede permite que as organizações evoluam conforme suas necessidades crescem.
Equipes de TI devem se comprometer com boas práticas de gestão e segurança, garantindo que suas redes permaneçam resilientes, responsivas e preparadas para os desafios do mundo interconectado.
A rede empresarial moderna é uma coleção de dezenas de dispositivos físicos e virtuais, cada um executando uma tarefa específica. Roteadores direcionam o tráfego entre redes. Switches conectam dispositivos dentro delas. Firewalls decidem o que passa e o que não passa. Sistemas de prevenção de intrusões monitoram ameaças em tempo real.
O que segue abrange os tipos mais comuns de dispositivos de rede, como são classificados e as implicações de segurança que importam para cada um.
O que é um dispositivo de rede?
Cada um desses dispositivos também é um alvo potencial: 28% das organizações sofreram um ataque direcionado à sua infraestrutura local em 2025, de acordo com o Netwrix Cybersecurity Trends Report 2025.
Dispositivos de rede gerenciam o fluxo de tráfego, direcionam pacotes de dados, aplicam políticas de segurança e permitem a conectividade entre segmentos de rede ou com a internet. Entender o que cada dispositivo faz e onde pode ser explorado é fundamental para qualquer equipe de TI ou segurança que gerencie um ambiente moderno.
Por que os dispositivos de rede são importantes
Eles definem sua superfície de ataque
Dispositivos de rede comuns incluem roteadores, switches, firewalls, hubs, modems e pontos de acesso sem fio. Alguns dispositivos, como switches e roteadores, transmitem dados. Outros, como firewalls e sistemas de detecção de intrusão, controlam o tráfego permitido e sinalizam o tráfego que parece malicioso. A maioria das redes modernas depende da coordenação dessas duas categorias.
Um dispositivo de rede é um componente de hardware ou software essencial para a comunicação entre computadores e outros sistemas conectados. Esses dispositivos gerenciam o fluxo de tráfego, direcionam pacotes de dados, fornecem segurança e possibilitam a conectividade entre segmentos de rede ou a internet. Cada dispositivo tem uma função específica, permitindo o fluxo de informações dentro do ecossistema de TI de uma organização.
Os dispositivos de rede não são apenas a tubulação do seu ambiente de TI. Eles são a infraestrutura que determina sua postura de segurança, sua exposição a ataques e até onde o dano pode se espalhar quando algo dá errado.
Eles permitem ou impedem o movimento lateral
Eles são um alvo principal para agentes externos de ameaças
Tipos de dispositivos de rede
Todo dispositivo de rede exposto à internet ou mal configurado representa um ponto de entrada potencial para atacantes. Portas abertas em um roteador, uma regra de firewall excessivamente permissiva ou um ponto de acesso sem fio com credenciais padrão são todas lacunas no seu perímetro. O Netwrix Cybersecurity Trends Report 2025 também constatou que 51% das organizações passaram por um incidente de segurança nos últimos 12 meses grave o suficiente para exigir uma resposta dedicada da equipe de segurança, e os dispositivos de rede voltados para o perímetro são frequentemente onde essa resposta começa.
Repetidor
Dispositivos de rede executam software, e esse software possui vulnerabilidades. Cisco, Fortinet, Ivanti e Palo Alto Networks lançaram CVEs críticos a nível de dispositivo em 2024 e 2025. Os atacantes frequentemente exploram essas falhas antes que os patches sejam aplicados, e em muitas organizações, os ciclos de atualização de firmware ficam muito atrasados em relação à ameaça. Saber quais dispositivos você está usando e quais CVEs se aplicam a eles é parte fundamental para manter sua postura de segurança.
Compreender os diferentes tipos de dispositivos de rede ajuda a otimizar e proteger a infraestrutura de rede da sua organização. A tabela abaixo relaciona cada dispositivo à sua camada OSI e função principal, seguida de uma análise detalhada de cada tipo.
Uma vez que um invasor ganha acesso dentro de uma rede, ele se move lateralmente, saltando de dispositivo em dispositivo para alcançar sistemas sensíveis. Redes devidamente segmentadas, aplicadas por meio de switches gerenciados e firewalls, limitam até onde esse movimento pode chegar. Um invasor que compromete uma estação de trabalho em uma rede plana pode alcançar todos os servidores do ambiente, mas um invasor em uma rede devidamente segmentada encontra um limite. Entender lateral movement e como os dispositivos de rede o permitem ou restringem é fundamental para o design da segurança de rede.
Hub
Um hub de rede conecta vários dispositivos Ethernet em um único segmento de rede. Existem três tipos:
Do ponto de vista da segurança, os repetidores não oferecem inspeção ou filtragem de tráfego. Eles amplificam tudo, incluindo tráfego malicioso. Se um repetidor estiver no caminho da sua rede, não adiciona proteção ao que passa por ele.
Um sinal digital se degrada com a distância, um processo chamado atenuação. Um repetidor, operando na camada física (Camada 1) do modelo OSI, regenera o sinal para que ele possa viajar mais longe sem perda. Repetidores dedicados são raros em redes modernas, pois switches e roteadores realizam essa função como parte de sua operação padrão. Ainda são encontrados em ambientes industriais e configurações sem fio de longo alcance onde é necessária a extensão do sinal sem adicionar complexidade de roteamento.
- Hub passivo: Conecta dispositivos sem amplificação e não requer fonte de energia.
Ponte
- Hub ativo: Amplifica os sinais recebidos antes de retransmiti-los e requer alimentação externa, atuando efetivamente como um repetidor.
- Hub inteligente: Adiciona capacidades básicas de gerenciamento, monitoramento e diagnóstico de rede.
Hubs estão obsoletos. O padrão IEEE 802.3 formalmente descontinuou os hubs em 2011, e switches gerenciados os substituíram em praticamente todas as redes modernas. A razão é simples: um hub transmite os dados recebidos para todas as portas conectadas, independentemente do destino pretendido. Qualquer dispositivo nesse hub pode interceptar todo o tráfego, tornando a captura de pacotes trivial. Se sua rede ainda usa hubs, substituí-los por switches gerenciados deve ser uma prioridade.
Uma ponte de rede conecta dois ou mais segmentos de rede e filtra o tráfego entre eles. Enquanto um hub transmite para todos os dispositivos conectados, uma ponte examina o endereço MAC de origem dos quadros recebidos e toma decisões de encaminhamento com base em uma tabela de endereços MAC que mantém, reduzindo o tráfego desnecessário e melhorando o desempenho da rede. Existem dois tipos:
- Ponte de origem: Baseia-se numa abordagem de encaminhamento diferente, comum em redes token ring que agora estão efetivamente obsoletas.
O bridging sem fio, conectando dois segmentos de rede via um link sem fio, é o caso de uso moderno mais comum para dispositivos de ponte dedicados. Na maioria dos ambientes modernos, switches gerenciados lidam com o bridging como parte de sua operação principal.
- Ponte transparente: Constrói e mantém automaticamente uma tabela de endereços MAC examinando os endereços de origem dos quadros recebidos. O tipo padrão em uso hoje.
Interruptor
- Não gerenciado: Dispositivos plug-and-play com configuração fixa. Sem acesso remoto, sem monitoramento. Adequado apenas para redes pequenas ou domésticas.
- Inteligente: Um meio-termo entre não gerenciado e totalmente gerenciado, oferecendo recursos básicos de gerenciamento via web.
Um switch é um dos dispositivos mais importantes em qualquer rede. Ele conecta vários dispositivos em uma LAN e direciona os dados recebidos para a porta de destino, em vez de transmitir para todas as portas como um hub. Os switches existem em vários tipos, diferenciados pela capacidade de gerenciamento, camada OSI e formato:
- Gerenciado: Totalmente configurável via interface web, CLI ou SNMP. Suporta VLANs, segurança de portas, autenticação 802.1X e monitoramento de tráfego.
- Camada 2: Opera na camada de enlace de dados e encaminha o tráfego dentro de uma LAN usando endereços MAC, reduzindo colisões ao segmentar o tráfego em domínios de colisão separados.
- Gigabit: Suporta taxas de transferência de dados de 1 Gbps ou mais.
- Camada 3: Combina switching e roteamento, permitindo o roteamento de tráfego entre VLANs e sub-redes usando endereços IP.
- PoE (Power over Ethernet): Fornece dados e energia por um único cabo Ethernet, comumente usado para câmeras, telefones VoIP e pontos de acesso sem fio.
- Montado em rack: Projetado para caber em um rack padrão de servidor de 19 polegadas, comum em data centers e salas de servidores.
- Desktop: Switches compactos adequados para pequenos escritórios ou ambientes domésticos.
Roteador
- Modular: Suporta módulos adicionais ou placas de expansão para escalabilidade futura.
- Roteadores estáticos: Usam rotas configuradas manualmente. Confiáveis e previsíveis. Ideais para redes pequenas e estáveis.
Switches gerenciados, incluindo suas variantes Layer 2, Layer 3 e PoE, são a base da segmentação de rede. Ao criar VLANs separadas para diferentes grupos de usuários, servidores, dispositivos IoT e convidados, você limita até onde um invasor pode se mover se comprometer um único endpoint. A segurança de porta controla quais endereços MAC podem se conectar a cada porta, e o 802.1X exige autenticação do dispositivo antes de conceder acesso à rede.
A principal tarefa de um roteador é direcionar o tráfego entre redes. Os roteadores transferem pacotes de dados para seus destinos traçando caminhos através de dispositivos interconectados usando endereços IP. Eles mantêm tabelas de roteamento que mapeiam redes de destino para o melhor caminho disponível e as atualizam automaticamente ao usar protocolos de roteamento dinâmico como OSPF, RIP ou BGP. Existem dois modos de roteamento:
Gateway
- Roteadores dinâmicos: Comunicam-se automaticamente com outros roteadores para atualizar tabelas de roteamento em tempo real. Suportam failover e balanceamento de carga em redes complexas e de grande escala.
Placa de interface de rede (NIC)
Roteadores modernos incluem cada vez mais recursos adicionais, como funcionalidade de firewall, terminais VPN e, em ambientes empresariais, suporte a SD-WAN. Do ponto de vista da segurança, roteadores são um alvo externo principal. Credenciais padrão, listas de controle de acesso (ACLs) excessivamente permissivas e firmware sem atualização são os caminhos mais comumente explorados. Roteadores também dividem redes em sub-redes, tornando-os centrais para qualquer estratégia de segmentação.
Um gateway conecta redes que usam protocolos ou arquiteturas diferentes e traduz entre elas. Enquanto um roteador conecta redes usando o mesmo protocolo (IP), um gateway permite a comunicação entre sistemas fundamentalmente diferentes. Um exemplo clássico é uma LAN conectada à internet através de um ISP: o gateway traduz entre sua rede interna e a infraestrutura mais ampla da internet.
- Ethernet com fio: Usa conectores RJ45 para uma conexão física por cabo.
Os gateways normalmente operam nas camadas de transporte e sessão (Camadas 4 e 5), embora gateways de camada de aplicação, incluindo gateways de aplicações web e gateways de API, operem na Camada 7. A maioria dos roteadores modernos para residências e PMEs combina funções de roteamento e gateway em um único dispositivo. Em ambientes empresariais, os gateways aparecem cada vez mais como serviços entregues na nuvem, especialmente para conectividade híbrida e multi-nuvem.
Uma placa de interface de rede (NIC), também chamada de placa Ethernet ou adaptador de rede, conecta um dispositivo a uma rede e gerencia a transmissão e recepção de dados. Todo dispositivo em rede, incluindo servidores, estações de trabalho, impressoras e pontos de acesso, contém uma NIC, seja como uma placa de expansão física ou como um componente integrado diretamente na placa-mãe. Os tipos comuns de NIC incluem:
- Sem fio: Conecta via Wi-Fi usando uma antena integrada ou externa.
Modem
- Fibra óptica: Usa conectores ópticos para conexões de alta velocidade e longa distância.
- Modem a cabo: Transmite dados pela infraestrutura de TV, mais rápido que DSL.
- Modem DSL: Usa linhas telefônicas. O mais lento dos tipos comuns de modem.
As NICs se identificam na rede usando um endereço MAC (Media Access Control) único. Do ponto de vista da segurança, ataques ao firmware das NICs são uma preocupação emergente. Atacantes que comprometem o firmware das NICs podem persistir abaixo do nível do sistema operacional, sobrevivendo a reinicializações e até à reinstalação do sistema operacional.
Um modem (abreviação de modulador-demodulador) converte dados digitais da sua rede em um formato adequado para transmissão por meios analógicos, como linhas telefônicas, sistemas a cabo ou redes celulares, e converte os sinais recebidos de volta em dados digitais. É o ponto onde sua rede interna se conecta ao seu provedor de serviços de internet (ISP). Existem quatro tipos principais:
- Modem sem fio: Conecta dispositivos usando sinais Wi-Fi próximos.
- Modem celular: Conecta-se à internet via rede celular em vez de Wi-Fi ou linha fixa.
Dispositivos de segurança de rede
Firewall
Alterar nomes de usuário e senhas padrão, desativar o gerenciamento remoto onde não for necessário e manter o firmware atualizado são as etapas mínimas de segurança para qualquer modem em um ambiente de produção.
Em muitas implantações modernas, edifícios conectados por fibra usam um terminal de rede óptica (ONT) em vez de um modem tradicional. Modems de consumo com credenciais padrão são um vetor de ataque persistente e frequentemente explorado.
Dispositivos de conectividade movem dados. Dispositivos de segurança os controlam. Os dispositivos nesta seção formam a camada de defesa ativa da sua rede: monitorando o tráfego, aplicando políticas, detectando ameaças e protegendo o acesso remoto. Em qualquer ambiente que lide com dados sensíveis, esses dispositivos determinam se um ataque tem sucesso ou é interrompido.
Um firewall monitora e controla o tráfego de rede de entrada e saída com base em regras de segurança predefinidas, estabelecendo uma barreira entre redes internas confiáveis e externas não confiáveis. Ele conecta várias zonas, incluindo LAN, WAN e DMZ, e aplica políticas de segurança ao tráfego que se move entre elas. Os firewalls evoluíram através de três gerações:
- Inspeção com estado: Acompanha o estado das conexões ativas, distinguindo o tráfego legítimo de retorno dos pacotes de entrada não solicitados.
Ponto de acesso sem fio (WAP)
- Filtragem de pacotes: Examina pacotes individuais por endereço IP, número da porta e protocolo. Rápido, mas sem estado. Não consegue rastrear se um pacote pertence a uma conexão legítima em andamento.
Firewalls também podem ser implantados como serviços entregues na nuvem (Firewall-as-a-Service), um modelo cada vez mais comum em ambientes distribuídos. Firewalls mal configurados, incluindo regras excessivamente permissivas, portas não utilizadas abertas e interfaces de gerenciamento expostas à internet, estão entre as causas mais comuns de exposição de dados.
- Firewall de próxima geração (NGFW): Vai além do filtro de tráfego para incluir inspeção profunda de pacotes, prevenção integrada de intrusões, reconhecimento de aplicações e detecção de ameaças assistida por IA. NGFWs identificam aplicações pelo comportamento em vez do número da porta, o que é importante quando atacantes usam portas comuns para mascarar tráfego malicioso.
Um ponto de acesso sem fio (WAP) fornece um ponto de conexão entre dispositivos sem fio e uma rede cabeada usando uma antena e transmissor integrados. Os WAPs vêm em três principais modelos de implantação:
- Baseado em controlador: Um controlador central de LAN sem fio gerencia múltiplos WAPs, permitindo políticas centralizadas, suporte a roaming e monitoramento unificado. Padrão para ambientes empresariais.
- Autônomo (independente): Cada WAP é configurado e gerenciado de forma independente. Adequado para redes pequenas com número limitado de pontos de acesso.
Os WAPs apresentam implicações significativas de segurança. Os principais riscos são SSIDs e senhas padrão não alterados, criptografia fraca (WPA2 vs. WPA3) e pontos de acesso ilegítimos configurados por funcionários ou atacantes.
- Gerenciado na nuvem: A configuração e o monitoramento são feitos por meio de uma plataforma na nuvem. Ideal para organizações distribuídas que gerenciam pontos de acesso em vários locais.
Os WAPs empresariais suportam autenticação 802.1X, exigindo que os dispositivos conectados se autentiquem em um servidor RADIUS antes de obter acesso. Os WAPs de consumo raramente suportam isso, tornando-os inadequados para ambientes que lidam com dados sensíveis.
Sistema de detecção e prevenção de intrusões (IDPS)
Os dois componentes trabalham juntos: o sistema de detecção de intrusões (IDS) identifica e alerta sobre tráfego suspeito, enquanto o sistema de prevenção de intrusões (IPS) descarta ativamente pacotes maliciosos ou encerra sessões antes que ocorram danos. As soluções modernas de IDPS dependem de dois métodos de detecção:
- Análise comportamental: Sinaliza o tráfego que se desvia das linhas de base estabelecidas, frequentemente usando IA para detectar assinaturas de ameaças que passam despercebidas.
Dispositivos VPN
Um sistema de detecção e prevenção de intrusões (IDPS) monitora o tráfego de rede em busca de atividades suspeitas, detecta ameaças potenciais e age para bloqueá-las ou contê-las.
- Detecção baseada em assinaturas: Compara o tráfego com um banco de dados de padrões de ataque conhecidos.
- VPN site-to-site: Conecta redes inteiras, por exemplo, ligando uma filial à sede por meio de um túnel criptografado.
- VPN de acesso remoto: Permite que usuários individuais se conectem com segurança de fora da rede. O modelo padrão para trabalhadores remotos.
A funcionalidade IDPS é comumente integrada em NGFWs e dispositivos Unified Threat Management (UTM), proporcionando uma visão consolidada das ameaças em toda a rede. A integração com uma plataforma SIEM permite que os alertas IDPS alimentem o registro centralizado e os fluxos de trabalho de resposta a incidentes, e o monitoramento contínuo dos dispositivos de rede torna esse ciclo de resposta eficaz.
Um dispositivo VPN cria um túnel criptografado sobre uma rede pública, permitindo que usuários remotos ou filiais se conectem com segurança a uma rede corporativa. A conexão consiste em um servidor VPN, frequentemente um dispositivo dedicado ou um firewall com capacidades VPN, e um aplicativo cliente VPN no dispositivo que se conecta. Dispositivos VPN suportam dois modelos principais de implantação:
As vulnerabilidades do firmware VPN tornaram-se uma das categorias de ataque mais exploradas nos últimos anos. Os atacantes exploram ativamente CVEs críticos em produtos VPN da Ivanti, Pulse Secure, Cisco e Palo Alto Networks, frequentemente em poucos dias após a divulgação. Manter o firmware VPN atualizado e monitorar logs de autenticação para tentativas de acesso anômalas são práticas indispensáveis.
Deriva de configuração e configurações incorretas
Desafios comuns na gestão de dispositivos de rede
Para a segurança de acesso remoto em ambientes que avançam para Zero Trust, Zero Trust Network Access (ZTNA) é o sucessor emergente. Enquanto a VPN concede amplo acesso à rede após a autenticação, o ZTNA concede acesso apenas aos recursos específicos que o usuário está autorizado a acessar, reduzindo significativamente o impacto de uma conta comprometida.
Redes modernas compreendem dezenas ou centenas de dispositivos interconectados, e vários fatores podem comprometer sua segurança. Os desafios abaixo não são falhas de hardware ou problemas de ventilação. São as lacunas relevantes para a segurança que permitem ataques reais.
Firmware desatualizada e vulnerabilidades não corrigidas
Os dispositivos de rede são entregues com configurações padrão que priorizam a facilidade de configuração em vez da segurança. Credenciais padrão, interfaces de gerenciamento abertas e regras de firewall excessivamente permissivas são pontos de partida comuns, e se as equipes não reforçarem ativamente os dispositivos antes da implantação, essas configurações geralmente permanecem. Com o tempo, mudanças incrementais se acumulam nos dispositivos e o estado real da sua rede diverge de qualquer linha de base documentada. Isso é deriva de configuração.
Acesso não autorizado e uso indevido de privilégios
O Relatório de Tendências de Cibersegurança Netwrix 2025 constatou que 54% das organizações seguradas devem manter controles de gerenciamento de patches como condição para cobertura. Estabelecer uma cadência de atualização de firmware, rastrear CVEs para cada modelo de dispositivo em seu ambiente e aplicar a mesma disciplina de patching a dispositivos de rede como a servidores e endpoints reduz significativamente sua exposição.
Uma única regra de firewall mal configurada pode expor sistemas internos à internet. Um switch com credenciais padrão dá a um invasor controle administrativo sobre a segmentação da sua rede. Deixar protocolos de serviço como SMB acessíveis entre segmentos de rede amplia ainda mais essa exposição. Monitoramento contínuo e auditoria automática de configuração são as defesas mais eficazes. Você não pode corrigir o que não consegue detectar.
O firmware dos dispositivos de rede contém vulnerabilidades, e os atacantes acompanham de perto as divulgações de CVE. O intervalo entre a publicação de uma vulnerabilidade e a aplicação do patch pelas organizações é uma janela ativa para exploração. Aparelhos VPN, roteadores e firewalls estão entre as categorias de dispositivos mais visadas para exploração de firmware. Muitas violações significativas de rede em 2024 e 2025 começaram com um dispositivo perimetral sem patch.
Melhores práticas para a segurança de dispositivos de rede
Fortaleça todas as configurações de dispositivos antes da implantação
Dispositivos de rede são administrados por meio de contas privilegiadas, que são alvos de alto valor. Credenciais de administrador compartilhadas, contas que nunca são rotacionadas e interfaces de gerenciamento acessíveis a partir da rede mais ampla aumentam o risco de acesso não autorizado. Um invasor que obtiver acesso administrativo a um switch ou roteador central pode reconfigurar a segmentação da rede, interceptar o tráfego ou desativar os controles de segurança completamente.
Entender os diferentes tipos de dispositivos de rede é a base. Protegê-los determina se sua rede resiste a ataques reais. As práticas a seguir se aplicam a todos os tipos de dispositivos e formam a base para qualquer infraestrutura de rede defensável.
Os mesmos princípios que se aplicam às contas de usuário se aplicam ao gerenciamento de dispositivos: menor privilégio, sem credenciais compartilhadas e MFA em todas as interfaces de gerenciamento. TACACS+ e RADIUS fornecem autenticação centralizada para administração de dispositivos de rede, garantindo que cada sessão de gerenciamento seja registrada e vinculada a uma conta individual. O uso não autorizado de privilégios em dispositivos de rede é um dos principais caminhos que permitem o movimento lateral dentro de um ambiente.
Segmente sua rede com VLANs
Mantenha o firmware atualizado
As configurações padrão em dispositivos de rede priorizam a facilidade de uso em vez da segurança. Antes que qualquer dispositivo entre em produção, altere as credenciais padrão, desative serviços e portas não usados e troque os protocolos de gerenciamento de opções inseguras (Telnet, HTTP) para opções criptografadas (SSH, HTTPS). Aplique as diretrizes de endurecimento CIS Benchmark para o modelo específico do dispositivo. A maioria dos principais fornecedores oferece essas diretrizes gratuitamente. Um dispositivo implantado com sua configuração padrão é uma responsabilidade desde o primeiro dia.
Aplicar o acesso administrativo com privilégios mínimos
Monitore continuamente a atividade do dispositivo
Realize avaliações de segurança regulares
A segmentação de rede limita o quanto um invasor pode se mover após obter acesso. Use switches gerenciados para criar VLANs separadas para diferentes ambientes: estações de trabalho de usuários, servidores, dispositivos IoT e acesso de convidados devem existir em seus próprios segmentos, com regras definidas que governam o que pode se comunicar entre os limites. O guia de melhores práticas de segurança de rede cobre a implementação da segmentação em detalhes. A segmentação é o controle único mais eficaz para limitar o alcance de uma violação.
Trate o firmware dos dispositivos de rede da mesma forma que os patches do sistema operacional do servidor: um ciclo de atualização crítico para a segurança com consequências reais por ignorá-lo. Assine os avisos de segurança do fornecedor para cada modelo de dispositivo em seu ambiente e estabeleça um SLA de patch que reflita a gravidade de cada CVE. Vulnerabilidades críticas em dispositivos expostos à internet, incluindo roteadores, firewalls e appliances VPN, exigem patchs de emergência. Dispositivos que não recebem mais atualizações de firmware de seus fornecedores representam um risco incontrolável e devem ser substituídos.
Cada dispositivo de rede deve ter contas administrativas individuais e apropriadas ao papel. Não dependa de credenciais compartilhadas. O princípio do menor privilégio aplica-se diretamente aqui: cada conta deve ter apenas as permissões que seu papel exige, nada mais. Use TACACS+ ou RADIUS para autenticação centralizada, garantindo que cada sessão de gerenciamento seja registrada e vinculada a um usuário específico. Aplique MFA às interfaces de gerenciamento, especialmente para dispositivos acessíveis pela internet. Para operações de alto privilégio em infraestrutura crítica, modelos de acesso just-in-time limitam a janela durante a qual as credenciais podem ser usadas indevidamente.
Como Netwrix Auditor for Network Devices ajuda a proteger seus dispositivos de rede
Alterações de configuração, eventos de autenticação e anomalias de tráfego em dispositivos de rede devem ser enviados para um registro centralizado. Uma alteração não autorizada na regra do firewall, uma tentativa de login falhada na interface de gerenciamento do roteador ou um pico no tráfego de saída de um switch são sinais que merecem investigação. Um monitoramento de rede eficaz converte logs de dispositivos em inteligência de segurança acionável e reduz o tempo entre o comprometimento e a detecção.
Auditoria automatizada de alterações de configuração
Rastreamento de acessos remotos e suspeitos
Saber o que fazer sobre deriva de configuração, acesso não autorizado e firmware não corrigido é um problema. Fazer isso de forma consistente em todos os roteadores, switches e firewalls do seu ambiente é outro. Netwrix Auditor for Network Devices fecha essa lacuna ao fornecer uma fonte única de visibilidade em dispositivos Cisco, Fortinet, Palo Alto, SonicWall, Juniper, Cisco Meraki, HPE Aruba e Pulse Connect Secure.
Não presuma que seus dispositivos de rede são seguros. Auditorias de configuração agendadas, que comparam a configuração ativa de cada dispositivo com sua linha de base aprovada, detectam desvios antes que se tornem uma violação. Testes de penetração que visam especificamente a infraestrutura de rede revelam como sua segmentação, regras de filtragem e controles de acesso resistem sob condições realistas de ataque. CIS Control 13 fornece uma estrutura detalhada para monitoramento e defesa da rede que se relaciona diretamente com os controles de segurança de dispositivos neste guia.
Uma plataforma para Cisco, Fortinet, HP, Juniper e SonicWALL
Ele sinaliza logins e tentativas de acesso de contas, locais ou horários inesperados. Se alguém acessar um switch central de um endereço IP desconhecido às 2 da manhã, ou uma conta sem direitos administrativos se autenticar na interface de gerenciamento de um roteador, você descobre imediatamente em vez de durante a resposta a incidentes depois do fato.
Toda alteração de configuração em um dispositivo monitorado é automaticamente registrada e vinculada à conta que a realizou. Em vez de descobrir uma regra de firewall alterada durante uma auditoria programada semanas depois, você recebe um alerta quando a mudança acontece, com um registro claro de quem fez, quando e o que mudou. Isso transforma a deriva de configuração de uma tarefa periódica de limpeza em algo que você detecta em tempo real.
Ambientes multi-vendor geralmente significam múltiplos consoles, cada um com seu próprio formato de registro e peculiaridades de alerta. Consolidar a atividade dos oito fornecedores em uma única plataforma significa que sua equipe não precisa juntar logs de oito lugares diferentes apenas para saber o que mudou e quem mudou.
Solicite uma demonstração para ver como Netwrix pode ajudar você a auditar configurações de dispositivos de rede, detectar alterações não autorizadas e manter visibilidade contínua em toda a sua infraestrutura de rede.
Perguntas frequentes sobre dispositivos de rede
Compartilhar em
Saiba Mais
Sobre o autor

Dirk Schrader
VP de Pesquisa de Segurança
Dirk Schrader é um Resident CISO (EMEA) e VP de Pesquisa de Segurança na Netwrix. Com 25 anos de experiência em segurança de TI e certificações como CISSP (ISC²) e CISM (ISACA), ele trabalha para promover a ciberresiliência como uma abordagem moderna para enfrentar ameaças cibernéticas. Dirk trabalhou em projetos de cibersegurança ao redor do mundo, começando em funções técnicas e de suporte no início de sua carreira e, em seguida, passando para posições de vendas, marketing e gestão de produtos em grandes corporações multinacionais e pequenas startups. Ele publicou numerosos artigos sobre a necessidade de abordar a gestão de mudanças e vulnerabilidades para alcançar a ciberresiliência.
Saiba mais sobre este assunto
Sua política de IA é apenas papel sem aplicação no endpoint
Gerenciamento de configuração para controle seguro de endpoint
Como criar, alterar e testar senhas usando PowerShell
Como criar, excluir, renomear, desativar e ingressar computadores no AD usando PowerShell
Como desativar contas de usuário inativas usando PowerShell