
DSPM vs DLP: diferenças e como usar ambos
Oct 24, 2026
DSPM vs DLP é uma decisão de sequência entre saber onde os dados sensíveis estão e controlar para onde eles vão. Data Security Posture Management (DSPM) descobre e classifica dados sensíveis e mapeia o acesso a eles, enquanto a prevenção de perda de dados (DLP) aplica políticas à medida que os dados se movem, e cada regra DLP é tão precisa quanto sua classificação. Equipes sem inventário devem começar com DSPM, e equipes com canais de vazamento conhecidos devem começar com DLP.
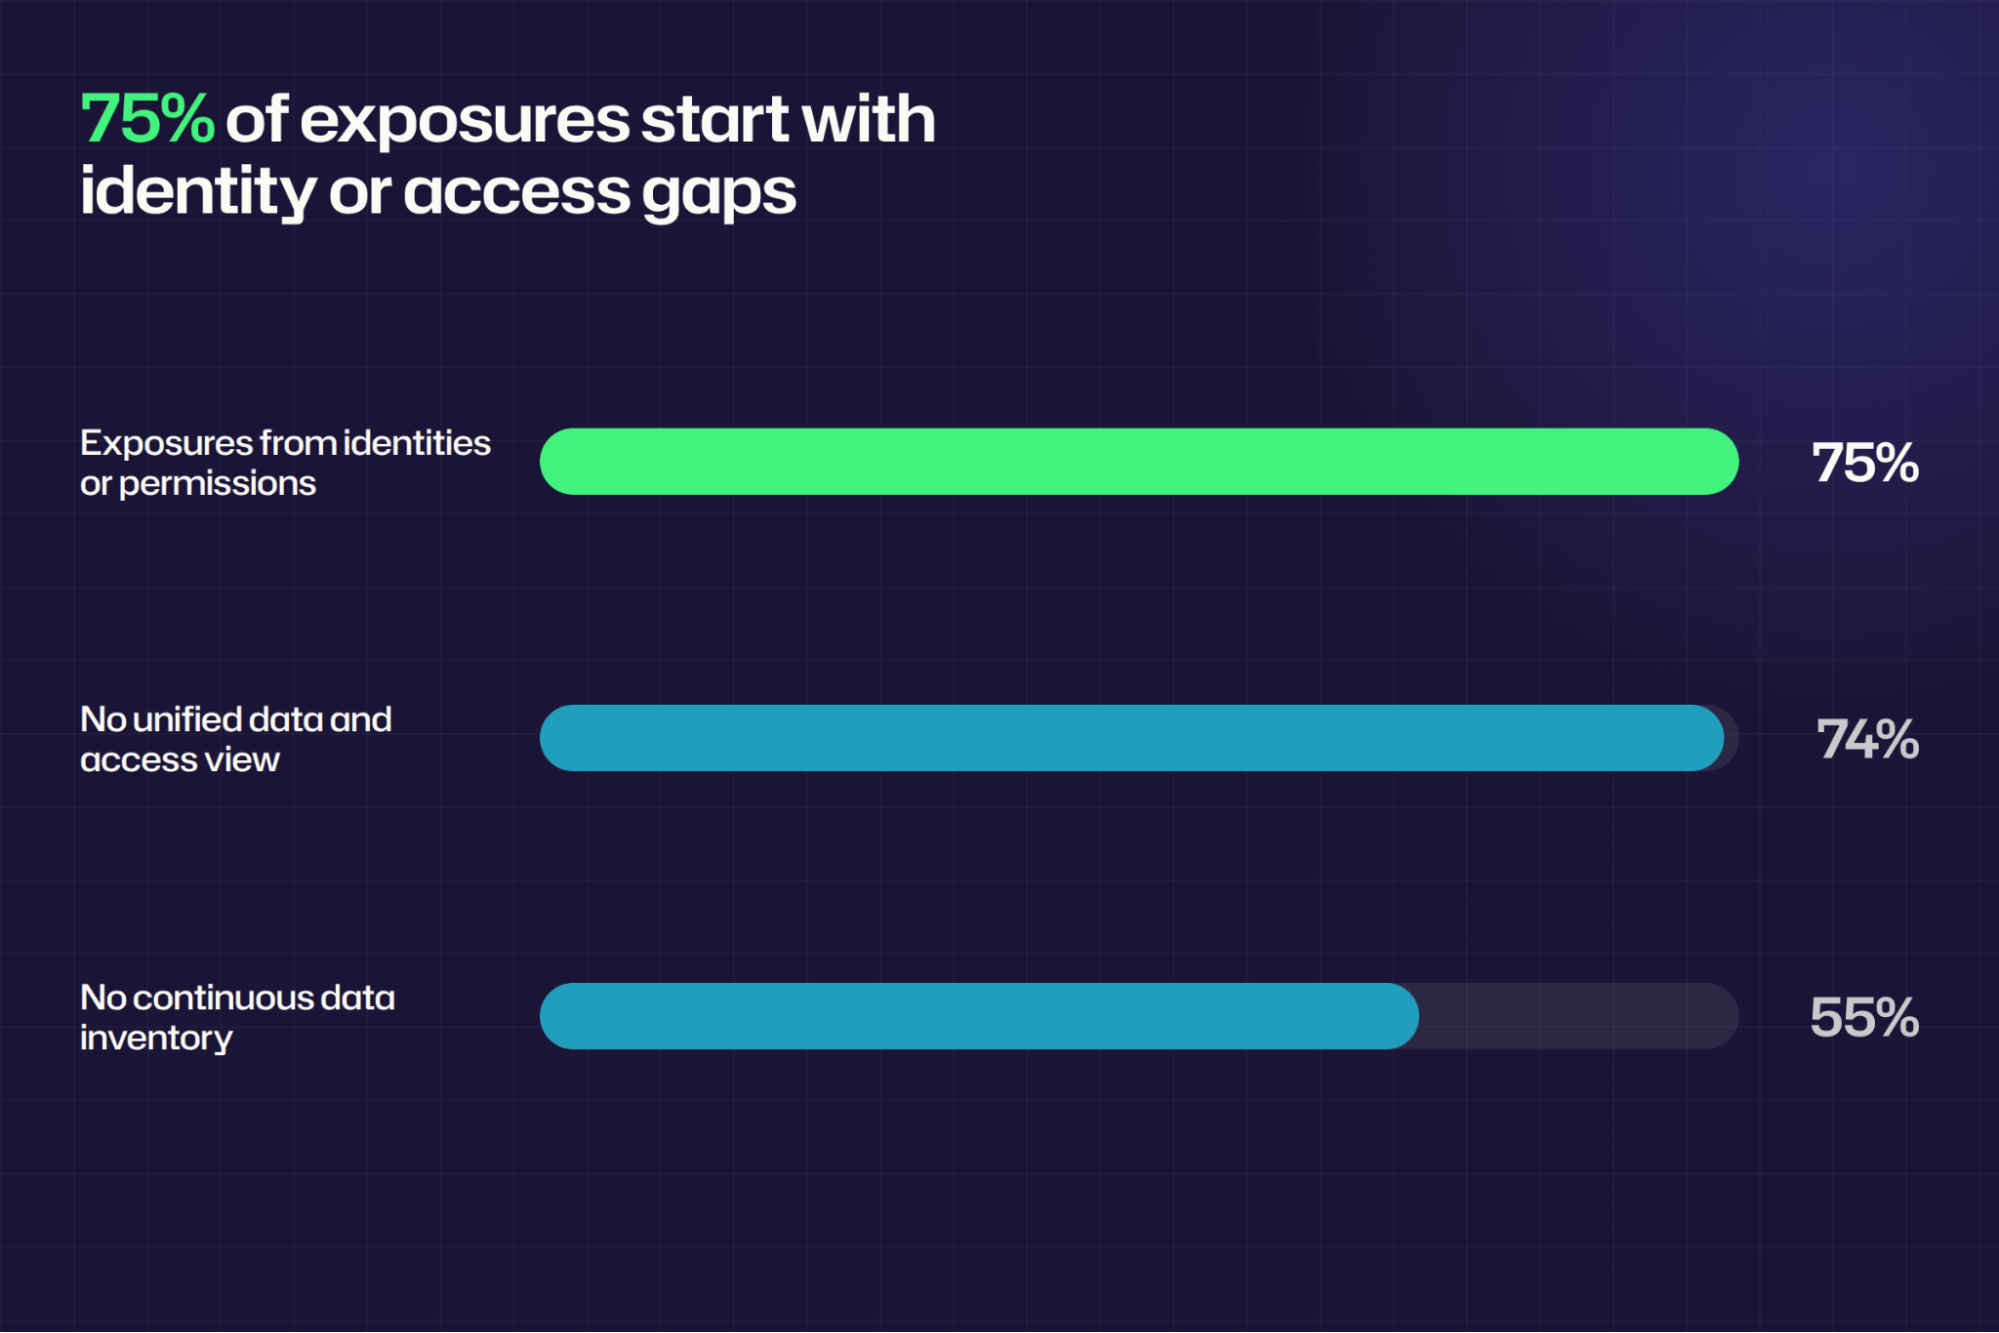
A maioria das organizações não consegue responder às duas perguntas essenciais para uma política DLP: onde estão os dados sensíveis e quem pode acessá-los. De 2.317 profissionais de TI e segurança pesquisados para o Netwrix 2026 Data and Identity Security Report, 74% não possuem uma visão única e unificada dos dados sensíveis nem das identidades que têm acesso a eles.
Esse problema de visibilidade molda a decisão entre DSPM e DLP. DLP aplica políticas ao conteúdo enquanto ele se move por canais monitorados, e cada regra assume que a equipe já sabe o que são os dados.
DSPM gera o inventário e o mapa de acesso por trás dessas regras, e o DLP impede as transferências. As duas categorias respondem a perguntas diferentes, e a ordem correta depende de qual delas a equipe não consegue responder hoje.
A tabela compara DSPM e DLP em descoberta, acesso, aplicação e priorização, as quatro áreas onde divergem.
Question | DSPM | DLP |
|---|---|---|
|
Where does sensitive data sit? |
Discovers and classifies it across repositories |
Reports matches in the locations and channels it monitors |
|
Who can reach it? |
Maps permissions and identifies excessive or open access |
Evaluates the user and action at the moment of use |
|
What happens when someone moves it? |
Reports the exposure for cleanup at the source |
Warns, blocks, encrypts, quarantines, or logs |
|
Which risks need action first? |
Ranks exposure by sensitivity and access |
Ranks by policy-match alerts |
Seguir um arquivo pela tabela mostra como os dois se encaixam. O DSPM encontra uma planilha com IDs fiscais de funcionários salva em um site de equipe, classifica-a, mostra que todo o departamento pode abri-la e classifica o site para limpeza.
O DLP entra em ação quando alguém tenta enviar essa planilha por e-mail para fora da empresa, avisando, bloqueando ou registrando a tentativa.
Por que as equipes comparam DSPM e DLP
DSPM e DLP protegem dados sensíveis, por isso aparecem na mesma lista restrita, embora atuem em pontos diferentes do ciclo de vida.
Uma linha orçamentária obriga a uma escolha
Uma equipe com espaço para um novo controle precisa decidir se custa mais não saber onde os dados sensíveis estão ou não controlar para onde eles vão. DSPM responde à primeira pergunta, e DLP à segunda, então a resposta que falta deve decidir a compra.
Ambas as categorias dependem da classificação
As regras DLP comparam o conteúdo com tipos de informações sensíveis, etiquetas de sensibilidade e outros classificadores, portanto, a precisão de uma regra depende da precisão da classificação por trás dela. DSPM fornece essa classificação em todos os repositórios, permitindo que as regras DLP direcionem conteúdo rotulado, bem como padrões.
O Relatório de Segurança de Dados e Identity Netwrix 2026 constatou que 55% das organizações não mantêm continuamente um inventário de dados sensíveis, portanto muitas regras DLP começam sem o inventário que presumem.
As ferramentas de IA levantam ambas as questões ao mesmo tempo
Microsoft 365 Copilot baseia-se em conteúdo ao qual o usuário pode acessar, então o compartilhamento excessivo torna-se uma questão de acesso a dados que DSPM for Copilot readiness resolve antes que se torne uma questão de transferência.
Texto sensível digitado ou colado em uma ferramenta de chat torna-se uma questão de transferência que apenas um controle de aplicação pode ver. DSPM cobre a primeira questão, e DLP cobre a segunda, tornando a adoção de ferramentas de IA o caso mais claro para precisar de ambos.
Netwrix DSPM descobre e classifica dados sensíveis em ambientes on-premises, híbridos e na nuvem. Solicite uma demonstração.
O que é DSPM?
Data Security Posture Management descobre e classifica continuamente dados sensíveis, mapeia quem e o que pode acessá-los e prioriza a exposição para remediação. Encontra dados anteriormente desconhecidos em data centers locais e provedores de nuvem, classifica dados estruturados e não estruturados e avalia o acesso para mostrar o quão exposto cada repositório está a riscos de privacidade, segurança e IA.
Principais recursos do DSPM
- Descoberta contínua: Encontra dados sensíveis em data centers locais e provedores de nuvem, incluindo repositórios sem política, para que o inventário reflita o que existe.
- Classificação automatizada: Rotula dados estruturados e não estruturados por sensibilidade, privacidade e requisitos de conformidade em escala, garantindo que todo controle posterior tenha a mesma definição de sensível.
- Mapeamento de acesso: Estabelece quem e o que pode acessar cada local, incluindo por meio da associação aninhada a grupos, para que o acesso permanente seja visível antes de qualquer alteração.
- Priorização da exposição: Classifica locais por sensibilidade e acesso vigente, para que a remediação foque primeiro no risco mais alto.
- Correção na origem: Indica compartilhamentos superexpostos e dados sensíveis obsoletos que podem ser limpos antes que qualquer regra seja acionada.
O que é DLP?
Prevenção de perda de dados é um conjunto de controles que detectam e bloqueiam dados sensíveis de saírem por canais monitorados como endpoints, email, uploads web e apps na nuvem. Quando o conteúdo corresponde a uma política, o controle alerta o usuário, bloqueia a ação, criptografa o item, o coloca em quarentena ou registra o evento.
Principais recursos do DLP
- Monitoramento multicanal: Monitora endpoints, e-mails, uploads na web e aplicativos em nuvem para conteúdo sensível.
- Aplicação baseada em políticas: Alerta, bloqueia, criptografa, coloca em quarentena ou registra quando o conteúdo corresponde a uma regra, interrompendo os dados no momento da transferência.
- Cobertura em todos os estados dos dados: Protege dados em uso, em trânsito e em repouso com ações em endpoint, network e armazenamento, conforme definido por NIST para DLP.
- Escopo granular: Aplica regras a canais, destinos e tipos de dados específicos, como transferências USB, e-mails enviados, uploads no navegador e colagens em ferramentas de IA.
- Evidência de aplicação: Registra cada correspondência e a ação tomada, o que apoia auditoria e relatórios.
A diferença entre DSPM e DLP em quatro perguntas
DSPM começa pelos dados, e DLP começa pela política.
Onde estão os dados sensíveis?
DSPM rastreia repositórios, independentemente de haver uma política escrita para eles, e constrói o inventário a partir do que encontra. O DLP reporta o que encontra nos locais e canais que monitora, então um repositório fora de qualquer política permanece invisível.
Quem pode acessá-lo?
As regras de transferência DLP avaliam a ação do usuário em um item, enquanto o DSPM avalia o acesso permanente ao repositório. Uma entrada Everyone em um compartilhamento de folha de pagamento cria exposição antes que qualquer regra de transferência seja acionada, e o DSPM lê permissões, resolve a aninhamento de grupos e relata esse acesso para limpeza como parte de data access governance.
O Netwrix 2026 Data and Identity Security Report constatou que 75% das exposições de dados sensíveis começam com identidades comprometidas ou permissões mal configuradas, portanto, uma identidade com acesso compartilhado existente pode apresentar risco antes de qualquer transferência.
O que acontece quando alguém o move?
DLP aplica políticas de transferência nos canais que monitora, enquanto DSPM atua a montante reduzindo acessos arriscados antes que qualquer coisa se mova.
Por exemplo, o Purview endpoint DLP restringe uploads para domínios de serviços em nuvem restritos e o acesso de navegadores não permitidos no Windows e macOS, e restringe a colagem em navegadores suportados no Windows, com macOS em pré-visualização.
Purview's Edge for Business e os controles de rede cobrem destinos de IA como ChatGPT, Google Gemini, DeepSeek e Microsoft Copilot. Transferências USB, e-mails pessoais, uploads no navegador e colagens de prompts de IA precisam de controle em cada canal específico.
Quais riscos precisam de ação primeiro?
O DSPM classifica um local pelo que está lá e quem pode acessá-lo, então um compartilhamento cheio de registros de clientes aberto para Domain Users tem mais peso que uma pasta bloqueada com um arquivo sensível.
O DLP classifica com base em quantos eventos correspondem a uma regra, medindo tanto a abrangência da regra quanto o risco. Por exemplo, uma expressão regular (regex) para números de 16 dígitos corresponde a IDs de pedidos, números de peça e dados de teste junto com dados de cartão, e cada correspondência infla a fila de alertas sem aumentar o risco real.
Onde o Microsoft Purview DLP se encaixa
Muitas organizações Microsoft 365 começam com Purview DLP. Ele cobre nativamente Exchange, SharePoint, OneDrive e Teams; aplicativos do Office; dispositivos Windows 10 e 11; as três últimas versões do macOS; e os espaços de trabalho Fabric e Power BI, além de aplicativos conectados não Microsoft e Microsoft 365 Copilot em pré-visualização.
A cobertura além desses locais depende da configuração, da idade do item e do sistema operacional, e está sujeita às limitações documentadas.
- Compartilhamentos de arquivos locais e SharePoint Server precisam do scanner Microsoft Purview Information Protection, que rastreia arquivos em um ciclo configurado e não descobre ou rotula em tempo real.
- Exchange DLP verifica novas mensagens e não escaneia nem compara emails já armazenados em uma caixa de correio ou arquivo.
- Endpoint DLP suporta Windows 10 e 11, Windows Server 2019 e posteriores, e as três últimas versões do macOS; exclui Controladores de Domínio e instalações Server Core, e não lista suporte para Linux, iOS ou Android.
Qual você deve escolher primeiro, DSPM ou DLP?
Comece com o controle que responde à pergunta faltante e posicione o segundo controle em seguida.
Quando escolher Data Security Posture Management
Escolha DSPM primeiro quando a equipe não souber onde os dados sensíveis estão ou quem tem acesso a eles, pois toda regra DLP escrita antes disso baseia-se em suposições.
Uma passagem de Data Security Posture Management fornece inventário e descobertas de acesso, e remediar a superexposição reduz o patrimônio antes de você escrever uma única regra de aplicação. Essas situações indicam Data Security Posture Management.
- A equipe não consegue produzir um inventário atual de dados sensíveis mediante solicitação.
- Ninguém revisou recentemente o acesso permanente a shares, sites e bases de dados.
- Exposição excessiva conhecida, como entradas Everyone ou Authenticated Users, permanece sem correção.
- Um lançamento de IA ou Copilot precisa de um mapa do que o modelo poderia alcançar.
Quando escolher DLP
Escolha DLP primeiro quando dados sensíveis já estiverem saindo por canais conhecidos, como unidades USB, e-mails pessoais e uploads para ferramentas de IA, pois essas transferências precisam de controles no endpoint ou no canal de e-mail agora.
Defina as primeiras políticas de forma restrita aos canais conhecidos por vazamentos e aos tipos de dados que a equipe já identifica, depois amplie-as conforme a descoberta avança. Essas situações indicam DLP.
- Incidentes ou descobertas de auditoria, incluindo casos de insider threat, mostram dados sensíveis saindo por canais específicos.
- Obrigações regulatórias exigem controles de transferência demonstráveis em e-mails, endpoints ou aplicativos em nuvem.
- A equipe já sabe quais tipos de dados proteger e onde eles estão.
- O uso da ferramenta de IA está ativo e necessita de controles imediatos de colar e enviar.
Quando adicionar DSPM a um programa DLP existente
Revise os tipos de dados e repositórios por trás das correspondências da política DLP atual e verifique se as regras baseadas em rótulos seguem a data classification policy. Adicione DSPM quando o ajuste da política precisar de melhor classificação ou descobertas de acesso permanente que uma correspondência de política DLP não oferece.
Como fazer DSPM e DLP funcionarem juntos
Sequencie o trabalho para que o escopo do DLP siga os dados classificados e o acesso conhecido, depois deixe os incidentes direcionarem a próxima execução de descoberta.
1. Classifique os dados sensíveis nos repositórios que o DLP irá monitorar
Execute a data classification em todos os repositórios cobertos pelo DLP, depois escreva condições de política contra etiquetas e classificadores, bem como padrões.
No Purview, por exemplo, as condições DLP podem corresponder a tipos de informações sensíveis, etiquetas de sensibilidade e etiquetas de retenção. Conclua esta etapa após cada repositório no escopo ter sido escaneado e as regras baseadas em etiquetas terem rotulado o conteúdo para avaliação.
2. Mapeie quem pode acessar cada local classificado e remova o acesso aberto
Anexe as descobertas de acesso a cada local classificado antes de decidir o que uma política protege. Um local com dados sensíveis e permissões restritas precisa de uma regra estreita, enquanto os mesmos dados abertos a Usuários Autenticados precisam primeiro de limpeza, guiada pelas permissões efetivas em cada local.
Remova exportações obsoletas de RH e outros dados sensíveis antigos antes de definir o escopo de aplicação. A ação DLP local do Purview também pode remover os identificadores de segurança (SIDs) Everyone, Authenticated Users e Domain Users da lista de controle de acesso de um arquivo. Execute esta etapa quando cada local classificado tiver uma lista atualizada de quem tem acesso efetivo.
3. Direcione as políticas DLP para dados classificados e destinos de alto risco
Comece pelos locais de maior sensibilidade e priorize e-mails externos, mídias removíveis e uploads para ferramentas de IA. Execute cada nova DLP policy em modo de simulação para avaliar seu impacto antes de passar para a aplicação. Complete esta etapa quando cada tipo de dado abrangido tiver uma política que nomeie seus locais, destinos e modo de aplicação.
4. Revise incidentes e execute novamente a descoberta conforme a programação
Use incidentes DLP repetidos de um site ou tipo de dado para escolher quais locais escanear ou remediar em seguida, e execute novamente a descoberta conforme surgem novos repositórios e tipos de dados.
Por exemplo, a classificação sob demanda do Purview pode varrer arquivos históricos no SharePoint, OneDrive e endpoints, considerando por padrão arquivos criados ou modificados no último ano. Agende revisões mensais, trimestrais ou a cada onboarding de repositório, conforme as necessidades da equipe.
Como a Netwrix ajuda com Data Security Posture Management e DLP
Netwrix DSPM, alimentado pelo Netwrix Access Analyzer, cobre a postura dos dados armazenados, e o Netwrix Endpoint Protector cobre a aplicação para dados em trânsito.
Descubra e classifique dados sensíveis
Netwrix DSPM descobre e classifica dados sensíveis em ambientes locais, híbridos e na nuvem. Netwrix Access Analyzer fornece descoberta e classificação em mais de 40 fontes de dados suportadas, oferecendo tags precisas para regras DLP.
Identificar acessos excessivos e abertos
Netwrix DSPM identifica acessos excessivos ou abertos e prioriza os riscos que precisam de remediação. Netwrix Access Analyzer mapeia permissões efetivas em servidores de arquivos, sites SharePoint, bancos de dados e armazenamento em nuvem, oferecendo à equipe uma visão de acesso permanente fora das correspondências de políticas DLP.
Bloqueie dados sensíveis para que não saiam dos endpoints
Netwrix Endpoint Protector aplica políticas DLP conscientes de conteúdo em endpoints Windows, macOS e Linux para controlar dispositivos USB e mídias removíveis e bloquear uploads sensíveis.
Com Netwrix Endpoint Protector, Alloy bloqueia transferências de arquivos não autorizadas e aplica criptografia USB em sistemas operacionais mistos.
Para ferramentas de IA, Netwrix Endpoint Protector inspeciona prompts digitados e conteúdo de arquivos anexados para destinos como ChatGPT, Microsoft Copilot, Google Gemini, DeepSeek, X AI Grok e Claude.
Combine o controle com a resposta que falta
Os programas mais fortes executam as duas categorias como um único ciclo, no qual o DSPM define o que uma regra DLP protege, e os incidentes DLP mostram ao DSPM quais repositórios inspecionar a seguir.
Escolha o primeiro controle pela pergunta que a equipe não consegue responder hoje e traga o segundo assim que o primeiro gerar resultados para agir.
Solicite uma demonstração para ver como o Netwrix DSPM descobre dados sensíveis e identifica acessos abertos, e como o Netwrix Endpoint Protector aplica políticas quando os dados saem do endpoint.
Perguntas frequentes sobre DSPM vs DLP
Compartilhar em
Saiba Mais
Sobre o autor
