
10 ferramentas de monitoramento de rede para equipes de médio porte em 2026
Jun 24, 2025
Ferramentas de monitoramento de rede informam que um link está saturado às 2 da manhã. Muito menos informam quem fez login no firewall e alterou a regra que causou isso. Esta lista cobre dez ferramentas: nove que monitoram desempenho, disponibilidade e saúde da infraestrutura, e uma que audita alterações de configuração e logons com a conta por trás de cada uma. A maioria das equipes de médio porte precisa cobrir ambos os trabalhos antes que um incidente faça a segunda pergunta.
Firewalls, gateways VPN e outros dispositivos de borda ficam entre a internet e todo o resto. No Verizon 2026 Data Breach Investigations Report, vítimas de ataques de ransomware em organizações com menos de 1.000 funcionários tinham vulnerabilidades não corrigidas em dispositivos de borda em 29% dos casos e credenciais comprometidas em 38%.
Uma vez que um dispositivo assim é comprometido, as questões são sobre mudanças e acessos, não sobre largura de banda
A maioria das ferramentas de monitoramento de rede responde bem à questão do desempenho. Elas consultam dispositivos, mapeiam a utilização das interfaces e alertam quando algo para de responder. Muito menos registram as alterações de configuração, falhas de login e atualizações de firmware que explicam por que o ambiente está diferente esta manhã em relação à noite passada.
As dez ferramentas abaixo dividem-se em dois grupos. Nove monitoram desempenho, disponibilidade e saúde da infraestrutura, e uma audita quem alterou um dispositivo e qual foi a alteração.
O que é uma ferramenta de monitoramento de rede?
Uma ferramenta de monitoramento de rede é um software que observa continuamente os dispositivos e o tráfego da rede, coleta dados de desempenho e disponibilidade, e alerta os administradores quando as condições ultrapassam os limites definidos.
Normalmente consulta roteadores, switches, firewalls, servidores e endpoints por protocolos padrão e apresenta os resultados como dashboards, relatórios e alertas.
A categoria se divide ao longo de uma linha que vale a pena nomear cedo. O monitoramento de desempenho responde se a rede está funcionando, cobrindo a acessibilidade dos dispositivos, saturação do link e aumento da latência.
O monitoramento de segurança e configuração responde quem fez a alteração, qual era o valor antes e se essa alteração foi autorizada. A maioria dos produtos foca fortemente no primeiro aspecto. A resposta a incidentes e o trabalho de auditoria dependem do segundo.
Ferramentas de monitoramento de rede em um relance
A tabela abaixo relaciona cada ferramenta com sua função principal, implantação, disponibilidade de nível gratuito além do teste e o ambiente mais adequado.
Ferramenta | Função principal | Implantação | Plano gratuito | Ideal para |
|---|---|---|---|---|
|
Netwrix Auditor for Network Devices |
Auditoria de alterações de configuração e login |
Local |
Avaliação |
Equipes que precisam de evidências de auditoria para dispositivos de rede |
|
SolarWinds Network Performance Monitor |
Monitoramento de desempenho e falhas |
Local |
Avaliação |
Grandes ambientes roteados com necessidades profundas de SNMP |
|
Paessler PRTG Network Monitor |
Monitoramento tudo-em-um baseado em sensores |
Local |
Sim, sensores limitados |
Ambientes mistos que querem uma única ferramenta |
|
ManageEngine OpManager |
Monitoramento de desempenho e falhas |
Local |
Apenas avaliação |
Equipes com orçamento limitado monitorando por número de dispositivos |
|
Zabbix |
Monitoramento de infraestrutura open-source |
Auto-hospedado |
Sim, totalmente open source |
Equipes com tempo de engenharia para investir |
|
Nagios XI |
Monitoramento de infraestrutura com plugins |
Auto-hospedado |
Nagios Core é gratuito |
Ambientes já utilizando Nagios Core |
|
Datadog Network Performance Monitoring |
Monitoramento de fluxo em nuvem e híbrido |
SaaS |
Avaliação |
Workloads nativos da nuvem e conteinerizados |
|
Auvik Network Management |
Mapeamento automatizado e backup de configuração |
SaaS |
Avaliação |
Equipes enxutas e provedores de serviços gerenciados |
|
LM Envision by LogicMonitor |
Observabilidade híbrida sem agente |
SaaS |
Avaliação |
Ambientes híbridos que querem manutenção mínima |
|
Progress WhatsUp Gold |
Monitoramento de desempenho e disponibilidade |
Local |
Ferramentas gratuitas disponíveis |
Redes de médio porte centradas em Windows |
Tipos de ferramentas de monitoramento de rede
As ferramentas neste espaço coletam dados de maneiras fundamentalmente diferentes, e o método de coleta determina quais perguntas a ferramenta pode responder. A maioria das equipes acaba usando duas ou três categorias juntas.
Monitoramento baseado em SNMP
A sondagem Simple Network Management Protocol (SNMP) sustenta o monitoramento tradicional de rede. A ferramenta consulta dispositivos em intervalos para contadores como taxa de transferência da interface, taxas de erro, CPU e memória, depois cria gráficos e alertas com os resultados. Quase todos os roteadores, switches e firewalls o suportam, tornando o SNMP a opção com a maior cobertura disponível.
Sua limitação é que a sondagem mostra o estado, não os eventos. Um dispositivo sondado a cada cinco minutos pode absorver uma alteração de configuração, uma reinicialização e um rollback entre as amostras, sem que nada seja registrado além de uma pequena lacuna no gráfico.
Monitoramento baseado em fluxo
O monitoramento de fluxo usa NetFlow, sFlow ou Internet Protocol Flow Information Export (IPFIX) para coletar metadados sobre as conversas que atravessam a rede, incluindo origem, destino, porta, protocolo e volume. Isso responde a perguntas que o SNMP não consegue, como qual host consumiu a largura de banda e qual aplicação causou o pico.
Os dados de fluxo descrevem o tráfego sem capturar o conteúdo, o que mantém o armazenamento gerenciável. Não informam o que estava dentro da sessão.
Captura de pacotes e inspeção profunda de pacotes
A captura de pacotes registra o tráfego em si, e a inspeção profunda de pacotes (DPI) o analisa para identificar aplicações e características da carga útil. Produtos de segurança também usam DPI para detectar tráfego malicioso correlacionando pacotes em ataques. Esta é a opção de maior fidelidade e a mais cara em armazenamento e processamento, então as equipes normalmente a implementam em pontos críticos em vez de em todos os lugares. As ferramentas abaixo não se concentram na detecção de ameaças baseada em DPI, que pertence a produtos de detecção de intrusão e detecção e resposta de rede.
Monitoramento sintético e ativo
O monitoramento sintético gera tráfego de teste programado, medindo a acessibilidade, latência e tempo de resposta em caminhos específicos. Ele detecta problemas antes que os usuários os relatem e valida o desempenho em links que você não possui, incluindo internet e caminhos de provedores.
Monitoramento de infraestrutura baseado em agentes
Agentes instalados em servidores e endpoints relatam métricas que a própria rede não consegue ver, incluindo uso de recursos a nível de processo e saúde das aplicações. Plataformas modernas de observabilidade adotam esse modelo e tratam a telemetria de rede como uma das várias entradas.
Auditoria de configuração e alteração de logs
Esta categoria monitora dispositivos, não o tráfego. Registra alterações de configuração com valores antes e depois, logins administrativos bem-sucedidos e falhos, e atualizações de firmware, atribuindo cada um a uma conta de usuário específica.
Isso importa porque as outras cinco categorias em grande parte não percebem isso. Uma ferramenta de desempenho nota que um firewall começou a bloquear o tráfego de forma diferente. Somente a auditoria de alterações mostra que um administrador modificou uma regra de acesso às 02:14 e o que a regra dizia antes.
Quando um auditor pergunta quem alterou um dispositivo, ou uma investigação precisa determinar se uma intrusão envolveu credenciais legítimas, esta é a única categoria que responde.
A Netwrix aborda o monitoramento de rede a partir daqui, por isso as duas capacidades geralmente coexistem em vez de competir.Auditoria nativa de dispositivos de rede raramente cobre a lacuna sozinha.
O que procurar em ferramentas de monitoramento de rede
Seis critérios separam as ferramentas que passam por uma prova de conceito daquelas que apenas parecem boas em uma demonstração.
- Cobertura de protocolos e dispositivos: Confirme o suporte para o hardware específico em seu ambiente, não apenas os nomes dos fornecedores. Cisco IOS, Cisco ASA, Fortinet FortiGate, Palo Alto, SonicWall, Juniper e Cisco Meraki expõem dados de forma diferente, e a cobertura de um modelo raramente significa a cobertura de toda a linha. Diferentes tipos de dispositivos de rede expõem contadores totalmente diferentes, por isso uma lista restrita baseada em logotipos de fornecedores tende a falhar durante os testes.
- Modelo de licenciamento: É aqui que os orçamentos estouram. Os fornecedores cobram por dispositivo, por sensor, por interface, por host ou por volume de logs, e a mesma rede pode custar valores muito diferentes dependendo do método. A precificação por sensor penaliza ambientes com muitos elementos monitorados por dispositivo, e a precificação por volume de logs penaliza firewalls muito ativos.
- Ajuste de alertas: Uma ferramenta que alerta sobre tudo treina a equipe a ignorá-la. Veja como os limites são definidos, se os alertas podem depender das relações entre dispositivos pai e filho e se as janelas de manutenção suprimem automaticamente o ruído.
- Retenção e qualidade das evidências: Os dados de desempenho geralmente são consolidados e calculados em média ao longo do tempo, o que é bom para planejamento de capacidade e inútil para uma investigação seis meses depois. Se os dados precisarem servir para uma auditoria, confirme o que é retido com fidelidade total e por quanto tempo. As práticas de Audit log management aplicam-se aqui tanto quanto nos servidores, e o event log monitoring cobre o mesmo terreno para os sistemas por trás deles.
- Atribuição de alterações: Pergunte se a ferramenta registra quem fez uma alteração, não apenas que algo mudou. Muitos produtos de desempenho detectam a deriva da configuração e relatam a diferença sem um nome de usuário associado, o que impede uma investigação no momento errado.
- Integração com fluxos de trabalho de segurança: A telemetria de rede ganha valor quando chega às ferramentas que executam a resposta. Verifique o suporte nativo para seu SIEM, pois SIEM and firewall integration decide se os eventos do dispositivo chegam analisados e pesquisáveis ou como texto syslog bruto que ninguém consulta.
Netwrix Auditor for Network Devices registra alterações de configuração, tentativas de login e atualizações de firmware em roteadores, switches e firewalls com a conta associada a cada um. Comece um teste gratuito.
Ferramentas de monitoramento de rede para equipes de médio porte
Cada entrada abaixo explica o que a ferramenta faz, onde é forte, onde falha e em qual ambiente se encaixa.
1. Netwrix Auditor for Network Devices
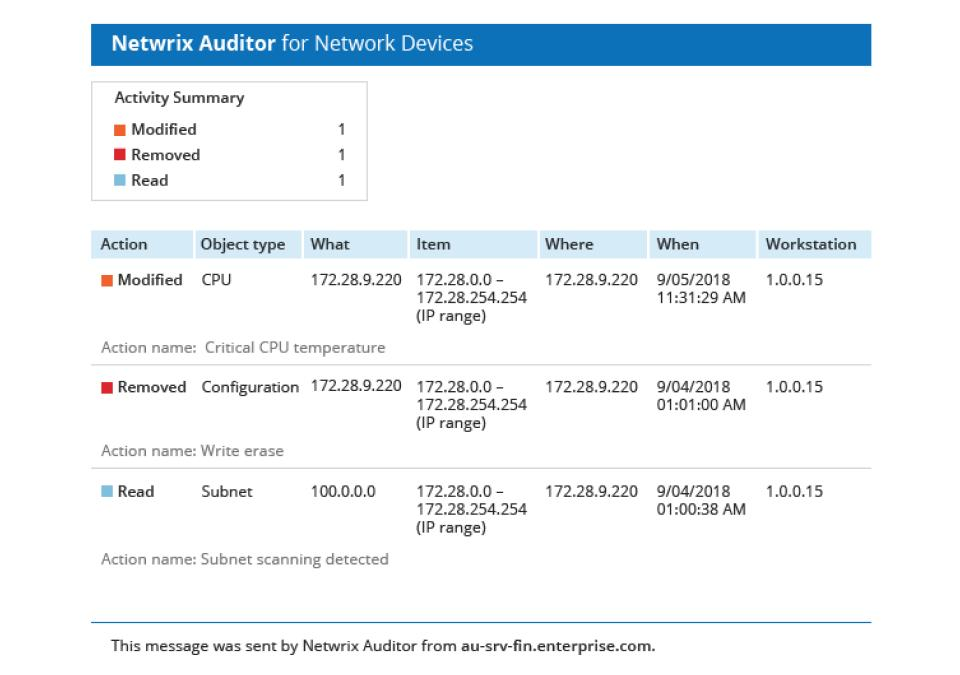
Netwrix Auditor for Network Devices audita alterações de configuração, atividade de login e eventos relevantes para segurança em roteadores, switches, firewalls e dispositivos VPN. Responde quem fez login, qual configuração foi alterada e se o dispositivo está operando dentro dos parâmetros aprovados, em vez de apenas se está ligado ou desligado.
O que se destaca:
- Auditoria de alterações de configuração com atribuição: Registra alterações de configuração, quem as fez e quando, usando logs nativos e syslog. As plataformas suportadas incluem Cisco ASA e IOS, Cisco Firepower Threat Defense (FTD), Fortinet FortiGate, Palo Alto, SonicWall, Juniper, Cisco Meraki, HPE Aruba e Pulse Connect Secure.
- Monitoramento de VPN e logon direto: Captura tentativas de logon e atividade administrativa em dispositivos de rede. Para Pulse Connect Secure, os eventos auditados incluem login e logout, tunelamento VPN, logins de administrador e alterações de administrador.
- Visibilidade de varredura e alerta de mau funcionamento de hardware: Detecta atividade de varredura de portas, falhas na fonte de alimentação e eventos críticos de temperatura da CPU, combinando visibilidade comportamental com a saúde do hardware antes que qualquer um escale.
- Relatórios de conformidade pré-construídos: Envia relatórios agrupados por PCI DSS, HIPAA, SOX e GDPR, com cobertura documentada que se estende a NIST SP 800-53 e ISO/IEC 27001, para que as evidências do dispositivo cheguem na estrutura esperada pelos auditores.
- Licenciamento previsível: Cobranças por usuário do Active Directory em vez de por fonte de log ou contagem de dispositivos, o que mantém os custos estáveis conforme o número de dispositivos monitorados cresce.
O que considerar:
- Abrange auditoria de logs e configurações em vez de monitoramento de desempenho SNMP, portanto, combine-o com uma ferramenta dedicada para desempenho de largura de banda e disponibilidade.
- A cobertura é específica do fornecedor. Verifique a lista de plataformas e versões suportadas em relação à sua própria pilha de rede antes da implantação.
- A implantação é local, adequada para ambientes regulados e híbridos, mas não para equipes comprometidas com ferramentas totalmente hospedadas na nuvem.
Ideal para: Equipes de segurança e conformidade em organizações de médio porte que precisam de evidências prontas para auditoria da atividade de login e alterações de configuração em dispositivos de rede para programas PCI DSS, HIPAA, SOX ou GDPR.
Aeroporto de Christchurch, o segundo aeroporto mais movimentado da Nova Zelândia, fechou essa lacuna, obtendo uma trilha de auditoria detalhada em roteadores, firewalls e switches para PCI DSS, economizando cerca de cinco horas por semana que antes eram gastas em auditorias manuais.
2. SolarWinds Network Performance Monitor
SolarWinds Network Performance Monitor (NPM) é uma plataforma consolidada para monitoramento de falhas, disponibilidade e desempenho em ambientes roteados e comutados, baseada em sondagem SNMP com mapeamento de topologia e análise de caminhos.
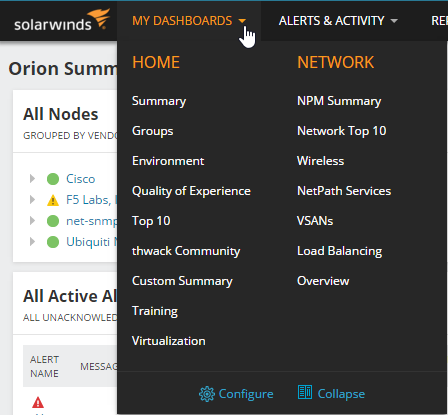
fonte: documentation.solarwinds.com
O que se destaca:
- A análise hop-by-hop do NetPath rastreia o desempenho em redes que você não controla, incluindo caminhos da internet e do provedor.
- Suporte profundo para dispositivos multi-fornecedores com uma grande biblioteca de modelos que cobrem hardware que a maioria das ferramentas não detecta.
- Alertas avançados com consciência de dependência, para que uma falha a montante não gere alertas para todos os dispositivos atrás dela.
O que considerar:
- A plataforma completa Orion é pesada para implantar e manter, e normalmente precisa de um responsável dedicado.
- A licença escala conforme os elementos monitorados e aumenta rapidamente em ambientes grandes.
- A capacidade chega por meio de módulos separados, então a conversa sobre permissões fica complicada.
Melhor para: Grandes ambientes roteados com equipe para operar uma plataforma local completa.
3. Paessler PRTG Network Monitor
O PRTG monitora redes por meio de sensores configuráveis, cada um rastreando uma métrica em um dispositivo. A cobertura abrange SNMP, protocolos de fluxo, captura de pacotes, Windows Management Instrumentation e verificações HTTP em um único produto.
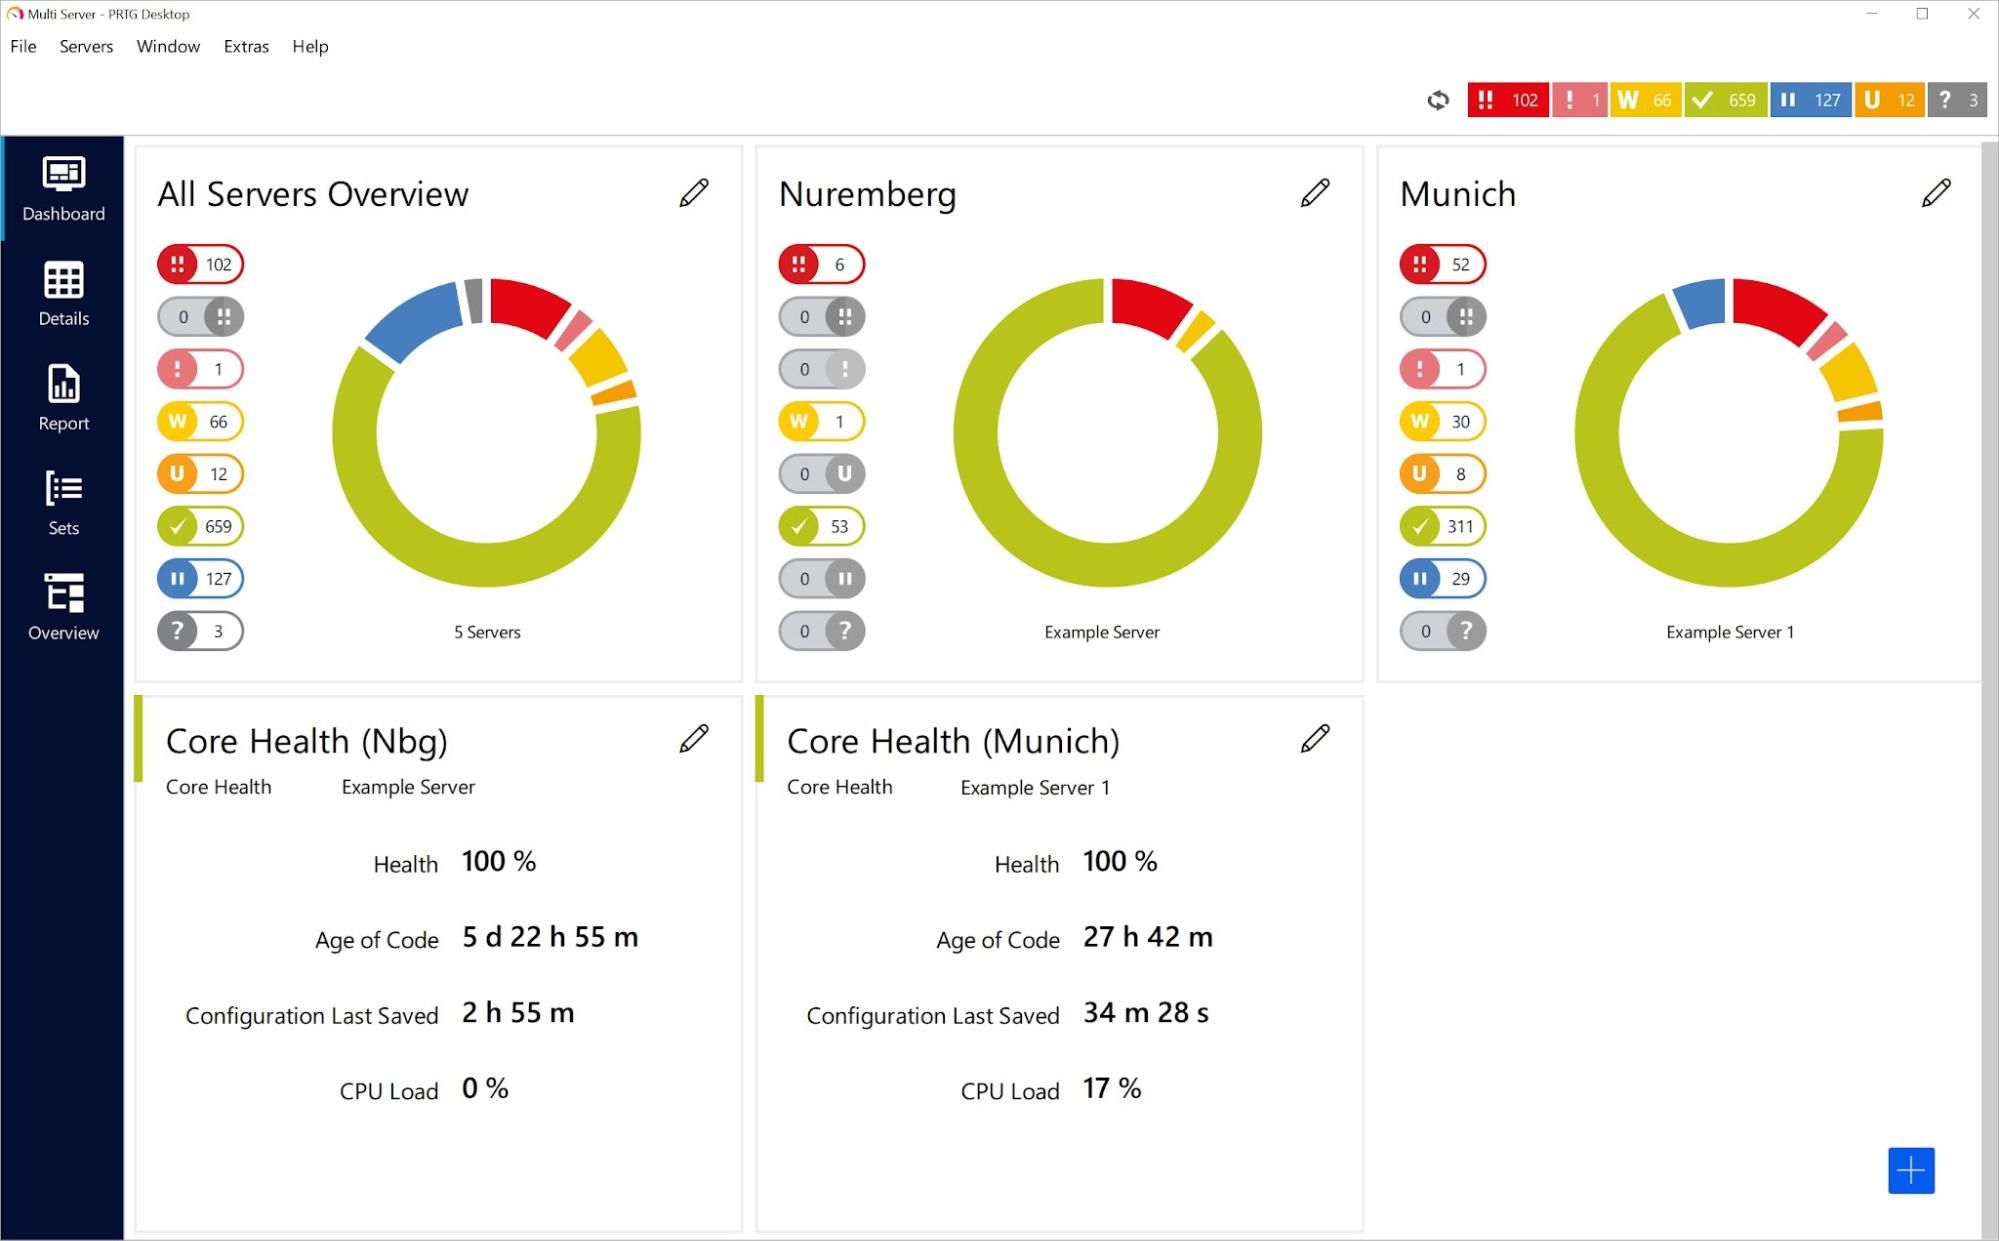
fonte: paessler.com
O que se destaca:
- Um produto cobre várias categorias de monitoramento, ideal para equipes que preferem não juntar ferramentas.
- A descoberta automática cria rapidamente um inventário inicial de dispositivos, encurtando a configuração.
- Existe um nível gratuito permanente abaixo de um limite de sensores, para que ambientes pequenos possam usá-lo indefinidamente.
O que considerar:
- Modele cuidadosamente a licença baseada em sensores. Um único switch pode consumir dezenas de sensores, e os custos aumentam mais rápido do que o número de dispositivos sugere.
- A profundidade da auditoria de segurança e alterações é limitada em comparação com ferramentas dedicadas.
- A interface tem muita história e leva tempo para navegar confortavelmente.
Ideal para: Ambientes mistos pequenos e médios que desejam ampla cobertura com uma única ferramenta.
4. ManageEngine OpManager
ManageEngine OpManager oferece monitoramento de desempenho e falhas para redes, servidores e infraestrutura virtual, com licenciamento por dispositivo e uma grande biblioteca de modelos.
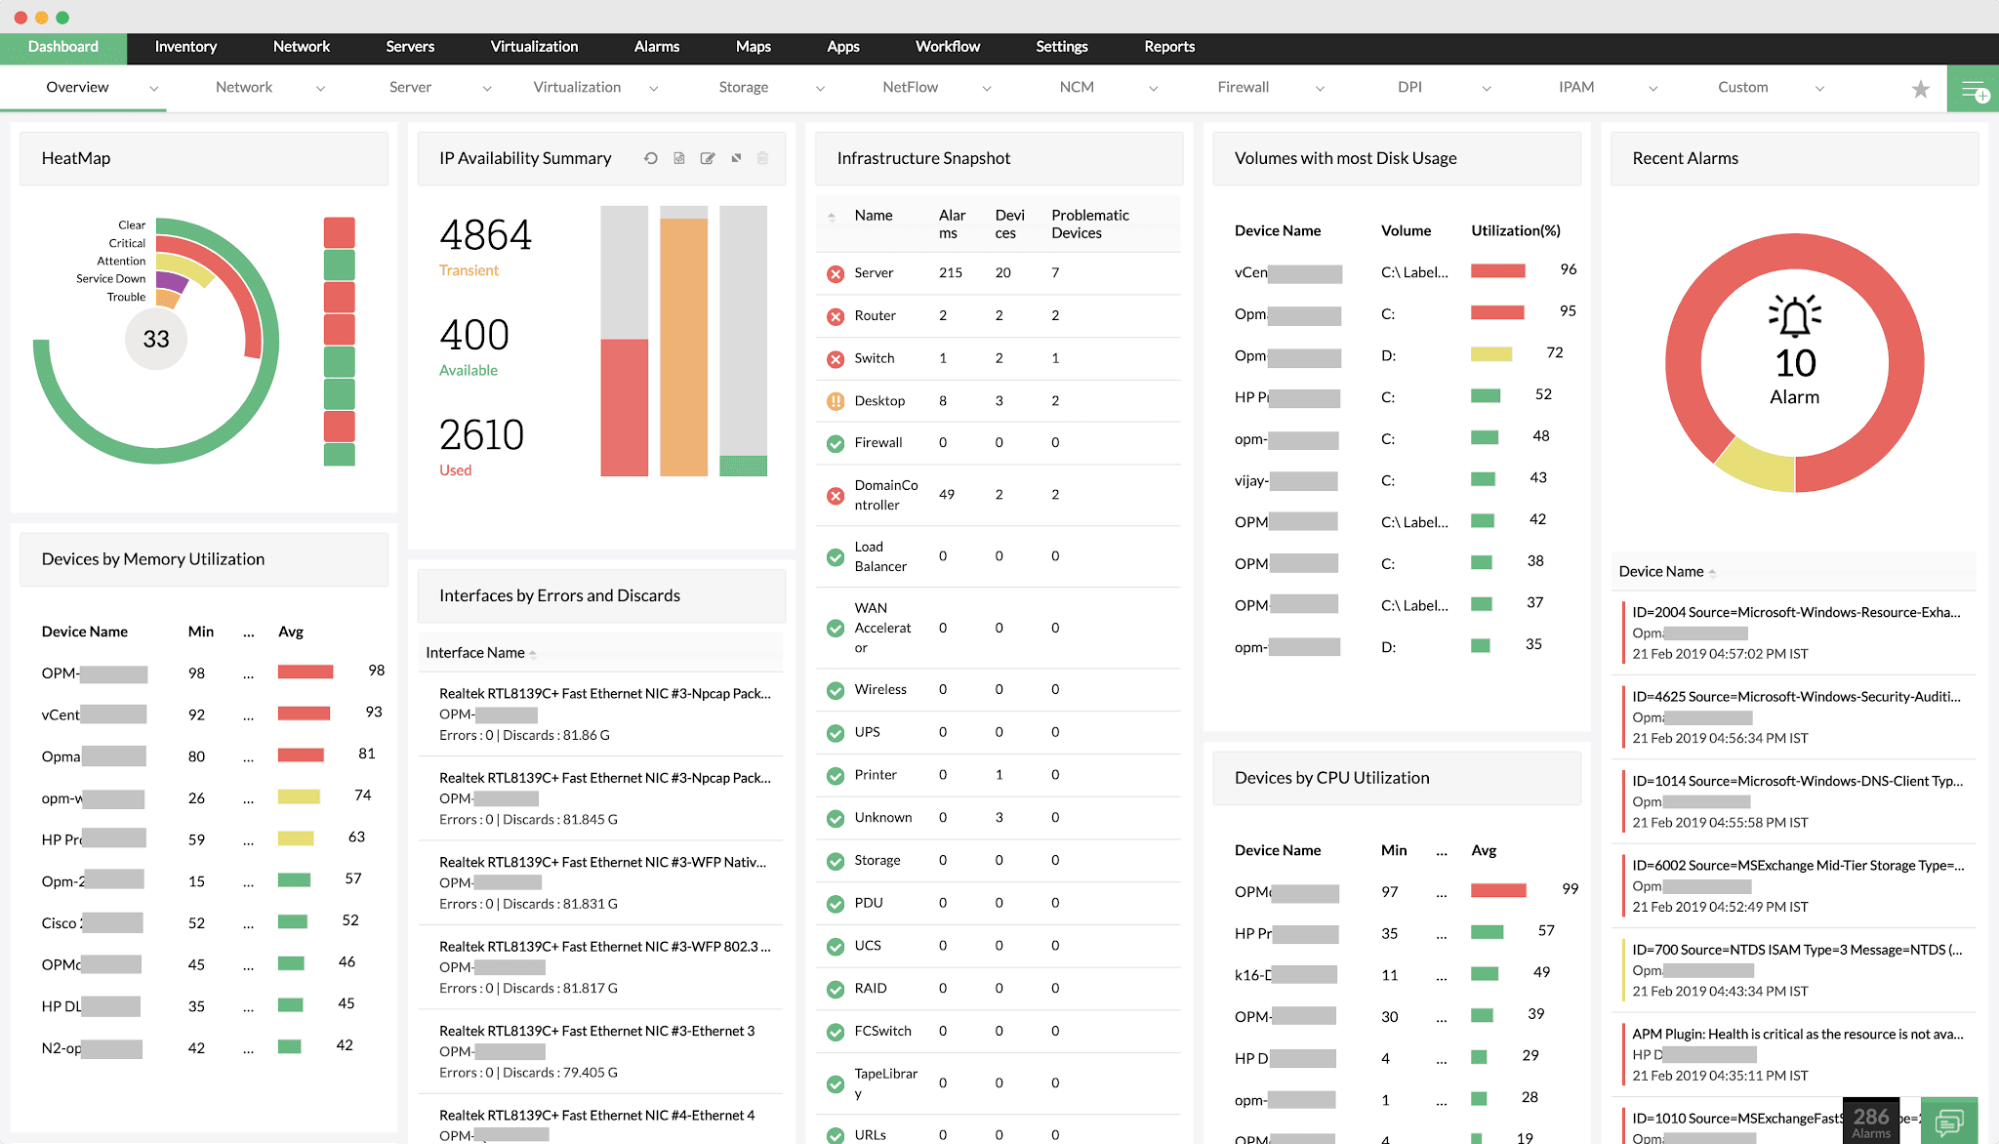
fonte: manageengine.com
O que se destaca:
- Preços transparentes baseados em dispositivos, a partir de $245 para 25 dispositivos na edição Standard e $345 para 25 dispositivos na Professional, com Enterprise a $4.595 para 250 dispositivos.
- Cobertura robusta de virtualização em VMware, Hyper-V e Nutanix, além de dispositivos de rede.
- A automação de fluxo de trabalho pode executar ações corretivas quando condições definidas são acionadas.
O que considerar:
- Não há edição gratuita permanente. A avaliação é feita com um teste de 30 dias.
- A capacidade total requer complementos como NetFlow Analyzer e Network Configuration Manager, portanto, o preço cotado do dispositivo raramente reflete o custo final.
- A auditoria de alterações em todo o ambiente Microsoft utiliza licenciamento por fonte de log, um modelo de custo diferente do preço baseado em usuário do Active Directory.
Ideal para: Equipes com orçamento limitado que monitoram um número contável de dispositivos.
5. Zabbix
Zabbix é uma plataforma de monitoramento totalmente open-source que cobre redes, servidores, serviços em nuvem e aplicações, sem custo de licença em qualquer escala.
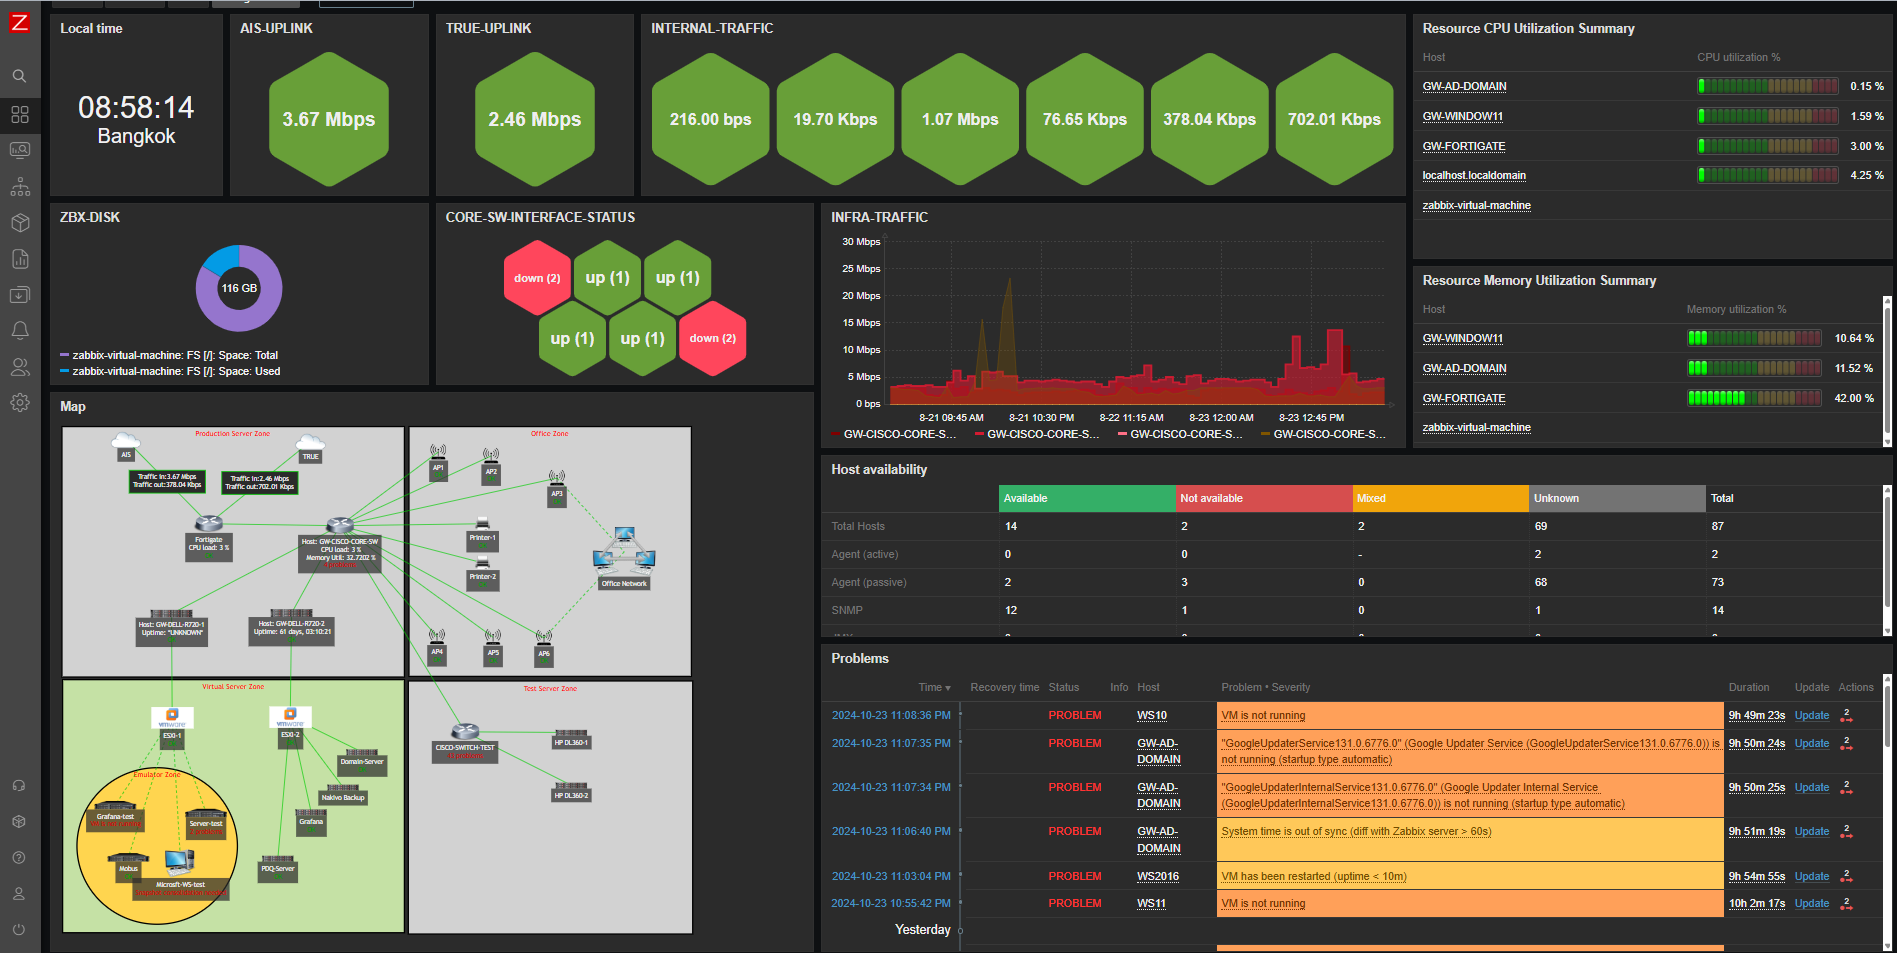
fonte: blog.zabbix.com
O que se destaca:
- Realmente gratuito, sem limites de dispositivos, sensores ou hosts, o que o torna o caminho mais barato para ampla cobertura.
- Modelos, gatilhos e painéis altamente personalizáveis para equipes dispostas a construir.
- Uma grande comunidade e suporte comercial maduro para organizações que precisam.
O que considerar:
- O tempo de engenharia substitui o custo da licença. A configuração inicial e o ajuste contínuo exigem esforço considerável.
- Modelos para hardware menos comum frequentemente precisam ser criados ou adaptados manualmente.
- A auditoria de mudanças orientada à segurança não é seu propósito, então combine-a adequadamente.
Ideal para: Equipes com capacidade de engenharia interna que preferem gastar tempo em vez de orçamento.
6. Nagios XI
Nagios XI é a edição comercial do projeto Nagios de longa duração, adicionando uma interface web, assistentes de configuração, relatórios e suporte ao motor gratuito Nagios Core.
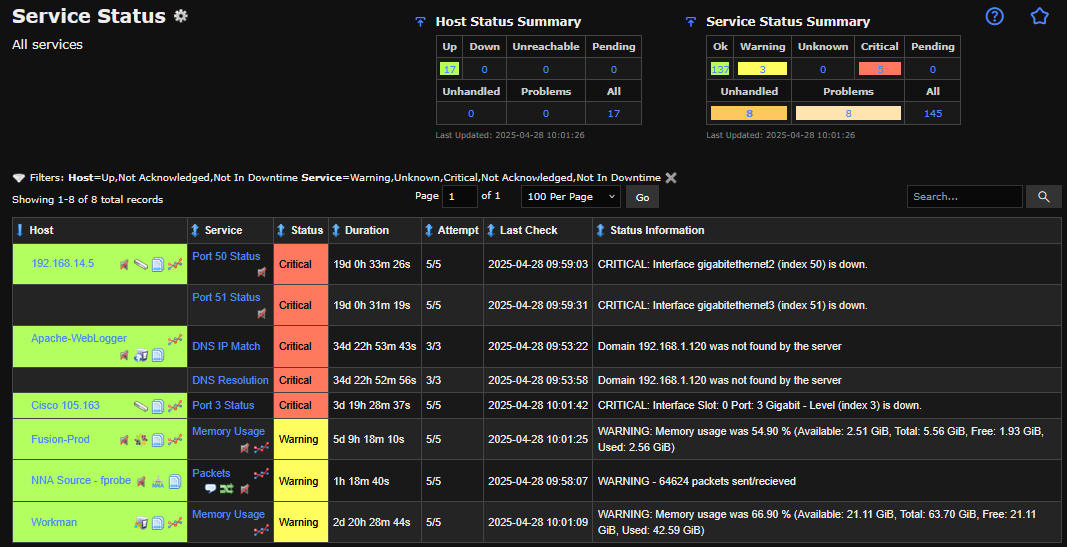
fonte: assets.nagios.com
O que se destaca:
- Um enorme ecossistema de plugins construído ao longo de duas décadas cobre quase qualquer dispositivo ou serviço.
- Nagios Core continua gratuito, permitindo um início sem custos e um caminho de atualização posterior.
- Assistentes de configuração e painéis eliminam grande parte da edição de arquivos que o Core exige.
O que considerar:
- A arquitetura mostra sua idade em comparação com plataformas mais recentes, e a interface reflete isso.
- A qualidade do plugin varia, pois grande parte do ecossistema é mantida pela comunidade.
- Escalar para grandes ambientes requer um design cuidadoso e frequentemente componentes adicionais.
Ideal para: Ambientes já investidos em Nagios Core que desejam ferramentas suportadas para ele.
7. Monitoramento de Desempenho de Rede Datadog
Datadog Network Performance Monitoring analisa o fluxo entre serviços, containers, zonas de disponibilidade e hosts locais, integrando-se à plataforma de observabilidade mais ampla da Datadog.
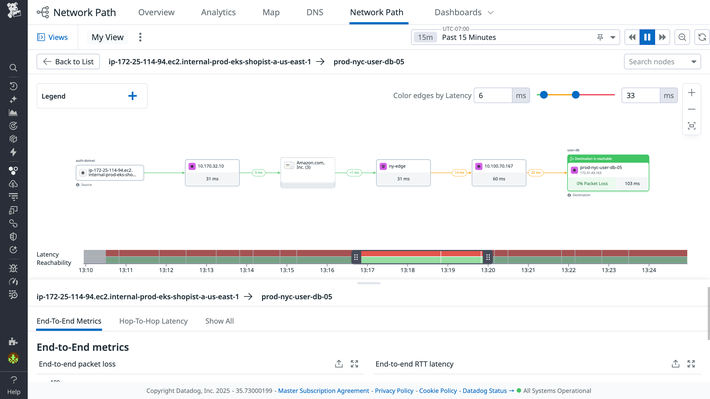
O que se destaca:
- A telemetria de rede se correlaciona diretamente com o monitoramento de desempenho de aplicações, logs e métricas de infraestrutura em um só lugar.
- Cobertura robusta de ambientes cloud-native e containerizados onde a sondagem SNMP tradicional não alcança.
- Mapas de dependência entre serviços são gerados automaticamente em vez de configurados.
O que considerar:
- A precificação baseada no consumo em várias linhas de produtos dificulta a previsão e os custos podem aumentar.
- A cobertura do hardware de rede tradicional é menor do que a das ferramentas dedicadas de monitoramento de rede.
- O modelo baseado em agentes requer implantação em todo o patrimônio.
Ideal para: Organizações cloud-native e híbridas já padronizadas no Datadog.
8. Gerenciamento de Rede Auvik
Auvik é uma plataforma de gerenciamento de rede baseada na nuvem, focada em mapeamento automático de topologia, backup de configuração e solução remota de problemas, criada para provedores de serviços gerenciados e equipes de TI enxutas.
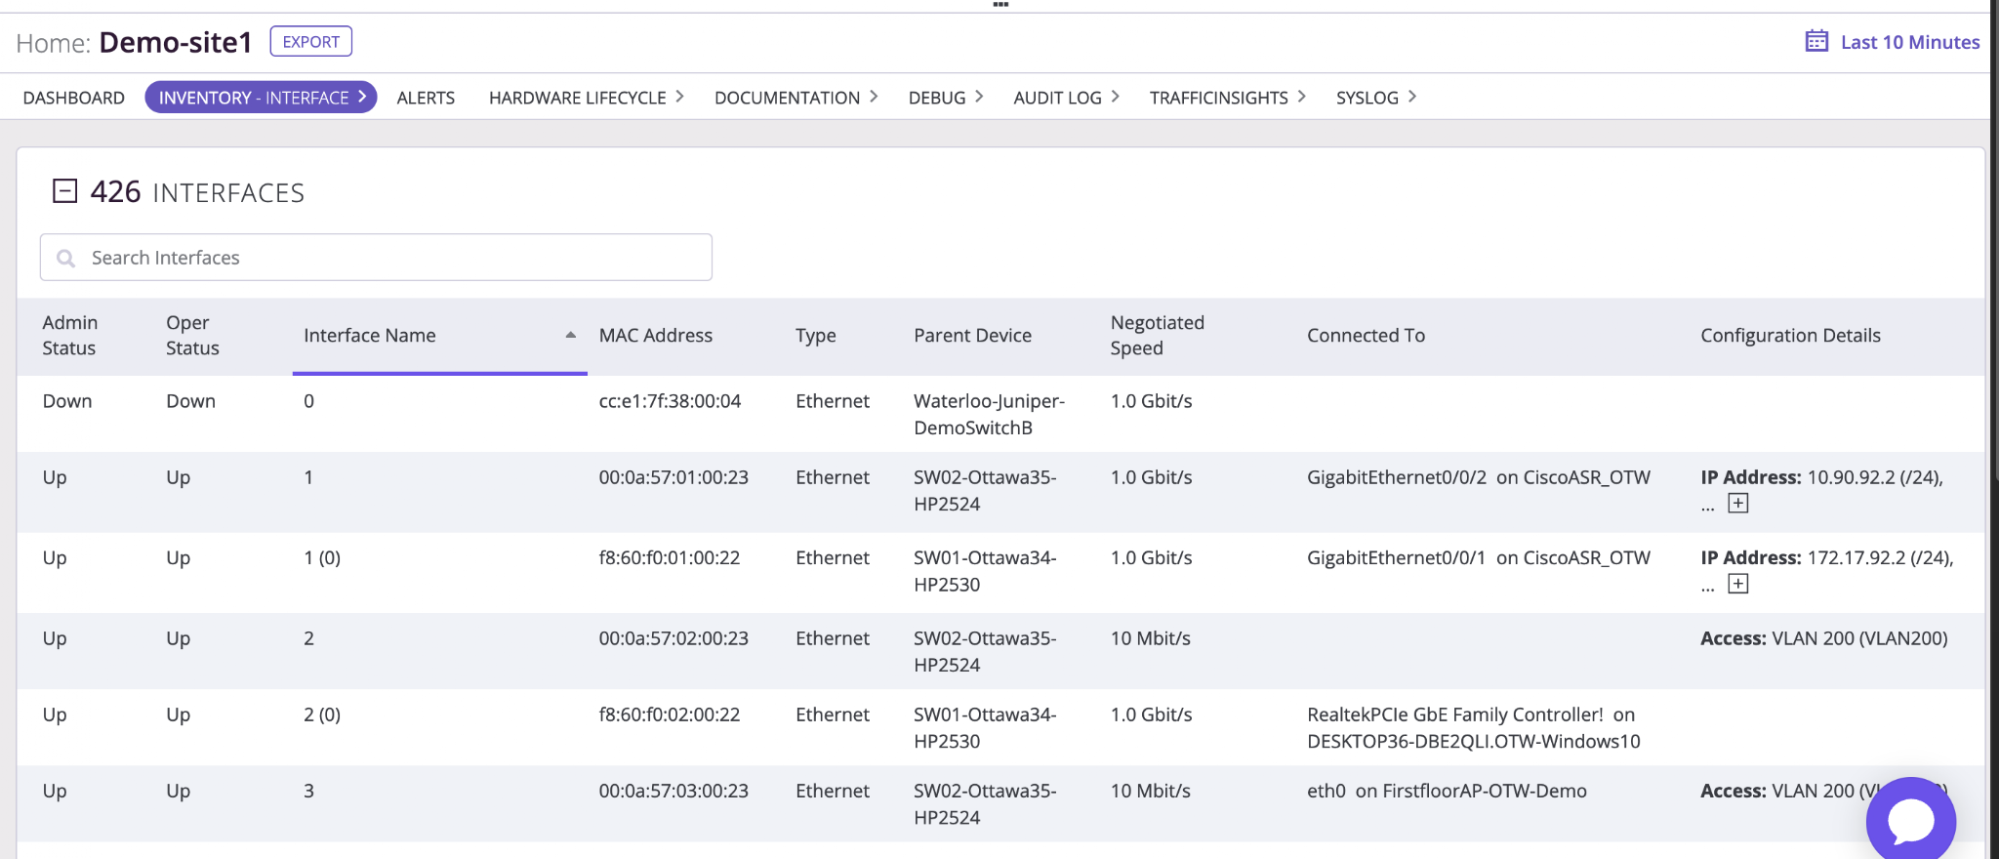
Fonte: support.auvik.com
O que se destaca:
- Mapeamento automático de rede e inventário permanecem atualizados sem manutenção manual.
- Backup automático da configuração com detecção de alterações, incluindo a capacidade de comparar e restaurar versões anteriores.
- A gestão multi-site e multi-inquilino é adequada para organizações distribuídas e provedores de serviços.
O que considerar:
- A cobrança por dispositivo aplica-se a dispositivos de infraestrutura de rede, portanto o modelo de custo recompensa uma contagem pequena de dispositivos.
- A análise de desempenho profunda é mais leve do que em plataformas on-premises dedicadas.
- A entrega apenas na nuvem pode não satisfazer ambientes com restrições de residência de dados.
Ideal para: Provedores de serviços gerenciados e pequenas equipes que gerenciam vários sites.
9. LM Envision da LogicMonitor
LM Envision é uma plataforma SaaS de observabilidade que monitora redes, servidores, nuvem e aplicações por meio de coletores que coletam dados sem agentes dos sistemas monitorados.
fonte: logicmonitor.com
O que se destaca:
- A descoberta automatizada e os modelos de monitoramento pré-construídos reduzem significativamente o tempo para cobertura.
- A coleta sem agente reduz o ônus da implantação em grandes ambientes.
- A cobertura híbrida abrange infraestrutura local e serviços em nuvem em uma única visualização.
O que considerar:
- Os preços estão na faixa alta e aumentam conforme o número de recursos monitorados.
- A personalização profunda é mais limitada do que nas alternativas de código aberto.
- A auditoria de mudanças foca na deriva operacional em vez de evidências de segurança.
Ideal para: Ambientes híbridos que desejam ampla cobertura com manutenção mínima da plataforma.
10. Progress WhatsUp Gold
Progress WhatsUp Gold monitora dispositivos de rede, servidores, máquinas virtuais e aplicações, com uma interface de mapeamento visual e um modelo de licenciamento baseado nos dispositivos monitorados.
fonte: progress.com
O que se destaca:
- Um mapa topológico visual claro facilita a leitura das relações de dependência durante o triagem.
- Utilitários independentes gratuitos estão disponíveis separadamente para tarefas pontuais.
- O licenciamento baseado em dispositivos é fácil de modelar em relação a um inventário.
O que considerar:
- Recursos como gerenciamento de configuração e monitoramento de fluxo são complementos separados.
- A cobertura de ambientes não Windows é mais fraca do que o monitoramento centrado no Windows.
- A profundidade dos relatórios fica atrás das maiores plataformas empresariais.
Ideal para: redes de médio porte centradas em Windows que desejam monitoramento visual simples.
Escolha as ferramentas certas de monitoramento de rede para o seu ambiente
A maioria dos ambientes precisa de duas coisas que raramente vêm em um único produto. O monitoramento de desempenho mantém a rede funcionando, e a auditoria de mudanças explica o que aconteceu. Equipes que compram apenas o primeiro geralmente descobrem essa lacuna durante um incidente ou auditoria, quando a questão muda de como a rede está funcionando para quem a alterou e quando.
Uma abordagem prática é escolher a ferramenta de desempenho que se encaixa no seu hardware e modelo de licenciamento, e depois confirmar separadamente que as alterações na configuração do dispositivo e os logons administrativos são registrados com atribuição. Pular essa segunda etapa é o motivo pelo qual monitoring network devices continua surgindo em revisões pós-incidente e por que pertence a qualquer lista séria de network security best practices.
Netwrix Auditor cobre a auditoria de mudanças em dispositivos de rede e no amplo ambiente Microsoft a partir de um único console. Solicite uma demonstração para ver as alterações de configuração e logons no seu próprio ambiente.
Perguntas frequentes sobre as melhores ferramentas de monitoramento de rede
Compartilhar em
Saiba Mais
Sobre o autor

Dirk Schrader
VP de Pesquisa de Segurança
Dirk Schrader é um Resident CISO (EMEA) e VP de Pesquisa de Segurança na Netwrix. Com 25 anos de experiência em segurança de TI e certificações como CISSP (ISC²) e CISM (ISACA), ele trabalha para promover a ciberresiliência como uma abordagem moderna para enfrentar ameaças cibernéticas. Dirk trabalhou em projetos de cibersegurança ao redor do mundo, começando em funções técnicas e de suporte no início de sua carreira e, em seguida, passando para posições de vendas, marketing e gestão de produtos em grandes corporações multinacionais e pequenas startups. Ele publicou numerosos artigos sobre a necessidade de abordar a gestão de mudanças e vulnerabilidades para alcançar a ciberresiliência.
Saiba mais sobre este assunto
DLP de Endpoint como resposta de conformidade: o que os reguladores exigem
Descobrindo caminhos de ataque indiretos para controladores de domínio virtualizados no Azure
Classificação de dados e DLP: Previna a perda de dados, comprove a conformidade
Conformidade com CMMC e o papel crítico do controle de USB estilo MDM na proteção de CUI
Leis de Privacidade de Dados por Estado: Abordagens Diferentes para a Proteção da Privacidade