
Governança do SharePoint: Políticas, permissões e controles
Sep 26, 2026
A governança do SharePoint deve controlar a deriva de permissões e a proliferação de sites antes que o conteúdo excessivamente compartilhado alcance as respostas do Microsoft 365 Copilot. A herança quebrada cria escopos independentes que aumentam o esforço de revisão e enfraquecem a preparação para auditorias. Propriedade clara, políticas de ciclo de vida, controles de acesso baseados em grupos, limites de compartilhamento externo e evidências contínuas fortalecem a postura de segurança.
A deriva de permissões compromete a governança do SharePoint muito antes de alguém perceber que uma política falhou. Segundo o Relatório Netwrix 2026 de Segurança de Dados e Identidade, 75% das exposições de dados por incidentes começam com uma identidade comprometida ou permissões mal configuradas. A governança do SharePoint falha por um motivo estrutural, pois compartilhar diretamente um arquivo ou pasta pode quebrar a herança de permissões e criar um escopo de permissões independente que o SharePoint exige limpeza manual para corrigir.
O Microsoft 365 Copilot eleva as apostas porque permissões não geridas podem moldar as respostas apresentadas. Uma governança eficaz conecta propriedade, políticas de ciclo de vida, controles de acesso, compartilhamento externo e evidências de auditoria à detecção e correção contínuas em todo o ambiente.
O que é governança do SharePoint?
A governança do SharePoint é o conjunto de políticas, funções e controles técnicos que determinam como as equipes criam, gerenciam e encerram sites, conteúdos e acessos. Na prática, abrange cinco áreas: propriedade e responsabilidade, ciclo de vida do site, permissões, compartilhamento externo e monitoramento. Um framework é aplicável quando cada política inclui um mecanismo para detectar e corrigir desvios, além de evidências que um auditor pode verificar. Programas eficazes fecham a lacuna entre a política documentada e esse padrão.
Ferramentas de governança de acesso a dados ajudam equipes a transformar essas políticas em revisões repetíveis de permissões e fluxos de trabalho de correção.
Por que a governança falha sem aplicação
Quebrar a herança de permissões é uma das formas mais comuns de falha silenciosa na governança. Concessões a nível de arquivo, pasta e item podem criar escopos únicos, e cada escopo quebrado conta contra um limite de desempenho recomendado de 5.000 permissões únicas por biblioteca (50.000 suportadas). À medida que esses escopos independentes se acumulam, os administradores devem revisar e manter cada um separadamente. O compartilhamento externo segue o mesmo padrão, especialmente quando os usuários podem criar links públicos que expõem informações sensíveis.
Muitas equipes não conseguem responder "quem tem acesso a quê" sob demanda porque as revisões de acesso são muito demoradas para serem feitas regularmente. Configurar o registro de auditoria do Microsoft 365 fornece evidências úteis, mas apenas quando as equipes as revisam e agem conforme os resultados.
O Copilot torna a visibilidade contínua de permissões mais importante. O índice semântico é abrangente para o locatário, atualiza-se diariamente para novos documentos, e os administradores não podem desativá-lo. O Copilot respeita as permissões existentes, o que significa que os usuários podem consultar em linguagem natural qualquer condição pré-existente de compartilhamento excessivo.
Lacunas na governança, incluindo sites com permissões excessivas, acessos herdados ou falta de proteções com rótulos de sensibilidade, são ampliadas assim que o Copilot está envolvido. O Relatório de Segurança de Dados e Identidade Netwrix 2026 constatou que 64% das organizações dizem que sua governança de acesso a dados está atrasada em relação à adoção da IA.
O Netwrix Access Analyzer resolve o acesso efetivo ao SharePoint em vez de listar ACLs brutas, para que a equipe de governança veja exatamente quem acessa o quê antes do Copilot. Solicite uma demonstração.
Os pilares principais de uma estrutura de governança SharePoint
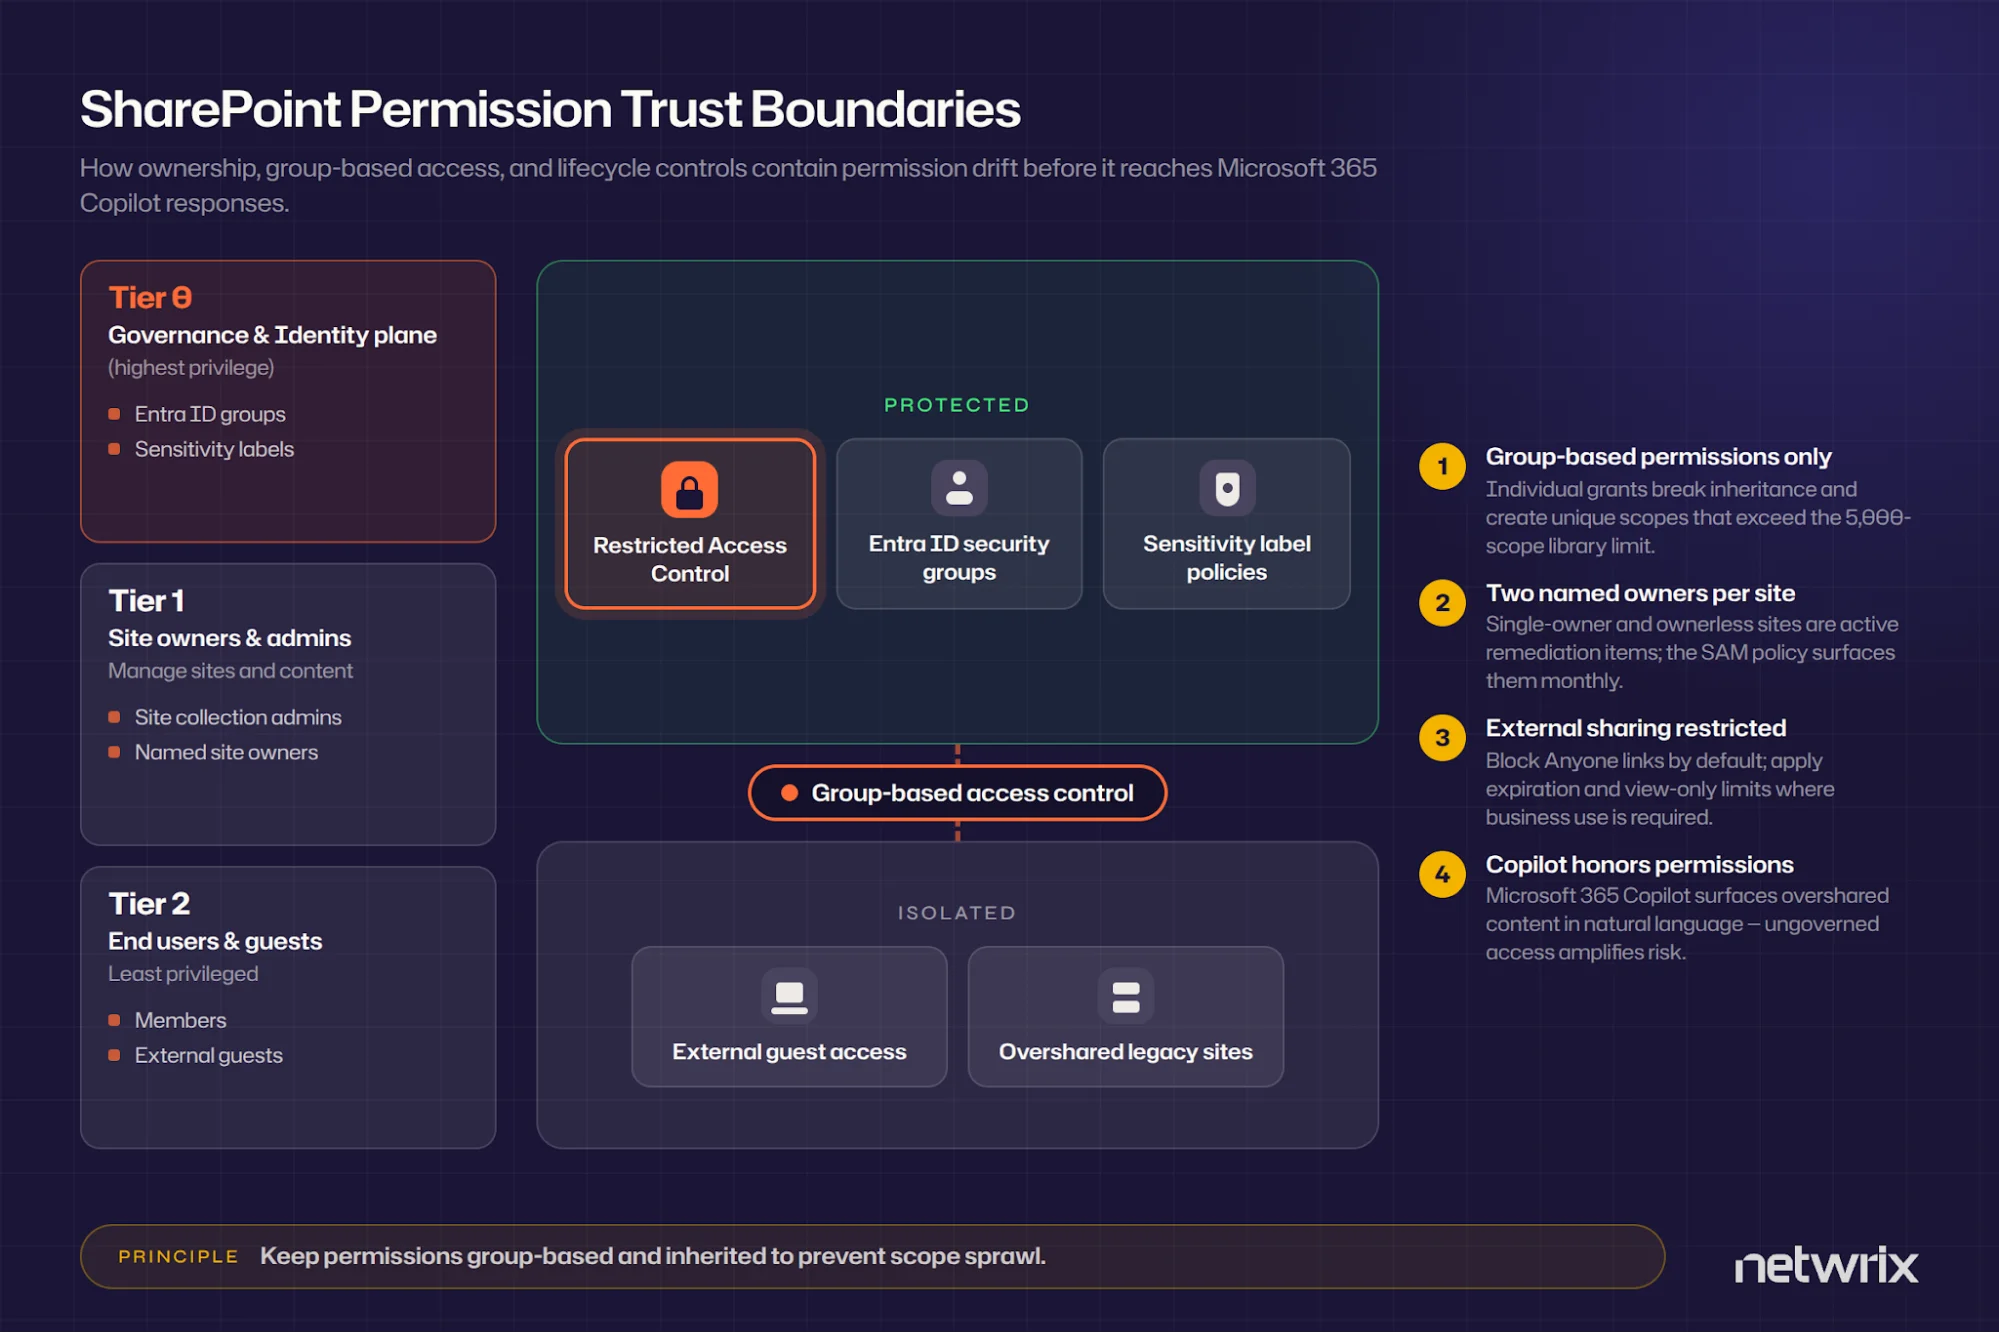
Um quadro aplicável associa cada pilar de governança a um mecanismo para detectar desvios e apoiar a correção.
Funções e propriedade
Nomeie um responsável pela governança que gerencie o framework, dois responsáveis por site para cada site ativo, e um responsável por conformidade ou jurídico que aprove os requisitos de retenção e auditoria. A equipe de governança deve incluir executivos, líderes de divisão, TI e conformidade.
Sites sem proprietário merecem atenção específica porque a solução nativa da Microsoft deixa os administradores do locatário responsáveis por encontrar e atribuir proprietários individualmente após a política de grupo sem proprietário que envia convites semanais e depois para. A política de propriedade do site do SharePoint Advanced Management (SAM) pode exigir um número mínimo de proprietários e funciona mensalmente em modo ativo, embora suas ações rigorosas se apliquem apenas a sites sem proprietários. Trate sites com um único proprietário que seus relatórios indicam como fila permanente de remediação.
Políticas do ciclo de vida do site e do conteúdo
Aplique controles em cada etapa do ciclo de vida do site e do conteúdo:
- Provisionamento controlado, nomeação consistente e definição do que aciona arquivamento e desativação. Criação de sites restrita limita quem pode criar sites, e a política de nomenclatura Entra ID aplica as convenções no momento da criação.
- Por inatividade, a política de site inativo notifica os proprietários mensalmente por três meses e pode definir sites como somente leitura ou arquivá-los via Microsoft 365 Archive após um período configurável de somente leitura de 3, 6, 9 ou 12 meses.
- Para retenção, siga a distinção da Microsoft entre os dois mecanismos. As políticas de retenção aplicam-se ao nível do site ou do contêiner da caixa de correio e não acompanham o conteúdo, enquanto as etiquetas de retenção aplicam-se ao nível do item e seguem o documento dentro do tenant.
Use políticas para retenção uniforme em todo o site e etiquetas para documentos individuais com obrigações regulatórias ou que precisam de revisão baseada em eventos (recurso E5). Planeje a desativação considerando dois limites rígidos. O SharePoint mantém um site excluído por 93 dias, enquanto o Microsoft Entra ID mantém um grupo Microsoft 365 excluído por apenas 30 dias.
Controles de acesso e permissões
Conceda acesso por meio de grupos do SharePoint mapeados para grupos de segurança Entra ID seguindo os princípios de controle de acesso baseado em função, mantendo cada concessão no privilégio mínimo. Concessões individuais de permissão comprometem a governança em larga escala. Compartilhar 10.000 arquivos um a um exige 10.000 escopos de permissão, o dobro do limite recomendado para bibliotecas, enquanto compartilhar uma pasta exige apenas um.
Cada escopo único tem sua própria lista de controle de acesso (ACL), que os administradores devem revisar separadamente. Os administradores da coleção de sites mantêm amplo acesso administrativo segundo o modelo de permissões do SharePoint, incluindo para itens com herança quebrada. Provar o menor privilégio requer ver o acesso efetivo e não apenas as ACLs brutas.
Entradas brutas de ACL nomeiam contêineres como grupos, links e escopos herdados. O acesso efetivo mostra quais pessoas podem ler, escrever ou administrar conteúdo após resolver a associação a grupos aninhados, links compartilhados e escopos únicos. O Relatório de Segurança de Dados e Identidade Netwrix 2026 descobriu que 74% das organizações não conseguem obter uma visão unificada de onde estão os dados sensíveis e quem pode acessá-los.
Controles de compartilhamento externo
A configuração a nível de tenant deve restringir ativamente o compartilhamento externo, pois está ativada por padrão em todo o ambiente SharePoint e OneDrive.
- Bloqueie links Anyone por padrão no nível do locatário.
- Onde a empresa precisa de links para todos, aplique controles de expiração de links e restrinja os links para visualização apenas.
- Configure o acesso de convidados para expirar automaticamente entre 30 a 730 dias no nível do locatário.
Imponha restrições por site através de rótulos de sensibilidade para contêineres. Esses rótulos podem limitar o nível de compartilhamento externo de um site, aplicar Acesso Condicional e restringir o acesso de dispositivos não gerenciados. Itens dentro de um contêiner rotulado não herdam o rótulo, portanto a proteção no nível do item precisa de sua própria rotulagem.
Duas datas importantes para planejar as mudanças de convidados do Entra. A partir de maio de 2026, a Microsoft habilita a integração business-to-business (B2B) do Entra para todos os locatários, independentemente das configurações anteriores. A partir de julho de 2026, convidados sem conta de convidado Entra B2B verão acesso negado.
Monitoramento, auditoria e controles de conformidade
A retenção nativa de auditoria fica aquém do exigido pelos frameworks de conformidade:
- Microsoft Purview Audit (Standard) mantém logs por 180 dias.
- Audit (Premium) mantém por padrão os registros do SharePoint, Exchange e Entra por um ano e requer E5.
- Compare esses períodos com a documentação aplicável e os requisitos de retenção de registros sob a Lei de Portabilidade e Responsabilidade de Seguro de Saúde (HIPAA), o Conselho de Supervisão Contábil de Empresas Públicas (PCAOB) e a Certificação do Modelo de Maturidade em Cibersegurança (CMMC), com base nos registros e controles em escopo. O acréscimo de retenção de 10 anos é apenas prospectivo.
As janelas de visibilidade nativas permanecem limitadas, pois os relatórios de atividade do Microsoft Data Access Governance (DAG) cobrem apenas os últimos 28 dias e os relatórios instantâneos mostram dados apenas da data de geração.
Auditores normalmente precisam de evidências de permissões em um momento específico, revisões de acesso atestadas com o revisor e a data, e retenção do histórico de auditoria que abrange o período de retenção do framework.
Construindo uma política de governança SharePoint passo a passo
![Infográfico intitulado "Camadas de Acesso à Governança do SharePoint" mostrando controles em camadas para conteúdo regulamentado, gerenciamento do ciclo de vida do site, monitoramento, acesso protegido, riscos de compartilhamento isolado, práticas de auditoria e barreiras políticas para limitar deriva de permissões e compartilhamento excessivo por IA.][image2]
Os pilares definem o que controlar; a sequência seguinte os transforma numa política eficaz.
1. Definir escopo e níveis de risco
Faça o inventário dos seus sites e classifique quais possuem conteúdo regulado ou crítico para negócios, depois aplique os controles mais rigorosos ao nível superior. Controle de Acesso Restrito requer permissão de conteúdo e associação a um grupo específico, e o Microsoft 365 Copilot respeita isso. Adicione políticas de bloqueio de download e contextos de autenticação de Acesso Condicional para sites de alto risco, e aplique permissões padrão baseadas em grupos e políticas de ciclo de vida em outros locais.
2. Atribuir propriedade
Nomeie o líder de governança, exija dois proprietários nomeados por site e envolva o responsável pela conformidade antes de escrever as regras, pois os requisitos de retenção e auditoria influenciam tudo a seguir. Ative a política de propriedade do site no modo ativo para que as lacunas de propriedade apareçam mensalmente, não apenas na auditoria.
3. Codificar regras de permissão e compartilhamento
Conceda acesso por meio de grupos vinculados ao Entra ID, proíba concessões individuais e preserve a herança. Use as configurações de compartilhamento no nível do locatário como limite máximo que os limites de compartilhamento do site podem restringir, mas nunca afrouxar, e vincule etiquetas de sensibilidade às restrições de compartilhamento para que a classificação conduza a aplicação automaticamente.
4. Defina os gatilhos do ciclo de vida
Defina o caminho de aprovação da provisão, o limite de inatividade que inicia o relógio de notificação, o período somente leitura antes do arquivamento e o processo de descomissionamento. Documente quem decide quando os requisitos de gestão de registros proíbem a exclusão.
5. Estabeleça uma cadência de auditoria e revisão
Execute relatórios trimestrais de snapshots de permissões do site e compartilhe relatórios de atividades mensalmente. O padrão PCI DSS v4.0 exige revisões de acesso pelo menos a cada seis meses, um mínimo numérico explícito, então combine essa frequência com um cronograma documentado de revisão de políticas.
Erros comuns na governança do SharePoint
Esses padrões de falha representam a maior parte das derivações que uma estrutura de governança deve detectar.
Escrever uma política sem mecanismo de aplicação
O Escritório do Comissário de Informação do Reino Unido (ICO) demonstrou o custo numa advertência de dezembro de 2025 da Post Office Limited. Uma equipe de comunicações sem acesso à pasta SharePoint da equipe de Liberdade de Informação (FOI) manteve cópias dos documentos em seu próprio OneDrive, e a divulgação resultante expôs dados pessoais de 502 chefes de correio. O ICO disse que uma penalidade monetária de até £1,094 milhão teria sido apropriada se a isenção do setor público não tivesse sido aplicada.
Conceder permissões a indivíduos em vez de grupos
Esta é a versão silenciosa da mesma falha. Escopos ultrapassam limites de desempenho, e usuários de longo prazo acumulam privilégios com mudanças de função, aumentando o impacto de abuso interno ou tomada de conta. Pular uma revisão recorrente pode deixar mudanças de permissão sem controle entre as revisões.
Definir uma política de compartilhamento sem considerar o escopo de indexação do Copilot
Descoberta de Conteúdo Restrita oculta sites de alto risco do Copilot, mas não altera permissões nem remove nada do índice, e Pesquisa Restrita do SharePoint bloqueia novas ativações a partir de 31 de julho de 2026. A supressão da descoberta oferece tempo para correção, mas a correção de permissões traz melhoria duradoura e deve ser prioridade.
Como a Netwrix ajuda a tornar a governança do SharePoint comprovável
Netwrix Access Analyzer apoia o trabalho de evidência que um framework de governança necessita. Seu relatório SharePoint resolve o acesso efetivo no ambiente, mostrando quais permissões realmente se aplicam, em vez de listar apenas ACLs brutas. Ele sinaliza usuários inativos e identificadores de segurança (SIDs) não resolvidos para revisão de correção, e calcula o provável proprietário dos recursos não reivindicados.
Netwrix Auditor estende essa trilha de evidências para o lado da auditoria da governança do SharePoint. First National Bank and Trust de Beloit, um banco familiar com 17 agências, transformou a preparação para auditoria do Office of the Comptroller of the Currency (OCC) de uma correria recorrente em um processo repetível e baseado em evidências.
O Netwrix Auditor monitora alterações no Active Directory, Exchange, SQL Server e SharePoint para o banco, reduzindo o tempo de preparação de uma semana para uma hora e a revisão diária para 15 minutos.
CoastHills Credit Union usou o Netwrix Auditor da mesma forma em todo o seu ambiente SharePoint, substituindo a revisão manual de logs por alertas instantâneos que identificam a causa raiz de uma violação de segurança, reduzindo 10 horas por mês na carga de auditoria.
Transformar evidências de governança em um hábito pronto para auditoria
Um quadro de governança só se comprova quando alguém pede evidências, seja um auditor, um regulador ou o Copilot detectando algo indevido. Faça o inventário do site, confirme que cada concessão está vinculada a um grupo e não a um indivíduo, e agende a revisão trimestral de permissões antes que as divergências ultrapassem o que essa revisão consegue detectar de uma vez.
Solicite uma demonstração para ver como o Netwrix Access Analyzer e o Netwrix Auditor transformam permissões e atividades do SharePoint em provas que você pode entregar a um auditor sem uma semana de revisão manual.
Perguntas frequentes sobre governança do SharePoint
Compartilhar em
Saiba Mais
Sobre o autor
Netwrix Team
Saiba mais sobre este assunto
NIST CSF 2.0: Novidades no Cybersecurity Framework
Leis de Privacidade de Dados por Estado: Abordagens Diferentes para a Proteção da Privacidade
Exemplo de Análise de Risco: Como Avaliar Riscos
O que é Gerenciamento de Registros Eletrônicos?
Expressões Regulares para Iniciantes: Como Começar a Descobrir Dados Sensíveis