
Slopsquatting transforma pacotes alucinados por IA em ataques à cadeia de suprimentos
Slopsquatting transforma pacotes alucinados por IA em ataques à cadeia de suprimentos
Oct 26, 2026
Slopsquatting é um ataque à cadeia de suprimentos de software baseado em nomes de pacotes inventados por assistentes de codificação AI. Pesquisadores descobriram que quase um em cada cinco pacotes sugeridos em 16 modelos não existia, e muitos desses nomes falsos continuavam aparecendo em execuções repetidas. Atacantes podem registrar esses nomes, carregá-los com malware e esperar que os desenvolvedores os instalem. Um único comando de instalação copiado pode entregar a um atacante credenciais e código-fonte, com um caminho para a rede por trás deles.
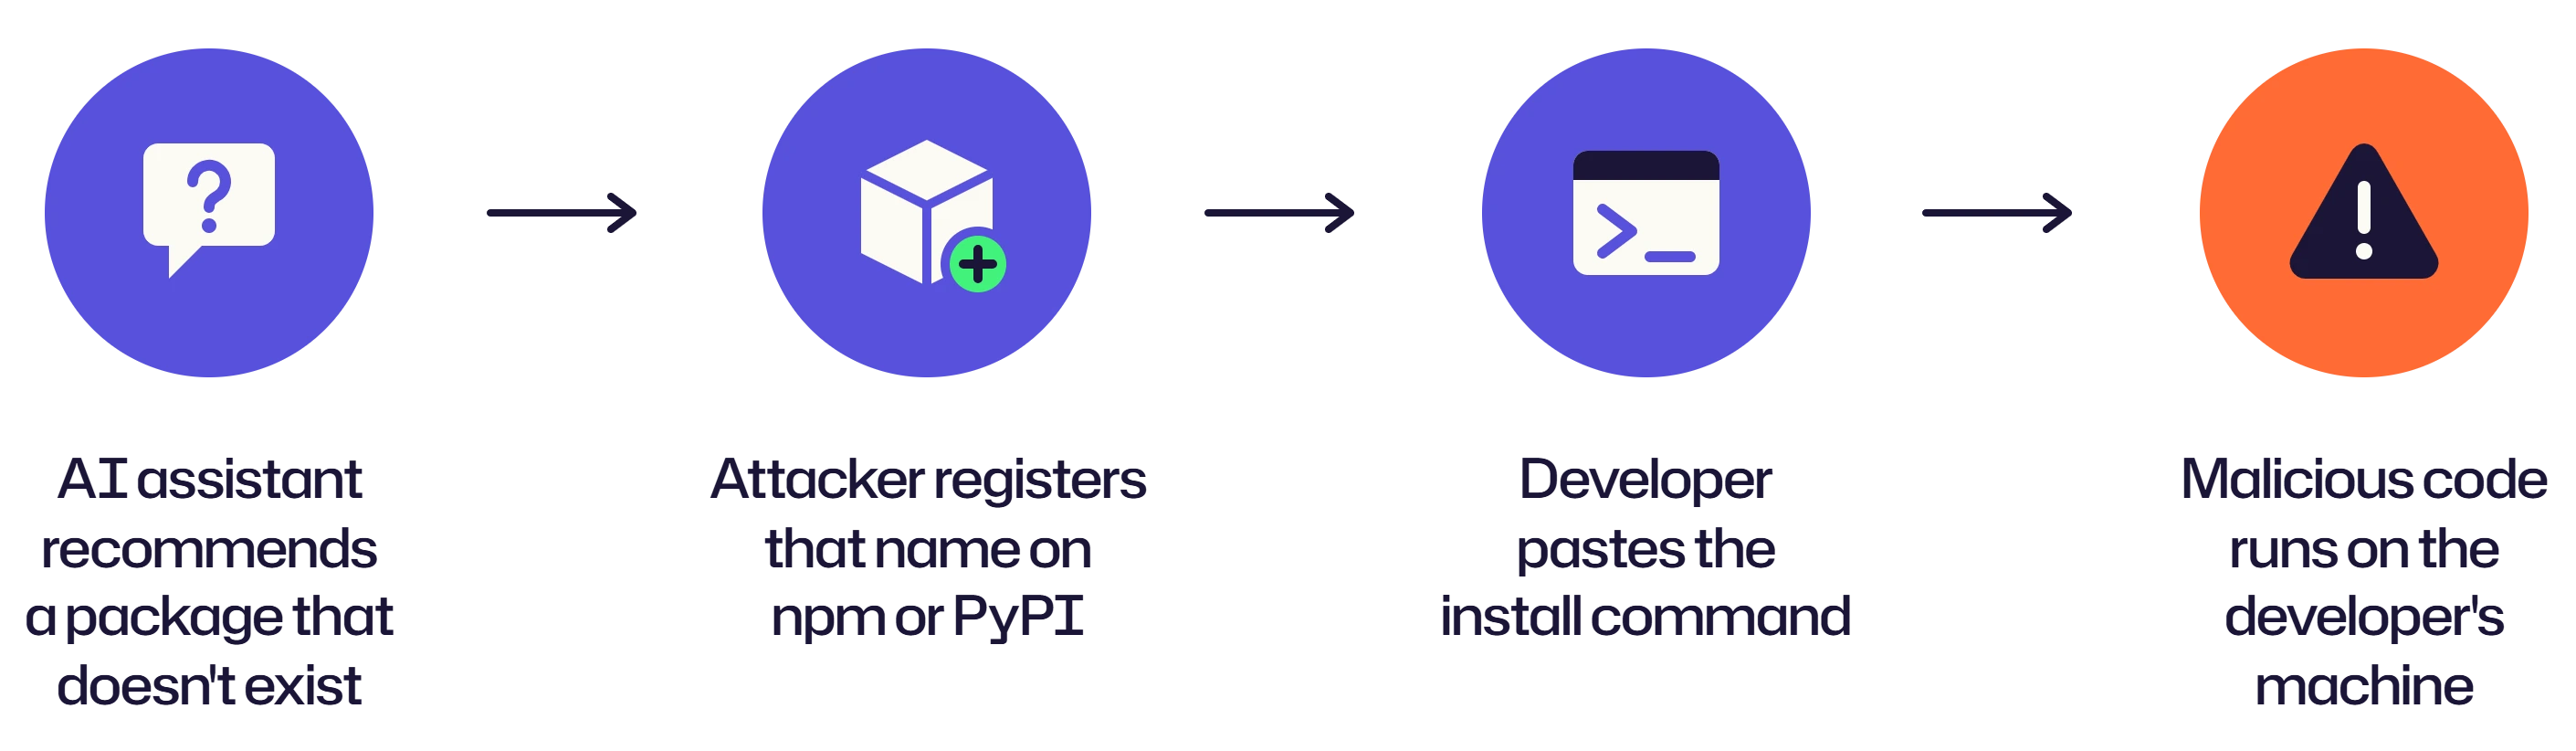
Slopsquatting acontece quando um invasor registra um nome de pacote criado por uma ferramenta de codificação AI e então distribui malware sob ele. O desenvolvedor pede código a um assistente, o assistente recomenda uma biblioteca que não existe, e o desenvolvedor executa o comando de instalação. Se o invasor conseguiu esse nome primeiro, o código dele está agora na máquina do desenvolvedor.
O nome combina “slop”, o termo para saída de IA de baixa qualidade, com “squatting”, o antigo hábito de reivindicar nomes que você não possui. As equipes de segurança reconhecerão o padrão do typosquatting, onde atacantes registram erros de digitação de pacotes populares. Slopsquatting usa nomes que nunca existiram até que um modelo os inventou. Ambos são ataques à cadeia de suprimentos de software e inserem código malicioso em uma build.
Modelos de IA inventam nomes de pacotes, e os nomes se repetem
Pesquisadores da University of Texas at San Antonio, da University of Oklahoma e da Virginia Tech geraram 576.000 amostras de código Python e JavaScript em 16 modelos de linguagem, e 19,7% dos pacotes recomendados por essas amostras não existiam. Modelos comerciais apresentaram em média pelo menos 5,2% de pacotes inventados e modelos open source 21,7%. Em todos os modelos, o estudo registrou 205.474 nomes únicos inventados.O estudo foi apresentado na USENIX Security 2025. Testou modelos disponíveis no início de 2024, e os autores observam que modelos mais recentes podem se comportar de forma diferente.
Os mesmos nomes falsos voltam. Quando os pesquisadores executaram novamente 500 prompts que haviam produzido uma alucinação, 43% dos pacotes inventados apareceram em todas as 10 execuções repetidas, e 58% apareceram mais de uma vez. Isso dá a um atacante uma lista curta e previsível de nomes que vale a pena registrar.
Poucos dos nomes inventados se parecem com os reais. Entre as alucinações do Python, apenas 13,4% estavam a um ou dois caracteres de um pacote real, e 48,6% eram muito diferentes de qualquer nome real.
Verificar um nome sugerido em uma lista de pacotes conhecidos não resolve o problema. Um atacante pode já ter publicado malware com esse nome, então o pacote parecerá existir.
Os atacantes registram os nomes e esperam
Um atacante faz perguntas comuns de codificação a modelos populares e anota todos os nomes de pacotes que não existem. Eles registram esses nomes em registros públicos como npm ou PyPI e publicam um pacote que faz mais ou menos o que um desenvolvedor esperaria, com uma carga oculta adicionada.
Eventualmente, um desenvolvedor recebe a mesma recomendação e cola o comando de instalação. Instalar um pacote open source Python ou JavaScript pode permitir que seu autor execute código arbitrário na máquina, então a carga útil pode ser acionada durante a instalação, antes que alguém leia uma linha do código do pacote.
Um laptop de desenvolvedor contém chaves cloud, tokens de API, chaves SSH, código-fonte e acesso VPN. Comprometer um deles dá ao atacante uma base na pipeline de build, com acesso à produção.
A codificação Vibe remove o último ponto de verificação
Programar com Vibe significa aceitar código gerado por IA com pouca revisão, e a revisão é a única etapa que poderia detectar um nome de pacote ruim. O ataque depende de um usuário que instala pacotes recomendados sem verificação suficiente, confiando que o modelo nomeie apenas os reais. Ninguém lê a lista de dependências, então uma biblioteca desconhecida é instalada sem uma segunda análise. Pessoas que constroem ferramentas internas com um assistente podem não saber como é uma biblioteca legítima, então é ainda menos provável que percebam. Revisões que leem apenas o código gerado nunca veem a dependência, um ponto cego na segurança do código de IA.
Endpoints de desenvolvedores precisam de seus próprios limites
Os controles de pipeline reduzem a entrada de pacotes maliciosos. Eles não podem garantir zero, e um pacote que passar será executado no endpoint de um desenvolvedor.
Netwrix PolicyPak aplica controles de endpoint através de Group Policy, MDM ou seu serviço em nuvem. PolicyPak remove direitos de administrador local e usa regras de elevação seguras, para que desenvolvedores tenham apenas o acesso necessário para tarefas aprovadas. Sua lista de permissões, baseada na propriedade do arquivo, bloqueia aplicativos e scripts não confiáveis, limitando o que um pacote malicioso pode fazer ao chegar a uma máquina.
Solicite uma demonstração do PolicyPak para ver o princípio do menor privilégio e a lista de permissões nos endpoints de desenvolvedores.
Saiba maisPerguntas frequentes sobre Slopsquatting
Compartilhar em
Saiba Mais
Sobre o autor

Dirk Schrader
VP de Pesquisa de Segurança
Dirk Schrader é um Resident CISO (EMEA) e VP de Pesquisa de Segurança na Netwrix. Com 25 anos de experiência em segurança de TI e certificações como CISSP (ISC²) e CISM (ISACA), ele trabalha para promover a ciberresiliência como uma abordagem moderna para enfrentar ameaças cibernéticas. Dirk trabalhou em projetos de cibersegurança ao redor do mundo, começando em funções técnicas e de suporte no início de sua carreira e, em seguida, passando para posições de vendas, marketing e gestão de produtos em grandes corporações multinacionais e pequenas startups. Ele publicou numerosos artigos sobre a necessidade de abordar a gestão de mudanças e vulnerabilidades para alcançar a ciberresiliência.