
Como verificar permissões do SharePoint
A deriva de acesso dificulta provar quem pode acessar um site, biblioteca ou item do SharePoint. Para verificar permissões do SharePoint, rastreie níveis de permissão do SharePoint, associação a grupos, concessões diretas, links de compartilhamento e herança quebrada. Exportações periódicas revelam onde o acesso se afastou do menor privilégio, fornecem evidências para preparação de auditoria e expõem acessos excessivos mais rápido que verificações manuais.
Netwrix Auditor para SharePoint
- Execute o Netwrix Auditor → Navegue até “Relatórios” → Expanda a seção “SharePoint” → Vá para “SharePoint – Estado no Tempo” → Selecione “Permissões de Conta no SharePoint” → Clique em “Visualizar”.
- Por padrão, você verá permissões de Controle Total para todos os objetos dentro da coleção de sites especificada. No entanto, você pode usar filtros para limitar o relatório a tipos específicos de permissões e qualquer objeto protegível, como lista, biblioteca ou item específico, dentro da coleção de sites.
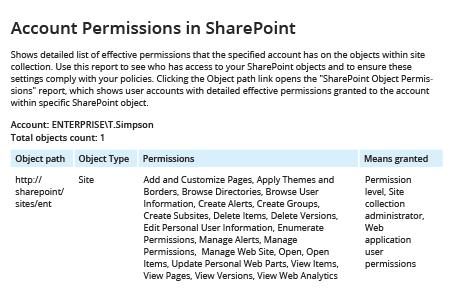
- Para exportar o relatório para CSV ou outro formato, clique no botão “Exportar” → Escolha um formato no menu suspenso → Clique em "Salvar"
Saiba mais sobre Netwrix Auditor for SharePoint
Auditoria Nativa
- Abra as configurações do seu site SharePoint → Clique em “Permissões do Site”.
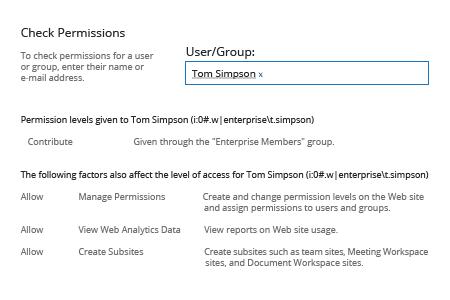
- Clique em “Check Permissions” → Insira o nome de usuário do usuário cujas permissões você deseja verificar -> Clique em “Check Now”.
- Revise os resultados:
Otimize a Revisão Regular de Permissões para qualquer Conta de Usuário
Auditar as permissões do SharePoint é crítico para proteger o conteúdo nos seus sites do SharePoint. Permissões hackeadas ou concedidas acidentalmente permitem que os usuários adicionem, visualizem, copiem, editem ou excluam informações às quais não deveriam ter acesso. Portanto, a auditoria regular das permissões dos usuários, incluindo permissões únicas, é crucial para minimizar o risco de vazamentos de documentos e violações de conformidade. Você pode verificar as permissões atuais para suas coleções de sites do SharePoint usando as configurações de site do SharePoint, mas a saída não é amigável ao usuário e não pode ser facilmente filtrada ou exportada. Há uma maneira melhor de verificar as permissões em um site do SharePoint.
Netwrix Auditor for SharePoint relata o estado das permissões do SharePoint; lista objetos com herança quebrada; e audita alterações nas permissões, níveis de permissão, herança de permissão, associação a grupos e políticas de segurança. Ele fornece todos os detalhes que os administradores de TI precisam, incluindo quem fez cada alteração, quando e onde foi feita, qual grupo ou usuário do SharePoint foi afetado e os valores antes e depois. Netwrix Auditor for SharePoint também oferece visibilidade completa sobre as alterações na configuração da sua fazenda SharePoint, bem como tentativas de alterar ou ler dados no seu servidor Microsoft SharePoint. Você pode ter qualquer relatório entregue automaticamente por e-mail para facilitar a revisão regular e garantir que os direitos de acesso sejam atribuídos corretamente, incluindo acesso limitado. Além disso, você pode usar alertas predefinidos e personalizados para ser notificado imediatamente sobre alterações críticas ou tentativas de acesso suspeitas.
Os níveis de permissão agrupam permissões individuais para usuários e grupos, enquanto a herança transmite essas atribuições por sites, bibliotecas, pastas e itens.
Concessões equivocadas, herança quebrada e links compartilhados podem permitir que usuários adicionem, visualizem, copiem, editem ou excluam informações às quais nunca deveriam ter acesso. Essa expansão pode começar com uma única cadeia de herança quebrada ou link compartilhado.
Níveis de permissão padrão do SharePoint e o que cada um concede
A página inicial de um site mostra os grupos que estão nela, não os links de compartilhamento, a herança quebrada ou o aninhamento de grupos de segurança que também decidem quem pode realmente acessar. Permissões excessivas e falta de visibilidade sobre quem tem acesso são as duas principais causas de exposição de dados sensíveis relatadas pelas organizações, com 35% e 37%, respectivamente, segundo a pesquisa por trás do Netwrix 2026 Data and Identity Security Report. Verificar permissões do SharePoint de forma confiável significa rastrear todos os caminhos além da página inicial.
Automático
Acesso restrito a uma lista, biblioteca, pasta ou item específico, além dos recursos compartilhados dos quais depende. O SharePoint atribui isso automaticamente quando alguém obtém acesso a um objeto filho, mas não ao pai.
Sites de publicação adicionam Aprovar (editar e aprovar páginas, itens de lista e documentos) e Gerenciar Hierarquia (criar sites e editar páginas, itens de lista e documentos).
Os níveis de permissão padrão em um site de equipe padrão do SharePoint são Full Control, Design, Edit, Contribute, Read, View Only e Limited Access, e sites de publicação adicionam mais. Cada nível é um conjunto fixo de permissões individuais, e os níveis vão do maior ao menor acesso.
Contribute e Edit são fáceis de confundir, e a linha entre eles é estrutural. Um usuário Contribute pode enviar, editar e excluir documentos em uma biblioteca, mas não pode adicionar uma coluna, alterar uma exibição ou criar uma nova lista.
Ler merece a mesma atenção porque inclui o download. Qualquer pessoa com permissão de Ler em uma biblioteca pode baixar uma cópia de cada arquivo nela, por isso existe Apenas Visualizar para conteúdos que você quer que os usuários vejam somente no navegador.
Permissões de site, lista e pessoais dentro de cada nível
As permissões do site governam o próprio site:
Você pode alterar a maioria dos níveis padrão na página Permission Levels, exceto Full Control e Limited Access, mas editar um nível incorporado altera seu significado em todos os lugares onde é usado. Copie o nível mais próximo e edite a cópia.
- Gerenciar permissões
SharePoint reúne cada nível de permissão a partir de permissões individuais organizadas em categorias de site, lista e pessoal. Quando você abre a página de edição de um nível de permissão, vê essas caixas de seleção
- Gerenciar site
- Criar subsites
- Ver páginas
- Enumerar permissões
As permissões de lista governam o conteúdo:
Gerenciar permissões e Enumerar permissões são os dois para observar em qualquer nível personalizado, pois juntos permitem que um usuário veja e reescreva quem tem acesso.
- Substituir comportamentos da lista
- Gerenciar listas
- Editar itens
- Adicionar itens
- Excluir itens
- Aprovar itens
- Ver itens
- Ver versões
- Itens abertos
- Excluir versões
- Criar alertas
- Ver páginas do aplicativo
Permissões dependentes
Modo de bloqueio
Override List Behaviors cobre descartar ou registrar documentos que outro usuário retirou. Permissões separadas relacionadas à aprovação gerenciam a aprovação de conteúdo. Permissões pessoais controlam a visualização de uma página pelo usuário, incluindo o gerenciamento de visualizações pessoais e a adição, remoção ou atualização de web parts pessoais. Elas alteram apenas o que o indivíduo vê, por isso raramente afetam a governança.
Grupos do SharePoint e como eles se relacionam com os níveis de permissão
Ative-o, e usuários anônimos e com Limited Access não poderão abrir formulários e páginas de aplicativos. Vale a pena fazer isso em qualquer site publicado onde você não queira que visitantes casuais naveguem por estruturas de listas.
Usuários com Acesso Limitado normalmente podem acessar páginas de aplicativos, como formulários de lista, porque esse nível permite que eles abram o único item concedido por um proprietário. A Microsoft oferece um recurso para coleções de sites para isso: modo de bloqueio de permissões para usuários com acesso limitado.
- Os membros possuem Edit, que abrange a criação e exclusão de listas, bem como alterações no nível do item.
A maior parte do acesso ocorre por meio de atribuições baseadas em grupo em vez de atribuições diretas a indivíduos. Os grupos do SharePoint contêm usuários e Active Directory or Microsoft Entra ID security groups, e o nível de permissão está vinculado ao grupo do SharePoint.
Uma tabela de dependências governa como as permissões personalizadas interagem. Manage Lists depende das permissões que permitem a um usuário ver e abrir o conteúdo da lista, então marcá-la na página de edição também marca essas permissões. Limpar uma dependência limpa as permissões que dependem dela. Isso molda qualquer nível personalizado que você criar. Você não pode criar um conjunto de permissões "excluir mas não visualizar", e um nível que parece mínimo no papel pode incluir mais do que você pretendia quando as dependências são resolvidas.
Para o trabalho diário de criação, edição e auditoria desses grupos, veja como gerenciar grupos de permissões do SharePoint. Owners, Members e Visitors acompanham cada site de equipe, cada um com um nível.
Netwrix Access Analyzer resolve grupos AD aninhados e herança do SharePoint para revelar dados sensíveis superexpostos. Baixe uma avaliação gratuita
- Visitantes têm permissão de leitura.
Grupos personalizados ou níveis de permissão personalizados?
Em um site de equipe conectado a um grupo Microsoft 365, os grupos Owners e Members são baseados na membresia desse grupo. Adicionar alguém à equipe do Teams ou ao grupo no Microsoft Entra ID coloca essa pessoa no grupo SharePoint Members com direitos de edição.
Decida a questão do grupo e a questão do nível separadamente. Crie um grupo personalizado quando o mesmo conjunto de pessoas precisar de acesso consistente em vários sites, ou quando um papel empresarial (um gerente de projeto, um auditor, um grupo de contratados) não corresponder a Owners, Members ou Visitors.
Como funciona a herança de permissões e como quebrá-la ou restaurá-la
Crie um nível de permissão personalizado quando nenhum nível padrão for adequado, por exemplo, um nível "Contribuir sem excluir" para uma biblioteca de registros, ou um nível de Leitura que também permita criar alertas. Construa o nível personalizado copiando o padrão mais próximo e ajustando-o, para que as dependências permaneçam intactas e os níveis padrão permaneçam padrão.
Para dar a uma biblioteca, pasta ou item sua própria lista de acesso, você deve quebrar a herança do pai antes de poder atribuir permissões exclusivas. O objeto começa com uma cópia das permissões do pai e depois segue seu próprio caminho.
Uma nova lista, biblioteca, pasta ou item herda permissões do seu pai, e o site herda da raiz da coleção de sites. Altere o grupo Members no topo, e a alteração será aplicada a todos os objetos que herdarem abaixo.
- Alterações posteriores no pai não alcançam mais o objeto. Remova um contratado que saiu do grupo de Membros do site, e ainda é necessário revisar quaisquer bibliotecas que quebraram a herança porque alterações de permissão no nível pai não afetam bibliotecas com permissões únicas.
- Conceda a alguém acesso abaixo do limite, e entradas de Acesso Limitado aparecerão para eles em cada pai até a raiz do site, por isso essas entradas se acumulam na página de Permissões de um site ao longo do tempo.
Compartilhar um único documento com um colega dá a esse item seu próprio escopo de permissão, então uma biblioteca onde os usuários compartilham livremente pode acabar com centenas de escopos de permissão únicos sem que ninguém abra a interface de permissões. Restaurar a herança reverte tudo isso.
Na página de permissões do objeto, escolha Delete unique permissions e o objeto volta a herdar do seu pai, descartando todas as atribuições únicas feitas abaixo da quebra. Essa é a limpeza mais rápida para uma biblioteca que se desviou, desde que as permissões do pai sejam as desejadas.
Planejamento de uma estratégia de permissões do SharePoint que funcione
Uma estratégia de permissões só funciona quando essas decisões são tomadas deliberadamente, não deixadas ao comportamento padrão à medida que sites e conteúdos se acumulam:
A regra que resiste ao contato com um tenant real é mais restrita do que as próprias diretrizes de planejamento da Microsoft para níveis de permissão e grupos. Atribua o nível menos permissivo que permite que as pessoas façam seu trabalho, atribua-o a um grupo em vez de a uma pessoa, e atribua-o no ponto mais alto da hierarquia que ainda se encaixa no público.
- Reserve o Controle Total para um pequeno conjunto conhecido de proprietários. O Controle Total inclui Manage Permissions, para que cada proprietário possa conceder qualquer coisa a qualquer pessoa. Revise o grupo Owners em cada coleção de sites durante seu ciclo de revisão de acesso.
- Projete a hierarquia do site em torno das permissões antes de construí-lo. Conteúdo para diferentes públicos deve estar em sites diferentes ou pelo menos em bibliotecas distintas, para que a herança faça o trabalho. Adaptar permissões únicas a pastas dentro de uma biblioteca compartilhada pode criar proliferação de permissões.
- Evite permissões amplas em nível de item. A fragmentação em nível de item se acumula silenciosamente, porque ninguém volta para limpar. Quando uma necessidade comercial exigir permissões exclusivas, restaure a herança assim que a necessidade passar.
Como visualizar e alterar os níveis de permissão do SharePoint na interface moderna
1. Abra a página de Permissões
- Gerencie o compartilhamento externo e as solicitações de acesso no nível do site. As configurações de compartilhamento externo decidem se os usuários podem compartilhar com convidados, e as configurações de solicitações de acesso decidem quem aprova a solicitação de um visitante em sites que contêm dados regulamentados, e encaminhe solicitações de acesso para um proprietário nomeado, pois uma solicitação de acesso aprovada concede um nível de permissão exatamente como uma atribuição manual.
Cada lista e biblioteca tem sua própria página de Permissões onde você pode visualizar, alterar ou remover o acesso, e os mesmos controles existem no nível do site em Permissões do site. A página que você abrir determina o escopo de cada alteração feita lá.
2. Alterar o nível de permissão de um usuário ou grupo
3. Remover permissões de um usuário
- Revise permissões conforme um cronograma. A associação a grupos, links de compartilhamento e herança quebrada podem mudar entre as revisões. O Netwrix 2026 Data and Identity Security Report constatou que 76% das organizações não removem imediatamente e automaticamente o acesso a dados sensíveis quando não é mais necessário. Vincule a revisão ao seu ciclo de certificação de acesso, usando uma passagem trimestral como uma cadência inicial prática para ambientes regulamentados.
4. Crie um nível de permissão personalizado
Selecione o usuário ou grupo, depois Remover permissões do usuário. Isso remove a entrada direta apenas neste objeto. Se o usuário também acessar o objeto por meio de um grupo SharePoint ou um link de compartilhamento, esse caminho permanece aberto, por isso você deve sempre executar uma verificação de permissões após qualquer remoção.
Selecione a caixa ao lado do usuário ou grupo, escolha Editar permissões do usuário na faixa de opções, marque o novo nível e desmarque o antigo. Se o objeto ainda herdar, a faixa de opções mostrará Parar de herdar permissões; selecione-o primeiro, confirme e os controles de edição aparecerão.
1. Abra Verificar permissões
Como verificar permissões do SharePoint para um usuário específico
Abra as configurações do seu site SharePoint e selecione Permissões do site, depois abra a página completa de configurações de permissões.
Para um site, selecione o ícone de engrenagem, escolha Site permissions, depois abra a página completa de configurações de permissões. Para uma lista ou biblioteca, abra as configurações e selecione Permissions for this list ou Permissions for this document library. A página lista todos os usuários e grupos com acesso, o nível de permissão de cada um e um banner indicando se o objeto herda do seu pai.
A ferramenta nativa Check Permissions responde à pergunta: “O que essa pessoa pode fazer aqui?” para um usuário ou grupo em um site. Ela retorna um nível de permissão (Read, Contribute, Full Control ou outro nível) e como foi concedida.
2. Execute a verificação
3. Revise os resultados
Em Site permissions na raiz da coleção de sites, escolha Permission Levels na faixa de opções, depois Add a Permission Level, dê um nome e selecione as permissões individuais que ele deve conter. Copiar um nível existente da sua página de edição e modificar a cópia é mais rápido e mantém os níveis padrão intactos.
Selecione Verificar permissões na faixa de opções, insira o nome do usuário ou grupo cujo acesso deseja verificar e selecione Verificar agora.
A caixa de diálogo lista cada nível de permissão que o usuário possui e o grupo ou atribuição direta que a concede, por exemplo, "Editar, concedido pelo grupo Marketing Members" ou "Controle total, concedido diretamente."
Check Permissions funciona com um principal por site de cada vez, então um usuário com acesso a dezenas de sites precisa de uma verificação por site. O diálogo exibe os resultados apenas na tela, então criar uma revisão de acesso a partir dele significa digitá-los novamente.
Por que as equipes geram um relatório de permissões do SharePoint
PowerShell, uma ferramenta de relatório em tempo real, ou uma navegação manual pelas páginas de Permissões o produzem. O resultado é uma exportação simplificada de cada principal, nível de permissão e escopo nos sites indicados, em um arquivo que você pode filtrar, ordenar e manter para o próximo ciclo de revisão.
Check Permissions responde para uma pessoa em um site; no momento em que a questão abrange uma biblioteca inteira ou um tenant inteiro, é necessário um exportação. As equipes fazem uma antes de uma auditoria ou após um incidente de compartilhamento, quando alguém precisa provar por escrito quem pode acessar uma biblioteca específica.
Ele também informa apenas o escopo do site; um documento que alguém compartilhou com o usuário três pastas abaixo não aparecerá a menos que você execute a mesma verificação na página de Permissões desse objeto. Para uma pergunta pontual como "este contratado ainda tem acesso ao site financeiro", Check Permissions é a ferramenta certa. Para algo mais amplo, é necessário um script ou relatório.
Permissões do Copilot e SharePoint
Os resultados do Copilot dependem do conteúdo ao qual o usuário pode acessar, portanto, toda concessão de leitura muito ampla e todo link de compartilhamento esquecido podem ampliar o que um prompt pode retornar. Na prática, um arquivo que ninguém encontraria navegando torna-se recuperável quando alguém o solicita.
Como verificar permissões do SharePoint com Netwrix Auditor
Criar essa exportação e entender o significado de cada campo é um processo próprio. Veja como obter um relatório de permissões do SharePoint Online para os scripts PowerShell para SharePoint Online e fazendas locais, o caminho nativo do centro de administração e o que cada coluna exportada representa.
O Netwrix 2026 Data and Identity Security Report constatou que 79% das organizações não têm visibilidade completa dos dados sensíveis usados em ferramentas, modelos ou copilotos de IA.
1. Abra o relatório de permissões de conta no SharePoint
Imagine um site de RH com "Everyone except external users" no grupo de Visitantes. Isso era um problema latente antes do Copilot, e depois do Copilot, um aviso sobre faixas salariais poderia revelá-lo. Revisar quais grupos têm permissão de leitura em sites com conteúdo sensível e quais bibliotecas possuem permissões exclusivas que concedem amplo acesso é o trabalho pré-implantação que determina o que o Copilot pode alcançar.
O relatório de permissões do SharePoint abrange o acesso atual, alterações de permissões e as evidências necessárias para revisões repetíveis. Netwrix Auditor fornece relatórios SharePoint no estado atual, auditoria de alterações de permissões, histórico de alterações e evidências de conformidade em toda uma coleção de sites. Ele responde à mesma questão de acesso que as ferramentas nativas respondem, um usuário de cada vez.
2. Entre na coleção de sites e filtre
Ao tornar as evidências de permissões entre escopos filtráveis, exportáveis e agendáveis, preenche a lacuna dos relatórios nativos da Microsoft entre uma verificação na tela para um principal e uma revisão de acesso repetível em toda uma coleção de sites. Na árvore de relatórios, SharePoint e SharePoint Online são exibidos como locais de relatório separados, e o caminho de navegação abaixo deles difere.
3. Exportar os resultados
Agende assinaturas de relatórios para chegarem por e-mail, para que a revisão trimestral ocorra sem que alguém precise lembrar de puxá-los.
Clique em Exportar → Escolha um formato no menu suspenso → Clique em Salvar.
No painel de filtros do relatório, especifique a coleção de sites no campo Object Path, em seguida, clique em Visualizar relatório. Por padrão, você verá permissões de Controle total para todos os objetos dentro da coleção de sites especificada. Use os filtros para limitar o relatório a níveis específicos de permissão e objetos protegíveis, como uma lista, biblioteca ou item específico, dentro da coleção de sites.
Além do estado atual, Auditor lista objetos com herança quebrada e audita alterações em permissões, níveis de permissão, herança de permissões, associação a grupos e políticas de segurança. Registra quem fez cada alteração, quando e onde ocorreu, qual grupo ou usuário do SharePoint foi afetado, e os valores antes e depois. Auditor também acompanha alterações de configuração e tentativas de ler ou modificar dados.
Você também pode usar alertas predefinidos ou personalizados para alterações críticas de permissões, como uma nova concessão de Full Control ou uma cadeia de herança quebrada, nos sites que sinalizar. Limpar escopos de permissão únicos dispersos e manter uma captura datada reduz o tempo de coleta de evidências para a preparação da auditoria.
Abra Netwrix Auditor e vá para Relatórios, expanda SharePoint (ou SharePoint Online para um tenant Microsoft 365), abra State-in-Time, selecione Account Permissions in SharePoint e clique em Visualizar.
Manter as permissões de acesso do SharePoint visíveis em todos os ambientes
First National Bank and Trust of Beloit, um banco familiar com 17 agências, usou a suíte completa do Netwrix Auditor, incluindo sua cobertura SharePoint, para reduzir a preparação da auditoria do Office of the Comptroller of the Currency (OCC) de uma semana para uma hora.
Os níveis de permissão, grupos e herança descrevem como o acesso ao SharePoint deve funcionar. A lacuna entre esse design e o que os usuários realmente podem acessar cresce a cada link de compartilhamento, alteração de grupo e biblioteca que deixa de herdar no SharePoint Online, file servers e fazendas do SharePoint Server.
Netwrix Auditor cobre relatórios de estado pontual do SharePoint, auditoria de alterações de permissões e evidências de conformidade. Netwrix Access Analyzer suporta uma análise mais ampla da governança de acesso a dados, resolvendo a associação a grupos aninhados e exibindo o acesso efetivo, ou seja, quem pode realmente acessar o quê, em servidores de arquivos e Active Directory.
Seus mais de 40 módulos de coleta de dados suportam a descoberta, classificação e governança de acesso a dados empresariais. Juntos, esses dois produtos conectam as evidências de permissão do SharePoint com os caminhos de identidade por trás do acesso.
Solicite uma demonstração para ver como Netwrix Auditor e Netwrix Access Analyzer transformam dados de permissões do SharePoint em relatórios agendados e evidências de auditoria.
- Os proprietários têm Controle Total e gerenciam o site, suas permissões e seus grupos.
Perguntas frequentes sobre como verificar permissões do SharePoint
Compartilhar em