
Como obter a associação de grupo de usuário AD com ou sem PowerShell
Native Solution vs. Netwrix Auditor para Active Directory
Netwrix Auditor for Microsoft Entra ID
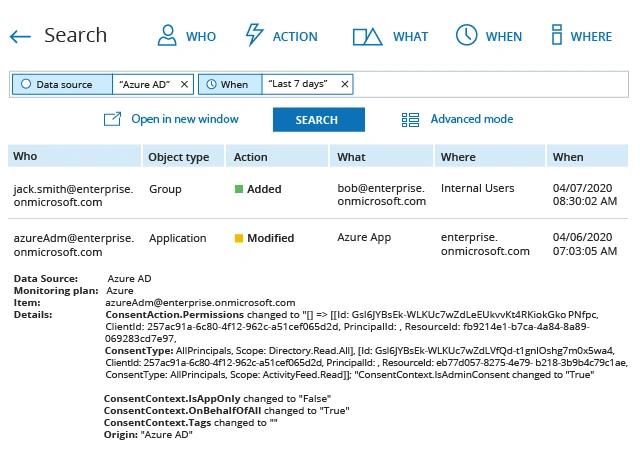
- Execute o Netwrix Auditor → Navegue até “Pesquisar” → Clique em “Modo avançado” se não estiver selecionado automaticamente → Configure o seguinte filtro: “Fonte de dados” "Igual" “Azure AD”.
- Refine os resultados da sua pesquisa apenas para aplicações adicionando o filtro “Object Type” = “Application” e exclua qualquer aplicação na lista de permissões adicionando o seguinte filtro:
Filtro = “O quê”
Operador = “Diferente de”
Valor = “Nome do App”
Native Solution
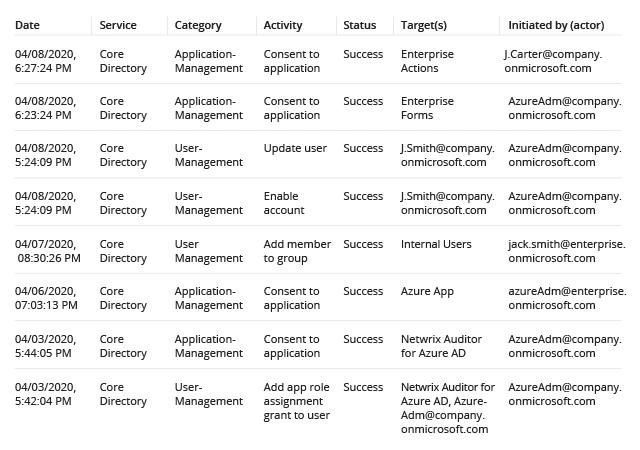
- No menu do portal do Azure, selecione Monitoramento, ou pesquise e selecione Monitoramento em qualquer página.
- Selecione Audit Logs.
- Filtre o relatório para mostrar apenas eventos relacionados a aplicativos selecionando "Application Management" na seção de pesquisa da coluna Category. A coluna Target(s) mostra o nome do aplicativo.
- Revise os detalhes do evento na aba Detalhes na parte inferior da página.
Nota: Se você quiser filtrar aplicativos na lista de permissões, terá que extrair os dados de log para um arquivo CSV e analisá-los manualmente, já que os filtros nativos de log de eventos não possuem uma função de exclusão.
Detectando Atividade Ilícita de Aplicações no Microsoft Entra ID — Uma Maneira Melhor
As bibliotecas de aplicativos corporativos hoje em dia costumam estar lotadas até não poder mais, graças tanto ao crescimento orgânico quanto à demanda dos usuários. Mas a falta de visibilidade e gerenciamento adequados muitas vezes significa que aplicativos indesejados se infiltram na mistura, e os funcionários frequentemente baixam seus próprios softwares, ignorando completamente a TI.
Esses aplicativos não autorizados representam uma ameaça real tanto à segurança quanto à conformidade. Por exemplo, por padrão, o Azure permite que qualquer usuário conceda a qualquer aplicativo da galeria de aplicativos permissão para acessar seus dados — o que abre as portas para que aplicativos de terceiros leiam seu conteúdo crítico para os negócios ou regulamentado.
Portanto, é prudente monitorar cuidadosamente seus logs do Azure em busca de aplicativos suspeitos. Com ferramentas manuais, isso pode ser uma tarefa difícil. O log de auditoria do Azure armazena dados diretório por diretório, então, para encontrar dados em vários diretórios do Azure, você terá que executar a mesma pesquisa várias vezes. Além disso, os filtros nativos do log de eventos não têm uma função de exclusão, então, para filtrar aplicativos na lista de permissões, você terá que exportar os dados do log para um arquivo CSV e analisá-lo manualmente.
Com o Netwrix Auditor, por outro lado, você pode pesquisar em todos os seus dados de auditoria de uma só vez e filtrar rapidamente registros de log de auditoria irrelevantes para focar no que é realmente importante. Além disso, você pode configurar facilmente alertas que notificam sobre atividades suspeitas a tempo de evitar uma violação. O Netwrix Auditor também permite armazenar seus dados de log de forma econômica por mais de 10 anos para fins de conformidade e investigação.
Compartilhar em