
Solução de conformidade com o CMMC
Soluções de conformidade com o CMMC que mostram provas
As soluções de conformidade com o CMMC da Netwrix oferecem visibilidade contínua de quem pode acessar as informações não classificadas controladas (CUI), aplicam o menor privilégio e produzem as evidências datadas e atribuídas que um C3PAO exige.
A maioria dos softwares de conformidade não sabe dizer quem realmente tem acesso à CUI, nem provar isso a um avaliador.
Não dá para delimitar o que não se vê
55% das organizações não mantêm de forma contínua um inventário de dados sensíveis, e o escopo do CMMC começa por saber onde a CUI está (2026 Data and Identity Security Report).
O acesso dura mais que a necessidade
76% das organizações não conseguem revogar imediatamente um acesso permanente quando ele deixa de ser necessário, e o CMMC exige o menor privilégio, inclusive para contas privilegiadas (mesmo relatório).
As avaliações de risco continuam superficiais
Apenas 36% das organizações fizeram uma avaliação de segurança completa do Active Directory nos últimos 12 meses, e apenas 26% têm plena confiança de que o Active Directory está livre de configurações incorretas que permitem escalonamento de privilégios (mesmo relatório).
Soluções de conformidade com o CMMC da Netwrix: o que o CMMC 2.0 nível 2 exige e como ajudamos
O Netwrix Auditor é implantado em 30 minutos, com os primeiros relatórios em poucas horas.
Requisito
O que o CMMC exige
Netwrix
NIST SP 800-171 3.1.3, Controle de acesso
Controlar o fluxo da CUI de acordo com as autorizações aprovadas.
O Data Classification classifica a CUI por gravidade em servidores, bancos de dados e pastas e, em conjunto com o Auditor, permite o acesso apenas a usuários autorizados.
NIST SP 800-171 3.1.5, Controle de acesso
Aplicar o princípio do menor privilégio, inclusive para funções de segurança específicas e contas privilegiadas.
O Privilege Secure elimina contas privilegiadas permanentes e concede acesso just-in-time apenas com os privilégios de que a sessão precisa, e depois registra a sessão.
NIST SP 800-171 3.3.2, Auditoria e responsabilização
Garantir que as ações de cada usuário do sistema possam ser rastreadas de forma única até ele, para que responda por elas.
O Auditor mostra qual usuário fez o quê, quando e onde no Active Directory, no Entra ID, em servidores de arquivos e em outros sistemas que armazenam CUI, e mantém um perfil de cada usuário registrado.
NIST SP 800-171 3.4.1, 3.4.2, Gerenciamento de configuração
Estabelecer e manter configurações de linha de base dos sistemas da organização e estabelecer e aplicar as definições de configuração de segurança.
O Change Tracker define linhas de base de software e configuração, detecta os sistemas que se desviam delas e gera relatórios de hardening CIS e DISA STIG certificados.
NIST SP 800-171 3.11.1, Avaliação de riscos
Avaliar periodicamente o risco para as operações, os ativos e as pessoas da organização decorrente dos sistemas que processam, armazenam ou transmitem CUI.
O PingCastle gera verificações de integridade do Active Directory, pontuações de risco e planos de ação, e acompanha o andamento da correção.
NIST SP 800-171 3.11.2, Avaliação de riscos
Verificar vulnerabilidades nos sistemas e aplicativos da organização periodicamente e quando novas vulnerabilidades forem identificadas.
O Access Analyzer destaca riscos aos dados sensíveis, como acesso aberto ou usuários demais com privilégios, e ajuda a corrigi-los em escala eliminando objetos obsoletos.
NIST SP 800-171 3.8.7, Proteção de mídias
Controlar o uso de mídias removíveis nos componentes do sistema.
O Endpoint Protector controla quais dispositivos removíveis podem se conectar, criptografa os arquivos copiados para armazenamento USB aprovado e informa as tentativas de transferência e as transferências bloqueadas.
Veja o mapeamento completo entre o CMMC e o portfólio
Veja em ação
Acompanhe cada login nos sistemas que armazenam CUI
Veja quem fez login, quando, de onde e em qual computador, para identificar e reportar rapidamente atividades de login incomuns em sistemas que armazenam CUI.
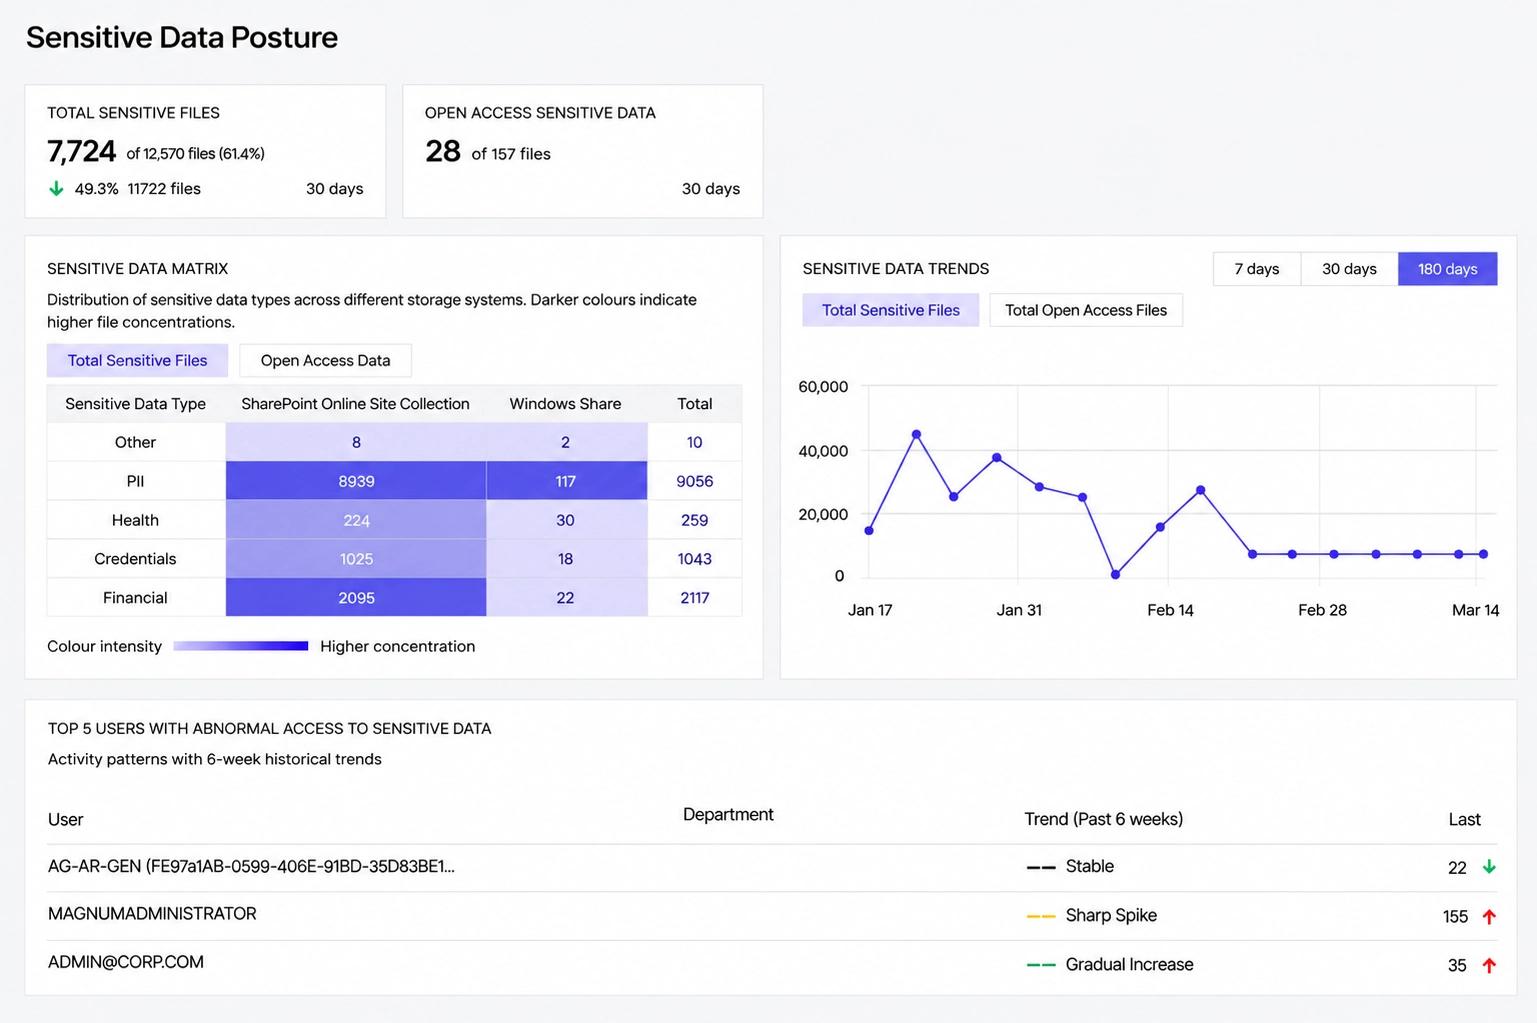
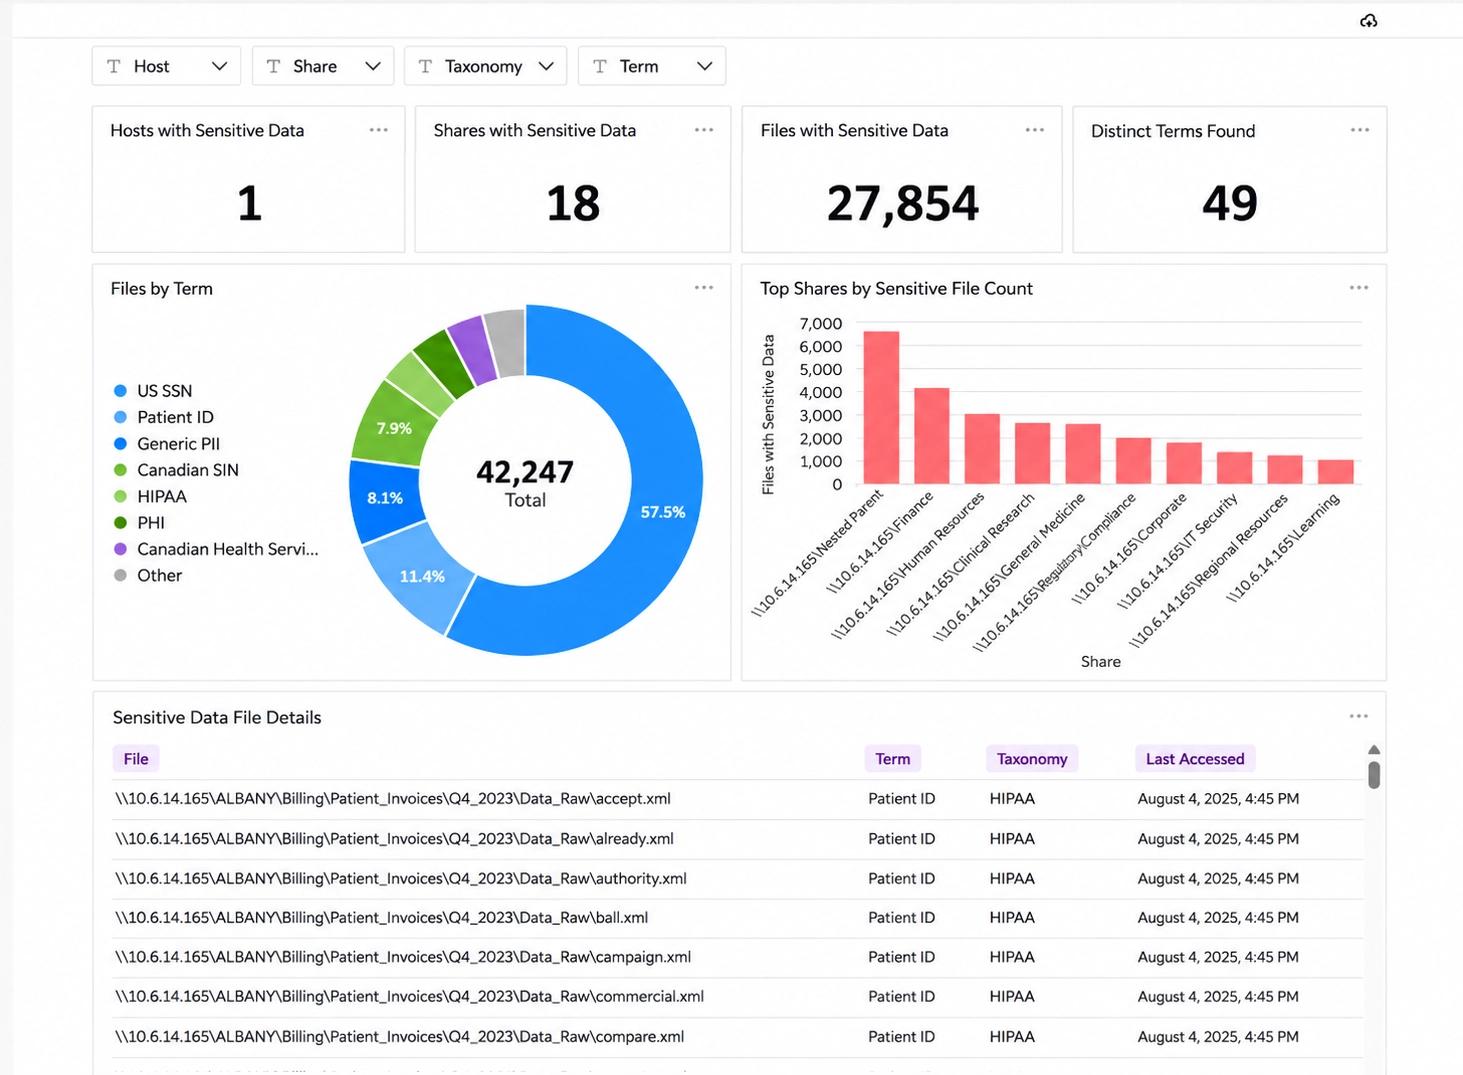
Deixe os proprietários dos dados revisarem quem acessa a CUI
As revisões de direitos colocam as decisões de acesso nas mãos dos proprietários dos dados, de modo que cada direito sobre a CUI é revisado, aprovado e documentado.
Veja exatamente o que mudou, antes e depois
Compare lado a lado os valores antes e depois de cada objeto modificado, para identificar com facilidade alterações indevidas ou não autorizadas em sistemas que armazenam CUI.
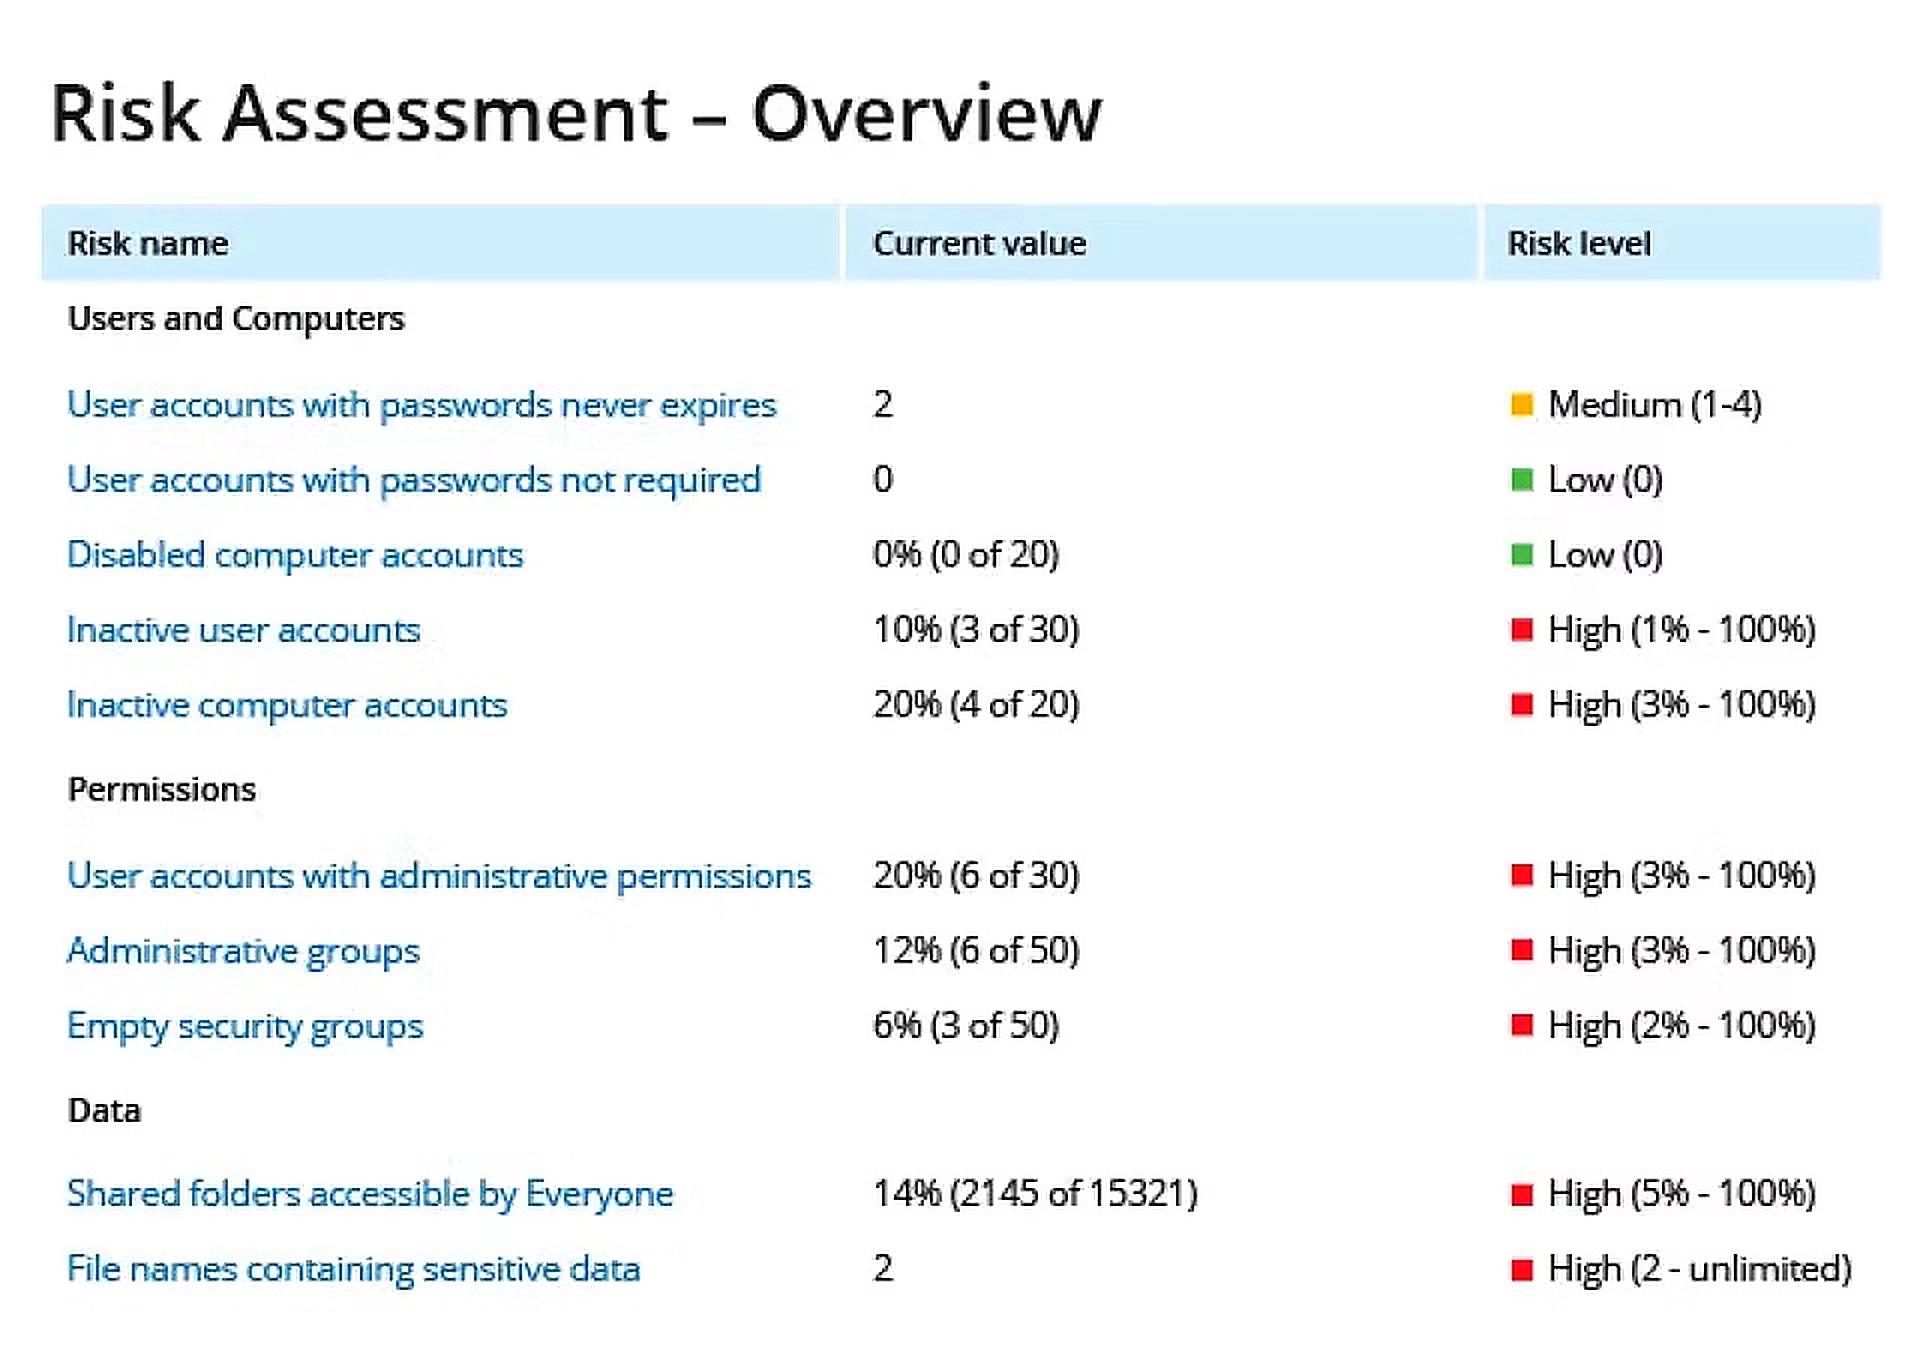
Controle quais dispositivos podem se conectar aos seus endpoints
Defina permissões de bloqueio, liberação ou somente leitura para armazenamento USB, impressoras, Bluetooth e outros dispositivos, para que a CUI circule apenas entre as pessoas e os dispositivos que você aprovou.
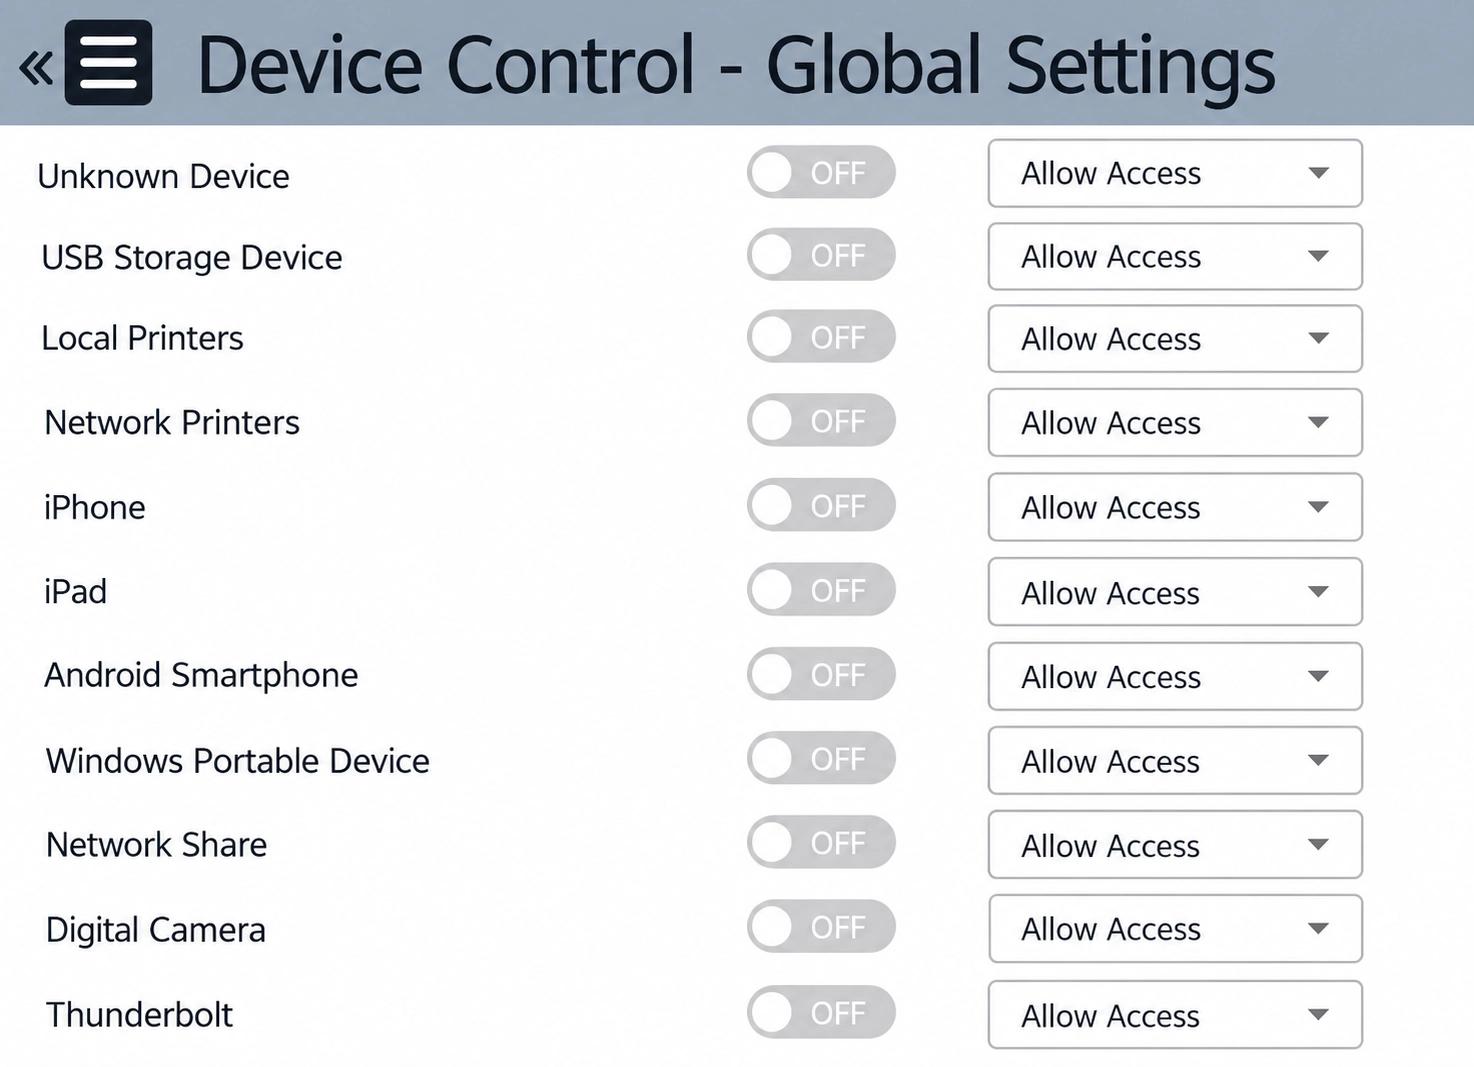
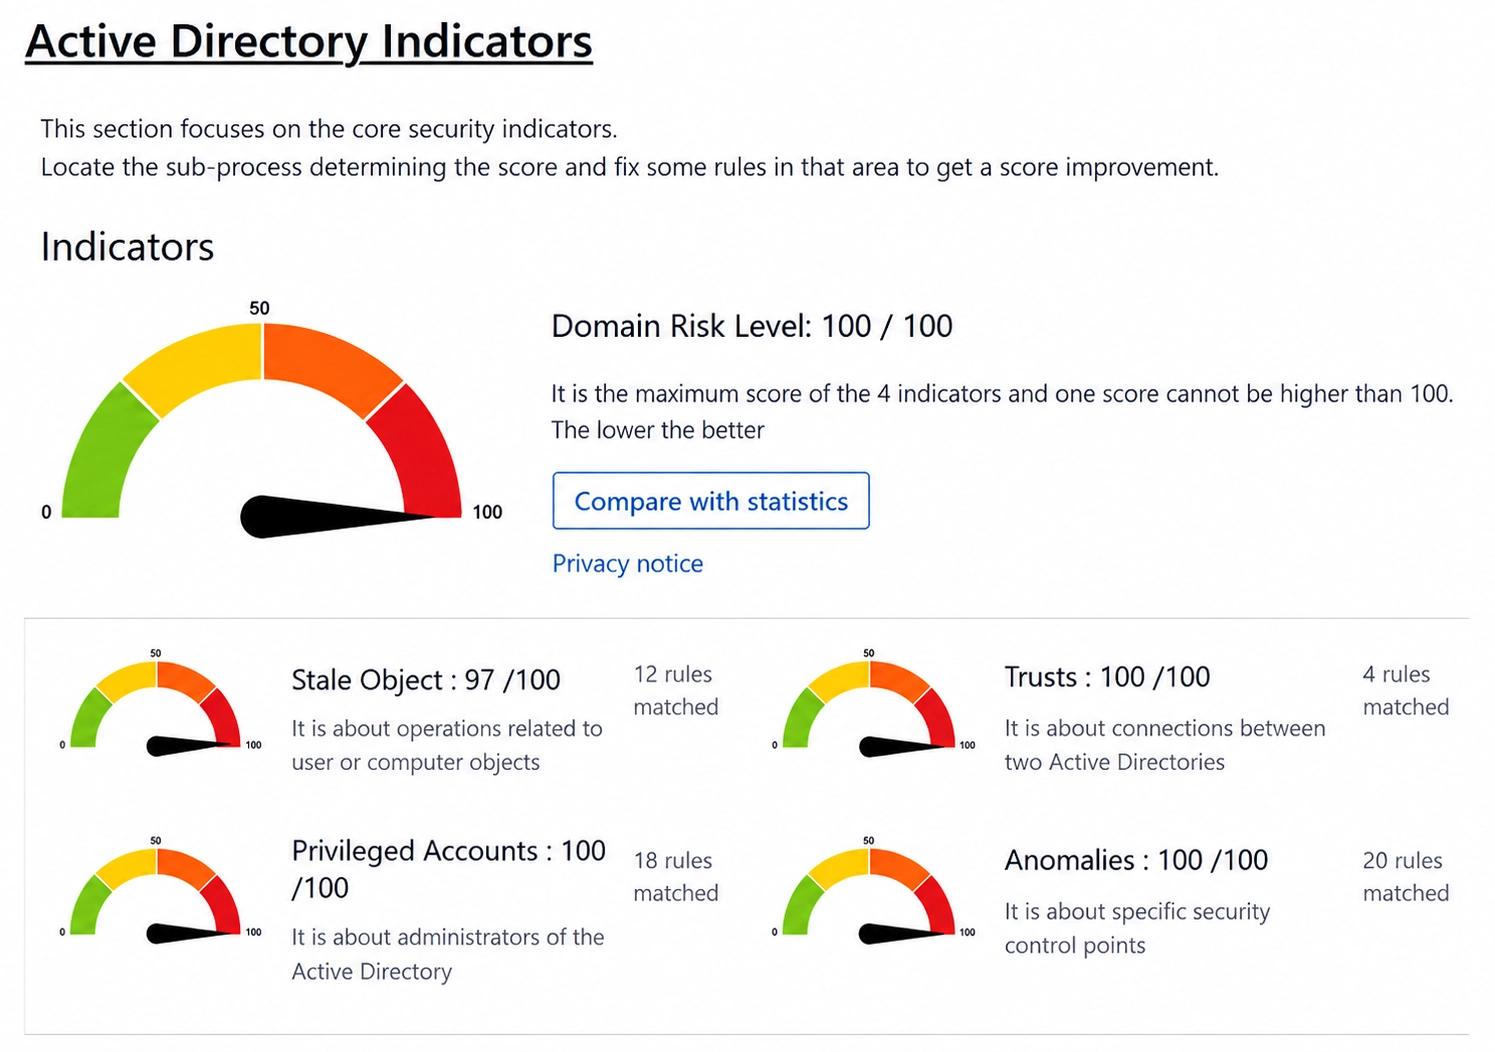
Pontue o risco do seu Active Directory e do Entra ID
Um relatório de integridade avalia o Active Directory e o Entra ID com mais de 170 verificações de segurança e pontua os riscos encontrados, apoiando os requisitos de avaliação periódica de riscos do CMMC.
Vá direto a uma capacidade
Saiba mais sobre a conformidade com o CMMC
Webinars, guias e artigos sobre como identificar e proteger a CUI.