Conformidade com PCI DSS v4.0.1
Software PCI que mostra onde estão os dados de titulares, quem os acessa e o que mudou
O software de conformidade PCI da Netwrix encontra dados de titulares de cartão, controla quem pode acessá-los e registra cada alteração em ambientes locais e na nuvem, para que você feche lacunas do PCI DSS e entregue ao seu avaliador as evidências de que ele precisa.
A maioria dos softwares de conformidade não consegue dizer onde os dados de titulares de cartão realmente estão, nem quem pode acessá-los.
Os dados de titulares de cartão se espalham além do CDE
Apenas 43% das organizações mantêm um inventário continuamente atualizado de onde os dados sensíveis estão (2026 Data and Identity Security Report).
O acesso excede a necessidade
51% das organizações relatam acesso alinhado às funções, com algum excesso de permissões, e 13% afirmam que muitos usuários têm mais acesso do que o necessário (mesmo relatório).
Responder perguntas sobre acesso leva horas
Apenas 29% das organizações conseguem determinar imediatamente quais identidades têm acesso a um dado sensível específico (mesmo relatório).
Software de conformidade com PCI DSS da Netwrix: o que o PCI DSS v4.0.1 exige e como ajudamos
Requisito
O que o PCI DSS exige
Netwrix
PCI DSS v4.0.1 3.2.1, Proteção de dados de conta armazenados
Manter o armazenamento de dados de conta no mínimo por meio de políticas de retenção e descarte.
O Data Classification encontra dados de titulares de cartão com taxonomias predefinidas do PCI DSS, oculta números de cartão em documentos fora dos seus repositórios principais de dados de titulares e move dados obsoletos ou redundantes para uma quarentena segura.
PCI DSS v4.0.1 7.2.4, Revisões de acesso
Revisar todas as contas de usuário e os privilégios de acesso relacionados pelo menos a cada seis meses.
O Access Analyzer mostra quem pode acessar quais dados sensíveis e em que nível, e permite que os proprietários dos dados revisem e revoguem direitos desnecessários.
PCI DSS v4.0.1 7.2.2, Privilégio mínimo
Atribuir o acesso com base na classificação e na função do cargo, com os privilégios mínimos necessários.
O Privilege Secure substitui direitos de administrador permanentes por acesso privilegiado just-in-time restrito à tarefa e grava cada sessão.
PCI DSS v4.0.1 10.2.1, 10.4.1, Registro e monitoramento de todos os acessos
Ativar logs de auditoria que registrem o acesso individual dos usuários aos dados de titulares de cartão e todas as ações de contas administrativas, e revisá-los regularmente.
O Auditor rastreia alterações, configurações e acessos em TI híbrida, com alertas e relatórios que apoiam a revisão diária de logs.
PCI DSS v4.0.1 10.2.1.5, Registro de alterações
Os logs de auditoria devem registrar alterações nas credenciais de identificação e autenticação, incluindo a criação de novas contas, a elevação de privilégios e alterações em contas com acesso administrativo.
O 1Secure gera relatórios sobre a criação de contas, alterações de funções e senhas e alterações de associação a grupos no Active Directory e no Entra ID, incluindo alterações que afetam contas com acesso administrativo.
PCI DSS v4.0.1 11.5.2, Detecção de alterações
Implantar um mecanismo de detecção de alterações que alerte sobre modificações não autorizadas em arquivos críticos e comparar arquivos críticos pelo menos semanalmente.
O Change Tracker oferece monitoramento de integridade de arquivos em todos os sistemas e sinaliza alterações não planejadas em relação às linhas de base aprovadas.
PCI DSS v4.0.1 11.5.1, Detecção de intrusões
Usar técnicas de detecção ou prevenção de intrusões no perímetro e nos pontos críticos do CDE e alertar a equipe sobre suspeitas de comprometimento.
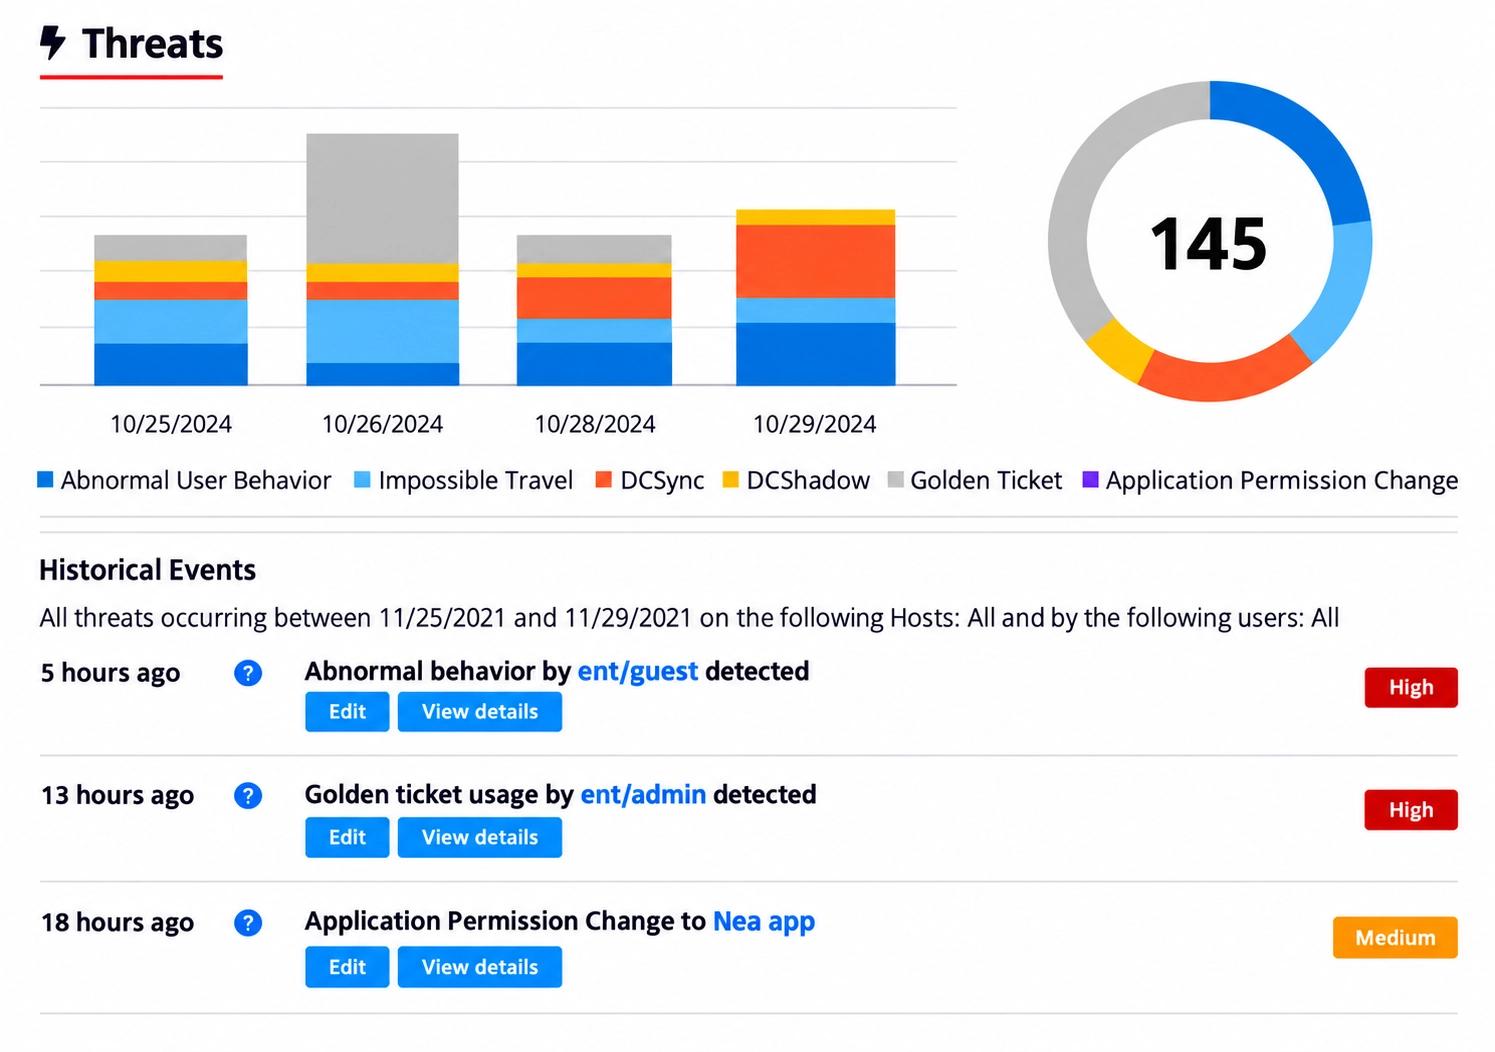
O Threat Manager detecta técnicas de ataque como DCSync, DCShadow e Golden Ticket contra o Active Directory e o Entra ID, além de atividade anormal em arquivos, e alerta a equipe ou aciona playbooks de resposta automatizados.
Veja o mapeamento completo entre o PCI DSS e o portfólio
Veja em ação
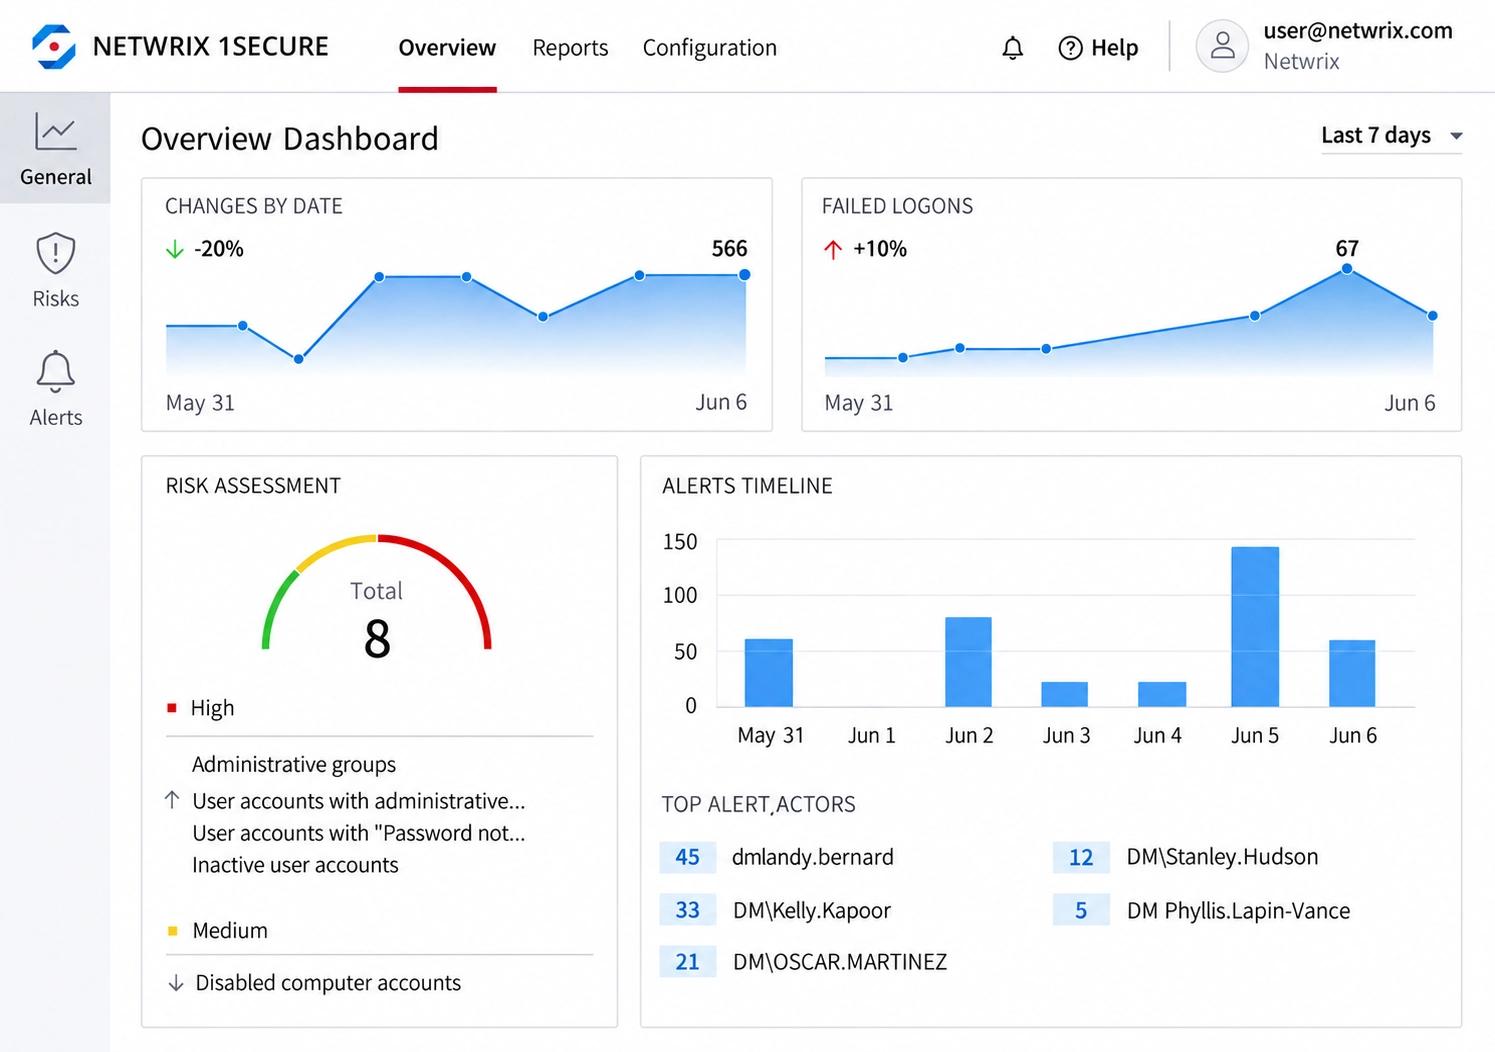
Veja alterações, logons com falha e risco em um único painel
A visão geral do 1Secure rastreia alterações, logons com falha, alertas e uma pontuação de risco geral em todo o ambiente, para que a atividade no CDE e ao redor dele apareça cedo.
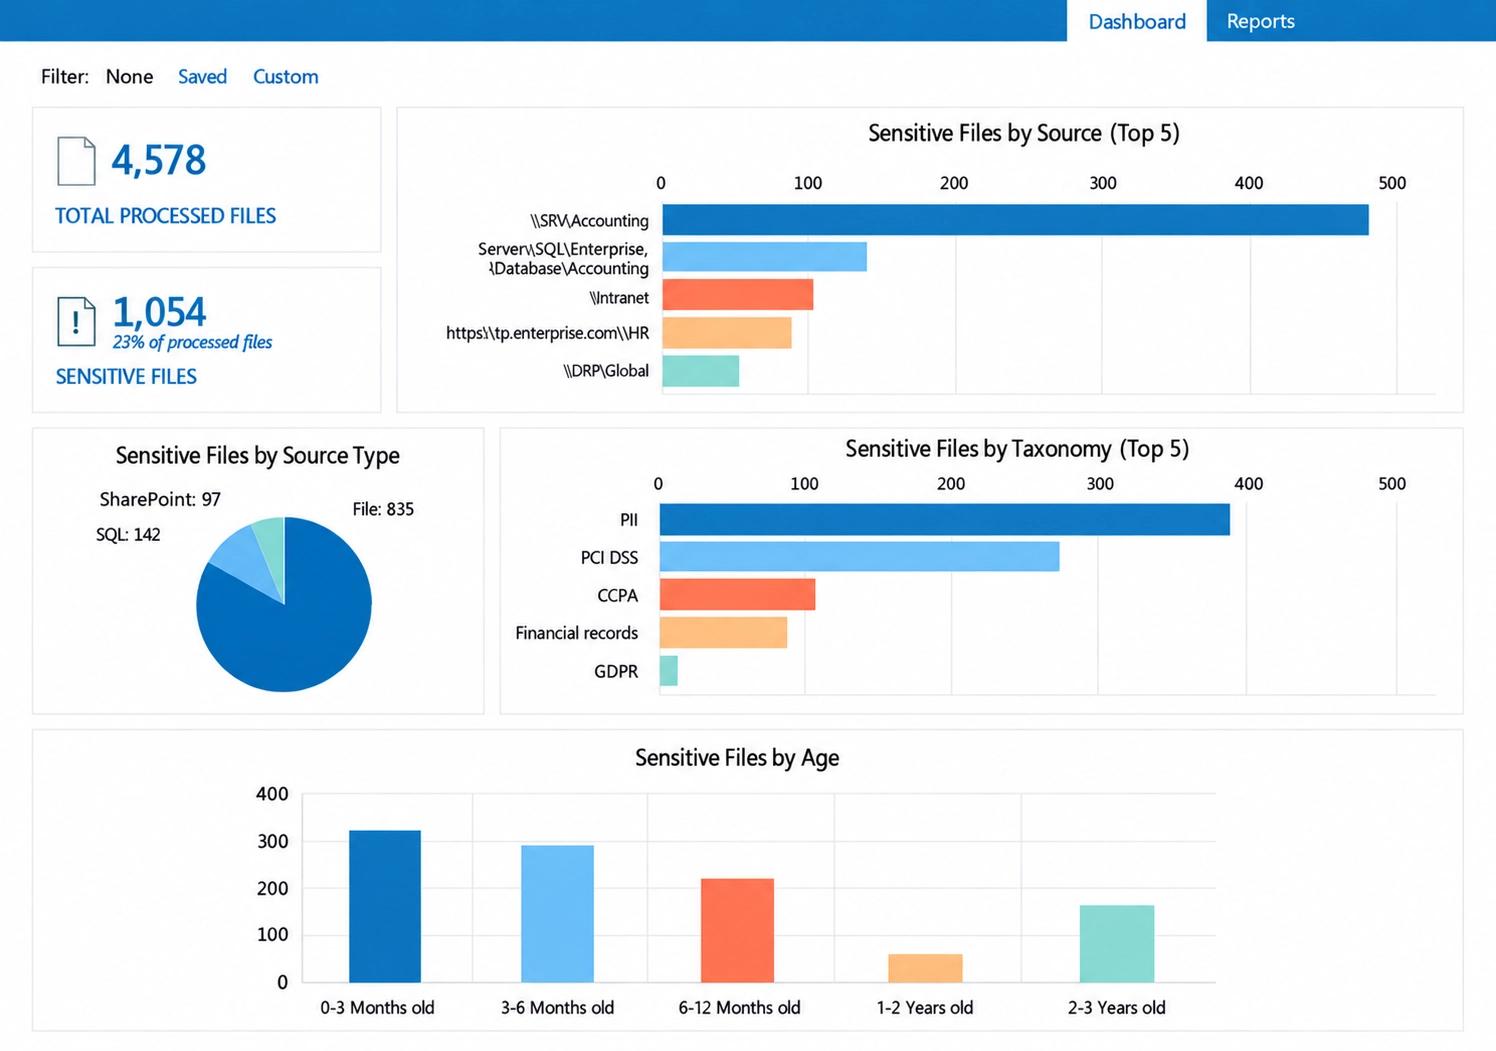
Encontre dados de titulares de cartão onde quer que estejam armazenados
Os arquivos sensíveis são divididos por origem, taxonomia (incluindo PCI DSS) e idade, para que você encontre dados de cartão fora do CDE e aplique suas regras de retenção.
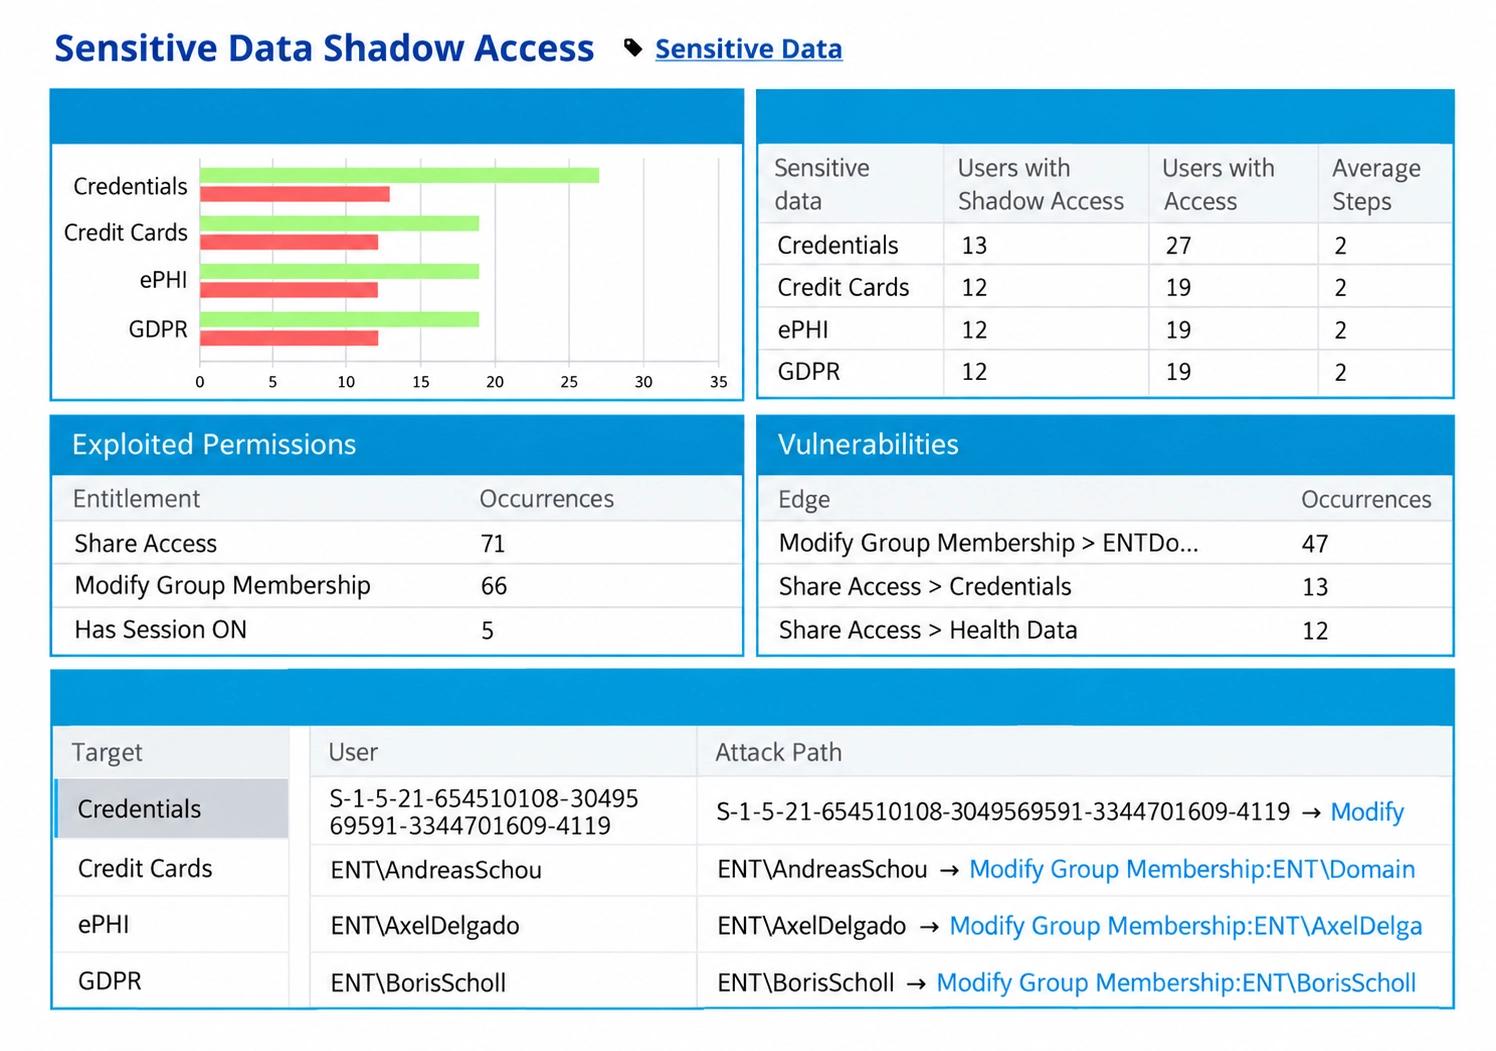
Veja quem pode acessar dados de cartão de crédito e como
A análise de acesso oculto mostra quais usuários podem alcançar dados de cartão de crédito, em quais permissões se apoiam e o caminho de ataque exato, para que as revisões de acesso partam da exposição real.
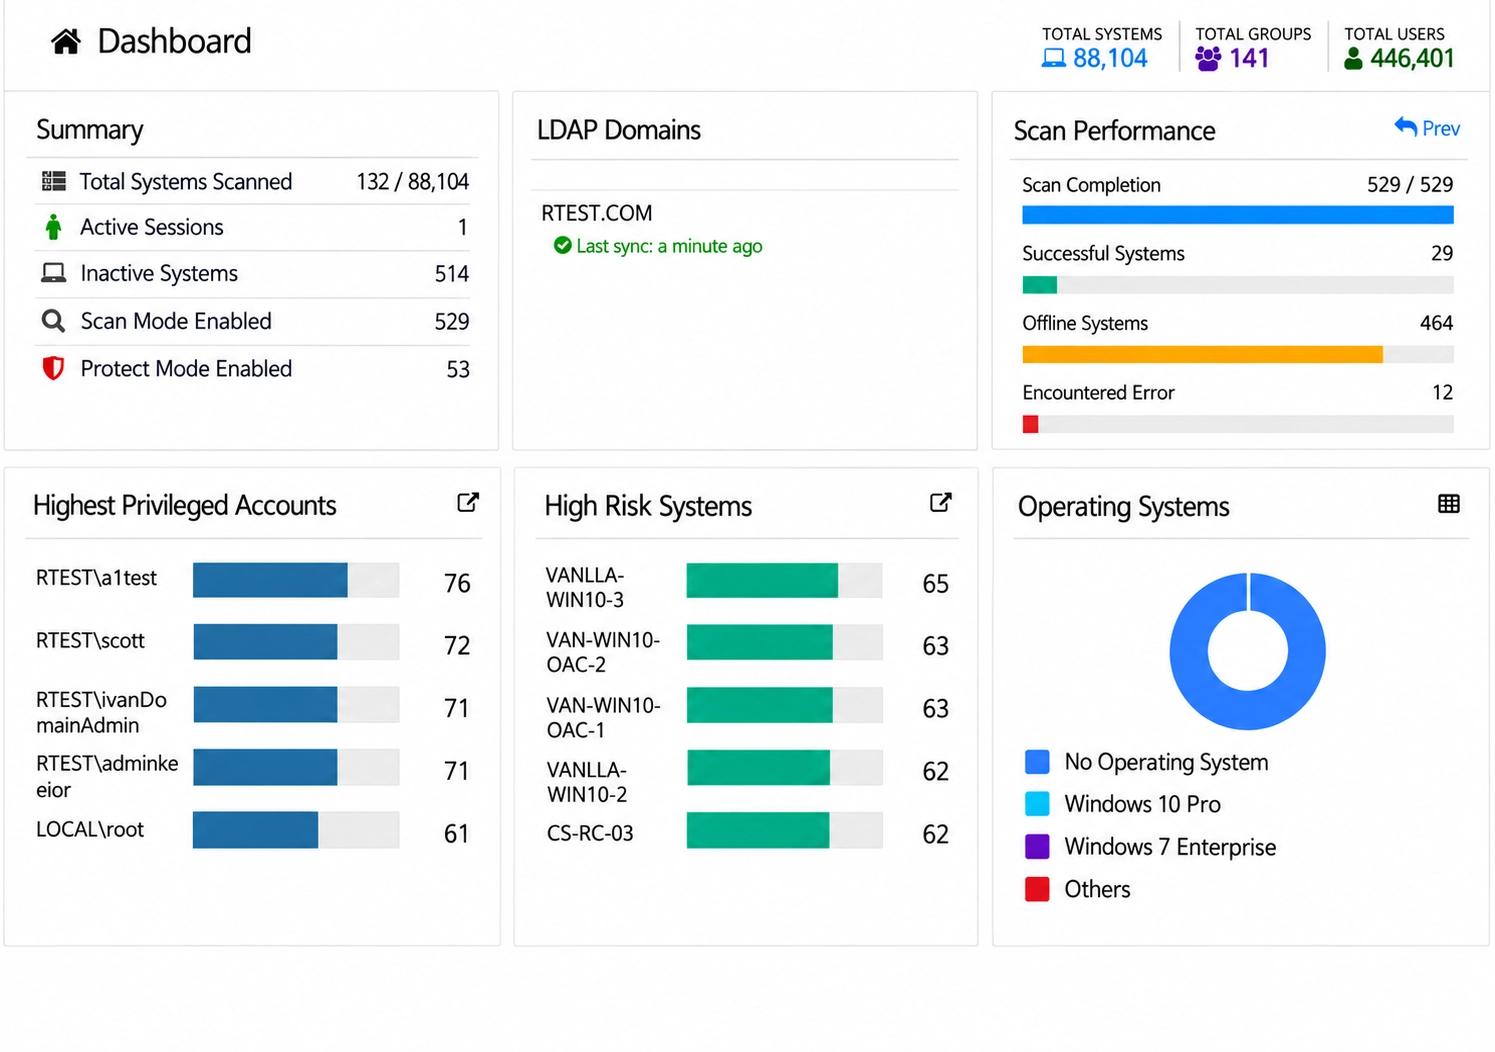
Encontre suas contas mais privilegiadas e os sistemas mais arriscados
O Privilege Secure analisa seus sistemas, classifica as contas com mais privilégios e os sistemas de alto risco e mostra onde o acesso de administrador permanente ao CDE deve ser removido.
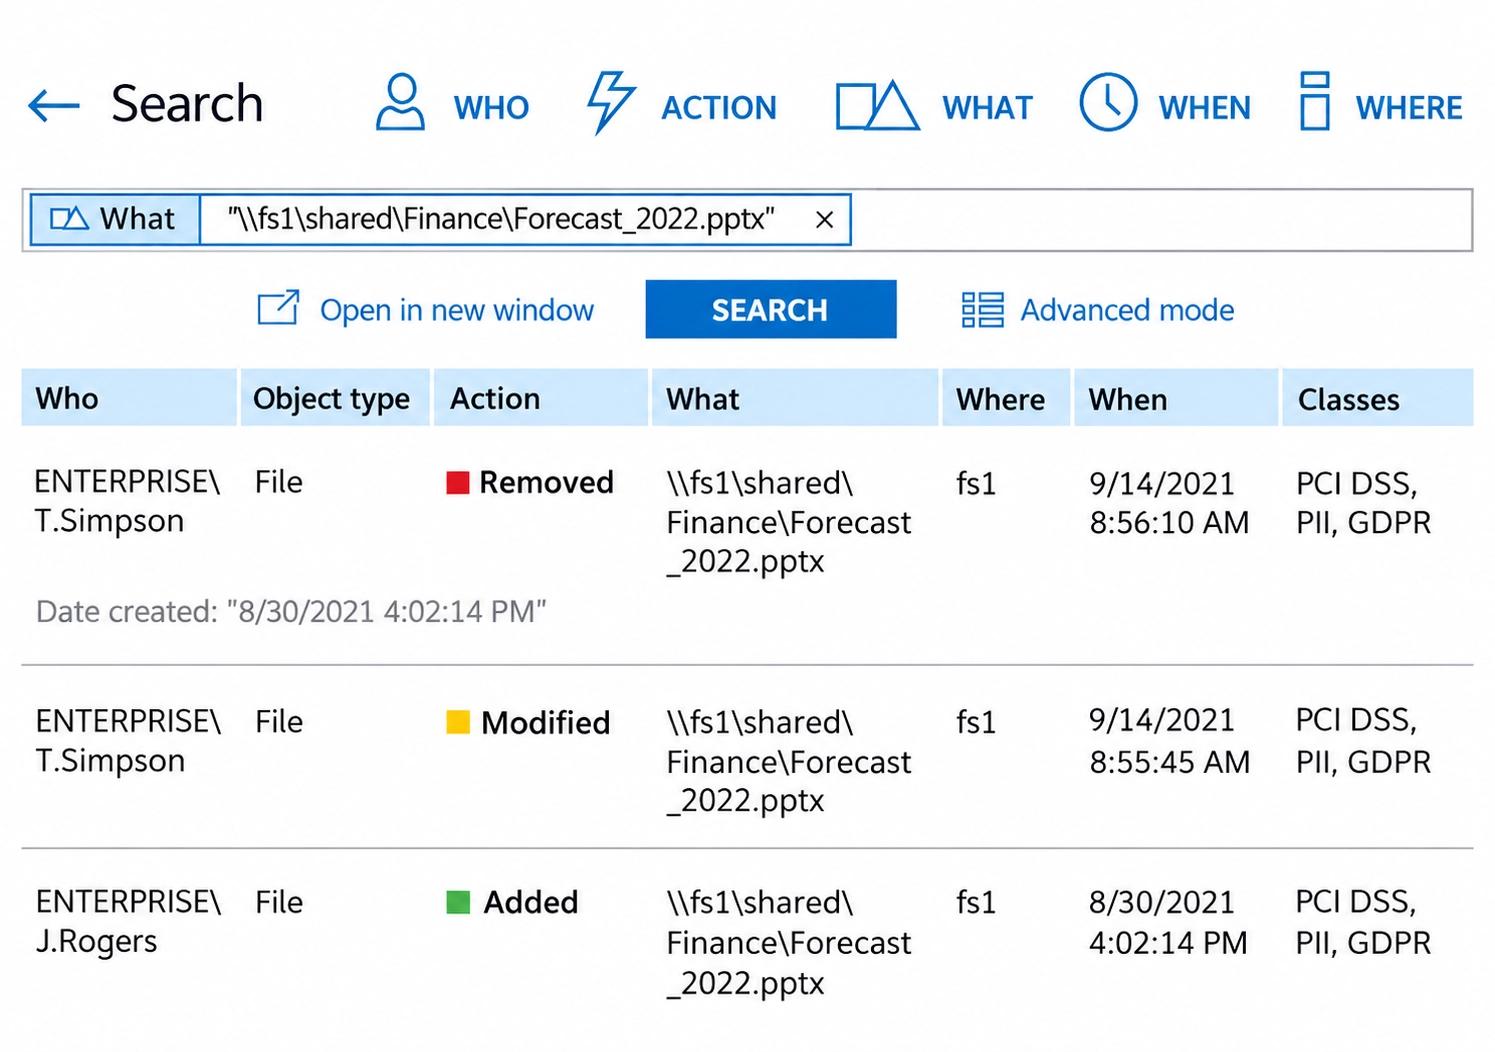
Saiba em segundos quem mexeu em um arquivo com dados de titulares de cartão
A pesquisa mostra quem removeu, modificou ou adicionou um arquivo, onde e quando, com a classificação PCI DSS do arquivo ao lado de cada evento. É o registro que o Requisito 10 exige.
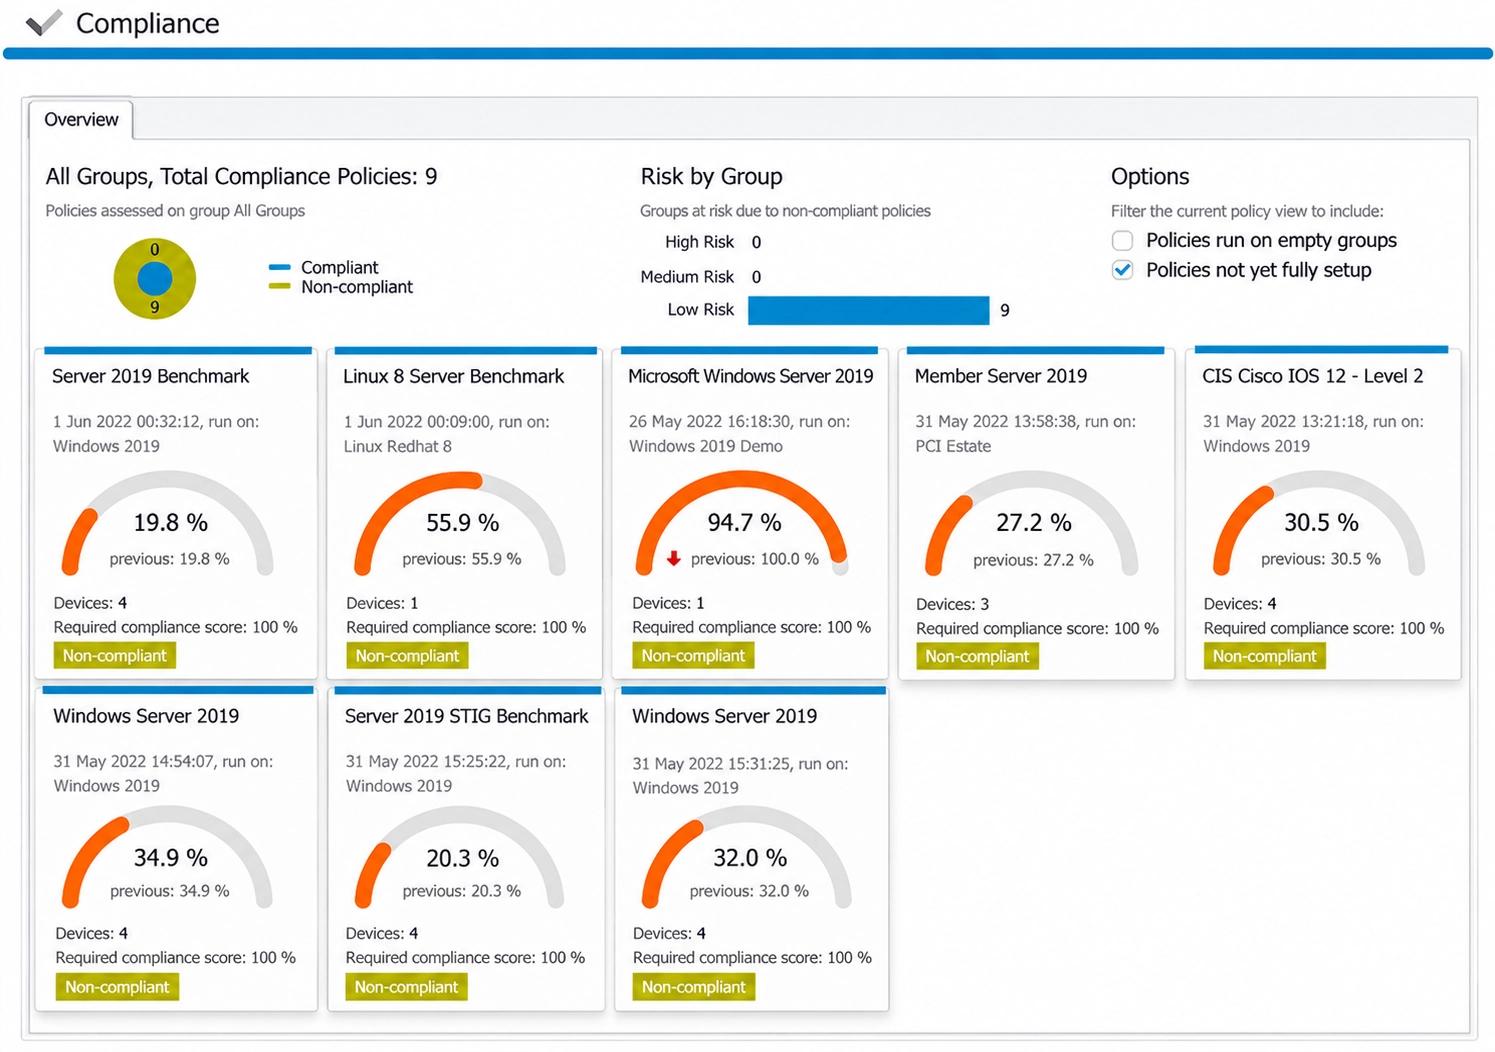
Comprove que as configurações seguem suas linhas de base de hardening
As pontuações de conformidade em relação a CIS, STIG e benchmarks de servidores mostram quais sistemas se desviaram das configurações aprovadas, apoiando a configuração segura e a detecção de alterações do PCI DSS.
Detecte ataques como DCSync e Golden Ticket enquanto acontecem
O Threat Manager sinaliza por gravidade comportamento anormal, viagem impossível e atividade de DCSync e Golden Ticket, para que os alertas de segurança alimentem diretamente sua resposta a incidentes.