
Top kostenlose Active Directory Management-Tools
Sep 6, 2026
Active Directory (AD) bleibt in den meisten Organisationen der primäre Identitätsspeicher, was es auch zum ersten Ort macht, an dem ein Eindringling sucht. In der Umfrage hinter The Netwrix 2026 Data and Identity Security Report, gaben 73 % der Sicherheits- und IT-Leiter an, dass sie nicht vollständig davon überzeugt sind, dass ihr AD frei von Fehlkonfigurationen zur Privilegieneskalation ist, und nur 36 % hatten in den letzten 12 Monaten eine umfassende AD-Sicherheitsbewertung durchgeführt.
Werkzeuge sind ein großer Teil dieser Lücke. Die richtigen AD-Tools verkürzen Routinearbeiten, erkennen Probleme bevor ein Auditor es tut, und ermöglichen einem kleinen Team, eine Umgebung abzudecken, die sonst mehr Personal bräuchte. Die falschen erzeugen ein falsches Sicherheitsgefühl.
Diese Liste enthält die Active Directory-Verwaltungstools, die es wert sind, bekannt zu sein, gruppiert nach Kosten und tatsächlicher Funktion. Einige sind dauerhaft kostenlos, einige bis zu einer Objektgrenze, und einige sind zeitlich begrenzte Testversionen.
Tool | Kostenmodell | Am besten geeignet für |
|---|---|---|
|
Active Directory Explorer |
Kostenlos |
Durchsuchen, Bearbeiten und Snapshot-Vergleich |
|
Microsoft AdRestore |
Kostenlos |
Wiederherstellen von Tombstone-Objekten |
|
Netwrix Auditor for Active Directory Community Edition |
Kostenlos |
Tägliche Änderungs- und Anmeldungsübersichten |
|
Netwrix Account Lockout Examiner |
Kostenlos |
Ursachenanalyse von Kontosperrungen |
|
Netwrix Effective Permissions Reporting Tool |
Kostenlos |
Berichterstellung über Berechtigungen zu einem bestimmten Zeitpunkt |
|
Netwrix Bulk Password Reset |
Kostenlos |
Zurücksetzen lokaler Admin-Passwörter in großem Umfang |
|
Netwrix Inactive User Tracker |
Kostenlos |
Auffinden veralteter Konten vor Ort |
|
Netwrix Password Expiration Notifier |
Kostenlos |
Erinnerungen und Berichte zum Ablauf von Passwörtern |
|
Cjwdev Active Directory Info |
Kostenlose Edition |
AD-Abfragen auf Attributebene |
|
Cjwdev AD Permissions Reporter |
Kostenlose Edition |
Berichterstellung über Berechtigungen |
|
Cjwdev AD Tidy |
Kostenlose Edition |
Massenbereinigung von Konten |
|
LDAPSoft AD Browser |
Kostenlos |
Schreibgeschütztes Durchsuchen und SQL-LDAP-Abfragen |
|
wiseDATAman Password Control |
Kostenlos |
Passwort-Zurücksetzungen durch den Helpdesk |
|
SysOp Tools AD Query |
Kostenlos, nicht kommerziell |
Suche nach Objekt- und Schema-Attributen |
|
SysAdmin Anywhere |
Kostenlos, Open Source |
Webbasierte AD-Verwaltung |
|
AlbusBit AD FastReporter |
Kostenlose Edition, Pro ab 149 $ |
Vordefinierte AD-Berichterstellung |
|
ManageEngine ADManager Plus |
Kostenlos bis zu 100 Objekten |
Massenverwaltung und Delegierung |
|
MaxPowerSoft AD Reports |
Kostenlos bis zu 200 Objekten |
Berichterstellung über AD und Entra ID |
|
SolarWinds Access Rights Manager |
30-Tage-Testversion |
Prüfung und Bereitstellung von Zugriffsrechten |
|
Adaxes |
Testversion |
Einheitliche Verwaltung von AD, Entra ID und Microsoft 365 |
|
Softerra LDAP Administrator |
30-Tage-Testversion |
Direkte LDAP-Verzeichnisverwaltung |
|
ENow AD Monitoring and Reporting |
Testversion |
Echtzeit-Überwachung der AD-Infrastruktur |
|
Zohno Z-Hire and Z-Term |
Testversion |
Automatisierung von Onboarding und Offboarding |
|
CENTREL Solutions XIA Automation |
Testversion |
Massenbereitstellung aus CSV |
Netwrix PingCastle bewertet eine Active Directory-Domäne anhand bekannter Angriffspfade und Fehlkonfigurationen, bevor ein Angreifer sie findet.
Wie man ein kostenloses Tool für Directory Management auswählt
Eine gute Wahl basiert auf vier Kriterien, und die meisten Werkzeuge, die einmal installiert und vergessen werden, erfüllen mindestens eines nicht.
Der Umfang ist die erste Überlegung, da Einzelnutzungsprogramme ein Problem gut lösen, wie das Auffinden eines gesperrten Kontos, während umfassendere Produkte Provisionierung, Berichterstattung und Prüfung zusammen abdecken. Die meisten Teams verwenden neben einem lizenzierten Produkt mehrere Dienstprogramme.
Das Zugriffsmodell ist ebenso wichtig, da schreibgeschützte Tools sicher an Junior-Mitarbeiter und Helpdesk-Teams übergeben werden können, während alles, was in AD schreibt, strengere Kontrollen benötigt, weil eine Massenoperation auf die falsche Organisationseinheit (OU) schwer rückgängig zu machen ist. Eine ordnungsgemäße Active Directory delegation verringert, wie oft jemand überhaupt umfassende Rechte benötigt.
"Kostenlos" bedeutet in dieser Liste drei verschiedene Dinge, und Anbieter geben selten an, welches zutrifft. Manche Tools bleiben dauerhaft kostenlos, manche sind kostenlose Editionen mit Objektbegrenzung, und manche sind zeitlich begrenzte Testversionen. Prüfen Sie, welche Sie erhalten, bevor Sie einen wiederkehrenden Prozess darauf aufbauen.
Das Audit-Trail ist oft die Lücke, die Teams erst im Nachhinein entdecken. Ein Reporting-Tool zeigt den aktuellen Zustand, wenn Sie also zeigen müssen, wer was wann geändert hat, benötigen Sie eine Lösung, die die Änderungen in AD verfolgt.
Microsoft-Tools zur Verwaltung von Active Directory
Microsoft liefert ein Set von AD-Tools, die auf bestimmte Verwaltungsaufgaben zugeschnitten sind. Sie sind direkt in Windows Server verfügbar und können auch unter Windows 10 oder Windows 11 durch Installation der Remote Server Administration Tools (RSAT) ausgeführt werden.
Die am häufigsten verwendeten Microsoft AD-Tools umfassen die folgenden:
- Active Directory Users and Computers (ADUC): Dieses Microsoft Management Console (MMC) Snap-In verwaltet tägliche Aufgaben wie Benutzerbereitstellung sowie die Verwaltung von Gruppen, Computern und OUs. Die Installation und Nutzung von ADUC erfordert lediglich die Aktivierung der RSAT-Funktion auf dem Arbeitsplatz.
- Active Directory Administrative Center (ADAC): Als moderne Alternative zu ADUC fügt ADAC den Active Directory-Papierkorb, eine fein granulare Verwaltung von Kennwortrichtlinien und einen PowerShell-Verlauf-Viewer hinzu, der den Cmdlet hinter jeder Aktion in der Benutzeroberfläche anzeigt. Letzteres macht ADAC zu einer praktischen Möglichkeit, AD-Skripting zu erlernen.
- Group Policy Management Console (GPMC): Diese Konsole erstellt und verwaltet Group Policy objects (GPOs), die Benutzer- und Computerumgebungen im Netzwerk zentral konfigurieren, von Sicherheitseinstellungen bis zur Softwarebereitstellung. Der Ultimative Leitfaden zur Group Policy Verwaltung geht ausführlicher darauf ein.
- Active Directory Sites and Services: Dieses Tool verwaltet die Replikation zwischen Domänencontrollern (DCs) und konfiguriert die AD-Netzwerktopologie.
- ADSI Edit: Ein Low-Level-Editor, der jedes Attribut jedes AD-Objekts anzeigt, einschließlich derjenigen, die andere Konsolen verbergen. Er ist mächtig und gnadenlos, daher als letztes Mittel verwenden.
- System Center Configuration Manager (SCCM): SCCM deckt größere Umgebungen ab, von der Bereitstellung von Anwendungen, Updates und Betriebssystemen bis hin zur Verwaltung von Inventar und Compliance.
Diese Tools übernehmen die grundlegende AD-Verwaltung, erreichen jedoch nicht die Automatisierung und Berichtstiefe.
Kostenlose Active Directory-Verwaltungstools von Drittanbietern
Die untenstehenden Tools sind kostenlos nutzbar, wobei „kostenlos“ in jedem Fall unterschiedliche Bedingungen hat.
Active Directory Explorer
Active Directory Explorer (AD Explorer) ist ein kostenloses Sysinternals-Tool zum Anzeigen und Bearbeiten von AD. Es navigiert im Verzeichnis, speichert Favoriten und untersucht Objekt-Eigenschaften und Attribute. Administratoren können Berechtigungen ändern, das Schema eines Objekts prüfen und komplexe Suchanfragen erstellen, speichern und wiederverwenden.
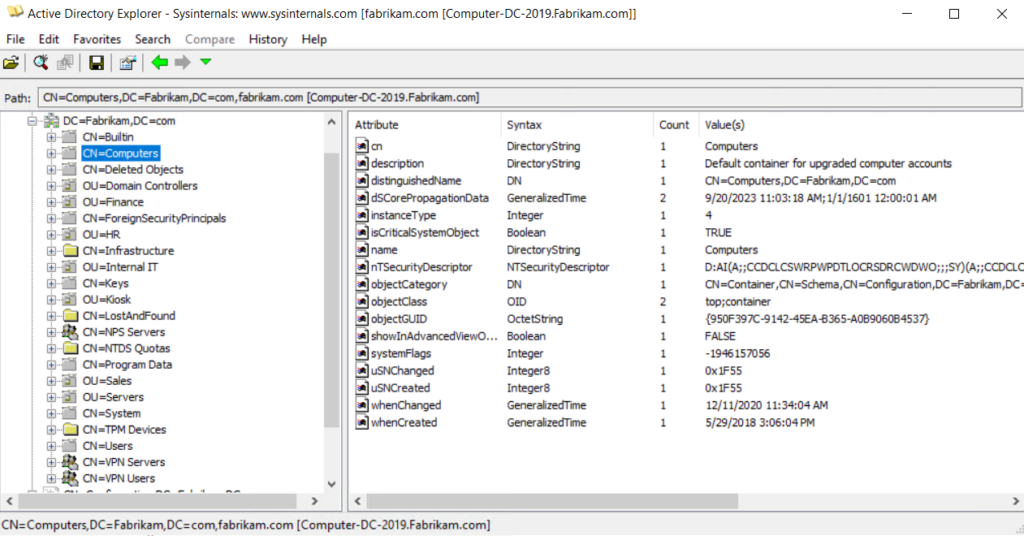
Active Directory Explorer durchsucht Verzeichnisobjekte und -attribute
Die nützlichste Funktion sind Snapshots. AD Explorer erfasst die AD-Datenbank zur Offline-Analyse und lädt dann den Snapshot, als wäre er mit dem Live-Verzeichnis verbunden. Ein integriertes Vergleichstool hebt Unterschiede bei Objekten, Attributen und Berechtigungen zwischen zwei Snapshots hervor, was Ihnen eine grobe Änderungsübersicht ohne Überwachungsprodukt gibt.
Microsoft AdRestore
Windows Server 2003 führte die Wiederherstellung gelöschter oder tombstone-Objekte ein. Microsoft AdRestore ist ein einzelnes Befehlszeilen-Tool, das tombstone-Objekte in einer Domäne auflistet und einzeln wiederherstellt. Ab Windows Server 2008 R2 übernimmt der Active Directory-Papierkorb in ADAC die meisten Wiederherstellungen sauberer, sodass AdRestore hauptsächlich in älteren Umgebungen verwendet wird.
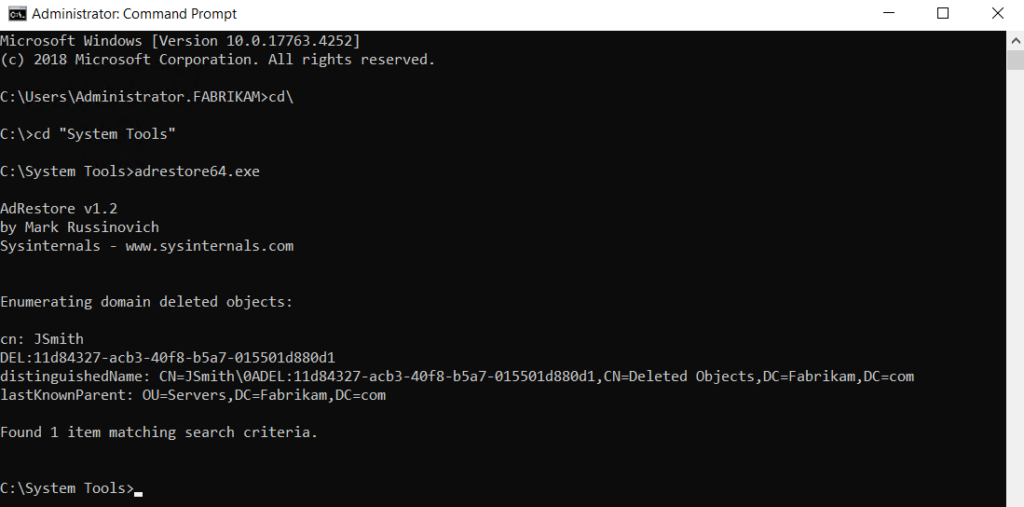
Microsoft AdRestore listet tombstone AD-Objekte in der Befehlszeile auf
Netwrix Auditor for Active Directory Community Edition
Netwrix Auditor für Active Directory Community Edition verfolgt Benutzeranmeldungen und Änderungen an AD-Benutzern, Gruppen, OUs, GPO-Verknüpfungen und Richtlinien und sendet dann eine tägliche Zusammenfassung der letzten 24 Stunden per E-Mail. Es ist ein kostenloser Download ohne Ablaufdatum.
Die kostenlose Version meldet, was sich geändert hat und wann, identifiziert jedoch nicht, welches Konto die Änderung vorgenommen hat. Sie enthält auch keine interaktive Suche, vordefinierte Compliance-Berichte, die auf Standards wie PCI DSS, HIPAA und GDPR abgebildet sind, Warnungen, Dashboards, Langzeitspeicherung oder rollenbasierte Zugriffskontrollen und sendet ihre Zusammenfassung an einen Empfänger. Dadurch ist sie eher ein tägliches Fehlerbehebungstool als ein Compliance-Archiv.
Netwrix Account Lockout Examiner
Netwrix Account Lockout Examiner verkürzt die Zeit zur Behebung von AD-Kontosperrungen. Ein Klick verfolgt die Ursache, sei es ein falsch zugeordnetes Netzlaufwerk, ein Dienst oder eine geplante Aufgabe, die mit veralteten Anmeldeinformationen ausgeführt wird, oder ein veraltetes Passwort, das auf einem mobilen Gerät zwischengespeichert ist. Gesperrte Dienstkonten, die meist am schwersten zu diagnostizieren sind, sind sein Einsatzgebiet.
Es ist ein kostenloser Download ohne Testzeitraum oder Ablaufdatum und erfordert Windows 8.1 oder höher mit .NET Framework 4.5.
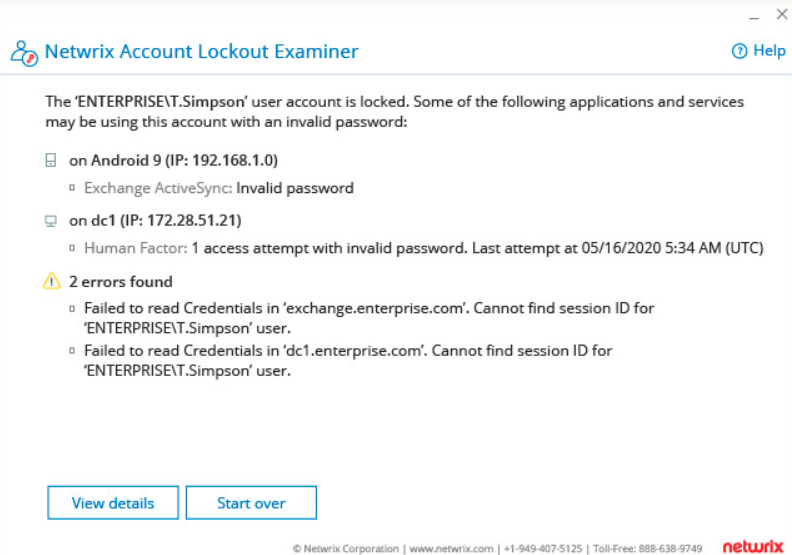
Netwrix Account Lockout Examiner zeigt die Hauptursache eines gesperrten AD-Kontos.
Netwrix-Tool zur Berichterstattung über effektive Berechtigungen
Netwrix Effective Permissions Reporting Tool meldet Benutzerberechtigungen in Active Directory und Dateiservern und trennt explizit zugewiesene Berechtigungen von denen, die durch Gruppenmitgliedschaft vererbt werden. Diese Unterscheidung macht die Ausgabe bei einer Zugriffsüberprüfung nutzbar.
Das Tool ist kostenlos, ohne Lizenzgebühr oder Zeitlimit. Es liefert eine Momentaufnahme, wer gerade Zugriff hat, und zeichnet nicht auf, wer diesen Zugriff wann geändert hat. Kombinieren Sie es daher mit Change Tracking, wenn Sie eine Historie benötigen. Die regelmäßige Überprüfung der effektiven Berechtigungen ist ein praktischer Schritt hin zu dem Prinzip der geringsten Rechte.
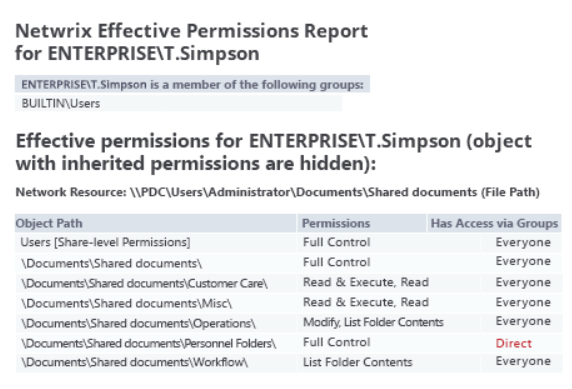
Netwrix Effective Permissions Reporting Tool-Ausgabe für AD- und Dateiserverberechtigungen
Netwrix Massenpasswortzurücksetzung
Netwrix Bulk Password Reset setzt lokale Administrator- und Benutzerpasswörter auf vielen Arbeitsstationen gleichzeitig aus der Ferne zurück, ohne sich an jedem Gerät anzumelden. Sie können bestimmte Computer, OUs oder ganze Domänen anvisieren oder eine benutzerdefinierte Computerliste aus einer Textdatei importieren. Es ist kostenlos, lizenzfrei und läuft nie ab.
Netwrix Auditor setzt dort an, wo die kostenlose Community Edition endet, und bietet Zuordnung von Wer-was-geändert hat, compliance-orientierte Berichte und Langzeitaufbewahrung. Starten Sie eine kostenlose Testversion.
Netwrix Inactive User Tracker
Netwrix Inactive User Tracker findet inaktive Benutzerkonten und berichtet über deren Alter und Inaktivitätsdauer, sodass Sie entscheiden können, was deaktiviert oder gelöscht werden soll. Legen Sie eine Schwelle wie 90 Tage fest, und das Tool deaktiviert passende Konten oder verschiebt sie nach Zeitplan in eine bestimmte OU.
Es fragt direkt lokale Domänencontroller ab und deckt Entra ID nicht ab, was wichtig ist, wenn Ihre Bereinigung beide Bereiche umfassen muss. Veraltete Konten sind ein dauerhaftes Risiko, da jedes inaktive Konto mit aktiven Anmeldeinformationen ein Kandidat für privilege escalation.
Netwrix Password Expiration Notifier
Netwrix Password Expiration Notifier sendet E-Mails an Benutzer und deren Manager, bevor Passwörter ablaufen, und versendet Zusammenfassungsberichte über bevorstehende Abläufe. Weniger abgelaufene Passwörter bedeuten weniger Helpdesk-Anrufe und halten die Passwortrotation ohne manuelles Nachverfolgen richtlinienkonform. Es ist ein kostenloser Download ohne Ablaufdatum.
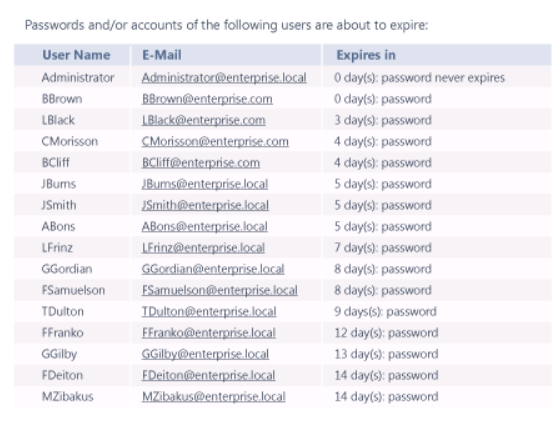
Zusammenfassender Bericht von Netwrix Password Expiration Notifier über bevorstehende Passwortabläufe
Das Bereinigen veralteter Konten und das Überprüfen von Berechtigungen sind die beiden Aufgaben, die am häufigsten aufgeschoben werden, bis eine Prüfung sie erzwingt. Wenn Ihre letzte umfassende AD-Bewertung mehr als ein Jahr zurückliegt, beginnen Sie dort, anstatt ein weiteres Tool hinzuzufügen.
Cjwdev Active Directory Info, Kostenlose Ausgabe
Die kostenlose Edition von Cjwdev Active Directory Info führt Abfragen für die von Ihnen gewählten Attribute aus. Sie ermittelt direkte und verschachtelte Gruppenmitgliedschaften und fragt jeden Domänencontroller nach nicht replizierten Attributen ab, was die Ergebnisse in Multi-DC-Umgebungen genau hält.
Multi-Domain-Abfragen funktionieren mit einfachen Eingaben von Domainnamen und Anmeldedaten, und Berichte können als CSV, HTML oder TXT exportiert werden, die gesperrte Konten, deaktivierte Benutzer, als "password never expires" markierte Konten und in den letzten 30 Tagen geänderte GPOs abdecken.
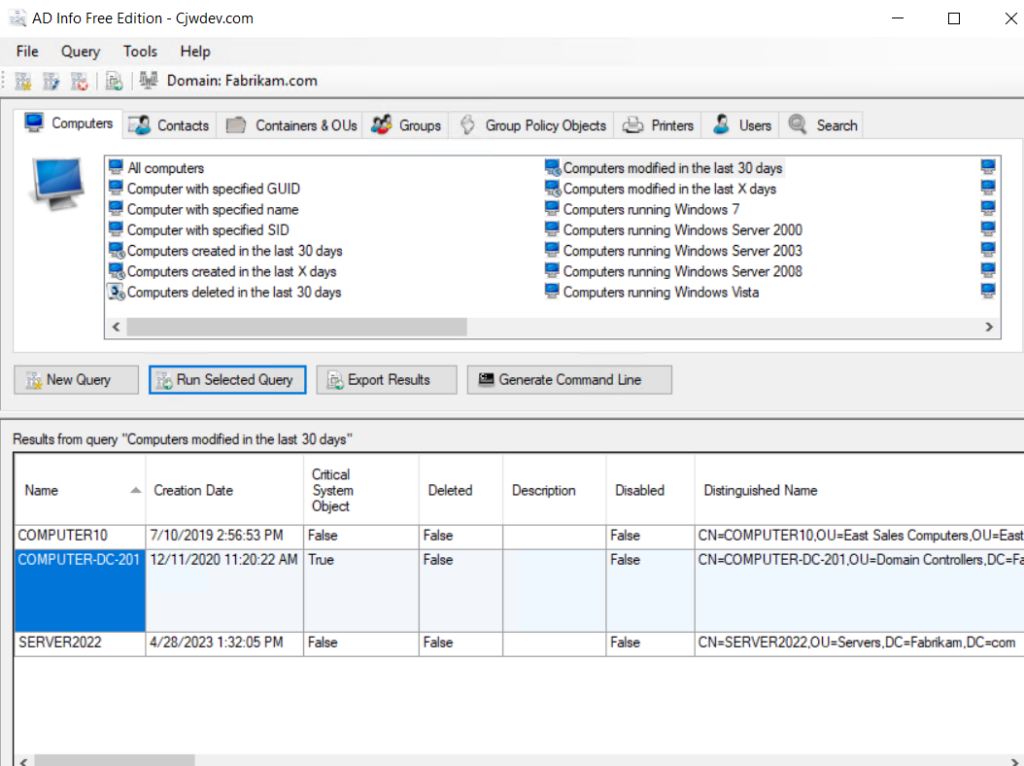
Cjwdev Active Directory Info erstellt einen AD-Bericht auf Attributebene
Cjwdev AD Permissions Reporter, Kostenlose Ausgabe
Die kostenlose Version von Cjwdev AD Permissions Reporter berichtet über Sicherheitsberechtigungen für AD-Objekte und exportiert Ergebnisse als CSV oder HTML. Die kostenpflichtige Standard-Version bietet mehr Berichtoptionen.
Cjwdev Gruppenmanager
Cjwdev Group Manager ermöglicht es dem Eigentümer einer Gruppe, die Mitgliedschaft und Einstellungen der Gruppe zu verwalten, einschließlich Hinzufügen und Entfernen von Mitgliedern sowie dem Export der Mitgliederliste als CSV. Die Delegation der Gruppenverwaltung auf diese Weise hält routinemäßige Mitgliedschaftsänderungen von Domain-Administrator-Konten fern.
Cjwdev Managed Service Accounts GUI
Die GUI von Cjwdev Managed Service Accounts konfiguriert group managed service accounts über eine Schnittstelle statt PowerShell und funktioniert mit den richtigen Anmeldeinformationen über mehrere Domänen hinweg.
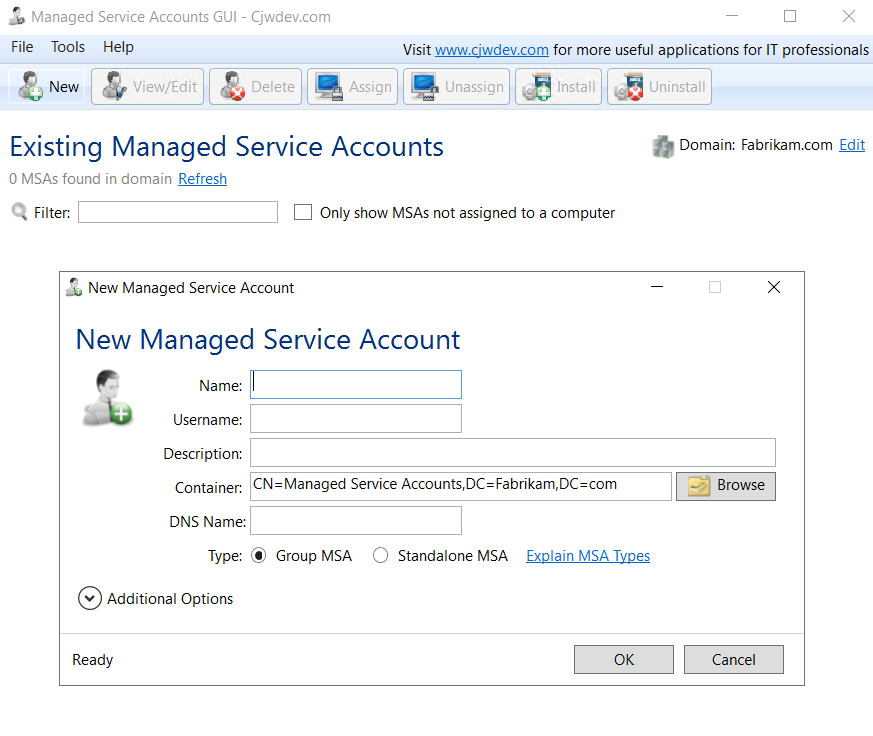
Cjwdev Managed Service Accounts GUI zur Konfiguration eines MSA
Cjwdev AD Tidy
Cjwdev AD Tidy verwaltet AD-Konten in großen Mengen und bereinigt veraltete oder inaktive Konten. Typische Aufgaben sind das Hinzufügen vieler Konten zu einer Sicherheitsgruppe oder das Festlegen zufälliger Passwörter oder eines bestimmten Ablaufdatums für eine Gruppe von Konten.
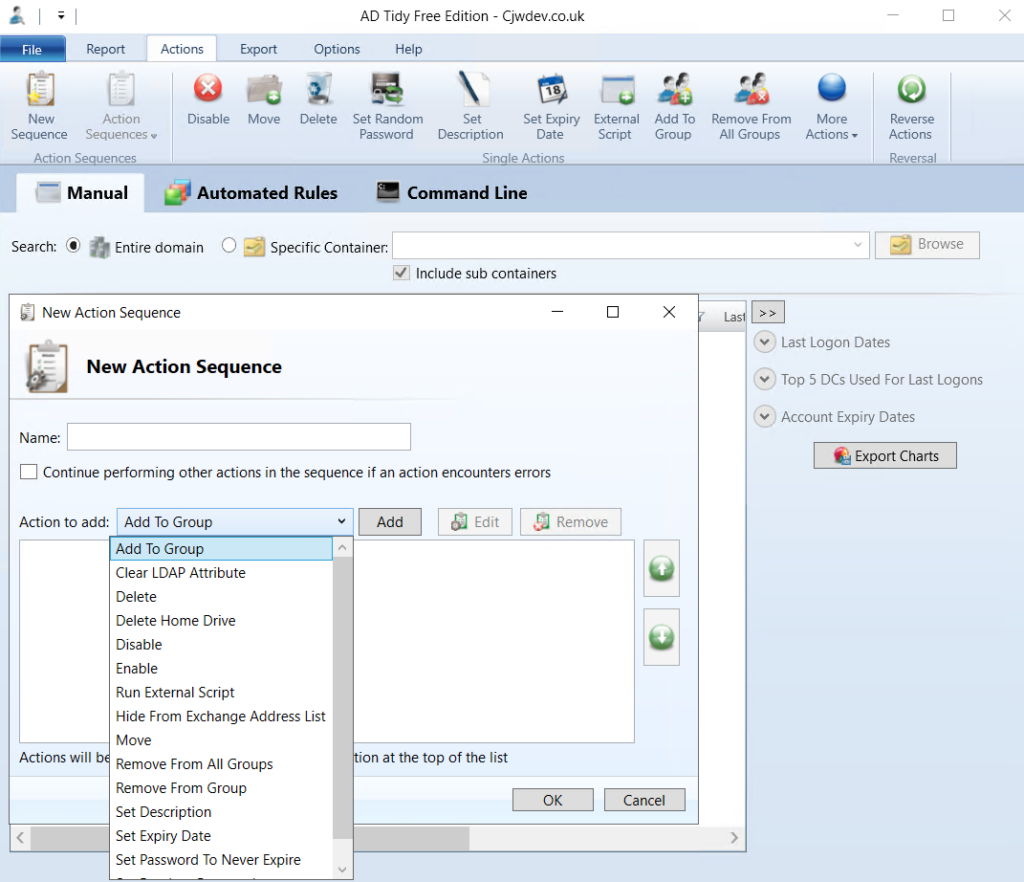
Cjwdev AD Tidy identifiziert inaktive Konten zur Massenbereinigung
LDAPSoft AD Browser
LDAPSoft AD Browser bietet Lesezugriff auf die AD-Hierarchie mit Text- und visueller Suche, einschließlich einer Schnellsuchleiste für häufige Abfragen wie Mitarbeiter-E-Mails und Namen. Es zeigt alle verfügbaren Attribute an, führt SQL-LDAP-Anweisungen aus und unterstützt sowohl Version 2 als auch 3 des Lightweight Directory Access Protocol (LDAP) über mehrere Verzeichnisse.
Die aktuelle Version ist eine Windows-Desktop-Anwendung, die nur als 64-Bit-Version verteilt wird, und sie ist kostenlos für kommerzielle und nicht-kommerzielle Nutzung. Der Nur-Lese-Zugriff macht sie sicher für Mitarbeiter, die Informationen nachschlagen müssen, ohne etwas zu ändern.
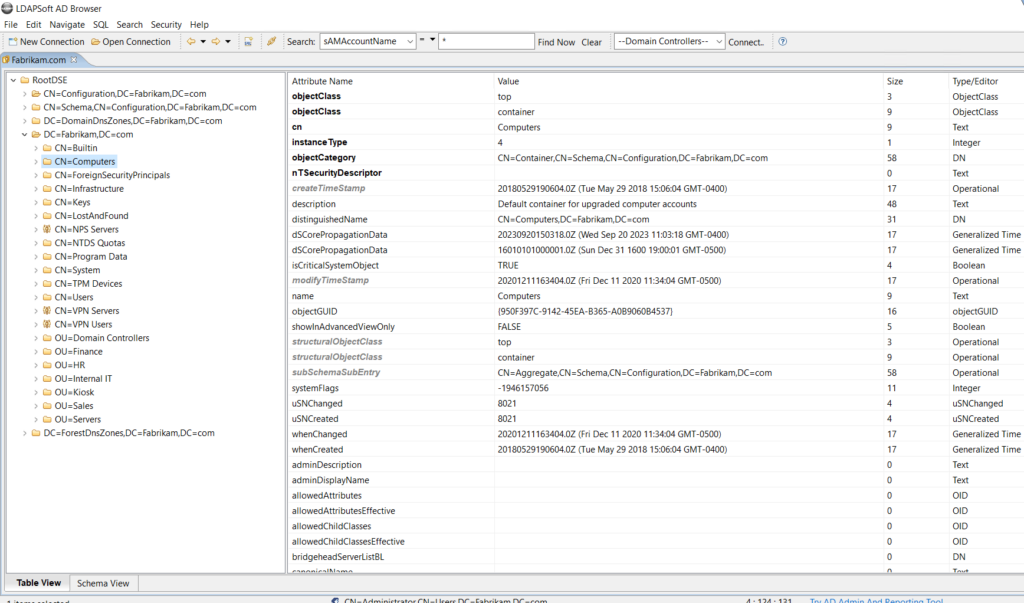
LDAPSoft AD Browser zeigt AD-Objektattribute im Nur-Lese-Modus an
wiseDATAman Passwortkontrolle
wiseDATAman Password Control bietet Helpdesk-Teams eine Alternative zur MMC-Konsole für Passwortzurücksetzungen, einschließlich Massenzurücksetzungen, die Zeit bei der Wartung von Dienstkonten sparen. Das Tool wurde mit seinem Herausgeber von der eingestellten wisesoft.co.uk-Seite zu wisedataman.com verlegt, wo es kostenlos bleibt und keine Registrierung mehr erfordert. Kombinieren Sie es mit einer soliden Active Directory password policy, damit Zurücksetzungen keine schwachen Anmeldeinformationen erneut einführen.
SysOp Tools AD-Abfrage
SysOp Tools AD Query sucht einen bestimmten Benutzer oder Computer, einschließlich Schemaattribute, die normalerweise nicht lesbar sind, und exportiert die Ergebnisse nach XML. Es läuft ohne Installation. Zwei Bedingungen gelten. Es ist nur für nicht-kommerzielle Nutzung kostenlos, und der Anbieter verlangt vor dem Download eine beträchtliche Menge persönlicher Informationen.
SysAdmin überall
SysAdmin Anywhere ist ein kostenloses Multifunktionstool zur Verwaltung von AD-basierten Netzwerken, das Passwortzurücksetzungen, Objektabfragen und Objektverwaltung sowie Inventar und Berichte über AD hinaus abdeckt. Das Projekt ist jetzt Open Source, der Quellcode wurde zusammen mit der veröffentlichten Version auf GitHub veröffentlicht.
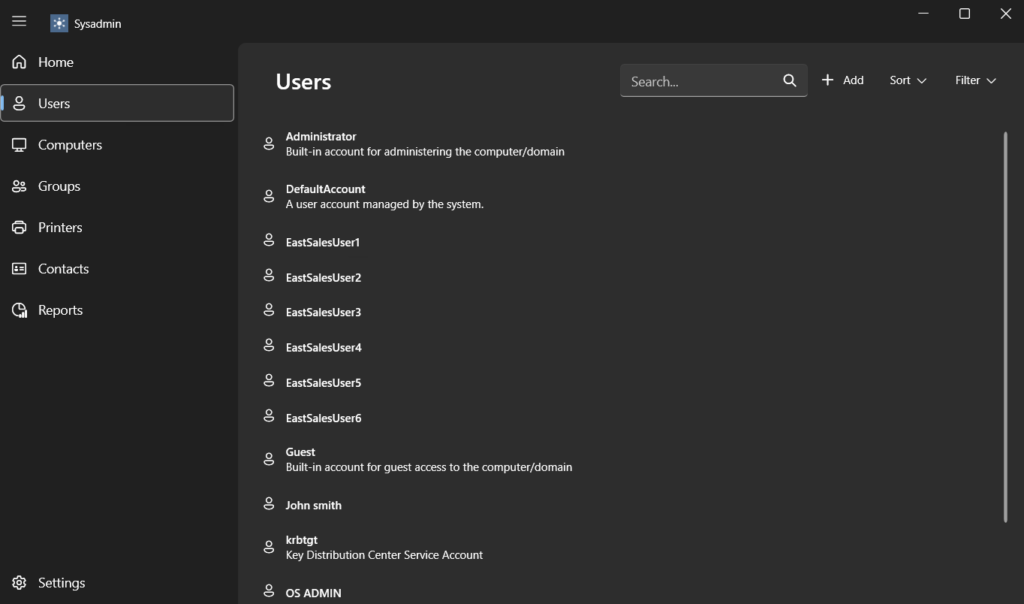
SysAdmin Anywhere Weboberfläche für die Verwaltung von Active Directory
Kostenlose Tools übernehmen hier den Großteil der täglichen Arbeit: Kontosperrungen, Berechtigungs-Snapshots, Bereinigung veralteter Konten. Die Lücke entsteht, wenn die Frage von „Wie ist der aktuelle Zustand?“ zu „Beweise, was sich wann geändert hat“ wechselt – hier setzt Netwrix Auditor mit seiner kostenlosen Community Edition an.Fordern Sie eine persönliche Demo an um die durchsuchbare Prüfspur in Ihrer eigenen Domäne zu sehen
Bezahlte Active Directory-Verwaltungstools
Mehrere unten aufgeführte Produkte werden mit einer kostenlosen Edition neben der lizenzierten Version geliefert und nicht nur als Testversion, sofern zutreffend angegeben.
ManageEngine ADManager Plus
ManageEngine ADManager Plus verwaltet die Massenverwaltung von Benutzerkonten und anderen AD-Objekten, detaillierte Berichte sowie die Automatisierung von Bereitstellung und Stilllegung. Die rollenbasierte Zugriffskontrolle unterstützt Delegation, und ein integrierter Workflow umfasst das Ticketing.
ADManager Plus wird jetzt mit einer kostenlosen Edition statt einer Testversion ausgeliefert. Die kostenlose Stufe umfasst bis zu 100 Domänenobjekte und mehr als 200 AD-Berichte sowie Benutzer- und Computerverwaltung, was für eine kleine Domäne oder eine gründliche Bewertung ausreicht. Lizenzierte Standard- und Professional-Editionen heben die Objektbegrenzung auf und fügen Automatisierung hinzu.
AlbusBit AD FastReporter
AlbusBit AD FastReporter erstellt, speichert, plant und teilt AD-Berichte mit einer großen Auswahl vordefinierter Berichte und einem dreistufigen Generierungsprozess.
Die kostenlose Edition ist zeitlich unbegrenzt. Sie umfasst über 250 Berichte in acht Kategorien, Anpassungen in 370 Feldern und mehrere Domänenverbindungen. Export, Berichtsspeicherung, benutzerdefinierte Filter, automatisierte Planung und Prioritätssupport sind in der Pro-Edition enthalten, die bei 149 $ beginnt. Teams, die Berichte nur auf dem Bildschirm lesen müssen, können die kostenlose Edition unbegrenzt nutzen.
MaxPowerSoft Active Directory-Berichte
MaxPowerSoft Active Directory Reports erstellt Berichte über Benutzerkonten, Gruppenmitgliedschaften, OUs und Berechtigungen, die sowohl Sicherheitsprüfungen als auch Compliance-Nachweise unterstützen. Administratoren können anomale Änderungen erkennen, inaktive oder abgelaufene Konten finden, den Passwortstatus prüfen und Anmeldeaktivitäten überprüfen, anschließend in verschiedenen Formaten exportieren. Neuere Versionen erweitern die Abdeckung auf Entra ID neben lokalem AD.
Unter der Vollversion gibt es zwei Optionen. AD Reports Lite ist eine kostenlose Edition, die auf 200 Objekte begrenzt ist, und das vollständige Produkt bietet eine zweiwöchige Testversion mit unbegrenzten Objekten und ohne Kreditkarte. Die Lizenzierung erfolgt pro Administratorbenutzer.
SolarWinds Access Rights Manager
SolarWinds Access Rights Manager (ARM) automatisiert AD-Aufgaben in den Bereichen Benutzer- und Gruppenverwaltung, Passwortverwaltung, Compliance- und Audit-Berichterstattung sowie Group Policy-Verwaltung. Das Produkt ist der ehemalige 8MAN, den SolarWinds übernommen und umbenannt hat, weshalb ältere Bewertungen und Dokumentationen noch diesen Namen verwenden.
Eine 30-tägige Testversion enthält alles aus der Full Edition. Die Full Edition, die Provisioning, Berechtigungsänderungen, Workflow-Automatisierung und Delegierung freischaltet, beginnt bei 3.448 $.
Adaxes
Adaxes bietet eine einheitliche Verwaltung von Active Directory, Entra ID, Exchange und Microsoft 365 über eine einzige Oberfläche. Es übernimmt die Delegation administrativer Rechte, proaktives Monitoring und Self-Service-Funktionen, die die Helpdesk-Belastung reduzieren, und seine Berichte unterstützen Compliance und Prüfungen. Organisationen mit mehreren AD-Domains oder hybriden Umgebungen sind die natürliche Zielgruppe. Eine kostenlose Testversion ist verfügbar.
Das Produkt wird jetzt einfach als Adaxes statt Softerra Adaxes vermarktet, und in der Dokumentation wird Entra ID statt Azure AD genannt.
Softerra LDAP-Administrator
Softerra LDAP Administrator verwaltet LDAP-Verzeichnisse direkt und ermöglicht Administratoren das Navigieren, Suchen und Ändern von Verzeichniseinträgen. Es unterstützt mehrere LDAP-Dienste und bietet Schema-Bearbeitung, Zugriffssteuerung, Verzeichnissynchronisation sowie Datenimport und -export. Der Anbieter bietet eine 30-tägige kostenlose Testversion an.
ENow AD Überwachung und Berichterstattung
ENow AD Monitoring and Reporting überwacht eine AD-Umgebung in Echtzeit von einer Konsole aus und erkennt Fehler bei Domänencontrollern, DNS und Replikation, sodass Probleme auftreten, bevor Benutzer sie bemerken. Es gibt keine kostenlose Version, aber eine Testversion ist verfügbar, und es gehört zur übergeordneten Kategorie der Active Directory-Überwachungstools, die für kontinuierliche Infrastruktur-Sichtbarkeit statt einmaliger Prüfungen entwickelt wurden.
Zohno Z-Hire und Z-Term
Zohno Z-Hire und Z-Term sind Einzeltask-Tools, die entgegengesetzte Enden des Mitarbeiterlebenszyklus abdecken. Z-Hire automatisiert die Kontoerstellung für neue Mitarbeiter in Active Directory, Exchange und Microsoft 365, während Z-Term Konten deaktiviert und Zugriffe in verbundenen Systemen entfernt, wenn jemand das Unternehmen verlässt. Beide sind zur Testversion verfügbar.
CENTREL Lösungen XIA Automatisierung
CENTREL Solutions XIA Automation richtet Benutzerkonten in Active Directory, Exchange und Microsoft 365 ein und automatisiert oder delegiert Routineaufgaben wie Massenbereitstellung und Passwortänderungen, einschließlich Massenbereitstellung aus CSV. Administratoren arbeiten über eine Weboberfläche oder ein mobiles Gerät, und eine unverbindliche Testversion ist verfügbar.
Netwrix Access Analyzer berechnet effektive Berechtigungen für Active Directory und Dateisysteme in einem Durchgang und zeigt genau, wer worauf zugreifen kann, bevor ein Prüfer fragt. Fordern Sie eine kostenlose Testversion an.
Wenn kostenlose Tools nicht mehr ausreichen
Kostenlose Tools sind gut für einzelne Aufgaben: veraltete Konten finden, Sperren aufheben oder Berechtigungsberichte erstellen. Was sie nicht bieten, ist eine kontinuierliche Aufzeichnung von Änderungen im gesamten Domain, Warnungen bei unerwünschten Änderungen oder Berichte, die ein Auditor ohne Nachfragen akzeptiert.
Teams überschreiten diese Grenze normalerweise in einem von drei Momenten. Der erste ist ein Audit, wenn jemand fragt, wer einem Konto vor acht Monaten privilegierten Zugriff gewährt hat und nichts im Stack antworten kann. Der zweite ist die Skalierung, wenn Ihre AD-Umgebung das Objektlimit der oben genannten kostenlosen Editionen überschreitet. Der dritte ist die Delegation, wenn Helpdesk-Mitarbeiter AD-Aufgaben ausführen müssen, ohne Rechte zu besitzen, die ihnen sonstige Aktionen erlauben.
Das zugrunde liegende Problem ist, dass die meisten AD-Schäden wie gewöhnliche Verwaltung aussehen, wenn sie auftreten, was das Muster hinter den häufigsten AD-Verwaltungsfehlern ist, die selbst in Umgebungen mit bereits vorhandenem Monitoring immer wieder auftreten.
Wie Netwrix bei der Verwaltung und Sicherheit von Active Directory hilft
Netwrix bietet separate Produkte für AD-Management und AD-Sicherheit an, statt eines All-in-One-Tools, daher hängt die richtige Wahl davon ab, welche Aufgabe Sie erledigen möchten.
Netwrix Auditor
Netwrix Auditor zeichnet jede Änderung in AD und Entra ID mit Vorher-Nachher-Werten in einer durchsuchbaren Prüfspur agentenlos auf und bewahrt diese Historie als Nachweis für langfristige Compliance auf. Es beantwortet die Frage, wer was wann und wo geändert hat, die die Community Edition offenlässt, und liefert vordefinierte Berichte, die auf PCI DSS, HIPAA, GDPR und andere Standards abgestimmt sind. Die Bereitstellung dauert etwa 30 Minuten.
Bei Bank of Botetourt ermöglichte der Austausch der 200-seitigen Berichte eines MSSP durch das Risikobewertungs-Dashboard von Netwrix Auditor einem kleinen IT-Team eine klare Übersicht darüber, welche Änderungen tatsächlich wichtig waren, und reduzierte die täglichen Sicherheitsprüfungen von mehr als zwei Stunden auf 20 Minuten.
Netwrix Directory Manager
Netwrix Directory Manager automatisiert die Verwaltung des Lebenszyklus von Gruppen und Benutzern, einschließlich dynamischer Gruppenmitgliedschaft basierend auf Verzeichnisattributen und workflowbasierten Self-Service-Anfragen, die es Benutzern ermöglichen, Gruppen mit Genehmigung des Managers oder von Kollegen beizutreten oder sie zu verlassen. Die delegierte Verwaltung geht noch weiter und erlaubt Gruppenbesitzern, ihre eigenen Mitgliedschaftsänderungen und Passwortzurücksetzungen zu verwalten, ohne jede Anfrage über das Domänen-Admin-Konto zu leiten.
Netwrix Access Analyzer
Netwrix Access Analyzer berechnet effektive Berechtigungen in Active Directory, Dateisystemen und anderen Datenspeichern, indem verschachtelte Gruppen und vererbte Rechte in einer einzigen Ansicht zusammengeführt werden, wer worauf zugreifen kann. Er identifiziert auch Bedingungen, die übermäßigen Zugriff ermöglichen, einschließlich offener Freigaben, unterbrochener Vererbung und direkt zugewiesener Berechtigungen.
Netwrix PingCastle
Netwrix PingCastle bewertet eine AD-Domäne anhand bekannter Angriffswege und Fehlkonfigurationen und erstellt einen Risikobericht, der Eskalationspfade für Privilegien aufzeigt, denen ein Angreifer folgen könnte. Für die 73 % der Teams in der Netwrix-Umfrage, die nicht sicher waren, ob ihre AD frei von Fehlkonfigurationen zur Privilegieneskalation ist, klärt diese Bewertung die Frage.
Netwrix Identity Recovery
Netwrix Identity Recovery stellt Active Directory-Objekte, Attribute und ganze Domänen nach versehentlicher Löschung oder zerstörerischem Angriff wieder her, einschließlich der Forest-Wiederherstellung, die sonst manuell durchgeführt würde. Es deckt Fehlerfälle ab, die kostenlose Wiederherstellungs-Tools nicht erreichen.
Die richtige Active Directory-Tool-Sammlung aufbauen
Die richtige Active Directory-Tool-Suite aufzubauen bedeutet, jede Aufgabe dem passenden Produkt zuzuordnen: kostenlose Hilfsprogramme für die tägliche Arbeit, lizenzierte Tools, wenn der Einsatz die Investition rechtfertigt.
Es gibt keine allgemeingültige Antwort, aber wenn man mit den dauerhaft kostenlosen Editionen beginnt und echte Lücken statt Funktionslisten entscheiden lässt, was man lizenziert, wird das Feld schnell eingegrenzt.
Für Teams, die nachweisen müssen, was sich geändert hat, und die Sichtbarkeitslücken schließen wollen, die kostenlose Tools hinterlassen, bieten Netwrix Auditor und Netwrix PingCastle eine durchsuchbare Änderungsverlauf und Angriffspfadbewertung – ohne die wochenlange Implementierung, die eine vollständige Unternehmensplattform erfordert.
Fordern Sie eine Netwrix-Demo an um die Änderungsverlauf und Angriffspfad-Bewertung in Ihrer eigenen Domain zu sehen, nicht in einer Beispielumgebung.
Haftungsausschluss: Die Preise der Tools, die Grenzen der kostenlosen Stufe und die Testbedingungen in diesem Artikel sind Stand August 2026; prüfen Sie die Details bei jedem Anbieter, bevor Sie sich verpflichten.
Teilen auf
Erfahren Sie mehr
Über den Autor
Ian Andersen
VP of Pre Sales Engineering
Ian verfügt über mehr als zwei Jahrzehnte Erfahrung in der IT-Branche, mit einem Schwerpunkt auf Daten- und Zugriffssteuerung. Als VP of Pre Sales Engineering bei Netwrix ist er dafür verantwortlich, eine reibungslose Produktimplementierung und die Integration von Identity Management für Kunden weltweit zu gewährleisten. Seine lange Karriere hat ihn in die Lage versetzt, den Bedürfnissen von Organisationen jeder Größe zu dienen, mit Positionen, die die Leitung des Sicherheitsarchitekturteams für eine Fortune-100-US-Finanzinstitution und die Bereitstellung von Sicherheitslösungen für kleine und mittlere Unternehmen umfassen.
Erfahren Sie mehr zu diesem Thema
Wem gehören Ihre KI-Agenten? Wahrscheinlich niemandem
Steuern Sie den KI-Agenten als die Identität, die er ist
Sie haben bei der Identitätshygiene alles richtig gemacht. Und wurden 4-mal häufiger kompromittiert
Leistungsstarke erweiterte LDAP-Steuerelemente: Anti-Remediation und unsichtbare Aufklärung in AD
Erstellen Sie AD-Benutzer in Massen und senden Sie deren Anmeldeinformationen per E-Mail mit PowerShell