
Wem gehören Ihre KI-Agenten? Wahrscheinlich niemandem
Oct 15, 2026
KI-Agenten vermehren sich schneller, als die meisten Organisationen sie erfassen, geschweige denn steuern können. IDC prognostiziert bis 2028 1,3 Milliarden Agenten.
Jedes Team, das einen einführt, schafft damit oft unbeabsichtigt auch eine neue Identität. Eine Identität, die auf Systeme zugreifen, Daten verschieben und im Namen anderer handeln kann. Gerade geht es darum, dem zuvorzukommen, bevor es außer Kontrolle gerät, und der erste Schritt ist die Antwort auf eine Grundfrage: Wessen Aufgabe ist das?
Die der Rechtsabteilung, weil jemand die Regeln für die Datenverarbeitung durch einen Agenten schreiben muss? Die des Identity-Teams, das die Zahl der Identitäten steigen sieht, während Mitarbeitende Agenten ohne Zugriffsantrag erstellen? Oder die der Führungskraft, deren Team ihn gebaut hat, nach dem Prinzip, dass der Ersteller dafür verantwortlich ist?
Wenn Sie nicht klar sagen können, wer, lautet die ehrliche Antwort wahrscheinlich: niemand. Genau diese Unklarheit führt dazu, dass Zugriffe nicht überprüft werden, Berechtigungen ihren Zweck überdauern und verwaiste Agenten aktiv bleiben.
Eine aktuelle Ivanti-Studie ergab: 85 % der IT-Fachleute behaupten, jeder KI-Agent habe einen benannten Eigentümer, aber nur 42 % sagen, dass klar ist, wer dieser Eigentümer ist. Das ist eine Lücke von 43 Punkten zwischen dem, was die IT über sich erzählt, und dem, was tatsächlich gilt. So entsteht es, wenn aus "jemand sollte das verantworten" nie "diese konkrete Rolle verantwortet das, und so würden wir merken, wenn sie es nicht mehr tut" wird.
Eigentum ist ein Titel. Verantwortung ist ein Workflow
Die Antwort auf "Wem gehört dieser Agent" ist nicht nur eine Person. Es ist auch der Prozess, der diesen Zugriff regelmäßig erneut prüft, ihn entzieht, wenn er nicht mehr gerechtfertigt ist, und beides nachweist. Gibt es diesen Prozess nicht, ist Eigentum Fiktion: ein Titel ohne die Verantwortlichkeit dahinter. Verantwortung lässt sich nicht einmal zuweisen und dann darauf vertrauen. Man muss sie fortlaufend belegen, in festen Abständen, mit einem Workflow, der läuft, ob der ursprüngliche Eigentümer aufpasst oder nicht.
Wie es aussieht, wenn sie fehlt
Nehmen Sie Entwickler, die autonome Coding-Agenten auf eigenen Endpunkten betreiben: Die IT hat diese Tools nie freigegeben und sieht sie oft nicht. Der Reflex sollte aber nicht sein, sie abzuschalten. Er sollte sein, einen Workflow zu bauen, der mit der realen Arbeit Schritt hält.
In der Praxis heißt das: eine einmalige Autorisierung, die an eine bestimmte Person gebunden ist, kombiniert mit einem wiederkehrenden Rezertifizierungszyklus. Beginnen Sie mit einem 30-tägigen Zyklus. Er ist kurz genug, dass ein abgeschlossenes Projekt seinen Zugriff nicht ein ganzes Quartal behalten kann. Er zwingt jemanden, den Zugriff erneut zu bestätigen, statt anzunehmen, dass die Freigabe des letzten Quartals weiter gilt.
Das ist das Argument für Governance statt Zuständigkeitsdiagrammen. Das Diagramm nennt einen Namen. Der Zyklus prüft, ob der Name noch zur Realität passt, und entzieht den Zugriff, wenn nicht.
Wie Netwrix Identity Manager aus einem benannten Eigentümer einen nachgewiesenen macht
Netwrix Identity Manager ist eine Identity-Governance-und-Administration-Lösung, die nicht-menschliche Identitäten seit 2018 verwaltet, Jahre bevor KI-Agenten ein Thema wurden. Sie wendet auf Agenten dasselbe Zertifizierungs- und Lebenszyklusmodell an wie auf Servicekonten und Maschinenidentitäten.
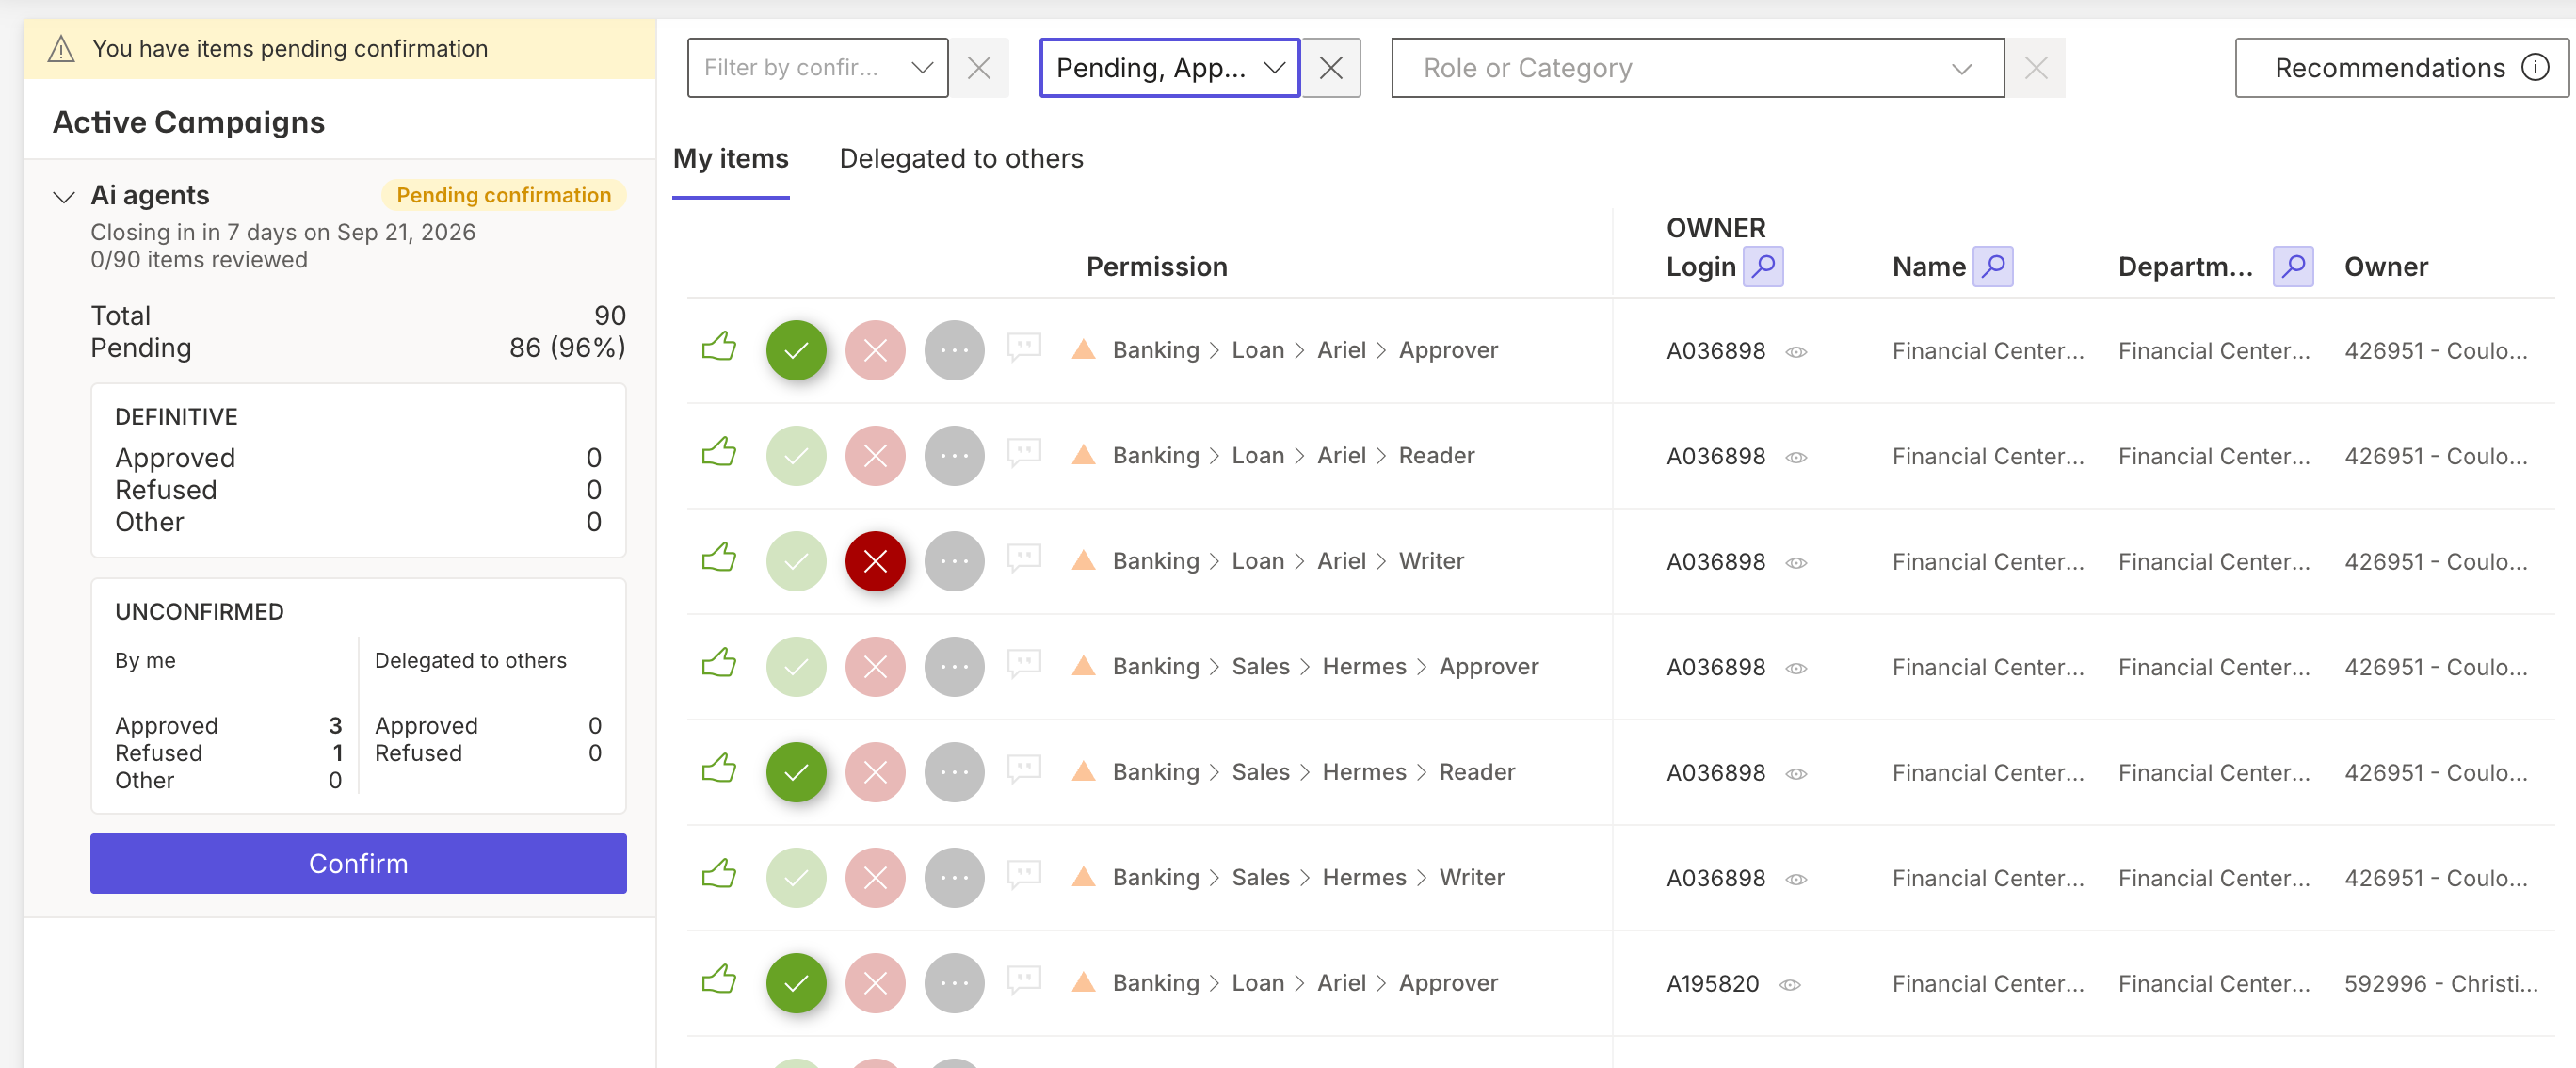
Identity Manager erreicht das durch zertifizierungsgesteuertes automatisches Deprovisioning. Der einem KI-Agenten gewährte Zugriff wird zur regelmäßigen Zertifizierung eingeplant, genau wie der eines menschlichen Benutzers. Ist das Projekt beendet, der Eigentümer ausgeschieden oder der Zugriff nicht mehr gerechtfertigt, bestätigt der Zertifizierer ihn nicht erneut, und Identity Manager entzieht die Berechtigung automatisch, statt sie aktiv zu lassen. Es spielt keine Rolle, ob 100 % der Agenten einen Namen haben, wenn nichts erzwingt, dass dieser Name erneut verifiziert wird. Ein nicht verifizierter oder verwaister Agent verliert seinen Zugriff von selbst.
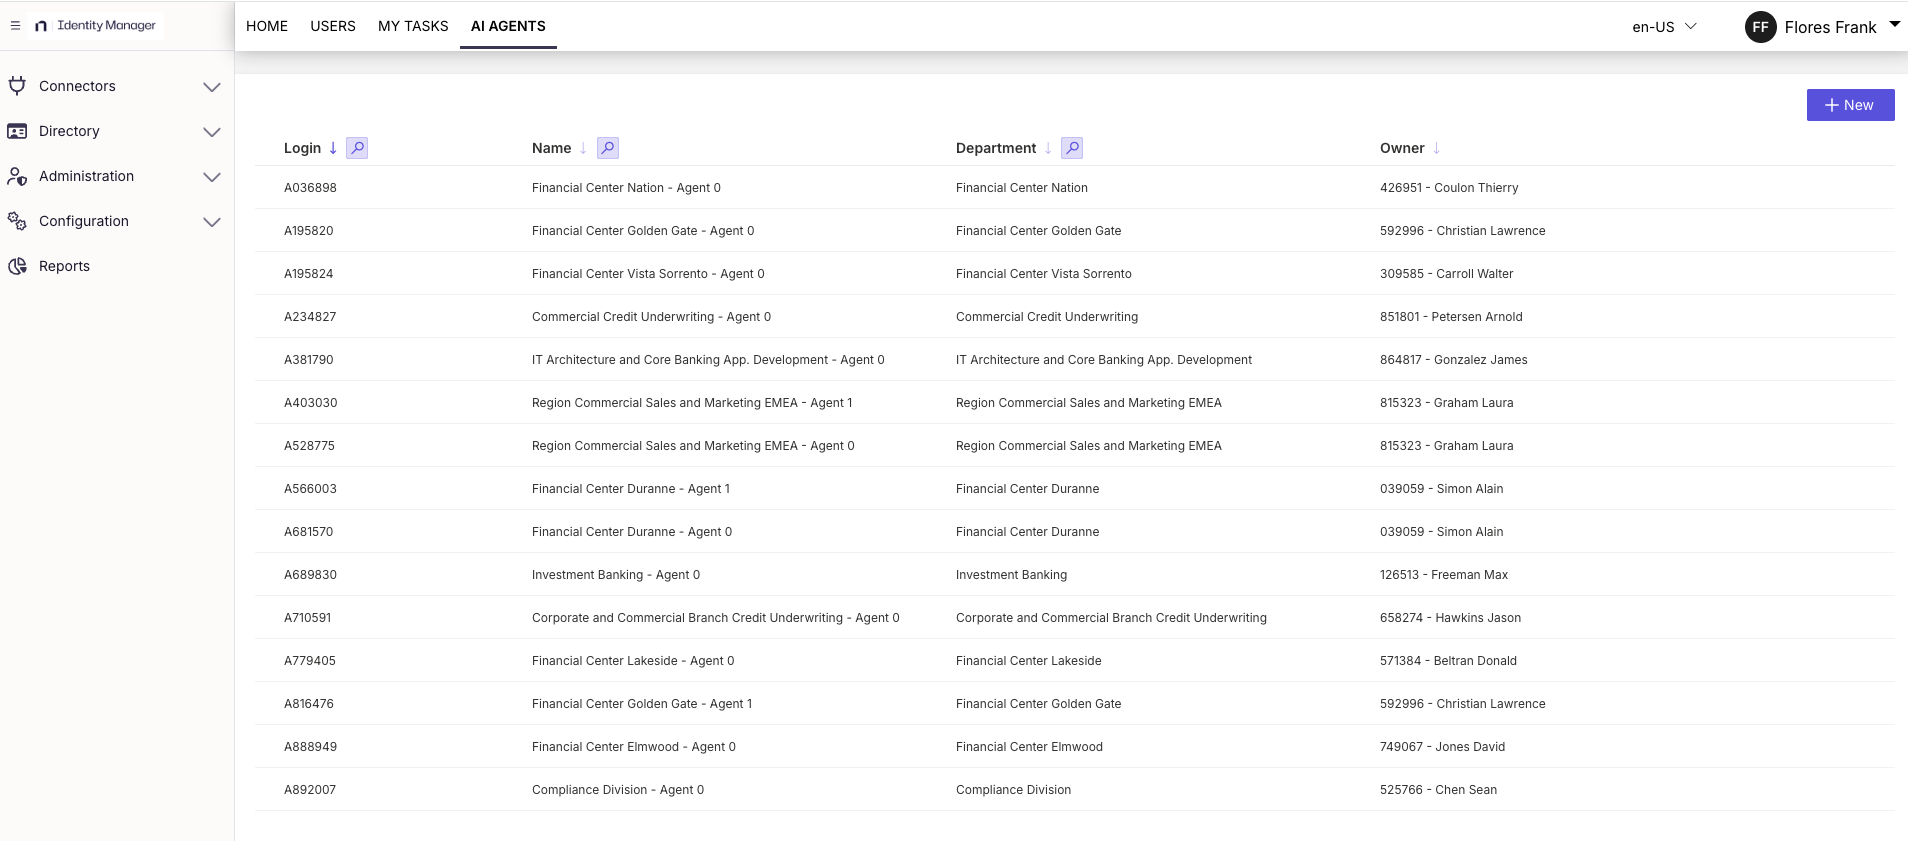
Weisen Sie Ihren Agenten Eigentümer zu
Zertifizieren Sie Berechtigungen über geplante Kampagnen
Das Fazit
Nehmen Sie jeden KI-Agenten in Ihr Identitätsprogramm auf und weisen Sie ihm einen Eigentümer zu, der seinen Zugriff verifizieren kann. Planen Sie dann Zertifizierungskampagnen, die diesen Eigentümer verpflichten, in festem Rhythmus neu zu zertifizieren. Wo ein Eigentümer Input braucht, aktivieren Sie die Delegation, damit er Empfehlungen von Kollegen einholen kann, die näher an der Arbeit sind, ohne die Verantwortung abzugeben.
Der Eigentümer unterschreibt weiterhin, und der Zugriff wird weiterhin von jemandem geprüft, der entscheidet, ob er bleibt, und nicht standardmäßig verlängert.
Einen Eigentümer zu benennen beantwortet die Frage einmal. Governance beantwortet sie fortlaufend, sodass die Verantwortung noch lange gilt, nachdem sich das Organigramm geändert hat.
Teilen auf
Erfahren Sie mehr
Über den Autor
Kate Fleming
Produktmanager
Einblicke von einem Sicherheitsexperten, der sich darauf konzentriert, die heutigen Herausforderungen zu analysieren und Teams dabei zu unterstützen, Identitäten und Daten zu schützen.
Erfahren Sie mehr zu diesem Thema
Steuern Sie den KI-Agenten als die Identität, die er ist
So gelingt Ihr IGA-Projekt: Beginnen Sie mit Personas
Sie haben bei der Identitätshygiene alles richtig gemacht. Und wurden 4-mal häufiger kompromittiert
KI-Governance-Strategie: Über die Compliance-Fassade hinaus
Automatisierung der Entra ID-Mandantenzerstörung mit KI