
Die 7 besten Privileged Access Management Lösungen im Jahr 2026
Sep 4, 2026
PAM-Lösungen müssen 2026 nicht-menschliche Identitäten abdecken, Zero Standing Privilege durchsetzen und in Tagen statt Quartalen bereitgestellt werden. Veraltete Tresor-zentrierte Tools belassen zwischen den Rotationen dauerhafte Konten, wodurch Angreifer über Dienstkonten und maschinelle Workloads hinweg persistente Angriffsziele erhalten. Die Bewertung von modernem PAM erfordert, die Tiefe des JIT-Zugriffs, die AD/Entra-ID-Integration und realistische Bereitstellungszeiträume gegen Ihre hybride Umgebung zu testen.
Nicht-menschliche Identitäten (NHIs), einschließlich service accounts, API-Schlüssel und Maschinenarbeitslasten, übertreffen in den meisten Unternehmensumgebungen die Anzahl der menschlichen Benutzer. Angreifer wissen das. Ransomware-Betreiber ernten Zugangsdaten von service accounts genauso leicht wie Admin-Passwörter.
Dennoch behandeln die meisten Privileged Access Management (PAM) Lösungen privilegierten Zugriff weiterhin als ein menschliches Verwaltungsproblem und lassen nicht-menschliche Konten mit erhöhten Rechten zwischen den Passwortwechseln bestehen. Der Netwrix 2026 Data and Identity Security Report ergab, dass 76 % der Organisationen den dauerhaften Zugriff nicht sofort widerrufen können, wenn er nicht mehr benötigt wird.
Neuere Privileged Access Management-Tools verfolgen einen anderen Ansatz. Statt dauerhafte Konten zu verwalten, entfernen sie diese vollständig, erstellen temporäre Anmeldedaten, die auf eine bestimmte Aufgabe beschränkt sind, und widerrufen sie, wenn die Sitzung endet. Dieser Wechsel von der Passwortrotation zu null dauerhaften Privilegien ist die größte Veränderung in der Funktionsweise von Privileged Access Management-Lösungen heute.
Egal, ob Sie Ihre erste Privileged Access Management-Lösung auswählen oder eine ersetzen, die nicht mehr passt – die folgenden Bewertungskriterien, ein direkter Vergleich und Profile von sieben Lösungen sind für Mittelstands- und Enterprise-Teams konzipiert.
Wie wir die besten Lösungen für Privileged Access Management bewertet haben
Wir haben jede Lösung anhand von Kriterien bewertet, die auf den tatsächlichen Anliegen der Käufer basieren, darunter:
- Identity- und Systemabdeckung: Menschliche Administratoren, Servicekonten, API-Identitäten und Maschinen-Workloads in On-Prem-, Cloud- und SaaS-Umgebungen. Wir haben die Breite speziell bei nicht-menschlichen Identitäten gewichtet, da dort die meisten Abdeckungslücken auftreten.
- Tiefe der privilegierten Kontrollen: Vaulting, Rotation, JIT-Erhöhung, Privilegienerhöhung und Delegationsmanagement (PEDM) sowie Durchsetzung von zero standing privilege. Die entscheidende Frage: Entfernt das Tool den dauerhaften Zugriff oder protokolliert und rotiert es ihn nur?
- Sitzungssichtbarkeit: Aufzeichnung, Live-Überwachung, Richtlinien auf Befehls-Ebene und Sitzungsbeendigung, mit besonderem Augenmerk auf Suchbarkeit und Live-Beendigung.
- Integration des Identity- und Sicherheits-Stacks: Native Connectoren zu AD, Entra ID, SSO/MFA, SIEM/SOAR, ITSM und Cloud/DevOps-Tools. Weniger Integrationslücken bedeuten weniger Reibung bei der Bereitstellung.
- Bereitstellung und operative Eignung: SaaS vs. On-Prem, Agent vs. agentenlos und realistische Rollout-Zeitpläne von der Installation bis zur ersten Richtliniendurchsetzung.
- Compliance und Audit-Bereitschaft: Vorgefertigte Berichte, die auf spezifische Frameworks (NIST, PCI-DSS, HIPAA, SOX) abgestimmt sind, statt generischer Protokollexporte.
Netwrix Privilege Secure ersetzt dauerhafte Admin-Konten durch just-in-time-Privileg-Sitzungen, die automatisch widerrufen werden. Laden Sie eine kostenlose Testversion herunter
Die besten Privileged Access Management-Lösungen auf einen Blick
Diese Anbieter gehen das gleiche Problem der dauerhaften Berechtigungen von unterschiedlichen Ausgangspunkten an, einige basieren auf einem zentralen Tresor, andere darauf, die Aufgabe des Tresors vollständig zu eliminieren.
Die folgende Tabelle zeigt, wo jeder hinsichtlich Fokus und Bereitstellungsmodell steht, bevor die vollständigen Analysen erläutern, wie und wie gut jeder dies tatsächlich umsetzt.
Anbieter | Primärer Fokus | Bereitstellung | Am besten geeignet für |
|---|---|---|---|
|
Mittelstand, identitätszentriert |
On-Premises, Hybrid, Cloud-DB |
Hybride Microsoft-Umgebungen im Mittelstand |
|
|
CyberArk |
Enterprise Privileged Access Management |
SaaS, On-Premises, Hybrid |
Große Unternehmen mit dedizierten Sicherheitsteams |
|
BeyondTrust |
Konvergiertes Privileged Access Management |
SaaS (Azure), On-Premises, Hybrid |
Organisationen, die Fernzugriff und Endpunktberechtigungen konsolidieren |
|
Delinea |
Benutzerfreundlichkeit für den Mittelstand |
SaaS, On-Premises, Hybrid |
Teams, die Benutzerfreundlichkeit und schnelle Bereitstellung priorisieren |
|
ManageEngine PAM360 |
In IT-Betrieb integriert |
On-Premises, Cloud |
Kunden des ManageEngine-Ökosystems |
|
WALLIX Bastion |
Europäisch zertifiziertes PASM |
On-Premises, Hybrid, SaaS |
Europäische regulierte Organisationen |
|
Microsoft Entra PIM |
Native Microsoft-Kontrollen |
Cloud (Entra ID) |
Reine Microsoft-Umgebungen oder als Ergänzung zu dediziertem Privileged Access Management |
Die folgenden Profile erläutern, wie jedes einzelne JIT-Erhöhung, die Abdeckung nicht-menschlicher Identitäten und den Umfang des Implementierungsprojekts handhabt, für das Sie sich anmelden.
1. Netwrix Privilege Secure
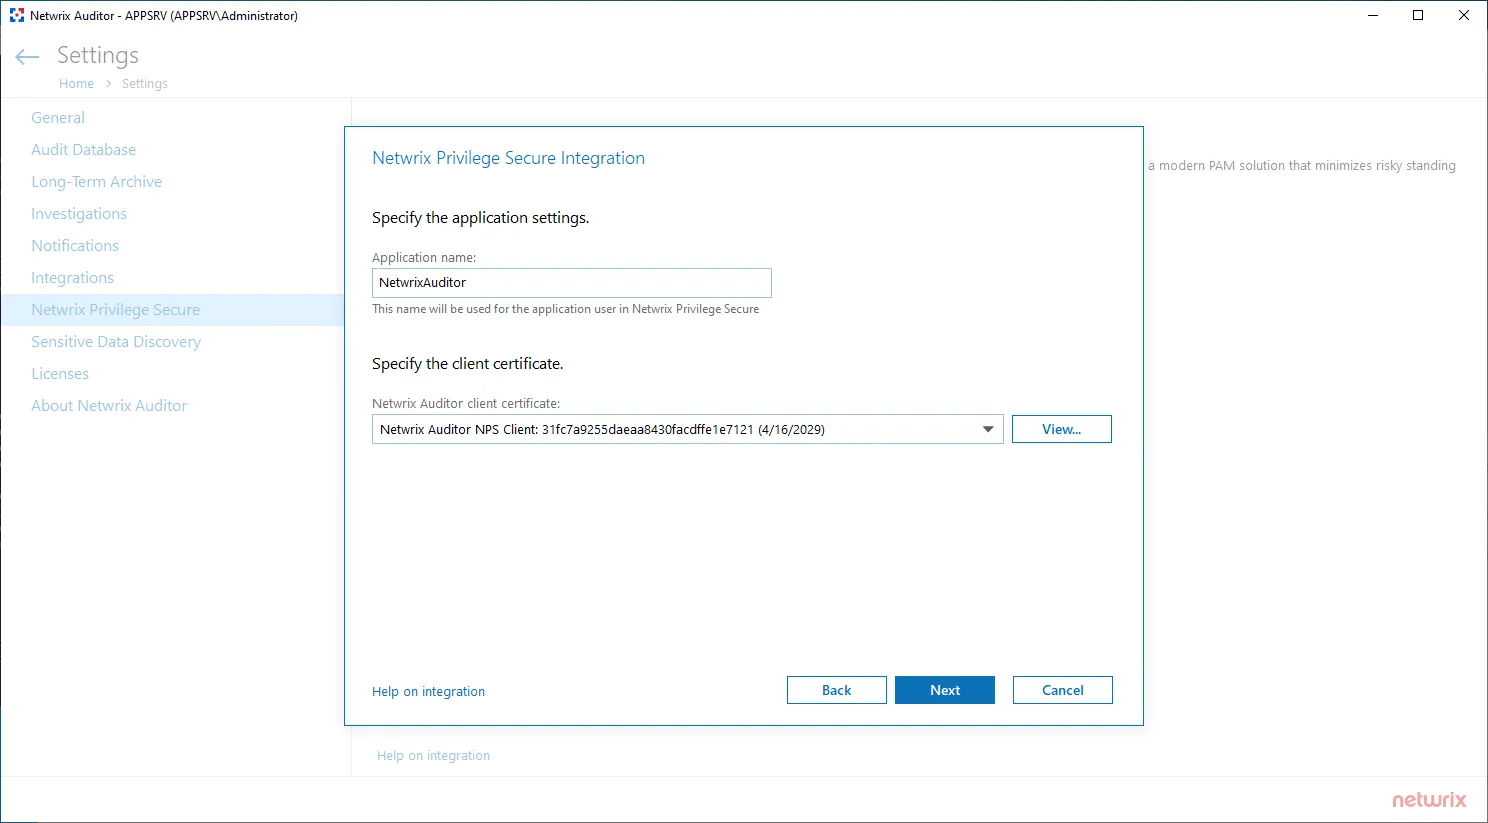
Netwrix Privilege Secure ist eine PAM-Plattform, die dauerhafte privilegierte Konten eliminiert, indem sie temporäre, auf Aufgaben beschränkte Anmeldeinformationen erstellt, anstatt permanente zu speichern. Activity Token-Anmeldekonten erzeugen auf Abruf flüchtige Anmeldeinformationen, die auf die jeweilige Aufgabe beschränkt sind, und widerrufen diese automatisch, wenn die Sitzung endet. Die Integration erfolgt nativ mit AD, Entra ID, PIM, LAPS und Intune über agentenlose Erkennung.
Quelle: docs.netwrix.com
Hauptmerkmale:
- Kein dauerhafter Zugriff durch temporäre Kontoerstellung und automatische Rechteentziehung.
- JIT-Zugriffs-Workflows mit granularen Genehmigungsrichtlinien und zeitlich begrenzter Erhöhung.
- Sitzungsprotokollierung mit Tastatureingabesuche durch Netwrix Auditor Integration.
- Bring-your-own-vault-Flexibilität und native Microsoft-Integration über PowerShell-Remoting.
- Vom Anbieter gemeldete Bereitstellung in Tagen mit agentenloser Erkennung.
- Wettbewerbsfähige Preise im Vergleich zu vault-zentrierten Unternehmensanbietern.
- Automatische Durchsetzung der autorisierten lokalen Gruppenmitgliedschaft und Beseitigung der dauerhaften Domain-Admin-Exposition.
- Sicherer, VPN-freier privilegierter Zugriff für Mitarbeiter und Dritte mit isolierter, proxy-basierter Sitzungssteuerung.
Was zu beachten ist:
- Die Abdeckung ist in Microsoft-zentrierten hybriden Umgebungen am tiefsten, daher sollten Teams, die stark AWS-nativ oder GCP-first sind, die Konnektortiefe während der Bewertung prüfen.
- Die Bring-your-own-vault-Flexibilität bedeutet, dass Teams, die einen bestehenden Vault behalten, die Integrationsstiefe mit ihrem spezifischen Vault-Anbieter während eines Proof of Concept bestätigen müssen.
In der Praxis zeigt sich der Unterschied schnell. Eastern Carver County Schools, ein Bezirk, der Daten von 9.300 Schülern schützt, hat dauerhafte Berechtigungen vollständig entfernt, nachdem Penetrationstester wiederholt übermäßig ausgestattete Administrator-Konten ausgenutzt hatten.
Sie setzten Netwrix Privilege Secure in Tagen, nicht Monaten um und ersetzten dauerhafte Berechtigungen durch Just-in-Time-Zugriff, der nach jeder Sitzung automatisch widerrufen wird.
Am besten geeignet für: Mittelständische regulierte Unternehmen (100 bis 5.000 Mitarbeiter) mit Microsoft-zentrierter hybrider Infrastruktur, die ein identitätszentriertes PAM mit geringem Wechselaufwand von bestehenden Tresoren wünschen.
2. CyberArk
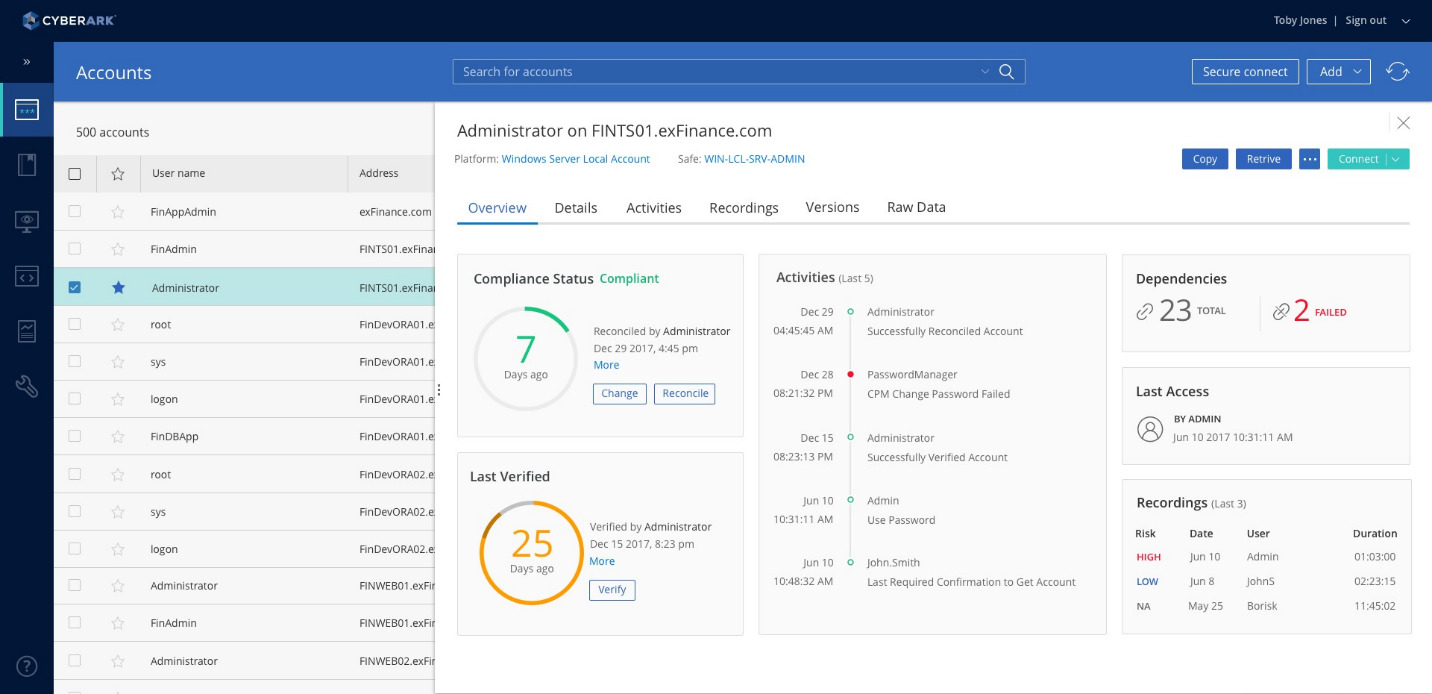
CyberArk ist eine vault-zentrierte Enterprise-PAM-Plattform, die die Erkennung von Zugangsdaten, Rotation, Sitzungsisolation und Endpoint-Privilegienverwaltung in On-Prem- und Multi-Cloud-Umgebungen abdeckt. Palo Alto Networks hat CyberArk im Februar 2026 übernommen, und CyberArk bleibt die Standardwahl für Unternehmen, die die Sicherheit einer etablierten Marke suchen, auch wenn dies einen längeren Rollout bedeutet.
Quelle: cybersecurity-excellence-awards.com
Hauptmerkmale:
- Enterprise Digital Vault mit AES-256-Verschlüsselung, Erkennung und automatischer Rotation.
- Sitzungsüberwachung mit Isolation, Aufzeichnung und Wiedergabe.
- Keine dauerhaften Berechtigungen mit JIT über On-Prem und Multi-Cloud (AWS, Azure, GCP).
- Endpoint Privilege Manager entfernt lokale Administratorrechte auf Windows, Mac und Windows Server.
Was zu beachten ist:
- Vollständige Enterprise-Implementierungen dauern in der Regel 12 bis 18 Monate, bevor sie Wert liefern.
- Komplexe Architektur erfordert dediziertes Personal zur Konfiguration, Wartung und Skalierung.
- Jetzt Teil des umfassenderen Portfolios von Palo Alto Networks, was Plattformbindungserwägungen für Käufer hinzufügt, die einen eigenständigen Kauf von Privileged Access Management bewerten.
Am besten geeignet für: Große Unternehmen mit dedizierten Sicherheitsteams und einem Budget für professionelle Dienstleistungen, die längere Implementierungen und höhere TCO akzeptieren.
3. BeyondTrust
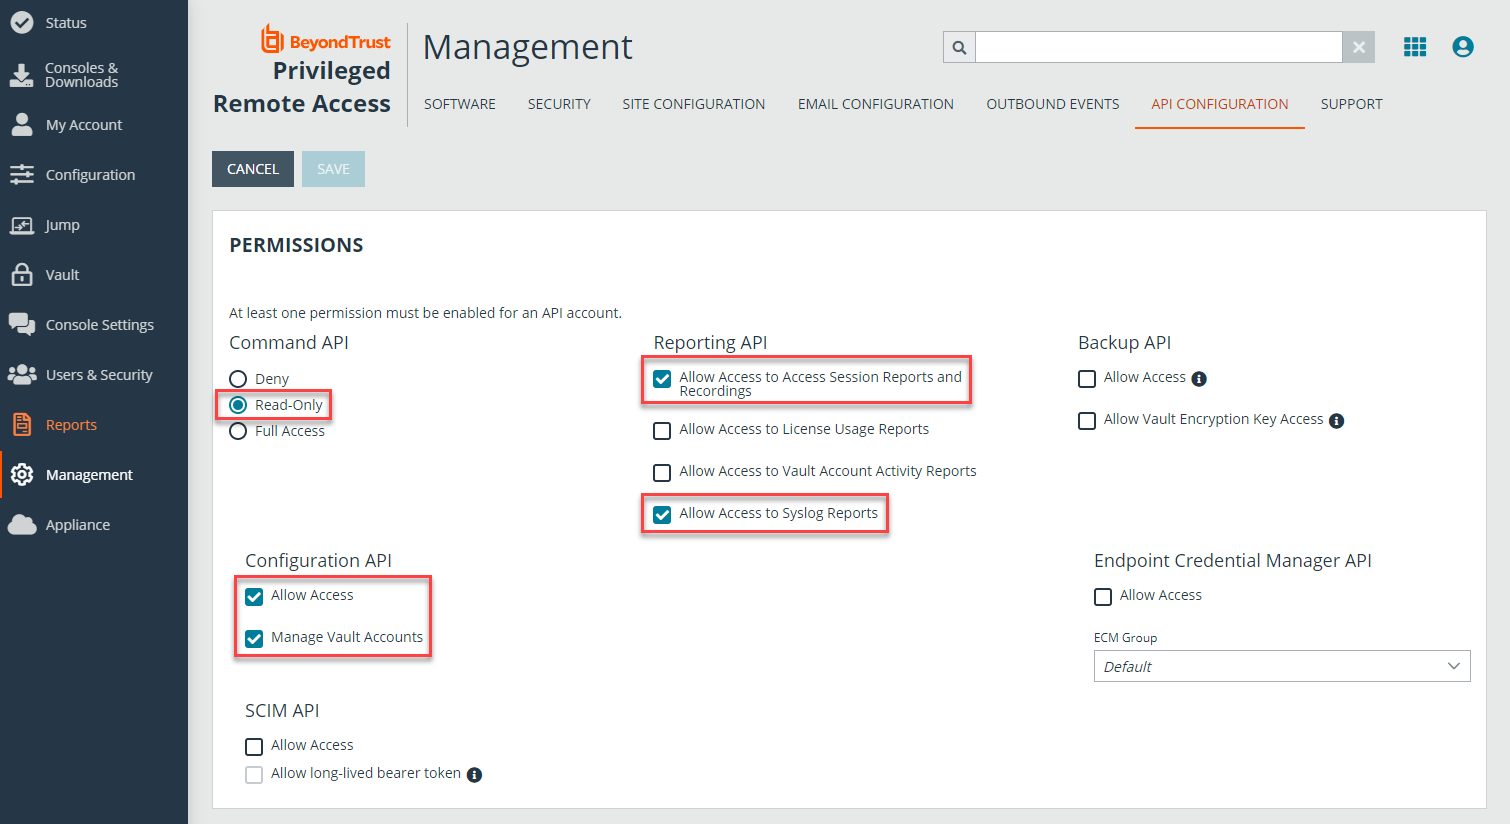
BeyondTrust ist eine integrierte PAM-Plattform für Organisationen, die Remotezugriff, Endpoint Privilege Manager (EPM) und Credential Vaulting bei einem einzigen Anbieter konsolidieren möchten. Das Portfolio umfasst Password Safe, Privilege Management und Privileged Remote Access, vereinheitlicht durch eine KI-gesteuerte Pathfinder-Plattform.
Quelle: beyondtrust.com
Hauptmerkmale:
- Password Safe mit automatischer Erkennung, Anmeldeinjektion und Geheimnisverwaltung.
- Endpoint Privilege Manager entfernt lokale Administratorrechte auf Windows, Mac und Linux.
- Privilegierter Fernzugriff mit VPN-freiem Zugang und Sitzungsaufzeichnung.
- True Privilege Graph, der versteckte Privilegbeziehungen abbildet.
Was zu beachten ist:
- Die Einrichtung von EPM erfordert professionelle Dienstleistungen und technisches Fachwissen.
Am besten geeignet für: Organisationen, die Remotezugriff, Endpoint Privilege und Credential Management bei einem Anbieter konsolidieren, insbesondere solche, die Wert auf eine tiefgehende Sitzungsverwaltung legen.
4. Definieren
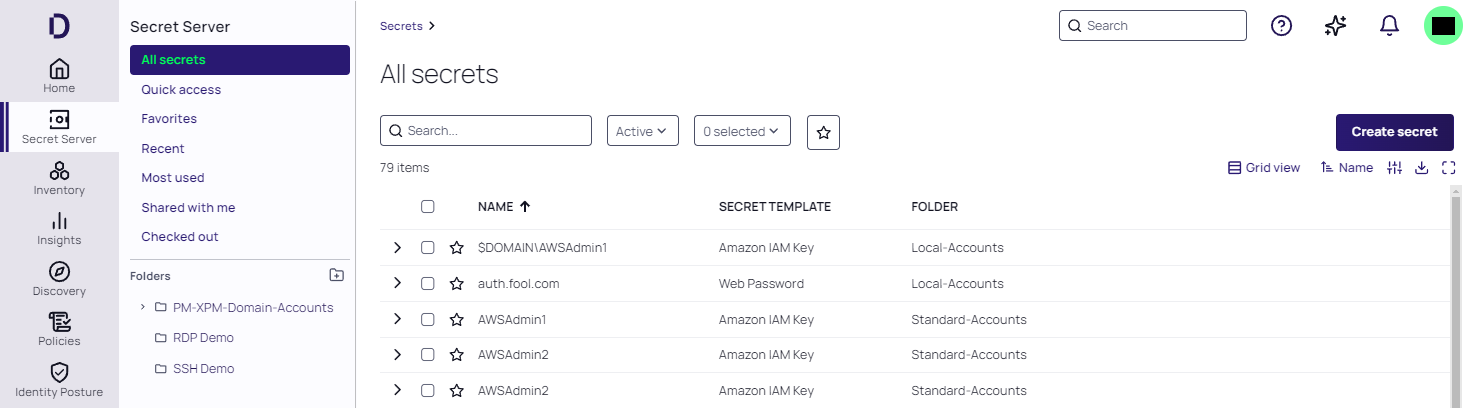
Delinea ist eine PAM-Plattform für den Mittelstand, die auf Benutzerfreundlichkeit und Geschwindigkeit ausgelegt ist, für Teams, die privilegierte Zugriffskontrollen ohne Enterprise-Komplexität wünschen. Die zugrundeliegende Architektur bleibt weitgehend vault-zentriert und verwaltet bestehende privilegierte Konten, anstatt sie zu entfernen, obwohl Delineas Übernahme von StrongDM im März 2026 dies zu ändern beginnt.
Quelle: docs.delinea.com
Hauptmerkmale:
- Secret Server verwaltet privilegierte Konten für menschliche, maschinelle und Dienstidentitäten mit AES-256-Verschlüsselung.
- Privilege Manager entfernt lokale Administratorrechte unter Windows und macOS mit MFA-Durchsetzung.
- Server PAM mit JIT und just-enough Privilegienerhöhung für Windows, Linux und Unix.
- Multi-Verzeichnisvermittlung über AD, OpenLDAP, Ping Identity und Entra ID.
Was zu beachten ist:
- Die kernvault-zentrierte Architektur verwaltet in den meisten Modulen weiterhin bestehende Berechtigungen, anstatt sie standardmäßig zu entfernen.
- Die Cedar-basierte JIT-Laufzeitautorisierung von StrongDM gilt derzeit für bestimmte Module und nicht für die gesamte Produktlinie, daher sollten Käufer, die zero standing privilege bewerten, genau bestätigen, welche Module dies heute enthalten.
- Integrationsprobleme, insbesondere während der Migration von Secret Server zu Delinea Platform.
- Komplexe technische Probleme können die Fähigkeiten des Support-Teams übersteigen.
- Die anfängliche Einrichtung des AD-Connectors erfordert spezielles Fachwissen.
Am besten geeignet für: Teams, die Benutzerfreundlichkeit und schnelle Einführung priorisieren, insbesondere mittelständische Unternehmen, die verwaltete Anmeldeinformationsrotation über Zero Standing Privilege stellen.
5. ManageEngine PAM360
ManageEngine PAM360 ist eine PAM-Plattform für IT-Teams, die bereits das ManageEngine-Ökosystem nutzen. Sie bietet sichere Aufbewahrung von Zugangsdaten, Sitzungsüberwachung und Compliance-Berichte mit nativer Integration in das umfassendere IT-Operations-Toolset von ManageEngine.
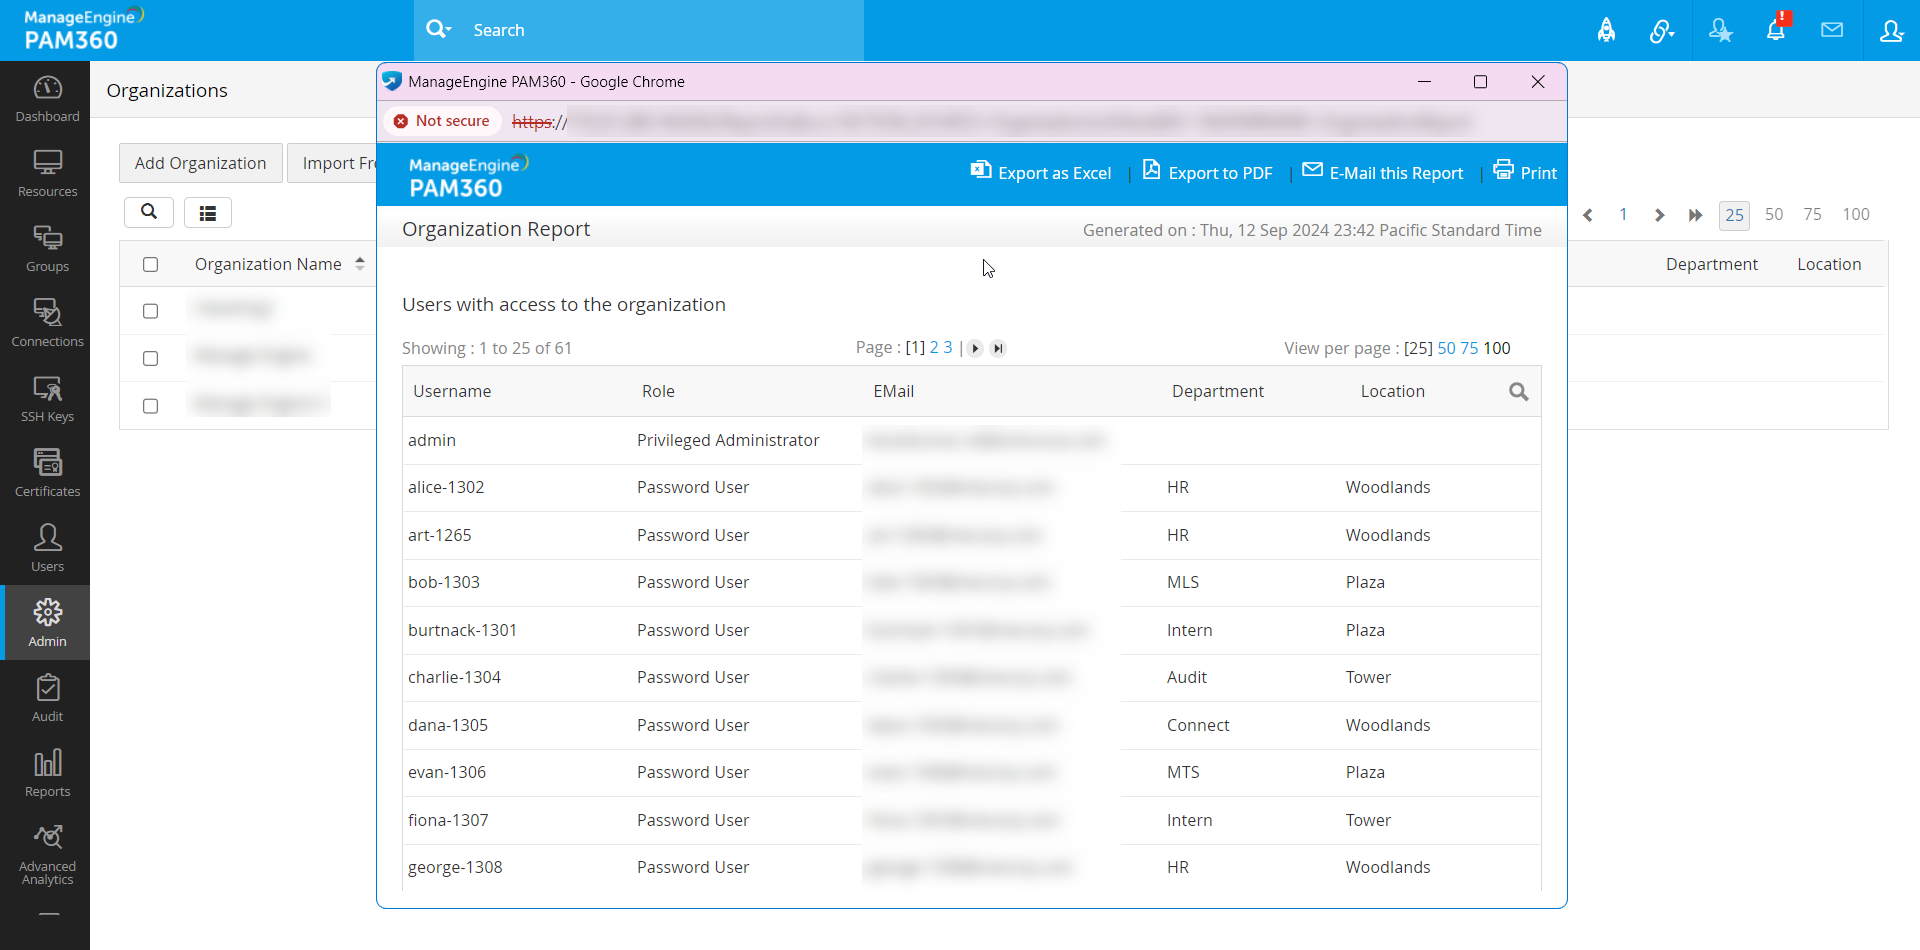
Quelle: manageengine.com
Hauptmerkmale:
- Credential Vaulting mit automatischer Passwortrotation und -erkennung.
- Sitzungsaufzeichnung und Echtzeitüberwachung für privileged access.
- JIT-Privilegienerhöhung mit Genehmigungs-Workflows.
- Native Integration des ManageEngine-Ökosystems plus über 800 App-Connectoren via Zoho Flow.
- Compliance-Berichte für PCI-DSS, HIPAA und SOX.
Was zu beachten ist:
- Begrenzte native MFA-Unterstützung, die für bestimmte Anwendungsfälle eine externe Integration erfordern kann.
- Dokumentierte Linux-Integrationsprobleme und Probleme mit der Windows-Passwortsynchronisierung.
- Für das ManageEngine-Ökosystem entwickelt; außerhalb davon weniger flexibel.
Am besten geeignet für: IT-Teams, die auf ManageEngine standardisiert sind und kostengünstiges PAM in ihrem bestehenden Ökosystem suchen.
6. WALLIX Bastion
WALLIX Bastion ist eine auf Europa ausgerichtete PAM-Plattform mit Doppelzertifizierungen vom Bundesamt für Sicherheit in der Informationstechnik (BSI) und der Agence nationale de la sécurité des systèmes d'information (ANSSI). Sie basiert auf regionalen Compliance- und Datenhoheitsanforderungen, insbesondere GDPR, der Network and Information Security Directive (NIS2) und dem Digital Operational Resilience Act (DORA), mit begrenzter Reichweite außerhalb von EMEA.
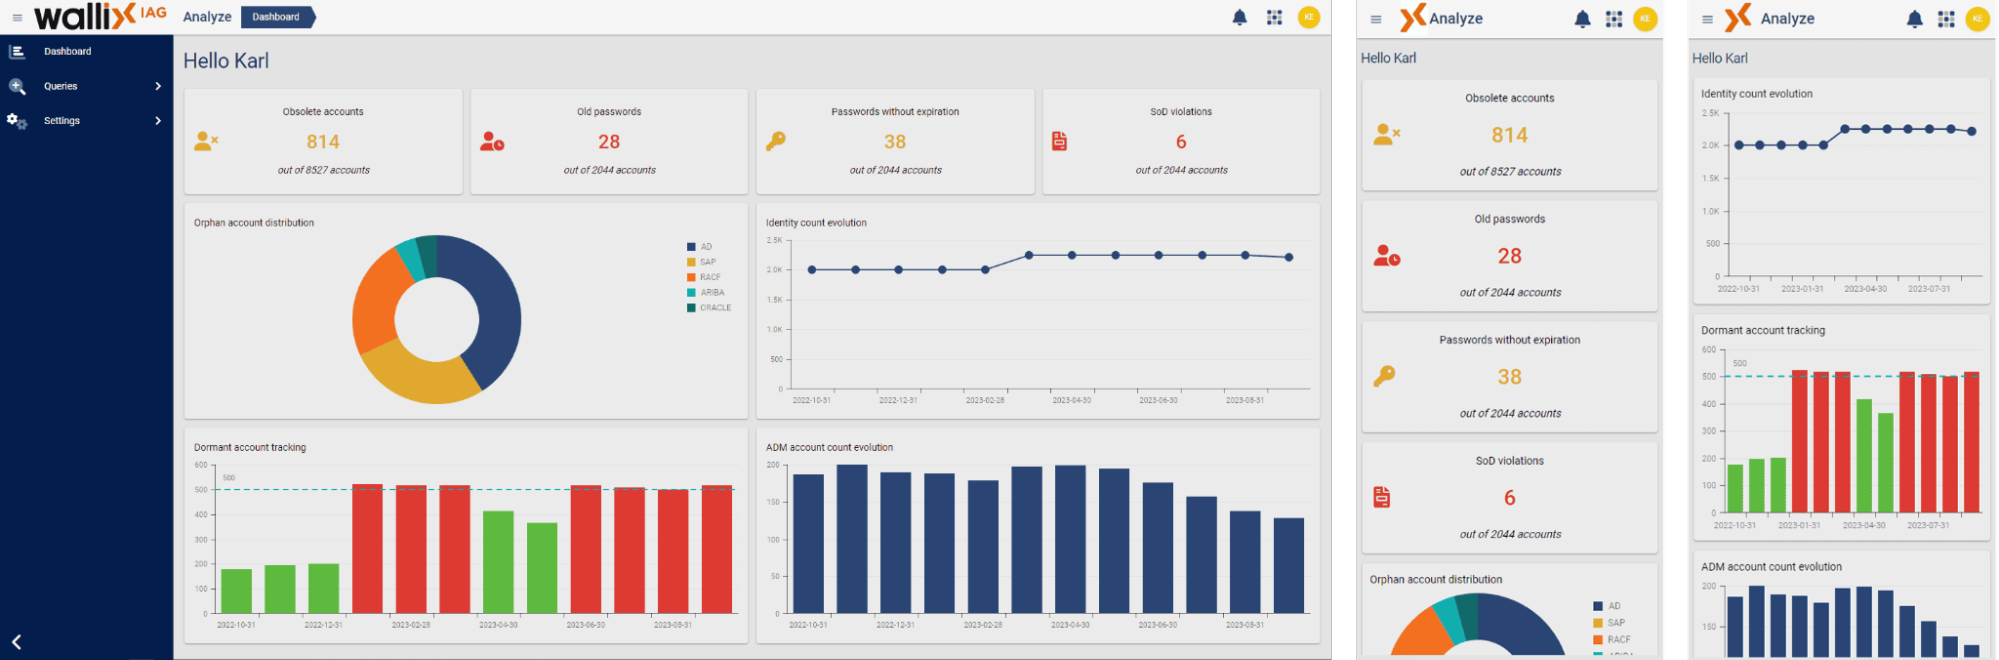
Quelle: wallix.com
Hauptmerkmale:
- Anmeldeinformationen speichern und rotieren mit AES-256-, SHA2- und ECC-Verschlüsselung.
- Sitzungsverwaltung mit Echtzeitüberwachung und OCR-durchsuchbaren Prüfpfaden.
- Agentenlose webbasierte Sitzungsverwaltung ohne Installation auf Endpunkten.
- Native Protokollunterstützung für RDP, SSH, HTTP, HTTPS, VNC, Telnet und SFTP.
Was zu beachten ist:
- Begrenzte Verhaltensanalyse für On-Premises-Bereitstellungen.
- Kleineres Partner- und Integrations-Ökosystem als bei globalen Anbietern.
Am besten geeignet für: Europäische Organisationen, die regionale Compliance (GDPR, NIS2, DORA) und Datensouveränität benötigen.
7. Microsoft Entra PIM
Microsoft Entra PIM ist eine native Microsoft PAM-Funktion, die JIT-Zugriff, Genehmigungs-Workflows und Zugriffsüberprüfungen für Azure-Rollen, Microsoft 365-Administratorrollen und Entra ID-Berechtigungen bietet. Sie ist in Entra ID P2, Entra ID Governance oder Microsoft 365 E5-Lizenzen ohne zusätzliche Kosten enthalten, deckt jedoch nur Microsoft-Umgebungen ab und erstreckt sich nicht auf lokale AD, Linux-Server oder Datenbanken.
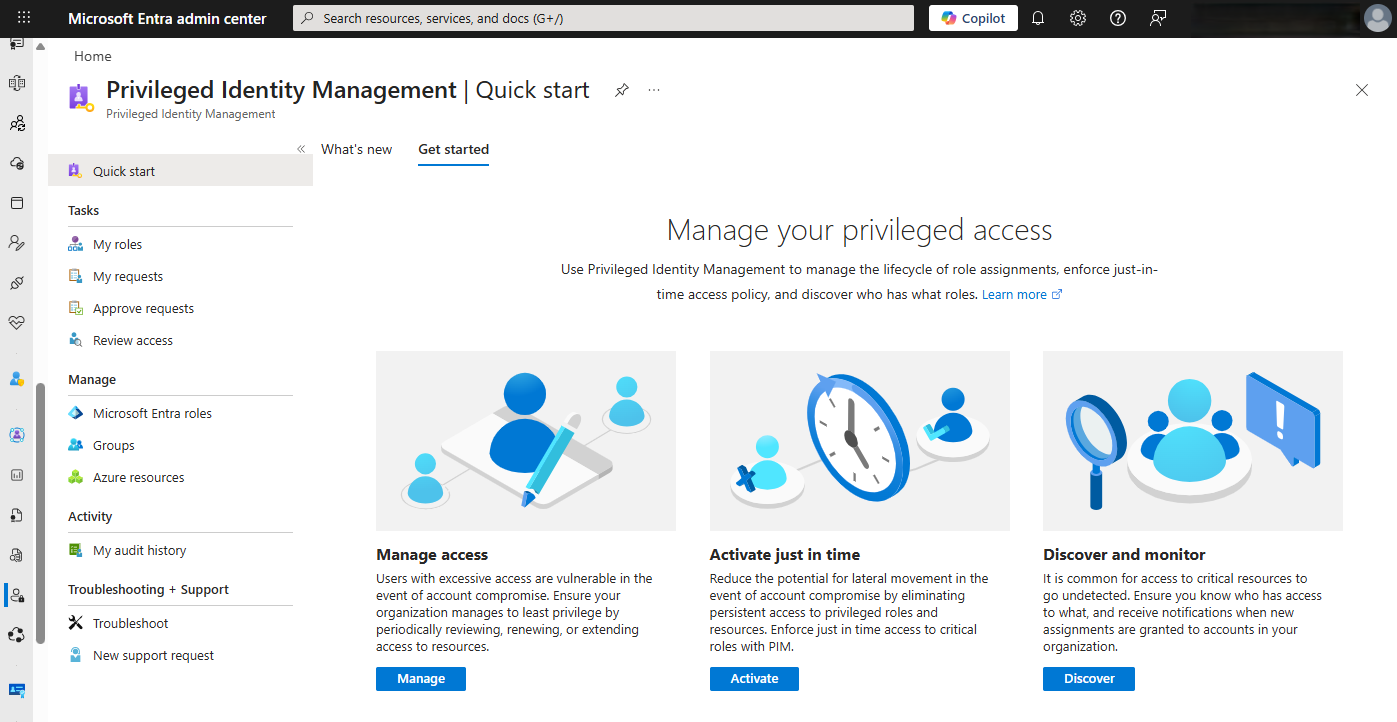
Quelle: learn.microsoft.com
Hauptmerkmale:
- Zeitlich begrenzte berechtigte Rollenzuweisungen, die eine explizite Aktivierung mit obligatorischer MFA erfordern.
- Konfigurierbare Genehmigungsabläufe mit geschäftlicher Begründung und vollständiger Audit-Protokollierung.
- Zugriffsüberprüfungen mit periodischer Planung und automatischer Behebung.
- Abdeckung von über 120 integrierten Entra ID-Rollen, Azure-Ressourcenrollen und Microsoft 365-Rollen.
Was zu beachten ist:
- Keine Abdeckung für Nicht-Microsoft-Infrastrukturen (AWS, GCP, Linux-Server, Datenbanken, Netzwerkgeräte).
- Keine Sitzungsaufzeichnung oder Tastenprotokollierung möglich.
- Keine sichere Aufbewahrung von Anmeldedaten oder automatische Rotation für Dienstkonten.
- Die Auslaufgrenzen von Entra Permissions Management beschränken Cloud-Berechtigungsfunktionen.
Am besten geeignet für: ausschließlich Microsoft-Umgebungen oder als Ergänzung zu dediziertem Privileged Access Management für eine umfassendere hybride Abdeckung. Entra PIM verwaltet Azure- und Microsoft 365-Rollen, während ein dediziertes Tool On-Premises, Datenbanken und Nicht-Microsoft-Systeme abdeckt.
Wie man 2026 die richtige PAM-Lösung auswählt
Der Markt für Privileged Access Management verlagert sich von der vault-zentrierten Anmeldeinformationen-Rotation hin zu Architekturen, die dauerhafte Konten vollständig entfernen.
Diese Verschiebung ändert die Bewertung: Die vorrangige Frage ist, welches Tool den von Angreifern anvisierten dauerhaften Zugriff entfernt, statt welches Tool Passwörter am besten verwaltet.
Gehen Sie dies durch, bevor Sie sich für einen Anbieter entscheiden:
- Überprüfen Sie bestehende Privilegien, bevor Sie Funktionen vergleichen: Eine Bewertung der Angriffsfläche privilegierter Konten in Ihrer Umgebung zeigt Ihnen, welche Konten, menschlich und nicht-menschlich, derzeit dauerhaft erhöhte Zugriffsrechte haben. Dieses Inventar, nicht die Funktionsliste eines Anbieters, sollte Ihre Bewertung leiten.
- Testen Sie, ob das Tool den dauerhaften Zugriff entfernt oder nur rotiert: Führen Sie einen Proof of Concept durch und bestätigen Sie, dass kein persistierendes Administratorkonto für Angreifer zwischen den Passwortänderungen verbleibt. Dies ist die eigentliche Grenze zwischen legacy vault-zentriertem PAM und den zunehmend verbreiteten Zero-Standing-Privilege-Architekturen.
- Bestätigen Sie den Migrationspfad des Vaults: Wenn Sie bereits einen credential vault verwenden, prüfen Sie, ob die neue Plattform ein Rip-and-Replace erfordert oder Bring-Your-Own-Vault unterstützt, da diese Entscheidung sowohl die Wechselkosten als auch den Rollout-Zeitplan beeinflusst.
- Validieren Sie die Sitzungsübersicht anhand Ihres Compliance-Rahmens: Stellen Sie sicher, dass die Prüfpfadplattform blockierte oder erhöhte Sitzungen mit den dahinterstehenden Identitäten verknüpft und sie dem spezifischen Rahmenwerk (NIST, PCI-DSS, HIPAA, SOX) zuordnet, das Ihre Prüfer anfordern.
- Bewerten Sie eine konvergente Plattform im Hinblick auf die Kapazität Ihres Teams: Ein eigenständiges Tool, das isoliert von der Identity Governance arbeitet, kann für bereits ausgelastete Teams mehr Aufwand verursachen als es einsparen hilft. Ein privileged access management best practices Framework hilft dabei, unverzichtbare Kontrollen von optionalen zu trennen.
Für Teams, die privilegierte Zugriffskontrollen benötigen, die dauerhafte Konten entfernen statt sie zu speichern, wird Netwrix Privilege Secure innerhalb von Tagen bereitgestellt, bietet aktivitätszentrierte Sitzungsüberwachung und unterstützt hybride Umgebungen auf Microsoft- und Nicht-Microsoft-Systemen.
Ist Teil der umfassenderen Netwrix 1Secure™-Plattform, die Privileged Access Management, Data Security Posture Management, Identity Threat Detection & Response und Compliance-Berichte unter einem Anbieter vereint.
Netwrix Privilege Secure schließt die Lücken, die durch PAM für dauerhafte Konten und native Microsoft-Tools entstehen, ohne dass ein dediziertes PAM-Team erforderlich ist.
Fordern Sie eine Demo an und sehen Sie, wie das Entfernen von dauerhaften Berechtigungen im Vergleich zum Speichern in Ihrer Umgebung abschneidet.
Haftungsausschluss: Die Informationen in diesem Artikel sind Stand August 2026; überprüfen Sie die Details bei jedem Anbieter für die neuesten Updates.
Häufig gestellte Fragen zu PAM-Lösungen
Teilen auf
Erfahren Sie mehr
Über den Autor

Netwrix Team
Erfahren Sie mehr zu diesem Thema
Niemand fragt, ob Sie diesen Zugriff noch benötigen
Microsoft RAMP stoppt am Rand Ihrer Zertifizierungsstelle
Das Whack-a-Mole bei Zugriffsrechten hört nie auf. Dafür gibt es einen Grund
Steuern Sie den KI-Agenten als die Identität, die er ist
Konvergenz von ITDR, PAM und IGA. Welcher der drei ist präsent, wenn der Angriff kommt?