
Comment installer et utiliser Active Directory Users and Computers (ADUC)
Aug 26, 2025
Active Directory Users and Computers gère toujours le travail quotidien sur l'annuaire, et les instructions d'installation que la plupart des administrateurs ont apprises ne s'appliquent plus. Remote Server Administration Tools est désormais livré en tant que fonctionnalité Windows sur les versions actuelles, de sorte que l'ancienne syntaxe en ligne de commande échoue. Une seule commande PowerShell installe la console sur les éditions Windows prises en charge. L'installation de la console ne déploie pas Active Directory.
Active Directory Users and Computers (ADUC) est le composant Microsoft Management Console (MMC) utilisé pour la plupart des tâches quotidiennes d’annuaire : réinitialiser les mots de passe, créer et supprimer des utilisateurs et des groupes, et déléguer le contrôle des objets d’annuaire.
Les instructions pour l’installer sur une station de travail sont devenues obsolètes lorsque Microsoft a modifié la façon dont il distribue Remote Server Administration Tools (RSAT), si bien qu’une station configurée avec le guide de l’année dernière se retrouve souvent sans la console.
Les administrateurs utilisent la console pour plus que ces trois tâches. Sa gamme complète couvre :
- Réinitialisez les mots de passe et déverrouillez les comptes.
- Créer, modifier et supprimer des utilisateurs, des groupes et des objets informatiques.
- Ajouter et supprimer des membres du groupe de sécurité.
- Créer et supprimer des unités organisationnelles (OU).
- Déléguez le contrôle des objets de l'annuaire.
- Définissez les options de sécurité et d’audit sur des objets individuels.
La boîte de dialogue Operations Masters dans ADUC transfère également trois des cinq rôles Flexible Single Master Operations (FSMO) entre les contrôleurs de domaine, à savoir le Relative ID (RID) Master, l'émulateur du contrôleur de domaine principal (PDC) et l'Infrastructure Master.
Les transferts de Schema Master et Domain Naming Master se font ailleurs, via le composant logiciel enfichable Active Directory Schema et Active Directory Domains and Trusts. Le fichier de la console est dsa.msc, et il est inclus dans les outils RSAT Active Directory Domain Services et Lightweight Directory Services.
La recherche d’un installateur ADUC séparé ne donne rien chez Microsoft. Les contrôleurs de domaine disposent déjà de la console. Sur toute autre machine, ajoutez-le en utilisant la méthode correspondant à votre version de Windows.
Ce qui est inclus avec Remote Server Administration Tools
RSAT permet aux administrateurs d’exécuter des snap-ins et des outils qui gèrent les rôles, les services de rôle et les fonctionnalités sur un serveur distant. Il est livré avec le système d’exploitation depuis Windows Server 2008 R2. À partir de Windows 10 version 1809, Microsoft le fournit sur les clients Windows sous forme d’un ensemble de Features on Demand au lieu d’un package téléchargeable.
RSAT s’installe uniquement sur les éditions Pro, Enterprise, Education et Pro for Workstations de Windows. Windows 11 Home et Windows 10 Home ne le prennent pas en charge.
Le package couvre plus d'une console :
- Active Directory Users and Computers (ADUC) : Crée et gère les objets de l’annuaire ; la plupart des administrateurs utilisent cette console quotidiennement.
- Active Directory Administrative Center (ADAC) : Gère la Corbeille AD et les politiques de mot de passe, et affiche un historique en temps réel du PowerShell derrière chaque action.
- Module Active Directory pour Windows PowerShell : Fournit les cmdlets pour l'administration scriptée des annuaires.
- Active Directory Domains and Trusts : Gère les niveaux fonctionnels de domaine et de forêt, les noms principaux d’utilisateur (UPN) et les relations d’approbation entre domaines et forêts.
- Active Directory Sites and Services : Gère la topologie du site, les sous-réseaux et la réplication.
- Active Directory Service Interfaces (ADSI) Edit : Modifie directement les objets et attributs, y compris ceux que les autres consoles n’exposent pas.
Installation d'ADUC comparée à l'installation d'Active Directory
L’installation d’ADUC ajoute une console de gestion à un poste de travail ou un serveur membre. Le déploiement d’Active Directory Domain Services crée une forêt, un domaine et un contrôleur de domaine. Les administrateurs se retrouvent sur le mauvais guide car les deux tâches partagent le même vocabulaire.
Une machine avec ADUC installé reste une machine membre. Elle ne possède aucune copie de la base de données de l’annuaire et doit toujours accéder à un annuaire existant.
Pour créer un nouveau domaine, consultez ce guide pour déployer et configurer un contrôleur de domaine. Pour comprendre comment le répertoire est organisé, consultez cette introduction à Active Directory basics.
Comment vérifier d’abord l’édition et la version de Windows
Vérifiez les deux avant de commencer, car l’édition et la version déterminent la méthode d’installation qui fonctionne. Cliquez sur Démarrer > Paramètres > Système > À propos, ou faites un clic droit sur le menu Démarrer et sélectionnez System.
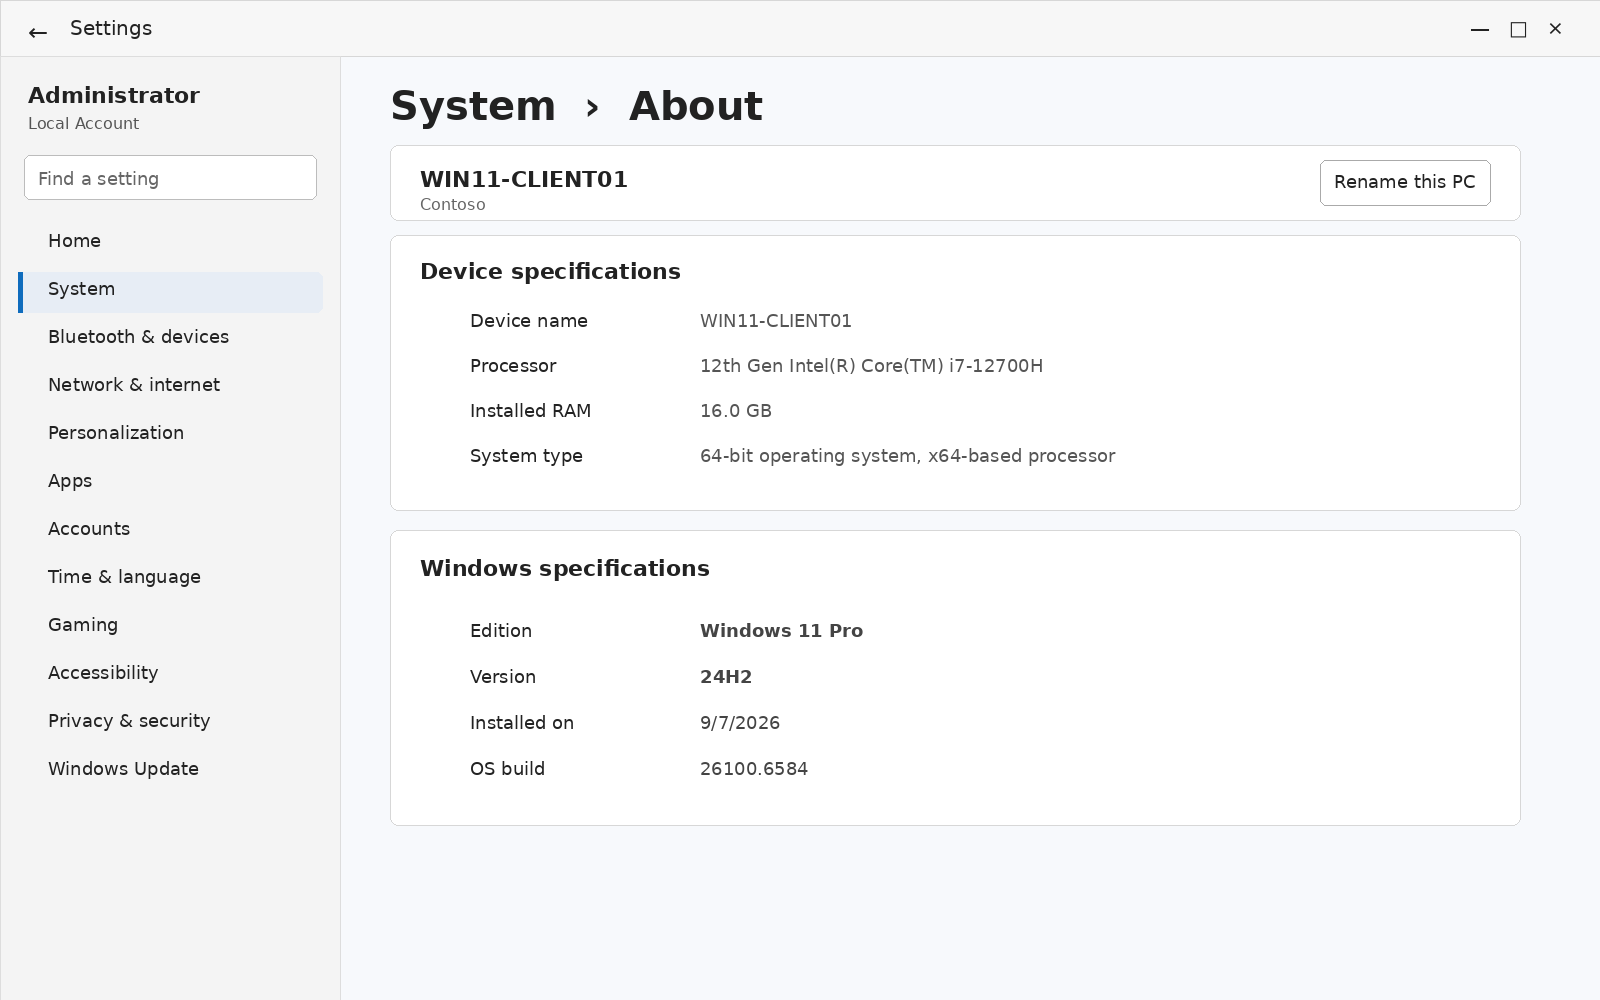
RSAT nécessite Pro, Enterprise, Education ou Pro for Workstations. Une machine indiquant Home n’a pas de chemin pris en charge vers la console. Les versions à partir de Windows 10 version 1809 utilisent la méthode Features on Demand, et les versions antérieures nécessitent le package autonome retiré.
Netwrix Directory Manager automatise les workflows d'arrivée, de mobilité et de départ dans Active Directory hybride et Entra ID sans code. Demandez une démo
Comment installer ADUC sur Windows 11
Windows 11 propose ADUC en tant que fonctionnalité à la demande. Il n’y a aucun téléchargement à chercher ni de paquet à extraire. Vérifiez que l’édition est Pro, Enterprise, Education ou Pro for Workstations, connectez-vous avec des droits d’administrateur local, puis utilisez l’une des méthodes ci-dessous.
Installez ADUC depuis les Paramètres
Parcourez le panneau des fonctionnalités optionnelles ; c’est le chemin le plus court sur une machine que vous configurez manuellement.
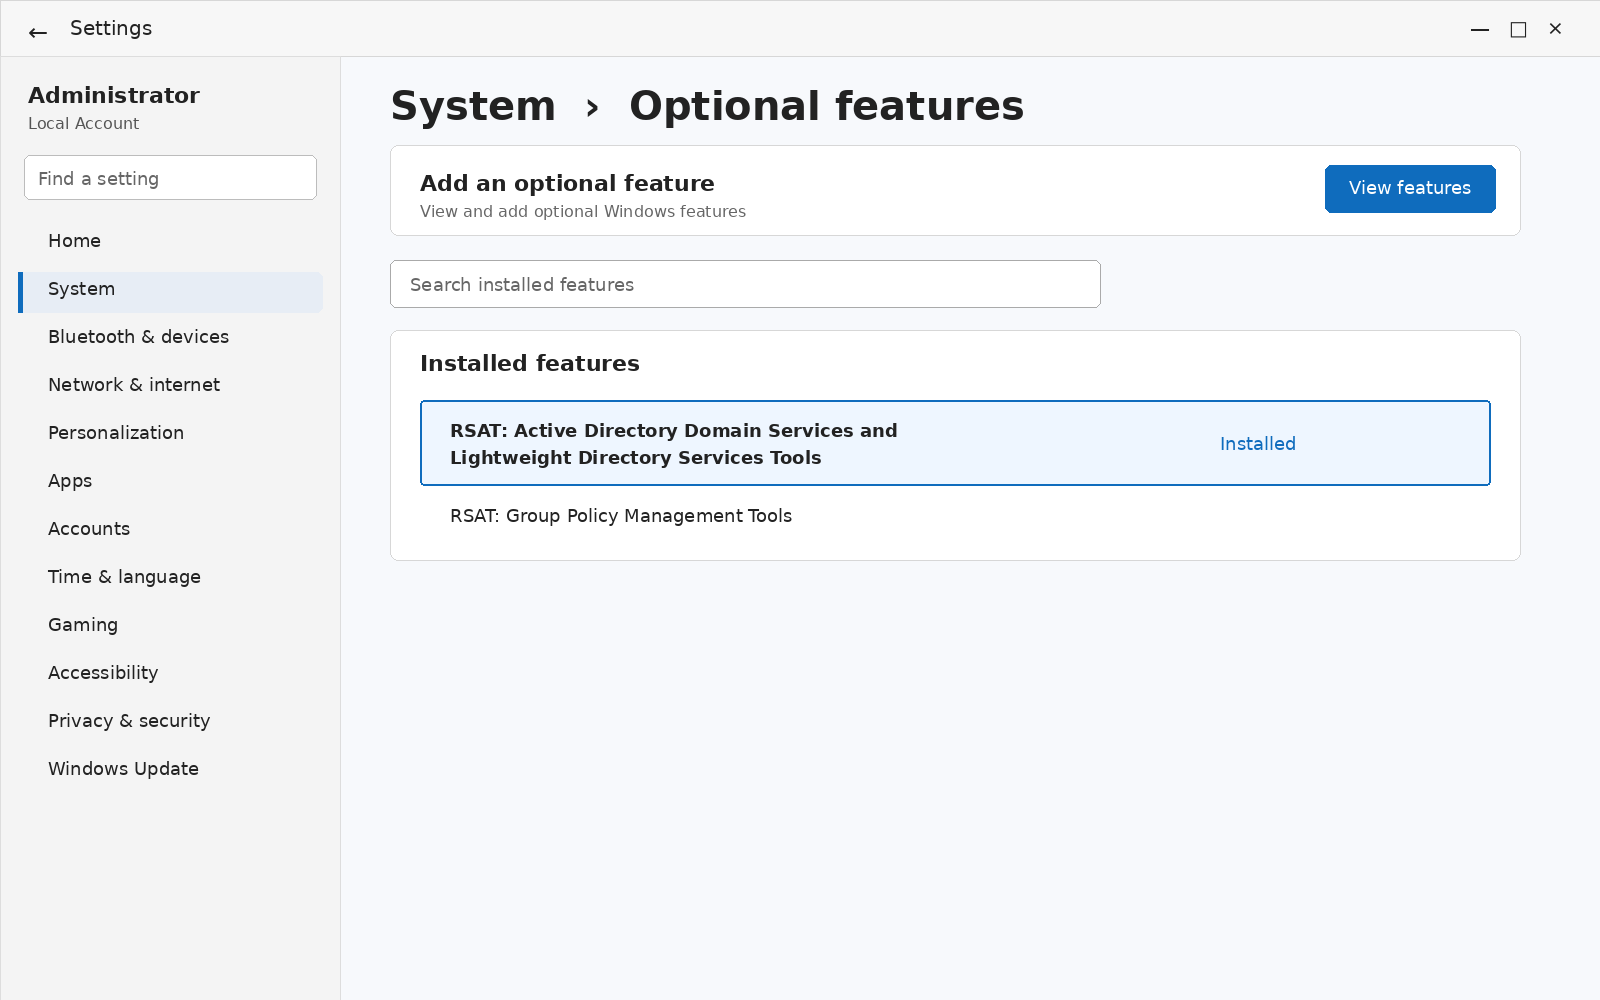
- Ouvrez Paramètres > Système > Fonctionnalités facultatives.
- À côté de Ajouter une fonctionnalité optionnelle, cliquez sur Afficher les fonctionnalités.
- Tapez RSAT dans la barre de recherche.
- Sélectionnez RSAT : Active Directory Domain Services et Lightweight Directory Services Tools.
- Cliquez sur Suivant, puis sur Ajouter.
Lancer optionalfeatures.exe depuis la boîte de dialogue Exécuter ouvre l’ancien panneau Windows Features, un chemin plus rapide si vous le connaissez déjà.
Installer ADUC avec PowerShell
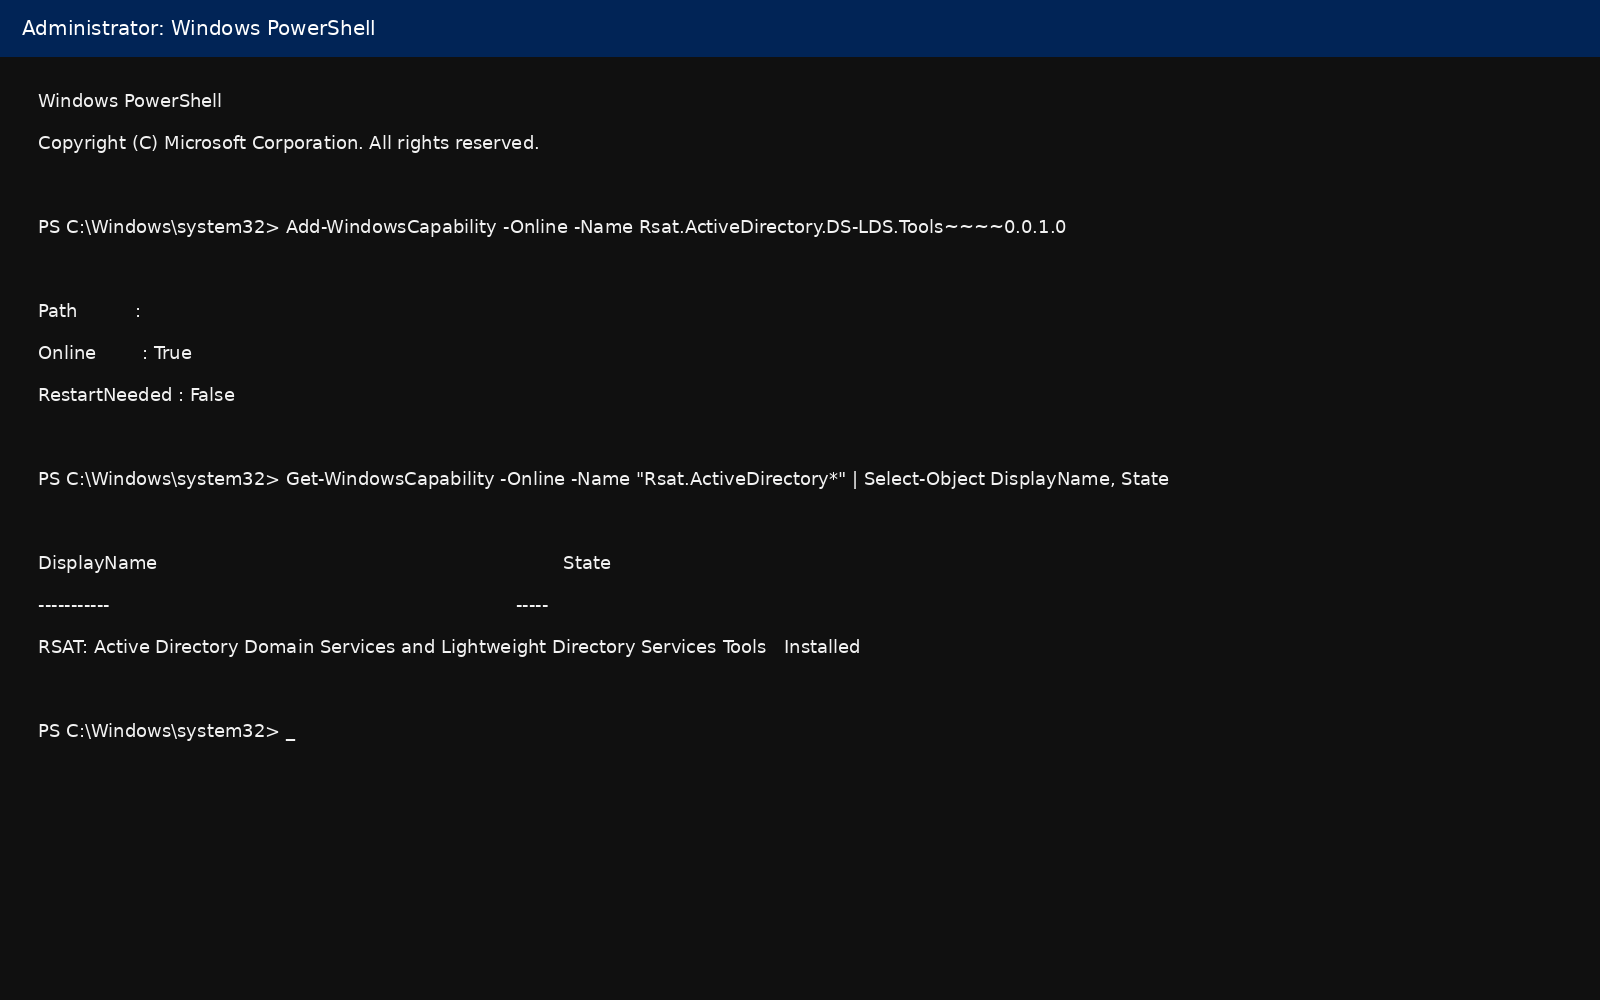
La commande capability fonctionne sur toutes les versions prises en charge et convient aux installations scriptées ou répétées. Ouvrez PowerShell en tant qu’administrateur et exécutez :
Add-WindowsCapability -Online -Name Rsat.ActiveDirectory.DS-LDS.Tools~~~~0.0.1.0
Le nom de la capacité utilise quatre caractères tilde consécutifs, faciles à altérer lors de la copie. Vérifiez-les d'abord si la commande signale une capacité non reconnue.
Confirmez le résultat avec :
Get-WindowsCapability -Online -Name "Rsat.ActiveDirectory*" | Select-Object DisplayName, State
Installed signifie que les outils sont présents. NotPresent signifie que Windows reconnaît la capacité mais ne l'a pas encore installée. L'installation indique généralement RestartNeeded : False, donc un redémarrage n'est généralement pas nécessaire.
Deployment Image Servicing and Management (DISM) installe cette fonctionnalité depuis une invite de commandes élevée, ce qui convient aux builds et images scriptés :
      DISM /Online /Add-Capability
/CapabilityName:Rsat.ActiveDirectory.DS-LDS.Tools~~~~0.0.1.0
L’ancienne syntaxe dism /online /enable-feature /featurename: RSATClient-Roles-AD-DS-SnapIn appartient au package RSAT autonome que Microsoft a retiré après la version 1803 de Windows 10. Elle échoue sur Windows 11 et sur les versions actuelles de Windows 10.
Les appareils Arm64 font exception
Le matériel ARM suit une autre voie, et les commandes ci-dessus ne sont pas le point de départ. Microsoft a ajouté le support Arm64 RSAT aux versions 24H2 et 25H2 de Windows 11 dans la mise à jour de prévisualisation non liée à la sécurité de février 2026 et l'a déplacée dans le canal de maintenance stable avec la mise à jour cumulative de mars 2026.
Sur Arm64, les deux versions fournissent les outils AD DS et AD LDS en tant que composants optionnels plutôt que Features on Demand, donc l’entrée se trouve sous Panneau de configuration > Programmes > Programmes et fonctionnalités > Activer ou désactiver des fonctionnalités Windows. La version 26H1 les intègre en tant que Features on Demand et les liste dans Paramètres, correspondant au comportement x64. Sur un appareil ARM fonctionnant encore sous 24H2 ou 25H2, cette séparation explique pourquoi l’entrée manque dans Paramètres sur une machine qui remplit autrement les prérequis.
Comment installer ADUC sur Windows 10
Windows 10 version 1809 et ultérieures : utilisez la méthode Features on Demand décrite ci-dessus. Windows 10 a atteint fin de support le 14 octobre 2025, considérez donc cette section comme une indication pour les environnements qui l’utilisent encore.
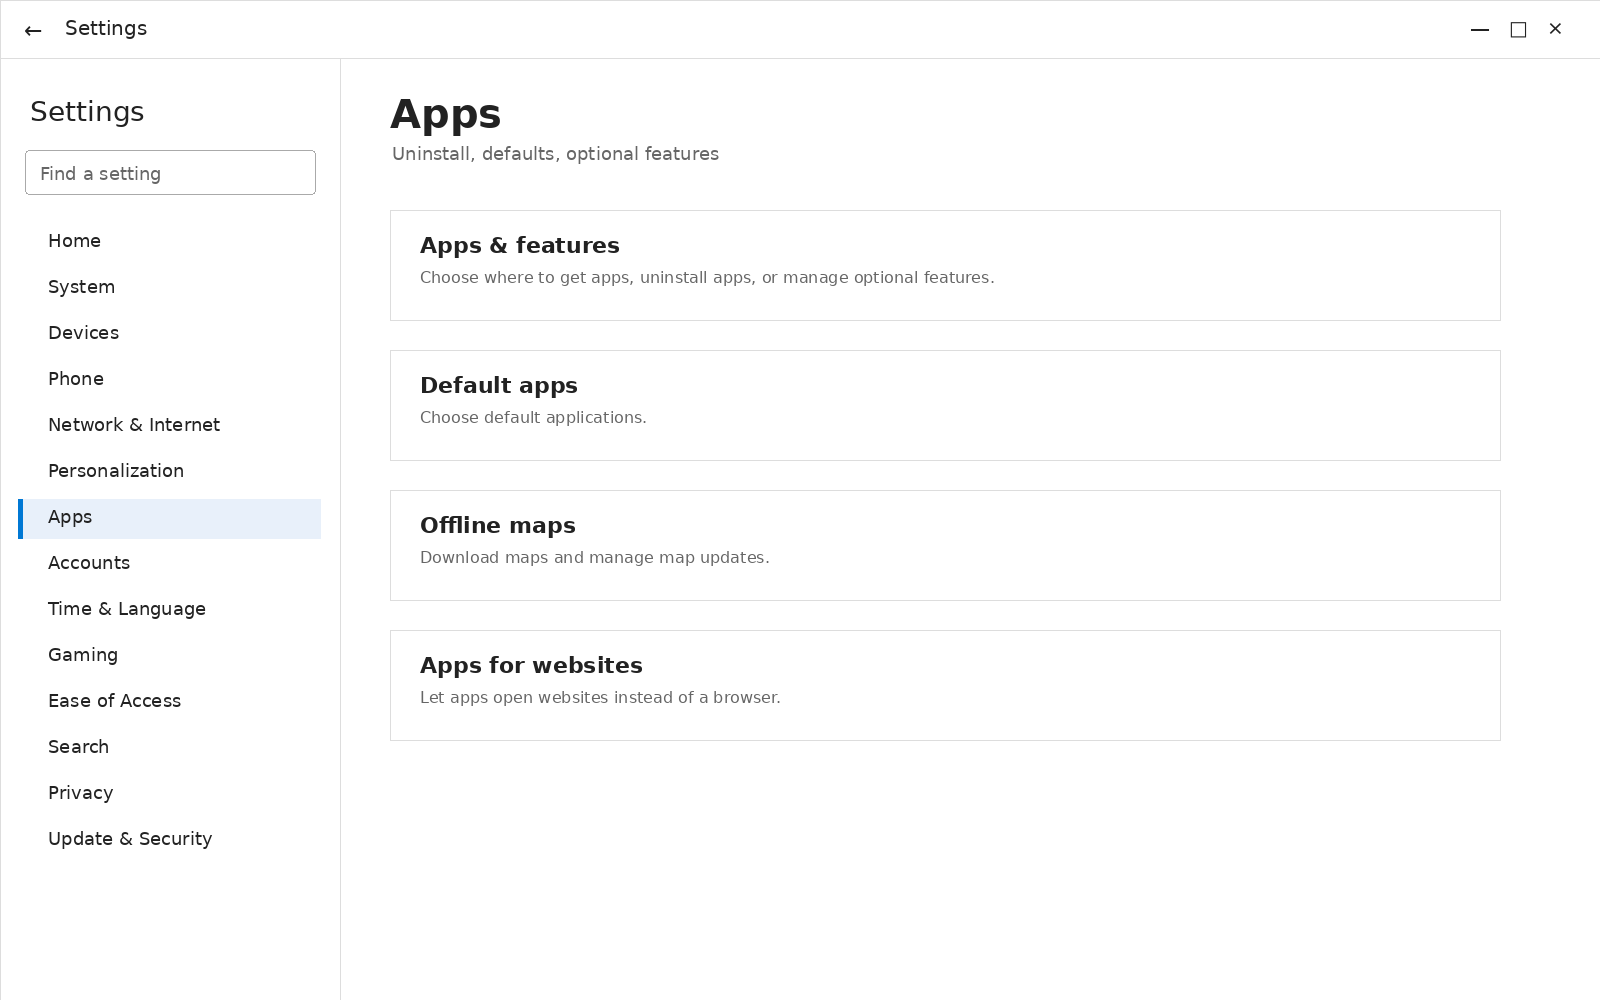
Sous Windows 10, Paramètres se trouve dans Applications plutôt que dans Système.
- Ouvrez Paramètres > Applications.
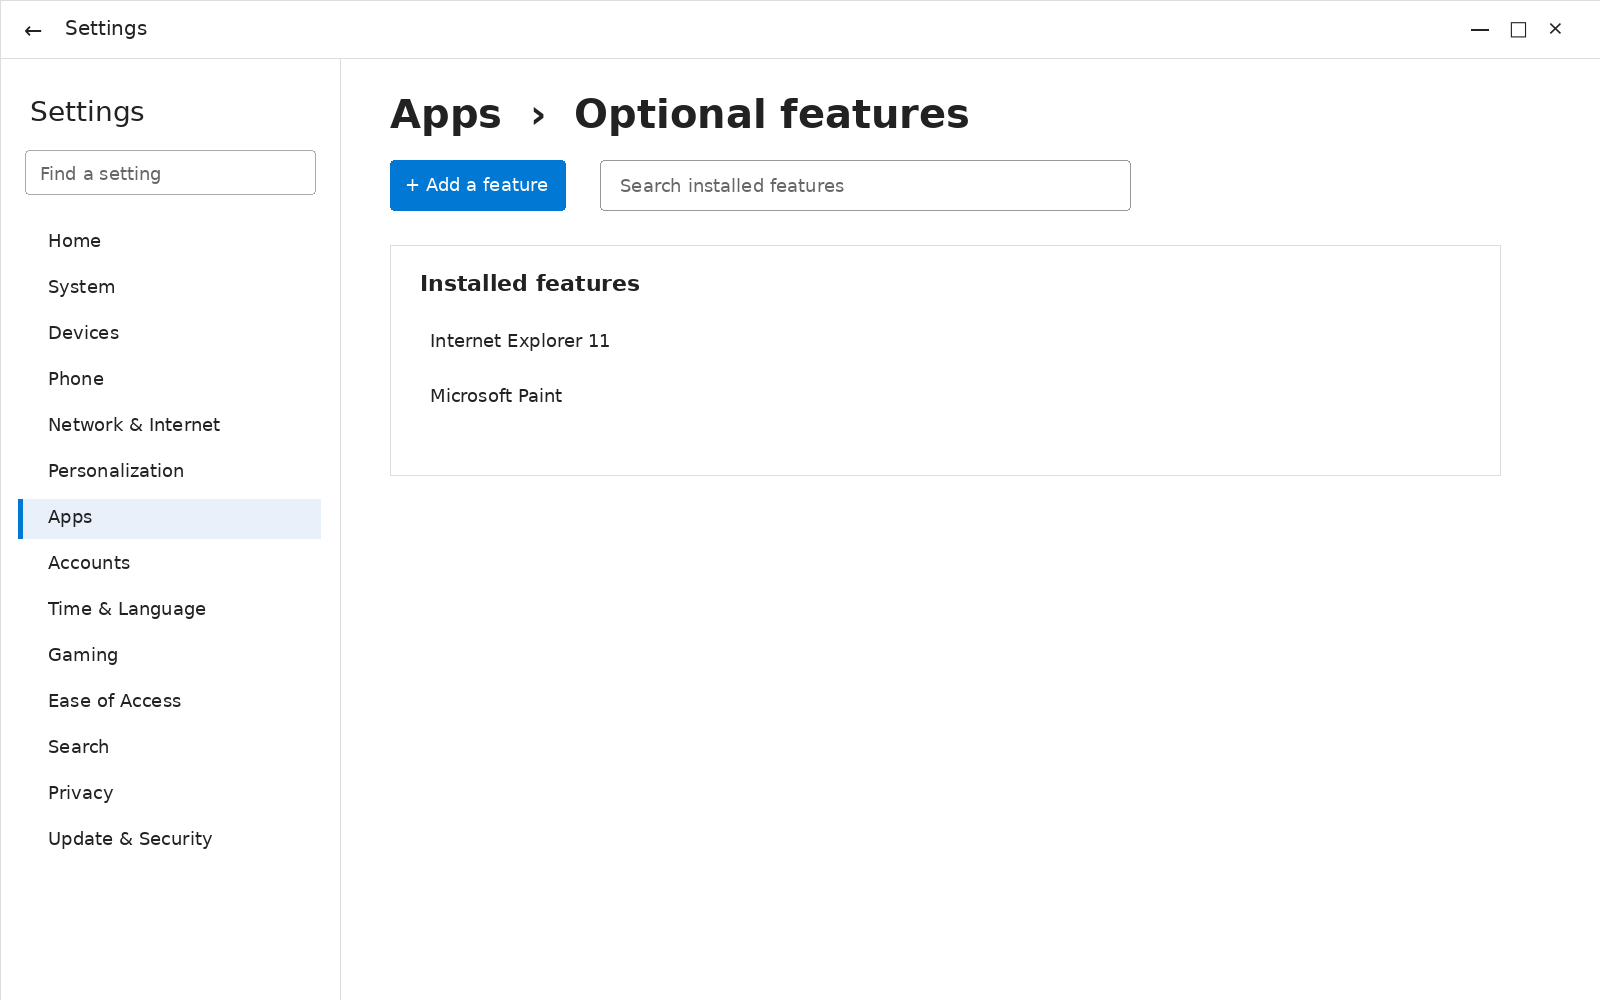
2. Sélectionnez Fonctionnalités optionnelles, puis cliquez sur Ajouter une fonctionnalité.
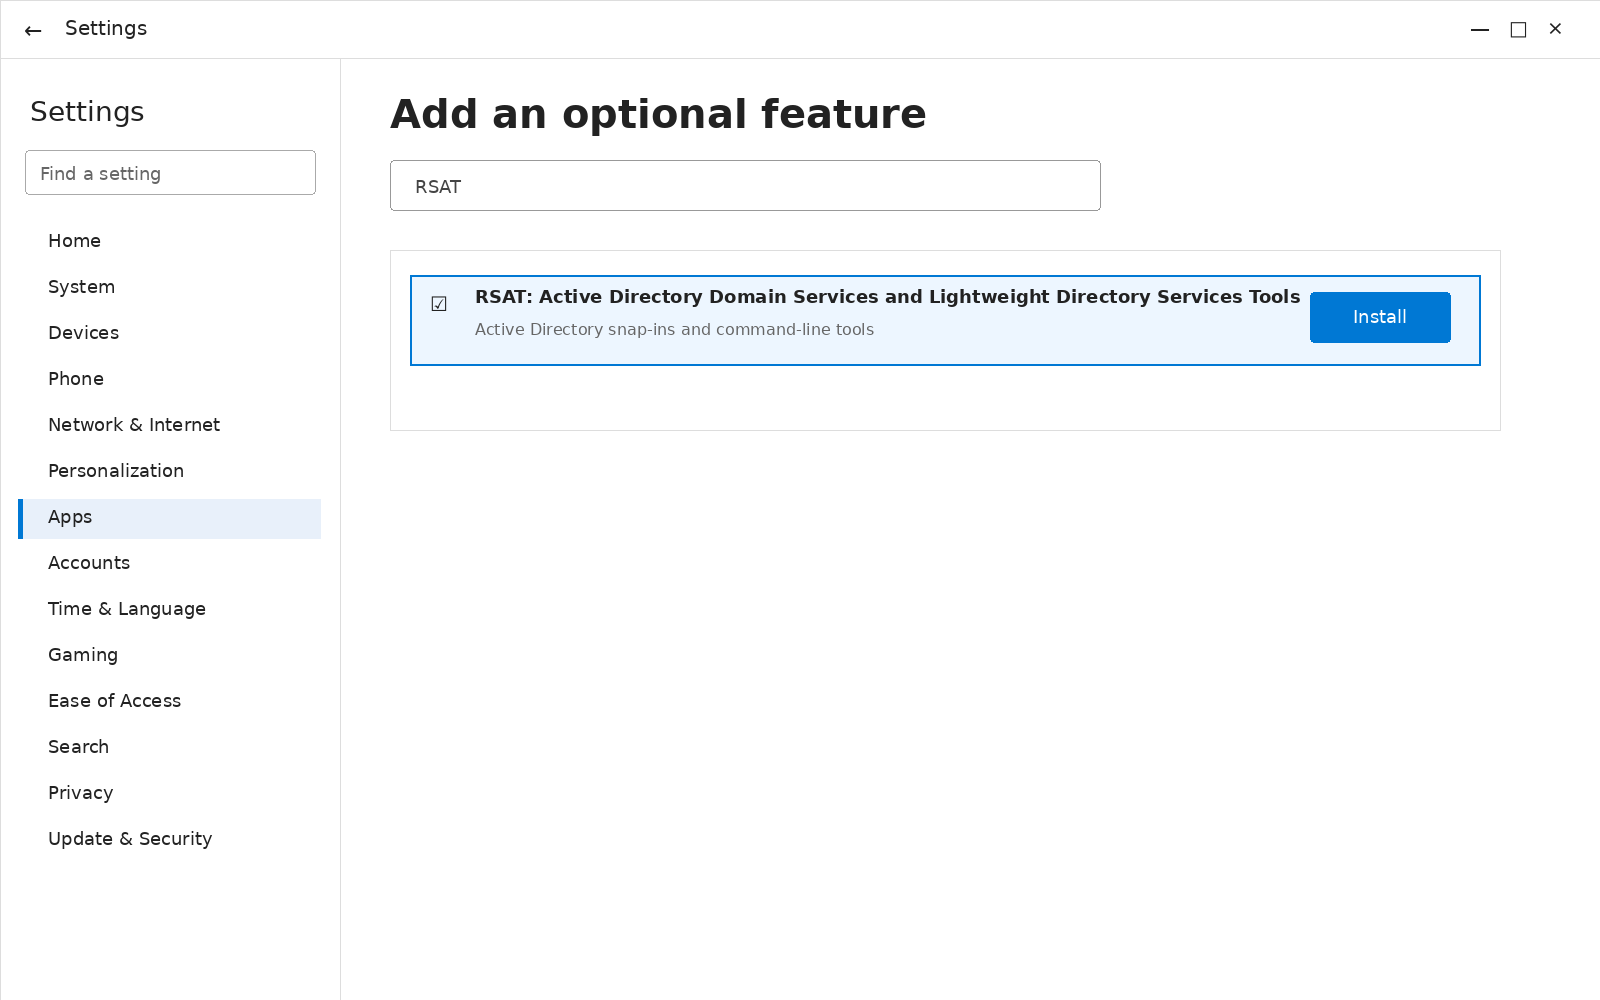
3. Recherchez RSAT, sélectionnez RSAT: Active Directory Domain Services and Lightweight Directory Services Tools et cliquez sur Installer.
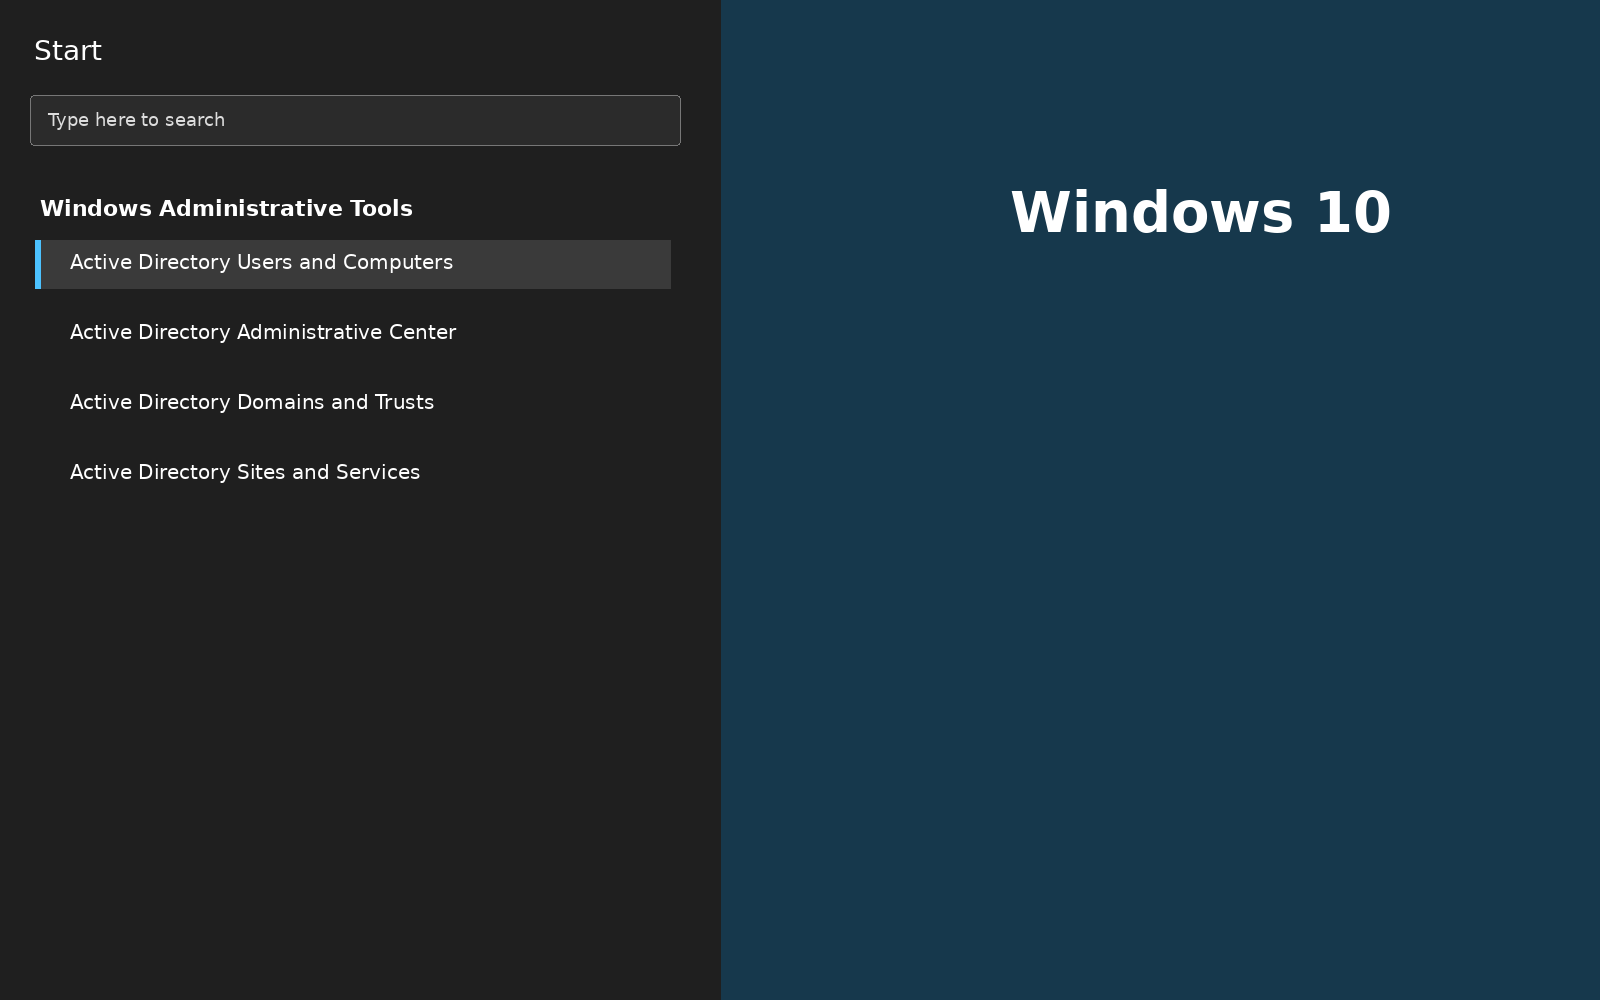
4. Ouvrez le menu Démarrer et trouvez la console sous Windows Administrative Tools, le dossier que Windows 10 utilise à la place de Windows Tools.
Les commandes Add-WindowsCapability et DISM ci-dessus fonctionnent de la même manière sur toute version à partir de la 1809.
Netwrix Directory Manager automatise les workflows joiner-mover-leaver dans Active Directory hybride et Entra ID sans code. Demandez une démo
Comment installer ADUC sur un serveur membre Windows
Server Manager gère cela sur Windows Server, et l’assistant ci-dessous s’applique de Windows Server 2012 R2 à Windows Server 2022 et Windows Server 2025.
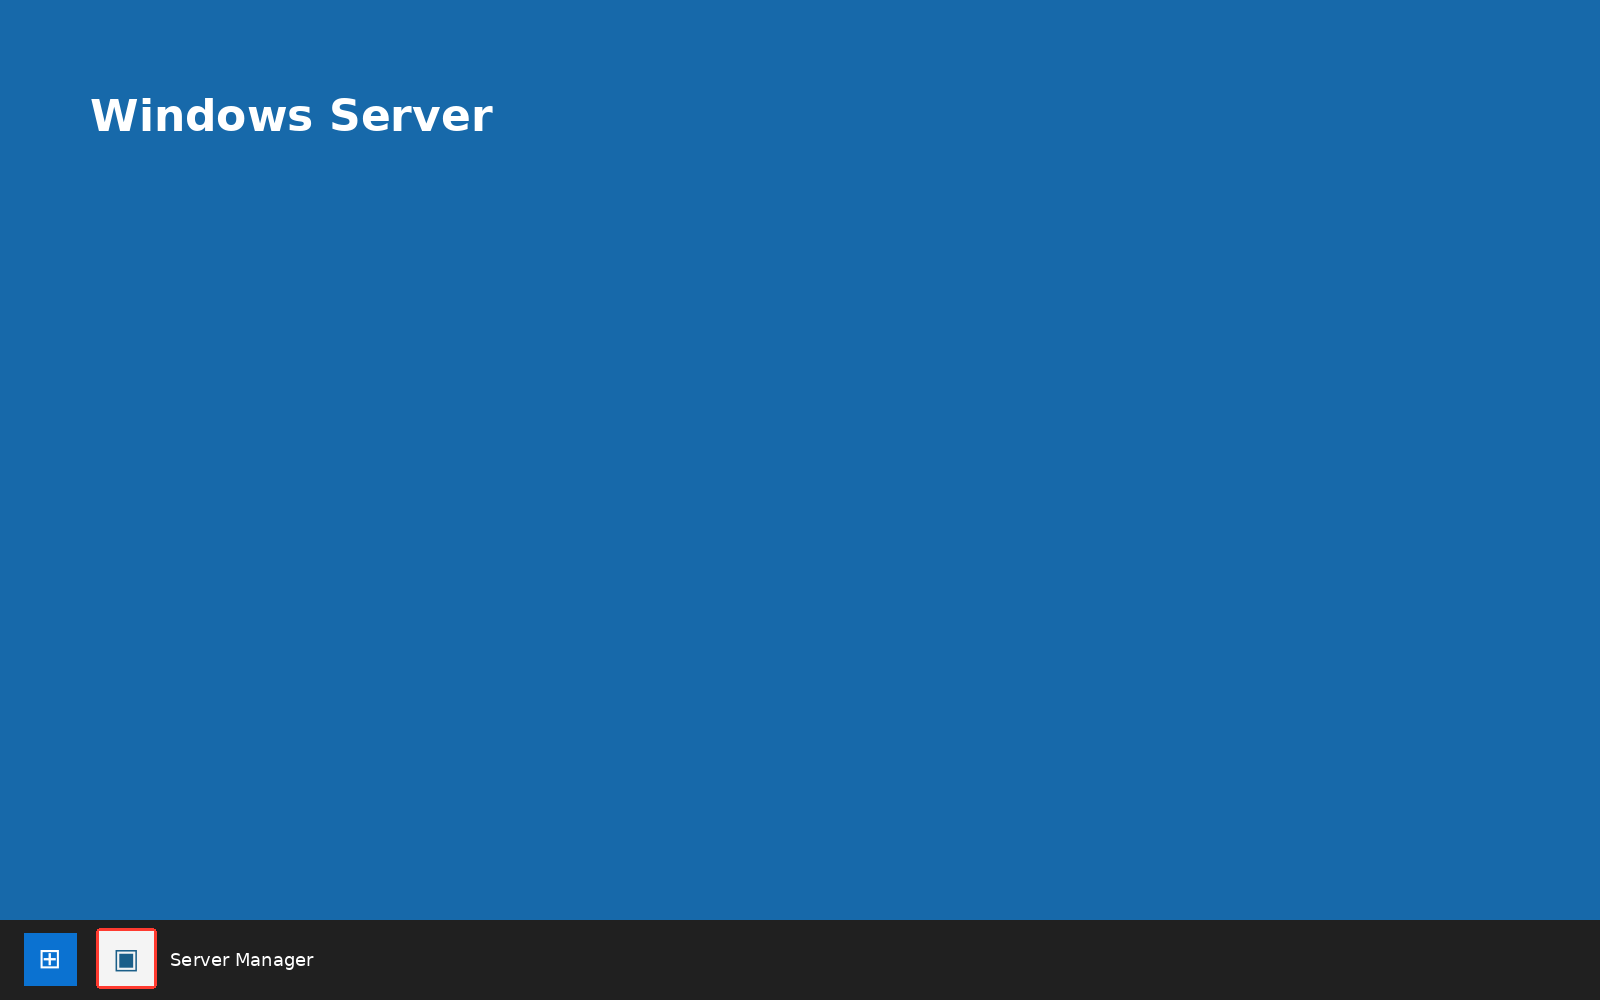
- Lancez Server Manager depuis son icône dans la barre des tâches, ou cliquez sur Démarrer et tapez Server Manager dans la zone de recherche.
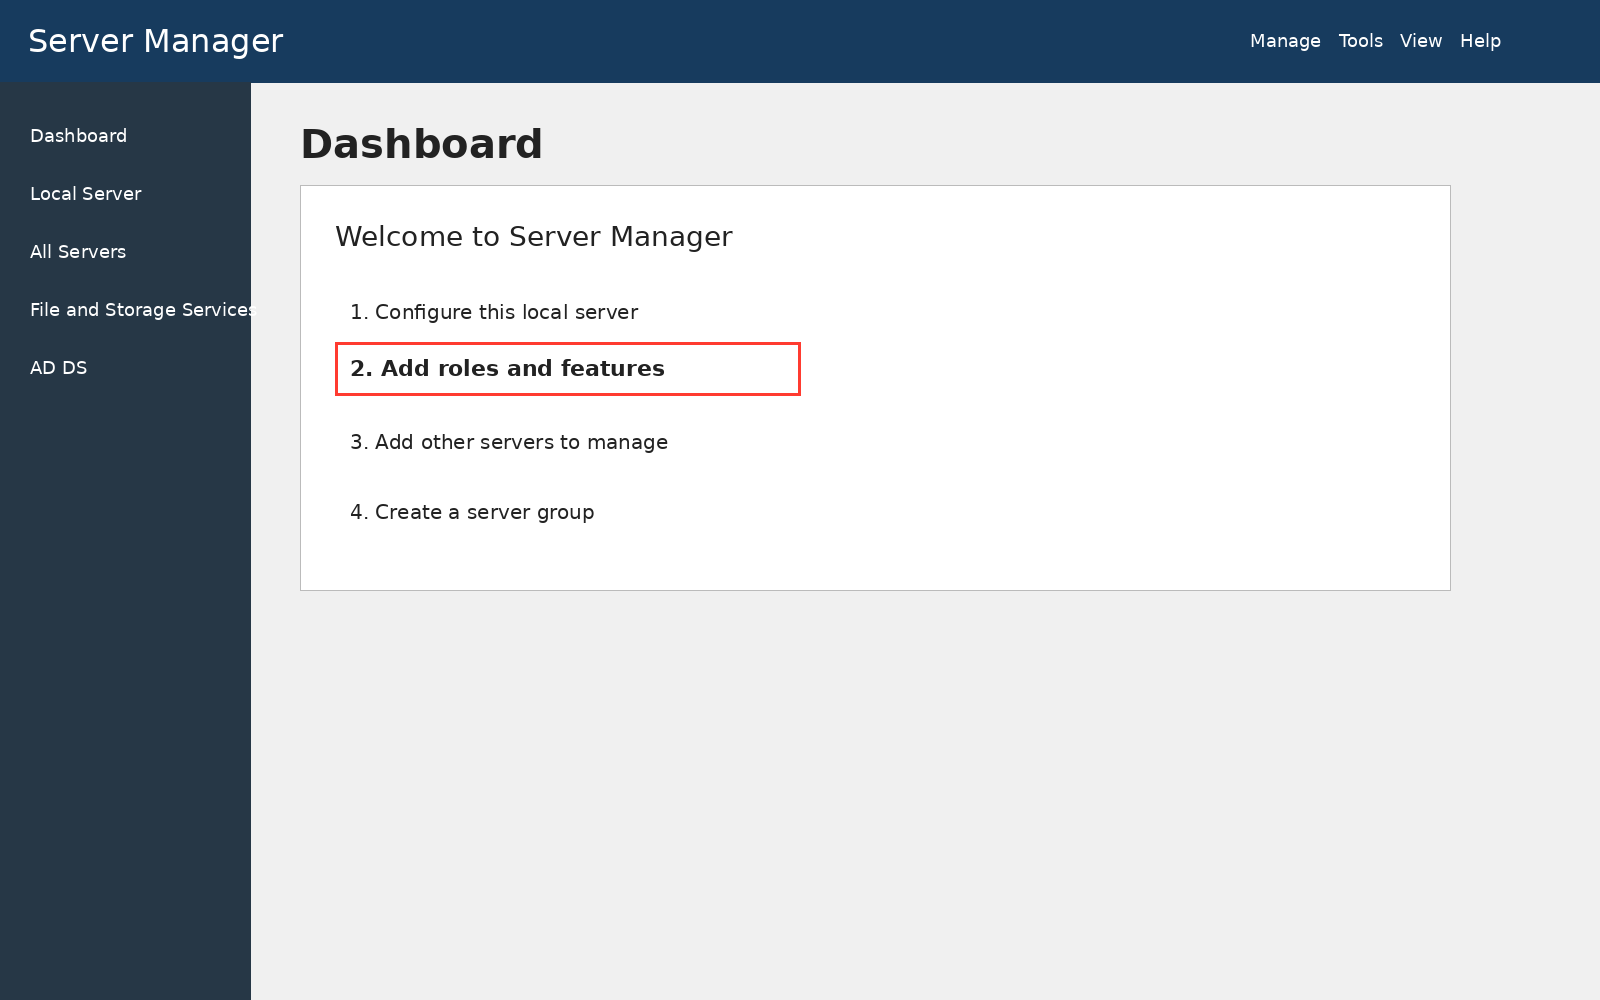
2. Cliquez sur Add roles and features pour ouvrir l’assistant.
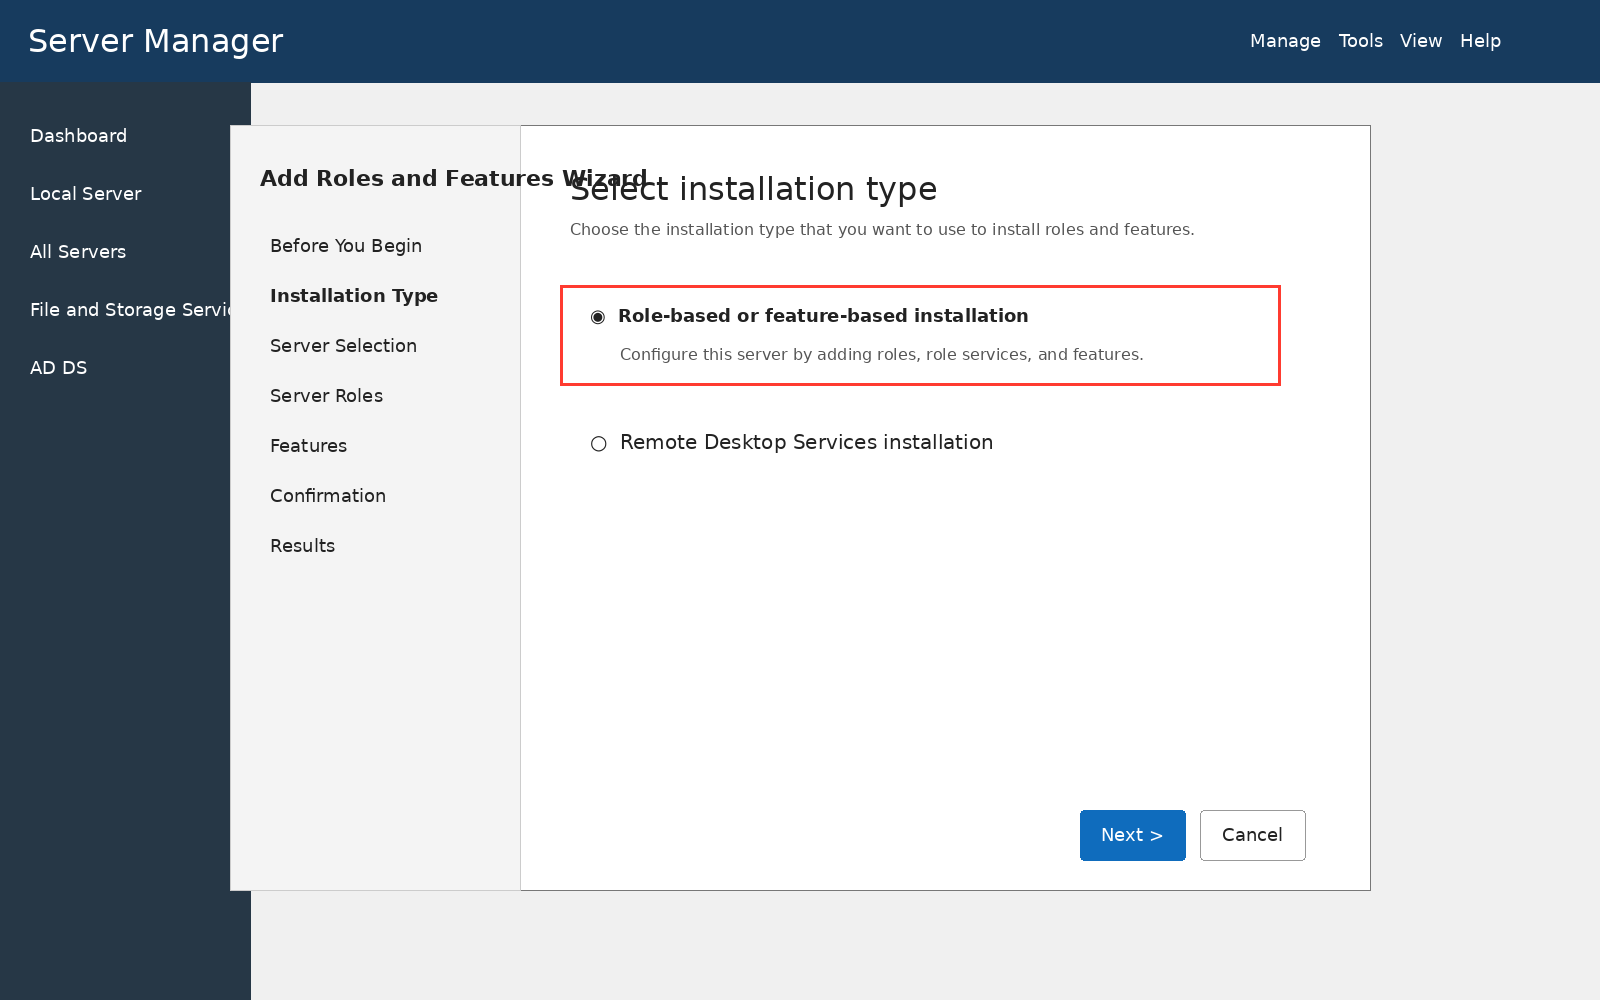
3. Cliquez sur Next après la page des prérequis, puis sélectionnez Role-based or feature-based installation.
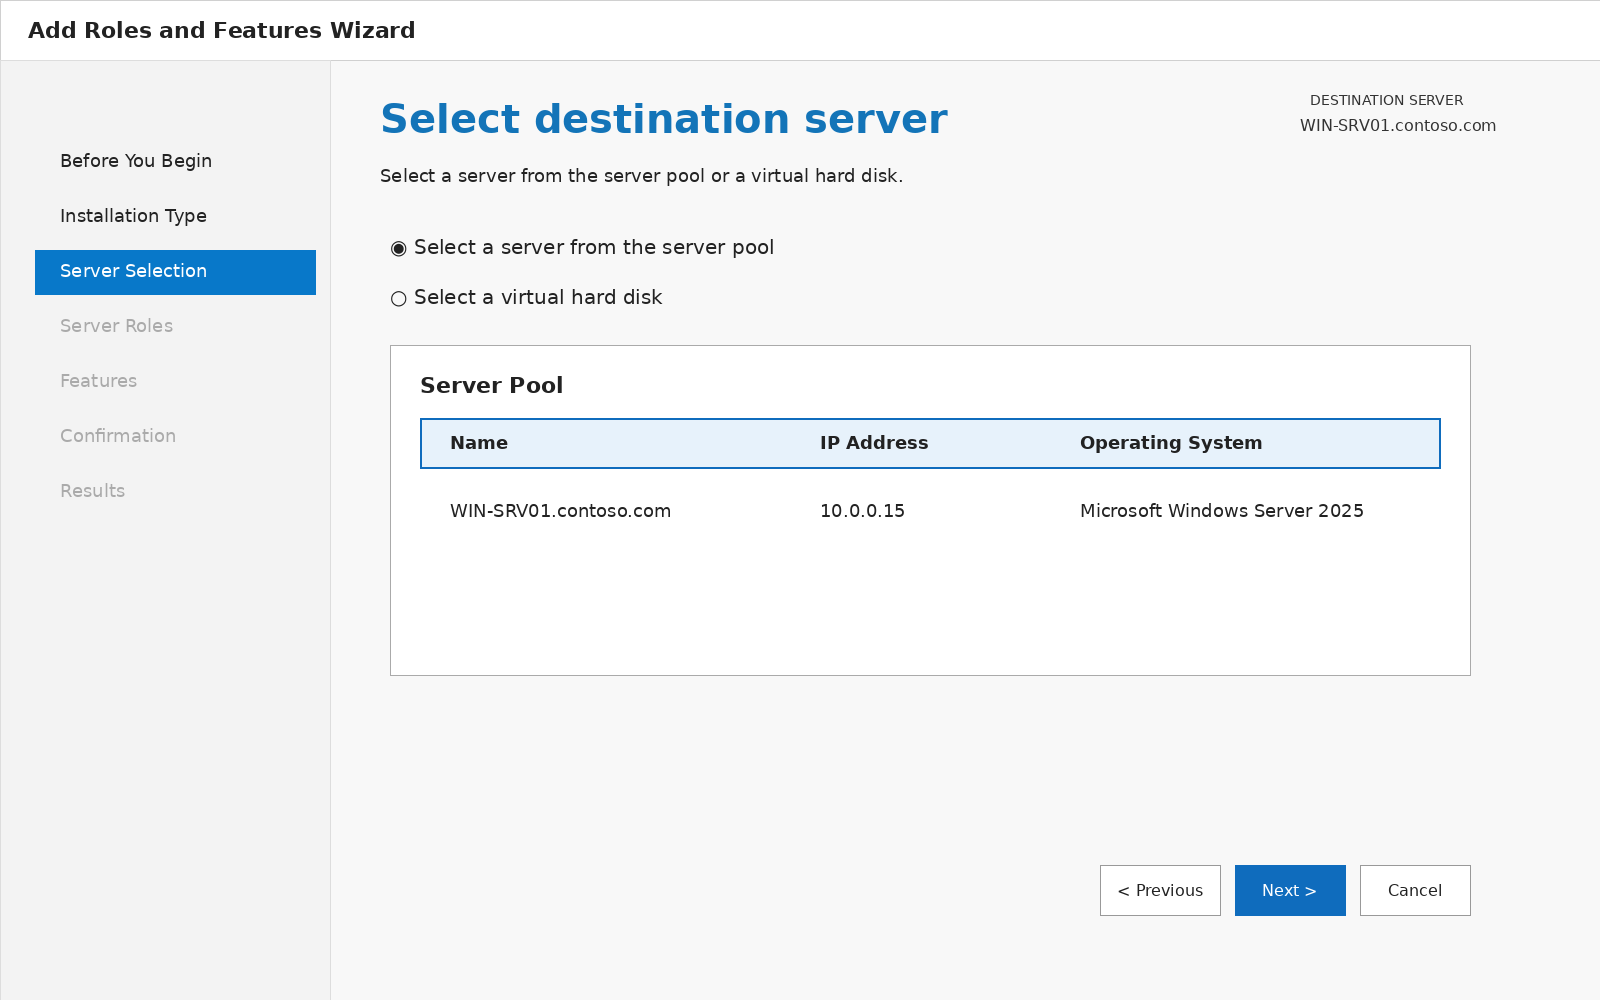
4. Choisissez un serveur dans le pool de serveurs ou un disque dur virtuel, puis cliquez sur Next.
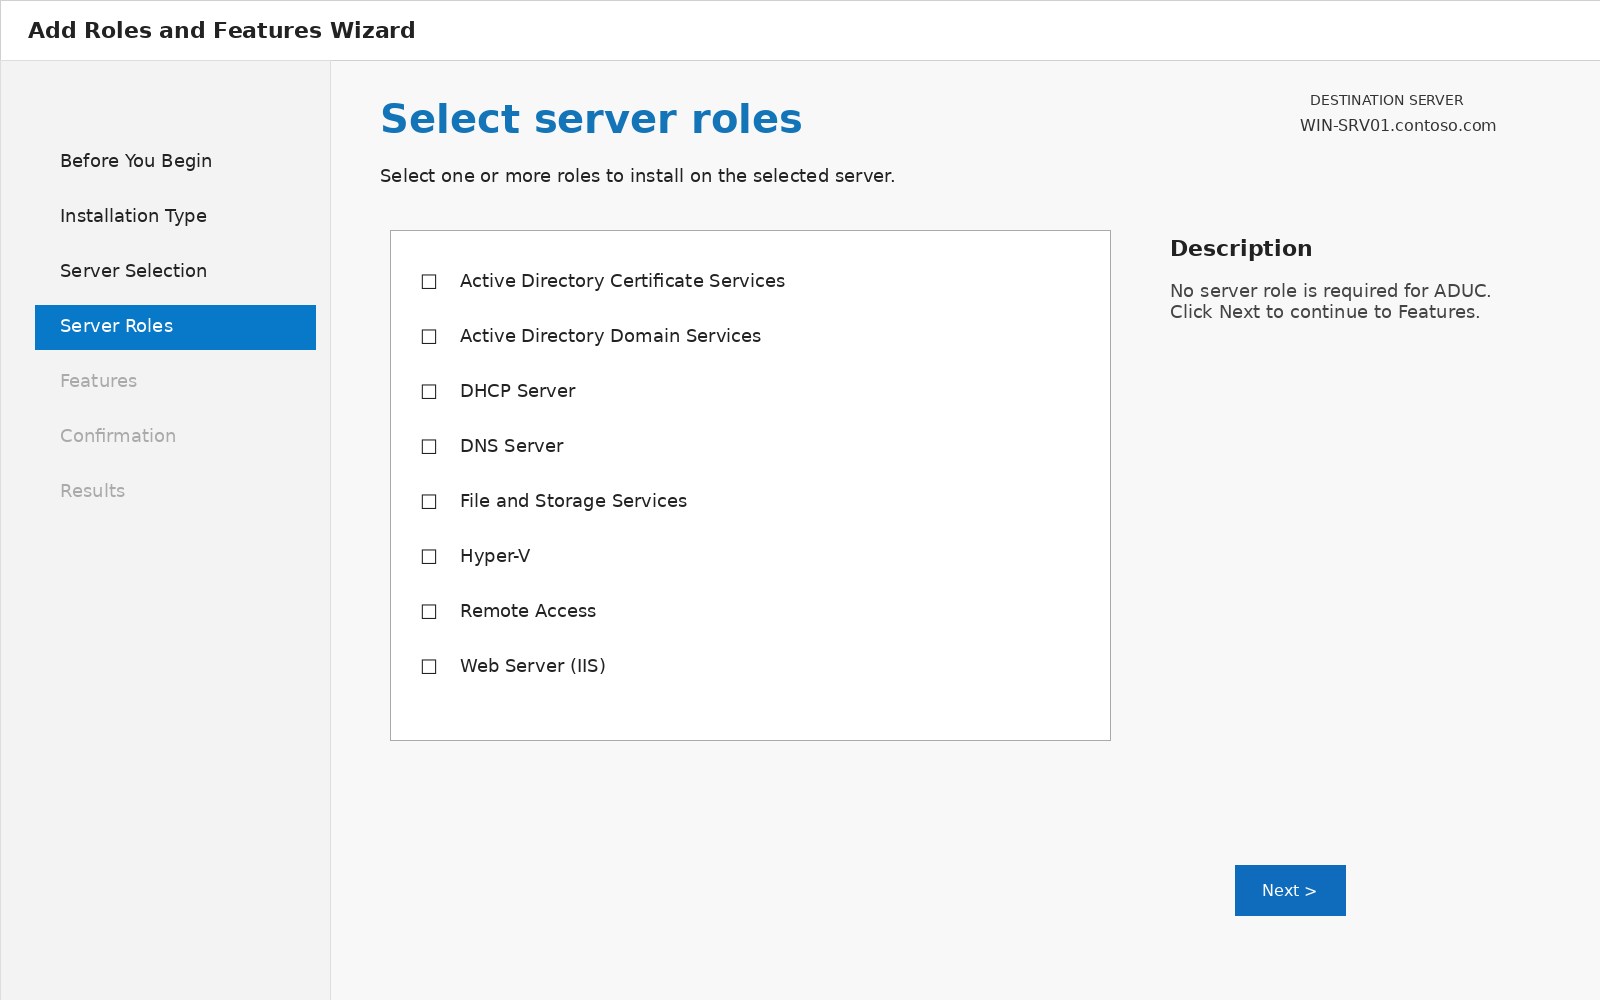
5. Cliquez sur Next sur la page Server Roles.
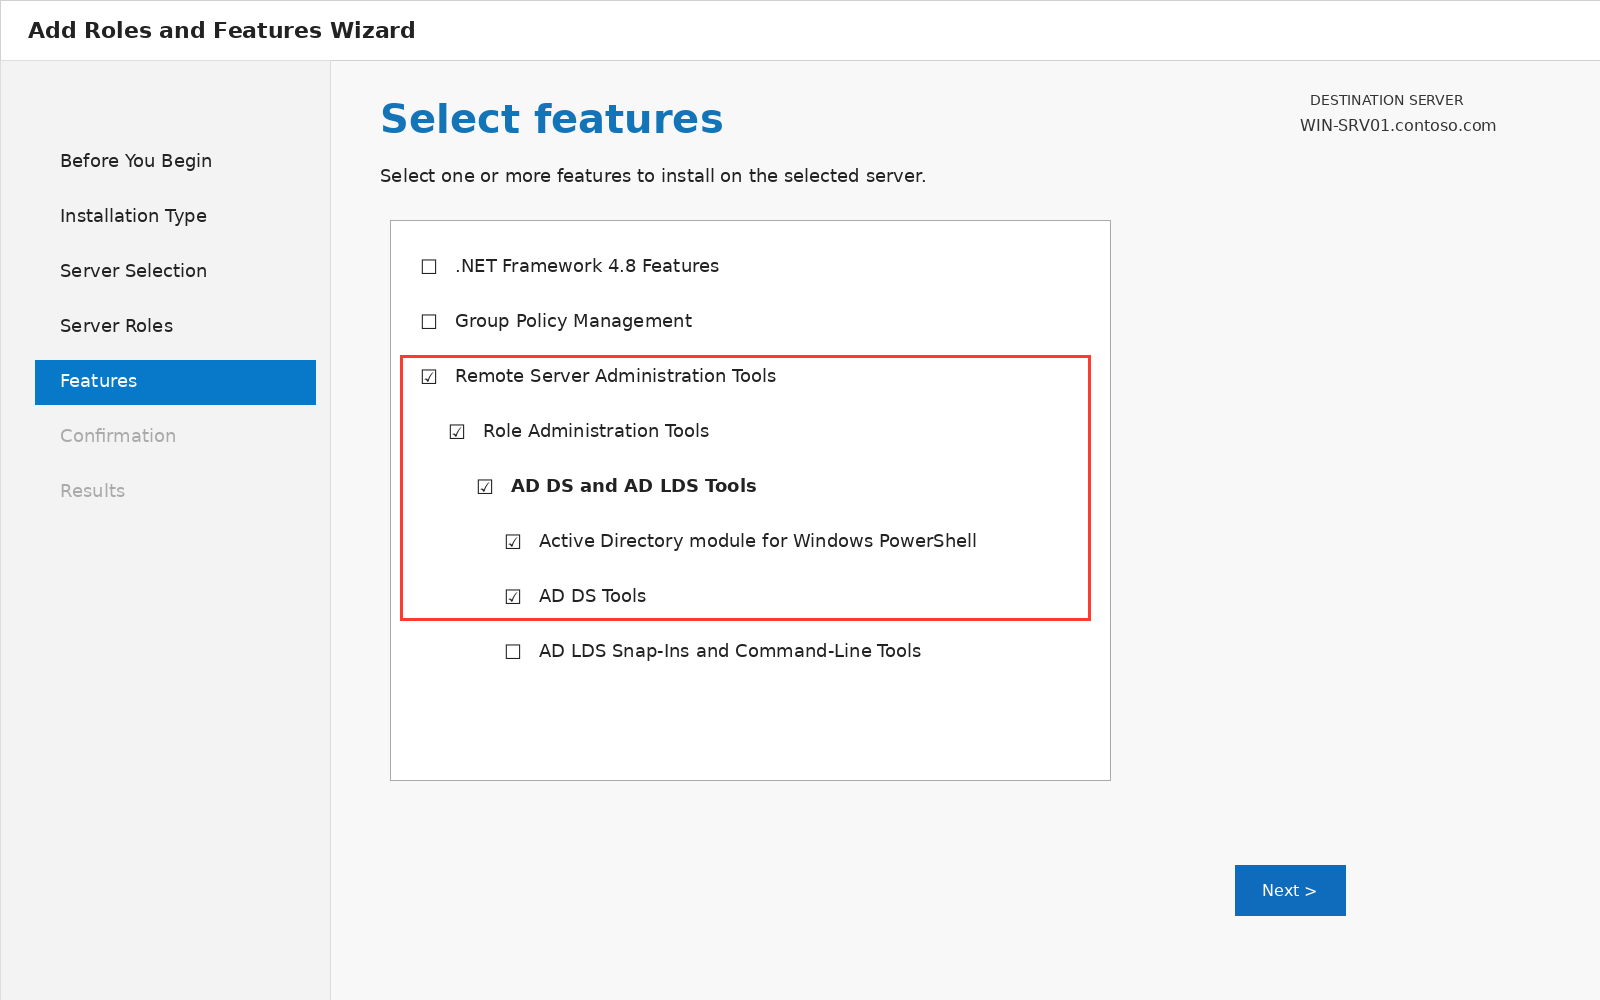
6. Sélectionnez Remote Server Administration Tools, AD DS and AD LDS Tools ; cela sélectionne automatiquement les autres consoles de gestion Active Directory. Cliquez sur Suivant.
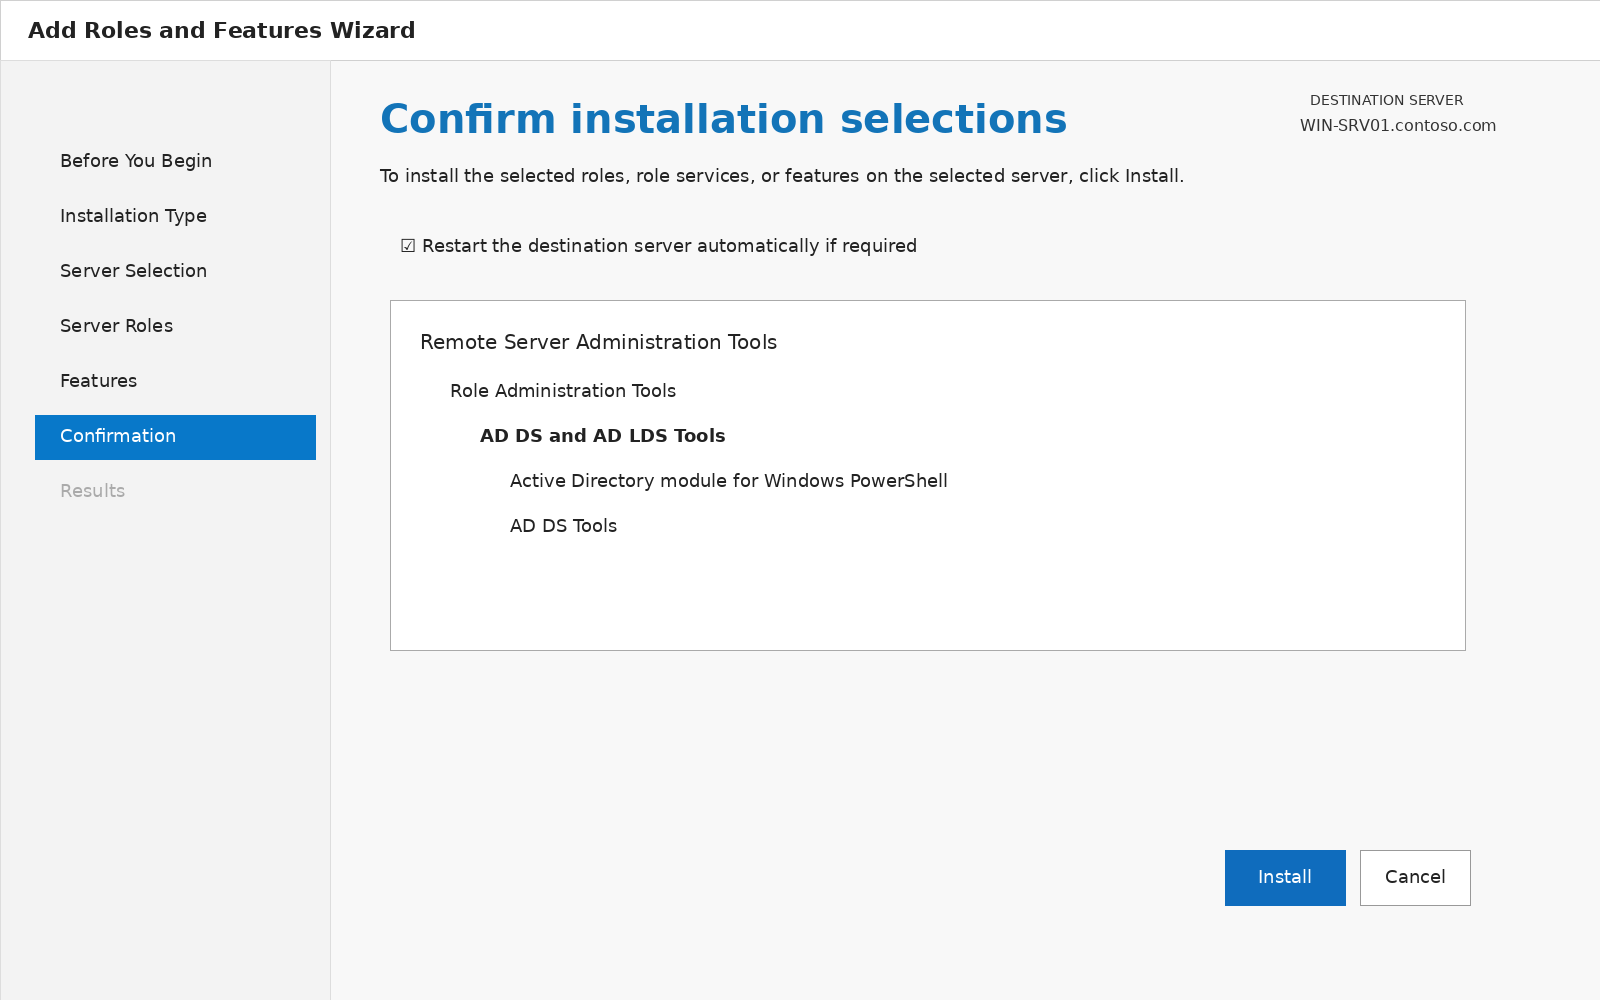
7. Passez en revue le résumé, cochez la case Restart the destination server automatically if required et cliquez sur Installer.
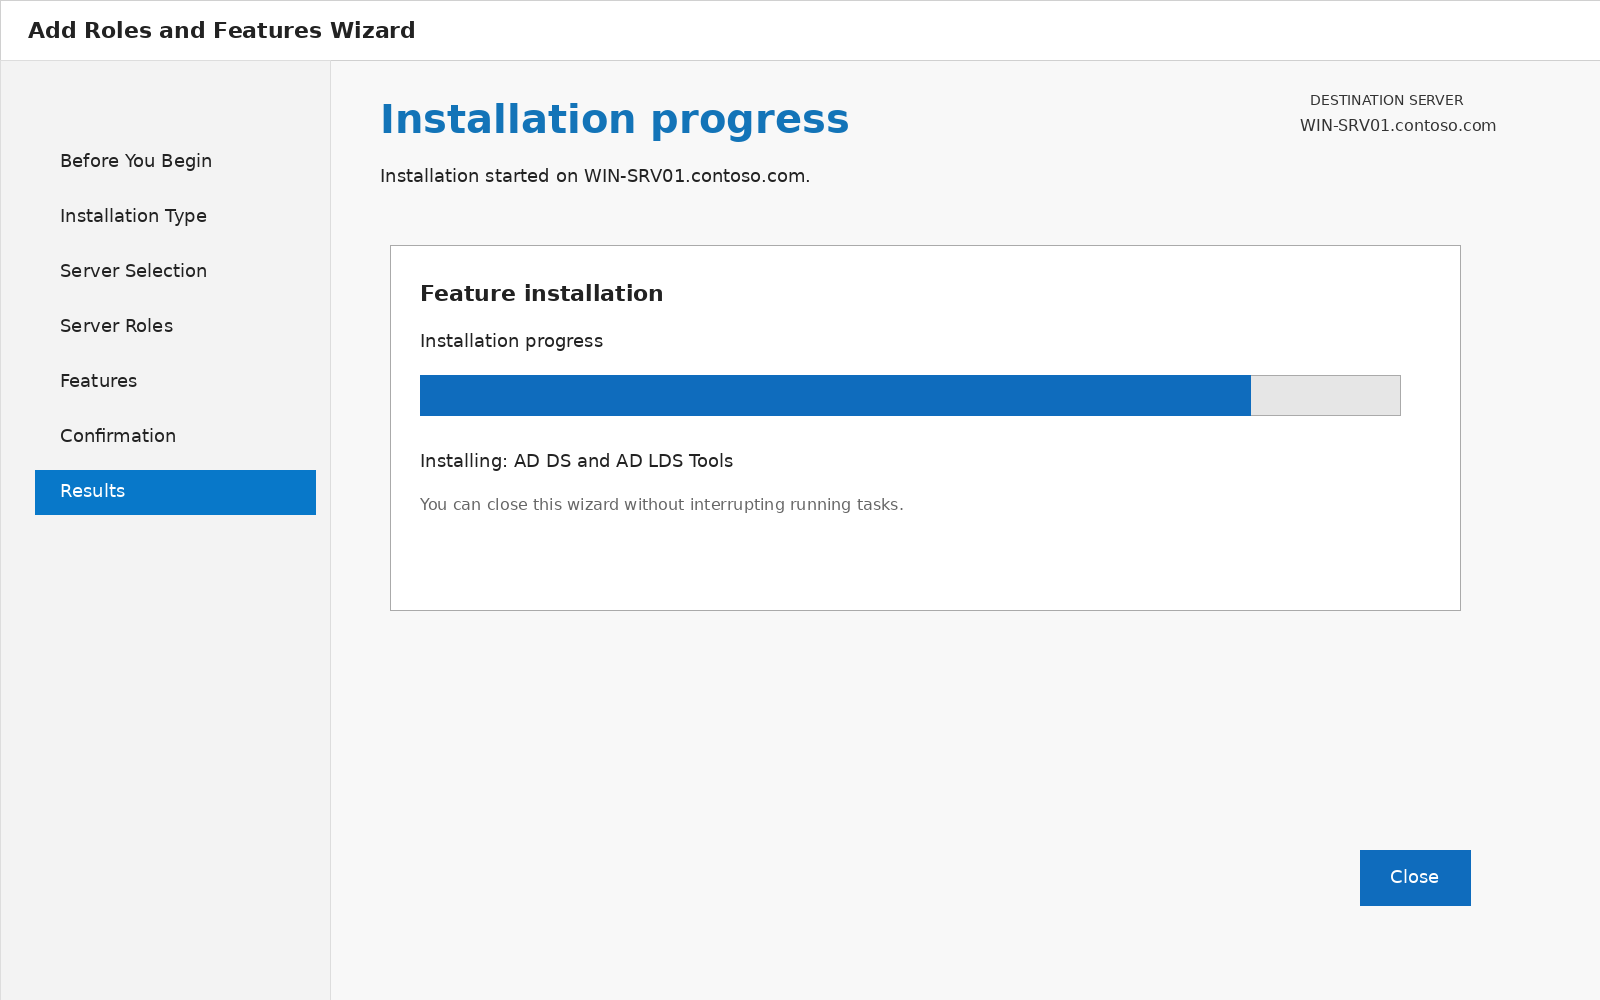
8. Surveillez la page de progression ou fermez-la pendant que l’installation continue en arrière-plan.
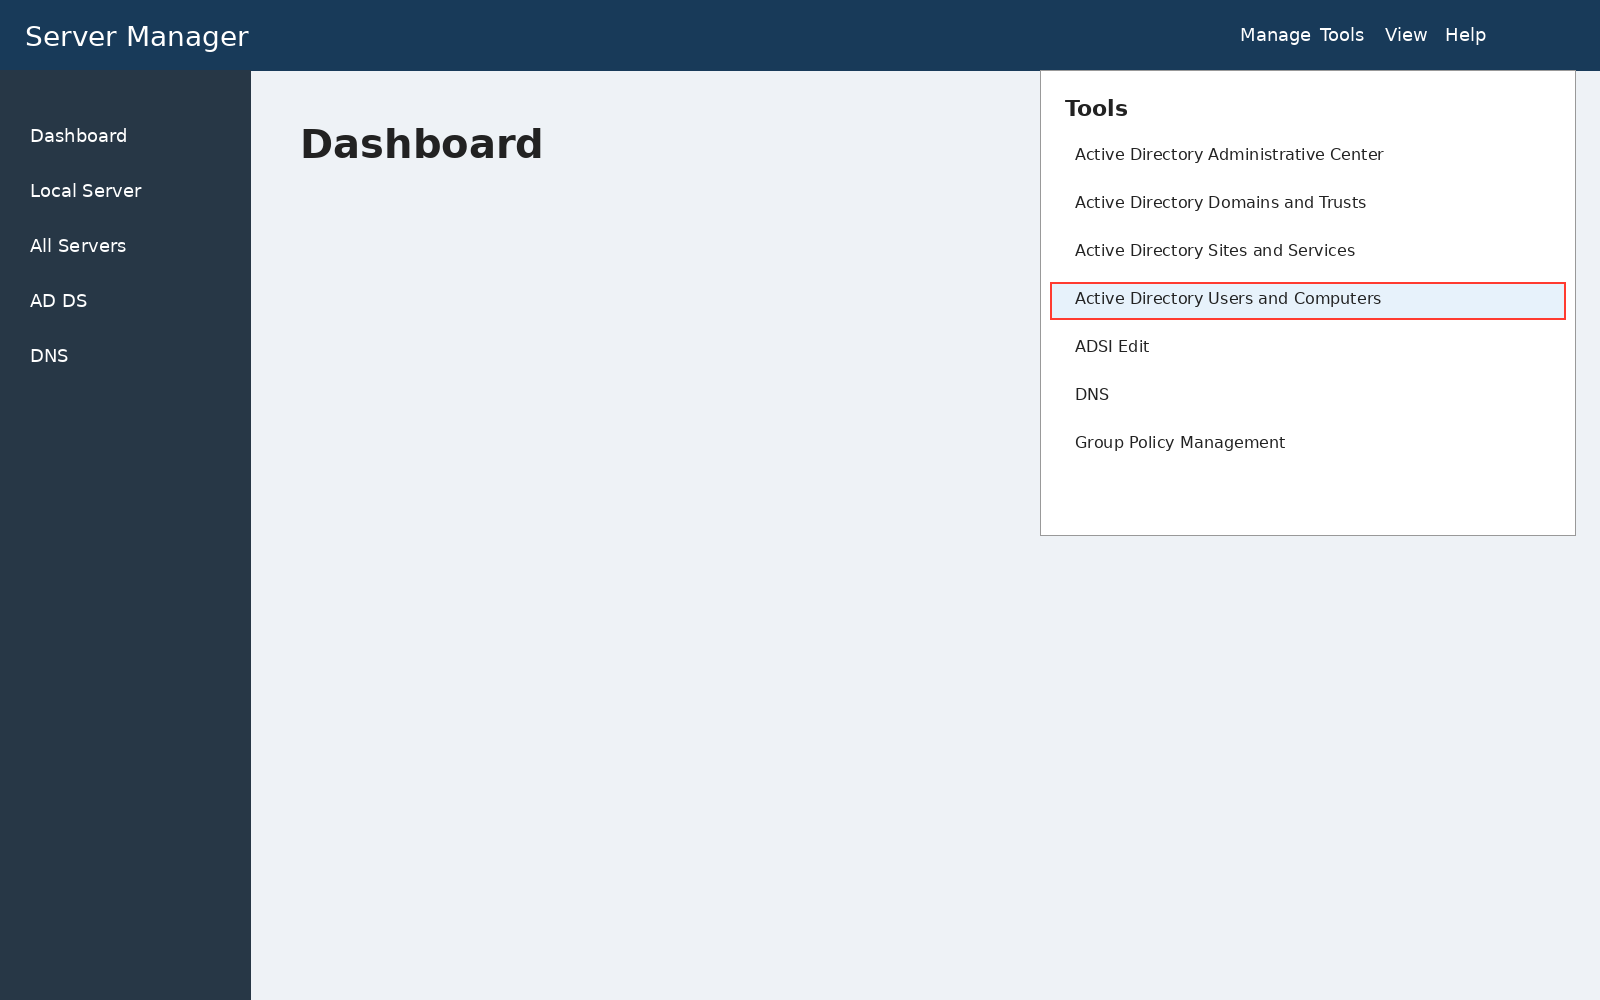
9. Ouvrez Server Manager et cliquez sur le menu Tools pour voir les consoles installées.
PowerShell installe ces outils en une seule ligne depuis une session élevée :
Install-WindowsFeature -Name RSAT-AD-Tools -IncludeAllSubFeature
Pour installer uniquement le module Active Directory pour PowerShell sans les consoles, utilisez plutôt Install-WindowsFeature RSAT-AD-PowerShell. Les contrôleurs de domaine disposent déjà d’ADUC, donc aucune de ces étapes ne s’applique à eux.
Comment installer ADUC sur les anciennes versions de Windows
Sous Windows 8, Windows 10 version 1803 et antérieures, RSAT est un téléchargement séparé plutôt qu'une fonctionnalité intégrée. C'est l'une des deux seules situations nécessitant un véritable téléchargement ; l'autre est l'installation hors ligne depuis l'ISO Features on Demand.
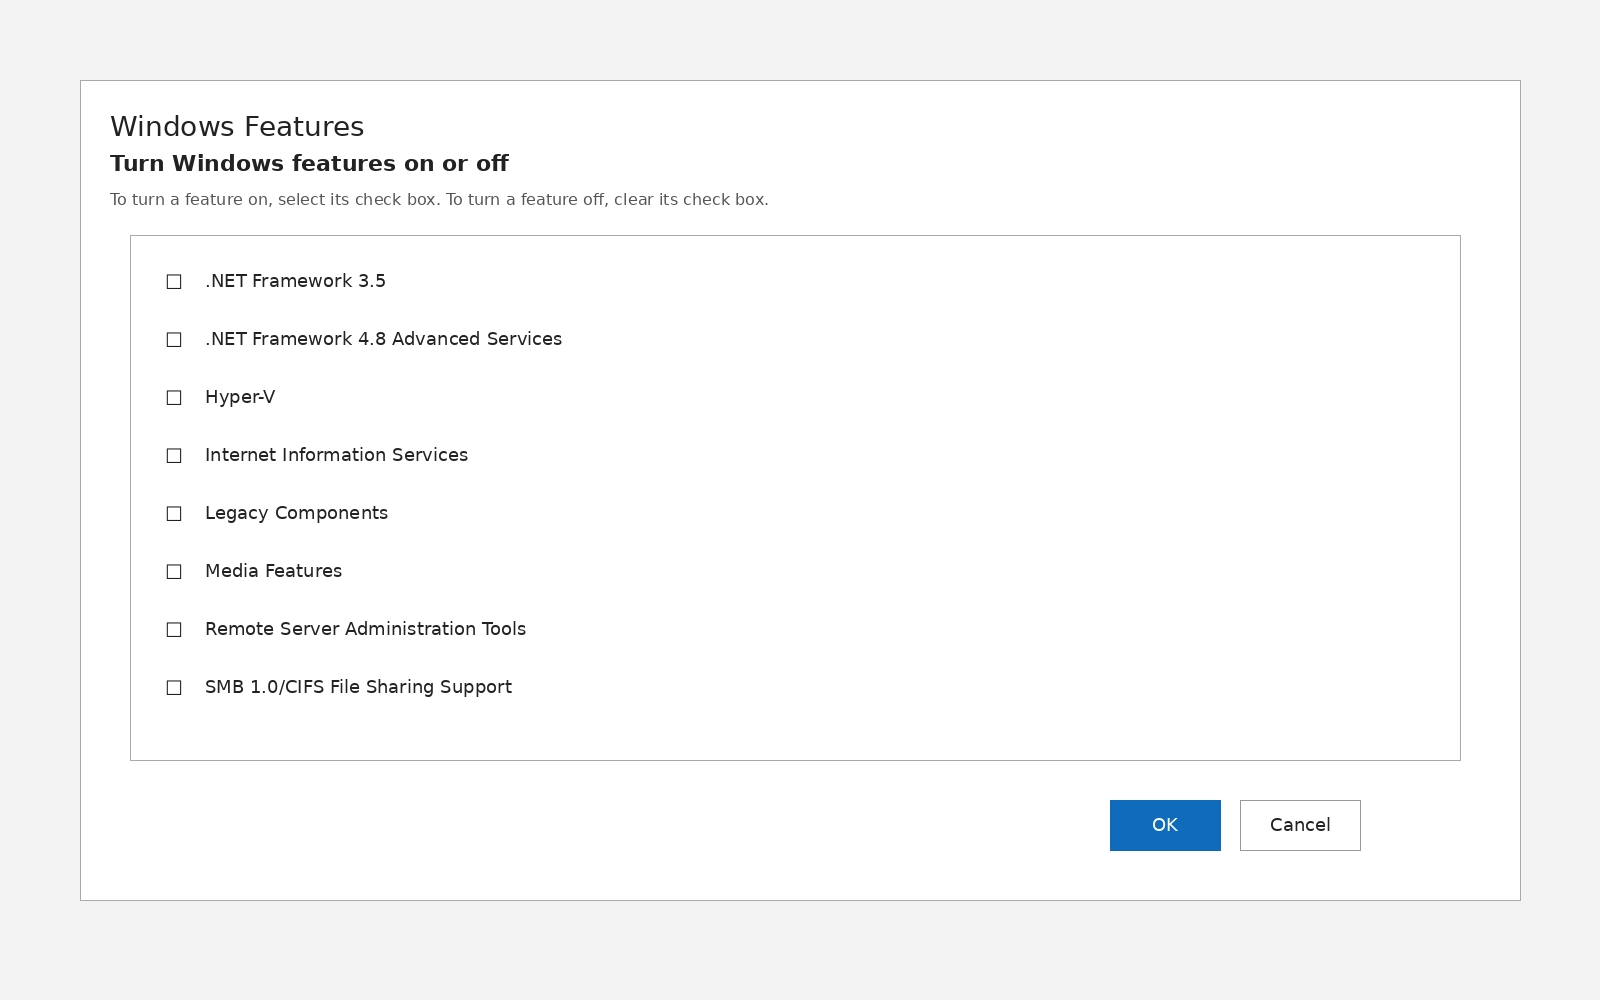
- Installez le package RSAT pour cette version de Windows, puis cliquez sur Démarrer > Panneau de configuration > Programmes > Activer ou désactiver des fonctionnalités Windows.
2. Développez Role Administration Tools > AD DS and AD LDS Tools, cochez AD DS Tools et redémarrez.
Windows 7 utilise cette boîte de dialogue après l’installation du package.
Comment ouvrir ADUC une fois installé
Trois chemins ouvrent la console, et la boîte de dialogue Exécuter est la plus rapide depuis n’importe quel clavier.
- Boîte de dialogue Exécuter : Appuyez sur Win+R, tapez dsa.msc, puis appuyez sur Entrée. C’est aussi la manière la plus rapide de confirmer que l’installation a réussi.
- Menu Démarrer : Windows 11 liste ADUC sous Windows Tools, qui a remplacé l’ancien dossier Windows Administrative Tools. Windows 10 utilise encore l’ancien nom de dossier.
- Server Manager : Sur Windows Server, ouvrez Server Manager et sélectionnez Active Directory Users and Computers dans le menu Tools.
Si la console s’ouvre mais n’affiche aucun répertoire, ou si l’installation n’a jamais été terminée, la section ci-dessous couvre les deux cas.
Netwrix Auditor enregistre les valeurs avant et après pour les événements d'accès et de modification dans les environnements hybrides Microsoft. Téléchargez un essai gratuit
Dépannage de l'installation et des problèmes de connexion d'ADUC
Les échecs d’installation et de connexion ont des causes différentes, les sections ci-dessous suivent donc cet ordre. Les trois premières concernent une installation qui ne se termine pas ou une console qui n’apparaît jamais, et les deux dernières concernent une console qui s’ouvre mais n’atteint pas un répertoire. Suivez les symptômes correspondant à ce que vous observez.
L’installation de RSAT échoue avec l’erreur 0x800f0954
Cette erreur signifie que Windows n’a pas pu accéder au package Features on Demand, généralement parce que la stratégie pointe la machine vers un service de mise à jour interne. Vérifiez d’abord que vous avez la bonne version RSAT pour le système d’exploitation, puis modifiez la stratégie :
- Cliquez avec le bouton droit sur le bouton Démarrer, choisissez Exécuter, tapez gpedit.msc, puis cliquez sur OK.
- Dans l'éditeur de Group Policy, accédez à Configuration ordinateur > Modèles d'administration > Système.
- Cliquez avec le bouton droit sur Spécifiez les paramètres pour l'installation des composants optionnels et la réparation des composants policy, définissez-le sur Enabled, puis cochez la case pour récupérer le contenu de réparation et les fonctionnalités optionnelles directement depuis Windows Update au lieu d'un service de mise à jour interne.
- Cliquez sur Apply, puis cliquez sur OK.
- Cliquez avec le bouton droit sur le bouton Start, choisissez Run, tapez gpupdate /force et cliquez sur OK.
Sur les appareils gérés et les réseaux isolés où ce changement de politique n’est pas autorisé, installez depuis une source locale. Téléchargez l’ISO Languages and Optional Features correspondant exactement à la version de Windows sur la machine cible, montez-le et exécutez :
Add-WindowsCapability -Online -Name Rsat.ActiveDirectory.DS-LDS.Tools~~~~0.0.1.0 -LimitAccess -Source D:\LanguagesAndOptionalFeatures\
L'option -LimitAccess empêche Windows de se connecter à Windows Update. La source doit correspondre à la version installée, à l'architecture et à la langue. Un ISO non correspondant est l'échec le plus courant ici, une fois les politiques et l'accès réseau exclus.
L'installation de RSAT échoue avec l'erreur 0x80070003
Cette erreur provient généralement d’une installation depuis un emplacement inhabituel. Copiez les fichiers d’installation sur le disque local de la machine cible et relancez l’installation. Un fichier d’installation corrompu ou une incompatibilité du système d’exploitation produisent le même résultat, vérifiez donc les deux si la copie locale échoue également.
ADUC est manquant après l’installation réussie de RSAT
Vérifiez l’état réel de la capacité avant de supposer que l’installation a échoué, en utilisant la requête Get-WindowsCapability de la section PowerShell ci-dessus. Si l’état indique Installed, les outils sont présents et la console n’est simplement pas là où elle est habituellement listée. Confirmez le fichier à C:\Windows\System32\dsa.msc, ou exécutez dsa.msc depuis la boîte de dialogue Exécuter. ADUC et l’Active Directory Administrative Center sont des entrées séparées sur certaines versions, donc l’un peut être présent sans l’autre.
ADUC s'ouvre mais ne peut pas se connecter au domaine
Accéder à un répertoire dépend de conditions que l’installation ne modifie jamais. Vérifiez-les dans cet ordre :
- Appartenance au domaine. La machine est jointe au domaine ou connectée via VPN si vous êtes à distance.
- Domain Name System (DNS). Le DNS de la machine pointe vers un contrôleur de domaine au lieu d’un résolveur public. C’est la cause la plus fréquente.
- Accessibilité du contrôleur de domaine. Au moins un contrôleur est en ligne et répond.
- Pare-feu. Le trafic Lightweight Directory Access Protocol (LDAP) et Kerberos vers le contrôleur n'est pas bloqué.
- Autorisations. Votre compte dispose des droits de lecture sur l’OU que vous consultez.
ADUC se connecte par défaut au Active Directory domain de la session connectée. Pour cibler un autre domaine, cliquez avec le bouton droit sur la racine Active Directory Users and Computers et choisissez Change Domain.
Utiliser ADUC depuis un ordinateur non joint au domaine
Une machine hors domaine peut exécuter la console tant que vous fournissez des identifiants de domaine au lancement :
runas /netonly /user:domain\username "mmc dsa.msc"
L'option /netonly applique ces identifiants à l'accès réseau tout en laissant la session locale intacte. La machine doit toujours résoudre le DNS du domaine et atteindre un contrôleur de domaine, donc pointez le DNS vers le contrôleur ou connectez-vous d'abord via VPN. Windows ne peut pas valider le mot de passe localement avec /netonly, donc une faute de frappe se traduit par un échec de connexion au lieu d'une invite.
Comment naviguer dans la console ADUC
La disposition reste la même dans toutes les versions de Windows, bien qu'un paramètre du menu Affichage modifie la quantité de l'annuaire affichée.
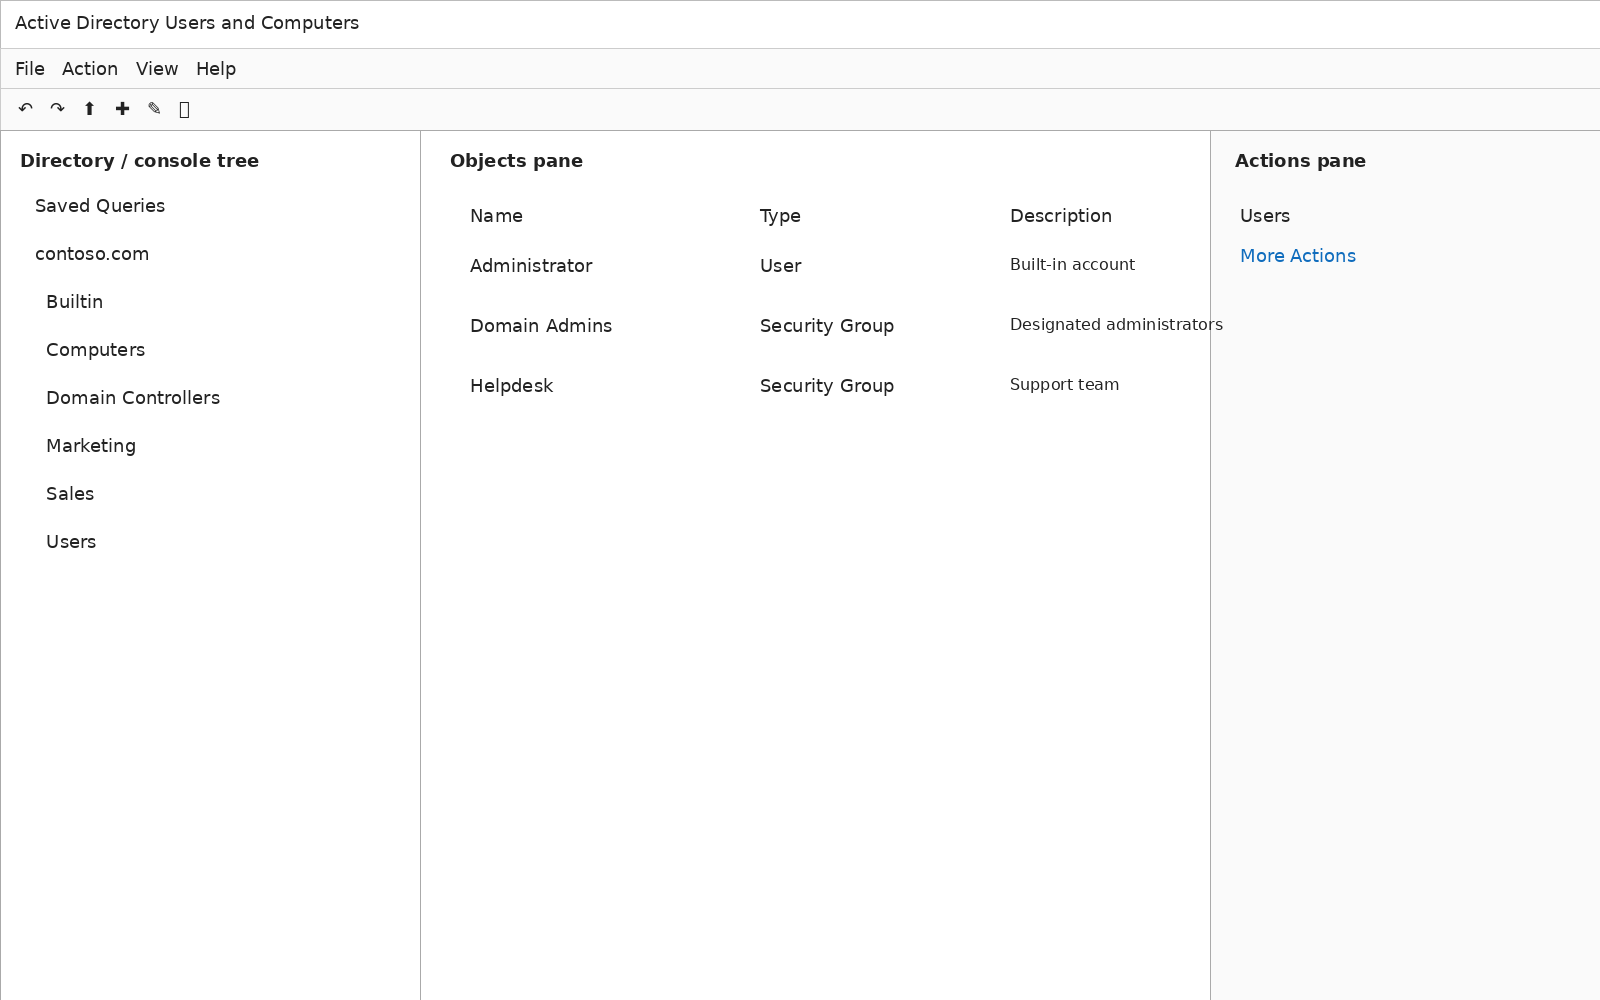
Composants de la console
L'interface se divise en ces zones :
- Barre de menu : Contient les menus File, Action, View et Help.
- Barre d’outils : Contient des boutons pour des actions rapides, comme créer un utilisateur ou un groupe et afficher ou masquer les autres volets.
- Volet Directory (console tree) : Affiche la hiérarchie du domaine connecté, y compris ses conteneurs et OUs.
- Volet Objets : Affiche les objets et leurs attributs, avec des colonnes configurables depuis le menu Affichage.
- Volet d’actions : Affiche les détails de l’objet sélectionné et propose une option Plus d’actions.
Afficher les conteneurs système et l’éditeur d’attributs
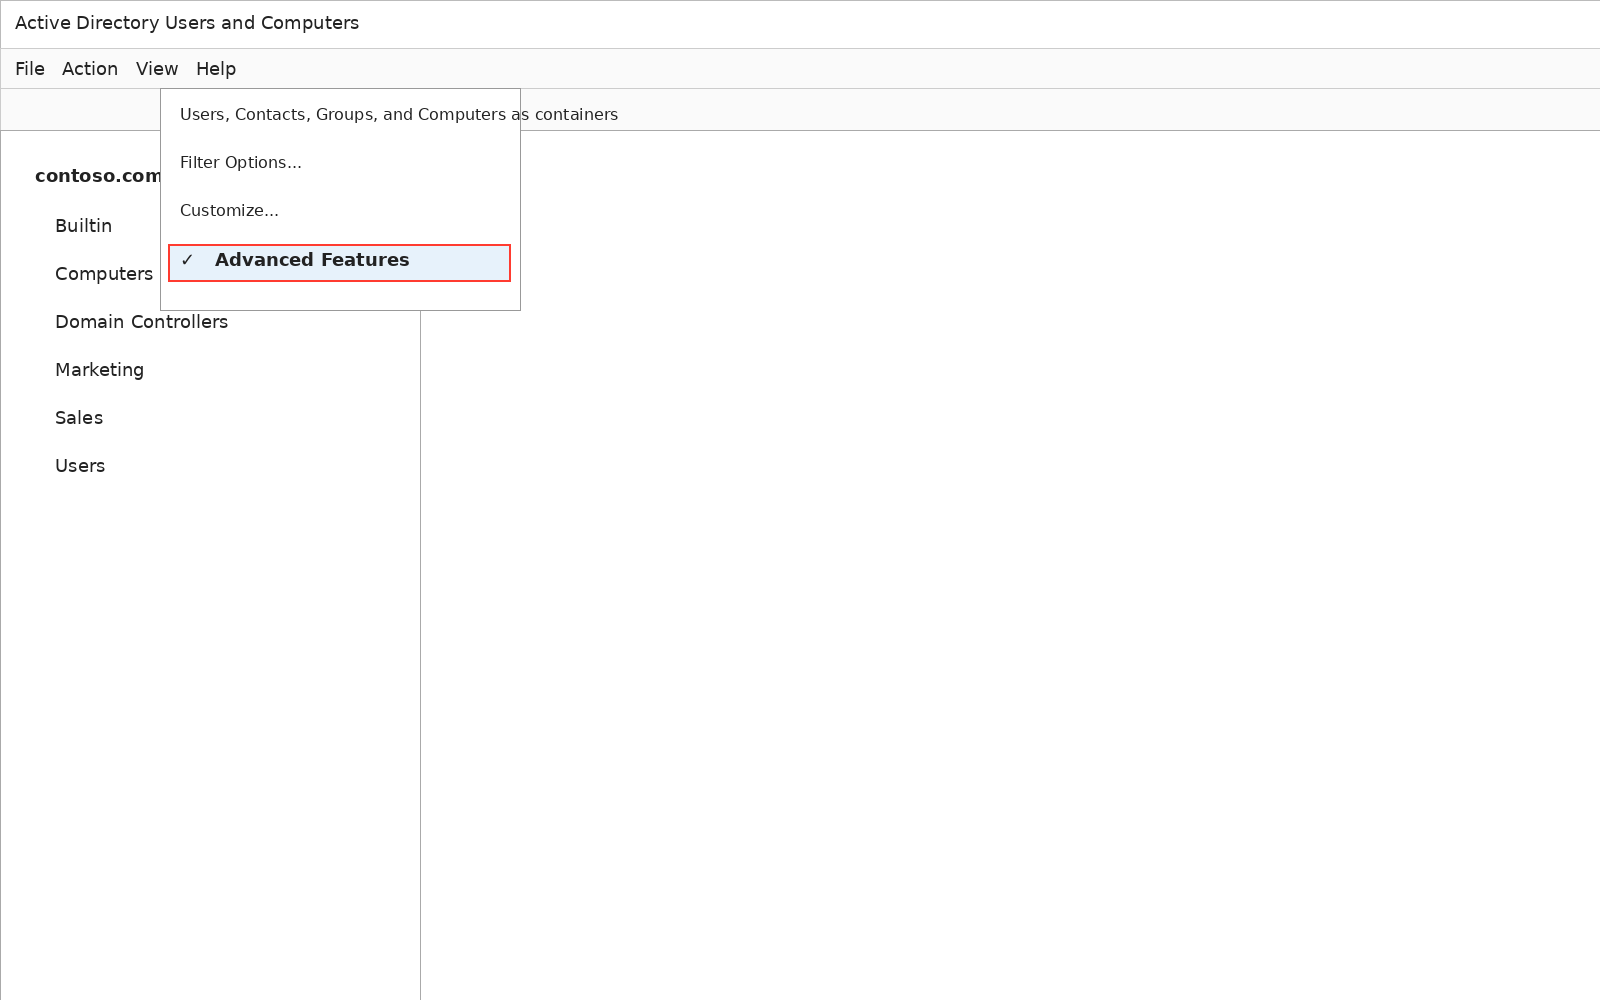
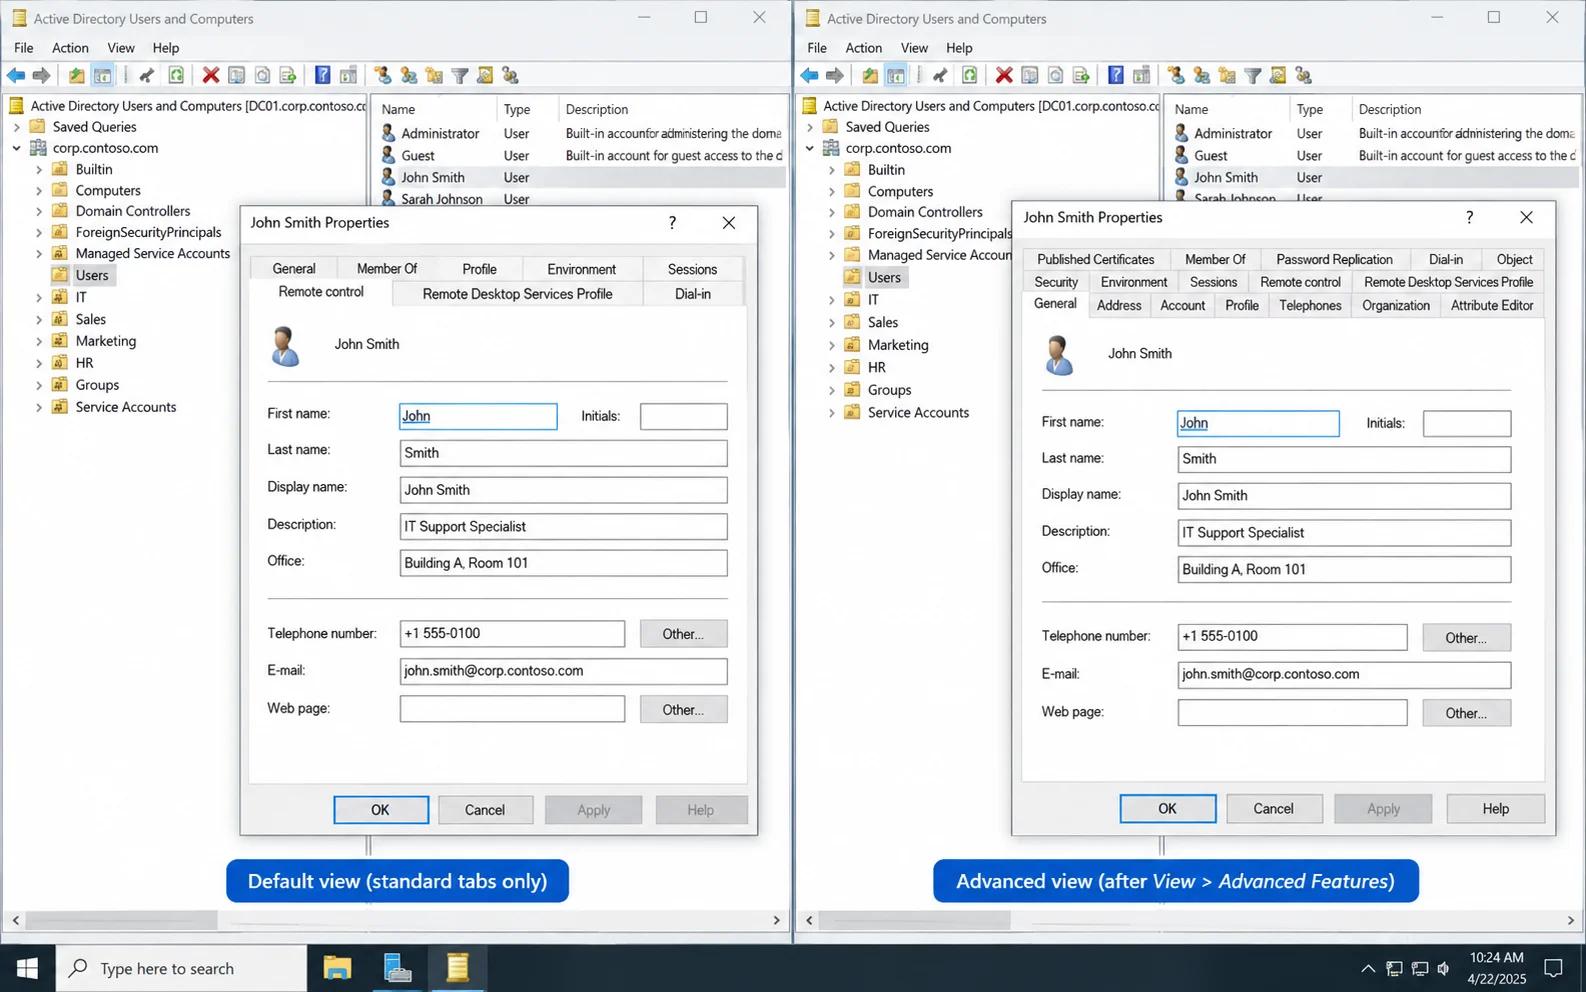
Par défaut, ADUC masque plusieurs conteneurs et onglets de propriétés d'objet. Ouvrez le menu Affichage et cliquez sur Fonctions avancées pour les afficher.
L’onglet Attribute Editor et les conteneurs système de l’annuaire apparaissent une fois que vous activez ce paramètre. La comparaison ci-dessous montre les onglets de propriétés disponibles dans la vue par défaut à gauche et dans la vue étendue à droite.
Comment utiliser Active Directory Users and Computers
Les tâches ci-dessous supposent que la console est connectée à un domaine et que le compte connecté dispose des droits nécessaires pour chaque action. Sinon, l’option de menu reste visible et l’opération échoue lors de la validation du changement.
Créer une unité organisationnelle
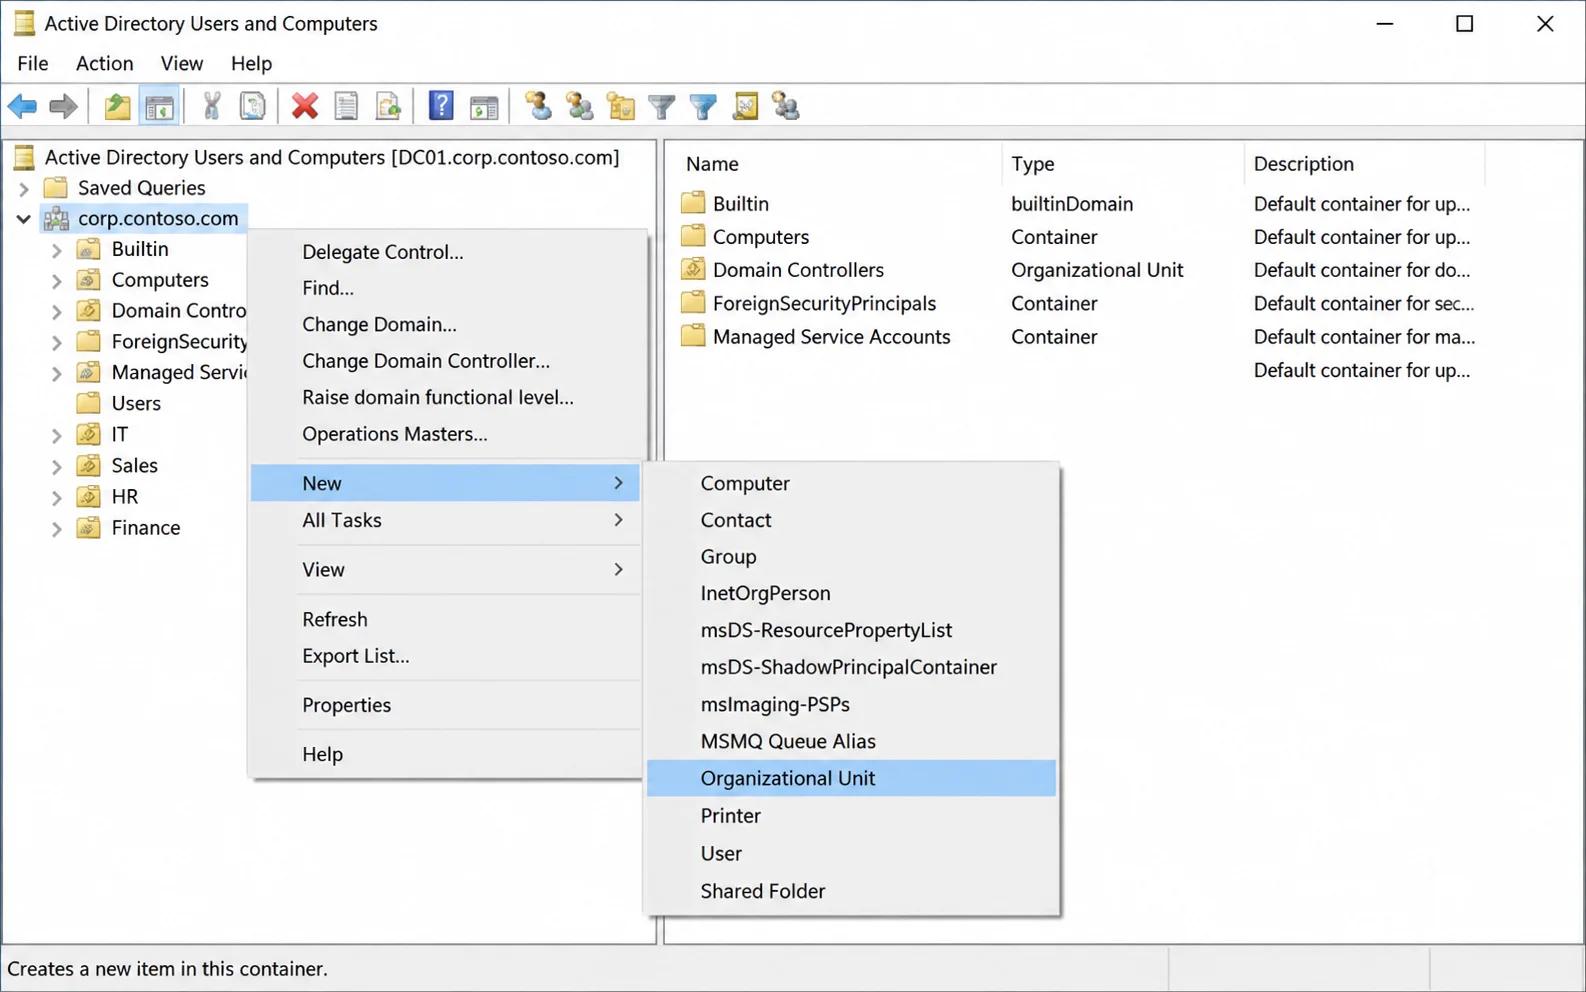
- Cliquez avec le bouton droit sur le domaine ou l’OU qui contiendra la nouvelle OU, puis cliquez sur Nouveau > Unité d’organisation.
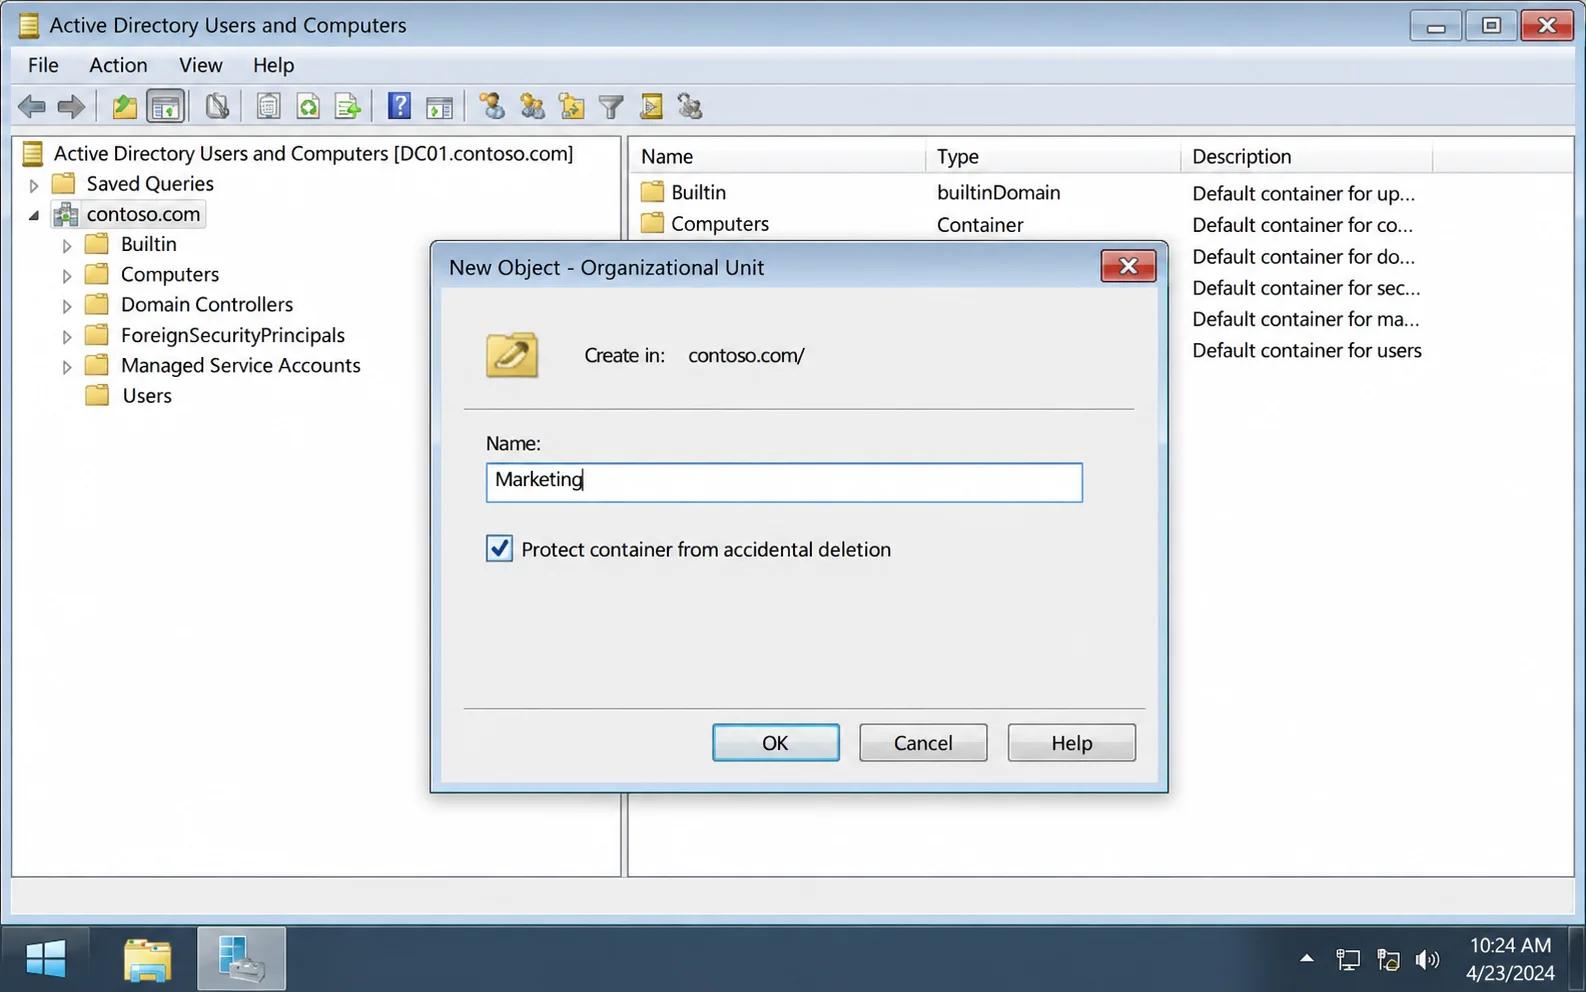
2. Saisissez un nom dans le champ Nom, indiquez si vous souhaitez protéger l’OU contre la suppression accidentelle, puis cliquez sur OK.
Pour un travail en masse sur les OU, consultez ce guide sur la gestion des OU avec PowerShell.
Ajouter un compte utilisateur
- Sélectionnez le domaine auquel l’utilisateur appartient et développez son contenu.
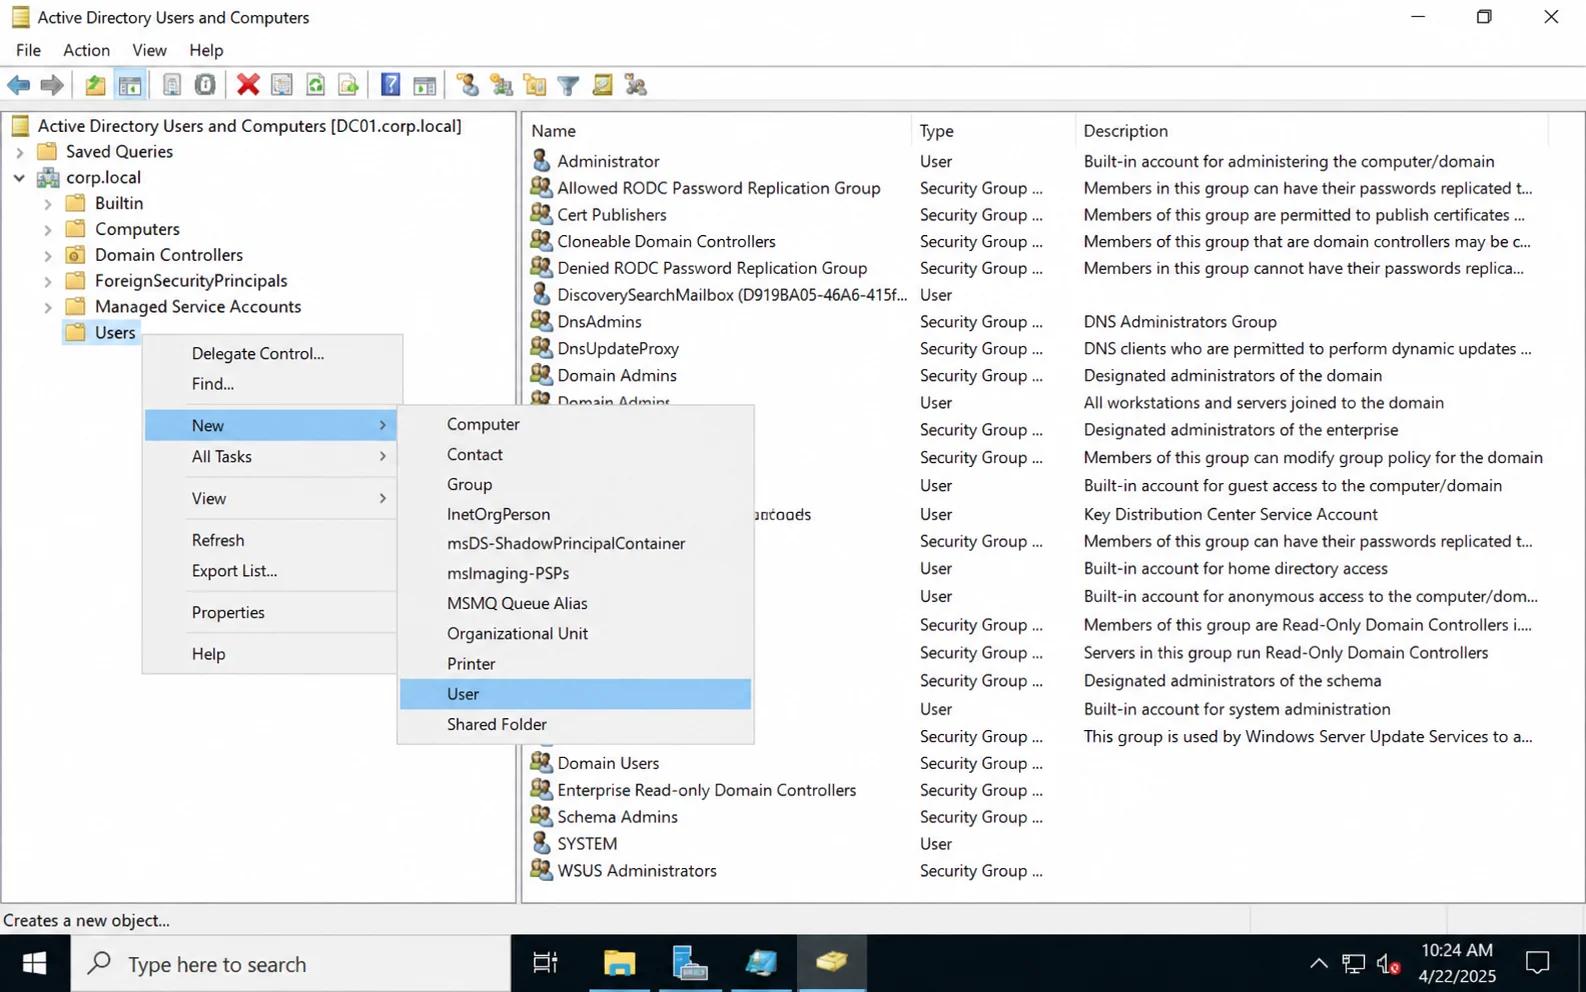
- Cliquez avec le bouton droit sur le conteneur cible, généralement Users, sélectionnez Nouveau, puis cliquez sur User.
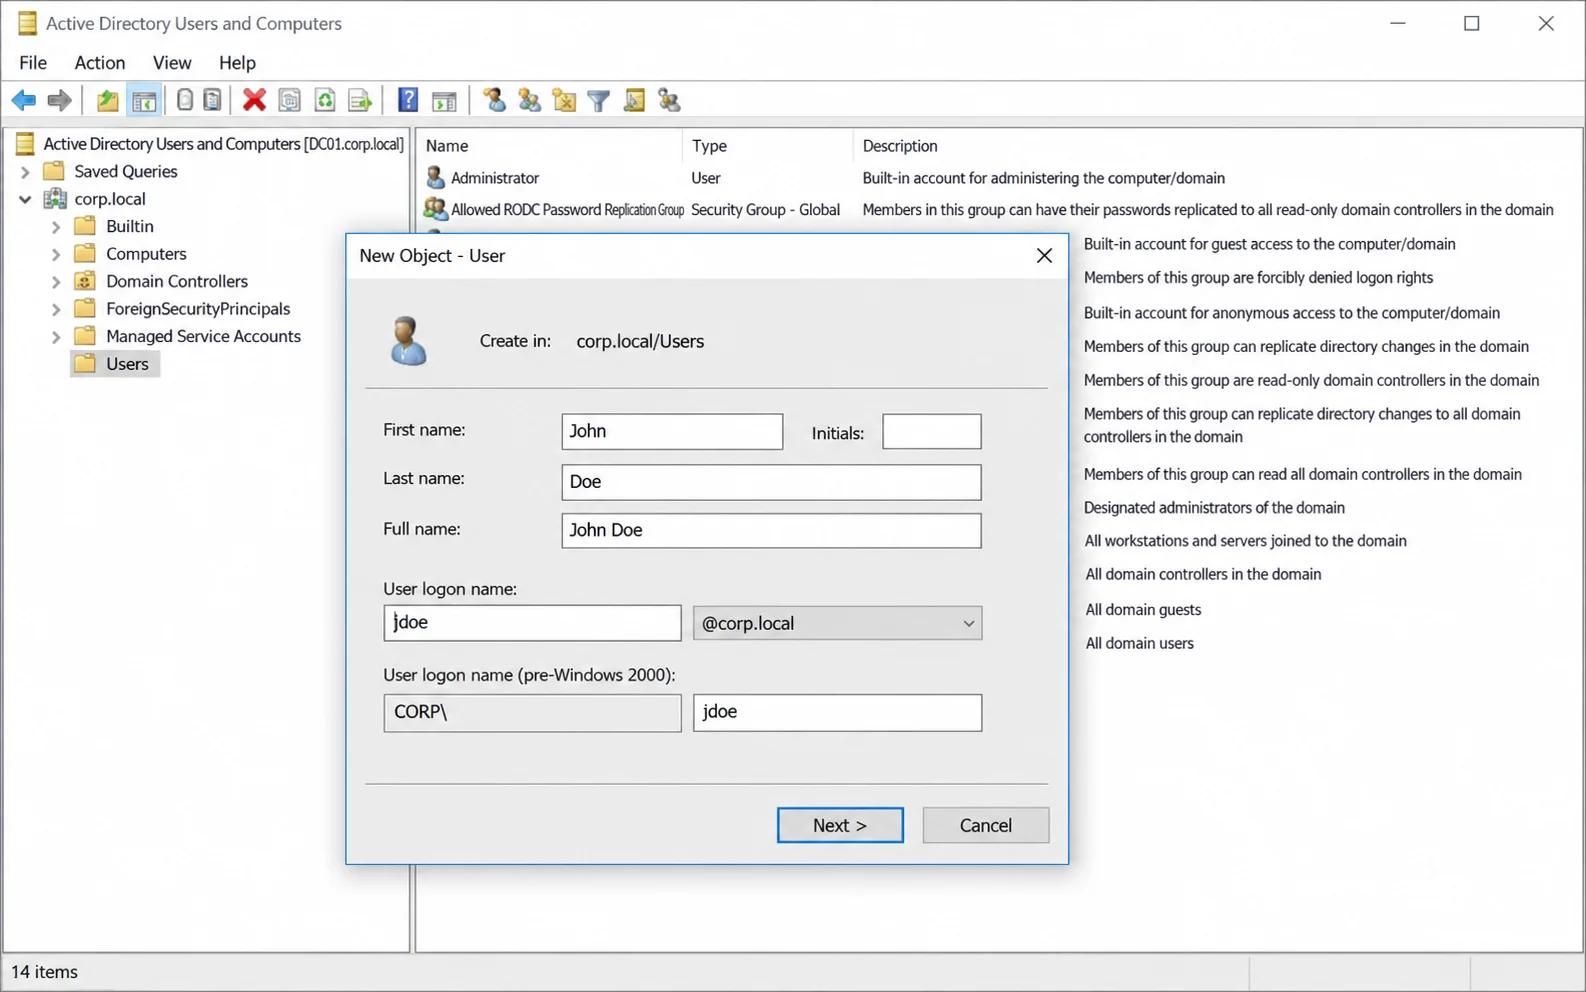
3. Saisissez le prénom, le nom et le nom de connexion de l'utilisateur, puis cliquez sur Suivant.
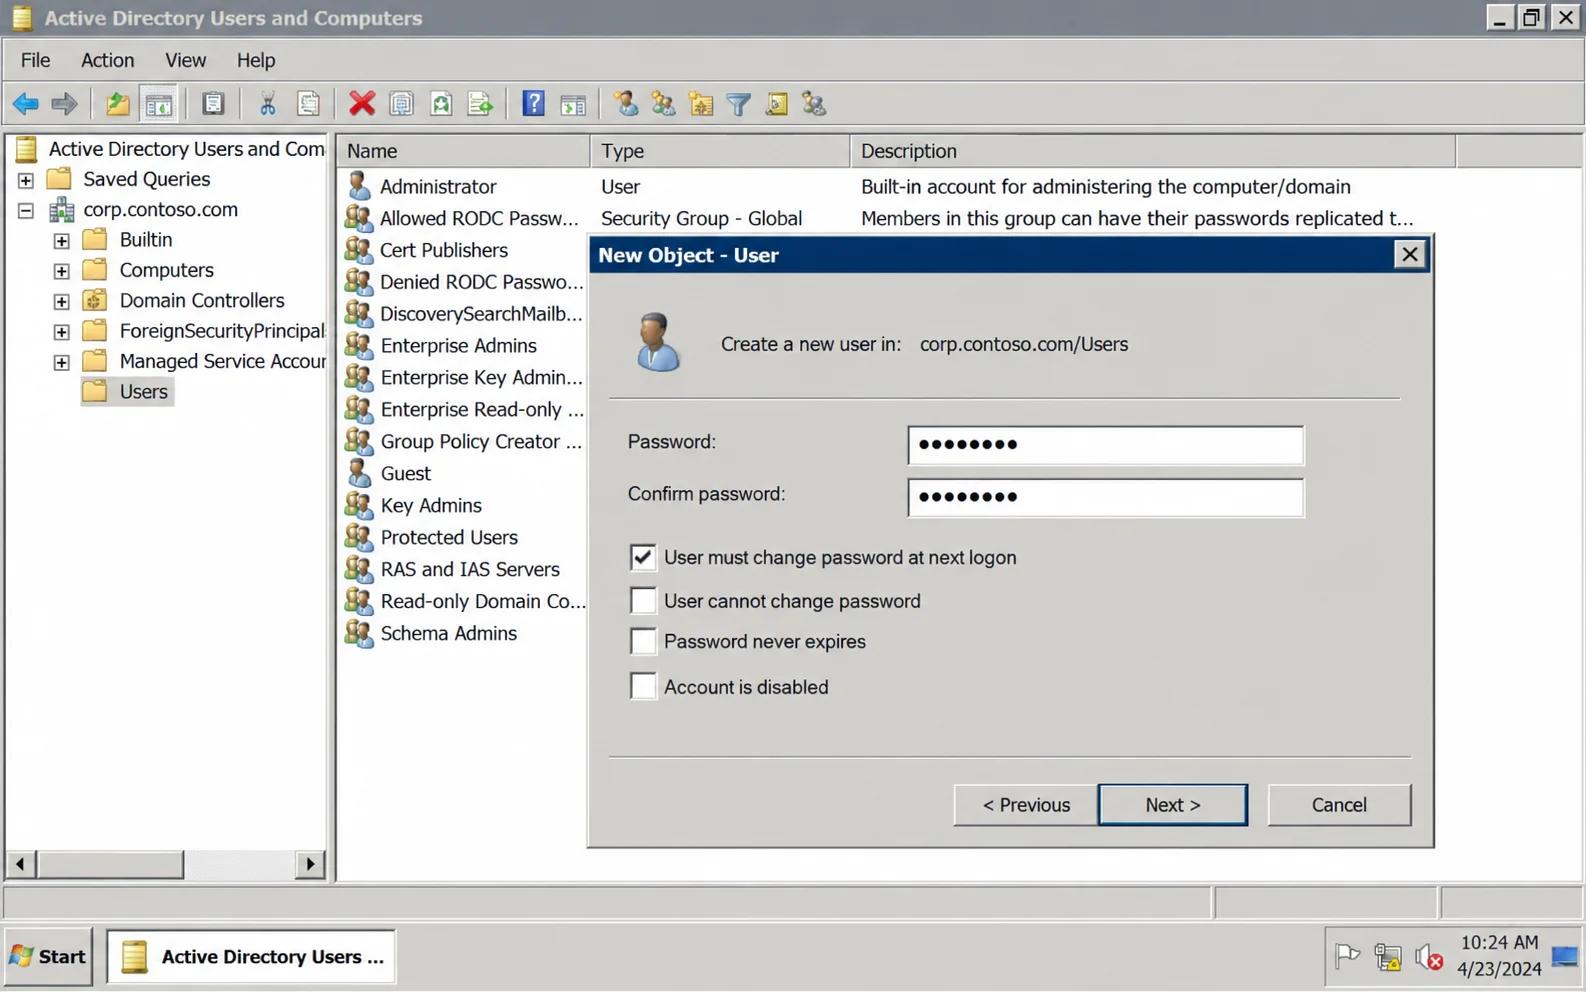
4. Tapez et confirmez un mot de passe, puis définissez l’une des quatre options de mot de passe dans la boîte de dialogue. Ces options forcent un changement lors de la prochaine connexion, bloquent l’utilisateur pour qu’il ne le modifie pas, l’exemptent de l’expiration ou laissent le compte désactivé. Cliquez sur Suivant.
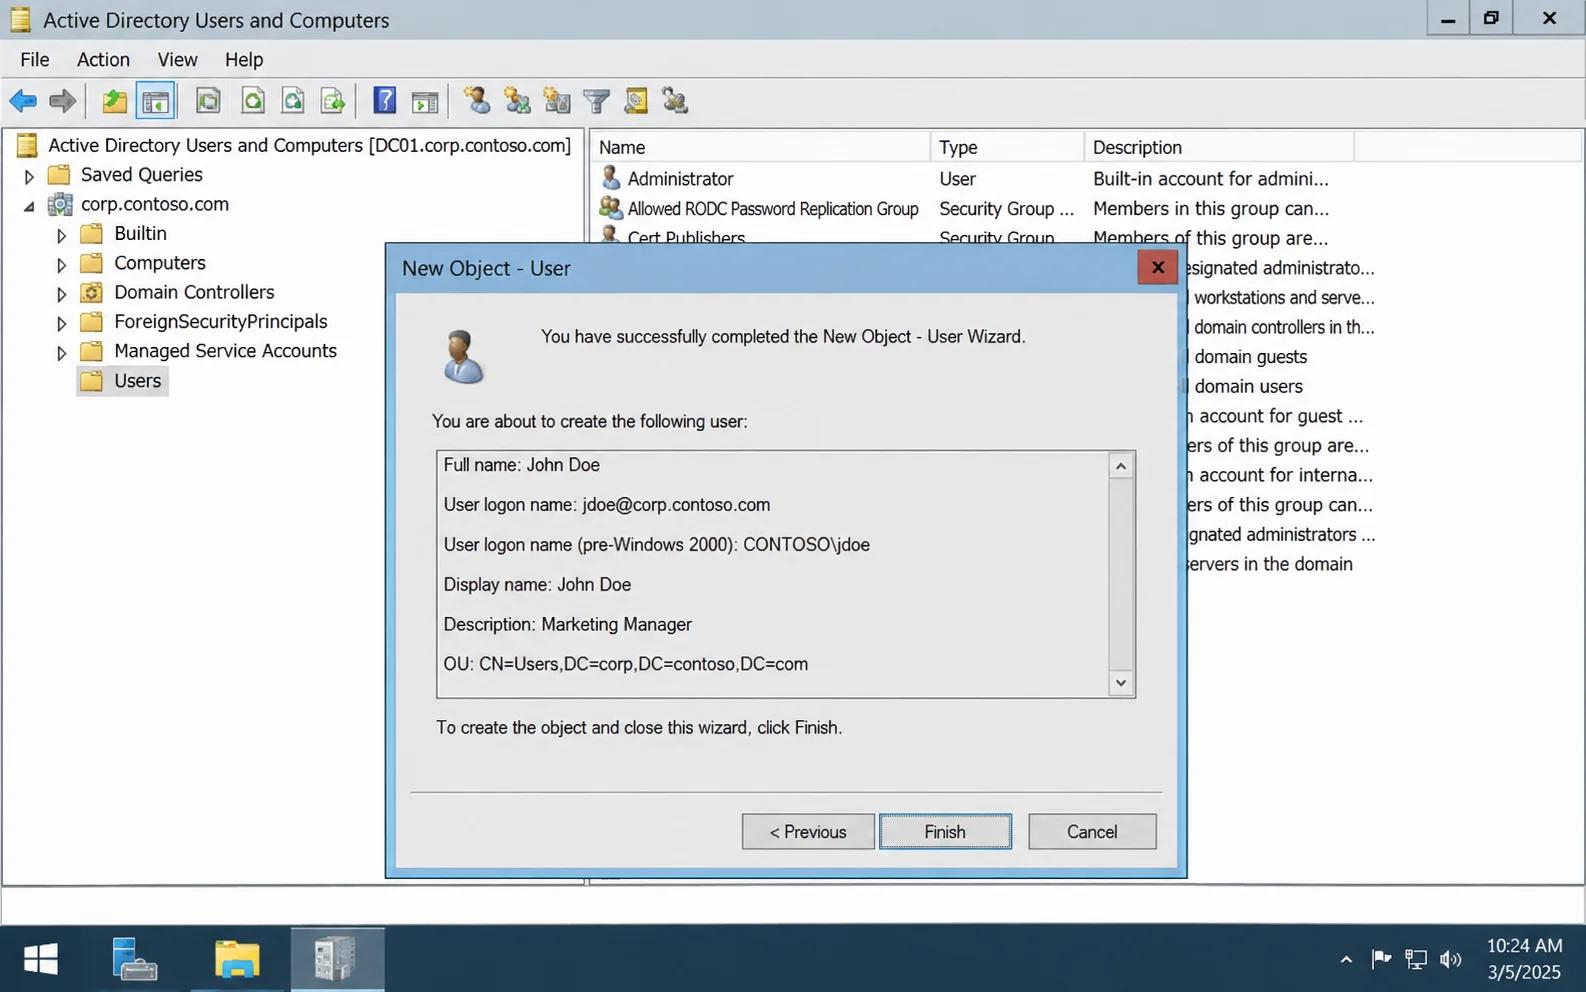
5. Vérifiez le résumé et cliquez sur Terminer.
Pour plus de quelques comptes, consultez ce guide sur la création en masse d’utilisateurs dans Active Directory.
Activer et désactiver les comptes utilisateurs
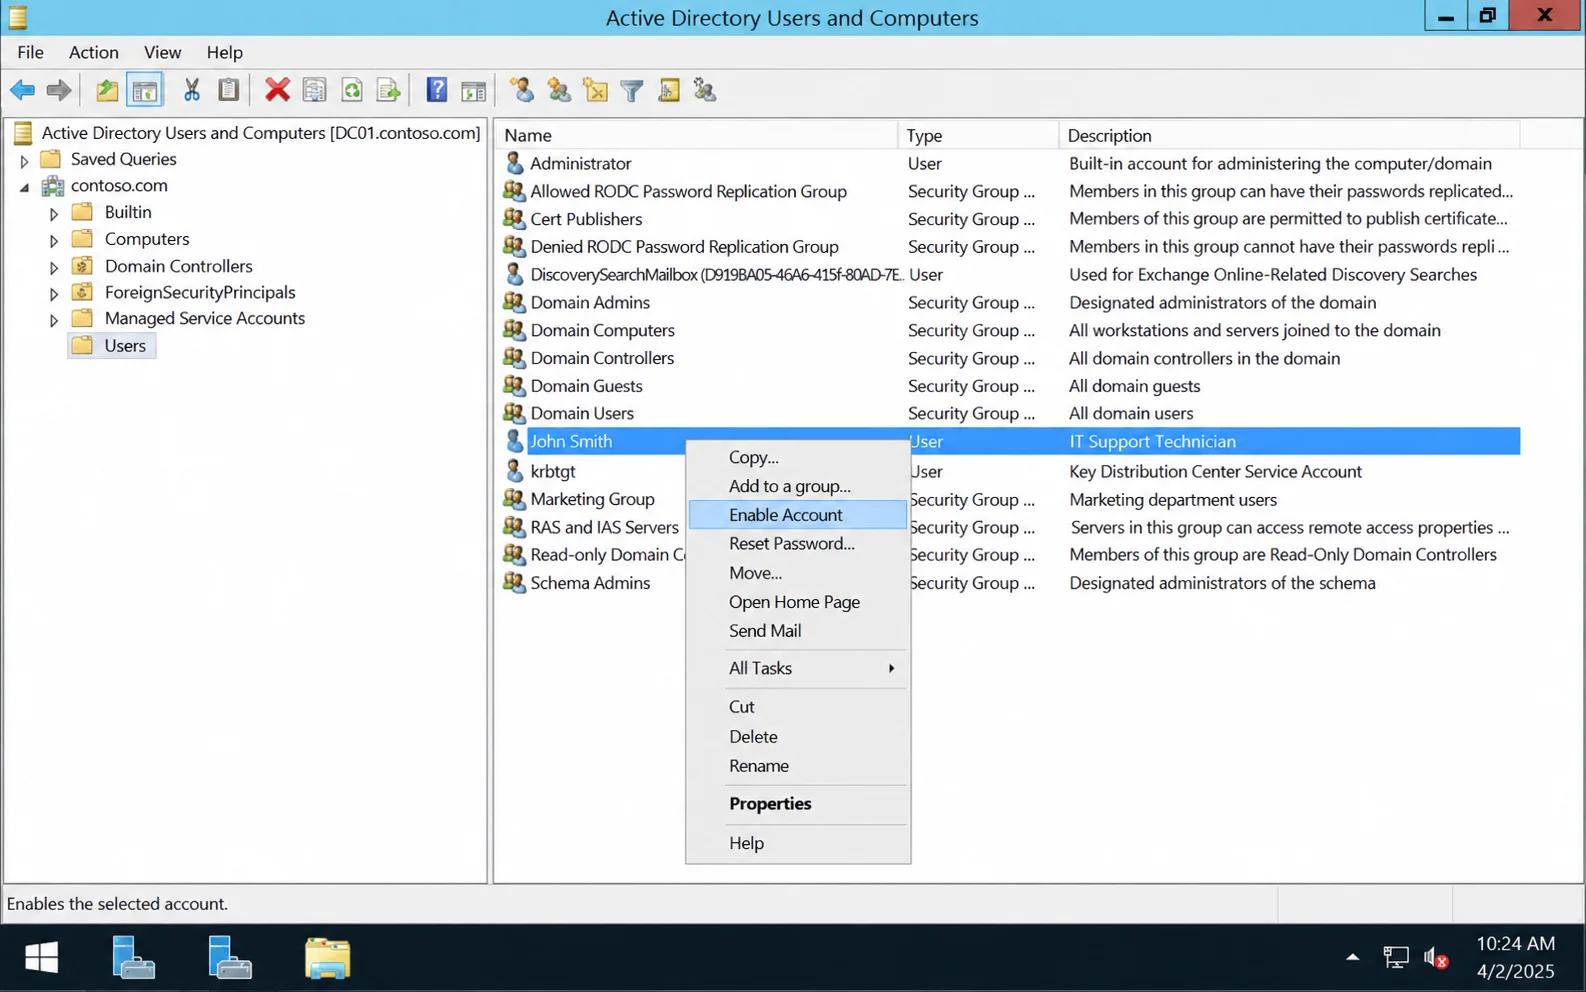
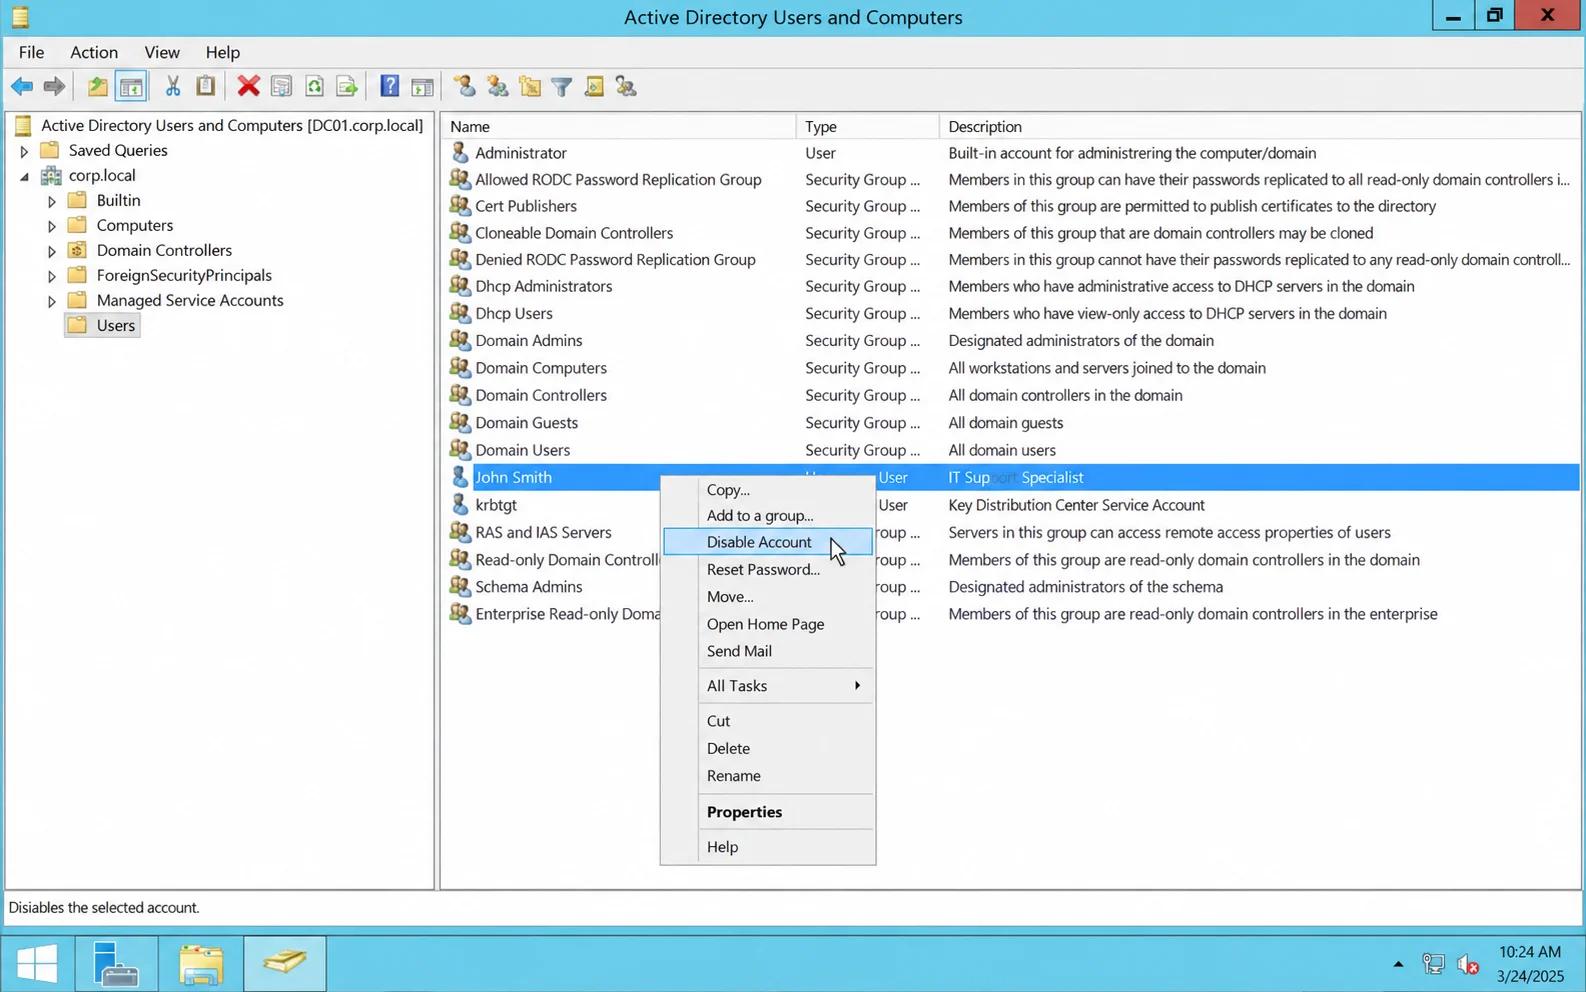
Le menu contextuel gère les deux directions, faites donc un clic droit sur un utilisateur désactivé et cliquez sur Activer le compte pour restaurer l'accès.
Cliquez avec le bouton droit sur un utilisateur actif et cliquez sur Désactiver le compte pour le révoquer.
Pour un nettoyage de routine, consultez ce guide sur la désactivation des comptes utilisateurs inactifs avec PowerShell.
Créer un objet groupe
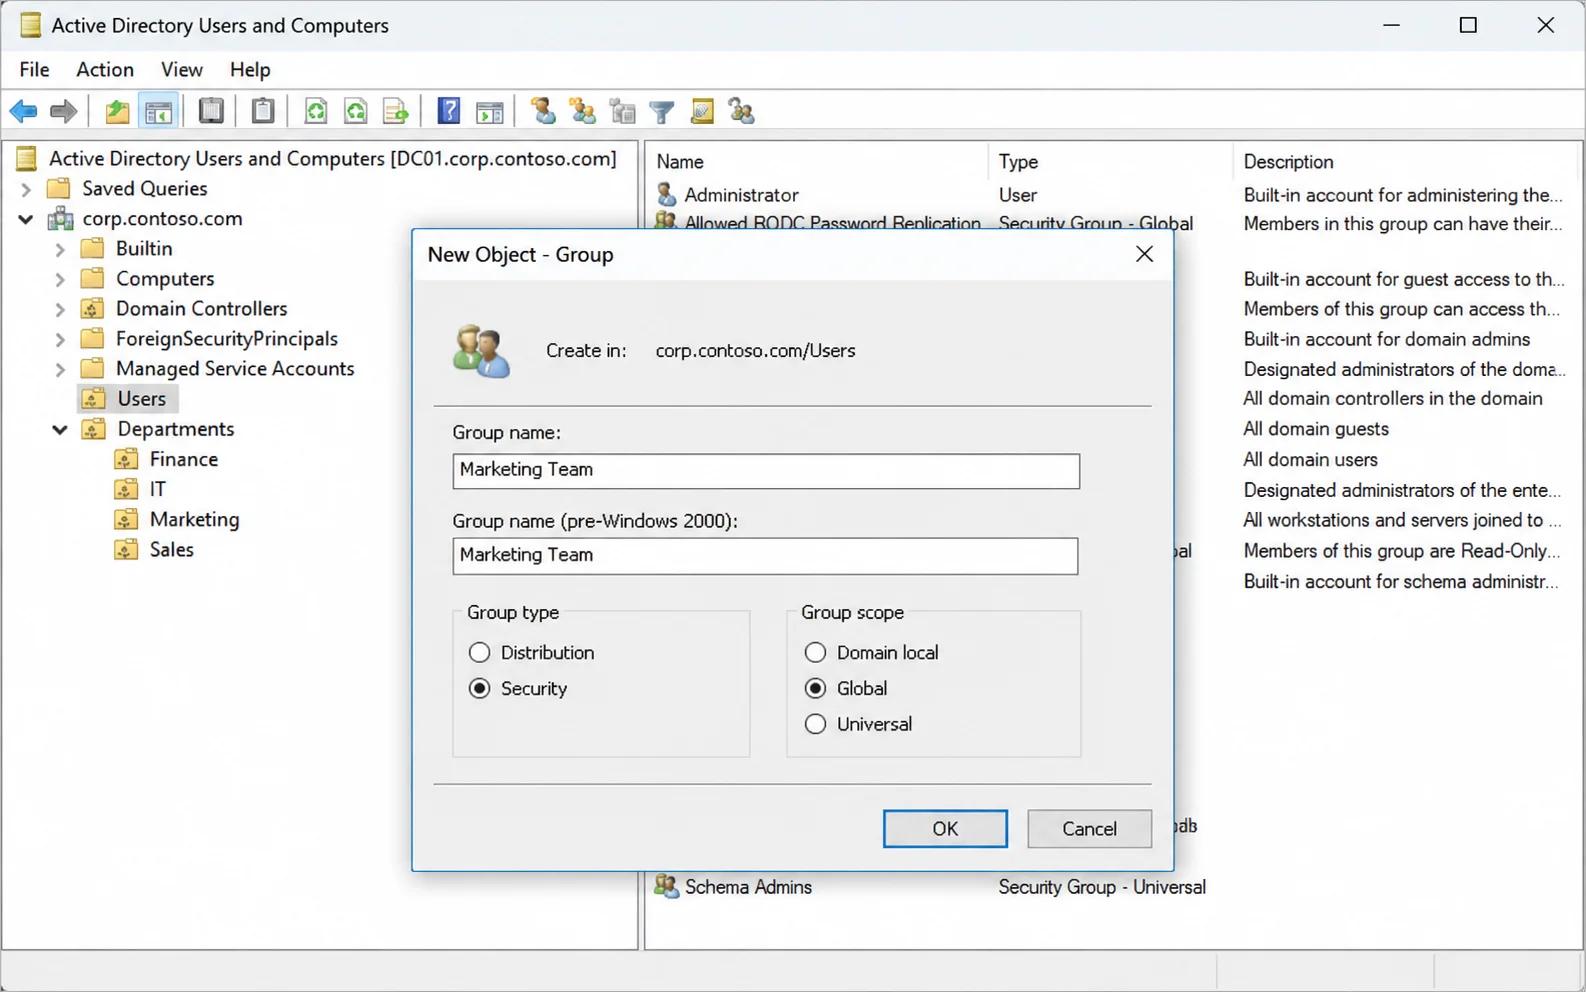
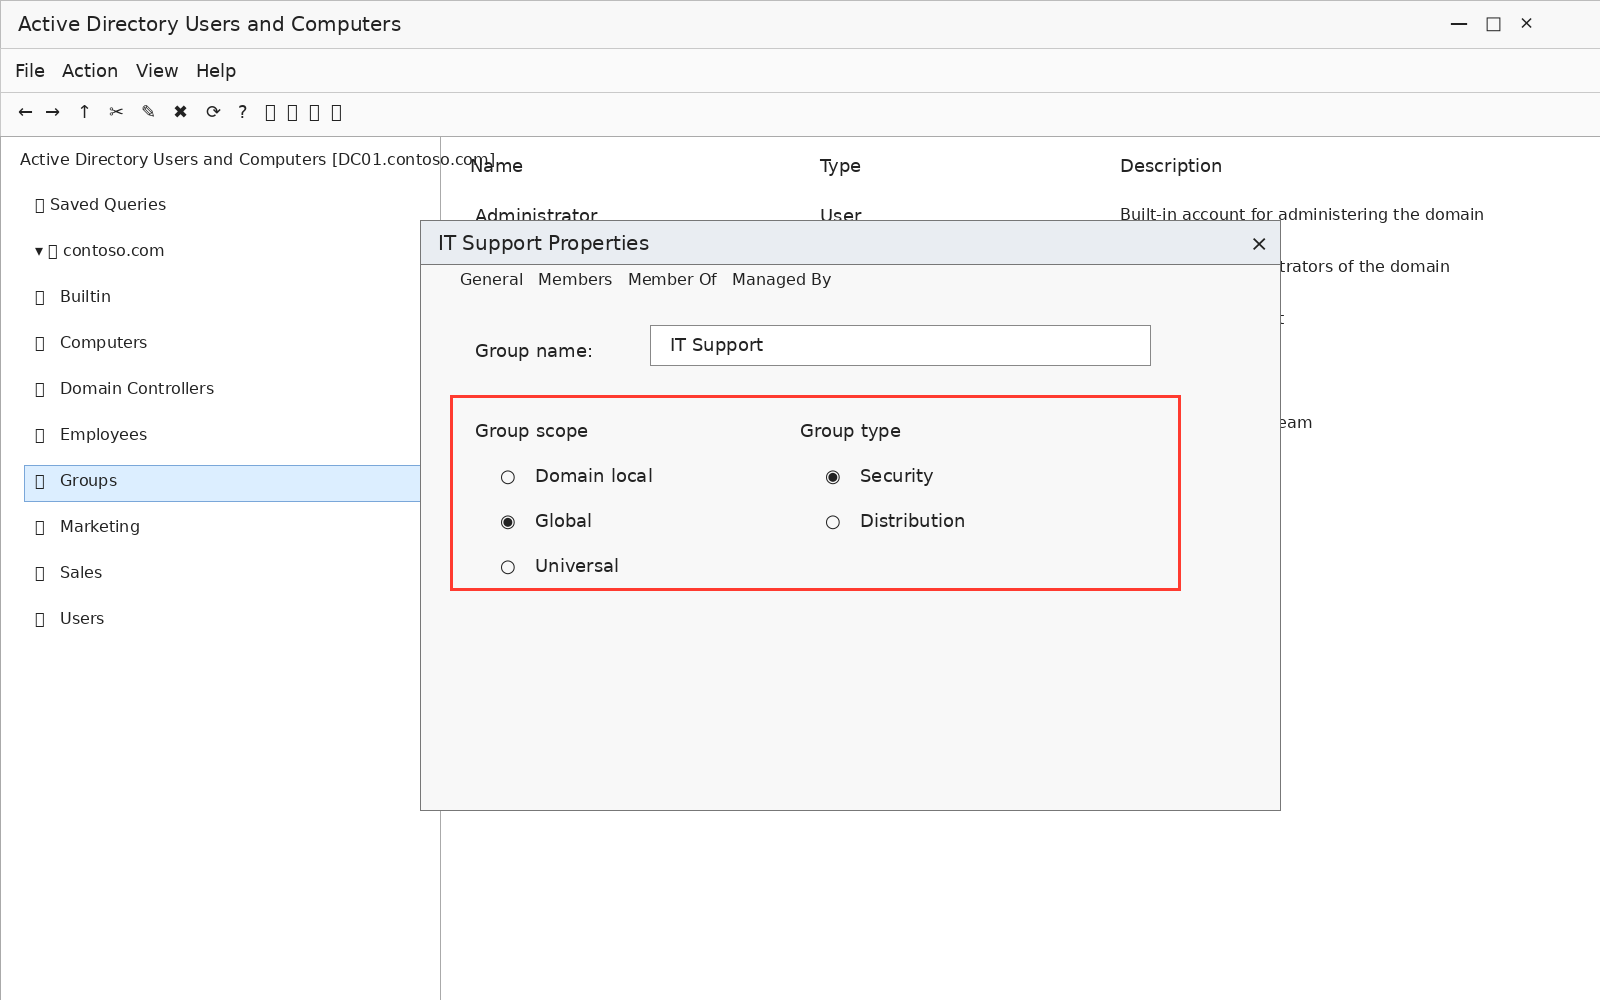
Le type et la portée du groupe sont définis lors de la création, et modifier la portée ultérieurement peut échouer selon les adhésions déjà en place.
- Cliquez avec le bouton droit sur le domaine ou l’OU qui contiendra le nouveau groupe, puis cliquez sur Nouveau > Groupe.
- Spécifiez un nom et un nom pré-Windows 2000, le type de groupe (distribution ou sécurité) et la portée du groupe (local de domaine, global ou universel).
3. Cliquez sur OK pour créer le groupe.
Ajouter et supprimer des utilisateurs d’un groupe
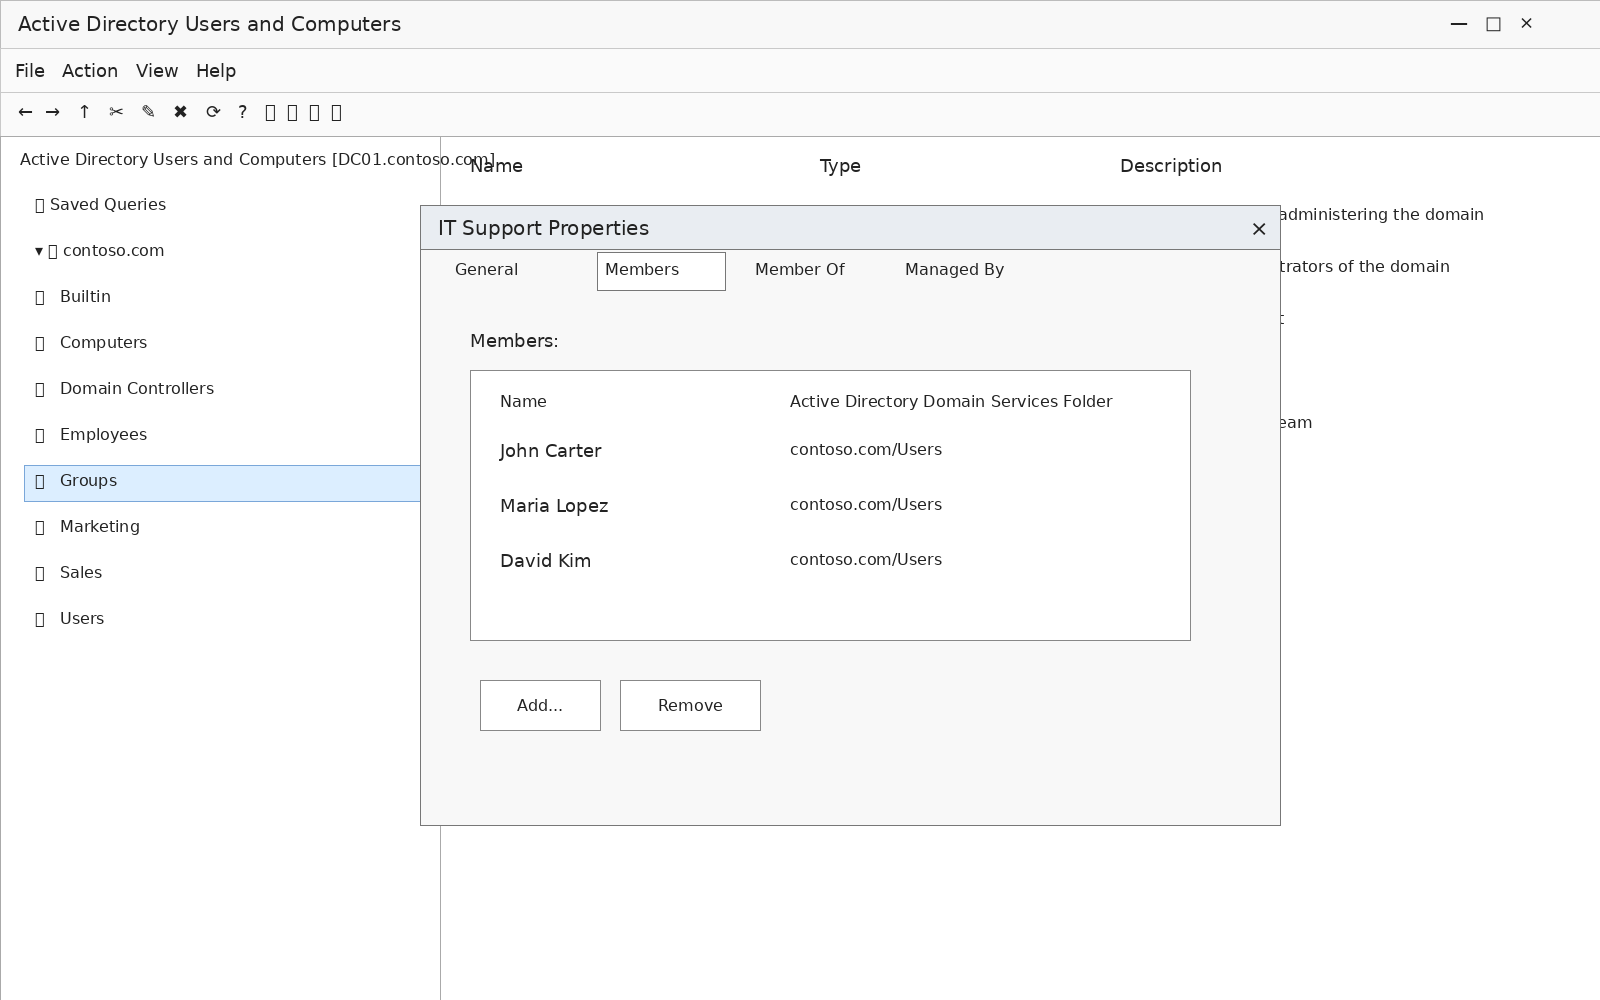
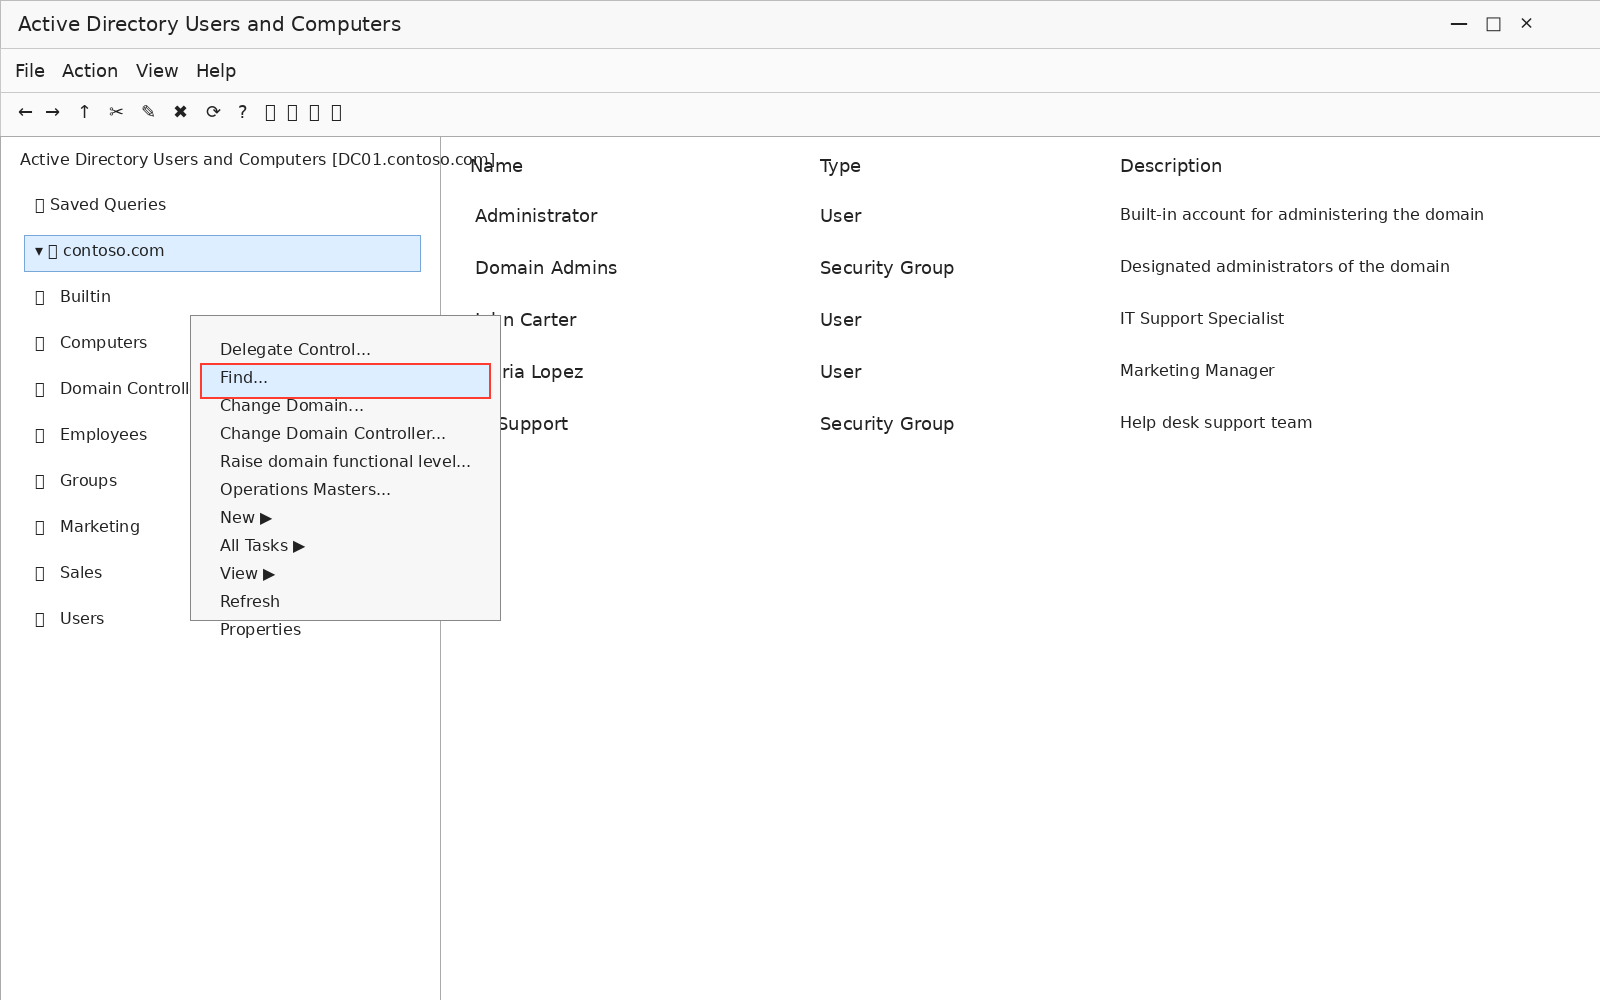
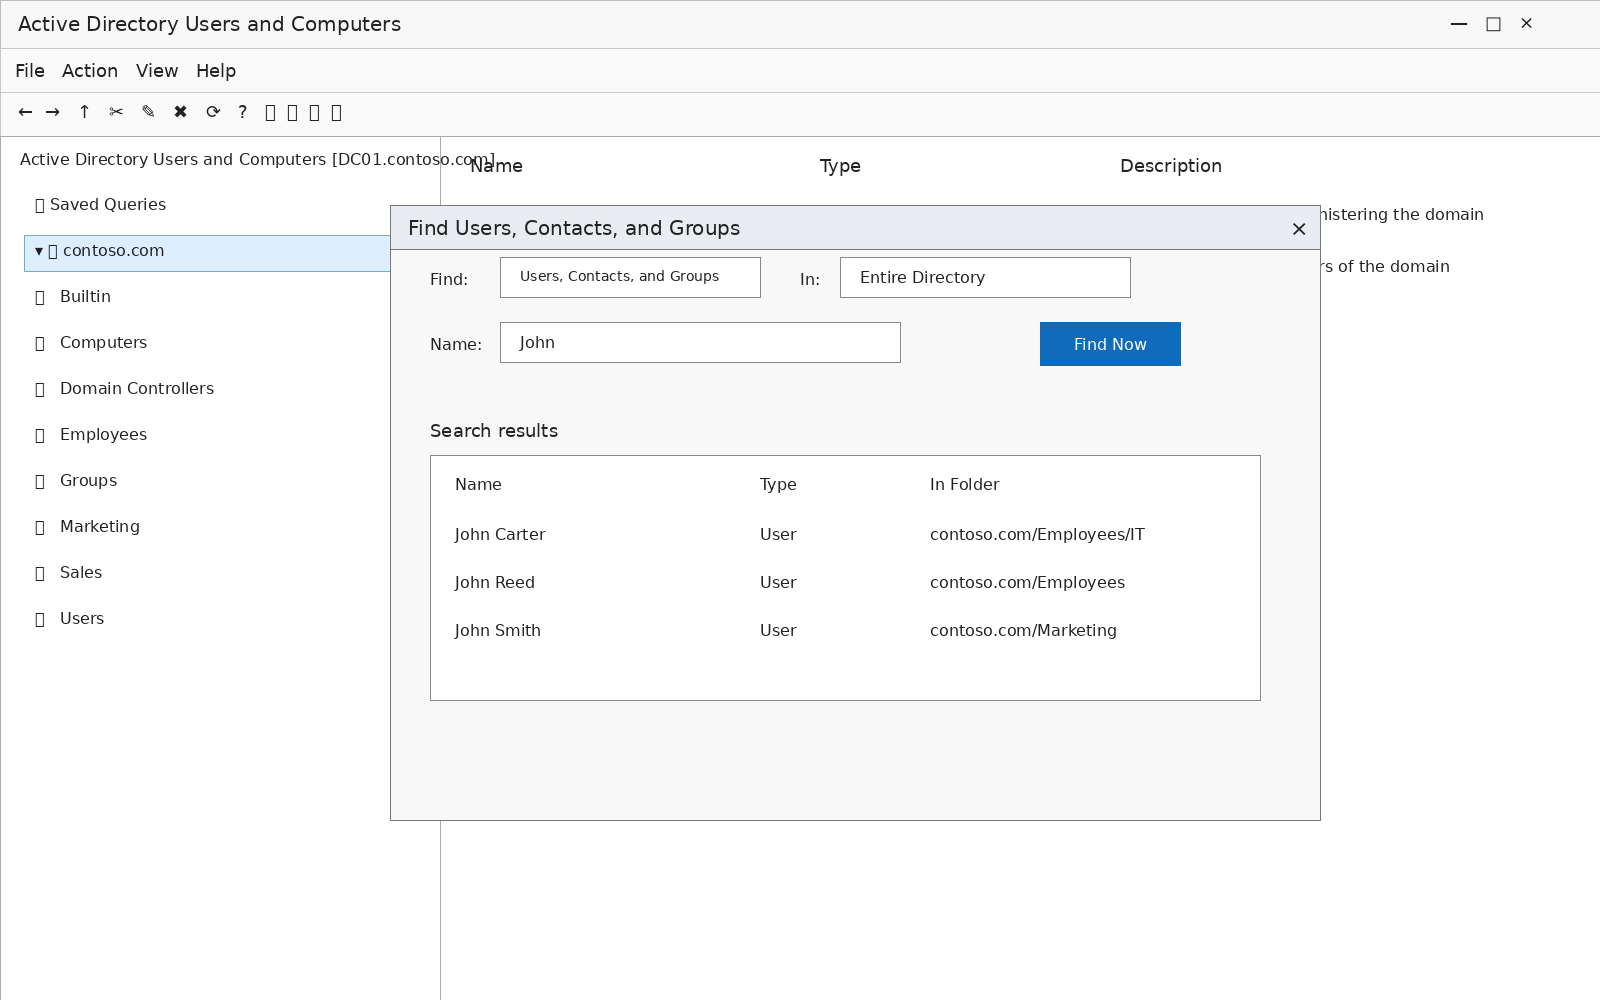
- Cliquez avec le bouton droit sur le domaine contenant le groupe et sélectionnez Rechercher. Sélectionnez Users, Contacts et Groups dans la liste déroulante Rechercher, saisissez le nom du groupe, puis cliquez sur Rechercher maintenant.
2. Cliquez avec le bouton droit sur le groupe dans les résultats, sélectionnez Propriétés, puis ouvrez l’onglet Membres.
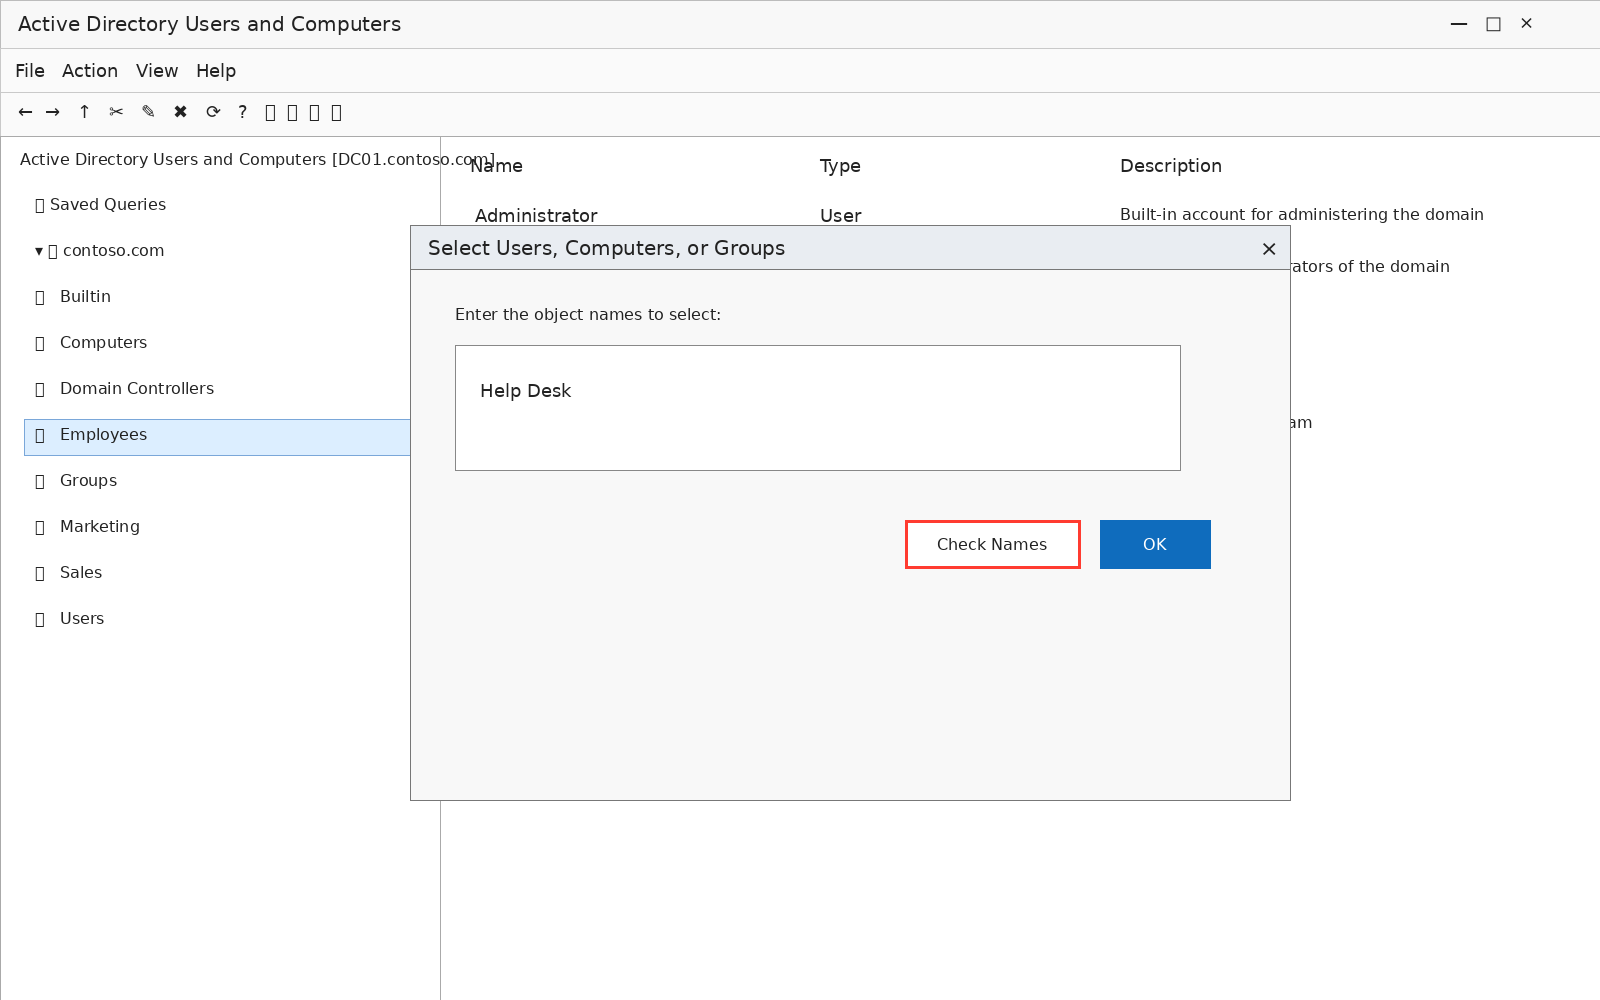
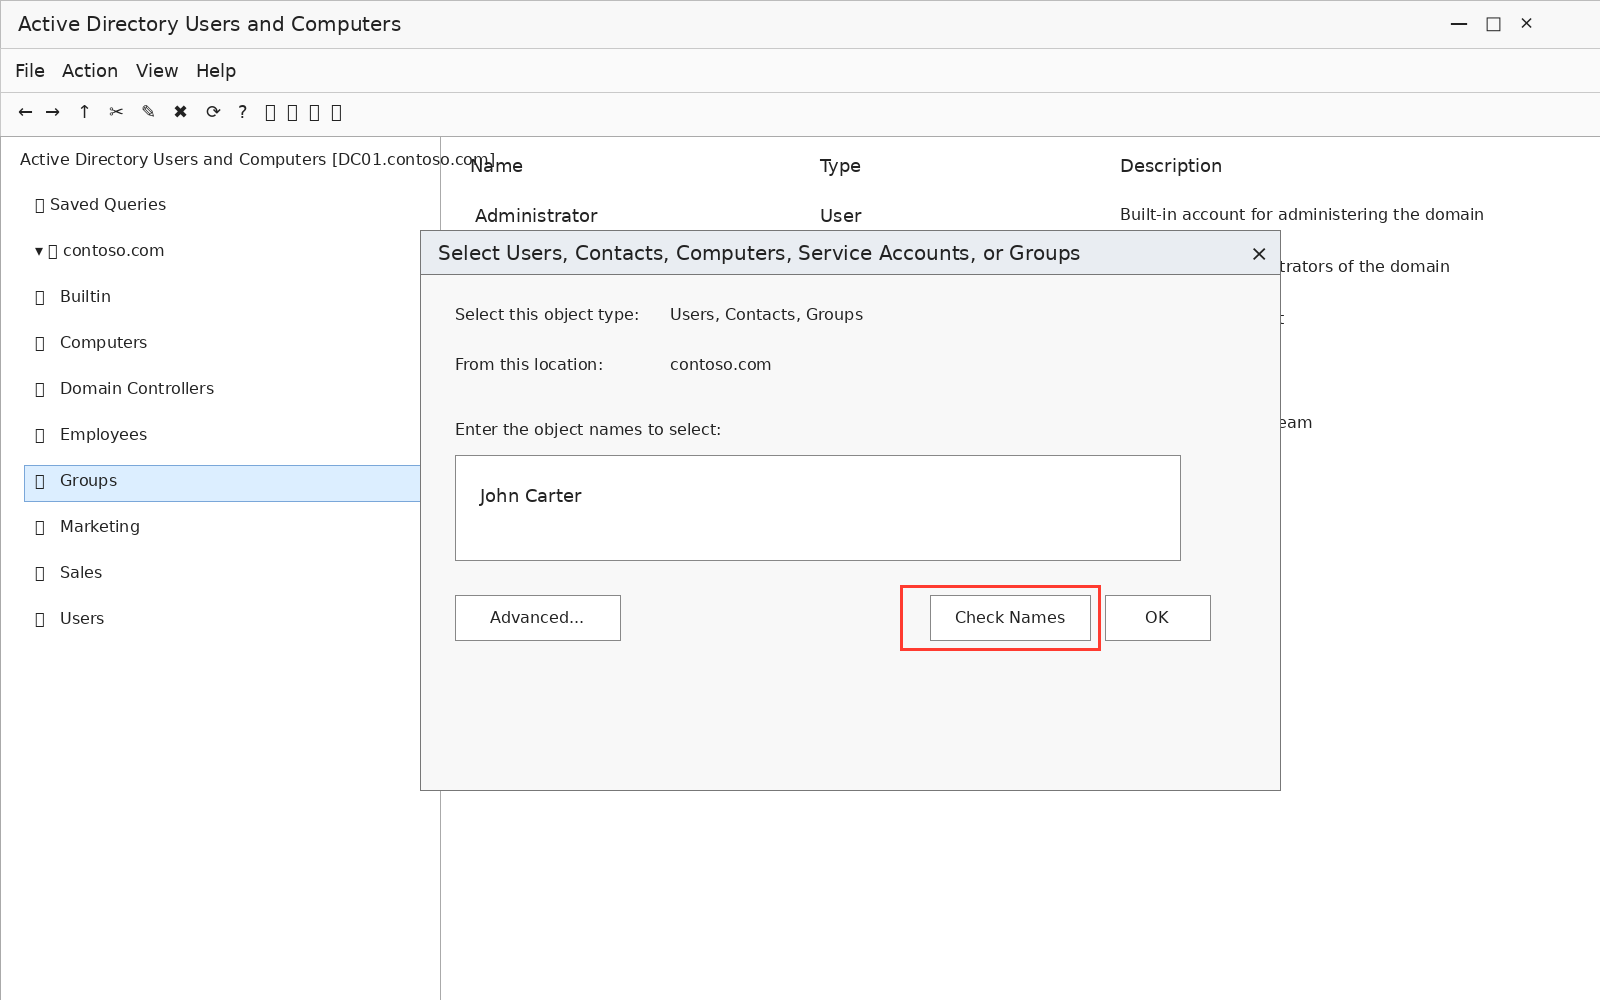
3. Pour ajouter un membre, cliquez sur Ajouter, tapez le nom de l’utilisateur, puis cliquez sur Vérifier les noms, ensuite cliquez sur OK pour confirmer l’ajout. Les points-virgules séparent plusieurs noms saisis directement, et une option de recherche avancée dans la même boîte de dialogue recherche les utilisateurs un par un.
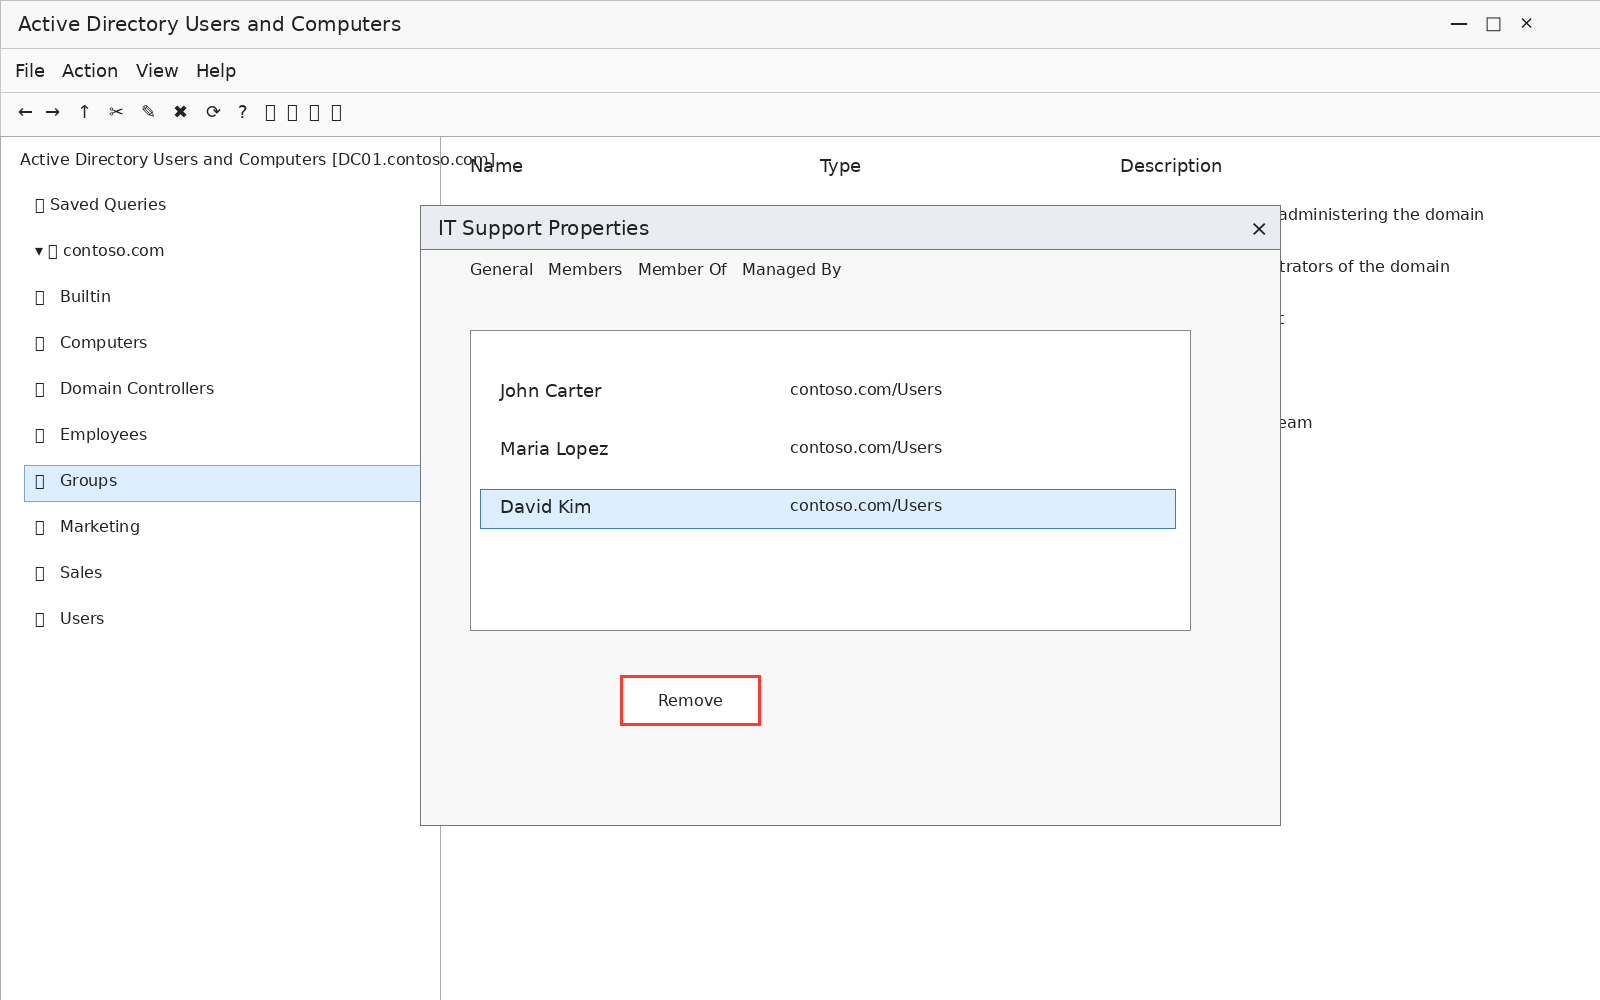
4. Pour supprimer un membre, sélectionnez l'utilisateur dans l'onglet Membres et cliquez sur Supprimer.
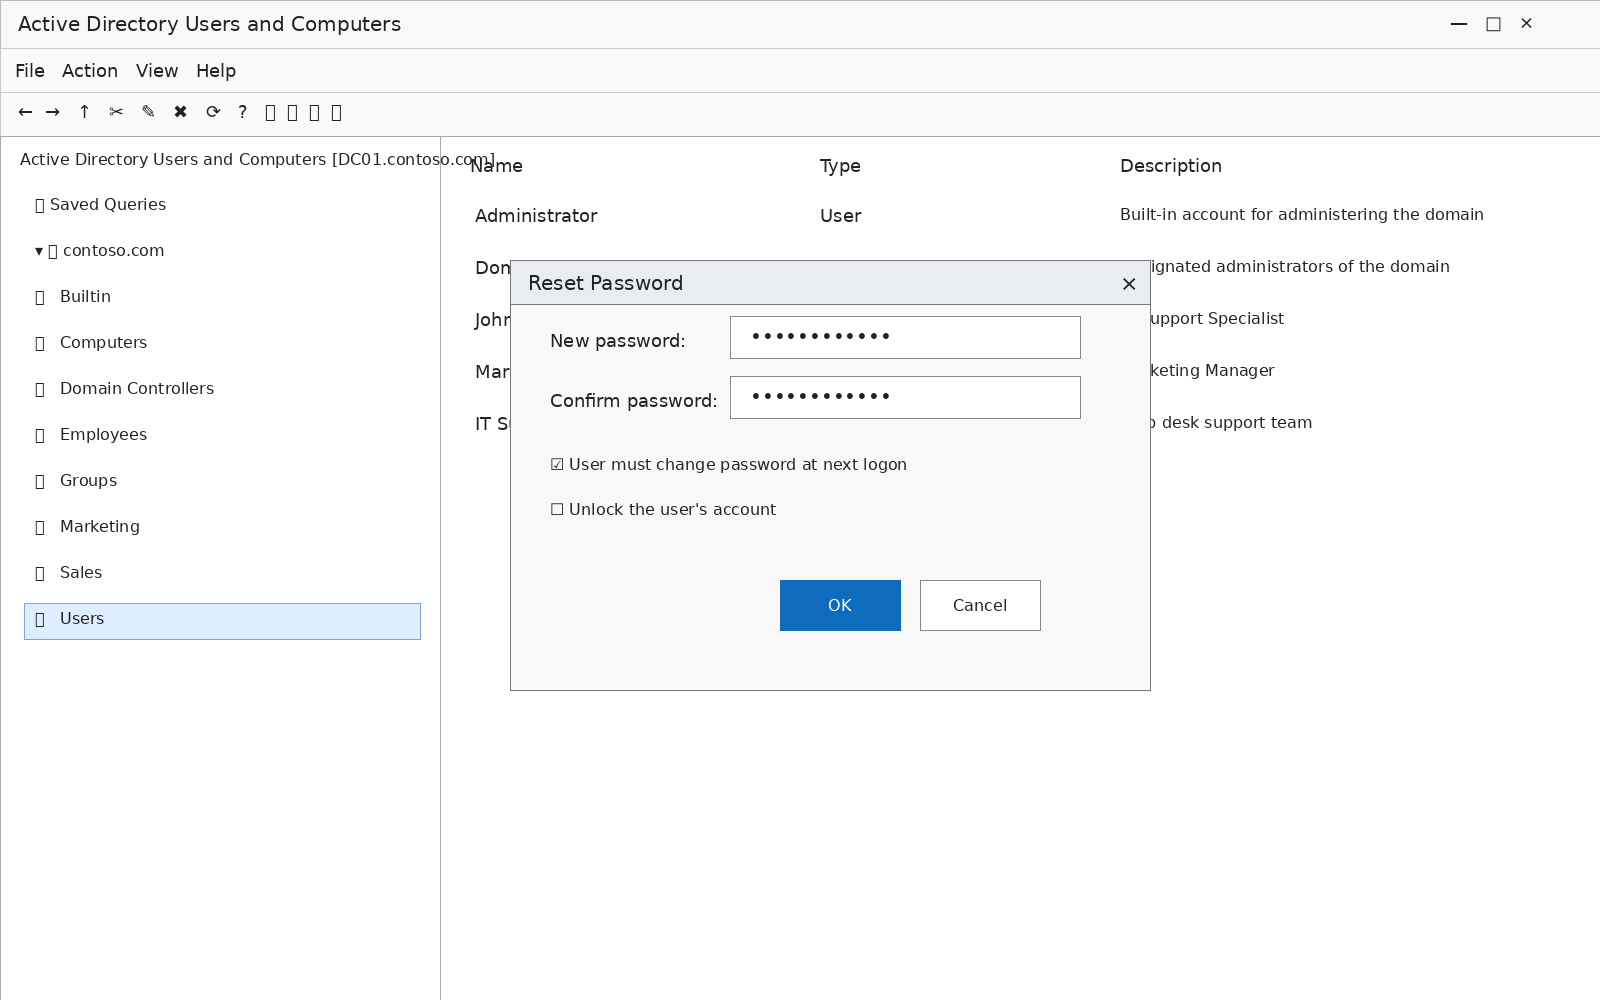
Réinitialiser le mot de passe d'un utilisateur
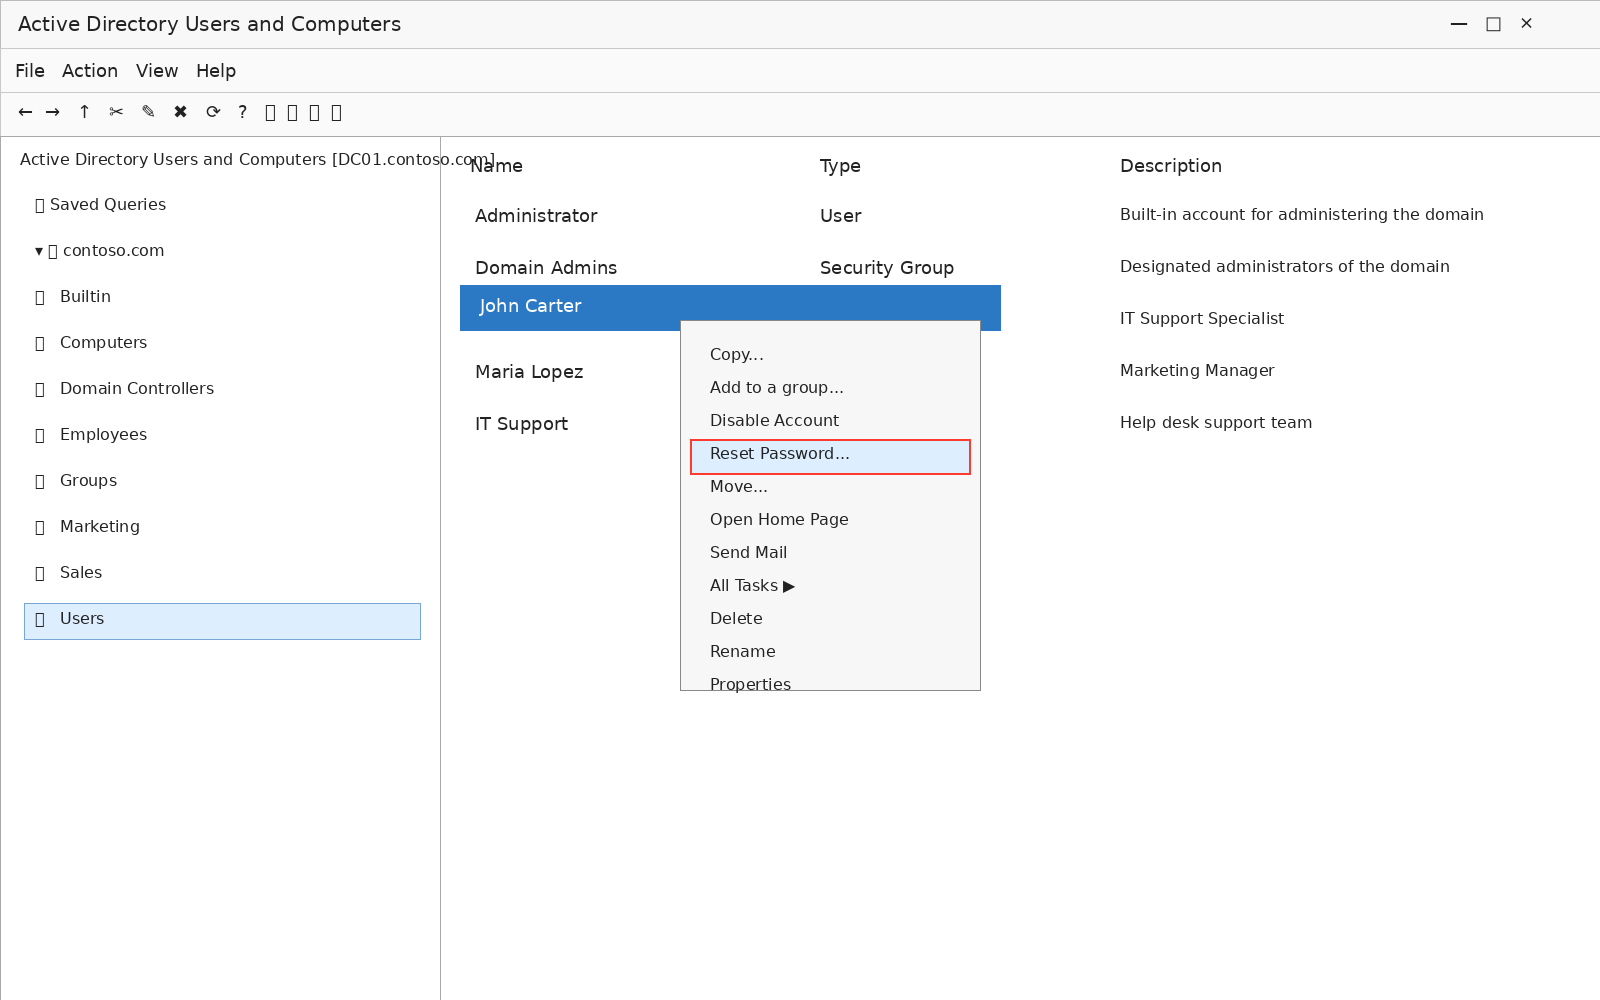
- Allez dans le dossier de domaine de l'utilisateur.
- Cliquez avec le bouton droit sur le nom de l'utilisateur, choisissez Toutes les tâches, puis sélectionnez Réinitialiser le mot de passe.
3. Tapez un nouveau mot de passe, retapez-le dans la case Confirmer le mot de passe, puis cliquez sur OK.
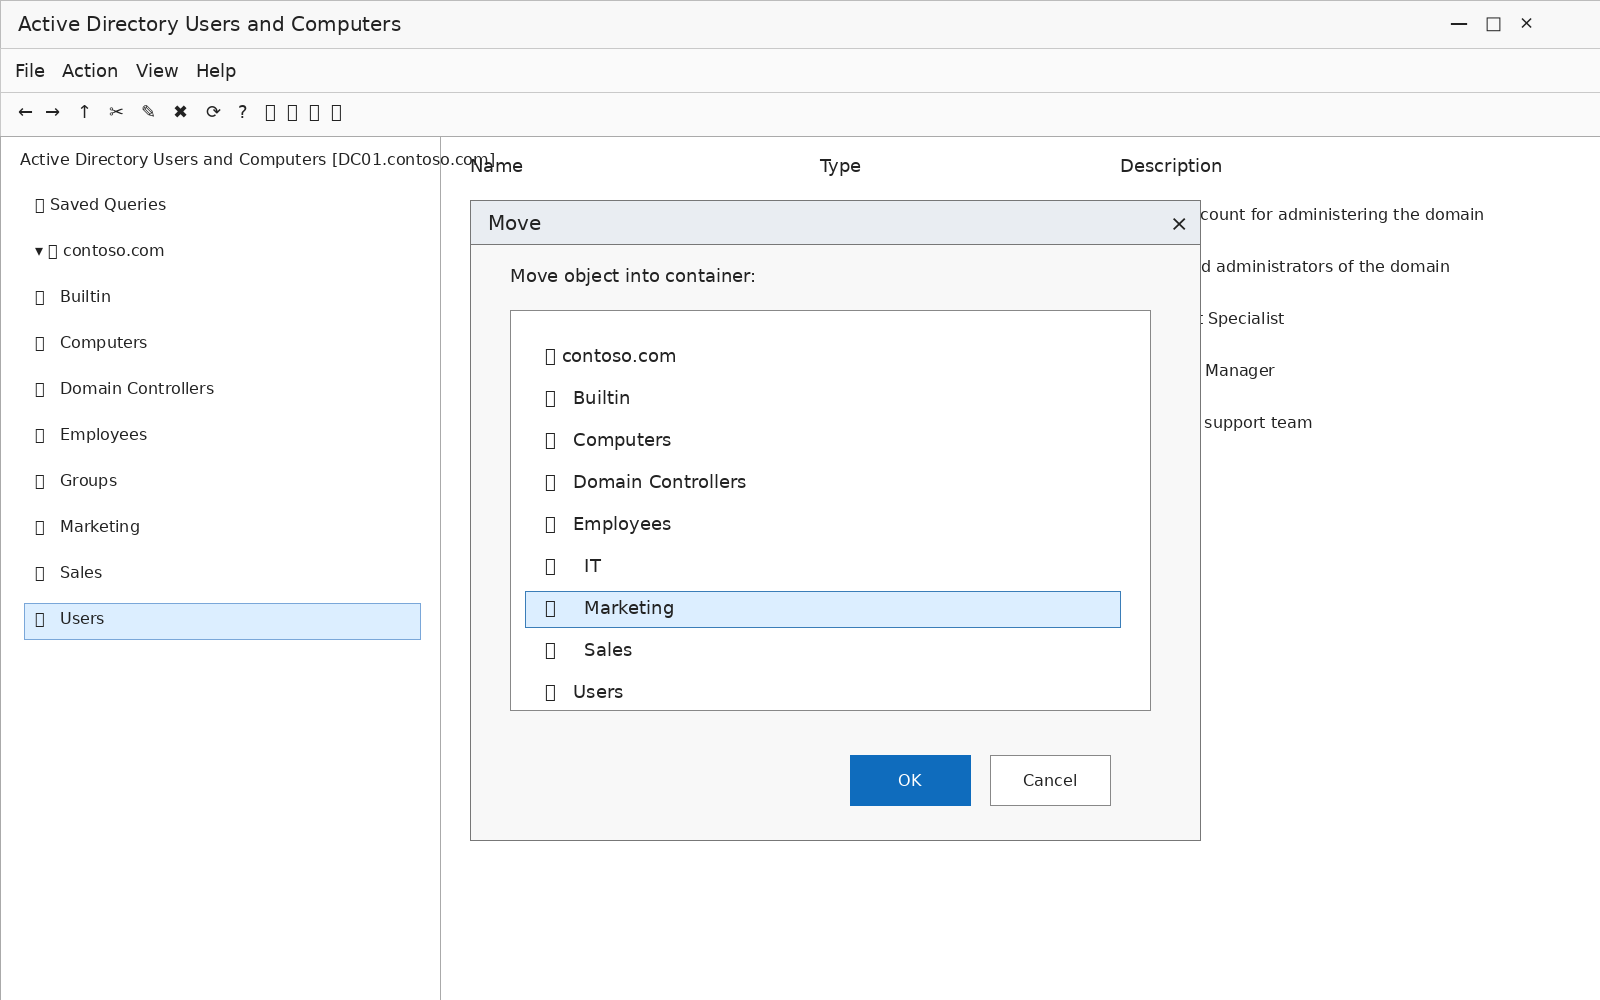
Déplacer un utilisateur vers une autre unité organisationnelle
Déplacer un objet modifie les permissions déléguées et les stratégies de groupe des OU qui s'appliquent, confirmez donc la destination avant de valider.
- Cliquez avec le bouton droit sur l’utilisateur et sélectionnez Déplacer.
- Choisissez le conteneur de destination et cliquez sur OK.
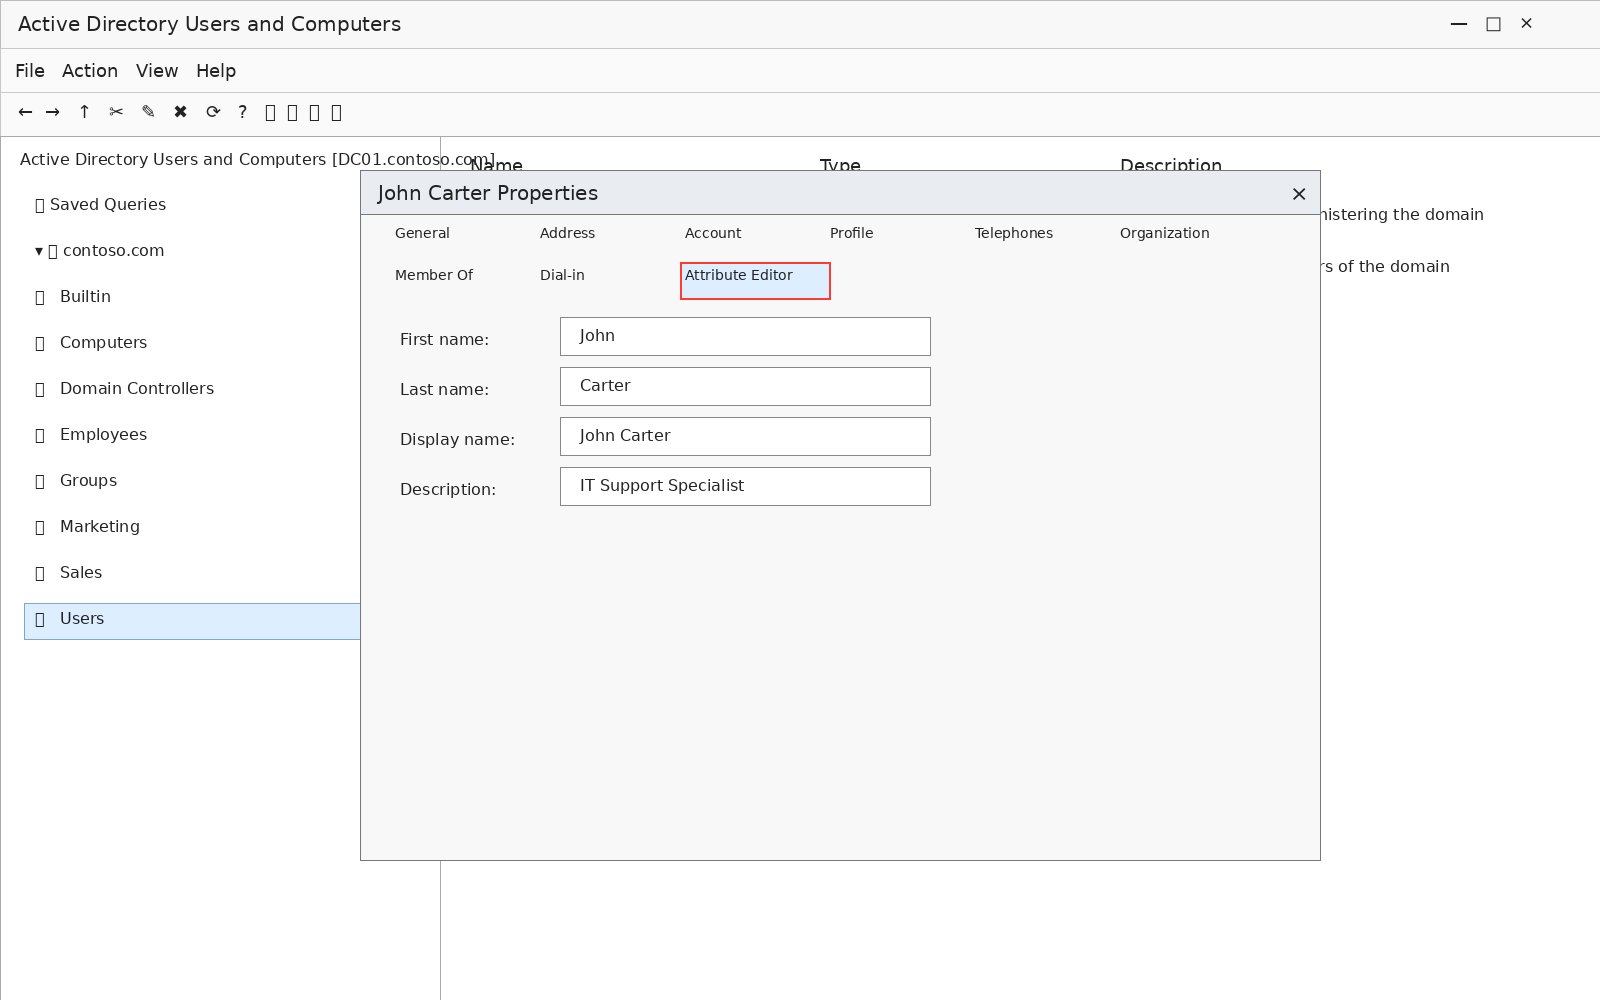
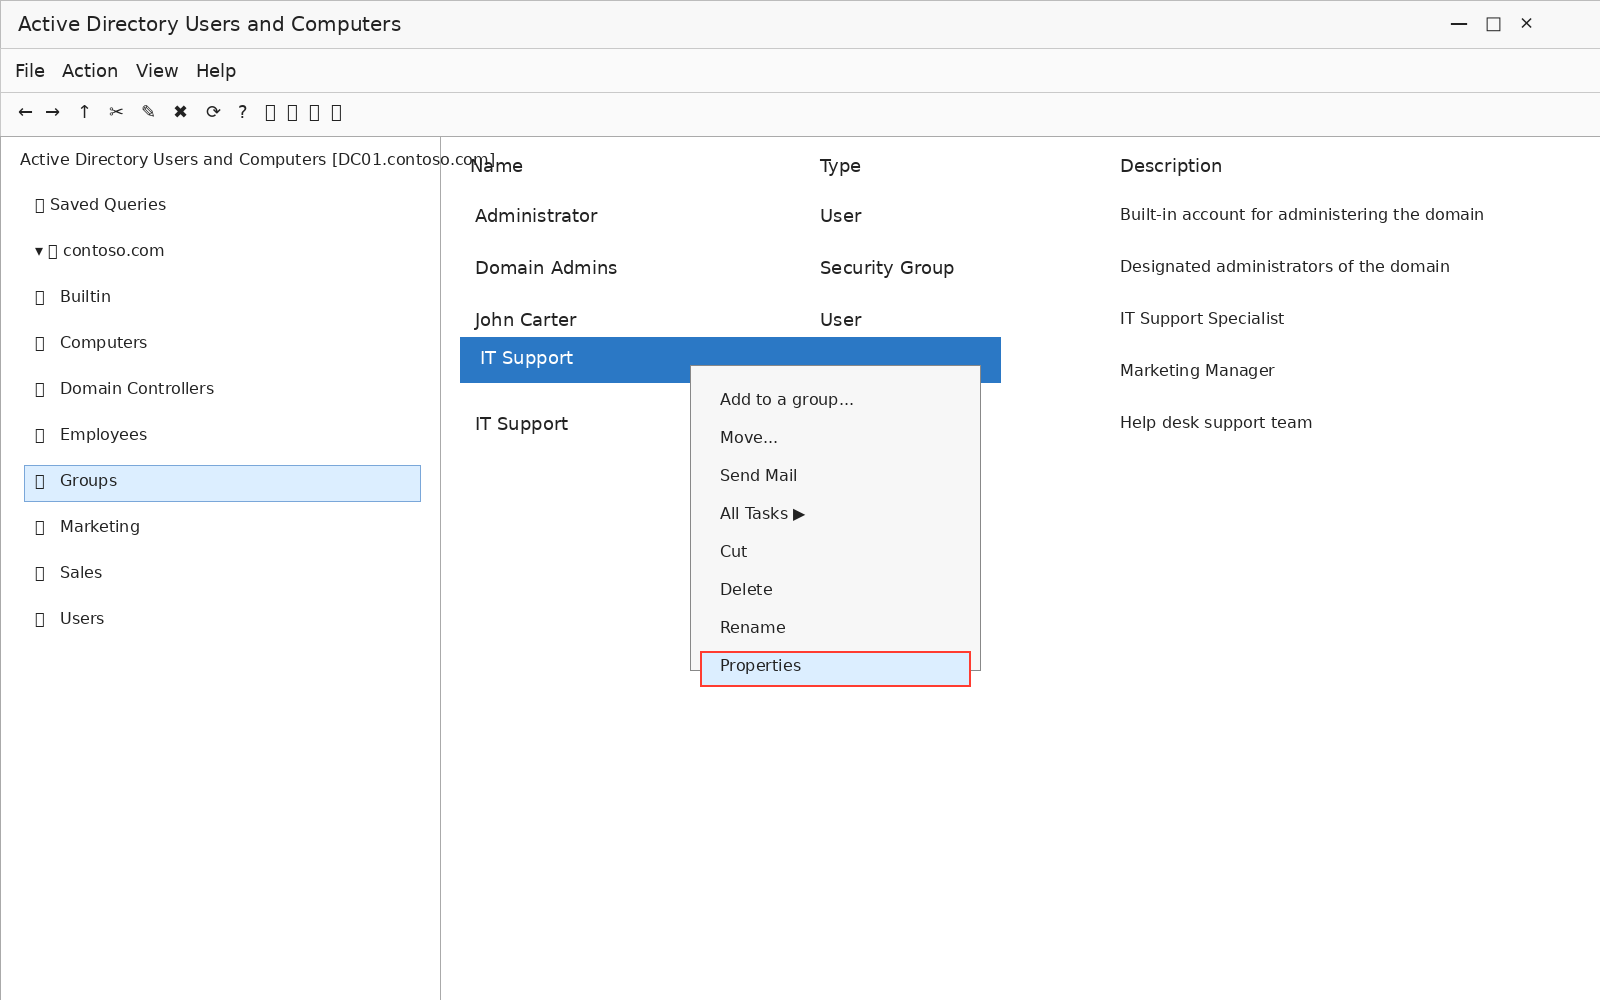
Modifier les attributs d'un utilisateur
- Cliquez avec le bouton droit sur l’utilisateur et sélectionnez Propriétés.
- Accédez à l’onglet contenant l’attribut que vous souhaitez modifier, effectuez la modification, puis cliquez sur OK.
Modifier le type et la portée d'un groupe
Les deux paramètres se trouvent dans l’onglet Général, et Windows grise les conversions que les adhésions actuelles n’autorisent pas.
- Cliquez avec le bouton droit sur le groupe et sélectionnez Propriétés.
2. Dans l’onglet Général, spécifiez le nouveau type ou périmètre du groupe, puis cliquez sur OK.
Trouver des objets dans l'annuaire
La boîte de dialogue Rechercher recherche dans un seul domaine ou dans tout l'annuaire des utilisateurs, contacts, groupes et OUs.
- Cliquez avec le bouton droit sur un domaine ou une OU et cliquez sur Rechercher.
2. Réglez le menu déroulant Trouver sur le type d’objet, utilisez le menu déroulant Dans pour choisir un domaine ou l’ensemble de l’annuaire, et utilisez Parcourir pour restreindre la recherche à une OU particulière. Tapez le prénom ou le nom complet de l’utilisateur, ou le nom du groupe, dans le champ Nom, puis cliquez sur Trouver maintenant.
3. Passez en revue les résultats. Double-cliquez sur un objet pour ouvrir ses propriétés.
Déléguer le contrôle aux utilisateurs
L’assistant de Délégation de Contrôle permet à un utilisateur ou à un groupe d’effectuer des tâches spécifiques, telles que la création d’objets utilisateur ou la gestion de certains contrôleurs de domaine, sans appartenir à un groupe d’administrateurs plus large.
- Cliquez avec le bouton droit sur le domaine ou l’OU où les autorisations s’appliquent, puis cliquez sur Delegate Control pour lancer l’assistant.
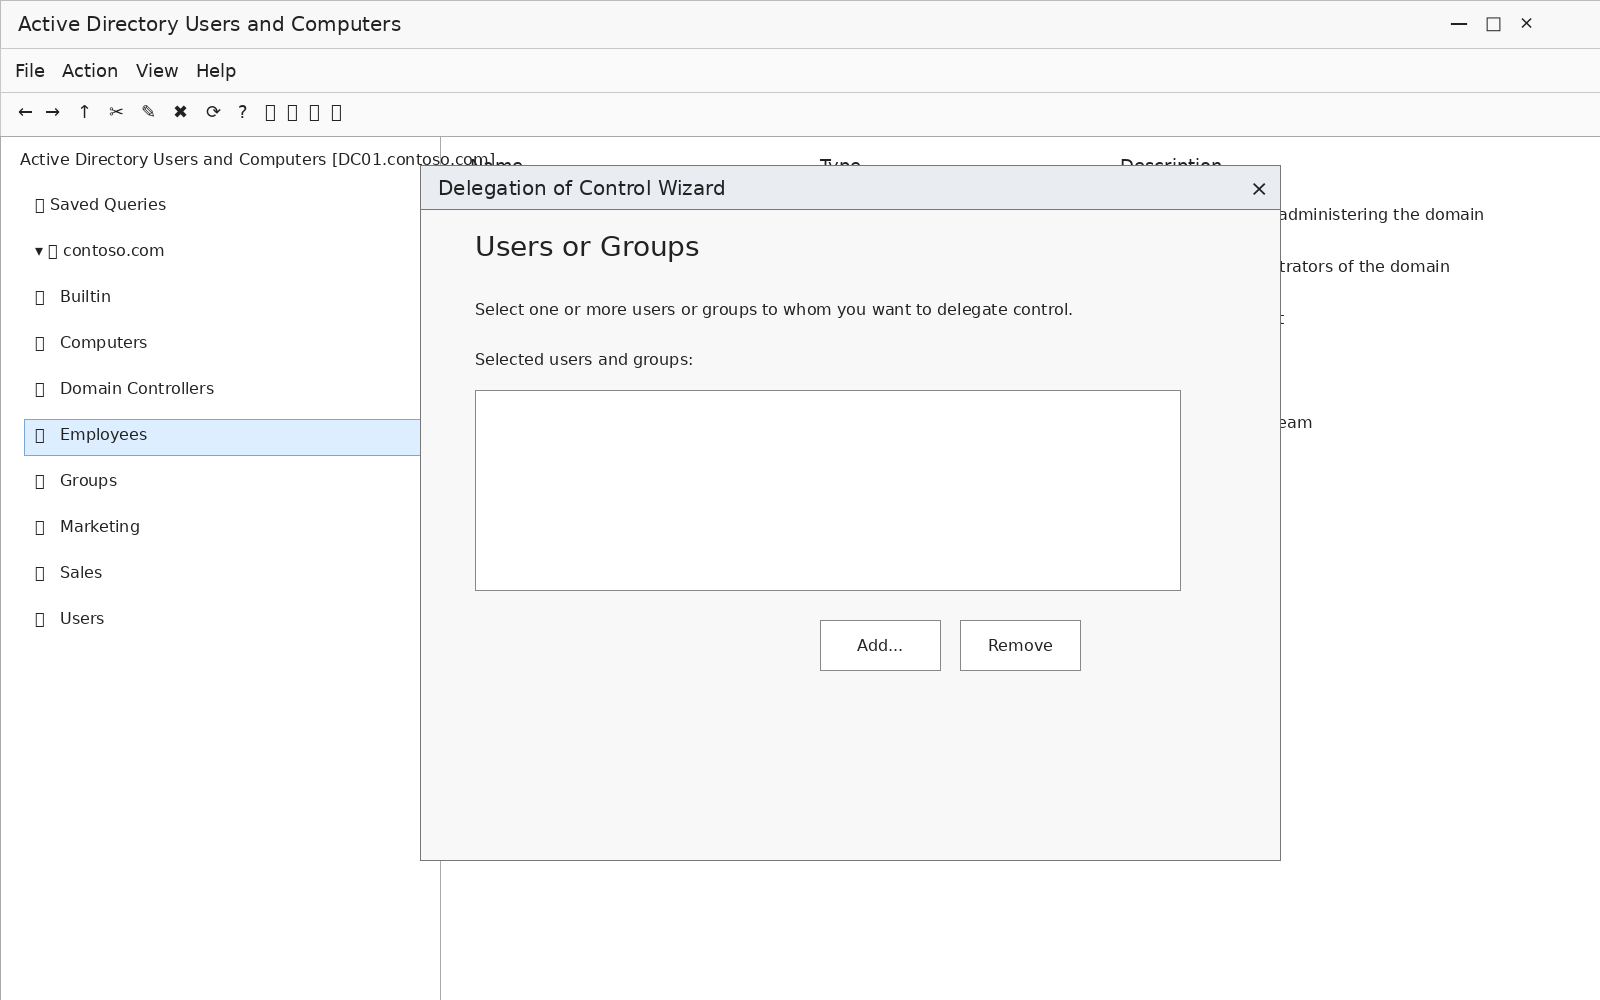
- Cliquez sur Suivant après la page d’accueil, puis cliquez sur Ajouter pour rechercher l’utilisateur ou le groupe recevant les autorisations.
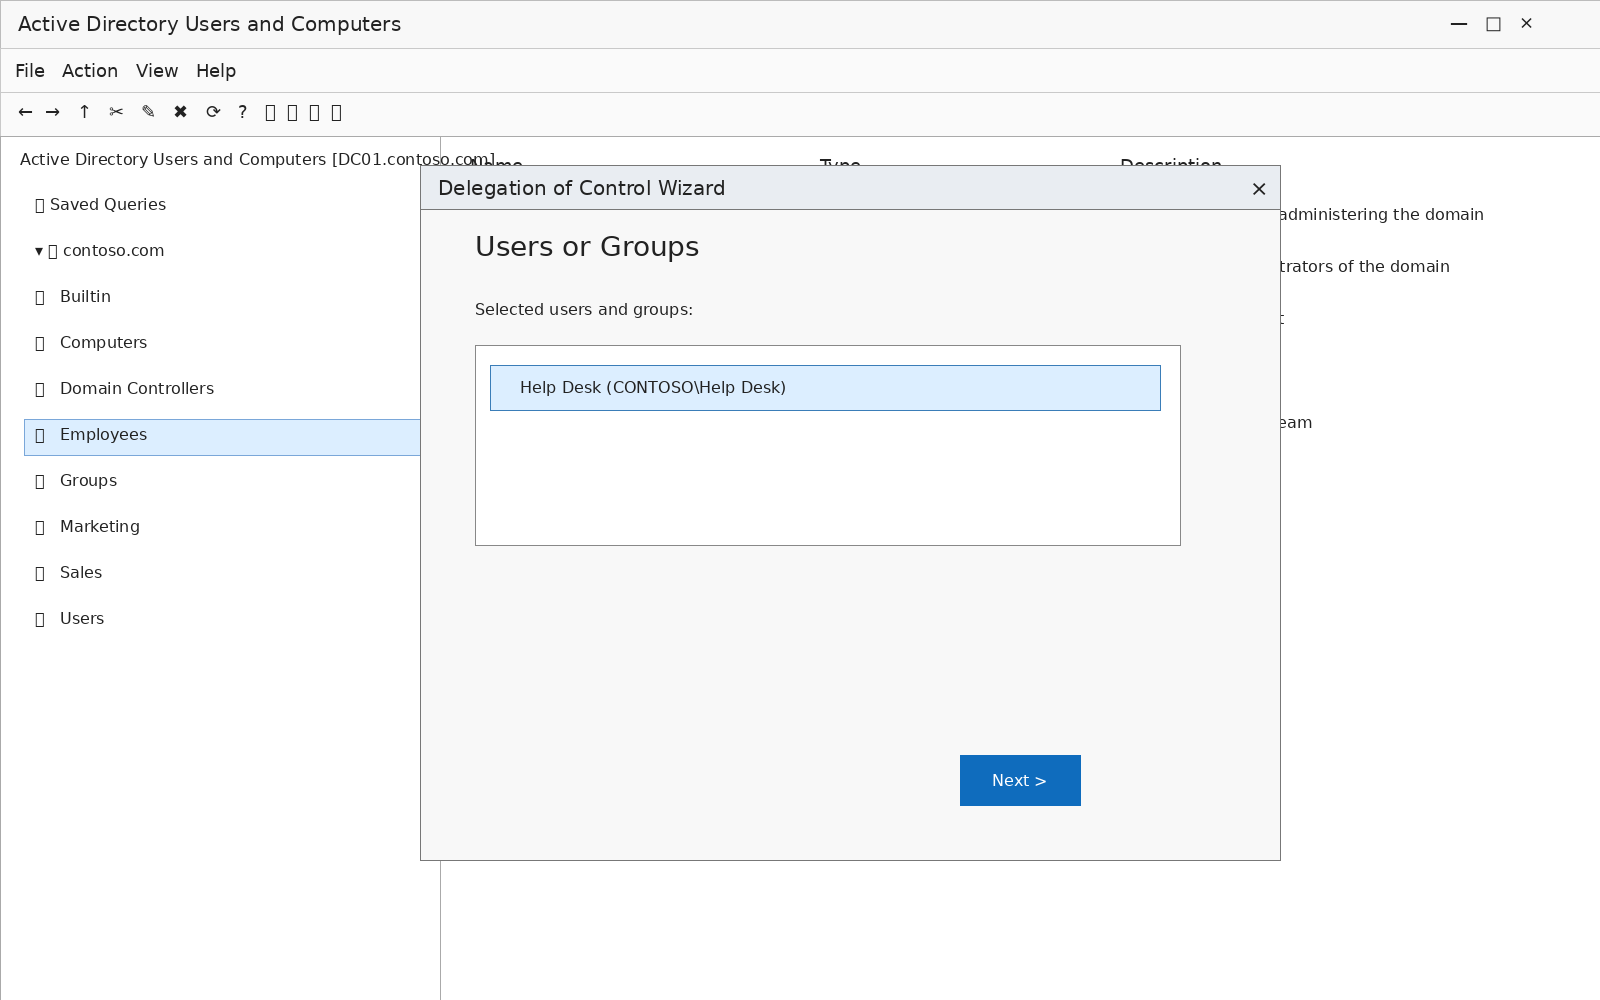
3. Tapez le nom de l’utilisateur ou du groupe, puis cliquez sur Vérifier les noms. Sélectionnez l’objet dans la liste des correspondances, cliquez sur OK, confirmez qu’il apparaît dans le champ Utilisateurs et groupes sélectionnés, puis cliquez sur Suivant.
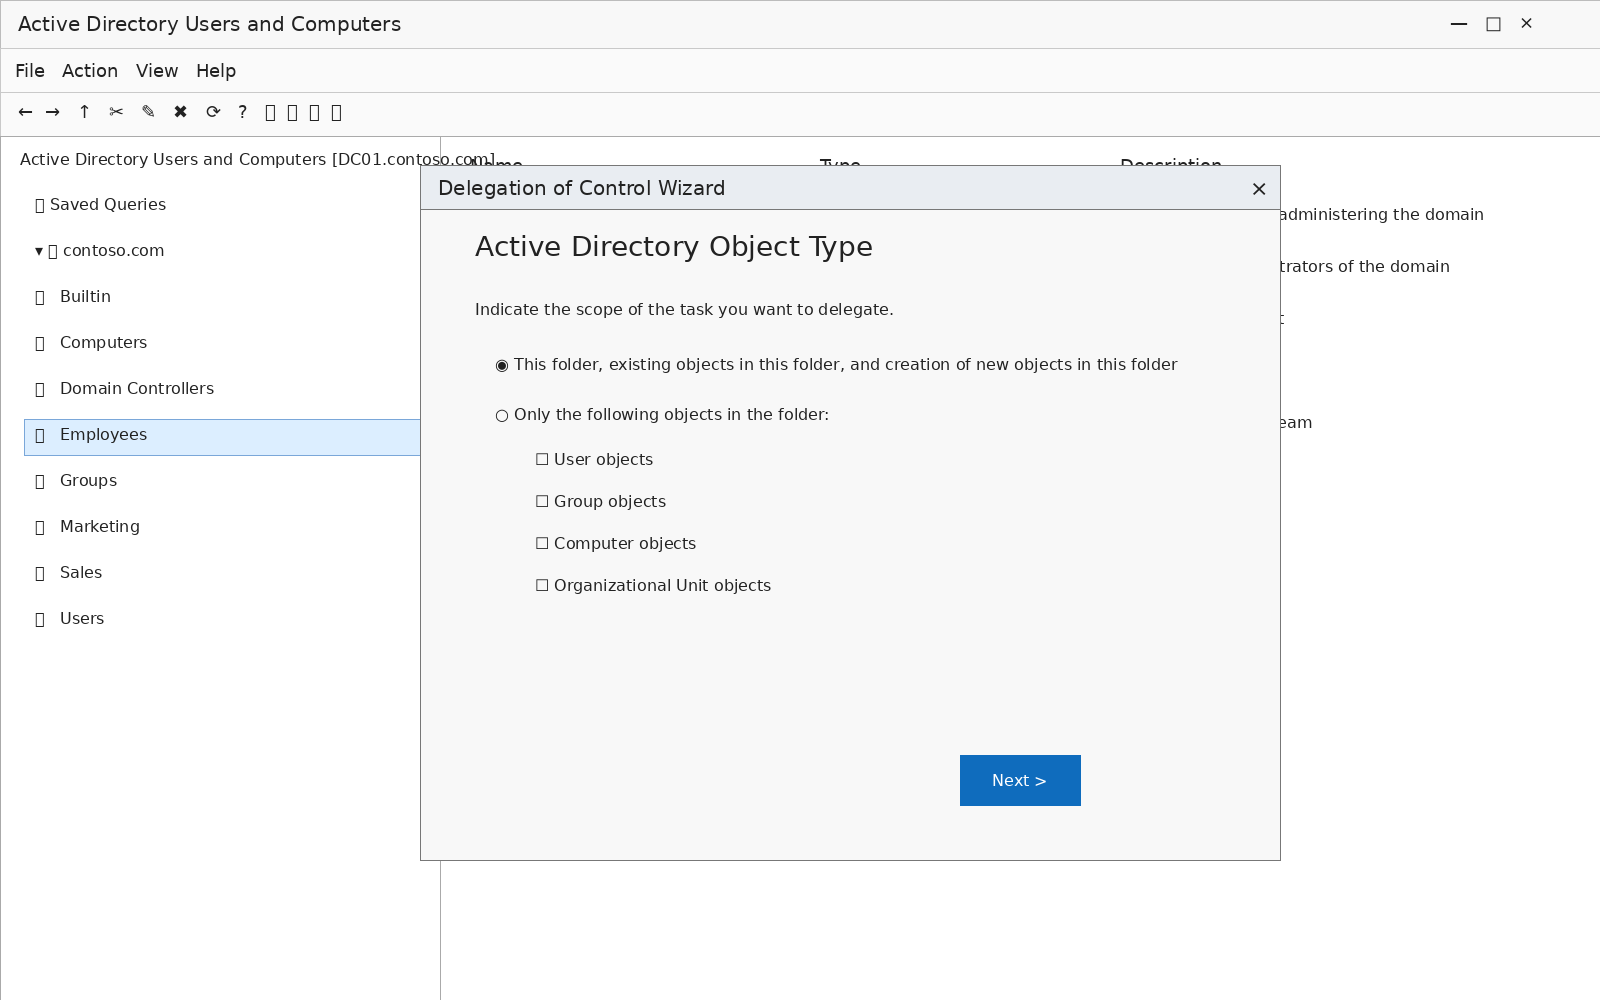
4. Sélectionnez la portée. Ce dossier, les objets existants dans ce dossier et les nouveaux objets créés dans ce dossier accordent des autorisations dans l’OU sélectionnée. Seuls les objets suivants dans le dossier les restreignent aux types d’objets que vous spécifiez. Cliquez sur Suivant.
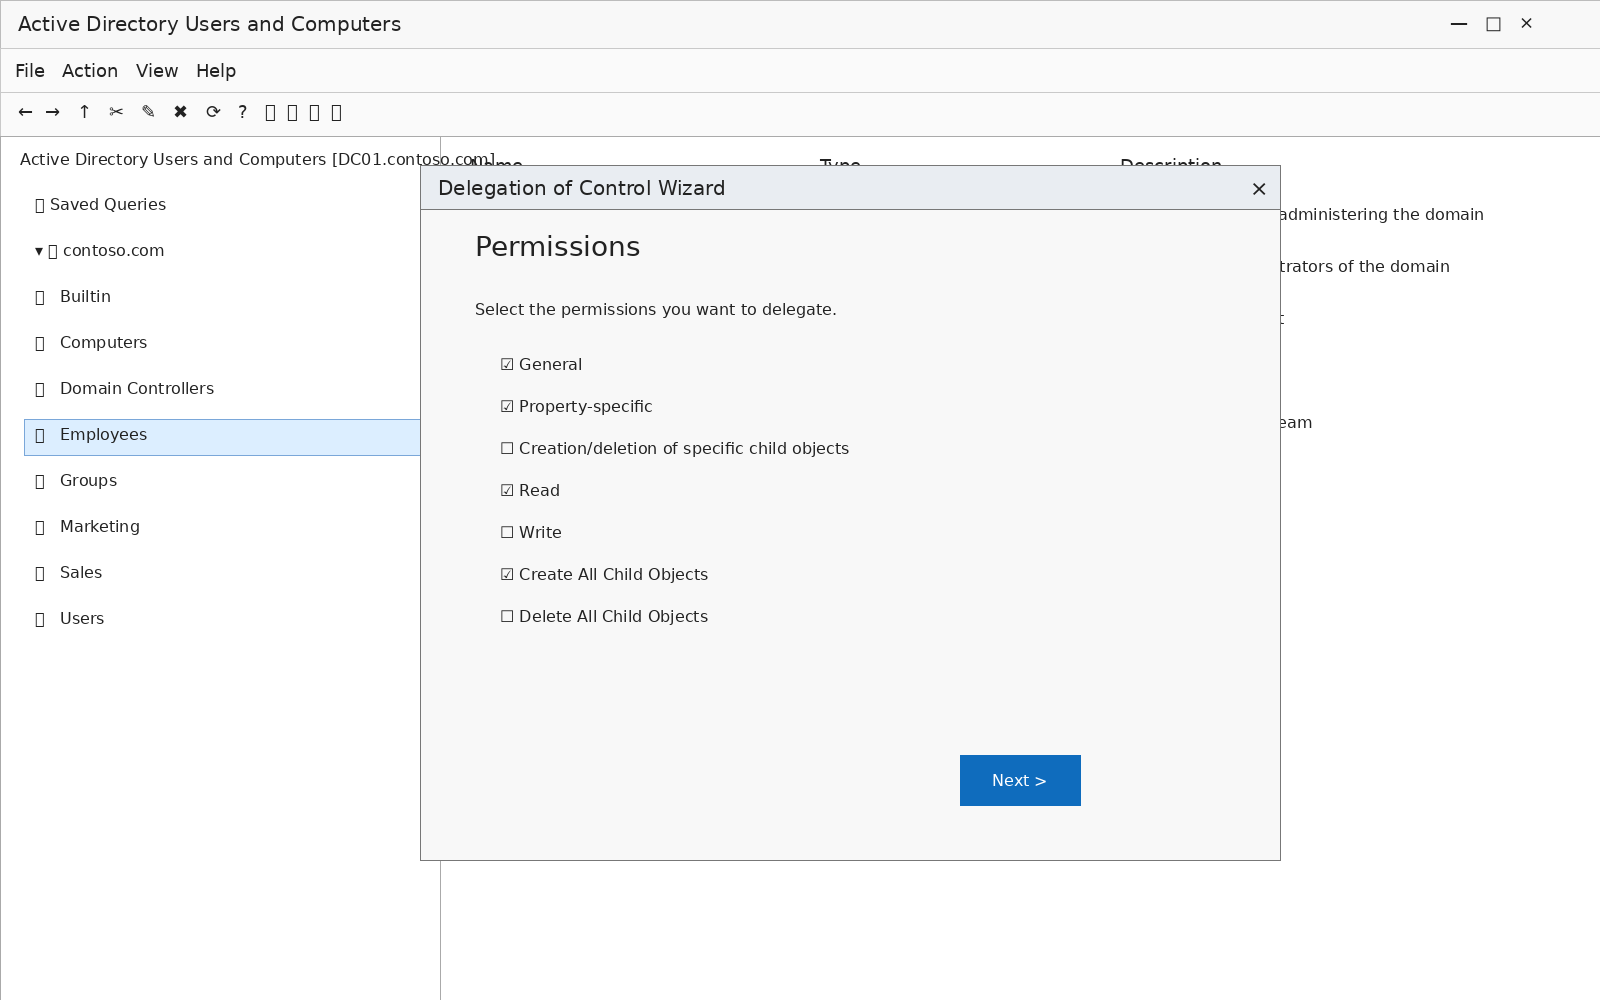
5. Sélectionnez les autorisations à déléguer et cliquez sur Suivant, puis vérifiez le résumé et cliquez sur Terminer.
L'assistant écrit les autorisations sur l'OU sans montrer ce qui a déjà été délégué ailleurs dans l'annuaire. Auditez l'état existant avant d'en ajouter davantage. Consultez ce guide sur la détection des autorisations déléguées dans Active Directory.
Créer et enregistrer des requêtes
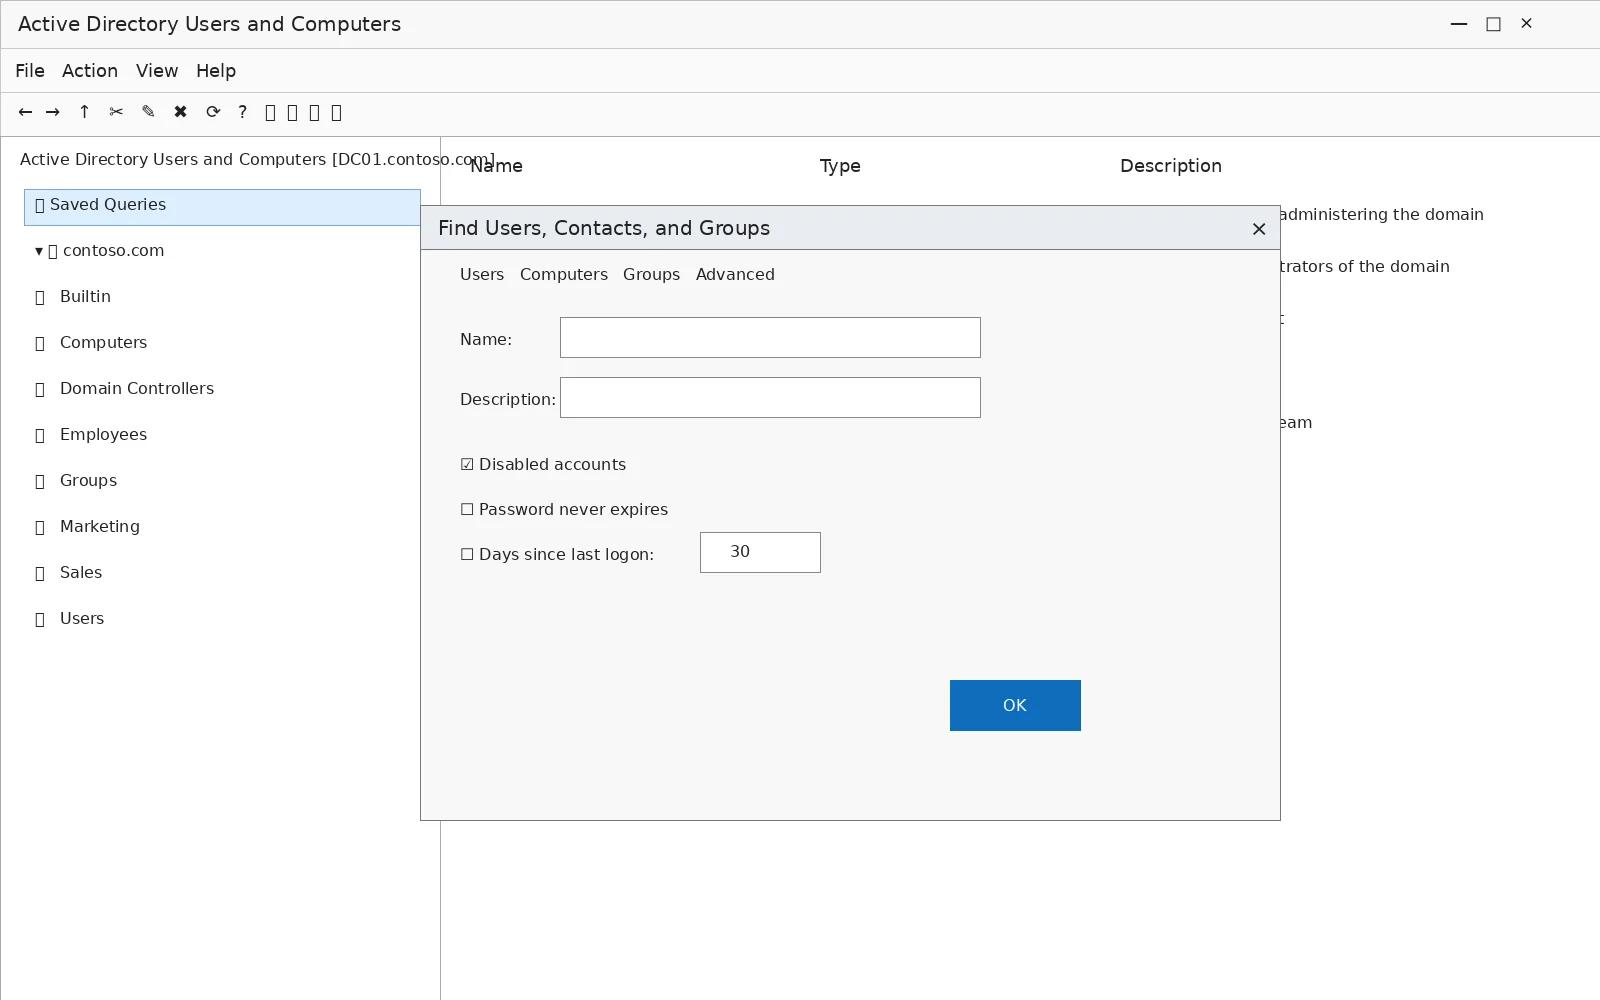
Les requêtes enregistrées contiennent des filtres LDAP qui persistent entre les sessions et conviennent aux travaux couvrant plusieurs OU. Les administrateurs les utilisent pour extraire des objets de différentes parties de la hiérarchie dans une liste plate unique pour des opérations groupées de verrouillage, d’activation, de déplacement et de renommage, ou pour conserver des recherches récurrentes telles que tous les comptes désactivés dans un domaine.
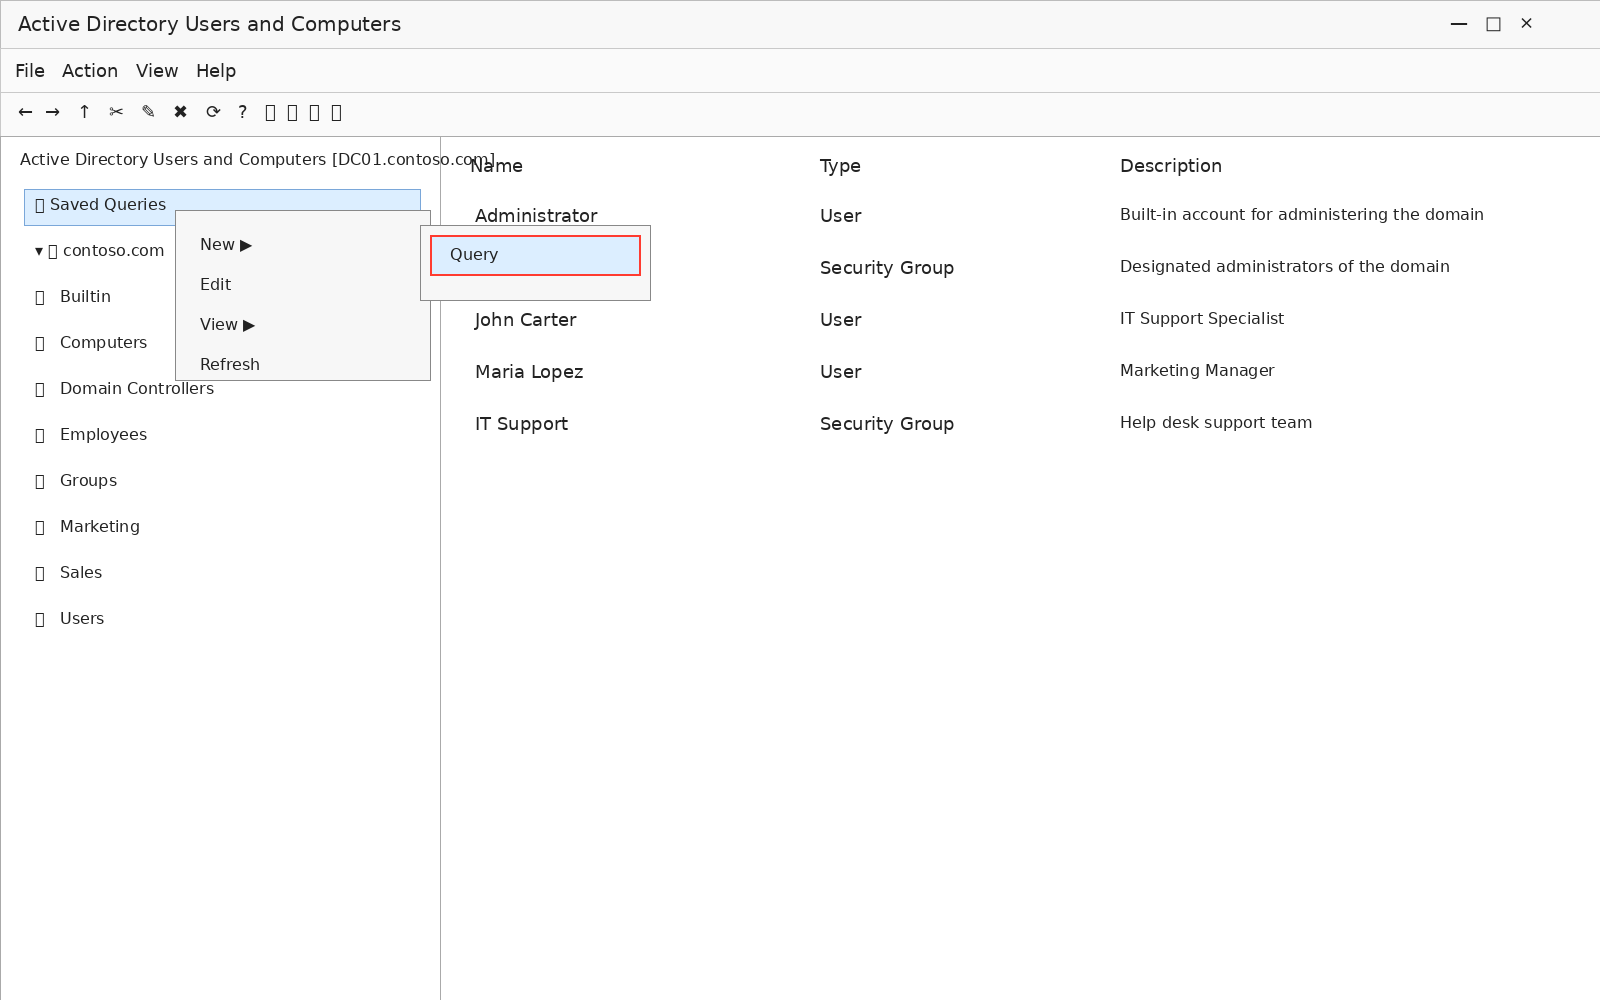
- Cliquez avec le bouton droit sur le domaine ou l’OU que vous souhaitez rechercher et sélectionnez Nouveau > Requête.
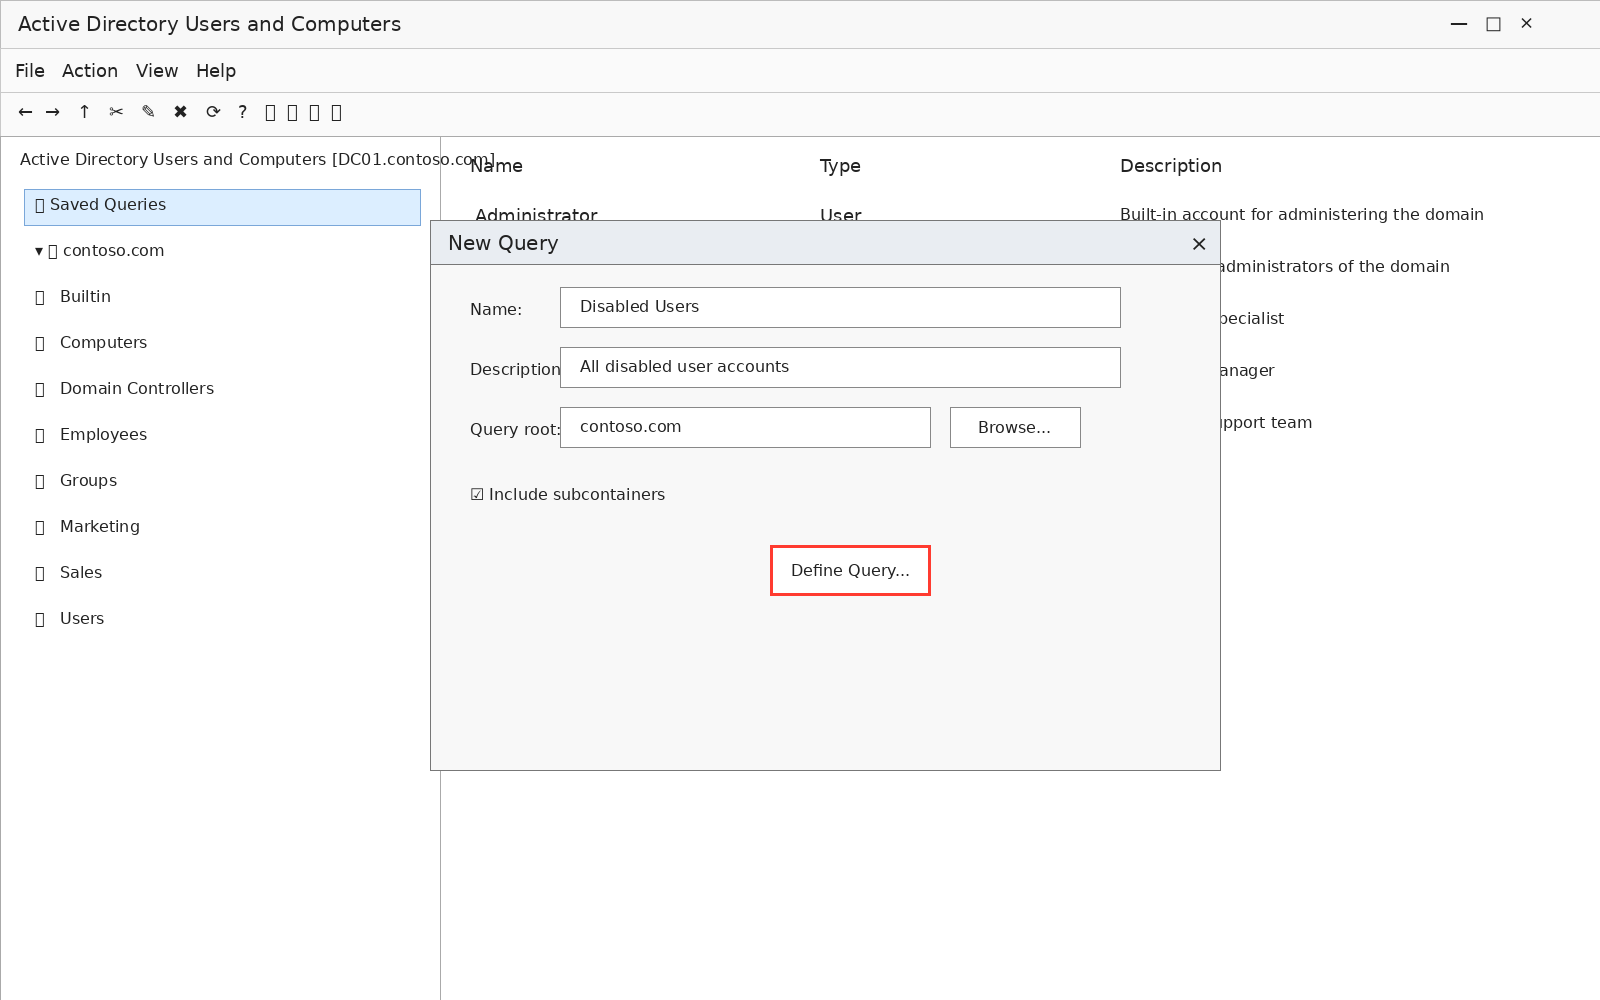
2. Fournissez un nom et une description. Le bouton Parcourir modifie l’OU couverte par la requête, et Définir la requête ouvre la boîte de dialogue du filtre.
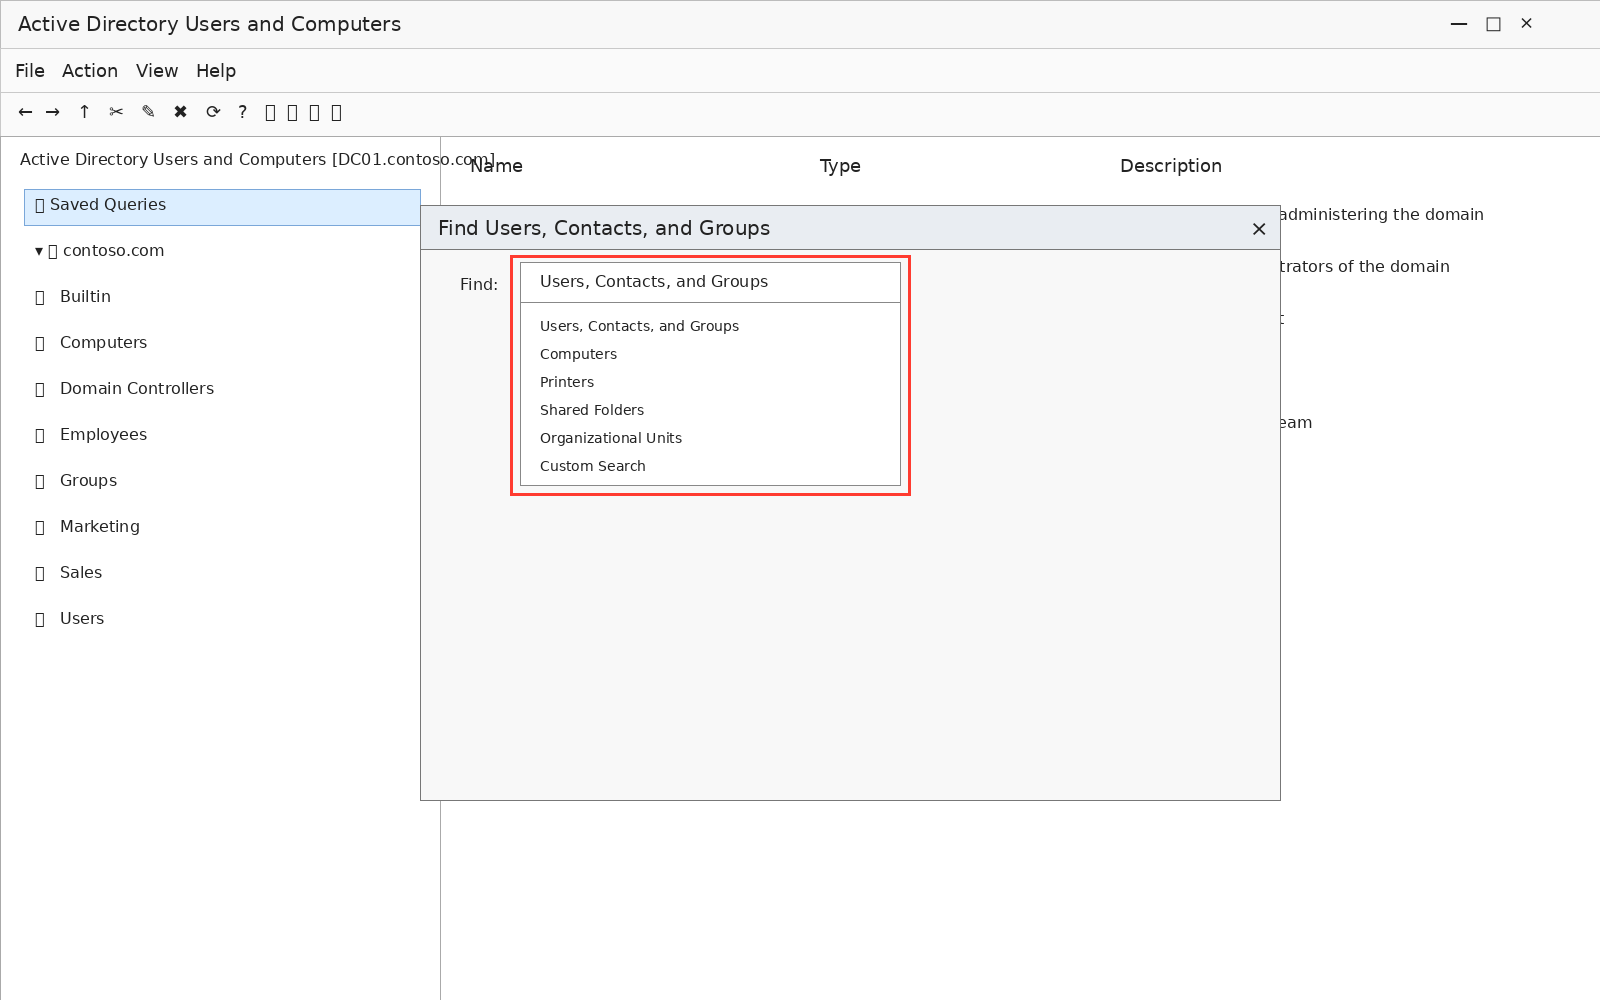
3. Utilisez le menu déroulant Find pour sélectionner un type de requête, comme utilisateurs, contacts et groupes ; ordinateurs ; imprimantes ; dossiers partagés ; unités organisationnelles ; une requête courante ; ou une recherche personnalisée.
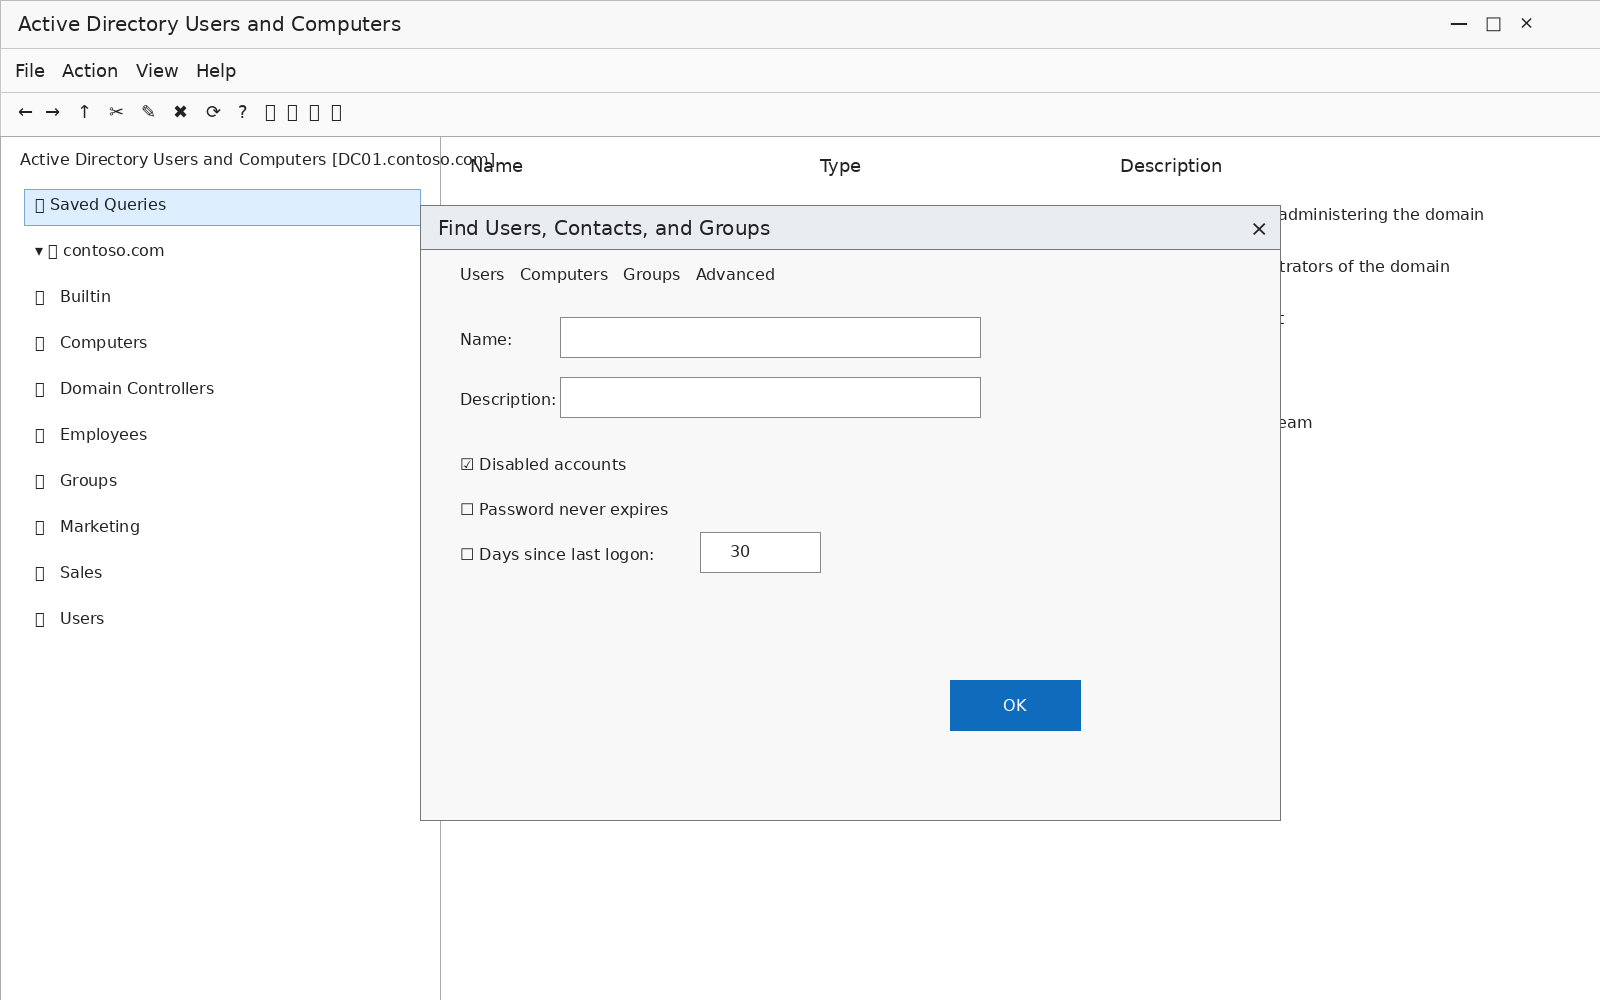
4. Utilisez l’onglet Users, Computers ou Groups pour définir le filtre. L’onglet Users filtre les comptes désactivés, les mots de passe non expirants et les jours depuis la dernière connexion au domaine. Cliquez sur OK pour créer la requête.
Comment ADUC se compare avec l'Active Directory Administrative Center et PowerShell
RSAT installe ADUC, l'Active Directory Administrative Center et le module PowerShell pour un annuaire, et le choix entre eux dépend du nombre d'objets que vous manipulez.
Fonctionnalité | ADUC (dsa.msc) | ADAC (dsac.exe) | Module PowerShell AD |
|---|---|---|---|
|
Idéal pour |
Modifications d'objets uniques, navigation dans l'arborescence des OU |
Restaurations depuis la Corbeille, stratégies de mot de passe affinées |
Modifications en masse, tâches répétables |
|
Corbeille AD |
Non disponible |
Disponible |
Disponible via des cmdlets |
|
Stratégies de mot de passe affinées |
Aucune interface |
Interface complète |
Disponible via des cmdlets |
|
Affiche le cmdlet sous-jacent |
Non |
Oui, dans le volet Historique PowerShell |
Non applicable |
|
Enregistrement de vos actions |
Aucun |
Aucun |
Le script constitue l'enregistrement |
ADUC reste le moyen le plus rapide de gérer un utilisateur ou un groupe, c’est pourquoi il reste ouvert sur la plupart des bureaux d’administrateurs. Tout ce qui concerne plus de quelques objets doit se faire dans PowerShell, où vous pouvez vérifier un script avant son exécution.
Comment Netwrix aide à la gestion déléguée de directory management
ADUC suppose que la personne au clavier est un administrateur formé disposant de droits sur l'ensemble de l'annuaire. Cette hypothèse rend la délégation compliquée. Confier les réinitialisations de mot de passe du helpdesk pour une OU signifie exécuter l'assistant de Délégation de Contrôle, qui écrit les autorisations dans l'OU sans enregistrer qui a demandé ni pourquoi. Refuser de déléguer est la raison pour laquelle les réinitialisations de routine s'accumulent derrière une poignée d'administrateurs.
Netwrix Directory Manager supprime les deux tâches les plus fréquentes de ce processus. Les utilisateurs finaux réinitialisent leurs propres mots de passe via l’auto-assistance plutôt que d’ouvrir un ticket, et l’appartenance aux groupes suit des règles basées sur les attributs au lieu qu’un technicien modifie manuellement l’onglet Membres. Les deux couvrent Active Directory et Microsoft Entra ID.
Netwrix Auditor fournit l’enregistrement que la console n’écrit jamais, capturant les modifications du répertoire avec des valeurs avant et après dans une piste consultable, c’est ainsi que AppRiver contrôle les privilèges d’accès des employés sur 250 utilisateurs et six domaines.
Mettez un enregistrement derrière ce que délègue ADUC
Mettre la console sur une station de travail est désormais un problème résolu, ce qui déplace le vrai travail en aval. Relisez ce que l'assistant Delegation of Control a déjà accordé dans vos OUs. Ensuite, décidez lesquelles de ces attributions auraient dû être une demande plutôt qu'une permission permanente. Les permissions de répertoire s'accumulent car rien dans ADUC ne les freine, donc la revue doit venir d'ailleurs.
Demandez une démo pour voir comment Netwrix Directory Manager et Netwrix Auditor transforment la délégation ADUC en un processus gouverné et auditable.
Questions fréquentes sur l'installation et l'utilisation de Active Directory Users and Computers (ADUC)
Partager sur
En savoir plus
À propos de l'auteur
Tyler Reese
Vice-président de la gestion de produit, CISSP
Avec plus de deux décennies d'expérience dans l'industrie de la sécurité logicielle, Tyler Reese connaît intimement les défis d'identité et de sécurité en rapide évolution auxquels les entreprises sont confrontées aujourd'hui. Actuellement, il occupe le poste de directeur de produit pour le portefeuille Netwrix Identity and Access Management, où ses responsabilités incluent l'évaluation des tendances du marché, la définition de la direction de la gamme de produits IAM et, en fin de compte, la satisfaction des besoins des utilisateurs finaux. Son expérience professionnelle s'étend de la consultation en IAM pour des entreprises du Fortune 500 à l'architecture d'entreprise d'une grande société de vente directe aux consommateurs. Il détient actuellement la certification CISSP.
En savoir plus sur ce sujet
Personne ne demande si vous avez encore besoin de cet accès
Des milliers de risques et aucune idée par où commencer : la refonte de Risk Assessment dans 1Secure™
Gestion continue de la posture ou évaluations ponctuelles
Netwrix Innovation Week : 1Secure™ avec sécurité de l'IA agentique
Bring Your Own Vault : pourquoi le « rip and replace » n'est pas la seule option