
Meilleurs outils gratuits de Active Directory Management
Sep 6, 2026
Alors que de nombreuses organisations ont transféré des éléments de leur infrastructure vers le cloud, Active Directory (AD) reste le principal magasin d'identités, supervisant les utilisateurs, les ordinateurs et les permissions. Par conséquent, disposer des bons outils pour gérer AD peut faire une différence substantielle en termes d'efficacité, de sécurité et de conformité, en particulier pour les équipes informatiques composées de professionnels expérimentés et de ceux plus nouveaux dans la gestion de réseau.
Mais pour les petites entreprises disposant de budgets et de ressources limités, obtenir les bons outils peut être un défi. C'est pourquoi nous avons rassemblé cette liste des meilleurs outils de gestion Active Directory qui proposent une version gratuite — ou au moins un essai gratuit pour tester.
Nous allons démystifier le paysage des outils AD tool en offrant des aperçus sur une variété d'outils. Nos choix se concentrent sur les outils Active Directory tools qui vous aideront à accomplir les tâches de gestion routinières beaucoup plus rapidement afin que votre équipe puisse se concentrer sur d'autres priorités. Des offres robustes intégrées à Windows Server aux solutions tierces plus sophistiquées qui offrent des fonctionnalités avancées, nous explorerons comment ces outils peuvent vous aider à maintenir l'ordre, à faire respecter les protocoles de sécurité et à garder votre réseau opérationnel sans accroc.
Demandez une démo individuelle :
Outils Microsoft pour la gestion d'Active Directory
Microsoft propose une suite d'outils AD conçus pour des tâches de gestion spécifiques. Ces outils sont directement accessibles au sein du système d'exploitation Windows Server et peuvent également être utilisés sur Windows 10 ou Windows 11 en installant Remote System Administrator Tools (RSAT).
Les outils Microsoft AD les plus courants incluent les suivants :
- Utilisateurs et ordinateurs Active Directory (ADUC) — Ce composant logiciel enfichable de la console de gestion Microsoft (MMC) est l'outil le plus utilisé pour les tâches de gestion quotidiennes telles que la provision de comptes utilisateurs et la création et la gestion de groupes, d'ordinateurs et d'unités organisationnelles (UO).
- Gestion de stratégie de groupe Console — Cette console de gestion est utilisée pour créer et gérer les objets de stratégie de groupes (GPOs), qui permettent aux équipes informatiques de configurer et de contrôler de manière centralisée les environnements utilisateurs et ordinateurs à travers le réseau. Par exemple, les GPOs peuvent être utilisés pour appliquer des paramètres de sécurité, déployer des logiciels et configurer les paramètres système.
- Sites et services Active Directory — Cet outil est utilisé pour gérer la réplication des données entre les contrôleurs de domaine (DCs) et configurer la topologie réseau d'Active Directory.
- System Center Configuration Manager (SCCM) — SCCM offre une gestion plus complète dans les grands environnements, allant du déploiement d'applications, de mises à jour logicielles et de systèmes d'exploitation à la gestion des inventaires et de la conformité.
Alors que ces outils sont suffisants pour les tâches de gestion AD de base, ils manquent de capacités plus avancées. Une option plus robuste de Microsoft est Windows PowerShell.
Windows PowerShell peut être utilisé pour automatiser une large gamme de tâches AD, telles que la création, la gestion et la suppression d'utilisateurs, de groupes et d'ordinateurs. Vous pouvez également effectuer certaines fonctions avancées comme la gestion des mots de passe, l'interrogation d'objets AD et la modification de divers attributs AD.
Regarder le webinaire :
Alors que PowerShell est assez polyvalent, son utilisation efficace nécessite une expertise en script importante. Pour commencer, les professionnels de l'informatique peuvent télécharger ce tutoriel gratuit de script PowerShell Scripting Tutorial pour les débutants.
Pour des fonctionnalités plus robustes, telles que l'automatisation, les opérations en masse, les rapports avancés et les améliorations de sécurité, sans avoir à maîtriser des scripts PowerShell complexes, les équipes informatiques doivent se tourner vers des solutions tierces.
Ci-dessous se trouvent certains des outils de gestion AD tiers disponibles aujourd'hui. Nous les avons séparés en deux groupes : gratuits et payants. Notez que bon nombre de ces outils exécutent des fonctions uniques que les autres ne proposent pas, donc les comparaisons directes ne sont pas toujours possibles. L'approche optimale serait d'essayer plusieurs de ces outils pour déterminer lesquels rationalisent efficacement votre flux de travail.
Outils gratuits de gestion de Active Directory tiers
Ci-dessous se trouvent quelques outils gratuits pour Active Directory que de nombreuses organisations trouvent utiles.
Explorateur Active Directory
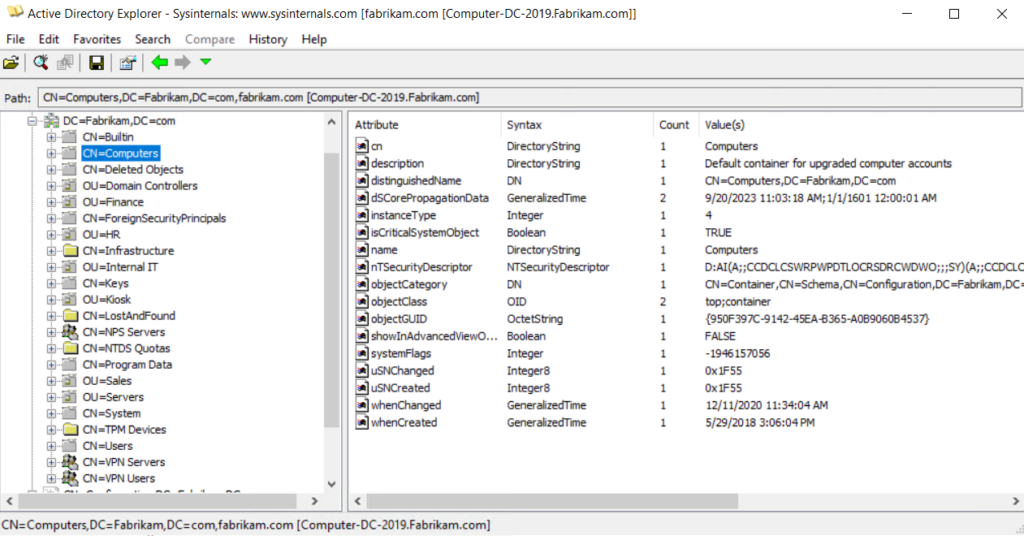
Active Directory Explorer (AD Explorer) est un outil gratuit conçu pour la visualisation et l'édition dans l'environnement AD. Il offre une interface conviviale pour naviguer sans effort dans les bases de données AD, configurer des emplacements favoris et inspecter les propriétés et attributs des objets. Les utilisateurs peuvent facilement modifier les permissions, analyser le schéma d'un objet et effectuer des recherches complexes avec la commodité de sauvegarder et de réutiliser ces paramètres de recherche.
L'une des caractéristiques principales de AD Explorer est sa capacité à créer et stocker des instantanés de la base de données AD pour exploration et analyse hors ligne — les utilisateurs peuvent charger et interagir avec ces instantanés comme s'ils étaient connectés à la base de données en direct. De plus, AD Explorer offre un outil de comparaison unique qui met en évidence les différences dans les objets, attributs et permissions de sécurité entre deux instantanés de base de données, offrant une vue claire des changements au fil du temps.
Téléchargez le guide gratuit :
Microsoft AdRestore
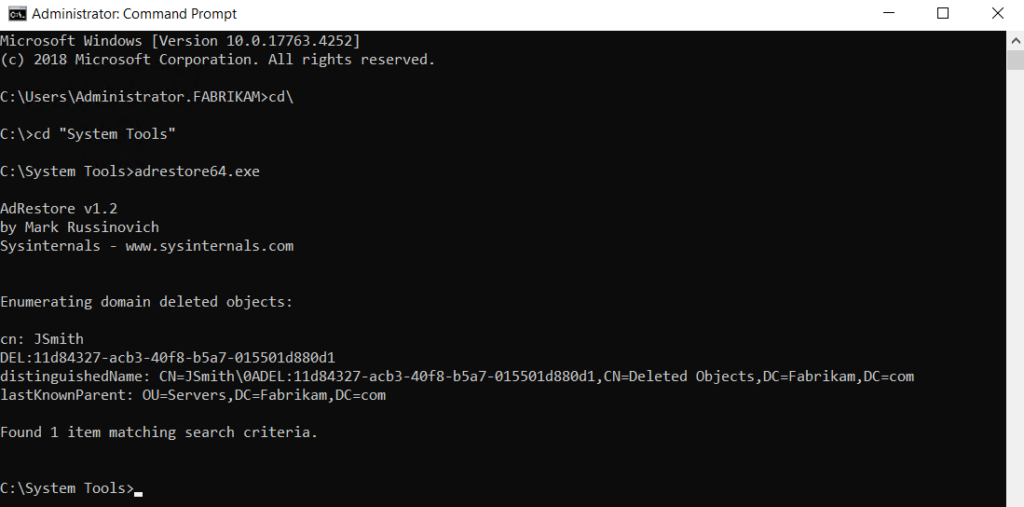
Windows Server 2003 a introduit la capacité de restaurer des objets supprimés (« tombstoned »). Microsoft AdRestore est un outil CLI à tâche unique qui énumère tous les objets tombstoned dans votre AD domain et vous permet de les restaurer individuellement selon les besoins.
Netwrix Auditor for Active Directory (Community Edition)
Netwrix Auditor for Active Directory Community Edition fournit une surveillance facile et complète de l'activité dans Active Directory. Il suit tous les logons des utilisateurs et les modifications apportées aux utilisateurs, groupes, UO, liens GPO et politiques d'AD, et fournit les détails cruciaux « quoi », « quand » et « où » pour chaque événement.
Cet outil gratuit polyvalent d'Active Directory Reporting simplifie le processus d'audit en agrégeant automatiquement les données de diverses sources et en envoyant des rapports quotidiens par e-mail qui récapitulent l'activité des dernières 24 heures, y compris les valeurs avant et après pour toutes les modifications. Cette approche automatisée augmente l'efficacité opérationnelle en éliminant le besoin de passer au crible les journaux natifs volumineux et autres tâches chronophages.
Demandez une démo individuelle :
Pour une surveillance d'AD encore plus complète, il existe également une version payante de Netwrix Auditor for Active Directory.

Netwrix Account Lockout Examiner
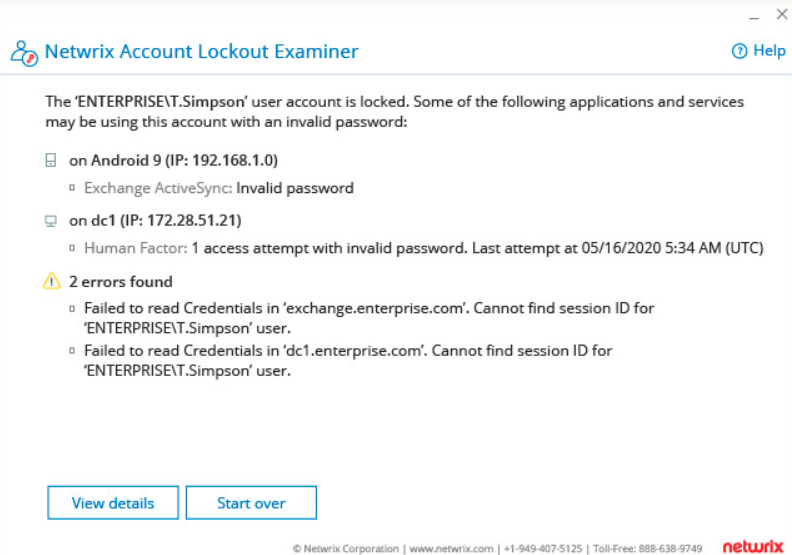
Netwrix Account Lockout Examiner réduit le temps consacré au dépannage des verrouillages de compte AD en fournissant aux équipes informatiques une méthode simple pour trouver et résoudre rapidement même les problèmes complexes. En un clic, vous pouvez découvrir la source du problème, qu'il s'agisse de lecteurs réseau mal cartographiés, de services ou de tâches planifiées exécutées avec des informations d'identification périmées, ou d'un mot de passe obsolète enregistré sur un appareil mobile. Cette fonctionnalité est particulièrement précieuse pour les comptes de service verrouillés.
Téléchargez le logiciel gratuit :
Netwrix Account Lockout Examiner offers an easy-to-use interface: IT administrators can identify the reason for an account lockout problem simply by entering the relevant username, which enables them to focus on other important tasks.
Netwrix Effective Permissions Reporting Tool
Netwrix Effective Permissions Reporting Tool simplifie le processus de suivi et de rapport des permissions des utilisateurs à travers Active Directory et les serveurs de fichiers, rendant ainsi plus facile pour les équipes informatiques de gérer les droits d'accès de manière efficace et de garantir que les utilisateurs disposent uniquement des permissions essentielles pour leurs rôles.
Téléchargez le logiciel gratuit :
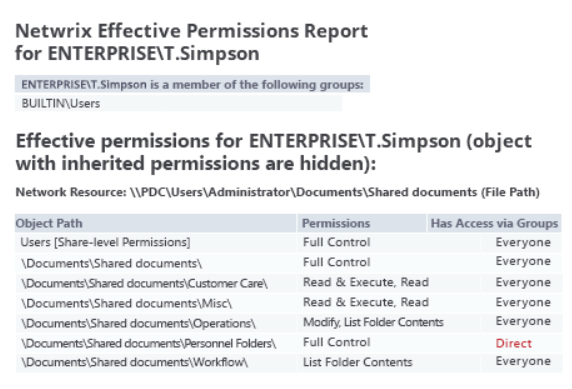
L'outil fournit des rapports complets qui détaillent les spécificités de l'accès utilisateur et la manière dont cet accès est accordé, que ce soit par attribution directe ou par héritage. Les équipes informatiques peuvent facilement consulter à la fois les appartenances aux groupes Active Directory et les autorisations de partage de fichiers dans un rapport unifié. En identifiant et révoquant les droits d'accès inutiles, les équipes informatiques peuvent renforcer la sécurité et minimiser le risque de violation. Cet outil simplifie également les efforts de conformité en démontrant que les permissions sont cohérentes avec les descriptions de poste et les rôles organisationnels.
Netwrix Bulk Password Reset
Netwrix Bulk Password Reset permet aux utilisateurs de réinitialiser les mots de passe d'administrateur local et d'utilisateur sur plusieurs postes de travail à la fois à distance, sans avoir à se connecter à eux. Cette fonctionnalité améliore la sécurité de Windows Server en permettant la réinitialisation rapide des mots de passe d'administrateur local sur plusieurs serveurs, réduisant ainsi la vulnérabilité de l'organisation aux cyberattaques et renforçant sa posture de sécurité globale.
Téléchargez le logiciel gratuit :
Netwrix Inactive User Tracker
Netwrix Inactive User Tracker est un outil gratuit spécialisé dans l'identification des comptes utilisateurs inactifs. Ses rapports détaillés sur leur ancienneté et leur période d'inactivité fournissent des informations exploitables pour déterminer quels comptes devraient être désactivés ou supprimés afin de réduire le risque de violations et d'privilege escalation.
Téléchargez le logiciel gratuit :
Netwrix Password Expiration Notifier
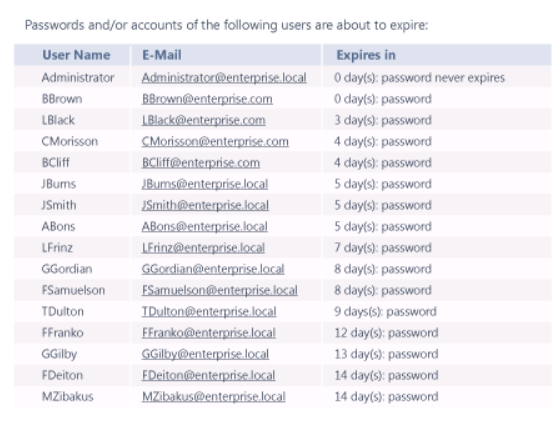
Netwrix Password Expiration Notifier simplifie la gestion des mots de passe AD en envoyant automatiquement des courriels aux utilisateurs et à leurs responsables pour leur rappeler de mettre à jour leurs mots de passe avant leur expiration. Il envoie également des rapports sommaires réguliers sur les expirations de mots de passe imminentes directement dans votre boîte de réception. En conséquence, cet outil aide les organisations à rester conformes aux meilleures pratiques de sécurité des mots de passe tout en réduisant la charge de travail du service d'assistance.
Téléchargez le logiciel gratuit :
Netwrix Password Policy Enforcer
Netwrix Password Policy Enforcer est un outil gratuit qui facilite la création de politiques de password policies sophistiquées répondant à vos besoins de sécurité uniques. Il propose des centaines de politiques personnalisables pour les utilisateurs, les groupes et les unités organisationnelles, ainsi que plus de 20 règles adaptables pour construire des politiques précises qui contrecarrent les attaques par remplissage d'identifiants et par force brute. Les options pour bloquer les weak passwords incluent l'analyse des substitutions de caractères et la vérification par rapport à une vaste base de données d'empreintes de mots de passe divulgués.
Téléchargez l'essai gratuit :
Netwrix Password Policy Enforcer prend en charge la conformité réglementaire avec des modèles prêts à l'emploi pour des normes telles que CIS, HIPAA, NERC CIP, NIST et PCI DSS. Il comprend également des tests intégrés pour l'efficacité des politiques et la conformité, garantissant l'adaptabilité aux exigences de mots de passe en évolution et aux nouvelles réglementations.

Cjwdev Active Directory Info, Édition Gratuite
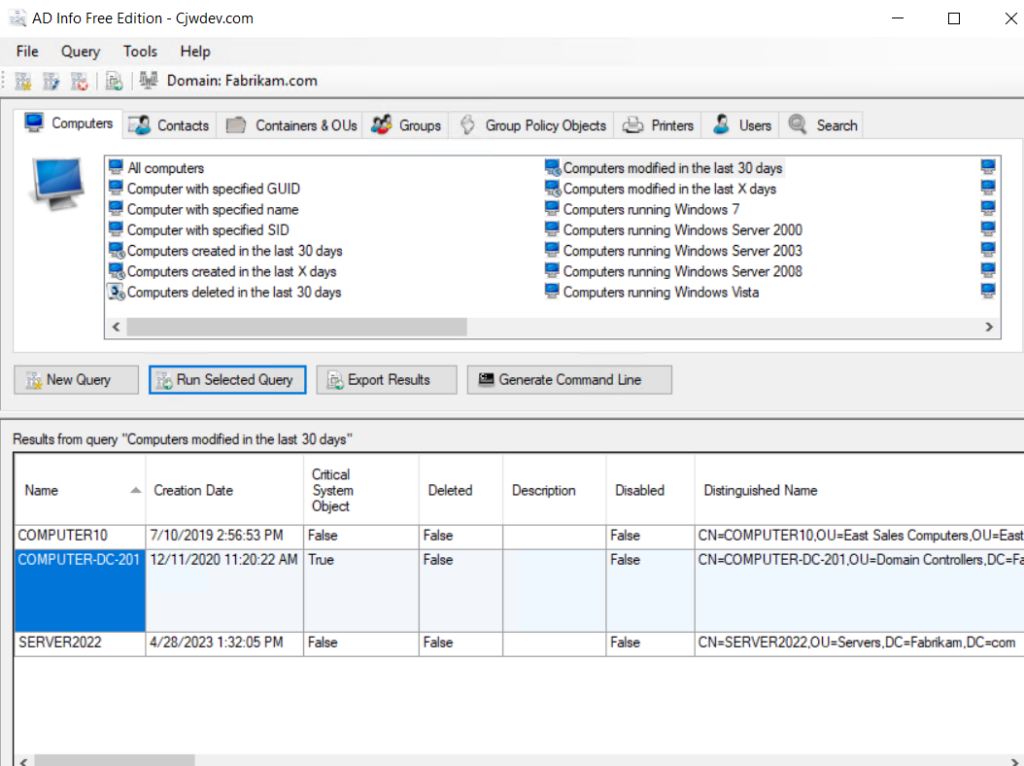
L'édition gratuite de Cjwdev Active Directory Info est un outil de Active Directory Reporting qui vous permet d'exécuter des requêtes sur les attributs de votre choix. Ses requêtes gèrent l'appartenance à des groupes directs et imbriqués, et assurent la précision en interrogeant chaque contrôleur de domaine pour les attributs non répliqués. L'outil prend également en charge les requêtes multi-domaines avec de simples entrées de nom de domaine et d'identifiants, garantissant ainsi polyvalence et large applicabilité dans des environnements informatiques diversifiés. Les utilisateurs peuvent rapidement générer des rapports en CSV, HTML ou TXT pour obtenir des informations sur des éléments tels que les comptes verrouillés, les utilisateurs désactivés, les utilisateurs avec le drapeau “password never expires”, et les Group Policy objects modifiés au cours des 30 derniers jours.
Il existe une édition standard que vous pouvez acheter qui offre plus de fonctionnalités.
Cjwdev AD Permissions Reporter, Édition Gratuite
L'édition gratuite de Cjwdev AD Permissions Reporter simplifie la tâche de rapport sur les permissions de sécurité pour tous les objets Active Directory. Vous pouvez exécuter des rapports en quelques secondes et exporter les résultats vers un fichier CSV ou HTML. Il existe une édition standard que vous pouvez acheter qui offre plus de fonctionnalités.
Cjwdev Group Manager
Cjwdev Group Manager permet au responsable d'un groupe de gérer les rôles et les paramètres de ce groupe, y compris l'ajout et la suppression de membres ainsi que l'exportation d'une liste des membres du groupe vers un fichier CSV.
L'édition gratuite vous permet de gérer uniquement un seul groupe, et vous ne pouvez pas ajouter de nouveaux membres d'autres domaines. Il existe une édition standard que vous pouvez acheter qui offre plus de fonctionnalités.
Cjwdev Managed Service Accounts GUI
Cjwdev Managed Service Accounts GUI vous aide à configurer des comptes de service gérés (MSAs) à l'aide d'une interface graphique intuitive qui élimine le besoin de commandes PowerShell. L'outil permet de gérer plusieurs domaines avec les identifiants appropriés.
Cjwdev AD Tidy
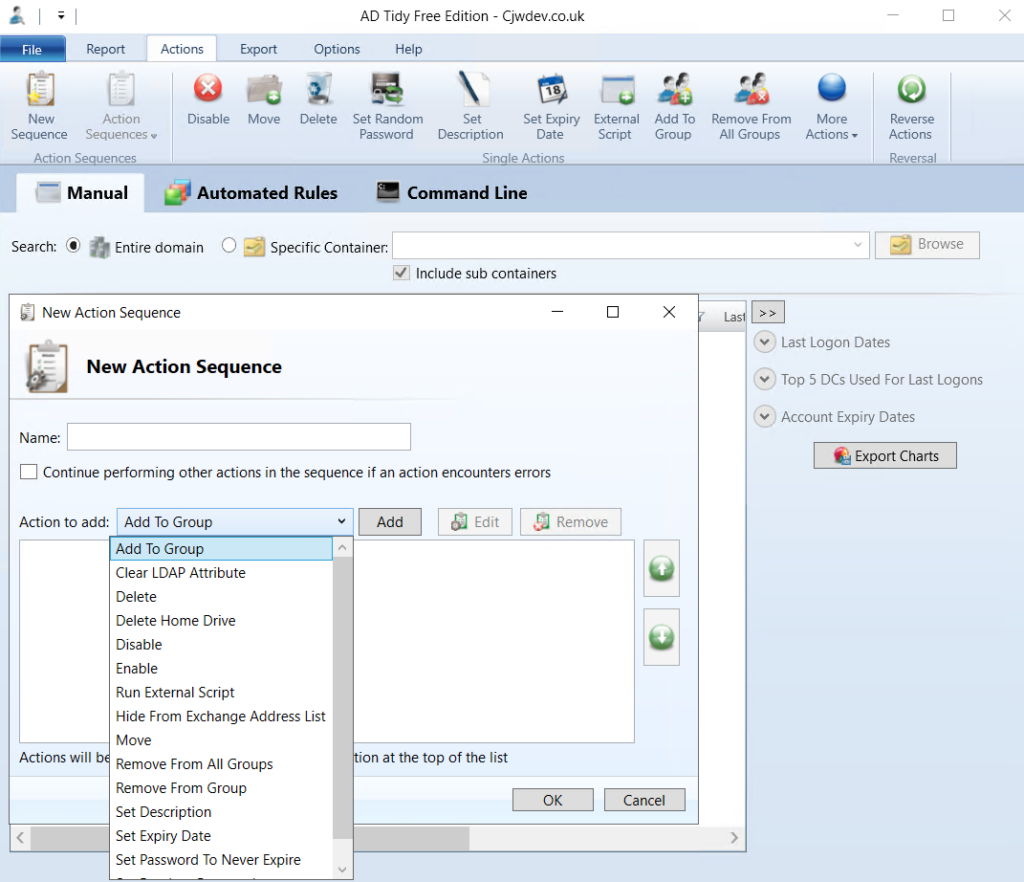
Cjwdev AD Tidy permet aux administrateurs de gérer facilement les comptes AD en masse et de nettoyer les comptes obsolètes ou inactifs. Il offre une interface simple pour réaliser des tâches telles que l'ajout de plusieurs comptes à un groupe de sécurité spécifique, ou la définition de mots de passe aléatoires ou d'une date d'expiration particulière pour un ensemble de comptes.
L'utilitaire offre des filtres de recherche personnalisables pour identifier les comptes d'utilisateurs et d'ordinateurs qui n'ont pas été utilisés pendant une période spécifiée, avec des options pour les désactiver ou les supprimer, ou les déplacer vers une autre UO. AD Tidy simplifie le processus pour garantir que l'Active Directory reste organisé et exempt d'encombrement.
LDAPSoft AD Browser
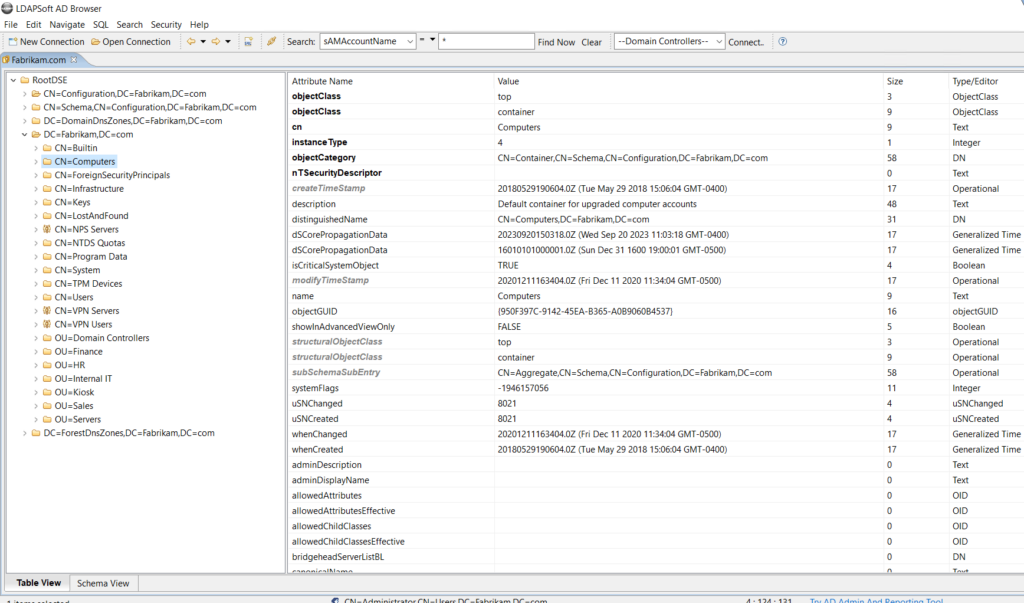
LDAPSoft AD Browser simplifie le processus de navigation dans votre hiérarchie AD en lecture seule en vous offrant une vue basée sur le web de AD. Il propose des fonctionnalités de recherche textuelle et visuelle robustes, y compris une barre de recherche rapide pratique pour des informations couramment recherchées telles que les e-mails et les noms des employés. AD Browser vous permet de voir tous les attributs disponibles et d'exécuter des déclarations SQL-LDAP. Il prend en charge une gamme complète d'annuaires et est compatible avec les versions v2 et v3 de LDAP, facilitant un accès transparent à plusieurs annuaires via une seule interface.
wiseDATAman Password Control
wiseDATAman Password Control simplifie le processus de réinitialisation de mot de passe en offrant aux équipes de support informatique une alternative conviviale à la console MMC. Ils peuvent également réinitialiser les mots de passe en masse, ce qui permet de gagner du temps et de l'effort lors de la gestion des mots de passe des comptes de service.
Optimisé pour les domaines Active Directory, l'outil permet également d'activer et de désactiver les comptes d'utilisateurs, avec des options de personnalisation disponibles dans le fichier de configuration. Il dispose d'un bouton pour générer des mots de passe aléatoires, qui par défaut incluent un mélange de caractères majuscules, minuscules et numériques.
Outils SysOps AD Query
SysOps Tools AD Query permet aux utilisateurs de rechercher rapidement dans AD des informations sur un utilisateur ou un ordinateur spécifique, y compris les attributs de schéma qui ne sont normalement pas lisibles. Bien que l'outil soit gratuit, la société exige tout de même pas mal d'informations personnelles pour accéder au téléchargement.
Téléchargez l'eBook :
RIA-Media SysAdmin Anywhere
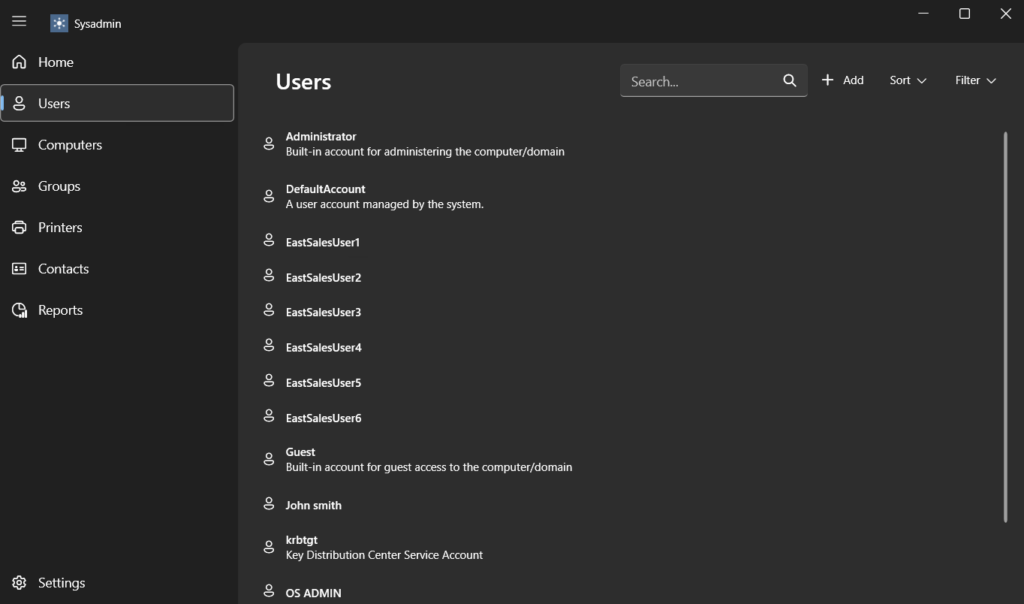
RIA-Media SysAdmin Anywhere un outil polyvalent gratuit pour l'administration de réseaux basés sur Active Directory. Il aide à réinitialiser les mots de passe des utilisateurs et à interroger des objets, ainsi qu'à gérer les objets AD en ajoutant, modifiant et supprimant des photos. Il propose également une variété d'autres fonctions qui vont au-delà des tâches d'Active Directory.
Spiceworks People View
Spiceworks People View vous permet de voir et de mettre à jour les propriétés des comptes utilisateurs AD, telles que l'email, le numéro de téléphone, le titre et le département. Vous pouvez ajouter des appareils aux profils des utilisateurs pour surveiller les programmes logiciels installés et effectuer des mises à jour si nécessaire. Vous pouvez également réinitialiser les mots de passe et activer ou désactiver les comptes utilisateurs. L'outil offre également un portail web d'auto-service pour la gestion des mots de passe et des profils utilisateurs, ainsi qu'une surveillance en temps réel de l'état de tous vos appareils.
Outils payants de Directory Management
Ci-dessous se trouvent des outils de Directory Management qui nécessitent une licence mais qui offrent une sorte d'essai gratuit.
MaxPowerSoft Active Directory Reports
MaxPowerSoft Active Directory Reports aide les administrateurs à gérer et auditer leur infrastructure Active Directory. À partir d'une interface intuitive, les utilisateurs peuvent générer des rapports détaillés sur les comptes utilisateurs, les appartenances aux groupes, les unités organisationnelles, les permissions et plus encore. Ces rapports peuvent être utilisés pour améliorer la sécurité et démontrer la conformité avec les politiques internes et les réglementations externes. Par exemple, les utilisateurs peuvent identifier des changements anormaux, repérer des comptes inactifs ou expirés, vérifier le statut des mots de passe et examiner l'activité de connexion. Les rapports peuvent être exportés dans divers formats pour répondre à différents besoins d'audit et de conformité, faisant de cet outil un choix polyvalent pour toute organisation cherchant à optimiser la gestion AD. Vous pouvez vous inscrire pour un essai gratuit de deux semaines.
ENow
ENow AD Monitoring & Reporting provides real-time monitoring of your AD environment from a single pane of glass. It helps you identify faults and failures across all critical AD components including domain controllers, DNS and domain replication. By identifying problem issues early on, you can mitigate them before they evolve into bigger problems. The company does not offer a free version of this tool, but users can register for a 14-day free trial.
Lisez le billet de blog associé :
AlbusBit AD FastReporter
AlbusBit AD FastReporter facilite la tâche du personnel informatique pour générer, stocker, planifier et partager des rapports AD. Il comprend une variété de rapports prédéfinis sur votre infrastructure AD et réduit la génération de rapports à un simple processus en 3 étapes. Cependant, seule la version Pro vous permet d'entrer des conditions et des critères pour créer des rapports personnalisés. Vous pouvez télécharger un essai gratuit de 7 jours.
Softerra LDAP Administrator
Softerra LDAP Administrator est un outil polyvalent pour la gestion des annuaires LDAP (Lightweight Directory Access Protocol). Son interface intuitive permet aux administrateurs de naviguer, rechercher et modifier les entrées d'annuaire facilement. L'application prend en charge plusieurs services LDAP et offre des fonctionnalités avancées telles que des capacités de recherche robustes, l'édition de schémas et la gestion des access control management. De plus, elle simplifie des tâches complexes comme la synchronisation d'annuaires, l'import/export de données et la configuration de la sécurité. Elle est idéale pour les professionnels de l'informatique de tous niveaux d'expertise. Le fournisseur propose un essai gratuit de 30 jours.
Outil de Directory Management SolarWinds
SolarWinds fournit une suite d'outils pour simplifier et automatiser une variété de tâches AD complexes afin d'améliorer la sécurité et la conformité. Les domaines couverts incluent la gestion des comptes utilisateurs, la gestion des groupes, la gestion des mots de passe, le reporting de conformité et d'audit et Group Policy management. Il est préférable de visiter le site web de SolarWinds et de lire leur site web pour trouver l'outil approprié à vos besoins. Vous pouvez tester n'importe lequel d'entre eux pendant une période d'essai de 30 jours.
Softerra Adaxes
Softerra Adaxes est une solution robuste pour la gestion unifiée de AD, Azure AD, Exchange et Microsoft 365. Elle simplifie la délégation des droits administratifs, renforce la sécurité avec une surveillance proactive et offre des capacités d'auto-assistance pour réduire la charge du helpdesk. Ses fonctionnalités de reporting avancées aident à la conformité et à l'audit, et son interface personnalisable s'adapte aux rôles uniques au sein des équipes informatiques. C'est une bonne solution pour les organisations avec plusieurs domaines AD ou des environnements hybrides. Vous pouvez l'essayer gratuitement pendant 30 jours.
Zohno Z-Hire et Z-Term
Zohno Z-Hire et Z-Term sont des outils à tâche unique. Z-Hire accélère le processus de création de comptes utilisateurs pour les nouvelles recrues en automatisant le processus de création de comptes utilisateurs informatiques pour les boîtes aux lettres Exchange et les comptes Active Directory et Lync. Zohno affirme que Z-hire peut réduire le temps de déploiement des comptes de 600%.
Z-Term permet aux administrateurs informatiques d'effectuer des tâches courantes à partir d'une seule interface lorsqu'un employé quitte l'entreprise. Les deux outils proposent des essais gratuits.
ManageEngine ADManager Plus
ManageEngine ADManager Plus simplifie diverses tâches de gestion AD. Il facilite la gestion en masse des comptes utilisateurs et d'autres objets AD, fournit des rapports détaillés et automatise des tâches routinières telles que la provision et la déprovision des utilisateurs. Son contrôle d'accès basé sur les rôles simplifie la délégation tout en garantissant la sécurité. L'outil propose également un workflow pour gérer la billetterie. Vous pouvez utiliser ADManager Plus gratuitement pendant 30 jours.
CENTREL Solutions XIA Automation
CENTREL Solutions XIA Automation provisionne automatiquement des comptes utilisateurs dans Active Directory, Exchange et Microsoft 365. Vous pouvez également automatiser ou déléguer des tâches de gestion courantes, telles que la provision en masse de comptes et les changements de mots de passe. Vous pouvez réaliser toutes ces opérations via une interface web ou un appareil mobile, ce qui en fait un outil extrêmement polyvalent. Vous pouvez le télécharger pour un essai de 30 jours.
Netwrix Auditor for Active Directory
Conclusion
Avec tant d'options au choix, il peut être difficile de trouver la bonne combinaison d'outils de gestion AD pour vos besoins. La stratégie la plus efficace consiste à installer différents outils et à les essayer dans votre environnement AD. Cela vous donnera un aperçu de leur efficacité pour vos besoins et préférences spécifiques.
FAQ
Quel est un outil avancé de gestion AD qui est très populaire ?
Le module Active Directory de Windows PowerShell est probablement l'outil AD le plus populaire et le plus sophistiqué. Il permet l'automatisation des tâches et la gestion de la configuration via l'interface de ligne de commande et le script. Vous pouvez utiliser PowerShell pour gérer vos domaines AD, ordinateurs, utilisateurs, groupes et plus encore.
Quels sont les deux outils Microsoft utilisés pour administrer les utilisateurs AD ?
Microsoft fournit deux outils que vous pouvez utiliser pour administrer les utilisateurs AD :
- Les utilisateurs et ordinateurs Active Directory (ADUC) sont utilisés pour gérer les comptes d'utilisateurs, les groupes et les comptes d'ordinateurs. Vous pouvez créer et supprimer des comptes d'utilisateurs, changer les propriétés des comptes d'utilisateurs, réinitialiser les mots de passe, ajouter et retirer des membres de groupes, et plus encore.
- Le Active Directory Administrative Center vous permet d'effectuer toutes les tâches comme ADUC, et plus encore. Il offre une interface graphique pour gérer tous les aspects d'Active Directory, y compris les utilisateurs, les groupes, les ordinateurs, les domaines et les sites.
Comment choisir un outil gratuit de Directory Management
Netwrix PingCastle évalue un domaine Active Directory par rapport aux chemins d’attaque connus et aux mauvaises configurations avant qu’un attaquant ne les découvre.
Cette liste couvre les outils de gestion d’Active Directory à connaître, regroupés selon leur coût et leurs fonctionnalités réelles. Certains sont gratuits à vie, d’autres gratuits jusqu’à un certain nombre d’objets, et d’autres sont des versions d’essai qui expirent.
Les outils représentent une grande partie de cet écart. Les bons outils AD raccourcissent le travail de routine, détectent les problèmes avant un auditeur et permettent à une petite équipe de couvrir un environnement qui nécessiterait autrement plus de personnes. Les mauvais créent une fausse impression de couverture.
Bien choisir repose sur quatre critères, et la plupart des outils installés une fois puis oubliés échouent à au moins un.
La portée est la première considération, car les utilitaires à tâche unique résolvent bien un problème, comme retrouver un compte verrouillé, tandis que les produits plus larges couvrent ensemble la gestion des accès, les rapports et l’audit. La plupart des équipes finissent par utiliser plusieurs utilitaires en plus d’un produit sous licence.
Active Directory (AD) reste le principal référentiel d'identité dans la plupart des organisations, ce qui en fait également le premier endroit où un intrus cherche. Dans l'enquête derrière The Netwrix 2026 Data and Identity Security Report, 73 % des responsables de la sécurité et des TI ont déclaré ne pas être entièrement confiants que leur AD soit exempt de mauvaises configurations d'escalade de privilèges, et seulement 36 % avaient réalisé une évaluation complète de la sécurité AD au cours des 12 derniers mois.
Outils Microsoft pour gérer Active Directory
La piste d’audit est souvent le manque que les équipes découvrent seulement après coup. Un outil de reporting montre l’état actuel, donc si vous devez montrer qui a changé quoi et quand, vous avez besoin d’une solution qui suit les modifications dans AD.
Le modèle d’accès est tout aussi important, car les outils en lecture seule sont sûrs à confier au personnel junior et aux équipes d’assistance, tandis que tout ce qui écrit dans AD nécessite des contrôles plus stricts, car une opération en masse appliquée à la mauvaise unité organisationnelle (OU) est difficile à annuler. Une bonne Active Directory delegation réduit la fréquence à laquelle quelqu’un a besoin de droits étendus dès le départ.
"Gratuit" signifie trois choses différentes dans cette liste, et les fournisseurs précisent rarement laquelle s'applique. Certains outils restent gratuits indéfiniment, d'autres sont des éditions gratuites limitées par nombre d'objets, et d'autres sont des essais qui expirent. Vérifiez ce que vous obtenez avant de mettre en place un processus récurrent dessus.
Microsoft propose un ensemble d’outils AD adaptés à des tâches de gestion spécifiques. Ils sont disponibles directement dans Windows Server et peuvent également fonctionner sur Windows 10 ou Windows 11 en installant Remote Server Administration Tools (RSAT).
Les outils Microsoft AD les plus couramment utilisés incluent les suivants :
- Active Directory Administrative Center (ADAC) : En tant qu’alternative moderne à ADUC, ADAC ajoute la Corbeille Active Directory, la gestion fine des politiques de mot de passe et un visualiseur d’historique PowerShell qui montre le cmdlet derrière chaque action effectuée dans l’interface. Cette dernière fonctionnalité fait d’ADAC un moyen pratique d’apprendre le scripting AD.
- Active Directory Sites and Services : Cet outil gère la réplication entre les contrôleurs de domaine (DC) et configure la topologie réseau AD.
- Active Directory Users and Computers (ADUC) : Ce composant logiciel enfichable de Microsoft Management Console (MMC) gère les tâches quotidiennes telles que la gestion des utilisateurs, des groupes, des ordinateurs et des unités d’organisation (OU). Installer et utiliser ADUC nécessite uniquement que la fonctionnalité RSAT soit activée sur le poste de travail.
- Console de gestion des Group Policy (GPMC) : Cette console crée et gère des objets Group Policy (GPOs), qui configurent de manière centralisée les environnements utilisateurs et ordinateurs sur le réseau, des paramètres de sécurité au déploiement logiciel. Le Guide ultime de la gestion des Group Policy approfondit le sujet.
- ADSI Edit : Un éditeur bas niveau qui expose chaque attribut de chaque objet AD, y compris ceux que d'autres consoles cachent. Il est puissant et impitoyable, utilisez-le donc en dernier recours.
Outils gratuits tiers de gestion d’Active Directory
Explorateur Active Directory
Ces outils gèrent la gestion basique d'AD, mais s'arrêtent avant l'automatisation et la profondeur des rapports.
Les outils ci-dessous sont gratuits à utiliser, bien que « gratuit » implique des conditions différentes dans chaque cas.
- System Center Configuration Manager (SCCM) : SCCM couvre des environnements plus vastes, du déploiement d'applications, de mises à jour et de systèmes d'exploitation à la gestion des inventaires et de la conformité.
Explorateur Active Directory parcourant les objets et attributs du répertoire
Microsoft AdRestore
Active Directory Explorer (AD Explorer) est un utilitaire Sysinternals gratuit pour visualiser et modifier AD. Il navigue dans l'annuaire, enregistre les emplacements favoris et inspecte les propriétés et attributs des objets. Les administrateurs peuvent modifier les permissions, examiner le schéma d'un objet et créer des recherches complexes à enregistrer et réutiliser.
Sa fonctionnalité la plus utile est les instantanés. AD Explorer capture la base de données AD pour une analyse hors ligne, puis charge l’instantané comme s’il était connecté à l’annuaire en direct. Un outil de comparaison intégré met en évidence les différences entre objets, attributs et permissions entre deux instantanés, ce qui vous donne un enregistrement approximatif des modifications sans produit de surveillance.
Microsoft AdRestore énumère les objets AD tombstone en ligne de commande
Netwrix Auditor for Active Directory Édition Communautaire
Windows Server 2003 a introduit la restauration des objets supprimés ou tombstone. Microsoft AdRestore est un outil en ligne de commande à tâche unique qui énumère les objets tombstone dans un domaine et les restaure individuellement. Sur Windows Server 2008 R2 et versions ultérieures, la Corbeille Active Directory dans ADAC gère la plupart des restaurations de manière plus propre, donc AdRestore sert principalement les environnements plus anciens.
Netwrix Auditor pour Active Directory Community Edition suit les connexions utilisateur et les modifications des utilisateurs AD, groupes, UO, liens et stratégies GPO, puis envoie un résumé quotidien des 24 dernières heures. C'est un téléchargement gratuit sans date d'expiration.
Netwrix Account Lockout Examiner
C'est un téléchargement gratuit sans période d'essai ni expiration, et cela nécessite Windows 8.1 ou une version ultérieure avec .NET Framework 4.5.
Netwrix Account Lockout Examiner montrant la cause principale d’un compte AD verrouillé.
L’édition gratuite rapporte ce qui a changé et quand, mais n’identifie pas quel compte a effectué la modification. Elle ne comprend pas non plus la recherche interactive, les rapports de conformité prédéfinis mappés sur des normes telles que PCI DSS, HIPAA et GDPR, les alertes, les tableaux de bord, le stockage à long terme ni les contrôles d’accès basés sur les rôles, et elle envoie son résumé à un seul destinataire. Cela en fait un outil de dépannage quotidien plutôt qu’une archive de conformité.
Netwrix Account Lockout Examiner réduit le temps passé à résoudre les blocages de comptes AD. Un clic permet de tracer la cause, qu'il s'agisse d'un lecteur réseau mal mappé, d'un service ou d'une tâche planifiée utilisant des identifiants périmés, ou d'un mot de passe obsolète mis en cache sur un appareil mobile. Les comptes de service verrouillés, souvent les plus difficiles à diagnostiquer, sont là où il fait la différence.
Outil de rapport sur les permissions effectives de Netwrix
Sortie de Netwrix Effective Permissions Reporting Tool pour les permissions AD et serveur de fichiers
Netwrix Effective Permissions Reporting Tool rapporte les permissions utilisateur dans Active Directory et sur les serveurs de fichiers, en séparant les permissions explicitement attribuées de celles héritées via l'appartenance à un groupe. Cette distinction rend le résultat exploitable lors d'une revue d'accès.
Réinitialisation massive de mot de passe Netwrix
Netwrix Inactive User Tracker
Netwrix Auditor reprend là où s’arrête la Community Edition gratuite, ajoutant l’attribution des modifications, des rapports conformes et une conservation à long terme. Commencez un essai gratuit.
L'outil est gratuit, sans frais de licence ni limite de temps. Il fournit une vue instantanée de qui a accès actuellement et n'enregistre pas qui a modifié cet accès ni quand, donc associez-le au suivi des modifications si vous avez besoin d'historique. Examiner régulièrement les permissions effectives est une étape pratique vers le principe du moindre privilège.
Netwrix Bulk Password Reset réinitialise les mots de passe administrateurs locaux et utilisateurs sur de nombreuses stations de travail simultanément, à distance, sans se connecter à chaque machine. Vous pouvez cibler des machines spécifiques, des UO ou des domaines entiers, ou importer une liste personnalisée d’ordinateurs depuis un fichier texte. C’est gratuit, sans frais de licence et sans expiration.
Netwrix Password Expiration Notifier
Netwrix Inactive User Tracker détecte les comptes utilisateurs dormants et rapporte leur ancienneté et période d'inactivité, afin que vous puissiez décider quoi désactiver ou supprimer. Définissez un seuil comme 90 jours, et l'outil désactivera les comptes correspondants ou les déplacera vers une OU désignée selon un planning.
Rapport résumé de Netwrix Password Expiration Notifier sur les expirations de mots de passe à venir
Il interroge directement les contrôleurs de domaine locaux et ne couvre pas Entra ID, ce qui est important si votre nettoyage doit couvrir les deux. Les comptes inactifs représentent un risque permanent, car chaque compte dormant avec des identifiants actifs est un candidat à privilege escalation.
Cjwdev Active Directory Info, Édition Gratuite
Nettoyer les comptes inactifs et revoir les permissions sont les deux tâches les plus souvent reportées jusqu’à ce qu’un audit les impose. Si votre dernière évaluation complète d’AD date de plus d’un an, commencez par là plutôt que d’ajouter un autre outil.
Netwrix Password Expiration Notifier envoie des emails aux utilisateurs et à leurs managers avant l'expiration des mots de passe et envoie des rapports récapitulatifs des expirations à venir. Moins de mots de passe expirés signifie moins d'appels au support, et cela maintient la rotation des mots de passe conforme à la politique sans suivi manuel. C'est un téléchargement gratuit sans date d'expiration.
Cjwdev Active Directory Info générant un rapport AD au niveau des attributs
L’édition gratuite de Cjwdev Active Directory Info exécute des requêtes sur les attributs que vous choisissez. Elle résout l’appartenance directe et imbriquée aux groupes et interroge chaque contrôleur de domaine pour les attributs non répliqués, ce qui garantit des résultats précis dans les environnements multi-DC.
Cjwdev AD Permissions Reporter, Édition gratuite
La requête multi-domaines fonctionne avec des entrées simples de nom de domaine et d’identifiants, et les rapports s’exportent en CSV, HTML ou TXT couvrant les comptes verrouillés, les utilisateurs désactivés, les comptes marqués "password never expires" et les GPO modifiées au cours des 30 derniers jours.
Gestionnaire de groupe Cjwdev
L'édition gratuite de Cjwdev AD Permissions Reporter rapporte les permissions de sécurité pour les objets AD et exporte les résultats en CSV ou HTML. L'édition Standard payante ajoute plus d'options de rapports.
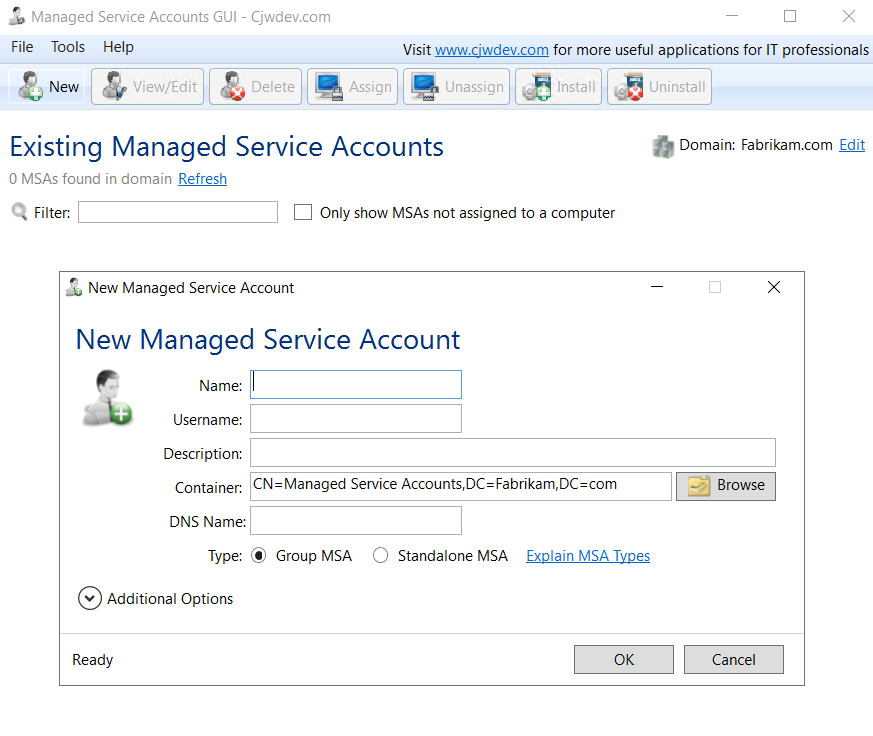
Interface graphique Cjwdev Managed Service Accounts
Cjwdev AD Tidy
Interface GUI des comptes de service gérés Cjwdev configurant un MSA
Cjwdev Group Manager permet au propriétaire d'un groupe de gérer l'appartenance et les paramètres du groupe, y compris l'ajout et la suppression de membres ainsi que l'exportation de la liste des membres au format CSV. Déléguer la gestion du groupe de cette manière évite que les modifications courantes d'appartenance passent par les comptes administrateurs de domaine.
L'interface graphique de Cjwdev Managed Service Accounts configure group managed service accounts via une interface plutôt que PowerShell, et fonctionne sur plusieurs domaines avec les bonnes informations d'identification.
Cjwdev AD Tidy identifie les comptes inactifs pour un nettoyage en masse
LDAPSoft AD Browser
Cjwdev AD Tidy gère en masse les comptes AD et supprime ceux obsolètes ou inactifs. Les tâches typiques incluent l’ajout de nombreux comptes à un groupe de sécurité ou la définition de mots de passe aléatoires ou d’une date d’expiration spécifique pour un ensemble de comptes.
LDAPSoft AD Browser affichant les attributs des objets AD en mode lecture seule
LDAPSoft AD Browser offre un accès en lecture seule à la hiérarchie AD, avec une recherche textuelle et visuelle incluant une barre de recherche rapide pour les recherches courantes telles que les e-mails et noms des employés. Il affiche tous les attributs disponibles, exécute des requêtes SQL-LDAP et prend en charge les versions 2 et 3 du Lightweight Directory Access Protocol (LDAP) sur plusieurs annuaires.
La version actuelle est une application de bureau Windows distribuée uniquement en 64 bits, et elle est gratuite pour un usage commercial et non commercial. L'accès en lecture seule la rend sûre à donner au personnel qui doit consulter des informations sans rien modifier.
Contrôle des mots de passe wiseDATAman
Requête AD SysOp Tools
SysAdmin partout
Interface web SysAdmin Anywhere pour l'administration d'Active Directory
wiseDATAman Password Control offre aux équipes d'assistance une alternative à la console MMC pour les réinitialisations de mots de passe, y compris les réinitialisations en masse qui font gagner du temps dans la maintenance des comptes de service. L'outil a été déplacé avec son éditeur depuis le site retiré wisesoft.co.uk vers wisedataman.com, où il reste gratuit et ne nécessite plus d'inscription. Associez-le à une Active Directory password policy solide afin que les réinitialisations ne réintroduisent pas de mots de passe faibles.
SysOp Tools AD Query recherche un utilisateur ou un ordinateur spécifique, y compris des attributs de schéma normalement illisibles, et exporte les résultats en XML. Il fonctionne sans installation. Deux conditions s'appliquent. Il est gratuit uniquement pour un usage non commercial, et le fournisseur demande une quantité importante d'informations personnelles avant le téléchargement.
SysAdmin Anywhere est un outil polyvalent gratuit pour administrer des réseaux basés sur AD, couvrant la réinitialisation des mots de passe, les requêtes et la gestion des objets, ainsi que l'inventaire et les rapports au-delà d'AD lui-même. Le projet est désormais open-source, avec le code publié sur GitHub avec la version packagée.
Outils payants de gestion d’Active Directory
Plusieurs produits ci-dessous proposent une édition gratuite en plus de la version sous licence, plutôt qu'une simple version d'essai, comme indiqué le cas échéant.
ManageEngine ADManager Plus
AlbusBit AD FastReporter
Les outils gratuits prennent en charge la majeure partie du travail quotidien ici : verrouillages de comptes, instantanés des permissions, nettoyage des comptes inactifs. Le fossé apparaît lorsque la question passe de « quel est l’état actuel » à « prouver ce qui a changé et quand », c’est là que Netwrix Auditor intervient à partir de sa Community Edition gratuite.Demandez une démo personnalisée pour voir la piste d’audit consultable sur votre propre domaine
ManageEngine ADManager Plus gère la gestion en masse des comptes utilisateurs et autres objets AD, des rapports détaillés et l'automatisation du provisioning et du deprovisioning. Le contrôle d'accès basé sur les rôles prend en charge la délégation, et un workflow intégré couvre la gestion des tickets.
ADManager Plus propose désormais une édition gratuite au lieu d'une version d'essai. Le niveau gratuit couvre jusqu'à 100 objets de domaine et inclut plus de 200 rapports AD ainsi que la gestion des utilisateurs et des ordinateurs, ce qui suffit pour un petit domaine ou une évaluation approfondie. Les éditions Standard et Professional sous licence suppriment la limite d'objets et ajoutent l'automatisation.
AlbusBit AD FastReporter génère, stocke, planifie et partage des rapports AD, avec un large ensemble de rapports prédéfinis et un processus de génération en trois étapes.
Rapports Active Directory de MaxPowerSoft
L'édition gratuite n'a pas de limite de temps. Elle couvre plus de 250 rapports dans huit catégories, une personnalisation sur 370 champs et plusieurs connexions de domaine. L'exportation, le stockage des rapports, les filtres personnalisés, la planification automatique et le support prioritaire sont disponibles dans l'édition Pro, à partir de 149 $. Les équipes qui ont seulement besoin de lire les rapports à l'écran peuvent rester indéfiniment sur l'édition gratuite.
Deux options existent en dessous de la licence complète. AD Reports Lite est une édition gratuite limitée à 200 objets, et le produit complet offre un essai de deux semaines avec des objets illimités et sans carte de crédit. La licence est par utilisateur administrateur.
SolarWinds Access Rights Manager
MaxPowerSoft Active Directory Reports génère des rapports sur les comptes utilisateurs, les appartenances aux groupes, les OU et les permissions, ce qui soutient à la fois la revue de sécurité et les preuves de conformité. Les administrateurs peuvent identifier les changements anormaux, trouver des comptes inactifs ou expirés, vérifier l’état des mots de passe et examiner l’activité de connexion, puis exporter dans plusieurs formats. Les versions récentes étendent la couverture à Entra ID en plus de l’AD sur site.
Un essai de 30 jours comprend tout ce qui est dans la full edition. La Full Edition, qui débloque le provisioning, les modifications des permissions, l’automatisation des workflows et la délégation, commence à 3 448 $.
Adaxes
SolarWinds Access Rights Manager (ARM) automatise les tâches AD liées à la gestion des utilisateurs et des groupes, la gestion des mots de passe, la conformité et les rapports d’audit, ainsi que la gestion des Group Policy. Le produit est l’ancien 8MAN, que SolarWinds a acquis et renommé, donc les anciens avis et documents utilisent encore ce nom.
Le produit est désormais commercialisé simplement sous le nom Adaxes plutôt que Softerra Adaxes, et sa documentation fait référence à Entra ID plutôt qu’à Azure AD.
Administrateur LDAP Softerra
Surveillance et rapports ENow AD
Adaxes fournit une gestion unifiée d’Active Directory, Entra ID, Exchange et Microsoft 365 depuis une seule interface. Il gère la délégation des droits administratifs, la surveillance proactive et les fonctionnalités en libre-service qui réduisent la charge du service d’assistance, et ses rapports soutiennent la conformité et les audits. Les organisations gérant plusieurs domaines AD ou des environnements hybrides sont les plus adaptées. Un essai gratuit est disponible.
Zohno Z-Hire et Z-Term
Softerra LDAP Administrator gère directement les annuaires LDAP, permettant aux administrateurs de naviguer, rechercher et modifier les entrées de l'annuaire. Il prend en charge plusieurs services LDAP et ajoute l'édition de schéma, la gestion du contrôle d'accès, la synchronisation des annuaires ainsi que l'importation et l'exportation de données. Le fournisseur propose un essai gratuit de 30 jours.
CENTREL Solutions XIA Automatisation
Zohno Z-Hire et Z-Term sont des outils mono-tâche couvrant les extrémités opposées du cycle de vie des employés. Z-Hire automatise la création de comptes pour les nouvelles recrues dans Active Directory, Exchange et Microsoft 365, tandis que Z-Term désactive les comptes et supprime les accès dans les systèmes connectés lorsqu'une personne quitte. Les deux sont disponibles en essai.
ENow AD Monitoring and Reporting surveille un environnement AD en temps réel depuis une console unique, identifiant les défauts sur les contrôleurs de domaine, DNS et réplication afin que les problèmes apparaissent avant que les utilisateurs ne les remarquent. Il n'existe pas d'édition gratuite, mais un essai est disponible, et il s'inscrit dans la catégorie plus large des outils de surveillance Active Directory conçus pour une visibilité continue de l'infrastructure plutôt que pour des contrôles ponctuels.
Quand les outils gratuits ne suffisent plus
Netwrix Access Analyzer calcule les permissions effectives sur Active Directory et les systèmes de fichiers en une seule passe, montrant exactement qui peut accéder à quoi avant qu’un auditeur ne le demande. Demandez un essai gratuit.
CENTREL Solutions XIA Automation provisionne des comptes utilisateurs dans Active Directory, Exchange et Microsoft 365, et automatise ou délègue des tâches courantes telles que le provisioning en masse et les changements de mot de passe, y compris le provisioning en masse à partir de CSV. Les administrateurs travaillent via une interface web ou un appareil mobile, et un essai sans engagement est disponible.
Les utilitaires gratuits sont efficaces pour des tâches spécifiques : trouver des comptes inactifs, résoudre des blocages ou générer un rapport de permissions. Ce qu’ils ne fournissent pas, c’est un enregistrement continu des changements dans le domaine, des alertes quand quelque chose change alors que ça ne devrait pas, ou des rapports qu’un auditeur accepte sans questions complémentaires.
Comment Netwrix aide à la gestion et à la sécurité d’Active Directory
Netwrix Auditor
Netwrix couvre la gestion et la sécurité d’AD avec des produits distincts plutôt qu’un outil universel, donc le bon choix dépend de la tâche que vous souhaitez accomplir.
Le problème sous-jacent est que la plupart des dommages dans AD ressemblent à une administration ordinaire lorsqu'ils se produisent, ce qui est le schéma derrière les erreurs de gestion AD les plus courantes qui continuent de réapparaître même dans des environnements déjà surveillés.
Les équipes franchissent généralement cette limite à l’un des trois moments suivants. Le premier est un audit, lorsque quelqu’un demande qui a accordé un accès privilégié à un compte il y a huit mois et que rien dans la stack ne peut répondre. Le deuxième est la montée en charge, lorsque le domaine de votre environnement AD dépasse les limites d’objets des éditions gratuites mentionnées ci-dessus. Le troisième est la délégation, lorsque le personnel du helpdesk doit effectuer des tâches AD sans détenir de droits leur permettant de faire autre chose.
Netwrix Directory Manager
Netwrix Access Analyzer
Netwrix Auditor enregistre chaque modification dans AD et Entra ID avec les valeurs avant et après dans une piste d’audit consultable, sans agent, et conserve cet historique comme preuve de conformité à long terme. Il répond à la question qui a changé quoi, quand et où, que la Community Edition laisse ouverte, et fournit des rapports prédéfinis conformes à PCI DSS, HIPAA, GDPR et autres normes. Le déploiement prend environ 30 minutes.
Chez Bank of Botetourt, remplacer les rapports de 200 pages d’un MSSP par le tableau de bord d’évaluation des risques de Netwrix Auditor a permis à une petite équipe informatique d’avoir une visibilité claire sur les changements réellement importants, réduisant les contrôles de sécurité quotidiens de plus de deux heures à 20 minutes.
Netwrix PingCastle
Netwrix Directory Manager automatise la gestion du cycle de vie des groupes et des utilisateurs, y compris l’adhésion dynamique aux groupes basée sur les attributs de l’annuaire et les demandes en libre-service basées sur des workflows qui permettent aux utilisateurs de rejoindre ou de quitter des groupes avec l’approbation du manager ou des pairs. L’administration déléguée va plus loin, permettant aux propriétaires de groupes de gérer eux-mêmes les modifications d’adhésion et les réinitialisations de mot de passe sans passer chaque demande par le compte administrateur du domaine.
Netwrix Access Analyzer calcule les permissions effectives dans Active Directory, les systèmes de fichiers et autres magasins de données, en résolvant les groupes imbriqués et les droits hérités en une vue unique de qui peut accéder à quoi. Il identifie également les conditions qui permettent un accès excessif, y compris les partages ouverts, l’héritage cassé et les permissions attribuées directement.
Netwrix Identity Recovery
Construire la bonne pile d’outils Active Directory
Netwrix PingCastle évalue un domaine AD selon des chemins d’attaque connus et des mauvaises configurations, produisant un rapport de risque qui cartographie les routes d’escalade de privilèges qu’un attaquant pourrait suivre. Pour 73 % des équipes dans l’enquête Netwrix qui n’étaient pas sûres que leur AD soit exempt de mauvaises configurations d’escalade de privilèges, cette évaluation tranche la question.
Netwrix Identity Recovery restaure les objets Active Directory, les attributs et les domaines entiers après une suppression accidentelle ou une attaque destructrice, y compris la récupération de forêt qui serait autrement effectuée via des runbooks manuels. Il couvre les cas d’échec que les utilitaires gratuits de restauration ne peuvent atteindre.
Construire la bonne suite d’outils Active Directory signifie associer chaque tâche au produit adapté : utilitaires gratuits pour le travail quotidien, outils sous licence lorsque les enjeux justifient l’investissement.
Il n’y a pas de réponse universelle, mais commencer par les éditions perpétuellement gratuites et laisser les véritables lacunes, et non les listes de fonctionnalités, décider ce que vous licencez réduit rapidement le champ.
Pour les équipes qui doivent prouver ce qui a changé et combler les lacunes de visibilité laissées par les outils gratuits, Netwrix Auditor et Netwrix PingCastle offrent un historique des modifications consultable et une notation des chemins d’attaque sans les semaines de déploiement qu’exige une plateforme d’entreprise complète.
Demandez une démo de Netwrix pour voir l'historique des modifications et le score des chemins d'attaque sur votre propre domaine, pas dans un environnement d'exemple.
Avertissement : Les tarifs des outils, les limites des offres gratuites et les conditions d’essai dans cet article sont à jour en août 2026 ; vérifiez les détails auprès de chaque fournisseur avant de vous engager.
Partager sur
En savoir plus
À propos de l'auteur
Ian Andersen
Vice-président de l'ingénierie avant-vente
Ian a plus de deux décennies d'expérience dans le domaine de l'IT, avec une spécialisation dans la gouvernance des données et des accès. En tant que VP de l'Ingénierie Avant-Vente chez Netwrix, il est responsable de garantir un déploiement de produit fluide et l'intégration de Identity Management pour les clients dans le monde entier. Sa longue carrière l'a positionné pour répondre aux besoins des organisations de toutes tailles, avec des postes qui incluent la direction de l'équipe d'architecture de sécurité pour une institution financière américaine du Fortune 100 et la fourniture de solutions de sécurité aux petites et moyennes entreprises.
En savoir plus sur ce sujet
Ils ont tout bien fait en hygiène des identités. Et subi 4 fois plus de violations
Contrôles étendus LDAP puissants : Anti-remédiation et reconnaissance invisible dans AD
Créez des utilisateurs AD en masse et envoyez leurs identifiants par e-mail à l'aide de PowerShell
Comment créer, modifier et tester des mots de passe en utilisant PowerShell
Comment ajouter et supprimer des groupes AD et des objets dans des groupes avec PowerShell