
10 outils de surveillance réseau pour les équipes de taille moyenne en 2026
Jun 24, 2025
Les outils de surveillance réseau vous indiquent qu’un lien est saturé à 2 heures du matin. Bien moins nombreux sont ceux qui vous disent qui s’est connecté au pare-feu et a modifié la règle qui en est la cause. Cette liste couvre dix outils : neuf qui surveillent la performance, la disponibilité et la santé de l’infrastructure, et un qui audite les modifications de configuration et les connexions avec le compte derrière chacune. La plupart des équipes du marché intermédiaire ont besoin que les deux tâches soient couvertes avant qu’un incident ne pose la deuxième question.
Les pare-feux, les passerelles VPN et autres dispositifs périphériques se situent entre Internet et tout le reste. Dans le Verizon 2026 Data Breach Investigations Report, les victimes d’attaques par ransomware dans des organisations de moins de 1 000 employés présentaient des vulnérabilités non corrigées sur les dispositifs périphériques dans 29 % des cas et des identifiants compromis dans 38 %.
Une fois qu’un appareil de ce type est compromis, les questions portent sur les changements et les accès, pas sur la bande passante
La plupart des outils de surveillance réseau répondent bien à la question des performances. Ils interrogent les appareils, tracent l’utilisation des interfaces et alertent lorsqu’un élément cesse de répondre. Beaucoup moins enregistrent les modifications de configuration, les échecs de connexion et les mises à jour du firmware qui expliquent pourquoi l’environnement est différent ce matin par rapport à hier soir.
Les dix outils ci-dessous se répartissent en deux groupes. Neuf surveillent les performances, la disponibilité et la santé de l'infrastructure, et un audite qui a modifié un appareil et quelle a été la modification.
Qu'est-ce qu'un outil de surveillance réseau ?
Un outil de surveillance réseau est un logiciel qui observe en continu les dispositifs et le trafic réseau, collecte des données de performance et de disponibilité, et alerte les administrateurs lorsque les conditions dépassent des seuils définis.
Il interroge généralement les routeurs, commutateurs, pare-feu, serveurs et endpoints via des protocoles standards, puis présente les résultats sous forme de tableaux de bord, rapports et alertes.
La catégorie se divise selon une ligne qu’il vaut mieux nommer tôt. La surveillance des performances répond à la question de savoir si le réseau fonctionne, couvrant la disponibilité des appareils, la saturation des liens et l’augmentation de la latence.
La surveillance de la sécurité et de la configuration indique qui a modifié, quelle était la valeur avant et si ce changement était autorisé. La plupart des produits privilégient fortement le premier aspect. La réponse aux incidents et les audits dépendent du second.
Outils de surveillance réseau en un coup d'œil
Le tableau ci-dessous associe chaque outil à sa fonction principale, son déploiement, la disponibilité du niveau gratuit au-delà de l'essai, et l'environnement auquel il convient le mieux.
Outil | Fonction principale | Déploiement | Version gratuite | Idéal pour |
|---|---|---|---|---|
|
Netwrix Auditor for Network Devices |
Audit des modifications de configuration et des connexions |
Sur site |
Essai |
Équipes nécessitant des preuves d'audit pour les équipements réseau |
|
SolarWinds Network Performance Monitor |
Surveillance des performances et des pannes |
Sur site |
Essai |
Environnements routés importants avec besoins SNMP avancés |
|
Paessler PRTG Network Monitor |
Surveillance tout-en-un basée sur des capteurs |
Sur site |
Oui, capteurs limités |
Environnements mixtes souhaitant un seul outil |
|
ManageEngine OpManager |
Surveillance des performances et des pannes |
Sur site |
Essai uniquement |
Équipes soucieuses du budget surveillant par nombre d'appareils |
|
Zabbix |
Surveillance d'infrastructure open source |
Auto-hébergé |
Oui, totalement open source |
Équipes disposant de temps d'ingénierie à investir |
|
Nagios XI |
Surveillance d'infrastructure avec plugins |
Auto-hébergé |
Nagios Core est gratuit |
Environnements déjà sous Nagios Core |
|
Datadog Network Performance Monitoring |
Surveillance des flux cloud et hybrides |
SaaS |
Essai |
Charges cloud natives et conteneurisées |
|
Auvik Network Management |
Cartographie automatisée et sauvegarde de configuration |
SaaS |
Essai |
Équipes réduites et fournisseurs de services gérés |
|
LM Envision by LogicMonitor |
Observabilité hybride sans agent |
SaaS |
Essai |
Environnements hybrides souhaitant une maintenance minimale |
|
Progress WhatsUp Gold |
Surveillance des performances et de la disponibilité |
Sur site |
Outils gratuits disponibles |
Réseaux mid-market centrés sur Windows |
Types d’outils de surveillance réseau
Les outils dans cet espace collectent des données de manière fondamentalement différente, et la méthode de collecte détermine les questions auxquelles l’outil peut répondre. La plupart des équipes finissent par utiliser deux ou trois catégories ensemble.
Surveillance basée sur SNMP
Le sondage Simple Network Management Protocol (SNMP) sous-tend la surveillance réseau traditionnelle. L’outil interroge les appareils à intervalles pour des compteurs tels que le débit d’interface, les taux d’erreur, le CPU et la mémoire, puis trace et alerte sur les résultats. Presque tous les routeurs, commutateurs et pare-feu le supportent, ce qui fait de SNMP l’option la plus largement couverte.
Sa limite est que le sondage montre l’état, pas les événements. Un appareil sondé toutes les cinq minutes peut absorber un changement de configuration, un redémarrage et un retour en arrière entre les échantillons sans rien enregistrer d’autre qu’un petit trou dans le graphique.
Surveillance basée sur le flux
La surveillance du flux utilise NetFlow, sFlow ou Internet Protocol Flow Information Export (IPFIX) pour collecter des métadonnées sur les conversations traversant le réseau, y compris la source, la destination, le port, le protocole et le volume. Cela répond à des questions auxquelles SNMP ne peut pas répondre, comme quel hôte a consommé la bande passante et quelle application a provoqué le pic.
Les données de flux décrivent le trafic sans capturer le contenu, ce qui permet de gérer facilement le stockage. Elles ne vous diront pas ce qu’il y avait dans la session.
Capture de paquets et inspection approfondie des paquets
La capture de paquets enregistre le trafic lui-même, et l'inspection approfondie des paquets (DPI) l'analyse pour identifier les applications et les caractéristiques de la charge utile. Les produits de sécurité utilisent également le DPI pour détecter le trafic malveillant en corrélant les paquets en attaques. C'est l'option la plus fidèle et la plus coûteuse en stockage et traitement, donc les équipes la déploient généralement aux points de congestion plutôt qu'ailleurs. Les outils ci-dessous ne se concentrent pas sur la détection des menaces basée sur le DPI, qui appartient aux produits de détection d'intrusion et de détection et réponse réseau.
Surveillance synthétique et active
La surveillance synthétique génère un trafic de test programmé, mesurant la disponibilité, la latence et le temps de réponse sur des chemins spécifiques. Elle détecte les problèmes avant que les utilisateurs ne les signalent et valide les performances sur des liens que vous ne possédez pas, y compris internet et les chemins des fournisseurs.
Surveillance de l'infrastructure basée sur des agents
Les agents installés sur les serveurs et les endpoints rapportent des métriques que le réseau lui-même ne peut pas voir, notamment l'utilisation des ressources au niveau des processus et la santé des applications. Les plateformes modernes d'observabilité privilégient ce modèle et considèrent la télémétrie réseau comme une entrée parmi d'autres.
Audit de la configuration et des modifications des journaux
Cette catégorie surveille les appareils, pas le trafic. Elle enregistre les modifications de configuration avec les valeurs avant et après, les connexions administratives réussies et échouées, ainsi que les mises à jour du firmware, puis attribue chacune à un compte utilisateur spécifique.
C’est important car les cinq autres catégories le manquent en grande partie. Un outil de performance remarque qu’un pare-feu a commencé à bloquer le trafic différemment. Seul l’audit des modifications montre qu’un administrateur a modifié une règle d’accès à 02:14 et ce que la règle disait auparavant.
Lorsqu’un auditeur demande qui a modifié un appareil, ou qu’une enquête doit déterminer si une intrusion impliquait des identifiants légitimes, c’est la seule catégorie qui répond.
Netwrix aborde la surveillance réseau à partir d’ici, c’est pourquoi les deux capacités coexistent généralement plutôt que de rivaliser.Audit natif des dispositifs réseau couvre rarement seul cette lacune.
Ce qu’il faut rechercher dans les outils de surveillance réseau
Six critères distinguent les outils qui passent une preuve de concept de ceux qui sont seulement beaux en démonstration.
- Couverture des protocoles et des appareils : Confirmez la prise en charge du matériel spécifique dans votre environnement, pas seulement les noms des fournisseurs. Cisco IOS, Cisco ASA, Fortinet FortiGate, Palo Alto, SonicWall, Juniper et Cisco Meraki exposent chacun les données différemment, et la couverture d’un modèle signifie rarement la couverture de toute la gamme. Différents types d’appareils réseau exposent des compteurs entièrement différents, c’est pourquoi une liste restreinte basée sur les logos des fournisseurs a tendance à s’effondrer lors des tests.
- Modèle de licence : C’est là que les budgets explosent. Les fournisseurs facturent par appareil, par capteur, par interface, par hôte ou par volume de journaux, et le même réseau peut coûter des montants très différents selon le cas. La tarification basée sur les capteurs pénalise les environnements avec de nombreux éléments surveillés par appareil, et la tarification basée sur le volume des journaux pénalise les pare-feux bavards.
- Réglage des alertes : Un outil qui alerte sur tout habitue l'équipe à l'ignorer. Vérifiez comment les seuils sont définis, si les alertes peuvent dépendre des relations parent-enfant entre appareils, et si les fenêtres de maintenance suppriment automatiquement le bruit.
- Rétention et qualité des preuves : Les données de performance sont généralement agrégées et moyennées dans le temps, ce qui convient pour la planification de capacité mais est inutile pour une enquête six mois plus tard. Si les données doivent servir à un audit, confirmez ce qui est conservé avec fidélité complète et pendant combien de temps. Les pratiques d'Audit log management s'appliquent ici autant qu'aux serveurs, et la surveillance des journaux d'événements (event log monitoring) couvre le même domaine pour les systèmes qui les sous-tendent.
- Attribution des modifications : Demandez si l’outil enregistre qui a effectué une modification, pas seulement que quelque chose a changé. De nombreux produits de performance détectent la dérive de configuration et rapportent la différence sans nom d’utilisateur associé, ce qui bloque une enquête au pire moment.
- Intégration avec les workflows de sécurité : La télémétrie réseau prend de la valeur lorsqu'elle atteint les outils qui exécutent la réponse. Vérifiez la prise en charge native de votre SIEM, car SIEM and firewall integration décide si les événements des appareils arrivent analysés et consultables, ou sous forme de texte syslog brut que personne n'interroge.
Netwrix Auditor for Network Devices enregistre les modifications de configuration, les tentatives de connexion et les mises à jour du firmware sur les routeurs, commutateurs et pare-feu avec le compte associé à chacun. Commencez un essai gratuit.
Outils de surveillance réseau pour équipes de taille moyenne
Chaque entrée ci-dessous décrit ce que fait l’outil, ses points forts, ses limites et l’environnement dans lequel il s’intègre.
1. Netwrix Auditor for Network Devices
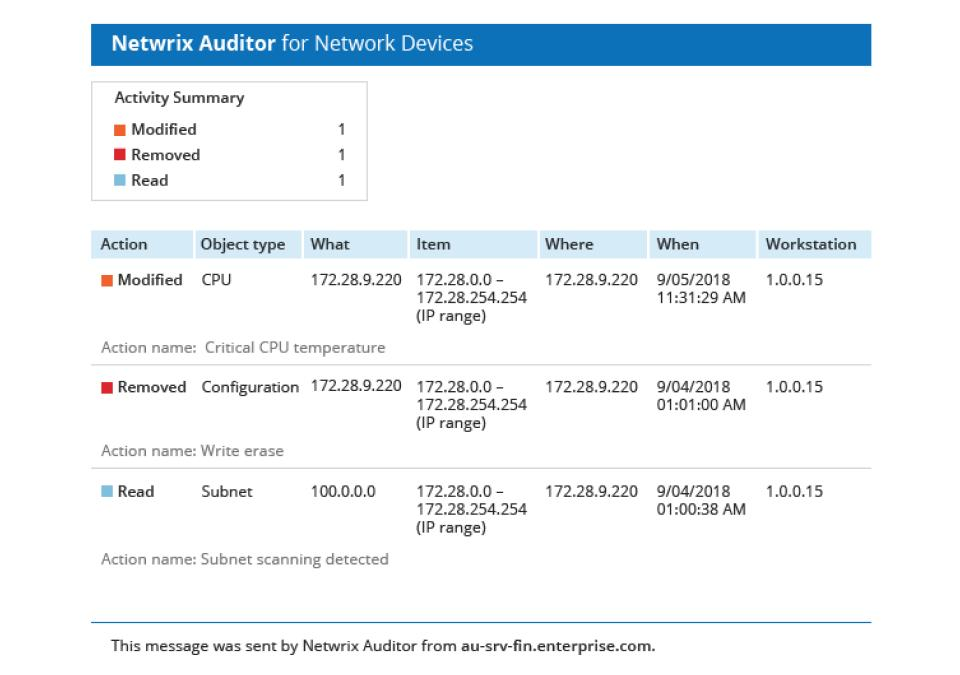
Netwrix Auditor for Network Devices audite les modifications de configuration, l’activité de connexion et les événements pertinents pour la sécurité sur les routeurs, commutateurs, pare-feu et appareils VPN. Il indique qui s’est connecté, quelles configurations ont changé et si l’appareil fonctionne dans les paramètres approuvés, plutôt que s’il est en ligne ou hors ligne.
Ce qui ressort :
- Audit des modifications de configuration avec attribution: Enregistre les modifications de configuration, qui les a effectuées et quand, en utilisant les journaux natifs et syslog. Les plateformes prises en charge incluent Cisco ASA et IOS, Cisco Firepower Threat Defense (FTD), Fortinet FortiGate, Palo Alto, SonicWall, Juniper, Cisco Meraki, HPE Aruba et Pulse Connect Secure.
- Surveillance VPN et connexion directe : Capture les tentatives de connexion et l'activité administrative sur les dispositifs réseau. Pour Pulse Connect Secure, les événements audités incluent la connexion et la déconnexion, le tunneling VPN, les connexions administrateur et les modifications administratives.
- Visibilité de la numérisation et alerte de dysfonctionnement matériel : Met en lumière l'activité de scan de ports, les pannes d'alimentation et les événements critiques de température du CPU, combinant la visibilité comportementale avec la santé matérielle avant toute escalade.
- Rapports de conformité préconfigurés : Fournit des rapports regroupés par PCI DSS, HIPAA, SOX et GDPR, avec une couverture documentée s’étendant à NIST SP 800-53 et ISO/IEC 27001, afin que les preuves des appareils arrivent dans la structure attendue par les auditeurs.
- Licences prévisibles : Facturation par utilisateur Active Directory plutôt que par source de journal ou nombre d’appareils, ce qui maintient les coûts stables à mesure que le nombre d’appareils surveillés augmente.
À considérer :
- Couvre l’audit des journaux et de la configuration plutôt que la surveillance des performances SNMP, il est donc conseillé de l’associer à un outil dédié aux performances pour la bande passante et la disponibilité.
- La couverture dépend du fournisseur. Vérifiez la liste des plateformes et versions prises en charge par rapport à votre propre infrastructure réseau avant le déploiement.
- Le déploiement est sur site, ce qui convient aux environnements réglementés et hybrides, mais exclut les équipes engagées dans des outils entièrement hébergés dans le cloud.
Idéal pour : Équipes de sécurité et conformité dans les organisations de taille moyenne qui ont besoin de preuves prêtes pour l’audit de l’activité de connexion et des modifications de configuration des appareils réseau pour les programmes PCI DSS, HIPAA, SOX ou GDPR.
Aéroport de Christchurch, le deuxième aéroport le plus fréquenté de Nouvelle-Zélande, a comblé cette lacune, obtenant une piste d'audit détaillée sur les routeurs, pare-feux et commutateurs pour PCI DSS tout en économisant environ cinq heures par semaine auparavant consacrées à l'audit manuel.
2. SolarWinds Network Performance Monitor
SolarWinds Network Performance Monitor (NPM) est une plateforme bien établie pour la surveillance des pannes, de la disponibilité et des performances dans les environnements routés et commutés, basée sur le sondage SNMP avec cartographie de la topologie et analyse des chemins.
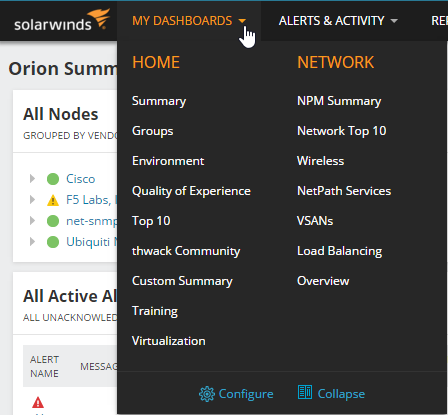
source : documentation.solarwinds.com
Ce qui ressort :
- L'analyse hop-by-hop de NetPath suit les performances sur des réseaux que vous ne contrôlez pas, y compris les chemins internet et fournisseurs.
- Support approfondi pour appareils multi-fournisseurs avec une grande bibliothèque de modèles couvrant le matériel que la plupart des outils ne détectent pas.
- Alertes avancées avec prise en compte des dépendances, pour qu’une défaillance en amont ne génère pas d’alertes pour chaque appareil en aval.
À considérer :
- La plateforme complète Orion est lourde à déployer et à maintenir, et nécessite généralement un propriétaire dédié.
- La licence évolue selon les éléments surveillés et augmente rapidement dans les grands environnements.
- La capacité arrive par des modules séparés, donc la discussion sur les droits devient compliquée.
Idéal pour : Grands environnements routés avec le personnel pour gérer une plateforme complète sur site.
3. Paessler PRTG Network Monitor
PRTG surveille les réseaux via des capteurs configurables, chacun suivant une métrique sur un appareil. La couverture inclut SNMP, les protocoles de flux, l’analyse de paquets, Windows Management Instrumentation et les contrôles HTTP dans un seul produit.
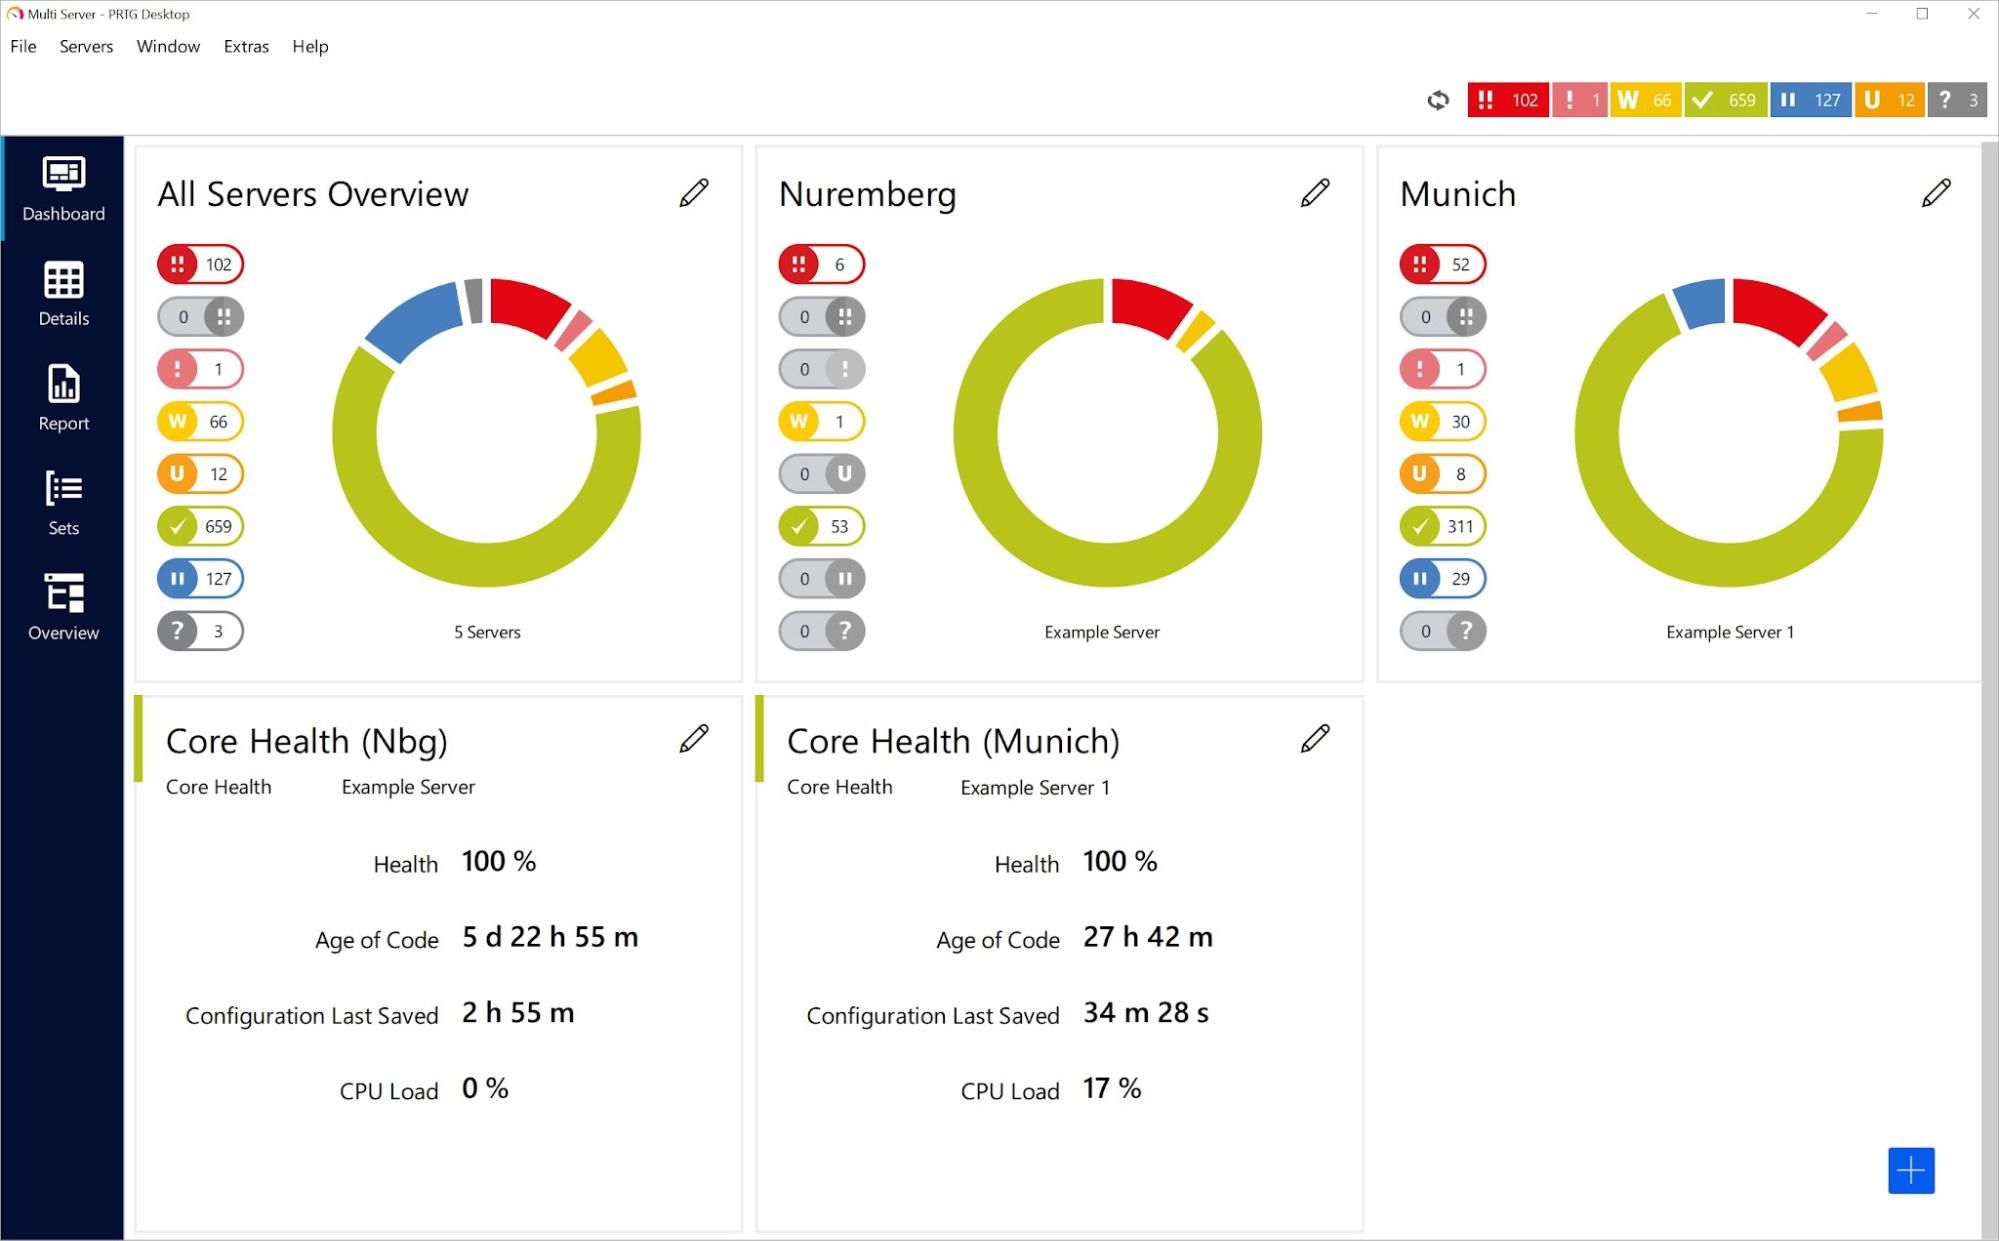
source : paessler.com
Ce qui ressort :
- Un seul produit couvre plusieurs catégories de surveillance, adapté aux équipes qui préfèrent ne pas assembler plusieurs outils.
- La découverte automatique crée rapidement un inventaire initial des appareils, raccourcissant la configuration.
- Un niveau gratuit permanent existe en dessous d’un seuil de capteurs, permettant aux petits environnements de l’utiliser indéfiniment.
À considérer :
- Modélisez soigneusement la licence basée sur les capteurs. Un seul switch peut consommer des dizaines de capteurs, et les coûts augmentent plus vite que le nombre d’appareils ne le suggère.
- La profondeur de l’audit de sécurité et des modifications est limitée par rapport aux outils dédiés.
- L'interface porte beaucoup d'histoire et demande du temps pour naviguer confortablement.
Idéal pour : Environnements mixtes petits et moyens souhaitant une large couverture avec un seul outil.
4. ManageEngine OpManager
ManageEngine OpManager fournit une surveillance des performances et des pannes pour les réseaux, serveurs et infrastructures virtuelles, avec une licence par appareil et une grande bibliothèque de modèles.
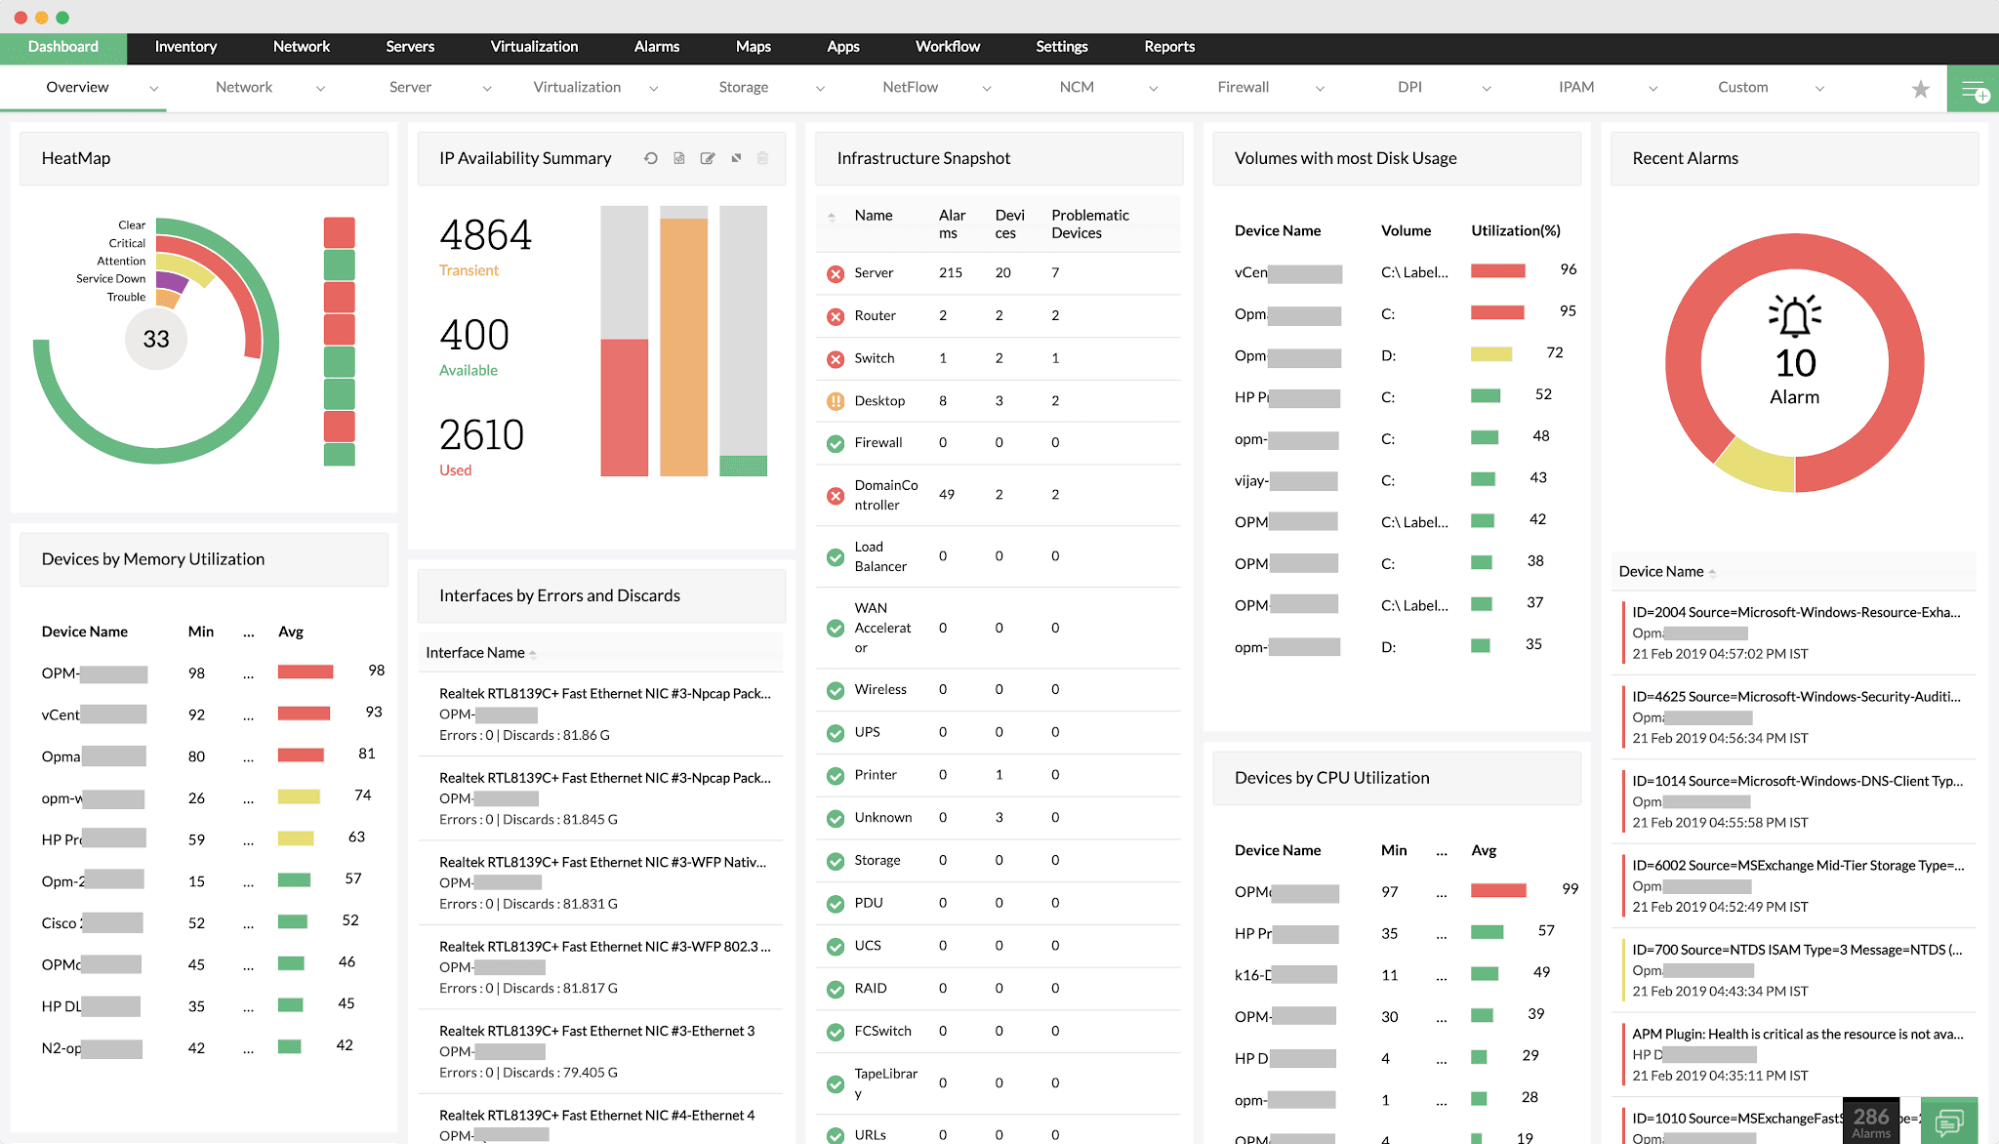
source : manageengine.com
Ce qui ressort :
- Tarification transparente basée sur les appareils, à partir de 245 $ pour 25 appareils sur l’édition Standard et 345 $ pour 25 appareils sur Professional, avec Enterprise à 4 595 $ pour 250 appareils.
- Couverture solide de la virtualisation sur VMware, Hyper-V et Nutanix ainsi que sur les dispositifs réseau.
- L'automatisation des workflows peut exécuter des actions correctives lorsque des conditions définies sont déclenchées.
À considérer :
- Pas d’édition gratuite permanente. L’évaluation se fait sur une période d’essai de 30 jours.
- La pleine capacité nécessite des modules complémentaires tels que NetFlow Analyzer et Network Configuration Manager, donc le prix indiqué pour l’appareil reflète rarement le coût final.
- L’audit des modifications dans l’ensemble de l’environnement Microsoft utilise une licence basée sur la source des journaux, un modèle de coût différent de la tarification par utilisateur Active Directory.
Idéal pour : Équipes soucieuses du budget surveillant un nombre limité d’appareils.
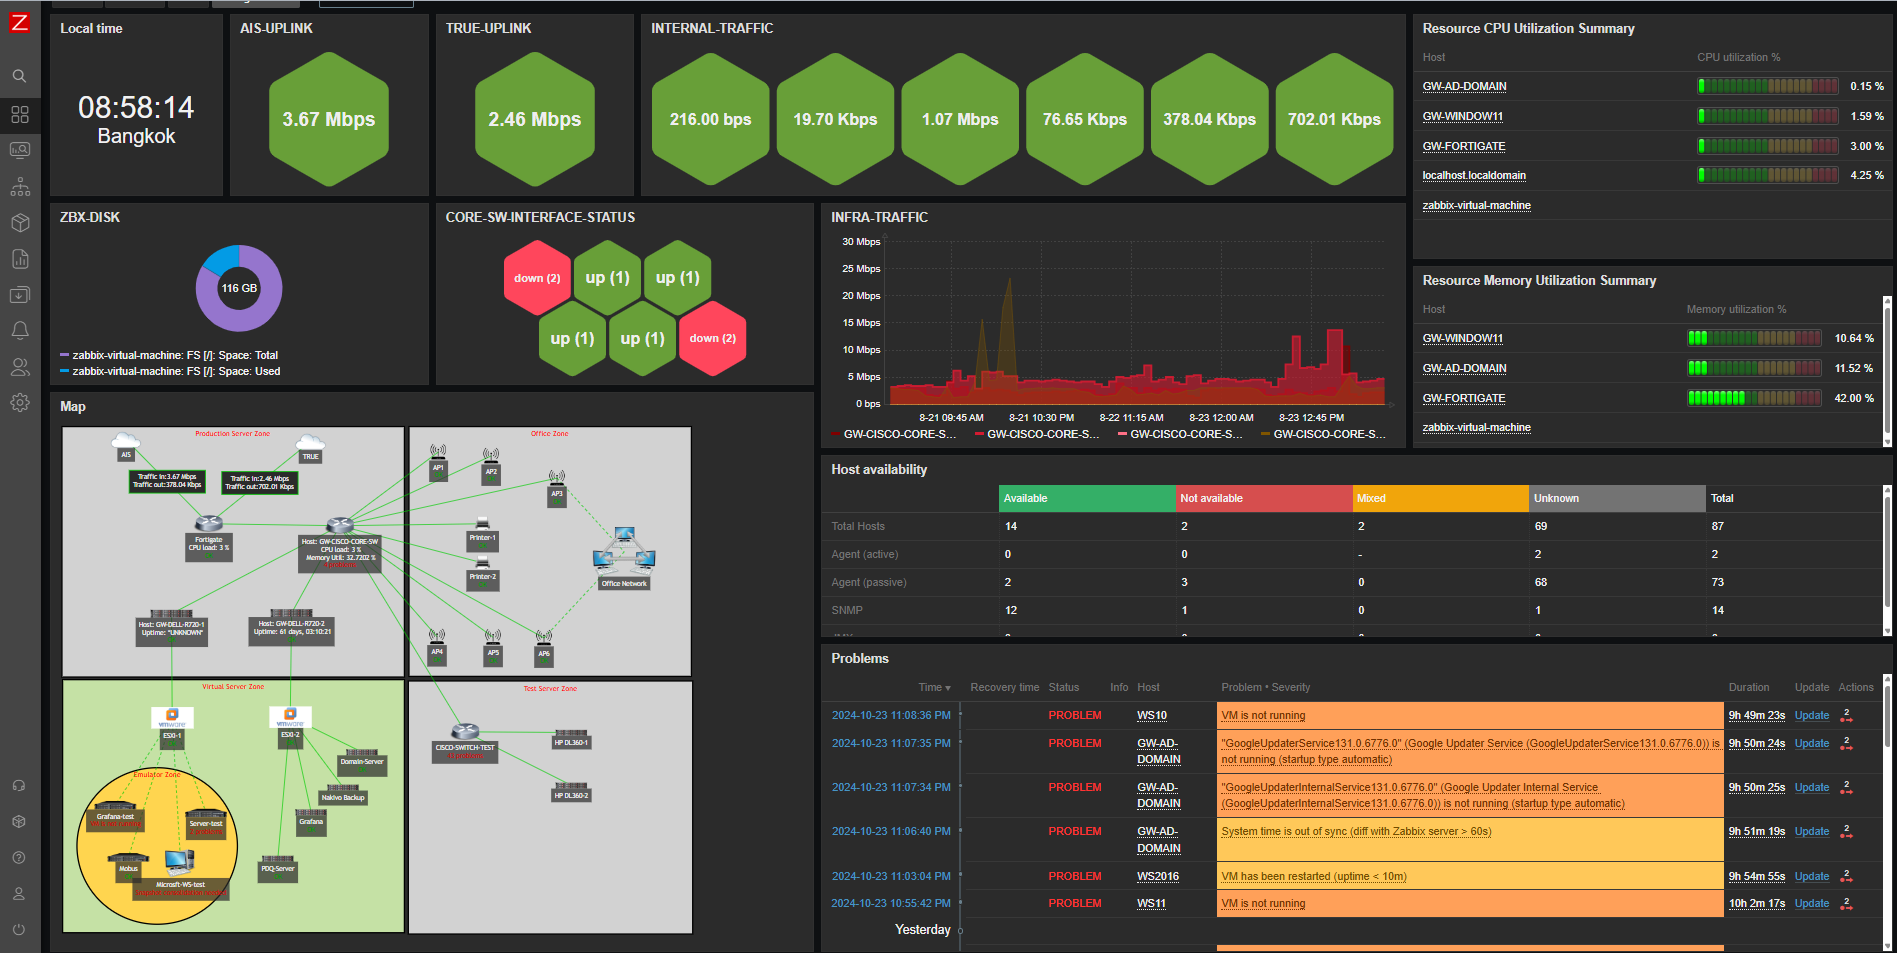
5. Zabbix
Zabbix est une plateforme de surveillance entièrement open source couvrant les réseaux, serveurs, services cloud et applications, sans coût de licence à aucune échelle.
source : blog.zabbix.com
Ce qui ressort :
- Véritablement gratuit sans limite de périphériques, capteurs ou hôtes, ce qui en fait la solution la moins chère pour une couverture étendue.
- Modèles, déclencheurs et tableaux de bord hautement personnalisables pour les équipes souhaitant créer.
- Une grande communauté et un support commercial mature pour les organisations qui en ont besoin.
À considérer :
- Le temps d’ingénierie remplace le coût de la licence. La configuration initiale et l’ajustement continu demandent un effort important.
- Les modèles pour le matériel moins courant doivent souvent être créés ou adaptés manuellement.
- L'audit des modifications orienté sécurité n'est pas son but, alors associez-le en conséquence.
Idéal pour : Équipes disposant de capacités d’ingénierie internes qui préfèrent consacrer du temps plutôt que du budget.
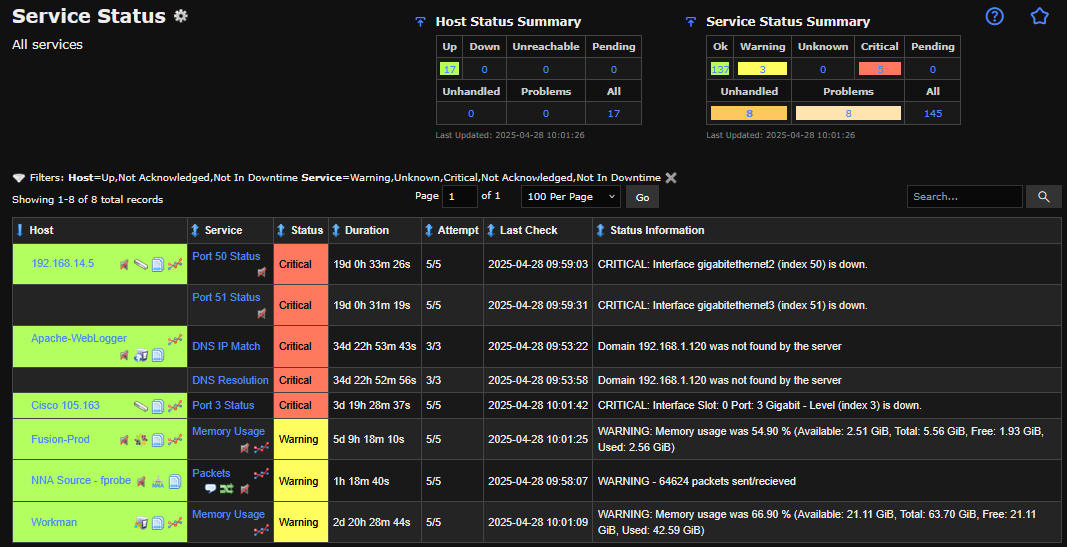
6. Nagios XI
Nagios XI est l’édition commerciale du projet Nagios de longue date, ajoutant une interface web, des assistants de configuration, des rapports et un support au moteur gratuit Nagios Core.
source : assets.nagios.com
Ce qui ressort :
- Un immense écosystème de plugins construit sur plus de deux décennies couvre presque tous les appareils ou services.
- Nagios Core reste gratuit, ce qui permet un démarrage sans frais et une possibilité de mise à niveau ultérieure.
- Les assistants de configuration et les tableaux de bord suppriment une grande partie de l’édition de fichiers requise par Core.
À considérer :
- L'architecture montre son âge par rapport aux plateformes plus récentes, et l'interface en témoigne.
- La qualité des plugins varie, car une grande partie de l'écosystème est maintenue par la communauté.
- La montée en charge vers de grands environnements nécessite une conception soignée et souvent des composants supplémentaires.
Idéal pour : Environnements déjà investis dans Nagios Core et souhaitant des outils pris en charge autour.
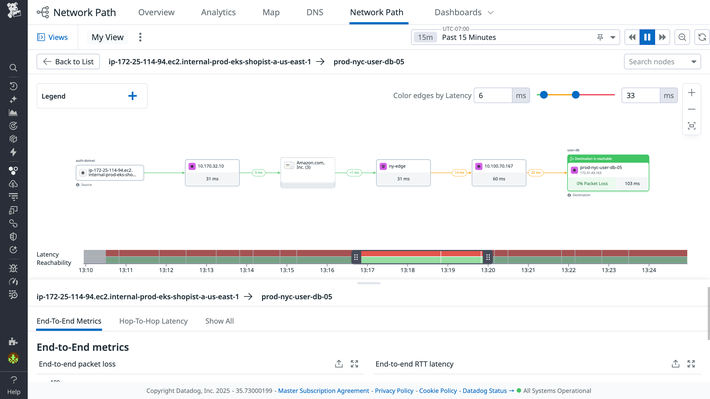
7. Surveillance des Performances Réseau de Datadog
Datadog Network Performance Monitoring analyse le flux entre services, conteneurs, zones de disponibilité et hôtes sur site, au sein de la plateforme d’observabilité plus large de Datadog.
Ce qui ressort :
- La télémétrie réseau se corrèle directement avec la surveillance des performances applicatives, les journaux et les métriques d'infrastructure en un seul endroit.
- Couverture solide des environnements cloud-native et containerisés où le sondage SNMP traditionnel n’atteint pas.
- Les cartes de dépendance entre services sont générées automatiquement plutôt que configurées.
À considérer :
- La tarification à la consommation sur plusieurs gammes de produits rend les prévisions difficiles et les coûts peuvent augmenter.
- La couverture du matériel réseau traditionnel est moins étendue que celle des outils dédiés à la surveillance réseau.
- Le modèle basé sur des agents nécessite un déploiement sur l’ensemble du parc.
Idéal pour : Organisations cloud-native et hybrides déjà standardisées sur Datadog.
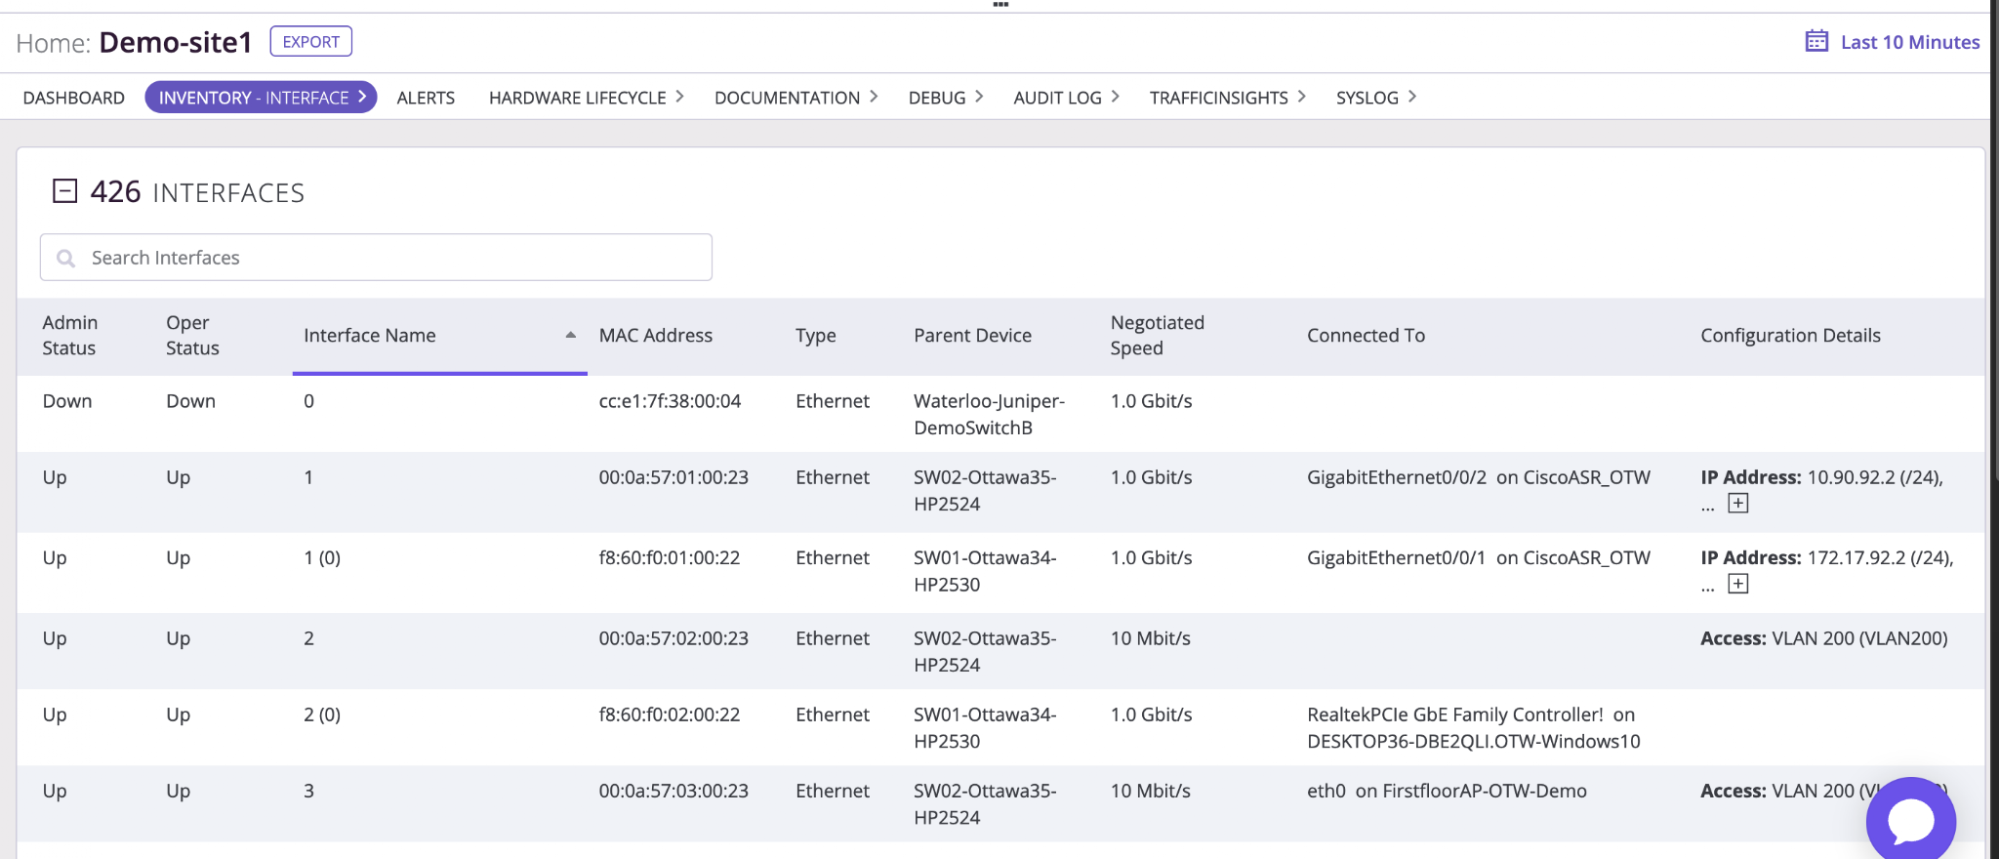
8. Gestion de Réseau Auvik
Auvik est une plateforme de gestion réseau basée sur le cloud, axée sur la cartographie automatique de la topologie, la sauvegarde de configuration et le dépannage à distance, conçue pour les fournisseurs de services gérés et les équipes IT légères.
Source : support.auvik.com
Ce qui ressort :
- La cartographie réseau automatisée et l'inventaire restent à jour sans maintenance manuelle.
- Sauvegarde automatique de la configuration avec détection des modifications, y compris la possibilité de comparer et de restaurer les versions précédentes.
- La gestion multi-sites et multi-locataires convient aux organisations distribuées et aux fournisseurs de services.
À considérer :
- La facturation par appareil s'applique aux dispositifs d'infrastructure réseau, de sorte que le modèle de coût favorise un faible nombre d'appareils.
- L'analyse approfondie des performances est plus légère que sur les plateformes on-premises dédiées.
- La livraison uniquement cloud peut ne pas satisfaire les environnements avec des contraintes de résidence des données.
Idéal pour : Fournisseurs de services gérés et petites équipes gérant plusieurs sites.
9. LM Envision par LogicMonitor
LM Envision est une plateforme SaaS d’observabilité qui surveille les réseaux, serveurs, cloud et applications via des collecteurs qui recueillent des données sans agent depuis les systèmes surveillés.
source : logicmonitor.com
Ce qui ressort :
- La découverte automatisée et les modèles de surveillance préconçus réduisent considérablement le temps de couverture.
- La collecte sans agent réduit la charge de déploiement sur de grands parcs.
- La couverture hybride englobe l'infrastructure sur site et les services cloud dans une seule vue.
À considérer :
- Les tarifs sont élevés et évoluent en fonction du nombre de ressources surveillées.
- La personnalisation approfondie est plus limitée que les alternatives open source.
- L'audit des modifications se concentre sur la dérive opérationnelle plutôt que sur les preuves de sécurité.
Idéal pour : Environnements hybrides souhaitant une couverture étendue avec une maintenance minimale de la plateforme.
10. Progress WhatsUp Gold
Progress WhatsUp Gold surveille les dispositifs réseau, serveurs, machines virtuelles et applications, avec une interface de cartographie visuelle et un modèle de licence basé sur les dispositifs surveillés.
source : progress.com
Ce qui ressort :
- Une carte topologique visuelle claire facilite la lecture des relations de dépendance lors du triage.
- Des utilitaires autonomes gratuits sont disponibles séparément pour des tâches ponctuelles.
- La licence basée sur les appareils est facile à modéliser par rapport à un inventaire.
À considérer :
- Des fonctionnalités telles que la gestion de la configuration et la surveillance du flux sont des modules complémentaires séparés.
- La couverture des environnements non Windows est moins performante que la surveillance centrée sur Windows.
- La profondeur des rapports est inférieure à celle des grandes plateformes d'entreprise.
Idéal pour : réseaux de taille moyenne centrés sur Windows souhaitant une surveillance visuelle simple.
Choisissez les bons outils de surveillance réseau pour votre environnement
La plupart des environnements ont besoin de deux choses qui ne se trouvent que rarement dans un seul produit. La surveillance des performances maintient le réseau en fonctionnement, et l’audit des modifications explique ce qui s’est passé. Les équipes qui n’achètent que le premier découvrent souvent cette lacune lors d’un incident ou d’un audit, lorsque la question passe de la performance du réseau à qui l’a modifié et quand.
Une approche pratique consiste à choisir l’outil de performance adapté à votre matériel et modèle de licence, puis à confirmer séparément que les modifications de configuration des appareils et les connexions administratives sont enregistrées avec attribution. Sauter cette deuxième étape explique pourquoi monitoring network devices revient fréquemment dans les revues post-incident et pourquoi cela fait partie de toute liste sérieuse de network security best practices.
Netwrix Auditor couvre la moitié de l’audit des modifications sur les appareils réseau et l’ensemble du parc Microsoft depuis une console unique. Demandez une démo pour voir les modifications de configuration et les connexions dans votre propre environnement.
Questions fréquentes sur les meilleurs outils de surveillance réseau
Partager sur
En savoir plus
À propos de l'auteur

Dirk Schrader
Vice-président de la Recherche en Sécurité
Dirk Schrader est un Resident CISO (EMEA) et VP of Security Research chez Netwrix. Fort d'une expérience de 25 ans dans la sécurité informatique avec des certifications telles que CISSP (ISC²) et CISM (ISACA), il œuvre pour promouvoir la cyber résilience comme approche moderne pour faire face aux menaces cybernétiques. Dirk a travaillé sur des projets de cybersécurité dans le monde entier, commençant par des rôles techniques et de support au début de sa carrière, puis évoluant vers des postes de vente, marketing et gestion de produit chez de grandes multinationales ainsi que dans de petites startups. Il a publié de nombreux articles sur la nécessité de s'attaquer à la gestion des changements et des vulnérabilités pour atteindre la cyber résilience.
En savoir plus sur ce sujet
DLP Endpoint comme réponse de conformité : ce que demandent les régulateurs
Découvrir les voies d'attaque indirectes vers les contrôleurs de domaine virtualisés dans Azure
Classification des données et DLP : Prévenir la perte de données, prouver la conformité
Conformité CMMC et le rôle crucial du contrôle de type MDM des clés USB dans la protection des CUI
Lois sur la confidentialité des données par État : Différentes approches de la protection de la vie privée