
Les 7 meilleures solutions de Privileged Access Management en 2026
Sep 4, 2026
En 2026, les solutions PAM doivent couvrir les identités non humaines, imposer le zéro privilège permanent et se déployer en quelques jours, et non en plusieurs trimestres. Les outils hérités centrés sur le coffre-fort laissent des comptes permanents en place entre les rotations, offrant aux attaquants des cibles persistantes parmi les comptes de service et les charges de travail machine. L'évaluation d'une solution PAM moderne nécessite de tester la profondeur de l'accès JIT, l'intégration avec AD/Entra ID et les délais de déploiement réels dans votre environnement hybride.
Les identités non humaines (NHI), y compris les service accounts, clés API et charges de travail des machines, dépassent en nombre les utilisateurs humains dans la plupart des environnements d'entreprise. Les attaquants le savent. Les opérateurs de ransomware récoltent les identifiants des service accounts aussi facilement que les mots de passe administrateurs.
Pourtant, la plupart des solutions de Privileged Access Management (PAM) considèrent toujours l'accès privilégié comme un problème de gestion humaine, laissant des comptes non humains avec des privilèges élevés entre les rotations de mots de passe. Le Netwrix 2026 Data and Identity Security Report a révélé que 76 % des organisations ne peuvent pas révoquer immédiatement l'accès permanent lorsqu'il n'est plus nécessaire.
Les outils récents de Privileged Access Management adoptent une approche différente. Au lieu de gérer des comptes permanents, ils les suppriment entièrement, créent des identifiants temporaires limités à une tâche spécifique, puis les révoquent à la fin de la session. Ce passage de la rotation des mots de passe à l'absence de privilèges permanents est le plus grand changement dans le fonctionnement des solutions de Privileged Access Management aujourd'hui.
Que vous choisissiez votre première solution de Privileged Access Management ou que vous remplaciez une solution qui ne convient plus, les critères d’évaluation suivants, une comparaison côte à côte et les profils de sept solutions sont conçus pour les équipes des moyennes entreprises et des grandes entreprises.
Comment nous avons évalué les meilleures solutions de Privileged Access Management
Nous avons évalué chaque solution selon des critères correspondant aux préoccupations réelles des acheteurs, notamment :
- Couverture d’Identity et du système : Administrateurs humains, comptes de service, identités API et charges de travail machine sur on-prem, cloud et SaaS. Nous avons pondéré la portée spécifiquement sur les identités non humaines, car c’est là que la plupart des lacunes apparaissent.
- Profondeur des contrôles privilégiés : Vaulting, rotation, élévation JIT, gestion de l’élévation des privilèges et de la délégation (PEDM), et application du zero standing privilege. La question clé : l’outil supprime-t-il l’accès persistant ou se contente-t-il de le journaliser et de le faire tourner ?
- Visibilité des sessions : Enregistrement, supervision en direct, politiques au niveau des commandes et terminaison de session, avec une attention particulière à la recherche et à la terminaison en direct.
- Intégration de la pile Identity et sécurité : Connecteurs natifs vers AD, Entra ID, SSO/MFA, SIEM/SOAR, ITSM et outils cloud/DevOps. Moins de lacunes d’intégration signifie moins de friction au déploiement.
- Déploiement et adaptation opérationnelle : SaaS vs. on-prem, agent vs. agentless, et calendriers réalistes de déploiement de l’installation à la première application de la politique.
- Conformité et préparation à l’audit : Rapports préconçus liés à des cadres spécifiques (NIST, PCI-DSS, HIPAA, SOX) plutôt que des exports génériques de journaux.
Netwrix Privilege Secure remplace les comptes administrateurs permanents par des sessions privilégiées just-in-time qui se révoquent automatiquement. Téléchargez un essai gratuit
Les meilleures solutions de Privileged Access Management en un coup d'œil
Ces fournisseurs abordent le même problème de privilèges permanents à partir de points de départ différents, certains construits autour d’un coffre central, d’autres en éliminant complètement la fonction du coffre.
Le tableau ci-dessous montre où chacun se situe en termes de focus et de modèle de déploiement avant que les analyses détaillées n’expliquent comment et avec quelle efficacité chacun y parvient.
Fournisseur | Objectif principal | Déploiement | Idéal pour |
|---|---|---|---|
|
Marché intermédiaire, centré sur l'identité |
Base de données sur site, hybride, cloud |
Environnements hybrides Microsoft du marché intermédiaire |
|
|
CyberArk |
Privileged Access Management d'entreprise |
SaaS, sur site, hybride |
Grandes entreprises disposant d'équipes de sécurité dédiées |
|
BeyondTrust |
Privileged Access Management convergé |
SaaS (Azure), sur site, hybride |
Organisations consolidant l'accès à distance et les privilèges des terminaux |
|
Delinea |
Facilité d'utilisation pour le marché intermédiaire |
SaaS, sur site, hybride |
Équipes privilégiant la facilité d'utilisation et un déploiement rapide |
|
ManageEngine PAM360 |
Intégré aux opérations informatiques |
Sur site, cloud |
Clients de l'écosystème ManageEngine |
|
WALLIX Bastion |
PASM certifié en Europe |
Sur site, hybride, SaaS |
Organisations européennes réglementées |
|
Microsoft Entra PIM |
Contrôles Microsoft natifs |
Cloud (Entra ID) |
Environnements exclusivement Microsoft ou en complément d'une solution Privileged Access Management dédiée |
Les profils ci-dessous expliquent comment chacun gère l'élévation JIT, la couverture des identités non humaines et l'ampleur du projet de déploiement auquel vous vous engagez.
1. Netwrix Privilege Secure
Netwrix Privilege Secure est une plateforme PAM qui élimine les comptes privilégiés persistants en créant des identifiants temporaires, spécifiques à la tâche, au lieu de conserver des identifiants permanents. Les comptes de connexion Activity Token génèrent des identifiants éphémères à la demande, limités à la tâche spécifique, et les révoquent automatiquement à la fin de la session, s’intégrant nativement avec AD, Entra ID, PIM, LAPS et Intune via une découverte sans agent.
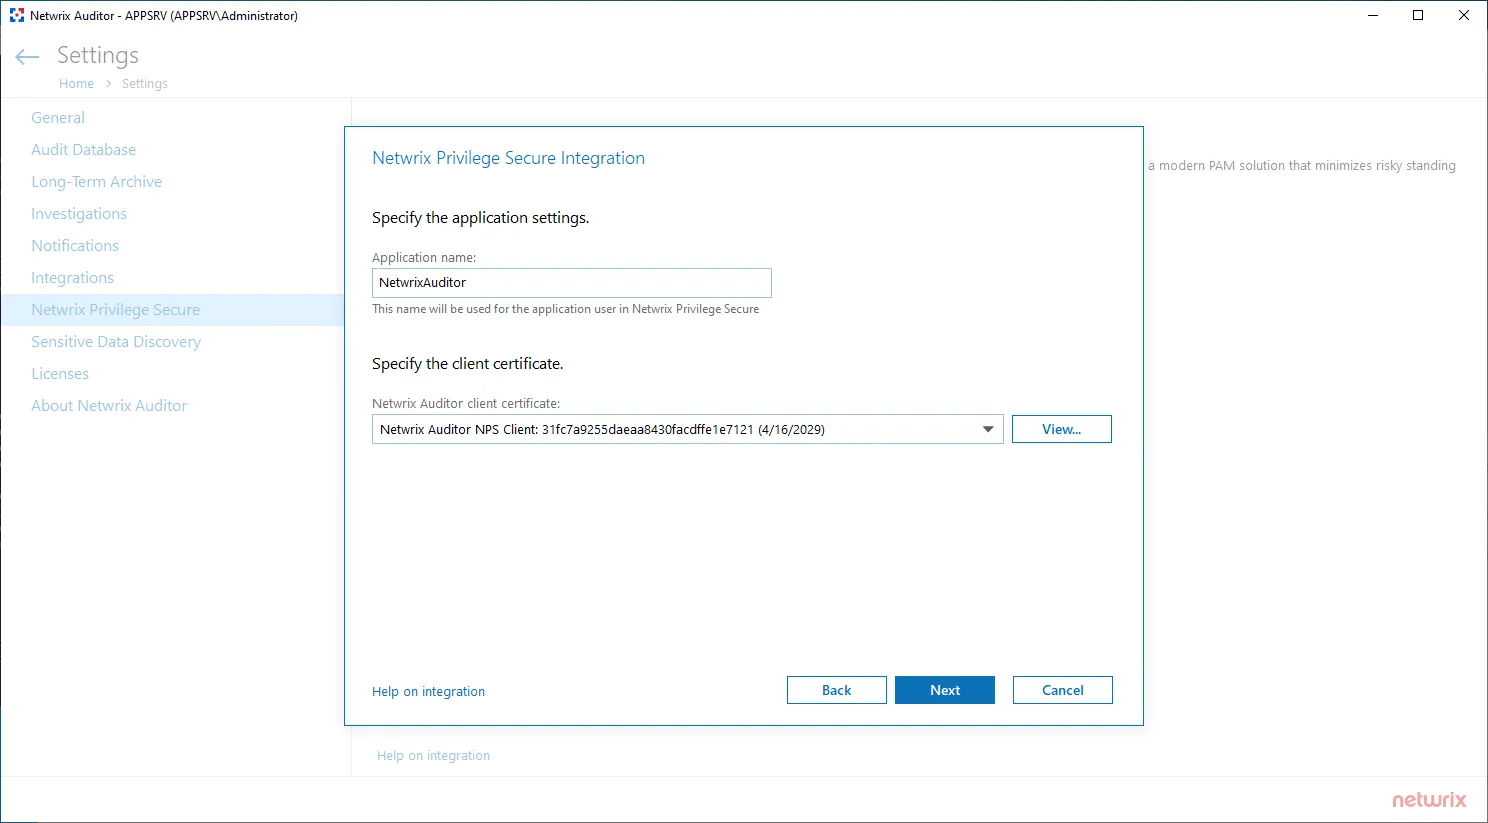
Source : docs.netwrix.com
Fonctionnalités clés :
- Privilège permanent nul grâce à la génération de comptes éphémères et à la révocation automatique des droits.
- Flux d’accès JIT avec politiques d’approbation granulaires et élévation limitée dans le temps.
- Journalisation des sessions avec recherche par frappe via Netwrix Auditor intégration.
- Flexibilité Bring-your-own-vault et intégration native Microsoft via PowerShell remoting.
- Déploiement signalé par le fournisseur en quelques jours avec découverte sans agent.
- Tarification compétitive par rapport aux fournisseurs d'entreprise centrés sur les coffres.
- Application automatique de l'appartenance autorisée aux groupes locaux et élimination de l'exposition permanente des administrateurs de domaine.
- Accès privilégié sécurisé sans VPN pour les employés et tiers avec contrôle de session isolé basé sur un proxy.
À considérer :
- La couverture est la plus approfondie dans les environnements hybrides centrés sur Microsoft, donc les équipes principalement natives AWS ou GCP doivent valider la profondeur du connecteur lors de l’évaluation.
- La flexibilité Bring-your-own-vault signifie que les équipes qui conservent un vault existant doivent confirmer la profondeur de l'intégration avec leur fournisseur de vault spécifique lors d'une preuve de concept.
En pratique, la différence apparaît rapidement. Eastern Carver County Schools, un district qui protège les données de 9 300 élèves, a supprimé complètement les privilèges permanents après que des testeurs d’intrusion ont exploité à plusieurs reprises des comptes administrateurs surdimensionnés.
Ils ont déployé Netwrix Privilege Secure en quelques jours, pas en mois, remplaçant les privilèges permanents par un accès just-in-time automatiquement révoqué après chaque session.
Idéal pour : Organisations réglementées de taille moyenne (100 à 5 000 employés) avec une infrastructure hybride centrée sur Microsoft souhaitant un PAM centré sur l’identité avec une faible friction lors du passage depuis des coffres existants.
2. CyberArk
CyberArk est une plateforme PAM d'entreprise centrée sur le coffre-fort, couvrant la découverte des identifiants, la rotation, l'isolation des sessions et la gestion des privilèges des endpoints dans des environnements sur site et multi-cloud. Palo Alto Networks a acquis CyberArk en février 2026, et CyberArk reste le choix par défaut pour les entreprises recherchant la sécurité d'une marque établie, même au prix d'un déploiement plus long.
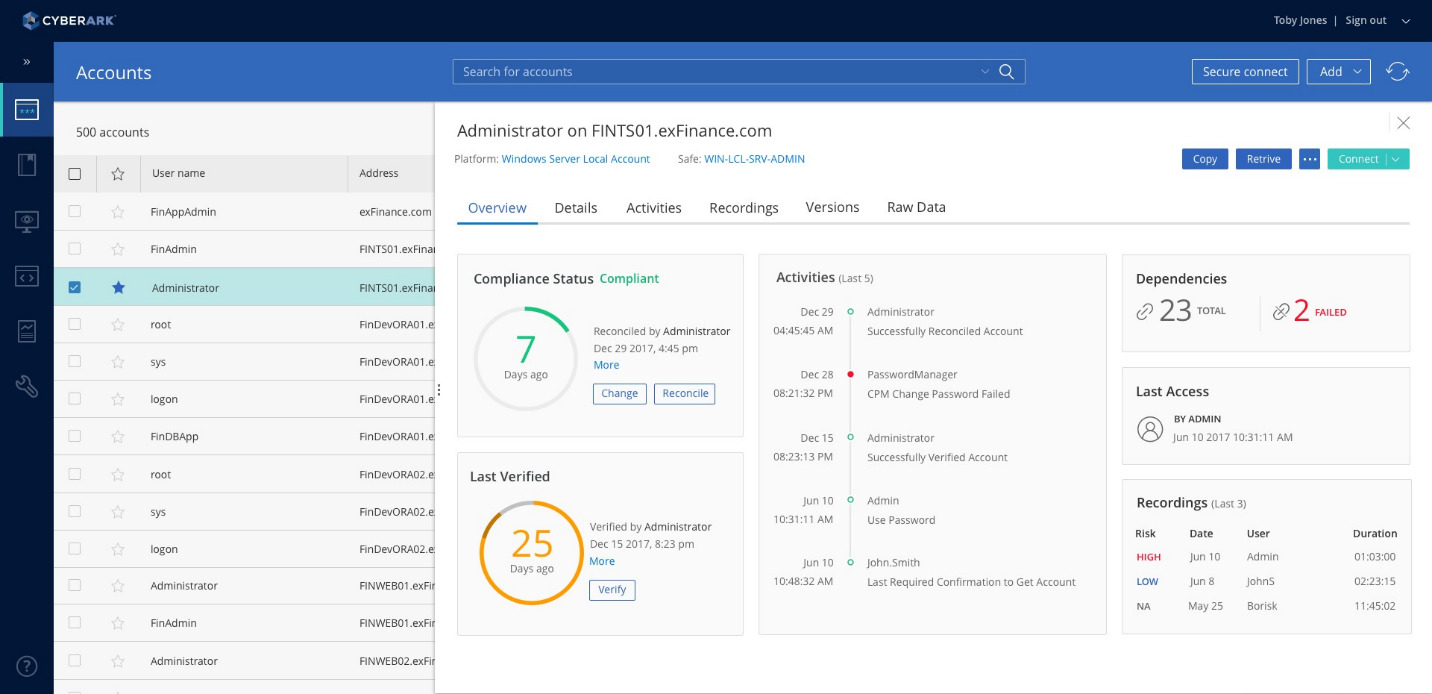
Source : cybersecurity-excellence-awards.com
Principales fonctionnalités :
- Coffre-fort numérique Enterprise avec chiffrement AES-256, découverte et rotation automatisée.
- Surveillance des sessions avec isolation, enregistrement et lecture.
- Aucun privilège permanent avec JIT sur on-prem et multi-cloud (AWS, Azure, GCP).
- Endpoint Privilege Manager supprime les droits d’administrateur local sur Windows, Mac et Windows Server.
À considérer :
- Les déploiements complets en entreprise durent généralement de 12 à 18 mois avant de fournir de la valeur.
- Une architecture complexe nécessite un personnel dédié pour configurer, maintenir et faire évoluer.
- Faisant désormais partie du portefeuille plus large de Palo Alto Networks, ce qui ajoute des considérations de verrouillage de plateforme pour les acheteurs évaluant un achat autonome de Privileged Access Management.
Idéal pour : Grandes entreprises avec des équipes de sécurité dédiées et un budget de services professionnels prêtes à accepter des mises en œuvre plus longues et un TCO plus élevé.
3. BeyondTrust
BeyondTrust est une plateforme PAM convergente pour les organisations cherchant à consolider l'accès à distance, Endpoint Privilege Manager (EPM) et le coffre-fort d'identifiants sous un seul fournisseur. Le portefeuille comprend Password Safe, Privilege Management et Privileged Remote Access, unifiés via une plateforme Pathfinder pilotée par IA.
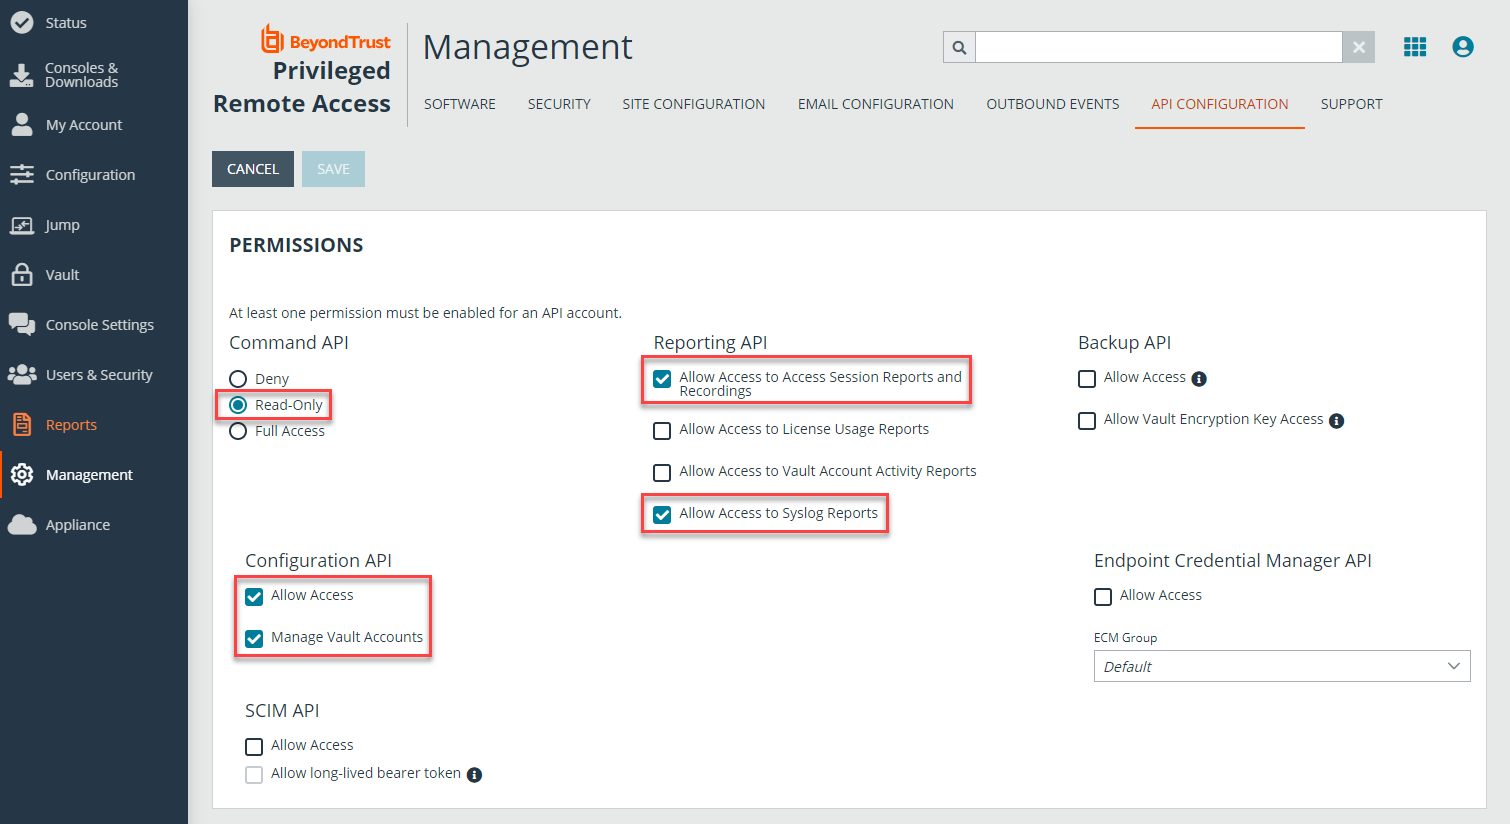
Source : beyondtrust.com
Fonctionnalités clés :
- Password Safe avec découverte automatisée, injection d’identifiants et gestion des secrets.
- Endpoint Privilege Manager supprime les droits d’administrateur local sur Windows, Mac et Linux.
- Accès distant privilégié avec accès sans VPN et enregistrement des sessions.
- True Privilege Graph cartographiant les relations de privilèges cachés.
À considérer :
- La configuration d’EPM nécessite des services professionnels et une expertise technique.
Idéal pour : Organisations consolidant l'accès distant, Endpoint Privilege et la gestion des identifiants chez un seul fournisseur, en particulier celles qui privilégient la profondeur de la gestion des sessions.
4. Délimitez
Delinea est une plateforme PAM pour le marché intermédiaire axée sur l’utilisabilité et la rapidité, destinée aux équipes souhaitant des contrôles d’accès privilégié sans la complexité de niveau entreprise. L’architecture sous-jacente reste largement centrée sur le coffre, gérant des comptes privilégiés permanents plutôt que de les supprimer, bien que l’acquisition de StrongDM par Delinea en mars 2026 commence à changer cela.
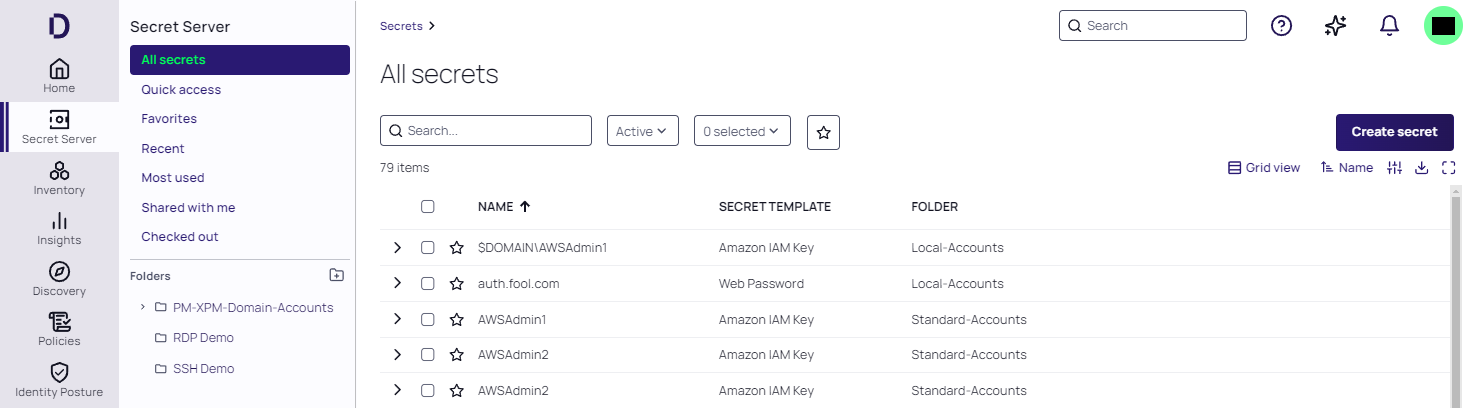
Source : docs.delinea.com
Fonctionnalités clés :
- Secret Server gère les comptes privilégiés pour les identités humaines, machines et services avec un chiffrement AES-256.
- Privilege Manager supprime les droits d’administrateur local sur Windows et macOS avec application de MFA.
- Server PAM avec JIT et élévation de privilèges just-enough pour Windows, Linux et Unix.
- Intermédiation multi-annuaire entre AD, OpenLDAP, Ping Identity et Entra ID.
À considérer :
- L'architecture centrale axée sur le coffre gère toujours les privilèges permanents dans la plupart des modules plutôt que de les supprimer par défaut.
- L'autorisation d'exécution JIT basée sur Cedar de StrongDM s'applique actuellement à des modules spécifiques plutôt qu'à toute la gamme de produits, donc les acheteurs évaluant zero standing privilege doivent confirmer exactement quels modules en bénéficient aujourd'hui.
- Friction d'intégration, en particulier lors de la migration de Secret Server vers Delinea Platform.
- Les problèmes techniques complexes peuvent dépasser les capacités de l'équipe de support.
- La configuration initiale du connecteur AD nécessite une expertise spécialisée.
Idéal pour : Équipes privilégiant la facilité d'utilisation et une adoption rapide, en particulier les organisations de taille moyenne qui privilégient la rotation gérée des identifiants plutôt que le privilège permanent zéro.
5. ManageEngine PAM360
ManageEngine PAM360 est une plateforme PAM conçue pour les équipes IT utilisant déjà l’écosystème ManageEngine. Elle offre le stockage sécurisé des identifiants, la surveillance des sessions et les rapports de conformité avec une intégration native dans l’ensemble des outils d’exploitation IT de ManageEngine.
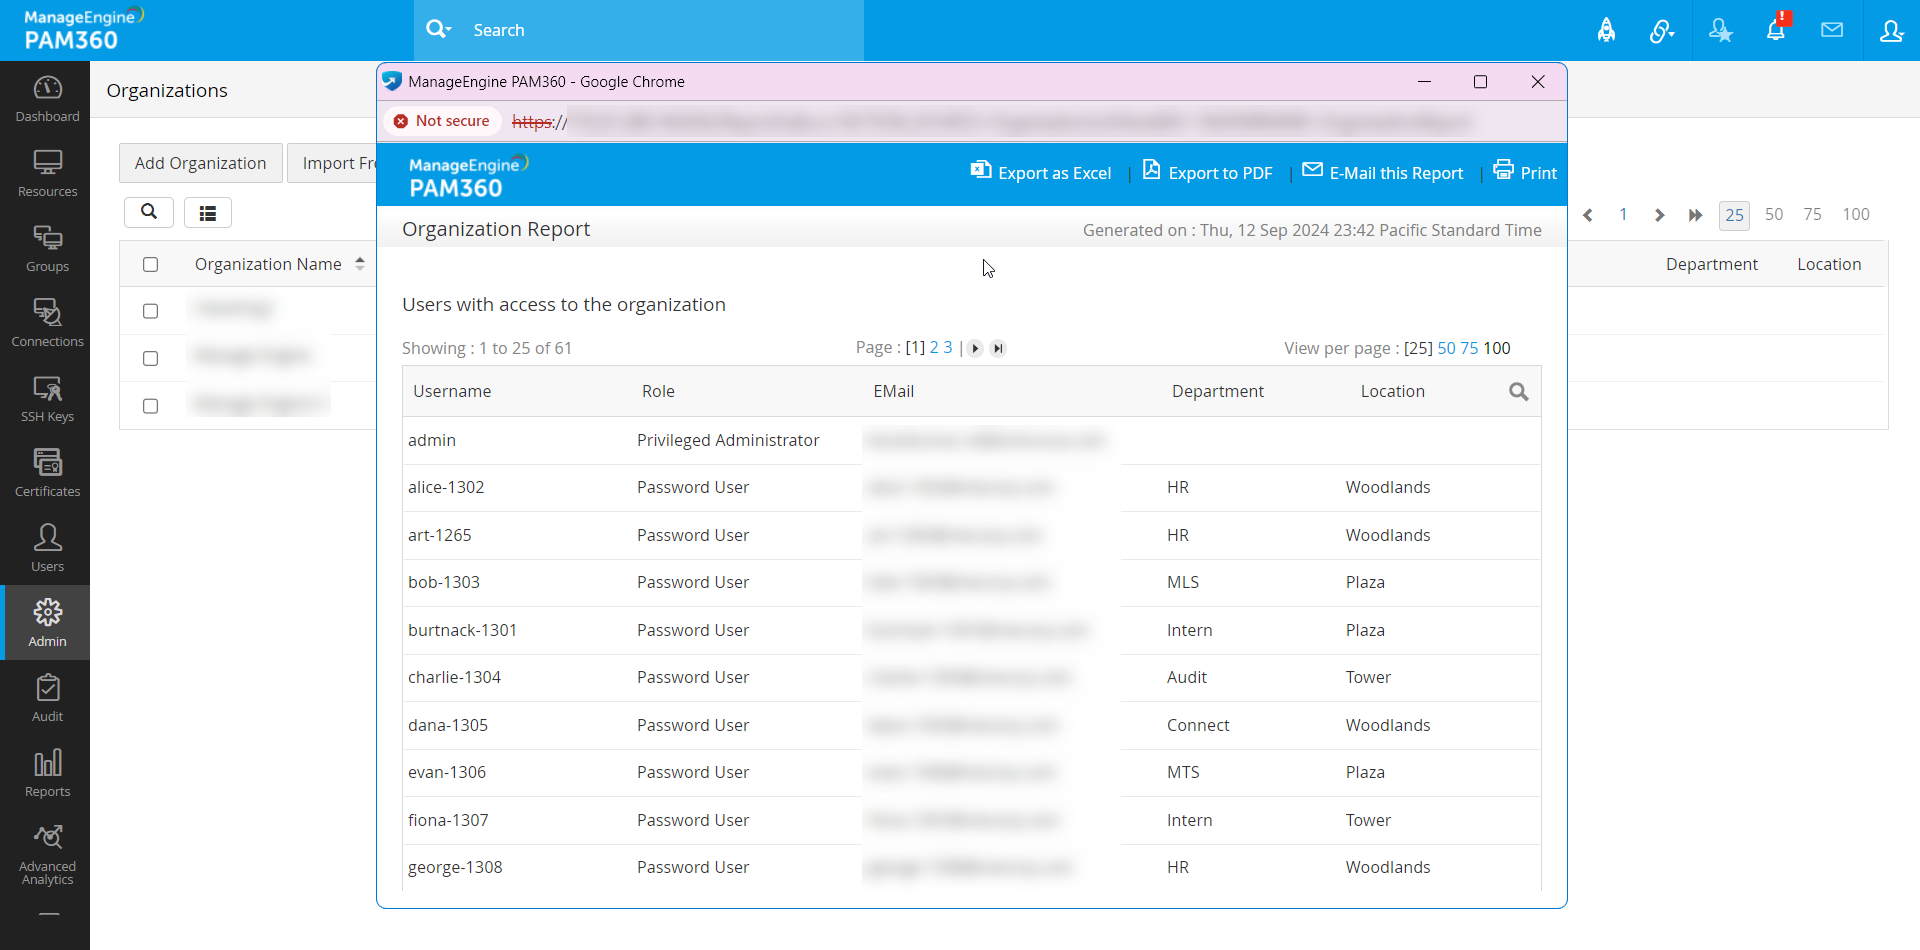
Source : manageengine.com
Fonctionnalités clés :
- Gestion sécurisée des identifiants avec rotation et découverte automatique des mots de passe.
- Enregistrement des sessions et surveillance en temps réel pour privileged access.
- Élévation de privilèges JIT avec workflows d'approbation.
- Intégration native de l'écosystème ManageEngine plus plus de 800 connecteurs d'applications via Zoho Flow.
- Rapports de conformité pour PCI-DSS, HIPAA et SOX.
À considérer :
- Support natif MFA limité, pouvant nécessiter une intégration externe pour certains cas d’utilisation.
- Problèmes documentés d’intégration Linux et problèmes de synchronisation des mots de passe Windows.
- Conçu pour l'écosystème ManageEngine ; moins flexible en dehors.
Idéal pour : équipes IT standardisées sur ManageEngine recherchant un PAM rentable dans leur écosystème existant.
6. WALLIX Bastion
WALLIX Bastion est une plateforme PAM axée sur l'Europe avec des certifications doubles du Bundesamt für Sicherheit in der Informationstechnik (BSI) et de l'Agence nationale de la sécurité des systèmes d'information (ANSSI). Elle est conçue autour des exigences régionales de conformité et de souveraineté des données, notamment GDPR, la Directive sur la sécurité des réseaux et de l'information (NIS2) et le Digital Operational Resilience Act (DORA), avec une portée plus limitée hors EMEA.
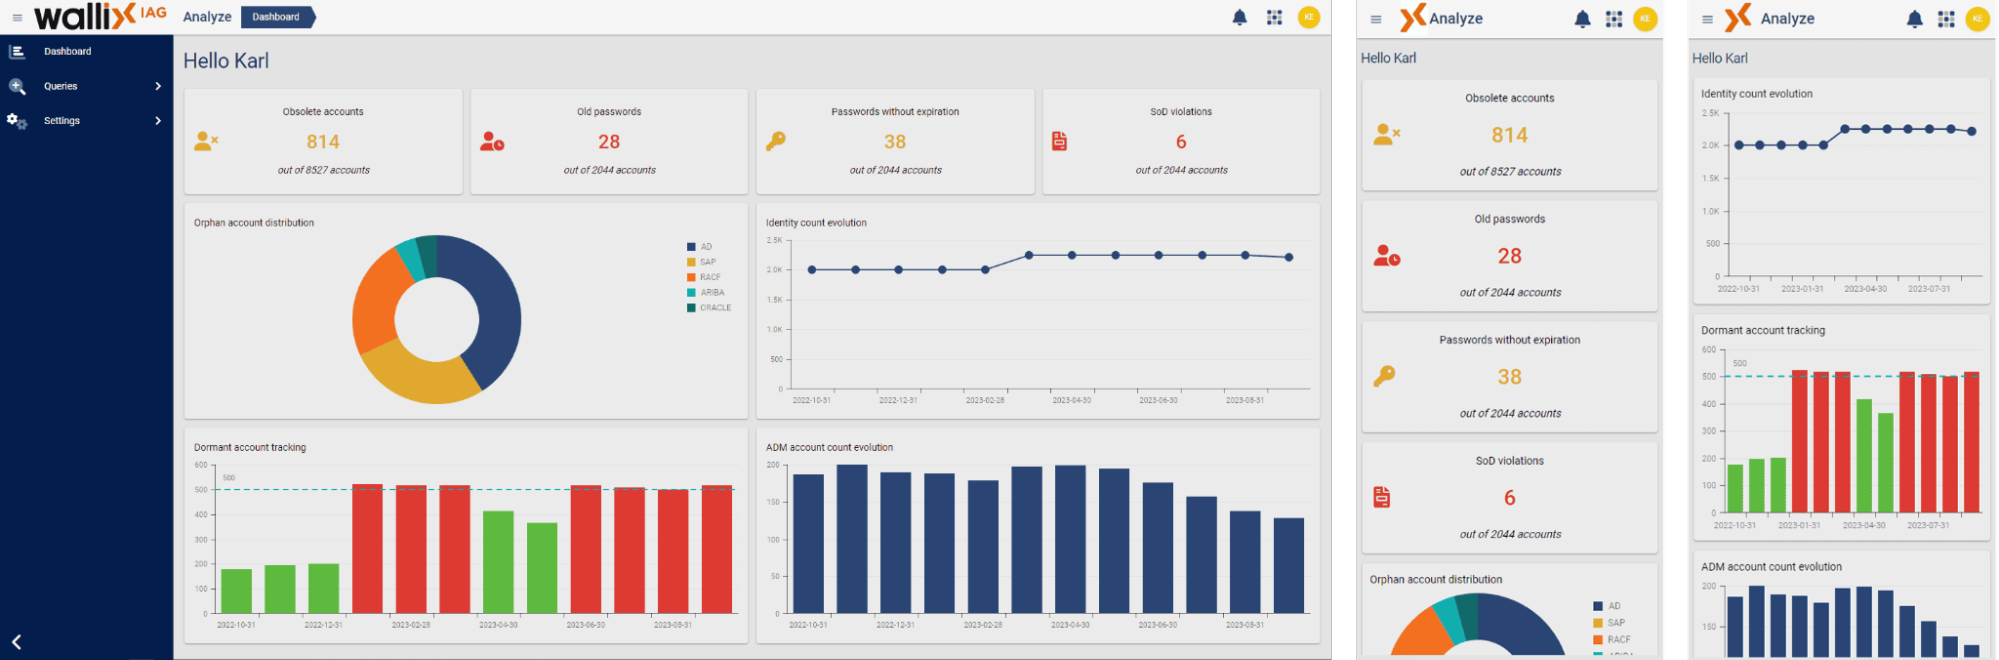
Source : wallix.com
Fonctionnalités clés :
- Gestion et rotation des identifiants avec chiffrement AES-256, SHA2 et ECC.
- Gestion des sessions avec surveillance en temps réel et pistes d’audit consultables par OCR.
- Gestion des sessions web sans agent, sans installation sur les endpoints.
- Prise en charge native des protocoles RDP, SSH, HTTP, HTTPS, VNC, Telnet et SFTP.
À considérer :
- Analyse comportementale limitée pour les déploiements on-premises.
- Écosystème de partenaires et d’intégrations plus réduit que celui des fournisseurs mondiaux.
Idéal pour : Organisations européennes nécessitant une conformité régionale (RGPD, NIS2, DORA) et la souveraineté des données.
7. Microsoft Entra PIM
Microsoft Entra PIM est une fonctionnalité native de Microsoft PAM offrant un accès JIT, des workflows d'approbation et des revues d'accès pour les rôles de ressources Azure, les rôles administrateurs Microsoft 365 et les autorisations Entra ID. Elle est incluse avec Entra ID P2, Entra ID Governance ou les licences Microsoft 365 E5 sans coût supplémentaire, mais la couverture se limite aux environnements Microsoft et ne s'étend pas à AD local, serveurs Linux ou bases de données.
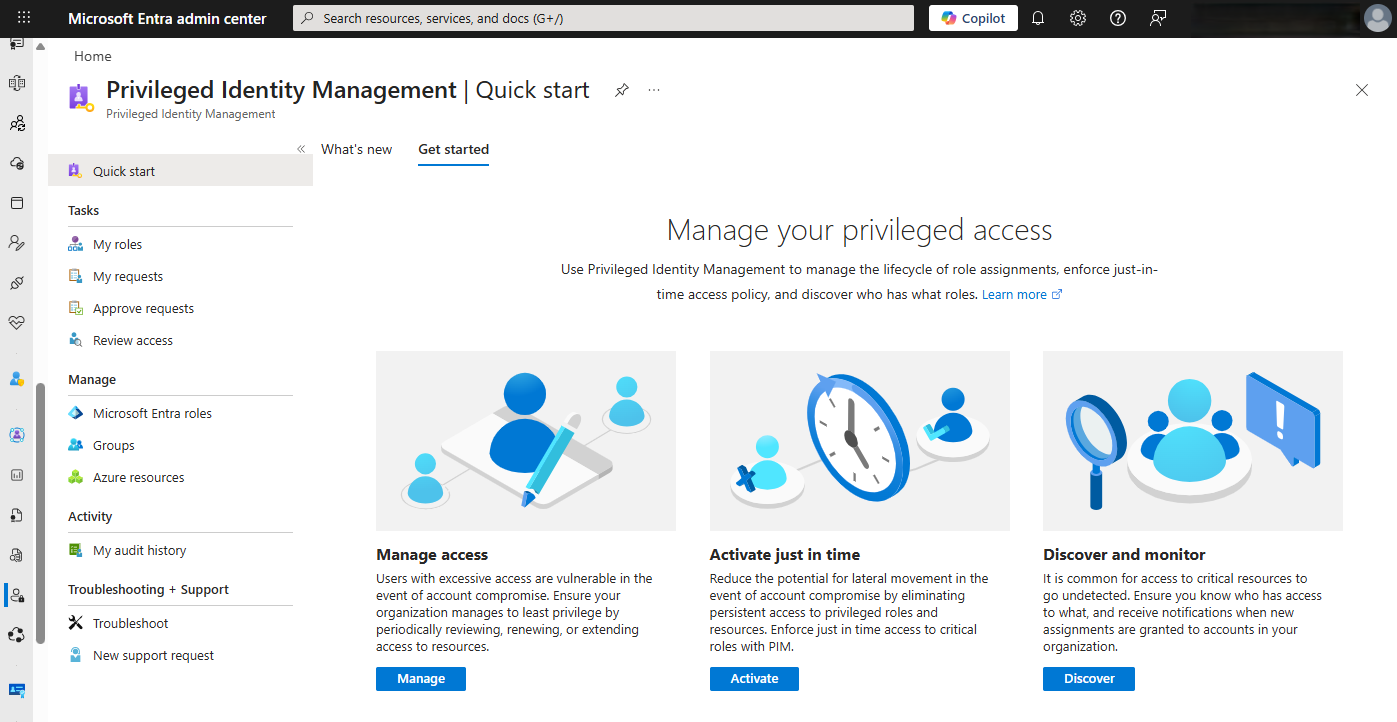
Source : learn.microsoft.com
Fonctionnalités clés :
- Attributions de rôles éligibles limitées dans le temps nécessitant une activation explicite avec MFA obligatoire.
- Flux d'approbation configurables avec justification commerciale et journalisation complète des audits.
- Examens d'accès avec planification périodique et remédiation automatisée.
- Couverture de plus de 120 rôles intégrés Entra ID, rôles de ressources Azure et rôles Microsoft 365.
À considérer :
- Pas de couverture pour les infrastructures non Microsoft (AWS, GCP, serveurs Linux, bases de données, équipements réseau).
- Aucune capacité d’enregistrement de session ou de journalisation des frappes.
- Pas de coffre-fort pour les identifiants ni de rotation automatique pour les comptes de service.
- Les limites de retrait d'Entra Permissions Management restreignent les fonctionnalités d'attribution dans le cloud.
Idéal pour : environnements uniquement Microsoft ou en complément d’une solution dédiée de Privileged Access Management pour une couverture hybride plus large. Entra PIM gère les rôles Azure et Microsoft 365, tandis qu’un outil dédié couvre les environnements on-prem, bases de données et systèmes non Microsoft.
Comment choisir la bonne solution PAM en 2026
Le marché de Privileged Access Management évolue de la rotation des identifiants centrée sur le coffre vers des architectures qui suppriment entièrement les comptes permanents.
Ce changement modifie l’évaluation : la question prioritaire devient quel outil supprime l’accès persistant ciblé par les attaquants, plutôt que quel outil gère le mieux les mots de passe.
Passez en revue ceci avant de vous engager avec un fournisseur :
- Auditez les privilèges permanents avant de comparer les fonctionnalités : Une évaluation de la surface d'attaque des comptes privilégiés de votre environnement vous indique quels comptes, humains et non humains, disposent actuellement d'un accès élevé toujours actif. Cet inventaire, et non la liste des fonctionnalités d'un fournisseur, doit guider votre évaluation.
- Testez si l'outil supprime l'accès permanent ou le fait simplement tourner : Réalisez une preuve de concept et confirmez qu'aucun compte administrateur persistant ne reste à découvrir par un attaquant entre les changements de mot de passe. C'est la véritable frontière entre le PAM legacy centré sur le coffre et les architectures à privilèges zéro qui gagnent du terrain.
- Confirmez le chemin de migration du vault : Si vous utilisez déjà un credential vault, vérifiez si la nouvelle plateforme nécessite un rip-and-replace ou prend en charge le bring-your-own-vault, car cette décision affecte à la fois les coûts de changement et le calendrier de déploiement.
- Validez la visibilité des sessions selon votre cadre de conformité : Confirmez que la piste d’audit de la plateforme relie les sessions bloquées ou élevées aux identités qui les ont initiées et les associe au cadre spécifique (NIST, PCI-DSS, HIPAA, SOX) demandé par vos auditeurs.
- Évaluez une plateforme convergente par rapport à la capacité de votre équipe : Un outil autonome qui fonctionne isolément de la gouvernance d'identité peut ajouter plus de charge qu'il n'en enlève pour des équipes déjà surchargées. Un privileged access management best practices framework aide à distinguer les contrôles indispensables de ceux qui sont simplement souhaitables.
Pour les équipes qui ont besoin de contrôles d’accès privilégiés supprimant les comptes permanents plutôt que de les stocker, Netwrix Privilege Secure se déploie en quelques jours, offre une surveillance des sessions centrée sur l’activité et prend en charge les environnements hybrides sur systèmes Microsoft et non Microsoft.
Fait partie de la plateforme plus large Netwrix 1Secure™, qui combine Privileged Access Management, Data Security Posture Management, Identity Threat Detection & Response et les rapports de conformité chez un seul fournisseur.
Netwrix Privilege Secure comble les lacunes laissées par le PAM des comptes permanents et les outils natifs Microsoft, sans nécessiter une équipe PAM dédiée.
Demandez une démo pour voir comment supprimer les privilèges permanents se compare à leur stockage dans votre environnement.
Avertissement : Les informations de cet article sont à jour en août 2026 ; vérifiez les détails auprès de chaque fournisseur pour les dernières mises à jour.
Questions fréquentes sur les solutions PAM
Partager sur
En savoir plus
À propos de l'auteur

Netwrix Team
En savoir plus sur ce sujet
Personne ne demande si vous avez encore besoin de cet accès
Microsoft RAMP s’arrête à la limite de votre autorité de certification
Le jeu de la taupe des accès ne finit jamais. Il y a une raison à cela
Gouvernez l'agent IA comme l'identité qu'il est
Convergence d'ITDR, PAM et IGA. Lequel des trois est présent quand l'attaque arrive?