
Solution de conformité CMMC
Solutions de conformité CMMC avec preuves à l'appui
Les solutions de conformité CMMC de Netwrix vous donnent une visibilité continue sur qui peut accéder aux informations non classifiées contrôlées (CUI), appliquent le moindre privilège et produisent les preuves datées et attribuées qu'un C3PAO demande.
La plupart des logiciels de conformité ne savent pas dire qui a réellement accès à la CUI, ni le prouver à un évaluateur.
On ne délimite pas ce qu'on ne voit pas
55 % des organisations ne tiennent pas en continu un inventaire des données sensibles, et le périmètre CMMC commence par savoir où se trouve la CUI (2026 Data and Identity Security Report).
L'accès survit au besoin
76 % des organisations ne peuvent pas révoquer immédiatement un accès permanent quand il n'est plus nécessaire, et le CMMC exige le moindre privilège, y compris pour les comptes à privilèges (même rapport).
Les évaluations de risque restent superficielles
Seules 36 % des organisations ont mené une évaluation de sécurité complète d'Active Directory au cours des 12 derniers mois, et seules 26 % sont pleinement convaincues que leur Active Directory est exempt d'erreurs de configuration permettant l'élévation de privilèges (même rapport).
Solutions de conformité CMMC de Netwrix : ce qu'exige le CMMC 2.0 niveau 2 et comment nous aidons
Netwrix Auditor se déploie en 30 minutes, avec les premiers rapports en quelques heures.
Exigence
Ce qu'exige le CMMC
Netwrix
NIST SP 800-171 3.1.3, Contrôle d'accès
Contrôler le flux de la CUI conformément aux autorisations approuvées.
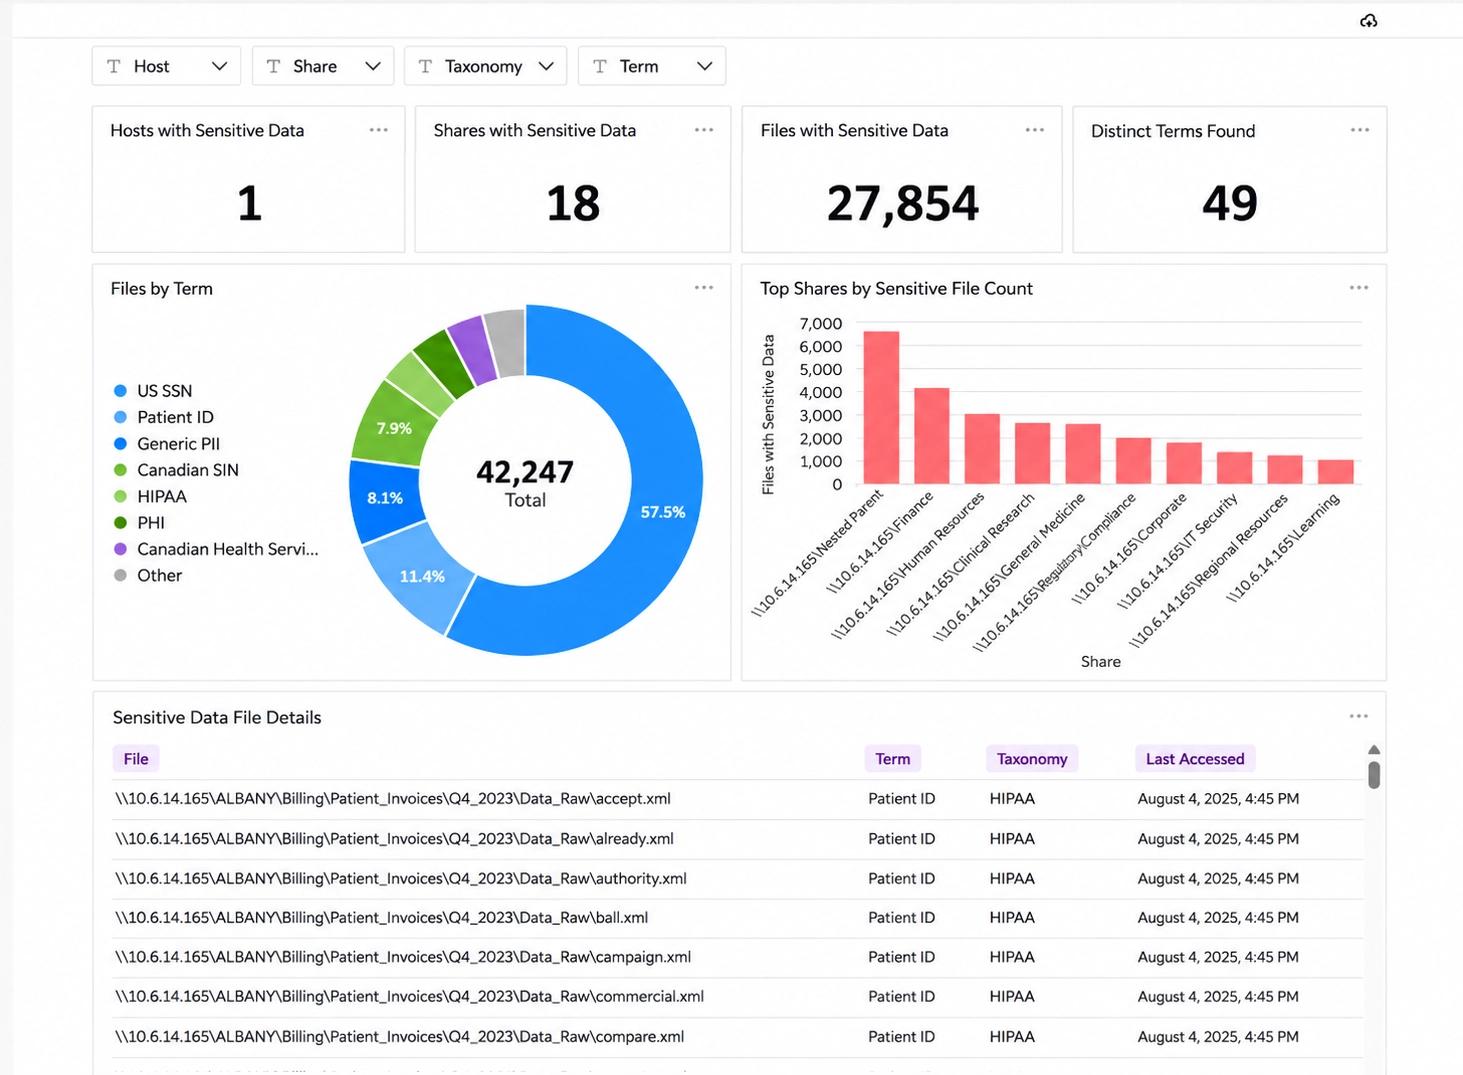
Data Classification classe la CUI par niveau de gravité sur les serveurs, les bases de données et les dossiers et, avec Auditor, n'autorise l'accès qu'aux utilisateurs autorisés.
NIST SP 800-171 3.1.5, Contrôle d'accès
Appliquer le principe du moindre privilège, y compris pour des fonctions de sécurité précises et les comptes à privilèges.
Privilege Secure supprime les comptes à privilèges permanents et accorde un accès juste à temps avec les seuls privilèges dont la session a besoin, puis enregistre la session.
NIST SP 800-171 3.3.2, Audit et responsabilité
Garantir que les actions de chaque utilisateur du système peuvent lui être attribuées de façon unique, afin qu'il en réponde.
Auditor montre quel utilisateur a fait quoi, quand et où dans Active Directory, Entra ID, les serveurs de fichiers et les autres systèmes qui hébergent de la CUI, et tient un profil pour chaque utilisateur enregistré.
NIST SP 800-171 3.4.1, 3.4.2, Gestion de la configuration
Établir et maintenir des configurations de référence des systèmes de l'organisation, et établir et appliquer les paramètres de configuration de sécurité.
Change Tracker définit des références pour les logiciels et la configuration, détecte les systèmes qui s'en écartent et produit des rapports de durcissement CIS et DISA STIG certifiés.
NIST SP 800-171 3.11.1, Évaluation des risques
Évaluer périodiquement le risque pour les opérations, les actifs et les personnes de l'organisation lié aux systèmes qui traitent, stockent ou transmettent de la CUI.
PingCastle génère des bilans de santé d'Active Directory, des scores de risque et des plans d'action, et suit l'avancement de la remédiation.
NIST SP 800-171 3.11.2, Évaluation des risques
Analyser les vulnérabilités des systèmes et des applications de l'organisation périodiquement et lorsque de nouvelles vulnérabilités sont identifiées.
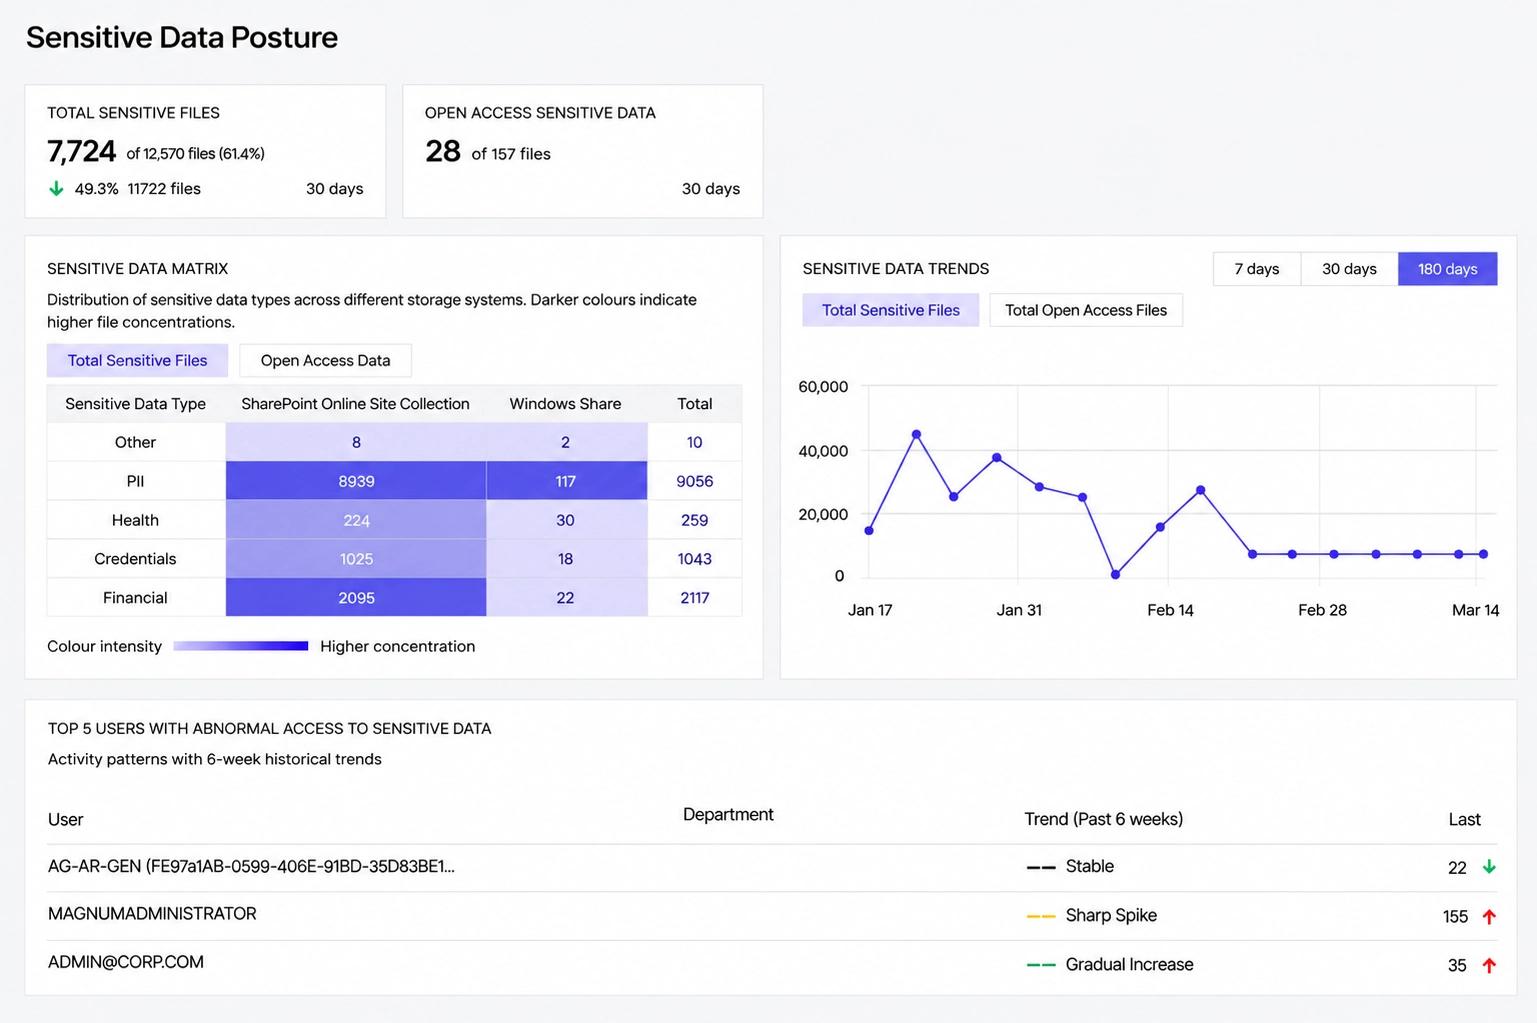
Access Analyzer met en évidence les risques pour les données sensibles, comme l'accès ouvert ou trop d'utilisateurs à privilèges, et aide à les corriger à grande échelle en nettoyant les objets obsolètes.
NIST SP 800-171 3.8.7, Protection des supports
Contrôler l'utilisation des supports amovibles sur les composants du système.
Endpoint Protector contrôle quels périphériques amovibles peuvent se connecter, chiffre les fichiers copiés vers un stockage USB approuvé et signale les transferts tentés et bloqués.
Consultez la correspondance complète entre le CMMC et le portefeuille
Découvrez-le en action
Suivez chaque connexion aux systèmes qui hébergent de la CUI
Voyez qui s'est connecté, quand, d'où et sur quel ordinateur, pour repérer et signaler rapidement toute activité de connexion inhabituelle sur les systèmes qui hébergent de la CUI.
Laissez les propriétaires de données vérifier qui peut accéder à la CUI
Les revues des droits placent les décisions d'accès entre les mains des propriétaires des données, de sorte que chaque droit sur la CUI est examiné, approuvé et documenté.
Voyez exactement ce qui a changé, avant et après
Comparez côte à côte les valeurs avant et après de chaque objet modifié, pour repérer facilement les changements inappropriés ou non autorisés sur les systèmes qui hébergent de la CUI.
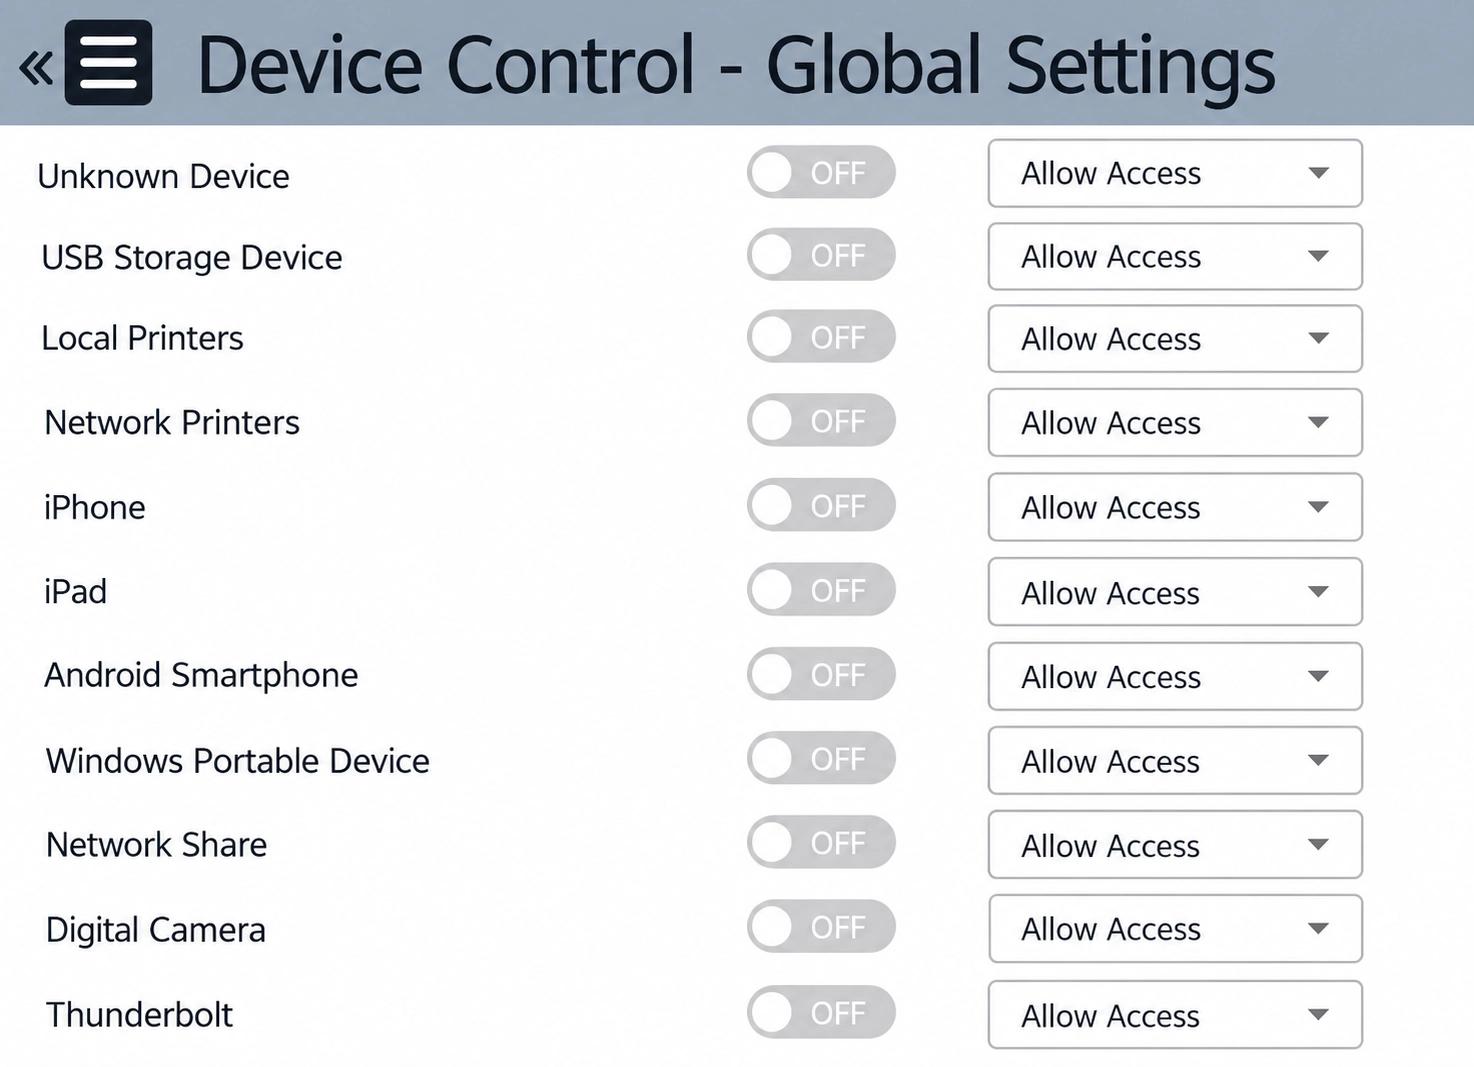
Contrôlez quels périphériques peuvent se connecter à vos postes
Définissez des droits de refus, d'autorisation ou de lecture seule pour le stockage USB, les imprimantes, le Bluetooth et d'autres périphériques, afin que la CUI ne circule que vers les personnes et les appareils que vous avez approuvés.
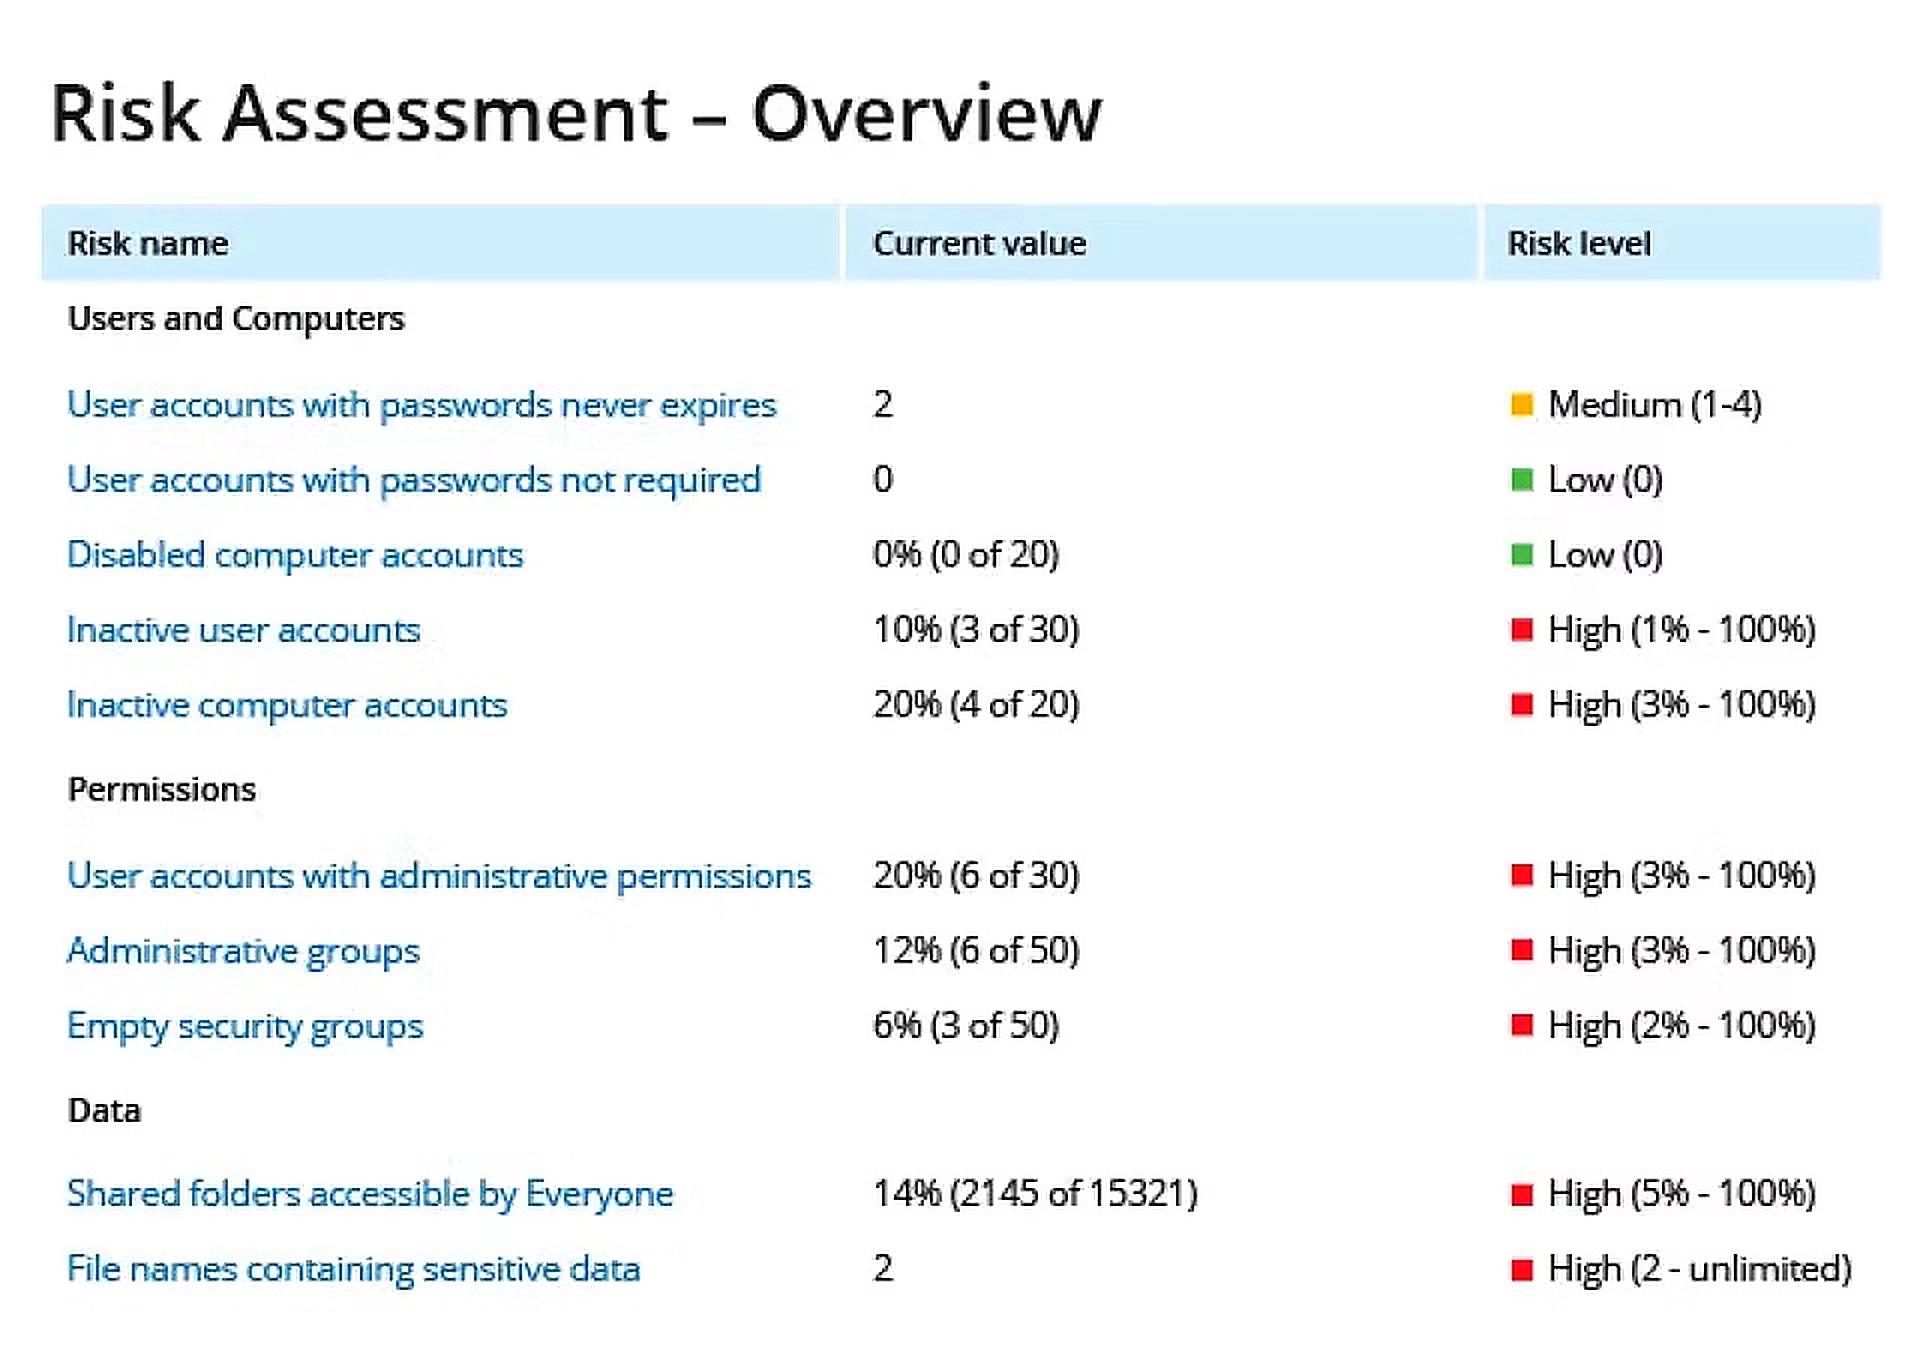
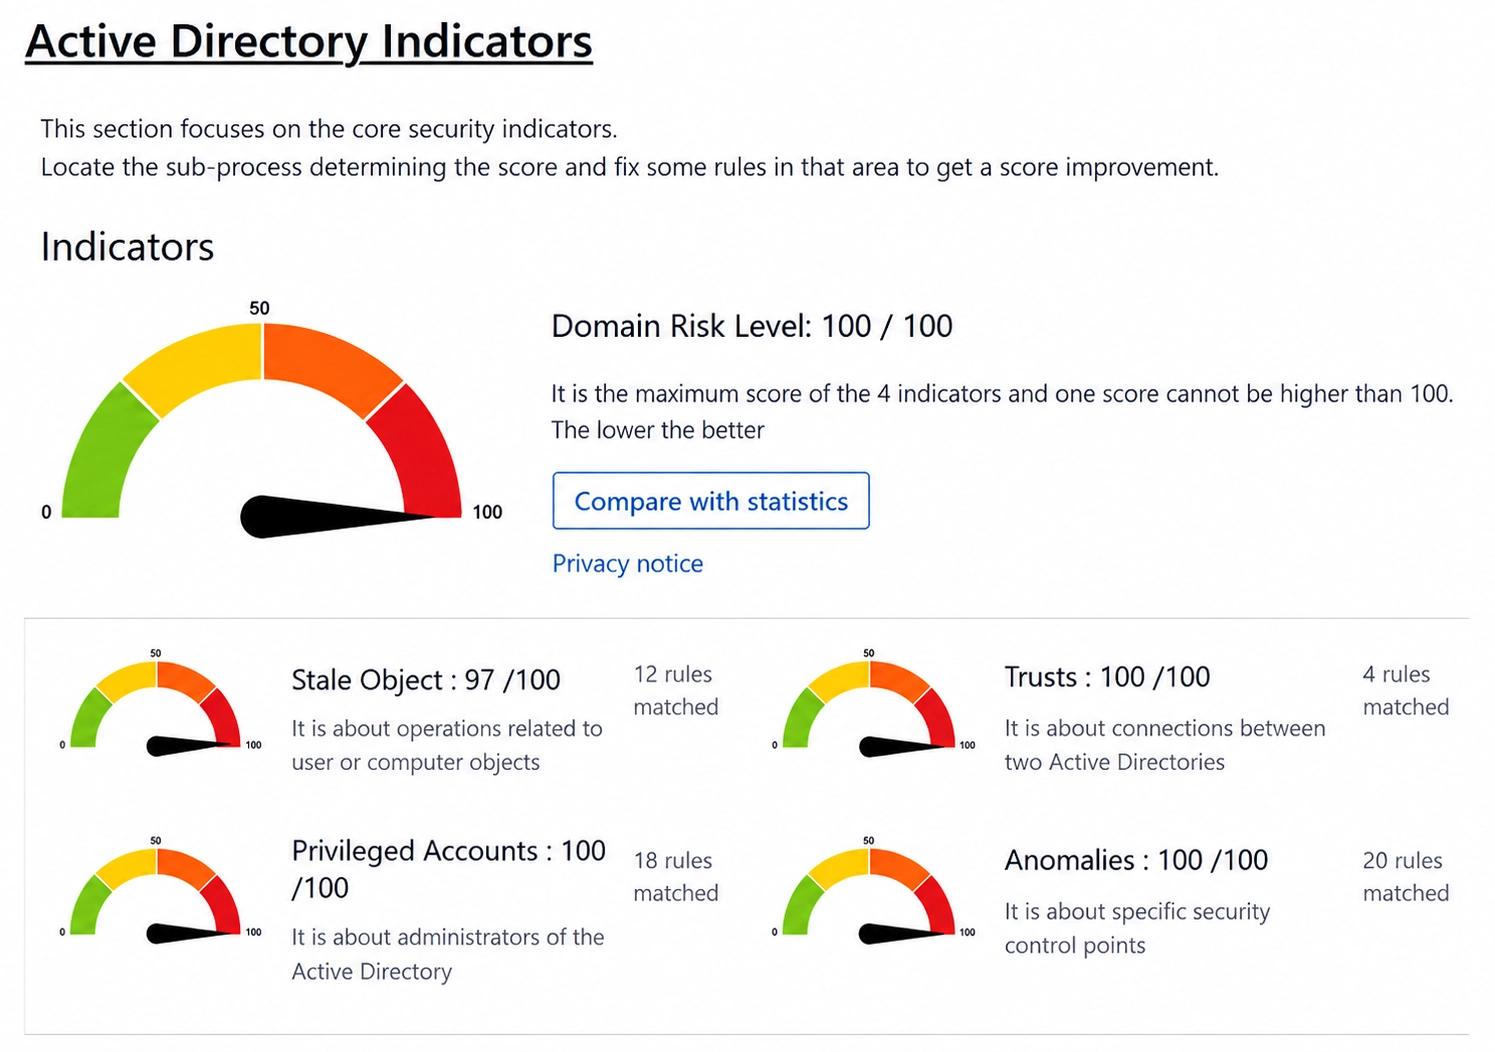
Évaluez le niveau de risque de votre Active Directory et d'Entra ID
Un rapport de bilan de santé évalue Active Directory et Entra ID à l'aide de plus de 170 contrôles de sécurité et note les risques détectés, ce qui répond aux exigences d'évaluation périodique des risques du CMMC.
Accédez directement à une capacité
En savoir plus sur la conformité CMMC
Webinaires, guides et articles pour identifier et protéger la CUI.