Conformité PCI DSS v4.0.1
Logiciel PCI qui montre où sont les données de titulaires, qui y accède et ce qui a changé
Le logiciel de conformité PCI de Netwrix repère les données de titulaires de carte, contrôle qui peut y accéder et suit chaque modification dans les environnements on-premise et cloud, afin de combler vos écarts PCI DSS et de fournir à votre évaluateur les preuves dont il a besoin.
La plupart des logiciels de conformité ne peuvent pas vous dire où se trouvent réellement les données de titulaires de carte, ni qui peut y accéder.
Les données de titulaires de carte débordent du CDE
Seules 43 % des organisations tiennent un inventaire constamment à jour de l'emplacement des données sensibles (2026 Data and Identity Security Report).
Les accès dépassent les besoins
51 % des organisations déclarent des accès alignés sur les rôles avec un certain surdimensionnement, et 13 % indiquent que de nombreux utilisateurs disposent de plus d'accès que nécessaire (même rapport).
Répondre aux questions d'accès prend des heures
Seules 29 % des organisations peuvent déterminer immédiatement quelles identités ont accès à une donnée sensible précise (même rapport).
Logiciel de conformité PCI DSS de Netwrix : ce qu'exige PCI DSS v4.0.1 et comment nous aidons
Exigence
Ce qu'exige PCI DSS
Netwrix
PCI DSS v4.0.1 3.2.1, Protection des données de compte stockées
Limiter au minimum le stockage des données de compte grâce à des politiques de conservation et de suppression.
Data Classification repère les données de titulaires de carte avec des taxonomies PCI DSS prédéfinies, masque les numéros de carte dans les documents situés hors de vos principaux stockages de données de titulaires et déplace les données obsolètes ou redondantes vers une quarantaine sécurisée.
PCI DSS v4.0.1 7.2.4, Revues des accès
Examiner tous les comptes utilisateur et les privilèges d'accès associés au moins tous les six mois.
Access Analyzer montre qui peut accéder à quelles données sensibles et dans quelle mesure, et permet aux propriétaires de données de revoir et de révoquer les droits inutiles.
PCI DSS v4.0.1 7.2.2, Moindre privilège
Attribuer l'accès selon la classification et la fonction du poste, avec les privilèges minimaux nécessaires.
Privilege Secure remplace les droits d'administrateur permanents par un accès privilégié juste-à-temps limité à la tâche, et enregistre chaque session.
PCI DSS v4.0.1 10.2.1, 10.4.1, Journalisation et surveillance de tous les accès
Activer des journaux d'audit qui enregistrent l'accès de chaque utilisateur aux données de titulaires de carte et toutes les actions des comptes administratifs, et les examiner régulièrement.
Auditor suit les modifications, configurations et accès dans l'IT hybride, avec des alertes et des rapports qui facilitent l'examen quotidien des journaux.
PCI DSS v4.0.1 10.2.1.5, Enregistrement des modifications
Les journaux d'audit doivent enregistrer les modifications des identifiants et des informations d'authentification, y compris la création de nouveaux comptes, l'élévation de privilèges et les modifications des comptes à accès administratif.
1Secure rend compte de la création de comptes, des changements de rôles et de mots de passe et des changements d'appartenance aux groupes dans Active Directory et Entra ID, y compris ceux qui touchent des comptes à accès administratif.
PCI DSS v4.0.1 11.5.2, Détection des modifications
Déployer un mécanisme de détection des modifications qui alerte en cas de modification non autorisée de fichiers critiques, et comparer les fichiers critiques au moins une fois par semaine.
Change Tracker assure la surveillance de l'intégrité des fichiers sur l'ensemble des systèmes et signale les modifications non planifiées par rapport aux références approuvées.
PCI DSS v4.0.1 11.5.1, Détection des intrusions
Utiliser des techniques de détection ou de prévention des intrusions en périphérie et aux points critiques du CDE, et alerter le personnel en cas de suspicion de compromission.
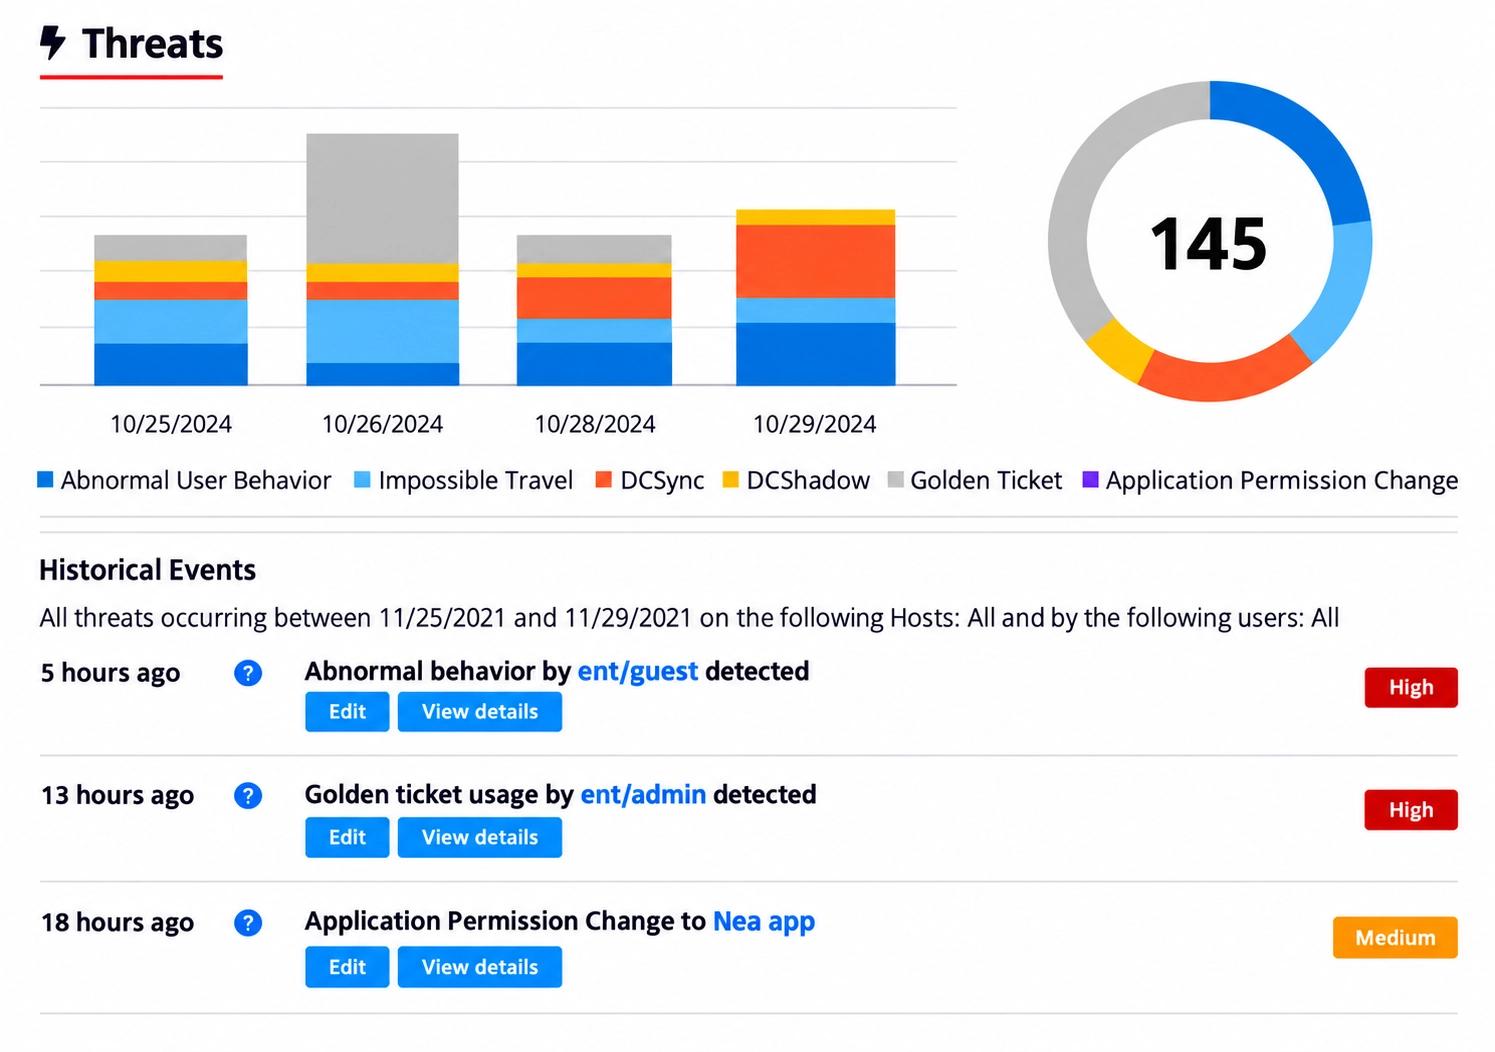
Threat Manager détecte des techniques d'attaque telles que DCSync, DCShadow et Golden Ticket contre Active Directory et Entra ID, ainsi que les activités anormales sur les fichiers, et alerte le personnel ou déclenche des playbooks de réponse automatisés.
Consultez la correspondance complète entre PCI DSS et le portefeuille
Voir en action
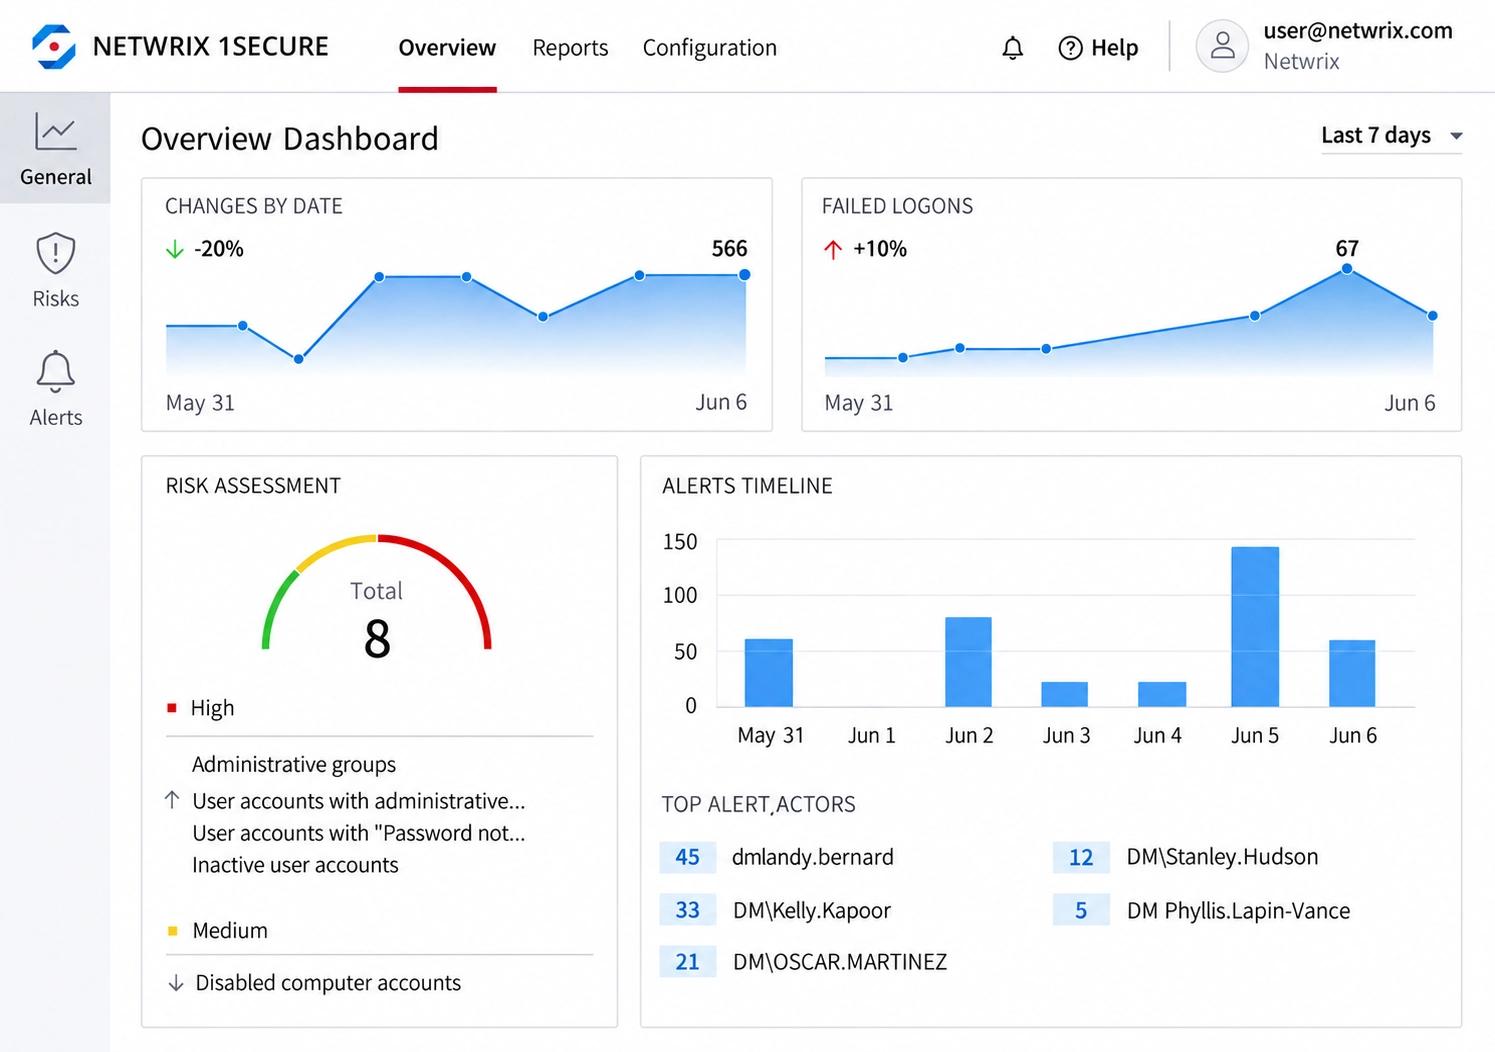
Modifications, échecs de connexion et risque dans un seul tableau de bord
La vue d'ensemble de 1Secure suit les modifications, échecs de connexion, alertes et un score de risque global dans tout votre environnement, pour repérer tôt l'activité dans et autour du CDE.
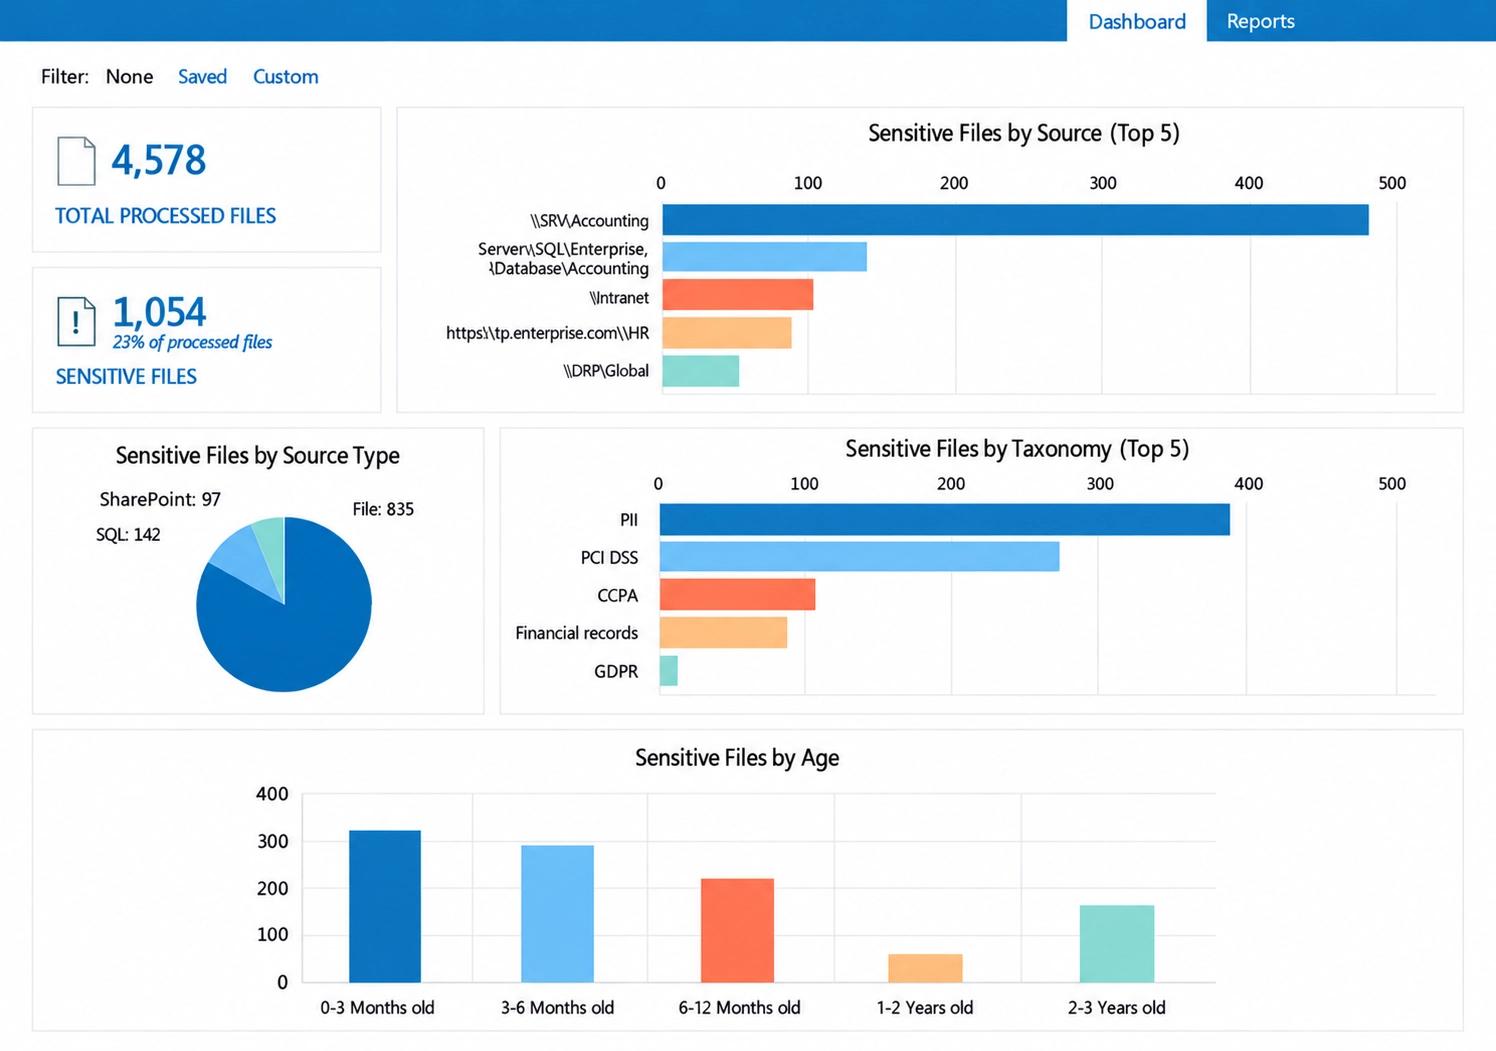
Retrouvez les données de titulaires de carte où qu'elles soient stockées
Les fichiers sensibles sont ventilés par source, par taxonomie (dont PCI DSS) et par ancienneté, pour retrouver les données de carte hors du CDE et appliquer vos règles de conservation.
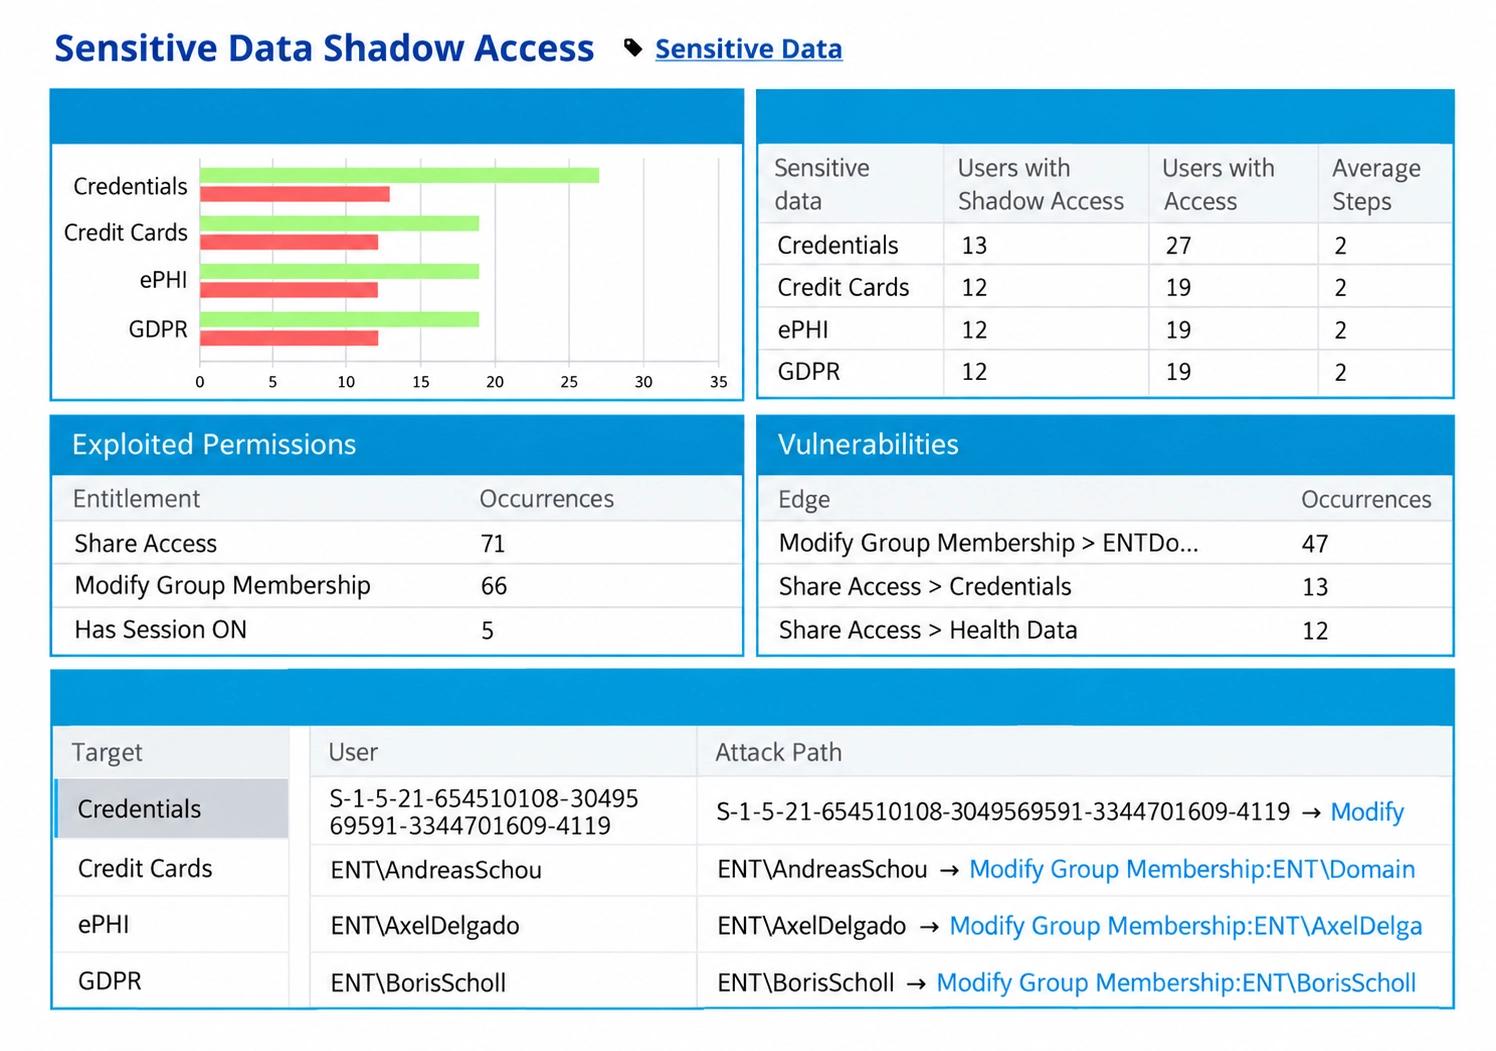
Voyez qui peut accéder aux données de carte bancaire, et comment
L'analyse des accès cachés montre quels utilisateurs peuvent atteindre les données de carte bancaire, sur quels droits ils s'appuient et le chemin d'attaque exact, pour que les revues d'accès partent de l'exposition réelle.
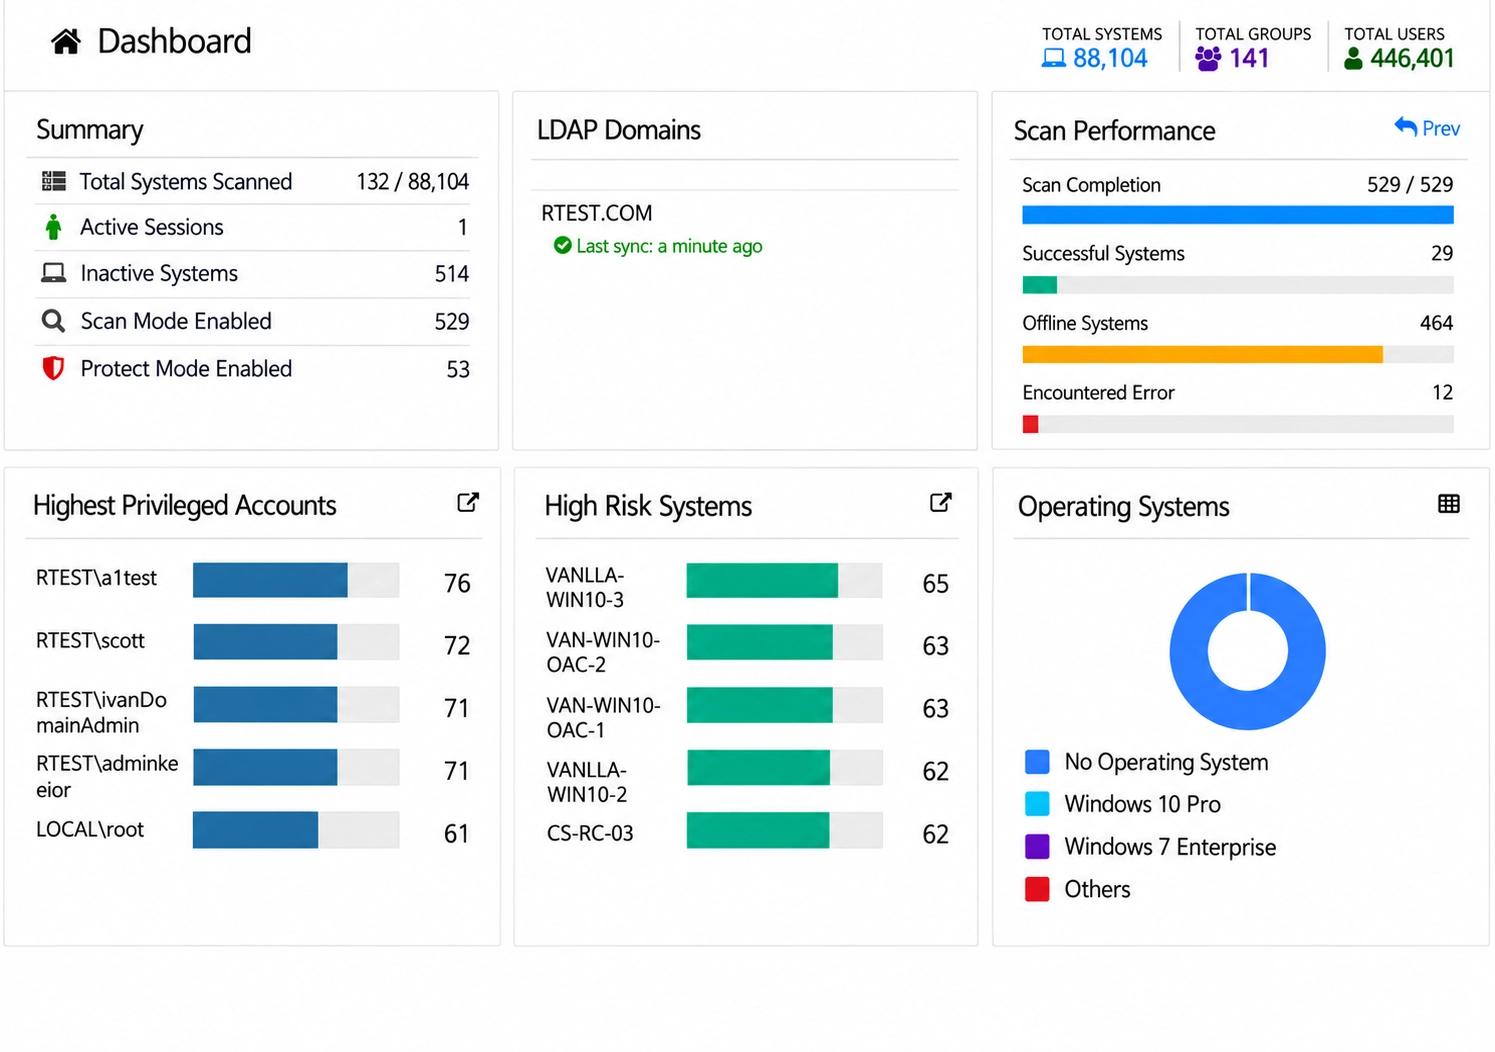
Repérez vos comptes les plus privilégiés et vos systèmes les plus à risque
Privilege Secure analyse vos systèmes, classe les comptes les plus privilégiés et les systèmes à haut risque, et montre où supprimer les accès administrateur permanents au CDE.
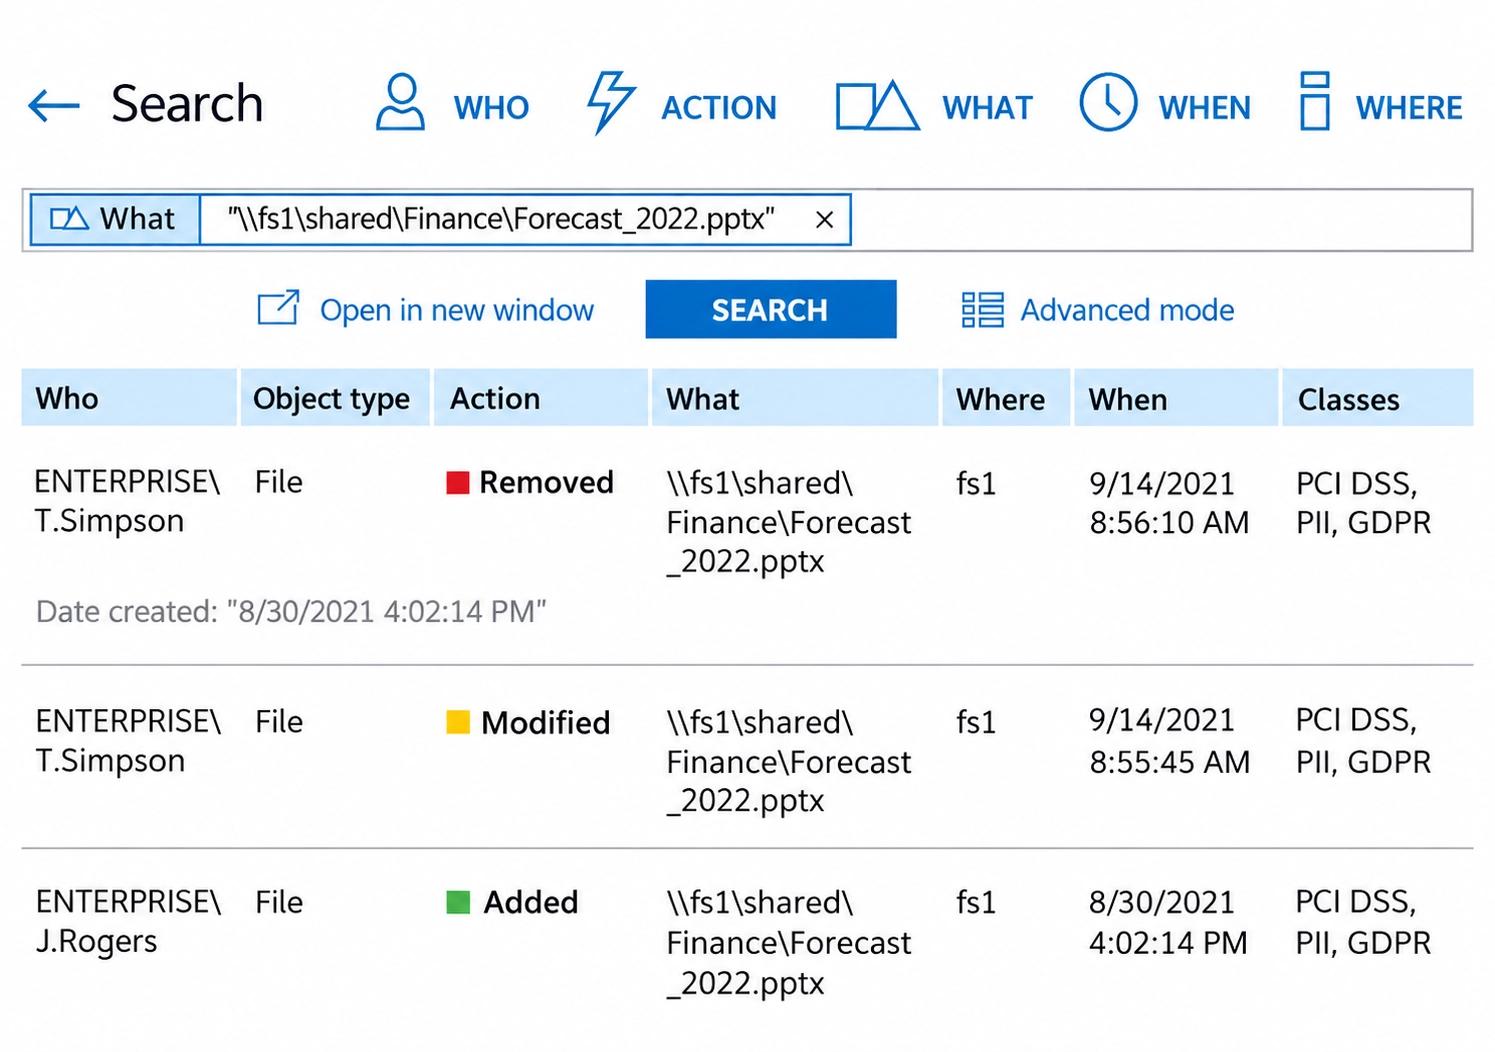
Sachez en quelques secondes qui a touché un fichier de données de titulaires de carte
La recherche montre qui a supprimé, modifié ou ajouté un fichier, où et quand, avec la classification PCI DSS du fichier à côté de chaque événement. C'est la trace qu'exige l'exigence 10.
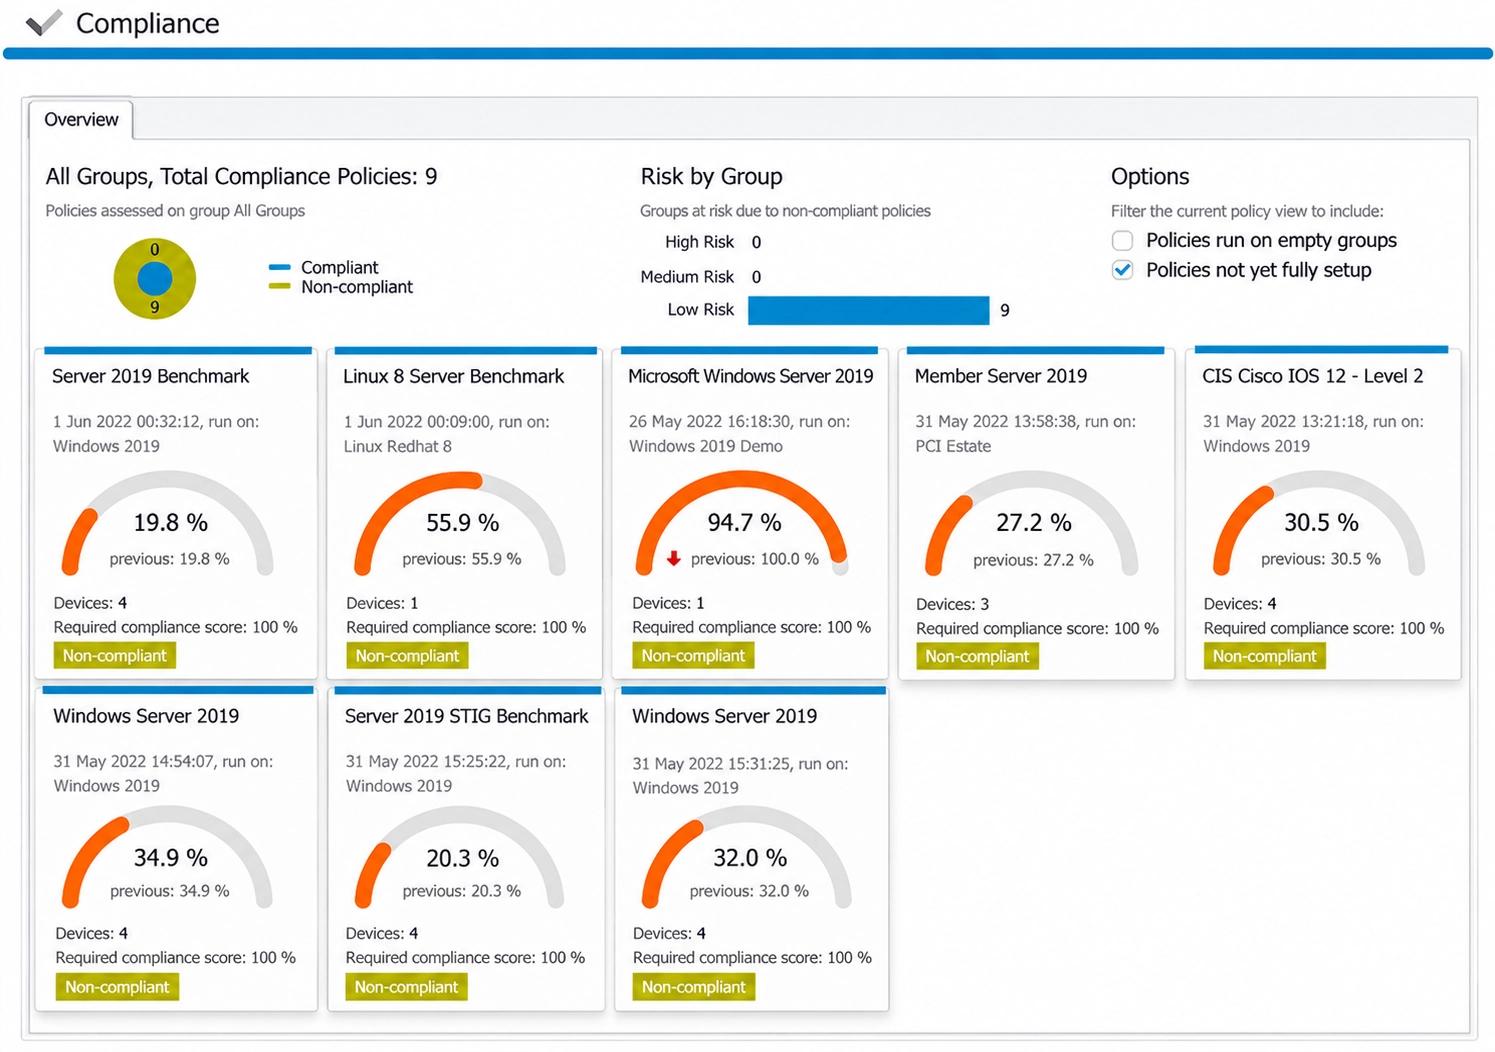
Prouvez que les configurations respectent vos références de durcissement
Les scores de conformité par rapport à CIS, STIG et aux référentiels serveur montrent quels systèmes se sont écartés des configurations approuvées, au service de la configuration sécurisée et de la détection des modifications PCI DSS.
Repérez des attaques comme DCSync et Golden Ticket au moment où elles se produisent
Threat Manager signale par gravité les comportements anormaux, les déplacements impossibles et l'activité DCSync et Golden Ticket, pour que les alertes de sécurité alimentent directement votre réponse aux incidents.