
Le 9 migliori soluzioni DLP per la protezione dei dati aziendali nel 2026
Mar 10, 2026
Nel 2026 la DLP aziendale deve coprire molto più dei soli canali e-mail e USB. I dati sensibili fluiscono ora attraverso piattaforme di collaborazione cloud, applicazioni SaaS e prompt GenAI, canali che la maggior parte degli strumenti DLP legacy non è in grado di ispezionare. Scegliere la piattaforma giusta significa mappare dove risiedono i dati sensibili, identificare i reali percorsi di esfiltrazione e verificare che lo strumento distingua il comportamento delle identità umane da quelle non umane.
L'adozione aziendale di Microsoft Copilot e degli strumenti AI basati su browser ha introdotto flussi di dati che la maggior parte delle soluzioni di data loss prevention (DLP) non può monitorare. I dati sensibili ora si muovono attraverso piattaforme di collaborazione cloud, applicazioni SaaS e prompt GenAI, canali dove le DLP legacy offrono poca o nessuna visibilità.
Quando il reparto legale o compliance chiede a quali dati sensibili Copilot può accedere, molti strumenti DLP tradizionali non riescono a rispondere.
Questa lacuna sta spingendo a una rivalutazione più ampia di come le aziende affrontano la prevenzione della perdita di dati. La domanda non è più se sostituire o integrare il DLP legacy, ma quale architettura si adatta meglio a come i dati si muovono realmente oggi. La lacuna stessa si sta ampliando, poiché molte organizzazioni stanno creando i propri strumenti di IA, prevalentemente in ambienti Linux, che spesso rappresentano un punto cieco per le soluzioni DLP.
Seguono nove piattaforme di livello enterprise che coprono endpoint, network, cloud/SaaS, email, storage e canali browser/GenAI, con un framework per aiutarti a scegliere quella giusta per il tuo ambiente. Abbina questo confronto a una policy DLP strutturata attorno ai tuoi dati a più alto rischio invece di applicare regole ampie e non ottimizzate dal primo giorno.
Le 9 migliori soluzioni DLP a colpo d’occhio
GenAI e i flussi di dati basati su browser non esistevano quando la maggior parte di queste piattaforme è stata originariamente costruita, quindi questa lista copre tutto, dai dispositivi di rete vecchi decenni agli strumenti progettati per l'era dell'IA.
La tabella mostra il modello di distribuzione e il focus principale a colpo d’occhio; i profili sottostanti spiegano più nel dettaglio cosa può e non può vedere ciascuno.
Fornitore | Focus principale | Distribuzione | Ideale per |
|---|---|---|---|
|
DSPM e DLP convergenti e consapevoli dell'identità |
SaaS, on-premise, ibrida |
Aziende ibride (Microsoft e Linux) che desiderano DLP, DSPM e sicurezza dell'identità insieme |
|
|
Microsoft Purview DLP |
DLP nativo per Microsoft 365 |
Cloud (Microsoft 365, Azure) |
Organizzazioni orientate a Microsoft con la maggior parte dei dati sensibili all'interno di M365/Azure |
|
Symantec DLP (Broadcom) |
DLP aziendale full-stack |
On-premise, ibrida, cloud |
Grandi aziende globali in settori regolamentati che necessitano della massima copertura dei canali |
|
Forcepoint DLP |
DLP comportamentale e adattivo al rischio |
On-premise, ibrida, cloud |
Aziende regolamentate con complesse preoccupazioni relative alle minacce interne |
|
Proofpoint Enterprise DLP |
DLP incentrato sulle persone e orientato all'email |
Cloud, ibrida |
Aziende in cui l'email è la principale preoccupazione di esfiltrazione |
|
Trellix DLP |
DLP legacy multicanale |
On-premise, ibrida, cloud |
Organizzazioni che consolidano sul portfolio Trellix |
|
Digital Guardian (Fortra) |
DLP endpoint a livello kernel |
SaaS, on-premise, gestita, ibrida |
Aziende in cui la protezione della proprietà intellettuale sugli endpoint è la preoccupazione principale |
|
Trend Micro (DLP integrato) |
DLP integrato in Vision One XDR |
Cloud, ibrida |
Organizzazioni che già consolidano su Trend Micro per endpoint ed email |
|
Cyberhaven |
Tracciabilità dei dati e rilevamento/risposta |
Cloud, SaaS, endpoint |
Team cloud-native o con forte uso di proprietà intellettuale e utilizzo significativo di GenAI |
Il modello di distribuzione e il focus principale restringono la lista, ma nessuno mostra se uno strumento può effettivamente distinguere un dipendente umano da un account di servizio che sposta lo stesso file, che è il divario che la maggior parte di questa lista non ha ancora colmato. La suddivisione per canale che segue è un modo più preciso per valutare l’idoneità.
Tipi di soluzioni DLP
Gli strumenti DLP sono generalmente progettati attorno a un singolo canale principale, anche quando si estendono ad altri. Sapere che tipo stai valutando chiarisce cosa rileverà e cosa no.
- Endpoint DLP: Monitora l’attività su laptop e workstation, inclusi trasferimenti USB, azioni negli appunti e operazioni su file locali. Digital Guardian e Netwrix Endpoint Protector sono leader in questo approccio.
- Network DLP: Ispeziona i dati in transito sulla rete aziendale, tipicamente tramite deep packet inspection. Symantec DLP e Trellix DLP coprono entrambi questo canale.
- Cloud/SaaS DLP: Estende la copertura alle applicazioni SaaS e allo storage cloud, dove gli strumenti solo per email e rete non hanno visibilità. Microsoft Purview DLP e Netwrix 1Secure sono costruiti attorno a questo canale per ambienti Microsoft-centrici.
- DLP email: Si concentra sui contenuti dei messaggi in uscita e in entrata, sugli allegati e sul comportamento del mittente. Proofpoint Enterprise DLP guida con questo approccio.
- DLP per Browser e GenAI: Ispeziona le sessioni del browser e le richieste AI, un canale che il DLP legacy non è mai stato progettato per vedere. La release 25.1 di Symantec e il DLP basato su browser di Netwrix mirano direttamente a questa lacuna.
- Rilevamento e risposta ai dati (DDR): Una categoria più recente che traccia la provenienza dei dati lungo tutta la loro storia di movimento anziché applicare le policy solo in punti di ispezione fissi. Cyberhaven rappresenta questo approccio.
La maggior parte degli ambienti aziendali necessita di copertura simultanea su più di questi tipi, poiché i dati sensibili si spostano attraverso diversi canali nella stessa giornata lavorativa.
Netwrix Endpoint Protector blocca il caricamento di dati sensibili su strumenti di IA attraverso endpoint e sessioni del browser. Richiedi una demo
Cosa da cercare in una soluzione DLP
La copertura dei canali dall'elenco sopra stabilisce il minimo per la valutazione. Sei criteri, inoltre, distinguono gli strumenti che riducono il rischio reale da quelli che producono solo una coda di avvisi più lunga.
- Precisione di rilevamento rispetto al numero grezzo di regole: Una vasta libreria di pattern regex e classificatori conta meno di quanti falsi positivi genera nel tuo ambiente. Testalo con una prova di concetto su dati reali prima di impegnarti.
- Ampiezza dei canali corrispondente ai tuoi flussi di dati reali: Mappa dove si spostano oggi i dati sensibili, inclusi strumenti AI basati su browser e piattaforme di collaborazione cloud, quindi conferma che lo strumento copre quei canali specifici anziché un set generico.
- Rilevamento consapevole di Identity e di identità non umane: Verifica se lo strumento distingue un dipendente umano, un account di servizio e un agente AI che spostano lo stesso file. Il Netwrix 2026 Data and Identity Security Report ha rilevato che il 76% delle organizzazioni non governa né monitora completamente le identità non umane con accesso ai dati. Una policy che tratta allo stesso modo tutti e tre i tipi di identità non rileva affatto questa esposizione.
- Traccia di controllo attribuita all'identità per la risposta agli incidenti: Un registro di eventi bloccati indica che una politica è stata attivata. Non indica chi fosse l'identità, cosa ha accesso prima del blocco, o se la stessa identità ha toccato altri dati sensibili prima. Conferma che lo strumento produca prove utilizzabili in un'indagine reale, oltre a un semplice avviso.
- Integrazione con DSPM e sicurezza dell'identità: Le aziende necessitano sempre più di una convergenza di data security posture management (DSPM), DLP e identity threat detection and response (ITDR), con politiche guidate dalla sensibilità dei dati e dal contesto dell'identità. Costruire una strategia di sicurezza basata sui dati e consapevole dell'esposizione approfondisce quell'architettura.
- Mappatura normativa e di conformità: GDPR, HIPAA, PCI DSS e framework specifici di settore richiedono un resoconto completo di come i dati sono stati spostati e chi vi ha avuto accesso, oltre a una semplice esportazione dei log. Verifica che lo strumento mappi le prove alle tue specifiche obbligazioni di conformità, non a modelli generici.
Il confronto seguente valuta nove soluzioni in queste categorie per aiutarti a identificare quale approccio si adatta meglio al tuo ambiente, ai flussi di dati e alla capacità operativa.
1. Netwrix 1Secure (con DLP e Netwrix Endpoint Protector)
La questione del DLP si concentra sempre più su chi ha accesso a quali dati sensibili e su come si muovono; impedire la fuoriuscita dei dati richiede più di uno strumento DLP autonomo.
Netwrix 1Secure unisce DSPM, ITDR e DLP per endpoint tramite una piena integrazione di Netwrix Endpoint Protector, offrendo protezione dei dati consapevole dell'identità per aziende ibride e con forte presenza Microsoft.
Invece di considerare DLP come un silo isolato, Netwrix 1Secure offre protezione tramite DLP basato su browser per strumenti GenAI, Microsoft 365 DSPM con modelli di rilevamento integrati, identity threat detection e controlli endpoint multipiattaforma.
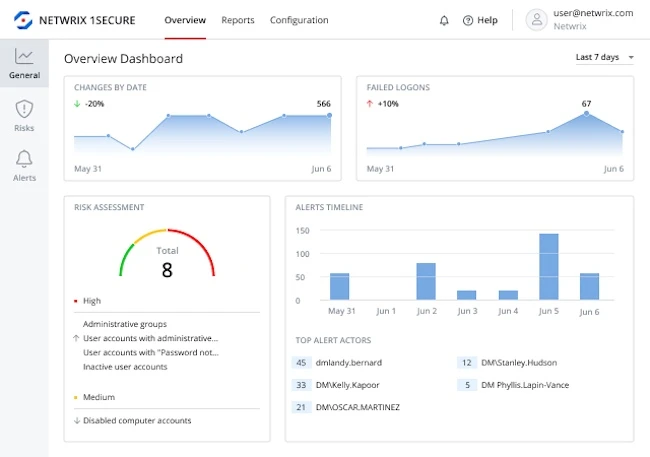
Caratteristiche principali:
- Il DLP basato su browser monitora i dati condivisi tramite strumenti GenAI, incluso Microsoft Copilot, nei principali browser (Chrome, Edge, Firefox, Safari e Opera).
- Netwrix Endpoint Protector fornisce controllo dei dispositivi USB con crittografia obbligatoria, monitoraggio degli appunti e politiche consapevoli del contenuto su Windows, macOS e Linux.
- Microsoft 365 DSPM individua e classifica i dati sensibili in SharePoint Online, OneDrive, Teams e Copilot.
- Protezione consapevole dell'identità tramite Active Directory e Microsoft Entra ID rileva account inattivi, privilegi non necessari e configurazioni errate, collegando gli eventi bloccati alle identità che li hanno generati.
Cosa da considerare:
- La copertura è profonda negli ambienti ibridi incentrati su Microsoft e nei sistemi Linux, quindi i team fortemente AWS-native o GCP-first dovrebbero verificare la profondità del connettore durante la valutazione.
- La vastità del portafoglio significa che alcuni team del mercato medio iniziano con un sottoinsieme di moduli e si espandono man mano che il programma DLP e DSPM matura.
Ideale per: Organizzazioni di medie e grandi dimensioni con ambienti ibridi Microsoft-centrici che vogliono combinare DLP con Data Security Posture Management e sicurezza dell'identità, affrontando i rischi di GenAI e browser senza distribuire prodotti puntuali separati.
2. Microsoft Purview DLP
Microsoft Purview DLP fornisce prevenzione nativa della perdita di dati all'interno della suite Microsoft Purview, coprendo i carichi di lavoro M365 e gli endpoint Windows. I team di sicurezza devono notare che la soluzione presenta reali lacune al di fuori degli ambienti Microsoft, inclusa la mancanza di supporto nativo per servizi cloud non Microsoft, endpoint Linux o dispositivi mobili.
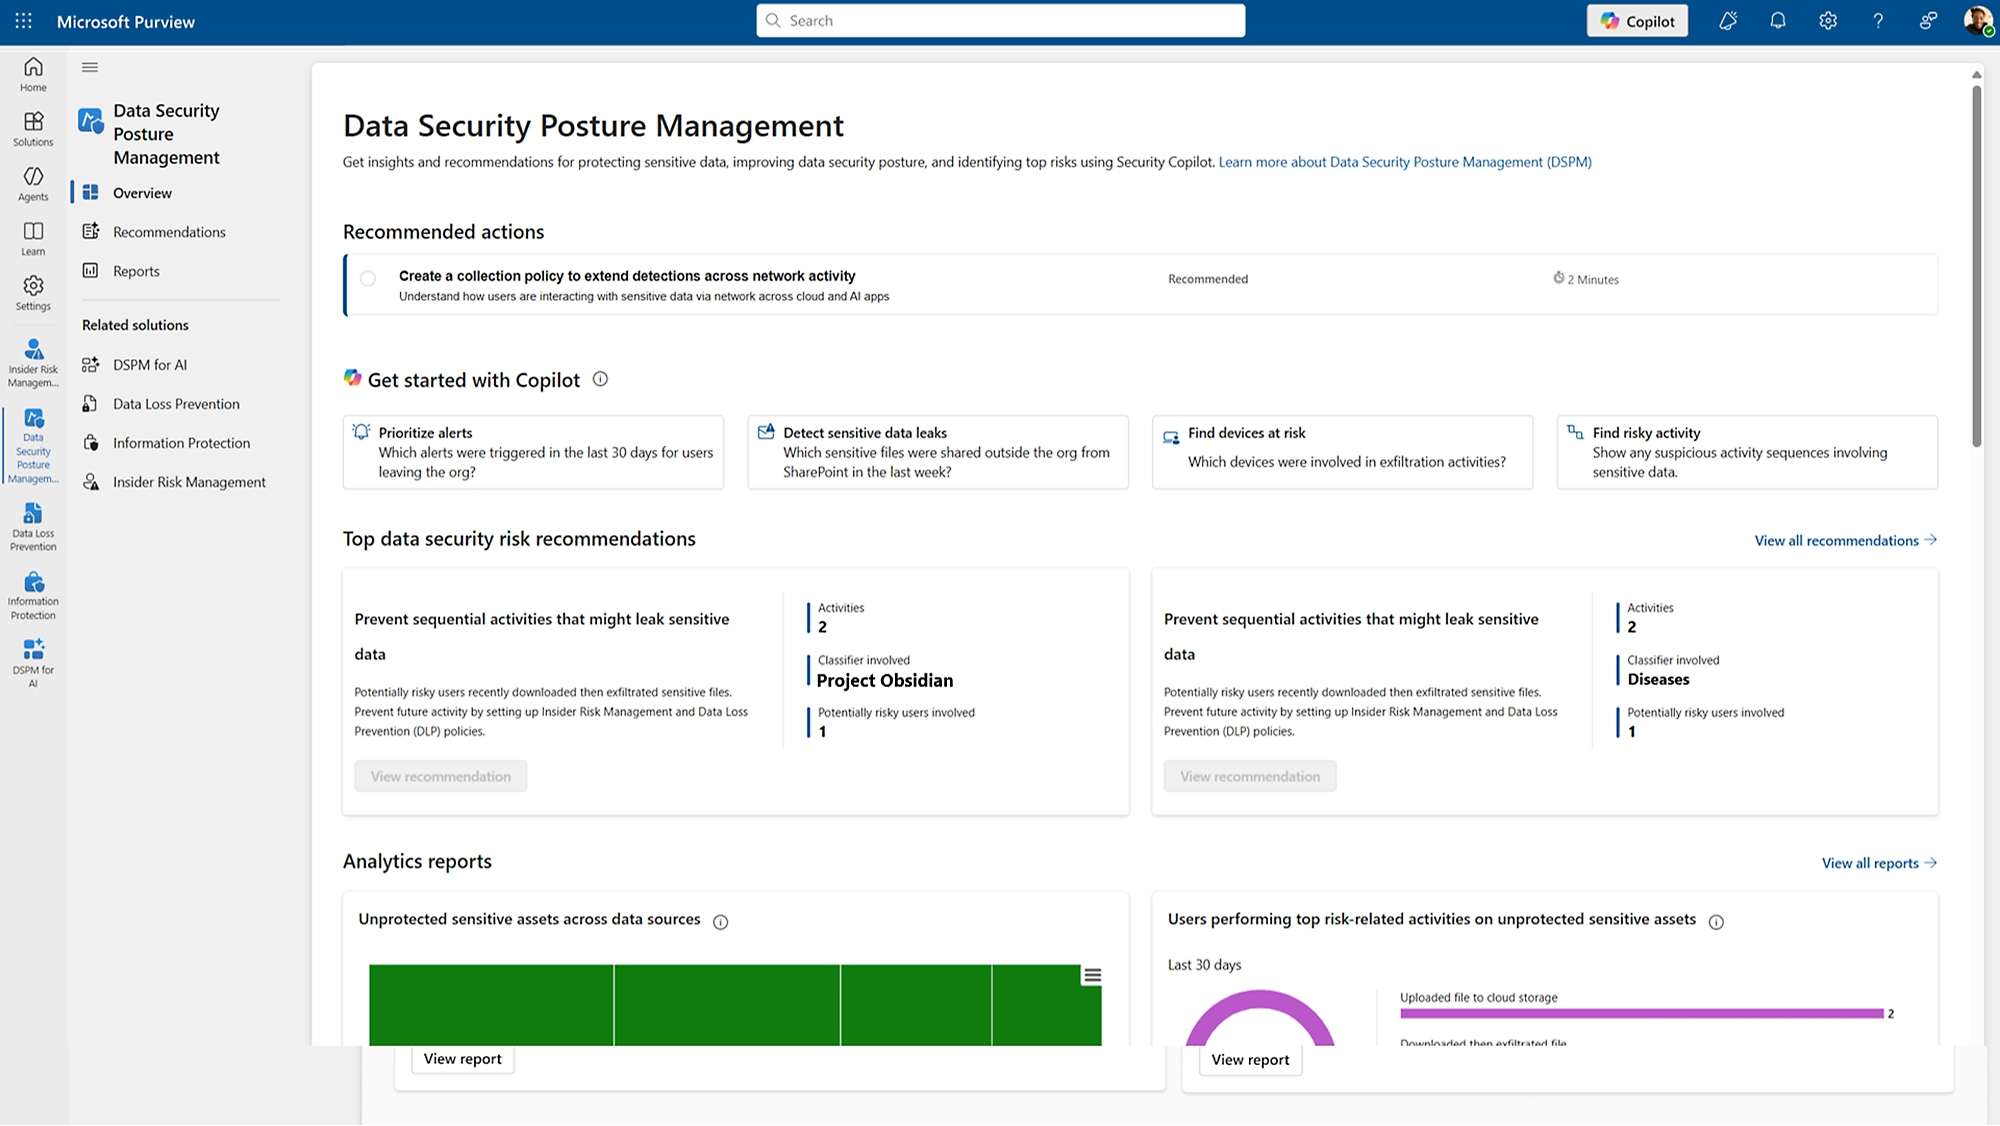
Fonte: microsoft.com
Caratteristiche principali:
- Etichette di sensibilità unificate e politiche DLP su Exchange, SharePoint, OneDrive e Teams (DLP di Teams richiede licenza E5).
- Endpoint DLP per Windows 10/11 e macOS (ultime tre versioni); non supportato su Linux o dispositivi mobili.
- Modelli normativi predefiniti per PCI DSS, HIPAA, GDPR, CCPA e GLBA.
- Protezione adattiva tramite apprendimento automatico e segnali di rischio interno.
Cosa da considerare:
- Supporto nativo limitato per servizi cloud non Microsoft (AWS, GCP, Salesforce).
- Il DLP di Teams chat richiede licenze E5/A5/G5, comportando considerevoli costi.
- La configurazione delle policy ha costantemente una curva di apprendimento ripida.
Ideale per: organizzazioni fortemente orientate a Microsoft dove oltre l’80% dei dati sensibili risiede in M365/Azure e che sono disposte a integrarlo con altri strumenti per canali non Microsoft.
3. Symantec DLP (Broadcom)
Symantec DLP rimane una soluzione DLP aziendale completa e in sviluppo attivo sotto la proprietà Broadcom. La piattaforma Enforce offre una gestione centralizzata delle policy su rete, endpoint, storage, email e canali cloud.
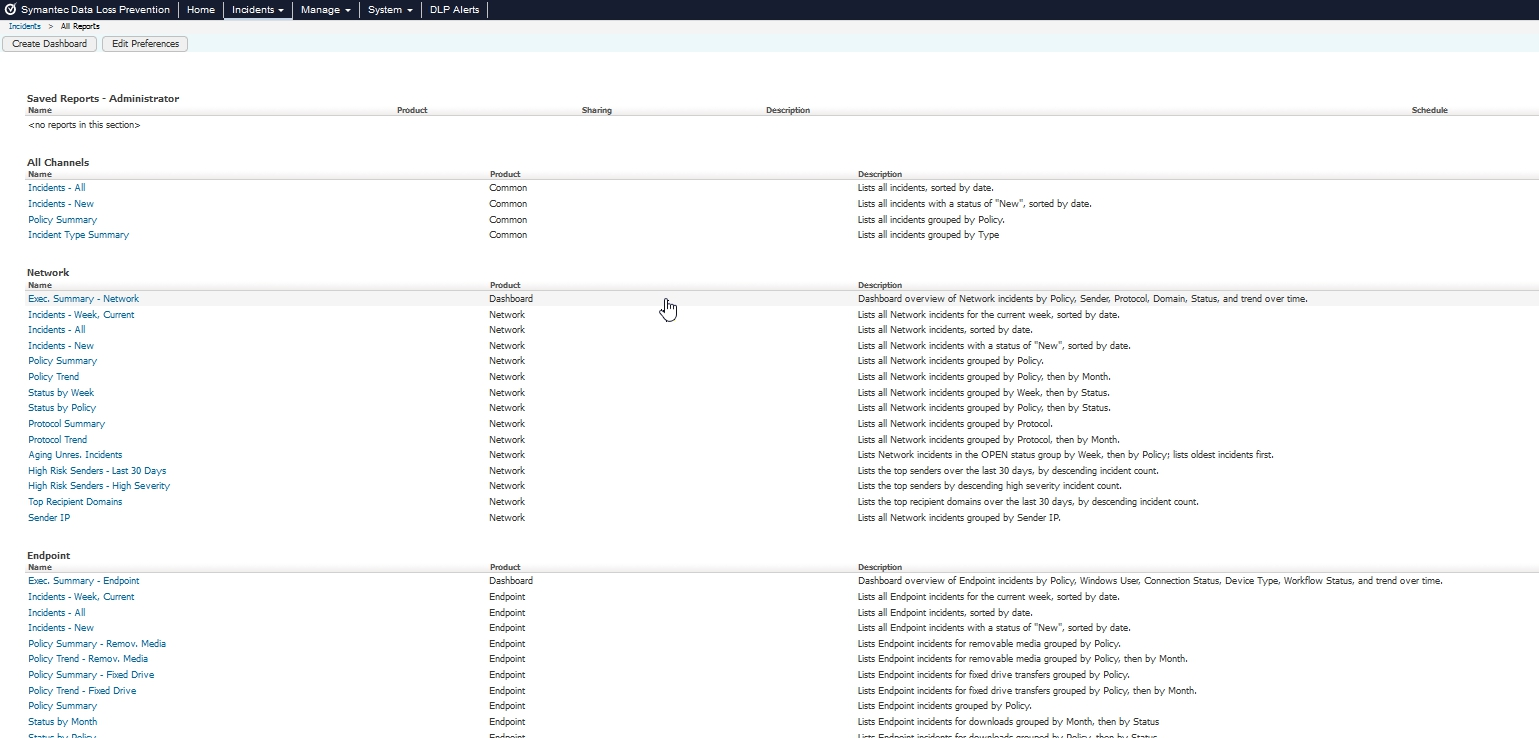
Fonte: knowledge.broadcom.com
Caratteristiche principali:
- DLP di rete con ispezione profonda dei pacchetti per la protezione dei dati in transito.
- Integrazione nativa API browser (Chrome, Edge for Business, Firefox) con ispezione degli appunti GenAI per interazioni con strumenti AI.
- Exact Data Matching (EDM), OCR e riconoscimento di pattern per l'ispezione dei contenuti.
- Analisi del comportamento di utenti ed entità tramite Information Centric Analytics.
- Integrazione Microsoft Purview Information Protection (v16.1) per l’etichettatura unificata della sensibilità.
Cosa da considerare:
- Implementazione complessa che richiede una pianificazione significativa e competenze dedicate in DLP.
- La regolazione continua delle policy è impegnativa e richiede personale dedicato.
- Ripida curva di apprendimento per gli amministratori nelle implementazioni multicanale.
Ideale per: Grandi imprese globali in settori regolamentati che necessitano della massima copertura dei canali con team di sicurezza dedicati.
4. Forcepoint DLP
Forcepoint DLP si distingue per la Protezione Adattiva al Rischio (RAP), un motore di analisi comportamentale che monitora oltre 130 Indicatori di Comportamento per utente per calcolare punteggi di rischio in tempo reale e abilitare risposte graduate.
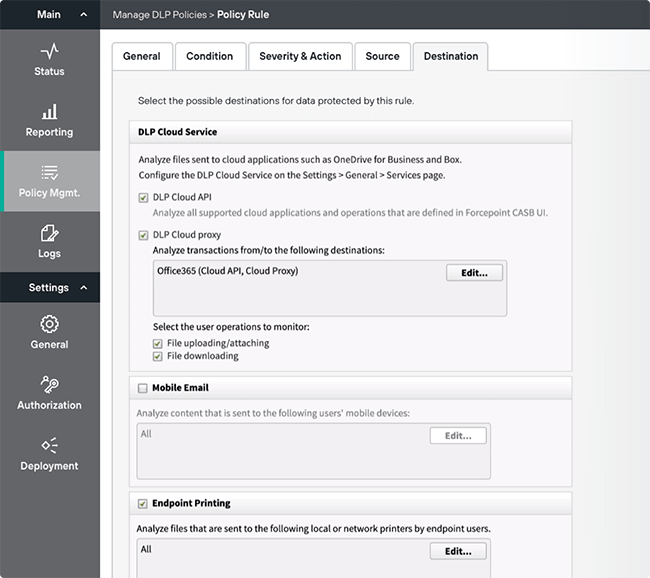
Fonte: help.forcepoint.com
Caratteristiche principali:
- Protezione Endpoint per Windows e Mac con copertura on-network e off-network.
- Protezione adattiva al rischio con baseline comportamentale in tempo reale e regolazione dinamica delle policy.
- Tecnologia AI Mesh per proteggere i dati nelle interazioni di IA generativa e LLM.
- Rilevamento Drip DLP per identificare l’esfiltrazione lenta di dati.
Cosa da considerare:
- Il deployment degli agenti richiede molte risorse per grandi flotte di dispositivi.
- L'implementazione richiede una pianificazione attenta con un costo totale di proprietà più elevato segnalato.
- Ideale per organizzazioni con team di sicurezza dedicati.
Ideale per: Aziende regolamentate con complesse preoccupazioni sulle minacce interne e capacità operativa per la gestione delle policy basata sul comportamento.
5. Proofpoint Enterprise DLP
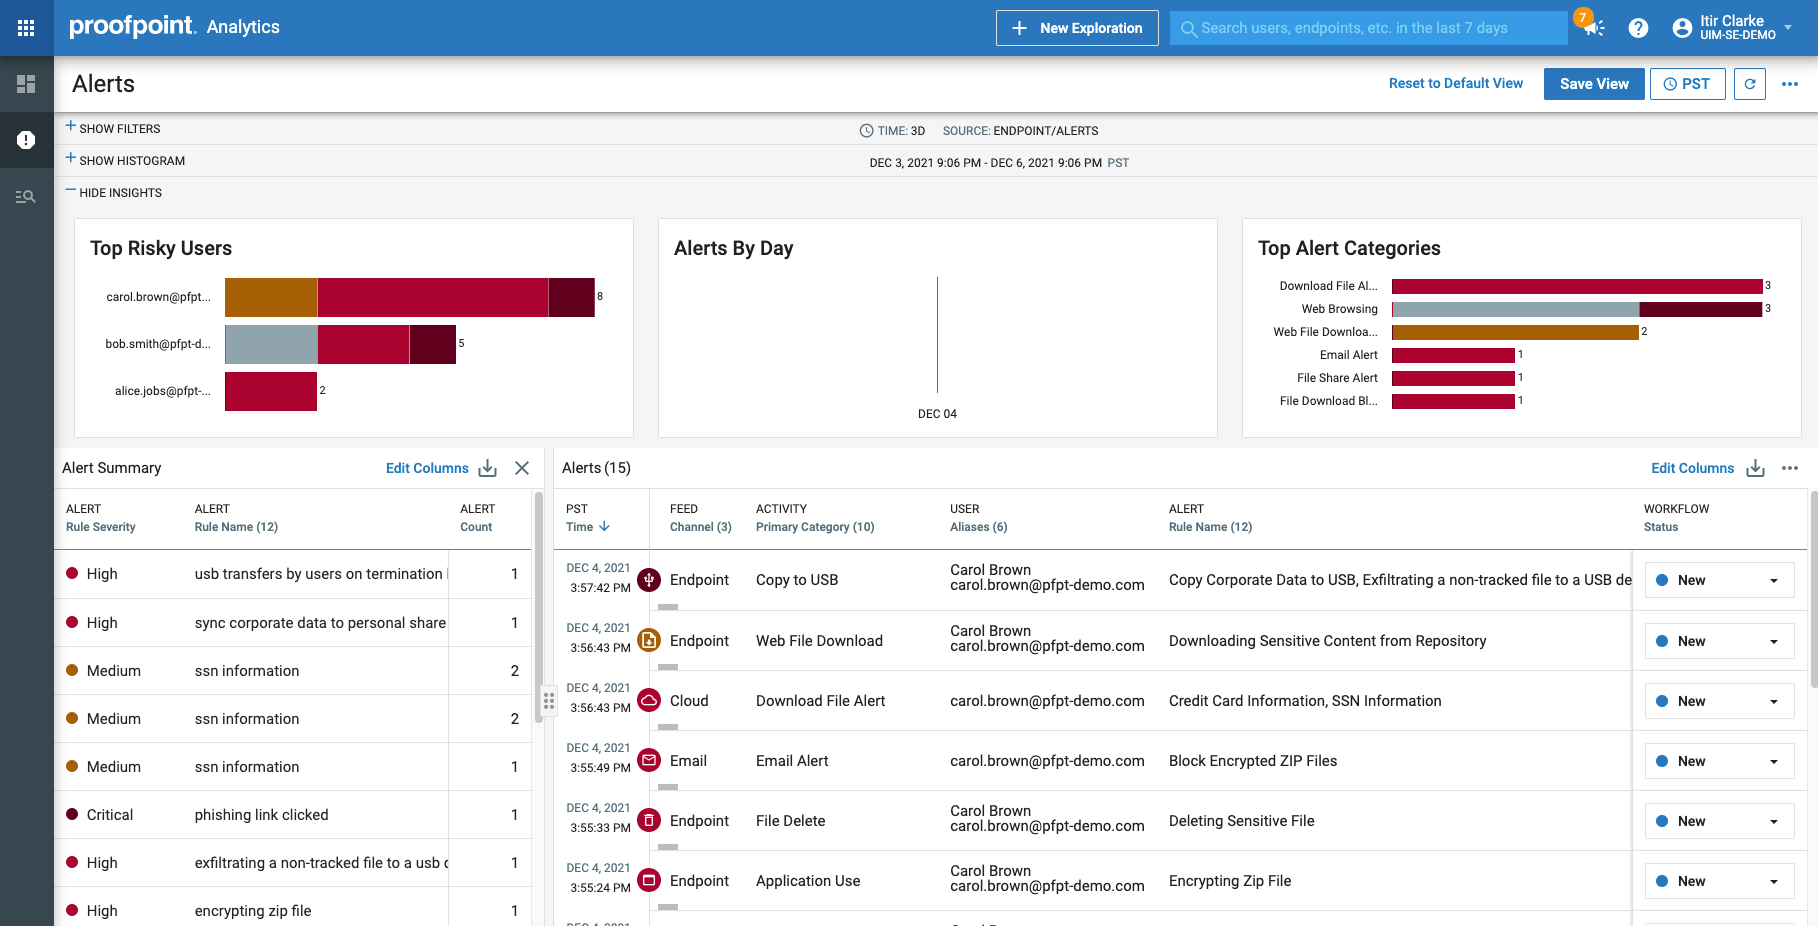
Proofpoint Enterprise DLP guida con un modello di sicurezza incentrato sulle persone che combina l'ispezione dei contenuti, l'analisi del comportamento degli utenti e l'intelligence sulle minacce per distinguere tra insider negligenti, malintenzionati e compromessi. Proofpoint ha acquisito Acuvity a febbraio 2026, aggiungendo visibilità nativa AI e governance per flussi di lavoro agentici e guidati dall'AI alla piattaforma.
Fonte: g2.com
Caratteristiche principali:
- DLP email adattivo che utilizza l’IA comportamentale per analizzare i modelli di email dei dipendenti e le relazioni di fiducia.
- Visibilità dell'agente AI e del flusso di lavoro agentico tramite l'acquisizione di Acuvity, estendendo il rilevamento del rischio interno all'accesso ai dati guidato dall'AI.
- Gestione integrata delle minacce interne che combina il rilevamento DLP con la profilazione del rischio utente.
- Human Risk Explorer fornisce una dashboard centralizzata che correla gli incidenti DLP con attività utente rischiose.
- Politiche omnicanale unificate che coprono email, Microsoft 365, Google Workspace e endpoints.
Cosa da considerare:
- La copertura più ampia di SaaS multi-cloud oltre Microsoft 365 e Google Workspace è ancora in evoluzione.
- La configurazione iniziale e la messa a punto delle policy richiedono competenze di sicurezza dedicate.
- La governance degli agenti AI derivante dall'acquisizione di Acuvity è stata appena integrata, quindi gli acquirenti dovrebbero verificare la profondità attuale rispetto ai loro casi d'uso specifici di AI agentica.
Ideale per: Aziende in cui l'email è la principale preoccupazione di esfiltrazione e la rilevazione delle minacce interne, inclusa l'attività degli agenti AI, è una priorità strategica.
6. Trellix DLP
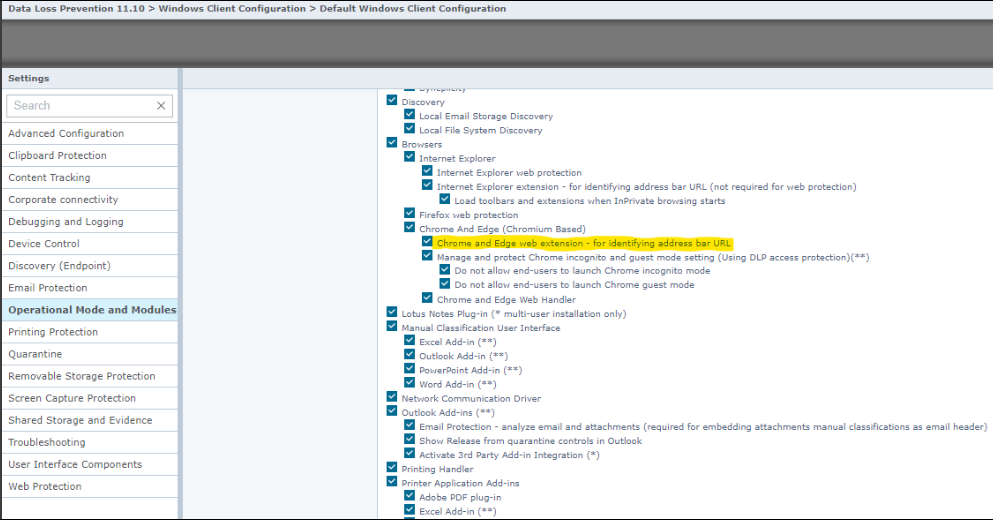
Trellix DLP (precedentemente McAfee Enterprise DLP) fornisce una protezione dati matura e multicanale con gestione centralizzata delle policy su endpoint, email, web, rete e cloud.
Fonte: support.trellix.com
Caratteristiche principali:
- Endpoint DLP per Windows e macOS con controllo dei dispositivi e monitoraggio a livello di applicazione.
- Network Monitor e Network Prevent per la scansione del traffico e il blocco attivo.
- Supporto browser su Chrome, Edge, Firefox e Safari.
- Integrazione con le piattaforme Trellix EDR e XDR.
Cosa da considerare:
- Gli utenti aziendali segnalano costantemente una complessità operativa significativa.
- Alti tassi di falsi positivi che portano a stanchezza da allerta.
- Impatto sulle prestazioni dell'endpoint legato al consumo di risorse.
Ideale per: Organizzazioni già nel portfolio Trellix che cercano di consolidare i fornitori, disposte a investire nella messa a punto delle policy.
7. Digital Guardian (Fortra)
Digital Guardian distribuisce agenti a livello kernel su Windows, macOS e Linux che monitorano gli eventi di sistema e le interazioni dei dati nel core del sistema operativo. Attraverso Exact Data Matching (EDM) e Database Record Matching (DBRM), identifica la proprietà intellettuale sensibile in diversi formati di dati.
Fonte: fortra.com
Caratteristiche principali:
- Agenti endpoint a livello kernel che forniscono la cattura in tempo reale degli eventi per operazioni sui file, comunicazioni di rete e supporti rimovibili.
- EDM fingerprinting dati strutturati e DBRM per specifiche ingegneristiche, modelli finanziari e codice sorgente.
- Scansione OCR di immagini e screenshot per testo sensibile incorporato.
- Distribuzione flessibile: SaaS, on-premises, servizi gestiti o ibrida.
Cosa da considerare:
- Gli agenti ad alto consumo di risorse possono causare problemi di prestazioni, soprattutto su hardware più vecchio.
- Distribuzione e gestione complesse che richiedono personale dedicato o servizi professionali.
- Costo totale di proprietà più elevato considerando l'overhead operativo.
Ideale per: Aziende in settori regolamentati dove il movimento dei dati sugli endpoint e la protezione della proprietà intellettuale sono la principale preoccupazione.
8. Trend Micro (DLP integrato)
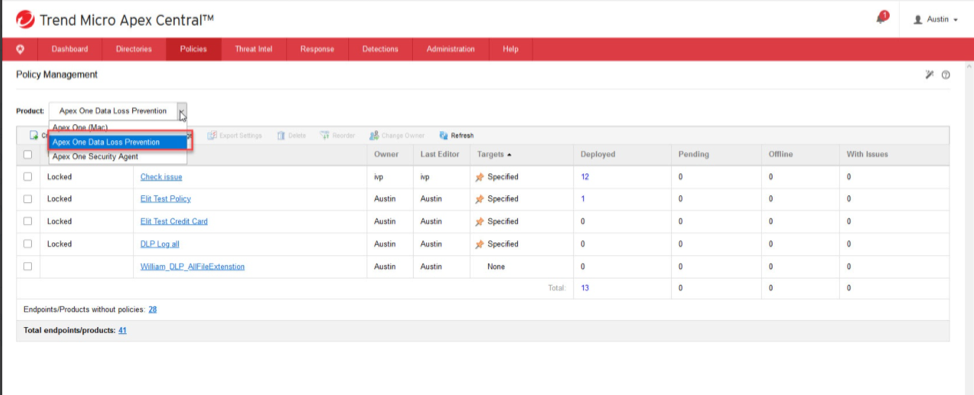
Le funzionalità Trend Micro DLP sono integrate nella piattaforma Vision One anziché offerte come prodotto autonomo. La protezione dei dati è integrata negli strati di sicurezza di endpoint, email, web e applicazioni cloud e gestita tramite una console unica.
Fonte: success.trendmicro.com
Caratteristiche principali:
- Controllo dei dispositivi per dispositivi USB e archiviazione esterna a livello di endpoint.
- Politiche consapevoli del contenuto che utilizzano parole chiave, espressioni regolari e modelli di identificazione dei dati.
- Modelli di conformità predefiniti per GDPR, HIPAA e PCI-DSS con flussi di lavoro automatizzati per gli incidenti.
- Integrazione nativa con Vision One XDR per la protezione correlata da minacce e dati.
Cosa da considerare:
- Manca di profondità nella scoperta e classificazione dei dati a riposo rispetto alle piattaforme integrate con Data Security Posture Management.
- Un motore di policy meno maturo rispetto alle piattaforme DLP dedicate.
- Copertura di protocolli più ristretta e analisi comportamentali meno mature rispetto alle soluzioni dedicate.
Ideale per: Organizzazioni di medie dimensioni che già utilizzano Trend Micro per la sicurezza di endpoint e email e necessitano di DLP di base per la conformità.
9. Cyberhaven
Cyberhaven è costruito da zero attorno al tracciamento della provenienza dei dati. Invece di ispezionare il contenuto nei punti di applicazione, la piattaforma traccia come i dati sensibili si spostano tra applicazioni, utenti e archivi, monitorando origine, modifiche e movimenti a livello di frammento.
Fonte: cyberhaven.com
Caratteristiche principali:
- Dynamic Data Tracing fornisce un ricco tracciamento del ciclo di vita dei dati su endpoint, SaaS e cloud.
- Connettori API nativi per Microsoft 365, Google Workspace, Slack e strumenti per sviluppatori, incluso GitHub.
- GenAI controlla i dati di monitoraggio che fluiscono in ChatGPT, Claude, Gemini e Perplexity.
- Large Lineage Model (LLiM) che fornisce spiegazioni in linguaggio naturale e prioritarizzazione automatica dei rischi.
Cosa da considerare:
- Nessuna integrazione di sicurezza dell'identità o ITDR, il che significa che le politiche di protezione dei dati operano senza visibilità su chi possiede credenziali compromesse o privilegi elevati.
- Architettura cloud-native senza copertura on-premises per organizzazioni con infrastrutture ibride o legacy.
- Nessun controllo dei dispositivi endpoint, monitoraggio USB o crittografia obbligatoria per i supporti rimovibili.
Ideale per: Team cloud-native o con molti IP che necessitano di protezione dei dati contestuale in flussi SaaS e di sviluppo con uso significativo di GenAI.
Come scegliere la soluzione DLP giusta nel 2026
Il mercato DLP si sta allontanando dall'applicazione su un singolo canale verso architetture che collegano la protezione dei dati al contesto di identità e alla postura dei dati.
Questo cambiamento modifica la valutazione: la domanda prioritaria diventa quale strumento capisce chi (o quale identità) sta spostando dati sensibili e se quel comportamento è normale, prima di quale strumento blocca semplicemente più canali.
Segui questi passaggi prima di impegnarti in un’architettura:
- Mappa i tuoi flussi di dati reali: Elenca tutti i canali attraverso cui i dati sensibili si muovono oggi, inclusi strumenti AI basati su browser e account cloud personali, oltre ai canali già monitorati dal tuo attuale DLP.
- Identifica i percorsi di esfiltrazione a più alto rischio: Classifica i canali in base sia al volume di dati sensibili sia alla facilità di esfiltrazione, invece di usare come predefinito l’email, già coperta dal DLP legacy.
- Decidi tra standalone e convergente: Per i team di sicurezza che già gestiscono ampie suite di strumenti su endpoint, cloud e identity, un prodotto DLP standalone può creare più overhead operativo della protezione offerta.
- Testare la consapevolezza dell'identità e dell'identità non umana in una prova di concetto: Confermare che lo strumento distingue un utente umano da un account di servizio o un agente AI che sposta lo stesso file, invece di bloccare semplicemente il trasferimento.
- Definisci l'ambito del rollout prima di impegnarti: Implementare una piattaforma di sicurezza dei dati passo dopo passo ti aiuta a dimensionare realisticamente lo sforzo rispetto alla capacità operativa del tuo team.
Per team che gestiscono ambienti ibridi fortemente basati su Microsoft e necessitano di DLP, DSPM e sicurezza dell'identità su un'unica piattaforma, Netwrix 1Secure combina DLP basato su browser per strumenti GenAI, controlli endpoint tramite Netwrix Endpoint Protector su Windows, macOS e Linux, e policy consapevoli dell'identità integrate con Active Directory e Microsoft Entra ID.
Netwrix 1Secure combina DLP basato su browser per strumenti GenAI, controlli endpoint tramite Netwrix Endpoint Protector su Windows, macOS e Linux, e politiche consapevoli dell'identità integrate con Active Directory e Microsoft Entra ID.
È adatto ai team che gestiscono ambienti ibridi fortemente basati su Microsoft e che necessitano di DLP, DSPM e sicurezza dell’identità su un’unica piattaforma. Netwrix 1Secure colma le lacune lasciate da DLP standalone e dagli strumenti nativi Microsoft, senza richiedere un team DLP dedicato.
Richiedi una demo per vedere come Netwrix può aiutarti a trovare dati sensibili esposti, monitorare GenAI e i flussi di dati basati su browser, e collegare ogni evento bloccato all’identità che lo ha generato.
Avvertenza: i prodotti e le funzionalità dei concorrenti cambiano frequentemente. Informazioni aggiornate ad agosto 2026; verificare i dettagli con ogni fornitore per gli ultimi aggiornamenti.
Domande frequenti sulle soluzioni DLP
Condividi su
Scopri di più
Informazioni sull'autore

Netwrix Team
Scopri di più su questo argomento
Endpoint DLP come risposta di conformità: cosa chiedono i regolatori
Classificazione dei dati e DLP: Prevenire la perdita di dati, dimostrare la conformità
Conformità CMMC e il ruolo critico del controllo USB in stile MDM nella protezione del CUI
Condivisione esterna in SharePoint: Consigli per un'implementazione oculata
L'importanza della Data Classification per la prevenzione della perdita di dati