
10 strumenti di monitoraggio di rete per team di medie imprese nel 2026
Jun 24, 2025
Gli strumenti di monitoraggio della rete ti dicono che un collegamento è saturo alle 2 del mattino. Molti meno ti dicono chi ha effettuato l'accesso al firewall e ha modificato la regola che lo ha causato. Questa lista copre dieci strumenti: nove che monitorano prestazioni, disponibilità e salute dell'infrastruttura, e uno che verifica le modifiche di configurazione e gli accessi con l'account dietro ciascuno. La maggior parte dei team di mercato medio ha bisogno di coprire entrambi i compiti prima che un incidente ponga la seconda domanda.
Firewall, gateway VPN e altri dispositivi edge si trovano tra internet e tutto il resto. Nel Verizon 2026 Data Breach Investigations Report, le vittime di attacchi ransomware in organizzazioni con meno di 1.000 dipendenti avevano vulnerabilità non patchate nei dispositivi edge nel 29% dei casi e credenziali compromesse nel 38%.
Una volta compromesso un dispositivo del genere, le domande riguardano i cambiamenti e gli accessi, non la larghezza di banda
La maggior parte degli strumenti di monitoraggio della rete risponde bene alla domanda sulle prestazioni. Interrogano i dispositivi, tracciano l’utilizzo delle interfacce e avvisano quando qualcosa smette di rispondere. Molto meno registrano le modifiche di configurazione, i tentativi di accesso falliti e gli aggiornamenti del firmware che spiegano perché l’ambiente appare diverso questa mattina rispetto a ieri sera.
I dieci strumenti seguenti si dividono in due gruppi. Nove monitorano prestazioni, disponibilità e salute dell'infrastruttura, e uno verifica chi ha modificato un dispositivo e quale modifica è stata fatta.
Cos'è uno strumento di monitoraggio della rete?
Uno strumento di monitoraggio della rete è un software che osserva continuamente i dispositivi e il traffico di rete, raccoglie dati sulle prestazioni e sulla disponibilità e avvisa gli amministratori quando le condizioni superano soglie definite.
Di solito interroga router, switch, firewall, server e endpoint tramite protocolli standard, quindi presenta i risultati come dashboard, report e avvisi.
La categoria si divide lungo una linea che vale la pena nominare presto. Il monitoraggio delle prestazioni risponde se la rete funziona, coprendo la raggiungibilità dei dispositivi, la saturazione del collegamento e l’aumento della latenza.
Il monitoraggio della sicurezza e della configurazione risponde a chi ha effettuato la modifica, quale fosse il valore precedente e se tale modifica fosse autorizzata. La maggior parte dei prodotti si concentra principalmente sul primo aspetto. La risposta agli incidenti e il lavoro di audit dipendono dal secondo.
Strumenti di monitoraggio della rete a colpo d'occhio
La tabella seguente associa ogni strumento al suo compito principale, alla distribuzione, alla disponibilità del livello gratuito oltre la prova e all'ambiente più adatto.
Strumento | Compito principale | Distribuzione | Piano gratuito | Ideale per |
|---|---|---|---|---|
|
Netwrix Auditor for Network Devices |
Audit delle modifiche di configurazione e accessi |
On-premises |
Versione di prova |
Team che necessitano di prove di audit per dispositivi di rete |
|
SolarWinds Network Performance Monitor |
Monitoraggio delle prestazioni e dei guasti |
On-premises |
Versione di prova |
Grandi ambienti instradati con esigenze SNMP approfondite |
|
Paessler PRTG Network Monitor |
Monitoraggio tutto-in-uno basato su sensori |
On-premises |
Sì, sensori limitati |
Ambienti misti che vogliono uno strumento unico |
|
ManageEngine OpManager |
Monitoraggio delle prestazioni e dei guasti |
On-premises |
Solo versione di prova |
Team attenti al budget che monitorano in base al numero di dispositivi |
|
Zabbix |
Monitoraggio infrastrutturale open source |
Self-hosted |
Sì, completamente open source |
Team con tempo di ingegneria da investire |
|
Nagios XI |
Monitoraggio infrastrutturale con plugin |
Self-hosted |
Nagios Core è gratuito |
Ambienti che già utilizzano Nagios Core |
|
Datadog Network Performance Monitoring |
Monitoraggio dei flussi cloud e ibridi |
SaaS |
Versione di prova |
Carichi cloud-native e containerizzati |
|
Auvik Network Management |
Mappatura automatica e backup configurazione |
SaaS |
Versione di prova |
Team snelli e fornitori di servizi gestiti |
|
LM Envision by LogicMonitor |
Osservabilità ibrida senza agenti |
SaaS |
Versione di prova |
Infrastrutture ibride che vogliono manutenzione minima |
|
Progress WhatsUp Gold |
Monitoraggio delle prestazioni e della disponibilità |
On-premises |
Strumenti gratuiti disponibili |
Reti mid-market centrate su Windows |
Tipi di strumenti di monitoraggio della rete
Gli strumenti in questo ambito raccolgono dati in modi fondamentalmente diversi, e il metodo di raccolta determina quali domande lo strumento può rispondere. La maggior parte dei team finisce per usare due o tre categorie insieme.
Monitoraggio basato su SNMP
Il polling di Simple Network Management Protocol (SNMP) è alla base del monitoraggio tradizionale delle reti. Lo strumento interroga i dispositivi a intervalli per contatori come la larghezza di banda dell'interfaccia, i tassi di errore, CPU e memoria, quindi crea grafici e avvisi sui risultati. Quasi tutti i router, switch e firewall lo supportano, rendendo SNMP l'opzione con la copertura più ampia disponibile.
Il suo limite è che il polling mostra lo stato, non gli eventi. Un dispositivo interrogato ogni cinque minuti può assorbire una modifica di configurazione, un riavvio e un rollback tra i campioni senza che venga registrato altro che una piccola lacuna nel grafico.
Monitoraggio basato sul flusso
Il monitoraggio del flusso utilizza NetFlow, sFlow o Internet Protocol Flow Information Export (IPFIX) per raccogliere metadati sulle conversazioni che attraversano la rete, inclusi origine, destinazione, porta, protocollo e volume. Questo risponde a domande a cui SNMP non può, come quale host ha consumato la larghezza di banda e quale applicazione ha causato il picco.
I dati di flusso descrivono il traffico senza acquisire il contenuto, mantenendo gestibile lo spazio di archiviazione. Non ti dirà cosa c’era nella sessione.
Cattura dei pacchetti e ispezione approfondita dei pacchetti
La cattura dei pacchetti registra il traffico stesso, e l'ispezione profonda dei pacchetti (DPI) lo analizza per identificare applicazioni e caratteristiche del payload. I prodotti di sicurezza utilizzano anche DPI per rilevare traffico dannoso correlando i pacchetti in attacchi. Questa è l'opzione con la massima fedeltà e la più costosa in termini di archiviazione e elaborazione, quindi i team di solito la dispiegano in punti critici anziché ovunque. Gli strumenti seguenti non si concentrano sul rilevamento delle minacce basato su DPI, che appartiene ai prodotti di rilevamento intrusioni e rilevamento e risposta di rete.
Monitoraggio sintetico e attivo
Il monitoraggio sintetico genera traffico di test programmato, misurando raggiungibilità, latenza e tempo di risposta lungo percorsi specifici. Rileva problemi prima che gli utenti li segnalino e convalida le prestazioni su collegamenti che non possiedi, inclusi internet e percorsi dei provider.
Monitoraggio dell'infrastruttura basato su agenti
Gli agenti installati su server e endpoint segnalano metriche che la rete stessa non può vedere, inclusi l'uso delle risorse a livello di processo e lo stato di salute delle applicazioni. Le piattaforme moderne di osservabilità adottano questo modello e considerano la telemetria di rete come uno degli input.
Audit di configurazione e modifiche ai log
Questa categoria monitora i dispositivi, non il traffico. Registra le modifiche di configurazione con valori prima e dopo, accessi amministrativi riusciti e falliti, e aggiornamenti del firmware, attribuendo ciascuno a un account utente specifico.
È importante perché le altre cinque categorie lo trascurano in gran parte. Uno strumento di performance nota che un firewall ha iniziato a bloccare il traffico in modo diverso. Solo l’audit delle modifiche mostra che un amministratore ha modificato una regola di accesso alle 02:14 e cosa diceva la regola prima.
Quando un auditor chiede chi ha modificato un dispositivo, o un’indagine deve stabilire se un’intrusione ha coinvolto credenziali legittime, questa è l’unica categoria che risponde.
Netwrix affronta il monitoraggio della rete da questo punto, motivo per cui le due funzionalità di solito coesistono invece di competere.Audit nativo dei dispositivi di rete raramente copre da sola la lacuna.
Cosa cercare negli strumenti di monitoraggio della rete
Sei criteri distinguono gli strumenti che superano una prova di concetto da quelli che appaiono bene in una demo.
- Copertura di protocolli e dispositivi: Conferma il supporto per l'hardware specifico nel tuo ambiente, non solo i nomi dei fornitori. Cisco IOS, Cisco ASA, Fortinet FortiGate, Palo Alto, SonicWall, Juniper e Cisco Meraki espongono i dati in modo diverso, e la copertura di un modello raramente significa la copertura dell'intera linea. Diversi tipi di dispositivi di rete espongono contatori completamente diversi, motivo per cui una lista ristretta basata sui loghi dei fornitori tende a crollare durante i test.
- Modello di licenza: Qui è dove i budget si rompono. I fornitori addebitano per dispositivo, per sensore, per interfaccia, per host o per volume di log, e la stessa rete può costare cifre molto diverse a seconda di quale. La tariffazione basata sui sensori penalizza gli ambienti con molti elementi monitorati per dispositivo, e la tariffazione basata sul volume dei log penalizza i firewall molto attivi.
- Regolazione degli avvisi: Uno strumento che avvisa di tutto abitua il team a ignorarlo. Controlla come sono impostate le soglie, se gli avvisi possono dipendere dalle relazioni tra dispositivi padre-figlio e se le finestre di manutenzione sopprimono automaticamente il rumore.
- Conservazione e qualità delle prove: I dati sulle prestazioni vengono solitamente aggregati e mediati nel tempo, il che va bene per la pianificazione della capacità ma è inutile per un'indagine sei mesi dopo. Se i dati devono servire per un audit, confermate cosa viene conservato con fedeltà completa e per quanto tempo. Le pratiche di Audit log management si applicano qui tanto quanto ai server, e l'event log monitoring copre lo stesso ambito per i sistemi dietro di essi.
- Attribuzione delle modifiche: Chiedi se lo strumento registra chi ha effettuato una modifica, non solo che qualcosa è cambiato. Molti prodotti per le prestazioni rilevano la deriva della configurazione e segnalano la differenza senza un nome utente associato, il che blocca un'indagine nel momento sbagliato.
- Integrazione con i flussi di lavoro di sicurezza: La telemetria di rete acquisisce valore quando raggiunge gli strumenti che gestiscono la risposta. Verifica il supporto nativo per il tuo SIEM, poiché SIEM and firewall integration decide se gli eventi del dispositivo arrivano analizzati e ricercabili o come testo syslog grezzo che nessuno interroga.
Netwrix Auditor for Network Devices registra modifiche di configurazione, tentativi di accesso e aggiornamenti del firmware su router, switch e firewall con l’account associato a ciascuno. Inizia una prova gratuita.
Strumenti di monitoraggio della rete per team di medie imprese
Ogni voce qui sotto spiega cosa fa lo strumento, i suoi punti di forza, le sue debolezze e l’ambiente in cui si adatta.
1. Netwrix Auditor for Network Devices
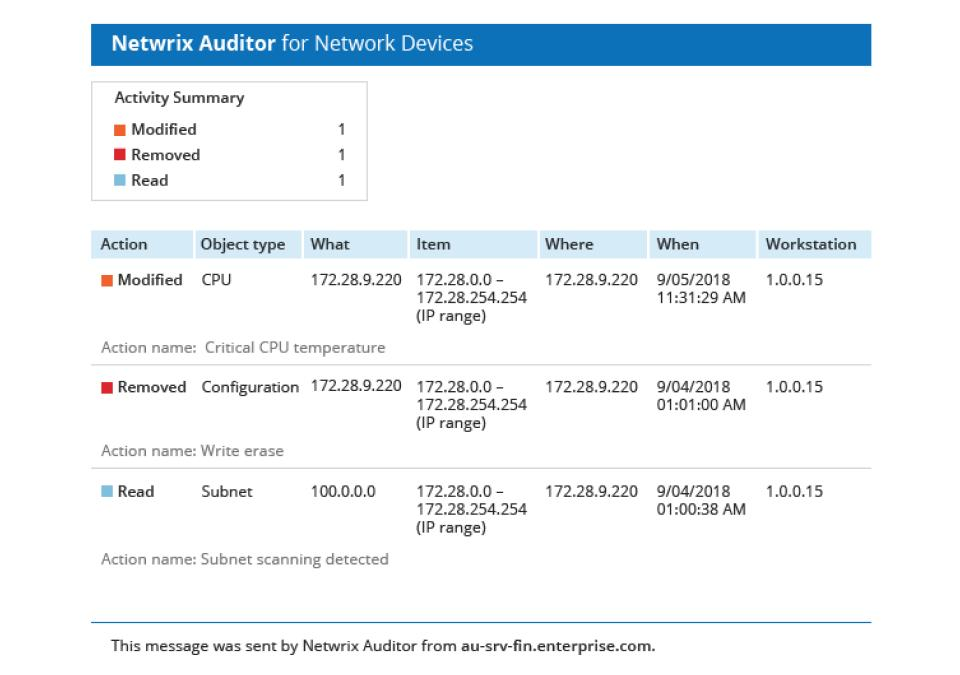
Netwrix Auditor for Network Devices esamina le modifiche di configurazione, l’attività di accesso e gli eventi rilevanti per la sicurezza su router, switch, firewall e dispositivi VPN. Risponde a chi ha effettuato l’accesso, quali configurazioni sono state modificate e se il dispositivo funziona entro i parametri approvati, non solo se è attivo o spento.
Cosa che spicca:
- Audit dei cambiamenti di configurazione con attribuzione: Registra i cambiamenti di configurazione, chi li ha effettuati e quando, utilizzando log nativi e syslog. Le piattaforme supportate includono Cisco ASA e IOS, Cisco Firepower Threat Defense (FTD), Fortinet FortiGate, Palo Alto, SonicWall, Juniper, Cisco Meraki, HPE Aruba e Pulse Connect Secure.
- Monitoraggio VPN e accesso diretto: Registra i tentativi di accesso e l'attività amministrativa sui dispositivi di rete. Per Pulse Connect Secure, gli eventi controllati includono accesso e disconnessione, tunneling VPN, accessi amministrativi e modifiche degli amministratori.
- Visibilità della scansione e allerta di malfunzionamento hardware: Rileva attività di scansione delle porte, guasti all'alimentazione e eventi critici di temperatura della CPU, combinando visibilità comportamentale con lo stato dell'hardware prima che peggiorino.
- Report di conformità predefiniti: Fornisce report raggruppati per PCI DSS, HIPAA, SOX e GDPR, con copertura documentata che si estende a NIST SP 800-53 e ISO/IEC 27001, così le prove del dispositivo arrivano nella struttura prevista dagli auditor.
- Licenza prevedibile: Addebiti per utente di Active Directory invece che per fonte di log o numero di dispositivi, mantenendo i costi stabili con l’aumento dei dispositivi monitorati.
Cosa da considerare:
- Copre la verifica dei log e della configurazione anziché il monitoraggio delle prestazioni SNMP, quindi abbinalo a uno strumento dedicato per le prestazioni di larghezza di banda e disponibilità.
- La copertura è specifica del fornitore. Verificate l'elenco delle piattaforme e versioni supportate rispetto al vostro stack di rete prima della distribuzione.
- La distribuzione è on-premises, adatta ad ambienti regolamentati e ibridi, ma non per team che puntano a strumenti completamente cloud-hosted.
Ideale per: Team di sicurezza e conformità in organizzazioni di medie dimensioni che necessitano di prove pronte per l’audit sull’attività di accesso ai dispositivi di rete e sulle modifiche di configurazione per programmi PCI DSS, HIPAA, SOX o GDPR.
Aeroporto di Christchurch, il secondo aeroporto più trafficato della Nuova Zelanda, ha colmato questa lacuna, ottenendo una traccia di controllo dettagliata su router, firewall e switch per PCI DSS, risparmiando circa cinque ore a settimana precedentemente impiegate in audit manuali.
2. SolarWinds Network Performance Monitor
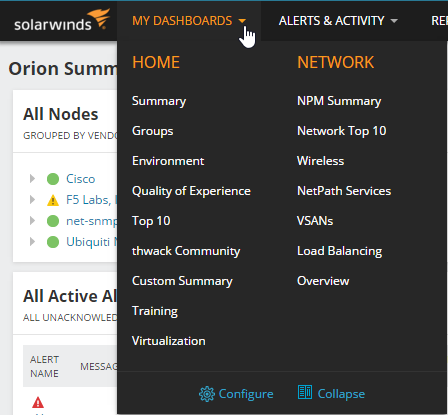
SolarWinds Network Performance Monitor (NPM) è una piattaforma consolidata per il monitoraggio di guasti, disponibilità e prestazioni in ambienti instradati e commutati, basata su polling SNMP con mappatura della topologia e analisi dei percorsi.
fonte: documentation.solarwinds.com
Cosa che spicca:
- L'analisi hop-by-hop di NetPath traccia le prestazioni attraverso reti che non controlli, comprese le reti internet e dei provider.
- Supporto approfondito per dispositivi multi-vendor con una vasta libreria di modelli che coprono hardware che la maggior parte degli strumenti non rileva.
- Notifiche avanzate con consapevolezza delle dipendenze, così un guasto a monte non genera avvisi per ogni dispositivo a valle.
Cosa da considerare:
- L'intera piattaforma Orion è pesante da distribuire e mantenere, e di solito necessita di un proprietario dedicato.
- La licenza si scala in base agli elementi monitorati e aumenta rapidamente in ambienti di grandi dimensioni.
- La funzionalità arriva tramite moduli separati, quindi la discussione sui diritti si complica.
Ideale per: Ambienti di rete ampi con personale per gestire una piattaforma on-premises completa.
3. Paessler PRTG Network Monitor
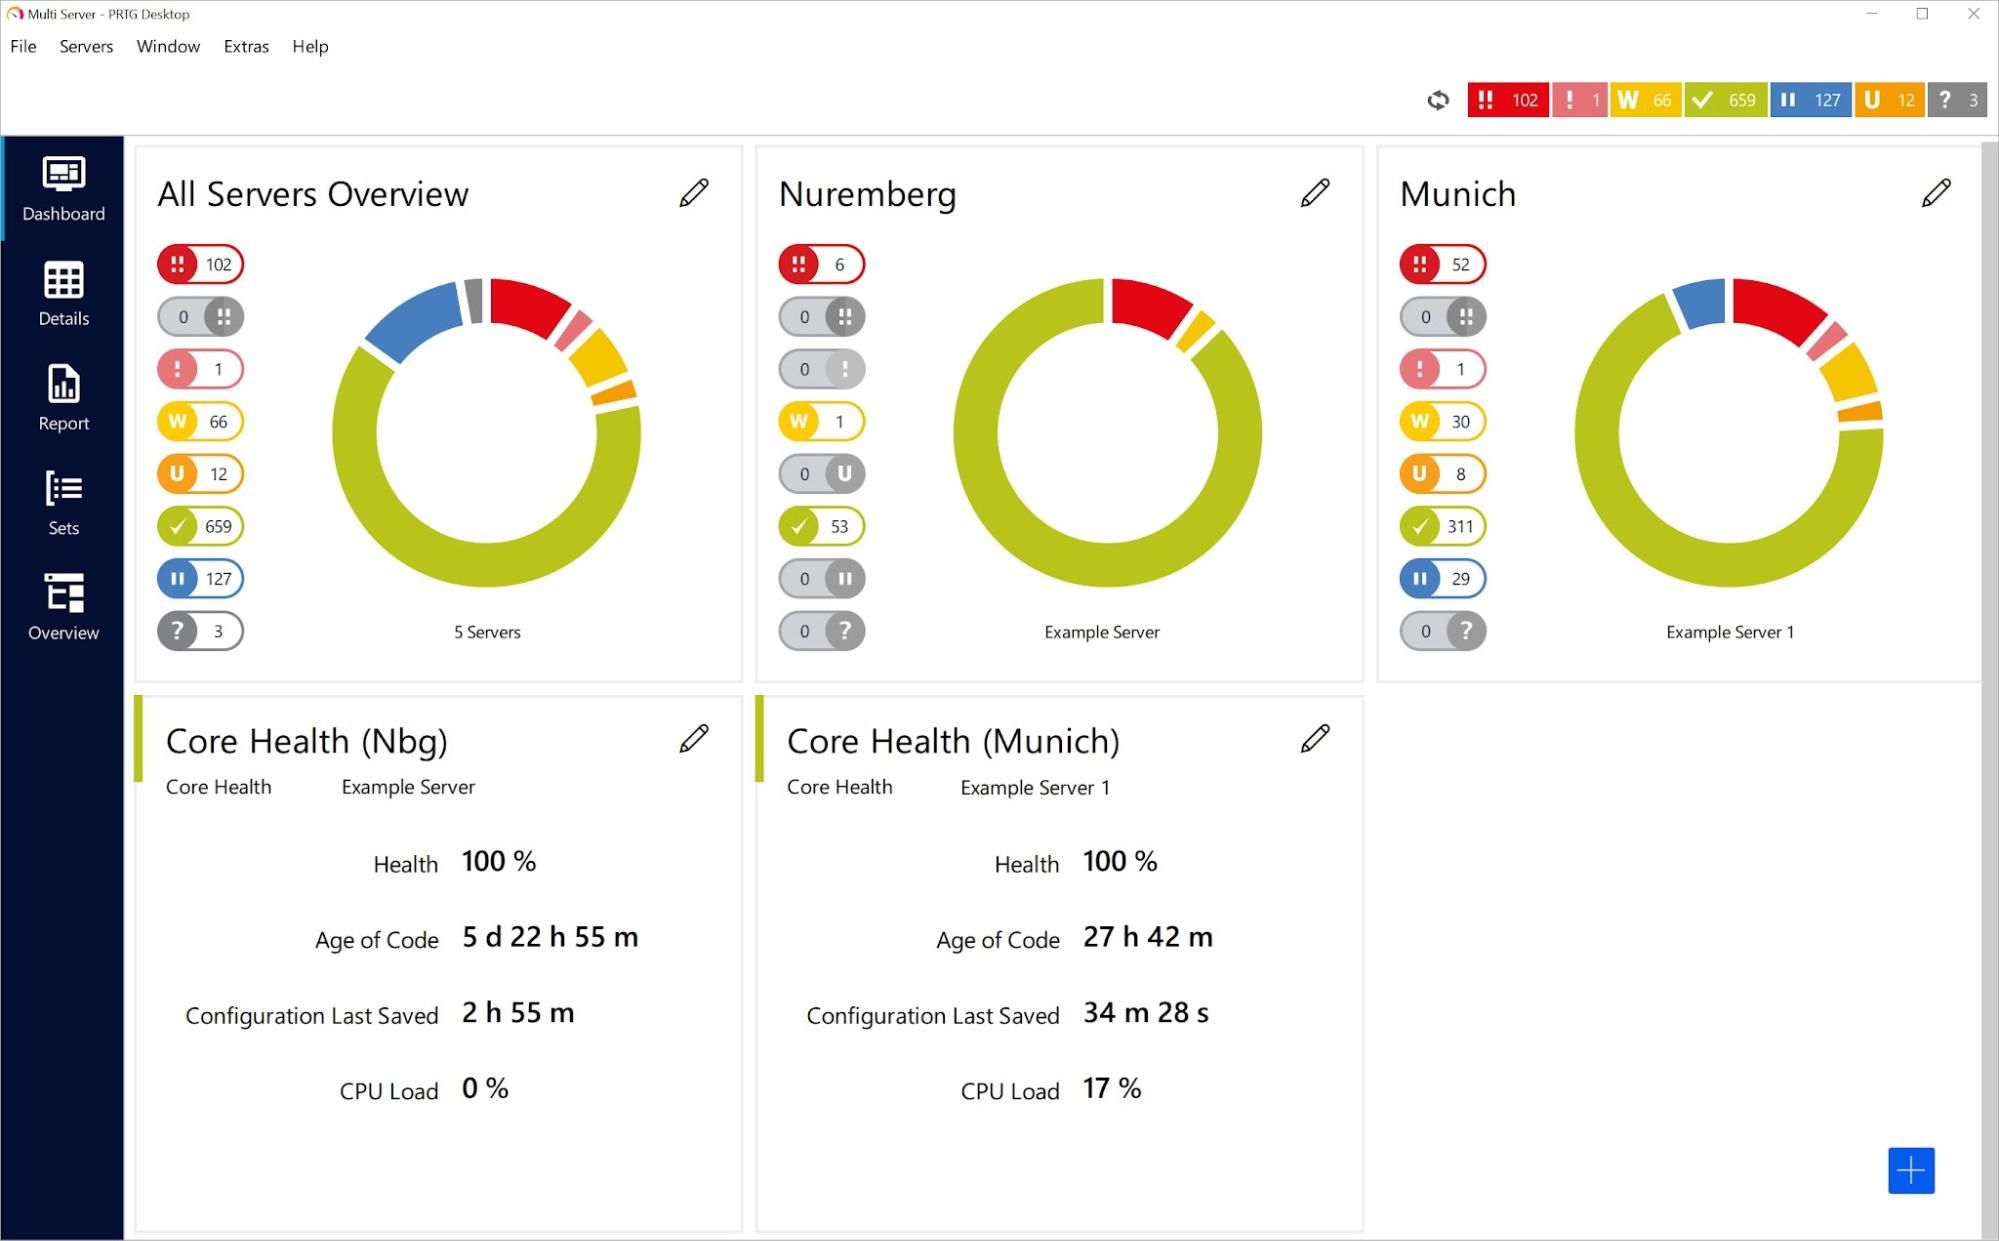
PRTG monitora le reti tramite sensori configurabili, ciascuno dei quali traccia una metrica su un dispositivo. La copertura include SNMP, protocolli di flusso, sniffing di pacchetti, Windows Management Instrumentation e controlli HTTP in un unico prodotto.
fonte: paessler.com
Cosa che spicca:
- Un prodotto copre diverse categorie di monitoraggio, ideale per team che preferiscono non unire strumenti.
- L'auto-scoperta crea rapidamente un inventario iniziale dei dispositivi, riducendo i tempi di configurazione.
- Esiste un livello gratuito permanente sotto una soglia di sensori, quindi gli ambienti piccoli possono usarlo indefinitamente.
Cosa da considerare:
- Modella attentamente la licenza basata su sensori. Un singolo switch può consumare dozzine di sensori e i costi aumentano più rapidamente di quanto suggerisca il numero di dispositivi.
- La profondità dell'audit di sicurezza e modifiche è limitata rispetto agli strumenti dedicati.
- L'interfaccia ha molta storia e richiede tempo per navigarla comodamente.
Ideale per: Ambienti misti di piccole e medie dimensioni che desiderano una copertura ampia con un unico strumento.
4. ManageEngine OpManager
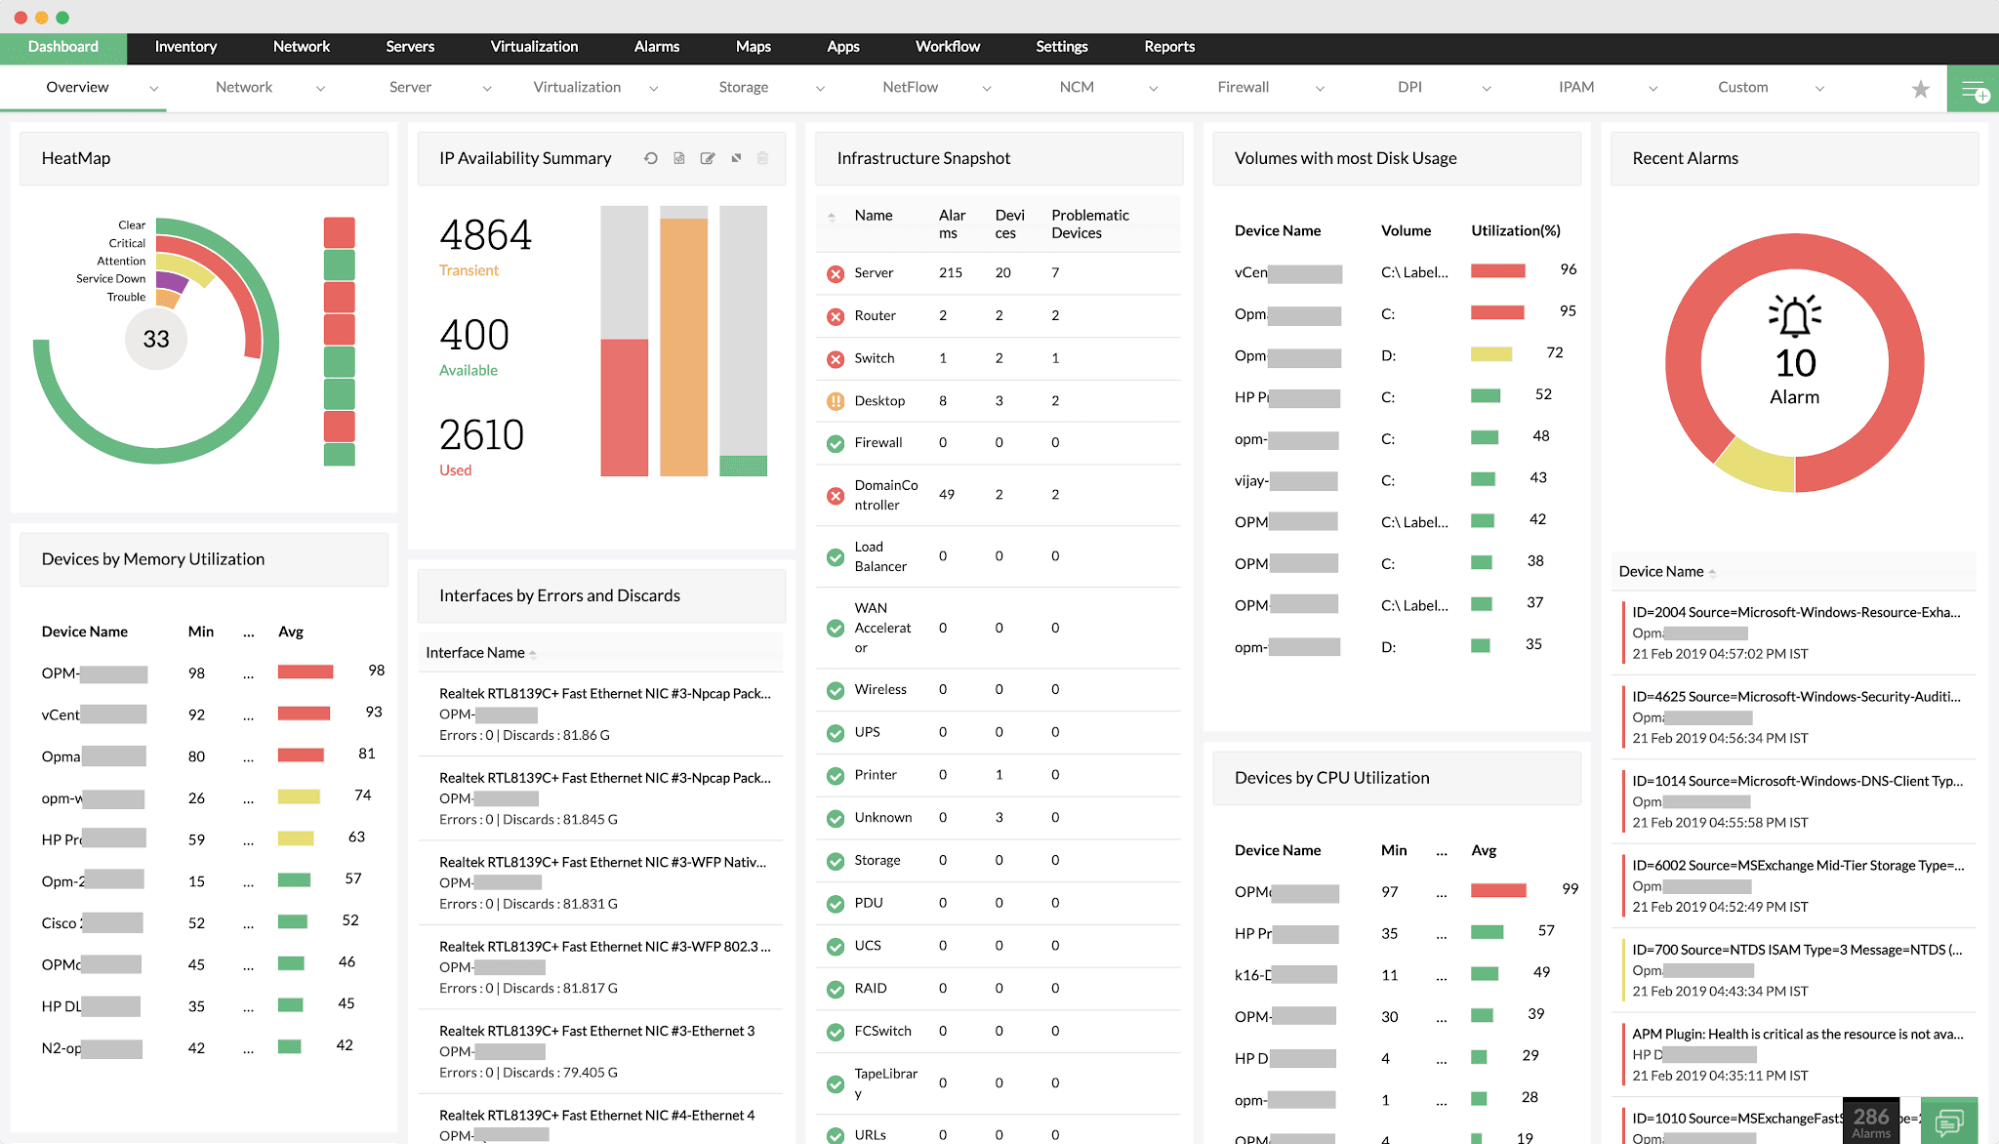
ManageEngine OpManager fornisce monitoraggio delle prestazioni e dei guasti per reti, server e infrastrutture virtuali, con licenze basate sui dispositivi e una vasta libreria di modelli.
fonte: manageengine.com
Cosa che spicca:
- Prezzi trasparenti basati sui dispositivi, a partire da $245 per 25 dispositivi nella versione Standard e $345 per 25 dispositivi nella Professional, con Enterprise a $4.595 per 250 dispositivi.
- Ampia copertura di virtualizzazione su VMware, Hyper-V e Nutanix insieme ai dispositivi di rete.
- L'automazione del flusso di lavoro può eseguire azioni correttive quando si attivano condizioni definite.
Cosa da considerare:
- Nessuna edizione gratuita permanente. La valutazione dura 30 giorni.
- La piena funzionalità richiede componenti aggiuntivi come NetFlow Analyzer e Network Configuration Manager, quindi il prezzo del dispositivo quotato raramente riflette il costo finale.
- La verifica delle modifiche nell’intero ambiente Microsoft utilizza una licenza basata sulla fonte del log, un modello di costo diverso rispetto alla tariffazione per utente di Active Directory.
Ideale per: Team attenti al budget che monitorano un numero limitato di dispositivi.
5. Zabbix
Zabbix è una piattaforma di monitoraggio completamente open source che copre reti, server, servizi cloud e applicazioni, senza costi di licenza a qualsiasi scala.
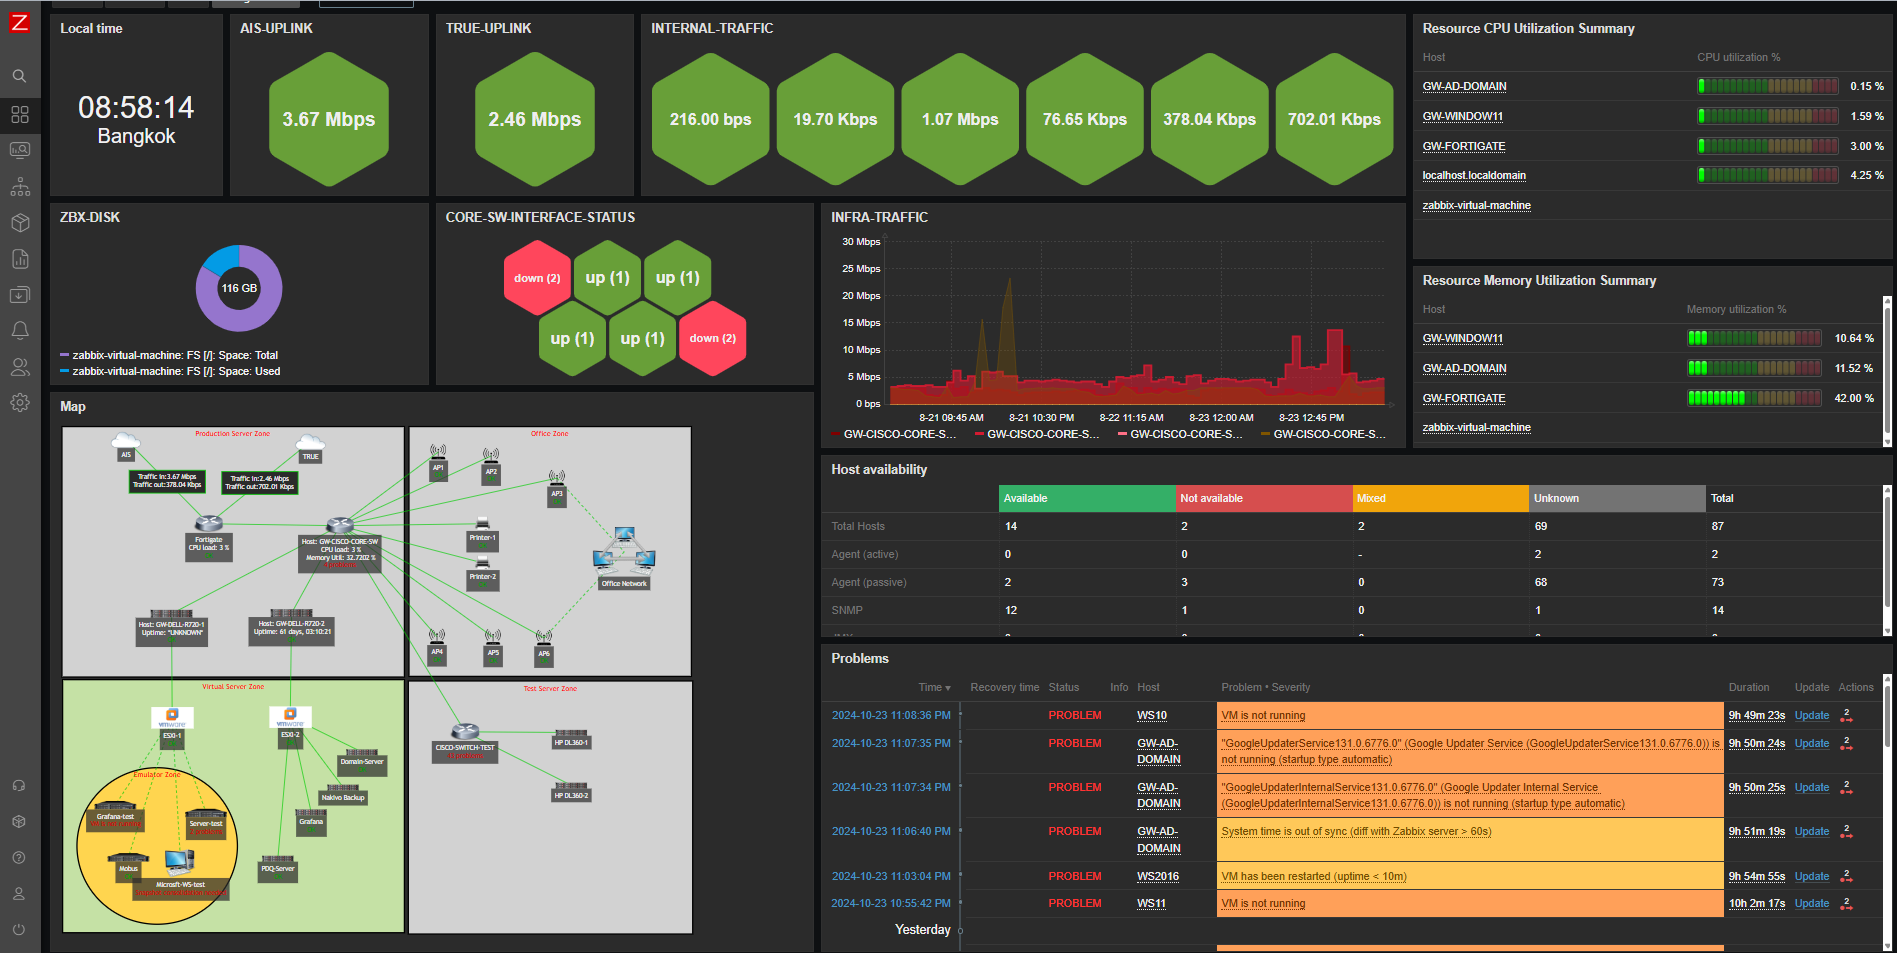
fonte: blog.zabbix.com
Cosa che spicca:
- Veramente gratuito senza limiti di dispositivi, sensori o host, il che lo rende il percorso più economico per una copertura ampia.
- Modelli, trigger e dashboard altamente personalizzabili per team desiderosi di costruire.
- Una grande comunità e un supporto commerciale maturo per le organizzazioni che ne hanno bisogno.
Cosa da considerare:
- Il tempo di ingegneria sostituisce il costo della licenza. La configurazione iniziale e la messa a punto continua richiedono un notevole impegno.
- I modelli per hardware meno comuni devono spesso essere creati o adattati manualmente.
- L'audit dei cambiamenti orientato alla sicurezza non è il suo scopo, quindi abbinalo di conseguenza.
Ideale per: Team con capacità di ingegneria interna che preferiscono spendere tempo piuttosto che budget.
6. Nagios XI
Nagios XI è l’edizione commerciale del progetto Nagios di lunga durata, che aggiunge un’interfaccia web, wizard di configurazione, report e supporto al motore gratuito Nagios Core.
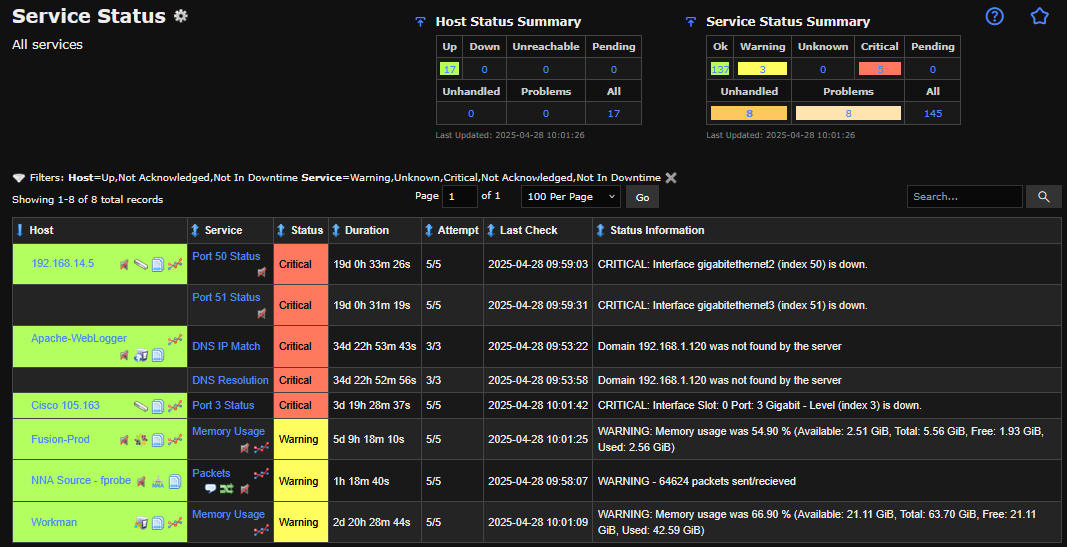
fonte: assets.nagios.com
Ciò che spicca:
- Un enorme ecosistema di plugin sviluppato in oltre due decenni copre quasi ogni dispositivo o servizio.
- Nagios Core rimane gratuito, consentendo un avvio senza costi e un percorso di aggiornamento successivo.
- I wizard di configurazione e le dashboard eliminano gran parte della modifica dei file richiesta da Core.
Cosa da considerare:
- L'architettura mostra la sua età rispetto a piattaforme più recenti, e l'interfaccia lo riflette.
- La qualità del plugin varia, poiché gran parte dell'ecosistema è mantenuta dalla community.
- Scalare a grandi ambienti richiede una progettazione attenta e spesso componenti aggiuntivi.
Ideale per: Ambienti che hanno già investito in Nagios Core e vogliono strumenti supportati per esso.
7. Monitoraggio delle Prestazioni di Rete di Datadog
Datadog Network Performance Monitoring analizza il flusso tra servizi, container, zone di disponibilità e host on-premises, inserito nella più ampia piattaforma di osservabilità di Datadog.
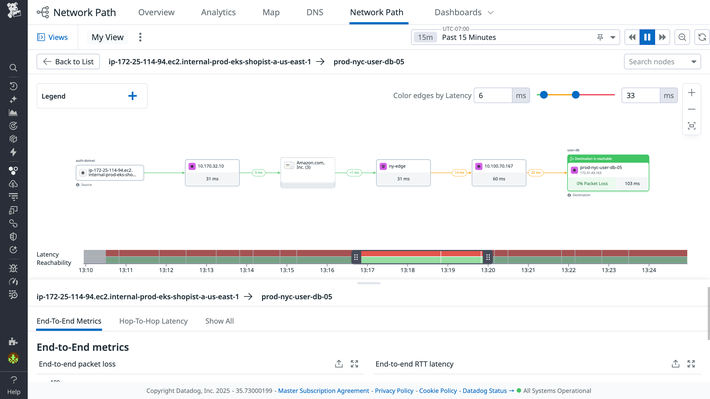
Cosa che spicca:
- La telemetria di rete si correla direttamente con il monitoraggio delle prestazioni delle applicazioni, i log e le metriche dell'infrastruttura in un unico posto.
- Copertura completa di ambienti cloud-native e containerizzati dove il polling SNMP tradizionale non arriva.
- Le mappe di dipendenza tra i servizi vengono generate automaticamente anziché configurate.
Cosa da considerare:
- La tariffazione basata sul consumo su più linee di prodotto rende difficile la previsione e i costi possono aumentare.
- La copertura dell'hardware di rete tradizionale è inferiore rispetto agli strumenti dedicati al monitoraggio della rete.
- Il modello basato su agenti richiede la distribuzione su tutto il patrimonio.
Ideale per: Organizzazioni cloud-native e ibride già standardizzate su Datadog.
8. Gestione di Rete Auvik
Auvik è una piattaforma di gestione della rete basata su cloud, focalizzata sulla mappatura automatica della topologia, backup delle configurazioni e risoluzione remota dei problemi, progettata per provider di servizi gestiti e team IT snelli.
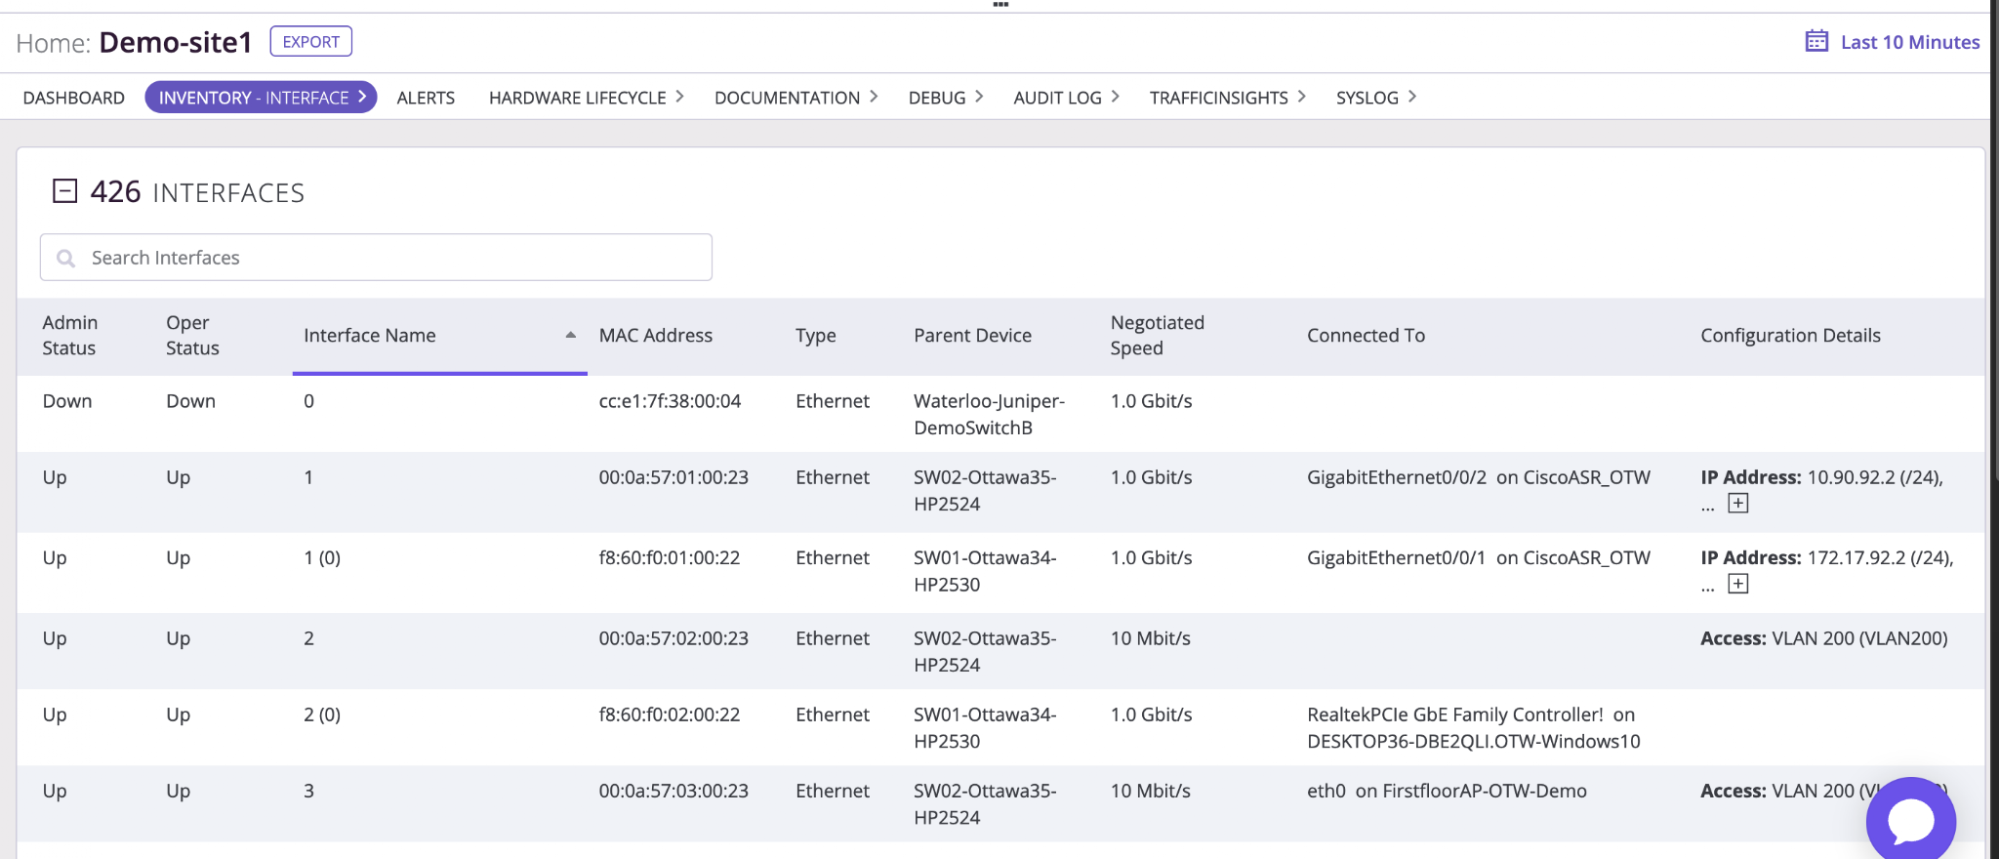
Fonte: support.auvik.com
Cosa che spicca:
- La mappatura di rete automatica e l'inventario rimangono aggiornati senza manutenzione manuale.
- Backup automatico della configurazione con rilevamento delle modifiche, inclusa la possibilità di confrontare e ripristinare versioni precedenti.
- La gestione multi-sito e multi-tenant è adatta a organizzazioni distribuite e fornitori di servizi.
Cosa da considerare:
- La fatturazione per dispositivo si applica ai dispositivi dell'infrastruttura di rete, quindi il modello di costo premia un numero ridotto di dispositivi.
- L'analisi approfondita delle prestazioni è più leggera rispetto alle piattaforme on-premises dedicate.
- La consegna solo cloud potrebbe non soddisfare ambienti con vincoli di residenza dei dati.
Ideale per: Fornitori di servizi gestiti e piccoli team che gestiscono più siti.
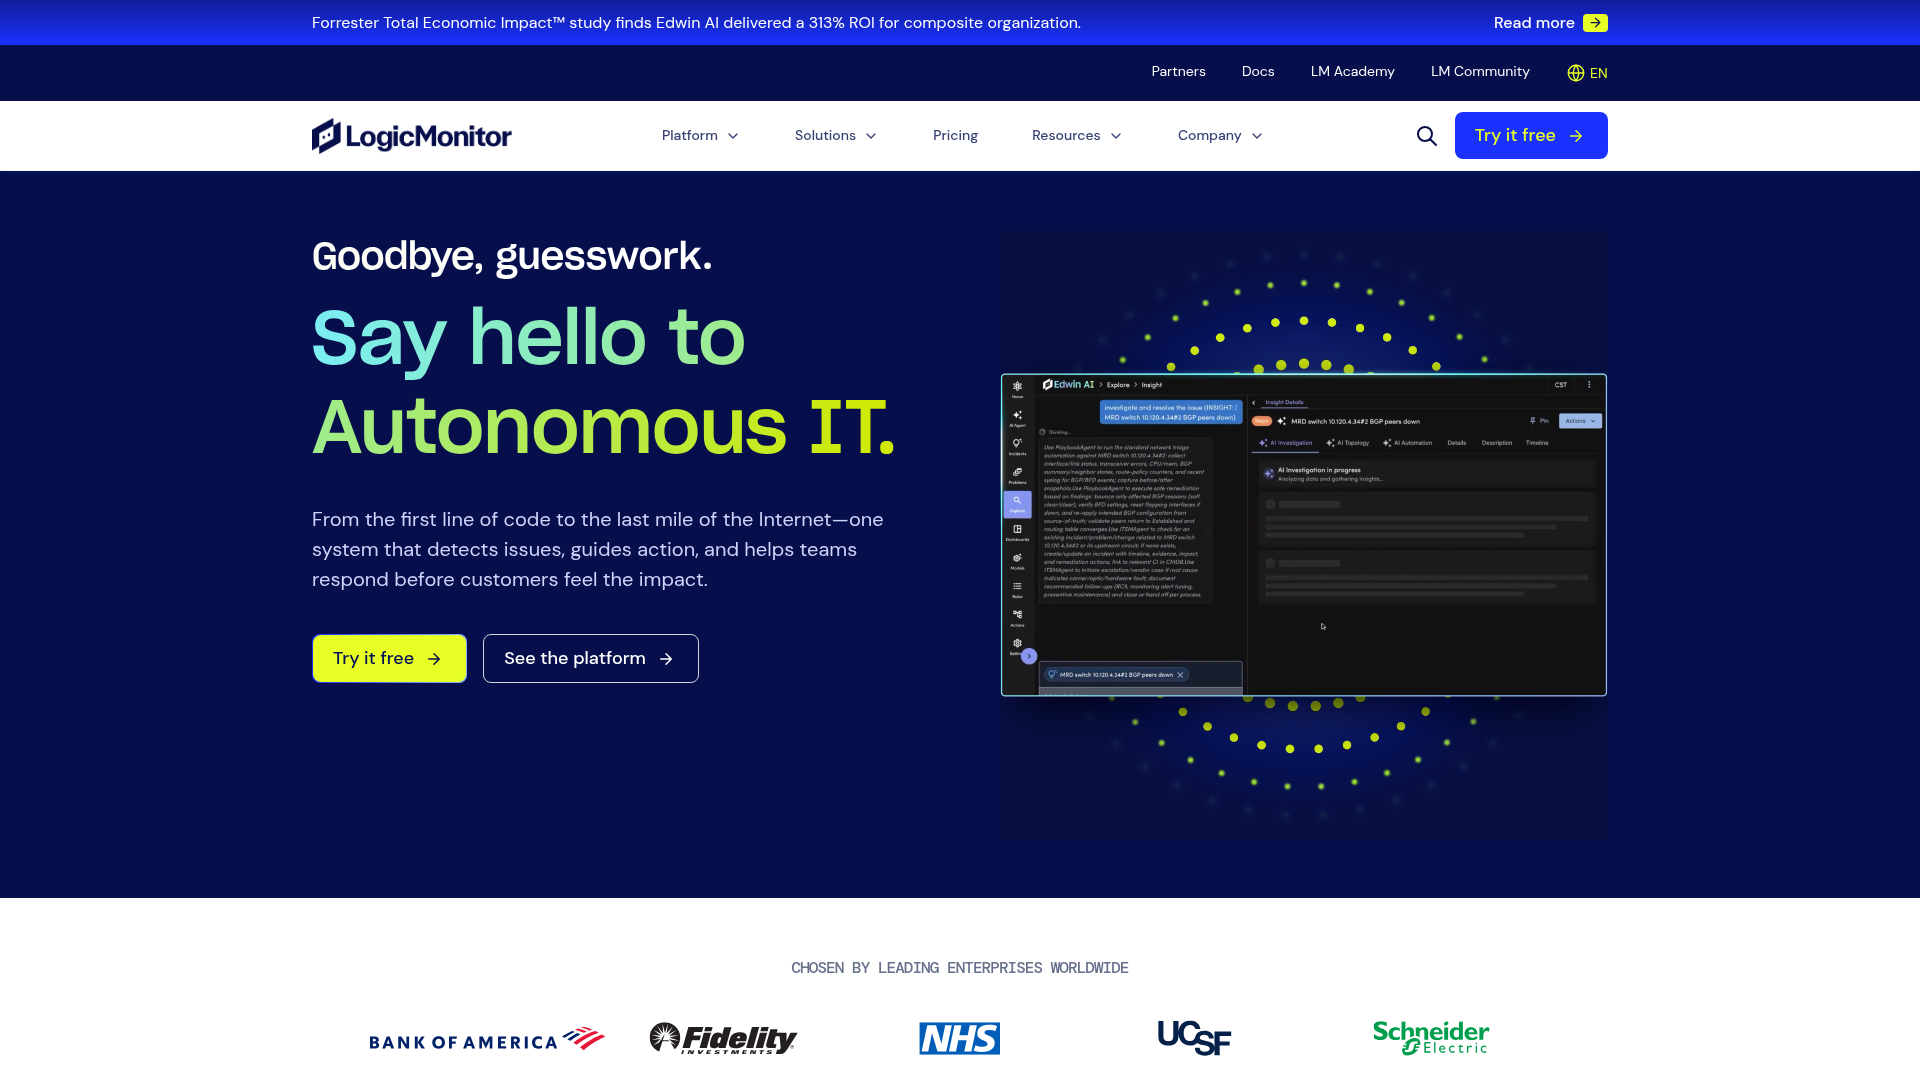
9. LM Envision di LogicMonitor
LM Envision è una piattaforma SaaS di osservabilità che monitora reti, server, cloud e applicazioni tramite collector che raccolgono dati senza agent dai sistemi monitorati.
fonte: logicmonitor.com
Cosa che spicca:
- La scoperta automatica e i modelli di monitoraggio predefiniti riducono significativamente il tempo per la copertura.
- La raccolta senza agenti riduce il carico di distribuzione su grandi infrastrutture.
- La copertura ibrida copre infrastrutture on-premises e servizi cloud in un'unica visualizzazione.
Cosa da considerare:
- I prezzi sono nella fascia alta e aumentano in base al numero di risorse monitorate.
- La personalizzazione avanzata è più limitata rispetto alle alternative open source.
- L'audit delle modifiche si concentra sulla deriva operativa piuttosto che sulle prove di sicurezza.
Ideale per: Ambienti ibridi che desiderano una copertura ampia con una manutenzione minima della piattaforma.
10. Progress WhatsUp Gold
Progress WhatsUp Gold monitora dispositivi di rete, server, macchine virtuali e applicazioni, con un'interfaccia di mappatura visiva e un modello di licenza basato sui dispositivi monitorati.
fonte: progress.com
Cosa che spicca:
- Una mappa topologica visiva chiara rende facili da leggere le relazioni di dipendenza durante il triage.
- Utility standalone gratuite sono disponibili separatamente per attività specifiche.
- La licenza basata sui dispositivi è semplice da modellare rispetto a un inventario.
Cosa da considerare:
- Funzionalità come la gestione della configurazione e il monitoraggio del flusso sono componenti aggiuntivi separati.
- La copertura degli ambienti non Windows è più debole rispetto al monitoraggio incentrato su Windows.
- La profondità dei report è inferiore rispetto alle grandi piattaforme aziendali.
Ideale per: reti di mercato medio focalizzate su Windows che desiderano un monitoraggio visivo semplice.
Scegli gli strumenti giusti per il monitoraggio della rete nel tuo ambiente
La maggior parte degli ambienti necessita di due cose che raramente si trovano in un unico prodotto. Il monitoraggio delle prestazioni mantiene la rete attiva, mentre l’audit delle modifiche spiega cosa è successo. I team che acquistano solo il primo spesso scoprono la lacuna durante un incidente o un audit, quando la domanda cambia da come sta funzionando la rete a chi l’ha modificata e quando.
Un approccio pratico è scegliere lo strumento di performance che si adatta al tuo hardware e modello di licenza, quindi confermare separatamente che le modifiche alla configurazione del dispositivo e gli accessi amministrativi siano registrati con attribuzione. Saltare questo secondo passaggio è il motivo per cui monitoring network devices continua a emergere nelle revisioni post-incidente e perché appartiene a qualsiasi lista seria di network security best practices.
Netwrix Auditor copre la metà dell’audit delle modifiche su dispositivi di rete e l’intero patrimonio Microsoft da una console unica. Richiedi una demo per vedere le modifiche di configurazione e gli accessi nel tuo ambiente.
Domande frequenti sui migliori strumenti di monitoraggio della rete
Condividi su
Scopri di più
Informazioni sull'autore

Dirk Schrader
VP della Ricerca sulla Sicurezza
Dirk Schrader è un Resident CISO (EMEA) e VP of Security Research presso Netwrix. Con 25 anni di esperienza nella sicurezza informatica e certificazioni come CISSP (ISC²) e CISM (ISACA), lavora per promuovere la cyber resilience come approccio moderno per affrontare le minacce informatiche. Dirk ha lavorato a progetti di cybersecurity in tutto il mondo, iniziando con ruoli tecnici e di supporto all'inizio della sua carriera per poi passare a posizioni di vendita, marketing e gestione prodotti sia in grandi multinazionali che in piccole startup. Ha pubblicato numerosi articoli sull'esigenza di affrontare la gestione dei cambiamenti e delle vulnerabilità per raggiungere la cyber resilience.
Scopri di più su questo argomento
Endpoint DLP come risposta di conformità: cosa chiedono i regolatori
Scoprire percorsi di attacco indiretti ai controller di dominio virtualizzati in Azure
Classificazione dei dati e DLP: Prevenire la perdita di dati, dimostrare la conformità
Conformità CMMC e il ruolo critico del controllo USB in stile MDM nella protezione del CUI
Leggi sulla Privacy dei Dati per Stato: Diversi Approcci alla Protezione della Privacy