
Come controllare le autorizzazioni di SharePoint
La deriva degli accessi rende difficile dimostrare chi può accedere a un sito, una libreria o un elemento di SharePoint. Per controllare i permessi di SharePoint, traccia i livelli di permesso di SharePoint, l'appartenenza ai gruppi, le concessioni dirette, i link di condivisione e l'eredità interrotta. Le esportazioni periodiche rivelano dove l'accesso si è discostato dal principio del minimo privilegio, forniscono prove per la preparazione delle verifiche e individuano accessi eccessivi più rapidamente dei controlli manuali.
Netwrix Auditor per SharePoint
- Esegui Netwrix Auditor → Vai alla sezione “Reports” → Espandi la sezione “SharePoint” → Vai a “SharePoint – State-in-Time” → Seleziona “Account Permissions in SharePoint” → Clicca su “View”.
- Per impostazione predefinita, vedrai i permessi di Controllo completo su tutti gli oggetti all'interno della raccolta siti specificata. Tuttavia, puoi utilizzare i filtri per limitare il rapporto a tipi di permessi specifici e qualsiasi oggetto protetto, come elenco, libreria o elemento particolare, all'interno della raccolta siti.
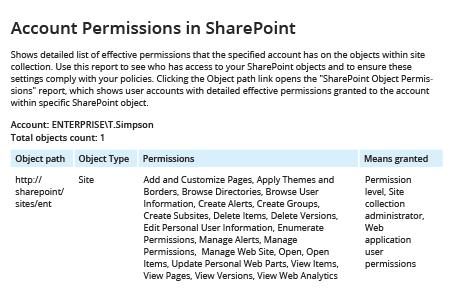
- Per esportare il rapporto in formato CSV o in un altro formato, clicca sul pulsante “Esporta” → Scegli un formato dal menu a tendina → Clicca "Salva"
Scopri di più su Netwrix Auditor for SharePoint
Auditing nativo
- Apri le impostazioni del sito SharePoint → Clicca su “Permessi del sito”.
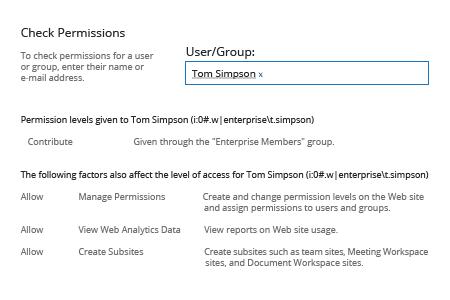
- Fai clic su “Check Permissions” → Inserisci il nome utente dell'utente di cui vuoi verificare i permessi -> Fai clic su “Check Now”.
- Rivedi i risultati:
Razionalizza la revisione regolare dei permessi per qualsiasi account utente
L'audit dei permessi di SharePoint è fondamentale per proteggere i contenuti sui vostri siti web SharePoint. Permessi hackerati o concessi accidentalmente permettono agli utenti di aggiungere, visualizzare, copiare, modificare o eliminare informazioni a cui non dovrebbero avere accesso. Pertanto, un audit regolare dei permessi degli utenti, inclusi i permessi unici, è cruciale per minimizzare il rischio di fughe di documenti e violazioni della conformità. È possibile verificare i permessi attuali per le vostre raccolte di siti SharePoint utilizzando le impostazioni del sito SharePoint, ma il risultato non è user friendly e non può essere facilmente filtrato o esportato. Esiste un modo migliore per controllare i permessi su un sito SharePoint.
Netwrix Auditor for SharePoint riporta lo stato dei permessi di SharePoint; elenca gli oggetti con ereditarietà interrotta; e audita i cambiamenti ai permessi, livelli di permesso, ereditarietà dei permessi, appartenenza ai gruppi e politiche di sicurezza. Fornisce tutti i dettagli di cui gli amministratori IT hanno bisogno, inclusi chi ha effettuato ogni cambiamento, quando e dove è stato fatto, quale gruppo o utente di SharePoint è stato interessato, e i valori prima e dopo. Netwrix Auditor for SharePoint offre anche una visibilità completa sui cambiamenti alla configurazione della vostra fattoria SharePoint, così come i tentativi di cambiare o leggere dati sul vostro server Microsoft SharePoint. Potete avere qualsiasi report inviato automaticamente via email per facilitare la revisione regolare e assicurare che i diritti di accesso siano assegnati correttamente, inclusi accessi limitati. Inoltre, potete utilizzare allarmi predefiniti e personalizzati per essere notificati immediatamente riguardo cambiamenti critici o tentativi di accesso sospetti.
I livelli di autorizzazione raggruppano i permessi individuali per utenti e gruppi, mentre l’eredità trasmette tali assegnazioni attraverso siti, librerie, cartelle e elementi.
Concessioni errate, ereditarietà interrotta e link condivisi possono permettere agli utenti di aggiungere, visualizzare, copiare, modificare o eliminare informazioni a cui non avrebbero mai dovuto accedere. Questo tipo di proliferazione può iniziare con una catena di ereditarietà interrotta o un link condiviso.
Livelli di autorizzazione predefiniti di SharePoint e cosa concede ciascuno
La pagina iniziale di un sito mostra i gruppi presenti, non i link di condivisione, l’eredità interrotta o l’annidamento dei gruppi di sicurezza che decidono chi può effettivamente accedere. Permessi eccessivi e mancanza di visibilità su chi ha accesso sono le due principali cause di esposizione di dati sensibili segnalate dalle organizzazioni, rispettivamente al 35% e 37%, secondo il sondaggio alla base del Netwrix 2026 Data and Identity Security Report. Controllare in modo affidabile i permessi di SharePoint significa tracciare ogni percorso oltre la pagina iniziale.
Automatico
Accesso limitato a una lista, libreria, cartella o elemento specifico, oltre alle risorse condivise da cui dipende. SharePoint assegna questo automaticamente quando qualcuno ottiene accesso a un oggetto figlio ma non al suo genitore.
I siti di pubblicazione aggiungono Approva (modifica e approva pagine, elementi di elenco e documenti) e Gestisci gerarchia (crea siti e modifica pagine, elementi di elenco e documenti).
I livelli di autorizzazione predefiniti in un sito di team standard di SharePoint sono Full Control, Design, Edit, Contribute, Read, View Only e Limited Access, e i siti di pubblicazione ne aggiungono altri. Ogni livello è un insieme fisso di autorizzazioni individuali, e i livelli vanno dal massimo al minimo accesso.
Contribute e Edit sono facili da confondere, e la differenza tra loro è strutturale. Un utente Contribute può caricare, modificare ed eliminare documenti in una libreria, ma non può aggiungere una colonna, modificare una visualizzazione o creare una nuova lista.
La lettura merita la stessa attenzione perché include il download. Chiunque abbia il permesso di lettura su una libreria può scaricare una copia di ogni file in essa, motivo per cui esiste Solo Visualizza per i contenuti che vuoi che gli utenti vedano solo nel browser.
Permessi di sito, elenco e personali all'interno di ogni livello
I permessi del sito regolano il sito stesso:
Puoi modificare la maggior parte dei livelli predefiniti dalla pagina Permission Levels, tranne Full Control e Limited Access, ma modificare un livello integrato ne cambia il significato ovunque venga usato. Copia il livello più vicino e modifica la copia.
- Gestisci autorizzazioni
SharePoint compone ogni livello di autorizzazione da permessi individuali suddivisi in categorie sito, elenco e personali. Quando apri la pagina di modifica di un livello di autorizzazione, vedi queste caselle di controllo
- Gestisci sito web
- Crea sottositi
- Visualizza pagine
- Elencare le autorizzazioni
I permessi di elenco regolano il contenuto:
Gestire i permessi e Enumerare i permessi sono i due da tenere d’occhio in qualsiasi livello personalizzato, poiché insieme consentono a un utente di vedere e riscrivere chi ha accesso.
- Sovrascrivi i comportamenti dell'elenco
- Gestisci elenchi
- Modifica elementi
- Aggiungi elementi
- Elimina elementi
- Approva elementi
- Visualizza elementi
- Visualizza versioni
- Elementi aperti
- Elimina versioni
- Crea avvisi
- Visualizza le pagine dell'applicazione
Permessi dipendenti
Modalità di blocco
Override List Behaviors copre lo scarto o il check-in di documenti che un altro utente ha estratto. I permessi separati relativi all'approvazione gestiscono l'approvazione dei contenuti. I permessi personali controllano la visualizzazione di una pagina da parte di un utente, inclusa la gestione delle visualizzazioni personali e l'aggiunta, rimozione o aggiornamento delle web part personali. Cambiano solo ciò che l'individuo vede, quindi raramente influenzano la governance.
Gruppi di SharePoint e come si mappano ai livelli di autorizzazione
Attivalo e gli utenti anonimi e con Limited Access non potranno aprire moduli e pagine dell'applicazione. Vale la pena farlo su qualsiasi sito pubblicato dove non vuoi che visitatori occasionali esplorino le strutture delle liste.
Gli utenti con Accesso Limitato possono normalmente raggiungere pagine dell'applicazione come i moduli elenco perché questo livello consente loro di aprire l'unico elemento concesso da un proprietario. Microsoft fornisce una funzionalità per raccolte siti a questo scopo: modalità di blocco dei permessi per utenti con accesso limitato.
- I membri hanno il permesso Edit, che copre la creazione e la cancellazione di elenchi oltre alle modifiche a livello di elemento.
La maggior parte degli accessi avviene tramite assegnazioni basate su gruppi piuttosto che assegnazioni dirette a individui. I gruppi SharePoint contengono utenti e Active Directory or Microsoft Entra ID security groups, e il livello di autorizzazione è associato al gruppo SharePoint.
Una tabella di dipendenze regola come interagiscono i permessi personalizzati. Manage Lists dipende dai permessi che consentono a un utente di vedere e aprire il contenuto della lista, quindi selezionandolo nella pagina di modifica si selezionano anche quelli. Cancellare una dipendenza cancella i permessi che ne dipendono. Questo definisce qualsiasi livello personalizzato che crei. Non puoi creare un set di permessi "elimina ma non visualizza", e un livello che sembra minimo sulla carta può includere più di quanto previsto una volta risolte le dipendenze.
Per il lavoro quotidiano di creazione, modifica e revisione di questi gruppi, consulta come gestire i gruppi di autorizzazioni di SharePoint. Owners, Members e Visitors sono inclusi in ogni sito del team, ciascuno con un livello.
Netwrix Access Analyzer risolve i gruppi AD nidificati e l’ereditarietà di SharePoint per evidenziare dati sensibili esposti. Scarica una prova gratuita
- Visitatori hanno permesso di lettura.
Gruppi personalizzati o livelli di autorizzazione personalizzati?
In un sito di team collegato a un gruppo Microsoft 365, i gruppi Owners e Members derivano dai membri di quel gruppo. Aggiungere qualcuno al team di Teams o al gruppo in Microsoft Entra ID colloca quella persona nel gruppo SharePoint Members con diritti di modifica.
Decidi la domanda del gruppo e la domanda del livello separatamente. Crea un gruppo personalizzato quando lo stesso gruppo di persone necessita di accesso coerente su più siti, o quando un ruolo aziendale (un project manager, un revisore, un pool di appaltatori) non corrisponde a Owners, Members o Visitors.
Come funziona l’ereditarietà delle autorizzazioni e come interromperla o ripristinarla
Crea un livello di autorizzazione personalizzato quando nessun livello predefinito è adatto, ad esempio un livello "Contribuisci senza eliminare" per una libreria di record, o un livello di lettura che consente anche di creare avvisi. Costruisci il livello personalizzato copiando il livello predefinito più vicino e modificandolo, in modo che le dipendenze rimangano intatte e i livelli predefiniti rimangano standard.
Per assegnare a una libreria, cartella o elemento la propria lista di accesso, è necessario interrompere l’ereditarietà dal genitore prima di poter assegnare permessi unici. L’oggetto inizia con una copia dei permessi del genitore e poi procede in modo indipendente.
Una nuova lista, libreria, cartella o elemento eredita le autorizzazioni dal suo genitore, e il sito eredita dalla radice della raccolta siti. Modifica il gruppo Members in alto e la modifica si applicherà a tutti gli oggetti ereditati sottostanti.
- Le modifiche successive al genitore non raggiungono più l’oggetto. Rimuovi un appaltatore uscito dal gruppo Membri del sito, e devi comunque controllare le librerie che hanno interrotto l’ereditarietà perché le modifiche ai permessi a livello genitore non influenzano le librerie con permessi unici.
- Concedi a qualcuno l'accesso sotto la soglia, e per loro compariranno voci di Accesso Limitato su ogni genitore fino alla radice del sito, motivo per cui queste voci si accumulano nella pagina Permessi di un sito nel tempo.
Condividere un singolo documento con un collega assegna a quell’elemento un proprio ambito di autorizzazioni, quindi una libreria in cui gli utenti condividono liberamente può finire con centinaia di ambiti di autorizzazione unici senza che nessuno apra l’interfaccia delle autorizzazioni. Ripristinare l’eredità annulla tutto ciò.
Nella pagina dei permessi dell'oggetto, scegli Delete unique permissions e l'oggetto tornerà a ereditare dal genitore, scartando ogni assegnazione unica fatta dopo la rottura. Questa è la pulizia più veloce per una libreria che si è discostata, purché i permessi del genitore siano quelli desiderati.
Pianificare una strategia di autorizzazioni SharePoint che regga
Una strategia di autorizzazioni funziona solo quando queste decisioni vengono prese deliberatamente, non lasciate al comportamento predefinito mentre siti e contenuti si accumulano:
La regola che resiste al contatto con un tenant reale è più restrittiva rispetto alle linee guida di Microsoft per i livelli di autorizzazione e i gruppi. Assegna il livello meno permissivo che consente alle persone di svolgere il proprio lavoro, assegnalo a un gruppo anziché a una persona e assegnalo al punto più alto della gerarchia che ancora si adatta al pubblico.
- Riserva il Controllo Completo a un piccolo gruppo noto di proprietari. Il Controllo Completo include Manage Permissions, quindi ogni proprietario può concedere qualsiasi cosa a chiunque. Rivedi il gruppo Owners in ogni raccolta siti durante il ciclo di revisione degli accessi.
- Progetta la gerarchia del sito basandoti sui permessi prima di costruirlo. I contenuti per pubblici diversi devono essere in siti diversi o almeno in librerie diverse, così l’ereditarietà fa il lavoro. Adattare permessi unici a cartelle all’interno di una libreria condivisa può creare una proliferazione di permessi.
- Evita permessi diffusi a livello di elemento. La frammentazione a livello di elemento si accumula silenziosamente, perché nessuno torna a pulirla. Quando una necessità aziendale impone permessi unici, ripristina l’ereditarietà non appena la necessità termina.
Come visualizzare e modificare i livelli di autorizzazione di SharePoint nell'interfaccia moderna
1. Apri la pagina delle Autorizzazioni
- Gestisci la condivisione esterna e le richieste di accesso a livello di sito. Le impostazioni di condivisione esterna decidono se gli utenti possono condividere con ospiti, e le impostazioni delle richieste di accesso decidono chi approva la richiesta di un visitatore sui siti che contengono dati regolamentati, e indirizza le richieste di accesso a un proprietario nominato, poiché una richiesta di accesso approvata concede un livello di autorizzazione esattamente come un’assegnazione manuale.
Ogni elenco e raccolta ha la propria pagina Permessi dove puoi visualizzare, modificare o rimuovere l'accesso, e gli stessi controlli esistono a livello di sito sotto Permessi sito. La pagina che apri determina l'ambito di ogni modifica che apporti.
2. Modificare il livello di autorizzazione di un utente o gruppo
3. Rimuovere le autorizzazioni di un utente
- Rivedi i permessi secondo un programma. L'appartenenza ai gruppi, i link di condivisione e l'ereditarietà interrotta possono cambiare tra le revisioni. Il Netwrix 2026 Data and Identity Security Report ha rilevato che il 76% delle organizzazioni non rimuove immediatamente e automaticamente l'accesso ai dati sensibili quando non è più necessario. Collega la revisione al tuo ciclo di certificazione degli accessi, utilizzando un pass trimestrale come cadenza iniziale pratica per ambienti regolamentati.
4. Crea un livello di autorizzazione personalizzato
Seleziona l'utente o il gruppo, quindi Rimuovi permessi utente. Questo rimuove la loro voce diretta solo su questo oggetto. Se l'utente accede anche all'oggetto tramite un gruppo SharePoint o un link di condivisione, quel percorso rimane aperto, motivo per cui dovresti seguire ogni rimozione con un controllo dei permessi.
Seleziona la casella accanto all’utente o al gruppo, scegli Modifica autorizzazioni utente nella barra multifunzione, seleziona il nuovo livello e deseleziona quello vecchio. Se l’oggetto eredita ancora, la barra mostra Interrompi ereditarietà autorizzazioni; selezionalo prima, conferma e appariranno i controlli di modifica.
1. Apri Controlla autorizzazioni
Come controllare le autorizzazioni di SharePoint per un utente specifico
Apri le impostazioni del sito SharePoint e seleziona Autorizzazioni sito, quindi apri la pagina completa delle impostazioni delle autorizzazioni.
Per un sito, seleziona l'icona dell'ingranaggio, scegli Site permissions, quindi apri la pagina completa delle impostazioni dei permessi. Per un elenco o una libreria, apri le impostazioni e seleziona Permissions for this list o Permissions for this document library. La pagina elenca ogni utente e gruppo con accesso, il livello di permesso che ciascuno possiede e un banner che indica se l'oggetto eredita dal suo genitore.
Lo strumento nativo Check Permissions risponde alla domanda: «Cosa può fare questa persona qui?» per un singolo utente o gruppo in un sito. Restituisce un livello di autorizzazione (Read, Contribute, Full Control o un altro livello) e come è stato concesso.
2. Esegui il controllo
3. Rivedi i risultati
Da Site permissions nella radice della raccolta siti, scegli Permission Levels nella barra multifunzione, quindi Add a Permission Level, assegnagli un nome e seleziona i permessi individuali che deve contenere. Copiare un livello esistente dalla sua pagina di modifica e modificare la copia è più veloce e mantiene intatti i livelli predefiniti.
Seleziona Controlla autorizzazioni nella barra multifunzione, inserisci il nome dell’utente o del gruppo di cui vuoi verificare l’accesso e seleziona Controlla ora.
La finestra elenca ogni livello di autorizzazione che l'utente possiede e il gruppo o l'assegnazione diretta che lo concede, ad esempio, "Modifica, concessa tramite il gruppo Marketing Members" o "Controllo completo, concesso direttamente."
Check Permissions funziona con un principal per sito alla volta, quindi un utente con accesso a decine di siti necessita di un controllo per ogni sito. Il dialogo mostra i risultati solo a schermo, quindi creare una revisione degli accessi da esso significa riscriverli.
Perché i team estraggono un report delle autorizzazioni di SharePoint
PowerShell, uno strumento di reportistica istantanea, o una navigazione manuale delle pagine dei Permessi lo producono. Il risultato è un'esportazione semplificata di ogni principale, livello di permesso e ambito nei siti indicati, in un file che puoi filtrare, ordinare e conservare per il prossimo ciclo di revisione.
Check Permissions risponde per una persona su un sito; nel momento in cui la domanda riguarda un’intera libreria o un intero tenant, è necessaria un’esportazione. I team ne effettuano una prima di un audit o dopo un incidente di condivisione, quando qualcuno deve dimostrare per iscritto chi può accedere a una determinata libreria.
Riporta inoltre solo l'ambito del sito; un documento che qualcuno ha condiviso con l'utente a tre cartelle di profondità non apparirà a meno che non esegui lo stesso controllo dalla pagina dei Permessi di quell'oggetto. Per una domanda occasionale come "questo appaltatore ha ancora accesso al sito finanziario?", Check Permissions è lo strumento giusto. Per qualcosa di più ampio serve uno script o un report.
Autorizzazioni di Copilot e SharePoint
I risultati di Copilot dipendono dal contenuto a cui l'utente può accedere, quindi ogni concessione di lettura troppo ampia e ogni link di condivisione dimenticato possono ampliare ciò che un prompt può restituire. In pratica, un file che nessuno troverebbe navigando diventa recuperabile quando qualcuno lo richiede.
Come verificare le autorizzazioni di SharePoint con Netwrix Auditor
Creare quell’esportazione e sapere cosa significa ogni campo è un processo a sé. Vedi come ottenere un report delle autorizzazioni di SharePoint Online per gli script PowerShell sia per SharePoint Online che per le farm on-premises, il percorso nativo del centro amministrativo e cosa rappresenta ogni colonna esportata.
Il Netwrix 2026 Data and Identity Security Report ha rilevato che il 79% delle organizzazioni non ha una visibilità completa sui dati sensibili utilizzati negli strumenti, modelli o copiloti di IA.
1. Apri il report Autorizzazioni account in SharePoint
Immagina un sito HR con "Everyone except external users" nel gruppo Visitatori. Era un problema latente prima di Copilot, e dopo Copilot, un prompt sulle fasce salariali potrebbe farlo emergere. Rivedere quali gruppi hanno permessi di lettura su siti con contenuti sensibili e quali librerie hanno permessi unici che concedono ampio accesso è il lavoro pre-distribuzione che determina cosa Copilot può raggiungere.
La reportistica delle autorizzazioni di SharePoint copre l'accesso attuale, le modifiche ai permessi e le prove necessarie per revisioni ripetibili. Netwrix Auditor fornisce report SharePoint in tempo reale, auditing delle modifiche ai permessi, cronologia delle modifiche e prove di conformità in tutta una raccolta siti. Risponde alla stessa domanda di accesso che gli strumenti nativi risolvono utente per utente.
2. Accedi alla raccolta siti e applica il filtro
Rendendo filtrabili, esportabili e programmabili le evidenze delle autorizzazioni cross-scope, colma la lacuna del reporting nativo Microsoft tra un controllo a schermo per un singolo principale e una revisione di accesso ripetibile su una raccolta siti. Nell'albero dei report, SharePoint e SharePoint Online sono esposti come posizioni di report separate e il percorso di navigazione sotto di esse differisce.
3. Esporta i risultati
Programma l'invio delle sottoscrizioni ai report via email, così la revisione trimestrale si svolge senza che qualcuno debba ricordarsene.
Fare clic su Esporta → Scegli un formato dal menu a discesa → Fare clic su Salva.
Nel riquadro dei filtri del report, specificare la raccolta siti nel campo Object Path, quindi fare clic su Visualizza report. Per impostazione predefinita, vedrai i permessi di Controllo completo su tutti gli oggetti all'interno della raccolta siti specificata. Usa i filtri per limitare il report a livelli di autorizzazione specifici e oggetti protetti, come una lista, una libreria o un elemento particolare, all'interno della raccolta siti.
Oltre allo stato attuale, Auditor elenca gli oggetti con ereditarietà interrotta e verifica le modifiche a permessi, livelli di permesso, ereditarietà dei permessi, appartenenza ai gruppi e politiche di sicurezza. Registra chi ha effettuato ogni modifica, quando e dove è avvenuta, quale gruppo o utente SharePoint è stato interessato e i valori prima e dopo. Auditor monitora anche le modifiche di configurazione e i tentativi di leggere o modificare i dati.
Puoi anche utilizzare avvisi predefiniti o personalizzati per modifiche critiche alle autorizzazioni, come una nuova concessione di Full Control o una catena di ereditarietà interrotta, sui siti che segnali. Eliminare ambiti di autorizzazione unici erranti e mantenere una snapshot datata riduce il tempo di raccolta delle prove per la preparazione dell’audit.
Apri Netwrix Auditor e vai a Report, espandi SharePoint (o SharePoint Online per un tenant Microsoft 365), apri State-in-Time, seleziona Account Permissions in SharePoint e clicca su Visualizza.
Mantenere visibili le autorizzazioni di accesso di SharePoint in tutti gli ambienti
First National Bank and Trust of Beloit, una banca familiare con 17 sedi, ha utilizzato l'intera suite di Netwrix Auditor, inclusa la copertura di SharePoint, per ridurre la preparazione dell'audit dell'Office of the Comptroller of the Currency (OCC) da una settimana a un'ora.
I livelli di autorizzazione, i gruppi e l’ereditarietà descrivono come dovrebbe funzionare l’accesso a SharePoint. Il divario tra quel progetto e ciò che gli utenti possono effettivamente raggiungere cresce con ogni link di condivisione, modifica del gruppo e libreria che smette di ereditare in SharePoint Online, file servers e farm di SharePoint Server.
Netwrix Auditor copre la reportistica dello stato temporale di SharePoint, l’auditing delle modifiche ai permessi e le prove di conformità. Netwrix Access Analyzer supporta un’analisi più ampia della governance degli accessi ai dati risolvendo l’appartenenza a gruppi nidificati e mostrando l’accesso effettivo, cioè chi può effettivamente accedere a cosa, su file server e Active Directory.
I suoi oltre 40 moduli di raccolta dati supportano la scoperta, la classificazione e la governance degli accessi ai dati aziendali. Insieme, questi due prodotti collegano le prove delle autorizzazioni di SharePoint ai percorsi di identità dietro l'accesso.
Richiedi una demo per vedere come Netwrix Auditor e Netwrix Access Analyzer trasformano i dati delle autorizzazioni di SharePoint in report programmati e prove di audit.
- I proprietari hanno il Controllo Completo e gestiscono il sito, i permessi e i gruppi.
Domande frequenti su come controllare le autorizzazioni di SharePoint
Condividi su