
Netwrix Data Access Governance + Netwrix Identity Management
가장 중요한 것을 자동화하고 거버넌스하세요
데이터 액세스 거버넌스와 Identity and Access Management 통합
민감한 데이터와 핵심 인프라에는 즉흥적인(임시방편) 아이덴티티 거버넌스 이상의 것이 필요합니다. Netwrix Access Analyzer + Netwrix Identity Manager Solution Accelerator는 Access Analyzer가 제공하는 민감한 데이터와 권한(엔터틀먼트)에 대한 가시성을 Netwrix Identity Manager의 자동화와 결합하여, 탐지 범위를 라이프사이클 거버넌스로 확장하고 인증(캠페인)에는 정제된 엔터틀먼트 데이터와 소유 맥락을 더해 줍니다. 이를 통해 모든 권한이 의도에 기반하고, 모든 엔터틀먼트가 검토되며, 모든 사용자는 실제로 필요한 것만 — 그 이상도, 그 이하도 — 접근할 수 있습니다.
Netwrix가 실제로 구현하는 통합 거버넌스 방식
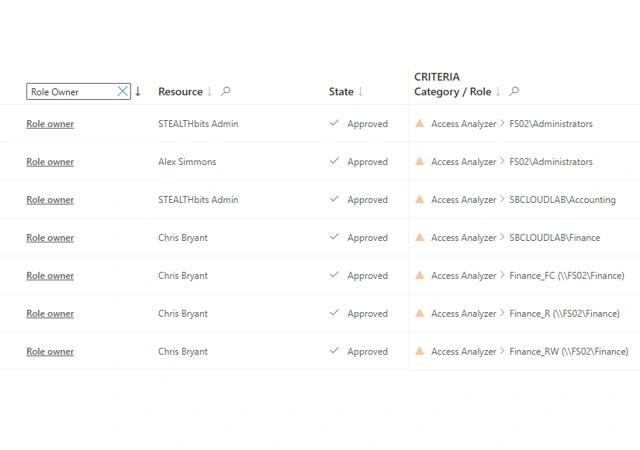
Netwrix DAG 및 IGA 솔루션을 통합해야 하는 이유는 무엇인가요?
DAG와 IGA를 함께 사용하면 확장 가능하고 안전하며 자동화된 액세스 거버넌스를 구현할 수 있습니다. 방법은 다음과 같습니다:
올바른 Identity Management은 올바른 데이터에서 시작됩니다
Netwrix Access Analyzer는 민감 데이터를 발견하고 분류하여, Identity Manager가 정확한 의사결정을 내리기 위해 필요한 “정제된” 권한 부여 데이터를 제공합니다.
중앙 집중식 정책 관리
Netwrix Identity Manager에서 한 곳에서 액세스 정책을 정의하고 적용하여 온프레미스 및 클라우드 시스템 전반에 걸친 일관된 거버넌스를 보장하세요.
권한의 중앙 집중식 인증
파일, 앱, 데이터 전반의 액세스 인증을 통합하여 사일로를 제거하고 검토 피로를 줄이세요.
실시간 역할 동기화
역할, 조직 구조, 정책 트리거의 변경 사항을 즉시 동기화 — 오래된 역할이 없습니다.
권한 승인 및 인증의 전체 감사 추적 기록
모든 결정이 기록되고, 추적되며, 감사 준비가 된 보고를 위해 내보낼 수 있습니다.
거버넌스 라이프사이클을 위한 종합적 접근
액세스 요청부터 오프보딩까지 — 모든 단계가 통제되고, 가시적이며, 관리됩니다.
인기 사용 사례
민감 데이터의 자동 퇴근(오프보딩)
사용자가 퇴사하면 중요 데이터와 연결된 파일, 공유, 시스템에 대한 액세스를 즉시 해지하세요.
역할 기반 액세스 권한(프로비저닝)
역할과 비즈니스 로직에 따라 권한(엔타이틀먼트)을 자동으로 할당하여 수동 오류를 줄입니다.
권한(엔타이틀먼트) 인증 캠페인
내장된 알림과 에스컬레이션 워크플로를 통해 부서 단위 또는 조직 전체 단위의 검토를 시작할 수 있습니다.
사람과 비인간을 포함한 모든 유형의 액세스 인증
계약업체, 봇 계정 또는 통합 여부와 관계없이—유효한 신원만 액세스를 유지하도록 하세요.
액세스 보호와 승인 절차를 자동화
자동화된 워크플로로 정책 점검과 승인 절차를 강제하여, 액세스가 규정을 준수하도록 유지하고 과도한 권한 부여를 방지하세요.