
현대의 IT 인프라는 조직 전체에서 원활한 통신과 자원 공유를 가능하게 하는 다양한 상호 연결된 네트워크 구성 요소로 이루어져 있습니다. 민감한 데이터를 보호하든, 협업을 촉진하든, 단순히 중단 없는 액세스를 보장하든, 네트워크 장치들이 작동하고 있으며 이러한 장치의 구성 요소는 비즈니스가 성공적으로 운영되는 데 매우 중요합니다.
아래에서는 네트워크 장치의 정의, 유형, 기능, 그리고 비즈니스의 효율성, 보안, 신뢰성을 유지하는 데 있어 중요한 이유를 살펴봅니다.
네트워크 장치의 정의
네트워크 장치는 컴퓨터와 인터넷 네트워크 간의 통신에 필수적인 하드웨어 또는 소프트웨어 구성 요소입니다. 일반적인 네트워크 장치는 다음과 같습니다.
- 라우터
- 스위치
- 허브
- 모뎀
- 방화벽
- 액세스 포인트
네트워크 장치는 트래픽 흐름을 관리하고 데이터 패킷을 전달하며, 보안을 제공하고, 네트워크 세그먼트 간 또는 인터넷과의 연결을 가능하게 합니다. 각 장치는 조직의 IT 생태계 전반에서 정보와 연결이 끊김 없이 흐를 수 있도록 특정한 목적을 수행합니다.
네트워크 장비의 중요성
네트워크 장치는 두 가지 핵심 역할을 수행합니다:
- 첫 번째는 라우터나 모뎀처럼 네트워크 연결을 설정하는 것입니다.
- 두 번째는 허브, 리피터, 스위치 또는 게이트웨이처럼 해당 연결을 유지하고 보호하며 향상시키는 것입니다
네트워크 장치는 네트워크를 구축하고 관리하는 데 있어 매우 중요합니다. 컴퓨터 네트워크의 목적은 조직의 사용자와 장치 간에 파일, 프린터, 인터넷 연결 같은 자원을 공유하는 것입니다. 또한 데이터가 정확하게 라우팅되고 보호되도록 하여 네트워크 서비스와 애플리케이션의 효과적이고 신뢰할 수 있는 작동을 지원합니다. 네트워크 장치가 없으면 IT 인프라는 데이터 트래픽을 관리할 수 있는 능력이 부족해 비효율, 데이터 손실, 보안 취약점으로 이어질 수 있습니다. 네트워크 장치는 기업의 확장성도 가능하게 하여 네트워크가 변화하는 비즈니스 요구에 맞게 적응하도록 돕는데, 이는 최적의 성능을 유지하고 사이버 위협으로부터 보호하는 데 필수적입니다.
네트워크 장치의 기능
네트워크 장치는 다음과 같은 일반적인 목적을 수행합니다:
- 장치 간 데이터 전송과 통신을 원활하게 지원
- 효율적이고 안전한 네트워크 연결을 지원
- 네트워크 성능을 향상하고 트래픽 흐름을 최적화
- 접근 제어와 위협 방지를 적용하여 네트워크 보안을 제공
- 네트워크 관리와 설정을 간소화
- 네트워크 커버리지를 확장하고 신호 제한을 극복하세요
Netwrix Auditor for Network Devices로 네트워크를 보호하세요
손쉽게 네트워크 장치를 모니터링, 감사, 보안하는 방법을 알아보세요
네트워크 장치의 종류
조직의 네트워크 인프라를 최적화하고 보안을 강화하려면 다양한 유형의 네트워크 장치를 이해하는 것이 중요합니다. 아래에서는 효과적인 네트워크 관리와 통신을 위한 기반이 되는 네트워크 장치 예시 목록을 제공합니다:
- 리피터
- 허브
- 브리지
- 스위치
- 라우터
- 게이트웨이
- 브로터
- 네트워크 인터페이스 카드
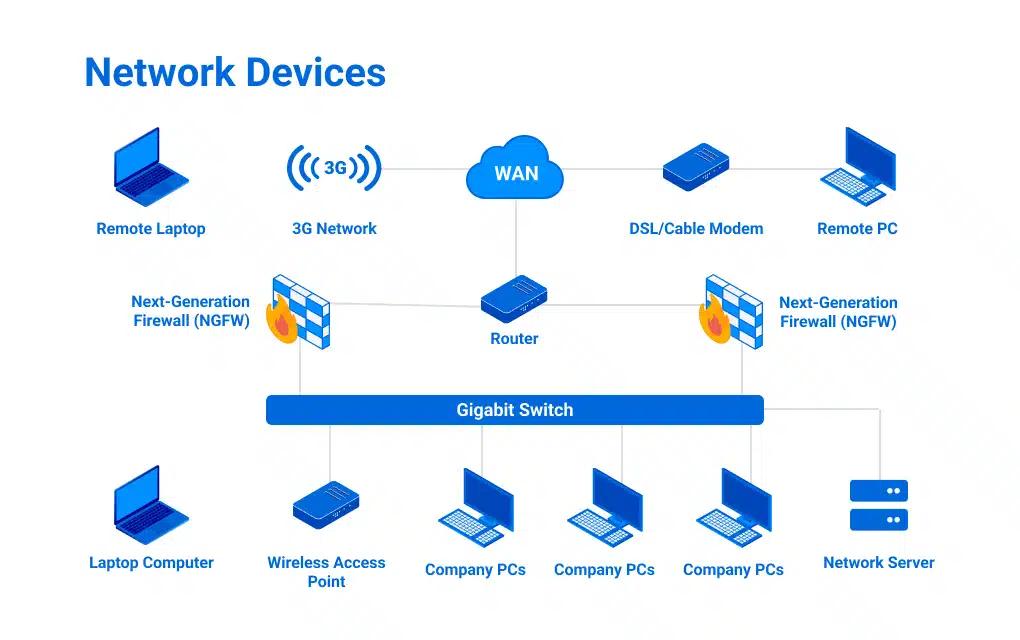
이러한 네트워크 장치의 각 유형과 하위 유형을 분석해 봅시다.
리피터
디지털 신호는 케이블을 타고 내려가면서 성능이 저하되기 전까지만 일정 거리까지 전송될 수 있습니다. 이러한 점진적인 약화를 감쇠율(attenuation rate)이라고 합니다. OSI 모델의 물리 계층(레이어 1)에서 동작하는 리피터는 신호를 다시 활성화해 더 멀리 계속 전송되도록 하는 전원이 공급되는 장치입니다. 오늘날에는 전원이 공급되는 허브, 스위치, 라우터가 리피터 역할을 대신하므로 전용 리피터는 거의 사용되지 않습니다. 하지만 리피터는 원격 무선 액세스 포인트의 통신 범위를 확장하기 위해 가끔 사용되기도 합니다.
허브
네트워크 허브는 여러 이더넷 장치를 단일 브로드캐스트 네트워크 세그먼트로 연결하는 필수 다중 포트 장치로, 트래픽 혼잡이 발생하기 쉽습니다. 허브에는 세 가지 유형이 있습니다:
- 패시브 허브
- 액티브 허브
- 지능형 허브
이 각각을 살펴보겠습니다:
- 수동 허브: 증폭 없이 장치를 연결하는 데 전원 공급이 필요하지 않습니다.
- 능동 허브: 이 허브는 브로드캐스트하기 전에 수신 신호를 증폭하며 외부 전원이 필요합니다. 따라서 이는 리피터 역할을 합니다.
- 지능형 허브: 네트워크 관리, 모니터링 및 진단 기능을 포함합니다.
한때 널리 사용되었지만, 스위치가 이를 대체하면서 허브는 현재 거의 사용되지 않습니다. 리피터와 마찬가지로 허브는 OSI 모델의 물리 계층(계층 1)에서 동작합니다.
브리지
허브가 여러 장치를 연결하는 반면, 네트워크 브리지는 두 개 이상의 네트워크 세그먼트를 연결하고 그 사이의 트래픽을 필터링합니다. 브리지의 역할은 로컬 세그먼트 간 트래픽을 분리하고 트래픽 혼잡을 줄여 더 나은 네트워크 성능을 제공하는 것입니다. 로컬 브리지는 동일한 물리적 위치 또는 LAN 내에서 두 개 이상의 네트워크 세그먼트를 연결합니다. 반대로 원격 브리지는 지리적으로 분리된 네트워크 세그먼트를 연결하며, 종종 WAN 링크를 통해 연결됩니다.
브리지의 종류
브리지는 두 가지 유형이 있습니다:
- 투명 브리지
- 소스 브리지
이 각각을 살펴보겠습니다:
- 트랜스페어런트 브리지 수신 프레임의 소스 주소를 확인해 MAC 주소 테이블을 만들고 유지하며, 목적지 MAC 주소를 이 테이블과 대조해 포워딩 결정을 내립니다.
- 소스 브리지 다른 방식이었으며 토큰 링 네트워크에서 흔히 사용되었는데, 토큰 링 네트워크는 사실상 구식입니다. 브리지는 OSI 모델의 데이터 링크 계층(계층 2)에서 동작합니다. 오늘날에는 이 두 유형의 브리지 중 하나를 실제로 다룰 일은 거의 없을 것입니다.
스위치
현재 사용할 수 있는 스위치는 여러 가지가 있으며, 예를 들면:
- 관리되지 않는 스위치
- 관리형 스위치
- 스마트 스위치
- 레이어 2 스위치
- 레이어 3 스위치
- PoE 스위치
- 기가비트 스위치
- 랙 장착형 스위치
- 데스크톱 스위치
- 모듈형 스위치
Types of Switches | Functions of Switches |
|---|---|
|
Unmanaged Switches |
Unmanaged switches are plug-and-play devices with a fixed configuration that cannot be modified or optimized. They have limited functionality and provide no means of remote access or monitoring. These switches are designed for small networks or home use. |
|
Managed switches |
Managed switches are entirely configurable and can be managed or monitored through a web interface, command-line interface, or SNMP session. |
|
Smart switches |
Smart switches balances unmanaged and fully managed switches. It essentially provides the basics, with a web interface accessing management features. |
|
Layer 2 switch |
Layer 2 switch operates at the OSI model’s data link layer (Layer 2) and uses MAC addresses to forward data within a LAN. It connects local devices within the same network segment and uses MAC addresses to manage their traffic. These switches improve network efficiency by reducing collisions and segmenting traffic into separate collision domains. |
|
Layer 3 switch |
Combines the functionality of a Layer 2 switch and a router. They are often used at multiple virtual LANs (VLANs) sites. Packet switching is based on MAC addresses like a traditional switch, but this device also incorporates routing capabilities using IP addresses, allowing them to route traffic between different VLANs and subnets. |
|
PoE switch |
This delivers data and electrical power to network devices via a single Ethernet cable, eliminating the need for separate power supplies. Because the connected PoE devices have no power cords, it simplifies installation and reduces cabling. Examples of PoE devices include cameras, VoIP phones, and wireless access points. |
|
Gigabit switch |
This high-speed switch supports data transfer rates of 1 gigabit per second (Gbps) or more. |
|
Rack-mounted switch |
A rack-mounted switch is a network switch designed to fit a standard 19-inch server rack. |
|
Desktop switch |
This type of switch is commonly used for a small or home office environment and is typically stored on a desk or tabletop. |
|
Modular switch |
A flexible network switch that allows the addition of various modules or expansion cards for future customization and scalability |
라우터
라우터의 주요 역할은 트래픽을 전달하는 것입니다. 라우터는 서로 연결된 네트워킹 장치를 통해 다양한 네트워크 토폴로지를 사용하여 경로를 파악하고, 그 경로를 따라 패킷을 목적지로 전송합니다. 라우터는 연결된 네트워크에 대한 정보를 저장하는 지능형 장치입니다. 라우터는 일반적으로 액세스 제어 목록(ACL)을 사용해 트래픽을 필터링하며, 일부는 패킷 필터링 방화벽 역할까지 할 수 있습니다.
라우터는 내부 네트워크를 두 개 이상으로 나누고, 내부적으로 다른 라우터와 연결되어 서로 독립적으로 동작하는 구역(영역)을 만들 수 있습니다. 라우터는 목적지와 로컬 연결에 대한 표를 유지함으로써 통신을 설정합니다. 또한 라우터는 자신이 연결된 다른 라우터에 대한 정보도 가지고 있으며, 이 정보를 사용해 자신이 모르는 목적지로도 패킷을 전달합니다. 라우터는 OSI 모델의 네트워크 계층(계층 3)에서 동작합니다. 라우터에는 두 가지 유형이 있습니다:
- 정적 라우터
- 다이내믹 라우터
각각을 살펴봅시다.
스태틱 라우터
스태틱 라우터는 수동으로 구성한 경로를 사용해 네트워크 트래픽을 지시함으로써, 네트워크 변경 사항에 자동으로 적응하지 않으면서도 일관되고 미리 정의된 데이터 패킷 경로를 보장합니다. 이러한 방식은 소규모 네트워크에 적합합니다.
다이내믹 라우터
동적 dynamic router 는 실시간 네트워크 상태에 따라 라우팅 테이블을 수정하기 위해 다른 동적 라우터와 자동으로 통신합니다. OSPF, RIP, BGP 같은 동적 라우팅 프로토콜을 사용하여 다른 라우터와 네트워크 토폴로지와 링크 상태에 대한 정보를 교환합니다. 이러한 프로토콜은 라우터가 최적 경로를 찾아내고, 네트워크 변화에 적응하며, 트래픽을 효율적으로 재라우팅할 수 있게 해줍니다. 동적 라우터는 라우팅 테이블을 지속적으로 업데이트하므로 자동 페일오버와 로드 밸런싱이 가능합니다. 또한 네트워크 장애나 혼잡이 발생했을 때 대체 경로를 찾아 빠르게 대응할 수 있습니다. 이런 유연성 덕분에 수동 구성은 비현실적인 대규모의 복잡한 네트워크에 이상적입니다.
게이트웨이
네트워크를 연결하는 데 흔히 사용되는 장치는 게이트웨이입니다. 게이트웨이는 서로 다른 네트워크를 연결하고 그 사이의 통신이 가능하도록 해줍니다. 하나의 프로토콜이나 형식의 데이터를 다른 프로토콜이나 형식으로 변환하는 번역기라고 생각하면 됩니다. 이렇게 하면 다양한 네트워크 환경 간의 호환성을 보장하는 데 도움이 됩니다. 서로 다른 네트워크 아키텍처를 거쳐야 하는 통신에서 게이트웨이는 필수입니다.
게이트웨이의 예
게이트웨이 네트워크 장치의 대표적인 예는 광범위 네트워크(WAN) 또는 인터넷에 연결된 LAN(근거리 통신망)입니다. 이러한 장치는 보통 OSI 모델의 전송 계층과 세션 계층(5계층 및 6계층)에서 동작합니다. 또한 게이트웨이는 방화벽 같은 보안 기능을 제공할 수 있으며, 네트워크 성능 최적화 기능도 제공할 수 있습니다.
브라우터
브라우터(brouter)는 “bridge router”의 약어로, 브리지와 라우터의 기능을 모두 결합한 장치입니다. 따라서 OSI 모델의 데이터 링크 계층(계층 2)과 네트워크 계층(계층 3)에서 동작합니다. 브라우터는 브리지처럼 MAC 주소, 라우터처럼 IP 주소에 기반해 데이터 패킷을 전달합니다. 오늘날 대부분의 네트워크는 전용 라우터와 스위치를 사용하므로, 브라우터는 더 이상 사용되지 않습니다.
네트워크 인터페이스 카드
네트워크에 연결된 모든 장치에는 네트워크 인터페이스 카드(NIC)가 포함됩니다. 이 카드는 컴퓨터와 네트워크 사이의 전용 연결을 제공하며, 데이터 전송과 수신을 관리합니다. 원래는 메인보드의 슬롯에 꽂아 넣는 확장 카드로 설계되었기 때문에 ‘카드’라고 부릅니다. 오늘날 대부분의 NIC는 메인보드에 직접 통합되어 있습니다. NIC는 다음을 포함해 다양한 종류가 있습니다:
- 유선(예: 이더넷)
- 무선(예: Wi‑Fi)
- 광섬유
NIC는 일반적으로 몇 가지 핵심 구성 요소로 이루어집니다:
- 데이터를 처리하는 컨트롤러
- 케이블 또는 트랜시버 연결을 위한 포트
- 컴퓨터에 연결하기 위한 버스 인터페이스
- 네트워크에서 식별하기 위한 고유한 MAC 주소
가상 네트워크 장치
클라우드 컴퓨팅은 다양한 종류의 네트워크 장치들을 변형한 형태를 낳았습니다. 가상화 인프라(IaaS)를 운영한다는 것은 라우터, 스위치, 방화벽, 인터페이스 카드와 같은 앞서 논의한 유형의 네트워크 장치를 포함합니다. 이러한 장치는 조직이 자체적으로 운영하는 별도의 가상 머신으로 존재할 수도 있고, 사용 중인 클라우드 서비스가 제공하는 환경의 일부일 수도 있습니다.
추가 네트워크 구성 요소
다음은 추가 네트워크 구성 요소입니다:
- 모뎀
- 네트워크 케이블
- 방화벽
- 무선 액세스 포인트(WAP)
- 침입 탐지 및 방지 시스템 (IDPS)
- 가상 사설망(VPN) 어플라이언스
모뎀
모뎀(modulator-demodulator의 약자)은 디지털 신호를 서로 다른 주파수의 아날로그 신호로 변환한 뒤 수신 위치의 모뎀으로 전송하는 장치입니다. 모뎀에서 나오는 이러한 신호는 전화선, 케이블 시스템 또는 기타 통신 매체를 통해 전송될 수 있습니다. 또한 모뎀은 들어오는 아날로그 신호를 다시 디지털 데이터로 변환하는 역할도 합니다. 모뎀은 일반적으로 인터넷 서비스 공급자(Internet Service Provider, ISP)의 고객이 인터넷에 접속할 수 있도록 돕는 데 사용됩니다.
모뎀의 종류
모뎀에는 크게 네 가지 유형이 있습니다:
- DSL 모뎀: 전화선을 사용하며, 가장 느린 연결로 간주됩니다.
- 케이블 모뎀: TV 라인을 통해 DSL보다 더 빠르게 정보를 전송합니다.
- 무선 모뎀: Wi‑Fi 네트워크를 사용해 기기를 연결하며, 가까운 Wi‑Fi 신호에 의존합니다.
- 셀룰러 모뎀: Wi‑Fi 또는 유선 연결 대신 셀룰러 네트워크를 사용해 기기가 인터넷에 접속할 수 있게 해줍니다.
네트워크 케이블
네트워크 케이블은 컴퓨터 네트워크에서 장치를 연결하기 위한 물리적 매체입니다. 일반적인 유형에는 다음이 있습니다:
- 이더넷 케이블(예: Cat5e, Cat6)
- 동축 케이블
- 광섬유 케이블.
이 케이블은 속도, 대역폭, 전송 거리 기능이 서로 다릅니다. 이더넷 케이블은 컴퓨터나 카메라 같은 장치를 네트워크 스위치에 연결하는 데 흔히 사용됩니다. 반면, 광섬유 케이블은 라우터를 파이프라인에 연결해 높은 트래픽 부하를 운반합니다. 어떤 종류이든 케이블은 일반적으로 절연 도체, 차폐(쉴딩), 그리고 장치 연결을 용이하게 하기 위한 양 끝의 커넥터로 구성됩니다. 모든 네트워크 케이블에는 감쇠 길이(attenuation length)가 있으며, 이는 전원 소스가 케이블을 다시 구동(energize)해야 할 때까지 디지털 신호를 전달할 수 있는 시간에 한계가 있음을 의미합니다. 이 길이는 케이블 유형, 품질, 그리고 전송되는 신호 주파수에 따라 달라집니다.
방화벽
방화벽은 신뢰할 수 있는 내부 네트워크와 신뢰할 수 없는 외부 네트워크 사이에 장벽을 설정하는 네트워크 보안 장치입니다. 방화벽은 다음과 같이 '존(zone)'이라고 부르는 여러 영역을 연결합니다:
- LAN
- WAN
- DMZ
지정된 보안 정책을 사용하여 서로 다른 구역 간에 흐르는 데이터 패킷을 검사함으로써 트래픽을 필터링합니다. 물론 인터넷은 모든 네트워크 중에서 가장 신뢰할 수 없는 네트워크입니다. 방화벽은 HR이나 재무(Finance)처럼 민감한 데이터를 호스팅하는 내부 부서를 격리하기 위해 내부 네트워크 내에 배치할 수도 있습니다. 방화벽은 하드웨어 기반, 소프트웨어 기반 또는 두 가지의 조합일 수 있습니다.
방화벽은 모든 트래픽을 허용하되 특정 유형만 차단하는 차단 목록(deny list라고도 함)을 적용할 수 있습니다. 더 엄격한 보안을 위해, 지정된 항목을 제외한 모든 트래픽을 차단하는 허용 목록(allow list라고도 함)을 구현할 수도 있습니다. 방화벽에는 여러 유형이 있으며, 어떤 유형이 적합한지는 운영 방식에 따라 달라집니다. 가장 일반적인 방화벽 유형에는 다음이 포함됩니다:
- 패킷 필터링
- 상태 기반 검사
- 차세대 방화벽(Next-Generation Firewall (NGFW))
방화벽의 세 가지 유형 각각을 자세히 살펴보겠습니다.
패킷 필터링
네트워크 계층의 검사 지점 역할을 하며 IP 주소, 패킷 유형, 포트 번호 또는 네트워크 프로토콜별로 데이터 패킷을 분석합니다.
상태 기반 검사
네트워크 및 전송 계층에서 데이터를 분석하여 소스 IP, 목적지 IP, 소스 포트, 목적지 포트를 검사합니다.
차세대 방화벽(Next-Generation Firewall, NGFW)
이 고급 네트워크 보안 장치는 기존 방화벽의 기능을 뛰어넘으며, 제품에 통합된 여러 보안 기능을 갖추고 있습니다. 예를 들어 딥 패킷 검사, 침입 방지 시스템(IPS), 애플리케이션 인지 및 제어, 고급 위협 탐지가 있습니다. NGFW는 패킷의 내용을 확인하고 트래픽 내의 애플리케이션과 잠재적 위협을 식별함으로써 정교한 위협에 대응하기 위해 AI를 사용할 수도 있습니다.
무선 액세스 포인트(WAPs)
무선 액세스 포인트(WAP)는 내장 안테나, 송신기, 어댑터를 갖춘 네트워킹 장치입니다. WAP는 무선 인프라 네트워크 모드를 사용하여 WLAN과 유선 이더넷 LAN 사이의 연결 지점을 제공합니다. WLAN은 본질적으로 WLAN과 고정 유선 네트워크 간의 상호 연결 지점 역할을 합니다.
서비스 세트 식별자(SSID) 이름은 무선 네트워크에 연결하는 데 필요합니다. SID는 동일한 네트워크에 속한 모든 시스템을 식별하는 데 사용되며, 클라이언트 스테이션은 WAP에 인증받기 위해 SSID로 구성되어야 합니다. WAP는 SSID를 브로드캐스트할 수 있어, 해당 지역의 모든 무선 클라이언트가 WAP의 SSID를 확인할 수 있습니다. 그러나 보안상의 이유로 AP는 SSID를 브로드캐스트하지 않도록 설정할 수 있으며, 이 경우 관리자가 클라이언트 시스템에 SSID를 직접 제공해야 하고 자동으로 검색되도록 허용하지 않습니다. 무선 장비는 기본 SSID, 보안 설정, 채널, 비밀번호, 사용자 이름과 함께 출고됩니다. 보안상의 이유로 제조사가 사용하는 기본 설정을 많은 인터넷 사이트에서 공개하므로, 가능한 한 빨리 이러한 기본 설정을 변경하는 것을 강력히 권장합니다.
네트워크 규모에 따라 전체 커버리지를 제공하기 위해 하나 이상의 WAP가 필요할 수 있습니다. 추가 WAP를 사용하면 더 많은 무선 클라이언트에 접근할 수 있고 무선 네트워크 범위가 확장됩니다. 각 WAP는 전송 범위로 제한됩니다. 즉, 클라이언트가 WAP로부터 어느 정도 떨어져 있어도 적절한 신호와 데이터 처리 속도를 확보할 수 있는 거리입니다. 이 거리는 무선 표준, 장애물, 그리고 클라이언트와 WAP 사이의 환경 조건에 따라 달라집니다. 고급형 WAP는 고출력 안테나를 갖추고 있어 무선 신호가 도달할 수 있는 거리를 더 멀리 확장할 수 있습니다.
WAP에는 다음과 같은 여러 유형이 있습니다.
- 독립형 액세스 포인트:
- 컨트롤러 기반 액세스 포인트
- 클라우드 관리 액세스 포인트:
- USB 액세스 포인트
독립형 액세스 포인트
이 독립형 장치는 클라이언트에 무선 연결을 제공합니다. 이러한 장치는 액세스 포인트 수가 제한적인 소규모 비즈니스나 가정용 네트워크에 적합합니다.
컨트롤러 기반 액세스 포인트
이러한 WAP는 여러 액세스 포인트의 관리를 단순화하기 위해 중앙 무선 LAN 컨트롤러에서 관리됩니다. 중앙 집중식 관리가 효율적인 운영과 확장성에 중요해지는 더 큰 규모의 네트워크에 이상적입니다.
클라우드 관리 액세스 포인트
이들은 클라우드 기반 플랫폼을 통해 관리되며 원격 관리 및 모니터링 기능을 제공합니다. 분산 네트워크와 다수 지사를 운영하는 기업에 매우 적합하며, 중앙 집중식 클라우드 관리를 통해 여러 위치 전반을 효율적으로 감독하고 제어할 수 있습니다.
USB 액세스 포인트
USB 액세스 포인트는 USB 포트에 연결해 무선 핫스팟을 생성하는 작고 휴대 가능한 장치입니다. 임시 환경 구성, 출장/여행, 또는 소규모 가정 네트워크를 확장하는 데 유용합니다.
침입 탐지 및 방지 시스템(Intrusion Detection & Preventing Systems, IDPS)
침입 탐지 및 방지 시스템(Intrusion Detection and Prevention System, IDPS)은 컴퓨터 네트워크에서 악성 활동과 보안 위협을 모니터링하고 탐지하며 차단하는 네트워크 보안 도구입니다.
주요 기능은 의심스러운 활동이 있는지 네트워크 트래픽을 모니터링하고, 잠재적인 위협을 탐지하며, 가능한 공격을 예방하거나 완화하기 위한 조치를 취하는 것입니다. IDPS의 핵심 구성 요소에는 의심스러운 활동을 모니터링하고 경고를 생성하는 침입 탐지 시스템(Intrusion Detection System, IDS)과, 식별된 위협을 적극적으로 차단하거나 방지하는 침입 방지 시스템(Intrusion Prevention System, IPS)이 포함됩니다.
통합 위협 관리(Unified Threat Management, UTM)
UTM 장치는 여러 보안 기능을 단일 하드웨어 또는 소프트웨어 솔루션으로 통합한 보안 어플라이언스입니다. IDPS는 NGFW와 같은 Unified Threat Management(UTM) 장치에 일반적으로 포함됩니다.
가상 사설망(VPN) 어플라이언스
전통적인 가상 사설망(VPN)은 원격 사용자가 기업 네트워크에 연결할 때 사용하는 안전한 연결 방식입니다. VPN 연결은 두 가지 주요 구성 요소로 이루어집니다:
- VPN 서버(방화벽 또는 전용 VPN 어플라이언스)
- 연결 장치에 설치된 VPN 클라이언트 애플리케이션
이 연결은 인터넷을 통해 암호화된 터널을 생성하여 VPN 클라이언트 장치와 기업 네트워크 사이를 오가는 모든 데이터를 암호화합니다. 또한 타사 VPN 서비스 구독을 통해 사용자가 민감한 정보를 보호하고, 지리적 제한을 우회하며, 자신의 신원을 보호하는 데 도움을 받을 수 있습니다.
네트워크 아키텍처의 구성 요소
다음은 네트워크 아키텍처의 추가 구성 요소입니다:
- 전송 매체
- 프로토콜
- 토폴로지
전송 매체
전송 매체는 데이터가 이동하는 네트워크의 “도로 시스템” 역할을 하는 물리적 경로를 의미합니다. 예로는 이더넷 케이블, 광섬유, 무선 신호가 있습니다. 전송 매체의 선택은 데이터 전송의 속도, 거리, 신뢰성에 영향을 미칩니다.
프로토콜
프로토콜은 네트워크 장치 간의 데이터 교환을 규정하는 규칙 집합과 관례입니다. 표준을 정하면 여러 공급업체의 서로 다른 제품 간에도 상호 운용성이 보장됩니다. 네트워크 장치 및 그 관리에 사용되는 IP 기반 프로토콜 제품군에서 일반적으로 사용되는 것은 다음과 같습니다:
- TCP
- UDP
- (S)HTTP
- SSL/TLS
- DHCP (Dynamic Host Resolution Protocol)
광역 네트워킹을 위한 라우팅 프로토콜에는 BGP, Network Address Translation (NAT), Port Address Translation (PAT), 그리고 이들의 결합 사용뿐 아니라패스트 포워드(fast forward) 또는 스토어 앤드 포워드(store and forward).
토폴로지
토폴로지는 네트워크의 배치와 구조를 설명하며, 서로 다른 노드와 장치가 어떻게 연결되는지 개략적으로 보여줍니다. 일반적인 토폴로지로는 스타, 버스, 링, 메쉬가 있습니다. 스타 토폴로지에서는 모든 네트워크 구성 요소가 중앙 노드에 연결됩니다. 대표적인 예로는 여러 대의 데스크톱 컴퓨터가 중앙 집중식 스위치에 연결된 구성을 들 수 있습니다. 이는 오늘날 가장 널리 사용되는 토폴로지 선택이기도 합니다. 각 토폴로지에는 네트워크의 성능, 확장성, 장애 허용성에 영향을 줄 수 있는 장점과 단점이 있습니다.
네트워크 장치 관리에서 흔히 겪는 과제
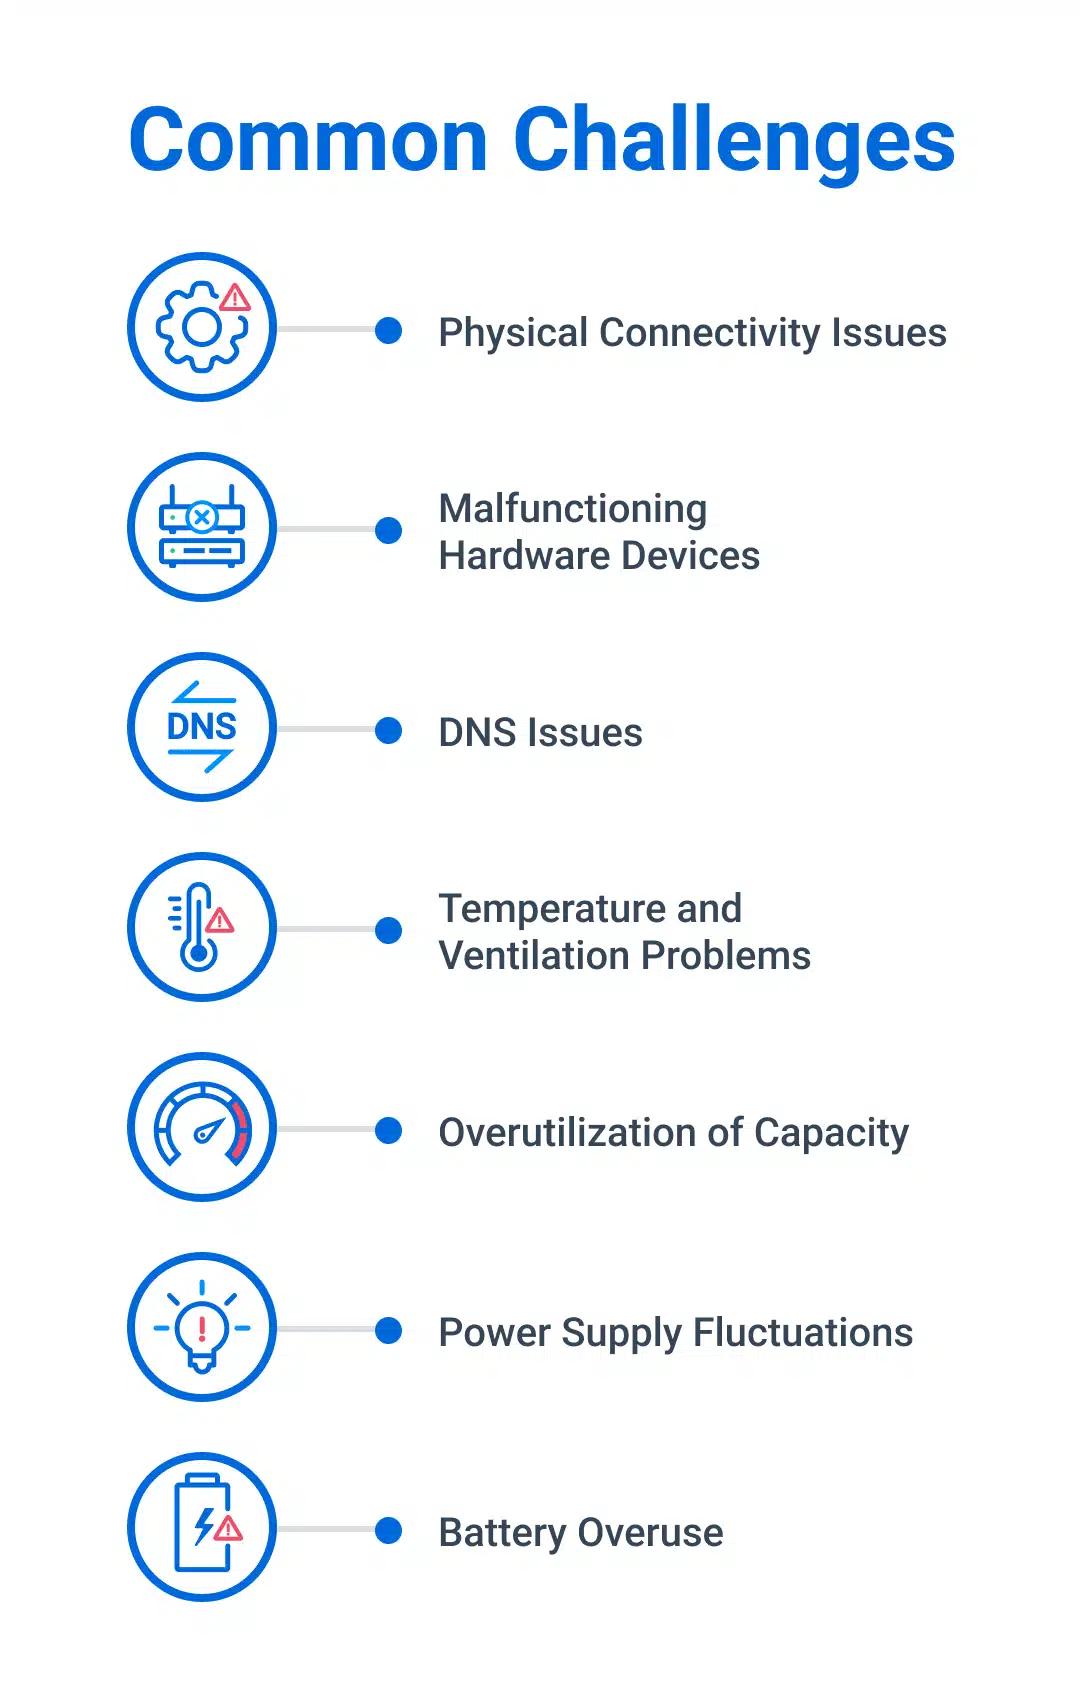
오늘날의 현대 네트워크에는 움직이는 부품이 너무나 많고, 문제는 언제든 발생할 수 있습니다. 상호 연결된 장치의 복잡성과 다양한 프로토콜로 인해 네트워크 관리는 다면적인 과제가 됩니다. IT 전문가는 언제든지 하드웨어 고장, 소프트웨어 결함, 대역폭 문제, 사용자 관련 문제 같은 상황이 발생할 수 있는 환경을 헤쳐 나가야 합니다. 이제 네트워크 지원 팀이 네트워크 장치를 관리하면서 직면하는 몇 가지 공통적인 과제를 살펴보겠습니다:
- 물리적 연결 문제
- 오작동하는 하드웨어 장치
- DNS 문제
- 온도 및 환기 문제
- 용량의 과도한 사용
- 전원 공급 변동
- 배터리 과사용
컴퓨터 네트워크에서 네트워크 장치를 관리하는 데 따른 각 과제를 살펴봅시다.
물리적 연결 문제
연결 문제는 두 지점 사이에서 트래픽이 흐르지 못할 때 발생합니다. 이러한 문제는 손상된 케이블, 불량 커넥터 또는 오작동하는 하드웨어로 인해 발생할 수 있으며, 그 결과 네트워크 장애, 간헐적 연결, 느린 데이터 전송, 증가한 가동 중지 시간이 발생합니다. 연결 문제는 운영에 큰 혼란을 줄 수 있지만, 진단 및 해결이 비교적 쉬운 편에 속하는 경우가 많습니다.
오작동하는 하드웨어 장치
네트워크 장비가 고장 나거나 최적이 아닌 상태로 작동하면 데이터 전송 속도가 느려지고 지연 시간이 증가하며 패킷 손실이 발생할 수 있으며, 심지어 네트워크가 완전히 중단될 수도 있습니다. 단 하나의 중앙 집중형 네트워크 구성 요소를 잃는 것만으로도 업무 운영에 큰 차질이 생기고 생산성이 저하될 수 있으므로, 오늘날에는 내장된 복원력(resiliency)이 매우 중요합니다.
DNS 문제
DNS는 Domain Name System의 약자입니다. 이는 인터넷 또는 사설 네트워크에 연결된 컴퓨터, 서비스 및 기타 리소스를 위한 계층적이고 분산된 네이밍(이름 지정) 시스템입니다. DNS 문제가 이름 확인(이름 해석) 프로세스를 방해하면 네트워크 기능에 큰 영향을 줄 수 있습니다. 사용 가능한 DNS 서버가 없으면 인터넷을 탐색할 수 없고, 이메일을 확인할 수 없으며, 심지어 Windows 도메인에 로그인조차 할 수 없습니다.
온도 및 환기 문제
서버와 네트워크 어플라이언스에는 많은 열을 발생시키는 프로세서가 포함되어 있습니다. 과열은 네트워크 장비를 손상시키거나 제품의 수명을 단축시키거나, 예기치 않은 셧다운(전원 차단)을 유발할 수 있습니다. 따라서 네트워크 장비를 보관하는 공간에는 적절한 냉각과 환기가 갖춰져야 합니다. 장비가 들어 있는 데이터 센터 또는 캐비닛(랙/장비 보관장) 내부의 온도는 온도 상승에 대응하기 위해 모니터링해야 합니다.
처리 용량의 과도한 사용
네트워크 과사용은 출퇴근 시간대의 정체된 고속도로와 비슷합니다. 네트워크 트래픽이 설계된 용량을 초과하면 디지털 교통 마비(그리드락)가 발생합니다. 이러한 혼잡은 응답 속도 저하, 지연 시간 증가, 패킷 손실로 나타납니다. 사용자는 동영상 스트리밍 중 버퍼링, VoIP 통화 끊김, 웹 애플리케이션 성능 저하 같은 답답한 증상을 경험할 수 있습니다.
전원 공급 변동
회사 네트워크는 전원으로 구동됩니다. 전원 공급의 변동은 간헐적인 연결 문제, 패킷 손실, 지연 시간 증가로 이어질 수 있습니다. 전원이 지속적으로 변동하면 네트워크 장비의 수명도 단축되어, 더 자주 교체해야 하므로 운영 비용이 증가합니다. 이러한 위험을 최소화하려면 무정전 전원 장치(UPS), 서지 보호기, 그리고 전기 시스템의 적절한 유지보수가 필수입니다.
배터리 과사용
배터리가 급격히 소모되면 장치의 성능이 저하(스로틀링)될 수 있으며, 시간이 지나면서 네트워크 상호작용의 응답 속도와 연결 시간이 줄어들 수 있습니다. 이러한 잦은 연결 해제 및 재연결 주기는 신호 전송 부하와 데이터 사용량을 증가시켜, 잠재적으로 네트워크 혼잡에 기여할 수 있습니다.
네트워크 장치 보안 모범 사례
오늘날 사용할 수 있는 다양한 유형의 네트워크 장치를 이해하는 것은 신뢰할 수 있는 네트워크를 구축하기 위한 첫 번째 단계입니다. 하지만 네트워크가 안전하고 효율적으로 운영되며 시간이 지나면서 취약해지지 않도록 보장하는 것 역시 필수적입니다. 아래의 모범 사례는 연결 및 보안 문제를 피하는 데 도움이 됩니다:
- 다중 벤더(멀티 벤더) 지원을 선택하세요
- 중요 경고를 우선순위로 처리하세요
- 사전 예방적으로 모니터링하고 문제를 해결하세요
- 더 깊은 가시성 확보
- 기본 작업을 자동화
- 하드웨어 의존성과 프로세스를 명확히 하세요
- 케이블 연결 문제를 해결하세요
- 불량 포트를 처리하세요
- 트래픽 과부하를 확인하세요
- 펌웨어 및 소프트웨어를 정기적으로 업데이트하세요
- 모든 네트워크 장치를 보안 강화하세요
- 강력한 사용자 관리 및 액세스 제어를 구현하세요
- 네트워크 분리와 VLAN을 사용하세요
- 이상 징후가 있는 활동을 모니터링하세요
- 정기적인 보안 점검을 수행하세요
다양한 벤더의 지원을 선택하세요
벤더 관계를 다각화하는 것은 최적의 IT 솔루션을 추구하는 조직을 위한 전략적 접근입니다. 특정 벤더에 종속되는 것을 피함으로써 기업은 필요와 변화에 맞춘 최고의 제품과 서비스를 선택할 수 있습니다. 이러한 전략은 조직이 경쟁력 있는 가격과 더 유리한 지원 계약을 협상하고 변화하는 기술 환경에 적응할 수 있도록 더 큰 협상력을 제공합니다. 또한 여러 벤더의 혁신을 활용해 IT 운영에서 민첩하고 효율적으로 유지할 수 있게 합니다.
중요한 알림을 우선순위로 설정
네트워크 장치는 수많은 알림, 알림 메시지, 로그 파일을 생성합니다. IT 지원 팀은 이러한 잡음을 걸러내고 관련 이벤트를 식별할 수 있는 방법이 필요합니다. 중요한 알림을 우선순위로 설정하는 것은 가장 중대한 문제를 신속하고 효율적으로 처리하여 발견 및 복구 시간을 줄이는 데 필수적입니다.
사전에 모니터링하고 문제를 해결
사전 대응 방식은 문제가 발생했을 때 반응하는 것보다 잠재적인 네트워크 문제를 미리 예방하는 것을 의미합니다. 잠재적 문제를 사전에 예상하면, 혼란을 초래하는 가동 중단, 성능 병목, 보안 사고를 더 효과적으로 피할 수 있습니다. 이러한 접근은 네트워크 리소스를 최적화하고 사용자 경험을 개선하며 규정 준수를 유지하고 네트워크의 회복 탄력성을 높이는 데 도움이 됩니다.
더 깊은 가시성 확보
현대적인 IT 네트워크의 내부에서는 많은 일이 동시에 일어나고 있으며, 이를 효과적으로 관리하려면 그 모든 내용을 눈에 보이게 파악할 수 있어야 합니다. 가시성이 높을수록 문제를 더 잘 식별하고 신속하게 조치할 수 있습니다. 또한 보이지 않는 것은 보호할 수도 없습니다. 네트워크의 모든 영역에 대한 가시성을 확보하면 의심스러운 활동과 잠재적 위협을 조기에 탐지할 수 있어, 잠재적 위협에 대응하는 데 걸리는 평균 시간인 MTTR(Mean Time To Respond)을 줄일 수 있습니다. 가시성은 현재와 미래의 요구를 지원하기 위해 처리 용량을 계획하고 네트워크 리소스를 할당하는 데도 도움이 됩니다.
기본 작업을 자동화하기
자동화는 표준 절차와 반복 가능한 프로세스가 매번 정해진 방식으로 일관되게 수행되도록 보장합니다. 수동으로 처리하던 일상적인 작업을 자동화하면 사람의 실수를 줄이고, 훨씬 더 중요한 업무가 많은 IT 직원들이 귀중한 시간을 다른 곳에 투입할 수 있게 해 줍니다. 또한 자동화는 장기적으로 상당한 비용 절감 효과를 가져올 수 있습니다.
하드웨어 의존성과 프로세스 명확화하기
네트워크는 다양한 구성 요소에 의존하기 때문에 마치 도미노처럼 작동할 수 있습니다. 하나의 장치가 고장 나면 다른 장치들도 빠르게 연쇄적으로 영향을 받을 수 있습니다. 그 결과 네트워크 전반에 걸쳐 성능 저하와 장애가 연쇄적으로 발생할 수 있습니다. 네트워크 애플리케이션과 워크로드의 의존성을 이해하면, 지원 팀이 사소한 문제를 더 큰 문제로 확산되기 전에 선제적으로 식별하고 해결할 수 있습니다.
케이블 연결 문제를 해결하세요
불량 케이블은 간헐적인 연결, 느린 데이터 전송, 그리고 네트워크 완전 장애를 유발할 수 있습니다. 이러한 문제를 신속히 식별하고 해결하면 네트워크에 발생할 수 있는 잠재적 중단을 줄일 수 있습니다. 대부분의 경우 케이블을 교체하는 것만으로도 쉽게 해결됩니다.
불량 포트를 처리하세요
케이블을 다른 포트에 꽂아보는 것만으로도 불량 포트 동작 여부를 쉽게 배제할 수 있습니다. 이 빠른 조치로 포트에 특화된 문제인지 즉시 배제하거나 확인할 수 있습니다. 포트가 문제라면, 다음 단계는 스위치 관리 인터페이스를 사용해 포트 구성을 확인하는 것입니다. VLAN이 잘못 지정된 경우는 포트 오구성의 대표적인 예입니다. 때로는 하드웨어 문제일 수도 있으며, 이 경우 교체가 필요할 수 있습니다.
트래픽 과부하를 확인하세요
네트워크의 일부 영역이 과도하게 사용되기 시작하면 전화가 계속 울리고, 사용자는 성능이 느려지는 문제가 있다고 보고합니다. 네트워크 관리자는 트래픽이 집중되어 처리 용량을 초과하는 잠재적 병목 지점을 찾아야 합니다. 네트워크 모니터링 도구를 사용하면 네트워크 트래픽에서 비정상적인 급증 또는 장기간 지속되는 증가를 감지할 수 있습니다. 네트워크 연결의 사용률이 지속적으로 높다면 대개 더 많은 대역폭이 필요하다는 신호입니다.
펌웨어 및 소프트웨어를 정기적으로 업데이트하세요.
모든 장치는 버그를 제거하고 정상적으로 계속 작동하기 위해 정기적인 업데이트가 필요합니다. 해커가 네트워크에 침투해 정보를 탈취하는 새로운 방법을 끊임없이 개발하기 때문에 네트워크 장치는 더 자주 업데이트해야 합니다. 펌웨어와 소프트웨어 업데이트를 확인하는 것은 전체 용량을 유지하며 인프라가 정상적으로 작동하도록 하는 데 필수적입니다.
모든 네트워크 장치를 강화하세요
대부분 네트워크 장치의 기본 구성은 지나치게 허용적이어서 악의적인 공격자가 네트워크에 침입할 위험이 커집니다. 항상 각 장치의 설정이 여러분의 프로토콜과 업계 표준에 따라 강화되어 있는지 확인하세요. 불필요한 모든 기능, 서비스, 포트를 비활성화하고 인증에는 강력한 비밀번호를 사용해야 합니다.
강력한 사용자 관리 및 액세스 제어를 구현하세요
최소 권한 원칙을 구현하세요 사용자의 업무 기능에 필요한 최소한의 범위로 액세스 권한을 제한합니다. 이 접근 방식은 승인된 사용자의 민감한 데이터와 네트워크에 대한 접근을 제한하여 승인되지 않은 행위 또는 데이터 유출을 줄이는 데 도움이 됩니다. 액세스 목록을 유지하고, 누구도 허용되지 않은 장소에 들어가지 못하도록 통제를 구현하세요. 이상적으로는 상시 특권 계정을 just-in-time access(필요 시점 권한 부여) 로 대체해 보안을 강화합니다.
사용자 네트워크 세분화 및 VLAN
네트워크 세분화는 더 큰 네트워크 안에 서브네트워크를 생성하여 원치 않는 방문자가 민감한 파일에 접근하지 못하도록 돕습니다. 이는 사이버 공격 시 피해 확산 범위(블래스트 존)를 줄이고, 보안 담당자가 대응하고 피해를 완화할 수 있는 시간을 더 확보해 줍니다. 추가 보호를 위해 VLAN을 구현하여 특정 장치만 세분화된 네트워크에 액세스할 수 있도록 하세요.
이상 징후 활동을 모니터링하세요
이상 징후 또는 의심스러운 활동은 악의적인 활동을 의미할 수 있지만, 종종 무언가 심상치 않은 일이 발생할 수 있다는 중요한 신호이기도 합니다. 바로 이 지점에서 지속적인 network activity monitoring 이 활용됩니다. 네트워크에서 “정상”으로 간주되는 행동이 무엇인지 판단하는 것이 핵심입니다. 이는 시간 경과에 따라 모든 사용자와 장치에 대한 종합적인 로그를 유지함으로써 수행됩니다. 행동 기준선(베이스라인)이 설정되면, 기존에 정립된 패턴에서 벗어나는 의심스러운 활동을 더 효과적으로 식별하고 대응할 수 있습니다.
정기적인 보안 평가를 수행하세요
보안 네트워크 장치가 있다는 이유만으로 대비가 충분하다고 가정해서는 안 됩니다. 항상 검증 수단을 갖추는 것이 가장 좋습니다. 네트워크 인프라에 대한 정기적인 감사를 통해 이러한 검증 수단을 마련할 수 있습니다. 이러한 감사는 조직 내부에서 수행하거나 해당 기능을 전문으로 하는 외부 업체에 맡길 수도 있습니다. 정기적인 보안 평가는 모범 사례일 뿐만 아니라 HIPAA 또는 GDPR 과 같은 다양한 규제 또는 산업 프레임워크에서 종종 요구되기도 합니다.
Netwrix가 도와드릴 수 있는 방법
Netwrix Auditor for Network Devices 는 네트워크 장치에 대해 포괄적인 가시성을 제공합니다. 구성 변경 사항의 감사를 자동화하고, 원격 액세스 및 의심스러운 IP 주소에서 발생하는 장치 로그인을 추적하며, 통합 플랫폼에서 보안 위협과 장치 오작동을 스캔합니다. Netwrix Auditor 를 사용하면 비즈니스 연속성을 개선하고 네트워크 보안 위협에 손쉽게 대응할 수 있습니다.
결론
라우터와 스위치부터 방화벽과 액세스 포인트에 이르기까지, 네트워크의 각 장치는 중요한 역할을 합니다. 이러한 장치를 적절히 관리하면 네트워크 성능을 최적화하고 문제를 신속하게 해결할 수 있습니다. 네트워크 구성에 대한 종합적인 이해는 조직의 비즈니스와 기술 요구사항이 변화함에 따라 더 쉽게 발전해 나갈 수 있게 해줍니다. 또한 IT 팀은 네트워크를 관리하고 보안을 강화할 때 모범 사례를 반드시 준수해야 합니다. 이 분야의 지식과 역량을 우선순위로 두면, IT 전문가는 자사의 네트워크가 탄력적이고 신속하게 대응할 수 있으며, 기업이 제공하는 상호 연결된 세계가 제기하는 과제에 대비할 수 있도록 보장할 수 있습니다.
현대 기업 네트워크는 수십 개의 물리적 및 가상 장치로 구성되며, 각 장치는 특정 작업을 수행합니다. 라우터는 네트워크 간 트래픽을 안내합니다. 스위치는 네트워크 내 장치를 연결합니다. 방화벽은 통과 여부를 결정합니다. 침입 방지 시스템은 실시간으로 위협을 감시합니다.
다음 내용은 가장 일반적인 네트워크 장치 유형, 분류 방법 및 각 유형에 중요한 보안 영향에 대해 다룹니다.
네트워크 장치란 무엇인가요?
이 장치들 각각도 잠재적인 표적입니다: 2025년에 28%의 조직이 온프레미스 인프라에 대한 표적 공격을 경험했다고 Netwrix Cybersecurity Trends Report 2025에 따르면.
네트워크 장치는 트래픽 흐름을 관리하고, 데이터 패킷을 전달하며, 보안 정책을 시행하고, 네트워크 세그먼트 또는 인터넷 간의 연결을 가능하게 합니다. 각 장치가 수행하는 역할과 취약점이 될 수 있는 부분을 이해하는 것은 현대 환경을 관리하는 모든 IT 또는 보안 팀에 기본입니다.
네트워크 장치가 중요한 이유
이들은 공격 표면을 정의합니다
일반적인 네트워크 장치에는 라우터, 스위치, 방화벽, 허브, 모뎀 및 무선 액세스 포인트가 포함됩니다. 스위치와 라우터 같은 일부 장치는 데이터를 전송합니다. 방화벽과 침입 탐지 시스템과 같은 다른 장치는 허용되는 트래픽을 제어하고 악성으로 보이는 트래픽을 표시합니다. 대부분의 현대 네트워크는 두 범주가 협력하여 작동합니다.
네트워크 장치는 컴퓨터와 기타 연결된 시스템 간의 통신에 필수적인 하드웨어 또는 소프트웨어 구성 요소입니다. 이러한 장치는 트래픽 흐름을 관리하고, 데이터 패킷을 전달하며, 보안을 제공하고, 네트워크 세그먼트 또는 인터넷 간의 연결을 가능하게 합니다. 각 장치는 특정 목적을 수행하여 조직의 IT 생태계 내에서 정보 흐름을 가능하게 합니다.
네트워크 장치는 단순히 IT 환경의 배관이 아닙니다. 이는 보안 태세, 공격 노출 정도, 문제가 발생했을 때 피해 확산 범위를 결정하는 인프라입니다.
측면 이동을 허용하거나 차단합니다
그들은 외부 위협 행위자의 주요 대상입니다
네트워크 장치 유형
인터넷에 노출되었거나 잘못 구성된 모든 네트워크 장치는 공격자가 침입할 수 있는 잠재적 진입점입니다. 열린 포트가 있는 라우터, 과도하게 허용된 방화벽 규칙 또는 기본 자격 증명이 설정된 무선 액세스 포인트는 모두 경계 내의 허점입니다. Netwrix Cybersecurity Trends Report 2025에 따르면, 지난 12개월 동안 조직의 51%가 보안 팀의 전담 대응이 필요한 심각한 보안 사고를 경험했으며, 경계에 위치한 네트워크 장치에서 대응이 시작되는 경우가 많다고 합니다.
반복기
네트워크 장치는 소프트웨어를 실행하며, 그 소프트웨어에는 취약점이 있습니다. Cisco, Fortinet, Ivanti 및 Palo Alto Networks는 2024년과 2025년에 장치 수준의 중요한 CVE를 발표했습니다. 공격자들은 패치가 적용되기 전에 이를 자주 악용하며, 많은 조직에서 펌웨어 업데이트 주기가 위협에 비해 크게 뒤처져 있습니다. 어떤 장치를 사용 중이며 어떤 CVE가 적용되는지 아는 것은 보안 태세를 유지하는 핵심 부분입니다.
네트워크 장치의 다양한 유형을 이해하면 조직의 네트워크 인프라를 최적화하고 보호하는 데 도움이 됩니다. 아래 표는 각 장치를 OSI 계층 및 주요 기능과 매핑한 후 각 유형에 대한 자세한 설명을 제공합니다.
공격자가 네트워크 내부에 발판을 마련하면, 민감한 시스템에 도달하기 위해 장치 간에 옮겨 다니며 측면 이동을 합니다. 관리형 스위치와 방화벽을 통해 적용된 적절히 분할된 네트워크는 이러한 이동 범위를 제한합니다. 평면 네트워크에서 워크스테이션을 침해한 공격자는 환경 내 모든 서버에 접근할 수 있지만, 적절히 분할된 네트워크에서는 경계에 부딪힙니다. lateral movement와 네트워크 장치가 이를 허용하거나 제한하는 방식은 네트워크 보안 설계의 핵심입니다.
허브
네트워크 허브는 여러 이더넷 장치를 하나의 네트워크 세그먼트로 연결합니다. 세 가지 유형이 있습니다:
보안 관점에서 리피터는 트래픽 검사나 필터링을 제공하지 않습니다. 리피터는 악성 트래픽을 포함한 모든 것을 증폭합니다. 네트워크 경로에 리피터가 있으면 통과하는 데이터에 대한 보호 기능이 없습니다.
디지털 신호는 거리에 따라 감쇠되는 과정인 감쇠(attenuation)를 겪습니다. OSI 모델의 물리 계층(1계층)에서 작동하는 리피터는 신호를 재생성하여 손실 없이 더 멀리 전송할 수 있게 합니다. 전용 리피터는 현대 네트워크에서는 드물며, 스위치와 라우터가 이 기능을 표준 운영의 일부로 처리합니다. 그러나 산업 환경과 라우팅 복잡성을 추가하지 않고 신호 확장이 필요한 장거리 무선 환경에서는 여전히 사용됩니다.
- 패시브 허브: 증폭 없이 장치를 연결하며 전원 공급이 필요하지 않습니다.
다리
- 액티브 허브: 수신 신호를 증폭한 후 재전송하며 외부 전원이 필요하여 실질적으로 리피터 역할을 합니다.
- 지능형 허브: 기본 네트워크 관리, 모니터링 및 진단 기능을 추가합니다.
허브는 더 이상 사용되지 않습니다. IEEE 802.3 표준은 2011년에 허브를 공식적으로 폐기했으며, 관리형 스위치가 거의 모든 최신 네트워크에서 허브를 대체했습니다. 이유는 간단합니다. 허브는 들어오는 데이터를 목적지와 상관없이 모든 연결된 포트로 방송합니다. 해당 허브에 연결된 모든 장치는 모든 트래픽을 가로챌 수 있어 패킷 캡처가 매우 쉽습니다. 네트워크에 아직 허브가 있다면 관리형 스위치로 교체하는 것이 우선 순위여야 합니다.
네트워크 브리지는 두 개 이상의 네트워크 세그먼트를 연결하고 그 사이의 트래픽을 필터링합니다. 허브가 모든 연결된 장치에 브로드캐스트하는 반면, 브리지는 들어오는 프레임의 출발지 MAC 주소를 검사하고 유지하는 MAC 주소 테이블을 기반으로 전달 결정을 내려 불필요한 트래픽을 줄이고 네트워크 성능을 향상시킵니다. 두 가지 유형이 있습니다:
- 소스 브리지: 현재 사실상 사용되지 않는 토큰 링 네트워크에서 일반적인 다른 전달 방식을 사용합니다.
무선 브리징은 무선 링크를 통해 두 네트워크 세그먼트를 연결하는 것으로, 전용 브리지 장치의 가장 일반적인 현대적 사용 사례입니다. 대부분의 현대 환경에서는 관리형 스위치가 핵심 작업의 일부로 브리징을 처리합니다.
- 투명 브리지: 들어오는 프레임의 출발지 주소를 검사하여 MAC 주소 테이블을 자동으로 구축하고 유지합니다. 오늘날 사용되는 표준 유형입니다.
스위치
- 비관리형: 고정 구성의 플러그 앤 플레이 장치. 원격 액세스 및 모니터링 없음. 소규모 또는 가정용 네트워크에 적합합니다.
- 스마트: 관리되지 않는 상태와 완전 관리 상태 사이의 중간 단계로, 기본적인 웹 기반 관리 기능을 제공합니다.
스위치는 모든 네트워크에서 가장 중요한 장치 중 하나입니다. LAN의 여러 장치를 연결하고 허브처럼 모든 포트에 데이터를 브로드캐스트하는 대신 수신 데이터를 목적지 포트로 전달합니다. 스위치는 관리 기능, OSI 계층, 폼 팩터에 따라 여러 유형으로 구분됩니다:
- 관리됨: 웹 인터페이스, CLI 또는 SNMP를 통해 완전히 구성 가능. VLAN, 포트 보안, 802.1X 인증 및 트래픽 모니터링 지원.
- 레이어 2: 데이터 링크 계층에서 작동하며 MAC 주소를 사용해 LAN 내 트래픽을 전달하여 트래픽을 별도의 충돌 도메인으로 분할해 충돌을 줄입니다.
- 기가비트: 1 Gbps 이상의 데이터 전송 속도를 지원합니다.
- 3계층: 스위칭과 라우팅을 결합하여 IP 주소를 사용해 VLAN과 서브넷 간의 트래픽 라우팅을 가능하게 합니다.
- PoE (Power over Ethernet): 하나의 이더넷 케이블로 데이터와 전력을 공급하며, 주로 카메라, VoIP 전화기 및 무선 액세스 포인트에 사용됩니다.
- 랙 장착: 데이터 센터와 서버실에서 일반적인 표준 19인치 서버 랙에 맞게 제작되었습니다.
- 데스크탑: 소규모 사무실 또는 가정 환경에 적합한 컴팩트 스위치.
라우터
- 모듈식: 향후 확장성을 위해 추가 모듈 또는 확장 카드를 지원합니다.
- 정적 라우터: 수동으로 구성된 경로를 사용합니다. 신뢰할 수 있고 예측 가능합니다. 작고 안정적인 네트워크에 이상적입니다.
관리형 스위치에는 Layer 2, Layer 3 및 PoE 변형이 포함되며, 이는 네트워크 분할의 기초입니다. 서로 다른 사용자 그룹, 서버, IoT 장치 및 게스트를 위해 별도의 VLAN을 생성함으로써 단일 엔드포인트가 침해될 경우 공격자가 이동할 수 있는 범위를 제한합니다. 포트 보안은 각 포트에 연결할 수 있는 MAC 주소를 제어하며, 802.1X는 네트워크 접근 권한 부여 전에 장치 인증을 요구합니다.
라우터의 주요 임무는 네트워크 간 트래픽을 전달하는 것입니다. 라우터는 IP 주소를 사용하여 상호 연결된 장치를 통해 경로를 추적하여 데이터 패킷을 목적지로 전송합니다. 라우터는 목적지 네트워크를 최적 경로에 매핑하는 라우팅 테이블을 유지하며, OSPF, RIP 또는 BGP와 같은 동적 라우팅 프로토콜을 사용할 때 자동으로 이를 업데이트합니다. 라우팅 모드는 두 가지가 있습니다:
게이트웨이
- 동적 라우터: 다른 라우터와 자동으로 통신하여 라우팅 테이블을 실시간으로 업데이트합니다. 복잡하고 대규모 네트워크에서 장애 조치 및 부하 분산을 지원합니다.
네트워크 인터페이스 카드(NIC)
최신 라우터는 방화벽 기능, VPN 엔드포인트, 기업 환경에서는 SD-WAN 지원 등 추가 기능을 점점 더 많이 통합합니다. 보안 관점에서 라우터는 주요 외부 공격 대상입니다. 기본 자격 증명, 과도하게 허용된 접근 제어 목록(ACL), 패치되지 않은 펌웨어가 가장 흔히 악용되는 경로입니다. 라우터는 네트워크를 서브넷으로 분할하여 모든 세분화 전략의 중심이 됩니다.
게이트웨이는 서로 다른 프로토콜이나 아키텍처를 사용하는 네트워크를 연결하고 그 사이를 번역합니다. 라우터가 동일한 프로토콜(IP)을 사용하는 네트워크를 연결하는 반면, 게이트웨이는 근본적으로 다른 시스템 간의 통신을 가능하게 합니다. ISP를 통해 인터넷에 연결된 LAN이 전형적인 예로, 게이트웨이는 내부 네트워크와 더 넓은 인터넷 인프라 간을 번역합니다.
- 유선 이더넷: 물리적 케이블 연결을 위해 RJ45 커넥터를 사용합니다.
게이트웨이는 일반적으로 전송 계층과 세션 계층(4층 및 5층)에서 작동하지만, 웹 애플리케이션 게이트웨이 및 API 게이트웨이를 포함한 애플리케이션 계층 게이트웨이는 7층에서 작동합니다. 대부분의 최신 가정용 및 SMB 라우터는 라우팅 기능과 게이트웨이 기능을 단일 장치에 결합합니다. 기업 환경에서는 게이트웨이가 특히 하이브리드 및 멀티 클라우드 연결을 위해 클라우드 기반 서비스로 점점 더 많이 제공되고 있습니다.
네트워크 인터페이스 카드(NIC)는 이더넷 카드 또는 네트워크 어댑터라고도 하며, 장치를 네트워크에 연결하고 데이터 전송 및 수신을 관리합니다. 서버, 워크스테이션, 프린터, 액세스 포인트를 포함한 모든 네트워크 장치는 물리적 확장 카드이거나 메인보드에 직접 통합된 구성 요소로서 NIC를 포함합니다. 일반적인 NIC 유형은 다음과 같습니다:
- 무선: 통합 또는 외부 안테나를 사용하여 Wi-Fi로 연결됩니다.
모뎀
- 광섬유: 고속, 장거리 연결을 위한 광 커넥터를 사용합니다.
- 케이블 모뎀: TV 인프라를 통해 데이터를 전송하며 DSL보다 빠릅니다.
- DSL 모뎀: 전화선을 사용합니다. 일반적인 모뎀 유형 중 가장 느립니다.
NIC는 고유한 MAC(Media Access Control) 주소를 사용하여 네트워크에서 자신을 식별합니다. 보안 관점에서 NIC 펌웨어 공격은 새롭게 대두되는 문제입니다. NIC 펌웨어를 침해당한 공격자는 운영 체제 수준 아래에서 지속할 수 있으며, 재부팅이나 운영 체제 재설치 후에도 살아남을 수 있습니다.
모뎀(모듈레이터-디모듈레이터의 약자)은 네트워크의 디지털 데이터를 전화선, 케이블 시스템 또는 셀룰러 네트워크와 같은 아날로그 매체를 통해 전송할 수 있는 형식으로 변환하고, 수신 신호를 다시 디지털 데이터로 변환합니다. 내부 네트워크가 인터넷 서비스 제공업체(ISP)에 연결되는 지점입니다. 주요 유형은 네 가지입니다:
- 무선 모뎀: 근처 Wi-Fi 신호를 사용하여 장치를 연결합니다.
- 셀룰러 모뎀: Wi-Fi나 유선 전화 대신 셀룰러 네트워크를 통해 인터넷에 연결됩니다.
네트워크 보안 장치
방화벽
기본 사용자 이름과 비밀번호를 변경하고, 필요하지 않은 원격 관리를 비활성화하며, 펌웨어를 최신 상태로 유지하는 것은 운영 환경의 모든 모뎀에 대한 최소한의 보안 조치입니다.
많은 최신 배포 환경에서 광섬유로 연결된 건물은 기존 모뎀 대신 광 네트워크 단말기(ONT)를 사용합니다. 기본 자격 증명이 설정된 소비자용 모뎀은 지속적이고 자주 악용되는 공격 벡터입니다.
연결 장치는 데이터를 이동시킵니다. 보안 장치는 이를 제어합니다. 이 섹션의 장치들은 네트워크의 능동 방어 계층을 형성하며, 트래픽을 모니터링하고, 정책을 시행하며, 위협을 탐지하고, 원격 액세스를 보호합니다. 민감한 데이터를 처리하는 모든 환경에서 이 장치들은 공격이 성공할지 차단될지를 결정합니다.
방화벽은 미리 정의된 보안 규칙에 따라 들어오고 나가는 네트워크 트래픽을 모니터링하고 제어하여 신뢰할 수 있는 내부 네트워크와 신뢰할 수 없는 외부 네트워크 사이에 장벽을 만듭니다. LAN, WAN, DMZ를 포함한 여러 영역을 연결하고 이들 간의 트래픽에 보안 정책을 적용합니다. 방화벽은 세 세대를 거쳐 발전해 왔습니다:
- 상태 기반 검사: 활성 연결 상태를 추적하여 정상적인 응답 트래픽과 원치 않는 수신 패킷을 구분합니다.
무선 액세스 포인트(WAP)
- 패킷 필터링: IP 주소, 포트 번호 및 프로토콜별로 개별 패킷을 검사합니다. 빠르지만 상태 비저장입니다. 패킷이 합법적인 진행 중인 연결에 속하는지 추적할 수 없습니다.
방화벽은 클라우드 기반 서비스(Firewall-as-a-Service)로도 배포될 수 있으며, 이는 분산 환경에서 점점 더 일반적인 모델입니다. 과도하게 허용적인 규칙, 사용하지 않는 포트가 열려 있는 상태, 인터넷에 노출된 관리 인터페이스 등 잘못 구성된 방화벽은 데이터 노출의 가장 흔한 원인 중 하나입니다.
- 차세대 방화벽(NGFW): 트래픽 필터링을 넘어 심층 패킷 검사, 통합 침입 방지, 애플리케이션 인식 및 AI 지원 위협 탐지를 포함합니다. NGFW는 포트 번호가 아닌 동작으로 애플리케이션을 식별하는데, 이는 공격자가 일반 포트를 사용해 악성 트래픽을 숨길 때 중요합니다.
무선 액세스 포인트(WAP)는 내장 안테나와 송신기를 사용하여 무선 장치와 유선 네트워크 간의 연결 지점을 제공합니다. WAP는 세 가지 주요 배포 모델로 나뉩니다:
- 컨트롤러 기반: 중앙 무선 LAN 컨트롤러가 여러 WAP를 관리하여 중앙 집중식 정책, 로밍 지원 및 통합 모니터링을 가능하게 합니다. 기업 환경의 표준입니다.
- 독립형(standalone): 각 WAP는 독립적으로 구성 및 관리됩니다. 액세스 포인트 수가 제한된 소규모 네트워크에 적합합니다.
WAP는 중요한 보안 영향을 미칩니다. 주요 위험은 기본 SSID 및 비밀번호 미변경, 약한 암호화(WPA2 대 WPA3), 직원 또는 공격자가 설정한 악성 액세스 포인트입니다.
- 클라우드 관리: 구성 및 모니터링이 클라우드 플랫폼을 통해 이루어집니다. 여러 사이트에 걸쳐 액세스 지점을 관리하는 분산 조직에 적합합니다.
엔터프라이즈 WAP는 802.1X 인증을 지원하며, 연결된 장치가 액세스하기 전에 RADIUS 서버에 인증해야 합니다. 소비자용 WAP는 이를 거의 지원하지 않아 민감한 데이터를 처리하는 환경에는 적합하지 않습니다.
침입 탐지 및 방지 시스템(IDPS)
두 구성 요소가 함께 작동합니다: 침입 탐지 시스템(IDS)은 의심스러운 트래픽을 식별하고 경고하며, 침입 방지 시스템(IPS)은 피해가 발생하기 전에 악성 패킷을 적극적으로 차단하거나 세션을 종료합니다. 최신 IDPS 솔루션은 두 가지 탐지 방법에 의존합니다:
- 행동 분석: 설정된 기준에서 벗어난 트래픽을 표시하며, 종종 AI를 사용하여 위협 서명을 포착합니다.
VPN 장비
침입 탐지 및 방지 시스템(IDPS)은 네트워크 트래픽에서 의심스러운 활동을 모니터링하고, 잠재적 위협을 감지하며, 이를 차단하거나 제한하는 조치를 취합니다.
- 서명 기반 탐지: 알려진 공격 패턴 데이터베이스와 트래픽을 대조합니다.
- 사이트 간 VPN: 전체 네트워크를 연결하며, 예를 들어 지사를 본사와 암호화된 터널로 연결합니다.
- 원격 액세스 VPN: 개별 사용자가 네트워크 외부에서 안전하게 연결할 수 있도록 합니다. 원격 근무자를 위한 표준 모델입니다.
IDPS 기능은 일반적으로 NGFW 및 Unified Threat Management(UTM) 장치에 통합되어 네트워크 전반에 걸친 위협을 통합적으로 보여줍니다. SIEM 플랫폼과의 통합을 통해 IDPS 경고가 중앙 집중식 로깅 및 사고 대응 워크플로에 전달되며, 네트워크 장치의 지속적인 모니터링 은 해당 대응 주기를 효과적으로 만듭니다.
VPN 장치는 공용 네트워크를 통해 암호화된 터널을 생성하여 원격 사용자나 지사가 기업 네트워크에 안전하게 연결할 수 있도록 합니다. 연결은 VPN 서버(종종 전용 장치 또는 VPN 기능이 있는 방화벽)와 연결 장치의 VPN 클라이언트 애플리케이션으로 구성됩니다. VPN 장치는 두 가지 주요 배포 모델을 지원합니다:
VPN 펌웨어 취약점은 최근 몇 년간 가장 많이 악용되는 공격 유형 중 하나가 되었습니다. 공격자들은 Ivanti, Pulse Secure, Cisco, Palo Alto Networks VPN 제품의 심각한 CVE를 공개 후 며칠 내에 적극적으로 악용합니다. VPN 펌웨어를 최신 상태로 유지하고 인증 로그에서 이상 접근 시도를 모니터링하는 것은 필수적인 보안 관행입니다.
구성 변화 및 잘못된 구성
네트워크 장치 관리의 일반적인 문제
원격 액세스 보안을 위한 원격 액세스 보안 환경에서 Zero Trust로 이동하는 환경에서는 Zero Trust Network Access (ZTNA)가 새로운 대안입니다. VPN이 인증 후 광범위한 네트워크 액세스를 허용하는 반면, ZTNA는 사용자가 권한을 가진 특정 리소스에만 액세스를 허용하여 계정이 침해되었을 때 피해 범위를 크게 줄입니다.
현대 네트워크는 수십에서 수백 대의 상호 연결된 장치로 구성되며, 여러 요인이 보안을 약화시킬 수 있습니다. 아래의 문제들은 하드웨어 고장이나 환기 문제와는 다릅니다. 이는 실제 공격을 가능하게 하는 보안 관련 취약점입니다.
구식 펌웨어 및 패치되지 않은 취약점
네트워크 장치는 보안보다 설치 용이성을 우선시하는 기본 구성으로 출하됩니다. 기본 자격 증명, 열린 관리 인터페이스 및 과도하게 허용적인 방화벽 규칙이 일반적인 시작점이며, 팀이 배포 전에 장치를 적극적으로 강화하지 않으면 이러한 설정이 그대로 유지되는 경우가 많습니다. 시간이 지남에 따라 점진적인 변경 사항이 장치 전반에 누적되고 네트워크의 실제 상태가 문서화된 기준선과 달라집니다. 이것이 구성 변화입니다.
무단 접근 및 권한 남용
Netwrix 사이버보안 동향 보고서 2025에 따르면, 보험에 가입한 조직의 54%가 보험 적용 조건으로 패치 관리 통제를 유지해야 합니다. 펌웨어 업데이트 주기를 설정하고, 환경 내 모든 장치 모델에 대한 CVE를 추적하며, 서버 및 엔드포인트와 동일한 패치 관리 규율을 네트워크 장치에 적용하면 노출 위험을 크게 줄일 수 있습니다.
잘못 구성된 단일 방화벽 규칙은 내부 시스템을 인터넷에 노출시킬 수 있습니다. 기본 자격 증명이 설정된 스위치는 공격자에게 네트워크 분할에 대한 관리자 권한을 부여합니다. SMB와 같은 서비스 프로토콜을 네트워크 세그먼트 간에 접근 가능하게 두면 노출이 더욱 확대됩니다. 지속적인 모니터링과 자동 구성 감사가 가장 효과적인 방어책입니다. 감지하지 못하면 수정할 수 없습니다.
네트워크 장치 펌웨어에는 취약점이 있으며 공격자들은 CVE 공개를 면밀히 추적합니다. 취약점이 공개된 시점과 조직이 패치를 적용하는 시점 사이의 간격은 악용이 활발히 이루어지는 창입니다. VPN 장치, 라우터, 방화벽은 펌웨어 악용 대상 장치 중 가장 많이 공격받는 범주에 속합니다. 2024년과 2025년의 많은 주요 네트워크 침해 사고는 패치되지 않은 경계 장치에서 시작되었습니다.
네트워크 장치 보안을 위한 모범 사례
배포 전에 모든 장치 구성을 강화하세요
네트워크 장치는 고가치 대상인 특권 계정을 통해 관리됩니다. 공유된 관리자 자격 증명, 절대 변경되지 않는 계정, 그리고 광범위한 네트워크에서 접근 가능한 관리 인터페이스는 모두 무단 접근 위험을 증가시킵니다. 핵심 스위치나 라우터에 대한 관리자 권한을 획득한 공격자는 네트워크 분할을 재구성하거나 트래픽을 가로채거나 보안 제어를 완전히 비활성화할 수 있습니다.
네트워크 장치의 다양한 유형을 이해하는 것이 기본입니다. 이를 보호하는 것이 실제 공격에 네트워크가 견디는지를 결정합니다. 다음의 실천 사항들은 모든 장치 유형에 적용되며 방어 가능한 네트워크 인프라의 기본을 형성합니다.
사용자 계정에 적용되는 동일한 원칙이 장치 관리에도 적용됩니다: 최소 권한, 공유 자격 증명 금지, 모든 관리 인터페이스에서 MFA 적용. TACACS+ 및 RADIUS는 네트워크 장치 관리를 위한 중앙 집중식 인증을 제공하여 모든 관리 세션이 기록되고 개별 계정에 연결되도록 보장합니다. 네트워크 장치에서의 무단 권한 사용은 환경 내에서 측면 이동을 가능하게 하는 주요 경로 중 하나입니다.
VLAN으로 네트워크를 분할하세요
펌웨어를 최신 상태로 유지하세요
네트워크 장치의 기본 구성은 보안보다 사용 편의성을 우선시합니다. 장치를 운영 환경에 투입하기 전에 기본 자격 증명을 변경하고, 사용하지 않는 서비스와 포트를 비활성화하며, 관리 프로토콜을 보안되지 않은 옵션(Telnet, HTTP)에서 암호화된 옵션(SSH, HTTPS)으로 전환하세요. 특정 장치 모델에 대한 CIS Benchmark 강화 지침을 적용하세요. 대부분의 주요 공급업체가 이를 무료로 제공합니다. 기본 구성으로 배포된 장치는 처음부터 위험 요소입니다.
최소 권한의 관리자 액세스 적용
장치 활동을 지속적으로 모니터링하세요
정기적인 보안 평가를 수행하세요
네트워크 분할은 공격자가 침투 후 이동할 수 있는 범위를 제한합니다. 관리형 스위치를 사용하여 사용자 워크스테이션, 서버, IoT 장치, 게스트 액세스 등 각기 다른 환경에 대해 별도의 VLAN을 만드세요. 각 환경은 자체 세그먼트에 존재해야 하며, 경계를 넘나드는 통신에 대한 규칙이 정의되어야 합니다. 네트워크 보안 모범 사례 가 분할 구현에 대해 자세히 다룹니다. 분할은 침해 범위를 제한하는 가장 효과적인 단일 제어 수단입니다.
네트워크 장치 펌웨어를 서버 OS 패치와 동일하게 취급하세요: 건너뛰면 실제로 심각한 결과를 초래하는 보안상 중요한 업데이트 주기입니다. 환경 내 모든 장치 모델에 대해 공급업체 보안 권고를 구독하고 각 CVE의 심각도를 반영하는 패치 SLA를 설정하세요. 라우터, 방화벽, VPN 장비 등 인터넷에 노출된 장치의 심각한 취약점은 긴급 패치가 필요합니다. 더 이상 공급업체로부터 펌웨어 업데이트를 받지 않는 장치는 완화할 수 없는 위험을 나타내므로 교체해야 합니다.
모든 네트워크 장치는 개별적이고 역할에 적합한 관리자 계정을 가져야 합니다. 공유 자격 증명에 의존하지 마십시오. 최소 권한 원칙이 원칙이 직접 적용됩니다: 각 계정은 역할에 필요한 권한만 가져야 하며 그 이상은 안 됩니다. 중앙 인증을 위해 TACACS+ 또는 RADIUS를 사용하여 모든 관리 세션이 기록되고 특정 사용자와 연결되도록 하십시오. 특히 인터넷에 노출된 장치의 관리 인터페이스에 MFA를 적용하십시오. 중요한 인프라에서 고권한 작업 시, 적시 접근 모델은 자격 증명이 오용될 수 있는 시간을 제한합니다.
Netwrix Auditor for Network Devices가 네트워크 장치를 보호하는 방법
구성 변경, 인증 이벤트 및 네트워크 장치의 트래픽 이상 현상은 모두 중앙 집중식 로깅으로 전달되어야 합니다. 무단 방화벽 규칙 변경, 라우터 관리 인터페이스에서의 로그인 실패 시도 또는 스위치에서의 아웃바운드 트래픽 급증은 모두 조사해야 할 신호입니다. 효과적인 네트워크 모니터링은 장치 로그를 실행 가능한 보안 인텔리전스로 전환하고 침해와 탐지 사이의 시간을 줄입니다.
자동화된 구성 변경 감사
원격 및 의심스러운 접근 추적
구성 변동, 무단 액세스 및 패치되지 않은 펌웨어에 대해 무엇을 해야 할지 아는 것은 하나의 문제입니다. 환경 내 모든 라우터, 스위치 및 방화벽에서 일관되게 수행하는 것은 또 다른 문제입니다. Netwrix Auditor for Network Devices는 Cisco, Fortinet, Palo Alto, SonicWall, Juniper, Cisco Meraki, HPE Aruba 및 Pulse Connect Secure 장치 전반에 걸쳐 단일 가시성 소스를 제공하여 이 격차를 해소합니다.
네트워크 장치가 안전하다고 가정하지 마십시오. 승인된 기준선과 각 장치의 실행 구성을 비교하는 예정된 구성 감사는 침해가 발생하기 전에 편차를 감지합니다. 네트워크 인프라를 대상으로 하는 침투 테스트는 세분화, 필터링 규칙 및 액세스 제어가 현실적인 공격 조건에서 어떻게 작동하는지 보여줍니다. CIS Control 13은 이 가이드의 장치 보안 제어와 직접 연결되는 네트워크 모니터링 및 방어에 대한 자세한 프레임워크를 제공합니다.
Cisco, Fortinet, HP, Juniper 및 SonicWALL을 아우르는 하나의 플랫폼
예상치 못한 계정, 위치 또는 시간에서의 로그인 및 접근 시도를 표시합니다. 누군가가 오전 2시에 익숙하지 않은 IP 주소에서 코어 스위치에 접근하거나 관리자 권한이 없는 계정이 라우터 관리 인터페이스에 인증하면, 사후 사고 대응 중이 아니라 즉시 알 수 있습니다.
모니터링되는 장치의 모든 구성 변경 사항은 자동으로 기록되고 변경을 수행한 계정과 연결됩니다. 예정된 감사에서 몇 주 후에 변경된 방화벽 규칙을 발견하는 대신, 변경이 발생할 때 알림을 받고 누가 언제 무엇을 변경했는지 명확한 기록을 받습니다. 이를 통해 구성 변경 관리는 주기적인 정리 작업에서 실시간으로 감지하는 작업으로 바뀝니다.
멀티 벤더 환경은 보통 각기 다른 로깅 형식과 경고 특성을 가진 여러 콘솔을 의미합니다. 8개 벤더의 활동을 하나의 플랫폼으로 통합하면, 팀이 변경 사항과 변경자를 확인하기 위해 8곳의 로그를 따로 모을 필요가 없습니다.
데모 요청하여 Netwrix가 네트워크 장치 구성을 감사하고, 무단 변경을 감지하며, 네트워크 인프라 전반에 걸쳐 지속적인 가시성을 유지하는 데 어떻게 도움이 되는지 확인하세요.
네트워크 장치에 대한 자주 묻는 질문
공유하기
더 알아보기
저자 소개

Dirk Schrader
보안 연구 부문 VP
Dirk Schrader는 Netwrix의 레지던트 CISO(EMEA)이며 보안 연구 부문 VP입니다. CISSP (ISC²) 및 CISM (ISACA) 자격증을 보유한 IT 보안 분야 25년 경력의 베테랑으로, 사이버 위협에 대응하는 현대적 접근 방식으로서 사이버 복원력을 발전시키기 위해 노력하고 있습니다. Dirk는 커리어 초기에 기술 및 지원 역할에서 시작해, 이후 대규모 다국적 기업과 소규모 스타트업 모두에서 영업, 마케팅, 제품 관리 직무로 자리를 옮기며 전 세계의 사이버보안 프로젝트에 참여해 왔습니다. 그는 사이버 복원력을 달성하기 위해 변화 관리와 취약점 관리의 필요성을 다룬 수많은 글을 게재해 왔습니다.