
로컬 관리자 암호 솔루션(LAPS): 팁 및 모범 사례
Oct 22, 2026
로컬 관리자 암호 솔루션(LAPS)은 각 컴퓨터에 자동으로 변경되는 고유 암호가 할당되어 도난당한 관리자 자격 증명의 확산을 제한합니다. LAPS는 각 암호를 Active Directory 또는 Microsoft Entra ID에 저장하는 마이크로소프트 기능으로, 이제 Windows에 Windows LAPS로 내장되어 이전 제품을 대체합니다. 횡적 이동을 제한하지만 관리자 계정은 유지됩니다.
로컬 Windows 관리자 계정은 해커와 악성코드가 노리는 매력적인 대상입니다. 해커가 서버 중 하나의 로컬 관리자 계정을 알아낼 수 있다면 잠재적으로 끔찍한 일이 많이 발생할 수 있습니다.
관리자 계정을 사용해 악성 맬웨어 변종을 다운로드하는 경우 대개 끔찍한 일이 발생합니다. 또한 기본 관리자 계정을 모든 유사한 장비에 그대로 사용하고, 모든 장비가 동일한 비밀번호를 사용한다면 이러한 문제의 심각성은 훨씬 더 커집니다.
세상에서 가장 복잡한 비밀번호를 써도, 한 대의 컴퓨터에서 그 비밀번호가 유출(손상)되면 동일한 로컬 관리자 자격 증명을 사용하는 모든 다른 장치에 대해 사실상 무차별 공격 기회가 열립니다.
물론 각 Windows 장치마다 로컬 관리자 자격 증명을 맞춤 설정할 수도 있지만, 이는 여러 자격 증명 세트를 파악하고(재고를 조사하고) 관리하는 작업까지 생각하면 매우 시간이 많이 소요될 수 있습니다. 또한 비밀번호 갱신을 활성화하면(물론 활성화해야 합니다) 이 과정은 사실상 실행 불가능해집니다. 그래서 많은 관리자는 결국 이를 그냥 비활성화하는 경우가 많습니다.
하지만 도메인의 신뢰 관계를 재설정하거나 IP 주소를 하드코딩하는 등, 현장으로 가서 “즉시 문제를 해결”하기 위한 일종의 로컬 관리자 계정이 필요하다는 것은 이해할 수 있습니다. 그리고 그 밖에도 마찬가지입니다.
각 컴퓨터에 동일한 로컬 관리자 비밀번호를 사용하는 것은 정말 나쁜 생각이라면, 이에 대해서는 무엇을 할 수 있을까요?
팁 1: Microsoft Local Administrator Password Solution (LAPS)를 사용하세요
Microsoft Local Administrator Password Solution (LAPS)는 Microsoft 도구로, AD 관리자가 도메인에 조인된 컴퓨터의 로컬 계정 비밀번호를 관리하고 이를 AD에 저장할 수 있도록 해줍니다.
그룹 정책 을 통해 구현하면 LAPS는 정의된 길이와 복잡도를 갖는 암호학적으로 안전한 랜덤 비밀번호를 생성하며, 모든 머신에서 매번(때마다) 비밀번호가 달라집니다. 그런 다음 새로 생성된 비밀번호를 로컬 관리자 계정에 적용하고, Active Directory 스키마의 보안 필드에 비밀번호를 기록합니다. 이후 계정에 대한 액세스가 필요할 때 비밀번호를 검색해 사용할 수 있습니다. 이 프로세스는 그룹 정책에서 정의한 비밀번호 새로 고침 시점이 되면 자동으로 수행됩니다.
LAPS를 구현하려면 몇 가지 요구 사항이 있습니다:
- Windows 기기에서만 적용됩니다
- 장치는 도메인에 조인되어 있어야 합니다
- 무료 Group Policy 클라이언트 쪽 확장이 필요합니다
- 스키마 확장이 필요합니다(겁먹지 마세요.)
- 로컬 관리자 계정에만 적용됩니다
- 로컬 관리자 계정 하나에만 적용됩니다(여러 개가 있는 경우에 대비해 말씀드릴게요.)
팁 2: LAPS와 Group Policy
앞서 언급했듯이 LAPS는 그룹 정책을 사용해 배포되므로 GPO(그룹 정책 개체)를 생성해야 합니다. 먼저 LAPS를 다운로드해야 하며, 다운로드는 여기에서 할 수 있습니다여기입니다.
그다음 마법사를 사용해 이를 Group Policy Management 머신에 설치하세요. 이 작업은 손으로 직접 수행하는 것이 좋으며, 일반적으로 어떤 자동화 방식으로 처리하지는 않습니다.
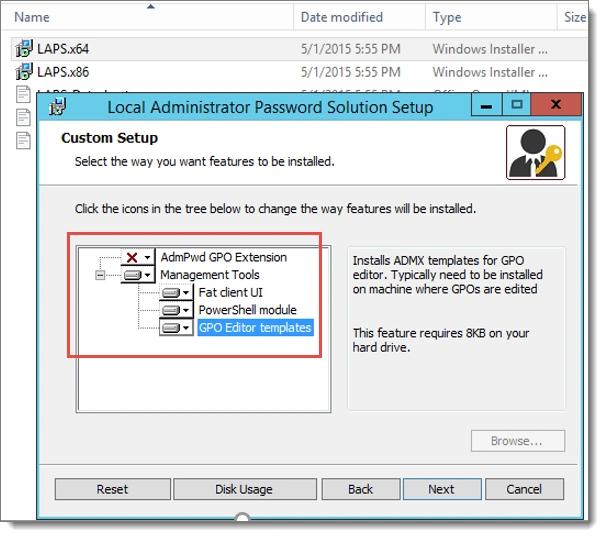
필요한 ADMX 파일에 액세스할 수 있도록 최소한 GPO 편집기 템플릿을 선택했는지 확인하세요. ‘fat client’는 그래픽 사용자 인터페이스로, 해당 권한이 있는 사용자가 지정된 장치의 암호를 조회할 수 있게 해줍니다. 머신( GPMC가 있는 쪽)에는 관리 도구만 설치하면 되며, “AdmPwd GPO Extension”은 설치할 필요가 없습니다.
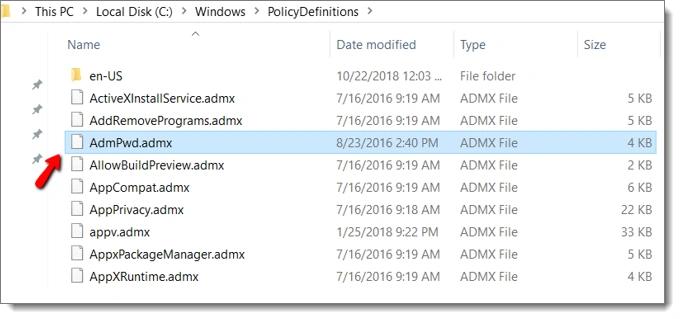
그다음 로컬 PolicyDefinitions 폴더로 들어가 AdmPwd.admx 및 AdmPwd.adml 파일을 복사한 후, 이를 AD 중앙 저장소(central store)에 붙여넣어야 합니다. (이 과정은 비디오를 참고하세요.)
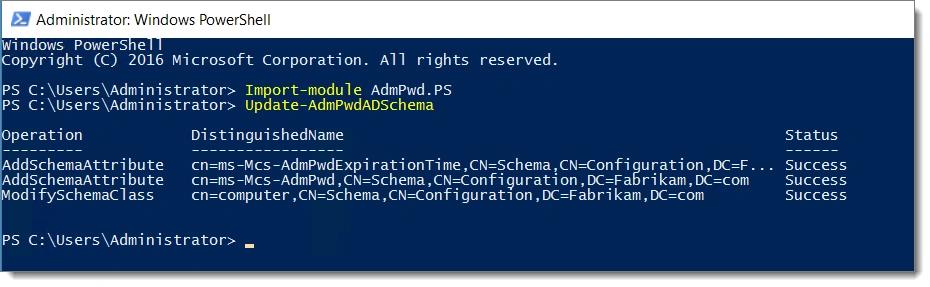
다음으로 로컬 암호를 수용할 수 있도록 AD 스키마를 확장해야 합니다.
필수 속성은 두 가지입니다:
- ms-Mcs-AdmPwd – 비암호화(평문)로 비밀번호를 저장합니다
- ms-Mcs-AdmPwdExpirationTime – 비밀번호를 재설정할 시간(시점)을 저장합니다
스키마를 업데이트하려면 AdmPwd PowerShell 모듈을 가져온 다음 아래와 같이 update-AdmPwdADSchema 명령을 사용하기만 하면 됩니다.
다음 단계는 컴퓨터 쪽 GPO를 생성하는 것입니다. 이 예에서는 LAPS Policy라고 부르겠습니다. 이제 LAPS 설정은 Computer Configuration > Administrative Templates > LAPS 아래에 표시되며, 아래와 같이 4가지 설정을 사용할 수 있습니다.
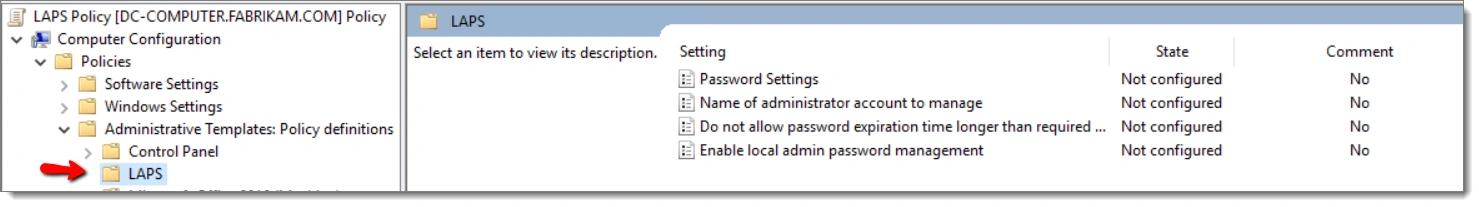
LAPS GPO를 사용하여 기본 로컬 관리자 또는 사용자 지정 로컬 관리자 계정 중 하나의 비밀번호를 관리할 수 있습니다. 아래에서는 “Enable local admin password management ” 설정을 사용하도록 설정했습니다.”
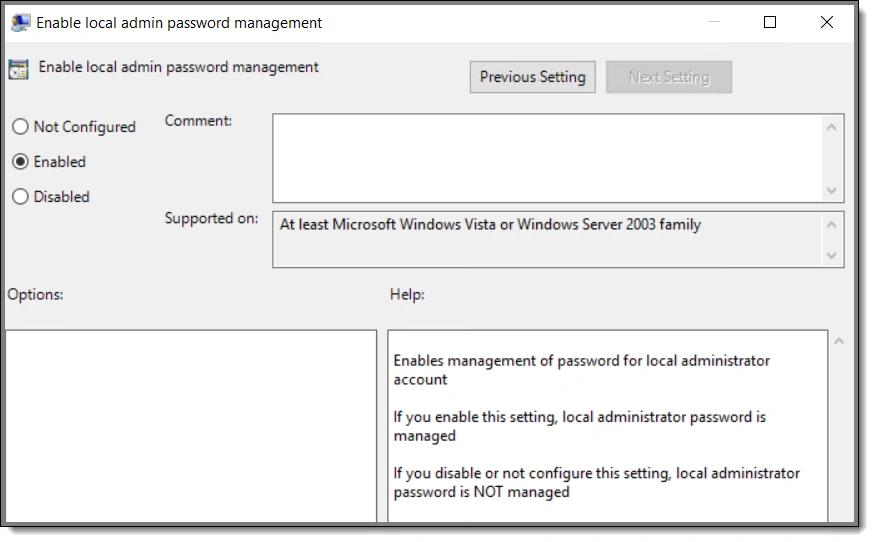
로컬 관리자 계정의 이름을(반드시 그렇게 해야 합니다) 변경했다면, 업데이트된 이름을 지정할 수 있습니다. 관리자 계정을 선택한 후에는 마지막 단계로 Group Policy setting 에 해당하는 옵션을 활성화해야 하며, 이 옵션은 암호 설정(암호 길이 및 유효 기간 포함)을 구성합니다.
구성한 뒤에는 PDQ Deploy 같은 원하는 소프트웨어 배포 방법을 통해 LAPS 클라이언트 쪽 확장 소프트웨어를 배포하기만 하면 됩니다. 처음에 손으로 간단히 테스트할 예정이라면 “GPO Extension” 부분만 있으면 충분합니다. 여기에서 확인할 수 있습니다.
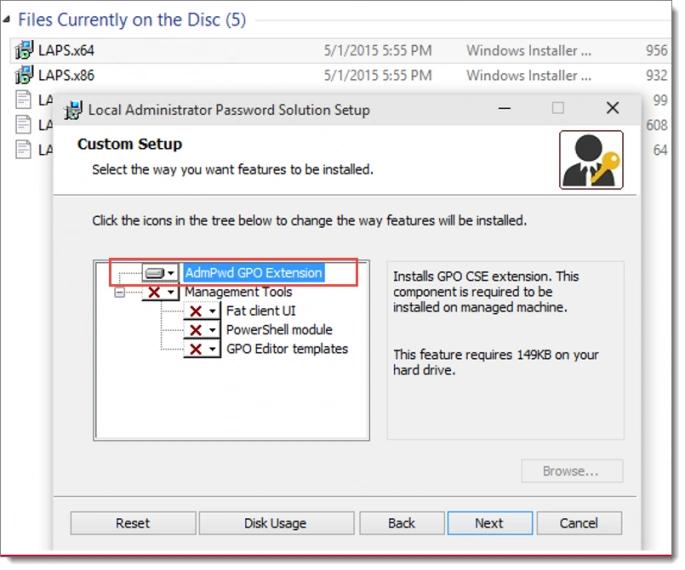
또한 PolicyPak을 사용하면 배포 프로세스에 대해 더 많은 제어권을 확보할 수 있습니다. 이에 대해서는 잠시 후 더 설명하겠습니다.
팁 #3: LAPS를 통해 필요할 때 암호 가져오기
이제 어느 날 Windows 장비 중 한 대에 대해 현재 생성된 암호가 무엇인지 알아야 하는 상황이 옵니다. 어떻게 해야 할까요? 몇 가지 방법이 있습니다. 그중 하나는 다음 PowerShell 명령을 사용하는 것입니다.
Get-AdmPwdPassword -Computername “컴퓨터 이름”
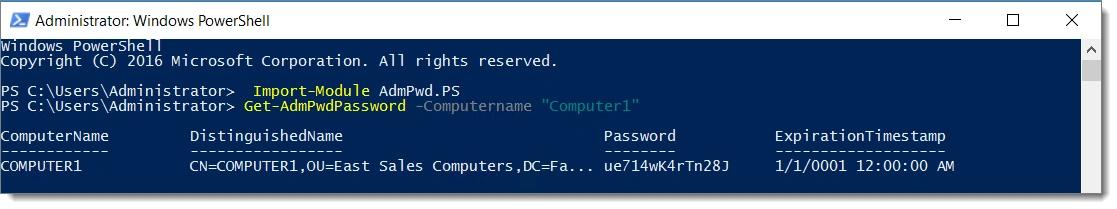
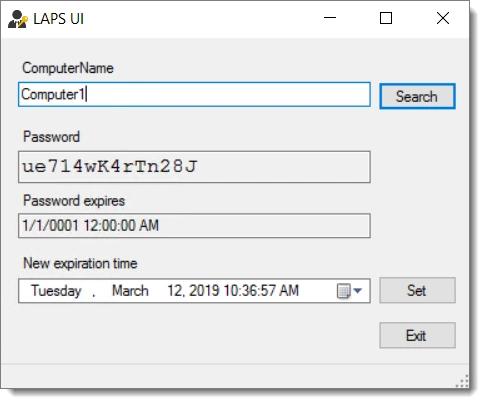
LAPS Fat Client를 설치했다면 시작 메뉴에서 LAPS UI 애플리케이션에 액세스할 수 있습니다.
팁 #4: 항목 수준 타기팅을 통해 사용자에게 세분화된 LAPS 정책 할당
PolicyPak은 PolicyPak Admin Templates Manager 에서 ADMX 템플릿 설정을 모두 제공하며, 매번 새로운 ADMX 릴리스가 나올 때마다 이를 업데이트합니다. 표준 그룹 정책 대신 Admin Templates Manager를 사용하면 얻을 수 있는 장점이 많습니다.
PolicyPak은 아래에 표시된 것처럼 그룹 정책 편집기를 그대로 사용하지만, 비밀스러운 초능력을 더했습니다.
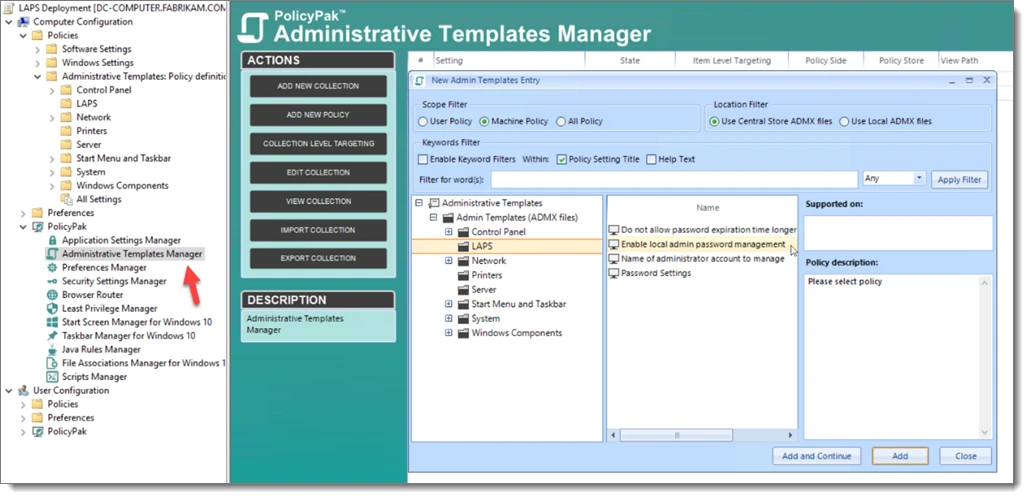
핵심 장점은 PolicyPak이 LAPS를 포함해 모든 Group Policy 설정에 대해 항목 수준 타게팅(Item-level Targeting)을 활용할 수 있다는 점입니다.
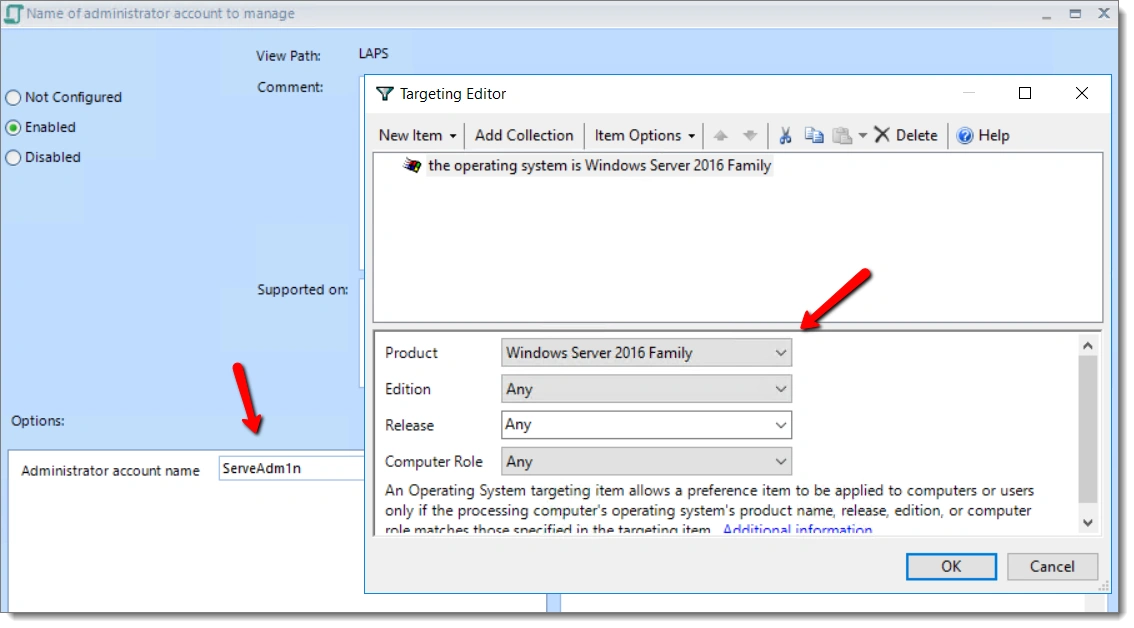
Group Policy Preferences에 익숙하다면 ILT가 정책 할당과 관련해 얼마나 더 많은 세분성을 제공하는지 이미 알고 계실 것입니다. 예를 들어, 서버에 있는 모든 로컬 관리자 계정의 이름이 ServAdm1n이고 해당 관리자들을 위한 별도의 LAPS 정책을 만들고 싶다고 가정해 보겠습니다. 이 계정들은 관리자 도메인 계정이 아니므로 그룹 정책으로는 타겟팅할 수 없지만, ILT를 사용해 Windows Server 2016을 실행하는 해당 머신들을 타겟팅할 수 있습니다.
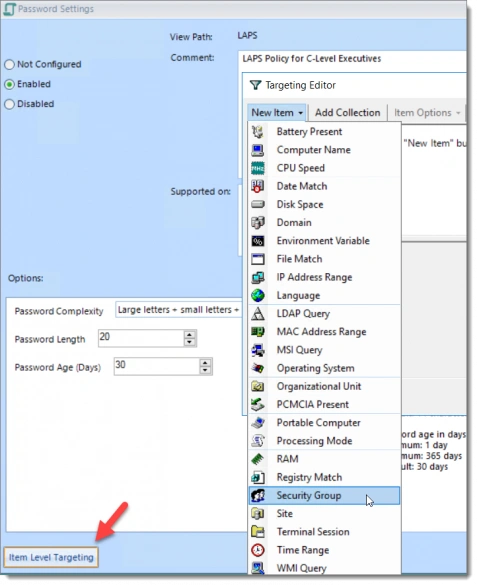
이제 C-Level 임원용 노트북에 적용할 LAPS 정책을 만들어 보겠습니다. 당연히, 이러한 로컬 관리자 계정에는 강력한 암호를 설정하고 싶을 겁니다. 이 경우, 가장 강력한 복잡성(복잡도)을 사용하여 20자 암호를 적용하고자 합니다. 그런 다음 ILT를 사용해 C-Level 보안 그룹을 타겟팅하겠습니다. 아래 스크린샷에서 보시다시피 컴퓨터 이름, OU Match, Site Match, 컴퓨터 폼 팩터(노트북 vs. 데스크톱) 등 타겟팅 가능한 옵션이 매우 많습니다!
보너스로, Group Policy Editor에서 생성한 기존 GPO는 일반적으로 Group Policy를 통해서만 배포할 수 있는 반면, PolicyPak 설정은 SCCM, KACE 또는 선호하는 MDM 서비스 등 여러 방식으로 배포할 수 있습니다.
해당 프로세스에 대해 더 알아보려면 이 비디오 에서 Group Policy 엔진 자체 없이 Group Policy 설정을 전달하는 과정을 시연하는 내용을 확인할 수 있습니다.
팁 5: LAPS를 PolicyPak Least Privilege Manager와 함께 사용하세요
Local Administrator Password Solution은 가장 중요한 컴퓨터에 대한 관리자 액세스를 강화하는 데 훌륭한 도구입니다. 실제로 PolicyPak Least Privilege Manager와도 잘 어울립니다. PolicyPak Least Privilege Manager는 로컬 관리자 권한을 보유할 필요 자체를 완전히 없애, 일반 사용자가 관리자처럼 특별한 기능을 수행할 수 있게 해줍니다… 하지만 실제 관리자 권한은 아닙니다.
함께 사용하면, 모든 엔터프라이즈 장비에 대해 LAPS를 적용할 수 있습니다… 더 이상 로컬 관리자 액세스가 필요하지 않기 때문입니다.
결국 그룹 정책으로 할 수 있는 어떤 작업이든, PolicyPak으로 하면 더 잘할 수 있습니다. LAPS를 구현하고 PolicyPak을 추가하면 보안, 성능, 민첩성이 한층 더 향상됩니다.
공유된 로컬 관리자 암호는 한 대의 침해된 기기가 이를 사용하는 모든 기기에 대한 접근 권한으로 전환되며, 이는 로컬 관리자 암호 솔루션이 해결하는 문제입니다. 각 기기에 고유한 암호를 설정하면 재사용을 방지할 수 있지만, 모든 자격 증명을 저장하고 정기적으로 갱신해야 하므로 인벤토리 문제가 발생합니다.
LAPS란 무엇인가요?
LAPS 작동 방식
비밀번호 생성
수동으로 관리하는 것은 불가능해져서 많은 관리자가 계정을 비활성화하며, 76%의 조직이 더 이상 필요하지 않을 때 즉시 상시 액세스를 취소하지 못한다고 Netwrix 2026 Data and Identity Security Report에 따르면 밝혀졌습니다.
모든 관리되는 장치는 활성 정책을 처리하는 백그라운드 작업에 의해 구동되는 동일한 주기를 실행합니다 매시간 Group Policy 새로 고침 주기와는 독립적으로.
Directory 저장소
이 계정은 도메인 신뢰 관계가 끊어졌을 때 재설정하거나 다른 방법이 실패할 때 IP 주소를 하드코딩하는 등 즉각적인 수리를 위해 여전히 사용됩니다. Windows LAPS는 해당 복구 접근을 유지하고 관련된 비밀번호 관리를 자동화합니다.
회전
LAPS는 도메인에 가입된 컴퓨터의 로컬 관리자 암호를 관리하고 이를 Active Directory에 저장할 수 있도록 해주는 Microsoft 도구입니다. 현재 버전의 Windows LAPS는 또한 암호를 백업할 수 있습니다 Microsoft Entra ID로. 각 장치는 정의된 길이 및 복잡성 요구 사항을 충족하는 자체 무작위 암호를 생성하므로 두 대의 컴퓨터가 동일한 자격 증명을 공유하지 않습니다.
검색
Windows LAPS를 활성화하는 정책이 Group Policy 또는 Microsoft Intune을 통해 장치에 도달하면, 장치는 정책의 길이 및 복잡성 요구 사항을 충족하는 임의의 암호를 생성하여 관리되는 로컬 관리자 계정에 적용합니다.
장치는 정책의 비밀번호 사용 기간에 따라 만료 시간과 함께 구성된 디렉터리에 비밀번호를 저장합니다. Active Directory에서는 비밀번호가 컴퓨터 객체의 기밀 속성에 평문 또는 암호화된 상태로 저장됩니다. 각 장치가 자신의 비밀번호를 기록하므로 컴퓨터는 LAPS 속성에 대한 쓰기 권한이 필요하며, 별도의 소규모 그룹이 읽기 권한을 가집니다.
만료 시간이 되면 장치가 새 비밀번호를 생성하고 저장합니다. 비밀번호 교체는 관리자가 장치에서 Reset-LapsPassword를 실행하거나 디렉터리에 만료 시간을 설정하거나 관리 계정이 로그인한 후 정책에 따라 비밀번호를 교체하도록 할 때도 조기 발생할 수 있습니다.
LAPS가 보호하는 대상
권한이 있는 관리자는 PowerShell 또는 Active Directory Users and Computers를 통해 해당 컴퓨터에 로그인해야 할 때 비밀번호를 가져옵니다.
LAPS는 로컬 관리자 자격 증명의 약점을 겨냥합니다: 여러 컴퓨터에서 동일한 비밀번호, 사용 후에도 유효한 비밀번호, 너무 많은 사람이 읽을 수 있는 비밀번호입니다.
Netwrix Privilege Secure는 각 관리 세션에 대해 작업 범위 계정을 생성하고 세션이 종료되면 이를 제거합니다. 데모를 요청하세요.
Pass-the-hash 및 측면 이동
헬프 데스크 작업에서 공유된 자격 증명
접근 불가능한 장치
권한 없는 비밀번호 읽기
원격 헬프 데스크 작업은 로컬 관리자 액세스가 필요하며, 많은 기술자가 알고 있지만 아무도 변경하지 않는 비밀번호가 티켓 종료 후에도 오랫동안 액세스를 유지합니다. LAPS를 사용하면 기술자가 한 대의 기기 비밀번호를 가져와 로그인하고, 사용 후 비밀번호가 변경되어 배운 자격 증명이 더 이상 작동하지 않습니다.
도메인 신뢰가 끊어졌거나 도메인 계정으로 로그인할 수 없는 장치는 현재 비밀번호를 아는 사람이 있는 한 로컬 관리자 계정을 통해 여전히 접근할 수 있습니다. LAPS는 해당 비밀번호를 디렉터리에 저장하여 관리자가 접근할 수 없었던 장치에 로그인하고 복구할 수 있게 합니다.
Windows LAPS 대 legacy Microsoft LAPS
저장된 비밀번호 자체가 표적이 되므로 access control model이 중요합니다. Active Directory 권한과 선택적 암호화가 각 비밀번호를 누가 읽거나 복호화할 수 있는지 결정하며, Microsoft Entra ID는 역할 기반 액세스 제어를 사용하여 권한이 있는 사용자만 특정 비밀번호를 가져옵니다.
패스더해시 공격은 pass-the-hash attack에서 해시를 해독하지 않고 도용한 비밀번호 해시를 재사용하며, 공유된 로컬 관리자 비밀번호는 해당 해시가 사용하는 모든 기기에서 유효하게 만들어 한 대의 침해된 워크스테이션이 측면 이동을 전체 네트워크에 걸쳐 가능하게 합니다. LAPS를 사용하면 각 장치마다 다른 비밀번호가 있어 한 기기에서 도용한 해시는 그 기기에서만 인증됩니다.
두 제품이 LAPS라는 이름을 공유하며, 차이점은 비밀번호가 어디에 저장되는지, 암호화 여부, 그리고 Microsoft가 문제를 해결하는 기간을 결정합니다.
Windows LAPS가 추가하는 것
Windows LAPS는 별도의 구현이며 기존 제품의 업데이트가 아니므로 두 제품이 서로 다른 계정을 관리하는 경우에만 한 장치에서 실행할 수 있습니다.
Windows LAPS는 2023년 4월 11일 Windows 업데이트에 포함되어 운영 체제에 내장되어 있으므로 클라이언트 패키지를 배포할 필요가 없습니다.
- Microsoft Entra ID로의 백업이 2023년 10월 23일에 일반 제공되어 Entra-joined 및 hybrid-joined 장치를 동일한 모델로 통합합니다.
- Active Directory에서 Windows LAPS는 저장된 암호를 암호화하고 암호 기록을 유지할 수 있으며, 도메인 컨트롤러는 DSRM 계정 암호를 백업할 수 있습니다.
- Windows 11 24H2 및 Windows Server 2025는 암호문구 생성과 자동 계정 관리를 추가합니다.
레거시 LAPS에 대한 지원 중단 의미
어떤 버전을 사용할지
Microsoft는 Windows 11 23H2 이후 버전부터 레거시 Microsoft LAPS 지원을 중단했습니다. 최신 운영 체제는 레거시 설치 관리자를 차단하며, Microsoft는 해당 제품에 대한 코드 변경을 더 이상 고려하지 않습니다. 지원은 해당 버전의 지원 종료 시점까지 이전 Windows 버전에서만 계속됩니다.
- 각 버전은 전용 이벤트 로그에 기록하고 PowerShell 모듈을 제공합니다,
LAPS, 이는 기존AdmPwdcmdlet을 대체합니다.
Windows LAPS에는 기존 에뮬레이션 모드가 포함되어 있어 마이그레이션 중 기존 정책을 준수합니다. 비밀번호를 평문으로 저장하고 암호화나 비밀번호 이력을 사용할 수 없으므로 다리 역할로 생각하세요.
Windows 11 23H2 이상 및 Windows Server 2025 이상에서 새 배포 시 Windows LAPS를 사용하세요. Windows 11 22H2 및 21H2, Windows Server 2022 및 2019, Windows 10 등 이전 지원 버전은 2023년 4월 11일 업데이트 이상이 필요합니다.
Windows LAPS 설정 및 사용 방법
Netwrix Privilege Secure는 상시 관리자 계정을 자동으로 취소되는 적시 권한 세션으로 대체합니다. 데모를 요청하세요.
Windows 10은 지원 종료를 2025년 10월 14일에 맞이했으며, Windows LAPS는 Extended Security Updates 프로그램과 같은 업데이트를 계속 받는 Windows 10 장치에서만 사용할 수 있습니다. 새 배포에는 Windows 11 또는 지원되는 Windows Server 버전을 사용하세요.
1단계: 요구 사항 확인
업데이트에 포함된 Windows LAPS PowerShell 모듈이 설치된 서버나 워크스테이션에서 다음 단계를 실행하세요.
이 단계는 Windows LAPS를 도메인에 연결된 장치에 배포하여 암호를 Active Directory에 백업합니다.
각 장치가 2023년 4월 11일 업데이트 이상이 적용된 지원되는 운영 체제를 실행하며 Active Directory에 가입되었거나 하이브리드 가입되었는지 확인하세요. 암호 암호화에는 2016년 이상 도메인 기능 수준이 필요하며, DSRM 백업에는 Windows Server 2019 이상을 실행하는 도메인 컨트롤러가 필요합니다.
2단계: Active Directory 스키마 업데이트
3단계: 권한 부여
Windows LAPS가 컴퓨터 객체의 새 속성에 암호를 저장할 수 있도록 포리스트당 한 번 스키마를 확장합니다. Windows Server 2019 이상 도메인 컨트롤러 또는 모듈이 있는 서버에서 cmdlet을 실행하세요:
그런 다음 해당 OU에 이미 확장 권한을 가진 사용자를 확인하세요. 모든 Windows LAPS 암호 속성은 기밀이므로 확장 권한이 있는 주체는 이를 읽을 수 있습니다:
배포에는 자체 비밀번호를 작성하는 장치, 비밀번호를 읽는 그룹, 그리고 만료를 강제할 수 있는 그룹(종종 동일한 그룹)이 필요합니다. 각 그룹에 대해 컴퓨터가 속한 조직 단위에 권한을 부여하세요:
4단계: Group Policy에서 정책 구성
비밀번호를 읽어서는 안 되는 모든 주체에서 확장 권한을 제거하세요.
이 cmdlet은 스키마 속성을(를) 추가합니다. 예를 들어 msLAPS-Password, msLAPS-EncryptedPassword 및 msLAPS-PasswordExpirationTime. 동일한 포리스트 내 다른 도메인에서는 반복할 필요가 없습니다.
5단계: 적용된 정책 확인
대상 장치에서 Windows LAPS 이벤트 로그에서 이벤트 ID 10018를 확인하세요. 이는 비밀번호가 Active Directory에 기록되었음을 확인합니다. 시간별 주기를 기다리고 싶지 않다면 지금 정책을 처리하세요:
Active Directory에 대해 BackupDirectory를 2로 설정하고 AdministratorAccountName는 내장 관리자 계정을 관리하지 않도록 구성하지 마십시오. Windows LAPS는 이름 대신 잘 알려진 상대 식별자로 이 계정을 식별하며, 사용자 지정 계정에 대해서만 구성하십시오. Windows LAPS는 해당 사용자 지정 계정을 생성하지 않으므로, Windows 11 24H2 또는 Windows Server 2025에서 자동 계정 관리를 활성화하지 않는 한 먼저 생성해야 합니다.
6단계: 비밀번호 검색
컴퓨터 측 그룹 정책 개체(GPO)를 만들고 컴퓨터 구성 > 정책 > 관리 템플릿 > 시스템 > LAPS를 열어 Windows LAPS policy settings를 구성합니다. LAPS.admx 템플릿은 로컬 PolicyDefinitions 폴더에 포함되어 있으며, central store를 사용하는 경우 Windows 업데이트가 자동으로 복사하지 않으므로 수동으로 복사해야 합니다.
동일한 사람들이 Active Directory Users and Computers의 컴퓨터 개체 속성에서 비밀번호를 읽을 수 있습니다.
3단계의 리더 그룹에 있는 계정을 사용하여 특정 머신에 접근해야 할 때 현재 비밀번호를 가져옵니다:
7단계: 필요할 때 비밀번호 교체
그런 다음 컴퓨터 개체에 새로운 또는 업데이트된 msLAPS-PasswordExpirationTime 속성이 있는지 확인하세요. 이벤트 10018가 나타나지 않거나 속성이 비어 있으면 3단계의 GPO 링크와 자기 쓰기 권한을 다시 확인하세요.
내장 계정의 이름도 약간 추측하기 어렵게 변경하세요. 다만, 계정의 잘 알려진 식별자가 이점을 제한합니다. 암호 설정을 구성하지 않으면 PasswordAgeDays 기본값은 30, PasswordLength 는 14, 그리고 PasswordComplexity 는 4입니다.
기술자가 비밀번호를 사용한 후 또는 노출되었을 수 있는 이벤트 후에는 비밀번호를 변경하세요. 장치 자체에서 다음을 실행하세요:
Microsoft Entra ID가 포함된 Windows LAPS
이 일곱 단계를 완료하면 조직 단위 내 모든 장치가 Active Directory에 자체 비밀번호를 보유합니다. 읽기 그룹은 이를 검색하고 교체할 수 있으며, 시간별 정책 주기가 추가 작업 없이 교체 일정을 유지합니다.
디렉터리 측에서 만료 시간을 지금으로 설정하면 장치는 다음 정책 주기에서 또는 Invoke-LapsPolicyProcessing 명령을 실행하면 즉시 회전합니다:
관리자는 먼저 테넌트에 대해 Windows LAPS를 활성화해야 합니다. Entra ID는 기본적으로 관리되는 장치에서 새 암호를 받지 않습니다.
Entra 역할 기반 액세스 제어는 비밀번호를 보호하며, 기본적으로 Global Administrator, Cloud Device Administrator 및 Intune Administrator 역할만 비밀번호를 검색할 수 있으므로 이러한 고권한 역할을 가진 사용자를 검토하세요.
레거시 LAPS에서 Windows LAPS로 마이그레이션하는 방법
정책은 Microsoft Intune과 Windows LAPS 구성 서비스 공급자에서 BackupDirectory가 1로 설정되어 있으며, Microsoft Graph를 통해 Get-LapsAADPassword 또는 Entra 및 Intune 포털을 통해 검색됩니다.
Microsoft Entra ID에만 연결된 장치는 Microsoft Entra ID에만 백업하고, Active Directory에만 연결된 장치는 Active Directory에만 백업하며, 하이브리드 연결 장치는 둘 중 하나만 선택하며 둘 다 선택하지 않습니다. Entra ID는 스키마 확장이나 Active Directory 권한이 필요 없으므로 위의 설정 단계는 해당 장치에 적용되지 않습니다.
도메인에 가입된 Windows 장치에서 실행되며, 모든 관리되는 컴퓨터에 확장 기능이 설치되고, 스키마 확장과 단일 관리 로컬 관리자 계정이 포함됩니다.
- 정책: 레거시 그룹 정책에는 "로컬 관리자 암호 관리 활성화"를 포함하여 네 가지 설정이 있습니다.
- 클라이언트: 시작 메뉴에 있는 LAPS 사용자 인터페이스인 Fat 클라이언트는 권한이 있는 사용자가 장치의 비밀번호를 조회할 수 있게 합니다.
- 속성: 비밀번호는
ms-Mcs-AdmPwd에 평문으로 저장되며,ms-Mcs-AdmPwdExpirationTime는 재설정 시간을 나타냅니다. - 배포: 관리자는 일반적으로 소프트웨어 배포 도구를 사용하여 확장 기능을 엔드포인트에 푸시합니다.
- 명령어:
Update-AdmPwdADSchema스키마를 확장하고,Get-AdmPwdPassword -ComputerName "컴퓨터 이름"비밀번호를 검색합니다.
레거시 배포는 여전히 흔하므로 마이그레이션 전에 자신의 배포를 식별하세요. 레거시 배포는 다운로드 가능한 Microsoft 설치 프로그램, Group Policy 클라이언트 확장(즉, AdmPwd extension), Group Policy Management Console용 관리 도구, 그리고 AdmPwd.admx 및 AdmPwd.adml 템플릿을 사용합니다.
1단계: 마이그레이션 방식을 선택하세요
마이그레이션 전에 설정 섹션에서 Windows LAPS 스키마 업데이트 및 권한 부여를 완료하세요.
2단계: 레거시 정책을 비활성화하고 Windows LAPS 정책을 적용합니다
3단계: 전환 확인
- 성공적인 비밀번호 업데이트 이벤트에 대해 Windows LAPS 이벤트 로그를 확인하세요.
마이그레이션 중인 조직 단위의 레거시 GPO 연결을 해제하거나 비활성화하고, 가능한 한 동시에 Windows LAPS GPO를 연결하세요. 장치가 처음으로 Windows LAPS 정책을 적용하면 관리 계정 비밀번호가 즉시 변경되므로, 해당 기기에 즉시 사용할 비밀번호가 필요 없는 시간대에 변경 일정을 잡으세요.
샘플 장치에서 전환을 확인하세요:
즉각적인 전환은 한 번의 변경으로 장치를 legacy 관리에서 Windows LAPS 관리로 이동시킵니다. 나란히 접근 방식은 기존 계정에 legacy LAPS를 유지하는 반면 Windows LAPS는 두 번째 로컬 계정을 관리하며, 마지막에 추가 계정을 제거합니다. legacy 정책과 Windows LAPS 정책은 동일한 장치에서 동일한 계정을 절대 대상으로 해서는 안 됩니다.
4단계: 레거시 소프트웨어 제거
- 컴퓨터 객체에서
msLAPS-PasswordExpirationTime가 새 값을 가지고 있는지 확인하세요. - 새 경로가 끝에서 끝까지 작동하는지 확인하려면
Get-LapsADPassword로 비밀번호를 검색하세요.
범위 내 모든 장치가 Windows LAPS에서 보고되면, 엔드포인트에서 레거시 확장 기능을 제거하고 관리 워크스테이션에서 관리 도구를 제거하세요. MSI 설치의 경우, 권한 상승 명령 프롬프트에서 다음을 실행하세요:
LAPS 배포를 안전하게 보호하는 방법
비밀번호를 읽을 수 있는 사람 제한
작동하는 배포와 안전한 배포는 누가 비밀번호를 읽을 수 있는지, 어떻게 저장되는지, 그리고 사용된 비밀번호가 얼마나 빨리 만료되는지에 차이가 있습니다.
Active Directory에서 비밀번호 암호화
권한 위임 변경 후 Find-LapsADExtendedRights를 다시 실행하세요. 확장 권한 보유자는 기밀 비밀번호 속성을 읽을 수 있습니다.
워크업 수리를 수행하는 헬프 데스크 계층과 같은 전용 보안 그룹에 읽기 권한을 부여하고 광범위한 IT 그룹은 제외하세요. Domain Admins는 이미 비밀번호를 읽을 수 있으므로 이 그룹은 그들에게 추가되며, 구성원은 다른 모든 권한 그룹과 동일한 액세스 검토를 받을 자격이 있습니다.
강력한 비밀번호 설정 구성
장치가 암호를 ADPasswordEncryptionEnabled하도록 활성화하여 msLAPS-EncryptedPassword 속성에 쓰기 전에 암호를 암호화하도록 합니다. 암호화는 도메인 기능 수준 2016 이상이 필요합니다.
읽기 권한은 복호화 권한을 부여하지 않으며, ADPasswordEncryptionPrincipal 는 복호화가 허용된 단일 사용자 또는 그룹을 지정하며, 설정되지 않은 경우 기본값은 Domain Admins입니다. 읽기 그룹으로 설정하세요. 복호화할 수 없는 속성을 읽을 수 있는 헬프 데스크는 아무런 이득이 없습니다.
사용 후 비밀번호 재설정
암호화는 암호 기록도 해제하므로, 기술자가 이전 암호가 필요할 때를 대비해 ADEncryptedPasswordHistorySize (기본값 0; 최대 12까지 허용)를 설정하세요.
다른 장치에 대해 다른 정책을 사용하세요
민감한 장치의 지연 시간을 단축하고, 기술자가 10분 내에 작업을 완료할 때 7단계의 온디맨드 회전과 결합하여 자격 증명이 오후까지 유지되지 않도록 하세요.
유효한 Windows LAPS 비밀번호를 가진 사용자는 관리자 권한을 얻어 이러한 메커니즘을 방지하거나 우회할 수 있으므로, 재설정은 강제하지 않고 노출을 제한합니다.
PostAuthenticationActions는 관리되는 계정으로 인증한 후에 발생하는 일을 제어하며, PostAuthenticationResetDelay는 장치가 대기하는 시간을 제어합니다. 기본적으로 장치는 인증 후 24시간 후에 비밀번호를 재설정하고 관리되는 계정에서 로그아웃하며, 0의 지연 시간은 이러한 동작을 비활성화합니다.
도메인 컨트롤러 복구 계정을 백업하세요
로컬 관리자 계정 이름이 ServAdm1n인 서버는 하나의 정책을 사용할 수 있고, 임원용 노트북은 20자 비밀번호를 강제하는 다른 정책을 사용할 수 있으며, 각 GPO는 해당 조직 단위에 연결되거나 보안 그룹으로 필터링됩니다.
구형 및 최신 운영 체제에 대해서도 별도의 정책을 사용하세요. 암호 구문, 자동 계정 관리 및 인증 후 작업 11은 Windows 11 24H2 및 Windows Server 2025에만 적용됩니다.
LAPS의 한계
LAPS는 활성 관리자 계정을 남겨둡니다
도메인 컨트롤러에서 ADBackupDSRMPassword를 활성화하여 Windows LAPS가 DSRM 계정 암호를 백업하도록 합니다. 이 기능은 암호 암호화와 Windows Server 2019 이상 도메인 컨트롤러가 필요합니다.
LAPS는 로컬 관리자 자격 증명을 보호하며, 상시 액세스, 승인 워크플로우 및 비-Windows 범위는 다른 제어에 맡깁니다.
장치가 필요할 경우 기본 14자 이상으로 PasswordLength를 최대 64까지 올리고, PasswordComplexity는 4 이상으로 유지하세요. Windows 11 24H2 및 Windows Server 2025에서는 복잡도 값 6~8이 전화로 읽기 쉬운 암호 구문을 생성하며, PassphraseLength는 단어 수를 설정합니다. 각 설정을 장치의 로컬 암호 정책과 일치시켜야 하며, 호환되지 않는 값은 Windows LAPS가 암호를 생성하지 못하게 하고 이벤트 10027를 기록합니다.
관리되는 계정은 사용 사이에 비활성화할 수 있는 로컬 관리자 계정으로 남아 있으며, LAPS는 비밀번호를 고유하게 만들고 주기적으로 변경합니다. Netwrix 2026 Data and Identity Security Report에 따르면 상시 권한 있는 접근이 일반적일 때 침해율이 7포인트 더 상승하는 것으로 나타났습니다.
LAPS에는 승인 또는 세션 워크플로가 없습니다
LAPS는 Windows만 지원합니다
Windows LAPS는 Microsoft Entra ID에 DSRM 암호를 백업할 수 없습니다. 모든 도메인 컨트롤러가 다운되었을 때, Get-LapsADPassword 명령어에 -Port 매개변수를 사용하면 마운트된 디렉터리 백업에서 암호를 읽습니다.
Netwrix가 상주 로컬 관리자 액세스를 줄이는 방법
상시 로컬 관리자 액세스를 적시 액세스로 교체하세요
로컬 관리자 권한이 local administrator rights 전면적으로 필요 없게 되는 것이 더 강력한 선택입니다. 표준 사용자는 이를 사용하지 않고도 특별한 작업을 처리할 수 있으며, LAPS가 관리하는 계정은 거의 사용하지 않는 비상용 자격 증명이 됩니다. LAPS와 least privilege는 함께 작동하며, LAPS가 나머지 계정을 보호합니다.
Windows LAPS는 Active Directory 또는 Microsoft Entra ID에 연결된 Windows 장치의 로컬 계정을 관리하며, Microsoft Entra workplace-joined 클라이언트는 지원하지 않습니다. Linux 호스트, macOS 노트북 및 네트워크 장비는 제외되며, 디렉터리에 연결되지 않은 모든 Windows 머신도 포함되지 않습니다.
읽기 권한이 있는 사람은 위임된 범위 내에서 비밀번호를 검색할 수 있으며, 검색된 비밀번호는 회전될 때까지 로컬 관리자 권한을 부여합니다. 인증 후 지연 시간은 해당 창을 제한하며, 권한 목록은 누가 비밀번호를 검색할 수 있는지 식별합니다. LAPS는 자격 증명을 관리하며 관리자가 로그인 후 수행하는 작업을 기록하지 않으므로 별도의 감사가 그들이 수행한 작업을 보여줍니다.
일상적인 관리 작업은 종종 활성 계정을 남기며, Netwrix Privilege Secure가 해당 계정을 대상으로 합니다.
관리자가 권한 상승 액세스로 수행하는 작업 기록
상시 권한 계정 찾기
Netwrix Privilege Secure는 상시 관리자 권한을 즉시 접근 권한으로 대체하여 작업에 필요한 접근만 생성하고 작업 종료 시 제거합니다. 권한 상승은 시간 제한이 있으며 자동으로 만료되어, 사용 사이에 영구적인 고급 자격 증명이 유휴 상태로 남지 않습니다.
일상적인 관리를 위해 LAPS를 적시 액세스와 결합하세요
Eastern Carver County Schools는 Red Teams가 과도하고 불필요한 privileged access를 통해 중요한 시스템에 반복적으로 접근하는 것을 목격했습니다. Netwrix Privilege Secure를 사용하여, 해당 지구는 작업 완료 후 제거되는 임시 계정을 통해 즉시 접근 권한을 부여하고, 며칠 만에 중요한 시스템에 대해 privileged access management를 구현했습니다.
Netwrix Privilege Secure는 Privileged Access Management 제품으로, 특권 세션을 기록하고 모니터링하여 감사자가 상승된 세션 중에 무슨 일이 있었는지 묻는 경우 세션 자체를 제공합니다. 이 녹화는 조사자에게 LAPS가 제공하지 않는 법의학 작업을 위한 감사 추적을 제공합니다.
Netwrix Privilege Secure는 환경을 스캔하여 숨겨진 권한 계정을 찾아냅니다. 결과를 사용하여 LAPS가 관리할 계정, 즉시 접근(Just-in-Time)으로 전환할 계정, 제거할 계정을 결정하세요.
안정적인 LAPS 배포는 기존 제품 대신 Windows LAPS를 사용하고, 올바른 디렉터리에 비밀번호를 암호화하며, 읽을 수 있는 사용자를 제한하고, 사용 후 비밀번호를 교체하며, 여전히 이전 클라이언트를 실행 중인 장치를 마이그레이션합니다.
유지해야 할 계정을 보호합니다. 그 외에는 각 관리 작업에 상시 계정이 필요한지 확인하고, 작업 기간, 자동 해제 및 세션 증거에 맞게 제어를 조정하세요.
Netwrix Privilege Secure는 해당 결정의 일상 관리 측면을 just-in-time access, 세션 기록 및 상시 권한 계정 탐지와 함께 처리합니다.
데모 요청하여 Netwrix Privilege Secure가 상시 관리자 계정을 즉시 세션으로 대체하고, 관리자의 활동을 기록하며, 여전히 보유 중인 상시 권한 계정을 찾아내는 방법을 확인하세요.
로컬 관리자 암호 솔루션(LAPS)에 대한 자주 묻는 질문
공유하기
더 알아보기
저자 소개
