
많은 조직이 인프라의 일부를 클라우드로 전환했지만, Active Directory (AD)는 사용자의 계정, 컴퓨터, 권한을 관리하는 핵심 아이덴티티 저장소로서 여전히 중요한 역할을 합니다. 따라서 AD를 관리하기 위한 올바른 도구를 갖추면 효율성, 보안 및 규정 준수 측면에서 상당한 차이를 만들 수 있으며, 특히 네트워크 관리에 익숙한 베테랑과 비교해 상대적으로 경험이 적은 IT 팀에게 더욱 그렇습니다.
하지만 예산과 리소스가 제한적인 중소기업의 경우, 적합한 도구를 찾는 일이 쉽지 않을 수 있습니다. 그래서 저희는 무료 버전을 제공하거나 — 최소한 테스트해 볼 수 있는 무료 평가판이 있는 최고의 Active Directory 관리 도구 목록을 정리해 보았습니다.
다양한 도구에 대한 통찰을 제공해 AD tool의 전반적인 지형을 쉽게 풀어드리겠습니다. 저희의 추천은 일상적인 관리 작업을 훨씬 더 빠르게 완료할 수 있도록 도와주는 Active Directory tools에 초점을 맞춥니다. 이를 통해 팀은 다른 우선순위에 집중할 수 있는 시간을 확보할 수 있습니다. Windows Server에 기본으로 포함된 탄탄한 기능부터 고급 기능을 제공하는 보다 정교한 서드파티 솔루션까지, 이러한 도구들이 질서를 유지하고 보안 프로토콜을 적용하며 네트워크가 원활하게 작동하도록 돕는 방법을 살펴보겠습니다.
1:1 데모 요청:
Active Directory 관리를 위한 Microsoft 도구
Microsoft는 특정 관리 작업에 맞게 설계된 AD 도구 모음을 제공합니다. 이러한 도구는 Windows Server 운영 체제 내에서 직접 액세스할 수 있으며, System Administrator Tools (RSAT)를 설치하면 Windows 10 또는 Windows 11에서도 사용할 수 있습니다.
가장 일반적으로 사용하는 Microsoft AD 도구는 다음과 같습니다.
- Active Directory Users and Computers (ADUC) — 이 Microsoft Management Console (MMC) 스냅인은 사용자 프로비저닝, 그룹·컴퓨터·조직 구성 단위(OU) 생성 및 관리와 같은 일상적인 관리 작업에 가장 널리 사용되는 도구입니다.
- Group Policy Management Console — 이 관리 콘솔은 Group Policy objects(GPOs)를 생성하고 관리하는 데 사용되며, 이를 통해 IT 팀은 네트워크 전반에서 사용자와 컴퓨터 환경을 중앙에서 구성하고 제어할 수 있습니다. 예를 들어 GPO를 사용해 보안 설정을 강제 적용하고, 소프트웨어를 배포하며, 시스템 설정을 구성할 수 있습니다.
- Active Directory Sites and Services — 이 도구는 도메인 컨트롤러(DC) 간 데이터 복제를 관리하고 Active Directory의 네트워크 토폴로지를 구성하는 데 사용됩니다.
- System Center Configuration Manager (SCCM) — SCCM은 대규모 환경에서 애플리케이션, 소프트웨어 업데이트 및 운영 체제를 배포하는 것부터 인벤토리와 규정 준수를 관리하는 것까지, 보다 포괄적인 관리를 제공합니다.
이러한 도구들은 기본적인 AD 관리 작업에는 충분하지만, 더 고급 기능이 부족합니다. Microsoft의 보다 견고한 옵션은 Windows PowerShell입니다.
Windows PowerShell은 사용자, 그룹, 컴퓨터를 생성, 관리, 삭제하는 등 다양한 AD 작업을 자동화하는 데 사용할 수 있습니다. 또한 암호 관리, AD 개체 조회, 다양한 AD 속성 수정 같은 일부 고급 기능도 수행할 수 있습니다.
PowerShell은 매우 다재다능하지만, 이를 효과적으로 사용하려면 상당한 스크립팅 전문 지식이 필요합니다. 시작하려면 IT 담당자가 이 무료 Windows PowerShell Scripting Tutorial for Beginners.
복잡한 PowerShell 스크립팅을 마스터할 필요 없이 자동화, 대량 작업, 고급 보고 및 보안 강화와 같은 더 강력한 기능이 필요하다면 IT 팀은 서드파티 솔루션을 고려해야 합니다.
아래에는 현재 사용 가능한 일부 서드파티 AD 관리 도구가 나와 있습니다. 이들을 무료와 유료의 두 그룹으로 구분했습니다. 또한 이러한 도구 중 상당수는 다른 도구에서 제공하지 않는 단일 기능을 수행하므로, 직접적인 비교가 항상 가능한 것은 아닙니다. 가장 좋은 방법은 여러 도구를 직접 사용해 보고, 어떤 도구가 워크플로를 효과적으로 간소화하는지 확인하는 것입니다.
무료 타사 Active Directory 관리 도구
다음은 많은 조직에서 유용하다고 느끼는 무료 Active Directory 도구입니다.
Active Directory Explorer
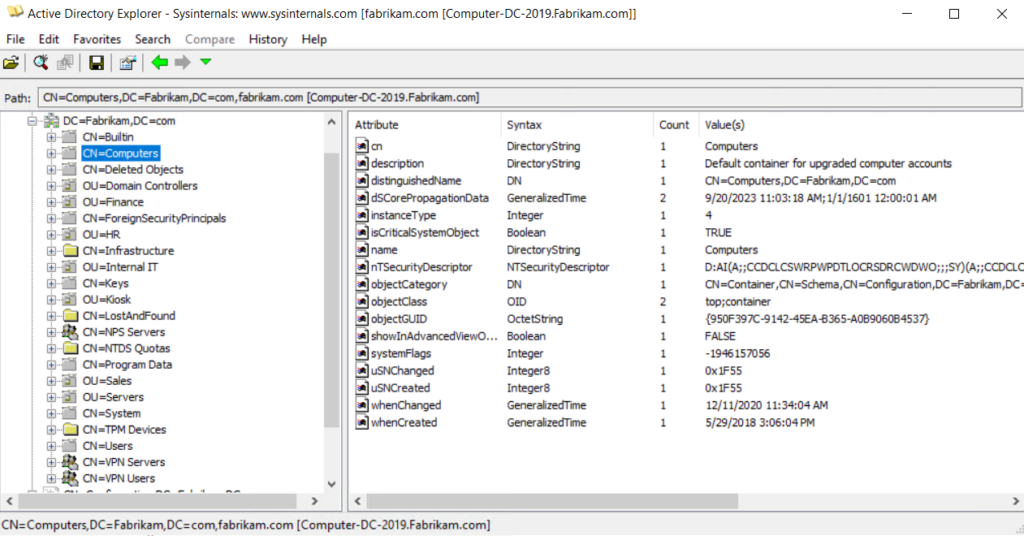
Active Directory Explorer (AD Explorer)는 AD 환경에서 보기와 편집 모두를 위해 설계된 무료 도구입니다. 사용자 친화적인 인터페이스를 제공하여 AD 데이터베이스를 원활하게 탐색하고, 즐겨찾는 위치를 설정하며, 개체의 속성과 특성을 확인할 수 있습니다. 사용자는 권한을 손쉽게 수정하고 개체의 스키마를 분석하며, 이러한 검색 조건을 저장하고 재사용할 수 있는 편리함으로 복잡한 검색을 수행할 수 있습니다.
AD Explorer의 주요 기능 중 하나는 AD 데이터베이스의 스냅샷을 생성하고 저장하여 오프라인에서 탐색 및 분석할 수 있다는 점입니다. 사용자는 이러한 스냅샷이 라이브 데이터베이스에 연결되어 있는 것처럼 불러와 상호작용할 수 있습니다. 또한 AD Explorer에는 두 개의 데이터베이스 스냅샷 간에 개체, 특성 및 보안 권한의 차이를 강조해 보여주는 고유한 비교 도구가 있어, 시간이 지나며 어떻게 변화했는지 한눈에 확인할 수 있습니다.
무료 가이드 다운로드:
Microsoft AdRestore
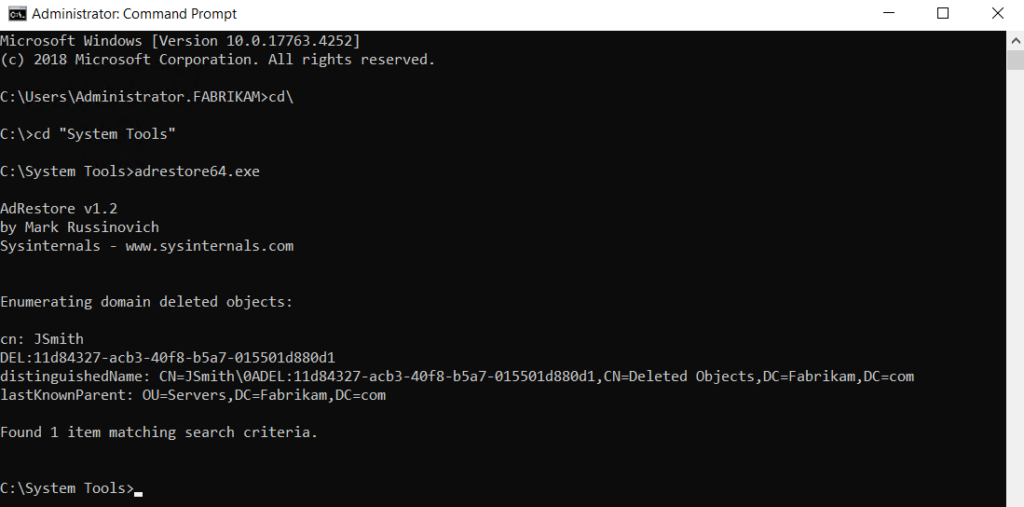
Windows Server 2003에서는 삭제된(“tombstoned”) 개체를 복원할 수 있는 기능이 도입되었습니다. Microsoft AdRestore 는 단일 작업용 CLI 도구로, 사용 중인 AD 도메인 내의 모든 tombstoned 개체를 나열하고 필요에 따라 개별적으로 복원할 수 있게 해줍니다.
Netwrix Auditor for Active Directory (Community Edition)
Netwrix Auditor for Active Directory Community Edition 는 Active Directory의 활동을 쉽고 포괄적으로 모니터링합니다. 사용자 로그온 전체와 AD 사용자, 그룹, OU, GPO 링크 및 정책에 대한 변경 사항을 추적하며, 각 이벤트에 대해 중요한 “무엇을,” “언제,” “어디에서” 발생했는지에 대한 상세 정보를 제공합니다.
이 다재다능한 무료 Active Directory reporting 도구는 다양한 소스에서 데이터를 자동으로 집계한 뒤, 지난 24시간 동안의 활동을 요약하는 일일 이메일 보고서를 제공하여 감사를 훨씬 쉽게 해줍니다. 이 보고서에는 모든 변경 사항에 대한 변경 전/후 값도 포함됩니다. 이러한 자동화 방식은 방대한 기본 로그를 일일이 훑어보거나 기타 시간이 많이 소요되는 작업을 수행할 필요를 없애 운영 효율성을 높여줍니다.
1:1 데모 요청:
더욱 포괄적인 AD monitoring 를 원하시면 Netwrix Auditor for Active Directory 의 유료 버전도 있습니다.

Netwrix Account Lockout Examiner
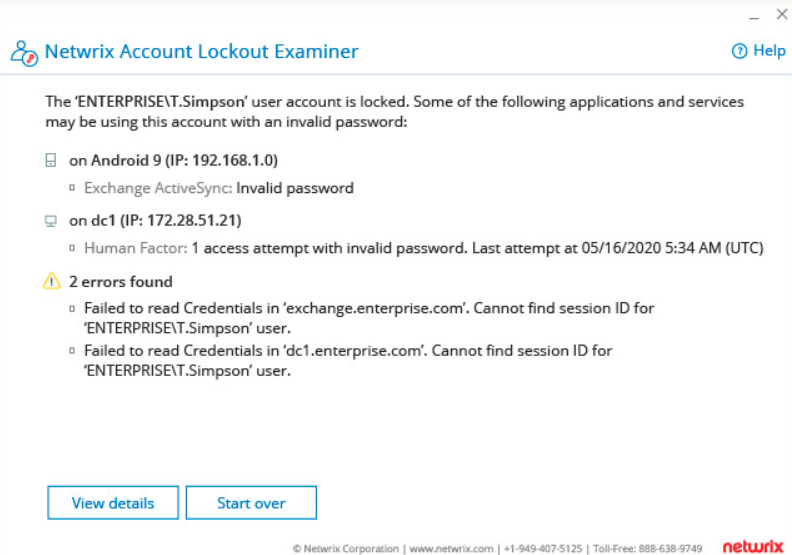
Netwrix Account Lockout Examiner 는 IT 팀이 복잡한 문제라도 빠르게 찾아 해결할 수 있도록 명확한 방법을 제공함으로써, AD 계정 잠금 장애의 문제 해결에 소요되는 시간을 줄여줍니다. 한 번의 클릭으로, 문제의 원인이 잘못 매핑된 네트워크 드라이브이든, 오래된 자격 증명으로 실행 중인 서비스 또는 예약 작업이든, 또는 모바일 기기에 저장된 오래된 비밀번호이든 상관없이 그 근본 원인에 바로 도달할 수 있습니다. 이 기능은 잠긴 서비스 계정에 특히 유용합니다.
무료웨어 다운로드:
Netwrix Account Lockout Examiner 는 사용하기 쉬운 인터페이스를 제공합니다. IT 관리자는 관련 사용자 이름을 입력하기만 하면 계정 잠금 문제의 원인을 파악할 수 있어, 다른 중요한 작업에 집중할 수 있습니다.
Netwrix Effective Permissions Reporting Tool
Netwrix Effective Permissions Reporting Tool 는 Active Directory와 파일 서버 전반에 걸친 사용자 권한을 추적하고 보고하는 과정을 간소화하여, IT 팀이 액세스 권한을 효과적으로 관리하고 사용자가 자신의 역할에 필요한 필수 권한만 보유하도록 보장하기가 더 쉬워집니다.
무료웨어 다운로드:
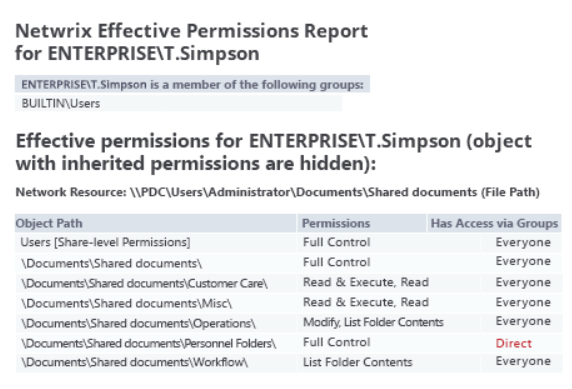
이 도구는 사용자 액세스의 구체적인 내용과 그 액세스가 직접 할당되었는지 또는 상속되었는지에 따라 어떻게 부여되는지를 상세히 설명하는 포괄적인 보고서를 제공합니다. IT 팀은 통합 보고서에서 Active Directory 그룹 멤버십과 파일 공유 권한을 손쉽게 확인할 수 있습니다. 불필요한 액세스 권한을 식별하고 해지함으로써 IT 팀은 보안을 강화하고 침해(브리치) 위험을 최소화할 수 있습니다. 또한 이 도구는 권한이 직무 설명과 조직 역할에 부합함을 보여줌으로써 컴플라이언스 노력을 간소화합니다.
Netwrix Bulk Password Reset
Netwrix Bulk Password Reset 를 사용하면 여러 워크스테이션에 대해 원격으로 한 번에 로컬 관리자 및 사용자 비밀번호를 재설정할 수 있으며, 해당 장치에 로그인할 필요가 없습니다. 이러한 기능은 Windows Server 보안 을 여러 서버에서 로컬 관리자 비밀번호를 신속하게 재설정할 수 있도록 지원함으로써, 조직의 사이버 공격에 대한 취약성을 줄이고 전반적인 보안 태세를 강화합니다.
무료 소프트웨어 다운로드:
Netwrix Inactive User Tracker
Netwrix Inactive User Tracker 는 사용하지 않는 사용자 계정을 식별하는 데 특화된 무료 도구입니다. 계정의 생성 시점(연령)과 비활성 기간에 대한 자세한 보고서는 실제로 조치할 수 있는 정보를 제공하여, 침해의 위험과 privilege escalation 을 완화하기 위해 어떤 계정을 비활성화하거나 삭제해야 하는지 판단할 수 있도록 합니다.
프리웨어 다운로드:
Netwrix Password Expiration Notifier
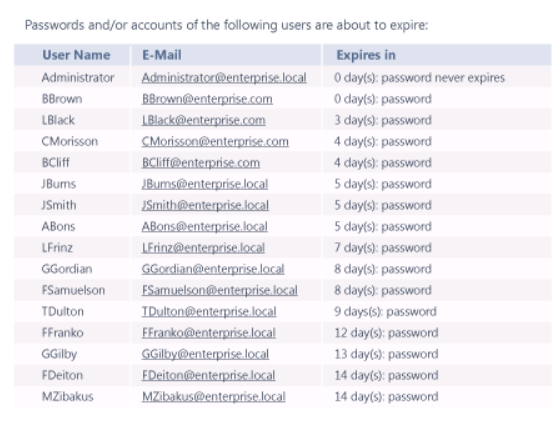
Netwrix Password Expiration Notifier 는 만료되기 전에 비밀번호를 업데이트하도록 사용자와 관리자가 알림을 받을 수 있게 자동으로 이메일을 전송함으로써 AD 비밀번호 관리를 간소화합니다. 또한 임박한 비밀번호 만료에 대한 정기 요약 보고서를 받은편지함으로 직접 전달합니다. 그 결과, 이 도구는 비밀번호 보안 모범 사례를 준수하는 데 도움을 주는 동시에 헬프데스크 업무 부담을 줄여줍니다.
프리웨어 다운로드:
Netwrix Password Policy Enforcer
Netwrix Password Policy Enforcer 는 복잡한 비밀번호 정책 을 쉽게 만들 수 있게 해주는 무료 도구입니다. 사용자, 그룹, 조직 단위에 대해 수백 가지의 맞춤형 정책을 제공하며, 자격 증명 스터핑 및 무차별 대입 공격을 저지하기 위한 정밀한 정책을 구성할 수 있도록 20개 이상의 적용 가능한 규칙도 함께 제공합니다. 약한 비밀번호 를 차단하는 옵션에는 문자 치환 분석과 유출된 비밀번호 해시의 방대한 데이터베이스와의 대조 확인이 포함됩니다.
무료 평가판 다운로드:
Netwrix Password Policy Enforcer 는 CIS, HIPAA, NERC CIP, NIST, PCI DSS 같은 표준을 위한 즉시 사용할 수 있는 템플릿으로 규제 준수를 지원합니다. 또한 정책의 효과성과 준수 여부를 위한 통합 테스트가 포함되어 있어, 변화하는 비밀번호 요구사항과 신규 규정에도 유연하게 대응할 수 있습니다.

Cjwdev Active Directory Info, Free Edition
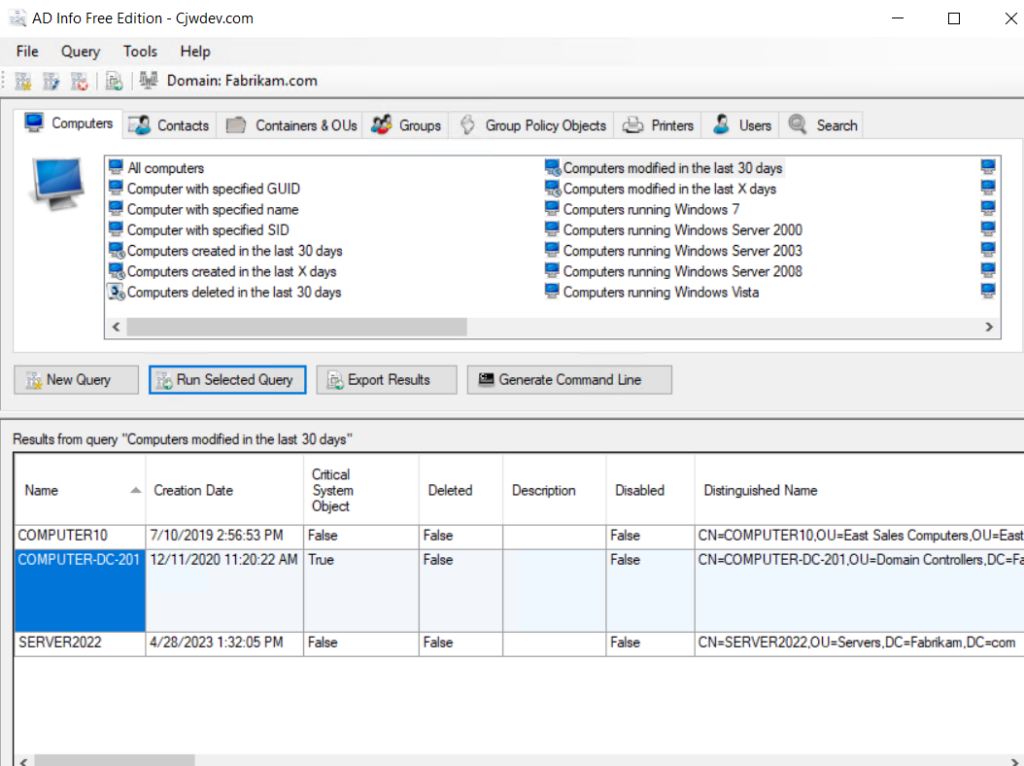
Cjwdev Active Directory Info의 무료 에디션은 사용자가 선택한 속성에 대해 쿼리를 실행할 수 있는 Active Directory 보고 도구입니다. 이 도구의 쿼리는 직접 및 중첩 그룹 멤버십을 처리하며, 복제되지 않는 속성을 각 도메인 컨트롤러에 대해 질의함으로써 정확성을 보장하는 데 도움을 줍니다. 또한 도구는 간단한 도메인 이름과 자격 증명 입력만으로 다중 도메인 쿼리도 지원하여, 다양한 IT 환경에서의 활용성과 범용성을 보장합니다. 사용자는 CSV, HTML 또는 TXT 보고서를 빠르게 생성하여 잠긴 계정, 비활성화된 사용자, “password never expires” 플래그가 설정된 사용자, 그리고 Group Policy object를 최근 30일 동안 수정한 항목 등 다양한 사항을 파악할 수 있습니다.
더 많은 기능을 제공하는 유료 스탠다드 에디션도 구매할 수 있습니다.
Cjwdev AD Permissions Reporter, 무료 에디션
Cjwdev AD Permissions Reporter 의 무료 에디션은 모든 Active Directory 개체에 대한 보안 권한을 보고하는 작업을 간소화합니다. 보고서는 몇 초 만에 실행할 수 있으며 결과를 CSV 또는 HTML 파일로 내보낼 수 있습니다. 더 많은 기능을 제공하는 유료 스탠다드 에디션도 구매할 수 있습니다.
Cjwdev Group Manager
Cjwdev Group Manager 그룹의 관리자가 해당 그룹의 역할과 설정을 관리할 수 있게 해 주며, 구성원 추가 및 제거는 물론 그룹 구성원 목록을 CSV 파일로 내보내는 기능도 제공합니다.
무료 에디션은 하나의 그룹만 관리할 수 있으며, 다른 도메인에서 새 구성원을 추가하거나 추가할 수 없습니다. 더 많은 기능을 제공하는 구매형 표준 에디션도 있습니다.
Cjwdev Managed Service Accounts GUI
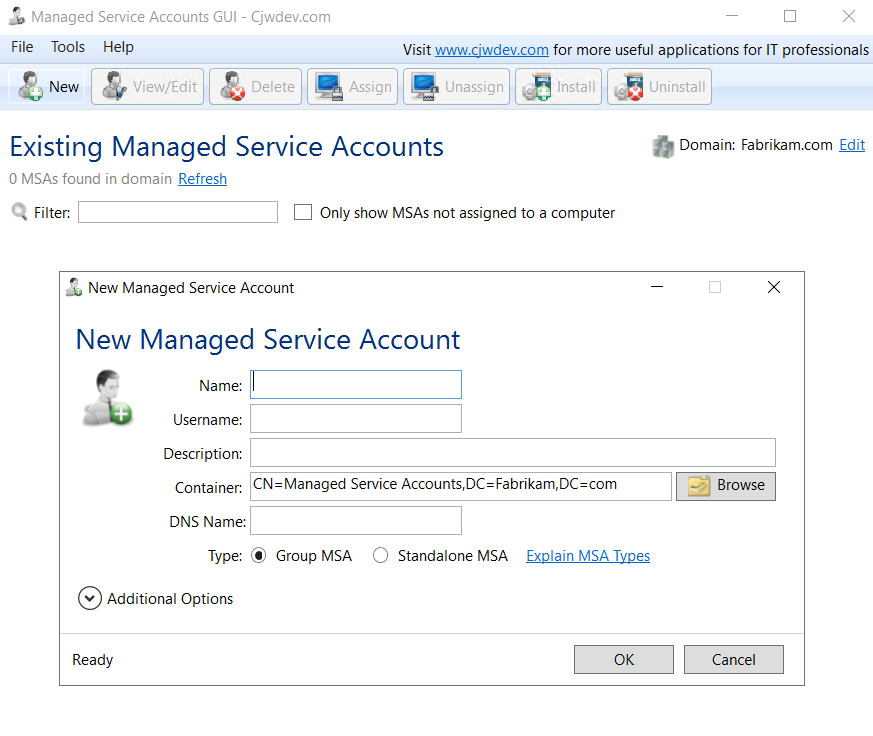
Cjwdev Managed Service Accounts GUI 직관적인 GUI를 사용해 관리 서비스 계정(Managed Service Accounts, MSAs)을 구성할 수 있도록 도와주며, PowerShell 명령을 사용할 필요가 없습니다. 이 도구는 적절한 자격 증명을 통해 여러 도메인 전반에서 관리를 가능하게 합니다.
Cjwdev AD Tidy
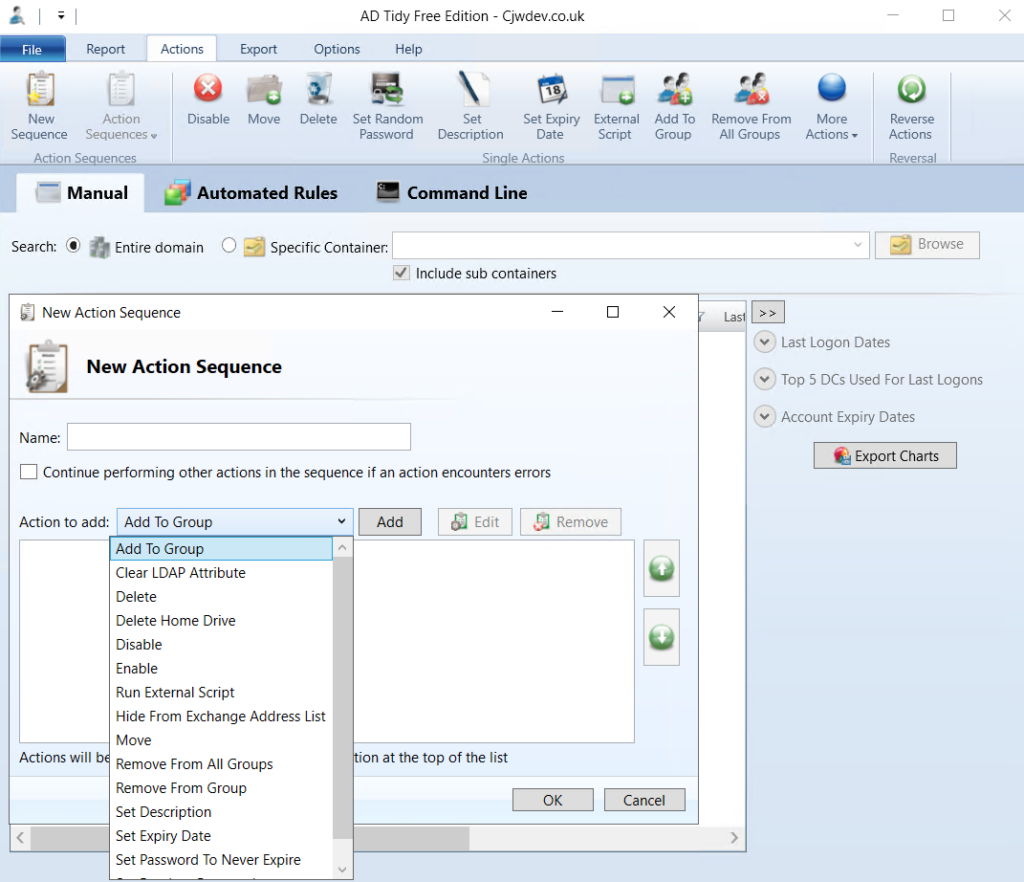
Cjwdev AD Tidy 관리자가 AD 계정을 대량으로 손쉽게 관리하고, 더 이상 사용하지 않거나 비활성화된 계정을 정리할 수 있도록 해줍니다. 또한 여러 계정을 특정 보안 그룹에 추가하거나, 선택한 계정 집합에 대해 임의의 비밀번호 또는 특정 만료일을 설정하는 등 작업을 수행할 수 있는 간단한 인터페이스를 제공합니다.
이 유틸리티는 지정한 기간 동안 사용되지 않은 사용자 및 컴퓨터 계정을 정확히 찾아낼 수 있도록 커스터마이즈 가능한 검색 필터를 제공합니다. 또한 해당 계정을 비활성화하거나 삭제하거나, 다른 OU로 이동하는 옵션도 함께 제공됩니다. AD Tidy는 Active Directory를 체계적으로 유지하고 불필요한 것들로 어수선해지지 않도록 하는 과정을 간소화합니다.
LDAPSoft AD Browser
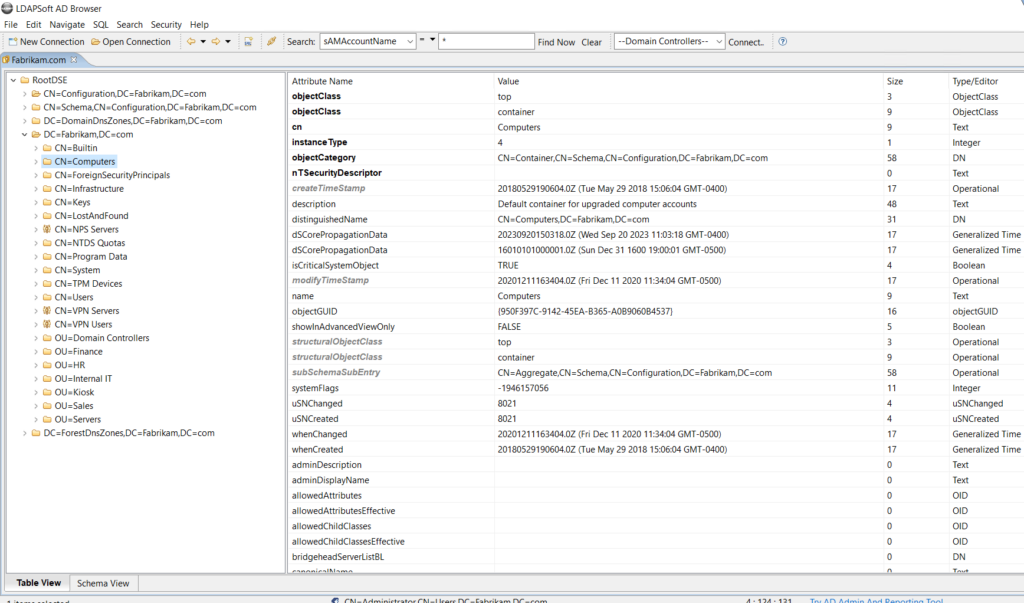
LDAPSoft AD Browser 웹 기반으로 AD를 볼 수 있게 해주어, 읽기 전용 액세스로 AD 계층 구조를 탐색하는 과정을 간소화합니다. 직원 이메일과 이름 같은 자주 찾는 정보에 대해 쉽게 사용할 수 있는 빠른 검색 바를 포함하여, 강력한 텍스트 및 시각적 검색 기능을 제공합니다. AD Browser를 사용하면 사용 가능한 모든 속성을 확인하고 SQL-LDAP 문을 실행할 수 있습니다. 또한 다양한 디렉터리를 폭넓게 지원하며, LDAP의 v2 및 v3 모두와 호환되어 단일 인터페이스로 여러 디렉터리에 원활하게 액세스할 수 있도록 해줍니다.
wiseDATAman Password Control
wiseDATAman Password Control 는 MMC 콘솔에 대한 사용자 친화적인 대안을 IT 지원 팀에 제공함으로써 비밀번호 재설정 프로세스를 간소화합니다. 또한 서비스 계정 비밀번호를 관리할 때 시간을 절약하고 노력을 줄여줄 수 있도록 비밀번호를 대량으로 재설정할 수도 있습니다.
Active Directory 도메인에 최적화되어 있으며, 구성 파일에서 사용자 지정 옵션을 사용할 수 있습니다. 또한 사용자 계정을 활성화하고 비활성화하는 기능도 제공합니다. 무작위 비밀번호를 생성하는 버튼이 있으며, 기본적으로 대문자, 소문자, 숫자가 혼합된 형태로 포함됩니다.
SysOps Tools AD Query
SysOps Tools AD Query 사용자가 특정 사용자 또는 컴퓨터에 대한 정보를 AD에서 빠르게 검색할 수 있도록 해줍니다. 여기에는 일반적으로 읽을 수 없는 스키마 속성도 포함됩니다. 이 도구는 무료이지만, 다운로드에 액세스하려면 회사에서 상당히 많은 개인 정보를 요구합니다.
eBook 다운로드:
RIA-Media SysAdmin Anywhere
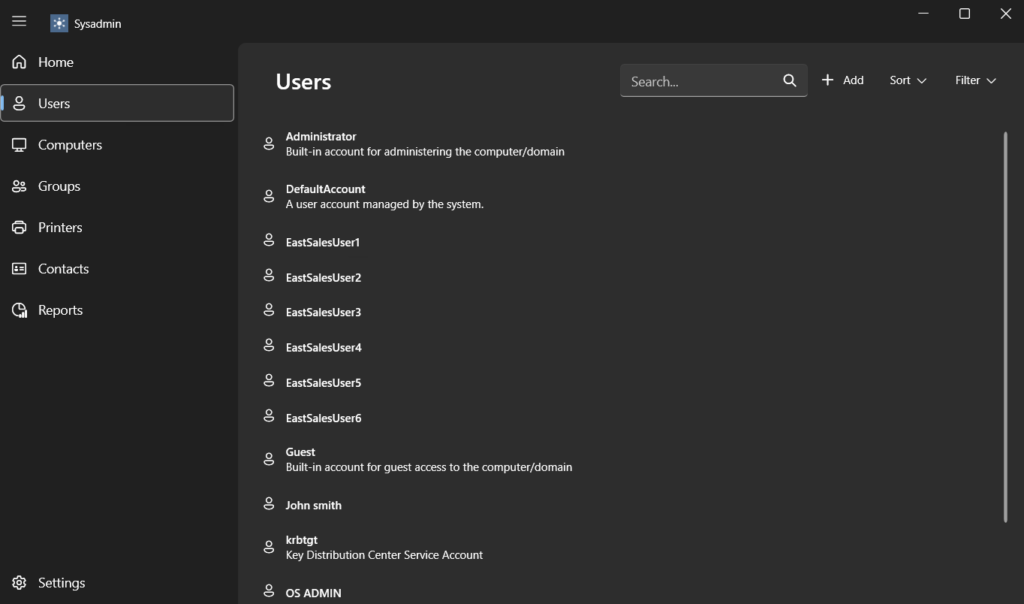
RIA-Media SysAdmin Anywhere Active Directory 기반 네트워크를 관리하기 위한 무료 다목적 도구입니다. 사용자 비밀번호를 재설정하고 개체를 조회하는 데 도움을 주며, 사진을 추가·편집·삭제하여 AD 개체를 관리할 수도 있습니다. 또한 Active Directory 작업을 넘어서는 다양한 다른 기능도 제공합니다.
Spiceworks People View
Spiceworks People View AD 사용자 계정 속성(예: 이메일, 전화번호, 직책, 부서)을 보고 업데이트할 수 있습니다. 사용자의 프로필에 디바이스를 추가해 설치된 소프트웨어 프로그램을 모니터링하고 필요할 때 업데이트할 수도 있습니다. 또한 비밀번호를 재설정하고 사용자 계정을 활성화 또는 비활성화할 수 있습니다. 이 도구는 비밀번호 및 사용자 프로필 관리를 위한 셀프 서비스 웹 포털과, 모든 디바이스의 실시간 상태 모니터링도 제공합니다.
유료 Active Directory 관리 도구
아래는 라이선스가 필요하지만, 어떤 형태로든 무료 평가판을 제공하는 AD(Active Directory) 관리 도구들입니다.
MaxPowerSoft Active Directory Reports
MaxPowerSoft Active Directory Reports 는 관리자가 Active Directory 인프라를 관리하고 감사(audit)할 수 있도록 돕습니다. 직관적인 인터페이스를 통해 사용자는 사용자 계정, 그룹 멤버십, 조직 단위, 권한 등 다양한 항목에 대해 자세한 보고서를 생성할 수 있습니다. 이러한 보고서는 보안을 강화하고 내부 정책 및 외부 규정에 대한 준수(compliance)를 입증하는 데 활용할 수 있습니다. 예를 들어, 사용자는 이상 징후가 있는 변경 사항을 식별하고, 비활성 또는 만료된 계정을 정확히 찾아내며, 비밀번호 상태를 확인하고 로그인 활동을 검토할 수 있습니다. 보고서는 서로 다른 감사 및 준수 요구 사항을 충족하기 위해 다양한 형식으로 내보낼 수 있어, AD 관리를 최적화하려는 모든 조직에 적합한 다목적 도구입니다. 무료 2주 평가판에 가입할 수 있습니다.
ENow
ENow AD Monitoring & Reporting은 단일 화면에서 AD 환경을 실시간으로 모니터링할 수 있게 해줍니다. 도메인 컨트롤러, DNS, 도메인 복제 등 모든 핵심 AD 구성 요소 전반에서 발생하는 오류와 장애를 식별하는 데 도움이 됩니다. 문제를 초기에 파악하면 더 큰 문제로 발전하기 전에 이를 완화할 수 있습니다. 이 회사는 이 도구의 무료 버전을 제공하지는 않지만, 사용자는 14일 무료 평가판에 등록할 수 있습니다.
관련 블로그 게시물을 읽어보세요:
AlbusBit AD FastReporter
AlbusBit AD FastReporter 는 IT 담당자가 AD 보고서를 생성, 저장, 예약 및 공유할 수 있도록 쉽게 해줍니다. 이 제품에는 AD 인프라에 대한 다양한 사전 정의 보고서가 포함되어 있으며, 보고서 생성을 간단한 3단계 프로세스로 압축해 줍니다. 다만 조건과 기준을 입력해 사용자 지정 보고서를 만들 수 있는 기능은 Pro 버전에서만 제공됩니다. 7일 무료 체험판을 다운로드할 수 있습니다.
Softerra LDAP Administrator
Softerra LDAP Administrator 는 LDAP (Lightweight Directory Access Protocol) 디렉터리를 관리하기 위한 다목적 도구입니다. 직관적인 인터페이스를 통해 관리자는 디렉터리 항목을 손쉽게 탐색, 검색 및 수정할 수 있습니다. 이 애플리케이션은 여러 LDAP 서비스를 지원하며, 강력한 검색 기능, 스키마 편집, 그리고 액세스 제어 관리 와 같은 고급 기능을 제공합니다. 또한 디렉터리 동기화, 데이터 가져오기/내보내기, 보안 구성 같은 복잡한 작업도 간소화해 줍니다. 다양한 수준의 전문성을 가진 IT 전문가에게 적합합니다. 해당 벤더는 30일 무료 체험판을 제공합니다.
SolarWinds Active Directory 관리 도구
SolarWinds는 보안과 규정 준수를 강화하기 위해 다양한 복잡한 AD 작업을 더 쉽게 처리하고 자동화할 수 있도록 도구 모음을 제공합니다. 포함된 영역으로는 사용자 계정 관리, 그룹 관리, 비밀번호 관리, 컴플라이언스 및 감사(감사) 리포팅, Group Policy 관리가 있습니다. 필요에 맞는 올바른 도구를 찾으려면 SolarWinds 웹사이트를 방문해 해당 웹사이트를 자세히 읽어보는 것이 좋습니다. 이들 중 어떤 것이든 30일 평가판 기간 동안 테스트해 볼 수 있습니다.
Softerra Adaxes
Softerra Adaxes 는 AD, Azure AD, Exchange 및 Microsoft 365를 단일하게 관리하기 위한 강력한 솔루션입니다. 이 제품은 관리 권한의 위임을 간단하게 만들고, 사전(선제) 모니터링으로 보안을 강화하며, 셀프서비스 기능을 제공하여 헬프데스크 부담을 줄여줍니다. 또한 고급 보고 기능을 통해 컴플라이언스와 감사(감사)에 도움을 주며, 사용자 지정 가능한 인터페이스는 IT 팀 내의 고유한 역할에 맞게 조정됩니다. 여러 AD 도메인 또는 하이브리드 환경을 운영하는 조직에 적합한 솔루션입니다. 30일 동안 무료로 체험해 볼 수 있습니다.
Zohno Z-Hire 및 Z-Term
Zohno Z-Hire 및 Z-Term 은(는) 단일 작업용 도구입니다. Z-Hire는 신규 채용자의 사용자 계정 생성 프로세스를, Exchange 메일박스 및 Active Directory와 Lync 계정에 대한 IT 사용자 계정 생성 작업을 자동화하여 더 빠르게 처리합니다. Zohno는 Z-hire가 계정 배포 시간을 600%까지 줄일 수 있다고 주장합니다.
Z-Term은 직원이 회사를 퇴사할 때 IT 관리자가 단일 인터페이스에서 일반적인 작업을 수행할 수 있도록 해줍니다. 두 도구 모두 무료 평가판을 제공합니다.
ManageEngine ADManager Plus
ManageEngine ADManager Plus 는(은) 다양한 AD 관리 작업을 간소화합니다. 사용자 계정 및 기타 AD 개체를 대량으로 관리할 수 있도록 도와주고, 상세 보고서를 제공하며, 사용자 프로비저닝 및 디프로비저닝과 같은 일상적인 작업을 자동화합니다. 역할 기반 액세스 제어를 통해 보안을 보장하면서도 위임을 쉽게 합니다. 또한 티켓팅을 관리하기 위한 워크플로우도 제공합니다. ADManager Plus를 30일 동안 무료로 사용할 수 있습니다.
CENTREL Solutions XIA Automation
CENTREL Solutions XIA Automation Active Directory, Exchange 및 Microsoft 365에서 사용자 계정을 자동으로 프로비저닝합니다. 또한 대량 계정 프로비저닝과 비밀번호 변경 같은 일반적인 관리 작업을 자동화하거나 위임할 수도 있습니다. 웹 인터페이스나 모바일 기기를 사용해 이 모든 작업을 수행할 수 있어, 매우 다재다능한 도구입니다. 30일 무료 평가판으로 다운로드할 수 있습니다.
Netwrix Auditor for Active Directory
결론
선택할 수 있는 옵션이 너무 많기 때문에 필요에 맞는 AD 관리 도구의 적절한 조합을 찾는 데 어려움이 있을 수 있습니다. 가장 효과적인 전략은 여러 도구를 설치해 보고, 실제 AD 환경에서 직접 사용해 보는 것입니다. 이를 통해 특정 요구 사항과 선호도에 대해 각 도구가 얼마나 잘 작동하는지 파악할 수 있습니다.
자주 묻는 질문
아주 인기가 많은 고급 AD 관리 도구는 무엇인가요?
Windows PowerShell 의 Active Directory 모듈은 아마도 가장 인기 있고 정교한 AD 도구일 것입니다. 명령줄 셸과 스크립팅을 통해 작업 자동화와 구성 관리를 가능하게 합니다. PowerShell을 사용하여 AD 도메인, 컴퓨터, 사용자, 그룹 등을 관리할 수 있습니다.
AD 사용자 관리를 위해 사용하는 두 가지 Microsoft 도구는 무엇인가요?
Microsoft는 AD 사용자를 관리하는 데 사용할 수 있는 두 가지 도구를 제공합니다.
- Active Directory Users and Computers (ADUC)는 사용자 계정, 그룹 및 컴퓨터 계정을 관리하는 데 사용됩니다. 사용자 계정을 만들고 삭제할 수 있으며, 사용자 계정 속성을 변경하고, 암호를 재설정하고, 그룹 구성원을 추가하거나 제거하는 등 다양한 작업을 수행할 수 있습니다.
- The Active Directory Administrative Center를 사용하면 ADUC와 동일한 모든 작업을 수행할 수 있을 뿐 아니라 그보다 더 많은 작업도 할 수 있습니다. 이 도구는 사용자, 그룹, 컴퓨터, 도메인 및 사이트를 포함하여 Active Directory의 모든 측면을 관리하기 위한 그래픽 사용자 인터페이스를 제공합니다.
무료 Directory Management 도구 선택 방법
Netwrix PingCastle은 공격자가 먼저 찾기 전에 알려진 공격 경로와 잘못된 구성을 기준으로 Active Directory 도메인을 평가합니다.
이 목록은 비용과 실제 기능에 따라 분류된 알아야 할 Active Directory 관리 도구를 다룹니다. 일부는 영구 무료이며, 일부는 객체 수 제한까지 무료이고, 일부는 만료되는 평가판입니다.
도구는 그 격차의 큰 부분입니다. 올바른 AD 도구는 일상 업무를 단축하고, 감사관보다 먼저 문제를 발견하며, 소규모 팀이 그렇지 않으면 더 많은 인력이 필요한 환경을 관리할 수 있게 합니다. 잘못된 도구는 잘못된 보안 감각을 만듭니다.
잘 선택하는 것은 네 가지 기준에 달려 있으며, 한 번 설치하고 잊혀진 대부분의 도구는 적어도 하나 이상의 기준을 충족하지 못합니다.
범위가 가장 먼저 고려되는 사항입니다. 단일 작업 유틸리티는 잠긴 계정 추적과 같은 한 가지 문제를 잘 해결하는 반면, 더 광범위한 제품은 프로비저닝, 보고 및 감사를 함께 다룹니다. 대부분의 팀은 하나의 라이선스 제품과 함께 여러 유틸리티를 실행합니다.
Active Directory(AD)는 대부분 조직에서 주요 신원 저장소로 남아 있으며, 이는 침입자가 가장 먼저 찾는 장소이기도 합니다. The Netwrix 2026 Data and Identity Security Report 설문조사에서 보안 및 IT 리더의 73%가 자신들의 AD가 권한 상승 잘못 구성에서 완전히 자유롭지 않다고 답했으며, 36%만이 지난 12개월 동안 포괄적인 AD 보안 평가를 수행했다고 밝혔습니다.
Active Directory 관리를 위한 Microsoft 도구
감사 추적은 팀이 사후에야 발견하는 공백인 경우가 많습니다. 보고 도구는 현재 상태를 보여주므로 누가 언제 무엇을 변경했는지 보여줘야 한다면 AD의 변경 사항을 추적하는 솔루션이 필요합니다.
액세스 모델도 똑같이 중요합니다. 읽기 전용 도구는 주니어 직원과 헬프데스크 팀에 안전하게 제공할 수 있지만, AD에 쓰는 모든 것은 더 엄격한 제어가 필요합니다. 잘못된 조직 단위(OU)에 대량 작업을 적용하면 되돌리기 어렵기 때문입니다. 적절한 Active Directory delegation은(는) 누군가가 광범위한 권한을 필요로 하는 빈도를 줄여줍니다.
이 목록에서 "무료"는 세 가지 다른 의미를 가지며, 공급업체는 어떤 의미인지 거의 명시하지 않습니다. 일부 도구는 영구적으로 무료이고, 일부는 객체 수로 제한된 무료 버전이며, 일부는 만료되는 평가판입니다. 반복 프로세스를 구축하기 전에 어떤 것을 받는지 확인하세요.
Microsoft는 특정 관리 작업에 맞춘 AD 도구 세트를 제공합니다. 이 도구들은 Windows Server 내에서 직접 사용할 수 있으며, Remote Server Administration Tools (RSAT)를 설치하면 Windows 10 또는 Windows 11에서도 실행할 수 있습니다.
가장 일반적으로 사용되는 Microsoft AD 도구는 다음과 같습니다:
- Active Directory Administrative Center (ADAC): ADUC의 현대적 대안으로서 ADAC는 Active Directory 휴지통, 세분화된 암호 정책 관리, 그리고 인터페이스에서 수행된 모든 작업 뒤에 있는 cmdlet을 보여주는 PowerShell 기록 뷰어를 추가합니다. 이 마지막 기능은 ADAC를 AD 스크립팅을 배우는 실용적인 방법으로 만듭니다.
- Active Directory Sites and Services: 이 도구는 도메인 컨트롤러(DC) 간 복제를 관리하고 AD 네트워크 토폴로지를 구성합니다.
- Active Directory Users and Computers (ADUC): 이 Microsoft Management Console(MMC) 스냅인은 사용자 프로비저닝 및 그룹, 컴퓨터, OU 관리를 포함한 일상 업무를 처리합니다. ADUC 설치 및 사용 에는 워크스테이션에서 RSAT 기능만 활성화되어 있으면 됩니다.
- Group Policy Management Console(GPMC): 이 콘솔은 Group Policy objects(GPOs)를 생성하고 관리하며, 네트워크 전반에 걸쳐 사용자 및 컴퓨터 환경을 중앙에서 구성합니다. 보안 설정부터 소프트웨어 배포까지 포함됩니다. Group Policy 관리에 대한 궁극적인 가이드가 더 자세히 설명합니다.
- ADSI Edit: 모든 AD 객체의 모든 속성을 노출하는 저수준 편집기이며, 다른 콘솔에서 숨기는 속성도 포함됩니다. 강력하고 무자비하므로 최후의 수단으로 사용하세요.
무료 서드파티 Active Directory 관리 도구
Active Directory 탐색기
이 도구들은 기본적인 AD 관리를 처리하지만 자동화 및 보고 깊이에는 미치지 못합니다.
아래 도구들은 실행 비용이 들지 않지만, “무료”라는 조건은 경우마다 다릅니다.
- System Center Configuration Manager (SCCM): SCCM은 애플리케이션, 업데이트 및 운영 체제 배포부터 인벤토리 및 규정 준수 관리에 이르기까지 더 큰 환경을 포괄합니다.
Active Directory Explorer가 디렉터리 객체 및 속성을 탐색합니다
Microsoft AdRestore
Active Directory Explorer(AD Explorer)는 AD를 보고 편집할 수 있는 무료 Sysinternals 유틸리티입니다. 디렉터리를 탐색하고, 즐겨찾기 위치를 저장하며, 객체 속성과 속성을 검사합니다. 관리자는 권한을 수정하고, 객체의 스키마를 검토하며, 저장 및 재사용할 복잡한 검색을 생성할 수 있습니다.
가장 유용한 기능은 스냅샷입니다. AD Explorer는 오프라인 분석을 위해 AD 데이터베이스를 캡처한 후 라이브 디렉터리에 연결된 것처럼 스냅샷을 로드합니다. 내장된 비교 도구는 두 스냅샷 간의 객체, 속성 및 권한 차이를 강조하여 모니터링 제품 없이 대략적인 변경 기록을 제공합니다.
Microsoft AdRestore가 명령줄에서 tombstoned AD 객체를 나열합니다
Netwrix Auditor for Active Directory 커뮤니티 에디션
Windows Server 2003는 삭제되었거나 tombstone 상태인 객체 복원을 도입했습니다. Microsoft AdRestore는 도메인 내 tombstone 객체를 나열하고 개별적으로 복원하는 단일 작업 명령줄 도구입니다. Windows Server 2008 R2 이후 버전에서는 ADAC의 Active Directory 휴지통이 대부분의 복원 작업을 더 깔끔하게 처리하므로 AdRestore는 주로 구형 환경에서 사용됩니다.
Netwrix Auditor for Active Directory Community Edition은 사용자 로그인 및 AD 사용자, 그룹, OU, GPO 링크 및 정책 변경 사항을 추적하며, 지난 24시간 동안의 일일 요약을 이메일로 전송합니다. 만료일 없는 무료 다운로드입니다.
Netwrix Account Lockout Examiner
평가판 기간이나 만료 없이 무료로 다운로드할 수 있으며, Windows 8.1 이상과 .NET Framework 4.5가 필요합니다.
Netwrix Account Lockout Examiner가 잠긴 AD 계정의 근본 원인을 보여줍니다.
무료 버전은 무엇이 언제 변경되었는지 보고하지만, 어떤 계정이 변경했는지는 식별하지 않습니다. 또한 PCI DSS, HIPAA, GDPR과 같은 표준에 매핑된 사전 정의된 규정 준수 보고서, 대시보드, 장기 저장, 역할 기반 액세스 제어, 알림, 대화형 검색 기능을 포함하지 않으며 요약을 한 명의 수신자에게만 전송합니다. 따라서 규정 준수 아카이브보다는 일상적인 문제 해결 도구로 사용됩니다.
Netwrix Account Lockout Examiner는 AD 계정 잠금 문제 해결에 소요되는 시간을 줄여줍니다. 한 번의 클릭으로 네트워크 드라이브 잘못 매핑, 만료된 자격 증명으로 실행 중인 서비스 또는 예약 작업, 모바일 장치에 캐시된 오래된 비밀번호 등 원인을 추적합니다. 일반적으로 진단이 가장 어려운 잠긴 서비스 계정에서 특히 유용합니다.
Netwrix 효과적인 권한 보고 도구
AD 및 파일 서버 권한에 대한 Netwrix Effective Permissions Reporting Tool 출력
Netwrix Effective Permissions Reporting Tool는 Active Directory 및 파일 서버 전반의 사용자 권한을 보고하며, 명시적으로 할당된 권한과 그룹 멤버십을 통해 상속된 권한을 구분합니다. 이 구분이 액세스 검토 시 결과를 유용하게 만듭니다.
Netwrix 대량 비밀번호 재설정
Netwrix Inactive User Tracker
Netwrix Auditor는 무료 Community Edition이 멈추는 지점부터 시작하여 누가 무엇을 변경했는지 추적, 규정 준수 매핑 보고 및 장기 보존 기능을 추가합니다. 무료 평가판을 시작하세요.
이 도구는 라이선스 비용이나 시간 제한 없이 무료입니다. 현재 누가 접근 권한을 가지고 있는지 시점별로 보여주며, 누가 언제 접근 권한을 변경했는지는 기록하지 않으므로 기록이 필요하면 변경 추적과 함께 사용하세요. 효과적인 권한을 정기적으로 검토하는 것은 최소 권한 원칙을 향한 실용적인 단계입니다.
Netwrix Bulk Password Reset는 여러 워크스테이션의 로컬 관리자 및 사용자 암호를 한 번에 원격으로, 각 컴퓨터에 로그인하지 않고 재설정합니다. 특정 컴퓨터, OU 또는 전체 도메인을 대상으로 하거나 텍스트 파일에서 사용자 지정 컴퓨터 목록을 가져올 수 있습니다. 라이선스 비용 없이 무료이며 만료되지 않습니다.
Netwrix Password Expiration Notifier
Netwrix Inactive User Tracker 휴면 사용자 계정을 찾아 해당 계정의 생성일과 비활성 기간을 보고하여 비활성화 또는 삭제할 대상을 결정할 수 있습니다. 90일과 같은 임계값을 설정하면 도구가 해당 계정을 비활성화하거나 지정된 OU로 일정에 따라 이동합니다.
다가오는 비밀번호 만료에 대한 Netwrix Password Expiration Notifier 요약 보고서
온프레미스 도메인 컨트롤러를 직접 쿼리하며 Entra ID는 포함하지 않습니다. 이는 정리가 두 곳 모두에 걸쳐야 할 경우 중요합니다. 유휴 계정은 항상 위험 요소이며, 활성 자격 증명을 가진 모든 휴면 계정은 privilege escalation의 후보입니다.
Cjwdev Active Directory Info, 무료 버전
사용하지 않는 계정을 정리하고 권한을 검토하는 작업은 감사가 요구할 때까지 가장 자주 미뤄지는 두 가지 작업입니다. 마지막 포괄적인 AD 평가가 1년 이상 지났다면 다른 도구를 추가하기보다 그곳부터 시작하세요.
Netwrix Password Expiration Notifier는 비밀번호 만료 전에 사용자와 관리자에게 이메일을 보내고 다가오는 만료 요약 보고서를 전송합니다. 만료된 비밀번호가 적을수록 헬프데스크 호출이 줄어들며, 수동 추적 없이 정책에 맞게 비밀번호 교체를 유지합니다. 만료 기한 없는 무료 다운로드입니다.
Cjwdev Active Directory Info가 속성 수준 AD 보고서를 생성합니다
Cjwdev Active Directory Info 무료 버전은 선택한 속성에 대해 쿼리를 실행합니다. 직접 및 중첩 그룹 멤버십을 해결하고 각 도메인 컨트롤러에 대해 복제되지 않은 속성을 쿼리하여 다중 DC 환경에서 결과의 정확성을 유지합니다.
Cjwdev AD Permissions Reporter, 무료 버전
멀티 도메인 쿼리는 간단한 도메인 이름과 자격 증명 입력으로 작동하며, 잠긴 계정, 비활성 사용자, "password never expires"로 표시된 계정 및 지난 30일 동안 수정된 GPO를 포함하는 보고서를 CSV, HTML 또는 TXT로 내보냅니다.
Cjwdev 그룹 관리자
Cjwdev AD Permissions Reporter 무료 버전은 AD 객체의 보안 권한을 보고하며 결과를 CSV 또는 HTML로 내보냅니다. 유료 Standard 버전은 더 많은 보고 옵션을 추가합니다.
Cjwdev Managed Service Accounts GUI
Cjwdev AD Tidy
Cjwdev 관리 서비스 계정 GUI에서 MSA 구성
Cjwdev Group Manager는 그룹 소유자가 그룹의 구성원 및 설정을 관리할 수 있게 하며, 구성원 추가 및 제거, 구성원 목록을 CSV로 내보내는 기능을 포함합니다. 이렇게 그룹 관리를 위임하면 도메인 관리자 계정에서 일상적인 구성원 변경을 분리할 수 있습니다.
Cjwdev Managed Service Accounts GUI는 PowerShell 대신 인터페이스를 통해 group managed service accounts를 구성하며, 적절한 자격 증명을 사용하여 여러 도메인에서 작동합니다.
Cjwdev AD Tidy가 대량 정리를 위해 비활성 계정을 식별합니다
LDAPSoft AD Browser
Cjwdev AD Tidy는 AD 계정을 대량으로 관리하고 오래되었거나 비활성화된 계정을 정리합니다. 일반적인 작업에는 많은 계정을 보안 그룹에 추가하거나 무작위 비밀번호 또는 특정 만료일을 여러 계정에 설정하는 것이 포함됩니다.
읽기 전용 모드에서 AD 객체 속성을 표시하는 LDAPSoft AD Browser
LDAPSoft AD Browser는 AD 계층 구조에 대한 읽기 전용 액세스를 제공하며, 직원 이메일 및 이름과 같은 일반 조회를 위한 빠른 검색창을 포함한 텍스트 및 시각적 검색 기능을 제공합니다. 모든 사용 가능한 속성을 표시하고 SQL-LDAP 명령문을 실행하며 여러 디렉터리에서 Lightweight Directory Access Protocol (LDAP) 버전 2 및 3을 지원합니다.
현재 버전은 64비트 전용으로 배포되는 Windows 데스크톱 애플리케이션이며, 상업적 및 비상업적 용도로 무료입니다. 읽기 전용 액세스는 내용을 변경하지 않고 조회해야 하는 직원에게 안전하게 제공할 수 있습니다.
wiseDATAman 비밀번호 제어
SysOp Tools AD 쿼리
어디서나 SysAdmin
Active Directory 관리를 위한 SysAdmin Anywhere 웹 인터페이스
wiseDATAman Password Control은 헬프데스크 팀에게 MMC 콘솔 대신 비밀번호 재설정을 위한 대안을 제공하며, 서비스 계정 관리를 위한 대량 재설정을 포함하여 시간을 절약합니다. 이 도구는 게시자와 함께 폐쇄된 wisesoft.co.uk 사이트에서 wisedataman.com으로 이전되었으며, 무료로 제공되고 더 이상 등록이 필요하지 않습니다. 견고한 Active Directory password policy와 함께 사용하여 재설정 시 약한 자격 증명이 다시 도입되지 않도록 하세요.
SysOp Tools AD Query는 일반적으로 읽을 수 없는 스키마 속성을 포함하여 특정 사용자 또는 컴퓨터를 조회하고 결과를 XML로 내보냅니다. 설치 없이 실행됩니다. 두 가지 조건이 적용됩니다. 비상업적 용도로만 무료이며, 다운로드 전에 공급업체가 상당한 양의 개인 정보를 요청합니다.
SysAdmin Anywhere는 AD 기반 네트워크 관리를 위한 무료 다목적 도구로, 비밀번호 재설정, 객체 쿼리 및 객체 관리뿐만 아니라 AD 자체를 넘어선 인벤토리 및 보고 기능을 제공합니다. 이 프로젝트는 현재 오픈 소스이며, 소스 코드는 패키지 릴리스와 함께 GitHub에 공개되어 있습니다.
유료 Active Directory 관리 도구
아래 나열된 여러 제품은 해당되는 경우에 한해 평가판만 제공하는 대신 라이선스 버전과 함께 무료 에디션을 제공합니다.
ManageEngine ADManager Plus
AlbusBit AD FastReporter
무료 도구는 여기서 대부분의 일상 작업을 처리합니다: 계정 잠금, 권한 스냅샷, 사용하지 않는 계정 정리. "현재 상태가 무엇인가"에서 "무엇이 언제 변경되었는지 증명하라"는 질문으로 바뀔 때 차이가 발생하며, 이때 Netwrix Auditor가 무료 Community Edition에서 이어집니다.1:1 데모 요청를 통해 자체 도메인에 대한 검색 가능한 감사 추적을 확인하세요
ManageEngine ADManager Plus는 사용자 계정 및 기타 AD 개체의 대량 관리를 처리하며, 상세 보고서와 프로비저닝 및 디프로비저닝 자동화를 제공합니다. 역할 기반 액세스 제어는 위임을 지원하며, 내장된 워크플로우는 티켓 관리를 포함합니다.
ADManager Plus는 이제 평가판 대신 무료 에디션을 제공합니다. 무료 등급은 최대 100개의 도메인 객체를 포함하며 200개 이상의 AD 보고서와 사용자 및 컴퓨터 관리를 포함하여 소규모 도메인이나 철저한 평가에 충분합니다. 라이선스가 있는 Standard 및 Professional 에디션은 객체 제한을 해제하고 자동화를 추가합니다.
AlbusBit AD FastReporter는 미리 정의된 다양한 보고서와 3단계 생성 프로세스를 통해 AD 보고서를 생성, 저장, 예약 및 공유합니다.
MaxPowerSoft Active Directory 보고서
무료 버전은 기간 제한이 없습니다. 8개 카테고리에서 250개 이상의 보고서, 370개 필드의 맞춤 설정, 여러 도메인 연결을 포함합니다. 내보내기, 보고서 저장, 맞춤 필터, 자동 일정 예약 및 우선 지원은 $149부터 시작하는 Pro 버전에 포함되어 있습니다. 화면에서 보고서만 읽는 팀은 무료 버전을 무기한 사용할 수 있습니다.
전체 라이선스 아래에 두 가지 옵션이 있습니다. AD Reports Lite는 200개 객체로 제한된 무료 버전이며, 전체 제품은 무제한 객체와 신용카드 없이 2주간 평가판을 제공합니다. 라이선스는 관리자 사용자별입니다.
SolarWinds Access Rights Manager
MaxPowerSoft Active Directory Reports는 사용자 계정, 그룹 멤버십, OU 및 권한에 대한 보고서를 생성하여 보안 검토와 규정 준수 증거를 지원합니다. 관리자는 이상 변경을 식별하고, 비활성 또는 만료된 계정을 찾고, 비밀번호 상태를 확인하며 로그인 활동을 검토한 후 여러 형식으로 내보낼 수 있습니다. 최근 릴리스는 온프레미스 AD와 함께 Entra ID에 대한 지원을 확장했습니다.
30일 평가판에는 전체 버전에 포함된 모든 기능이 포함되어 있습니다. 프로비저닝, 권한 변경, 워크플로 자동화 및 위임을 해제하는 Full Edition은 $3,448부터 시작합니다.
Adaxes
SolarWinds Access Rights Manager (ARM)은 사용자 및 그룹 관리, 비밀번호 관리, 규정 준수 및 감사 보고, Group Policy 관리를 포함한 AD 작업을 자동화합니다. 이 제품은 이전에 8MAN이었으며 SolarWinds가 인수하여 리브랜딩했기 때문에 이전 리뷰와 문서에는 여전히 해당 이름이 사용됩니다.
이 제품은 이제 Softerra Adaxes가 아닌 단순히 Adaxes로 판매되며, 문서에서는 Azure AD 대신 Entra ID를 참조합니다.
Softerra LDAP 관리자
ENow AD 모니터링 및 보고
Adaxes는 Active Directory, Entra ID, Exchange 및 Microsoft 365를 하나의 인터페이스에서 통합 관리합니다. 관리 권한 위임, 사전 모니터링 및 헬프데스크 부담을 줄이는 셀프 서비스 기능을 처리하며, 보고서는 규정 준수 및 감사 작업을 지원합니다. 여러 AD 도메인 또는 하이브리드 환경을 운영하는 조직에 적합합니다. 무료 평가판을 제공합니다.
Zohno Z-Hire 및 Z-Term
Softerra LDAP Administrator는 LDAP 디렉터리를 직접 관리하여 관리자가 디렉터리 항목을 탐색, 검색 및 수정할 수 있도록 합니다. 여러 LDAP 서비스를 지원하며 스키마 편집, 액세스 제어 관리, 디렉터리 동기화 및 데이터 가져오기 및 내보내기를 추가합니다. 공급업체는 30일 무료 평가판을 제공합니다.
CENTREL 솔루션 XIA 자동화
Zohno Z-Hire와 Z-Term은 직원 수명 주기의 양 끝을 다루는 단일 작업 도구입니다. Z-Hire는 Active Directory, Exchange 및 Microsoft 365에서 신입 사원의 계정 생성을 자동화하고, Z-Term은 퇴사 시 연결된 시스템 전반에서 계정을 비활성화하고 접근 권한을 제거합니다. 두 제품 모두 체험판을 제공합니다.
ENow AD Monitoring and Reporting은 하나의 콘솔에서 AD 환경을 실시간으로 감시하며 도메인 컨트롤러, DNS 및 복제 전반의 결함을 식별하여 사용자가 인지하기 전에 문제를 발견합니다. 무료 버전은 없지만 평가판이 제공되며, 이는 Active Directory 모니터링 도구 범주에 속하며 일회성 점검이 아닌 지속적인 인프라 가시성을 위해 설계되었습니다.
무료 도구가 더 이상 충분하지 않을 때
Netwrix Access Analyzer는 Active Directory와 파일 시스템 전반의 실제 권한을 한 번에 계산하여 감사자가 묻기 전에 누가 무엇에 접근할 수 있는지 정확히 보여줍니다. 무료 평가판을 요청하세요.
CENTREL Solutions XIA Automation은 Active Directory, Exchange 및 Microsoft 365에서 사용자 계정을 프로비저닝하며, CSV를 통한 대량 프로비저닝을 포함하여 대량 프로비저닝 및 비밀번호 변경과 같은 일상 업무를 자동화하거나 위임합니다. 관리자는 웹 인터페이스 또는 모바일 기기를 통해 작업하며, 무약정 체험판을 제공합니다.
무료 유틸리티는 특정 작업에 적합합니다: 오래된 계정 찾기, 잠금 해제, 권한 보고서 생성 등. 하지만 도메인 전체에서 변경된 내용을 지속적으로 기록하거나, 변경해서는 안 되는 사항이 변경될 때 알림을 제공하거나, 감사자가 추가 질문 없이 수락하는 보고서는 제공하지 않습니다.
Netwrix가 Active Directory 관리 및 보안을 지원하는 방법
Netwrix Auditor
Netwrix는 AD 관리와 AD 보안을 하나의 통합 도구가 아닌 별도의 제품으로 제공하므로, 적합한 선택은 수행하려는 작업에 따라 다릅니다.
근본적인 문제는 대부분의 AD 손상이 발생할 때 일반적인 관리처럼 보인다는 점이며, 이는 가장 흔한 AD 관리 실수 뒤에 있는 패턴으로, 이미 모니터링이 적용된 환경에서도 계속해서 반복됩니다.
팀은 보통 세 가지 순간 중 하나에서 그 선을 넘습니다. 첫 번째는 감사 시점으로, 누군가가 8개월 전에 계정에 privileged access를 부여한 사람이 누구인지 묻지만 스택 내에서는 답할 수 없는 경우입니다. 두 번째는 규모 확장 시점으로, AD 환경 도메인이 위의 무료 에디션의 객체 한도를 초과할 때입니다. 세 번째는 위임 시점으로, 헬프데스크 직원이 다른 권한 없이 AD 작업을 수행해야 할 때입니다.
Netwrix Directory Manager
Netwrix Access Analyzer
Netwrix Auditor는 AD 및 Entra ID의 모든 변경 사항을 이전 및 이후 값과 함께 검색 가능한 감사 추적에 에이전트 없이 기록하며, 장기 규정 준수 증거로 해당 기록을 보관합니다. 누가 언제 어디서 무엇을 변경했는지에 대한 질문에 답하며, Community Edition이 열어둔 질문을 해결하고 PCI DSS, HIPAA, GDPR 및 기타 표준에 매핑된 사전 정의된 보고서를 제공합니다. 배포는 약 30분이 소요됩니다.
에서 Bank of Botetourt MSSP의 200페이지 분량 보고서를 Netwrix Auditor의 위험 평가 대시보드로 대체하여 소규모 IT팀이 실제로 중요한 변경 사항을 명확히 파악할 수 있게 되었으며, 일일 보안 점검 시간을 2시간 이상에서 20분으로 단축했습니다.
Netwrix PingCastle
Netwrix Directory Manager 디렉터리 속성에 기반한 동적 그룹 멤버십과 관리자의 승인 또는 동료의 승인을 받아 사용자가 그룹에 가입하거나 탈퇴할 수 있는 워크플로우 기반 셀프 서비스 요청을 포함하여 그룹 및 사용자 수명 주기 관리를 자동화합니다. 위임된 관리는 이를 확장하여 그룹 소유자가 도메인 관리자 계정을 거치지 않고도 자신의 멤버십 변경 및 비밀번호 재설정을 처리할 수 있도록 합니다.
Netwrix Access Analyzer는 Active Directory, 파일 시스템 및 기타 데이터 저장소 전반의 실제 권한을 계산하여 중첩 그룹과 상속 권한을 단일 뷰로 통합해 누가 무엇에 접근할 수 있는지 보여줍니다. 또한 공개 공유, 상속 끊김, 직접 할당된 권한 등 과도한 접근을 허용하는 조건도 식별합니다.
Netwrix Identity Recovery
적합한 Active Directory 도구 스택 구축
Netwrix PingCastle는 알려진 공격 경로 및 잘못된 구성에 대해 AD 도메인을 평가하여 공격자가 따를 수 있는 권한 상승 경로를 매핑한 위험 보고서를 생성합니다. Netwrix 설문조사에서 73%의 팀이 자신의 AD가 권한 상승 잘못된 구성에서 자유롭다고 확신하지 못한 상황에서, 이 평가는 문제를 해결합니다.
Netwrix Identity Recovery는 실수로 삭제되거나 파괴적인 공격 후 Active Directory 객체, 속성 및 전체 도메인을 복구하며, 수동 실행 문서로만 처리되던 포리스트 복구도 포함합니다. 무료 복구 도구가 처리하지 못하는 실패 사례를 다룹니다.
적절한 Active Directory 도구 스택을 구축한다는 것은 각 작업에 적합한 제품을 매칭하는 것을 의미합니다: 일상 작업에는 무료 유틸리티를, 투자할 가치가 충분한 경우에는 라이선스 도구를 사용합니다.
보편적인 정답은 없지만, 영구 무료 버전부터 시작하여 기능 목록이 아닌 실제 격차에 따라 라이선스를 결정하면 빠르게 범위를 좁힐 수 있습니다.
변경 사항을 증명하고 무료 도구가 남기는 가시성 격차를 해소해야 하는 팀을 위해 Netwrix Auditor와 Netwrix PingCastle은 전체 엔터프라이즈 플랫폼이 요구하는 수주간의 배포 없이 검색 가능한 변경 이력과 공격 경로 점수를 제공합니다.
Netwrix 데모 요청를 통해 샘플 환경이 아닌 귀하의 도메인에서 변경 이력 및 공격 경로 점수를 확인하세요.
면책 조항: 이 문서의 도구 가격, 무료 등급 한도 및 평가판 조건은 2026년 8월 기준입니다. 약정 전에 각 공급업체의 세부 정보를 확인하세요.
공유하기
더 알아보기
저자 소개
Ian Andersen
Pre Sales Engineering 부사장(VP)
Ian은 데이터 및 액세스 거버넌스에 중점을 둔 20년 이상의 IT 경험을 보유하고 있습니다. Netwrix에서 Pre Sales Engineering 부사장(VP)으로서, 전 세계 고객을 대상으로 제품 배포의 원활함과 Identity management 통합을 보장하는 일을 담당합니다. 그의 오랜 경력은 다양한 규모의 조직의 필요를 충족할 수 있는 기반을 마련해 왔으며, 여기에는 Fortune 100 미국 금융 기관에서 보안 아키텍처 팀을 운영한 경험과 중소기업에 보안 솔루션을 제공한 경험이 포함됩니다.