
DSPM 대 DLP: 차이점과 두 가지 사용법
Oct 24, 2026
DSPM과 DLP는 민감한 데이터가 어디에 있는지 아는 것과 데이터가 어디로 가는지 제어하는 것 사이의 순서 결정입니다. Data Security Posture Management (DSPM)는 민감한 데이터를 발견하고 분류하며 접근을 매핑하는 반면, 데이터 손실 방지(DLP)는 데이터 이동 시 정책을 시행하며 각 DLP 규칙은 분류만큼 정확합니다. 인벤토리가 없는 팀은 DSPM부터 시작해야 하고, 알려진 유출 채널이 있는 팀은 DLP부터 시작해야 합니다.
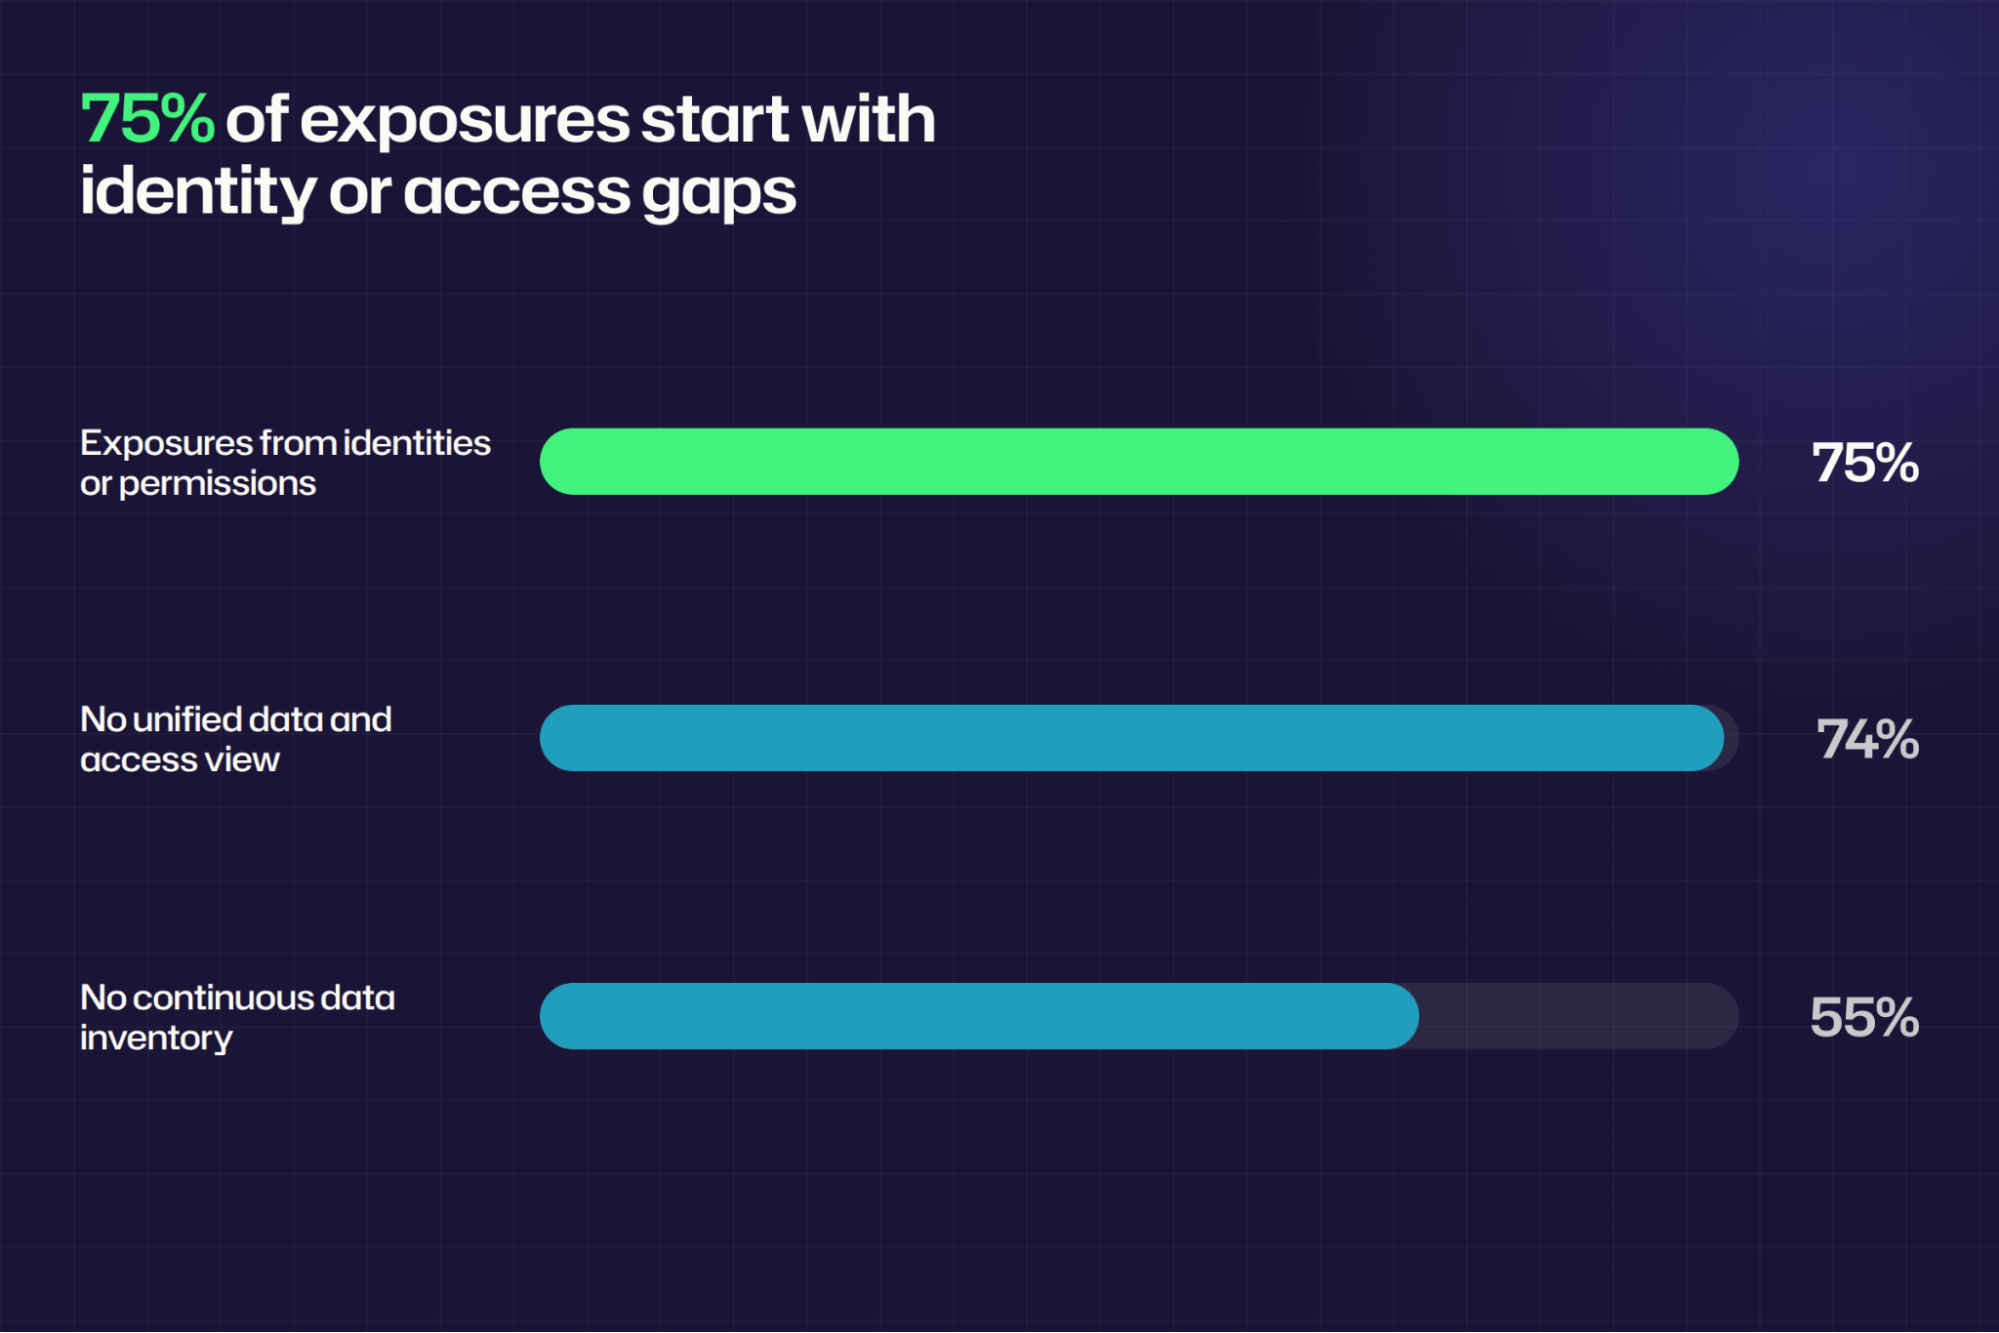
대부분의 조직은 DLP 정책이 의존하는 두 가지 질문에 답할 수 없습니다: 민감한 데이터가 어디에 있는지, 누가 접근할 수 있는지. Netwrix 2026 Data and Identity Security Report에 대한 2,317명의 IT 및 보안 전문가 설문조사에서 74%는 민감한 데이터와 접근 권한이 있는 ID를 단일 통합 뷰로 보지 못하고 있습니다.
그 가시성 문제는 DSPM과 DLP 결정에 영향을 미칩니다. DLP는 모니터링되는 채널을 통해 콘텐츠가 이동할 때 정책을 적용하며, 각 규칙은 팀이 이미 데이터가 무엇인지 알고 있다고 가정합니다.
DSPM은 해당 규칙 뒤의 인벤토리와 접근 맵을 생성하고, DLP는 전송을 차단합니다. 두 범주는 서로 다른 질문에 답하며, 올바른 순서는 팀이 오늘 답할 수 없는 질문에 따라 다릅니다.
이 표는 DSPM과 DLP를 발견, 접근, 집행, 우선순위 지정의 네 가지 질문에서 비교합니다.
Question | DSPM | DLP |
|---|---|---|
|
Where does sensitive data sit? |
Discovers and classifies it across repositories |
Reports matches in the locations and channels it monitors |
|
Who can reach it? |
Maps permissions and identifies excessive or open access |
Evaluates the user and action at the moment of use |
|
What happens when someone moves it? |
Reports the exposure for cleanup at the source |
Warns, blocks, encrypts, quarantines, or logs |
|
Which risks need action first? |
Ranks exposure by sensitivity and access |
Ranks by policy-match alerts |
테이블에서 하나의 파일을 추적하면 두 가지가 어떻게 맞물리는지 보여줍니다. DSPM은 팀 사이트에 저장된 직원 세금 ID 스프레드시트를 찾아 분류하고, 전체 부서가 열 수 있음을 보여주며, 사이트 정리를 위해 순위를 매깁니다.
누군가 회사 외부로 해당 스프레드시트를 이메일로 보내려고 할 때 DLP가 작동하여 시도에 대해 경고하거나 차단하거나 기록합니다.
팀이 DSPM과 DLP를 비교하는 이유
DSPM과 DLP는 모두 민감한 데이터를 보호하므로, 데이터 생명주기의 서로 다른 시점에서 작동하지만 동일한 후보 목록에 포함됩니다.
하나의 예산 항목이 선택을 강요합니다
새로운 제어를 추가할 공간이 있는 팀은 민감한 데이터가 어디에 있는지 모르는 것과 데이터가 어디로 가는지 통제하지 않는 것 중 어느 쪽이 더 비용이 큰지 결정해야 합니다. DSPM은 첫 번째 질문에 답하고, DLP는 두 번째 질문에 답하므로 누락된 답변이 구매를 결정해야 합니다.
두 범주는 분류에 따라 다릅니다
DLP 규칙은 민감한 정보 유형, 민감도 라벨 및 기타 분류기와 콘텐츠를 대조하므로 규칙의 정확도는 그 뒤에 있는 분류의 정확도에 달려 있습니다. DSPM은 저장소 전반에 걸쳐 해당 분류를 제공하여 DLP 규칙이 라벨이 지정된 콘텐츠와 패턴을 모두 대상으로 삼을 수 있게 합니다.
Netwrix 2026 Data and Identity Security Report에 따르면 55%의 조직이 민감한 데이터 인벤토리를 지속적으로 유지하지 않아 많은 DLP 규칙이 가정하는 인벤토리 없이 시작됩니다.
AI 도구는 두 가지 질문을 동시에 제기합니다
Microsoft 365 Copilot은 사용자가 액세스할 수 있는 콘텐츠를 활용하므로 과도한 공유는 데이터 액세스 문제로 바뀌며, DSPM for Copilot readiness가 전송 문제로 발전하기 전에 해결합니다.
채팅 도구에 입력되거나 붙여넣은 민감한 텍스트는 집행 통제만 볼 수 있는 전송 질문이 됩니다. DSPM은 첫 번째 질문을, DLP는 두 번째 질문을 다루어 AI 도구 도입이 두 가지 모두가 필요한 가장 명확한 사례가 됩니다.
Netwrix DSPM은 온프레미스, 하이브리드 및 클라우드 환경에서 민감한 데이터를 발견하고 분류합니다. 데모를 요청하세요.
DSPM이란 무엇입니까?
Data Security Posture Management는 민감한 데이터를 지속적으로 발견하고 분류하며, 누가 무엇에 접근할 수 있는지 매핑하고, 노출을 우선순위로 지정하여 수정합니다. 다음을 찾습니다 이전에 알려지지 않은 데이터를 온프레미스 데이터 센터와 클라우드 공급자 전반에서 분류하고, 구조화된 데이터와 비구조화된 데이터를 분류하며, 접근을 평가하여 각 저장소가 개인정보 보호, 보안 및 AI 위험에 얼마나 노출되어 있는지 보여줍니다.
DSPM의 주요 기능
- 지속적인 탐지: 정책이 없는 저장소를 포함하여 온프레미스 데이터 센터와 클라우드 공급자 전반에서 민감한 데이터를 찾아 인벤토리가 실제 존재하는 내용을 반영하도록 합니다.
- 자동 분류: 민감도, 개인정보 보호 및 규정 준수 요구 사항에 따라 구조화된 데이터와 비구조화된 데이터를 대규모로 라벨링하여 이후 모든 제어가 민감한 데이터에 대해 동일한 정의를 갖도록 합니다.
- 액세스 매핑: 중첩 그룹 멤버십을 포함하여 누가 무엇을 각 위치에 접근할 수 있는지 설정하여, 어떤 변경이 일어나기 전에 상시 액세스를 확인할 수 있습니다.
- 노출 우선순위 지정: 민감도와 현재 접근 권한에 따라 위치를 순위 매겨, 가장 높은 위험부터 수정하도록 합니다.
- 근원에서의 수정: 규칙이 실행되기 전에 정리할 수 있는 과도하게 노출된 공유 및 오래된 민감한 데이터를 가리킵니다.
DLP란 무엇인가요?
데이터 손실 방지는 엔드포인트, 이메일, 웹 업로드, 클라우드 앱과 같은 모니터링 채널을 통해 민감한 데이터가 유출되는 것을 탐지하고 차단하는 일련의 제어 장치입니다. 콘텐츠가 정책과 일치하면 제어 장치는 사용자에게 경고하고, 작업을 차단하며, 항목을 암호화하거나 격리하거나 이벤트를 기록합니다.
DLP의 주요 기능
- 다중 채널 모니터링: 민감한 콘텐츠를 위해 엔드포인트, 이메일, 웹 업로드 및 클라우드 앱을 감시합니다.
- 정책 기반 적용: 콘텐츠가 규칙과 일치할 때 경고, 차단, 암호화, 격리 또는 기록하여 전송 순간에 데이터를 차단합니다.
- 데이터 상태 전반에 걸친 적용 범위: endpoint, network 및 저장소 작업으로 사용 중, 이동 중, 저장 중인 데이터를 보호하며, NIST가 DLP를 정의합니다.
- 세분화된 범위 지정: USB 전송, 발신 이메일, 브라우저 업로드, AI 도구에 붙여넣기 등 특정 채널, 대상 및 데이터 유형에 규칙을 적용합니다.
- 집행 증거: 각 일치 항목과 취한 조치를 기록하여 감사 및 보고를 지원합니다.
네 가지 질문으로 보는 DSPM과 DLP의 차이점
DSPM은 데이터에서 시작하고, DLP는 정책에서 시작합니다.
민감한 데이터는 어디에 있습니까?
DSPM은 정책이 작성되었는지 여부와 관계없이 저장소를 크롤링하여 발견한 내용을 기반으로 인벤토리를 작성합니다. DLP는 모니터링하는 위치와 채널에서 발견한 내용을 보고하므로 모든 정책 외부의 저장소는 보이지 않습니다.
누가 접근할 수 있나요?
DLP 전송 규칙은 사용자의 항목에 대한 작업을 평가하는 반면, DSPM은 저장소에 대한 지속적인 액세스를 평가합니다. 급여 공유에 Everyone 항목이 있으면 전송 규칙이 실행되기 전에 노출이 발생하며, DSPM은 권한을 읽고 그룹 중첩을 해결하며 해당 액세스를 정리의 일부로 보고합니다 data access governance.
Netwrix 2026 Data and Identity Security Report에 따르면 민감한 데이터 노출의 75%가 손상된 신원 또는 잘못 구성된 권한에서 시작되므로 기존 공유 액세스가 있는 신원은 전송 전에 위험을 초래할 수 있습니다.
누군가 그것을 옮기면 어떻게 되나요?
DLP는 모니터링하는 채널에서 전송 정책을 시행하는 반면, DSPM은 위험한 접근을 줄여서 사전에 작동합니다.
예를 들어 Purview endpoint DLP는 Windows 및 macOS에서 허용되지 않은 브라우저의 제한된 클라우드 서비스 도메인으로의 업로드와 접근을 제한하며, Windows에서 지원되는 브라우저로의 붙여넣기도 제한하고 macOS에서는 미리보기 상태입니다.
Purview's Edge for Business 및 네트워크 제어는 ChatGPT, Google Gemini, DeepSeek, Microsoft Copilot과 같은 AI 대상지를 포함합니다. USB 전송, 개인 이메일, 브라우저 업로드, AI 프롬프트 붙여넣기 각각은 해당 채널에 대한 제어가 필요합니다.
어떤 위험에 먼저 조치가 필요합니까?
DSPM은 위치에 무엇이 있고 누가 접근할 수 있는지에 따라 순위를 매기므로, Domain Users에게 열려 있는 고객 기록이 가득한 공유 폴더가 민감한 파일 하나가 있는 잠긴 폴더보다 더 높은 순위를 차지합니다.
DLP는 규칙과 일치하는 이벤트 수에 따라 순위를 매기며, 규칙의 범위와 위험을 모두 측정합니다. 예를 들어, 정규 표현식 (regex) 16자리 숫자는 주문 ID, 부품 번호, 테스트 데이터와 카드 데이터와 함께 일치하며, 각 일치는 실제 위험을 높이지 않고 경고 대기열을 부풀립니다.
Microsoft Purview DLP가 적합한 위치
많은 Microsoft 365 조직이 Purview DLP로 시작합니다. 이는 Exchange, SharePoint, OneDrive 및 Teams; Office 앱; Windows 10 및 11 장치; 최신 macOS 3개 버전; Fabric 및 Power BI 작업 공간뿐만 아니라 비-Microsoft 연결 앱과 Microsoft 365 Copilot 미리보기를 기본적으로 지원합니다.
해당 위치를 넘어선 범위는 설정, 항목 연령 및 운영 체제에 따라 다르며, Purview의 문서화된 제한 사항의 적용을 받습니다.
- 온프레미스 파일 공유 및 SharePoint Server에는 Microsoft Purview Information Protection 스캐너가 필요하며, 이 스캐너는 구성된 주기로 파일을 크롤링하며 실시간으로 검색하거나 라벨링하지 않습니다.
- Exchange DLP는 새 메시지를 검사하며, 이미 사서함이나 보관함에 저장된 이메일은 검사하거나 일치시키지 않습니다.
- Endpoint DLP는 Windows 10 및 11, Windows Server 2019 이상, 최신 macOS 3개 버전을 지원합니다. 도메인 컨트롤러와 Server Core 설치는 제외되며, Linux, iOS 또는 Android 지원은 포함되지 않습니다.
먼저 선택해야 할 것은 DSPM인가요, DLP인가요?
누락된 질문에 답하는 제어부터 시작하고 두 번째 제어를 그 뒤에 배치하세요.
Data Security Posture Management 선택 시기
팀이 민감한 데이터가 어디에 있는지 또는 누가 접근 권한을 가지고 있는지 알 수 없을 때 먼저 DSPM을 선택하세요. 그 이전에 작성된 모든 DLP 규칙은 추측에 기반합니다.
Data Security Posture Management 패스는 인벤토리 및 액세스 결과를 제공하며, 과도한 노출을 수정하면 단일 시행 규칙을 작성하기 전에 자산이 축소됩니다. 이러한 상황은 Data Security Posture Management를 가리킵니다.
- 팀은 요청 시 최신 민감 데이터 목록을 제공할 수 없습니다.
- 최근에 shares, sites 및 데이터베이스에 대한 상시 액세스를 검토한 사람이 없습니다.
- Everyone 또는 Authenticated Users 항목과 같은 알려진 과다 노출이 해결되지 않은 상태로 남아 있습니다.
- AI 또는 Copilot 배포에는 모델이 도달할 수 있는 범위에 대한 지도가 필요합니다.
DLP를 선택해야 할 때
민감한 데이터가 USB 드라이브, 개인 이메일, AI 도구 업로드와 같은 알려진 채널을 통해 이미 유출되고 있을 때 먼저 DLP를 선택하세요. 이러한 전송은 지금 Endpoint 또는 이메일 채널에서 제어가 필요합니다.
처음 정책은 유출이 알려진 채널과 팀이 이미 식별한 데이터 유형에 좁게 적용한 후, 탐색이 진행됨에 따라 점차 확대하세요. 이러한 상황은 DLP를 가리킵니다.
- 사건 또는 감사 결과에는 insider threat 사례가 포함되며, 특정 채널을 통해 민감한 데이터가 유출되는 것을 보여줍니다.
- 규제 의무는 이메일, 엔드포인트 또는 클라우드 앱에서 입증 가능한 전송 제어를 요구합니다.
- 팀은 이미 어떤 데이터 유형을 보호해야 하는지, 그리고 그 위치를 알고 있습니다.
- AI 도구 사용이 활성화되어 즉각적인 붙여넣기 및 업로드 제어가 필요합니다.
기존 DLP 프로그램에 DSPM을 추가해야 할 때
현재 DLP 정책 일치 뒤에 있는 데이터 유형과 저장소를 검토하고, 라벨 기반 규칙이 조직의 data classification policy를 따르는지 확인하세요. DLP 정책 일치가 제공하지 않는 더 나은 분류 또는 상시 접근 발견이 필요한 정책 조정 시 DSPM을 추가하세요.
DSPM과 DLP를 함께 작동시키는 방법
작업 순서를 지정하여 DLP 범위가 분류된 데이터와 알려진 액세스를 따르도록 한 다음, 사고가 다음 탐색 실행을 안내하도록 하세요.
1. DLP가 모니터링할 저장소에서 민감한 데이터를 분류합니다
DLP가 적용하는 모든 저장소에서 data classification를 실행한 다음, 레이블 및 분류기뿐 아니라 패턴에 대한 정책 조건을 작성하세요.
예를 들어 Purview에서는 DLP 조건이 민감한 정보 유형, 민감도 레이블 및 보존 레이블과 일치할 수 있습니다. 범위 내 모든 저장소가 스캔되고 레이블 기반 규칙이 평가할 콘텐츠에 레이블을 지정한 후 이 단계를 완료하세요.
2. 각 분류된 위치에 누가 접근할 수 있는지 매핑하고 공개 액세스를 제거하세요
정책이 무엇을 보호하는지 결정하기 전에 모든 분류된 위치에 액세스 결과를 첨부하세요. 민감한 데이터와 엄격한 권한이 있는 위치는 좁은 규칙이 필요하며, 인증된 사용자에게 열려 있는 동일한 데이터는 먼저 유효 권한에 따라 정리가 필요합니다.
적용 범위를 설정하기 전에 오래된 HR 내보내기 및 기타 오래된 민감한 데이터를 제거하십시오. Purview의 온프레미스 DLP 작업은 파일의 액세스 제어 목록에서 Everyone, Authenticated Users 및 Domain Users 보안 식별자(SID)도 제거할 수 있습니다. 각 분류된 위치에 현재 효과적인 액세스 권한이 있는 사람 목록이 있을 때 이 단계를 수행하십시오.
3. 분류된 데이터와 고위험 대상에 DLP 정책 범위 지정
가장 민감한 위치부터 시작하여 외부 이메일, 이동식 미디어, AI 도구 업로드를 우선시하세요. 각 새로운 DLP policy를 시뮬레이션 모드로 실행하여 적용 전에 영향을 평가하세요. 범위 내 데이터 유형마다 위치, 대상, 적용 모드를 명시한 정책이 있을 때 이 단계를 완료하세요.
4. 사고를 검토하고 일정에 따라 검색을 다시 실행하세요
한 사이트 또는 한 데이터 유형에서 반복되는 DLP 사고를 사용하여 다음에 다시 검사하거나 수정할 위치를 선택하고, 새 저장소 및 데이터 유형이 나타날 때 검색을 다시 실행하세요.
예를 들어, Purview의 온디맨드 분류 기능은 SharePoint, OneDrive 및 엔드포인트의 과거 파일을 검사할 수 있으며, 기본적으로 지난 1년 내에 생성되거나 수정된 파일을 대상으로 합니다. 팀 요구 사항에 따라 월간, 분기별 또는 각 저장소 온보딩 시 검토 일정을 잡으세요.
Netwrix가 Data Security Posture Management 및 DLP를 지원하는 방법
Netwrix DSPM는 Netwrix Access Analyzer를 기반으로 저장된 데이터의 상태를 관리하며, Netwrix Endpoint Protector는 전송 중인 데이터에 대한 적용을 담당합니다.
민감한 데이터를 발견하고 분류하세요
Netwrix DSPM은 온프레미스, 하이브리드 및 클라우드 환경 전반에서 민감한 데이터를 검색하고 분류합니다. Netwrix Access Analyzer는 40개 이상의 지원되는 데이터 소스에서 검색 및 분류를 제공하여 DLP 규칙에 정확한 태그를 제공합니다.
과도하고 개방된 액세스 식별
Netwrix DSPM은 과도하거나 공개된 액세스를 식별하고 수정이 필요한 위험을 우선순위로 지정합니다. Netwrix Access Analyzer는 파일 서버, SharePoint 사이트, 데이터베이스 및 클라우드 스토리지 전반의 실제 권한을 매핑하여 팀에 DLP 정책 일치 외부의 지속적 액세스 뷰를 제공합니다.
민감한 데이터가 엔드포인트를 벗어나지 않도록 차단하세요
Netwrix Endpoint Protector는 Windows, macOS 및 Linux 엔드포인트에서 콘텐츠 인식 DLP 정책을 적용하여 USB 장치 및 이동식 미디어를 제어하고 민감한 업로드를 차단합니다.
Netwrix Endpoint Protector와 함께, Alloy는 무단 파일 전송을 차단하고 혼합 운영 체제에서 USB 암호화를 적용합니다.
AI 도구의 경우 Netwrix Endpoint Protector는 ChatGPT, Microsoft Copilot, Google Gemini, DeepSeek, X AI Grok 및 Claude를 포함한 대상에 대해 입력된 프롬프트와 첨부 파일 내용을 검사합니다.
누락된 답변에 해당하는 컨트롤을 연결하세요
가장 강력한 프로그램은 두 범주를 하나의 루프로 실행하며, 이 루프에서 DSPM은 DLP 규칙이 보호하는 대상을 설정하고 DLP 사고는 DSPM에 다음에 검사할 저장소를 보여줍니다.
팀이 오늘 답할 수 없는 질문에 따라 첫 번째 제어를 선택하고, 첫 번째 제어가 조치할 결과를 내는 즉시 두 번째 제어를 도입하세요.
데모 요청하여 Netwrix DSPM이 민감한 데이터를 발견하고 열린 액세스를 식별하는 방법과 Netwrix Endpoint Protector가 데이터가 엔드포인트를 떠날 때 정책을 시행하는 방법을 확인하세요.
DSPM 대 DLP에 대한 자주 묻는 질문
공유하기
더 알아보기
저자 소개
