
기존 PAM 솔루션의 한계
약 20년 전, “PAM”은 privileged account management(권한 계정 관리)를 의미했습니다. 이는 PAM 소프트웨어가 보통 password vault(비밀번호 금고)를 사용해 중요 자산에 대한 관리자급(승격된) 액세스를 갖는 privileged accounts(권한 계정)를 보호하려 했기 때문입니다. 시간이 지나면서 PAM 소프트웨어는 금고에 저장된 비밀번호를 처리하기 위해 프록시 서버를 사용하는 방식으로 발전했고, “PAM”은 마침내 privileged access management(권한 액세스 관리)를 뜻하게 되었습니다.
이러한 용어 변경에도 불구하고, 기존의 PAM 솔루션은 여전히 조직에 수십~수백 개의 상시 계정(관리자 또는 기타 고권한 권한이 있는 계정)이 남아 있는 문제를 해결하지 못합니다. 실제로 우리는 수천 개의 네트워크를 분석한 결과, 대부분이 물리적 관리자 사용자 1명당 관리자 계정 3–5개를 보유하고 있었습니다. 즉, 관리자 25명이 있는 환경이라면 상시 관리자 계정이 손쉽게 75–125개에 이를 수 있다는 뜻입니다!
엄선한 관련 콘텐츠:
이러한 상시 관리자 계정은 소유자가 악용하기에 적합합니다. 또한 이 계정은 왕국의 열쇠(즉, Active Directory 및 도메인 컨트롤러)이기 때문에 공격자들이 노리기 좋은 주요 표적이 됩니다. 더 나아가, 권한이 높은 계정을 사용할 때마다 해당 계정으로 로그인한 컴퓨터의 메모리에 흔적(예: Kerberos 티켓)이 남을 수 있으며, 공격자는 이 흔적을 측면 이동에 활용할 수 있습니다.
이러한 위험을 최소화하는 유일한 방법은 가능한 한 상시 권한을 제거하고, 특권 계정 사용 이후에 남아 있는 모든 흔적(아티팩트)을 정리하는 것입니다. 바로 여기에서 ephemeral accounts 가 그 역할을 합니다.
Ephemeral accounts가 PAM의 핵심 문제를 해결하는 방법
일시적 계정(Ephemeral accounts)은 승인된 작업을 수행하는 동안에만 잠깐 존재하는 계정입니다. In Netwrix SbPAM, 이러한 계정을 Activity Tokens라고 하며, 필요한 순간에 맞춰, 그리고 해당 관리 작업을 수행하는 데 충분한 권한만으로 생성됩니다. 작업이 완료되면 Activity Token과 해당 토큰이 생성한 모든 아티팩트가 삭제됩니다.
Activity Tokens의 장점은 사용하지 않을 때 환경 안에 “그대로 남아” 공격에 노출되는 일이 없다는 점입니다. 그 결과, 환경의 공격 표면(attack surface area)이 크게 줄어듭니다.
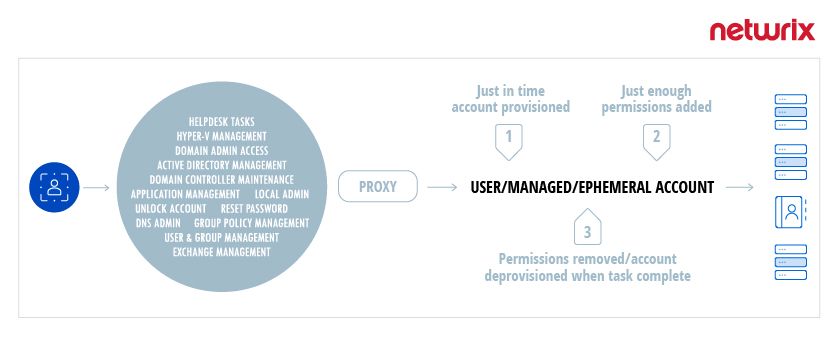
일상적인 관리 작업을 위해 Netwrix SbPAM은 기존 PAM 솔루션의 부담(오버헤드)이나 복잡한 액세스 정책 없이도 관리자가 필요한 리소스에 접근할 수 있도록 하는 안전한 메커니즘을 제공합니다. 프로세스는 다음과 같이 동작합니다:
- 관리자가 작업을 수행해야 할 때, Netwrix SbPAM이 Activity Token을 생성합니다.
- Netwrix SbPAM은 작업을 완료하는 데 필요한 만큼의 권한만 Activity Token에 부여합니다.
- 사용자는 작업을 수행하기 위해 적절한 서버에 연결되며, 모든 활동이 기록되어 나중에 재생할 수 있습니다.
- 작업이 완료되면 SbPAM은 세션이 생성한 Activity Token과 Kerberos 티켓과 같은 모든 아티팩트를 삭제합니다.
이 접근 방식의 목표는 무(無) 상시 특권 — 제거할 수 없는 기본 제공 계정을 제외하고 취약한 모든 특권 계정을 완전히 제거하는 것입니다.
추가 보고서를 받으세요:
임시(에페메랄) 계정이 위험을 크게 줄이는 방법
공격자는 민감한 데이터를 탈취하고, 백도어를 심거나 공격을 실행하기 위해 핵심 시스템에 접근할 수 있도록 해당 계정이 네트워크 내에서의 가로이동(lateral movement)을 가능하게 해주기 때문에, 특권 계정을 손상시키려 합니다. 여기에는 ransomware가 포함됩니다.
zero standing privilege가 적용되면, 일반 사용자 자격 증명을 손상시켜 네트워크에 침입하는 데 성공한 공격자들은 권한을 상승시키고 가로이동을 시도하는 과정에서 좌절하게 됩니다. 따라서 조직은 데이터 침해 또는 ransomware 감염을 겪을 위험이 훨씬 낮습니다.
Netwrix Privileged Access Management Solution – Netwrix SbPAM
Privileged Access Management tools는 정보보안 및 컴플라이언스 프로그램의 필수 구성 요소임이 입증되었지만, 암호 금고(password vault)를 광범위하게 도입했음에도 불구하고 특권 계정의 손상은 여전히 골칫거리로 남아 있습니다.
Netwrix의 Privileged Access Management (PAM) 접근 방식은 기존 PAM 솔루션의 공백을 메우고 과제를 해결하여, 조직의 특권 계정 현황(privileged account footprint)에 대한 포괄적인 가시성, 특권 계정 사용에 대한 정밀한 제어, 그리고 특권 계정이 가능하게 하는 위협 표면과 가로이동 공격을 효과적으로 줄일 수 있는 기능을 제공합니다.
공유하기
더 알아보기
저자 소개
Dan Piazza
제품 관리( Product Management ) 매니저
Dan Piazza는 Netwrix의 제품 관리( Product Management ) 매니저로, 여러 Endpoint, DSPM 및 Directory 제품을 담당하고 있습니다. 그는 2013년부터 기술 분야에서 일해 왔으며, 사이버보안, 데이터 보호, 자동화, 코드에 대한 열정을 가지고 있습니다. 현재 직전에는 데이터 스토리지 소프트웨어 회사에서 제품 관리자와 시스템 엔지니어로 근무하며 소프트웨어와 하드웨어 B2B 솔루션을 모두 관리하고 구현했습니다.