
Active Directory에서 FSMO 역할 이해하기
Sep 6, 2026
이해하기 Active Directory의 FSMO 역할 는 멀티 마스터 환경에서 안정성을 보장하고 충돌을 예방하는 데 매우 중요합니다. 다섯 가지 역할—Schema Master, Domain Naming Master, RID Master, PDC Emulator, Infrastructure Master—은 지정된 도메인 컨트롤러에 특정 책임을 할당합니다. FSMO 역할의 적절한 배치, 모니터링, 감사(감사/점검)는 복제 무결성을 유지하고 인증 및 시간 동기화를 지원하며, Active Directory 환경에서 가동 중지나 보안 위험을 줄이는 데 도움이 됩니다.
FSMO 역할은 다중 마스터 환경에서 복제 충돌을 방지하기 위해 다섯 가지 중요한 Active Directory 작업에 대해 지정된 도메인 컨트롤러에 독점 권한을 부여합니다. 역할은 포리스트 범위(Schema Master, Domain Naming Master)와 도메인 범위(RID Master, PDC Emulator, Infrastructure Master)로 나뉩니다. 각 역할이 어디에 위치하며 어떻게 이전하거나 인수하는지 아는 것이 도메인 컨트롤러 장애에서 팀이 얼마나 빨리 복구하는지를 결정합니다.
조직이 Microsoft Active Directory에서 운영된다면, AD 운영을 계속 진행하기 위해 하나 이상의 도메인 컨트롤러에 의존하게 됩니다. 겉으로 보기에는 Active Directory가 각 도메인 컨트롤러(DC)가 AD 개체를 생성, 수정, 삭제할 권한을 갖는 피어-투-피어 모델로 동작하는 것처럼 보입니다. 그 이유는 모든 도메인 컨트롤러가 해당 도메인의 파티션에 대해 쓰기 가능한 복사본을 보유하기 때문이며, 예외는 읽기 전용 DC입니다. 변경 또는 추가가 이루어지면 멀티 마스터 복제를 통해 다른 DC와 동기화됩니다. 그러나 일부 핵심 작업은 Flexible Single Master Operations (FSMO) 역할 또는 operation master 역할로 알려진 특수 역할이 할당된 특정 DC에만 국한됩니다.
아래에서는 Active Directory에서 FSMO 역할이 중요한 이유를 자세히 설명하고, 효과적인 관리와 보호를 보장하기 위한 몇 가지 모범 사례를 공유합니다.
FSMO 역할 소개
FSMO는 Flexible Single Master Operations의 약자로, AD의 멀티 마스터 복제 모델이 가진 한계를 해결하기 위해 Microsoft가 수행한 작업에서 유래한 용어입니다. FSMO 역할은 특정 중요 작업을 지정된 컨트롤러에 할당하고 단일 권한 프로세스 변경을 제공함으로써 Windows 도메인 전반에서 Active Directory의 기능과 일관성을 보장합니다. 이러한 작업을 특정 도메인 컨트롤러에 집중함으로써 FSMO 역할은 Active Directory 환경의 무결성과 안정성을 유지하는 데 도움이 됩니다.
고유한 FSMO 역할은 다섯 가지가 있습니다. 기본적으로 Active Directory domain 를 생성하면, 포리스트의 첫 번째 도메인 컨트롤러에 모든 FSMO 역할이 할당됩니다. 도메인 관리자는 필요에 따라 FSMO 역할을 다른 도메인 컨트롤러로 다시 할당할 수 있습니다.
FSMO 역할이 필요한 이유
실제 FSMO 역할을 살펴보기 전에, 해당 역할이 필요해지게 만든 멀티-마스터 아키텍처를 이해하는 것이 중요합니다.
멀티-마스터 모델 vs. 싱글-마스터 모델
Microsoft의 초기 네트워크 아키텍처는 단일 서버가 모든 사용자 및 컴퓨터 개체 계정을 포함하는 쓰기 가능한 데이터베이스 복사본을 보유하는 싱글-마스터 모델에 기반해 구축되었습니다. 이 서버는 계정 데이터베이스에 추가 또는 수정 작업을 수행하는 역할을 전담했습니다. 네트워크의 다른 서버들은 데이터베이스의 읽기 전용 복사본을 유지했습니다. 이 서버들은 사용자를 인증할 수는 있었지만 데이터베이스를 변경할 수는 없었습니다. 마스터가 오프라인이 되거나 오작동하면 새 계정을 만들 수 없고, 기존 계정도 수정할 수 없었습니다. 그 결과 단일 장애 지점이 생겼습니다.
싱글-마스터 모델의 한계를 해결하기 위해 Microsoft는 Active Directory (AD)에서 멀티-마스터 모델로 전환했습니다. 이 모델에서는 각 도메인 컨트롤러(DC)가 계정 데이터베이스의 쓰기 가능한 복사본을 유지합니다. 이 설계는 한 DC를 사용할 수 없게 되더라도 작업이 계속될 수 있으므로 중복성과 복원력을 보장합니다. 하지만 이러한 멀티-마스터 방식에는 충돌 가능성이 생겼습니다. 즉, 서로 다른 DC가 동시에 상충되는 변경을 시도할 수 있습니다. 이런 불일치를 방지하고 AD의 무결성과 성능을 유지하기 위해 Microsoft는 Flexible Single Master Operations (FSMO) 역할을 도입했습니다.
AD에서 FSMO 역할의 중요성
FSMO 역할을 할당함으로써 Active Directory는 스키마 업데이트, 도메인 네이밍, 시간 동기화와 같은 필수 작업이 체계적이고 일관된 방식으로 처리되도록 보장합니다. 특정 FSMO 역할을 보유한 DC가 장애를 일으키면 그 역할을 다른 DC로 전송하여 연속성을 유지할 수 있습니다. FSMO 역할의 분배는 균형 잡히고 효율적인 네트워크를 유지하는 데 중요하며, 조직은 성능과 이중화(중복성)를 위한 모범 사례와 구체적인 요구 사항에 따라 이 분배를 맞춤 구성할 수 있습니다.
5가지 FSMO Active Directory 역할 설명
Active Directory에는 다섯 가지 고유한 FSMO 역할이 있습니다:
- 스키마 마스터(Schema Master) (포리스트 수준)
- 도메인 네이밍 마스터(Domain Naming Master) (포리스트 수준)
- 상대 ID(RID) 마스터(도메인 수준)
- 주 도메인 컨트롤러(PDC) 에뮬레이터(도메인 수준)
- 인프라스트럭처 마스터(도메인 수준)
각 FSMO 역할과 Active Directory 인프라 내에서 수행하는 고유한 기능에 대해 더 알아봅시다:
스키마 마스터
What is the schema master FSMO role?
스키마 마스터는 엔터프라이즈 수준의 FSMO 역할이므로 Active Directory 포리스트에는 스키마 마스터가 하나만 있습니다. 스키마는 개체 클래스(예: 사용자, 그룹, 컴퓨터 같은 개체 유형)와 해당 개체에 대해 존재할 수 있는 특성을 정의하며, 이 정보는 AD 데이터베이스.
스키마 마스터는 언제, 어떻게 사용되나요?
때때로 스키마에 변경이 필요할 수 있습니다. 예를 들어, 필수인 새 개체 유형이나 특성을 추가해야 하는 경우가 있습니다. 겹치거나 충돌하는 업데이트를 방지하려면 스키마 마스터 역할을 가진 DC만 AD 스키마 변경을 처리할 수 있습니다. 스키마 업데이트가 이루어질 때마다, 스키마 마스터는 변경 사항이 포리스트의 다른 모든 DC에 복제되도록 보장합니다.
스키마 업데이트가 필요하다면 스키마 마스터를 사용할 수 있어야 합니다. 다만 대부분의 환경에서는 스키마 변경이 비교적 드뭅니다. 스키마 변경이 필요해질 수 있는 상황에는 Active Directory 업그레이드, 특정 유형의 엔터프라이즈 소프트웨어 통합, 포리스트의 기능 수준(Functional Level) 상향, 그리고 포리스트에 현재 존재하는 버전보다 상위 버전으로 DC의 운영 체제를 업그레이드하는 일이 포함됩니다.
도메인 네이밍 마스터
도메인 네이밍 마스터의 역할과 책임
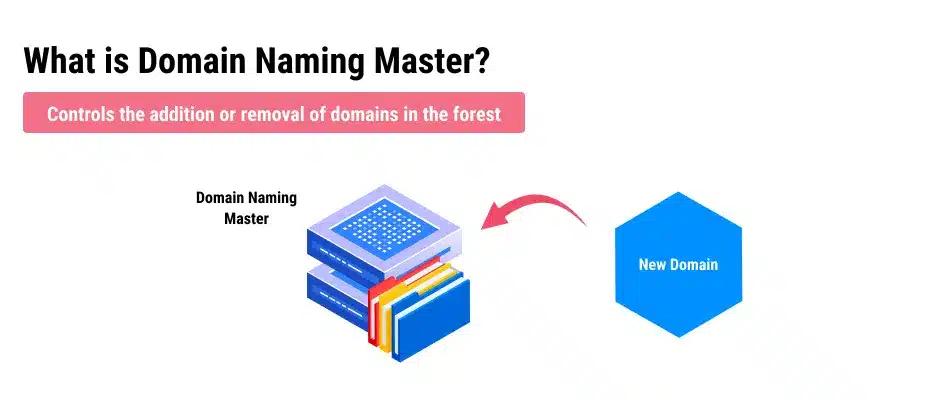
도메인 네이밍 마스터는 엔터프라이즈 수준의 역할입니다. Active Directory 포리스트에는 도메인 네이밍 마스터가 하나만 있습니다. 이 역할을 수행하는 DC는 포리스트에 새 도메인과 애플리케이션 파티션을 추가하거나, 기존 항목을 포리스트에서 제거할 수 있는 유일한 DC입니다.
도메인 네이밍 마스터와 관련된 일반적인 시나리오
업무가 변화함에 따라 AD 포리스트를 수정해야 할 수 있습니다. 또는 인수합병 때문에 포리스트에 추가 도메인이 포함될 수도 있습니다. 도메인과 파티션의 추가 및 제거는 자주 발생하지 않고, 시간에 민감한 작업인 경우도 드물기 때문에 도메인 네이밍 마스터 역할의 부담은 크지 않으며, 이 역할이 상실되더라도 운영상 영향은 거의 없거나 매우 적을 것으로 예상됩니다.
RID Master
RID Master 역할이란 무엇인가요?
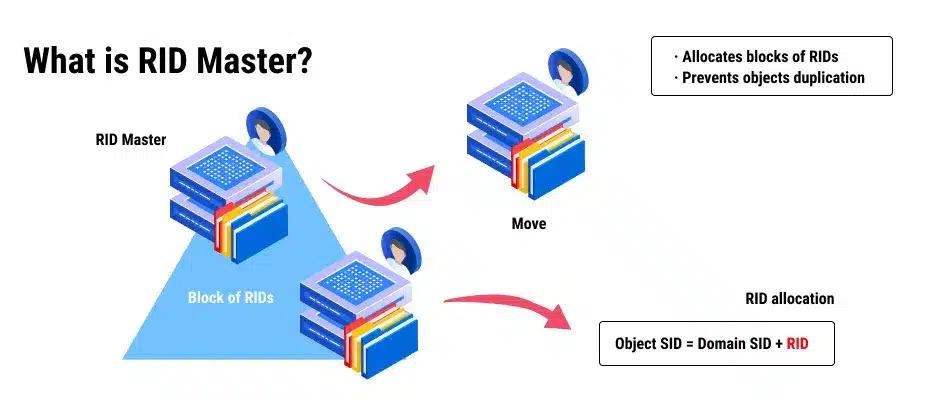
Relative Identifier Master (RID Master)는 도메인 수준의 역할이며, AD 포리스트의 각 도메인마다 RID Master가 하나씩 있습니다. 이 역할은 각 보안 주체(예: 사용자 또는 그룹)가 고유한 보안 식별자(SID)를 갖도록 하기 위해, 해당 도메인의 순서에 따라 도메인 컨트롤러(DC)들에 RID 풀을 할당하는 일을 담당합니다.
SID는 길이가 가변적인 영숫자 문자열로, 다음과 같은 형태를 가집니다:
`S-1-5-21-1234567890-1234567890-1234567890-1001`
문자열의 첫 번째 부분은 도메인 SID이며, 도메인 내의 모든 SID에 대해 동일합니다. 마지막 부분은 RID로, 도메인 내의 각 SID마다 고유합니다. 위의 예에서 1001은 해당 도메인에서 특정 보안 주체에 할당된 RID입니다.
RID Master의 기능 및 사용 방법
RID Master는 DC에 RID 풀을 할당합니다. 각 풀은 고유하고 연속적인 RID 범위로 구성되며, DC는 보안 주체(security principal)를 생성할 때 이 RID를 사용해 고유한 SID를 생성할 수 있습니다. RID의 배포를 중앙에서 관리함으로써 RID Master는 두 개의 도메인 컨트롤러가 서로 다른 보안 주체에 동일한 RID를 할당하지 않도록 보장하여, 도메인 내에서 각 SID의 유일성을 보장합니다.
DC가 RID Master로부터 RID 풀을 할당받으면, AD 개체를 생성할 때마다 RID Master와 통신할 필요가 없습니다. 그러나 도메인의 RID Master를 잃게 되면, 결국 DC에 있는 풀들이 고갈되므로 도메인에서 새 개체를 생성할 수 없게 됩니다. 성숙한 AD 환경에서는 생성되는 개체 수가 상대적으로 적기 때문에, 이러한 현상이 발생하기까지 상당한 시간이 걸립니다.
일반적으로 RID Master 역할은 도메인의 주 도메인 컨트롤러(PDC)에 할당됩니다. PDC는 보통 관리자가 가장 많은 관심을 두는 대상이며, 따라서 가용성이 높기 때문입니다. 성숙한 도메인에서는 RID Master 역할로 인해 발생하는 오버헤드가 미미합니다. 이 역할은 다른 일부 역할만큼은 중요하지 않을 수 있지만, RID Master에 대한 연결성을 보장하는 것은 여전히 중요합니다.
PDC Emulator (PDCE)
PDC Emulator 역할 이해: 설명 및 역사
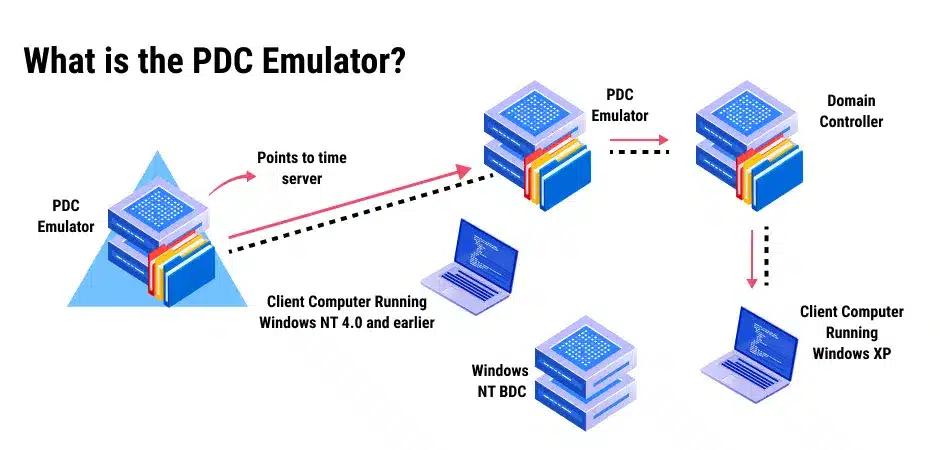
Primary Domain Controller (PDC)는 Windows NT 시절의 용어로, 당시에는 단일 DC가 디렉터리의 쓰기 가능한 복사본을 보유하고 있었습니다. 오늘날에는 도메인의 대부분 DC가 쓰기 가능하지만, 여전히 PDC의 역할을 에뮬레이션하는 하나의 지정된 DC가 존재합니다. Active Directory 포리스트의 각 도메인에는 PDCE 역할을 가진 DC가 1대 포함됩니다.
AD에서 PDC Emulator의 기능
Primary Domain Controller Emulator는 다음을 담당합니다.
- 시간 동기화 — PDCE는 해당 도메인의 권한 있는 시간 소스입니다. 모든 워크스테이션과 멤버 서버는 PDC emulator와 시간을 동기화합니다. 다중 도메인 포리스트에서는 포리스트 루트 도메인의 PDCE가 포리스트의 다른 모든 PDC emulator에 대한 타임키퍼 역할을 합니다. 포리스트 전체에서 정확한 시간 유지를 위해서는 루트 도메인의 PDC emulator가 외부의 신뢰할 수 있는 시간 소스와 동기화하도록 구성해야 합니다. 시간은 매우 중요합니다. 예를 들어, 인증 요청 호스트의 시계와 인증을 수행하는 DC의 시계 간 차이가 지정된 최대값(기본값 5분)을 초과하면 Kerberos 인증이 실패합니다. 이는 재전송 공격(replay attacks)과 같은 특정 악성 활동에 대응하는 데 도움이 됩니다.
- 비밀번호 변경 및 인증 —사용자의 비밀번호가 변경되면, 해당 변경은 처음에 사용자를 인증한 DC에서 적용됩니다. 이 확정된 비밀번호 업데이트는 즉시 도메인의 PDCE로 복제됩니다. 계정이 아직 예정된 복제를 통해 최신 비밀번호 변경 사항을 받지 못한 DC에 대해 인증을 시도하는 경우, 요청은 도메인의 PDCE로 전달되며 PDCE가 인증 요청을 처리한 다음, 요청을 보낸 DC에 이를 수락할지 또는 거부할지를 지시합니다. 이러한 동작은 최신 변경 사항이 예정된 복제를 통해 완전히 전파되지 않았더라도 비밀번호가 안정적으로 처리될 수 있음을 보장합니다.
- 계정 잠금 상태 — 마찬가지로 계정이 여러 번의 로그인 실패로 인해 잠금 처리되면, 잠금은 즉시 PDC 에뮬레이터에서 처리되고, 잠금 상태는 도메인의 모든 DC에 복제되어 잠금된 계정이 다른 DC에 로그인할 수 없도록 합니다. 관리자가 계정의 잠금을 해제하면, 그 변경 사항은 도메인을 통해 즉시 복제됩니다.
- 그룹 정책 업데이트 — 그룹 정책 개체 (GPO)에 대해 업데이트가 수행되면, 해당 업데이트는 처음에 PDC Emulator 역할이 있는 DC에 우선 커밋됩니다. 이는 GPO가 거의 동시에 두 대의 DC에서 수정된 경우 발생할 수 있는 버전 충돌을 방지합니다.
- 하위 호환성 — 여전히 Windows NT에 의존하는 레거시 장치나 소프트웨어를 보유한 조직에서는 PDCE 에뮬레이터가 PDC 역할을 수행할 수 있습니다. 여기에는 마스터 브라우저로서 동작하여, 네트워크에 있는 애플리케이션과 장치에 대한 정보를 수집하고 배포하는 기능이 포함됩니다.
- 분산 파일 시스템 (DSF) — 기본적으로 DFS 루트 서버는 주기적으로 PDCE에서 최신 DFS 네임스페이스 정보를 요청합니다. 이러한 동작은 리소스 병목 현상을 초래할 수 있지만, Dfsutil.exe RootScalability 매개변수를 활성화하면 DFS 루트 서버가 가장 가까운 DC에서 업데이트를 요청할 수 있습니다.
PDC Emulator 역할은 고도로 접근 가능하고 네트워크 연결이 우수하며 고성능 DC에 배치해야 합니다. 이 역할을 가진 DC가 손실되면 운영에 즉각적이고 중대한 영향을 미칠 수 있기 때문입니다.
인프라스트럭처 마스터
인프라스트럭처 마스터 FSMO의 역할
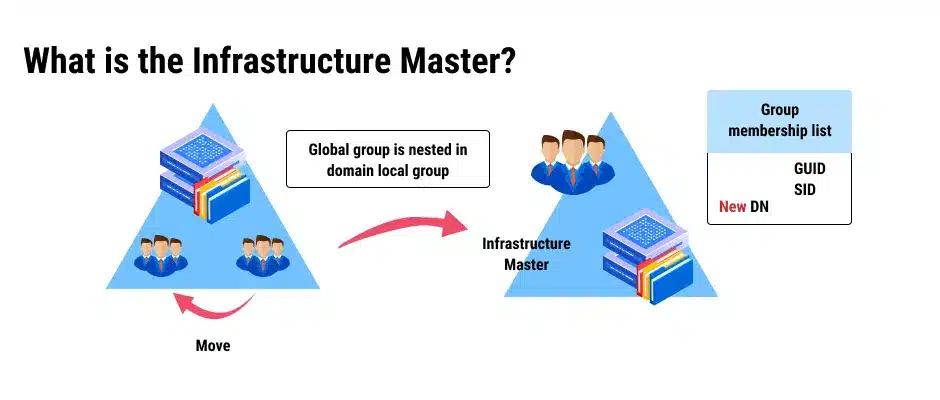
인프라스트럭처 마스터는 다중 도메인 포리스트에서 도메인 간 객체의 참조를 처리하는 것을 주요 기능으로 하는 도메인 수준 역할입니다. 인프라스트럭처 마스터는 동일한 포리스트의 다른 도메인에 있는 객체와 자신의 도메인에 있는 객체를 비교한 다음global catalog 서버와 동기화합니다.
언제, 왜 인프라스트럭처 마스터가 필요한가
이러한 작업은 특정한 경우에는 필요하지 않습니다. 분명히, 단 하나의 AD domain 환경에서는 처리해야 할 도메인 간 참조가 없습니다. 또한 한 도메인의 모든 DC가 global catalog 호스트인 경우(오늘날에는 더 나은 네트워크 대역폭 때문에 흔한 상황임), 이들은 모두 Infrastructure Master에 의존하지 않고도 최신 정보를 갖게 됩니다.
Infrastructure Master에는 다음과 같은 책임이 할당됩니다:
- 도메인 간 개체 참조 — 다중 도메인 포리스트에서는 한 도메인의 개체가 다른 도메인에서 참조될 수 있습니다. 대표적인 예로, 한 도메인의 사용자가 다른 도메인의 보안 그룹에 추가되는 경우를 들 수 있습니다. 이 시나리오에서는 다른 도메인의 사용자를 나타내기 위해 그룹의 도메인에 자리표시자(“phantom object”라고 함)가 생성됩니다. Phantom object는 삭제된 개체에 대한 지속적인 참조와, 포리스트 내 다른 도메인의 개체를 참조하는 링크 값 속성을 추적하고 관리합니다.
- 그룹-사용자 참조 업데이트 —Infrastructure Master는 도메인 간 개체 참조에서 개체의 SID와 고유 이름(distinguished name, DN)을 업데이트하고, 포리스트 내 도메인 간에 GUID, SID 및 DN을 변환하는 일을 담당합니다.
- 오래된 개체 정리 — Infrastructure Master는 더 이상 유효하지 않은 개체(예: 삭제된 신뢰 관계(trusts)에서 온 개체)를 정기적으로 확인하고 제거합니다.
인프라스트럭처 마스터 역할을 가진 DC에 장애가 발생하면 영향은 주로 관리적인 측면에서 나타납니다. 해당 역할이 부재하는 동안 교차 도메인 개체 링크 이름은 올바르게 확인(해석)되지 않을 수 있지만, 교차 도메인 그룹 구성원 자격은 계속해서 정상적으로 작동합니다.
포리스트 및 도메인 문맥에서의 FSMO 역할
포리스트 수준의 FSMO 역할
위 목록에서 확인할 수 있듯이, 마지막 두 가지 FSMO 역할은 포리스트 전체에서 작동합니다. 즉, 포리스트 내에서 역할을 보유할 수 있는 DC는 단 한 대뿐입니다. 다시 말해, 모든 Active Directory 포리스트에는 단일 Schema Master와 단일 Domain Naming Master가 있습니다.
도메인 수준의 FSMO 역할
나머지 세 가지 FSMO 역할은 단일 도메인의 관할 범위 내에서 동작합니다. 각 도메인에는 Infrastructure Master 1개, RID Master 1개, 그리고 PDC Emulator 1개가 있습니다. 각 도메인은 하나 이상의 DC에서 여러 도메인이 구성된 환경에서 이 세 가지 FSMO 역할을 호스팅합니다.
FSMO 역할 관리
FSMO 역할 보유자 식별
AD 환경에서 5개의 FSMO 역할을 호스팅하는 DC가 무엇인지 아는 것은 중요합니다. FSMO 역할을 소유한 DC를 식별하는 방법은 여러 가지가 있습니다. 빠른 방법 중 하나는 다음 명령을 사용하여 명령 프롬프트를 실행하는 것입니다:
netdom query fsmo /domain:<DomainName>
예시는 다음과 같습니다:
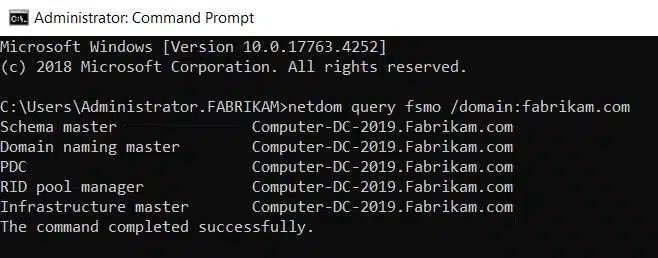
다음 스크립트를 사용하여 PowerShell로도 작업할 수 있습니다:
      (Get-ADForest).Domains |

ForEach-Object{ Get-ADDomainController -Server $_ -Filter {OperationMasterRoles -like "*"}} | `

Select-Object Domain, HostName, OperationMasterRoles
다음은 PowerShell을 사용하는 예시입니다:
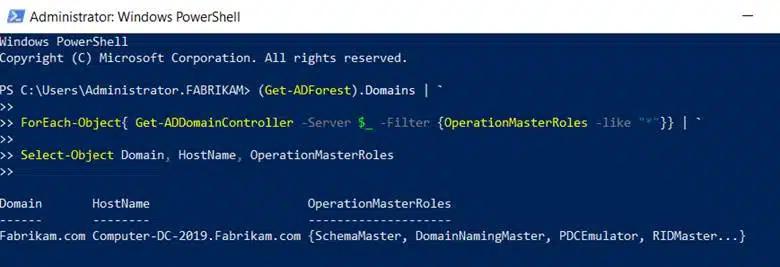
Windows Active Directory Tools를 사용하면 어떤 DC가 FSMO 역할을 할당받았는지도 확인할 수 있습니다. Active Directory Users and Computers에서 도메인을 마우스 오른쪽 버튼으로 클릭하고 아래와 같이 Operations Masters를 선택합니다:
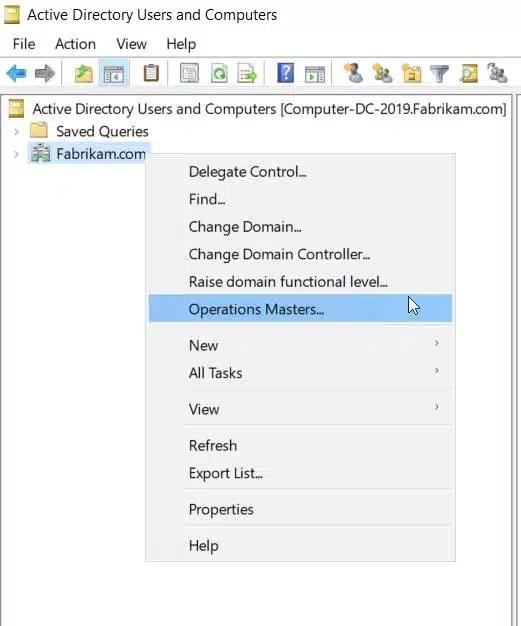
그런 다음 각 탭을 클릭하여 세 가지 도메인 FSMO를 확인합니다.
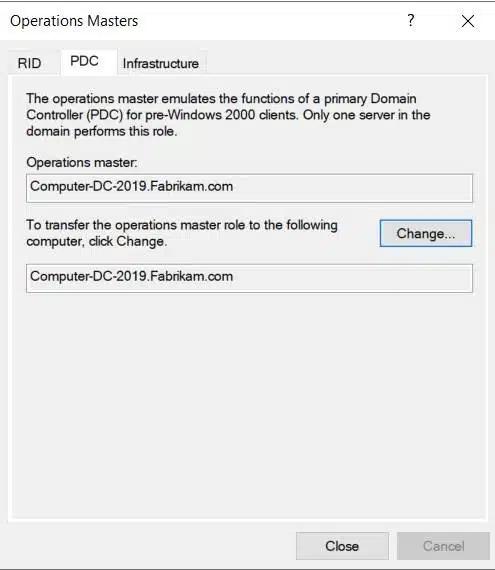
다음을 사용하면 Active Directory Domains and Trusts t 를 사용해 DC 중 어떤 DC가 도메인 네이밍 마스터(Domain Naming Master) 역할을 보유하고 있는지 확인할 수 있습니다. Active Directory Domains and Trust 를 마우스 오른쪽 버튼으로 클릭한 다음 Operations Master 를 선택합니다(아래와 같이).
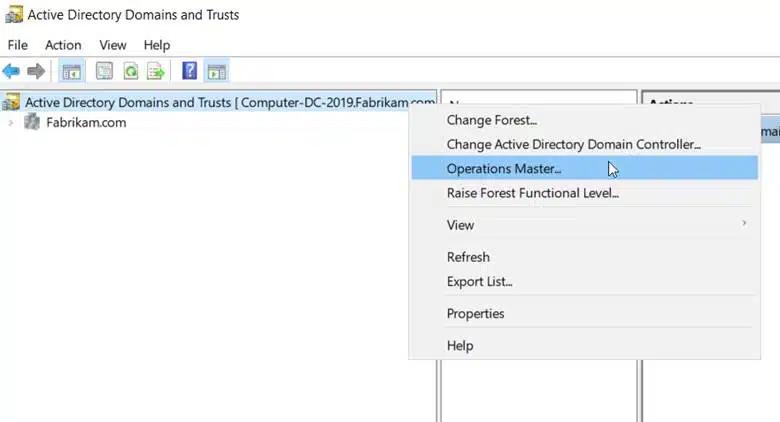
그러면 현재 역할을 담당하고 있는 사용자를 식별하기 위해 다음 팝업이 표시됩니다.
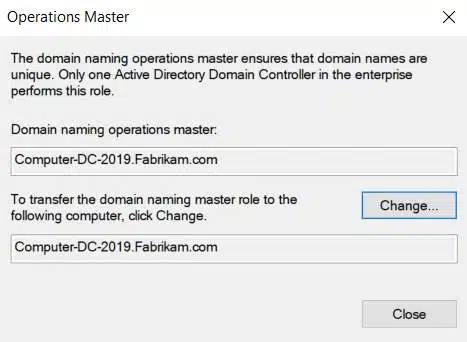
스키마 마스터 FSMO를 식별하는 과정은 조금 더 복잡합니다. Active Directory Schema 스냅인을 사용하여 해당 항목을 찾을 수 있지만, Windows Server에서는 기본적으로 스냅인이 표시되지 않습니다. 액세스하려면 Schmmgmt.dll 파일을 사용해 스냅인을 등록해야 합니다. 이렇게 하려면 시작(Start) > 실행(Run)을 클릭한 다음, “열기(Open)” 상자에 regsvr32 schmmgmt.dll을 입력합니다. 그런 다음 아래와 같이 OK를 클릭하세요.
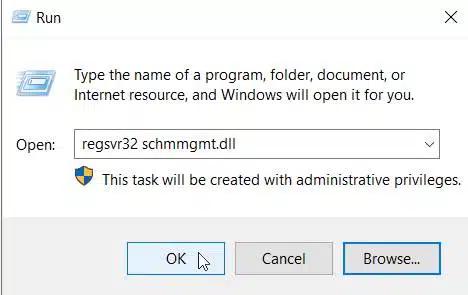
등록이 완료되면 다음을 수행해야 합니다:
- 콘솔 메뉴에서 Add/Remove Snap-in을 클릭한 다음 Add를 클릭하고, Active Directory Schema를 두 번 클릭한 후 Close를 클릭한 다음 OK를 클릭합니다.
- 왼쪽 상단 창에서 Active Directory Schema를 마우스 오른쪽 버튼으로 클릭한 다음 Operations Masters를 클릭하여 스키마 마스터 역할을 보유한 서버를 확인합니다.
아래 스크린샷에서 예시를 확인할 수 있습니다:
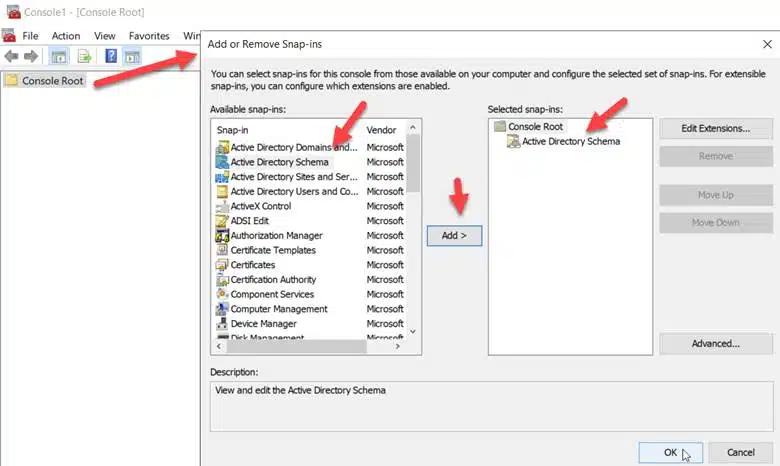
이 작업을 하면 스냅인에 액세스할 수 있으며, 여기에서 Active Directory Schema를 마우스 오른쪽 버튼으로 클릭한 다음 Operations Master를 선택할 수 있습니다.
FSMO 역할 전송 및 점유(Seizing)
FSMO 역할을 전송해야 하는 시점과 방법
Active Directory는 FSMO 역할을 DC에 자동으로 할당하지만, 필요에 따라 역할을 다른 DC로 전송하려는 경우도 있습니다. 예를 들어 현재 할당된 역할을 보유한 DC를 유지보수 때문에 중단해야 할 수 있습니다. 도메인 관리자와 엔터프라이즈 관리자 모두 필요에 따라 이러한 역할을 도메인 컨트롤러 간에 이동할지 여부를 재량으로 결정할 수 있습니다.
FSMO 역할 가져오기
FSMO 역할을 이전하려면 현재 역할 보유자와 대상 도메인 컨트롤러 역할이 모두 활성화되어 있어야 하며 네트워크에 연결되어 있어야 합니다. 현재 FSMO 역할 보유자를 사용할 수 없고 복구할 수도 없는 경우에는 도메인 또는 엔터프라이즈 관리자(enterprise admin)가 해당 역할을 가져와야 합니다. 이는 보다 급격한 조치이므로, FSMO 역할을 가져오기는 반드시 필요한 경우에만 수행해야 합니다.
모범 사례 및 문제 해결
더 높은 효율을 위한 FSMO 역할 배치 최적화
Active Directory 내에서 FSMO 배치에 대해 고정된 규칙은 없지만, 다음 권장 사항을 따르면 가장 좋은 결과를 얻을 수 있습니다.
- PDC Emulator와 RID Master는 다른 도메인 컨트롤러가 쉽게 사용할 수 있고 연결 상태가 좋은 신뢰할 수 있는 도메인 컨트롤러에 배치하세요. 이들의 역할은 일상적인 Active Directory 작업에 매우 중요합니다.
- 가능하다면 Infrastructure Master는 글로벌 카탈로그 서버에 배치하지 않는 것이 좋습니다. 물론 모든 DC가 글로벌 카탈로그 서버인 경우에는 이 구성이 불가능합니다.
- 두 가지 포리스트 측 역할(Schema Master와 Domain Naming Master)은 자주 사용되지 않으므로, 동일한 DC에 배치하세요.
자주 발생하는 문제와 해결 방법
FSMO를 사용할 수 없다는 것을 나타낼 수 있는 몇 가지 주요 징후가 있습니다. 예를 들어 Schema Master가 중단된 경우, AD 스키마를 업데이트하려는 모든 시도는 오류로 이어집니다. 또한 Domain Naming Master에 접근할 수 없는 경우에는 포리스트에서 도메인을 추가하거나 제거할 수 없습니다. 이러한 상황에서는 어떤 DC가 해당 역할을 보유하는지 확인하고, 그 DC에 실제로 접근 가능한지 검증해야 합니다.
할당된 FSMO 역할이 있는 DC에 액세스할 수 없는 경우, 다음을 포함하여 여러 요인으로 인해 발생할 수 있습니다:
- 서버가 오프라인 상태이거나 전원이 꺼진 경우
- 네트워크 연결 문제
- DNS 구성 오류 또는 실패
이러한 문제를 해결하려면 네트워크 전반의 연결 상태를 확인하기 위해 네트워크 진단 도구를 사용하고, SRV 레코드를 포함한 DNS 설정을 확인하며, FSMO 역할을 보유한 서버의 물리적 및 논리적 상태가 정상인지 확인해야 할 수 있습니다. 문제가 지속되면 역할을 다른 정상 DC로 전송하는 방안을 고려하거나, 최후의 수단으로 현재 역할 보유자가 영구적으로 사용할 수 없는 경우 역할을 'seizing'하여 가져오십시오.
FSMO 역할 모니터링 및 감사
이러한 FSMO 역할은 매우 중요하므로, 해당 역할을 보유한 서버를 정기적으로 모니터링해야 합니다. 가장 기본적인 수준에서는 도메인 컨트롤러의 이벤트 로그를 확인할 수 있습니다. 특정 이벤트는 FSMO 역할이 이전되었거나 탈취(점유)되었을 때를 나타낼 수 있습니다. 또한 조직에서 FSMO 역할 변경과 관련된 과거 데이터나 알림을 보유할 수 있는 모니터링 또는 관리 소프트웨어를 사용할 수도 있습니다. 이 밖에도 훨씬 더 많은 기능을 제공하는 타사 도구가 존재합니다. 그 한 예로 Netwrix Auditor for Active Directory 는 FSMO 역할의 모니터링을 자동화하고 의심스럽거나 예상치 못한 변경이 발생할 경우 알림을 제공할 수 있습니다. 또한 이러한 FMSO 역할 변경이 언제 발생했는지 문서화해 두는 것이 모범 사례로 간주되는데, 필요 시 이와 같은 기록에 접근할 수 있기 때문입니다.
Netwrix가 도와드릴 수 있는 방법
앞서 살펴본 것처럼 FSMO 역할은 업무 연속성과 보안 모두에 중요합니다. 따라서 FSMO 역할에 대한 모든 변경 사항을 반드시 감사(audit)해야 합니다. Netwrix Auditor for Active Directory 는 이 모니터링을 자동화하고, 의심스러운 변경이 발생하면 알림을 보내 불필요한 가동 중단이나 data breach 로 이어지기 전에 조치를 취할 수 있도록 도와줍니다.
물론 FSMO 역할을 보호하는 것은 보안 전략의 한 부분일 뿐입니다. Netwrix Auditor for Active Directory 는 필요한 핵심 시스템에 대해 포괄적인 가시성과 제어 기능을 제공합니다. Active Directory에서 발생하는 변경과 기타 활동을 지속적으로 모니터링하고 분석하여 새롭게 나타나는 위협을 파악할 수 있으며, 비즈니스 프로세스, 사용자 생산성, 보안에 미치는 영향을 최소화하기 위해 신속하고 효과적으로 대응할 수 있도록 도와줍니다.
결론
AD의 FSMO 역할은 표면 아래에서 얼마나 많은 일이 일어나는지를 보여주는 대표적인 예입니다. 포리스트 수준의 FSMO 역할은 매일 필수적인 것은 아닐 수 있지만, 비즈니스는 도메인 FSMO 역할과 서비스에 의존합니다. 주기적으로 발생하는 예상 가능한 장애의 위협 외에도, 이러한 역할은 업무 운영을 방해하려는 악의적인 위협 행위자에게 이상적인 공격 대상이 됩니다. 즉, AD 환경의 복잡성을 가시적으로 파악해야 합니다.
AD 지원 팀은 이러한 과제를 해결하기 위해 점점 더 자동화된 모니터링 도구를 도입하고 있습니다. 이러한 솔루션은 다음을 제공할 수 있습니다:
- FSMO 역할 보유자의 상태 및 성능에 대한 가시성 강화
- FSMO 역할 할당의 변경 또는 이상 징후와 관련된 실시간 알림
- 문제가 확대되기 전에 잠재적 이슈를 사전에 식별
- 과거 변경 사항을 추적할 수 있는 광범위한 감사(로깅) 기능.
이러한 사전 예방적 접근 방식은 AD 관리자가 AD 인프라의 상태와 안정성을 유지하고 조직의 전반적인 보안 태세를 강화하는 데 도움이 될 수 있습니다.
FAQ
FSMO란 무엇인가요?
FSMO는 Flexible Single Master Operations의 약자입니다. 이러한 작업은 충돌을 방지하고 네트워크가 원활하게 작동하도록 하기 위해 특정 도메인 컨트롤러에 할당되는 특별한 책임입니다.
FSMO란 무엇이며 어떤 역할을 하나요?
Active Directory는 멀티 마스터 모델을 기반으로 하며, 여기서 FSMO는 지정된 도메인 컨트롤러에 지정된 권한을 할당합니다.
5가지 FSMO 역할은 무엇이며, 역할 담당자를 어떻게 확인하나요?
5가지 FSMO 역할은 다음과 같습니다.
- 스키마 마스터: AD 스키마 업데이트를 담당합니다.
- 도메인 네이밍 마스터: 포리스트에서 도메인을 추가하거나 제거하는 것을 제어합니다.
- RID(상대 ID) 마스터: DC에 RID 풀을 할당하여 고유한 보안 식별자(SID)를 생성합니다.
- PDC(기본 도메인 컨트롤러) 에뮬레이터: 암호 변경과 시간 동기화를 처리하며, 일부 유형의 인증에 대한 대체(폴백) 역할을 합니다.
- 인프라스트럭처 마스터: 다른 도메인의 개체에 대한 참조를 관리합니다
표준 Active Directory tools 및 PowerShell을 사용하면, 이러한 FSMO의 역할 보유자(역할 담당)인 도메인 컨트롤러가 무엇인지 확인할 수 있습니다.
FSMO 역할은 어디에 위치하나요?
기본적으로 Active Directory 포리스트 루트 도메인의 첫 번째 도메인 컨트롤러가 스키마 마스터(Schema Master)와 도메인 네이밍 마스터(Domain Naming Master)를 호스팅합니다. 각 도메인의 첫 번째 도메인 컨트롤러는 PDC 에뮬레이터(PDC Emulator), RID 마스터(RID Master), 인프라스트럭처 마스터(Infrastructure Master)를 호스팅합니다. Active Directory 관리자는 원한다면 이러한 역할을 다른 DC로 이동할 수 있습니다.
FSMO 역할을 시즈(Seize)하는 이유는 무엇인가요?
도메인 컨트롤러가 갑자기 오프라인이 되면 해당 FSMO 역할을 사용할 수 없게 됩니다. 원래 역할 보유자와의 연결이 없으면 역할 전송(transfer)은 불가능합니다. 이 경우, 역할을 시즈(seize)하여 다른 DC에 할당해야 합니다.
가장 중요한 FSMO 역할은 무엇인가요?
모든 FSMO 역할은 중요하지만, PDC Emulator는 도메인의 시간, 비밀번호 변경, 그리고 그룹 정책 구성까지 관리하므로 가장 결정적으로 중요합니다. 경우에 따라 레거시 시스템은 인증 요청을 처리하는 유일한 수단으로 이것에 의존할 수 있습니다.
FSMO 역할은 어떻게 확인하나요?
Active Directory FSMO 역할을 보유한 도메인 컨트롤러가 어디인지 확인하는 방법은 여러 가지가 있습니다. 한 가지는 명령 프롬프트에서 “netdom query fsmo” 명령을 사용하는 것입니다. 또한 Active Directory 도구와 PowerShell을 사용해 각 역할을 호스팅하는 서버가 무엇인지 확인할 수도 있습니다.
FSMO 역할은 어디에 배치해야 하나요?
AD 환경에 도메인 컨트롤러가 1~2대뿐이라면 이 부분에 대해 선택지가 많지 않습니다. 모든 FSMO 역할은 포리스트의 다른 모든 DC와 연결 상태가 좋은 DC에 할당해야 합니다. 가능하다면 Infrastructure Master는 글로벌 카탈로그 서버에 배치하지 않는 것이 좋습니다.
어떤 FSMO 역할들을 함께 배치해야 하나요?
Schema Master와 Domain Naming Master의 포리스트 수준 FSMO 역할 두 개는 동일한 DC에 배치하는 것이 바람직하지만, 이는 권장 사항일 뿐입니다.
Active Directory에서 FSMO 역할이란 무엇인가요?
Microsoft는 다섯 가지 민감한 작업에 대해 특정 도메인 컨트롤러를 유일한 권한으로 지정하여 충돌 위험을 줄였습니다. 이것이 Flexible Single Master Operations(FSMO) 역할이며, 이를 이해하는 것은 안정적이고 잘 관리된 Active Directory 환경을 관리하는 데 필수적입니다.
Active Directory는 모든 도메인 컨트롤러가 도메인 파티션의 쓰기 가능한 복사본을 유지하는 다중 마스터 모델로 작동합니다. 이 설계는 복원력을 제공하여 개별 DC가 오프라인일 때도 작업이 계속되지만, 충돌하는 변경 사항이 발생할 가능성도 있습니다.
이 가이드는 다섯 가지 FSMO 역할 각각을 설명하고, 어떤 도메인 컨트롤러가 해당 역할을 보유하고 있는지 식별하는 방법과 상황에 따라 역할을 이전하거나 강제로 가져오는 데 필요한 명령을 제공합니다.
다섯 개의 FSMO 역할 각각은 두 가지 범위 중 하나에 속합니다:
기본적으로 포리스트에서 첫 번째 도메인 컨트롤러를 승격하면 다섯 개의 FSMO 역할이 모두 해당 DC에 할당됩니다. 환경이 성장하고 운영 요구 사항이 변함에 따라 관리자가 이를 재분배할 수 있습니다.
FSMO는 Flexible Single Master Operations의 약자로, 한 번에 하나의 지정된 도메인 컨트롤러만 처리할 수 있는 다섯 가지 Active Directory 작업을 의미합니다. 이러한 작업을 범위별로 단일 권한 있는 DC로 제한함으로써 Active Directory는 여러 컨트롤러가 동시에 수행하려 할 때 발생할 수 있는 데이터 충돌을 방지합니다.
Netwrix Auditor는 Active Directory의 FSMO 역할 할당을 모니터링하며, 계획된 유지 관리 기간 외에 역할 이전 또는 인수가 발생하면 팀에 알립니다. 데모 받기
멀티 마스터 복제가 싱글 마스터 작업을 요구하는 이유
포레스트 범위 역할은 포레스트에 포함된 도메인 수에 관계없이 전체 AD 포레스트에서 정확히 한 명의 소유자를 가집니다. 도메인 범위 역할은 각 Active Directory 도메인마다 정확히 한 명의 소유자를 가지므로, 도메인이 세 개인 포레스트에는 세 명의 RID Masters, 세 명의 PDC Emulators, 세 명의 Infrastructure Masters가 있습니다.
FSMO 역할의 중요성
충돌 방지
초기 네트워크 디렉터리 서비스는 단일 마스터 모델에 의존했습니다. 하나의 서버가 계정 데이터베이스의 쓰기 가능한 복사본을 보유하고 나머지는 모두 읽기 전용 복제본을 유지했습니다. 이 모델은 충돌을 방지했지만 단일 서버에 대한 강한 의존성을 만들었습니다. 서버가 오프라인이 되면 새 계정을 생성하거나 기존 계정을 수정할 수 없었습니다.
FSMO 역할은 Active Directory를 일관되고 안전하며 복구 가능하게 유지합니다. 그 중요성은 도메인 컨트롤러가 실패하거나, 역할 이전이 긴급히 필요하거나, 공격자가 역할 보유자를 노릴 때 비로소 명확해집니다.
Active Directory는 해당 모델을 다중 마스터 복제로 대체했습니다. 각 도메인 컨트롤러는 디렉터리의 로컬 복사본에 쓸 수 있으며, 변경 사항은 예약된 복제를 통해 다른 모든 컨트롤러에 전파됩니다. 이 설계는 복원력을 제공하지만 두 컨트롤러가 동시에 작동할 경우 디렉터리가 손상될 수 있는 특정 작업을 노출합니다. FSMO 역할은 다중 마스터 모델이 안전하게 작동할 수 없는 곳에서 단일 마스터 권한을 강제하여 이를 해결합니다.
인증 신뢰성
보안 태세
지정된 단일 마스터 권한이 없으면 두 도메인 컨트롤러가 동시에 충돌하는 작업을 처리할 수 있습니다. 한 컨트롤러는 새 사용자 계정에 RID 1050을 할당하는 반면, 다른 컨트롤러는 동일한 RID를 다른 계정에 할당하거나, 두 관리자가 서로 호환되지 않는 속성 정의로 스키마를 확장하는 경우입니다. 이러한 결과는 모두 해결할 수 없는 디렉터리 손상을 초래합니다. FSMO 역할은 각 민감한 작업에 대해 항상 정확히 하나의 권한 있는 출처가 있도록 보장합니다.
재해 복구
5가지 FSMO 역할은 무엇인가요
PDC Emulator의 FSMO 지정은 헬프 데스크가 계정을 잠금 해제하고 도메인 전체에 몇 초 내에 적용되도록 할 수 있는 이유입니다. 이것이 없으면 Kerberos authentication 결정은 특정 DC가 그 순간 보유한 암호 버전에 의존하게 되어 최근 암호 변경과 로그인 시도 간에 경쟁 조건이 발생합니다. 암호 처리를 위한 단일 마스터 모델은 모든 DC에 인증 실패에 대한 알려진 에스컬레이션 경로를 제공하며, 이 경로는 한 DC가 PDC Emulator 역할을 맡고 있기 때문에 작동합니다.
다섯 개 FSMO 역할 중 세 개가 고가치 공격 시나리오 경로에 직접 위치합니다. Schema Master는 공격자가 디렉터리 스키마를 확장하여 지속성 메커니즘을 도입할 수 있는지 제어합니다. RID Master는 SID 할당을 제어하며, RID 조작은 privilege escalation 및 SID 기록 공격의 알려진 벡터입니다. PDC Emulator는 인증 및 계정 잠금을 처리하여 도메인 접근을 유지하거나 잠금 경고를 억제하려는 이들에게 주요 목표가 됩니다.
Active Directory는 다섯 가지 FSMO 역할을 정의합니다. Schema Master와 Domain Naming Master는 포리스트 수준에서 작동합니다. RID Master, PDC Emulator 및 Infrastructure Master는 도메인 수준에서 작동합니다.
1. 스키마 마스터
FSMO 역할을 가진 도메인 컨트롤러가 실패하면 복구 경로는 팀이 해당 역할을 알고 있는지, 그리고 실패가 일시적인지 영구적인지에 따라 달라집니다. 역할 할당을 추적하지 않는 조직은 압박 속에서 문제를 발견합니다. 새 사용자 계정을 만들 수 없거나, 시간 동기화가 어긋나거나, Group Policy 업데이트가 중단됩니다. 역할 보유자를 문서화하고 전송 절차를 테스트하는 것이 AD 복원력의 운영 기준입니다.
각 포레스트에는 하나의 Schema Master가 있습니다. Active Directory database 스키마는 모든 객체 클래스(사용자, 그룹, 컴퓨터, 프린터 등)와 해당 객체가 가질 수 있는 모든 속성을 정의합니다. 스키마 변경은 오직 Schema Master만 작성할 수 있습니다.
2. 도메인 명명 마스터
각 포레스트에는 하나의 Domain Naming Master가 있습니다. 포레스트에서 도메인 및 애플리케이션 파티션을 추가하거나 제거할 권한이 있는 유일한 도메인 컨트롤러입니다.
스키마 업데이트는 드뭅니다. 포리스트 기능 수준을 올리거나, Active Directory를 최신 버전으로 업그레이드하거나, 스키마를 확장하는 엔터프라이즈 소프트웨어(Exchange Server가 일반적인 예)를 통합하거나, 포리스트에 새로운 Windows Server 운영 체제 버전을 도입할 때 발생합니다. 이러한 작업이 성공하려면 Schema Master가 온라인 상태이고 접근 가능해야 합니다.
커밋되면 스키마 변경 사항이 포리스트 내 모든 도메인 컨트롤러에 복제됩니다. 스키마 업데이트를 시도할 때 Schema Master가 오프라인 상태이면 DC에 다시 접근할 수 있을 때까지 작업이 실패합니다.
3. RID Master
SID는 다음 구조를 따릅니다:
조직의 디렉터리 구조가 변경될 때 Domain Naming Master와 상호 작용합니다. 자식 도메인 추가, 오래된 도메인 제거 또는 인수한 회사의 도메인 흡수가 해당됩니다. 이러한 작업은 드물고 시간에 민감하지 않으므로 Domain Naming Master는 도메인 수준 역할보다 가용성 요구 사항이 낮습니다. 짧은 Domain Naming Master 중단은 일상 운영에 영향을 미치지 않습니다.
RID Master는 도메인 컨트롤러에 RID 풀을 할당하여 이 고유성을 유지합니다. DC가 새 보안 주체를 생성해야 할 때마다 RID Master에 매번 연락하지 않고 할당된 풀에서 RID를 가져옵니다. 풀이 부족해지면 DC는 RID Master에 새 풀을 요청합니다.
RID Master가 오프라인 상태가 되면 도메인 컨트롤러는 기존 RID 풀을 사용하여 객체 생성을 계속합니다. 큰 풀이 있는 성숙한 환경에서는 이 상태가 장기간 지속될 수 있습니다. 결국 모든 DC 풀이 소진되면 객체 생성이 실패합니다.
4. PDC 에뮬레이터
각 도메인에는 하나의 RID Master가 있습니다. Active Directory의 모든 보안 주체(사용자, 컴퓨터 및 그룹)는 고유한 보안 식별자(SID)가 필요합니다. SID는 도메인 전체 접두사와 상대 식별자(RID)로 구성됩니다. RID 부분이 도메인 내에서 각 SID를 고유하게 만듭니다.
각 도메인에는 하나의 PDC 에뮬레이터가 있습니다. 이는 다른 어떤 FSMO 역할보다 더 많은 책임을 지며 도메인의 일상 운영에 가장 직접적인 영향을 미칩니다. PDC 에뮬레이터는 다음을 처리합니다:
도메인 SID는 도메인의 모든 객체에 대해 동일합니다. 마지막 세그먼트(이 예에서는 1001)는 특정 보안 주체에 할당된 RID입니다.
- 시간 동기화: PDC 에뮬레이터는 해당 도메인의 권위 있는 시간 소스입니다. 모든 워크스테이션과 멤버 서버는 이를 기준으로 시계를 동기화합니다. 다중 도메인 포리스트에서는 포리스트 루트 도메인의 PDC 에뮬레이터가 포리스트 내 다른 모든 PDC 에뮬레이터의 시간 관리자 역할을 합니다. 루트 도메인의 PDC 에뮬레이터는 신뢰할 수 있는 외부 시간 소스와 동기화해야 합니다. 클라이언트와 인증 DC 간의 시계 차이가 5분을 초과하면 Kerberos 인증이 실패하므로 정확한 시간은 필수입니다.
- 계정 잠금 처리: account lockout이 발생하면 PDC 에뮬레이터가 즉시 처리하고 도메인의 모든 DC에 잠금 상태를 복제합니다. 관리자가 계정을 잠금 해제하면 PDC 에뮬레이터가 변경 사항을 즉시 복제합니다.
- 비밀번호 변경 및 인증: 사용자가 비밀번호를 변경하면 변경 사항이 즉시 PDC Emulator에 복제됩니다. 사용자가 아직 정상 복제를 통해 업데이트된 비밀번호를 받지 못한 DC에 인증을 시도하면 해당 DC가 인증 요청을 PDC Emulator로 전달합니다. 이를 통해 최근 비밀번호 변경 사항이 예약된 복제를 통해 전파되지 않았더라도 도메인이 유효한 자격 증명을 수락하도록 보장합니다.
PDC 에뮬레이터를 도메인의 다른 모든 컨트롤러와 네트워크 연결이 좋은 고성능 DC에 배치하세요. 장애가 발생하면 운영에 즉각적이고 명확한 영향이 있습니다.
- DFS 네임스페이스 동기화: 기본적으로 DFS 루트 서버는 PDC Emulator에서 업데이트된 네임스페이스 정보를 요청합니다. 대규모 환경에서는 리소스 병목 현상이 발생할 수 있습니다. Dfsutil.exe에서 RootScalability 매개변수를 활성화하면 DFS 루트 서버가 대신 가장 가까운 DC에서 업데이트를 요청할 수 있습니다.
5. 인프라 마스터
- Group Policy 업데이트: 에 대한 변경 사항은 Group Policy Object 가 PDC 에뮬레이터 역할을 가진 DC에 처음으로 커밋됩니다. 이는 두 관리자가 동시에 다른 DC에서 동일한 GPO를 편집할 때 발생할 수 있는 버전 충돌을 방지합니다.
각 도메인에는 하나의 Infrastructure Master가 있습니다. 주요 책임은 다중 도메인 포리스트에서 정확한 도메인 간 객체 참조를 유지하는 것입니다.
Infrastructure Master가 오프라인 상태가 되면 교차 도메인 객체 이름이 올바르게 확인되지 않을 수 있습니다. 교차 도메인 그룹 멤버십은 계속 작동하므로 운영 영향은 주로 관리적입니다.
FSMO 역할 보유자 찾는 방법
두 가지 조건이 Infrastructure Master를 불필요하게 만듭니다: 단일 도메인 포리스트(도메인 간 참조가 없음)와 모든 DC가 글로벌 카탈로그 서버인 환경(충분한 네트워크 대역폭을 가진 현대 환경에서 일반적임). 어느 경우든 모든 DC는 Infrastructure Master에 의존하지 않고도 최신 도메인 간 정보를 보유하고 있습니다.
한 도메인의 사용자가 다른 도메인의 보안 그룹에 추가되면 Active Directory는 그룹 도메인에 자리 표시자 객체(팬텀 객체라고 함)를 생성하여 교차 도메인 사용자를 나타냅니다. Infrastructure Master는 이러한 팬텀 객체를 글로벌 카탈로그와 동기화하여 최신 상태로 유지합니다. 또한 삭제된 trusts 또는 도메인의 객체에 대한 참조를 제거하여 오래된 객체를 정리합니다.
netdom query fsmo 사용
PowerShell 사용
대상 도메인의 정규화된 도메인 이름으로 <DomainName>를 교체하세요. 출력에는 각 역할을 보유한 DC의 호스트 이름이 나열됩니다.
이 netdom 명령은 RSAT가 설치된 도메인에 가입된 모든 Windows 컴퓨터 또는 도메인 컨트롤러에서 실행됩니다. 단일 쿼리에서 다섯 개의 역할 보유자를 모두 반환합니다:
Active Directory 관리 도구 사용
PowerShell은 더 세밀한 제어를 제공하며 여러 도메인이 있는 환경에서 잘 작동합니다. 다음 스크립트는 포리스트 내 모든 도메인을 쿼리하고 FSMO 역할 할당이 있는 모든 DC를 반환합니다:
어떤 도메인 컨트롤러가 다섯 개의 FSMO 역할을 보유하고 있는지 아는 것은 계획된 유지보수와 사고 대응 모두에 필수적입니다. 내장된 Active Directory management tools를 사용하여 세 가지 방법이 제공됩니다.
RID Master, PDC Emulator 및 Infrastructure Master를 찾으려면:
- Active Directory 사용자 및 컴퓨터를 엽니다.
도메인별 간단한 쿼리를 위해 Get-ADDomain 및 Get-ADForest 를 직접 사용하세요:
다음의 GUI 도구는 Active Directory Users and Computers 도메인 수준의 세 가지 FSMO 역할을 표시합니다.
- 왼쪽 창에서 도메인 이름을 마우스 오른쪽 버튼으로 클릭하고 Operations Masters를 선택합니다.
- Active Directory Domains and Trusts를 엽니다.
Domain Naming Master를 찾으려면:
- 대화 상자에 현재 Domain Naming Master가 표시됩니다.
- 현재 역할 보유자를 표시하는 RID, PDC 및 Infrastructure 탭을 검토하세요.
- 왼쪽 창에서 Active Directory Domains and Trusts를 마우스 오른쪽 버튼으로 클릭하고 Operations Master를 선택합니다.
Schema Master를 찾으려면: Active Directory Schema 스냅인이 기본적으로 로드되지 않습니다. 먼저 등록하세요:
FSMO 역할을 전송하는 방법
- 실행 대화 상자(Win + R)를 열고
regsvr32 schmmgmt.dll를 입력하세요.클릭하세요 확인.
3. 왼쪽 창에서 Active Directory Schema를 마우스 오른쪽 버튼으로 클릭하고 Operations Master를 선택하여 현재 Schema Master를 확인합니다.
2. MMC (mmc.exe)를 열고 파일 > 스냅인 추가/제거로 이동한 다음 Active Directory Schema를 추가합니다.
전송은 FSMO 역할을 현재 보유자에서 다른 DC로 이동하며, 두 컨트롤러가 온라인 상태로 통신 중일 때 수행됩니다. 계획된 작업에는 DC 폐기, 부하 또는 중복성을 위한 역할 재분배, 노후 하드웨어 교체 시 전송을 사용하세요.
PowerShell을 통한 전송
단일 역할 전송:
모든 다섯 역할을 한 번에 전송:
전송을 시작하기 전에 두 DC가 온라인 상태이고 접근 가능하며 성공적으로 복제되고 있어야 합니다. 복제 상태는 repadmin /replsummary 명령어로 확인하세요.
PowerShell은 여러 역할을 한 번에 이동할 때 특히 역할을 전송하는 가장 효율적인 방법입니다. Move-ADDirectoryServerOperationMasterRole cmdlet은 다섯 가지 역할을 모두 처리합니다.
GUI를 통한 전송:
다섯 가지 역할 이름 값은 SchemaMaster, DomainNamingMaster, PDCEmulator, RIDMaster 및 InfrastructureMaster.
FSMO 역할을 인수하는 방법
대상 DC의 NetBIOS 이름 또는 FQDN으로 TargetDCName 을(를) 바꾸십시오. PowerShell은 각 역할을 이전하기 전에 확인을 요청합니다. 스크립트 시나리오에서 프롬프트를 생략하려면 -Confirm:$false를 추가하세요.
전송 후에는 항상 netdom query fsmo 명령을 실행하여 새 역할 할당을 확인하세요.
ntdsutil로 역할 획득:
인수하기 전에 원래 DC를 복원하거나 복구하려고 시도하십시오. 복구가 불가능하면 인수를 진행하고 원래 DC를 먼저 강등하지 않고 도메인에 다시 연결하지 않도록 하십시오.
RID Master, PDC Emulator 및 Infrastructure Master의 경우: ADUC를 열고 Operations Masters로 이동한 다음 해당 탭을 선택하고 Change를 클릭하세요. Domain Naming Master의 경우: Active Directory Domains and Trusts > Operations Master > Change를 사용하세요. Schema Master의 경우: Active Directory Schema 스냅인을 사용하여 Operations Master > Change를 선택하세요.
연결 후 각 역할을 개별적으로 확보하세요:
Seizure는 원래 소유자와의 조정 없이 FSMO 역할을 새 DC에 강제로 할당합니다. 현재 역할 소유자가 영구적으로 오프라인 상태이며 복구할 수 없을 때만 seizure를 사용하세요. 원래 소유자가 네트워크에 복귀할 수 있는 경우 역할을 seizure하지 마십시오. seizure 후 이전 역할 소유자를 다시 온라인 상태로 만들면 수동 복구가 필요한 분할 브레인 상태가 발생합니다.
Netwrix Auditor는 계정 컨텍스트 및 소스 워크스테이션과 함께 모든 FSMO 역할 인수를 기록하여 팀이 승인 여부를 확인할 수 있도록 합니다. 데모 받기
역할을 받을 DC에서 관리자 권한 명령 프롬프트를 열고 ntdsutil을 실행하세요. 그런 다음 다음 단계를 따르십시오:
모든 압수를 완료한 후 ntdsutil을 종료하려면 quit 를 두 번 입력하세요.
FSMO 역할 배치 모범 사례
다음 명령어로 새 할당을 확인하세요: netdom query fsmo 해당 역할에 의존하는 서비스를 다시 온라인 상태로 전환하기 전에.
역할 배치는 AD 안정성과 복구 시간에 직접적인 영향을 미칩니다. 다음을 검토하세요: Active Directory 보안 모범 사례 가이드 역할별 지침과 함께 보다 광범위한 강화 권장 사항을 위해:
- 가능한 경우 역할을 물리적 위치에 분산하세요: 다중 사이트 환경에서는 기본 사이트의 DC에 역할을 배치하면 역할 의존 작업에 대한 WAN 의존도가 줄어듭니다. 기본 사이트가 오프라인일 경우 역할을 신속하게 이동할 수 있도록 문서화된 전송 계획과 함께 사용하세요.
- 덜 사용되는 DC에 Schema Master와 Domain Naming Master를 함께 배치: 이 포리스트 수준 역할은 거의 호출되지 않습니다. 동일한 DC에 그룹화하면 성능 병목 현상 없이 관리가 간소화됩니다.
이러한 배치 결정을 지원하기 위해 도메인 컨트롤러를 설정하고 구성하는 방법에 대한 지침은 Netwrix의 도메인 컨트롤러 배포 가이드를 참조하십시오.
Netwrix Auditor가 FSMO 역할 변경을 모니터링하고 감사하는 데 어떻게 도움이 되는지
- 도메인에서 가장 신뢰할 수 있는 DC의 PDC 에뮬레이터 및 RID 마스터: 두 역할 모두 높은 가용성을 요구합니다. PDC 에뮬레이터 장애는 즉각적인 사용자 영향을 미치며, RID 마스터 장애는 풀 소진에 따라 시간이 지남에 따라 누적됩니다. 도메인에서 가장 신뢰할 수 있고 연결이 좋은 DC에 배치하세요.
- 글로벌 카탈로그 서버가 아닌 Infrastructure Master: 모든 DC가 글로벌 카탈로그 서버가 아닌 환경에서는 Infrastructure Master가 글로벌 카탈로그 복사본을 보유하지 않은 DC에서 실행되어야 합니다. 글로벌 카탈로그를 보유한 Infrastructure Master는 업데이트할 팬텀 객체를 찾지 못하므로 도메인 간 참조를 최신 상태로 유지할 수 없습니다. 도메인의 모든 DC가 글로벌 카탈로그 서버인 경우(현대 환경에서 일반적) 이 제한은 적용되지 않습니다.
FSMO 역할 변경에 대한 실시간 알림
Netwrix Auditor for Active Directory는 기본 로그가 캡처하는 내용과 보안 팀이 조치를 취해야 하는 내용 간의 격차를 해소합니다.
Active Directory는 역할을 받은 도메인 컨트롤러에 기록되며 이전 소유자를 명시하는 디렉터리 서비스 이벤트 로그의 이벤트 ID 1458 아래에 FSMO 이전을 기록합니다. 이 이벤트는 이전이 발생했음을 확인하지만, 조사에 필요한 전체 계정 컨텍스트나 세션 세부 정보는 제공하지 않습니다.
디렉터리 전반에서 모니터링할 내용을 완벽하게 파악하려면, Active Directory auditing guidelines 는 추적할 가치가 있는 이벤트의 전체 범위를 다룹니다.
권한 없는 FSMO 역할 이전 또는 탈취는 일상적인 운영 중단 이상의 결과를 초래하는 확인된 AD 공격 벡터입니다. 도메인 컨트롤러에서 충분한 권한을 획득한 공격자는 PDC Emulator 역할을 탈취하여 인증 요청을 가로채거나, 시간 동기화를 조작하거나, 도메인 전체의 Group Policy 배포를 제어할 수 있습니다. 이러한 변경 사항은 행위자와 의도를 식별할 수 있는 충분한 맥락 없이 Windows 기본 이벤트 로그에 나타나지 않을 수 있습니다.
전체 전후 감사 추적
Netwrix Auditor는 FSMO 역할이 전송되거나 점유되는 순간 알림을 보냅니다. 알림은 변경이 PowerShell, GUI 또는 ntdsutil을 통해 이루어졌는지에 관계없이 발생하며, 변경을 시작한 계정, 출발 워크스테이션 및 타임스탬프를 포함합니다. 팀은 계획된 전송을 즉시 확인하고 추가 피해가 발생하기 전에 인식되지 않은 변경 사항을 에스컬레이션할 수 있습니다.
준수 준비 완료 보고서
계획된 전송과 무단 압수를 구별하세요
모든 FSMO 역할 변경은 이전 역할 보유자, 새 역할 보유자, 작업을 수행한 계정 및 변경된 정확한 시간과 함께 기록됩니다. 기본 Windows 이벤트 로그에는 이 컨텍스트가 누락됩니다. 사고가 재구성을 필요로 할 때(내부 조사 또는 외부 감사용), 여러 도메인 컨트롤러의 로그 집계에 의존하지 않고도 완전한 기록을 사용할 수 있습니다.
Netwrix Auditor가 전체 계정 및 세션 컨텍스트를 캡처하기 때문에 팀은 역할 변경을 변경 관리 기록과 교차 확인할 수 있습니다. 예약된 유지 관리 창 동안 명명된 관리자 계정이 실행한 전송은 이전에 관리 활동이 없는 계정이 실행한 점유와 다르게 보입니다. 감사 추적은 이러한 구분을 명확하고 방어 가능하게 만듭니다.
데모 요청하여 Netwrix가 FSMO 역할 변경을 감사하고, 모든 Active Directory 수정을 추적하며, 보안 팀이 필요로 하는 조사 준비 완료 증거를 생성하는 방법을 확인하세요.
FSMO 역할 할당은 SOX, HIPAA 및 ISO 27001 감사에서 검토하는 권한 있는 액세스 범위의 일부입니다. Netwrix Auditor는 수동 로그 추출 없이 감사자의 요청을 충족하는 Active Directory 권한 변경에 대한 사전 제작된 보고서를 생성합니다. 역할 변경 기록은 보관되고 검색 가능하므로, 준수 증거를 압박받지 않고 즉시 제공할 수 있습니다.
FSMO 역할에 대한 자주 묻는 질문
공유하기
더 알아보기
저자 소개
Jonathan Blackwell
소프트웨어 개발 책임자
2012년부터 엔지니어이자 혁신가인 Jonathan Blackwell은 엔지니어링 리더십을 제공해 Netwrix GroupID를 Active Directory 및 Azure AD 환경에서 그룹 및 사용자 관리 분야의 최전선에 올려놓았습니다. 개발, 마케팅, 영업에서의 그의 경험을 통해 Jonathan은 Identity 시장과 구매자가 생각하는 방식까지 완전히 이해할 수 있습니다.