
그룹 정책 Group Policy 업데이트를 강제 실행하면, 일반적인 90–120분 새로 고침 주기를 기다리지 않고 새로 추가되었거나 변경된 설정이 즉시 적용됩니다. 관리자는 gpupdate /force 명령, Group Policy Management 콘솔 또는 Invoke-GPUpdate 와 함께 PowerShell을 사용해 업데이트를 실행할 수 있습니다. /force 는 모든 GPO를 다시 적용하지만, 도메인 컨트롤러에 부담을 줄 수 있으므로 긴급한 재적용이 필요할 때에만 선택적으로 사용하는 것이 가장 좋습니다.
방화벽과 프록시 서버를 담당하는 보안 전문가로부터 전화가 왔다고 가정해 봅시다. 그는 인터넷을 사용하는 사용자들을 위해 추가 프록시 서버를 하나 더 추가했다고 알려줍니다. 이에 따라 모든 사용자의 정책에 영향을 주는 새 GPO를 추가하여, 사용자가 Internet Explorer를 통해 새 프록시 서버를 사용할 수 있도록 합니다. 일반적으로 새 GPO가 적용되기까지는 90~120분 정도 걸리지만, 이번에는 새 설정을 지금 바로 적용해야 하며, 사용자에게 로그오프했다가 다시 로그인하라고 말할 수도 없습니다. 이런 경우에는 백그라운드 정책 처리가 시작되기 전의 일반적인 대기 시간을 건너뛰고 싶을 수 있습니다. 이를 수행하려면 명령 프롬프트, Group Policy Management 콘솔(GPMC) 또는 PowerShell을 사용할 수 있습니다.
GPUupdate란 무엇인가요?
그룹 정책(Group Policy)은 Active Directory의 유용한 기능으로, 관리자가 사용자와 컴퓨터에 대해 광범위한 설정을 적용할 수 있게 해줍니다. 보안과 생산성을 위해 그룹 정책 개체(GPO)와 새 GPO에 대한 변경 사항이 적시에 적용되는 것이 매우 중요합니다.
따라서 그룹 정책은 도메인 구성원 컴퓨터를 다시 시작하거나 사용자가 로그인할 때마다 자동으로 새로 고쳐집니다. 또한 미리 정의된 백그라운드 새로 고침 간격에 따라 자동으로 업데이트됩니다(기본값: 최대 30분까지 무작위 오프셋을 적용하여 90분마다).
하지만 때로는 관리자가 새 정책을 만들거나 기존 정책에 중요한 변경을 적용하는 등, 클라이언트 시스템에 GPO 설정을 즉시 적용해야 하는 경우가 있습니다. 또한 때로는 변경 사항을 적용하는 것뿐 아니라, 로컬 머신에서 원치 않는 변경이 발생했을 때 이를 되돌리기 위해 보통 변경되지 않은 GPO도 다시 적용하려는 경우가 있습니다.
이 문서는 그룹 정책 새로 고침을 강제로 수행하는 방법을 안내합니다.
GPUpdate vs GPUpdate /force 명령
gpupdate /force 명령은 그룹 정책을 업데이트하는 데 가장 자주 사용되는 명령 중 하나입니다. /force 스위치를 사용하면 관리자가 모든 정책 설정을 다시 적용할 수 있습니다. 하지만 /force 스위치를 사용하면 특히 환경에 많은 수의 그룹 정책 개체(Group Policy Objects, GPO)가 있는 경우 도메인 컨트롤러(DC)에 상당한 부하가 발생할 수 있다는 점을 고려하는 것이 중요합니다.
테넌트 규모가 크거나 GPO가 많이 있는 경우에는 새 정책 설정을 적용하기 위해 gpupdate 명령을 /force 스위치 없이 실행하는 것이 바람직합니다. 이 방식은 변경 사항 또는 새 그룹 정책만 수신하므로 클라이언트와 도메인 컨트롤러 모두의 작업 부하를 줄일 수 있습니다.
그룹 정책 모범 사례 eBook 다운로드
지금 다운로드그룹 정책 업데이트를 강제로 적용하는 방법
그룹 정책 업데이트를 강제로 적용하려면 다음 옵션 중 아무거나 사용할 수 있습니다:
- gpupdate /force 명령
- 그룹 정책 관리 콘솔(Group Policy Management Console, GPMC)
- PowerShell
사전 요구 사항: GPO를 적용하기 전에 방화벽을 구성하세요
이러한 옵션 중 어떤 것을 사용하든 GPO를 강제로 다시 적용하기 전에, 방화벽이 해당 포트에서 들어오는 네트워크 트래픽을 허용하는지 확인하세요(기본적으로 TCP 포트 135). 자세한 내용은 Microsoft documentation 입니다.
명령 프롬프트를 사용하여 그룹 정책 업데이트를 강제로 수행
gpupdate 는 Active Directory 컴퓨터에서 그룹 정책을 업데이트하기 위한 Microsoft 명령 셸 명령입니다. 모든 Windows OS 버전에 포함되어 있습니다.
/force 매개변수
매개변수 없이 gpupdate 명령을 실행하면 변경된 정책 설정과 새 GPO만 적용됩니다. 하지만 때로는 변경되지 않은 모든 GPO도 다시 적용해야 하는 경우가 있는데, 예를 들어 로컬 관리자가(또는 계정을 손상시킨 공격자가) 원치 않는 수정을 한 경우 이를 되돌리기 위해서입니다.
그 경우에는 다음과 같이 /force 매개변수를 사용해야 합니다:
gpupdate /force
이 매개변수를 사용하여 그룹 정책 설정 을 업데이트할 때는 다음 두 가지 핵심 사항을 고려해야 합니다:
- 각 사용자 컴퓨터에 직접 가서 gpupdate /force 명령을 수동으로 실행해야 합니다. (컴퓨터를 원격으로 업데이트하려면 아래에 설명된 대로 PowerShell을 사용하세요.)
- /force 스위치를 사용하면 특히 환경에 GPO가 많은 경우 DC와 클라이언트에 상당한 부하가 발생할 수 있습니다. 이런 경우에는 gpupdate 를 /force 매개변수 없이 실행하는 것이 더 바람직합니다.
추가 매개 변수
사용자가 해당 컴퓨터에 로그인한 상태에서 gpupdate 를 실행하면(물론 도메인 컨트롤러에 복제된 GPO 정보가 있어야 합니다) Windows에 새 GPO 설정이 즉시 적용됩니다.
사용자가 로그인하지 않은 경우, Windows XP 및 이후 버전에서는 기본적으로 GPO 설정이 다음 로그인 시점에만 처리됩니다. 하지만 올바른 스위치를 사용하면 gpupdate 가 새로 변경된 항목이 활성화되려면 로그오프 또는 재부팅이 필요한지 확인할 수 있습니다.
- /Logoff - 이 스위치를 사용하면 정책 변경으로 인해 사용자가 로그오프해야 하는지 확인할 수 있습니다. 그렇지 않으면 새 설정이 즉시 적용됩니다. 필요하다면 사용자는 자동으로 로그오프되고 Group Policy setting 들은 다시 로그인할 때 적용됩니다.
- /boot – 마찬가지로 Fast Boot가 활성화되어 있으면 Software Distribution 설정이 포함된 GPO를 적용하려면 재시작이 필요합니다. gpupdate 를 /boot 스위치와 함께 실행하면, 정책에 재부팅이 필요할 만한 항목이 있는지 확인하고 컴퓨터를 자동으로 재부팅합니다. 업데이트된 GPO가 재부팅을 요구하지 않는 경우에는 GPO 설정이 적용되며 사용자는 계속 로그인 상태를 유지합니다.
/Logoff 및 /boot 스위치는 모두 선택 사항입니다.
다른 유용한 스위치 옵션은 /force
- /Logoff– 그룹 정책 설정이 업데이트된 후 사용자를 로그오프합니다.
- /Sync – 전경(시작/로그온) 처리를 동기식으로 변경합니다.
- /Target - 사용자 또는 컴퓨터 중 하나에 대해서만 정책 설정을 업데이트할지 여부를 지정합니다. 기본적으로 사용자 및 컴퓨터 정책 설정이 모두 업데이트됩니다.
- /Boot – 그룹 정책 설정이 적용된 후 컴퓨터를 다시 시작합니다.
그룹 정책 관리 콘솔(Group Policy Management Console, GPMC)을 사용하여 그룹 정책 업데이트를 강제로 적용
Windows 그룹 정책 업데이트를 강제로 적용하는 두 번째 방법은 그룹 정책 관리 콘솔을 사용하는 것입니다. gpupdate 명령은 모든 OU에 대해 모든 정책을 업데이트하는 반면, GPMC에서는 업데이트를 특정 OU로 제한할 수 있습니다. 다음 단계를 수행하세요:
- GPMC(그룹 정책 관리 콘솔)를 엽니다
- GPO를 OU에 연결합니다.
- 원하는 OU를 마우스 오른쪽 버튼으로 클릭한 다음 “Group Policy Update” 옵션을 선택하세요.
- 표시되는 “Force Group Policy Update” 대화 상자에서 “Yes”를 클릭하여 작업을 확인하세요.
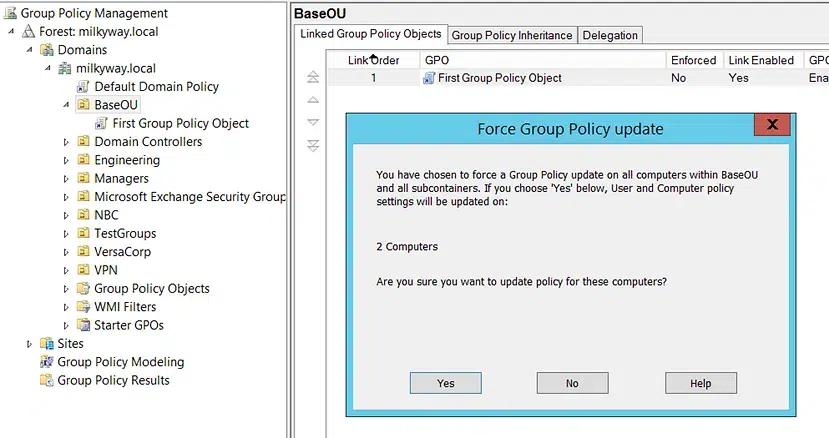
PowerShell을 사용해 컴퓨터에서 원격으로 그룹 정책 업데이트를 강제 실행
원격으로 그룹 정책을 업데이트하려면 PowerShell을 사용해야 합니다. Windows Server 2012부터는 다음 cmdlet을 사용할 수 있습니다. Invoke-GPUpdate 를 사용해 Windows 클라이언트 컴퓨터에서 그룹 정책의 원격 업데이트를 강제 실행합니다. PowerShell과 그룹 정책 관리 콘솔이 모두 설치되어 있어야 합니다. cmdlet은 출력 결과를 생성하지 않습니다.
원격 그룹 정책 업데이트를 위해 Involve-GPUpdate를 사용하는 예시
이 Invoke-GPUpdate cmdlet을 사용하는 또 다른 장점은 “RandomDelayInMinutes” 옵션을 통해 지연 시간을 조정할 수 있다는 점입니다. 즉시 Group Policy 업데이트를 수행하려면 아래와 같이 0으로 설정하세요:
Invoke-GPUpdate –Computer LHE-LT-ADAM -RandomDelayInMinutes 0
이 경우, “LHE-LT-ADAM”로 식별된 컴퓨터가 Group Policy 업데이트를 시작한 직후 즉시 재시작되었습니다. 이 cmdlet은 출력이 발생하지 않습니다. 이 매개변수를 사용하는 데 따른 유일한 단점은 사용자가 cmd 화면 팝업을 보게 된다는 점입니다.
모든 컴퓨터에서 업데이트를 강제로 실행하려면 아래 코드를 실행하세요. 이 코드는 도메인에서 모든 컴퓨터를 가져와 변수에 저장한 다음, 각 개체에 대해 명령을 실행합니다.
      $compgpoupd = Get-ADComputer -Filter *
$compgpoupd | ForEach-Object -Process {Invoke-GPUpdate -Computer $_.name -RandomDelayInMinutes 0 -Force}
RandomDelayInMinutes 매개변수를 사용하는 데 따른 유일한 단점은 사용자가 cmd 화면 팝업을 보게 된다는 점입니다.
이 코드는 도메인에서 모든 컴퓨터를 가져와 변수에 저장한 다음, 각 개체에 대해 명령을 실행합니다.
GPO를 적용하기 전에 방화벽을 구성하세요
GPMC를 열기 전에 방화벽이 특정 포트에 대한 인바운드 네트워크 트래픽을 허용하는지 확인하세요. Windows Server 2012부터는 그룹 정책 편집기에서 " The Group Policy Remote Update Firewall Ports"라는 시작 GPO가 제공되며, 원격 예약 작업 관리를 위해 TCP 포트 135이 구성되어 있는지 여부를 확인합니다.
GPO로 Windows 방화벽(고급 보안)을 사용하도록 설정하려면:
- 그룹 정책 관리의 인터페이스를 실행합니다.
- 탐색 창에서 다음을 확장합니다: Forest (YourForestName) => Domains (YourDomainName) => Group Policy Objects: (YourDomainName) => 편집하려는 GPO를 마우스 오른쪽 버튼으로 클릭한 다음 Edit을 선택합니다.
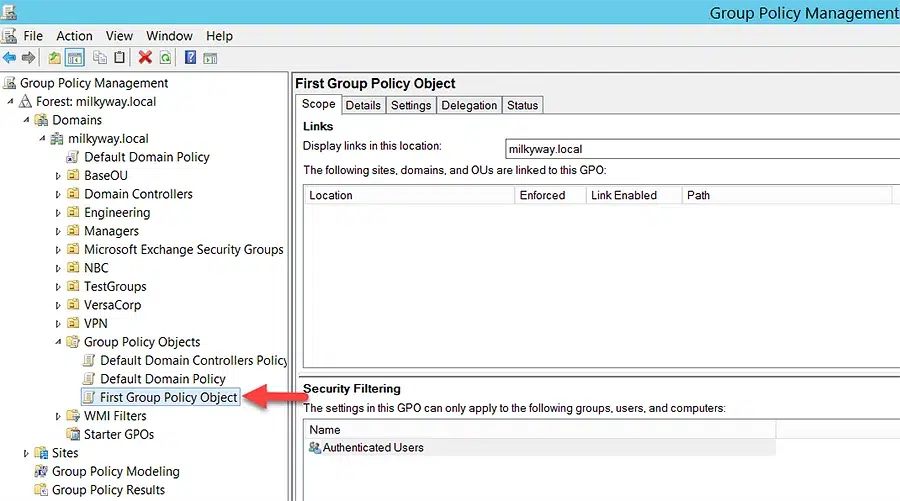
- 탐색 모음에서 Group Policy Management Editor를 선택한 다음 Computer Configuration => Policies => Windows Settings => Security Settings => Windows Firewall with Advanced Security => Advanced Security for Windows Firewall.
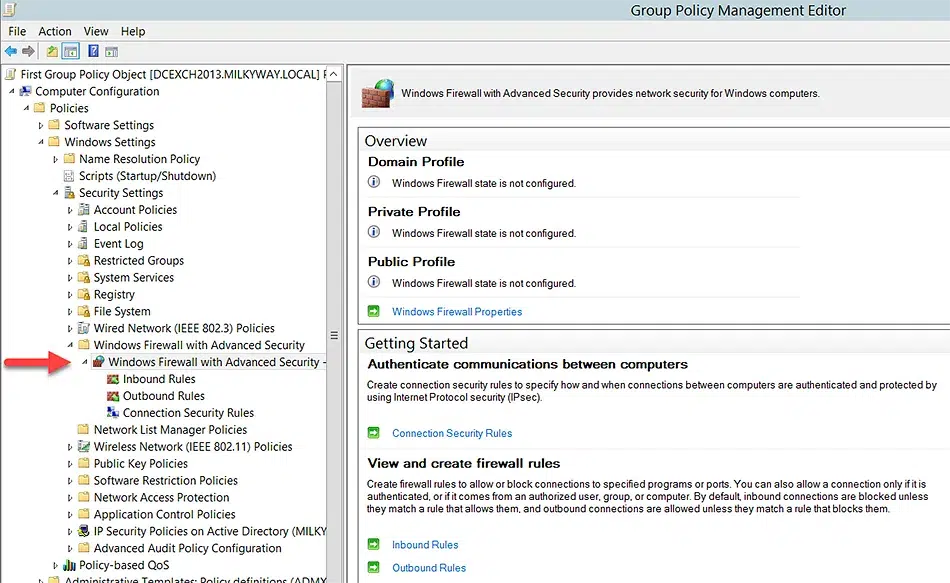
GPO 백그라운드 새로 고침
백그라운드 새로 고침 간격이 도래하면 모든 Group Policy 클라이언트가 GPO를 처리합니다. 다만, 클라이언트가 마지막으로 해당 GPO를 요청한 이후 새로 생겼거나 변경된 GPO만 처리합니다.
그러나 보안 설정의 경우 Group Policy 엔진은 다르게 동작합니다. 보안 정책 security policy 설정을 위해서만 특별한 백그라운드 새로 고침을 요청합니다. 이를 background security refresh 라고 하며, 모든 버전의 Windows Server에서 유효합니다. 16시간마다, 각 Group Policy 클라이언트는 보안 설정을 포함하는 모든 GPO(변경된 GPO만이 아니라)를 Active Directory에 확인하고 해당 보안 설정을 다시 적용합니다. 이를 통해 클라이언트에서 보안 설정이 변경된 경우(그룹 정책 엔진의 의도와 무관하게) 16시간 이내에 올바른 설정으로 자동 되돌리게 됩니다.
로컬 GPO에 대한 백그라운드 새로 고침 프로세스
앞에서 언급했듯이 그룹 정책(Group Policy) 새로 고침을 강제로 수행해야 할 수 있는 주요 이유 중 하나는, 로컬 관리자(또는 공격자)가 계정을 손상시켰을 경우! 자신의 컴퓨터에서 설정을 변경해 GPO로 설정한 정책을 무효화할 수 있기 때문입니다. 이러한 변경은 생산성을 저해하거나 심지어 보안을 위협할 수 있습니다. 예를 들어, 로컬 관리자가 USB 드라이브를 금지하는 GPO 설정을 재정의하면 데이터 절도와 악성코드 유입이 모두 가능해질 수 있습니다.
따라서 정말로 필요한 경우에만 로컬 관리자 권한을 부여해야 합니다. 일반 사용자는 로컬 관리자 권한을 절대 부여해서는 안 됩니다.
비보안 그룹 정책 설정의 의무적 재적용
위에서 언급했듯이 일반 백그라운드 업데이트는 새롭거나 변경된 GPO에만 적용됩니다. 하지만 GPO가 변경되지 않았더라도 일반 백그라운드 새로 고침을 수정하여 특정 설정을 다시 적용할 수 있습니다. 이는 보안과 직접 관련이 없는 취약점 악용을 수정하는 좋은 방법입니다.
구체적으로, 초기 정책 처리 및 백그라운드 새로 고침이 수행될 때마다 다음 영역의 그룹 정책을 다시 적용하도록 의무화하도록 선택할 수 있습니다.
- 레지스트리(관리 템플릿)
- Microsoft Edge 유지 관리
- IP 보안
- EFS 복구 정책
- 무선 정책
- 디스크 할당량
- 스크립트
- 보안
- 폴더 리디렉션
- 소프트웨어 설치
- 유선 정책
Netwrix가 어떻게 도와드릴 수 있는지
그룹 정책(Group Policy)은 Windows 인프라의 설정을 관리하는 데 매우 강력한 방법입니다. 하지만 동시에 복잡합니다. 실제로 수년간의 인수합병, 직원 이직, 기술 변화 등이 누적되면 그룹 정책은 수동 방식과 기본 제공 도구만으로는 효과적으로 관리하기가 거의 불가능해집니다.
Netwrix PolicyPak는 그룹 정책 관리(그룹 정책 관리)를 간소화하고 GPO를 정리하며 통합할 수 있도록 도와줍니다. 그 결과, 조직은 더 빠른 로그인, 더 높은 보안, 더 안정적인 가동 시간, 그리고 더 적은 오구성(잘못된 설정)을 누릴 수 있습니다.
그룹 정책 관리 간소화를 위한 무료 체험을 신청하세요
결론
IT 환경 전반에 걸쳐 Group Policy 설정을 최신 상태로 유지하는 것은 생산성, 보안, 컴플라이언스 등 모든 측면에서 매우 중요합니다. GPO 변경 사항은 다음 새로 고침(리프레시) 간격에 자동으로 적용되지만, 즉시 적용하려면 리프레시를 강제로 수행할 수도 있습니다. 추가적인 안전 조치로, 로컬 관리자가 원치 않는 변경을 한 경우 이를 되돌리기 위해 특정 Group Policy 설정이 변경되지 않았더라도 항상 다시 적용되도록 할 수 있습니다.
자주 묻는 질문(FAQ)
그룹 정책을 업데이트하는 방법은?
그룹 정책을 수동으로 업데이트하려면 관리자는 gpupdate /force 명령, Group Policy Management Console (GMPC) 또는 PowerShell을 사용할 수 있습니다. /force 스위치를 사용하면 관리자가 모든 정책 설정을 다시 적용할 수 있습니다
gpupdate /force는 무엇을 하나요?
그룹 정책은 백그라운드 새로 고침 일정에 따라 자동으로 업데이트됩니다. 그러나 때로는 업데이트 또는 새 정책이 더 빨리 적용되어야 하거나, 조직에서 로컬 관리자가 적용한 부적절한 정책 변경 사항을 되돌려야 하는 경우가 있습니다. 이런 경우 관리자는 /force 매개변수를 사용해 그룹 정책 업데이트를 즉시 적용할 수 있습니다.
gpupdate /force로 그룹 정책을 업데이트하는 데 얼마나 걸리나요?
업데이트를 강제로 적용하는 데 필요한 시간은 적용되는 정책의 개수에 따라 달라집니다. 소수의 정책을 업데이트하는 경우 몇 분 정도만 걸릴 수 있지만, 일반적으로 이 과정에는 90분의 적용 시간과 작업 부하 분산을 위한 30분 지연이 포함됩니다.
GPupdate란 무엇인가요?
백그라운드 새로 고침 메커니즘이 어떻게 작동하는지와 정책이 올바르게 적용되었는지 확인하는 방법도 설명합니다.
그룹 정책은 Windows 관리자가 도메인에 가입된 컴퓨터 전반에 보안 설정, 소프트웨어 구성 및 사용자 환경 제어를 적용하는 메커니즘입니다. 기본 새로 고침 주기는 90분마다 실행되며, 이는 시간에 민감한 변경에는 너무 느립니다.
이 가이드는 즉각적인 그룹 정책 업데이트를 강제하는 세 가지 방법을 다룹니다: gpupdate 명령어 사용, Group Policy Management 콘솔, 그리고 PowerShell.
Windows는 보안 이벤트 로그에 GPO 변경 이벤트를 캡처하지만 이전 구성 값은 기록하지 않으며 변경 사항을 통합된 보기로 표시하지 않습니다.
GPupdate는 로컬 컴퓨터에서 Group Policy 새로 고침을 실행하는 Windows 명령줄 도구입니다. 도메인 컨트롤러에 연결하여 마지막 새로 고침 이후 변경된 정책을 가져와 컴퓨터 및 사용자 구성에 적용합니다. 추가 플래그 없이 gpupdate는 변경되었거나 새 정책만 처리하며 이미 적용된 정책은 건너뜁니다.
gpupdate와 gpupdate /force: 각각 언제 사용하는가
명령어 gpupdate는 Windows XP 및 Windows Server 2003부터 사용 가능합니다. 로그인한 사용자 컨텍스트와 로컬 SYSTEM 계정에서 실행되며, 사용자 측 정책과 컴퓨터 측 정책을 별도로 적용합니다.
도메인 컨트롤러는 기본적으로 그룹 정책을 5분마다 새로 고칩니다. 멤버 워크스테이션과 서버는 90분 간격에 최대 30분의 무작위 오프셋을 추가하여 도메인 컨트롤러의 부하를 줄입니다.
Group Policy Objects in Active Directory는 암호 정책, 소프트웨어 배포, 로그온 스크립트, 보안 기준선 및 데스크톱 구성을 제어합니다. GPO를 수정하거나 새 GPO를 조직 단위(OU)에 연결하면 해당 변경 사항은 다음 예정된 새로 고침이 완료될 때까지 엔드포인트에 적용되지 않습니다.
- GPO가 제대로 적용되고 있는지 문제를 해결하고 있습니다
- 정책 설정이 수동으로 로컬에서 제거되거나 재정의되었습니다
「/force」スイッチはそのロジックを無効にし、ドメインコントローラーが変更を報告しているかどうかに関係なく、すべての対象ポリシーを再適用します。すべてのGPOは最初から再処理されます。
- 소프트웨어 설치 정책이 실패하여 다시 시도해야 합니다
- 최근에 새 GPO를 연결했으며 컴퓨터 전체에 즉시 적용해야 합니다
Use gpupdate 를 /force 없이 새로 배포하거나 수정된 GPO를 적용하고 단순히 엔드포인트가 다음 예정된 주기 전에 변경 사항을 적용하도록 할 때 사용하세요. gpupdate /force 를 사용해야 할 때:
Netwrix Auditor는 Active Directory의 그룹 정책 개체에 대한 모든 변경 사항을 추적하며, 누가 GPO를 수정했는지, 무엇이 변경되었는지, 이전 구성 값을 기록합니다. 무료 평가판을 다운로드하세요.
스위치 gpupdate 를 /force 없이 실행하면 마지막 새로 고침 이후 변경된 정책만 적용됩니다. Windows가 정책이 이미 최신 상태라고 판단하면 재처리를 건너뜁니다. 이는 일상적인 새로 고침에 효율적이지만, 정책이 변경되지 않은 것으로 표시되었지만 여전히 다시 적용해야 하는 경우에는 공백이 생깁니다. 예를 들어 레지스트리 편집, 실패한 애플리케이션 또는 정책 설정의 수동 삭제 후에 해당됩니다.
/force 스위치는 도메인 컨트롤러에 미미한 부하를 추가합니다. 이는 델타만 처리하는 대신 모든 범위 내 정책을 처리하기 때문입니다. 많은 수의 GPO가 있는 환경에서는 요청을 분산하지 않고 대규모 머신 세트에서 동시에 실행하지 마십시오. switch adds marginal load to the domain controller, since it processes all in-scope policies rather than only the delta. In environments with a large number of GPOs, avoid running it simultaneously across large machine sets without staggering the requests.
그룹 정책 업데이트 강제 실행 방법
방법 1: 명령 프롬프트
Group Policy 업데이트를 강제로 실행하는 가장 직접적인 방법은 관리자 권한이 있는 명령 프롬프트 또는 PowerShell 창에서 실행하는 것입니다.
기본 구문:
관리자 권한으로 명령 프롬프트를 열고 명령을 실행하세요. 출력은 다음과 같습니다:
전체 매개변수 참조:
특정 정책 영역을 대상으로 지정하세요:
방법 2: Group Policy Management Console (GPMC)
업데이트된 정책이 적용되려면 로그오프 또는 재시작이 필요할 경우, gpupdate가 알림을 표시합니다. 일부 소프트웨어 설치 및 폴더 리디렉션 정책은 실행 중인 세션에 적용할 수 없으며 새 로그인이 필요합니다.
단계:
권한 상승 알림: gpupdate는 컴퓨터 측 정책을 적용하려면 권한 상승 세션이 필요합니다. 권한 상승 없이 실행하면 사용자 측 정책만 처리하며 전체 정책 상태를 반영하지 않는 성공 메시지를 반환할 수 있습니다.
Use /target:computer 컴퓨터 측 정책(예: security policy 설정, 시작 스크립트 또는 소프트웨어 제한)을 업데이트하고 사용자 측 설정을 새로 고칠 필요가 없을 때 사용하세요. 사용자 측 변경 사항(예: 로그온 스크립트, 폴더 리디렉션 또는 소프트웨어 설치)에는 /target:user를 사용하세요.
그룹 정책 관리 콘솔을 사용하면 각 컴퓨터에 개별적으로 로그인하지 않고 특정 OU의 모든 컴퓨터에 강제 그룹 정책 업데이트를 적용할 수 있습니다. 이 기능은 Windows Server 2012부터 제공되며 예약 작업을 사용하여 gpupdate /force를 각 대상 컴퓨터에서 원격으로 실행합니다.
- 도메인을 확장한 다음 업데이트하려는 컴퓨터가 포함된 OU로 이동하세요.
- Group Policy Management을 엽니다 (
gpmc.msc). - OU를 마우스 오른쪽 버튼으로 클릭하고 그룹 정책 업데이트.
원격 Group Policy 업데이트를 위한 방화벽 요구 사항:
- 확인 대화 상자가 OU 내 모든 컴퓨터에 그룹 정책 업데이트를 강제로 적용할지 묻습니다. 예.
5. Remote Group Policy update results 창이 열리고 OU 내 각 컴퓨터의 업데이트 상태를 표시합니다.
- 원격 예약 작업 관리(RPC): TCP 동적 포트
중요: GPMC 원격 업데이트는 모든 컴퓨터에서 동시에 실행되지 않습니다. Windows는 요청을 10분 무작위 지연 창에 분산하여 모든 컴퓨터가 동시에 도메인 컨트롤러에 접속하는 것을 방지합니다. 정책 적용을 확인할 때 이 지연 창을 일정에 반영하세요.
GPMC 원격 업데이트는 WMI 및 RPC를 통해 각 대상 컴퓨터에 예약 작업을 생성합니다. 대상 컴퓨터에서는 세 개의 Windows 방화벽 인바운드 규칙이 활성화되어야 합니다:
- Windows Management Instrumentation (WMI-In): TCP 모든 포트
- 원격 예약 작업 관리(RPC-EPMAP): TCP 포트 135
Starter GPO를 배포하려면:
3. 새 GPO의 이름을 지정하고 대상 컴퓨터가 포함된 OU에 연결하세요.
- GPMC에서 도메인 아래의 Starter GPOs를 확장합니다.
4. 다음으로 이동하세요 컴퓨터 구성 > 정책 > Windows 설정 > 보안 설정 > Windows Firewall with Advanced Security.
2. Group Policy Remote Update Firewall Ports를 마우스 오른쪽 버튼으로 클릭하고 New GPO from Starter GPO를 선택합니다.
방법 3: Invoke-GPUpdate (PowerShell)
요구 사항:
5. 세 개의 인바운드 규칙이 존재하며 활성화됨.
Invoke-GPUpdate는 각 대상에서 콘솔 세션 없이 원격 컴퓨터에서 Group Policy 업데이트를 강제로 수행하는 PowerShell cmdlet입니다. 이는 Remote Server Administration Tools (RSAT)에 포함된 GroupPolicy 모듈의 일부입니다.
- 관리 컴퓨터에 Group Policy Management 기능이 설치된 RSAT
이 규칙들은 그룹 정책을 통해 수동으로 활성화하거나 내장된 Group Policy Remote Update Firewall Ports Starter GPO를 사용해 자동으로 배포할 수 있으며, 이는 GPMC의 Starter GPOs 노드에서 사용할 수 있습니다.
- Windows 8 및 Windows Server 2012 이상에서 지원
단일 원격 컴퓨터에서 업데이트 강제 실행:
도메인의 모든 컴퓨터에서 업데이트를 강제 실행:
- 대상 컴퓨터에서 PowerShell 원격 사용 설정됨 (
Enable-PSRemoting)
설정 -RandomDelayInMinutes 0 업데이트가 즉시 실행되도록 합니다. 기본 무작위 동작을 사용하려면 이 매개변수를 생략하세요.
특정 OU에 있는 모든 컴퓨터에서 업데이트를 강제 적용:
전체 매개변수 참조:
Netwrix Auditor는 Active Directory의 Group Policy Objects에 대한 모든 변경 사항을 추적하며, 누가 GPO를 수정했는지, 무엇이 변경되었는지, 이전 구성 값을 기록합니다. 무료 평가판을 다운로드하세요.
업데이트 범위를 OU로 제한하는 것이 선호되는 방법입니다. Group Policy setting이 설정이 일부 컴퓨터에만 적용되어 도메인 컨트롤러의 불필요한 부하를 줄입니다.
Group Policy 백그라운드 새로 고침 작동 방식
Netwrix Auditor는 모든 Group Policy Object 변경 사항을 기록하여 팀이 감사 추적 준수 검토에 필요한 자료를 확보할 수 있도록 합니다. 무료 평가판을 다운로드하세요.
기본 새로 고침 간격:
그룹 정책은 최신 상태를 유지하기 위해 수동 개입이 필요하지 않습니다. 백그라운드 정책 새로 고침 메커니즘은 그룹 정책 클라이언트 서비스가 제어하는 일정에 따라 업데이트된 정책을 자동으로 적용합니다.
- 도메인 컨트롤러: 5분마다, 무작위 오프셋 없이.
PowerShell 원격 실행이 핵심 의존성입니다. 대상 컴퓨터가 WinRM 트래픽을 차단하면 Invoke-GPUpdate에서 연결 오류가 반환됩니다. 대규모 실행 전에 WinRM이 활성화되어 있고 GroupPolicy 모듈이 로드되어 있는지 확인하세요. PowerShell을 통한 Group Policy 관리에 대한 더 폭넓은 참고 자료로는 주요 Group Policy PowerShell 명령어가 가장 일반적인 관리 작업을 다룹니다.
- 클라이언트 컴퓨터(워크스테이션 및 멤버 서버): 90분마다, 0~30분의 무작위 오프셋과 함께. 이 오프셋은 수백 대의 기기가 동시에 도메인 컨트롤러에 접속하는 것을 방지합니다.
이 간격은 백그라운드 새로 고침에만 적용됩니다. 컴퓨터 시작 및 사용자 로그인 시 실행되는 포그라운드 정책 적용은 데스크톱이 나타나기 전에 정책을 동기식으로 처리합니다.
- 보안 설정: 변경 사항이 없더라도 16시간마다 Windows가 이 고정 간격으로 보안 설정을 다시 적용하여 로컬 편차를 방지합니다. 변경 감지 보고서와 관계없이 적용됩니다.
gpupdate /force가 여전히 필요한 경우:
gpresult로 정책 적용 확인:
강제 업데이트 후 정책이 올바르게 적용되었는지 확인하세요:
백그라운드 새로 고침은 설계상 변경되지 않은 정책을 건너뜁니다. 로컬 재정의나 레지스트리 편집으로 인해 정책 값이 주기 사이에 변경된 경우, Windows는 불일치를 감지하지 못하며 다음 전경 정책 적용 시까지 수정하지 않습니다.
그룹 정책 자체를 통해 새로 고침 간격을 수정할 수 있습니다: 컴퓨터 구성 > 관리 템플릿 > 시스템 > 그룹 정책 > 컴퓨터에 대한 그룹 정책 새로 고침 간격 설정. 기본 간격과 최대 임의 오프셋은 별도로 구성할 수 있습니다.
특정 정책 영역이 항상 다시 적용되도록 강제
실행하면 gpupdate /force 모든 정책이 다시 적용되고 로컬 편차가 수정됩니다. 변경 관리에 관한 Group Policy 모범 사례 를 따르면 긴급 강제 업데이트 빈도가 줄어듭니다.
이 명령은 현재 사용자 및 컴퓨터에 적용된 GPO 요약을 출력합니다. 전체 HTML 보고서를 내보내려면:
기본적으로 Group Policy 환경 설정 및 소프트웨어 설치 정책을 포함한 특정 정책 영역은 이미 성공적으로 적용된 경우 gpupdate /force 실행 시에도 다시 처리되지 않습니다. 이 동작은 GPO 수준에서 재정의할 수 있습니다.
보고서를 열고 Denied GPOs 및 Not Applied GPOs 섹션을 검토하세요. 여기에 나열된 GPO는 강제 업데이트만으로 해결할 수 없는 필터링 또는 연결 문제를 나타냅니다.
재처리를 강제로 수행하려는 각 확장에 대해 "그룹 정책 개체가 변경되지 않은 경우에도 처리" 설정을 활성화하세요.
Netwrix Auditor가 Group Policy 변경 사항을 추적하고 감사하는 데 어떻게 도움이 되는지
이 설정은 범위 내 모든 GPO에 전역적으로 적용됩니다. 전체 도메인에 걸쳐 소프트웨어 설치 정책에 대해 강제 재처리를 활성화하면 각 새로 고침 주기마다 모든 클라이언트에서 소프트웨어 점검 및 수리가 실행되어 네트워크 및 도메인 컨트롤러 부하가 크게 증가합니다. 선택적으로 활성화하고 광범위하게 배포하기 전에 파일럿 OU에서 테스트하세요.
그룹 정책 관리 편집기에서 다음으로 이동합니다 Computer Configuration > Administrative Templates > System > Group Policy (컴퓨터 측 설정의 경우) 또는 User Configuration > Administrative Templates > System > Group Policy (사용자 측 설정의 경우).
단일 GPO 편집으로 Windows 방화벽이 비활성화되거나 암호 적용이 약화되거나 수백 대의 컴퓨터에 권한 상승 액세스가 부여될 수 있으며, 기본 Windows 이벤트 로그는 변경된 전체 범위나 변경한 사람을 모두 표시하지 않습니다.
Group Policy Objects에 대한 무단 변경은 보안 잘못 구성, privilege escalation 및 규정 준수 이탈로 이어지는 문서화된 경로입니다.
Netwrix Auditor는 Active Directory의 그룹 정책 개체에 대한 모든 수정을 추적하며, 이전 및 새로운 값, 변경한 사람과 시기를 기록합니다.
보안 팀은 고위험 GPO 수정에 대한 경고를 구성하고 HIPAA, PCI DSS, SOX 및 유사한 프레임워크의 요구 사항을 충족하는 감사 준비 보고서를 생성할 수 있습니다.Active Directory auditing 요구 사항을 충족하는 감사 준비 보고서를 생성할 수 있습니다.
정식 Windows 감사 정책 준수를 입증해야 하는 조직을 위해 Netwrix Auditor는 감사자가 요구하는 사전 및 사후 증거를 제공합니다.
데모 요청하여 Netwrix가 Group Policy 변경 사항을 추적하고 Active Directory 수정을 감사하며 Windows 환경 전반에 걸쳐 지속적인 가시성을 유지하는 데 어떻게 도움이 되는지 확인하세요.
gpupdate /force로 그룹 정책 업데이트 강제 적용에 대한 자주 묻는 질문
공유하기
더 알아보기
저자 소개
Jonathan Blackwell
소프트웨어 개발 책임자
2012년부터 엔지니어이자 혁신가인 Jonathan Blackwell은 엔지니어링 리더십을 제공해 Netwrix GroupID를 Active Directory 및 Azure AD 환경에서 그룹 및 사용자 관리 분야의 최전선에 올려놓았습니다. 개발, 마케팅, 영업에서의 그의 경험을 통해 Jonathan은 Identity 시장과 구매자가 생각하는 방식까지 완전히 이해할 수 있습니다.